
二要素認証(2FA)市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
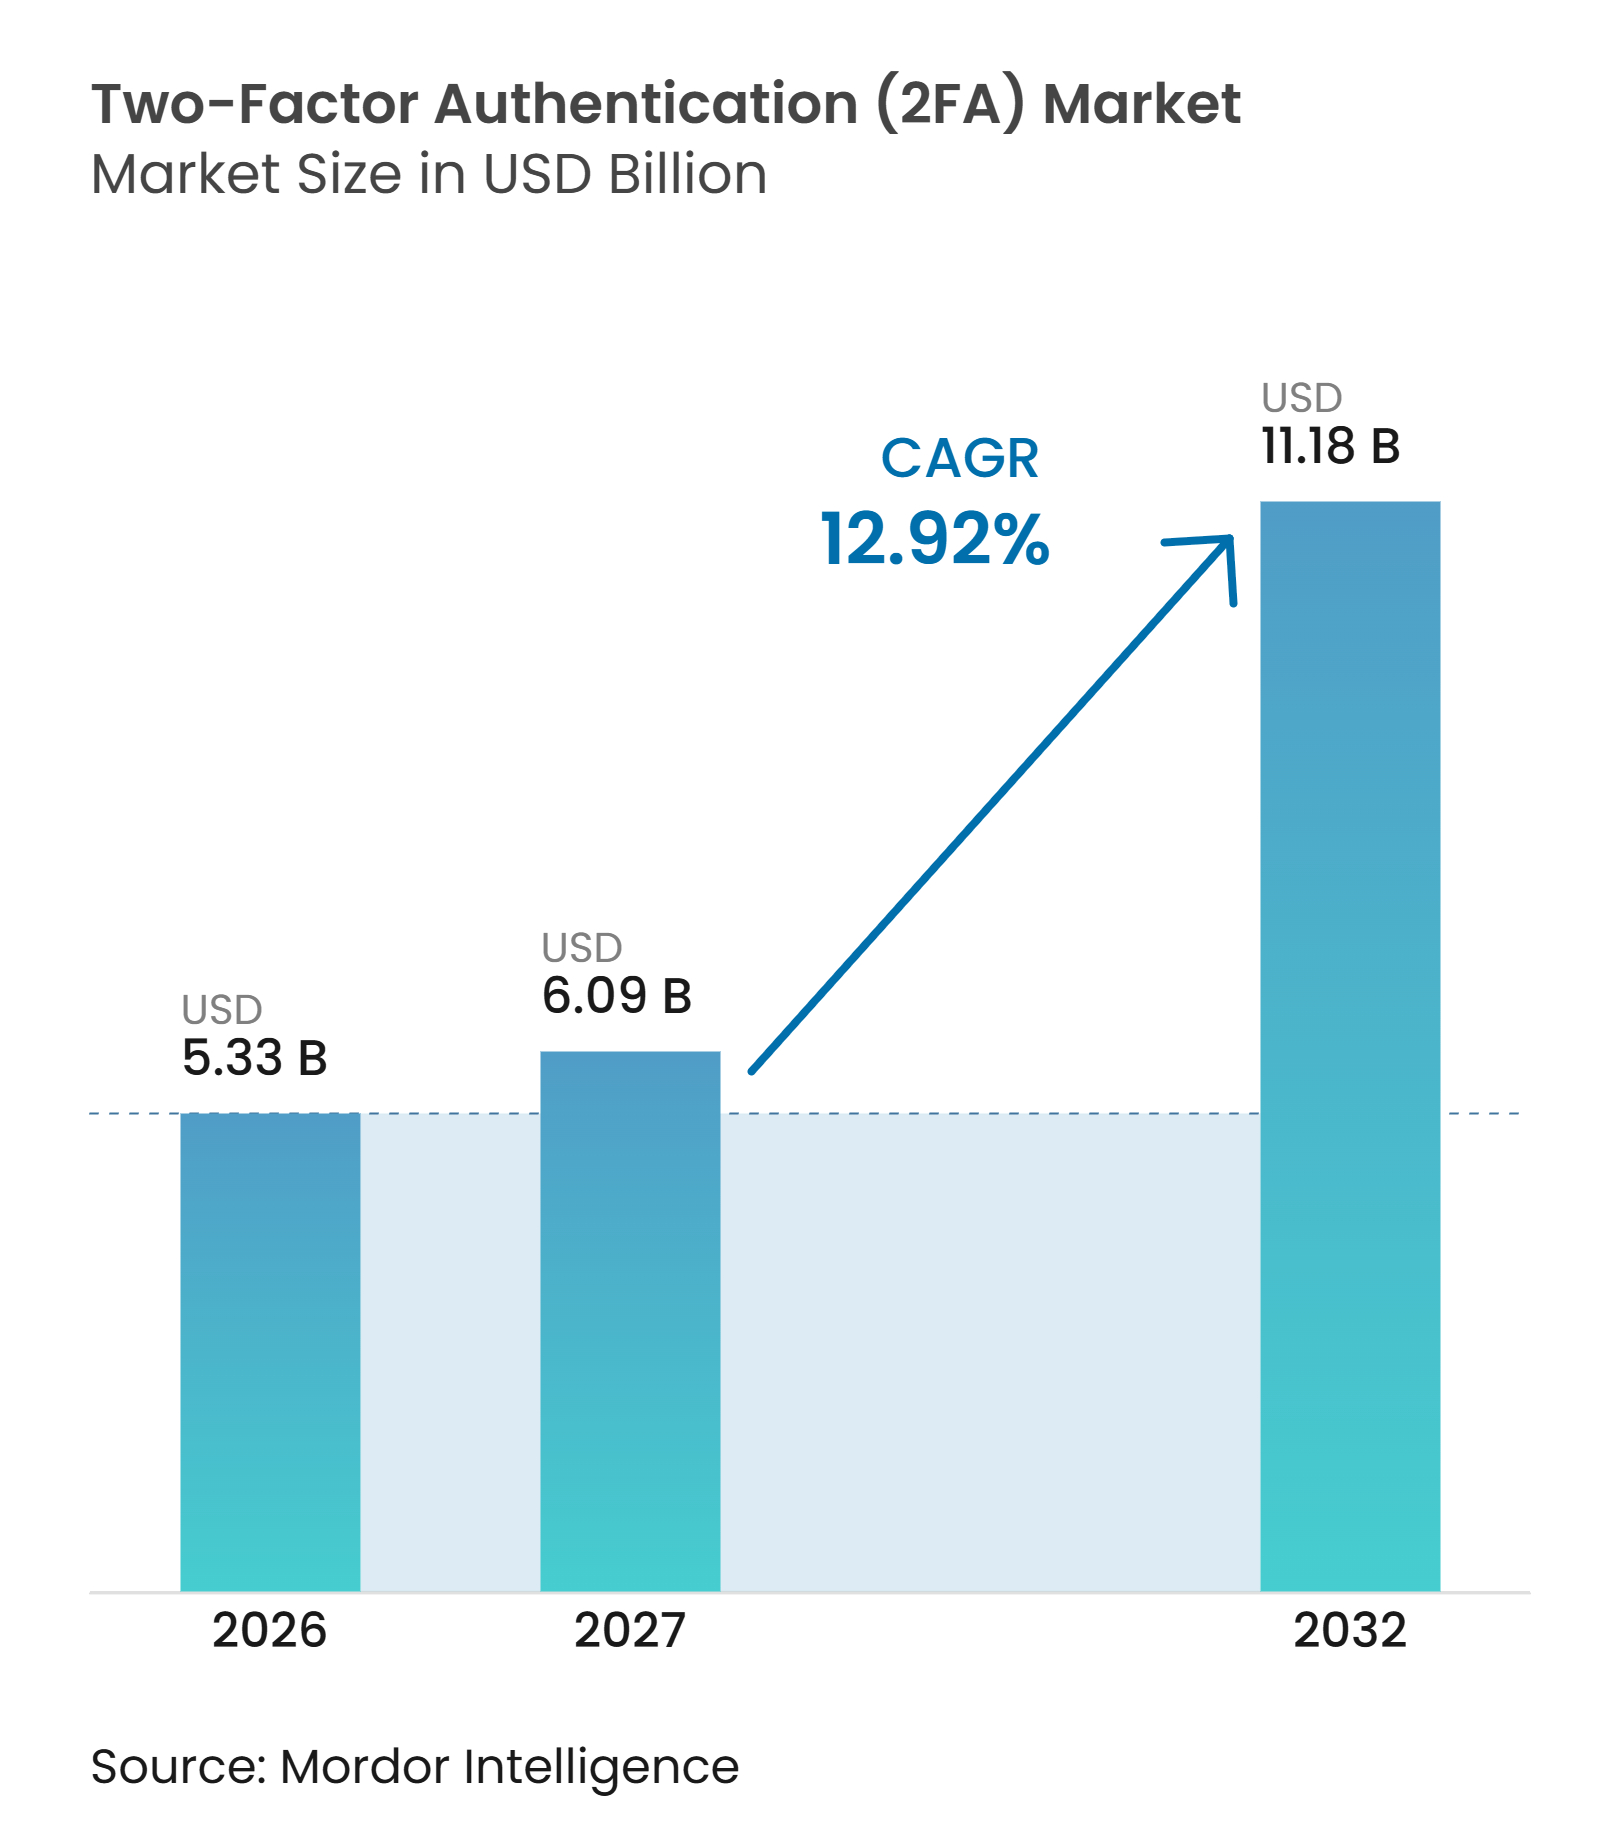
| 市場規模 (2027) | 6.09 十億米ドル |
| 市場規模 (2032) | 11.18 十億米ドル |
| 成長率 (2027 - 2032) | 12.92 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 低 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによる二要素認証(2FA)市場分析
二要素認証(2FA)市場規模は2026年に5.33 ビリオン 米ドルと評価されており、2027年から2032年にかけてCAGR 12.92%で拡大し、2032年までに11.18 ビリオン 米ドルに達すると予測されています。フィッシングキャンペーン、アイデンティティベースの攻撃、リモートアクセスの増加により、より強力な第二要素制御が日常的なセキュリティ要件となっているため、需要は基本的なコンプライアンスを超えて拡大しています。AIを活用したソーシャルエンジニアリングにより、かつてはあまり標的にされなかった中小企業を含む、より広範な組織がアカウント乗っ取りのリスクにさらされています。また、企業はワンタイムパスワードから暗号化パスキーへの移行を進めており、より大規模な認証プロジェクトや高度な保証要件に対応できるようになっています。プラットフォームベンダーは、フィッシング耐性のある多要素認証を生産性・セキュリティスイートに組み込むことで競争圧力を高めています。これにより、不必要なユーザーの手間を増やことなく、ハードウェアバックの認証情報、レガシーアプリケーション、規制対象ワークフロー、および復旧プロセスをサポートできるサプライヤーが有利になります。
主要レポートのポイント
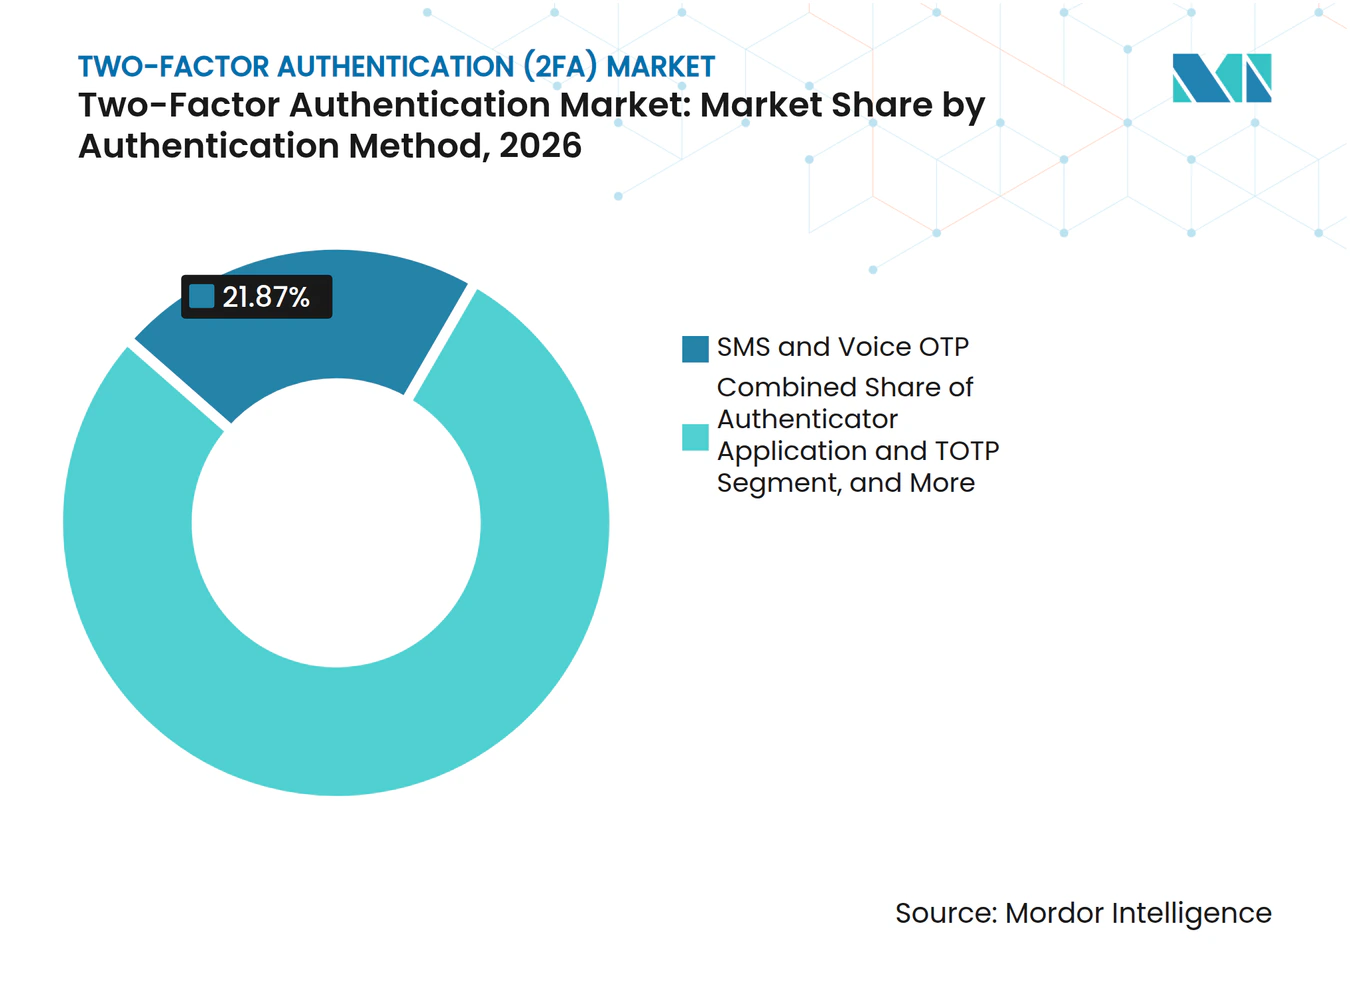
- 認証方式別では、SMS・音声OTPが2026年の二要素認証(2FA)市場シェアの21.87%を占め、FIDO2・WebAuthnパスキーは2032年にかけてCAGR 13.24%で拡大すると予測されています。
- コンポーネント別では、ソフトウェアが2026年の二要素認証(2FA)市場の62.84%を占め、ハードウェアは2032年にかけてCAGR 13.36%で拡大すると予測されています。
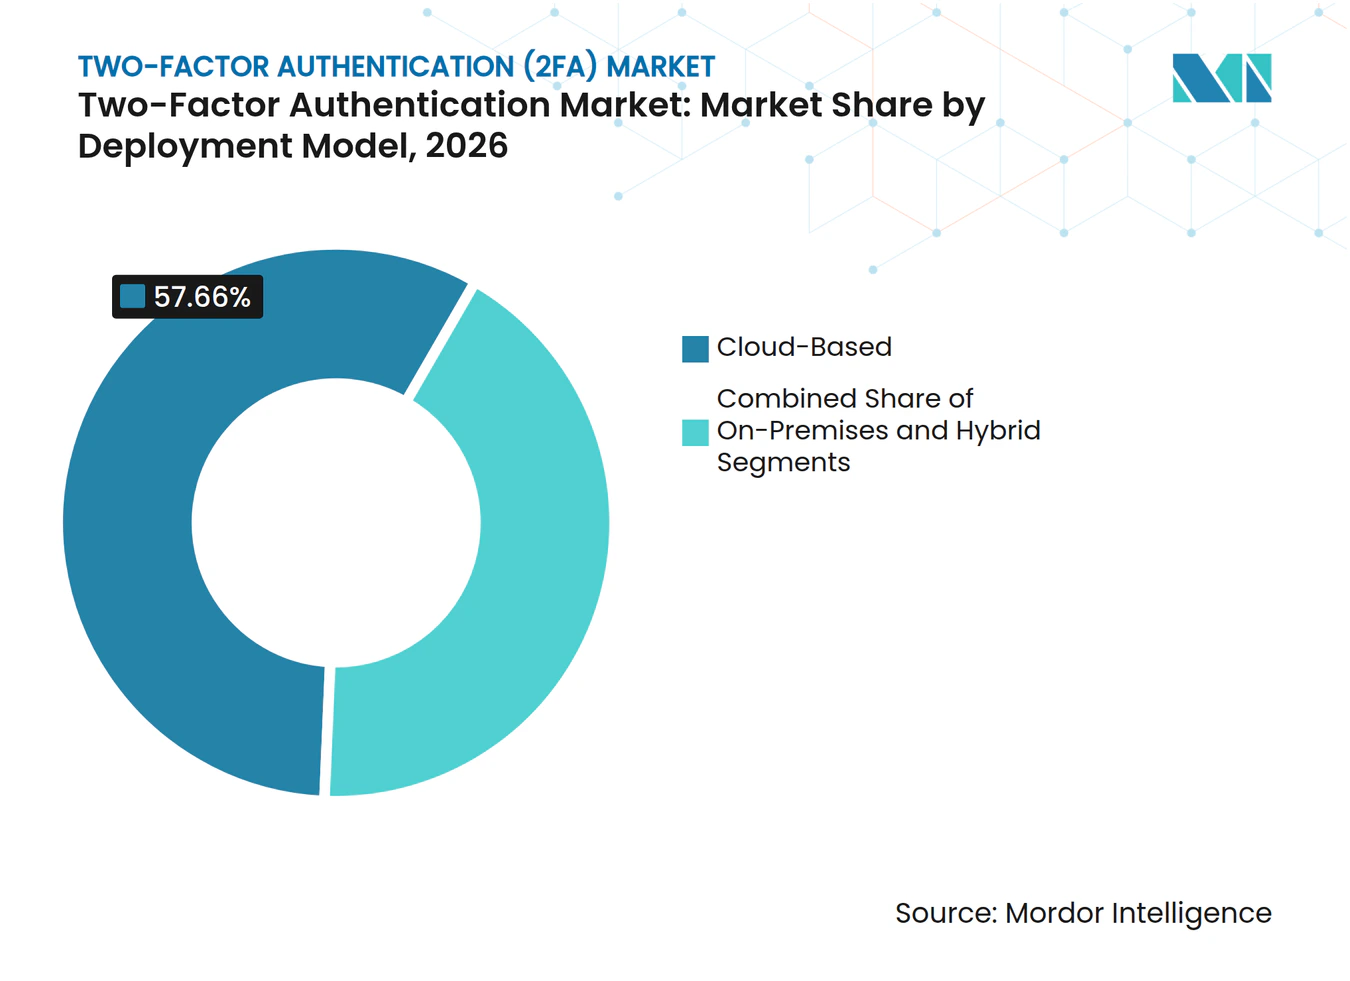
- 展開モデル別では、クラウドベースの展開が2026年の二要素認証(2FA)市場の57.66%を占め、2032年にかけてCAGR 13.28%で拡大すると予測されています。
- 組織規模別では、大企業が2026年の二要素認証(2FA)市場シェアの50.77%を占め、中小企業は2032年にかけてCAGR 13.56%で拡大すると予測されています。
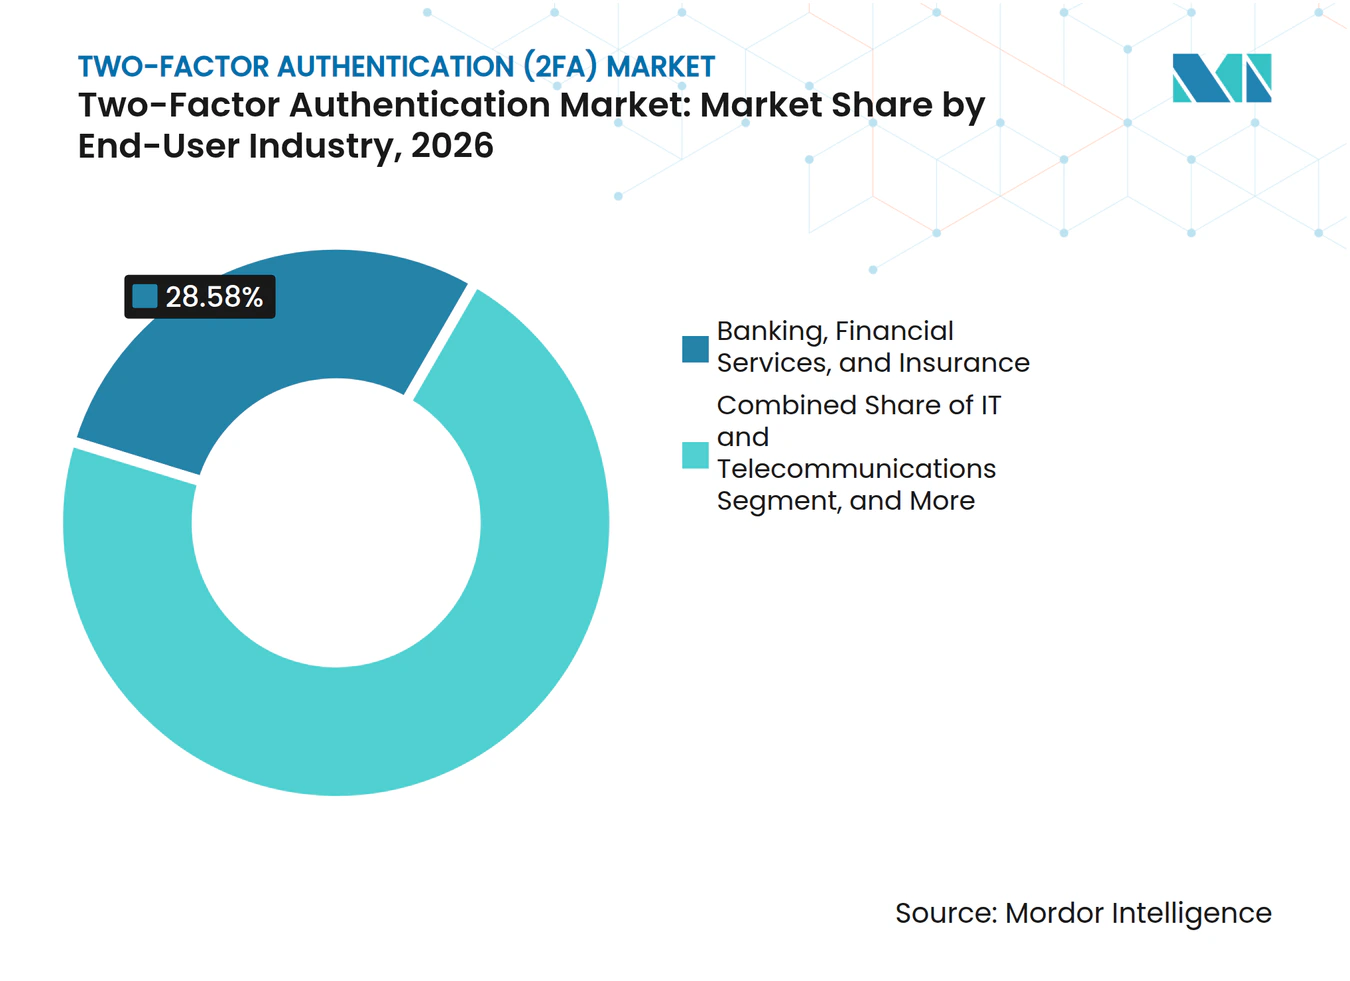
- エンドユーザー産業別では、BFSIが2026年の二要素認証(2FA)市場シェアの28.58%を占め、ヘルスケア・ライフサイエンスは2032年にかけてCAGR 13.84%で拡大すると予されています。
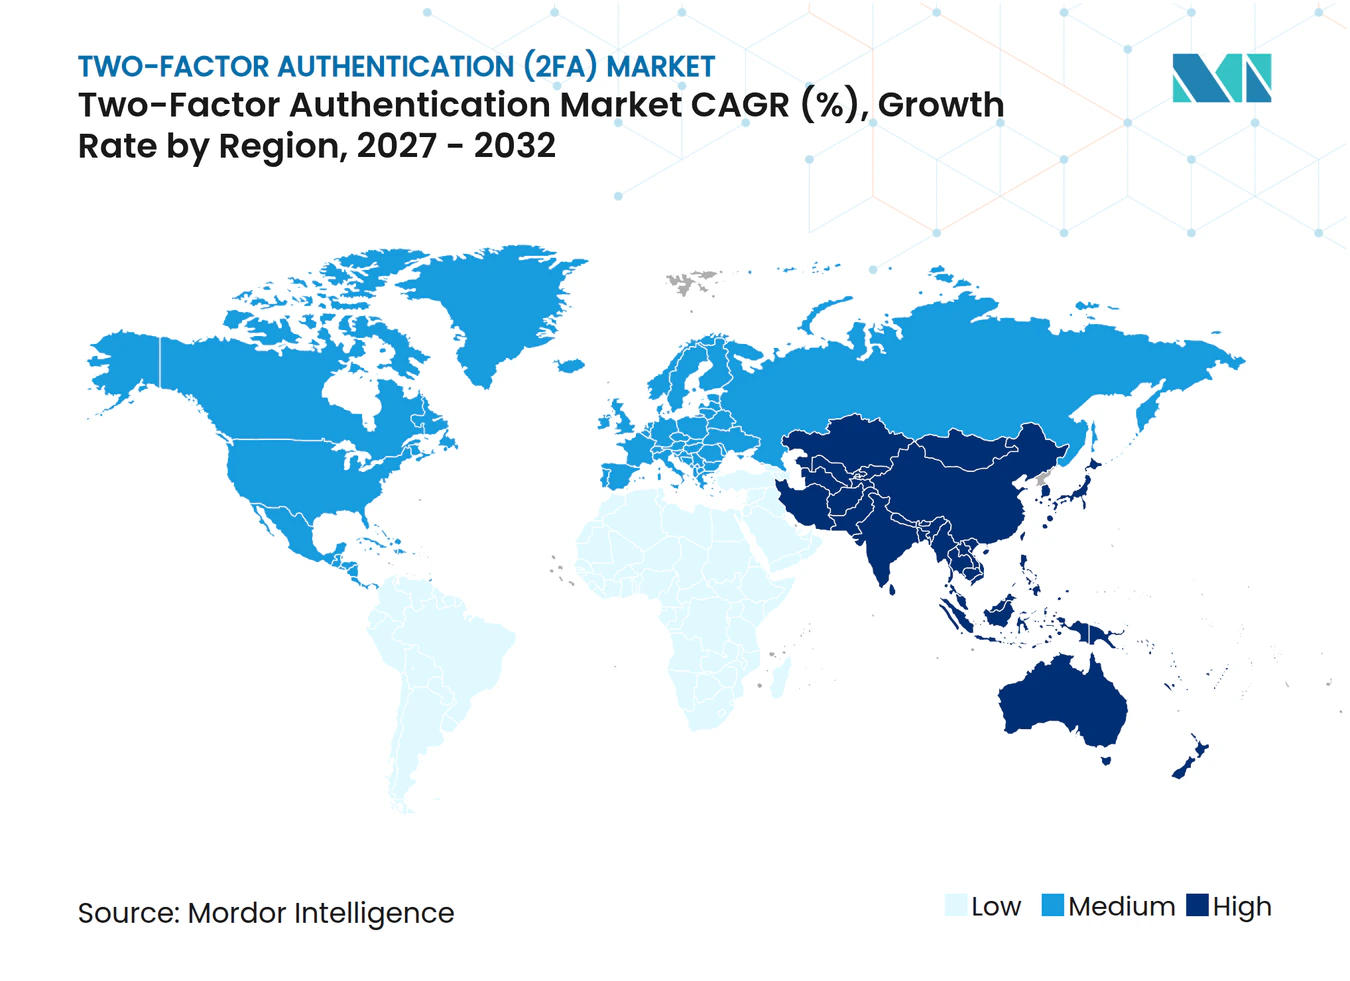
- 地域別では、北米が2026年の二要素認証(2FA)市場シェアの37.24%を占め、アジア太平洋地域は2032年にかけてCAGR 13.58%で拡大すると予測されています。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
グローバル二要素認証(2FA)市場のトレンドとインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| アイデンティティベースのサイバー攻撃とアカウント乗っ取りの増加 | +3.50% | グローバル | 短期(2年以内) |
| 認証およびデータセキュリティに関する義務的要件 | +3.00% | 北米・欧州、アジア太平洋地域での早期成長 | 中期(2〜4年) |
| クラウド、SaaS、ハイブリッドワーク、BYODアクセスの拡大 | +2.50% | グローバル | 短期(2年以内) |
| デジタルバンキングとオンライン取引の成長 | +1.80% | アジア太平洋地域が中心、中東・アフリカおよび南米への波及 | 中期(2〜4年) |
| パスキー移行による高保証アップグレードサイクルの創出 | +1.20% | 北米・欧州 | 中期(2〜4年) |
| 復旧フローおよびヘルプデスクの脆弱性が耐障害性のある2FAへの需要を増加 | +0.80% | グローバル | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
アイデンティティベースのサイバー攻撃とアカウント乗っ取りの増加
攻撃者が盗んだ認証情報やソーシャルエンジニアリングを利用して多くの従来型制御を回避できるため、アイデンティティの侵害は中心的なセキュリティ上の懸念事項となっています。マイクロソフトとユーロポールは2026年3月、フィッシング・アズ・ア・サービスプラットフォームが毎月50万以上の組織に3,000万通以上の不正メールを送信していたTycoon 2FAを摘発しました。[1] この摘発は、フィッシングインフラが認証ステップを直接標的にしながらグローバル規模で運できることを示しました。組織が基本的なOTPが現代のアイデンティティ攻撃に対して十分な保護を提供するかどうかを再評価する際に、二要素認証(2FA)市場は恩恵を受けます。パスワードレス認証情報、ナンバーマッチング、ハードウェアバックの要素は、共有シークレットの傍受や再生に依存する攻撃経路に対処します。自動化された攻撃ツールがより多くのアカウントを標的にするコストを削減したため、需要は中堅市場の組織にも拡大しています。
認証およびデータセキュリティに関する義務的要件
規制要件により、より多くの組織やアクセスシナリオで多要素認証が正式な制御として義務付けられています。PCI DSS v4.0.1は、2025年3月31日付けで、非コンソールアクセスを含むカード会員データ環境へのすべてのアクセスに多要素認証を要求しています。NIST SP 800-63B-4は、フィッシング耐性のある認証を高保証用途の推奨オプションとして位置づけており、FIDO2認証情報およびセキュリティキーの調達を支援しています。[2] これらの要件は、セキュリティチームや監査人が認知されたフレームワークをベンチマークとして使用することが多いため、直接的な法的適用範囲を超えて重要です。したがって、金融サービス、ヘルスケア、重要インフラ、および政府請負業者は、規則が直接適用されない場合でも関連する期待に直面します。セキュリティベンチマークのこの広範な使用は、保証、ポリシー施行、および監査活動を文書化できる認証製品への需要を支えています。
クラウド、SaaS、ハイブリッドワーク、BYODアクセスの拡大
クラウドアプリケーションとハイブリッドワークにより、ユーザーが多くのデバイスやネットワークから接続するようになったため、アイデンティティがアクセス制御の中心に置かれています。追加されるSaaSアプリケーシンごとに、一貫して管理されなければならない別のサインインポイントが生まれます。2025年のシステマティックレビューでは、より強力な暗号化オプションが利用可能であるにもかかわらず、OTPがレビューされた業界ツールの33%で主要な認証方式であり続けていることが判明しました。[3] 二要素認証市場は、クラウドサービス、管理デバイス、個人デバイス、リモートユーザーにわたる単一のポリシーレイヤーを必要とする組織によって支えられています。クラウドベースの認証はプロビジョニングの遅延を削減し、脅威の変化に応じて制御を更新しやすくします。また、ITチーム小規模な組織が、広範なオンプレミスインフラを維持するのではなく、マネージド認証サービスを採用できるようにします。
デジタルバンキングとオンライン取引の成長
顧客アカウントと決済フローが詐欺の定期的な標的となっているため、デジタルバンキングには信頼性の高いトランザクション認証が必要です。モバイル決済の拡大により、困難なサインインや承認プロセスを生み出すことなくユーザーのアイデンティティを確認することの重要性が高まっています。銀行は強力な制御と高いトランザクション量のバランスを取る必要があるため、二要素認証(2FA)市場はこの環境で重要な役割を果たしています。生体認証要素、デバイスバインディング、パスキーは、適切なユースケースにおいて再利用可能なOTPコードへの依存を減らすことができます。インドでは、金融市場参加者が取引および投資信託取引においてより強力な認証の要件に直面しており、これがアップグレードされた制御へのより広範な移行を支えています。モバイルデバイス、ローカルアイデンティティインフラ、および金サービスワークフローと連携できる認証サプライヤーは、これらの要件に対応するためにより有利な立場にあります。
制約の影響分析*
| 制約 | (~)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| レガシーおよびモダンアプリケーション全体での展開の複雑さ | -2.10% | グローバル | 長期(4年以上) |
| 導入、サポート、および認証器調達コスト | -1.80% | 南米、中東・アフリカ、およびグローバルの中小企業主導市場 | 中期(2〜4年) |
| ユーザーの手間、登録の離脱、および復旧の負担 | -1.40% | グローバル | 短期(2年以内) |
| SMSおよび音声チャネルの脆弱性が従来の2FAへの信頼を損なう | -0.90% | グローバル | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
レガシーおよびモダンアプリケーション全体での展開の複雑さ
認証は異なる技術時代に構築されたシステム全体で機能しなければならないため、レガシーインフラは実装を遅らせる可能性があります。メインフレーム、RADIUS環境、古い基幹業務システム、およびオンプレミスディレクトリは、多くの場合、カスタマイズされた統合作業を必要とします。RSAは2025年にRADIUS環境向けのパスワードレス機能を追加し、プロンプトボンビングのリスクを軽減するためのコードマッチングを含めました。二要素認証(2FA)市場は、購入者が複数のアイデンティティプロバイダーを接続し、業務システムを取得しなければならない、より長い販売・展開サイクルに直面しています。アイデンティティフェデレーションは、認証レイヤーへの変更が複数のアプリケーション間の信頼関係に影響を与える可能性があるため、複雑さを増します。連邦政府および規制対象の展開では、ソリューションが承認される前にFIPS 140-2への準拠を含む追加の検証が必要になる場合があります。
導入、サポート、および認証器調達コスト
コストは、セキュリティ予算が限られており、ITチームが小規模な組織にとって実際の障壁であり続けています。ハードウェアキープログラムには、デバイスの購入、配布、交換計画、およびヘルプデスクサポートが必要です。サブスクリプションベースの認証サービスも、短期労働者、パートナー、または請負業者が多い企業にとってはコストがかかる場合があります。しがって、二要素認証(2FA)市場は、各組織のユーザー離職率と保証ニーズに合った展開モデルを提供しなければなりません。これらのコストは、固定予算サイクル内で運営する中小企業や公共部門の購入者にとってより困難です。マネージドサービスとクラウド提供はインフラコストの一部を削減できますが、登録、ユーザーサポート、および復旧計画の必要性をなくすことはできません。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
認証方式別:パスキーの採用がレガシーOTPのインストールベースに対して前進
モバイルネットワークが企業および消費者のユースケース全体で使い慣れたチャネルを提供しているため、SMS・音声OTPは2026年の二要素認証(2FA)市場シェアの21.87%を占めました。SMSと音声はユーザーが理解しやすく、多くのモバイルデバイスで機能するため、インストールベースは依然として大きいです。しかし、GSMAはSS7が認証や暗号化の保護を念頭に設計されていないため、傍受、通話の再ルーティング、および位置追跡の経路が残っていると指摘しています。ITU-T勧告Q.3066は、電気通信ネットワークにおけるシナリング攻撃の検出と軽減の原則を提供しています。メールOTPと認証アプリは方式ミックスの中間に位置し、プッシュインフラが利用できない場合にTOTPが引き続き有用です。これらの方式は、多様なデバイス環境全体で幅広い互換性を必要とする組織に引き続き対応しています。
FIDO2・WebAuthnパスキーは2032年にかけてCAGR 13.24%で拡大すると予測されており、最も成長の速い認証方式セグメントとなっています。FIDOアライアンスは2026年5月に50億のパスキーが使用中であると報告し、調査対象組織の68%がワークフォースサインイン向けにパスキーを展開済みまたは展開中であると述べました。2026年10月のパスキーインデックスは、参加サービス全体での成功したサインインの36%がパスキーを使用しており、2025年の26%から増加したと報告しました。この採用は、コードが送信、コピー、または手動入力されることに依存する方式からの移行を支えています。また、ユーザーがデバイスを変更した際のサービスによるデバイス登録とアカウント復旧の管理方法の重要性も高まっています。ハードウェアセキュリテキーとスマートカードは、検証済みハードウェアとPIV関連要件が代替手段を制限する政府、防衛、および規制対象金融サービスにおいて引き続き重要です。プッシュ通知、ナンバーマッチング、および生体認証の第二要素も、近接ベースの検証が手間を削減できるモバイルファーストのバンキングおよびヘルスケア環境をサポートしています。二要素認証(2FA)市場は、古いアプリケーションに互換性のあるオプションが依然として必要な場合を除外することなく、フィッシング耐性のある認証をより実用的にする方式へと徐々に移行しています。


注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能
コンポーネント別:ソフトェアがリードし、ハードウェアは高保証ニーズから成長
ソフトウェアは2026年の二要素認証(2FA)市場シェアの62.84%を占め、個別のトークン展開から統合アイデンティティプラットフォームへの移行を反映しています。これらのプラットフォームは、認証、アクセスポリシー、リスクシグナル、デバイストラスト、および監査機能を共通の運用レイヤーに統合します。購入者はこのアプローチを使用して、各方式に別々のシステムを実行することなく複数の認証方式を管理できます。ソフトウェアはクラウド提供もサポートしており、更新を簡素化し、ポリシー変更を一元的に行えるようにします。このコンポーネントは、認証をガバナンスおよび脅威検出と接続したい組織に関連しています。組織がレガシーシステムに2FAを追加する際には、展開、統合、サポート、およびトレーニング作業が必要になることが多いため、サービスは引き続き重要です。
ハードウェアは、高保証環境でのフィッシング耐性のある認証情報への移行に支えられ、2032年にかけてCAGR 13.36%で拡大すると予測されています。ハドウェアキーは、適切なポリシーで展開された場合にリモートの認証情報盗難に耐性のある専用要素を提供します。Tokenは2025年6月に、企業認証向けの統合指紋センサーとセキュアエレメントを備えたFIDO認定セキュリティキーであるBioKeyを発表しました。ハードウェアの調達は、より強力な認証保証を必要とする金融サービス、政府、防衛、およびヘルスケア環境において特に関連しています。これらの認証情報の物理的な性質は、ユーザーのデバイスと第二認証要素の間に明確な分離を求めるセキュリティチームもサポートできます。FIDO認定とFIPS 140-2検証は、規制対象プログラムのサプライヤーにとって資格要件として機能します。これらの要件は、一部の展開で検討される可能性のある製品のプールを絞り込みます。購入者がこれらの要件を満たさなければならず、ソフトウェアベースのOTP制御のみに依存できない場合、ハードウェアの二要素認証(2FA)市場規模は恩恵を受けます。
展開モデル別:クラウドベースの提供がスケールと継続的なローカル需要を組み合わせる
クラウドベースの展開2026年の二要素認証市場の57.66%を占め、2032年にかけてCAGR 13.28%で拡大すると予測されています。このスケールと拡大の整合は、分散したユーザー、クラウドアプリケーション、および変化するデバイスパターンに対応できる認証の必要性を反映しています。クラウド提供は認証サービスのプロビジョニングに必要な時間を削減し、脅威検出の更新を継続的に適用できるようにします。また、ワークフォースの規模が時間とともに変化する場合に役立つ、アクティブユーザーに合わせた支出の調整も可能にします。マネージド認証サービスは、専任のアイデンティティ運用チームを構築したくない中堅市場の組織に関連しています。クラウドモデルはまた、リモートワーク、SaaSアプリケーション、および個人デバイスアクセス全体で一貫したポリシーをサポートします。
オンプレミス展開は、データレジデンシー、エアギャップ運用、または重要なレガシーシステムがクラウド接続を制限する場合に役割を保持します。政府機関、防衛請負業者、および金融機関は、主要な信頼アンカーとしてローカル認証サーバーを維持できます。これらの組織は、機密性の高い制御を自社環境内に保持しながら、リモートアクセスや顧客向けサービスにクラウドサービスを選択的に使用する場合があります。ハイブリッド提供は両方のアプローチを接続し、組織が段階的に近代化できるようにします。これは、企業が既存のインフラをすぐに廃止できない場合や、複数のアプリケーション世代をサポートしなければならない場合に特に有用です。段階的なアプローチはまた、セキュリティチームが機密システム全体にポリシー変更を拡張する前にテストする時間を与えます。認証統合の失敗は、運用上重要なアプリケーションへのアクセスを中断させる可能性があるため、これは重要です。したがって、二要素認証市場には、クラウドファーストの購入と、ローカルおよびホスト型制御を組み合わせた複雑なプログラムの両方が含まれます。

注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能
組織規模別:大企業がリードし、中小企業はクラウドサービスを採用
大企業は2026年の二要素認証市場シェアの50.77%を占めました。これは、大規模なアイデンティティ集団、複雑なアプリケーション資産、および広範なコンプライアンス義務を持つためです。規制審査や高価値アカウントの侵害へのエクスポージャーは、より強力な認証制御への支出を支えています。大規模な組織は多くの場合、多数のアプリケーション全体で従業員、請負業者、特権ユーザー、および顧客を保護する必要があります。この要件は、集中型ポリシー管理、監査記録、および複数のアイデンティティプロバイダーへの接続を提供するプラットフォームを優遇する場合があります。公共部門および政府機関は、予算と契約が正式な保証要件に結びついているため、別個の達特性を持っています。調達サイクルが長いと購入が遅れる可能性がありますが、定義された標準は資格のあるベンダーに予測可能なアップグレードスケジュールを作成することもできます。
中小企業は、クラウドベースのサービスがITチームが小規模な組織にとって強力な認証をよりアクセスしやすくするにつれて、2032年にかけてCAGR 13.56%で拡大すると予測されています。サブスクリプション提供により、オンプレミス認証インフラを運用する必要がなくなります。中小企業は依然として、限られた内部専門知識で展開でき、ユーザーがデバイスを紛失したりアカウント復旧が必要な場合に信頼性の高いサポートを提供するシステムを必要としています。サイバーセキュリティ保険の要件も、MFAをビジネスオーナーやセキュリティマネージャーにとって実際の投資トピックにする可能性があります。小規模な組織には専任のアイデンティティ管理者がいない場合があるため、オンボーディングプロセスは特に重要です。シンプルな登録、予測可能な価格設定、および管理しやすい管理を提供するサプライーは、中小企業のセキュリティ改善への意欲と制御を実装する能力の間のギャップを縮小できます。明確な復旧手順は、従業員が電話を変更したり組織を離れたりした際の運用上の負担を制限することもできます。二要素認証市場は、専門的な企業プロジェクトから中小企業間での反復可能なクラウドベースの採用へのこの移行によって支えられています。
エンドユーザー産業別:BFSIがコンプライアンスのベースラインを設定し、ヘルスケア・ライフサイエンスが最速で拡大
BFSIは2026年の二要素認証市場の28.58%を占め、高価値アカウントと規制対象の決済活動を保護するセクターのニーズによって牽引されました。PCI DSS要件、PSD2の強力な顧客認証要件、および米国の銀行監督はすべて、より強力なアクセス制御の使用を強化しています。金融機関は、従業員システム、消費者バンキング、決済承認、および特権管理活動全体で認証を必要としています。顧客が決済を行う場合と従業員が機密システムにアクセスする場合では保証レベルとユーザーエクスペリエンスが異なるため、これには複数の方式必要になる場合があります。機関が従来のOTP方式を超えて移行する場合、ハードウェアキー、パスキー、デバイスバインド要素、および生体認証を使用できます。政府・防衛、ITおよび電気通信も、広範なユーザー集団と重要なシステムを保護するため、幅広い認証カバレッジを必要としています。
ヘルスケア・ライフサイエンスは、2032年にかけてCAGR 13.84%で拡大すると予測されており、最も成長の速いエンドユーザーセグメントとなっています。デジタル臨床ワークフロー、遠隔医療、電子処方、および電子的に保護された医療情報へのアクセスにより、検証されなければならないアイデンティティの数が増加しています。ヘルスケアユーザーは共有ワークステーションで時間的制約のある環境で作業することが多いため、認証プロセスは不必要な遅延を引き起こすことなくアクセスを保護しなければなりません。生体認証および近接ベースの方式は、繰り返しのコード入力の必要性を減らす可能性があるため、これらの環境で関連性があります。セグメントはまた、ユーザーが臨床システムにアクセスできない場合にヘルプデスクがソーシャルエンジニアリングを通じて標的にされる可能性があるため、強力な復旧制御を必要としています。したがって、認証プロジェクトは、臨床医がシフト中にデバイス、アプリケーション、および場所間を移動する方法を考慮しなければなりません。オフィスワーカーに適したソリューションは、緊急タスクを管理するケアチームの実際のニーズを満たさない場合があります。ヘルスケアにおける二要素認証(2FA)市場の機会は、実際の臨床ワークフローに適合しながら保証ニーズを満たすことができるサプライヤーに依存しています。
注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能
地域分析
北米は2026年の二要素認証(2FA)市場シェアの37.24%を占め、成熟したクラウドインフラ、大規模な企業セキュリティ予算、および正式な決済セキュリティ要件によって支えられています。米国は、実質的なIAM支出とプラットフォームおよび専門サプライヤーの集中により、地域需要の中心となっています。PCI DSS v4.0.1は、2025年3月以降、関連するカード会員データ環境アクセスに対してより強力な認証要件を支持しています。カナダとメキシコも、国境を越えた商業関係と広く使用されている米国のセキュリティフレームワークの影響を受けています。これらの条件は、認証プラットフォーム、パスキー、セキュリティキー、およびマネージドサービスの継続的な購入を支えています。
欧州は、組織がGDPRの説明責任への期待、PSD2の強力な顧客認証、およびNIS2の拡大されたセキュリティ範囲に対応しなければならないため、主要な地域市場であり続けています。この地域の規則は、EU顧客にサービスを提供したり関連データを処理したりする場、欧州外の企業にも影響します。ドイツと英国は、大規模な産業および金融サービス基盤を通じて企業需要を支えています。欧州の購入者は多くの場合、正式な監査、アイデンティティガバナンス、およびプライバシー関連の制御をサポートできる技術を必要としています。北米と欧州は、これらの地域の企業がフィッシング耐性のあるワークフォース認証を求めることが多いため、FIDO2採用の重要な初期市場でもあります。これらの地域における二要素認証(2FA)市場は、コンプライアンス要件と、長年確立された企業システムにモダンな制御を統合する必要性によって形成されています。
アジア太平洋地域は、デジタルアイデンティティプログラム、モバイル決済、および金融サービスの近代化に支えられ、2032年にかけてCAGR 13.58%で拡大すると予測されています。インドの金融サービス環境は、取引および投資信託取引全体でより強力な認証に対する重要な需要源です。日本のマイナンバーシステム、韓国のフィンテック法、シンガポールとオーストラリアでのパスキー活動は、コンプライアンス主導よび技術主導の採用を支えています。中国は、デジタルアイデンティティインフラと国境を越えた電子商取引要件を通じて、大量トランザクション認証への需要を生み出しています。南米はブラジルが主導しており、Pixが多くの認証済み決済セッションを生み出し、銀行がSMS OTPを超えて段階的にアップグレードできます。中東・アフリカは、アラブ首長国連邦とサウジアラビアのデジタルトランスフォーメーションプログラムによって支えられており、モバイルファーストの認証が広範なユーザーグループにとってハードウェアトークンよりも実用的である場合があります。
競合環境
市場集中度
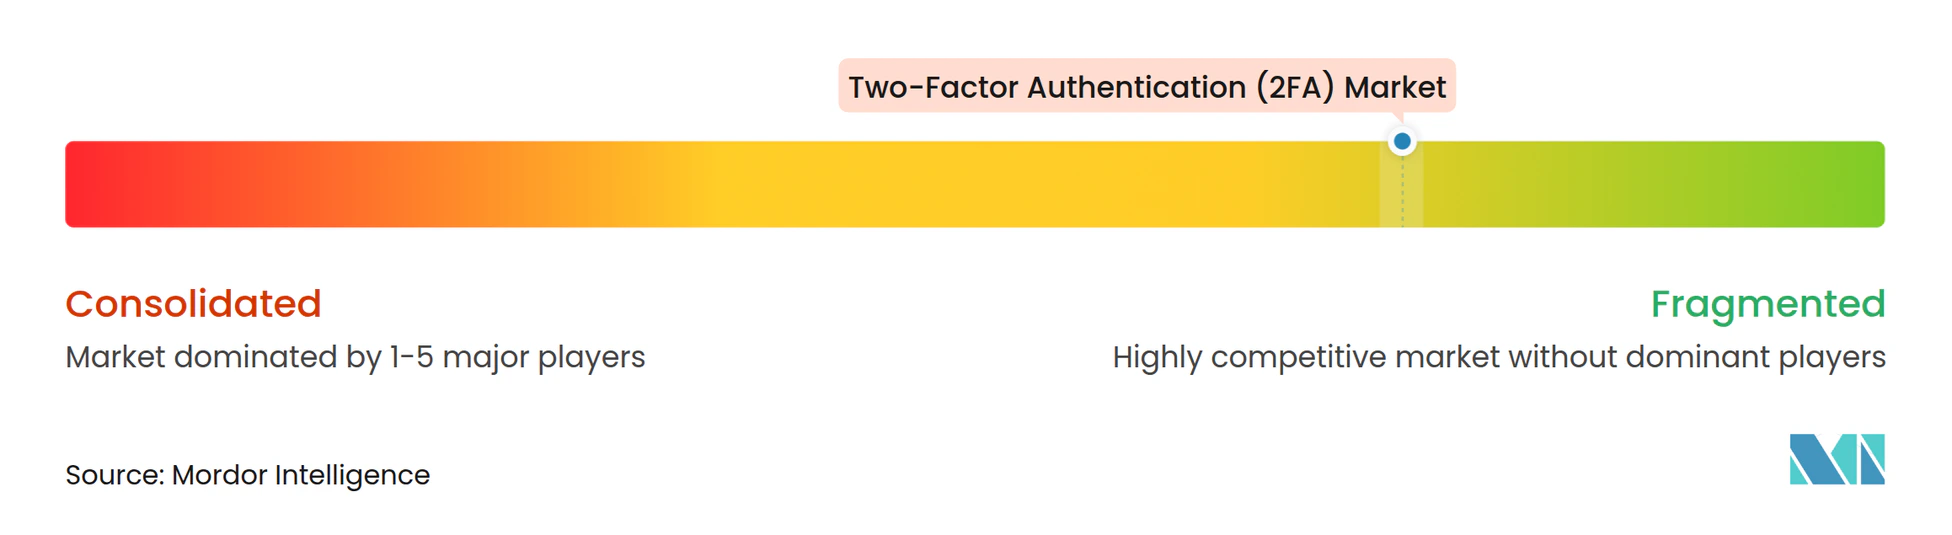
二要素認証(2FA)市場は適度に分散しており、プラットフォームサプライヤー専門アイデンティティプロバイダー、およびハードウェアトークンメーカーが異なる保証および展開ニーズに対応しています。マイクロソフト、Okta、およびCiscoはDuoを通じて、認証をより広範な生産性またはセキュリティスイートに含めることができるため、構造的な優位性を持っています。このバンドルにより、ポイントソリューションプロバイダーの価格決定力が低下する可能性があります。専門サプライヤーは、ハードウェアバックの認証情報、レガシーシステムサポート、規制対象ワークフロー、およびより強力な復旧制御に焦点を当てることで対応しています。購入者は、標準的なワークフォースアクセスには幅広いプラットフォームを選択しながら、高リスクグループや複雑なアプリケーションには専門製品を使用する場合があります。したがって、競争は製品カバレッジ、統合能力、保証、およびスケールでのユーザー登録管理能力に依存しています。
RSAは2026年3月にマイクロソフトとのパートナーシップを拡大し、RSA ID PlusをMicrosoft 365 E7およびThe Frontier Suiteと統合して、ハイブリッド、レガシー、運用技術、および非マイクロソフト環境全体でパスワードレスのワークフォース認証を実現しました。RSAはまた、アカウント復旧とヘルプデスクのやり取り中のソーシャルエンジニアリングリスクに対処するため、2025年にHelp Desk Live Verifyを導入しました。Oktaは2025年9月に、AIエージェント、サービスアカウント、およびAPIトークン向けのアイデンティティセキュリティファブリックを発表し、認証ガバナンスを非人間アイデンティティに拡張しました。これらの動きは、競争が従来のワークフォースサインインから復旧プロセス、マシンアイデンティティ、および複雑な技術環境へと拡大していることを示しています。また、専門プロバイダーがカバレッジのギャップを埋める場合に大規模プラットフォームとパートナーシップを結べる理由も示しています。
ハードウェアサプライヤーは、かつてセキュリティキープログラムを狭い高セキュリティユースケースに限定していたプロビジョニングの課題に対処しています。Yubicoは2026年3月にMicrosoft Entra IDおよびPingID環境向けの登録サービスを拡大し、現での登録をサポートするように設計されたオプションを含めました。FIDOアライアンスは2026年5月に200の組織がFIDOパスキープレッジに署名したと報告し、パスキー採用に対するサプライヤーおよびサービスプロバイダーの継続的なサポートを示しました。証明書ベースのスマートカードプログラムとレガシーハードウェアをクラウドベースのアイデンティティオーケストレーションと接続することに継続的な機会があります。連邦政府および防衛の購入者は、保証要件がFIDO2およびFIPSに準拠した製品を優遇する可能性があるため、引き続き関連しています。二要素認証(2FA)市場は、強力な認証と簡単な登録、相互運用可能な展開、およびレガシー環境への信頼性の高いサポートを組み合わせるサプライヤーに引き続き報いるでしょう。
二要素認証(2FA)業界リーダー
-
Yubico AB
-
RSA Security LLC
-
Microsoft Corporation
-
Okta, Inc.
-
Cisco Systems, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
最近の業界動向
- 2026年10月:FIDOアライアンスがパスキーインデックス2026を発表し、成功したサインインの36%がパスキーを使用(2025年の26%から増加)、従来のMFAの78%に対してパスキーの成功率が93%、対象アカウントの42%が登録済みであることを報告しました。参加者の3分の2が12ヶ月以内にパスワードレスアカウントを提供する予定です。
- 2026年3月:マイクロソフトとユーロポールがTycoon 2FAを摘発し、米国連邦裁判所命令の下で330のアクティブドメインを押収し、6カ国にわたる協調した法執行措置を実施しました。このプラットフォームは毎月50万以上の組織に3,000万通以上の不正メールを送信しており、世界中で96,000の異なるフィッシング被害者と関連していました。
- 2026年3月:RSA SecurityがRSACカンファレンス2026でマイクロソフトとの拡大パートナーシップを発表し、RSA ID PlusをMicrosoftの365 E7、The Frontier Suiteと統合して、AIを活用したパスワードレスのワークフォース認証を提供しました。このパートナーシップは、ネイティブのEntra IDの範囲を超えて、レガシー、運用技術、および非マクロソフト環境へのフィッシング耐性のあるカバレッジを拡大します。
- 2026年3月:YubicoがRSAC 2026でYubiKey as a Serviceの登録機能を拡大し、Androidの限定早期アクセスを備えた新しいYubiKey as a Service登録アプリを通じて、Microsoft Entra IDおよびPingID環境向けの現場登録サポートを追加しました。この機能により、企業は展開規模でEntra IDおよびPingOne PingIDの登録とアカウント復旧エクスペリエンスをカスタマイズできます。
グローバル二要素認証(2FA)市場レポートの範囲
二要素認証市場は、ユーザーが2つの異なる要素、通常は知っているもの(パスワード・PIN)と持っているの(SMS、認証アプリ、またはハードウェアトークンによるOTP)または本人であるもの(生体認証)を組み合わせてアイデンティティを確認することを要求するセキュリティソリューションで構成されており、システム、アプリケーション、またはトランザクションへのアクセスを許可する前に検証を行います。
二要素認証市場レポートは、認証方式(SMS・音声OTP、メールOTP、認証アプリ・TOTP、プッシュ通知、ハードウェアセキュリティキー、生体認証第二要素、FIDO2・WebAuthnパスキー)、コンポーネント(ハードウェア、ソフトウェア、サービス)、展開モデル(クラウドベース、オンプレミス、ハイブリッド)、組織規模(大企業、中小企業、公共部門)、エンドユーザー産業(BFSI、政府・防衛、ITおよび電気通信、ヘルスケア、小売、教育)、地域(北米、南米、欧州、アジア太平洋、中東・アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
| SMS・音声OTP |
| メールOTP |
| 認証アプリおよびTOTP |
| プッシュ通知およびナンバーマッチング |
| ハードウェアセキュリティキーおよびスマートカード |
| 生体認証第二要素 |
| FIDO2およびWebAuthnパスキー |
| ハードウェア |
| ソフトウェア |
| サービス |
| クラウドベース |
| オンプレミス |
| ハイブリッド |
| 大企業 |
| 中小企業 |
| 公共部門および政府機関 |
| 銀行・金融サービス・保険 |
| 政府・防衛 |
| ITおよび電気通信 |
| ヘルスケア・ライフサイエンス |
| 小売・電子商取引 |
| 教育 |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他の南米 | |
| 欧州 | 英国 |
| ドイツ | |
| フランス | |
| イタリア | |
| その他の欧州 | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| ASEAN | |
| その他のアジア太平洋 | |
| 中東・アフリカ | サウジアラビア |
| アラブ首長国連邦 | |
| 南アフリカ | |
| エジプト | |
| その他の中東・アフリカ |
| 認証方式別 | SMS・音声OTP | |
| メールOTP | ||
| 認証アプリおよびTOTP | ||
| プッシュ通知およびナンバーマッチング | ||
| ハードウェアセキュリティキーおよびスマートカード | ||
| 生体認証第二要素 | ||
| FIDO2およびWebAuthnパスキー | ||
| コンポーネント別 | ハードウェア | |
| ソフトウェア | ||
| サービス | ||
| 展開モデル別 | クラウドベース | |
| オンプレミス | ||
| ハイブリッド | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| 公共部門および政府機関 | ||
| エンドユーザー産業別 | 銀行・金融サービス・保険 | |
| 政府・防衛 | ||
| ITおよび電気通信 | ||
| ヘルスケア・ライフサイエンス | ||
| 小売・電子商取引 | ||
| 教育 | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| 欧州 | 英国 | |
| ドイツ | ||
| フランス | ||
| イタリア | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| ASEAN | ||
| その他のアジア太平洋 | ||
| 中東・アフリカ | サウジアラビア | |
| アラブ首長国連邦 | ||
| 南アフリカ | ||
| エジプト | ||
| その他の中東・アフリカ | ||
レポートで回答される主要な質問
二要素認証(2FA)市場の規模はどのくらいですか?
二要素認証(2FA)市場は2026年に5.33 ビリオン 米ドルと評価されており、2027年〜2032年にかけてCAGR 12.92%で2032年までに11.18 ビリオン 米ドルに達すると予測されています。需要はアイデンティティベースの攻撃、コンプライアンス要件、クラウドアクセス、およびフィッシング耐性のある要素への移行によって支えられています。
最も速く拡大している認証方式はどれですか?
FIDO2・WebAuthnパスキーは、組織がフィッシング耐性のある認証に移行するにつれて、2032年にかけてCAGR 13.24%で拡大すると予測されています。この方式は再利用可能なコードを暗号化認証情報に置き換え、ワークフォースサインインプログラムでますます重要になっています。
パスキーが企業セキュリティにとってより重要になっている理由は何ですか?
パスキーは暗号化認証情報を使用し、攻撃者がフィッシングを通じて傍受または盗む可能性のある共有シークレットへの依存を減らすことができます。また、組織がデバイス登録とアカウント復旧を効果的に管理できる場合、より強力な認証への道筋も提供します。
2FA採用において最も大きな役割を果たしている展開モデルはどれですか?
クラウドベースの展開は2026年の収益の57.66%を占め、2032年にかけてCAGR 13.28%で拡大すると予測されています。SaaSアプリケーション、リモートユーザー、管理デバイス、および個人デバイス全体での集中型ポリシー管理をサポートできます。
2FAに対する最大の需要を持つエンドユーザーセクターはどれですか?
BFSIは2026年の収益の28.58%を占めました。これは、決済システム、顧客アカウント、および特権的な金融アクセスが強力な制御を必要とするためです。金融機関は、安全な従業員アクセスとトランザクション認証を、スケールで実用的な顧客エクスペリエンスとバランスさせなければなりません。
最も速く拡大している地域はどこですか?
アジア太平洋地域は、デジタルアイデンティティプログラム、モバイル決済、および金融サービスの近代化に支えられ、2032年にかけてCAGR 13.58%で拡大すると予測されています。この地域には、認証サプライヤーがローカル決済システム、規制上の期待、およびモバイルファーストのアクセスパターンに対応しなければならない市場が含まれています。