
Tamaño y Participación del Mercado de Autenticación de Dos Factores (2FA)
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
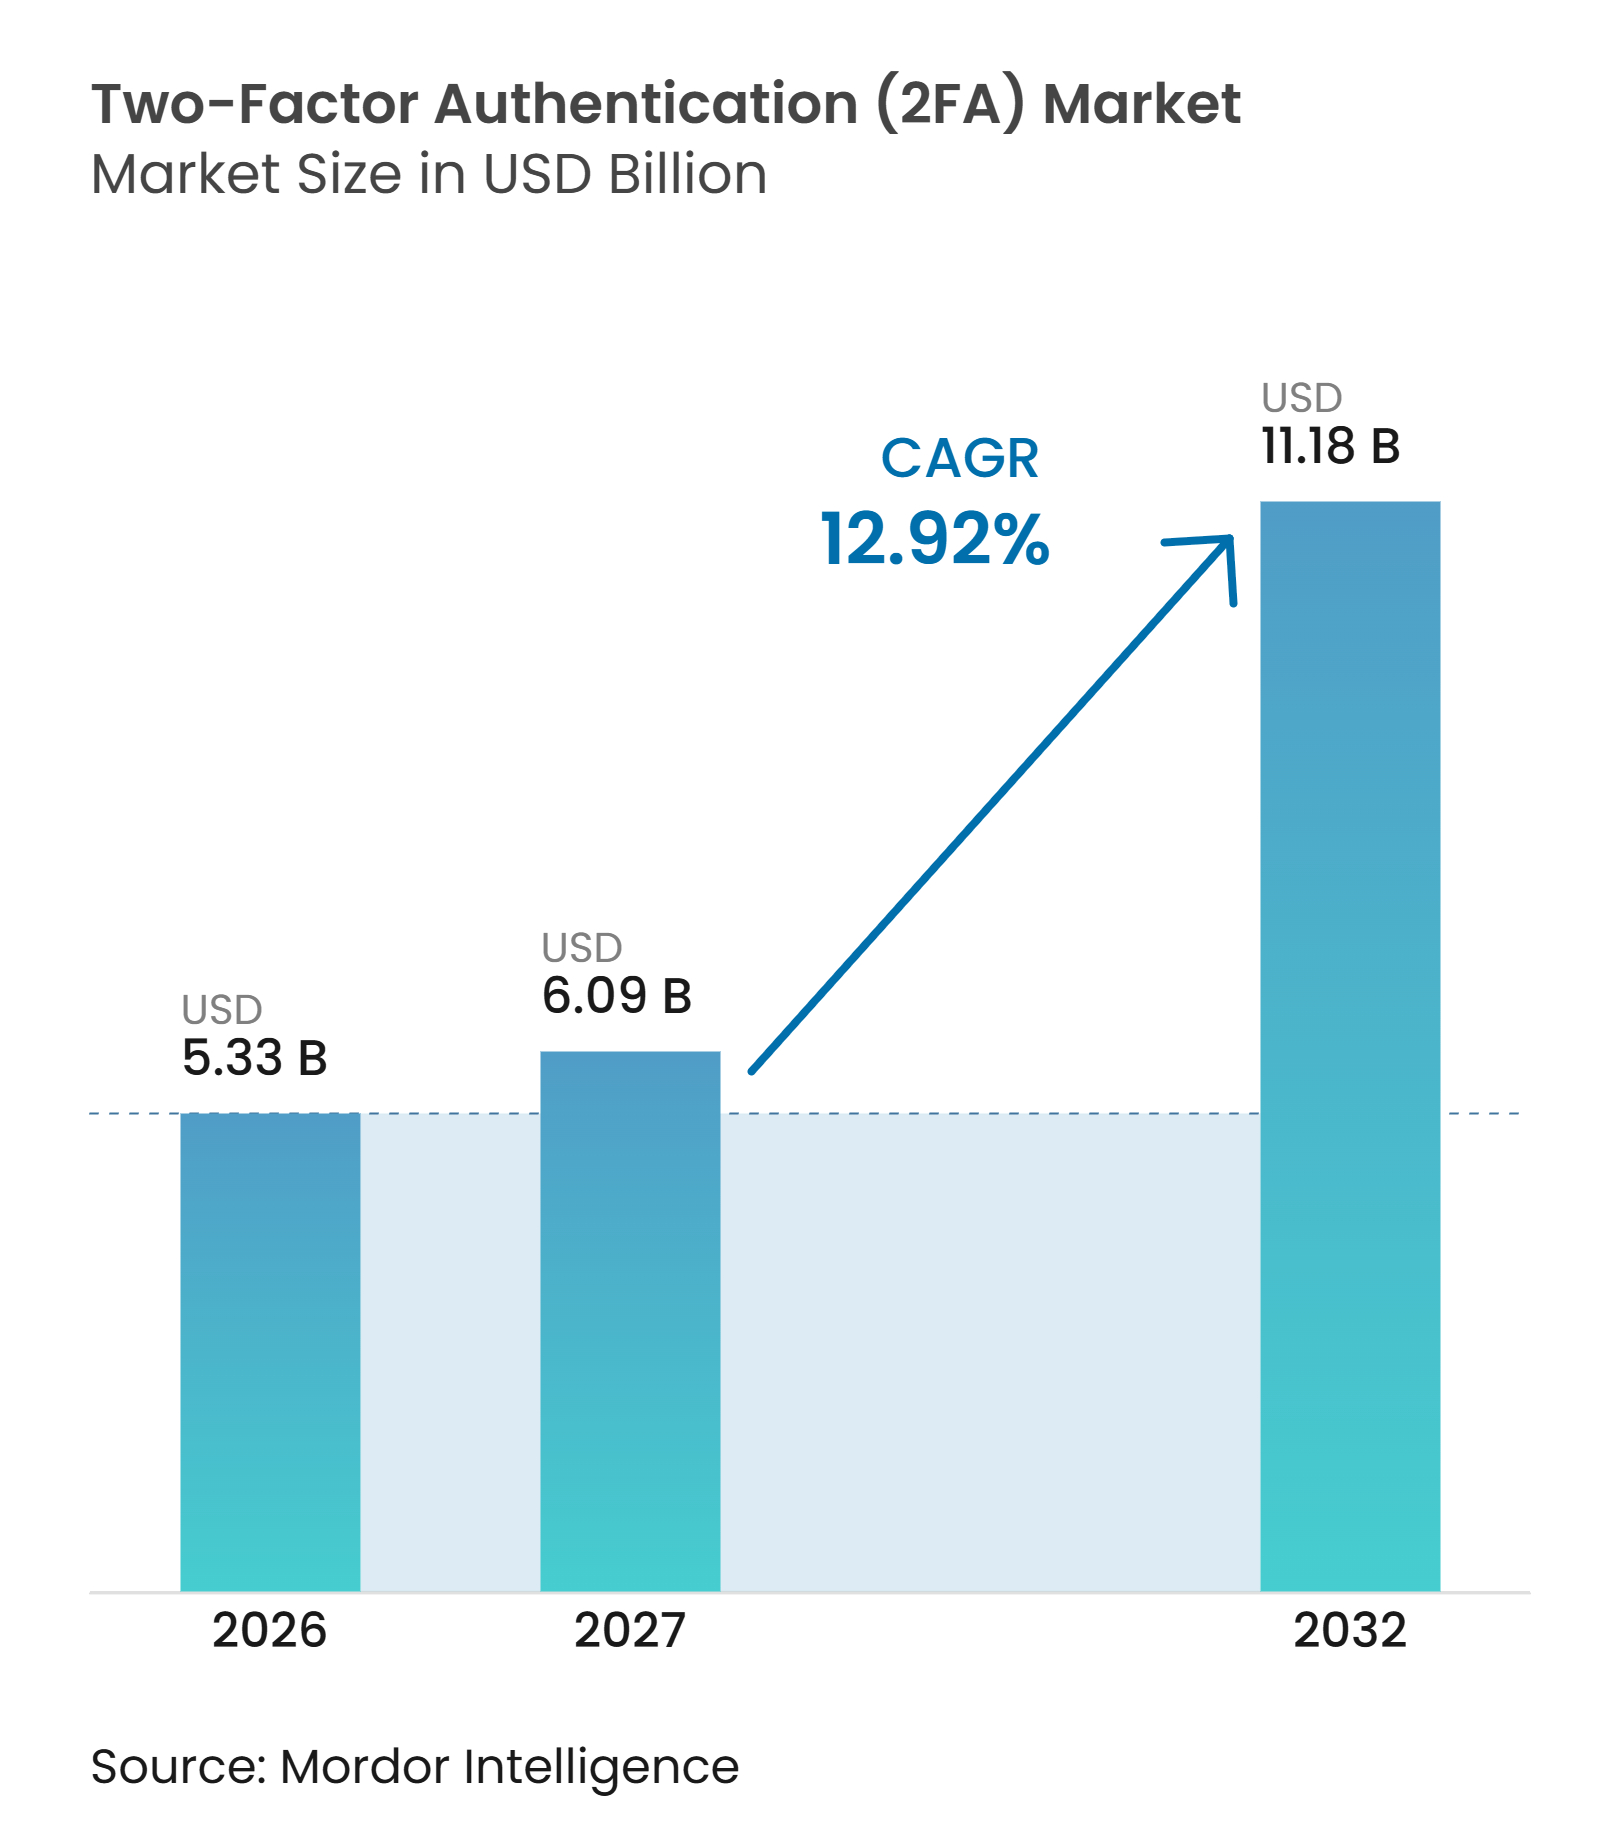
| Tamaño del Mercado (2027) | 6.09 Mil millones de dólares |
| Tamaño del Mercado (2032) | 11.18 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 12.92 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Bajo |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Autenticación de Dos Factores (2FA) por Mordor Intelligence
El tamaño del Mercado de Autenticación de Dos Factores (2FA) fue valorado en 5,33 mil millones de USD en 2026 y se prevé que alcance los 11,18 mil millones de USD para 2032, expandiéndose a una CAGR del 12,92% durante 2027-2032. La demanda va más allá del cumplimiento normativo básico porque las campañas de phishing, los ataques basados en identidad y el acceso remoto han convertido los controles de segundo factor más sólidos en un requisito de seguridad habitual. La ingeniería social habilitada por IA ha ampliado el rango de organizaciones expuestas a la apropiación de cuentas, incluidas las empresas más pequeñas que antes eran objetivos menos atractivos. Las empresas también están migrando de las contraseñas de un solo uso hacia claves de acceso criptográficas, que pueden respaldar proyectos de autenticación más amplios y requisitos de garantía más exigentes. Los proveedores de plataformas están aumentando la presión competitiva al incluir la autenticación multifactor resistente al phishing dentro de suites más amplias de productividad y seguridad. Esto favorece a los proveedores que pueden admitir credenciales respaldadas por hardware, aplicaciones heredadas, flujos de trabajo regulados y procesos de recuperación sin añadir fricciones innecesarias al usuario.
Conclusiones Clave del Informe
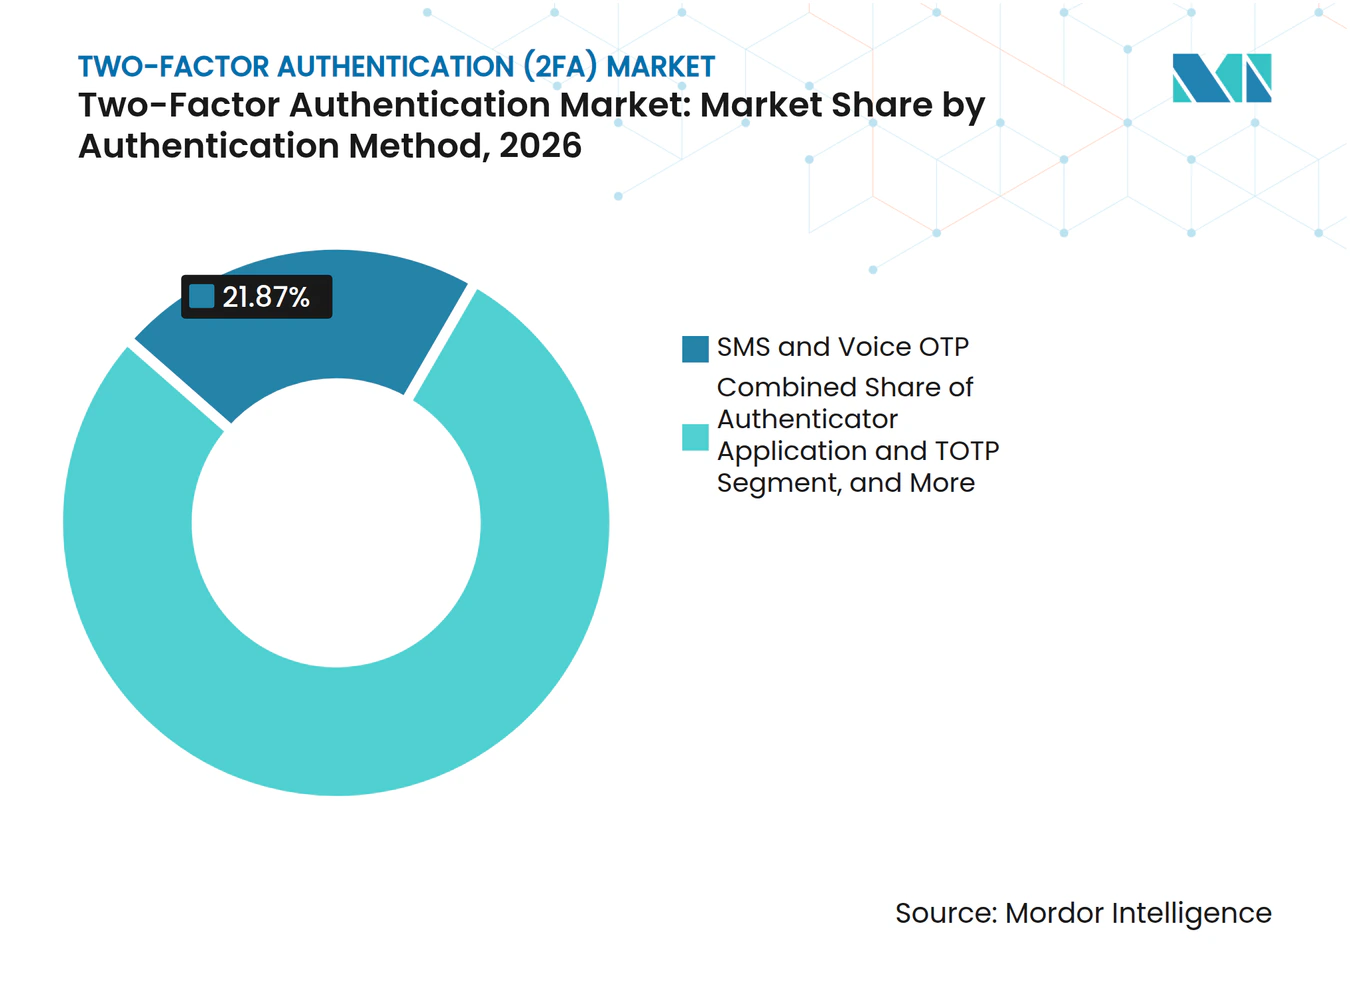
- Por método de autenticación, el OTP por SMS y Voz representó el 21,87% de la participación del Mercado de Autenticación de Dos Factores (2FA) en 2026, mientras que se proyecta que FIDO2 y la Clave de Acceso WebAuthn se expandan a una CAGR del 13,24% hasta 2032.
- Por componente, el software representó el 62,84% del Mercado de Autenticación de Dos Factores (2FA) en 2026, mientras que se proyecta que el hardware se expanda a una CAGR del 13,36% hasta 2032.
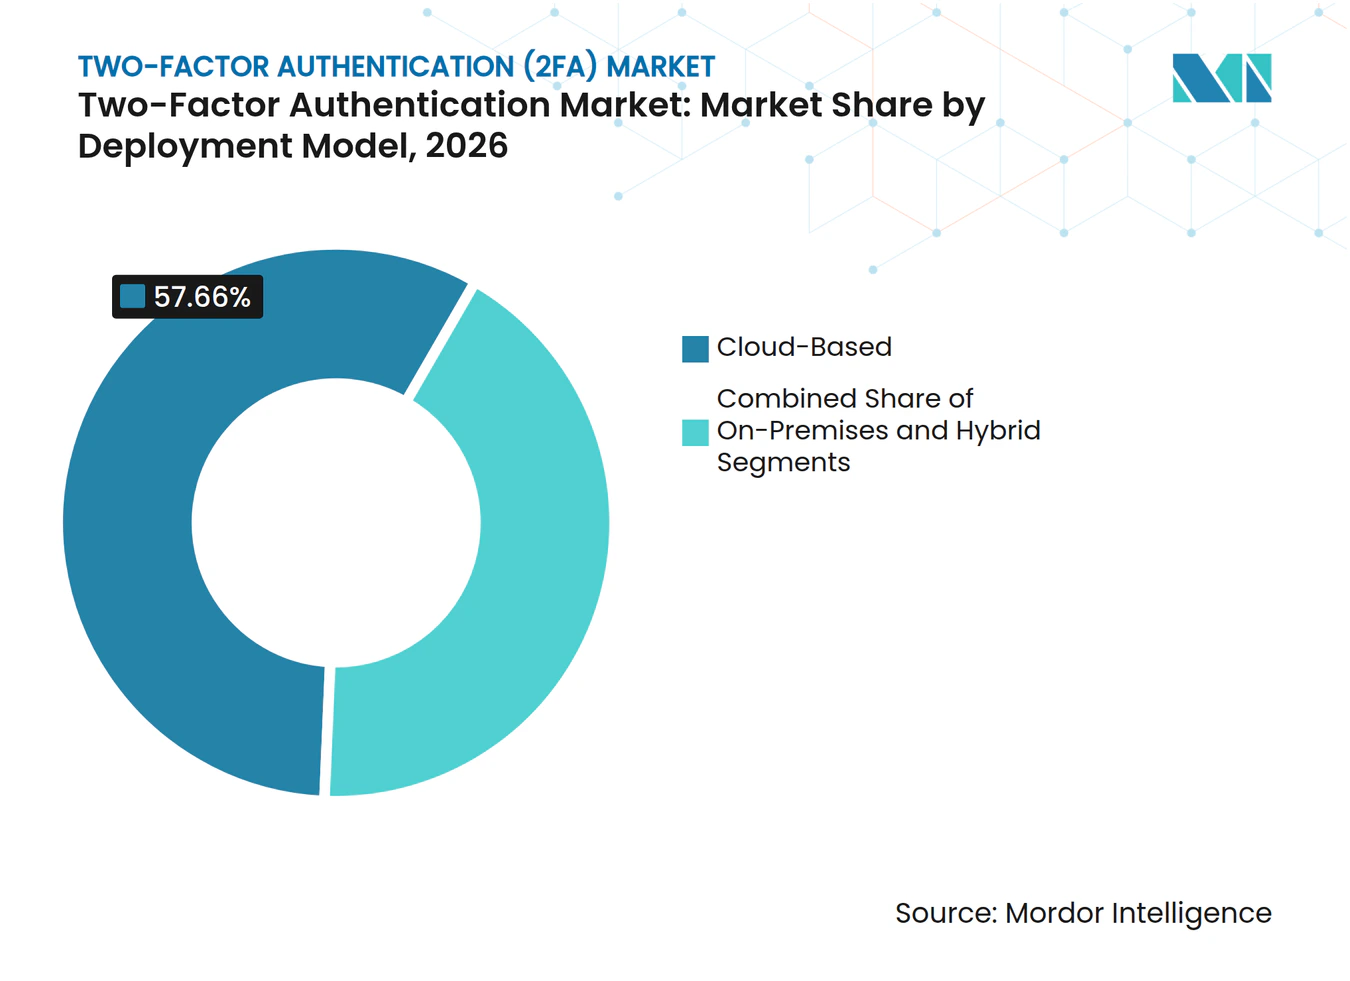
- Por modelo de implementación, la implementación basada en la nube representó el 57,66% del Mercado de Autenticación de Dos Factores (2FA) en 2026 y se proyecta que se expanda a una CAGR del 13,28% hasta 2032.
- Por tamaño de organización, las grandes empresas representaron el 50,77% de la participación del Mercado de Autenticación de Dos Factores (2FA) en 2026, mientras que se proyecta que las pymes se expandan a una CAGR del 13,56% hasta 2032.
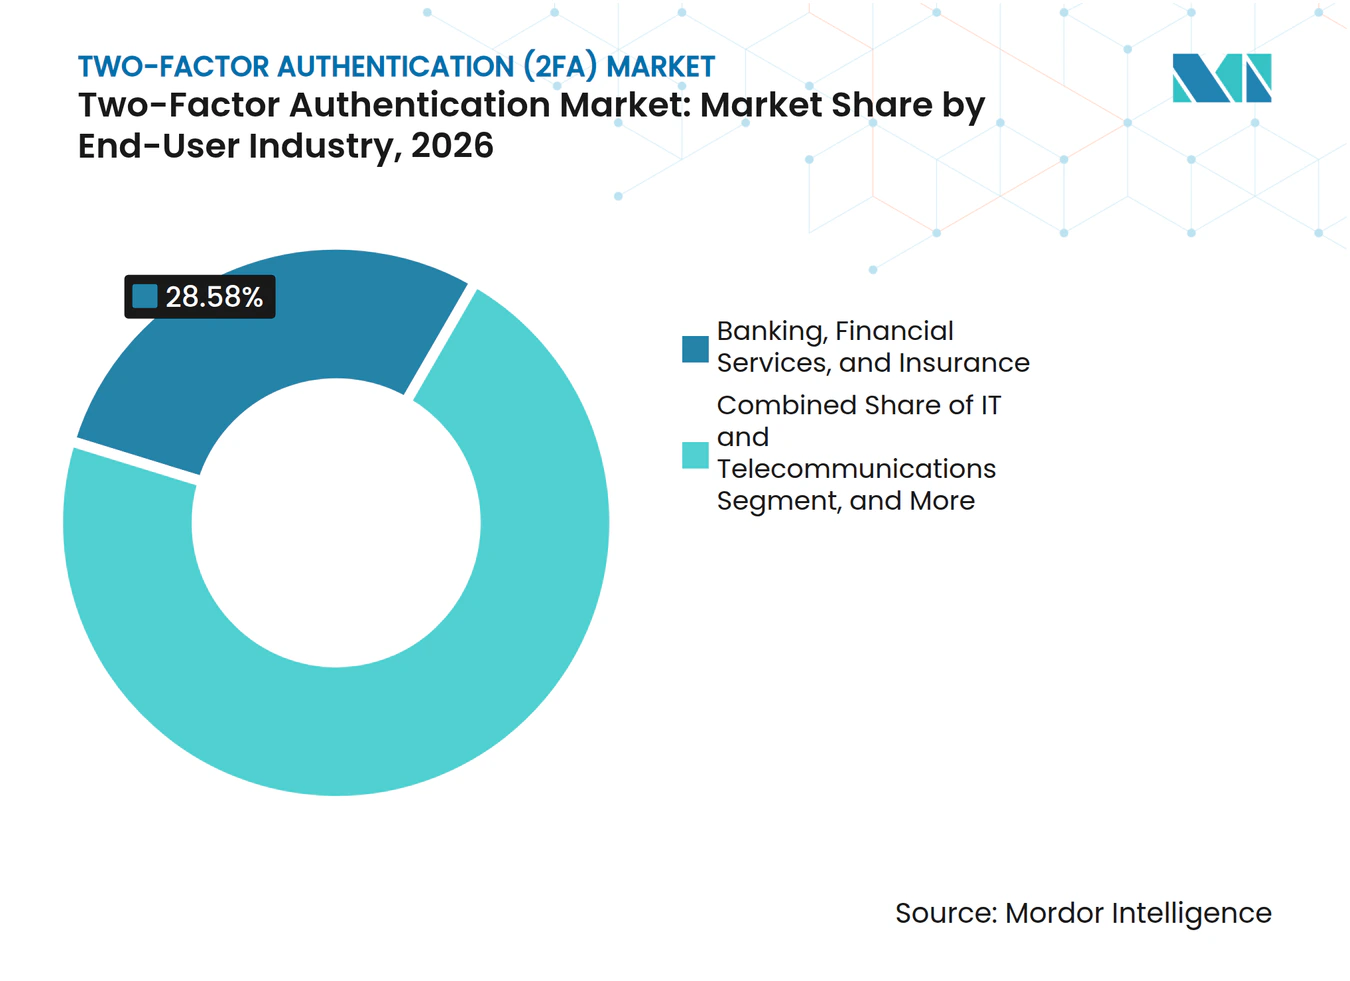
- Por industria de usuario final, el sector BFSI representó el 28,58% de la participación del Mercado de Autenticación de Dos Factores (2FA) en 2026, mientras que se proyecta que la atención médica y las ciencias de la vida se expandan a una CAGR del 13,84% hasta 2032.
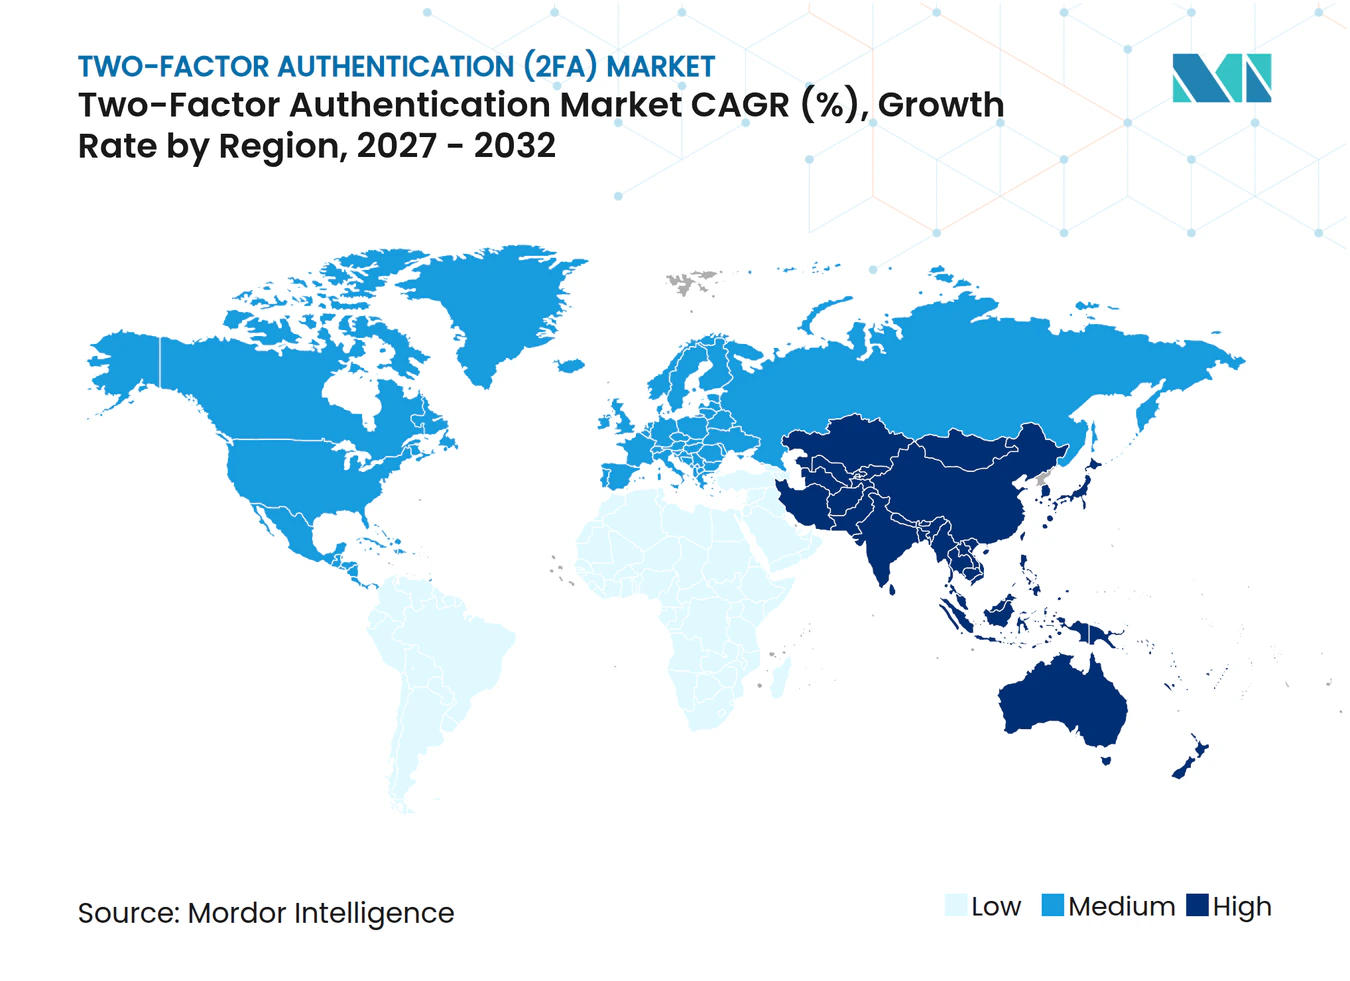
- Por geografía, América del Norte representó el 37,24% de la participación del Mercado de Autenticación de Dos Factores (2FA) en 2026, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 13,58% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado Global de Autenticación de Dos Factores (2FA)
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Aumento de los Ciberataques Basados en Identidad y la Apropiación de Cuentas | +3.50% | Global | Corto plazo (≤ 2 años) |
| Requisitos Obligatorios de Autenticación y Seguridad de Datos | +3.00% | América del Norte y Europa, con ganancias tempranas en Asia-Pacífico | Mediano plazo (2-4 años) |
| Expansión del Acceso a la Nube, SaaS, Trabajo Híbrido y BYOD | +2.50% | Global | Corto plazo (≤ 2 años) |
| Crecimiento de la Banca Digital y las Transacciones en Línea | +1.80% | Núcleo de Asia-Pacífico, con expansión hacia Oriente Medio y África y América del Sur | Mediano plazo (2-4 años) |
| Migración a Claves de Acceso que Crea un Ciclo de Actualización de Mayor Garantía | +1.20% | América del Norte y Europa | Mediano plazo (2-4 años) |
| Exposición en Flujos de Recuperación y Mesa de Ayuda que Aumenta la Demanda de 2FA Resiliente | +0.80% | Global | Corto plazo (≤ 2 años) |
| Fuente: Mordor Intelligence | |||
Aumento de los Ciberataques Basados en Identidad y la Apropiación de Cuentas
El compromiso de identidad se ha convertido en una preocupación central de seguridad porque los atacantes pueden usar credenciales robadas e ingeniería social para eludir muchos controles convencionales. Microsoft y Europol desarticularon Tycoon 2FA en marzo de 2026 después de que la plataforma de phishing como servicio entregara más de 30 millones de correos electrónicos fraudulentos a más de 500.000 organizaciones cada mes.[1] La desarticulación demostró cómo la infraestructura de phishing puede operar a escala global mientras ataca directamente los pasos de autenticación. El Mercado de Autenticación de Dos Factores (2FA) se beneficia cuando las organizaciones reevalúan si un OTP básico proporciona suficiente protección contra los ataques de identidad modernos. Las credenciales sin contraseña, la coincidencia de números y los factores respaldados por hardware abordan las rutas de ataque que dependen de interceptar o reproducir un secreto compartido. La demanda se está extendiendo a las organizaciones del mercado medio porque las herramientas de ataque automatizadas han reducido el costo de atacar un mayor número de cuentas.
Requisitos Obligatorios de Autenticación y Seguridad de Datos
Los requisitos regulatorios están convirtiendo la autenticación multifactor en un control formal para más organizaciones y escenarios de acceso. PCI DSS v4.0.1 requiere autenticación multifactor para todo acceso al entorno de datos del titular de la tarjeta, incluido el acceso no consola, a partir del 31 de marzo de 2025. NIST SP 800-63B-4 identifica la autenticación resistente al phishing como la opción preferida para usos de mayor garantía, respaldando así la adquisición de credenciales FIDO2 y claves de seguridad [2]. Estos requisitos importan más allá de su alcance legal directo porque los equipos de seguridad y los auditores a menudo utilizan marcos reconocidos como puntos de referencia. Los servicios financieros, la atención médica, la infraestructura crítica y los contratistas gubernamentales, por lo tanto, enfrentan expectativas relacionadas incluso cuando una norma no es directamente vinculante. Este uso más amplio de los estándares de seguridad respalda la demanda de productos de autenticación que puedan documentar la garantía, la aplicación de políticas y la actividad de auditoría.
Expansión del Acceso a la Nube, SaaS, Trabajo Híbrido y BYOD
Las aplicaciones en la nube y el trabajo híbrido han colocado la identidad en el centro del control de acceso porque los usuarios ahora se conectan desde muchos dispositivos y redes. Cada aplicación SaaS adicional crea otro punto de inicio de sesión que debe gestionarse de manera coherente. Una revisión sistemática de 2025 encontró que el OTP sigue siendo el método de autenticación principal en el 33% de las herramientas de la industria revisadas, a pesar de la disponibilidad de opciones criptográficas más sólidas [3]. El Mercado de Autenticación de Dos Factores está respaldado por organizaciones que necesitan una única capa de políticas para servicios en la nube, dispositivos administrados, dispositivos personales y usuarios remotos. La autenticación entregada en la nube puede reducir los retrasos en el aprovisionamiento y facilitar la actualización de los controles a medida que cambian las amenazas. También permite a las organizaciones con equipos de TI más pequeños adoptar servicios de autenticación administrados en lugar de mantener una extensa infraestructura local.
Crecimiento de la Banca Digital y las Transacciones en Línea
La banca digital requiere una autenticación de transacciones confiable porque las cuentas de clientes y los procesos de pago son objetivos habituales del fraude. La expansión de los pagos móviles ha aumentado la importancia de confirmar la identidad del usuario sin crear un proceso de inicio de sesión o aprobación difícil. El Mercado de Autenticación de Dos Factores (2FA) tiene un papel importante en este contexto porque los bancos necesitan equilibrar controles sólidos con altos volúmenes de transacciones. Los factores biométricos, la vinculación de dispositivos y las claves de acceso pueden reducir la dependencia de los códigos OTP reutilizables para los casos de uso apropiados. En India, los participantes del mercado financiero enfrentan requisitos de autenticación más sólida en transacciones de negociación y fondos mutuos, lo que respalda un cambio más amplio hacia controles actualizados. Los proveedores de autenticación que pueden trabajar con dispositivos móviles, infraestructura de identidad local y flujos de trabajo de servicios financieros están mejor posicionados para atender estos requisitos.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Complejidad de Implementación en Aplicaciones Heredadas y Modernas | -2.10% | Global | Largo plazo (≥ 4 años) |
| Costos de Implementación, Soporte y Adquisición de Autenticadores | -1.80% | América del Sur, Oriente Medio y África, y mercados dominados por pymes a nivel global | Mediano plazo (2-4 años) |
| Fricción del Usuario, Abandono en el Registro y Carga de Recuperación | -1.40% | Global | Corto plazo (≤ 2 años) |
| Vulnerabilidad de los Canales SMS y de Voz que Erosiona la Confianza en el 2FA Tradicional | -0.90% | Global | Corto plazo (≤ 2 años) |
| Fuente: Mordor Intelligence | |||
Complejidad de Implementación en Aplicaciones Heredadas y Modernas
La infraestructura heredada puede ralentizar la implementación porque la autenticación debe funcionar en sistemas construidos en diferentes períodos tecnológicos. Los mainframes, los entornos RADIUS, los sistemas de planificación de recursos empresariales más antiguos y los directorios locales a menudo requieren trabajo de integración personalizado. RSA añadió capacidades sin contraseña para entornos RADIUS en 2025, incluida la coincidencia de códigos destinada a reducir el riesgo de bombardeo de solicitudes. El Mercado de Autenticación de Dos Factores (2FA) enfrenta un ciclo de ventas e implementación más largo, donde los compradores deben conectar varios proveedores de identidad y adquirir sistemas empresariales. La federación de identidades añade complejidad porque los cambios en una capa de autenticación pueden afectar las relaciones de confianza entre múltiples aplicaciones. Las implementaciones federales y reguladas pueden requerir validación adicional, incluido el cumplimiento de FIPS 140-2, antes de que una solución pueda ser aprobada.
Costos de Implementación, Soporte y Adquisición de Autenticadores
El costo sigue siendo una barrera práctica para las organizaciones con presupuestos de seguridad limitados y equipos de TI pequeños. Los programas de claves de hardware requieren la compra de dispositivos, distribución, planificación de reemplazos y soporte de mesa de ayuda. Los servicios de autenticación basados en suscripción también pueden ser costosos para las empresas con muchos trabajadores temporales, socios o contratistas. El Mercado de Autenticación de Dos Factores (2FA) debe, por lo tanto, ofrecer modelos de implementación que se adapten a la rotación de usuarios y las necesidades de garantía de cada organización. Estos costos son más difíciles de asumir para las pymes y los compradores del sector público que operan dentro de ciclos presupuestarios fijos. Los servicios administrados y la entrega en la nube pueden reducir algunos costos de infraestructura, pero no eliminan la necesidad de registro, soporte al usuario y planificación de recuperación.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Método de Autenticación: La Adopción de Claves de Acceso Avanza Frente a la Base Instalada de OTP Heredado
El OTP por SMS y Voz representó el 21,87% de la participación del Mercado de Autenticación de Dos Factores (2FA) en 2026 porque las redes móviles proporcionan un canal familiar en casos de uso empresariales y de consumo. La base instalada sigue siendo grande porque el SMS y la voz son fáciles de entender para los usuarios y funcionan en muchos dispositivos móviles. Sin embargo, la GSMA señala que SS7 no fue diseñado con protecciones de autenticación o cifrado, dejando vías para la interceptación, el redireccionamiento de llamadas y el seguimiento de ubicación. La Recomendación ITU-T Q.3066 proporciona principios para detectar y mitigar ataques de señalización en redes de telecomunicaciones. El OTP por correo electrónico y las aplicaciones de autenticación ocupan el centro de la combinación de métodos, con TOTP que sigue siendo útil donde la infraestructura de notificaciones push no está disponible. Estos métodos continúan sirviendo a organizaciones que requieren amplia compatibilidad en entornos de dispositivos diversos.
Se proyecta que FIDO2 y la Clave de Acceso WebAuthn se expandan a una CAGR del 13,24% hasta 2032, convirtiéndolo en el segmento de método de autenticación de más rápido crecimiento. La Alianza FIDO informó 5 mil millones de claves de acceso en uso activo en mayo de 2026 y declaró que el 68% de las organizaciones encuestadas habían implementado o estaban implementando claves de acceso para los inicios de sesión de la fuerza laboral. El Índice de Claves de Acceso de octubre de 2026 informó que las claves de acceso representaron el 36% de los inicios de sesión exitosos en los servicios participantes, frente al 26% en 2025. Esta adopción respalda una transición desde métodos que dependen de que se envíe, copie o ingrese manualmente un código. También otorga mayor importancia a cómo un servicio gestiona el registro de dispositivos y la recuperación de cuentas cuando un usuario cambia de dispositivo. Las claves de seguridad de hardware y las tarjetas inteligentes siguen siendo importantes en el gobierno, la defensa y los servicios financieros regulados donde los requisitos de hardware validado y relacionados con PIV restringen las alternativas. La notificación push, la coincidencia de números y los segundos factores biométricos también respaldan la banca móvil y los entornos de atención médica donde la verificación basada en proximidad puede reducir la fricción. El Mercado de Autenticación de Dos Factores (2FA) está cambiando gradualmente hacia métodos que hacen que la autenticación resistente al phishing sea más práctica sin excluir las aplicaciones más antiguas que aún necesitan opciones compatibles.


Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Componente: El Software Lidera Mientras el Hardware Gana Terreno por las Necesidades de Mayor Garantía
El software representó el 62,84% de la participación del Mercado de Autenticación de Dos Factores (2FA) en 2026, lo que refleja el paso de las implementaciones de tokens discretos a las plataformas de identidad integradas. Estas plataformas integran autenticación, políticas de acceso, señales de riesgo, confianza en dispositivos y capacidades de auditoría en una capa operativa común. Los compradores pueden usar este enfoque para gestionar varios métodos de autenticación sin ejecutar un sistema separado para cada método. El software también admite la entrega en la nube, lo que puede simplificar las actualizaciones y permitir que los cambios de política se realicen de forma centralizada. El componente es relevante para las organizaciones que desean conectar la autenticación con la gobernanza y la detección de amenazas. Los servicios siguen siendo importantes porque el trabajo de implementación, integración, soporte y capacitación a menudo es necesario cuando las organizaciones añaden 2FA a los sistemas heredados.
Se proyecta que el hardware se expanda a una CAGR del 13,36% hasta 2032, respaldado por el paso a credenciales resistentes al phishing en entornos de alta garantía. Las claves de hardware proporcionan un factor dedicado que puede ser resistente al robo remoto de credenciales cuando se implementa con políticas adecuadas. Token introdujo BioKey en junio de 2025, una clave de seguridad certificada por FIDO con un sensor de huella dactilar integrado y un elemento seguro para la autenticación empresarial. La adquisición de hardware es particularmente relevante en entornos de servicios financieros, gobierno, defensa y atención médica que requieren una mayor garantía de autenticación. La naturaleza física de estas credenciales también puede respaldar a los equipos de seguridad que desean una separación clara entre el dispositivo de un usuario y el segundo factor de autenticación. La certificación FIDO y la validación FIPS 140-2 pueden actuar como umbrales de calificación para los proveedores en programas regulados. Estos requisitos reducen el grupo de productos que pueden considerarse para algunas implementaciones. El tamaño del Mercado de Autenticación de Dos Factores (2FA) para hardware se beneficia cuando los compradores deben satisfacer estos requisitos y no pueden depender únicamente de los controles OTP basados en software.
Por Modelo de Implementación: La Entrega Basada en la Nube Combina Escala con la Demanda Local Continua
La implementación basada en la nube representó el 57,66% del Mercado de Autenticación de Dos Factores en 2026 y se proyecta que se expanda a una CAGR del 13,28% hasta 2032. Esta alineación de escala y expansión refleja la necesidad de autenticación que pueda servir a usuarios distribuidos, aplicaciones en la nube y patrones de dispositivos cambiantes. La entrega en la nube reduce el tiempo necesario para aprovisionar servicios de autenticación y permite que las actualizaciones de detección de amenazas se apliquen de forma continua. También puede alinear el gasto con los usuarios activos, lo que es útil cuando el tamaño de la fuerza laboral cambia con el tiempo. Los servicios de autenticación administrados son relevantes para las organizaciones del mercado medio que no desean crear un equipo dedicado de operaciones de identidad. El modelo en la nube también admite políticas coherentes para el trabajo remoto, las aplicaciones SaaS y el acceso con dispositivos propios.
La implementación local conserva un papel donde la residencia de datos, las operaciones con espacio de aire o los sistemas heredados críticos limitan la conectividad en la nube. Las agencias gubernamentales, los contratistas de defensa y las instituciones financieras pueden mantener servidores de autenticación locales como ancla de confianza principal. Estas organizaciones pueden usar servicios en la nube de forma selectiva para el acceso remoto o los servicios orientados al cliente, mientras mantienen los controles sensibles dentro de su propio entorno. La entrega híbrida conecta ambos enfoques y permite a las organizaciones modernizarse por etapas. Es particularmente útil cuando una empresa no puede retirar la infraestructura existente de inmediato o debe admitir varias generaciones de aplicaciones. Un enfoque por fases también da tiempo a los equipos de seguridad para probar los cambios de política antes de extenderlos a los sistemas sensibles. Esto es importante porque una integración de autenticación fallida podría interrumpir el acceso a aplicaciones operativamente importantes. El Mercado de Autenticación de Dos Factores incluye, por lo tanto, tanto compras de primera en la nube como programas complejos que combinan controles locales y alojados.

Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Tamaño de Organización: Las Grandes Empresas Lideran Mientras las Pymes Adoptan Servicios en la Nube
Las grandes empresas representaron el 50,77% de la participación del Mercado de Autenticación de Dos Factores en 2026 porque tienen grandes poblaciones de identidades, complejos parques de aplicaciones y amplias obligaciones de cumplimiento. Su exposición a la revisión regulatoria y el compromiso de cuentas de alto valor respalda el gasto en controles de autenticación más sólidos. Las grandes organizaciones a menudo necesitan proteger a empleados, contratistas, usuarios privilegiados y clientes en muchas aplicaciones. Este requisito puede favorecer a las plataformas que proporcionan administración centralizada de políticas, registros de auditoría y conexiones a múltiples proveedores de identidad. El sector público y las agencias gubernamentales tienen características de adquisición separadas porque sus presupuestos y contratos están vinculados a requisitos formales de garantía. Los ciclos de adquisición más largos pueden retrasar las compras, pero los estándares definidos también pueden crear calendarios de actualización predecibles para los proveedores calificados.
Se proyecta que las pymes se expandan a una CAGR del 13,56% hasta 2032 a medida que los servicios basados en la nube hacen que la autenticación sólida sea más accesible para las organizaciones con equipos de TI más pequeños. La entrega por suscripción puede eliminar la necesidad de operar infraestructura de autenticación local. Las pymes aún necesitan sistemas que puedan implementarse con experiencia interna limitada y proporcionar soporte confiable cuando los usuarios pierden dispositivos o necesitan recuperación de cuentas. Los requisitos de seguro de ciberseguridad también pueden convertir la autenticación multifactor en un tema de inversión práctico para los propietarios de empresas y los gerentes de seguridad. El proceso de incorporación es especialmente importante porque las organizaciones más pequeñas pueden no tener un administrador de identidad dedicado. Los proveedores que ofrecen un registro sencillo, precios predecibles y una administración manejable pueden reducir la brecha entre la voluntad de una pyme de mejorar la seguridad y su capacidad para implementar los controles. Los procedimientos de recuperación claros también pueden limitar la carga operativa cuando los empleados cambian de teléfono o abandonan la organización. El Mercado de Autenticación de Dos Factores está respaldado por este paso de proyectos empresariales especializados hacia una adopción repetible basada en la nube entre las empresas más pequeñas.
Por Industria de Usuario Final: El Sector BFSI Establece la Línea Base de Cumplimiento Mientras la Atención Médica y las Ciencias de la Vida se Expanden Más Rápido
El sector BFSI representó el 28,58% del Mercado de Autenticación de Dos Factores en 2026, impulsado por la necesidad del sector de proteger cuentas de alto valor y actividad de pago regulada. Los requisitos de PCI DSS, los requisitos de autenticación sólida de clientes de PSD2 y la supervisión bancaria de los Estados Unidos refuerzan el uso de controles de acceso más sólidos. Las instituciones financieras necesitan autenticación en los sistemas de empleados, la banca de consumo, la aprobación de pagos y la actividad administrativa privilegiada. Esto puede requerir varios métodos porque el nivel de garantía y la experiencia del usuario difieren entre un cliente que realiza un pago y un empleado que accede a un sistema sensible. Las claves de hardware, las claves de acceso, los factores vinculados al dispositivo y la biometría pueden usarse donde las instituciones van más allá de los métodos OTP convencionales. El gobierno y la defensa, junto con las TI y las telecomunicaciones, también requieren una amplia cobertura de autenticación porque protegen extensas poblaciones de usuarios y sistemas críticos.
Se proyecta que la atención médica y las ciencias de la vida se expandan a una CAGR del 13,84% hasta 2032, convirtiéndolo en el segmento de usuario final de más rápido crecimiento. Los flujos de trabajo clínicos digitales, la telemedicina, la prescripción electrónica y el acceso a la información de salud protegida electrónicamente aumentan el número de identidades que deben verificarse. Los usuarios de atención médica a menudo operan en estaciones de trabajo compartidas y en entornos sensibles al tiempo, por lo que el proceso de autenticación debe proteger el acceso sin causar demoras innecesarias. Los métodos biométricos y basados en proximidad pueden ser relevantes en estos entornos porque pueden reducir la necesidad de ingresar códigos repetidamente. El segmento también necesita controles de recuperación sólidos porque las mesas de ayuda pueden ser atacadas mediante ingeniería social cuando los usuarios no pueden acceder a los sistemas clínicos. Los proyectos de autenticación deben, por lo tanto, tener en cuenta la forma en que los médicos se mueven entre dispositivos, aplicaciones y ubicaciones durante un turno. Una solución que funcione bien para los trabajadores de oficina puede no satisfacer las necesidades prácticas de los equipos de atención que gestionan tareas urgentes. La oportunidad del Mercado de Autenticación de Dos Factores en la atención médica depende de los proveedores que puedan satisfacer las necesidades de garantía mientras se adaptan a los flujos de trabajo clínicos reales.
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Análisis Geográfico
América del Norte representó el 37,24% de la participación del Mercado de Autenticación de Dos Factores (2FA) en 2026, respaldada por una infraestructura en la nube madura, grandes presupuestos de seguridad empresarial y requisitos formales de seguridad de pagos. Los Estados Unidos son el centro de la demanda regional porque tienen un gasto sustancial en gestión de identidades y accesos y una concentración de proveedores de plataformas y especializados. PCI DSS v4.0.1 ha respaldado requisitos de autenticación más sólidos para el acceso relevante al entorno de datos del titular de la tarjeta desde marzo de 2025. Canadá y México también están influenciados por las relaciones comerciales transfronterizas y los marcos de seguridad de los Estados Unidos ampliamente utilizados. Estas condiciones respaldan la compra continua de plataformas de autenticación, claves de acceso, claves de seguridad y servicios administrados.
Europa sigue siendo un importante mercado regional porque las organizaciones deben responder a las expectativas de responsabilidad del RGPD, la autenticación sólida de clientes de PSD2 y el alcance de seguridad ampliado de NIS2. Las normas de la región afectan a las empresas fuera de Europa cuando atienden a clientes de la Unión Europea o procesan datos relacionados. Alemania y el Reino Unido respaldan la demanda empresarial a través de sus grandes bases industriales y de servicios financieros. Los compradores europeos a menudo requieren tecnología que pueda respaldar la auditoría formal, la gobernanza de identidades y los controles relacionados con la privacidad. América del Norte y Europa también son mercados tempranos importantes para la adopción de FIDO2 porque las empresas en estas regiones a menudo buscan autenticación de fuerza laboral resistente al phishing. El Mercado de Autenticación de Dos Factores (2FA) en estas regiones está moldeado por los requisitos de cumplimiento y por la necesidad de integrar controles modernos con sistemas empresariales de larga trayectoria.
Se proyecta que Asia-Pacífico se expanda a una CAGR del 13,58% hasta 2032, respaldada por programas de identidad digital, pagos móviles y modernización de servicios financieros. El entorno de servicios financieros de India es una fuente significativa de demanda de autenticación más sólida en transacciones de negociación y fondos mutuos. El sistema Mi Número de Japón, la Ley FinTech de Corea del Sur y la actividad de claves de acceso en Singapur y Australia respaldan la adopción impulsada por el cumplimiento y la tecnologa. China genera demanda de autenticación de transacciones de alto volumen a través de la infraestructura de identidad digital y los requisitos de comercio electrónico transfronterizo. América del Sur está liderada por Brasil, donde Pix crea muchas sesiones de pago autenticadas que los bancos pueden actualizar progresivamente más allá del OTP por SMS. Oriente Medio y África está respaldado por programas de transformación digital en los Emiratos Árabes Unidos y Arabia Saudita, donde la autenticación móvil puede ser más práctica que los tokens de hardware para grupos de usuarios amplios.
Panorama Competitivo
Concentración del Mercado
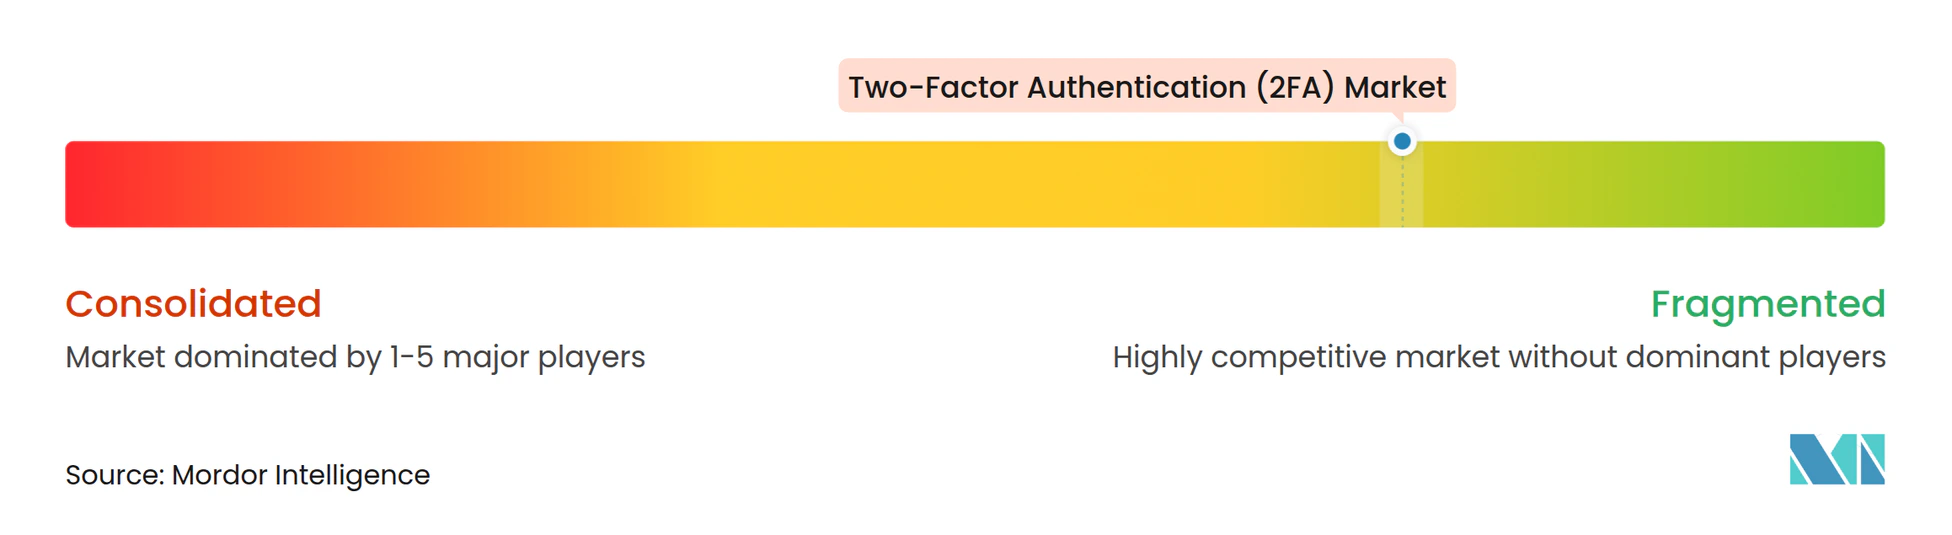
El Mercado de Autenticación de Dos Factores (2FA) está moderadamente fragmentado, con proveedores de plataformas, proveedores de identidad especializados y fabricantes de tokens de hardware que atienden distintas necesidades de garantía e implementación. Microsoft, Okta y Cisco, a través de Duo, tienen ventajas estructurales porque la autenticación puede incluirse dentro de suites más amplias de productividad o seguridad. Esta agrupación puede reducir el poder de fijación de precios de los proveedores de soluciones puntuales. Los proveedores especializados responden centrándose en credenciales respaldadas por hardware, soporte de sistemas heredados, flujos de trabajo regulados y controles de recuperación más sólidos. Los compradores pueden seleccionar una plataforma amplia para el acceso estándar de la fuerza laboral mientras usan un producto especializado para grupos de mayor riesgo o aplicaciones complejas. La competencia, por lo tanto, depende de la cobertura del producto, la capacidad de integración, la garantía y la capacidad de gestionar el registro de usuarios a escala.
RSA amplió su asociación con Microsoft en marzo de 2026 para integrar RSA ID Plus con Microsoft 365 E7 y The Frontier Suite para la autenticación de fuerza laboral sin contraseña en entornos híbridos, heredados, de tecnología operativa y no Microsoft. RSA también introdujo Help Desk Live Verify en 2025 para abordar los riesgos de ingeniería social durante la recuperación de cuentas y las interacciones con la mesa de ayuda. Okta anunció su tejido de seguridad de identidad para agentes de IA, cuentas de servicio y tokens de API en septiembre de 2025, extendiendo la gobernanza de autenticación a las identidades no humanas. Estos movimientos muestran que la competencia se está extendiendo más allá del inicio de sesión tradicional de la fuerza laboral hacia los procesos de recuperación, las identidades de máquinas y los entornos tecnológicos complejos. También muestran por qué los proveedores especializados pueden asociarse con grandes plataformas donde llenan vacíos de cobertura.
Los proveedores de hardware están abordando los desafíos de aprovisionamiento que antes limitaban los programas de claves de seguridad a casos de uso de alta seguridad reducidos. Yubico amplió los servicios de registro en marzo de 2026 para entornos de Microsoft Entra ID y PingID, incluidas opciones diseñadas para admitir el registro en campo. La Alianza FIDO informó que 200 organizaciones habían firmado el Compromiso de Clave de Acceso FIDO en mayo de 2026, lo que indica el apoyo continuo de proveedores y proveedores de servicios para la adopción de claves de acceso. Una oportunidad continua radica en conectar los programas de tarjetas inteligentes basadas en certificados y el hardware heredado con la orquestación de identidades basada en la nube. Los compradores federales y de defensa siguen siendo relevantes porque sus requisitos de garantía pueden favorecer los productos alineados con FIDO2 y FIPS. El Mercado de Autenticación de Dos Factores (2FA) seguirá recompensando a los proveedores que combinen una autenticación sólida con un registro sencillo, una implementación interoperable y un soporte creíble para entornos heredados.
Líderes de la Industria de Autenticación de Dos Factores (2FA)
-
Yubico AB
-
RSA Security LLC
-
Microsoft Corporation
-
Okta, Inc.
-
Cisco Systems, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Desarrollos Recientes de la Industria
- Octubre de 2026: La Alianza FIDO publicó el Índice de Claves de Acceso 2026 informando que el 36% de los inicios de sesión exitosos ahora usan una clave de acceso, frente al 26% en 2025, tasas de éxito de claves de acceso del 93% frente al 78% para la autenticación multifactor tradicional, y el 42% de las cuentas elegibles registradas. Dos tercios de los participantes planean ofrecer cuentas sin contraseña en un plazo de 12 meses.
- Marzo de 2026: Microsoft y Europol desarticularon Tycoon 2FA, incautando 330 dominios activos bajo una orden judicial federal de los Estados Unidos, con acción coordinada de las fuerzas del orden en 6 países. La plataforma había entregado más de 30 millones de correos electrónicos fraudulentos a más de 500.000 organizaciones mensualmente y estaba vinculada a 96.000 víctimas distintas de phishing a nivel mundial.
- Marzo de 2026: RSA Security anunció una asociación ampliada con Microsoft en la Conferencia RSAC 2026, integrando RSA ID Plus con Microsoft 365 E7, The Frontier Suite, para ofrecer autenticación de fuerza laboral sin contraseña impulsada por IA. La asociación extiende la cobertura resistente al phishing a entornos heredados, de tecnología operativa y no Microsoft más allá del alcance nativo de Entra ID.
- Marzo de 2026: Yubico amplió las capacidades de registro de YubiKey como Servicio en RSAC 2026, añadiendo soporte de registro en campo para entornos de Microsoft Entra ID y PingID a través de una nueva aplicación de registro de YubiKey como Servicio con acceso anticipado limitado para Android. La capacidad permite a las empresas personalizar las experiencias de registro y recuperación de cuentas de Entra ID y PingOne PingID a escala de implementación.
Alcance del Informe Global del Mercado de Autenticación de Dos Factores (2FA)
El Mercado de Autenticación de Dos Factores comprende soluciones de seguridad que requieren que los usuarios verifiquen su identidad utilizando dos factores distintos, típicamente algo que saben (contraseña/PIN) combinado con algo que tienen (OTP por SMS, aplicación de autenticación o token de hardware) o algo que son (biométrico) antes de otorgar acceso a sistemas, aplicaciones o transacciones.
El Informe del Mercado de Autenticación de Dos Factores está segmentado por Método de Autenticación (OTP por SMS/Voz, OTP por Correo Electrónico, Aplicación de Autenticación/TOTP, Notificación Push, Clave de Seguridad de Hardware, Segundo Factor Biométrico y Clave de Acceso FIDO2/WebAuthn), Componente (Hardware, Software y Servicios), Modelo de Implementación (Basado en la Nube, Local e Híbrido), Tamaño de Organización (Grandes Empresas, Pymes y Sector Público), Industria de Usuario Final (BFSI, Gobierno y Defensa, TI y Telecomunicaciones, Atención Médica, Comercio Minorista y Educación) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico y Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
| OTP por SMS y Voz |
| OTP por Correo Electrónico |
| Aplicación de Autenticación y TOTP |
| Notificación Push y Coincidencia de Números |
| Clave de Seguridad de Hardware y Tarjeta Inteligente |
| Segundo Factor Biométrico |
| Clave de Acceso FIDO2 y WebAuthn |
| Hardware |
| Software |
| Servicios |
| Basado en la Nube |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Sector Público y Agencias Gubernamentales |
| Banca, Servicios Financieros y Seguros |
| Gobierno y Defensa |
| TI y Telecomunicaciones |
| Atención Médica y Ciencias de la Vida |
| Comercio Minorista y Comercio Electrónico |
| Educación |
| Otras Industrias de Usuario Final |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Reino Unido |
| Alemania | |
| Francia | |
| Italia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| ASEAN | |
| Resto de Asia-Pacífico | |
| Oriente Medio y África | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Sudáfrica | |
| Egipto | |
| Resto de Oriente Medio y África |
| Por Método de Autenticación | OTP por SMS y Voz | |
| OTP por Correo Electrónico | ||
| Aplicación de Autenticación y TOTP | ||
| Notificación Push y Coincidencia de Números | ||
| Clave de Seguridad de Hardware y Tarjeta Inteligente | ||
| Segundo Factor Biométrico | ||
| Clave de Acceso FIDO2 y WebAuthn | ||
| Por Componente | Hardware | |
| Software | ||
| Servicios | ||
| Por Modelo de Implementación | Basado en la Nube | |
| Local | ||
| Híbrido | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Sector Público y Agencias Gubernamentales | ||
| Por Industria de Usuario Final | Banca, Servicios Financieros y Seguros | |
| Gobierno y Defensa | ||
| TI y Telecomunicaciones | ||
| Atención Médica y Ciencias de la Vida | ||
| Comercio Minorista y Comercio Electrónico | ||
| Educación | ||
| Otras Industrias de Usuario Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Reino Unido | |
| Alemania | ||
| Francia | ||
| Italia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| ASEAN | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio y África | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Sudáfrica | ||
| Egipto | ||
| Resto de Oriente Medio y África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del Mercado de Autenticación de Dos Factores (2FA)?
El Mercado de Autenticación de Dos Factores (2FA) está valorado en 5,33 mil millones de USD en 2026 y se prevé que alcance los 11,18 mil millones de USD para 2032, a una CAGR del 12,92% durante 2027-2032. La demanda está respaldada por ataques basados en identidad, requisitos de cumplimiento, acceso en la nube y el paso hacia factores resistentes al phishing.
¿Qué método de autenticación se expande más rápido?
Se proyecta que la Clave de Acceso FIDO2 y WebAuthn se expanda a una CAGR del 13,24% hasta 2032 a medida que las organizaciones avanzan hacia la autenticación resistente al phishing. El método reemplaza los códigos reutilizables con credenciales criptográficas y se está volviendo más importante en los programas de inicio de sesión de la fuerza laboral.
¿Por qué las claves de acceso se están volviendo más importantes para la seguridad empresarial?
Las claves de acceso utilizan credenciales criptográficas y pueden reducir la dependencia de secretos compartidos que los atacantes pueden interceptar o robar mediante phishing. También ofrecen un camino hacia una autenticación más sólida cuando las organizaciones pueden gestionar el registro de dispositivos y la recuperación de cuentas de manera efectiva.
¿Qué modelo de implementación tiene el mayor papel en la adopción de 2FA?
La implementación basada en la nube representó el 57,66% de los ingresos en 2026 y se proyecta que se expanda a una CAGR del 13,28% hasta 2032. Puede respaldar la gestión centralizada de políticas en aplicaciones SaaS, usuarios remotos, dispositivos administrados y dispositivos personales.
¿Qué sector de usuario final tiene la mayor demanda de 2FA?
El sector BFSI representó el 28,58% de los ingresos en 2026 porque los sistemas de pago, las cuentas de clientes y el acceso financiero privilegiado requieren controles sólidos. Las instituciones financieras deben equilibrar el acceso seguro de los empleados y la autenticación de transacciones con una experiencia del cliente que siga siendo práctica a escala.
¿Qué región se expande más rápido?
Se proyecta que Asia-Pacífico se expanda a una CAGR del 13,58% hasta 2032, respaldada por programas de identidad digital, pagos móviles y modernización de servicios financieros. La región incluye mercados donde los proveedores de autenticación deben abordar los sistemas de pago locales, las expectativas regulatorias y los patrones de acceso móvil.