
Taille et part du marché de l'authentification à deux facteurs (2FA)
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 6.09 Milliards de dollars |
| Taille du Marché (2032) | 11.18 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 12.92 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Faible |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de l'authentification à deux facteurs (2FA) par Mordor Intelligence
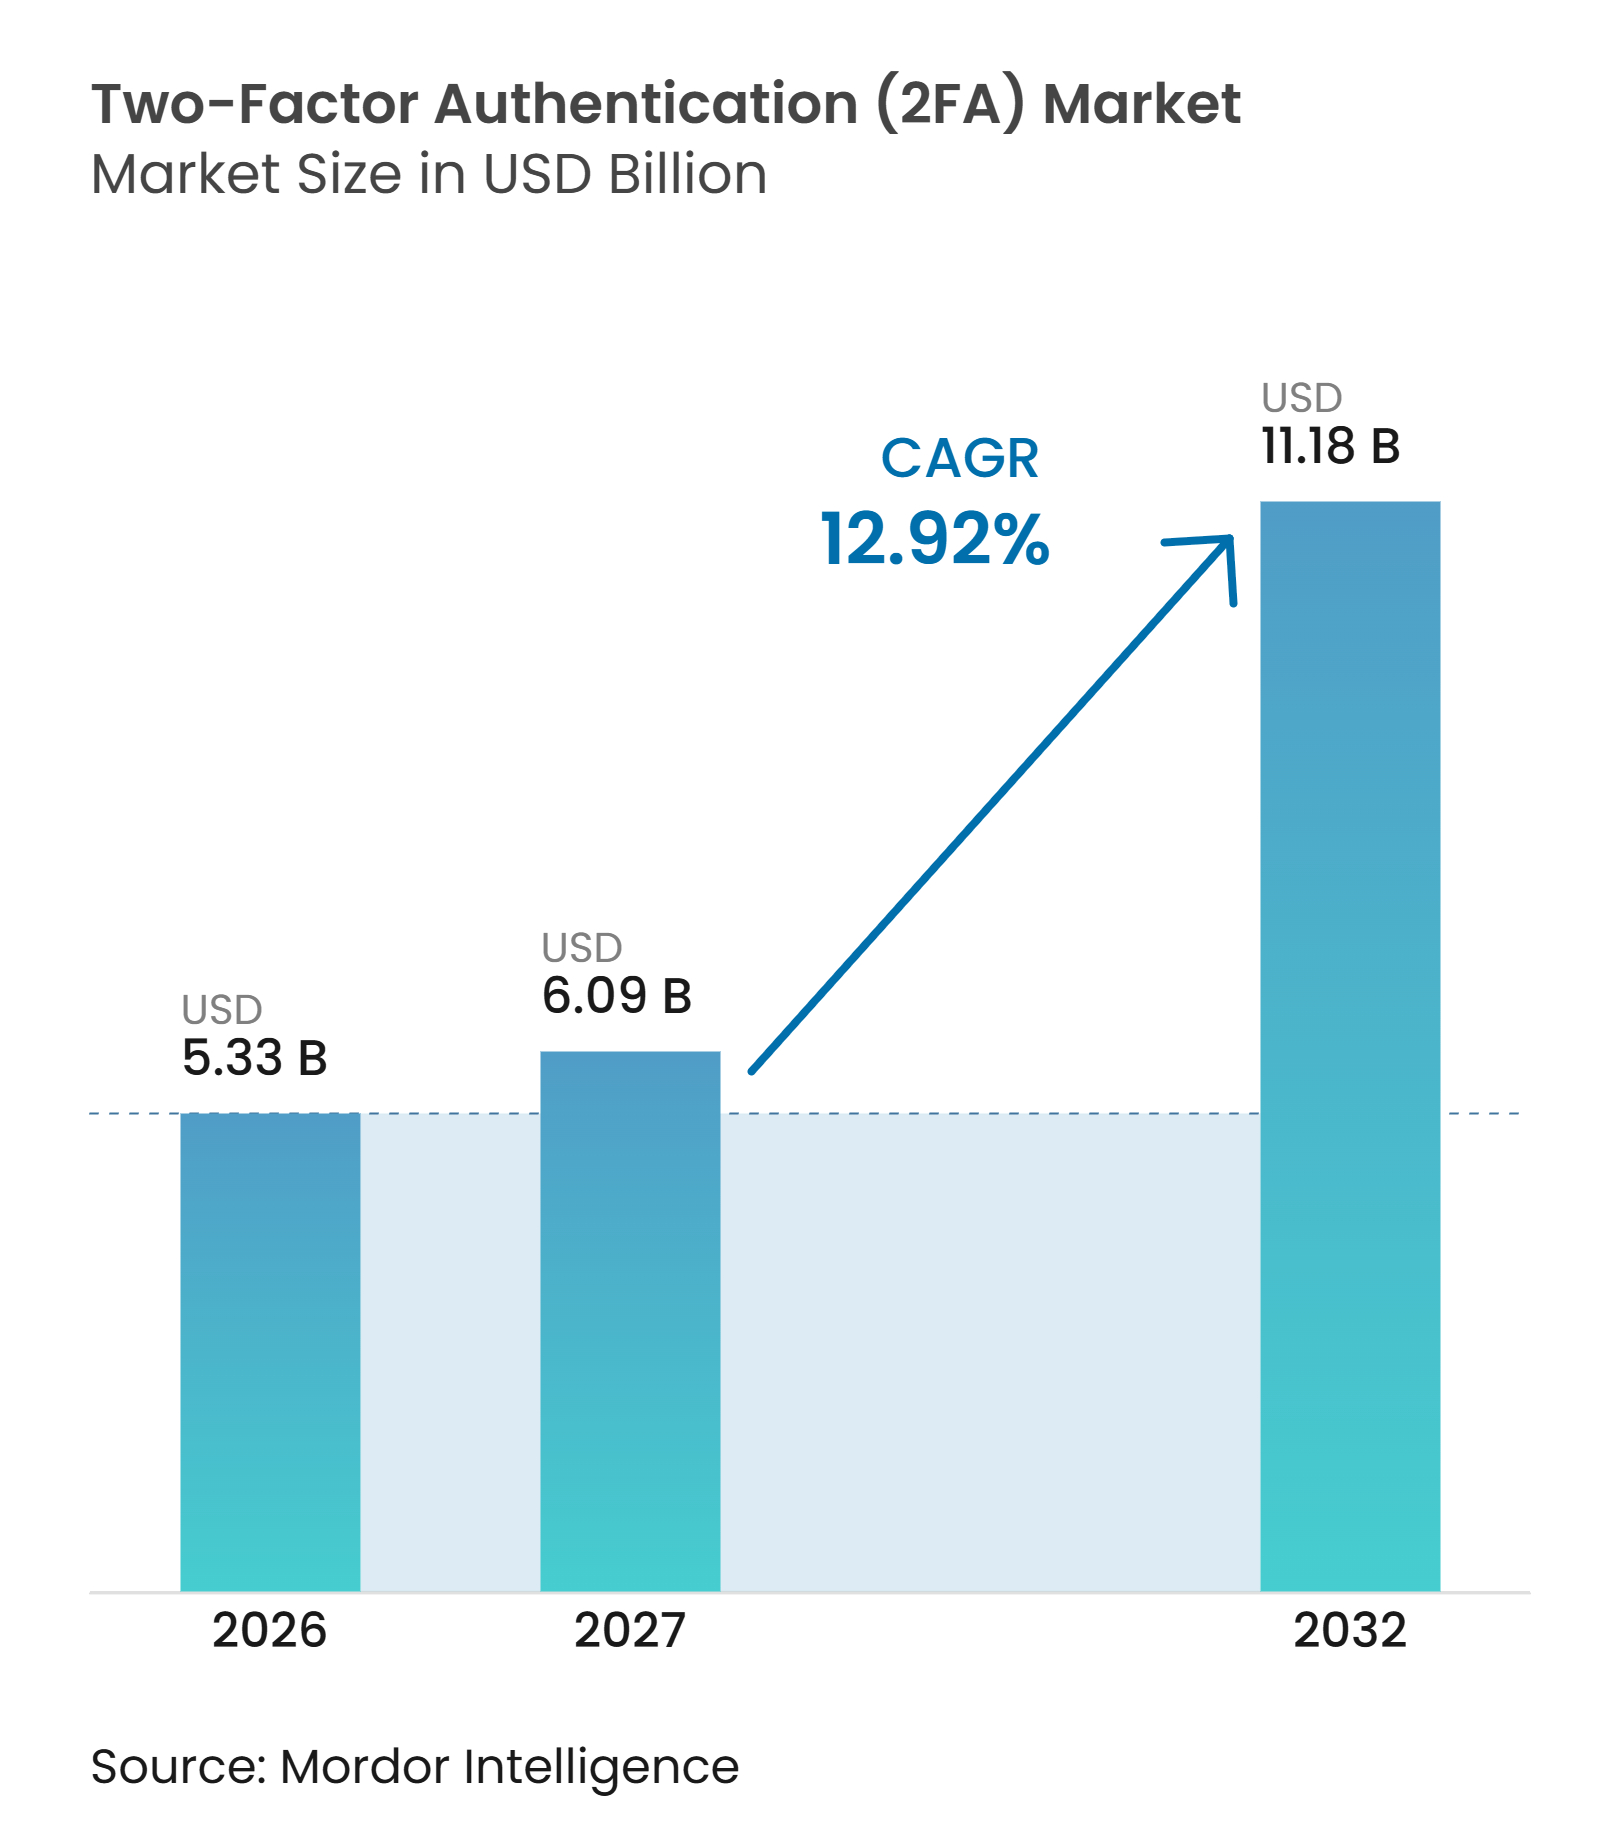
La taille du marché de l'authentification à deux facteurs (2FA) était évaluée à 5,33 milliards USD en 2026 et devrait atteindre 11,18 milliards USD d'ici 2032, avec une expansion à un CAGR de 12,92 % durant la période 2027-2032. La demande va au-delà de la simple conformité réglementaire, car les campagnes de hameçonnage, les attaques basées sur l'identité et l'accès à distance ont fait des contrôles de second facteur plus robustes une exigence de sécurité courante. L'ingénierie sociale assistée par l'IA a élargi l'éventail des organisations exposées aux prises de contrôle de comptes, y compris les petites entreprises qui étaient autrefois des cibles moins attractives. Les entreprises migrent également des mots de passe à usage unique vers des clés d'accès cryptographiques, qui peuvent prendre en charge des projets d'authentification plus importants et des exigences d'assurance plus élevées. Les fournisseurs de plateformes accroissent la pression concurrentielle en intégrant l'authentification multifacteur résistante au hameçonnage dans des suites de productivité et de sécurité plus larges. Cela favorise les fournisseurs capables de prendre en charge des identifiants adossés au matériel, des applications héritées, des flux de travail réglementés et des processus de récupération sans ajouter de friction inutile pour l'utilisateur.
Principaux enseignements du rapport
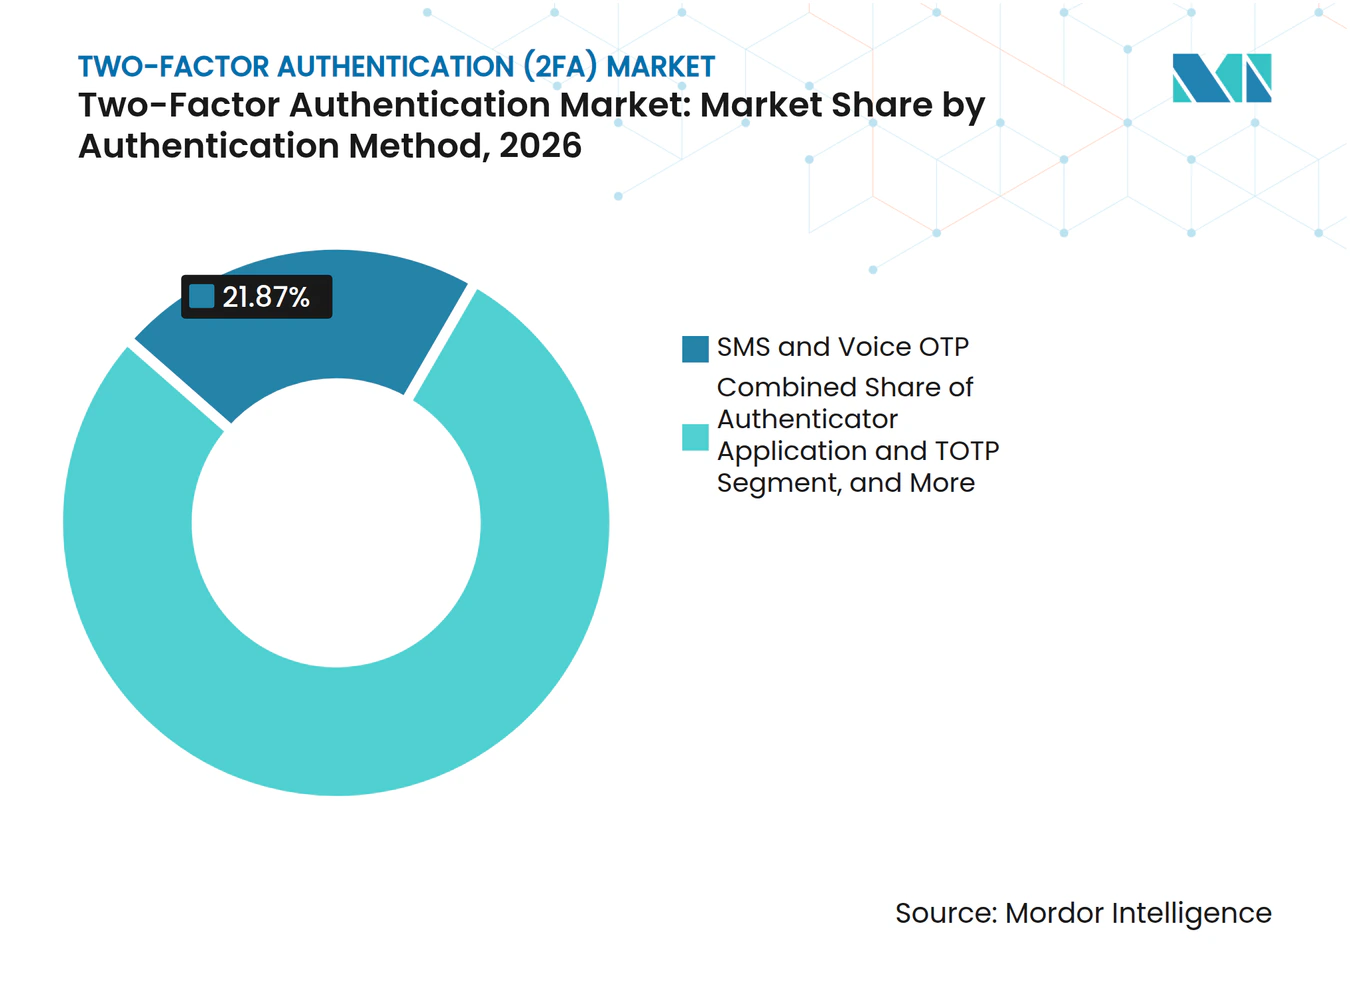
- Par méthode d'authentification, les OTP par SMS et voix détenaient 21,87 % de la part du marché de l'authentification à deux facteurs (2FA) en 2026, tandis que les clés d'accès FIDO2 et WebAuthn devraient se développer à un CAGR de 13,24 % jusqu'en 2032.
- Par composant, le logiciel représentait 62,84 % du marché de l'authentification à deux facteurs (2FA) en 2026, tandis que le matériel devrait se développer à un CAGR de 13,36 % jusqu'en 2032.
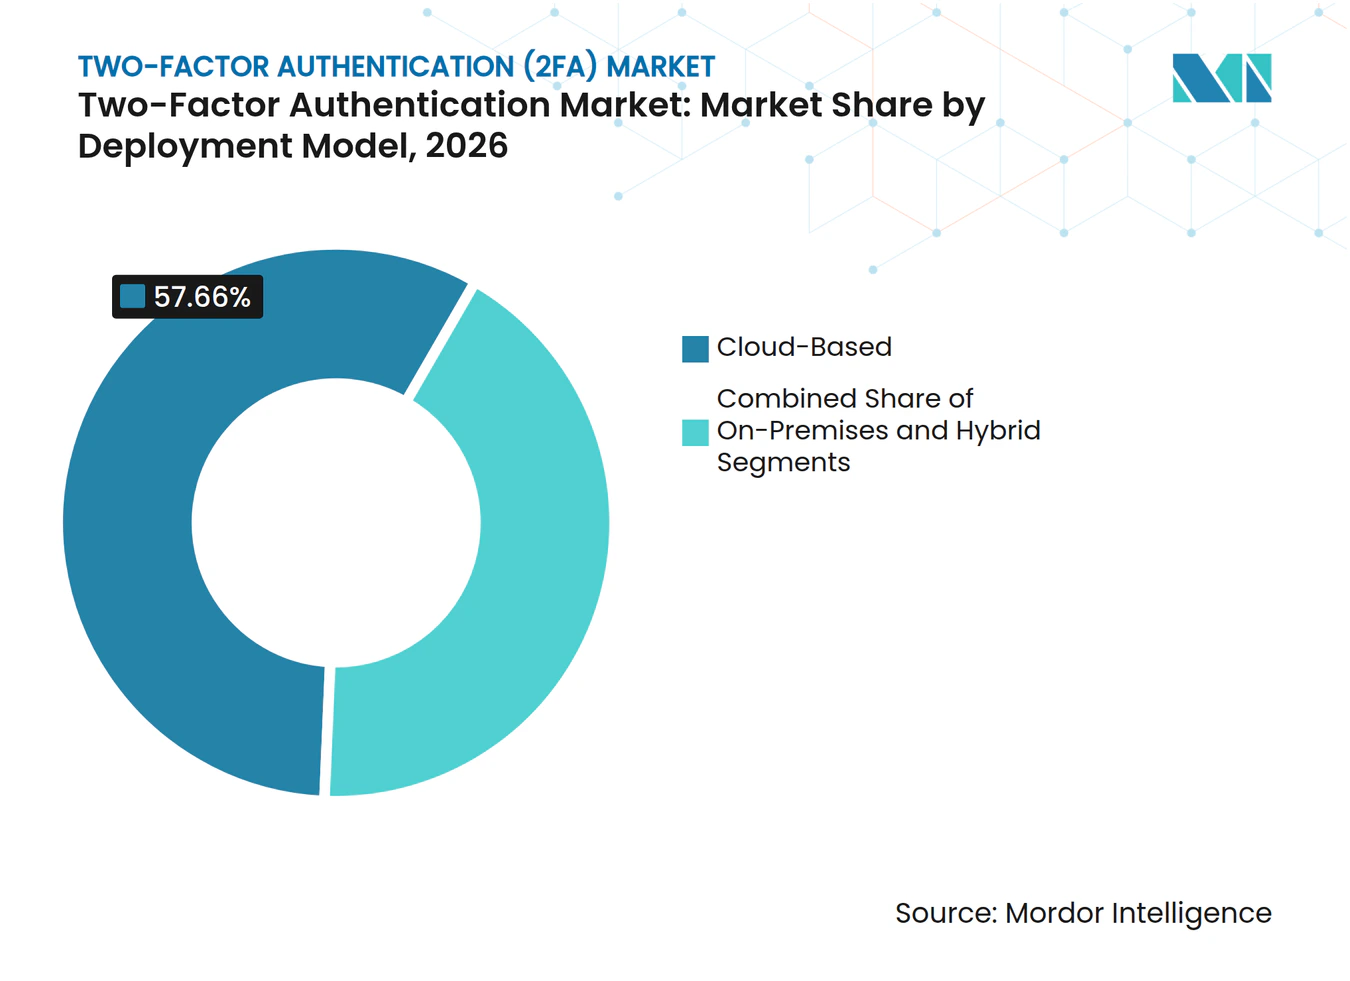
- Par modèle de déploiement, le déploiement basé sur le cloud représentait 57,66 % du marché de l'authentification à deux facteurs (2FA) en 2026 et devrait se développer à un CAGR de 13,28 % jusqu'en 2032.
- Par taille d'organisation, les grandes entreprises détenaient 50,77 % de la part du marché de l'authentification à deux facteurs (2FA) en 2026, tandis que les PME devraient se développer à un CAGR de 13,56 % jusqu'en 2032.
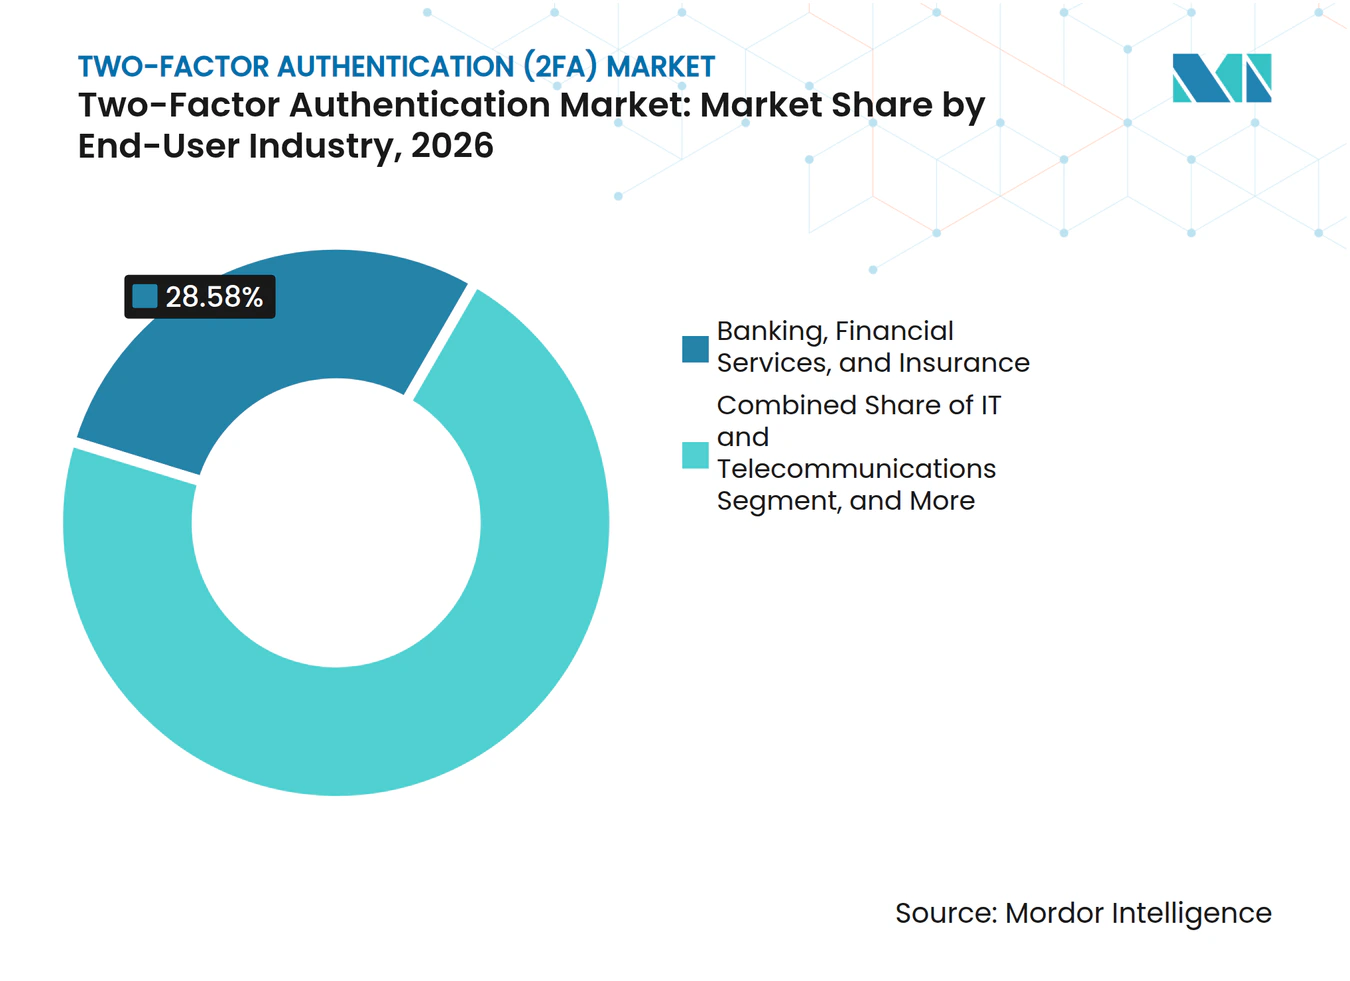
- Par secteur d'utilisation final, la BFSI représentait 28,58 % de la part du marché de l'authentification à deux facteurs (2FA) en 2026, tandis que la santé et les sciences de la vie devraient se développer à un CAGR de 13,84 % jusqu'en 2032.
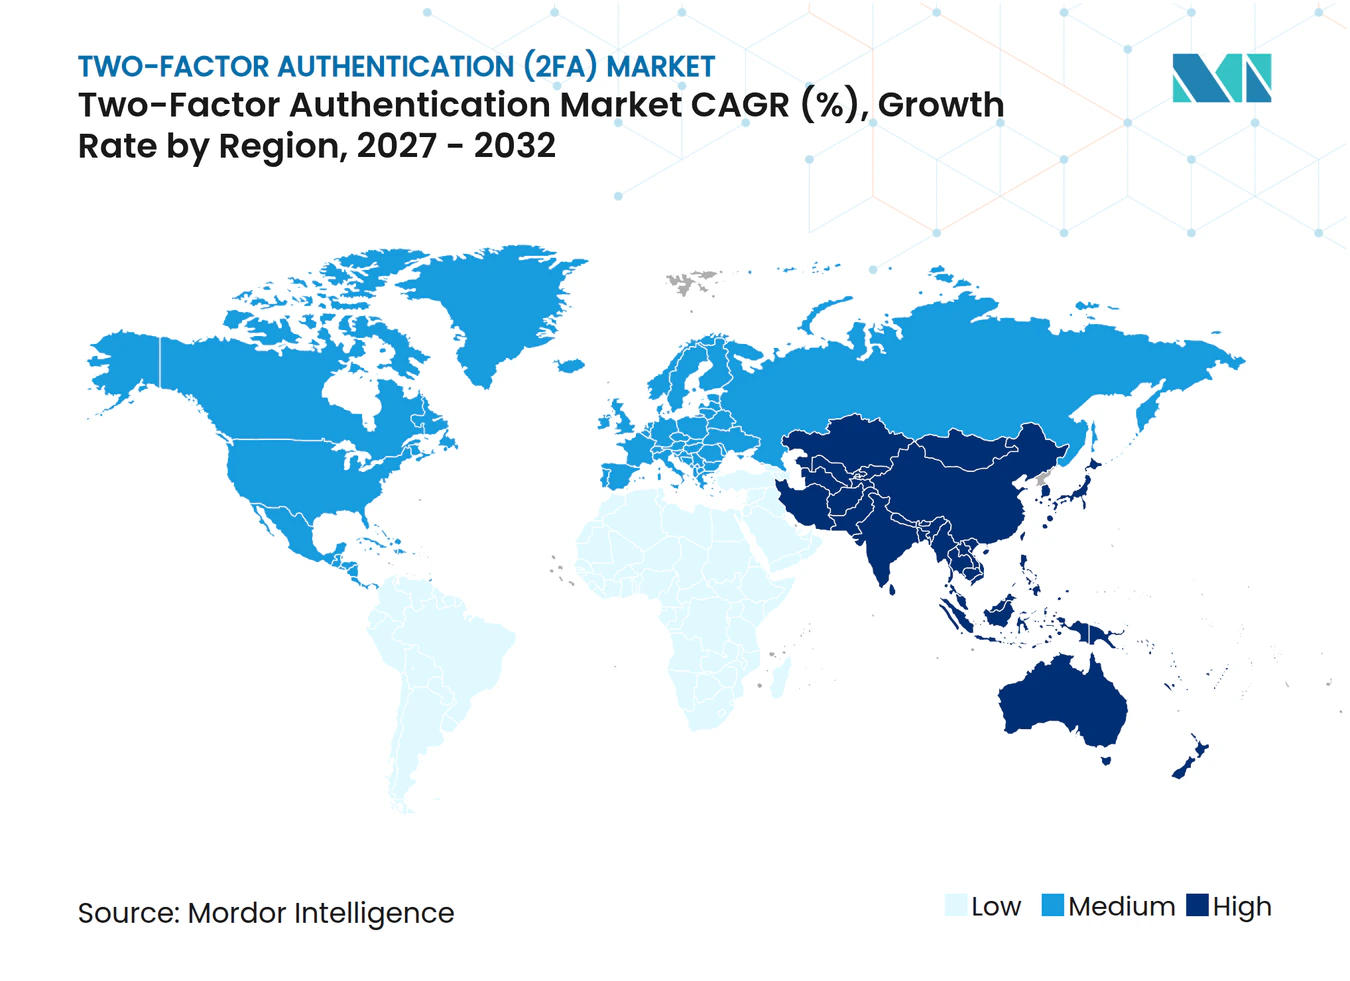
- Par géographie, l'Amérique du Nord détenait 37,24 % de la part du marché de l'authentification à deux facteurs (2FA) en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 13,58 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et perspectives du marché mondial de l'authentification à deux facteurs (2FA)
Analyse de l'impact des moteurs*
| Moteur | Impact (~) % sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Montée des cyberattaques basées sur l'identité et des prises de contrôle de comptes | +3.50% | Mondial | Court terme (≤ 2 ans) |
| Exigences obligatoires en matière d'authentification et de sécurité des données | +3.00% | Amérique du Nord et Europe, gains précoces en Asie-Pacifique | Moyen terme (2-4 ans) |
| Expansion du cloud, des SaaS, du travail hybride et de l'accès BYOD | +2.50% | Mondial | Court terme (≤ 2 ans) |
| Croissance des services bancaires numériques et des transactions en ligne | +1.80% | Cœur Asie-Pacifique, débordement vers le Moyen-Orient et l'Afrique et l'Amérique du Sud | Moyen terme (2-4 ans) |
| Migration vers les clés d'accès créant un cycle de mise à niveau vers une assurance plus élevée | +1.20% | Amérique du Nord et Europe | Moyen terme (2-4 ans) |
| Exposition aux flux de récupération et aux centres d'assistance augmentant la demande de 2FA résiliente | +0.80% | Mondial | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Montée des cyberattaques basées sur l'identité et des prises de contrôle de comptes
La compromission d'identité est devenue une préoccupation centrale en matière de sécurité, car les attaquants peuvent utiliser des identifiants volés et l'ingénierie sociale pour contourner de nombreux contrôles conventionnels. Microsoft et Europol ont perturbé Tycoon 2FA en mars 2026 après que la plateforme de hameçonnage en tant que service a livré plus de 30 millions d'e-mails frauduleux à plus de 500 000 organisations chaque mois.[1] Cette perturbation a montré comment l'infrastructure de hameçonnage peut opérer à l'échelle mondiale tout en ciblant directement les étapes d'authentification. Le marché de l'authentification à deux facteurs (2FA) bénéficie lorsque les organisations réévaluent si un OTP de base offre une protection suffisante contre les attaques d'identité modernes. Les identifiants sans mot de passe, la correspondance de numéros et les facteurs adossés au matériel traitent les vecteurs d'attaque qui dépendent de l'interception ou de la réutilisation d'un secret partagé. La demande s'étend aux organisations du marché intermédiaire, car les outils d'attaque automatisés ont réduit le coût du ciblage d'un plus grand nombre de comptes.
Exigences obligatoires en matière d'authentification et de sécurité des données
Les exigences réglementaires font de l'authentification multifacteur un contrôle formel pour davantage d'organisations et de scénarios d'accès. PCI DSS v4.0.1 exige l'authentification multifacteur pour tous les accès à l'environnement des données des titulaires de cartes, y compris l'accès non console, depuis le 31 mars 2025. La publication spéciale NIST SP 800-63B-4 identifie l'authentification résistante au hameçonnage comme l'option préférée pour les utilisations à assurance élevée, soutenant ainsi l'acquisition d'identifiants FIDO2 et de clés de sécurité [2]. Ces exigences ont une portée qui dépasse leur champ juridique direct, car les équipes de sécurité et les auditeurs utilisent souvent des référentiels reconnus comme points de repère. Les services financiers, la santé, les infrastructures critiques et les sous-traitants gouvernementaux font donc face à des attentes similaires, même lorsqu'une règle ne les lie pas directement. Cette utilisation plus large des référentiels de sécurité soutient la demande de produits d'authentification capables de documenter l'assurance, l'application des politiques et l'activité d'audit.
Expansion du cloud, des SaaS, du travail hybride et de l'accès BYOD
Les applications cloud et le travail hybride ont placé l'identité au cœur du contrôle d'accès, car les utilisateurs se connectent désormais depuis de nombreux appareils et réseaux. Chaque application SaaS supplémentaire crée un nouveau point de connexion qui doit être géré de manière cohérente. Une revue systématique de 2025 a révélé que l'OTP reste la principale méthode d'authentification dans 33 % des outils sectoriels examinés, malgré la disponibilité d'options cryptographiques plus robustes [3]. Le marché de l'authentification à deux facteurs est soutenu par les organisations qui ont besoin d'une couche de politique unique couvrant les services cloud, les appareils gérés, les appareils personnels et les utilisateurs distants. L'authentification fournie via le cloud peut réduire les délais de provisionnement et faciliter la mise à jour des contrôles à mesure que les menaces évoluent. Elle permet également aux organisations disposant d'équipes informatiques réduites d'adopter des services d'authentification gérés plutôt que de maintenir une infrastructure sur site étendue.
Croissance des services bancaires numériques et des transactions en ligne
Les services bancaires numériques nécessitent une authentification fiable des transactions, car les comptes clients et les parcours de paiement sont des cibles régulières de fraude. L'expansion des paiements mobiles a accru l'importance de confirmer l'identité de l'utilisateur sans créer un processus de connexion ou d'approbation difficile. Le marché de l'authentification à deux facteurs (2FA) joue un rôle important dans ce contexte, car les banques doivent équilibrer des contrôles robustes avec des volumes de transactions élevés. Les facteurs biométriques, la liaison aux appareils et les clés d'accès peuvent réduire la dépendance aux codes OTP réutilisables pour les cas d'usage appropriés. En Inde, les acteurs des marchés financiers font face à des exigences d'authentification renforcée pour les transactions de trading et de fonds communs de placement, ce qui soutient une transition plus large vers des contrôles améliorés. Les fournisseurs de solutions d'authentification capables de travailler avec des appareils mobiles, une infrastructure d'identité locale et des flux de travail de services financiers sont mieux positionnés pour répondre à ces exigences.
Analyse de l'impact des freins*
| Frein | Impact (~) % sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Complexité de déploiement sur les applications héritées et modernes | -2.10% | Mondial | Long terme (≥ 4 ans) |
| Coûts de mise en œuvre, de support et d'acquisition d'authentificateurs | -1.80% | Amérique du Sud, Moyen-Orient et Afrique, et marchés dominés par les PME à l'échelle mondiale | Moyen terme (2-4 ans) |
| Friction utilisateur, abandon lors de l'inscription et charge de récupération | -1.40% | Mondial | Court terme (≤ 2 ans) |
| Vulnérabilité des canaux SMS et voix érodant la confiance dans la 2FA traditionnelle | -0.90% | Mondial | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Complexité de déploiement sur les applications héritées et modernes
L'infrastructure héritée peut ralentir la mise en œuvre, car l'authentification doit fonctionner sur des systèmes construits à différentes époques technologiques. Les mainframes, les environnements RADIUS, les anciens systèmes de planification des ressources d'entreprise et les annuaires sur site nécessitent souvent un travail d'intégration sur mesure. RSA a ajouté des capacités sans mot de passe pour les environnements RADIUS en 2025, notamment une correspondance de codes destinée à réduire le risque de bombardement de notifications. Le marché de l'authentification à deux facteurs (2FA) fait face à un cycle de vente et de déploiement plus long, où les acheteurs doivent connecter plusieurs fournisseurs d'identité et acquérir des systèmes métier. La fédération d'identité ajoute de la complexité, car les modifications apportées à une couche d'authentification peuvent affecter les relations de confiance entre plusieurs applications. Les déploiements fédéraux et réglementés peuvent nécessiter une validation supplémentaire, notamment la conformité à la norme FIPS 140-2, avant qu'une solution puisse être approuvée.
Coûts de mise en œuvre, de support et d'acquisition d'authentificateurs
Le coût reste un obstacle pratique pour les organisations disposant de budgets de sécurité limités et de petites équipes informatiques. Les programmes de clés matérielles nécessitent l'achat d'appareils, leur distribution, la planification des remplacements et le support du centre d'assistance. Les services d'authentification par abonnement peuvent également être coûteux pour les entreprises comptant de nombreux travailleurs temporaires, partenaires ou sous-traitants. Le marché de l'authentification à deux facteurs (2FA) doit donc proposer des modèles de déploiement adaptés au taux de rotation des utilisateurs et aux besoins d'assurance de chaque organisation. Ces coûts sont plus difficiles à assumer pour les PME et les acheteurs du secteur public qui opèrent dans des cycles budgétaires fixes. Les services gérés et la livraison via le cloud peuvent réduire certains coûts d'infrastructure, mais ils ne suppriment pas la nécessité de l'inscription, du support utilisateur et de la planification de la récupération.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par méthode d'authentification : l'adoption des clés d'accès progresse face à la base installée d'OTP héritée
Les OTP par SMS et voix détenaient 21,87 % de la part du marché de l'authentification à deux facteurs (2FA) en 2026, car les réseaux mobiles fournissent un canal familier pour les cas d'usage en entreprise et grand public. La base installée reste importante, car les SMS et la voix sont faciles à comprendre pour les utilisateurs et fonctionnent sur de nombreux appareils mobiles. Cependant, la GSMA note que le protocole SS7 n'a pas été conçu avec des protections d'authentification ou de chiffrement, laissant des voies d'interception, de reroutage des appels et de suivi de localisation. La recommandation UIT-T Q.3066 fournit des principes pour détecter et atténuer les attaques de signalisation dans les réseaux de télécommunications. L'OTP par e-mail et les applications d'authentification occupent le milieu du mix de méthodes, le TOTP restant utile là où l'infrastructure de notifications push est indisponible. Ces méthodes continuent de servir les organisations qui nécessitent une large compatibilité sur des environnements d'appareils diversifiés.
Les clés d'accès FIDO2 et WebAuthn devraient se développer à un CAGR de 13,24 % jusqu'en 2032, ce qui en fait le segment de méthode d'authentification à la croissance la plus rapide. La FIDO Alliance a signalé 5 milliards de clés d'accès en usage actif en mai 2026 et a indiqué que 68 % des organisations interrogées avaient déployé ou étaient en train de déployer des clés d'accès pour les connexions des employés. L'indice des clés d'accès d'octobre 2026 a rapporté que les clés d'accès représentaient 36 % des connexions réussies parmi les services participants, contre 26 % en 2025. Cette adoption soutient une transition vers des méthodes qui ne dépendent pas d'un code envoyé, copié ou saisi manuellement. Elle accorde également une plus grande importance à la façon dont un service gère l'enregistrement des appareils et la récupération de compte lorsqu'un utilisateur change d'appareil. Les clés de sécurité matérielles et les cartes à puce restent importantes dans les secteurs gouvernemental, de la défense et des services financiers réglementés, où les exigences matérielles validées et liées à la PIV limitent les alternatives. Les notifications push, la correspondance de numéros et les seconds facteurs biométriques soutiennent également les environnements bancaires et de santé axés sur le mobile, où la vérification de proximité peut réduire la friction. Le marché de l'authentification à deux facteurs (2FA) évolue progressivement vers des méthodes qui rendent l'authentification résistante au hameçonnage plus pratique sans exclure les applications plus anciennes qui ont encore besoin d'options compatibles.



Par composant : le logiciel est en tête tandis que le matériel progresse grâce aux besoins d'assurance plus élevés
Le logiciel détenait 62,84 % de la part du marché de l'authentification à deux facteurs (2FA) en 2026, reflétant le passage des déploiements de jetons discrets aux plateformes d'identité intégrées. Ces plateformes regroupent l'authentification, les politiques d'accès, les signaux de risque, la confiance des appareils et les capacités d'audit dans une couche d'exploitation commune. Les acheteurs peuvent utiliser cette approche pour gérer plusieurs méthodes d'authentification sans exploiter un système distinct pour chaque méthode. Le logiciel prend également en charge la livraison via le cloud, ce qui peut simplifier les mises à jour et permettre d'apporter des modifications de politique de manière centralisée. Le composant est pertinent pour les organisations qui souhaitent connecter l'authentification à la gouvernance et à la détection des menaces. Les services restent importants, car des travaux de déploiement, d'intégration, de support et de formation sont souvent nécessaires lorsque les organisations ajoutent la 2FA à des systèmes hérités.
Le matériel devrait se développer à un CAGR de 13,36 % jusqu'en 2032, soutenu par le passage aux identifiants résistants au hameçonnage dans les environnements à haute assurance. Les clés matérielles fournissent un facteur dédié qui peut être résistant au vol d'identifiants à distance lorsqu'il est déployé avec des politiques appropriées. Token a introduit BioKey en juin 2025, une clé de sécurité certifiée FIDO avec un capteur d'empreintes digitales intégré et un élément sécurisé pour l'authentification en entreprise. L'acquisition de matériel est particulièrement pertinente dans les environnements de services financiers, gouvernementaux, de défense et de santé qui nécessitent une assurance d'authentification plus robuste. La nature physique de ces identifiants peut également soutenir les équipes de sécurité qui souhaitent une séparation claire entre l'appareil d'un utilisateur et le second facteur d'authentification. La certification FIDO et la validation FIPS 140-2 peuvent servir de seuils de qualification pour les fournisseurs dans les programmes réglementés. Ces exigences réduisent le nombre de produits pouvant être envisagés pour certains déploiements. La taille du marché de l'authentification à deux facteurs (2FA) pour le matériel bénéficie lorsque les acheteurs doivent satisfaire à ces exigences et ne peuvent pas s'appuyer uniquement sur des contrôles OTP basés sur des logiciels.
Par modèle de déploiement : la livraison basée sur le cloud combine l'échelle avec une demande locale continue
Le déploiement basé sur le cloud représentait 57,66 % du marché de l'authentification à deux facteurs en 2026 et devrait se développer à un CAGR de 13,28 % jusqu'en 2032. Cet alignement entre l'échelle et l'expansion reflète le besoin d'une authentification capable de servir des utilisateurs distribués, des applications cloud et des modèles d'appareils changeants. La livraison via le cloud réduit le temps nécessaire pour provisionner les services d'authentification et permet d'appliquer les mises à jour de détection des menaces en continu. Elle peut également aligner les dépenses sur les utilisateurs actifs, ce qui est utile lorsque la taille de la main-d'œuvre évolue dans le temps. Les services d'authentification gérés sont pertinents pour les organisations du marché intermédiaire qui ne souhaitent pas constituer une équipe dédiée aux opérations d'identité. Le modèle cloud prend également en charge des politiques cohérentes pour le travail à distance, les applications SaaS et l'accès depuis des appareils personnels.
Le déploiement sur site conserve un rôle là où la résidence des données, les opérations en réseau isolé ou les systèmes hérités critiques limitent la connectivité cloud. Les agences gouvernementales, les sous-traitants de la défense et les institutions financières peuvent maintenir des serveurs d'authentification locaux comme ancre de confiance principale. Ces organisations peuvent utiliser les services cloud de manière sélective pour l'accès à distance ou les services orientés clients, tout en maintenant les contrôles sensibles dans leur propre environnement. La livraison hybride connecte les deux approches et permet aux organisations de se moderniser par étapes. Elle est particulièrement utile lorsqu'une entreprise ne peut pas retirer immédiatement son infrastructure existante ou doit prendre en charge plusieurs générations d'applications. Une approche progressive donne également aux équipes de sécurité le temps de tester les modifications de politique avant de les étendre à l'ensemble des systèmes sensibles. Ceci est important car une intégration d'authentification défaillante pourrait interrompre l'accès à des applications opérationnellement importantes. Le marché de l'authentification à deux facteurs comprend donc à la fois des achats axés sur le cloud et des programmes complexes combinant des contrôles locaux et hébergés.

Par taille d'organisation : les grandes entreprises sont en tête tandis que les PME adoptent les services cloud
Les grandes entreprises détenaient 50,77 % de la part du marché de l'authentification à deux facteurs en 2026, car elles disposent de grandes populations d'identités, de parcs d'applications complexes et d'obligations de conformité étendues. Leur exposition aux contrôles réglementaires et à la compromission de comptes à haute valeur soutient les dépenses en contrôles d'authentification plus robustes. Les grandes organisations ont souvent besoin de protéger les employés, les sous-traitants, les utilisateurs privilégiés et les clients sur de nombreuses applications. Cette exigence peut favoriser les plateformes qui fournissent une administration centralisée des politiques, des enregistrements d'audit et des connexions à plusieurs fournisseurs d'identité. Le secteur public et les agences gouvernementales ont des caractéristiques d'approvisionnement distinctes, car leurs budgets et contrats sont liés à des exigences d'assurance formelles. Des cycles d'approvisionnement plus longs peuvent retarder les achats, mais des normes définies peuvent également créer des calendriers de mise à niveau prévisibles pour les fournisseurs qualifiés.
Les PME devraient se développer à un CAGR de 13,56 % jusqu'en 2032, car les services basés sur le cloud rendent l'authentification robuste plus accessible aux organisations disposant d'équipes informatiques réduites. La livraison par abonnement peut supprimer la nécessité d'exploiter une infrastructure d'authentification sur site. Les PME ont encore besoin de systèmes pouvant être déployés avec une expertise interne limitée et fournissant un support fiable lorsque les utilisateurs perdent leurs appareils ou ont besoin d'une récupération de compte. Les exigences en matière d'assurance cybersécurité peuvent également faire de l'authentification multifacteur un sujet d'investissement pratique pour les propriétaires d'entreprises et les responsables de la sécurité. Le processus d'intégration est particulièrement important, car les petites organisations peuvent ne pas disposer d'un administrateur d'identité dédié. Les fournisseurs qui proposent une inscription simple, une tarification prévisible et une administration gérable peuvent réduire l'écart entre la volonté d'une PME d'améliorer sa sécurité et sa capacité à mettre en œuvre les contrôles. Des procédures de récupération claires peuvent également limiter la charge opérationnelle lorsque les employés changent de téléphone ou quittent l'organisation. Le marché de l'authentification à deux facteurs est soutenu par ce passage de projets d'entreprise spécialisés vers une adoption basée sur le cloud répétable parmi les petites entreprises.
Par secteur d'utilisation final : la BFSI établit la référence de conformité tandis que la santé et les sciences de la vie connaissent la croissance la plus rapide
La BFSI représentait 28,58 % du marché de l'authentification à deux facteurs en 2026, portée par le besoin du secteur de protéger les comptes à haute valeur et les activités de paiement réglementées. Les exigences PCI DSS, les exigences d'authentification forte des clients PSD2 et la supervision bancaire américaine renforcent toutes l'utilisation de contrôles d'accès plus robustes. Les institutions financières ont besoin d'une authentification couvrant les systèmes des employés, les services bancaires aux consommateurs, l'approbation des paiements et les activités administratives privilégiées. Cela peut nécessiter plusieurs méthodes, car le niveau d'assurance et l'expérience utilisateur diffèrent entre un client effectuant un paiement et un employé accédant à un système sensible. Les clés matérielles, les clés d'accès, les facteurs liés aux appareils et la biométrie peuvent être utilisés lorsque les institutions vont au-delà des méthodes OTP conventionnelles. Le gouvernement et la défense, ainsi que les technologies de l'information et les télécommunications, nécessitent également une couverture d'authentification étendue, car ils protègent de vastes populations d'utilisateurs et des systèmes critiques.
La santé et les sciences de la vie devraient se développer à un CAGR de 13,84 % jusqu'en 2032, ce qui en fait le segment d'utilisation final à la croissance la plus rapide. Les flux de travail cliniques numériques, la télémédecine, la prescription électronique et l'accès aux informations de santé électroniques protégées augmentent le nombre d'identités devant être vérifiées. Les utilisateurs de la santé travaillent souvent sur des postes de travail partagés et dans des environnements sensibles au temps, de sorte que le processus d'authentification doit protéger l'accès sans causer de retards inutiles. Les méthodes biométriques et de proximité peuvent être pertinentes dans ces environnements, car elles peuvent réduire la nécessité de saisir des codes à plusieurs reprises. Le segment a également besoin de contrôles de récupération robustes, car les centres d'assistance peuvent être ciblés par l'ingénierie sociale lorsque les utilisateurs ne peuvent pas accéder aux systèmes cliniques. Les projets d'authentification doivent donc tenir compte de la façon dont les cliniciens se déplacent entre les appareils, les applications et les lieux pendant un service. Une solution qui fonctionne bien pour les travailleurs de bureau peut ne pas répondre aux besoins pratiques des équipes soignantes gérant des tâches urgentes. L'opportunité du marché de l'authentification à deux facteurs dans le secteur de la santé dépend des fournisseurs capables de répondre aux besoins d'assurance tout en s'adaptant aux flux de travail cliniques réels.
Analyse géographique
L'Amérique du Nord détenait 37,24 % de la part du marché de l'authentification à deux facteurs (2FA) en 2026, soutenue par une infrastructure cloud mature, de larges budgets de sécurité en entreprise et des exigences formelles en matière de sécurité des paiements. Les États-Unis sont au cœur de la demande régionale en raison de leurs dépenses importantes en gestion des identités et des accès et d'une concentration de fournisseurs de plateformes et de solutions spécialisées. PCI DSS v4.0.1 a soutenu des exigences d'authentification plus robustes pour l'accès pertinent à l'environnement des données des titulaires de cartes depuis mars 2025. Le Canada et le Mexique sont également influencés par les relations commerciales transfrontalières et les référentiels de sécurité américains largement utilisés. Ces conditions soutiennent les achats continus de plateformes d'authentification, de clés d'accès, de clés de sécurité et de services gérés.
L'Europe reste un marché régional majeur, car les organisations doivent répondre aux attentes de responsabilité du RGPD, aux exigences d'authentification forte des clients PSD2 et au champ d'application élargi de la sécurité de la directive NIS2. Les règles de la région affectent les entreprises situées en dehors de l'Europe lorsqu'elles servent des clients de l'UE ou traitent des données connexes. L'Allemagne et le Royaume-Uni soutiennent la demande des entreprises grâce à leurs importantes bases industrielles et de services financiers. Les acheteurs européens exigent souvent une technologie capable de prendre en charge l'audit formel, la gouvernance des identités et les contrôles liés à la confidentialité. L'Amérique du Nord et l'Europe sont également des marchés pionniers importants pour l'adoption de FIDO2, car les entreprises de ces régions cherchent souvent une authentification des employés résistante au hameçonnage. Le marché de l'authentification à deux facteurs (2FA) dans ces régions est façonné par les exigences de conformité et par la nécessité d'intégrer des contrôles modernes à des systèmes d'entreprise établis de longue date.
L'Asie-Pacifique devrait se développer à un CAGR de 13,58 % jusqu'en 2032, soutenue par les programmes d'identité numérique, les paiements mobiles et la modernisation des services financiers. L'environnement des services financiers en Inde est une source importante de demande pour une authentification renforcée des transactions de trading et de fonds communs de placement. Le système My Number du Japon, la loi FinTech de la Corée du Sud et l'activité liée aux clés d'accès à Singapour et en Australie soutiennent une adoption guidée par la conformité et par la technologie. La Chine crée une demande d'authentification de transactions à haut volume grâce à l'infrastructure d'identité numérique et aux exigences du commerce électronique transfrontalier. L'Amérique du Sud est menée par le Brésil, où Pix génère de nombreuses sessions de paiement authentifiées que les banques peuvent progressivement améliorer au-delà de l'OTP par SMS. Le Moyen-Orient et l'Afrique sont soutenus par les programmes de transformation numérique aux Émirats arabes unis et en Arabie saoudite, où l'authentification axée sur le mobile peut être plus pratique que les jetons matériels pour de larges groupes d'utilisateurs.
Paysage concurrentiel
Concentration du Marché
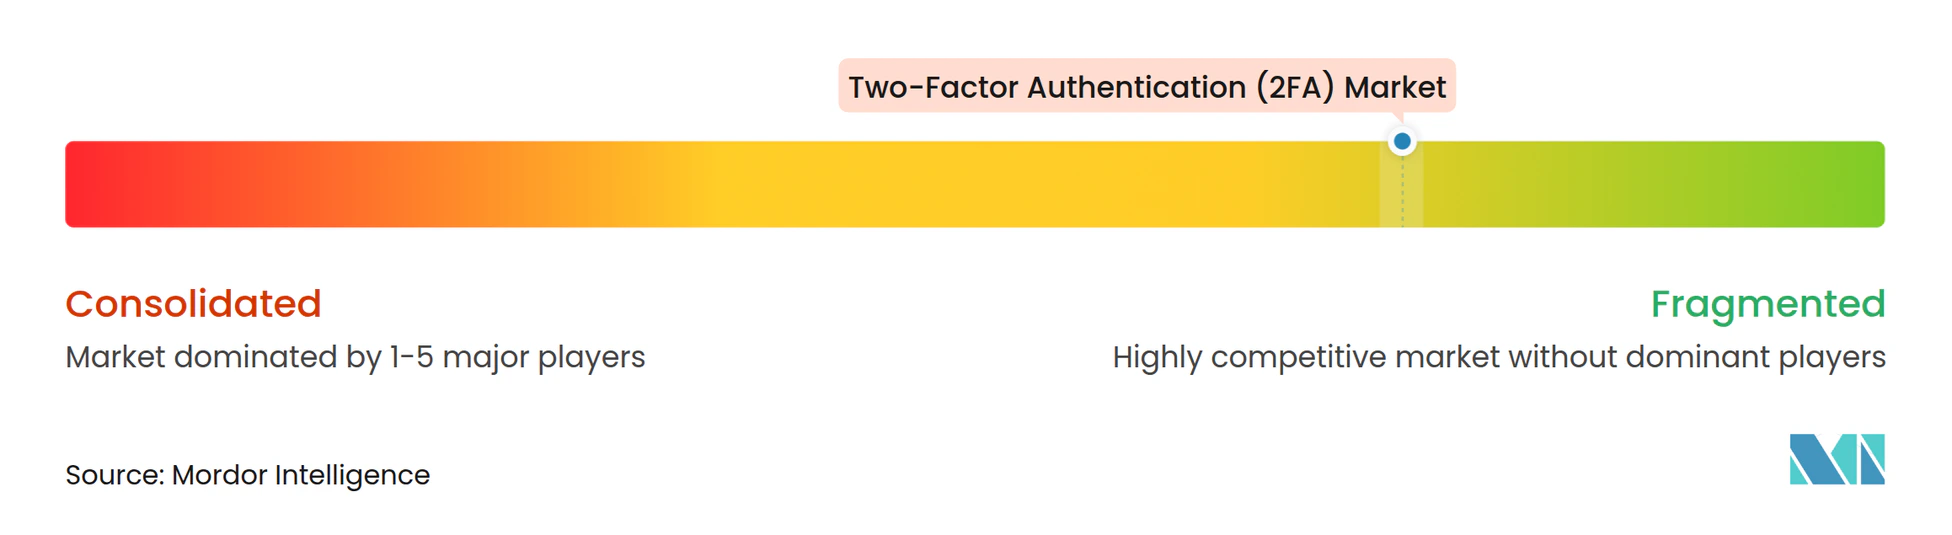
Le marché de l'authentification à deux facteurs (2FA) est modérément fragmenté, avec des fournisseurs de plateformes, des fournisseurs d'identité spécialisés et des fabricants de jetons matériels répondant à des besoins distincts en matière d'assurance et de déploiement. Microsoft, Okta et Cisco, via Duo, bénéficient d'avantages structurels, car l'authentification peut être incluse dans des suites de productivité ou de sécurité plus larges. Ce regroupement peut réduire le pouvoir de tarification des fournisseurs de solutions ponctuelles. Les fournisseurs spécialisés répondent en se concentrant sur les identifiants adossés au matériel, le support des systèmes hérités, les flux de travail réglementés et des contrôles de récupération plus robustes. Les acheteurs peuvent sélectionner une plateforme large pour l'accès standard des employés tout en utilisant un produit spécialisé pour les groupes à risque élevé ou les applications complexes. La concurrence dépend donc de la couverture des produits, de la capacité d'intégration, de l'assurance et de la capacité à gérer l'inscription des utilisateurs à grande échelle.
RSA a élargi son partenariat avec Microsoft en mars 2026 pour intégrer RSA ID Plus à Microsoft 365 E7 et The Frontier Suite pour l'authentification sans mot de passe des employés dans les environnements hybrides, hérités, de technologie opérationnelle et non-Microsoft. RSA a également introduit Help Desk Live Verify en 2025 pour traiter les risques d'ingénierie sociale lors de la récupération de compte et des interactions avec le centre d'assistance. Okta a annoncé son tissu de sécurité des identités pour les agents d'IA, les comptes de service et les jetons d'API en septembre 2025, étendant la gouvernance de l'authentification aux identités non humaines. Ces évolutions montrent que la concurrence s'étend au-delà de la connexion traditionnelle des employés aux processus de récupération, aux identités machines et aux environnements technologiques complexes. Elles montrent également pourquoi les fournisseurs spécialisés peuvent s'associer à de grandes plateformes lorsqu'ils comblent des lacunes de couverture.
Les fournisseurs de matériel s'attaquent aux défis de provisionnement qui limitaient autrefois les programmes de clés de sécurité à des cas d'usage de haute sécurité restreints. Yubico a élargi ses services d'inscription en mars 2026 pour les environnements Microsoft Entra ID et PingID, notamment des options conçues pour prendre en charge l'inscription sur le terrain. La FIDO Alliance a rapporté que 200 organisations avaient signé l'engagement FIDO Passkey en mai 2026, indiquant un soutien continu des fournisseurs et des prestataires de services à l'adoption des clés d'accès. Une opportunité continue réside dans la connexion des programmes de cartes à puce basées sur des certificats et du matériel hérité avec l'orchestration d'identité basée sur le cloud. Les acheteurs fédéraux et de défense restent pertinents, car leurs exigences d'assurance peuvent favoriser les produits alignés sur FIDO2 et FIPS. Le marché de l'authentification à deux facteurs (2FA) continuera de récompenser les fournisseurs qui combinent une authentification robuste avec une inscription simple, un déploiement interopérable et un support crédible pour les environnements hérités.
Leaders du secteur de l'authentification à deux facteurs (2FA)
-
Yubico AB
-
RSA Security LLC
-
Microsoft Corporation
-
Okta, Inc.
-
Cisco Systems, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Développements récents dans le secteur
- Octobre 2026 : La FIDO Alliance a publié l'indice des clés d'accès 2026, indiquant que 36 % des connexions réussies utilisent désormais une clé d'accès, contre 26 % en 2025, avec des taux de réussite des clés d'accès de 93 % contre 78 % pour l'authentification multifacteur traditionnelle, et 42 % des comptes éligibles inscrits. Les deux tiers des participants prévoient de proposer des comptes sans mot de passe dans les 12 prochains mois.
- Mars 2026 : Microsoft et Europol ont perturbé Tycoon 2FA, saisissant 330 domaines actifs en vertu d'une ordonnance d'un tribunal fédéral américain, avec une action coordonnée des forces de l'ordre dans 6 pays. La plateforme avait livré plus de 30 millions d'e-mails frauduleux à plus de 500 000 organisations chaque mois et était liée à 96 000 victimes distinctes de hameçonnage dans le monde.
- Mars 2026 : RSA Security a annoncé un partenariat élargi avec Microsoft lors de la conférence RSAC 2026, intégrant RSA ID Plus à Microsoft 365 E7, The Frontier Suite, pour fournir une authentification sans mot de passe des employés assistée par l'IA. Le partenariat étend la couverture résistante au hameçonnage aux environnements hérités, de technologie opérationnelle et non-Microsoft au-delà de la portée native d'Entra ID.
- Mars 2026 : Yubico a élargi les capacités d'inscription de YubiKey en tant que service lors de la conférence RSAC 2026, ajoutant la prise en charge de l'inscription sur le terrain pour les environnements Microsoft Entra ID et PingID via une nouvelle application d'inscription YubiKey en tant que service avec un accès anticipé limité pour Android. Cette capacité permet aux entreprises de personnaliser les expériences d'inscription Entra ID et PingOne PingID ainsi que de récupération de compte à grande échelle de déploiement.
Périmètre du rapport sur le marché mondial de l'authentification à deux facteurs (2FA)
Le marché de l'authentification à deux facteurs comprend les solutions de sécurité qui exigent des utilisateurs qu'ils vérifient leur identité à l'aide de deux facteurs distincts, généralement quelque chose qu'ils connaissent (mot de passe/code PIN) combiné à quelque chose qu'ils possèdent (OTP par SMS, application d'authentification ou jeton matériel) ou quelque chose qu'ils sont (biométrie) avant d'accorder l'accès aux systèmes, applications ou transactions.
Le rapport sur le marché de l'authentification à deux facteurs est segmenté par méthode d'authentification (OTP par SMS/voix, OTP par e-mail, application d'authentification/TOTP, notification push, clé de sécurité matérielle, second facteur biométrique et clé d'accès FIDO2/WebAuthn), composant (matériel, logiciel et services), modèle de déploiement (basé sur le cloud, sur site et hybride), taille d'organisation (grandes entreprises, PME et secteur public), secteur d'utilisation final (BFSI, gouvernement et défense, technologies de l'information et télécommunications, santé, commerce de détail et éducation) et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| OTP par SMS et voix |
| OTP par e-mail |
| Application d'authentification et TOTP |
| Notification push et correspondance de numéros |
| Clé de sécurité matérielle et carte à puce |
| Second facteur biométrique |
| Clé d'accès FIDO2 et WebAuthn |
| Matériel |
| Logiciel |
| Services |
| Basé sur le cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Secteur public et agences gouvernementales |
| Banque, services financiers et assurance |
| Gouvernement et défense |
| Technologies de l'information et télécommunications |
| Santé et sciences de la vie |
| Commerce de détail et commerce électronique |
| Éducation |
| Autres secteurs d'utilisation final |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| ASEAN | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient et Afrique | Arabie saoudite |
| Émirats arabes unis | |
| Afrique du Sud | |
| Égypte | |
| Reste du Moyen-Orient et de l'Afrique |
| Par méthode d'authentification | OTP par SMS et voix | |
| OTP par e-mail | ||
| Application d'authentification et TOTP | ||
| Notification push et correspondance de numéros | ||
| Clé de sécurité matérielle et carte à puce | ||
| Second facteur biométrique | ||
| Clé d'accès FIDO2 et WebAuthn | ||
| Par composant | Matériel | |
| Logiciel | ||
| Services | ||
| Par modèle de déploiement | Basé sur le cloud | |
| Sur site | ||
| Hybride | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Secteur public et agences gouvernementales | ||
| Par secteur d'utilisation final | Banque, services financiers et assurance | |
| Gouvernement et défense | ||
| Technologies de l'information et télécommunications | ||
| Santé et sciences de la vie | ||
| Commerce de détail et commerce électronique | ||
| Éducation | ||
| Autres secteurs d'utilisation final | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| ASEAN | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Arabie saoudite | |
| Émirats arabes unis | ||
| Afrique du Sud | ||
| Égypte | ||
| Reste du Moyen-Orient et de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché de l'authentification à deux facteurs (2FA) ?
Le marché de l'authentification à deux facteurs (2FA) est évalué à 5,33 milliards USD en 2026 et devrait atteindre 11,18 milliards USD d'ici 2032, à un CAGR de 12,92 % durant la période 2027-2032. La demande est soutenue par les attaques basées sur l'identité, les exigences de conformité, l'accès au cloud et la transition vers des facteurs résistants au hameçonnage.
Quelle méthode d'authentification connaît la croissance la plus rapide ?
Les clés d'accès FIDO2 et WebAuthn devraient se développer à un CAGR de 13,24 % jusqu'en 2032, à mesure que les organisations migrent vers une authentification résistante au hameçonnage. La méthode remplace les codes réutilisables par des identifiants cryptographiques et devient de plus en plus importante dans les programmes de connexion des employés.
Pourquoi les clés d'accès deviennent-elles plus importantes pour la sécurité des entreprises ?
Les clés d'accès utilisent des identifiants cryptographiques et peuvent réduire la dépendance aux secrets partagés que les attaquants peuvent intercepter ou voler par hameçonnage. Elles offrent également une voie vers une authentification plus robuste lorsque les organisations peuvent gérer efficacement l'enregistrement des appareils et la récupération de compte.
Quel modèle de déploiement joue le rôle le plus important dans l'adoption de la 2FA ?
Le déploiement basé sur le cloud représentait 57,66 % des revenus en 2026 et devrait se développer à un CAGR de 13,28 % jusqu'en 2032. Il peut prendre en charge une gestion centralisée des politiques couvrant les applications SaaS, les utilisateurs distants, les appareils gérés et les appareils personnels.
Quel secteur d'utilisation final présente la plus forte demande de 2FA ?
La BFSI représentait 28,58 % des revenus en 2026, car les systèmes de paiement, les comptes clients et l'accès financier privilégié nécessitent des contrôles robustes. Les institutions financières doivent équilibrer l'accès sécurisé des employés et l'authentification des transactions avec une expérience client qui reste pratique à grande échelle.
Quelle région connaît la croissance la plus rapide ?
L'Asie-Pacifique devrait se développer à un CAGR de 13,58 % jusqu'en 2032, soutenue par les programmes d'identité numérique, les paiements mobiles et la modernisation des services financiers. La région comprend des marchés où les fournisseurs de solutions d'authentification doivent s'adapter aux systèmes de paiement locaux, aux attentes réglementaires et aux modèles d'accès axés sur le mobile.