
Tamanho e Participação do Mercado de Autenticação de Dois Fatores (2FA)
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
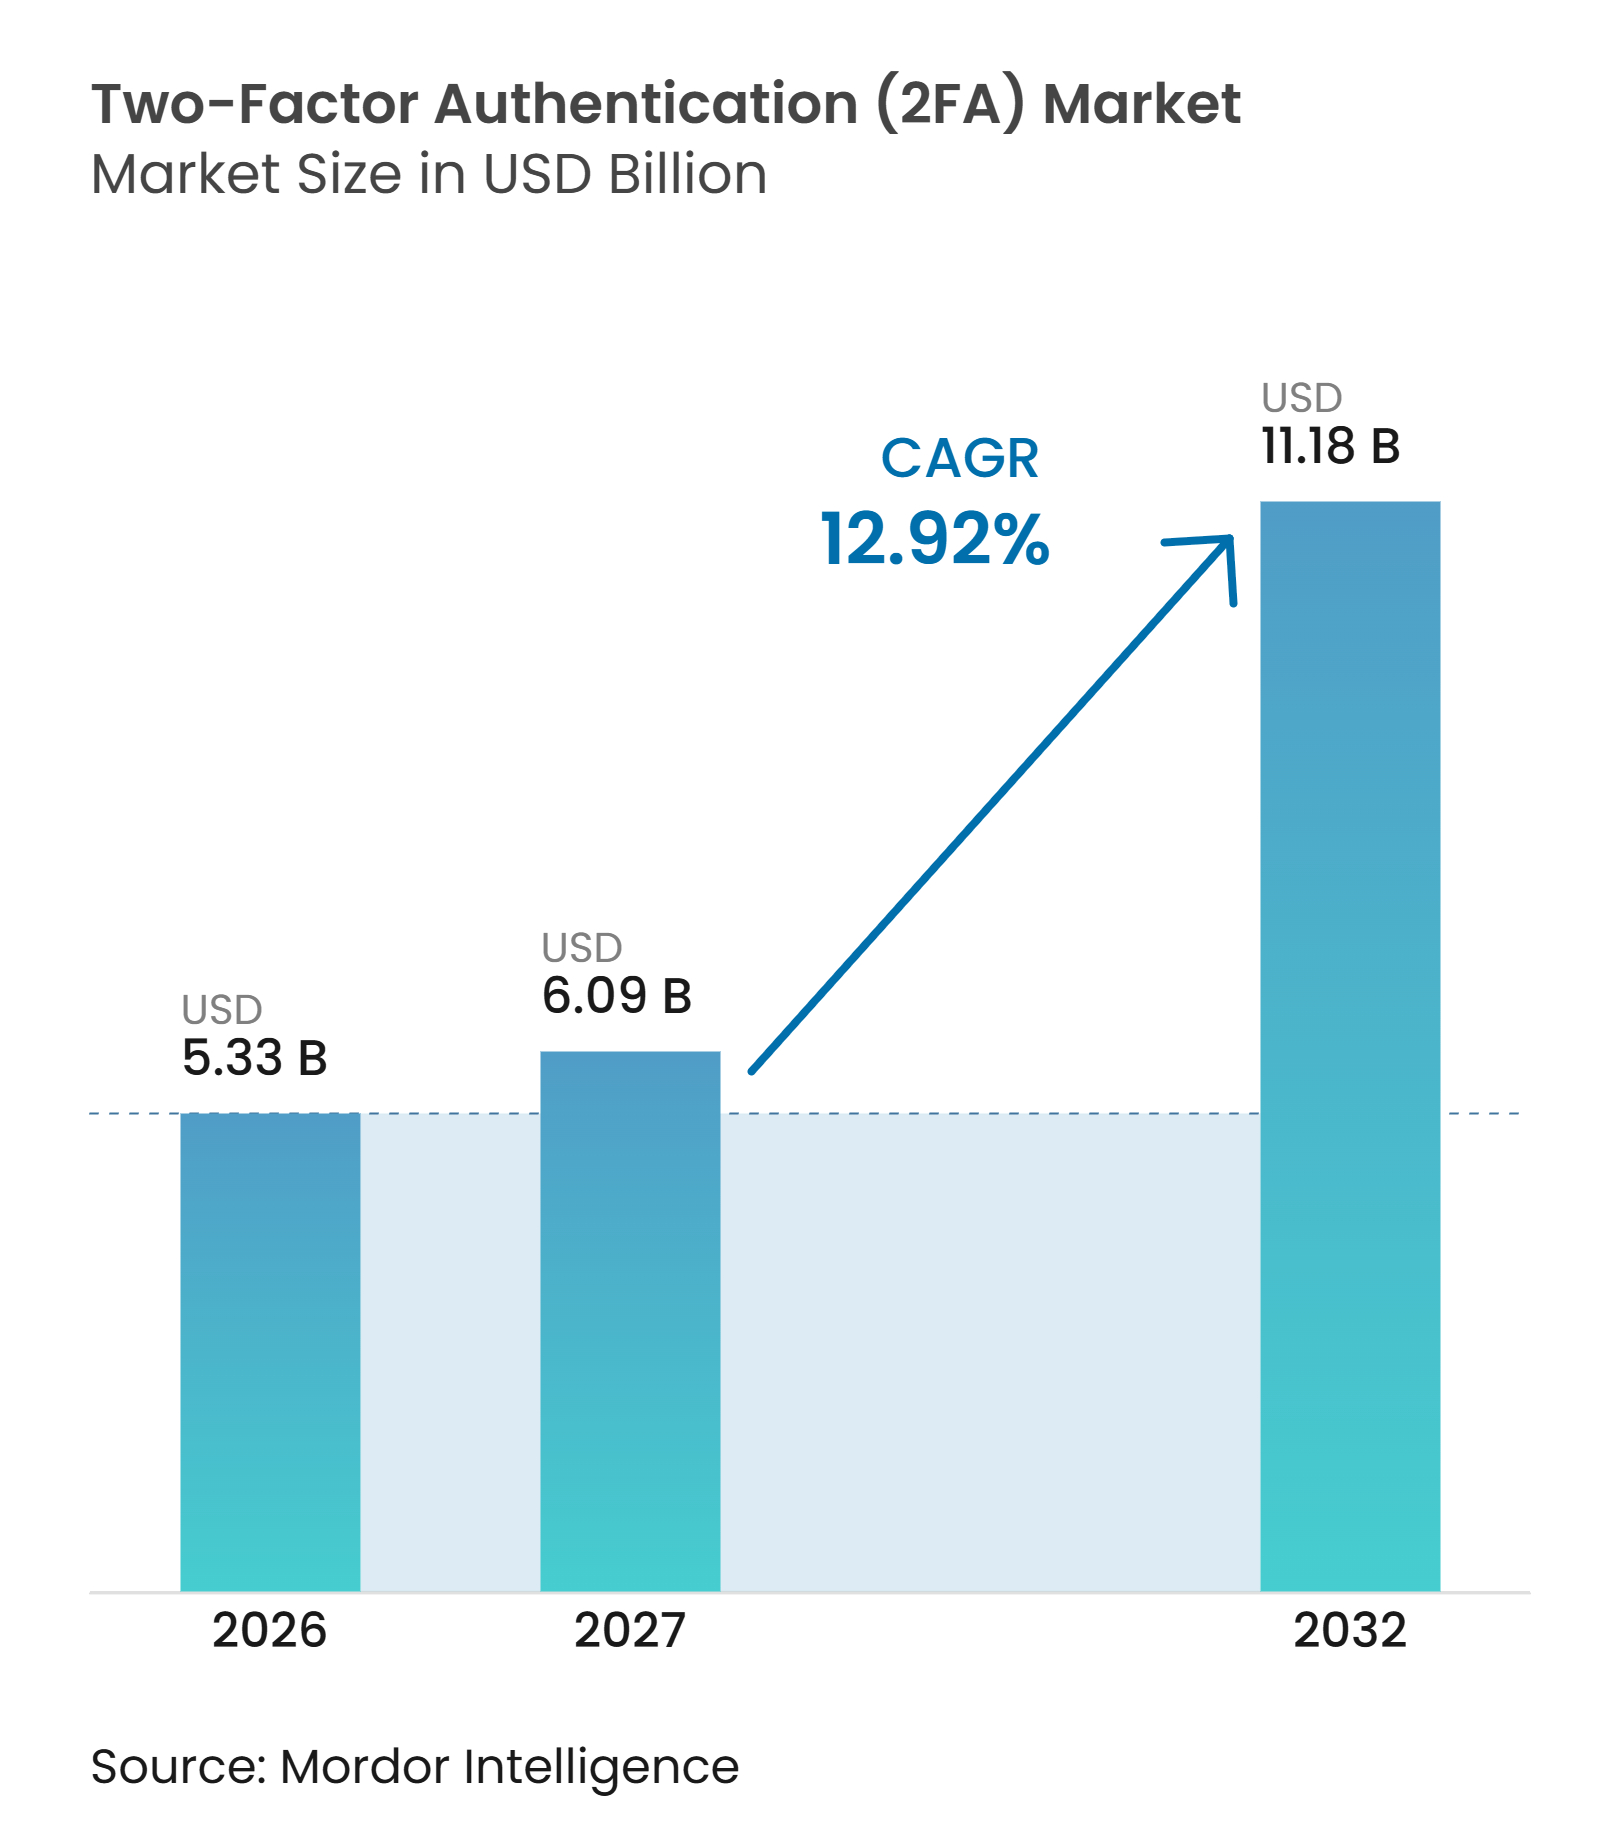
| Tamanho do Mercado (2027) | 6.09 Bilhões de dólares |
| Tamanho do Mercado (2032) | 11.18 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 12.92 % |
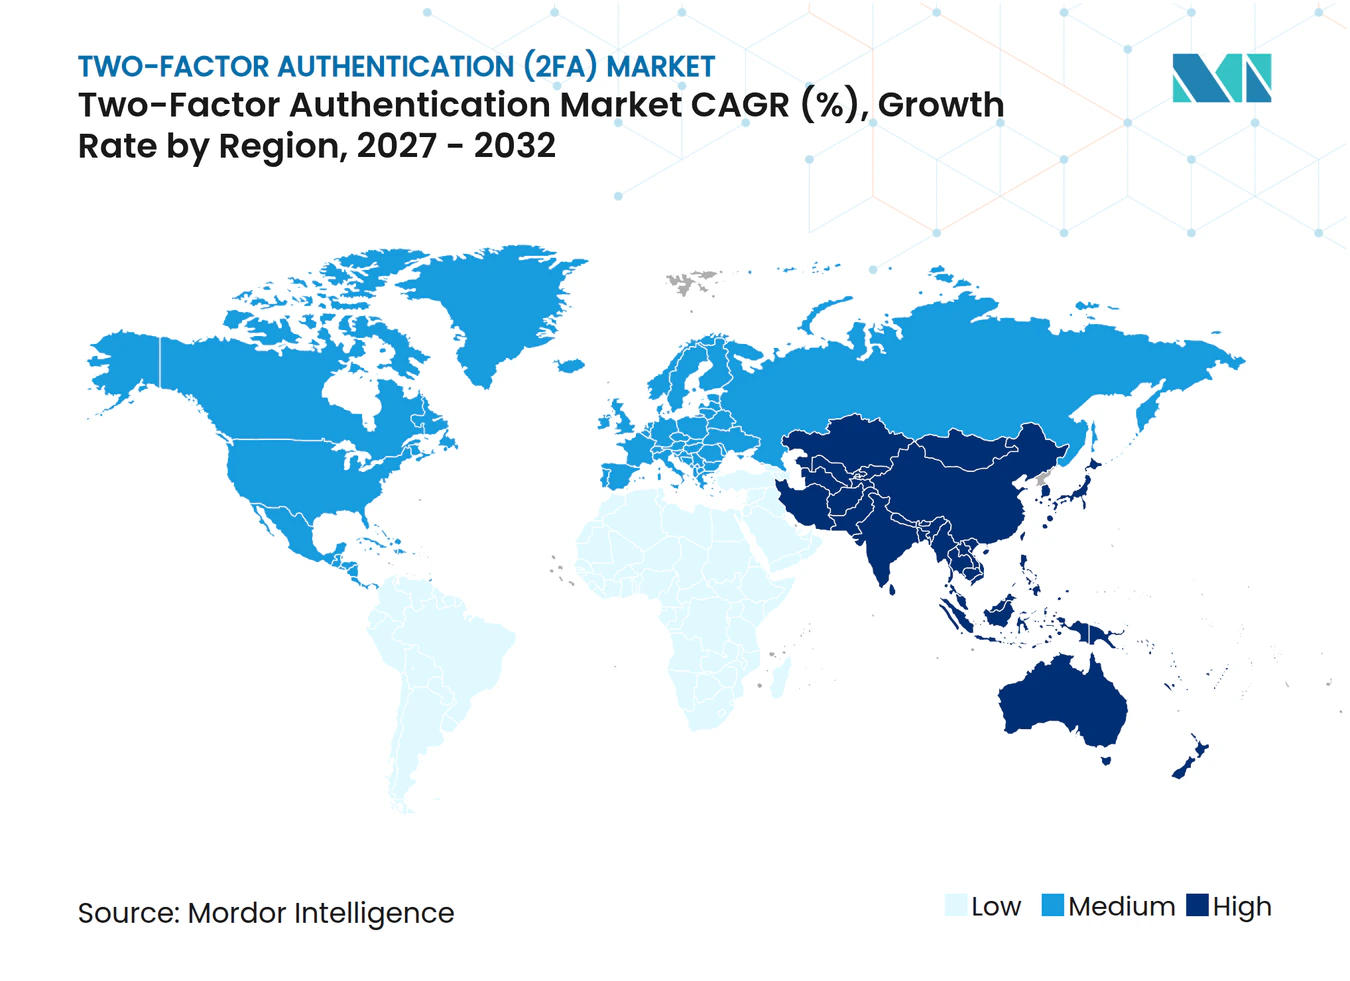
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Baixo |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Autenticação de Dois Fatores (2FA) por Mordor Intelligence
O tamanho do Mercado de Autenticação de Dois Fatores (2FA) foi avaliado em 5,33 bilhões de USD em 2026 e tem previsão de atingir 11,18 bilhões de USD até 2032, expandindo-se a um CAGR de 12,92% durante 2027-2032. A demanda está indo além da conformidade básica porque campanhas de phishing, ataques baseados em identidade e acesso remoto tornaram controles de segundo fator mais robustos um requisito de segurança rotineiro. A engenharia social habilitada por IA ampliou o leque de organizações expostas ao sequestro de contas, incluindo empresas menores que antes eram alvos menos atrativos. As empresas também estão migrando de senhas de uso único para chaves de acesso criptográficas, que podem suportar projetos de autenticação maiores e requisitos de garantia mais exigentes. Os fornecedores de plataformas estão aumentando a pressão competitiva ao incluir autenticação multifator resistente a phishing em suítes mais amplas de produtividade e segurança. Isso favorece fornecedores que conseguem suportar credenciais com respaldo de hardware, aplicações legadas, fluxos de trabalho regulamentados e processos de recuperação sem adicionar atrito desnecessário ao usuário.
Principais Conclusões do Relatório
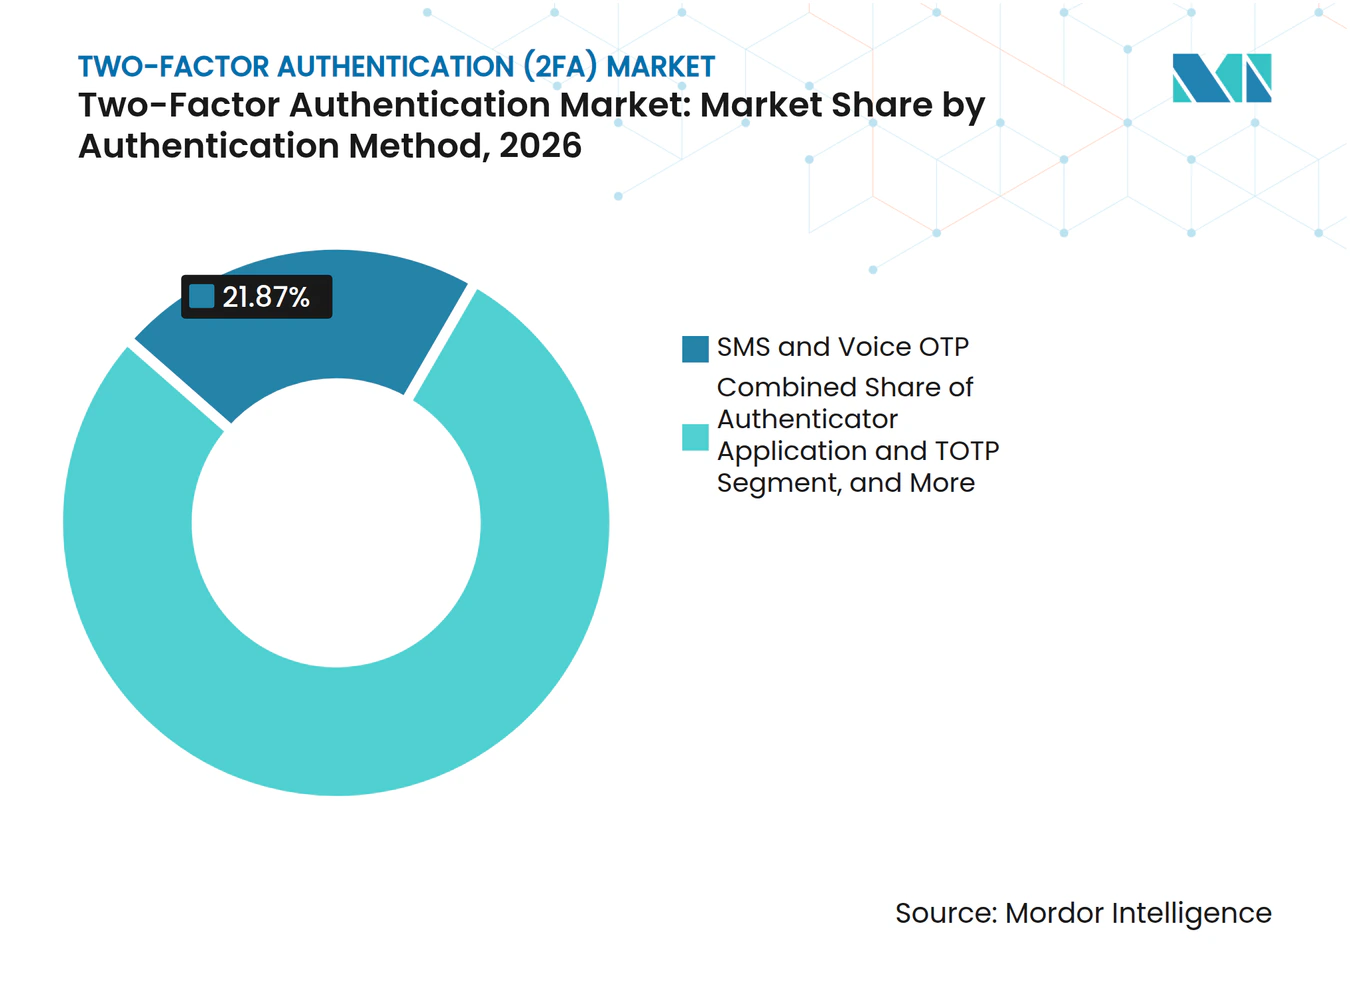
- Por método de autenticação, SMS e OTP por Voz detinham 21,87% da participação do Mercado de Autenticação de Dois Fatores (2FA) em 2026, enquanto FIDO2 e Chave de Acesso WebAuthn têm projeção de expansão a um CAGR de 13,24% até 2032.
- Por componente, o software representou 62,84% do Mercado de Autenticação de Dois Fatores (2FA) em 2026, enquanto o hardware tem projeção de expansão a um CAGR de 13,36% até 2032.
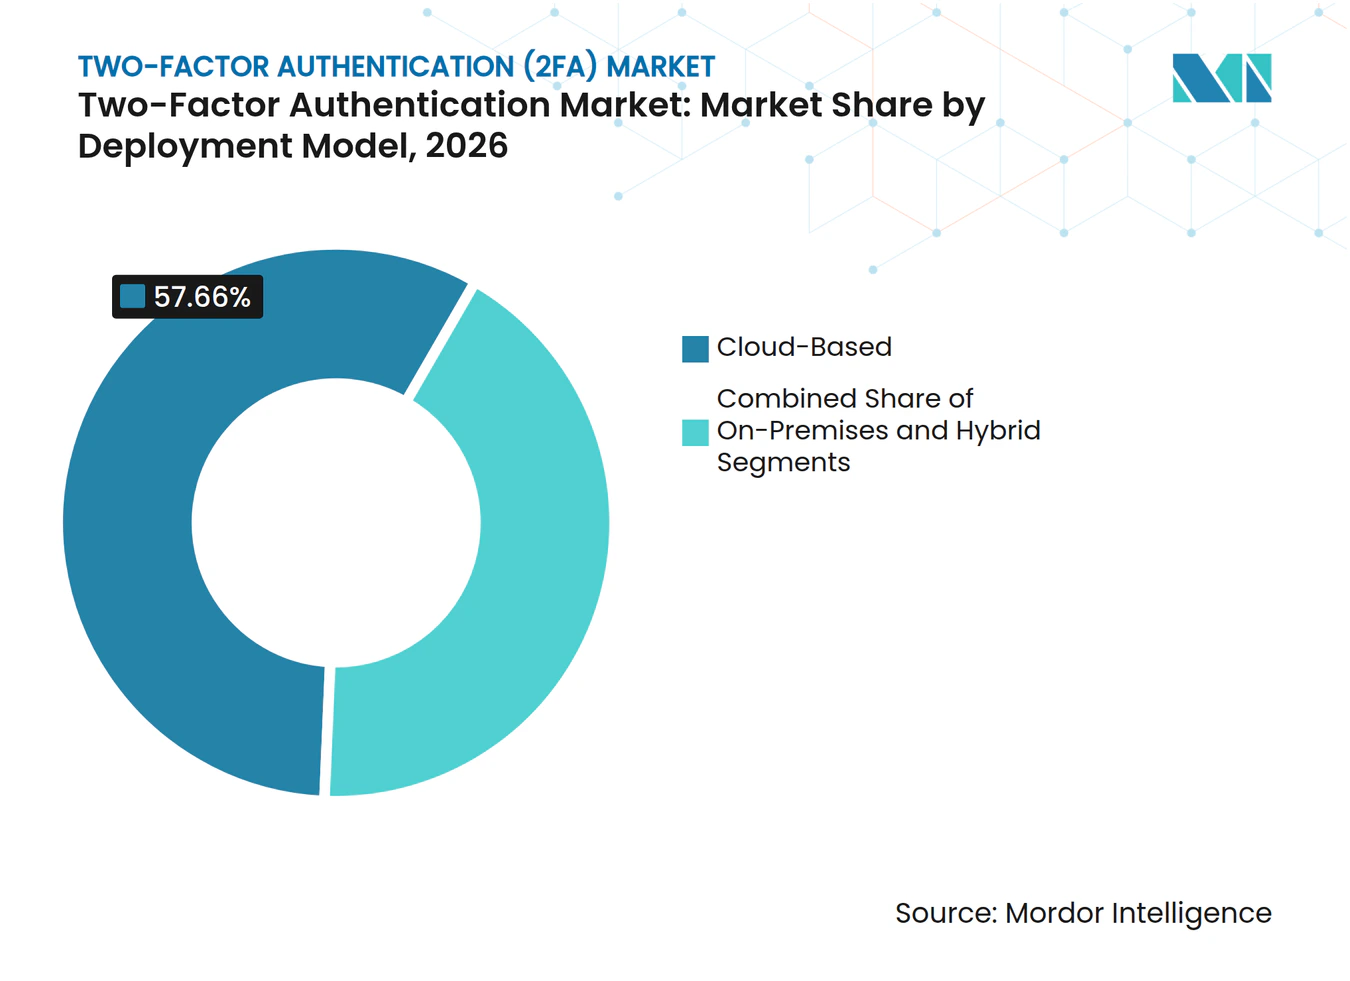
- Por modelo de implantação, a implantação baseada em nuvem representou 57,66% do Mercado de Autenticação de Dois Fatores (2FA) em 2026 e tem projeção de expansão a um CAGR de 13,28% até 2032.
- Por tamanho da organização, as grandes empresas detinham 50,77% da participação do Mercado de Autenticação de Dois Fatores (2FA) em 2026, enquanto as PMEs têm projeção de expansão a um CAGR de 13,56% até 2032.
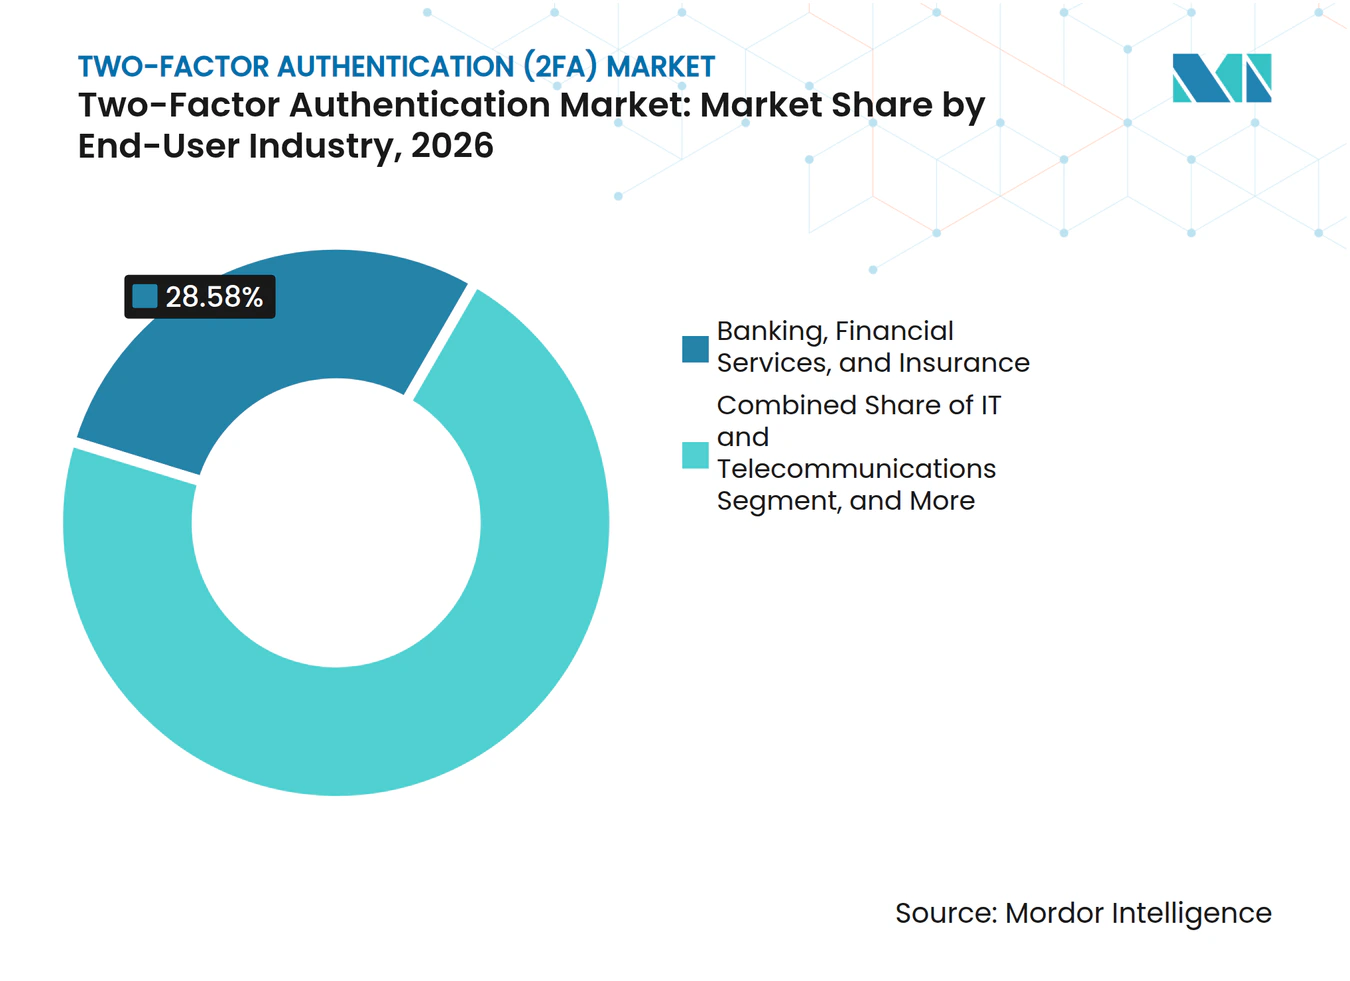
- Por setor do usuário final, o BFSI representou 28,58% da participação do Mercado de Autenticação de Dois Fatores (2FA) em 2026, enquanto saúde e ciências da vida tem projeção de expansão a um CAGR de 13,84% até 2032.
- Por geografia, a América do Norte detinha 37,24% da participação do Mercado de Autenticação de Dois Fatores (2FA) em 2026, enquanto a Ásia-Pacífico tem projeção de expansão a um CAGR de 13,58% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Perspectivas do Mercado Global de Autenticação de Dois Fatores (2FA)
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Aumento de Ataques Cibernéticos Baseados em Identidade e Sequestros de Contas | +3.50% | Global | Curto prazo (≤ 2 anos) |
| Requisitos Obrigatórios de Autenticação e Segurança de Dados | +3.00% | América do Norte e Europa, ganhos iniciais na Ásia-Pacífico | Médio prazo (2-4 anos) |
| Expansão do Acesso em Nuvem, SaaS, Trabalho Híbrido e BYOD | +2.50% | Global | Curto prazo (≤ 2 anos) |
| Crescimento do Banco Digital e das Transações Online | +1.80% | Núcleo da Ásia-Pacífico, expansão para Oriente Médio e África e América do Sul | Médio prazo (2-4 anos) |
| Migração para Chaves de Acesso Criando um Ciclo de Atualização de Maior Garantia | +1.20% | América do Norte e Europa | Médio prazo (2-4 anos) |
| Exposição em Fluxos de Recuperação e Suporte Técnico Aumentando a Demanda por 2FA Resiliente | +0.80% | Global | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
Aumento de Ataques Cibernéticos Baseados em Identidade e Sequestros de Contas
O comprometimento de identidade tornou-se uma preocupação central de segurança porque os atacantes podem usar credenciais roubadas e engenharia social para contornar muitos controles convencionais. A Microsoft e a Europol desmantelaram o Tycoon 2FA em março de 2026, após a plataforma de phishing como serviço ter entregado mais de 30 milhões de e-mails fraudulentos a mais de 500.000 organizações por mês.[1] O desmantelamento demonstrou como a infraestrutura de phishing pode operar em escala global enquanto visa diretamente as etapas de autenticação. O Mercado de Autenticação de Dois Fatores (2FA) se beneficia quando as organizações reavaliam se um OTP básico oferece proteção suficiente contra ataques modernos de identidade. Credenciais sem senha, correspondência de números e fatores com respaldo de hardware abordam caminhos de ataque que dependem de interceptar ou reproduzir um segredo compartilhado. A demanda está se estendendo a organizações de médio porte porque ferramentas de ataque automatizadas reduziram o custo de atingir um número maior de contas.
Requisitos Obrigatórios de Autenticação e Segurança de Dados
Os requisitos regulatórios estão tornando a autenticação multifator um controle formal para mais organizações e cenários de acesso. O PCI DSS v4.0.1 exige autenticação multifator para todo acesso ao ambiente de dados do titular do cartão, incluindo acesso não presencial, a partir de 31 de março de 2025. A Publicação Especial NIST SP 800-63B-4 identifica a autenticação resistente a phishing como a opção preferida para usos de maior garantia, apoiando assim a aquisição de credenciais FIDO2 e chaves de segurança [2]. Esses requisitos importam além de seu escopo legal direto porque equipes de segurança e auditores frequentemente usam estruturas reconhecidas como referências. Serviços financeiros, saúde, infraestrutura crítica e contratantes governamentais, portanto, enfrentam expectativas relacionadas mesmo onde uma regra não é diretamente vinculante. Esse uso mais amplo de referências de segurança sustenta a demanda por produtos de autenticação que possam documentar garantia, aplicação de políticas e atividade de auditoria.
Expansão do Acesso em Nuvem, SaaS, Trabalho Híbrido e BYOD
Aplicações em nuvem e trabalho híbrido colocaram a identidade no centro do controle de acesso porque os usuários agora se conectam a partir de muitos dispositivos e redes. Cada aplicação SaaS adicional cria outro ponto de acesso que deve ser governado de forma consistente. Uma revisão sistemática de 2025 constatou que o OTP permanece o método de autenticação primário em 33% das ferramentas do setor analisadas, apesar da disponibilidade de opções criptográficas mais robustas [3]. O Mercado de Autenticação de Dois Fatores é sustentado por organizações que precisam de uma única camada de política abrangendo serviços em nuvem, dispositivos gerenciados, dispositivos pessoais e usuários remotos. A autenticação entregue via nuvem pode reduzir atrasos de provisionamento e facilitar a atualização de controles conforme as ameaças mudam. Também permite que organizações com equipes de TI menores adotem serviços de autenticação gerenciados em vez de manter extensa infraestrutura local.
Crescimento do Banco Digital e das Transações Online
O banco digital requer autenticação de transações confiável porque contas de clientes e jornadas de pagamento são alvos regulares de fraude. A expansão dos pagamentos móveis aumentou a importância de confirmar a identidade do usuário sem criar um processo de acesso ou aprovação difícil. O Mercado de Autenticação de Dois Fatores (2FA) tem um papel importante nesse contexto porque os bancos precisam equilibrar controles robustos com altos volumes de transações. Fatores biométricos, vinculação de dispositivos e chaves de acesso podem reduzir a dependência de códigos OTP reutilizáveis para casos de uso adequados. Na Índia, os participantes do mercado financeiro enfrentam requisitos de autenticação mais robusta em transações de negociação e fundos mútuos, o que sustenta uma mudança mais ampla em direção a controles aprimorados. Fornecedores de autenticação que conseguem trabalhar com dispositivos móveis, infraestrutura de identidade local e fluxos de trabalho de serviços financeiros estão melhor posicionados para atender a esses requisitos.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Complexidade de Implantação em Aplicações Legadas e Modernas | -2.10% | Global | Longo prazo (≥ 4 anos) |
| Custos de Implementação, Suporte e Aquisição de Autenticadores | -1.80% | América do Sul, Oriente Médio e África e mercados dominados por PMEs globalmente | Médio prazo (2-4 anos) |
| Atrito do Usuário, Abandono no Cadastro e Carga de Recuperação | -1.40% | Global | Curto prazo (≤ 2 anos) |
| Vulnerabilidade dos Canais SMS e Voz Corroendo a Confiança na 2FA Tradicional | -0.90% | Global | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
Complexidade de Implantação em Aplicações Legadas e Modernas
A infraestrutura legada pode retardar a implementação porque a autenticação deve funcionar em sistemas construídos em diferentes períodos tecnológicos. Mainframes, ambientes RADIUS, sistemas mais antigos de planejamento de recursos empresariais e diretórios locais frequentemente necessitam de trabalho de integração personalizado. A RSA adicionou capacidades sem senha para ambientes RADIUS em 2025, incluindo correspondência de códigos destinada a reduzir o risco de bombardeio de prompts. O Mercado de Autenticação de Dois Fatores (2FA) enfrenta um ciclo de vendas e implantação mais longo, onde os compradores devem conectar vários provedores de identidade e adquirir sistemas de negócios. A federação de identidade adiciona complexidade porque mudanças em uma camada de autenticação podem afetar relações de confiança em múltiplas aplicações. Implantações federais e regulamentadas podem exigir validação adicional, incluindo conformidade com FIPS 140-2, antes que uma solução possa ser aprovada.
Custos de Implementação, Suporte e Aquisição de Autenticadores
O custo permanece uma barreira prática para organizações com orçamentos de segurança limitados e equipes de TI reduzidas. Programas de chaves de hardware requerem aquisição de dispositivos, distribuição, planejamento de substituição e suporte ao suporte técnico. Serviços de autenticação baseados em assinatura também podem ser onerosos para empresas com muitos trabalhadores temporários, parceiros ou contratados. O Mercado de Autenticação de Dois Fatores (2FA) deve, portanto, oferecer modelos de implantação que correspondam à rotatividade de usuários e às necessidades de garantia de cada organização. Esses custos são mais difíceis para PMEs e compradores do setor público que operam dentro de ciclos orçamentários fixos. Serviços gerenciados e entrega via nuvem podem reduzir alguns custos de infraestrutura, mas não eliminam a necessidade de cadastro, suporte ao usuário e planejamento de recuperação.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Método de Autenticação: A Adoção de Chaves de Acesso Avança Contra a Base Instalada de OTP Legado
SMS e OTP por Voz detinham 21,87% da participação do Mercado de Autenticação de Dois Fatores (2FA) em 2026 porque as redes móveis fornecem um canal familiar em casos de uso empresariais e de consumo. A base instalada permanece grande porque SMS e voz são fáceis de entender pelos usuários e funcionam em muitos dispositivos móveis. No entanto, a GSMA observa que o SS7 não foi projetado com proteções de autenticação ou criptografia, deixando caminhos para interceptação, redirecionamento de chamadas e rastreamento de localização. A Recomendação ITU-T Q.3066 fornece princípios para detectar e mitigar ataques de sinalização em redes de telecomunicações. OTP por e-mail e aplicativos autenticadores ocupam o meio do mix de métodos, com TOTP permanecendo útil onde a infraestrutura de push não está disponível. Esses métodos continuam a atender organizações que requerem ampla compatibilidade em ambientes de dispositivos diversos.
FIDO2 e Chave de Acesso WebAuthn têm projeção de expansão a um CAGR de 13,24% até 2032, tornando-o o segmento de método de autenticação de crescimento mais rápido. A FIDO Alliance relatou 5 bilhões de chaves de acesso em uso ativo em maio de 2026 e declarou que 68% das organizações pesquisadas haviam implantado ou estavam implantando chaves de acesso para acessos de força de trabalho. O Índice de Chaves de Acesso de outubro de 2026 relatou que as chaves de acesso representaram 36% dos acessos bem-sucedidos nos serviços participantes, acima dos 26% em 2025. Essa adoção sustenta uma transição para longe de métodos que dependem de um código sendo enviado, copiado ou inserido manualmente. Também coloca maior importância em como um serviço gerencia o registro de dispositivos e a recuperação de conta quando um usuário troca de dispositivo. Chaves de segurança de hardware e cartões inteligentes permanecem importantes em governo, defesa e serviços financeiros regulamentados onde hardware validado e requisitos relacionados ao PIV restringem alternativas. Notificação push, correspondência de números e segundos fatores biométricos também suportam configurações de banco móvel e saúde onde a verificação baseada em proximidade pode reduzir o atrito. O Mercado de Autenticação de Dois Fatores (2FA) está gradualmente se deslocando em direção a métodos que tornam a autenticação resistente a phishing mais prática sem excluir aplicações mais antigas que ainda precisam de opções compatíveis.



Por Componente: O Software Lidera Enquanto o Hardware Ganha com Necessidades de Maior Garantia
O software detinha 62,84% da participação do Mercado de Autenticação de Dois Fatores (2FA) em 2026, refletindo a migração de implantações de tokens discretos para plataformas de identidade integradas. Essas plataformas reúnem autenticação, políticas de acesso, sinais de risco, confiança de dispositivos e capacidades de auditoria em uma camada operacional comum. Os compradores podem usar essa abordagem para gerenciar vários métodos de autenticação sem executar um sistema separado para cada método. O software também suporta entrega via nuvem, o que pode simplificar atualizações e permitir que mudanças de política sejam feitas centralmente. O componente é relevante para organizações que desejam conectar autenticação com governança e detecção de ameaças. Os serviços permanecem importantes porque trabalhos de implantação, integração, suporte e treinamento são frequentemente necessários quando as organizações adicionam 2FA a sistemas legados.
O hardware tem projeção de expansão a um CAGR de 13,36% até 2032, sustentado pela migração para credenciais resistentes a phishing em configurações de alta garantia. As chaves de hardware fornecem um fator dedicado que pode ser resistente ao roubo remoto de credenciais quando implantado com políticas adequadas. A Token introduziu a BioKey em junho de 2025, uma chave de segurança certificada FIDO com sensor de impressão digital integrado e elemento seguro para autenticação empresarial. A aquisição de hardware é particularmente relevante em ambientes de serviços financeiros, governo, defesa e saúde que requerem maior garantia de autenticação. A natureza física dessas credenciais também pode apoiar equipes de segurança que desejam uma separação clara entre o dispositivo do usuário e o segundo fator de autenticação. A certificação FIDO e a validação FIPS 140-2 podem atuar como limites de qualificação para fornecedores em programas regulamentados. Esses requisitos reduzem o conjunto de produtos que podem ser considerados para algumas implantações. O tamanho do Mercado de Autenticação de Dois Fatores (2FA) para hardware se beneficia quando os compradores devem satisfazer esses requisitos e não podem depender apenas de controles OTP baseados em software.
Por Modelo de Implantação: A Entrega Baseada em Nuvem Combina Escala com Demanda Local Contínua
A implantação baseada em nuvem representou 57,66% do Mercado de Autenticação de Dois Fatores em 2026 e tem projeção de expansão a um CAGR de 13,28% até 2032. Esse alinhamento de escala e expansão reflete a necessidade de autenticação que possa atender usuários distribuídos, aplicações em nuvem e padrões de dispositivos em mudança. A entrega via nuvem reduz o tempo necessário para provisionar serviços de autenticação e permite que atualizações de detecção de ameaças sejam aplicadas continuamente. Também pode alinhar os gastos com usuários ativos, o que é útil quando o tamanho da força de trabalho muda ao longo do tempo. Serviços de autenticação gerenciados são relevantes para organizações de médio porte que não desejam construir uma equipe dedicada de operações de identidade. O modelo em nuvem também suporta políticas consistentes em trabalho remoto, aplicações SaaS e acesso com dispositivos próprios.
A implantação local retém um papel onde residência de dados, operações isoladas ou sistemas legados críticos limitam a conectividade com a nuvem. Agências governamentais, contratantes de defesa e instituições financeiras podem manter servidores de autenticação locais como âncora de confiança primária. Essas organizações podem usar serviços em nuvem seletivamente para acesso remoto ou serviços voltados ao cliente, mantendo controles sensíveis dentro de seu próprio ambiente. A entrega híbrida conecta ambas as abordagens e permite que as organizações se modernizem em etapas. É particularmente útil quando uma empresa não pode desativar a infraestrutura existente imediatamente ou deve suportar várias gerações de aplicações. Uma abordagem em fases também dá às equipes de segurança tempo para testar mudanças de política antes de estendê-las a sistemas sensíveis. Isso é importante porque uma integração de autenticação com falha poderia interromper o acesso a aplicações operacionalmente importantes. O Mercado de Autenticação de Dois Fatores inclui, portanto, tanto compras com prioridade em nuvem quanto programas complexos que combinam controles locais e hospedados.

Por Tamanho da Organização: Grandes Empresas Lideram Enquanto as PMEs Adotam Serviços em Nuvem
As grandes empresas detinham 50,77% da participação do Mercado de Autenticação de Dois Fatores em 2026 porque possuem grandes populações de identidade, patrimônios de aplicações complexos e extensas obrigações de conformidade. Sua exposição a revisões regulatórias e comprometimento de contas de alto valor sustenta gastos em controles de autenticação mais robustos. Grandes organizações frequentemente precisam proteger funcionários, contratados, usuários privilegiados e clientes em muitas aplicações. Esse requisito pode favorecer plataformas que fornecem administração centralizada de políticas, registros de auditoria e conexões com múltiplos provedores de identidade. O setor público e as agências governamentais têm características de aquisição distintas porque seus orçamentos e contratos estão vinculados a requisitos formais de garantia. Ciclos de aquisição mais longos podem atrasar compras, mas padrões definidos também podem criar cronogramas de atualização previsíveis para fornecedores qualificados.
As PMEs têm projeção de expansão a um CAGR de 13,56% até 2032, à medida que os serviços baseados em nuvem tornam a autenticação robusta mais acessível para organizações com equipes de TI menores. A entrega por assinatura pode eliminar a necessidade de operar infraestrutura de autenticação local. As PMEs ainda precisam de sistemas que possam ser implantados com expertise interna limitada e fornecer suporte confiável quando os usuários perdem dispositivos ou precisam de recuperação de conta. Os requisitos de seguro cibernético também podem tornar a MFA um tópico de investimento prático para proprietários de empresas e gerentes de segurança. O processo de integração é especialmente importante porque organizações menores podem não ter um administrador de identidade dedicado. Fornecedores que oferecem cadastro simples, preços previsíveis e administração gerenciável podem reduzir a lacuna entre a disposição de uma PME em melhorar a segurança e sua capacidade de implementar os controles. Procedimentos claros de recuperação também podem limitar o ônus operacional quando os funcionários trocam de telefone ou saem da organização. O Mercado de Autenticação de Dois Fatores é sustentado por essa migração de projetos empresariais especializados para adoção repetível baseada em nuvem entre empresas menores.
Por Setor do Usuário Final: O BFSI Define a Linha de Base de Conformidade Enquanto Saúde e Ciências da Vida Expande Mais Rapidamente
O BFSI representou 28,58% do Mercado de Autenticação de Dois Fatores em 2026, impulsionado pela necessidade do setor de proteger contas de alto valor e atividades de pagamento regulamentadas. Os requisitos do PCI DSS, os requisitos de autenticação forte de clientes do PSD2 e a supervisão bancária dos EUA reforçam o uso de controles de acesso mais robustos. As instituições financeiras precisam de autenticação em sistemas de funcionários, banco ao consumidor, aprovação de pagamentos e atividade administrativa privilegiada. Isso pode exigir vários métodos porque o nível de garantia e a experiência do usuário diferem entre um cliente fazendo um pagamento e um funcionário acessando um sistema sensível. Chaves de hardware, chaves de acesso, fatores vinculados a dispositivos e biometria podem ser usados onde as instituições vão além dos métodos OTP convencionais. Governo e defesa, juntamente com TI e telecomunicações, também requerem ampla cobertura de autenticação porque protegem extensas populações de usuários e sistemas críticos.
Saúde e ciências da vida têm projeção de expansão a um CAGR de 13,84% até 2032, tornando-o o segmento de usuário final de crescimento mais rápido. Fluxos de trabalho clínicos digitais, telemedicina, prescrição eletrônica e acesso a informações de saúde protegidas eletronicamente aumentam o número de identidades que devem ser verificadas. Os usuários de saúde frequentemente operam em estações de trabalho compartilhadas e em ambientes sensíveis ao tempo, portanto o processo de autenticação deve proteger o acesso sem causar atrasos desnecessários. Métodos biométricos e baseados em proximidade podem ser relevantes nessas configurações porque podem reduzir a necessidade de entrada repetida de códigos. O segmento também precisa de controles de recuperação robustos porque os suportes técnicos podem ser alvos de engenharia social quando os usuários não conseguem acessar sistemas clínicos. Os projetos de autenticação devem, portanto, levar em conta a forma como os clínicos se movem entre dispositivos, aplicações e locais durante um turno. Uma solução que funciona bem para trabalhadores de escritório pode não atender às necessidades práticas de equipes de cuidados que gerenciam tarefas urgentes. A oportunidade do Mercado de Autenticação de Dois Fatores em saúde depende de fornecedores que possam atender às necessidades de garantia enquanto se adaptam a fluxos de trabalho clínicos reais.
Análise Geográfica
A América do Norte detinha 37,24% da participação do Mercado de Autenticação de Dois Fatores (2FA) em 2026, sustentada por infraestrutura de nuvem madura, grandes orçamentos de segurança empresarial e requisitos formais de segurança de pagamentos. Os Estados Unidos são centrais para a demanda regional porque possuem gastos substanciais em gestão de identidade e acesso e uma concentração de fornecedores de plataformas e especializados. O PCI DSS v4.0.1 sustentou requisitos de autenticação mais robusta para acesso relevante ao ambiente de dados do titular do cartão desde março de 2025. O Canadá e o México também são influenciados por relações comerciais transfronteiriças e estruturas de segurança dos EUA amplamente utilizadas. Essas condições sustentam a compra contínua de plataformas de autenticação, chaves de acesso, chaves de segurança e serviços gerenciados.
A Europa permanece um grande mercado regional porque as organizações devem responder às expectativas de responsabilidade do GDPR, à autenticação forte de clientes do PSD2 e ao escopo de segurança ampliado do NIS2. As regras da região afetam empresas fora da Europa quando atendem clientes da UE ou processam dados relacionados. A Alemanha e o Reino Unido sustentam a demanda empresarial por meio de suas grandes bases industriais e de serviços financeiros. Os compradores europeus frequentemente requerem tecnologia que possa suportar auditoria formal, governança de identidade e controles relacionados à privacidade. A América do Norte e a Europa também são mercados iniciais importantes para a adoção do FIDO2 porque as empresas nessas regiões frequentemente buscam autenticação de força de trabalho resistente a phishing. O Mercado de Autenticação de Dois Fatores (2FA) nessas regiões é moldado por requisitos de conformidade e pela necessidade de integrar controles modernos com sistemas empresariais de longa data.
A Ásia-Pacífico tem projeção de expansão a um CAGR de 13,58% até 2032, sustentada por programas de identidade digital, pagamentos móveis e modernização de serviços financeiros. O ambiente de serviços financeiros da Índia é uma fonte significativa de demanda por autenticação mais robusta em transações de negociação e fundos mútuos. O sistema My Number do Japão, a Lei de Fintech da Coreia do Sul e a atividade de chaves de acesso em Singapura e Austrália sustentam a adoção orientada por conformidade e por tecnologia. A China cria demanda por autenticação de transações de alto volume por meio de infraestrutura de identidade digital e requisitos de comércio eletrônico transfronteiriço. A América do Sul é liderada pelo Brasil, onde o Pix cria muitas sessões de pagamento autenticadas que os bancos podem progressivamente atualizar além do OTP por SMS. O Oriente Médio e a África são sustentados por programas de transformação digital nos Emirados Árabes Unidos e na Arábia Saudita, onde a autenticação com prioridade móvel pode ser mais prática do que tokens de hardware para amplos grupos de usuários.
Cenário Competitivo
Concentração do Mercado
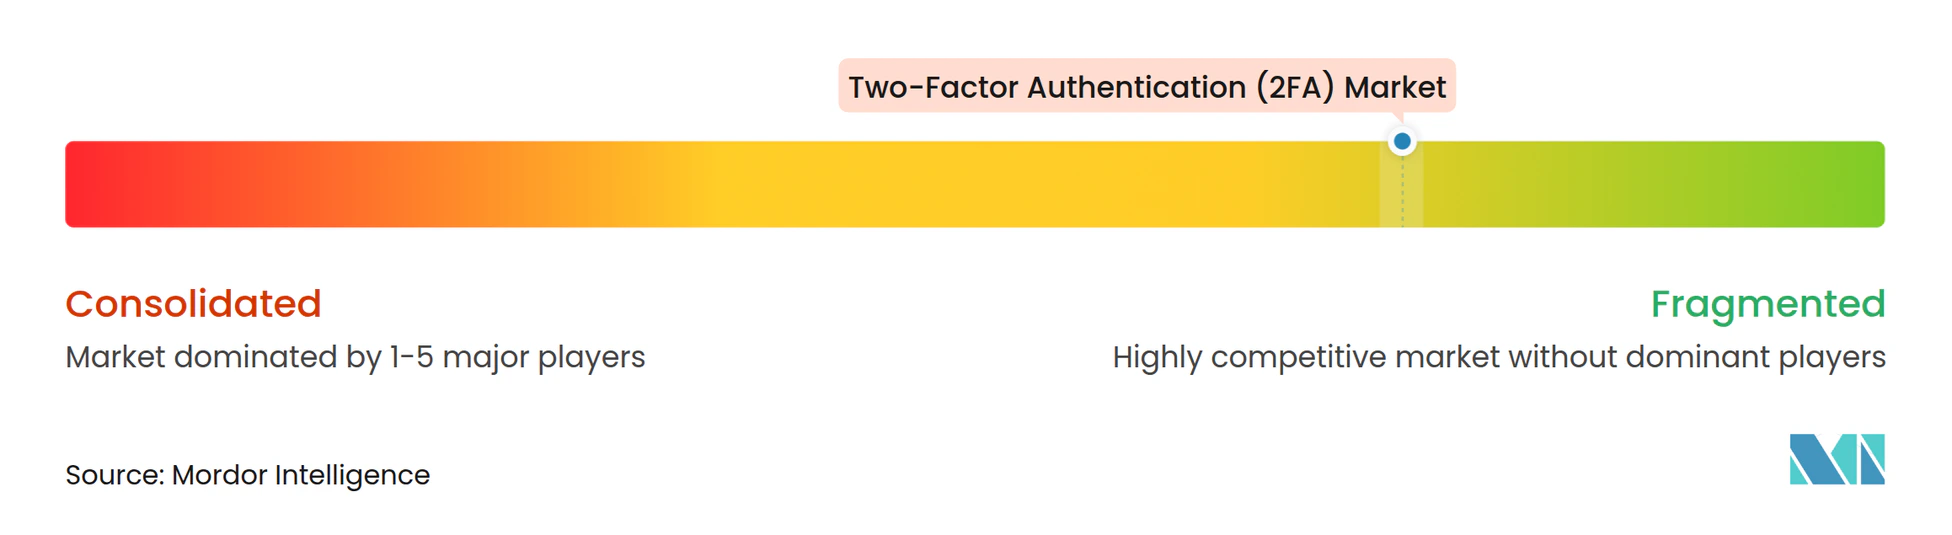
O Mercado de Autenticação de Dois Fatores (2FA) é moderadamente fragmentado, com fornecedores de plataformas, provedores de identidade especializados e fabricantes de tokens de hardware atendendo a necessidades distintas de garantia e implantação. A Microsoft, a Okta e a Cisco, por meio da Duo, têm vantagens estruturais porque a autenticação pode ser incluída em suítes mais amplas de produtividade ou segurança. Esse agrupamento pode reduzir o poder de precificação de fornecedores de soluções pontuais. Os fornecedores especializados respondem focando em credenciais com respaldo de hardware, suporte a sistemas legados, fluxos de trabalho regulamentados e controles de recuperação mais robustos. Os compradores podem selecionar uma plataforma ampla para acesso padrão da força de trabalho enquanto usam um produto especializado para grupos de maior risco ou aplicações complexas. A competição, portanto, depende da cobertura do produto, capacidade de integração, garantia e capacidade de gerenciar o cadastro de usuários em escala.
A RSA expandiu sua parceria com a Microsoft em março de 2026 para integrar o RSA ID Plus com o Microsoft 365 E7 e o The Frontier Suite para autenticação de força de trabalho sem senha em ambientes híbridos, legados, de tecnologia operacional e não Microsoft. A RSA também introduziu o Help Desk Live Verify em 2025 para abordar riscos de engenharia social durante a recuperação de conta e interações com o suporte técnico. A Okta anunciou sua estrutura de segurança de identidade para agentes de IA, contas de serviço e tokens de API em setembro de 2025, estendendo a governança de autenticação a identidades não humanas. Esses movimentos mostram que a competição está se estendendo além do acesso tradicional da força de trabalho para processos de recuperação, identidades de máquinas e ambientes tecnológicos complexos. Eles também mostram por que fornecedores especializados podem fazer parceria com grandes plataformas onde preenchem lacunas de cobertura.
Os fornecedores de hardware estão abordando desafios de provisionamento que antes limitavam os programas de chaves de segurança a casos de uso de alta segurança restritos. A Yubico expandiu os serviços de cadastro em março de 2026 para ambientes Microsoft Entra ID e PingID, incluindo opções projetadas para suportar o cadastro em campo. A FIDO Alliance relatou que 200 organizações haviam assinado o Compromisso de Chave de Acesso FIDO em maio de 2026, indicando suporte contínuo de fornecedores e provedores de serviços para a adoção de chaves de acesso. Uma oportunidade contínua reside em conectar programas de cartão inteligente baseados em certificado e hardware legado com orquestração de identidade baseada em nuvem. Os compradores federais e de defesa permanecem relevantes porque seus requisitos de garantia podem favorecer produtos alinhados ao FIDO2 e ao FIPS. O Mercado de Autenticação de Dois Fatores (2FA) continuará a recompensar fornecedores que combinam autenticação robusta com cadastro simples, implantação interoperável e suporte credível para ambientes legados.
Líderes do Setor de Autenticação de Dois Fatores (2FA)
-
Yubico AB
-
RSA Security LLC
-
Microsoft Corporation
-
Okta, Inc.
-
Cisco Systems, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Desenvolvimentos Recentes do Setor
- Outubro de 2026: A FIDO Alliance publicou o Índice de Chaves de Acesso 2026 relatando que 36% dos acessos bem-sucedidos agora usam uma chave de acesso, acima dos 26% em 2025, taxas de sucesso de chaves de acesso de 93% versus 78% para MFA tradicional, e 42% das contas elegíveis cadastradas. Dois terços dos participantes planejam oferecer contas sem senha dentro de 12 meses.
- Março de 2026: A Microsoft e a Europol desmantelaram o Tycoon 2FA, apreendendo 330 domínios ativos sob uma ordem judicial federal dos EUA, com ação coordenada de aplicação da lei em 6 países. A plataforma havia entregado mais de 30 milhões de e-mails fraudulentos a mais de 500.000 organizações mensalmente e estava vinculada a 96.000 vítimas distintas de phishing globalmente.
- Março de 2026: A RSA Security anunciou uma parceria expandida com a Microsoft na Conferência RSAC 2026, integrando o RSA ID Plus com o Microsoft 365 E7, The Frontier Suite, para fornecer autenticação de força de trabalho sem senha com tecnologia de IA. A parceria estende a cobertura resistente a phishing para ambientes legados, de tecnologia operacional e não Microsoft além do alcance nativo do Entra ID.
- Março de 2026: A Yubico expandiu as capacidades de cadastro do YubiKey como Serviço na RSAC 2026, adicionando suporte a cadastro em campo para ambientes Microsoft Entra ID e PingID por meio de um novo aplicativo de Cadastro do YubiKey como Serviço com acesso antecipado limitado para Android. A capacidade permite que as empresas personalizem as experiências de registro e recuperação de conta do Entra ID e PingOne PingID em escala de implantação.
Escopo do Relatório Global do Mercado de Autenticação de Dois Fatores (2FA)
O Mercado de Autenticação de Dois Fatores compreende soluções de segurança que exigem que os usuários verifiquem sua identidade usando dois fatores distintos, tipicamente algo que sabem (senha/PIN) combinado com algo que possuem (OTP via SMS, aplicativo autenticador ou token de hardware) ou algo que são (biométrico) antes de conceder acesso a sistemas, aplicações ou transações.
O Relatório do Mercado de Autenticação de Dois Fatores é Segmentado por Método de Autenticação (OTP por SMS/Voz, OTP por E-mail, Aplicativo Autenticador/TOTP, Notificação Push, Chave de Segurança de Hardware, Segundo Fator Biométrico e FIDO2/Chave de Acesso WebAuthn), Componente (Hardware, Software e Serviços), Modelo de Implantação (Baseado em Nuvem, Local e Híbrido), Tamanho da Organização (Grandes Empresas, PMEs e Setor Público), Setor do Usuário Final (BFSI, Governo e Defesa, TI e Telecomunicações, Saúde, Varejo e Educação) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico e Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
| SMS e OTP por Voz |
| OTP por E-mail |
| Aplicativo Autenticador e TOTP |
| Notificação Push e Correspondência de Números |
| Chave de Segurança de Hardware e Cartão Inteligente |
| Segundo Fator Biométrico |
| FIDO2 e Chave de Acesso WebAuthn |
| Hardware |
| Software |
| Serviços |
| Baseado em Nuvem |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Setor Público e Agências Governamentais |
| Serviços Bancários, Financeiros e de Seguros |
| Governo e Defesa |
| TI e Telecomunicações |
| Saúde e Ciências da Vida |
| Varejo e Comércio Eletrônico |
| Educação |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Reino Unido |
| Alemanha | |
| França | |
| Itália | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| ASEAN | |
| Restante da Ásia-Pacífico | |
| Oriente Médio e África | Arábia Saudita |
| Emirados Árabes Unidos | |
| África do Sul | |
| Egito | |
| Restante do Oriente Médio e África |
| Por Método de Autenticação | SMS e OTP por Voz | |
| OTP por E-mail | ||
| Aplicativo Autenticador e TOTP | ||
| Notificação Push e Correspondência de Números | ||
| Chave de Segurança de Hardware e Cartão Inteligente | ||
| Segundo Fator Biométrico | ||
| FIDO2 e Chave de Acesso WebAuthn | ||
| Por Componente | Hardware | |
| Software | ||
| Serviços | ||
| Por Modelo de Implantação | Baseado em Nuvem | |
| Local | ||
| Híbrido | ||
| Por Tamanho da Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Setor Público e Agências Governamentais | ||
| Por Setor do Usuário Final | Serviços Bancários, Financeiros e de Seguros | |
| Governo e Defesa | ||
| TI e Telecomunicações | ||
| Saúde e Ciências da Vida | ||
| Varejo e Comércio Eletrônico | ||
| Educação | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Reino Unido | |
| Alemanha | ||
| França | ||
| Itália | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| ASEAN | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio e África | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| África do Sul | ||
| Egito | ||
| Restante do Oriente Médio e África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do Mercado de Autenticação de Dois Fatores (2FA)?
O Mercado de Autenticação de Dois Fatores (2FA) é avaliado em 5,33 bilhões de USD em 2026 e tem previsão de atingir 11,18 bilhões de USD até 2032, a um CAGR de 12,92% durante 2027-2032. A demanda é sustentada por ataques baseados em identidade, requisitos de conformidade, acesso em nuvem e a migração em direção a fatores resistentes a phishing.
Qual método de autenticação está se expandindo mais rapidamente?
FIDO2 e Chave de Acesso WebAuthn tem projeção de expansão a um CAGR de 13,24% até 2032, à medida que as organizações migram para autenticação resistente a phishing. O método substitui códigos reutilizáveis por credenciais criptográficas e está se tornando mais importante em programas de acesso da força de trabalho.
Por que as chaves de acesso estão se tornando mais importantes para a segurança empresarial?
As chaves de acesso usam credenciais criptográficas e podem reduzir a dependência de segredos compartilhados que os atacantes podem interceptar ou roubar por meio de phishing. Elas também oferecem um caminho para autenticação mais robusta quando as organizações conseguem gerenciar o registro de dispositivos e a recuperação de conta de forma eficaz.
Qual modelo de implantação tem o maior papel na adoção de 2FA?
A implantação baseada em nuvem representou 57,66% da receita em 2026 e tem projeção de expansão a um CAGR de 13,28% até 2032. Pode suportar gerenciamento centralizado de políticas em aplicações SaaS, usuários remotos, dispositivos gerenciados e dispositivos pessoais.
Qual setor do usuário final tem a maior demanda por 2FA?
O BFSI representou 28,58% da receita em 2026 porque sistemas de pagamento, contas de clientes e acesso financeiro privilegiado requerem controles robustos. As instituições financeiras devem equilibrar o acesso seguro dos funcionários e a autenticação de transações com uma experiência do cliente que permaneça prática em escala.
Qual região está se expandindo mais rapidamente?
A Ásia-Pacífico tem projeção de expansão a um CAGR de 13,58% até 2032, sustentada por programas de identidade digital, pagamentos móveis e modernização de serviços financeiros. A região inclui mercados onde os fornecedores de autenticação devem abordar sistemas de pagamento locais, expectativas regulatórias e padrões de acesso com prioridade móvel.