
モバイル認証アプリ市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
| 市場規模 (2027) | 8.48 十億米ドル |
| 市場規模 (2032) | 21.91 十億米ドル |
| 成長率 (2027 - 2032) | 20.91 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるモバイル認証アプリ市場分析
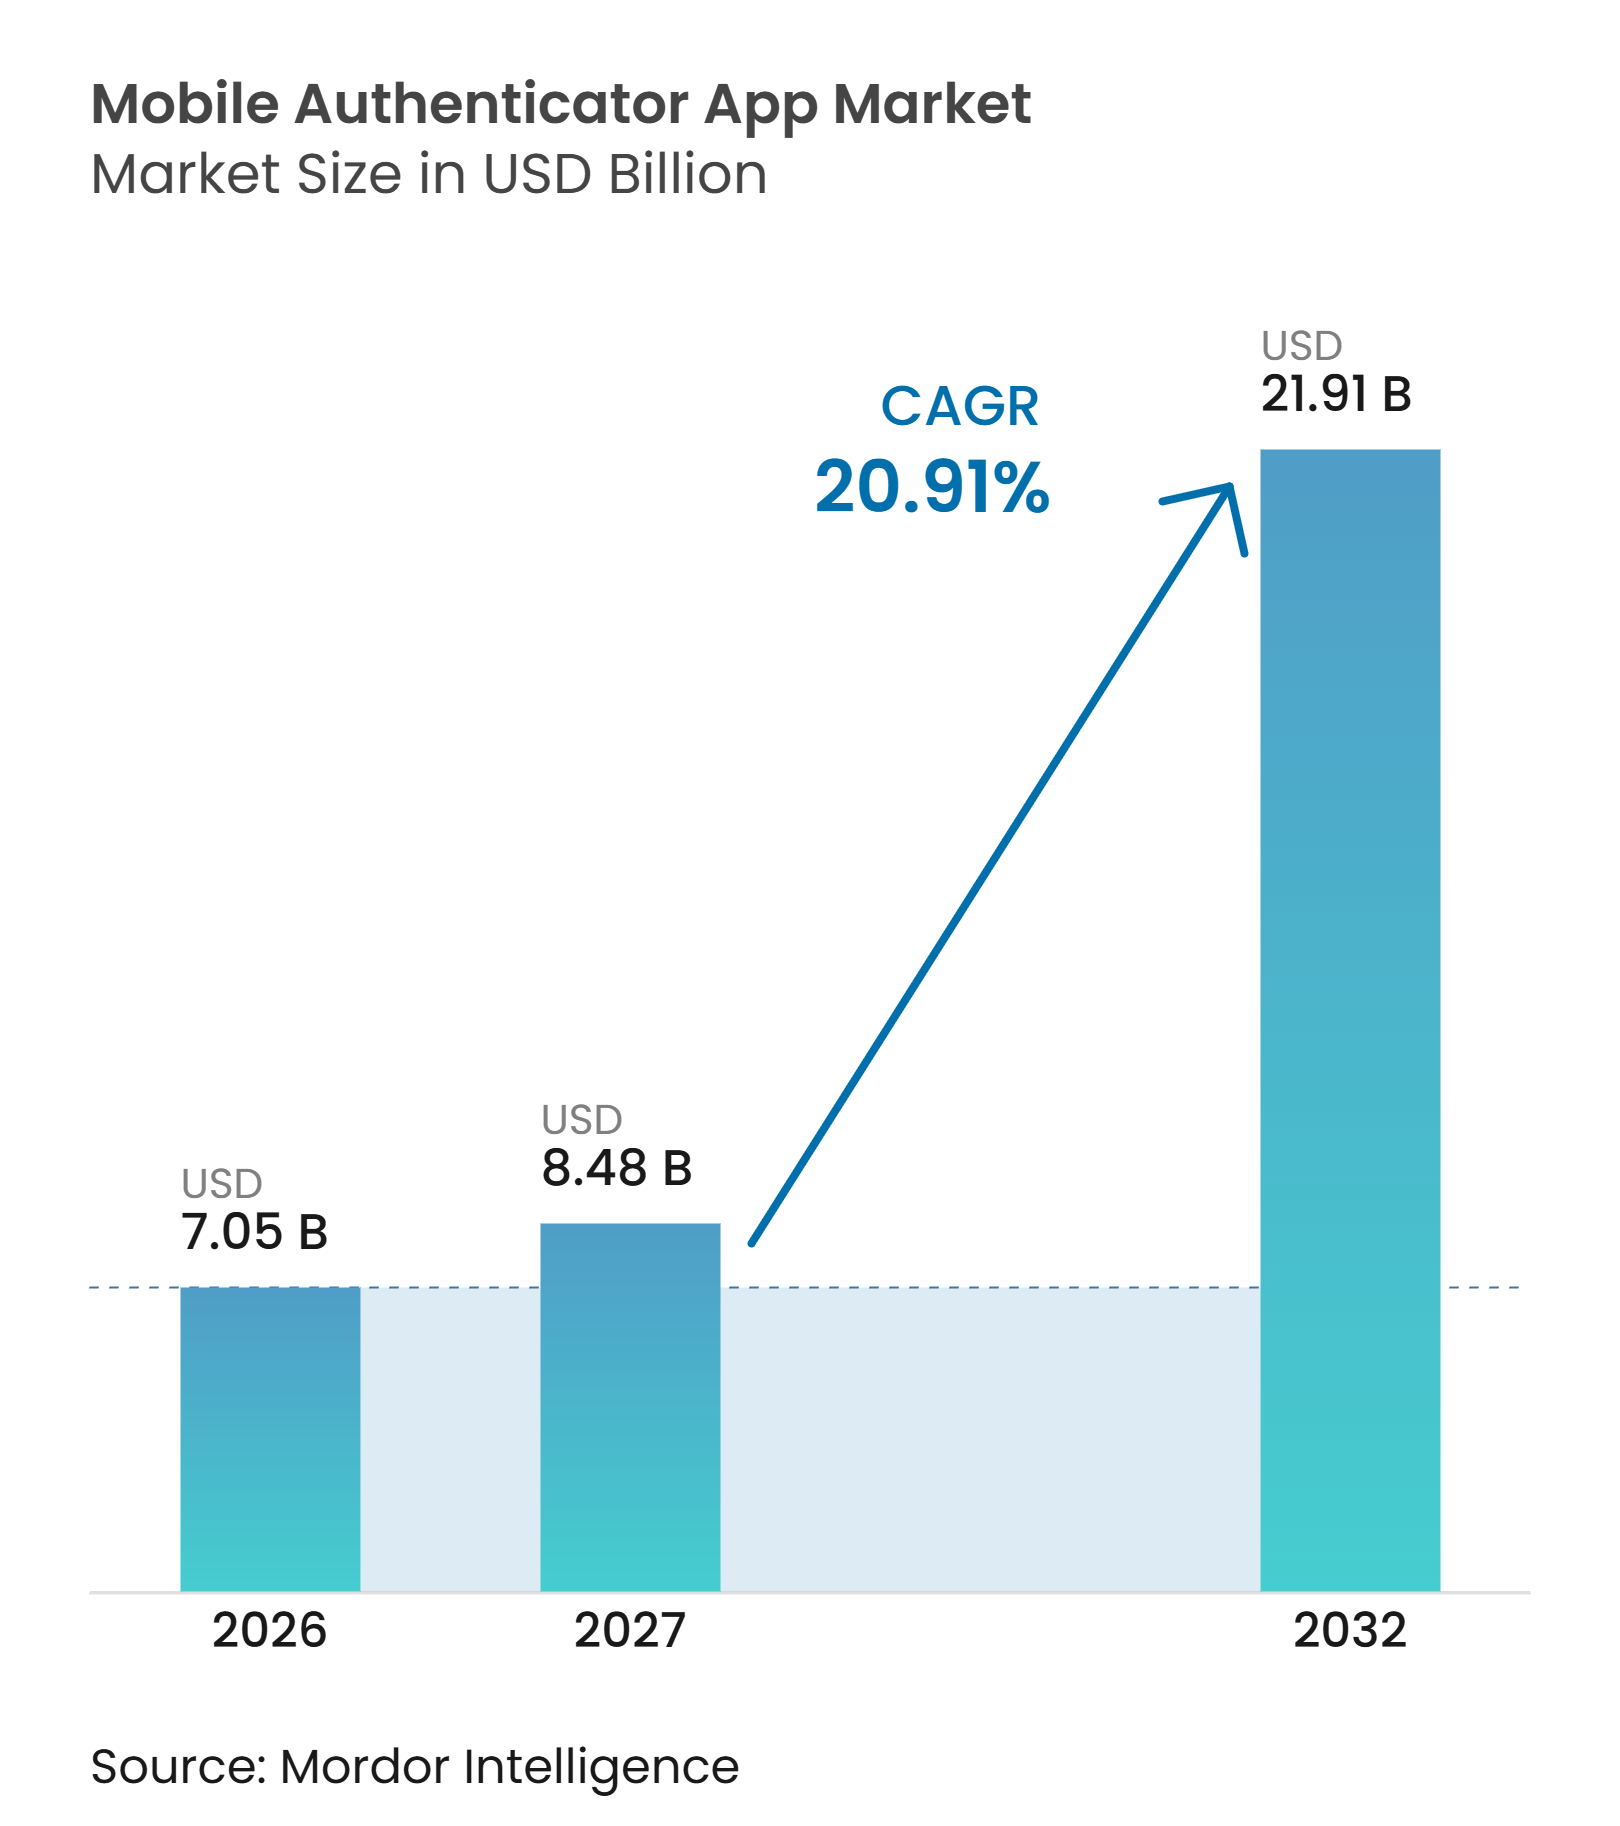
モバイル認証アプリ市場規模は2026年に7.05 ビリオン 米ドルと評価され、予測期間(2027年~2032年)においてCAGR 20.91%で成長し、2032年までに21.91 ビリオン 米ドルに達すると推定されています。認証情報の窃取とアカウント乗っ取りにより、特に従業員・顧客・外部パートナーが個人デバイスと管理デバイスの両方から同一のビジネスサービスにアクセスする環境において、より強固な認証がエンタープライズセキュリティプログラムの必須要素となっています。パスキーへの移行も購買意思決定を変えつつあり、組織はデバイスやアプリケーションをまたいで機能するフィッシング耐性のあるサインイン方式を求めながら、ヘルプデスクにコストと遅延をもたらす繰り返しのパスワードリセットの必要性を低減しようとしています。規制要件、ゼロトラストプログラム、リモートワークのアクセスニーズが、組織にパスワード主導のワークフローを置き換えることを促していますが、同時にレガシーディレクトリ・アプリケーション・リカバリプロセスとの互換性がサプライヤー選定における重要な要素となっています。サプライヤーは、プッシュ承認・ワンタイムパスワード・生体認証・FIDO2クレデンシャルを単一アプリケーションに統合することで対応しており、すべてのユーザーグループに同時変更を求めることなく、顧客がより強固な方式を採用できるようにしています。モバイル認証アプリ市場は、コンプライアンス主導の置き換えプロジェクト、より広範なアイデンティティ近代化プログラム、および既存のエンタープライズアクセス制御と並行して運用可能なデバイスバインド型クレデンシャルへの段階的移行から恩恵を受けています。
主要レポートのポイント
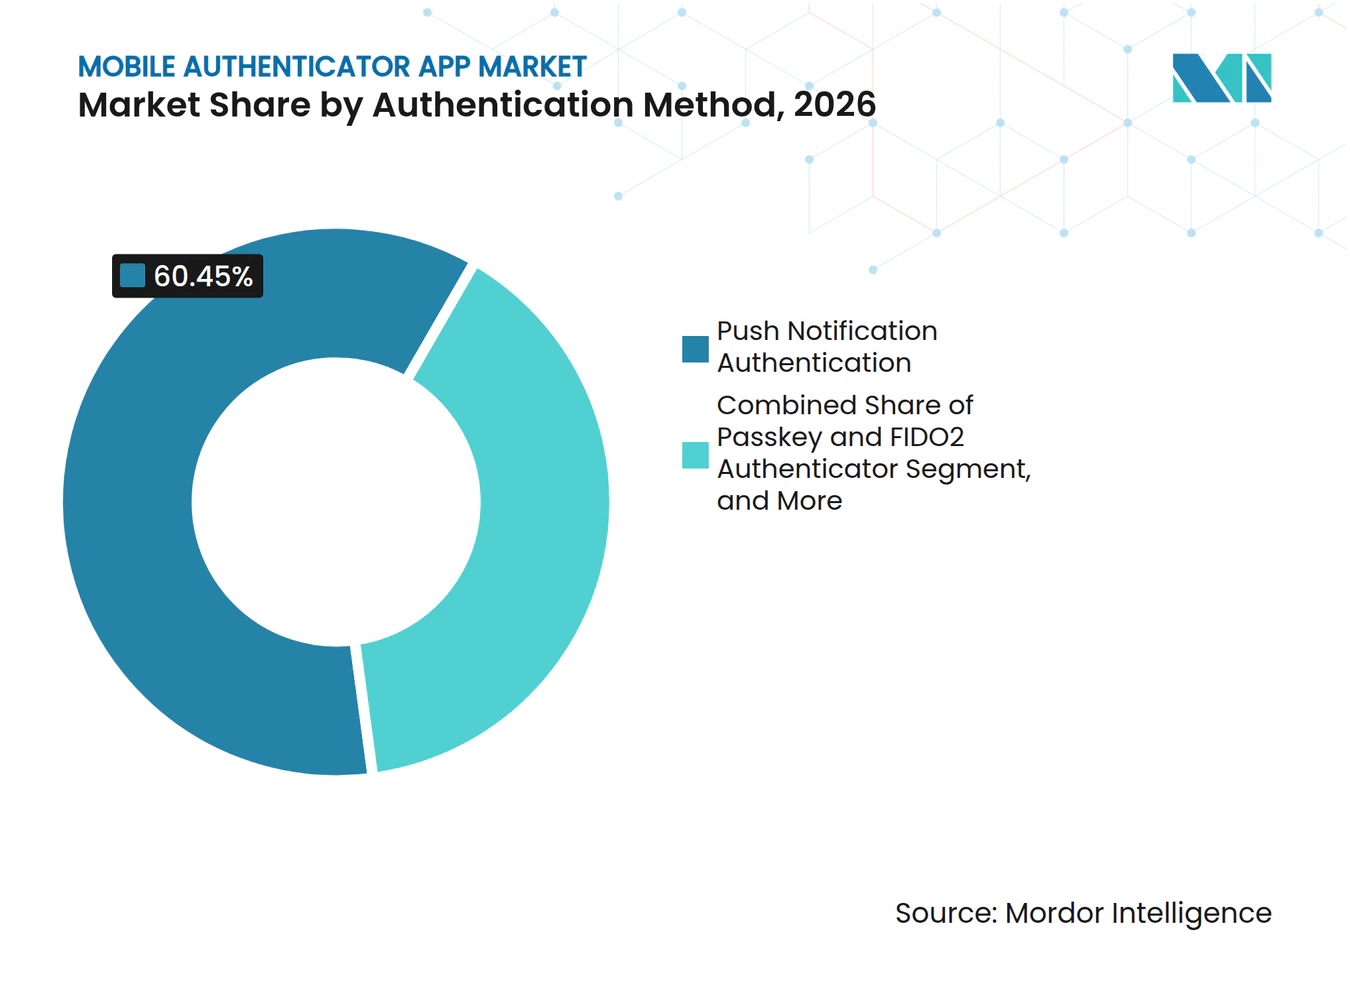
- 認証方式別では、プッシュ通知認証が2026年のモバイル認証アプリ市場シェアの60.45%を占め、パスキーおよびFIDO2認証は2032年までにCAGR 22.29%で拡大する見込みです。
- 展開モード別では、オンプレミス展開が2026年のモバイル認証アプリ市場シェアの67.12%を占め、クラウド展開は2032年までにCAGR 22.67%で拡大する見込みです。
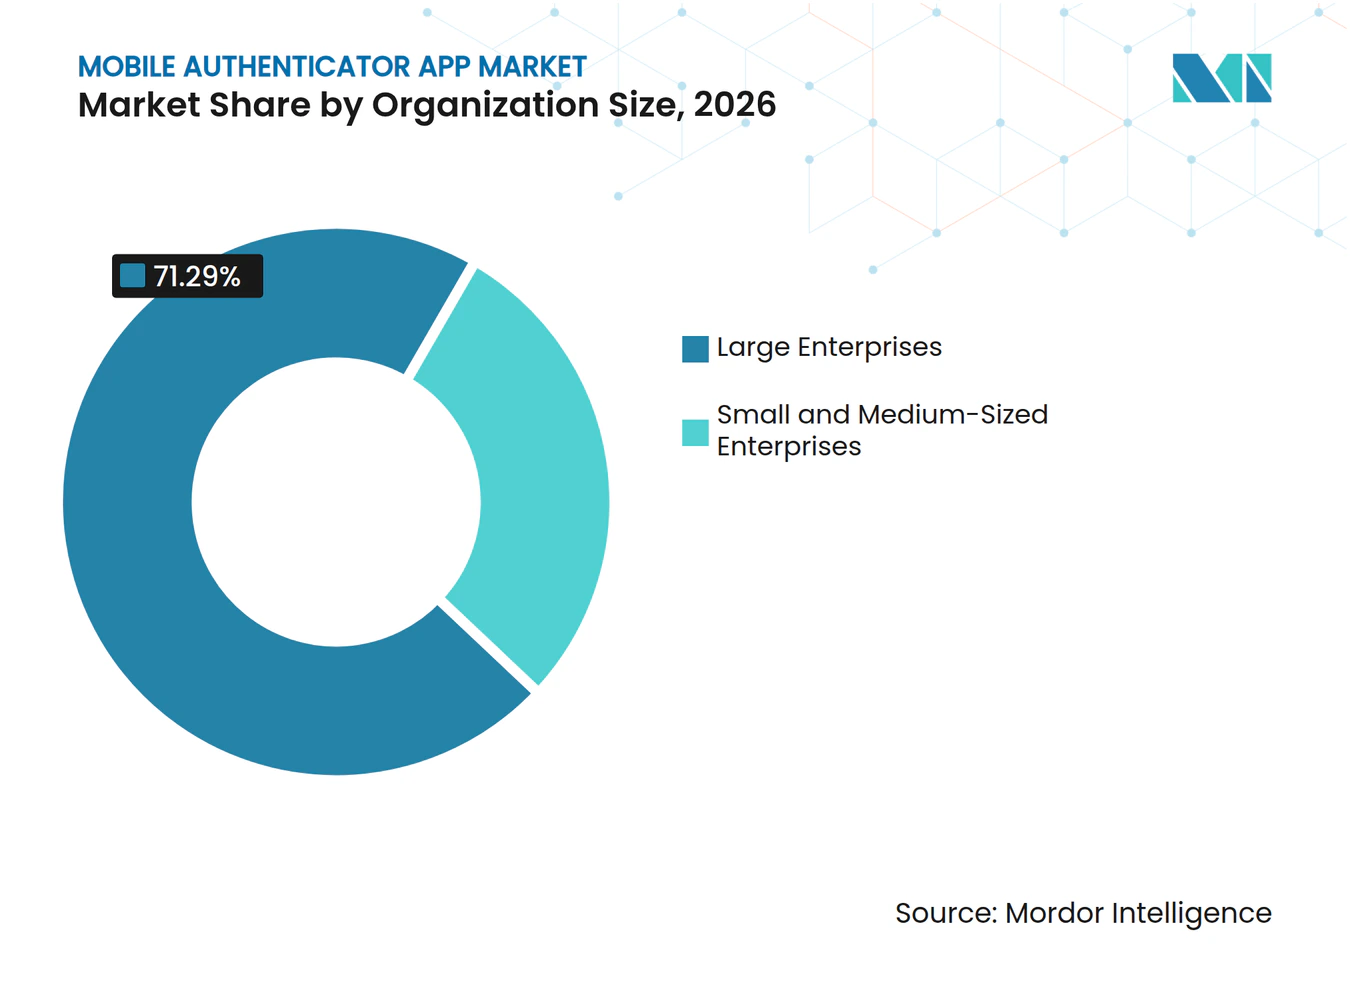
- 組織規模別では、大企業が2026年のモバイル認証アプリ市場収益の71.29%を占め、中小企業は2032年までにCAGR 22.89%で拡大する見込みです。
- エンドユーザー産業別では、BFSIが2026年のモバイル認証アプリ市場収益の27.41%を占め、政府・公共行政は2032年までにCAGR 21.44%で拡大する見込みです。
- 地域別では、北米が2026年のモバイル認証アプリ市場収益の35.66%を占め、アジア太平洋地域は2032年までにCAGR 21.78%で拡大する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
促進要因の影響分析*
| 促進要因 | CAGRへの影響(概算%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| 認証情報窃取とアカウント乗っ取り被害の深刻化 | +5.5% | 北米、インド、ブラジル、スペインで最も強く、グローバル全体 | 短期(2年以内) |
| 強力な顧客認証に関する規制上の義務 | +4.2% | EU、北米、APACの各国フレームワーク | 中期(2~4年) |
| エンタープライズのゼロトラストおよびリモートワーク認証 | +3.8% | 北米・欧州が中心で、APACのエンタープライズ拠点にも波及 | 中期(2~4年) |
| パスワードレスおよびパスキーへの移行 | +3.5% | 北米、日本、韓国、西欧が主導するグローバル | 中期(2~4年) |
| 新興市場におけるスマートフォン生体認証ハードウェアの普及 | +2.1% | インド、東南アジア、アフリカ、南米 | 長期(4年以上) |
| 通信キャリア主導のモバイルアイデンティティとサイレントネットワーク認証 | +1.3% | APACが中心で、中東・アフリカにも波及 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
認証情報窃取とアカウント乗っ取り被害の深刻化
認証情報攻撃は、短期的な脅威サイクルではなく、継続的なセキュリティ課題となっています。Kasperskyは2025年にPCインフォスティーラーの検出数が前年比59%増加したことを報告し、世界上位100行の銀行全体で100万件以上の侵害されたオンラインバンキングアカウントを特定しました。インド、スペイン、ブラジルは、その評価において機関あたりの侵害アカウント数の中央値が最も高い国として記録されました。モバイル認証アプリ市場は、大規模な認証情報インシデントが発生した際に、組織が通常の技術予算外で登録プログラムを加速させることで恩恵を受けます。セキュリティチームはその後、デバイスバインド型クレデンシャル、生体認証チェック、より強固なリカバリ制御を求めます。これにより、単一のモバイルクライアントで複数の認証方式をサポートするベンダーの販売サイクルが短縮される可能性があります。
強力な顧客認証に関する規制上の義務
規制当局は、基本的な多要素認証だけでなく、フィッシング耐性のある認証の使用を組織に対してますます求めています。NISTは2025年7月にSP 800-63B-4を発行し、政府デジタルアイデンティティシステムの認証および認証器管理に関するガイダンスを更新しました。[1] このガイダンスは、多くの組織が内部保証ポリシーをNISTの定義に合わせているため、商業調達にも影響を与えています。欧州の決済規則も、決済サービスプロバイダーに対する強力な顧客認証の強化を継続しています。モバイル認証アプリ市場は、既存のクレデンシャルと並行して独自の生体認証または暗号化要素を提供できるアプリケーションを必要とする組織において恩恵を受けます。この要件は、認証制御を文書化しなければならない金融機関や公共機関にとって特に重要です。
エンタープライズのゼロトラストおよびリモートワーク認証
ハイブリッドワークにより、認証はリモートアクセス制御からエンタープライズアクセス管理の中核へと移行しました。NISTはゼロトラストを、暗黙の信頼を排除しアクセス判断を継続的に評価するセキュリティモデルとして説明しています。CISAの2025年7月のリモートユーザーガイダンスも、最新のトラストおよびアクセス制御によってリモートユーザーを保護するアプローチを示しています。モバイル認証アプリ市場は、ユーザーがより頻繁に、より多くのアプリケーションにわたってアクセスを検証しなければならないため、これらのアーキテクチャによって支えられています。プッシュ承認、デバイスバインディング、生体認証による検証がこの繰り返し検証をサポートできます。Ciscoは、130,000人の従業員を対象としたDuoパスワードレス展開により、認証アクションの総数が93%削減され、セキュリティ上の利点に加えて生産性向上の効果も生まれたと報告しています。
パスワードレスおよびパスキーへの移行
パスキーは、パスワードの露出を低減したい組織にとって実践的な優先事項となっています。FIDOアライアンスは2026年5月に世界で50億件のパスキーが実際に使用されていると報告しました。同アライアンスの2026年調査では、82%の組織が完全なパスワードレスの従業員認証を最終目標と見なしており、28%はすでにその状態に達していることが明らかになりました。展開済みの組織は、セキュリティ信頼性の向上、従業員ログインの高速化、パスワードリセッ要求の減少を挙げています。調査対象組織の57%がプライマリ従業員サインインにフィッシング可能な認証を依然として使用しているため、モバイル認証アプリ市場には成長の余地があります。TOTP、プッシュ、生体認証、パスキーを組み合わせられるベンダーは、すべてのレガシーワークフローを一度に置き換えることを顧客に求めることなく、段階的な移行をサポートできます。
抑制要因の影響分析*
| 抑制要因 | CAGRへの影響(概算%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| 電話番号ベースのフローにおけるSIMスワップおよび中間者攻撃への露出 | -1.8% | 英国、米国、サブサハラアフリカで深刻な影響を持つグローバル | 短期(2年以内) |
| 生体認証プライバシーおよび国境を越えたデータ居住制約 | -1.2% | 欧州連合、ケニア、APACのデータ居住規制 | 中期(2~4年) |
| レガシーシステム統合とプロトコルの断片化 | -0.9% | 北米・欧州、およびLDAPとRADIUSスタックを使用するAPAC金融サービス | 中期(2~4年) |
| 登録時の摩擦と認証疲労 | -0.6% | 多様なデバイス環境を持つ大規模エンタープライズ展開で最も深刻なグローバル | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
電話番号ベースのフローにおけるSIMスワップおよび中間者攻撃への露出
電話番号ベースのフローは、SIMスワッピングおよび中間者攻撃に対して依然として脆弱です。これらの攻撃はプッシュセッションを傍受したり、リカバリ番号を乗っ取ったりする可能性があります。モバイルネットワーク事業者の本人確認プロセスが侵害された場合、リスクは個人アカウントを超えて広がります。通信キャリア主導のアイデンティティ方式とサイレントネットワーク認証は、その後同時に完全性を失う可能性があります。プッシュベースのワークフローの大規模なインストールベースがセキュリティアップグレードを必要とする可能性があるため、モバイル認証アプリ市場は影響を受けます。デバイスバインド型暗号化クレデンシャルとFIDO2パスキーは、組織がキャリア識別子への依存を低減する必要がある場合の代替手段を提供します。
生体認証プライバシーおよび国境を越えたデータ居住制約
生体認証情報はGDPR第9条の下で強化された保護の対象となり、国際展開計画を複雑にする可能性があります。ISO/IEC 27553-2:2025は、モバイルデバイスを使用したリモートモード生体認証のセキュリティ要件を定めています。この規格は、処理がデバイスとサーバーに分割される場合の、プレゼンテーション攻撃検出、暗号化テンプレート送信、および同意に対応しています。ケニアのデータ保護当局は2025年11月に生体認証データに関するガイダンスを発行し、組織に対して生体認証情報のローカルホスティングと保護措置を検討するよう求めました。個別の法的・技術的審査により、モバイル認証アプリ市場における国境を越えた販売サイクルが長期化し、展開コストが増加する可能性があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
認証方式別:
プッシュ認証がリードし、パスキーが次の成長経路を設定プッシュ通知認証は2026年のモバイル認証アプリ市場シェアの60.45%を占め、金融サービスおよびテクノロジー組織で使用されているエンタープライズアイデンティティプラットフォームにすでに統合されているワンタップ承認モデルによって支えられています。その地位は、多くの大企業がリモートアクセスおよび従業員サインイン手順を標準化した2018年から2022年の間にプッシュワークフロー向けに設計されたインストール済みシステムを反映しています。大企業は認証システムを複数年サイクルで置き換えることが多いため、セキュリティチームがリカバリ制御とセッション傍受への耐性を改善する方法を評価する間、確立されたプッシュプロセスが維持されます。TOTPも、標準的なQRコードプロビジョニングにより独自のソフトウェア開発キット統合が利用できない場合でもほぼすべてのサードパーティアプリケーションと連携できるため、重要な役割を維持しています。これにより、複雑な展開を必要とせず幅広い互換性を必要とする中小企業、開発者チーム、混在アプリケーション環境にとって有用です。
パスキーおよびFIDO2認証は、組織がパスワード窃取への露出が少ないデバイスバインド型クレデンシャルに移行するにつれて、2032年までにCAGR 22.29%を記録する見込みです。FIDOアライアンスの50億パスキーのマイルストーンは、パスキーが従業員の使用する消費者デバイス全体で幅広いプラットフォームサポートを持つようになったことを示しています。アプリ内生体認証も、デバイス上での照合プロセスが集中型生体認証データベースを作成することなくローカル処理の要件をサポートできるため、エンタープライズの関心を集めています。パスキー対応ソフトウェアのモバイル認証アプリ市場規模は、既存のすべてのシステムを破壊的に置き換えるのではなく、TOTPおよびプッシュワークフローからパスワードレスアクセスへの実用的な橋渡しを必要とする組織によって支えられています。TOTP、プッシュ、生体認証、FIDO2の統合クライアントを持つベンダーは、異種エンタープライズ環境全体でデバイス管理の手間とユーザートレーニングの必要性を低減できます。


注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能
展開モード別:
オンプレミスシステムが規制対象ワークロードを維持しながらクラウド利用が拡大オンプレミス展開は2026年のモバイル認証アプリ市場シェアの67.12%を占め、BFSI機関、政府機関、防衛請負業者による支出を反映しています。これらの組織は多くの場合、認証サーバー、監査ログ、および関連するアイデンティティ情報を自社の管理環境内に保持することを求めています。顧客が既存システムをその場でアップグレードすることが多く、すぐに異なる展開モデルに移行しないため、インストールベースの変化は緩やかです。機密性の高い環境におけるデータ主権ポリシー、内部統制要件、および接続制限がこの傾向を強化しています。オンプレミスのサプライヤーは、最新の生体認証および暗号化認証オプションを追加しながら、確立されたディレクトリおよびプロトコルとの後方互換性を維持しなければなりません。
クラウド展開は、中小企業がローカルサーバーインフラを維持することなくサービスとしてのアイデンティティオプションを採用するにつれて、2032年までにCAGR 22.67%で拡大する見込みです。より多くのクラウドプラットフォームがFedRAMP認可とISO/IEC 27001認証を取得し、サプライヤーがセキュリティとコンプライアンスに関するミッドマーケットの期待に応えるのに役立っています。サブスクリプション収益、低いサポート要件、より迅速な機能リリースも、クラウドオファリングをベンダーにとって商業的に魅力的なものにしています。モバイル認証アプリ市場では、ベンダーが確立されたオンプレミスインストールからの移行を促進するためにクラウド層の価格を見直しています。クラウドネイティブシステムは、多くのオンプレミス展開が必要とするよりも少ない顧客固有の統合で、行動リスクシグナル、デバイスレピュテーションスコア、脅威インテリジェンスフィードを提供できます。
組織規模別:
大企業が現在の収益を維持しながら中小企業がより速く成長大企業は2026年のモバイル認証アプリ市場収益の71.29%を占めており、大規模なユーザー集団、複雑なアプリケーションポートフォリオ、および重大な規制上の露出をサポートしているためです。これらの展開は通常、複数の認証方式をオンプレミスディレクトリ、クラウドアイデンティティプロバイダー、およびプロビジョニング・アクセスレビュー・監査記録の集中型ワークフローと組み合わせています。これらの要件は、カスタマイズされた展開サポートと詳細な管理制御を提供できるサプライヤーにとってプレミアム価格設定を支えています。大口顧客はカスタマイズされたサービスレベル契約、ボリューム価格設定、プロフェッショナルサービスも交渉します。これは、成熟したエンタープライズ営業チームと、事業部門および地域にわたる長い承認プロセスをサポートする能力を持つベンダーに有利です。
中小企業は、クラウドプラットフォームが複雑なアイデンティティインフラを必要とせずに組織が強固な認証にアクセスできるようにするにつれて、2032年までにCAGR 22.89%で拡大する見込みです。eSentireは2025年にアカウント侵害アイデンティティ脅威が前年比389%増加したと報告し、中小規模の組織が直面するセキュリティ上の懸念を浮き彫りにしました。サイバー保険会社は、サイバー賠償責任保険を発行する前に多要素認証の証拠をますます求めており、セキュリティツールを実質的な保険要件に変えています。モバイル認証アプリ産業は、したがって、交渉によるエンタープライズ契約とトライアルおよびアプリストアを通じたセルフサービスの中小企業獲得という2つの異なる購買動機に対応しています。これらのグループ向けに製品を個別にパッケージ化するサプライヤーは、中小企業の採用を後のエンタープライズ拡大の基盤として活用できます。

エンドユーザー産業別:
BFSIが支出を牽引し政府が最速で拡大BFSIは2026年のモバイル認証アプリ市場収益の27.41%を占め、銀行や保険会社が直接的な規制上の義務と詐欺グループからの継続的な監視に直面しているためです。欧州の決済要件は決済サービスプロバイダーに対する強力な顧客認証の強化を継続しており、インドはデジタルバンキングのアクセス制御を強化しています。ITおよび通信組織は、分散システム全体で開発者、運用担当者、特権管理者のアクセスを護するために認証器を使用しています。医療機関は電子健康記録の保護に使用し、小売業者は高価値のロイヤルティアカウントと顧客取引の保護に使用しています。産業製造業者、エネルギー企業、公益事業者はより小さなユーザーグループを形成していますが、運用システムのアクセス制御要件がオフライン対応構成への追加需要を生み出しています。
政府・公共行政は、国家デジタルアイデンティティプログラムが大規模な認証サービスを導入するにつれて、2032年までにCAGR 21.44%で拡大する見込みです。日本のデジタル庁はデジタル認証アプリをマイナアプリに統合し、関連するアイデンティティサービスを統合アプリケーションに集約しました。[2] マイナエコシステムは8,000万人以上の登録ユーザーにサービスを提供しており、関連サービスは2025年に月間1,200万件のログインを記録しました。モバイル認証アプリ市場は、継続的なネットワークアクセスに依存できない管理ユーザー向けの構成を含む、制限された環境や低接続環境で機能するツールを提供することで公共部門のニーズに応えることができます。政府のデジタルアイデンティティサービスが公共給付、交通、金融サービス、その他の民間部門アプリケーションを接続する国々でも需要が高まっています。
地域分析
北米モバイル認証アプリ市場
北米は2026年のモバイル認証アプリ市場収益の35.66%を占め、成熟したアイデンティティプラットフォームエコシステムと、より強固な認証の早期導入を促進する政策環境に支えられています。この地域には、クラウドサービス、リモートワークプログラム、規制された金融商品、および政府ネットワークを運営する大規模な企業の既存基盤があり、これらすべてが従業員および顧客認証に対する継続的な需要を生み出しています。米国連邦政府のmyAuth実装はOktaプラットフォームを使用しており、Peratonが運営し、軍人、退役軍人、民間人を含む国防総省の約2,000万人のユーザーを対象としています。[3]これは、公共部門の近代化の規模と、多様なデバイス、アクセス場所、および保証要件を持つユーザーの認証理の重要性を示しています。カナダの金融サービス環境もNISTに準拠した慣行に近づいており、この地域全体で顧客にサービスを提供するサプライヤーの設計上の摩擦を軽減できる可能性があります。
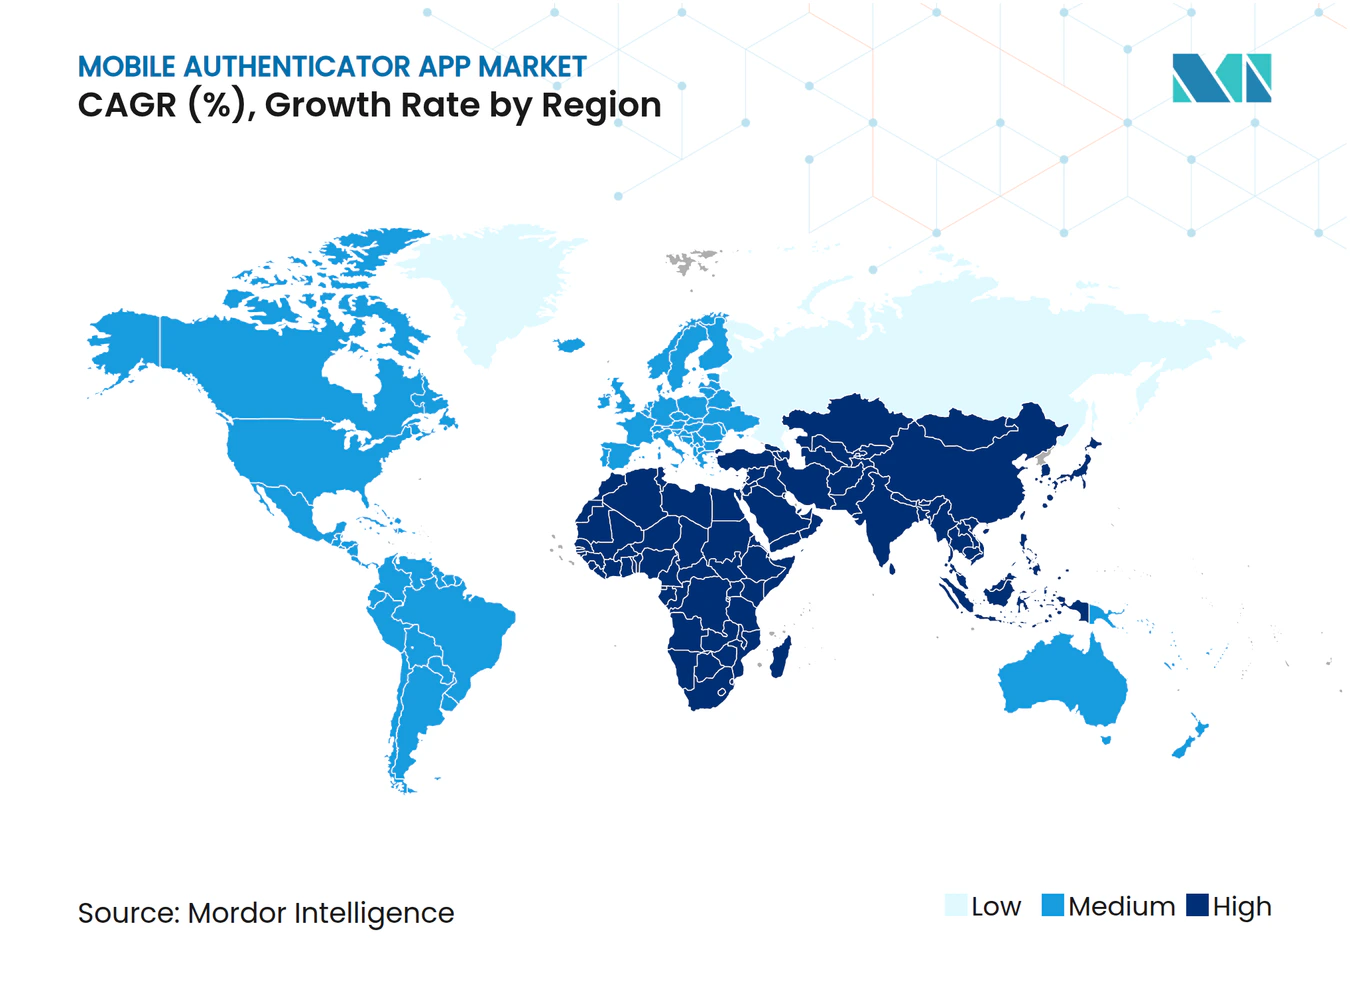
欧州およびアジア太平洋モバイル認証アプリ市場
欧州は第2位の地域貢献者であり、ドイツ、英国、フランスが規制された企業向けアイデンティティサービスの重要な市場となっています。NIS2の国内法化は2026年半ばまでに14の加盟国で完了し、エネルギー、輸送、医療、およびその他の重要サービスを運営する組織全体にわたる調達活動へと広範なサイバーセキュリティ義務を転換しました。モバイル認証アプリ市場は、購入者がアクセス制御がこれらの要件を満たし、分散した業務全体で一貫して管理できることを示す必要がある場合に恩恵を受けます。アジア太平洋地域は2032年まで21.78%のCAGRで拡大すると予測されており、日本、韓国、オーストラリアは成熟した企業環境においてパスキーおよびFIDO2の採用を推進しています。インド、インドネシア、ベトナムは、大規模なレガシーLDAPレイヤーを必としない新しい認証インフラを構築しており、サプライヤーに対して広範なプロトコル移行なしにモバイルファースト環境をサポートする機会を提供しています。
アジア太平洋、中東・アフリカおよび南米モバイル認証アプリ市場
中国はモバイル金融認証に独自の規制モデルを持ち、金融当局および暗号当局が銀行や証券機関で使用される認証標準に影響を与えています。CFCAは2025年8月に、これらの機関全体でFIDOベースの生体認証を標準化するためのモバイル端末デジタル証明書アプリケーション技術標準JR/T 0340-2025を公表しました。韓国は高額取引に対して継続的な再認証を義務付けており、大量のユーザー認証イベントを支援し、低摩擦なモバイル体験の必要性を強化しています。中東、アフリカ、南米は、スマートフォンの普及、デジタル公共サービス、および金融アクセスチャネルの拡大に伴い、長期的な機会を提供しています。GSMAは2025年にアフリカにおけるスマートフォンが総接続数の63%を占めたと報告しました。ケニアの生体データガイダンスは東アフリカへの展開にコンプライアンス因を加える一方、ブラジルとアルゼンチンは不正防止策および公共サービスのデジタル化を通じて認証ニーズを構築しています。
競合環境
市場集中度
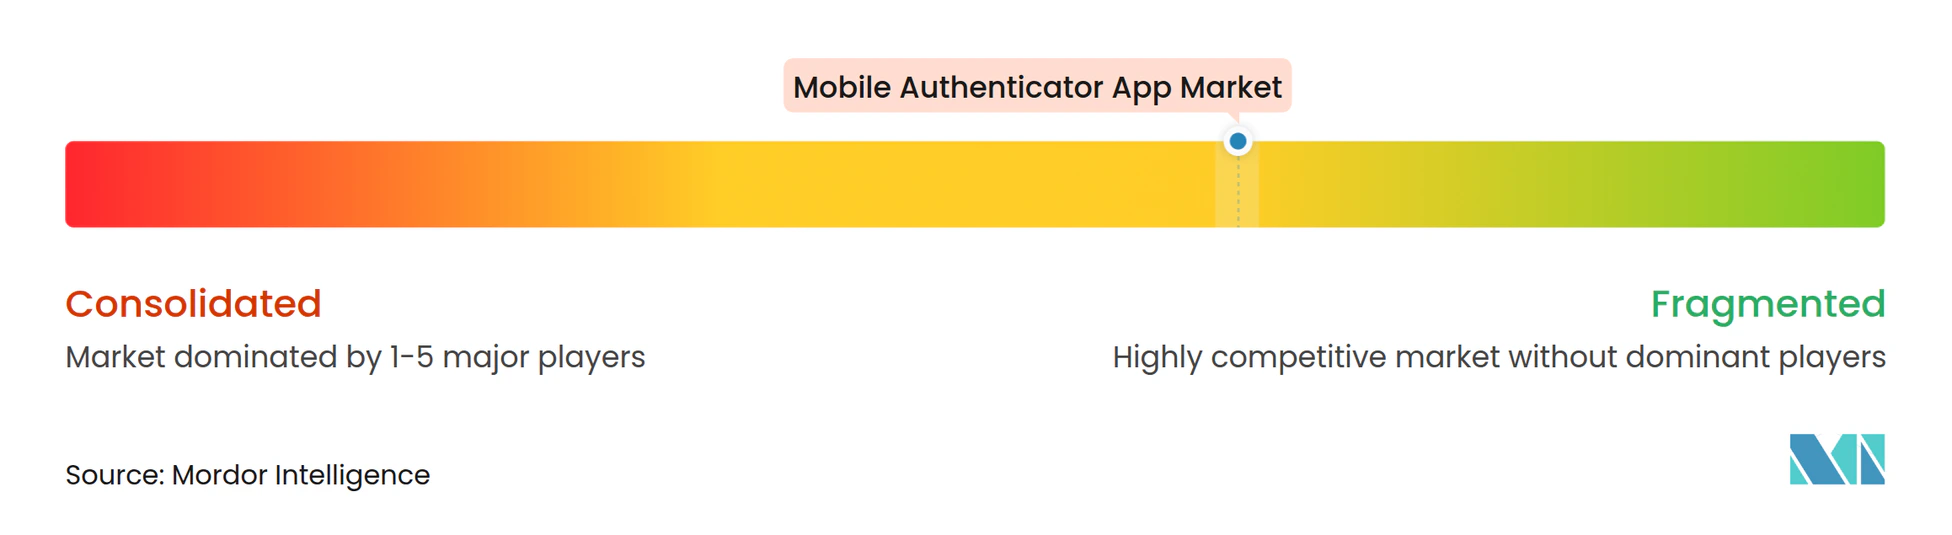
モバイル認証アプリ市場は、プラットフォーム層では適度に集中しており、専門サプライヤーとオープンソースサプライヤーの間では断片化しています。Okta、RSA Security、Thales Digital Identity and Security、Ping Identityは大企業展開で著名であり、SecurEnvoy、LoginTC、Deepnet Securityは価格、コンプライアンス機能、展開の簡便性で競合しています。プラットフォームベンダーは、顧客の置き換えコストを高め、統合アクセス管理をより価値あるものにするため、モバイル認証をより広範なアイデンティティオーケストレーションスイートに組み込もうとしています。FIDO2認証は、NISTまたはNIS2関連のガイダンスを引用するエンタープライズの提案依頼書において、サプライヤーがオプションとして扱える機能ではなく、資格要件としてますます位置づけられています。これにより、特定の規制ニーズに対応する専門家には余地が残りますが、正式なセキュリティ保証要件を持つ大規模組織にサービスを提供したい企業の参入障壁が高まっています。
RSA Securityは2026年3月にiOSおよびAndroid向けRSA Authenticator 4.7をリリースし、FIPS 140-3認定の暗号化モジュール、新しいクレデンシャル登録のための生体認証検証、近接およびオフラインQRコードサポートを提供しました。この動きは、オンプレミスアイデンティティ環境で引き続き運用し、接続が制限された場所でパスワードレスアクセスを必要とする顧客との互換性を維持しながら、ゼロトラスト要件をサポートします。Oktaは2026年10月にNFC認証器とWebAuthn認証器をOkta Identity Engine内で一般提供しました。このアップデートにより、パスキーと並んでNFC対応物理キーのサポートが拡張れ、プラットフォームサプライヤーが確立されたアイデンティティシステム内でハードウェアバックアップ型とデバイスバインド型の認証方式を組み合わせる方法が示されました。
Ping Identityは2026年6月にAWS、Google Cloud、Cloudflare全体でランタイムアイデンティティ機能を拡張し、既存のFIDOおよびTOTPプロセスでは完全にカバーされていないAIエージェントのアイデンティティ制御に対応しました。[4] OneSpanとYubicoは、接続制約のある環境で運用するBFSI顧客に関連するFIDO認定認証器とモバイルアプリケーションにハードウェアフォールバックを組み合わせることで、規制対象セクターでのポジションを構築しています。オープンソースプロジェクトはエンタープライズサポート層を通じて上位市場に移行しており、500席未満の組織における歴史的な商業価格プレミアムを縮小しています。モバイル認証アプリ市場は、したがって、主要サプライヤーが統合の幅、保証能力、展開の容易さ、および最新のクラウドシステムと確立されたエンタープライズインフラの両方に対する実用的なサポートで競合することを求めています。
モバイル認証アプリ産業のリーダー企業
-
Okta, Inc.
-
Ping Identity Holding Corp.
-
OneSpan Inc.
-
Yubico AB
-
SecureAuth Corporation
- 注:主要企業の掲載順は順位を示すものではありません。
モバイル認証アプリ市場 このレポートでカバーされる企業
- Okta, Inc.
- OneSpan Inc.
- Entrust Corporation
- Ping Identity Holding Corp.
- Yubico AB
- SecurEnvoy Ltd.
- i-Sprint Innovations Pte Ltd.
- StrikeForce Technologies, Inc.
- Deepnet Security Ltd.
- SAASPASS Inc.
- Two Factor Authentication Service, Inc.
- Ente Technologies, Inc.
- Bitwarden Inc.
- Proton AG
- Keeper Security, Inc.
- LoginTC Inc.
- SecureAuth Corporation
- OneLogin, Inc.
- RSA Security LLC
- Thales Digital Identity and Security S.A.S.
最近の産業開発事情 モバイル認証アプリ市場
- 2026年10月:Oktaは2026年10月7日にOkta Identity Engine内でNFC認証器とWebAuthn認証器を本番環境で一般提供し、企業がフィッシング耐性のある要素としてNFC対応物理キーをパスキーと並んでユーザー認証に使用できるようにし、プラットフォームがサポートするハードウェア認証サーフェスを大幅に拡張しました。
- 2026年8月:日本のデジタル庁は2026年8月25日にマイナアプリをリリースし、デジタル認証アプリとマイナポータルアプリを8,000万人以上の登録ユーザー向けの統合クライアントに統合しました。この統合は、金融機関や鉄道事業者を含む70以上の民間部門サービスが統合前にすでにデジタル認証アプリAPIを使用していた状態で、公共および民間サービス全体でマイナンバーカードによる本人確認をサポートしています。
- 2026年7月:Ping IdentityのVerification and Fraud Protectionソリューションが2026年7月28日にEpic Toolboxに掲載され、医療機関がEpicベースの臨床ワークフローにアイデンティティ確認と詐欺対策を組み込み、患者データ規制が歴史的に採用を遅らせてきたセクターにモバイル認証を拡張できるようになりました。
- 2026年6月:Ping Identityは2026年6月16日にAWS、Google Cloud、Cloudflare全体でランタイムアイデンティティ機能を拡張し、エンタープライズクラウド環境でAIエージェントを認証するための業界初のフレームワークの一つを確立し、既存のFIDOおよびTOTP標準が残したガバナンスのギャップに対応しました。
グローバルモバイル認証アプリ市場レポートの範囲
モバイル認証アプリ市場は、ワンタイムパスワード(OTP)、パスキー、FIDO2クレデンシャル、生体認証、プッシュベースの承認、その他のモバイル中心の認証方式を通じて、スマートフォンおよびその他のモバイルデバイスでの安全なユーザー認証を可能にするソフトウェアアプリケーションおよび関連サービスで構成されています。これらのソリューションは、アクセスセキュリティの強化、パスワードレス認証イニシアチブのサポート、詐欺リスクの低減、ユーザーエクスペリエンスの向上のために、企業、政府、金融機関、デジタルサービスプロバイダーによって展開されています。市場には、認証アプリケーション、認証プラットフォーム、統合サービス、サポート、メンテナンス、マネージド認証サービスが含まれます。
モバイル認証アプリ市場レポートは、認証方式(時間ベースのワンタイムパスワード、パスキーおよびFIDO2認証、アプリ内生体認証、プッシュ通知認証、その他の認証方式)、展開モード(オンプレミス、クラウド)、組織規模(中小企業、大企業)、エンドユーザー産業(銀行・金融サービス・保険(BFSI)、政府・公共行政、医療・ライフサイエンス、ITおよび通信、産業製造、小売・Eコマース、エネルギー・公益事業、その他のエンドユーザー産業)、地域(北米、南米、欧州、アジア太平洋、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| 時間ベースのワンタイムパスワード |
| パスキーおよびFIDO2認証 |
| アプリ内生体認証 |
| プッシュ通知認証 |
| その他の認証方式 |
| オンプレミス |
| クラウド |
| 中小企業 |
| 大企業 |
| 銀行・金融サービス・保険(BFSI) |
| 政府・公共行政 |
| 医療・ライフサイエンス |
| ITおよび通信 |
| 産業製造 |
| 小売・Eコマース |
| エネルギー・公益事業 |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| 南米 | ブラジル |
| アルゼンチン | |
| メキシコ | |
| その他の南米 | |
| 欧州 | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| ロシア | |
| その他の欧州 | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| その他のアフリカ |
| 認証方式別 | 時間ベースのワンタイムパスワード | |
| パスキーおよびFIDO2認証 | ||
| アプリ内生体認証 | ||
| プッシュ通知認証 | ||
| その他の認証方式 | ||
| 展開モード別 | オンプレミス | |
| クラウド | ||
| 組織規模別 | 中小企業 | |
| 大企業 | ||
| エンドユーザー産業別 | 銀行・金融サービス・保険(BFSI) | |
| 政府・公共行政 | ||
| 医療・ライフサイエンス | ||
| ITおよび通信 | ||
| 産業製造 | ||
| 小売・Eコマース | ||
| エネルギー・公益事業 | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| メキシコ | ||
| その他の南米 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| ロシア | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
モバイル認証アプリ市場規模はどのくらいですか?
モバイル認証アプリ市場規模は2026年に7.05 ビリオン 米ドルであり、2032年までに21.91 ビリオン 米ドルに達すると推定されています。
モバイル認証アプリケーションへの需要を促進しているものは何ですか?
認証情報の窃取、アカウント乗っ取りリスク、ゼロトラストプログラム、規制要件、パスキーへの移行が採用を増加させています。
どの認証方式がモバイル認証の採用をリードしていますか?
プッシュ通知認証は、多くの確立されたエンタープライズアイデンティティシステムに組み込まれているため、2026年に60.45%の収益シェアでリードしています。
パスキーがエンタープライズアクセスにとって重要な理由は何ですか?
パスキーはフィッシング耐性のあるデバイスバインド型認証を提供し、パスワードや脆弱なリカバリフローへの依存を低減できます。
どの展開モデルが最も速く拡大していますか?
クラウド展開は、中小企業がサービスとしてのアイデンティティプラットフォームを採用するにつれて、2032年までにCAGR 22.67%で拡大する見込みです。
どの地域が最も速く成長すると予想されますか?
アジア太平洋地域は、新しい認証インフラと国家デジタルアイデンティティプログラムに支えられ、2032年までにCAGR 21.78%で拡大する見込みです。