
Größe und Marktanteil des Marktes für Zwei-Faktor-Authentifizierung (2FA)
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
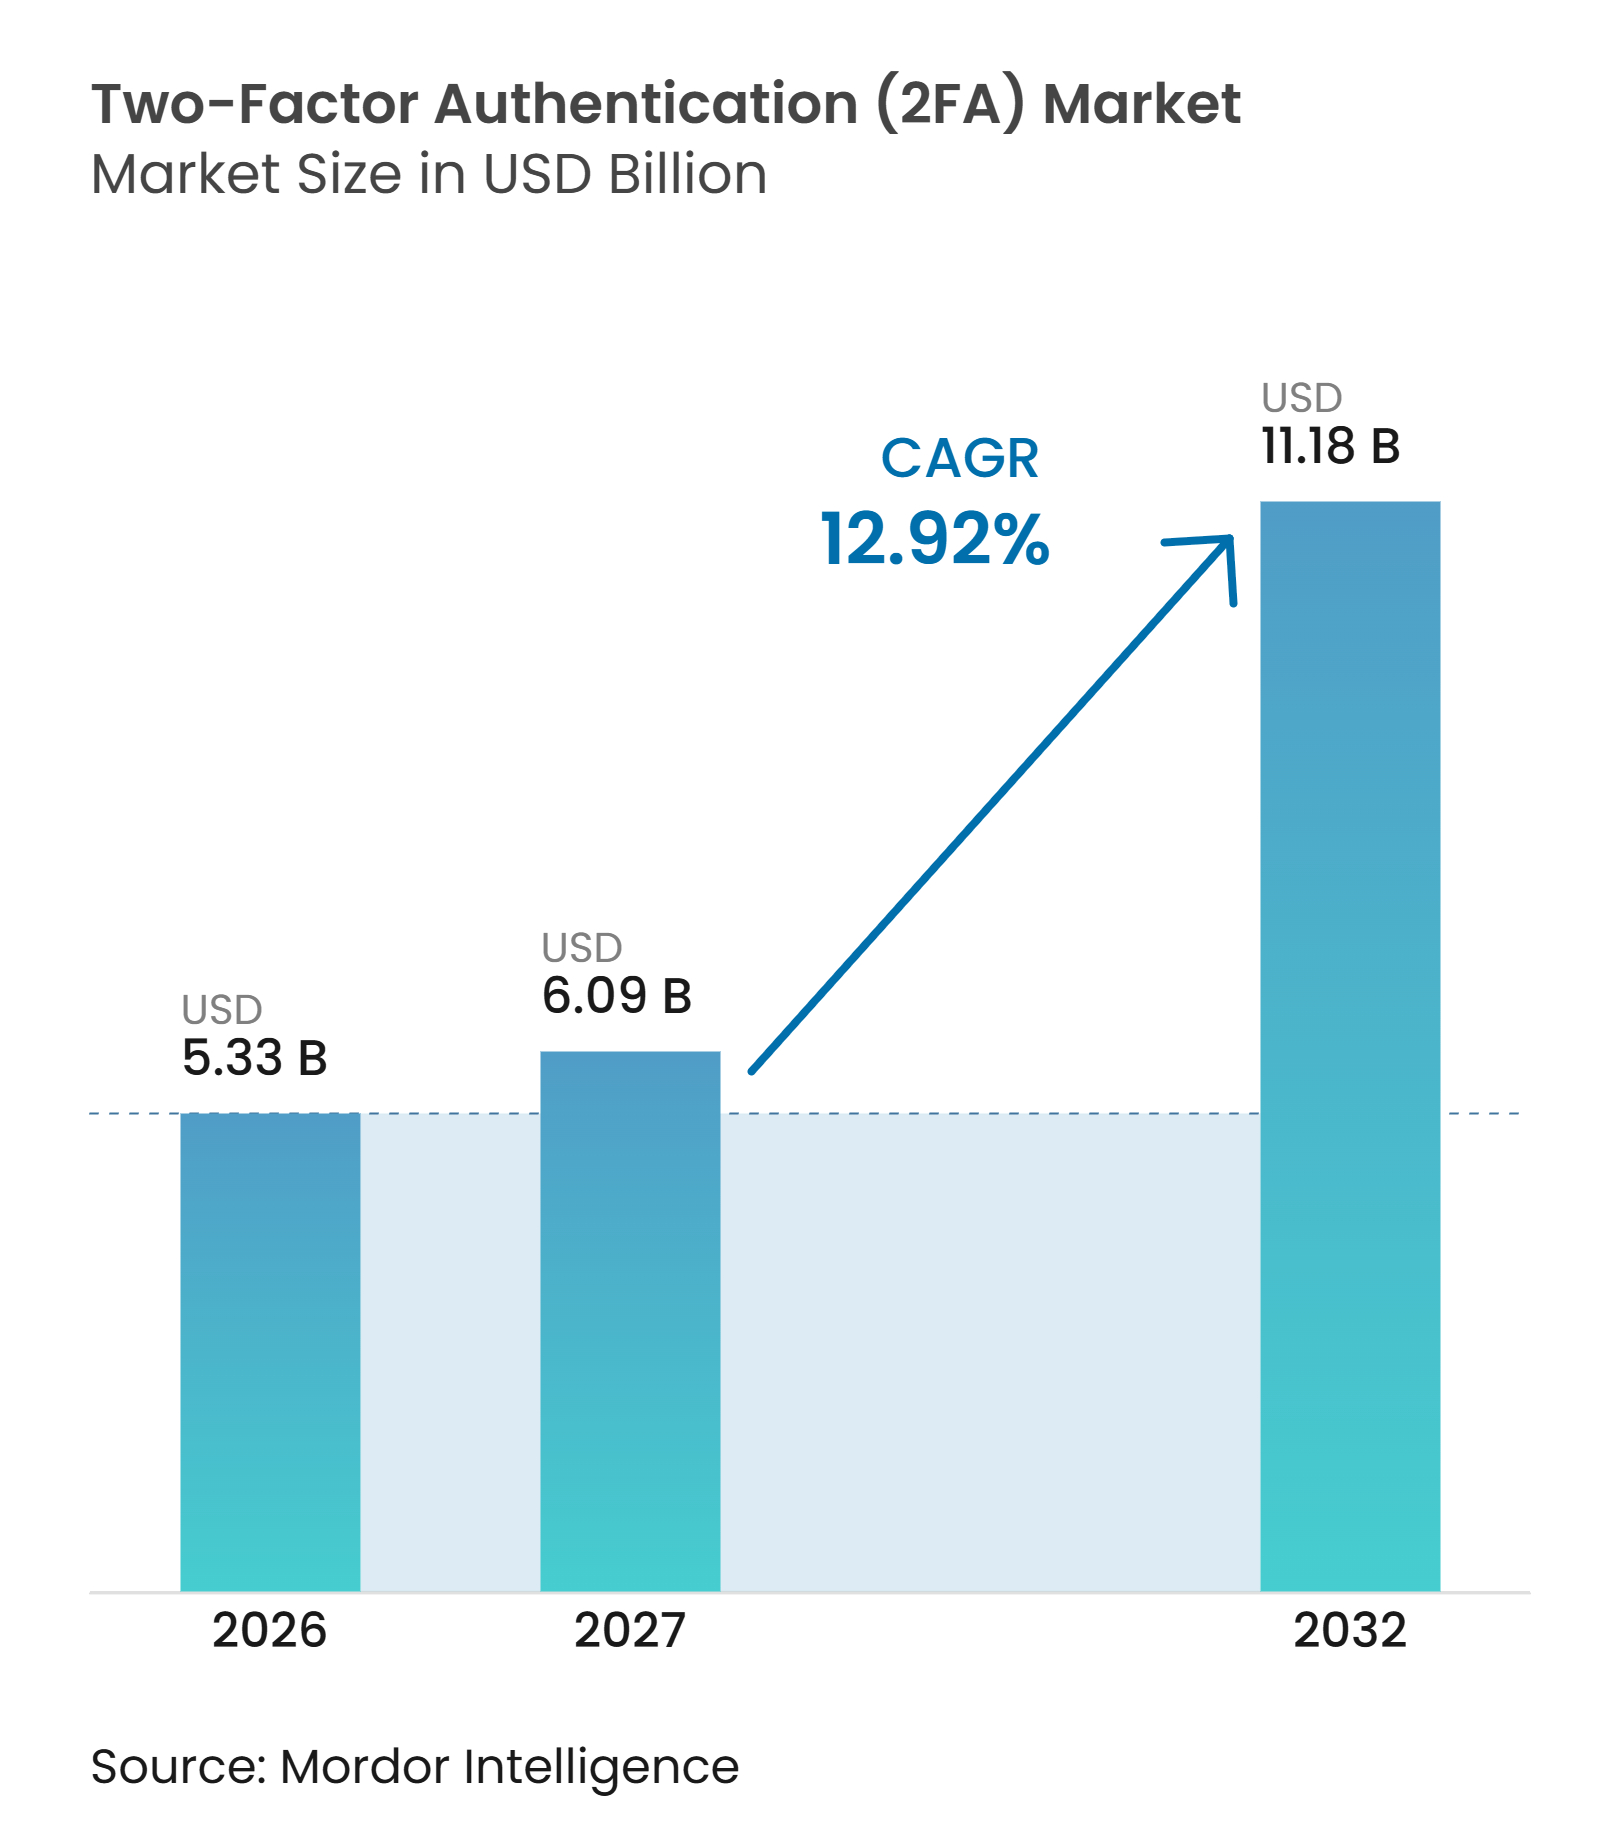
| Marktgröße (2027) | 6.09 Milliarden US-Dollar |
| Marktgröße (2032) | 11.18 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 12.92 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Niedrig |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Zwei-Faktor-Authentifizierung (2FA) von Mordor Intelligence
Die Marktgröße für Zwei-Faktor-Authentifizierung (2FA) wurde im Jahr 2026 auf 5,33 Milliarden USD geschätzt und soll bis 2032 einen Wert von 11,18 Milliarden USD erreichen, mit einer CAGR von 12,92 % im Zeitraum 2027–2032. Die Nachfrage geht über die bloße Compliance-Erfüllung hinaus, da Phishing-Kampagnen, identitätsbasierte Angriffe und Fernzugriff stärkere Zweifaktor-Kontrollen zu einer routinemäßigen Sicherheitsanforderung gemacht haben. KI-gestütztes Social Engineering hat den Kreis der von Kontoübernahmen betroffenen Organisationen erweitert, einschließlich kleinerer Unternehmen, die früher weniger attraktive Ziele waren. Unternehmen wechseln zudem von Einmalpasswörtern zu kryptografischen Passkeys, die umfangreichere Authentifizierungsprojekte und anspruchsvollere Sicherheitsanforderungen unterstützen können. Plattformanbieter erhöhen den Wettbewerbsdruck, indem sie Phishing-resistente Multi-Faktor-Authentifizierung in umfassendere Produktivitäts- und Sicherheits-Suites integrieren. Dies begünstigt Anbieter, die hardwaregestützte Anmeldeinformationen, Legacy-Anwendungen, regulierte Arbeitsabläufe und Wiederherstellungsprozesse unterstützen können, ohne unnötige Benutzerreibung zu erzeugen.
Wichtigste Erkenntnisse des Berichts
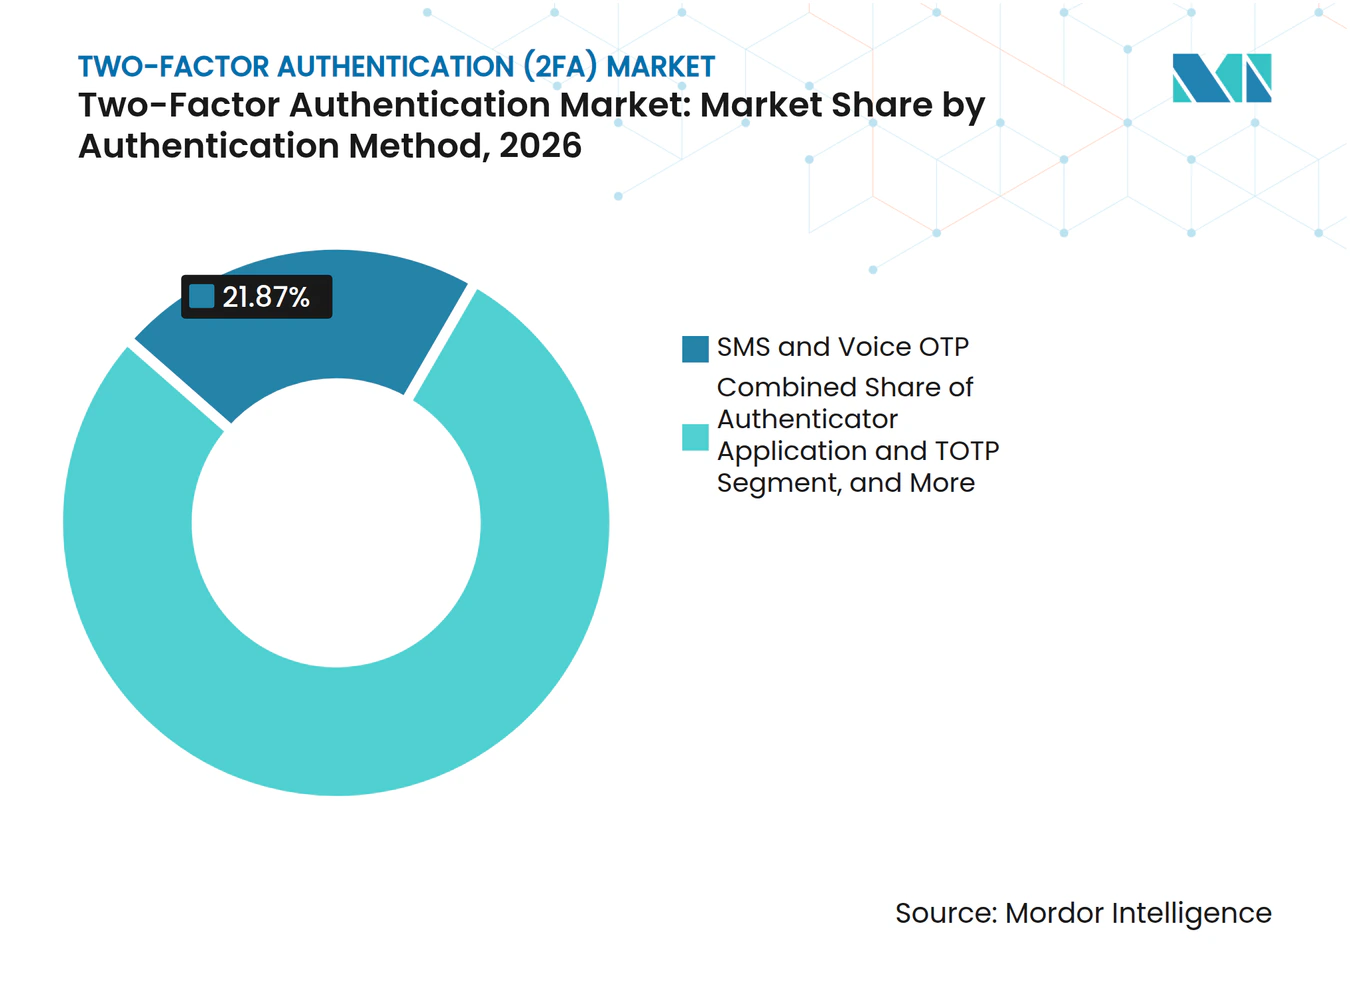
- Nach Authentifizierungsmethode hielt SMS und Sprach-OTP im Jahr 2026 einen Anteil von 21,87 % am Markt für Zwei-Faktor-Authentifizierung (2FA), während FIDO2 und WebAuthn Passkey bis 2032 voraussichtlich mit einer CAGR von 13,24 % wachsen werden.
- Nach Komponente entfiel im Jahr 2026 ein Anteil von 62,84 % am Markt für Zwei-Faktor-Authentifizierung (2FA) auf Software, während Hardware bis 2032 voraussichtlich mit einer CAGR von 13,36 % wachsen wird.
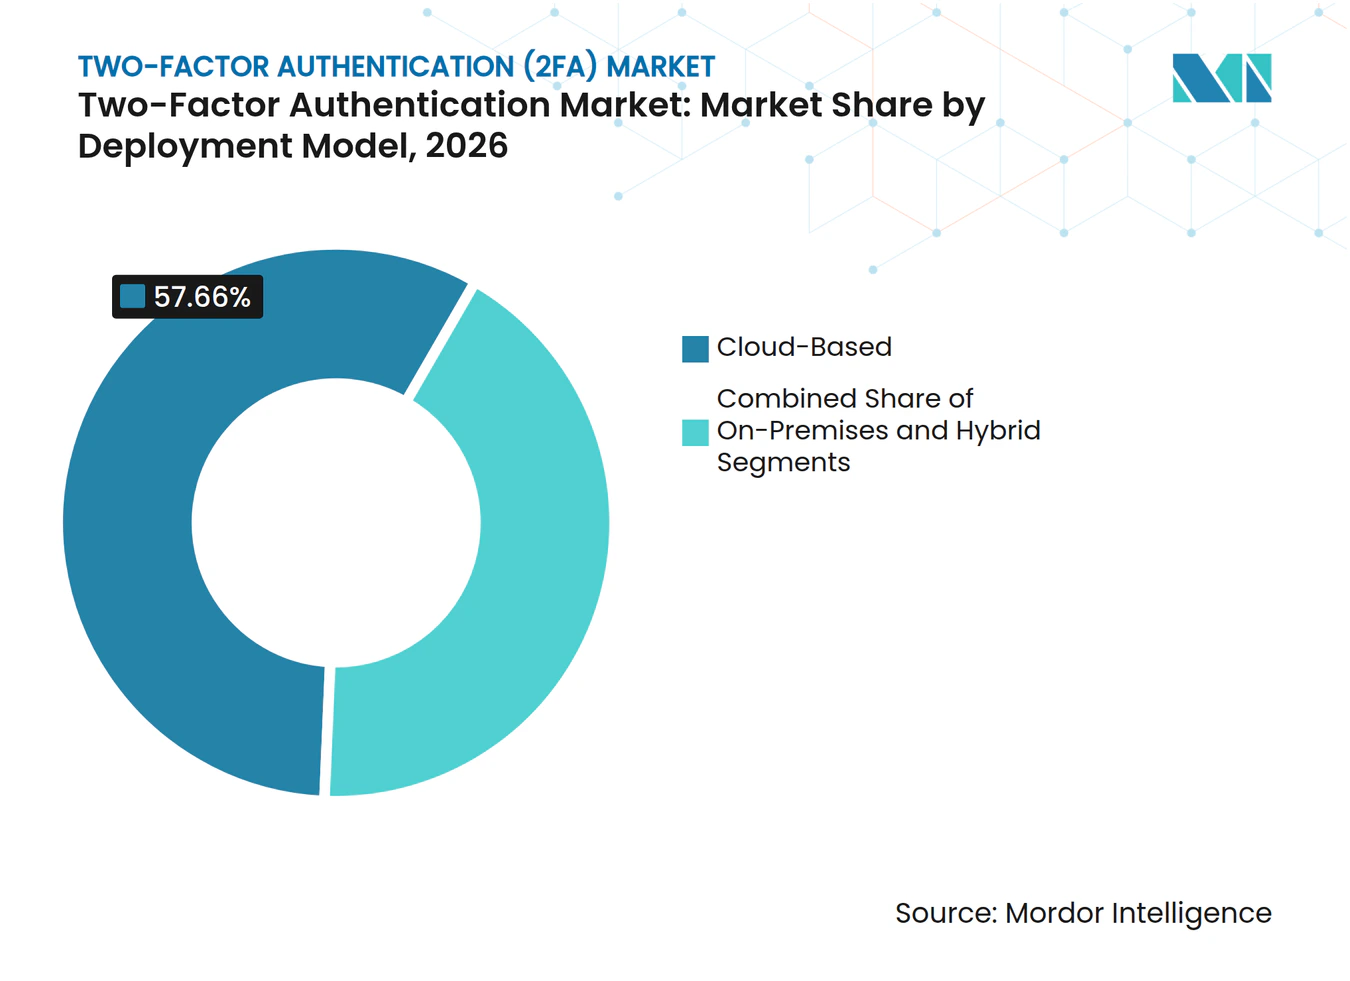
- Nach Bereitstellungsmodell entfiel im Jahr 2026 ein Anteil von 57,66 % am Markt für Zwei-Faktor-Authentifizierung (2FA) auf die Cloud-basierte Bereitstellung, die bis 2032 voraussichtlich mit einer CAGR von 13,28 % wachsen wird.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Anteil von 50,77 % am Markt für Zwei-Faktor-Authentifizierung (2FA), während KMU bis 2032 voraussichtlich mit einer CAGR von 13,56 % wachsen werden.
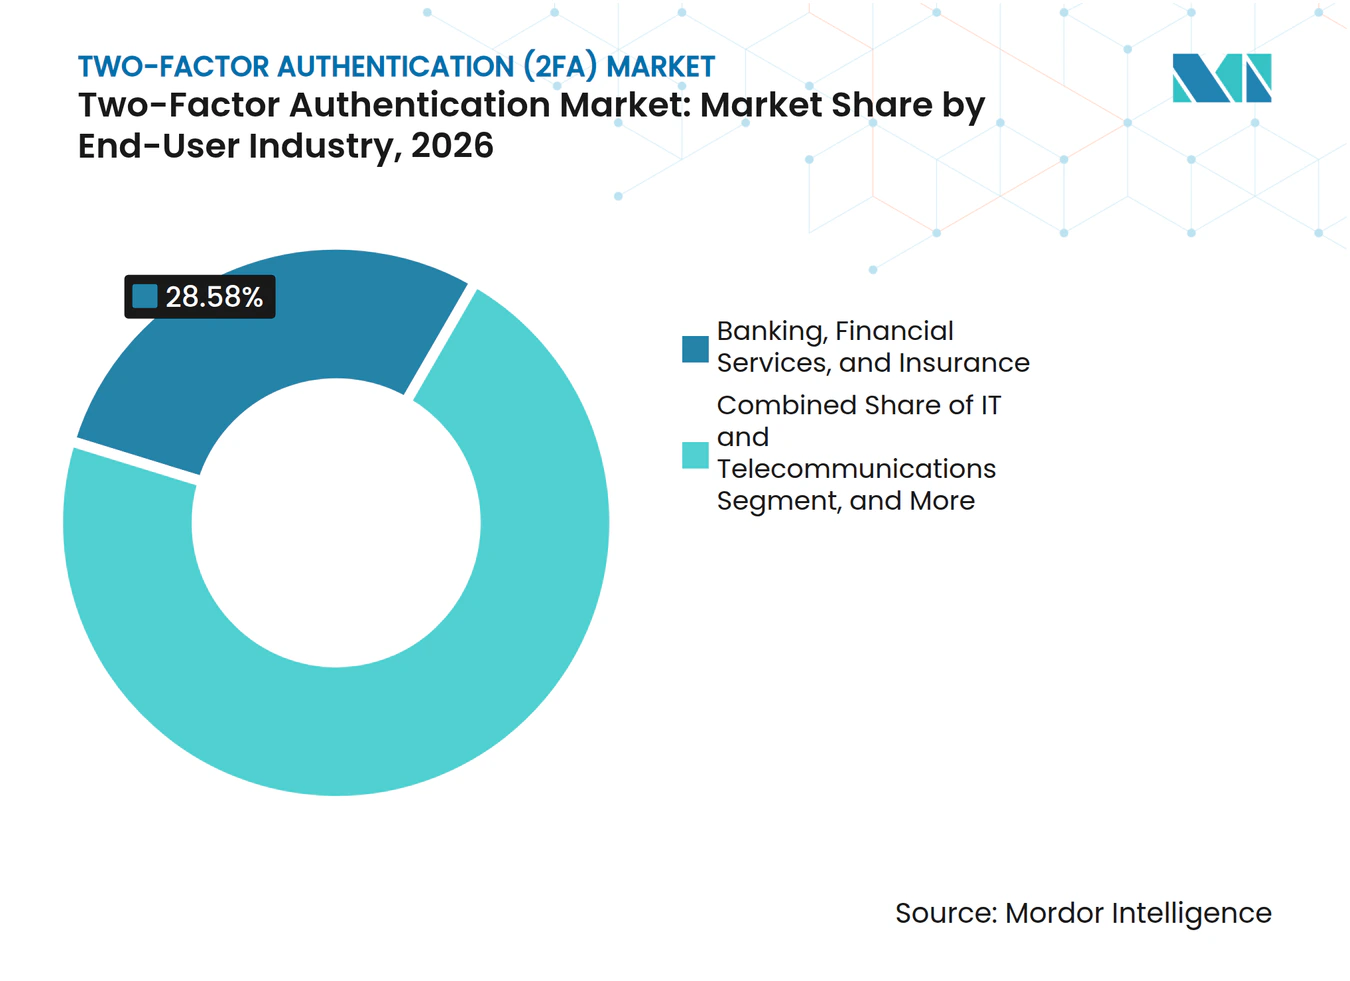
- Nach Endnutzerbranche entfiel im Jahr 2026 ein Anteil von 28,58 % am Markt für Zwei-Faktor-Authentifizierung (2FA) auf BFSI, während das Gesundheitswesen und die Biowissenschaften bis 2032 voraussichtlich mit einer CAGR von 13,84 % wachsen werden.
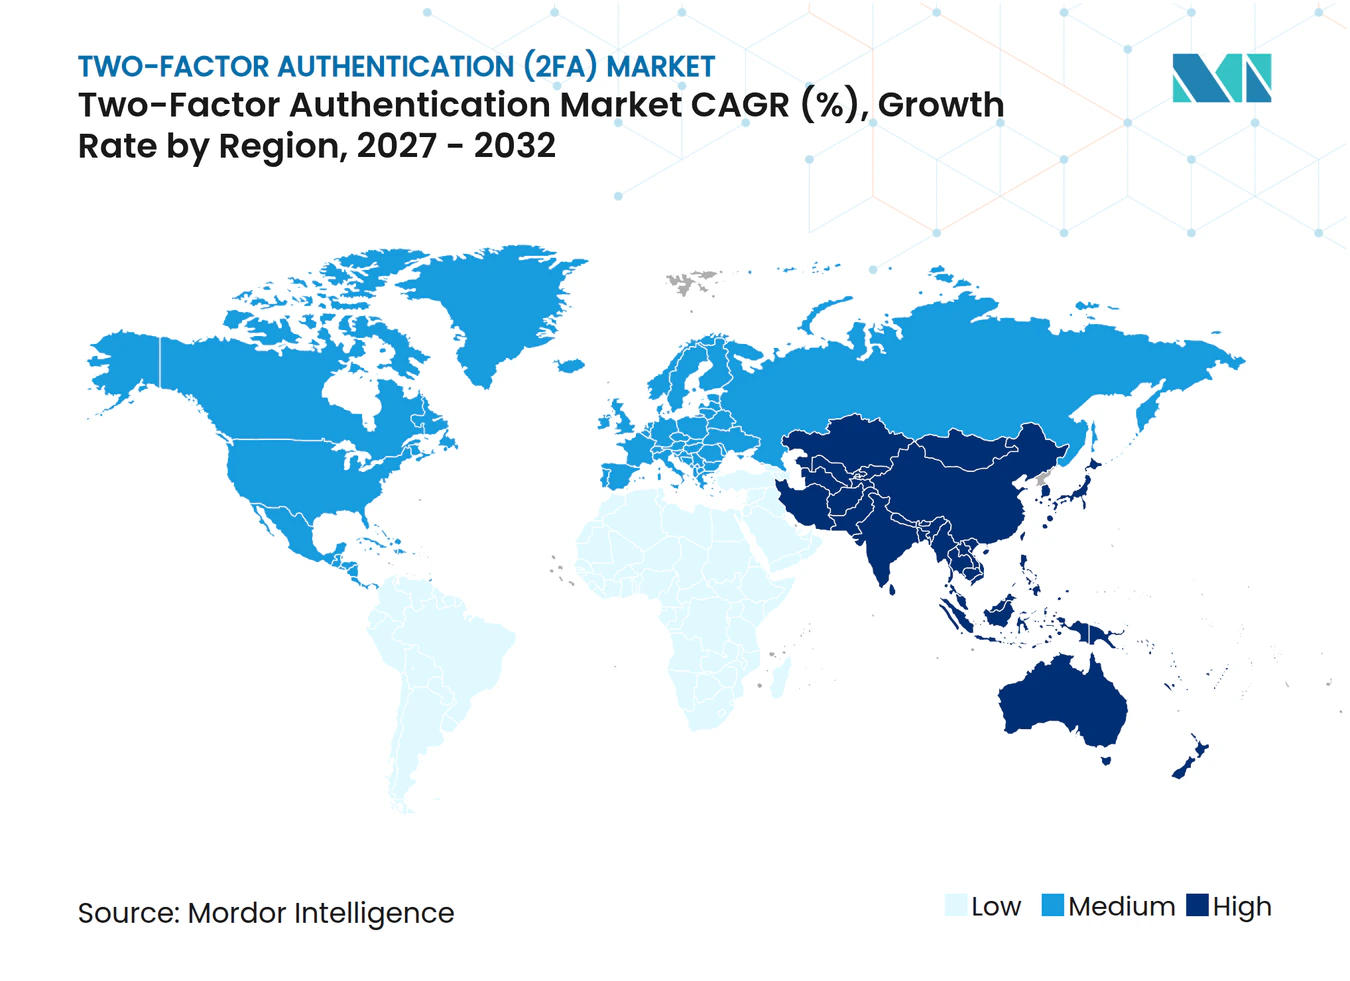
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Anteil von 37,24 % am Markt für Zwei-Faktor-Authentifizierung (2FA), während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 13,58 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Globale Trends und Erkenntnisse zum Markt für Zwei-Faktor-Authentifizierung (2FA)
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende identitätsbasierte Cyberangriffe und Kontoübernahmen | +3.50% | Global | Kurzfristig (≤ 2 Jahre) |
| Verbindliche Authentifizierungs- und Datensicherheitsanforderungen | +3.00% | Nordamerika und Europa, frühe Gewinne im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Expansion von Cloud, SaaS, hybridem Arbeiten und BYOD-Zugang | +2.50% | Global | Kurzfristig (≤ 2 Jahre) |
| Wachstum im digitalen Banking und bei Online-Transaktionen | +1.80% | Schwerpunkt asiatisch-pazifischer Raum, Ausstrahlungseffekte auf Naher Osten und Afrika sowie Südamerika | Mittelfristig (2–4 Jahre) |
| Passkey-Migration schafft einen Upgrade-Zyklus mit höherer Sicherheitsstufe | +1.20% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Zunehmende Exposition durch Wiederherstellungsabläufe und Helpdesk erhöht die Nachfrage nach widerstandsfähiger 2FA | +0.80% | Global | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende identitätsbasierte Cyberangriffe und Kontoübernahmen
Die Kompromittierung von Identitäten ist zu einem zentralen Sicherheitsproblem geworden, da Angreifer gestohlene Anmeldeinformationen und Social Engineering nutzen können, um viele herkömmliche Kontrollen zu umgehen. Microsoft und Europol haben Tycoon 2FA im März 2026 zerschlagen, nachdem die Phishing-as-a-Service-Plattform monatlich mehr als 30 Millionen betrügerische E-Mails an über 500.000 Organisationen zugestellt hatte.[1] Die Zerschlagung zeigte, wie Phishing-Infrastruktur in globalem Maßstab operieren und dabei Authentifizierungsschritte direkt ins Visier nehmen kann. Der Markt für Zwei-Faktor-Authentifizierung (2FA) profitiert, wenn Organisationen neu bewerten, ob ein einfaches OTP ausreichenden Schutz gegen moderne Identitätsangriffe bietet. Passwortlose Anmeldeinformationen, Number Matching und hardwaregestützte Faktoren adressieren Angriffspfade, die auf dem Abfangen oder Wiedereinspielen eines gemeinsamen Geheimnisses beruhen. Die Nachfrage weitet sich auf mittelständische Organisationen aus, da automatisierte Angriffswerkzeuge die Kosten für die Kompromittierung einer größeren Anzahl von Konten gesenkt haben.
Verbindliche Authentifizierungs- und Datensicherheitsanforderungen
Regulatorische Anforderungen machen die Multi-Faktor-Authentifizierung für mehr Organisationen und Zugriffsszenarien zu einer formalen Kontrollanforderung. PCI DSS v4.0.1 schreibt seit dem 31. März 2025 die Multi-Faktor-Authentifizierung für alle Zugriffe auf die Karteninhaberdatenumgebung vor, einschließlich des Nicht-Konsolenzugriffs. NIST SP 800-63B-4 identifiziert Phishing-resistente Authentifizierung als bevorzugte Option für Anwendungsfälle mit höheren Sicherheitsanforderungen und unterstützt damit die Beschaffung von FIDO2-Anmeldeinformationen und Sicherheitsschlüsseln [2]. Diese Anforderungen sind über ihren direkten rechtlichen Geltungsbereich hinaus bedeutsam, da Sicherheitsteams und Prüfer anerkannte Rahmenwerke häufig als Benchmarks verwenden. Finanzdienstleistungen, Gesundheitswesen, kritische Infrastrukturen und Regierungsauftragnehmer sehen sich daher mit ähnlichen Erwartungen konfrontiert, auch wenn eine Regel nicht direkt bindend ist. Diese breitere Nutzung von Sicherheits-Benchmarks unterstützt die Nachfrage nach Authentifizierungsprodukten, die Sicherheitsniveau, Richtliniendurchsetzung und Prüfungsaktivitäten dokumentieren können.
Expansion von Cloud, SaaS, hybridem Arbeiten und BYOD-Zugang
Cloud-Anwendungen und hybrides Arbeiten haben die Identität in den Mittelpunkt der Zugangskontrolle gerückt, da Benutzer nun von vielen Geräten und Netzwerken aus eine Verbindung herstellen. Jede zusätzliche SaaS-Anwendung schafft einen weiteren Anmeldepunkt, der konsistent verwaltet werden muss. Eine systematische Überprüfung aus dem Jahr 2025 ergab, dass OTP trotz der Verfügbarkeit stärkerer kryptografischer Optionen in 33 % der überprüften Branchentools die primäre Authentifizierungsmethode bleibt [3]. Der Markt für Zwei-Faktor-Authentifizierung wird von Organisationen getragen, die eine einheitliche Richtlinienebene für Cloud-Dienste, verwaltete Geräte, persönliche Geräte und Remote-Benutzer benötigen. Cloud-basierte Authentifizierung kann Bereitstellungsverzögerungen reduzieren und es einfacher machen, Kontrollen bei sich ändernden Bedrohungen zu aktualisieren. Sie ermöglicht es auch Organisationen mit kleineren IT-Teams, verwaltete Authentifizierungsdienste zu nutzen, anstatt eine umfangreiche On-Premises-Infrastruktur zu betreiben.
Wachstum im digitalen Banking und bei Online-Transaktionen
Digitales Banking erfordert eine zuverlässige Transaktionsauthentifizierung, da Kundenkonten und Zahlungsabläufe regelmäßige Ziele für Betrug sind. Die Ausweitung mobiler Zahlungen hat die Bedeutung der Bestätigung der Benutzeridentität erhöht, ohne dabei einen schwierigen Anmelde- oder Genehmigungsprozess zu schaffen. Der Markt für Zwei-Faktor-Authentifizierung (2FA) spielt in diesem Umfeld eine wichtige Rolle, da Banken starke Kontrollen mit hohen Transaktionsvolumina in Einklang bringen müssen. Biometrische Faktoren, Gerätebindung und Passkeys können die Abhängigkeit von wiederverwendbaren OTP-Codes für geeignete Anwendungsfälle reduzieren. In Indien sehen sich Teilnehmer des Finanzmarkts mit Anforderungen an eine stärkere Authentifizierung bei Handels- und Investmentfondstransaktionen konfrontiert, was einen breiteren Wandel hin zu verbesserten Kontrollen unterstützt. Authentifizierungsanbieter, die mit mobilen Geräten, lokaler Identitätsinfrastruktur und Finanzdienstleistungsabläufen arbeiten können, sind besser positioniert, um diese Anforderungen zu erfüllen.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Bereitstellungskomplexität über Legacy- und moderne Anwendungen hinweg | -2.10% | Global | Langfristig (≥ 4 Jahre) |
| Implementierungs-, Support- und Authentifikator-Beschaffungskosten | -1.80% | Südamerika, Naher Osten und Afrika sowie KMU-dominierte Märkte weltweit | Mittelfristig (2–4 Jahre) |
| Benutzerreibung, Abbruch bei der Registrierung und Wiederherstellungsaufwand | -1.40% | Global | Kurzfristig (≤ 2 Jahre) |
| Schwachstellen in SMS- und Sprachkanälen untergraben das Vertrauen in traditionelle 2FA | -0.90% | Global | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Bereitstellungskomplexität über Legacy- und moderne Anwendungen hinweg
Legacy-Infrastruktur kann die Implementierung verlangsamen, da die Authentifizierung über Systeme hinweg funktionieren muss, die in verschiedenen Technologiephasen entwickelt wurden. Mainframes, RADIUS-Umgebungen, ältere Enterprise-Resource-Planning-Systeme und On-Premises-Verzeichnisse erfordern häufig maßgeschneiderte Integrationsarbeit. RSA hat 2025 passwortlose Funktionen für RADIUS-Umgebungen hinzugefügt, einschließlich Code-Matching, das das Risiko von Prompt-Bombing reduzieren soll. Der Markt für Zwei-Faktor-Authentifizierung (2FA) sieht sich einem längeren Vertriebs- und Bereitstellungszyklus gegenüber, bei dem Käufer mehrere Identitätsanbieter verbinden und Geschäftssysteme einbinden müssen. Identity Federation erhöht die Komplexität, da Änderungen an einer Authentifizierungsschicht Vertrauensbeziehungen über mehrere Anwendungen hinweg beeinflussen können. Behördliche und regulierte Bereitstellungen können zusätzliche Validierungen erfordern, einschließlich der Konformität mit FIPS 140-2, bevor eine Lösung genehmigt werden kann.
Implementierungs-, Support- und Authentifikator-Beschaffungskosten
Kosten bleiben eine praktische Hürde für Organisationen mit begrenzten Sicherheitsbudgets und kleinen IT-Teams. Hardware-Schlüsselprogramme erfordern Gerätekauf, -verteilung, Ersatzplanung und Helpdesk-Support. Abonnementbasierte Authentifizierungsdienste können auch für Unternehmen mit vielen kurzfristigen Mitarbeitern, Partnern oder Auftragnehmern kostspielig sein. Der Markt für Zwei-Faktor-Authentifizierung (2FA) muss daher Bereitstellungsmodelle anbieten, die dem Personalwechsel und den Sicherheitsanforderungen jeder Organisation entsprechen. Diese Kosten sind für KMU und Käufer aus dem öffentlichen Sektor, die innerhalb fester Budgetzyklen operieren, schwieriger zu tragen. Verwaltete Dienste und Cloud-Bereitstellung können einige Infrastrukturkosten reduzieren, beseitigen jedoch nicht den Bedarf an Registrierung, Benutzerunterstützung und Wiederherstellungsplanung.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Authentifizierungsmethode: Passkey-Einführung schreitet gegenüber der installierten Basis von Legacy-OTP voran
SMS und Sprach-OTP hielten im Jahr 2026 einen Anteil von 21,87 % am Markt für Zwei-Faktor-Authentifizierung (2FA), da Mobilfunknetze einen vertrauten Kanal für Unternehmens- und Verbraucheranwendungsfälle bieten. Die installierte Basis bleibt groß, da SMS und Sprache für Benutzer leicht verständlich sind und auf vielen Mobilgeräten funktionieren. Die GSMA weist jedoch darauf hin, dass SS7 nicht mit Authentifizierungs- oder Verschlüsselungsschutzmaßnahmen konzipiert wurde, was Wege für Abfangen, Anrufumleitung und Standortverfolgung offen lässt. Die ITU-T-Empfehlung Q.3066 enthält Grundsätze zur Erkennung und Minderung von Signalisierungsangriffen in Telekommunikationsnetzen. E-Mail-OTP und Authentifizierungs-Apps nehmen die mittlere Position im Methodenmix ein, wobei TOTP dort nützlich bleibt, wo Push-Infrastruktur nicht verfügbar ist. Diese Methoden bedienen weiterhin Organisationen, die eine breite Kompatibilität über verschiedene Geräteumgebungen hinweg benötigen.
FIDO2 und WebAuthn Passkey werden voraussichtlich bis 2032 mit einer CAGR von 13,24 % wachsen und sind damit das am schnellsten wachsende Segment nach Authentifizierungsmethode. Die FIDO Alliance meldete im Mai 2026 5 Milliarden aktiv genutzte Passkeys und gab an, dass 68 % der befragten Organisationen Passkeys für die Mitarbeiteranmeldung eingesetzt hatten oder dabei waren, sie einzusetzen. Der Passkey Index vom Oktober 2026 berichtete, dass Passkeys 36 % der erfolgreichen Anmeldungen bei teilnehmenden Diensten ausmachten, gegenüber 26 % im Jahr 2025. Diese Einführung unterstützt einen Übergang weg von Methoden, die darauf angewiesen sind, dass ein Code gesendet, kopiert oder manuell eingegeben wird. Sie legt auch größeren Wert darauf, wie ein Dienst die Geräteregistrierung und Kontowiederherstellung verwaltet, wenn ein Benutzer ein Gerät wechselt. Hardware-Sicherheitsschlüssel und Smartcards bleiben in Regierung, Verteidigung und regulierten Finanzdienstleistungen wichtig, wo validierte Hardware und PIV-bezogene Anforderungen Alternativen einschränken. Push-Benachrichtigung, Number Matching und biometrische Zweitfaktoren unterstützen auch mobile-first-Banking- und Gesundheitsumgebungen, in denen die näherungsbasierte Verifizierung die Reibung reduzieren kann. Der Markt für Zwei-Faktor-Authentifizierung (2FA) verlagert sich schrittweise hin zu Methoden, die Phishing-resistente Authentifizierung praktischer machen, ohne ältere Anwendungen auszuschließen, die weiterhin kompatible Optionen benötigen.



Nach Komponente: Software führt, während Hardware von höheren Sicherheitsanforderungen profitiert
Software hielt im Jahr 2026 einen Anteil von 62,84 % am Markt für Zwei-Faktor-Authentifizierung (2FA), was den Wandel von diskreten Token-Bereitstellungen hin zu integrierten Identitätsplattformen widerspiegelt. Diese Plattformen bündeln Authentifizierung, Zugriffsrichtlinien, Risikohinweise, Gerätevertrauen und Prüffunktionen in einer gemeinsamen Betriebsschicht. Käufer können diesen Ansatz nutzen, um mehrere Authentifizierungsmethoden zu verwalten, ohne für jede Methode ein separates System betreiben zu müssen. Software unterstützt auch die Cloud-Bereitstellung, die Updates vereinfachen und Richtlinienänderungen zentral ermöglichen kann. Die Komponente ist für Organisationen relevant, die Authentifizierung mit Governance und Bedrohungserkennung verbinden möchten. Dienstleistungen bleiben wichtig, da Bereitstellungs-, Integrations-, Support- und Schulungsarbeiten häufig erforderlich sind, wenn Organisationen 2FA zu Legacy-Systemen hinzufügen.
Hardware wird voraussichtlich bis 2032 mit einer CAGR von 13,36 % wachsen, unterstützt durch den Wechsel zu Phishing-resistenten Anmeldeinformationen in hochsicheren Umgebungen. Hardware-Schlüssel bieten einen dedizierten Faktor, der bei geeigneten Richtlinien resistent gegen den Diebstahl von Remote-Anmeldeinformationen sein kann. Token stellte im Juni 2025 BioKey vor, einen FIDO-zertifizierten Sicherheitsschlüssel mit integriertem Fingerabdrucksensor und sicherem Element für die Unternehmensauthentifizierung. Die Hardware-Beschaffung ist besonders relevant in Finanzdienstleistungen, Regierung, Verteidigung und Gesundheitsumgebungen, die eine stärkere Authentifizierungssicherheit erfordern. Die physische Natur dieser Anmeldeinformationen kann auch Sicherheitsteams unterstützen, die eine klare Trennung zwischen dem Gerät eines Benutzers und dem zweiten Authentifizierungsfaktor wünschen. FIDO-Zertifizierung und FIPS-140-2-Validierung können als Qualifikationsschwellen für Anbieter in regulierten Programmen fungieren. Diese Anforderungen schränken den Pool der Produkte ein, die für einige Bereitstellungen in Betracht gezogen werden können. Die Marktgröße für Zwei-Faktor-Authentifizierung (2FA) im Bereich Hardware profitiert, wenn Käufer diese Anforderungen erfüllen müssen und sich nicht ausschließlich auf softwarebasierte OTP-Kontrollen verlassen können.
Nach Bereitstellungsmodell: Cloud-basierte Bereitstellung verbindet Skalierbarkeit mit anhaltender lokaler Nachfrage
Die Cloud-basierte Bereitstellung entfiel im Jahr 2026 auf 57,66 % des Marktes für Zwei-Faktor-Authentifizierung und wird voraussichtlich bis 2032 mit einer CAGR von 13,28 % wachsen. Diese Kombination aus Skalierbarkeit und Wachstum spiegelt den Bedarf an Authentifizierung wider, die verteilte Benutzer, Cloud-Anwendungen und sich ändernde Gerätenutzungsmuster bedienen kann. Die Cloud-Bereitstellung reduziert die Zeit, die für die Bereitstellung von Authentifizierungsdiensten benötigt wird, und ermöglicht die kontinuierliche Anwendung von Bedrohungserkennungsupdates. Sie kann auch die Ausgaben an aktive Benutzer anpassen, was hilfreich ist, wenn sich die Belegschaftsgröße im Laufe der Zeit ändert. Verwaltete Authentifizierungsdienste sind für mittelständische Organisationen relevant, die kein dediziertes Identitätsbetriebsteam aufbauen möchten. Das Cloud-Modell unterstützt auch konsistente Richtlinien für Remote-Arbeit, SaaS-Anwendungen und Bring-your-own-Device-Zugang.
Die On-Premises-Bereitstellung behält eine Rolle, wo Datenspeicherungsanforderungen, Air-Gapped-Betrieb oder kritische Legacy-Systeme die Cloud-Konnektivität einschränken. Regierungsbehörden, Verteidigungsauftragnehmer und Finanzinstitute können lokale Authentifizierungsserver als primären Vertrauensanker betreiben. Diese Organisationen können Cloud-Dienste selektiv für den Fernzugriff oder kundenorientierte Dienste nutzen, während sie sensible Kontrollen in ihrer eigenen Umgebung behalten. Hybride Bereitstellung verbindet beide Ansätze und ermöglicht es Organisationen, schrittweise zu modernisieren. Sie ist besonders nützlich, wenn ein Unternehmen bestehende Infrastruktur nicht sofort außer Betrieb nehmen kann oder mehrere Anwendungsgenerationen unterstützen muss. Ein schrittweiser Ansatz gibt Sicherheitsteams auch Zeit, Richtlinienänderungen zu testen, bevor sie auf sensible Systeme ausgeweitet werden. Dies ist wichtig, da eine fehlgeschlagene Authentifizierungsintegration den Zugang zu betrieblich wichtigen Anwendungen unterbrechen könnte. Der Markt für Zwei-Faktor-Authentifizierung umfasst daher sowohl Cloud-first-Käufe als auch komplexe Programme, die lokale und gehostete Kontrollen kombinieren.

Nach Unternehmensgröße: Großunternehmen führen, während KMU Cloud-Dienste einführen
Großunternehmen hielten im Jahr 2026 einen Anteil von 50,77 % am Markt für Zwei-Faktor-Authentifizierung, da sie über große Identitätspopulationen, komplexe Anwendungslandschaften und umfangreiche Compliance-Verpflichtungen verfügen. Ihre Exposition gegenüber regulatorischen Prüfungen und der Kompromittierung von Konten mit hohem Wert unterstützt Ausgaben für stärkere Authentifizierungskontrollen. Große Organisationen müssen häufig Mitarbeiter, Auftragnehmer, privilegierte Benutzer und Kunden über viele Anwendungen hinweg schützen. Diese Anforderung kann Plattformen begünstigen, die eine zentrale Richtlinienverwaltung, Prüfaufzeichnungen und Verbindungen zu mehreren Identitätsanbietern bieten. Öffentlicher Sektor und Regierungsbehörden haben separate Beschaffungsmerkmale, da ihre Budgets und Verträge an formale Sicherheitsanforderungen gebunden sind. Längere Beschaffungszyklen können Käufe verzögern, aber definierte Standards können auch vorhersehbare Upgrade-Zeitpläne für qualifizierte Anbieter schaffen.
KMU werden voraussichtlich bis 2032 mit einer CAGR von 13,56 % wachsen, da Cloud-basierte Dienste starke Authentifizierung für Organisationen mit kleineren IT-Teams zugänglicher machen. Abonnementbasierte Bereitstellung kann die Notwendigkeit beseitigen, On-Premises-Authentifizierungsinfrastruktur zu betreiben. KMU benötigen weiterhin Systeme, die mit begrenztem internem Fachwissen bereitgestellt werden können und zuverlässigen Support bieten, wenn Benutzer Geräte verlieren oder eine Kontowiederherstellung benötigen. Anforderungen an Cybersicherheitsversicherungen können MFA auch zu einem praktischen Investitionsthema für Geschäftsinhaber und Sicherheitsmanager machen. Der Onboarding-Prozess ist besonders wichtig, da kleinere Organisationen möglicherweise keinen dedizierten Identitätsadministrator haben. Anbieter, die eine einfache Registrierung, vorhersehbare Preisgestaltung und überschaubare Administration bieten, können die Lücke zwischen der Bereitschaft eines KMU, die Sicherheit zu verbessern, und seiner Fähigkeit, die Kontrollen zu implementieren, verringern. Klare Wiederherstellungsverfahren können auch den betrieblichen Aufwand begrenzen, wenn Mitarbeiter Telefone wechseln oder das Unternehmen verlassen. Der Markt für Zwei-Faktor-Authentifizierung wird durch diesen Wandel von spezialisierten Unternehmensprojekten hin zu einer wiederholbaren Cloud-basierten Einführung bei kleineren Unternehmen unterstützt.
Nach Endnutzerbranche: BFSI setzt den Compliance-Maßstab, während Gesundheitswesen und Biowissenschaften am schnellsten wächst
BFSI entfiel im Jahr 2026 auf 28,58 % des Marktes für Zwei-Faktor-Authentifizierung, angetrieben durch den Bedarf des Sektors, Konten mit hohem Wert und regulierte Zahlungsaktivitäten zu schützen. PCI-DSS-Anforderungen, PSD2-Anforderungen an die starke Kundenauthentifizierung und die US-amerikanische Bankenaufsicht verstärken alle die Nutzung stärkerer Zugriffskontrollen. Finanzinstitute benötigen Authentifizierung über Mitarbeitersysteme, Consumer-Banking, Zahlungsgenehmigung und privilegierte Verwaltungsaktivitäten hinweg. Dies kann mehrere Methoden erfordern, da das Sicherheitsniveau und die Benutzererfahrung zwischen einem Kunden, der eine Zahlung vornimmt, und einem Mitarbeiter, der auf ein sensibles System zugreift, unterschiedlich sind. Hardware-Schlüssel, Passkeys, gerätegebundene Faktoren und Biometrie können dort eingesetzt werden, wo Institute über herkömmliche OTP-Methoden hinausgehen. Regierung und Verteidigung sowie IT und Telekommunikation erfordern ebenfalls eine breite Authentifizierungsabdeckung, da sie umfangreiche Benutzerpopulationen und kritische Systeme schützen.
Gesundheitswesen und Biowissenschaften werden voraussichtlich bis 2032 mit einer CAGR von 13,84 % wachsen und sind damit das am schnellsten wachsende Endnutzersegment. Digitale klinische Arbeitsabläufe, Telemedizin, elektronische Verschreibung und der Zugang zu elektronisch geschützten Gesundheitsinformationen erhöhen die Anzahl der Identitäten, die verifiziert werden müssen. Benutzer im Gesundheitswesen arbeiten häufig an gemeinsam genutzten Workstations und in zeitkritischen Umgebungen, sodass der Authentifizierungsprozess den Zugang schützen muss, ohne unnötige Verzögerungen zu verursachen. Biometrische und näherungsbasierte Methoden können in diesen Umgebungen relevant sein, da sie die Notwendigkeit der wiederholten Code-Eingabe reduzieren können. Das Segment benötigt auch starke Wiederherstellungskontrollen, da Helpdesks durch Social Engineering angegriffen werden können, wenn Benutzer keinen Zugang zu klinischen Systemen haben. Authentifizierungsprojekte müssen daher berücksichtigen, wie Kliniker während einer Schicht zwischen Geräten, Anwendungen und Standorten wechseln. Eine Lösung, die für Büroangestellte gut funktioniert, erfüllt möglicherweise nicht die praktischen Anforderungen von Pflegeteams, die dringende Aufgaben bewältigen. Die Marktchance für Zwei-Faktor-Authentifizierung im Gesundheitswesen hängt von Anbietern ab, die Sicherheitsanforderungen erfüllen und gleichzeitig in reale klinische Arbeitsabläufe passen können.
Geografische Analyse
Nordamerika hielt im Jahr 2026 einen Anteil von 37,24 % am Markt für Zwei-Faktor-Authentifizierung (2FA), unterstützt durch eine ausgereifte Cloud-Infrastruktur, große Sicherheitsbudgets von Unternehmen und formale Zahlungssicherheitsanforderungen. Die Vereinigten Staaten sind zentral für die regionale Nachfrage, da sie erhebliche Ausgaben für Identity and Access Management und eine Konzentration von Plattform- und Spezialanbietern aufweisen. PCI DSS v4.0.1 hat seit März 2025 stärkere Authentifizierungsanforderungen für den relevanten Zugang zur Karteninhaberdatenumgebung unterstützt. Kanada und Mexiko werden auch durch grenzüberschreitende Handelsbeziehungen und weit verbreitete US-amerikanische Sicherheitsrahmenwerke beeinflusst. Diese Bedingungen unterstützen den anhaltenden Kauf von Authentifizierungsplattformen, Passkeys, Sicherheitsschlüsseln und verwalteten Diensten.
Europa bleibt ein wichtiger regionaler Markt, da Organisationen auf DSGVO-Rechenschaftspflichten, PSD2-Anforderungen an die starke Kundenauthentifizierung und den erweiterten Sicherheitsumfang von NIS2 reagieren müssen. Die Regeln der Region betreffen auch Unternehmen außerhalb Europas, wenn sie EU-Kunden bedienen oder damit verbundene Daten verarbeiten. Deutschland und das Vereinigte Königreich unterstützen die Unternehmensnachfrage durch ihre großen Industrie- und Finanzdienstleistungsbasen. Europäische Käufer benötigen häufig Technologie, die formale Prüfung, Identitäts-Governance und datenschutzbezogene Kontrollen unterstützen kann. Nordamerika und Europa sind auch wichtige frühe Märkte für die FIDO2-Einführung, da Unternehmen in diesen Regionen häufig Phishing-resistente Mitarbeiterauthentifizierung anstreben. Der Markt für Zwei-Faktor-Authentifizierung (2FA) in diesen Regionen wird durch Compliance-Anforderungen und die Notwendigkeit geprägt, moderne Kontrollen mit langjährig etablierten Unternehmenssystemen zu integrieren.
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einer CAGR von 13,58 % wachsen, unterstützt durch digitale Identitätsprogramme, mobile Zahlungen und die Modernisierung von Finanzdienstleistungen. Indiens Finanzdienstleistungsumfeld ist eine bedeutende Nachfragequelle für stärkere Authentifizierung bei Handels- und Investmentfondstransaktionen. Japans My-Number-System, Südkoreas Fintech-Gesetz und Passkey-Aktivitäten in Singapur und Australien unterstützen eine compliance-getriebene und technologiegetriebene Einführung. China schafft Nachfrage nach Hochvolumen-Transaktionsauthentifizierung durch digitale Identitätsinfrastruktur und grenzüberschreitende E-Commerce-Anforderungen. Südamerika wird von Brasilien angeführt, wo Pix viele authentifizierte Zahlungssitzungen schafft, die Banken schrittweise über SMS-OTP hinaus verbessern können. Der Nahe Osten und Afrika wird durch digitale Transformationsprogramme in den Vereinigten Arabischen Emiraten und Saudi-Arabien unterstützt, wo mobile-first-Authentifizierung für breite Benutzergruppen praktischer sein kann als Hardware-Token.
Wettbewerbslandschaft
Marktkonzentration
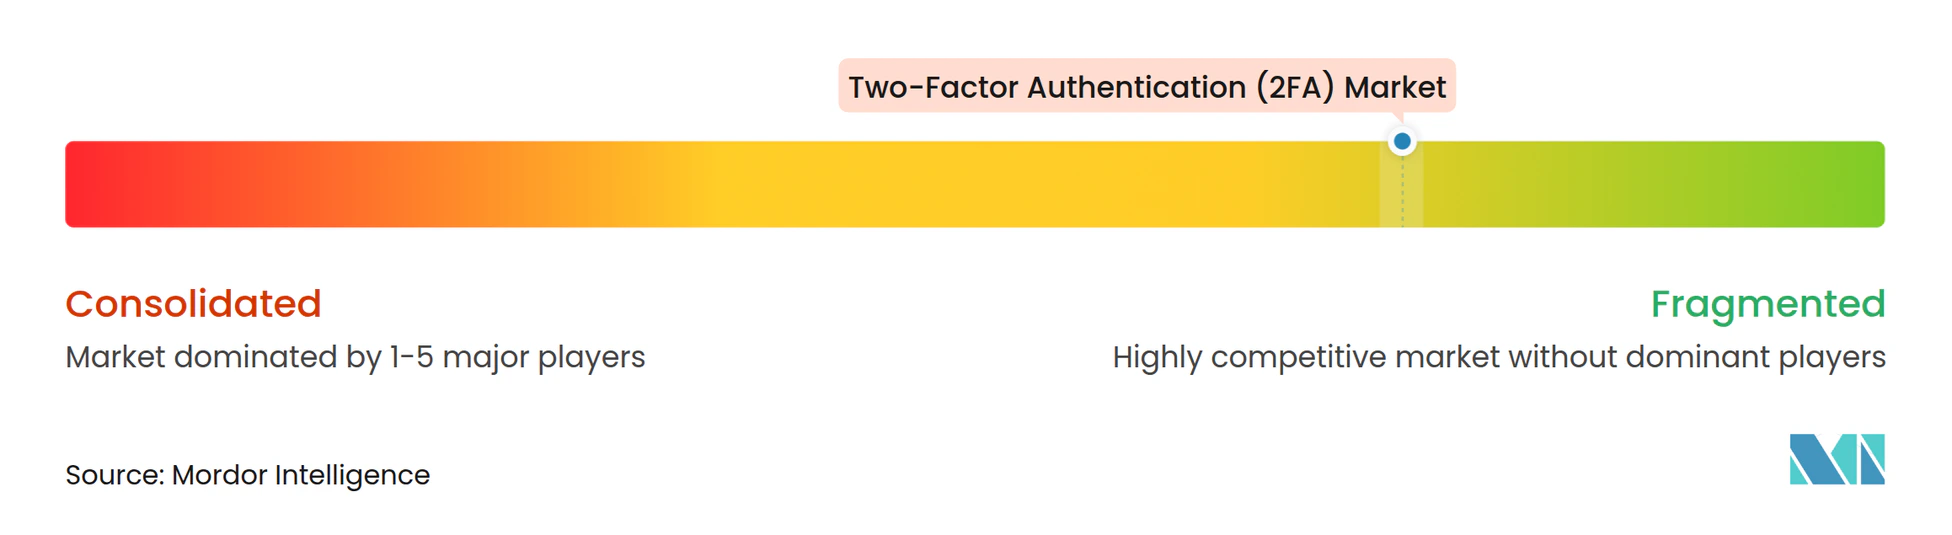
Der Markt für Zwei-Faktor-Authentifizierung (2FA) ist mäßig fragmentiert, wobei Plattformanbieter, spezialisierte Identitätsanbieter und Hardware-Token-Hersteller unterschiedliche Sicherheits- und Bereitstellungsanforderungen bedienen. Microsoft, Okta und Cisco über Duo haben strukturelle Vorteile, da Authentifizierung in umfassendere Produktivitäts- oder Sicherheits-Suites integriert werden kann. Diese Bündelung kann die Preissetzungsmacht von Einzellösungsanbietern reduzieren. Spezialisierte Anbieter reagieren, indem sie sich auf hardwaregestützte Anmeldeinformationen, Legacy-System-Support, regulierte Arbeitsabläufe und stärkere Wiederherstellungskontrollen konzentrieren. Käufer können eine breite Plattform für den standardmäßigen Mitarbeiterzugang wählen und gleichzeitig ein Spezialprodukt für Hochrisikogruppen oder komplexe Anwendungen verwenden. Der Wettbewerb hängt daher von der Produktabdeckung, der Integrationsfähigkeit, dem Sicherheitsniveau und der Fähigkeit ab, die Benutzerregistrierung in großem Maßstab zu verwalten.
RSA hat seine Partnerschaft mit Microsoft im März 2026 erweitert, um RSA ID Plus mit Microsoft 365 E7 und The Frontier Suite für passwortlose Mitarbeiterauthentifizierung in hybriden, Legacy-, Operational-Technology- und Nicht-Microsoft-Umgebungen zu integrieren. RSA hat 2025 auch Help Desk Live Verify eingeführt, um Social-Engineering-Risiken bei der Kontowiederherstellung und Helpdesk-Interaktionen zu adressieren. Okta kündigte im September 2025 sein Identity Security Fabric für KI-Agenten, Dienstkonten und API-Token an und erweiterte damit die Authentifizierungs-Governance auf nicht-menschliche Identitäten. Diese Schritte zeigen, dass der Wettbewerb über die traditionelle Mitarbeiteranmeldung hinaus auf Wiederherstellungsprozesse, Maschinenidentitäten und komplexe Technologieumgebungen ausgeweitet wird. Sie zeigen auch, warum spezialisierte Anbieter mit großen Plattformen zusammenarbeiten können, wenn sie Abdeckungslücken schließen.
Hardware-Anbieter adressieren Bereitstellungsherausforderungen, die Sicherheitsschlüsselprogramme einst auf enge Hochsicherheitsanwendungsfälle beschränkten. Yubico hat im März 2026 Registrierungsdienste für Microsoft Entra ID- und PingID-Umgebungen erweitert, einschließlich Optionen, die die Registrierung vor Ort unterstützen sollen. Die FIDO Alliance berichtete, dass im Mai 2026 200 Organisationen das FIDO Passkey Pledge unterzeichnet hatten, was auf anhaltende Unterstützung von Anbietern und Dienstleistern für die Passkey-Einführung hinweist. Eine anhaltende Chance liegt in der Verbindung von zertifikatbasierten Smartcard-Programmen und Legacy-Hardware mit Cloud-basierter Identitätsorchestrierung. Bundes- und Verteidigungskäufer bleiben relevant, da ihre Sicherheitsanforderungen FIDO2- und FIPS-konforme Produkte begünstigen können. Der Markt für Zwei-Faktor-Authentifizierung (2FA) wird weiterhin Anbieter belohnen, die starke Authentifizierung mit unkomplizierter Registrierung, interoperabler Bereitstellung und glaubwürdigem Support für Legacy-Umgebungen kombinieren.
Marktführer in der Branche für Zwei-Faktor-Authentifizierung (2FA)
-
Yubico AB
-
RSA Security LLC
-
Microsoft Corporation
-
Okta, Inc.
-
Cisco Systems, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Jüngste Branchenentwicklungen
- Oktober 2026: Die FIDO Alliance veröffentlichte den Passkey Index 2026 und berichtete, dass 36 % der erfolgreichen Anmeldungen nun einen Passkey verwenden, gegenüber 26 % im Jahr 2025, Passkey-Erfolgsraten von 93 % gegenüber 78 % für herkömmliche MFA und 42 % der berechtigten Konten registriert. Zwei Drittel der Teilnehmer planen, innerhalb von 12 Monaten passwortlose Konten anzubieten.
- März 2026: Microsoft und Europol haben Tycoon 2FA zerschlagen, 330 aktive Domains auf Anordnung eines US-Bundesgerichts beschlagnahmt und koordinierte Strafverfolgungsmaßnahmen in 6 Ländern durchgeführt. Die Plattform hatte monatlich über 30 Millionen betrügerische E-Mails an mehr als 500.000 Organisationen zugestellt und war mit 96.000 einzelnen Phishing-Opfern weltweit in Verbindung gebracht worden.
- März 2026: RSA Security kündigte auf der RSAC Conference 2026 eine erweiterte Partnerschaft mit Microsoft an und integrierte RSA ID Plus in Microsofts 365 E7, The Frontier Suite, um KI-gestützte passwortlose Mitarbeiterauthentifizierung bereitzustellen. Die Partnerschaft erweitert den Phishing-resistenten Schutz auf Legacy-, OT- und Nicht-Microsoft-Umgebungen über die native Reichweite von Entra ID hinaus.
- März 2026: Yubico erweiterte auf der RSAC 2026 die Registrierungsfunktionen von YubiKey as a Service und fügte Unterstützung für die Registrierung vor Ort für Microsoft Entra ID- und PingID-Umgebungen durch eine neue YubiKey as a Service Enroll-App mit eingeschränktem frühen Zugang für Android hinzu. Die Funktion ermöglicht es Unternehmen, die Entra ID- und PingOne PingID-Registrierungs- und Kontowiederherstellungserfahrungen in einem Bereitstellungsmaßstab anzupassen.
Globaler Berichtsumfang des Marktes für Zwei-Faktor-Authentifizierung (2FA)
Der Markt für Zwei-Faktor-Authentifizierung umfasst Sicherheitslösungen, die von Benutzern verlangen, ihre Identität anhand von zwei unterschiedlichen Faktoren zu verifizieren, typischerweise etwas, das sie wissen (Passwort/PIN), kombiniert mit etwas, das sie haben (OTP per SMS, Authentifizierungs-App oder Hardware-Token) oder etwas, das sie sind (Biometrie), bevor der Zugang zu Systemen, Anwendungen oder Transaktionen gewährt wird.
Der Bericht über den Markt für Zwei-Faktor-Authentifizierung ist segmentiert nach Authentifizierungsmethode (SMS/Sprach-OTP, E-Mail-OTP, Authentifizierungs-App/TOTP, Push-Benachrichtigung, Hardware-Sicherheitsschlüssel, biometrischer Zweitfaktor und FIDO2/WebAuthn Passkey), Komponente (Hardware, Software und Dienstleistungen), Bereitstellungsmodell (Cloud-basiert, On-Premises und Hybrid), Unternehmensgröße (Großunternehmen, KMU und öffentlicher Sektor), Endnutzerbranche (BFSI, Regierung und Verteidigung, IT und Telekommunikation, Gesundheitswesen, Einzelhandel und Bildung) sowie Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| SMS und Sprach-OTP |
| E-Mail-OTP |
| Authentifizierungs-App und TOTP |
| Push-Benachrichtigung und Number Matching |
| Hardware-Sicherheitsschlüssel und Smartcard |
| Biometrischer Zweitfaktor |
| FIDO2 und WebAuthn Passkey |
| Hardware |
| Software |
| Dienstleistungen |
| Cloud-basiert |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Öffentlicher Sektor und Regierungsbehörden |
| Banken, Finanzdienstleistungen und Versicherungen |
| Regierung und Verteidigung |
| IT und Telekommunikation |
| Gesundheitswesen und Biowissenschaften |
| Einzelhandel und E-Commerce |
| Bildung |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| ASEAN | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten und Afrika | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Südafrika | |
| Ägypten | |
| Übriger Naher Osten und Afrika |
| Nach Authentifizierungsmethode | SMS und Sprach-OTP | |
| E-Mail-OTP | ||
| Authentifizierungs-App und TOTP | ||
| Push-Benachrichtigung und Number Matching | ||
| Hardware-Sicherheitsschlüssel und Smartcard | ||
| Biometrischer Zweitfaktor | ||
| FIDO2 und WebAuthn Passkey | ||
| Nach Komponente | Hardware | |
| Software | ||
| Dienstleistungen | ||
| Nach Bereitstellungsmodell | Cloud-basiert | |
| On-Premises | ||
| Hybrid | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Öffentlicher Sektor und Regierungsbehörden | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen | |
| Regierung und Verteidigung | ||
| IT und Telekommunikation | ||
| Gesundheitswesen und Biowissenschaften | ||
| Einzelhandel und E-Commerce | ||
| Bildung | ||
| Sonstige Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| ASEAN | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Südafrika | ||
| Ägypten | ||
| Übriger Naher Osten und Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Zwei-Faktor-Authentifizierung (2FA)?
Der Markt für Zwei-Faktor-Authentifizierung (2FA) wird im Jahr 2026 auf 5,33 Milliarden USD geschätzt und soll bis 2032 einen Wert von 11,18 Milliarden USD erreichen, mit einer CAGR von 12,92 % im Zeitraum 2027–2032. Die Nachfrage wird durch identitätsbasierte Angriffe, Compliance-Anforderungen, Cloud-Zugang und den Wandel hin zu Phishing-resistenten Faktoren unterstützt.
Welche Authentifizierungsmethode wächst am schnellsten?
FIDO2 und WebAuthn Passkey werden voraussichtlich bis 2032 mit einer CAGR von 13,24 % wachsen, da Organisationen auf Phishing-resistente Authentifizierung umsteigen. Die Methode ersetzt wiederverwendbare Codes durch kryptografische Anmeldeinformationen und gewinnt in Mitarbeiteranmeldeprogrammen zunehmend an Bedeutung.
Warum werden Passkeys für die Unternehmenssicherheit immer wichtiger?
Passkeys verwenden kryptografische Anmeldeinformationen und können die Abhängigkeit von gemeinsamen Geheimnissen reduzieren, die Angreifer durch Phishing abfangen oder stehlen können. Sie bieten auch einen Weg zu stärkerer Authentifizierung, wenn Organisationen die Geräteregistrierung und Kontowiederherstellung effektiv verwalten können.
Welches Bereitstellungsmodell hat die größte Bedeutung bei der 2FA-Einführung?
Die Cloud-basierte Bereitstellung entfiel im Jahr 2026 auf 57,66 % des Umsatzes und wird voraussichtlich bis 2032 mit einer CAGR von 13,28 % wachsen. Sie kann ein zentralisiertes Richtlinienmanagement für SaaS-Anwendungen, Remote-Benutzer, verwaltete Geräte und persönliche Geräte unterstützen.
Welcher Endnutzersektor hat die größte Nachfrage nach 2FA?
BFSI entfiel im Jahr 2026 auf 28,58 % des Umsatzes, da Zahlungssysteme, Kundenkonten und privilegierter Finanzzugang starke Kontrollen erfordern. Finanzinstitute müssen sicheren Mitarbeiterzugang und Transaktionsauthentifizierung mit einer Kundenerfahrung in Einklang bringen, die in großem Maßstab praktikabel bleibt.
Welche Region wächst am schnellsten?
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einer CAGR von 13,58 % wachsen, unterstützt durch digitale Identitätsprogramme, mobile Zahlungen und die Modernisierung von Finanzdienstleistungen. Die Region umfasst Märkte, in denen Authentifizierungsanbieter lokale Zahlungssysteme, regulatorische Erwartungen und mobile-first-Zugriffsmuster berücksichtigen müssen.