
セキュリティ質問票自動化市場の規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
| 市場規模 (2026) | 0.42 十億米ドル |
| 市場規模 (2031) | 1.20 十億米ドル |
| 成長率 (2026 - 2031) | 23.30 % |
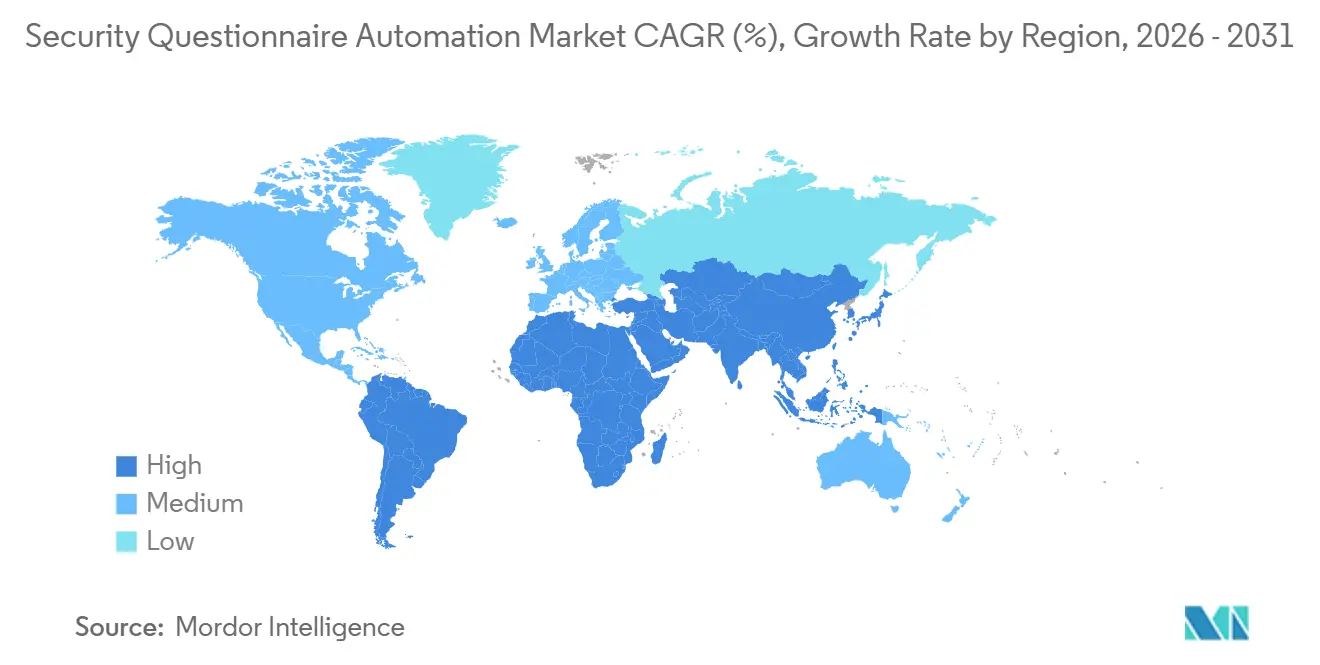
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
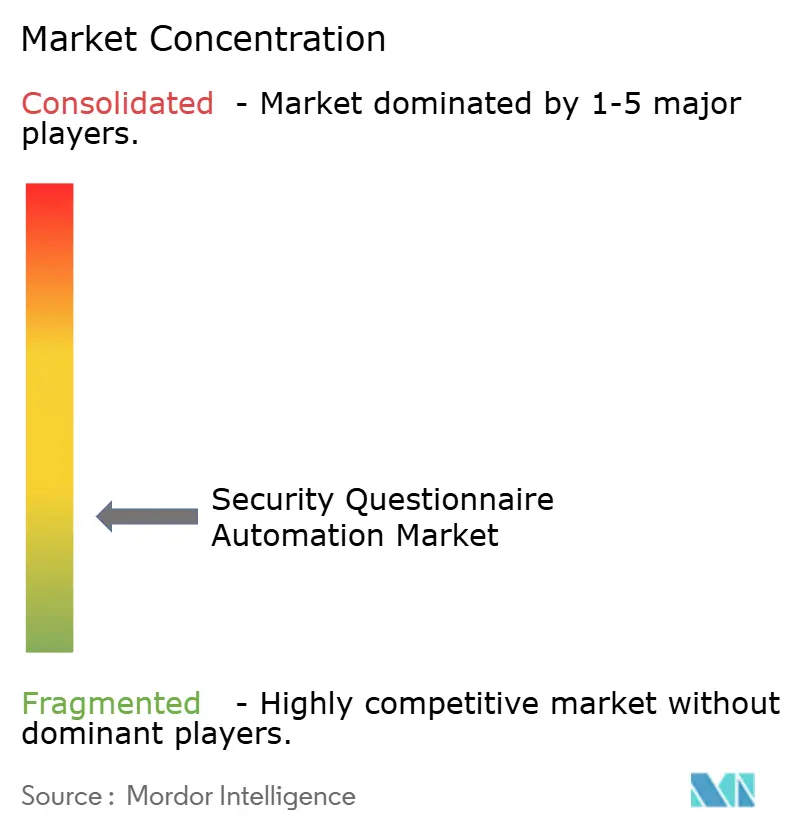
| 市場集中度 | 低 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるセキュリティ質問票自動化市場分析
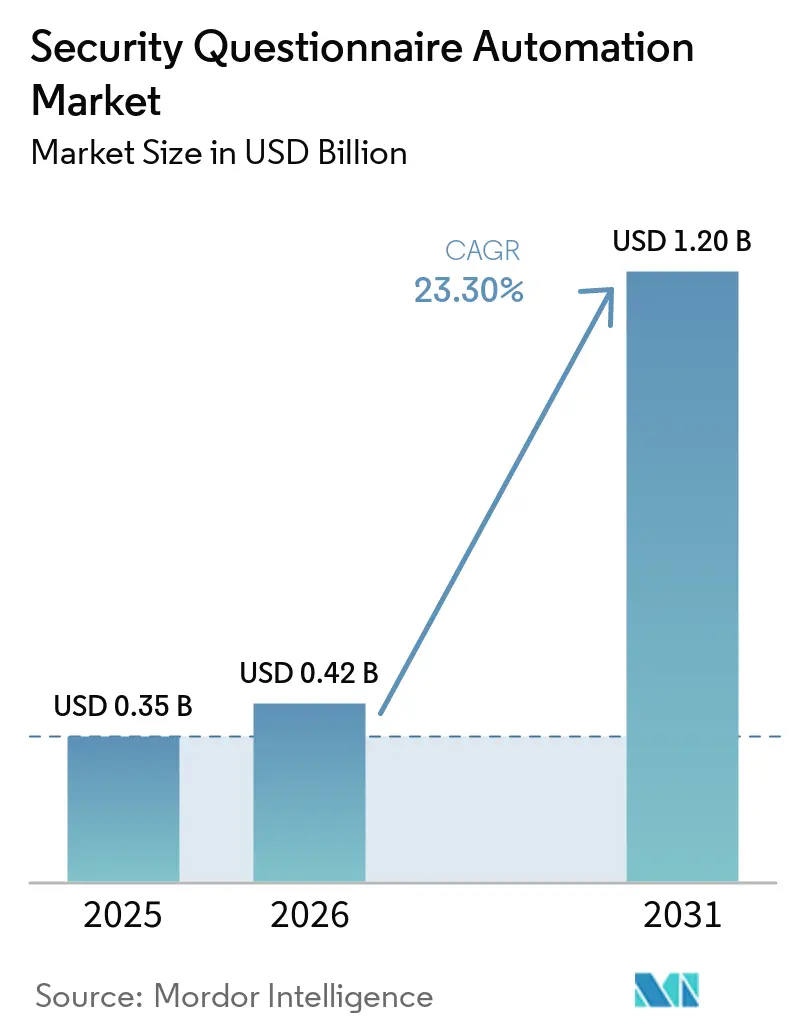
セキュリティ質問票自動化市場規模は2025年に0.35 ビリオン 米ドルと評価され、2026年の0.42 ビリオン 米ドルから2031年には1.20 ビリオン 米ドルに達すると推定されており、予測期間(2026年~2031年)のCAGRは23.30%です。規制要件により、ベンダーレビューは文書化されたコンプライアンス業務となっており、特に金融サービス企業が情報通信技術プロバイダーを評価しなければならない場面で顕著です。クラウドおよびSaaSの利用拡大により、レビューが必要なベンダー数が増加し、セキュリティチームの業務負荷が増しています。大規模言語モデルツールの本番利用も、検証済みのエビデンスと承認記録によって裏付けられた場合に、自動応答をより実用的なものにしています。セキュリティ質問票自動化市場は、単純な回答ライブラリを超え、最新のエビデンス維持し、レビューをルーティングし、継続的な保証業務を支援するツールへと移行しています。追跡可能な回答、セキュアなインテグレーション、および購買者向けトラストセンターを支援できるプロバイダーは、特に複数部門にわたってエビデンスを更新しなければならない場合に、規制対象顧客に対してより有利な立場に立てる可能性があります。
主要レポートのポイント
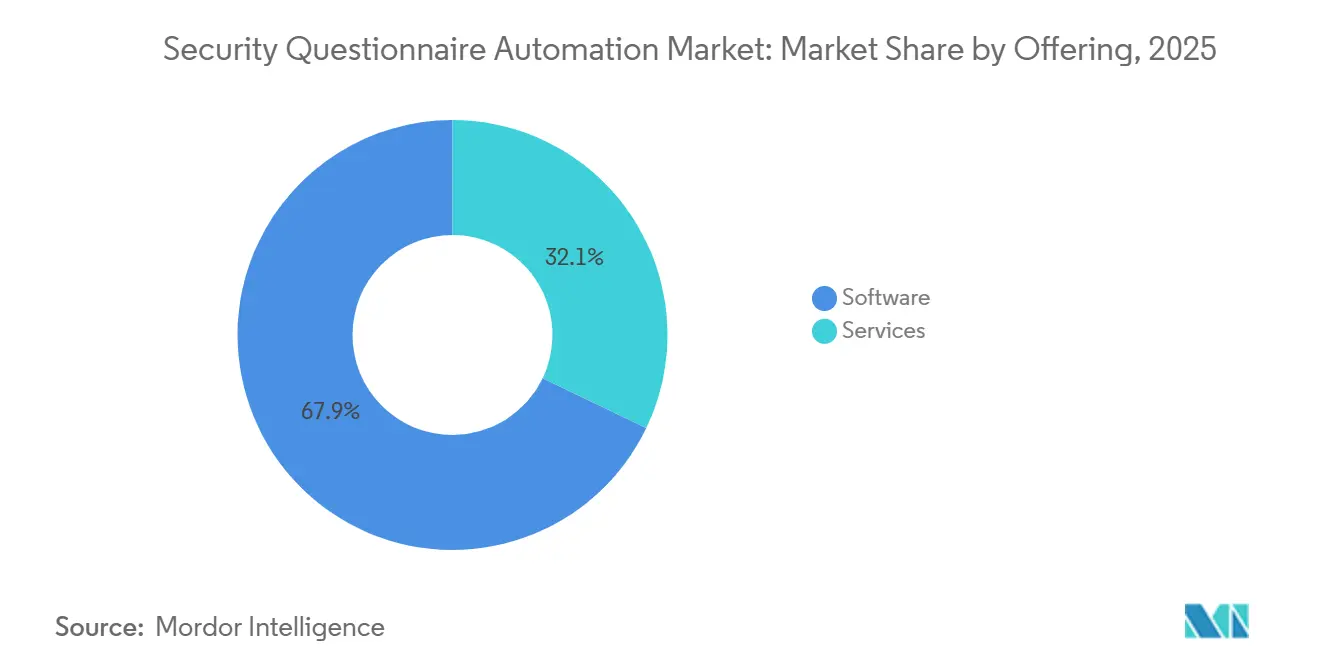
- 提供形態別では、ソフトウェアが2025年のセキュリティ質問票自動化市場シェアの67.88%を占め、サービスは2031年までにCAGR 24.75%で拡大する見込みです。
- 展開モード別では、クラウドが2025年のセキュリティ質問票自動化市場シェアの68.15%を占め、2031年までにCAGR 24.38%で成長する見込みです。
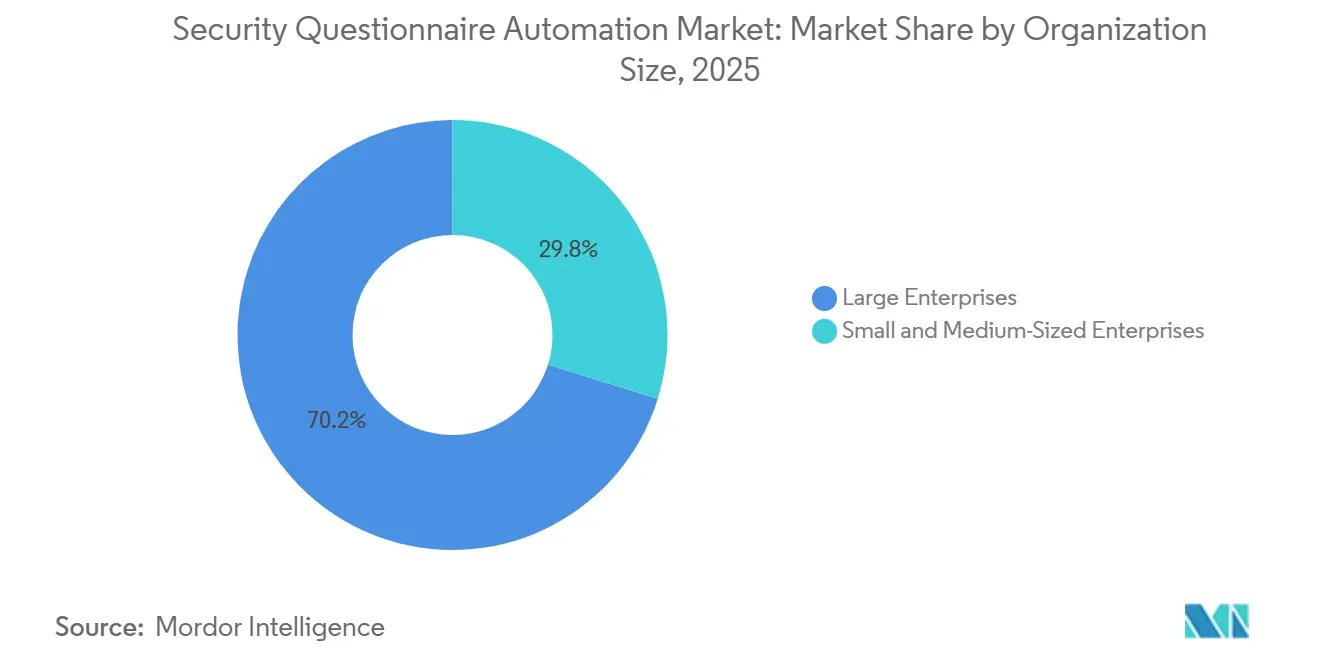
- 組織規模別では、大企業が2025年のセキュリティ質問票自動化市場収益の70.21%を占め、中小企業は2031年までにCAGR 25.09%で拡大する見込みです。
- エンドユーザー産業別では、BFSIが2025年のセキュリティ質問票自動化市場収益の31.29%を占め、ヘルスケアおよびライフサイエンスは2031年までにCAGR 23.72%で拡大する見込みです。
- 地域別では、北米が2025年の収益の38.44%を占め、アジア太平洋地域は2031年までにCAGR 24.10%で拡大する見込みです。
注:本レポートの市場規模および予測数値は、Mordor Intelligence 独自の推定フレームワークを使用して作成されており、2026年1月時点の最新の利用可能なデータとインサイトで更新されています。
グローバルセキュリティ質問票自動化市場のトレンドとインサイト
ドライバーの影響分析*
| ドライバー | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| サードパーティのサイバーセキュリティおよびプライバシー義務の増大 | +5.2% | グローバル、北米および欧州に集中 | 短期(2年以内) |
| クラウドおよびSaaSベンダーエコシステムの拡大 | +4.8% | グローバル、アジア太平洋およ中東への波及あり | 中期(2〜4年) |
| 定期的レビューから継続的ベンダー保証へのシフト | +3.5% | 北米および欧州、アジア太平洋での早期採用 | 中期(2〜4年) |
| セキュリティ質問票の量と複雑性の増大 | +3.2% | グローバル | 短期(2年以内) |
| より迅速かつ一貫した質問票回答への需要の高まり | +2.1% | 北米および欧州 | 短期(2年以内) |
| 購買者向けトラストセンターによる質問票の偏向 | +1.4% | 北米、欧州での早期成果あり | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
サードパーティのサイバーセキュリティおよびプライバシー義務の増大
セキュリティ質問票自動化市場は、組織がサードパーティの評価方法を文書化することを義務付ける規則から恩恵を受けています。デジタル・オペレーショナル・レジリエンス法(DORA)は2025年1月から欧州連合の金融機関に直接適用され、情報通信技術サードパーティの文書化された監督を義務付けています。欧州銀行監督機構は2026年9月に、非情報通信技術サードパーティサービスもカバーする最終ガイダンスを公表し、銀行が評価しなければならないベンダー関係の範囲を拡大しました。米国で、連邦銀行機関が2026年に、基本的なチェックリストレビューから、より包括的なサードパーティリスク管理へと期待を移行させるガイダンス案を提案しました。これらの要件により、契約、セキュリティ保護措置、データ取り扱い、および監査権に関するフレームワーク固有の質問が追加されます。エビデンスリンクを持つプラットフォームは、繰り返しの手作業を削減しながら、回答がどのように裏付けられたかをチームが示す助けとなります。
クラウドおよびSaaSベンダーエコシステムの拡大
クラウドソフトウェアベースの拡大により、組織が完了しなければならないベンダー評価の量が増加しています。企業がアプリケーションを追加するにつれ、セキュリティおよび調達チームは購入を承認する前により多くのプロバイダーとサブプロセッサーをレビューしなければなりません。このプレッシャーは、アプリケーションが顧客データを処理したり重要な業務を支援したりする場合に最も強くなります。セキュリティ質問票自動化市場は、コントロールを担当するチームに所有権を維持しながら承認済みのエビデンスをリクエスト間で再利用することでこの業務負荷に対応できます。クラウド提供により、回答ワークフローを調達、顧客関係管理、およびガバナンスツールと接続することも容易になります。同一プラットフォームが受信する購買者の質問票と、組織自身のベンダーに対する送信評価の両方を支援できる場合、商業的な根拠はより強固になります。
定期的レビューから継続的ベンダー保証へのシフト
セキュリティ質問票自動化市場は、定期的なレビューサイクルから、より継続的なベンダー保証へのシフトによっても支えられています。2026年の業界レポートによると、組織の38%が標準化された継続的なサードパーティリスク管理アプローチを採用していた一方、46%はまだ定期的な評価や年次監査に依存していました。FINRAは2026年の規制監督レポートでベンダーリスク管理を審査優先事項として挙げました。2025年1月のサードパーティエンゲージメント情報の更新要請も、企業が最新の記録を維持する必要性を強調しました。継続的な保証には、古くなったエビデンスを特定し、更された検証を要求できるナレッジベースが必要です。これは、スタンドアロンのテキストを生成するのではなく、回答を基礎となるコントロールにリンクするプロバイダーに有利に働きます。
セキュリティ質問票の量と複雑性の増大
セキュリティ質問票は現在、人工知能ガバナンス、環境・社会条項、データ所在地要件など、より幅広いトピックをカバーしています。Drataは2026年6月に、処理された210万件の質問のうち9ヶ月間で人工知能ガバナンスに関する質問が30%増加したと報告しました。同開示では、ベンダーの89%がこれらの質問に未回答のままであると述べています。日本の金融庁は2026年4月に、企業が共通フォーマットではなく独自の質問票フォーマットを使用しているため、金融機関が重複作業に直面していると報告しました。[1] この重複は、構造化されたコンテンツ、承認済み回答ライブラリ、およびフォーマット固有の回答ツールの価値を高めます。また、セキュリティ質問票自動化市場がレビュープロセスを弱めることなく回避可能な作業を削減することも可能にします。
制約の影響分析*
| 制約 | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| インテグレーションの複雑性と総所有コスト | -2.8% | グローバル | 中期(2〜4年) |
| プライバシーおよび国境を越えたエビデンス共有の制約 | -1.9% | 欧州、アジア太平洋、および北米 | 長期(4年以上) |
| AI生成回答におけるハルシネーション、出所、および責任リスク | -1.5% | グローバル | 中期(2〜4年) |
| セキュリティ、プライバシー、法務、および営業コンテンツの所有権の分散 | -1.2% | グローバル | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
インテグレーションの複雑性と総所有コスト
インテグレーションの複雑性は、特に別々のガバナンス、顧客関係管理、コラボレーション、およびアイデンティティシステムを持つ大規模組織において、セキュリティ質問票自動化市場での採用を遅らせる可能性があります。購買者は統一されたサードパーティリスク管理環境ではなく、ツールのパッチワークを運用していることが多いです。コストには、コンテンツのクリーンアップ、ナレッジベースのメンテナンス、モデルの設定、および生成された回答の人間によるレビューも含まれます。これらのコストは、購買者が最初の調達プロセス中に評価することが難しい場合があります。中規模企業は手作業を削減する必要性が最も高い一方で、展開するための技術リソースが少ない場合があります。事前構築済みコネクタとマネージドオンボーディングを提供するプロバイダーは、この障壁を低減し、実際の利用開始までの道のりを短縮できます。
AI生成回答におけるハルシネーション、出所、および責任リスク
不正確な回答は、規制対象の顧客に提出された場合にコンプライアンスおよび契約上のリスクを生じさせる可能性があります。クラウドセキュリティアライアンスは2026年6月に、欧州連合の製造物責任指令が人工知能ソフトウェに厳格責任を拡大し、2026年12月までの実施を義務付けていると述べました。この指令はまた、技術的な複雑性により申立人が欠陥を証明することが困難な場合に証拠上の推定を生じさせます。BFSIおよびヘルスケアの購買者は、ソース文書を引用し承認履歴を示す出力を求めています。これらの要件は販売サイクルを延長する可能性がありますが、検証済みの顧客エビデンスを使用するシステムと汎用テキスト生成を区別するものでもあります。強固な出所管理は、自動化の生産性上の利点を損なうことなく、プロバイダーがこの懸念に対処するのに役立ちます。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
提供形態別:ソフトウェアがリードし、サービスは実装ニーズとともに拡大
ソフトウェアは2025年のセキュリティ質問票自動化市場規模の67.88%を占めました。この地位は、構造化されたナレッジベース、トラストセンターの公開、質問票の受付、およびエビデンスの再利用を単一のワークフローに統合した回答エンジンへの需要を反映しています。コンテンツオーナーがコンテンツを最新の状態に保ち、承認し、関連するントロールにリンクしている限り、完了した各回答は後続のリクエストを支援するライブラリを強化できます。ソフトウェアプラットフォームはまた、セキュリティ、法務、プライバシー、および営業チームに、別々のスプレッドシートやメールのやり取りではなく、単一の管理されたワークフローを提供できます。その結果、顧客レビュー全体でより一貫した言語が使用され、各回答を誰が承認したかの明確な記録が残ります。
サービスは2026年から2031年にかけてCAGR 24.75%で成長する見込みです。実装、インテグレーション、マネージド回答、およびアドバイザリー業務は、購買者がプラットフォームを大規模に運用するための人員やプロセスを欠いているセキュリティ質問票自動化市場において重要です。マネージド回答サービスは、大量の質問票を受け取るが、専任のプログラムチームや確立された回答プロセスを持たない組織を支援できます。アドバイザリーサービスはまた、非公式な部門横断的な引き継ぎから、定義されたオーナー、サービスレベルのコミットメント、承認ルート、およびエビデスを最新の状態に保つための実用的なプロセスへのシフトを支援します。レガシーシステムがガバナンス、顧客、およびコラボレーション環境のリンクの複雑性を高めるため、大規模組織では追加の実装作業が必要になることが多いです。
展開モード別:クラウドが現在の規模と継続的な採用を支援
クラウドは2025年のセキュリティ質問票自動化市場規模の68.15%を占めました。そのリードは、頻繁なナレッジベースの更新、アプリケーションプログラミングインターフェース接続、オンライントラストセンターの公開、および複数拠点で業務を行うチームへのアクセスの必要性を反映しています。クラウドツールはまた、購買者ポータルを通じて提出された質問票をサポートできます。そうでなければアナリストが情報をのフォームに手動でコピーする必要があります。この機能は重要です。なぜなら、ファイルアップロードのワークフローだけでは多くのポータルベースの評価に対応できないからです。集中型クラウド提供はまた、分散したチームが同じ承認済みコンテンツと承認履歴にアクセスするのに役立ちます。
クラウドは2026年から2031年にかけてCAGR 24.38%で成長し、セキュリティ質問票自動化市場の展開モードの中で最も強い地位を維持する見込みです。組織は引き続き、独自のホスティング環境を維持することなく、ガバナンス、顧客関係管理、およびコラボレーションツールと統合できるシステムを好みます。オンプレミス展開は、厳格なデータ所在地要件を持つ政府、防衛、重要インフラ、およびソブリン人工知能の設定において引き続き関連性があります。これらの購買者は、サプライヤーおよび顧客レビューを支援するために使用される資料を含め、エビデンスが保存・処理される場所を直接管理することを優先する場合があります。クラウドセキュリティの実践が改善し、より多くの顧客がワークフローオンラインに移行するにつれても、彼らのニーズはオンプレミスオプションを引き続き関連性のあるものにしています。
組織規模別:大企業がリードし、中小企業が勢いを増す
大企業は2025年の収益の70.21%を占めました。主要なテクノロジーベンダーおよび金融サービスプロバイダーは、四半期ごとに数百件の質問票を受け取る可能性があり、手動での完了は重大な業務負担となります。大規模企業はまた、より広範な製品、セキュリティ、法務、および営業のステークホルダーを調整する必要があります。自動化により、一貫したエビデンスと承認基準を適用しながら、適切なコンテンツオーナーに質問をルーティングできます。これらの特性により、質問票の量が多い場合に投資を正当化しやすくなります。
中小企業は2026年から2031年にかけてCAGR 25.09%で成長する見込みです。大規模顧客は小規模サプライヤーに対してより厳格なベンダー資格要件を適用しており、これらのサプライヤーが迅速かつ一貫して対応する必要性が高まっています。クラウドネイティブプラットフォームと使用量ベースの価格設定により、小規模組織の初期コストを低減しながら、時間をかけて回答プロセスを構築できます。規制上の期待も、直接的な執行が実際の懸念となる前に、顧客契約を通じて中小企業に及んでいます。セキュリティ質問票自動化市場は、繰り返し可能な保証回答の管理を容易にすることで、小規模ベンダーが販売機会を守るのに役立ちます。
エンドユーザー産業別:BFSIが規模を提供し、ヘルスケアおよびライフサイエンスが前進
BFSIは2025年の収益の31.29%を占め、セキュリティ質問票自動化市場の中核的なユースケースとなっています。金融機関はベンダー評価を送信するとともに、自社の顧客からの評価も受け取るため、二重の業務負荷が生じます。デジタル・オペレーショナル・レジリエンス法(DORA)は、金融機が情報通信技術におけるサードパーティリスクの管理を文書化することを義務付けています。[2] サービス内容、データ保護、監査権、および終了手続きに関する契約上の要件により、組織は裏付けとなるエビデンスを維持する必要があります。
ヘルスケアおよびライフサイエンスは2026年から2031年にかけてCAGR 23.72%で成長する見込みです。HIPAAビジネスアソシエイト契約の検証には、サービスプロバイダーが健康情報をどのように保護するかのレビューが必要です。米国保健福祉省は2025年1月に、対象事業体が必要な技術的保護措置が整っていることを確認する年次書面による検証をビジネスアソシエイトから取得することを義務付けるHIPAAセキュリティルールの更新案を提案しました。HITRUSTなどの共通フレームワークにより、HIPAA、NISTガイダンス、およびSOC 2要件にわたって単一の回答をマッピングすることが価値あるものとなります。これにより、多数のベンダーを評価しなければならないチームの繰り返しのコンテンツ作業が削減されます。
地域分析
北米は2025年の収益の38.44%を占め、大量の受信顧客レビューに直面するテクノロジーサプライヤーと、重複するサードパーティリスク期待のもとで業務を行う金融機関によって支えられています。ニューヨーク州金融サービス局は2025年10月に、対象事業体のサードパーティサービスプロバイダーリスク管理に関するガイダンスを発行しました。FINRAも2026年にベンダーリスク管理を審査優先事項として強調しました。米国は高いSaaS利用率、確立されたサードパーティリスク管理プログラム、および支援された回答に対してエビデンスレベルの追跡可能性を期待する購買者を組み合わせており、北米をセキュリィ質問票自動化市場の中心に位置付けています。
欧州はセキュリティ質問票自動化の第2位の地域市場です。DORAおよびNIS2のサプライチェーンセキュリティ要件は、ベンダーデューデリジェンスのための強固なコンプライアンス基盤を生み出し、企業が評価を文書化することを促しています。欧州委員会は2026年に、重要セクター全体で協調的なセキュリティリスク評価を可能にするための信頼できる情報通信技術サプライチェーンフレームワークを提案しました。[3] 欧州銀行監督機構の2026年9月のガイダンスは、銀行における非情報通信技術サービスへの評価要件を拡大しています。ドイツ、英国、およびフランスが大きな需要を生み出す一方、国境を越えた移転規則と国内データ所在地件は、ローカライズされたデータ処理と多言語処理を優先させます。
アジア太平洋地域は2026年から2031年にかけてCAGR 24.10%で拡大する見込みです。シンガポールのテクノロジーリスク管理への期待、日本のサイバーセキュリティ管理ガイダンス、インドのデータ保護要件、および韓国の進化するデータ保護規則が、ベンダー保証への注目を高めています。Zeroboardは2026年3月に、日本のサイバーセキュリティ経営ガイドラインVer. 3.0を使用して、DataSeed SAQプラットフォームにサイバーセキュリティ調査項目を追加しました。中国のサイバーセキュリティローカライゼーション要件とスマートシティのサプライチェーン評価も、データ所在地管理と多言語回答機能への需要を生み出しています。南米、中東、およびアフリカは、セキュリティ質問票自動化市場への需要が多国籍企業の子会社、BFSI機関、および企業契約の資格取得を目指すテクノロジーベンダーに集中する、より初期段階の地域です。
競合ランドスケープ
セキュリティ質問票自動化市場には、専用の回答プラットフォーム、回答自動化を組み込んだトラスト管理プラットフォーム、および人工知能ネイティブのナレッジ自動化プロバイダーが含まれます。専用プロバイダーにはConveyor、Whistic、Vendict、およびSkyperが含まれ、トラスト管理プロバイダーにはVanta、SafeBaseを通じたDrata、TrustCloud、Secureframe、Scrut Automation、およびSprintoが含まれます。人工知能ネイティブプロバイダーにはArphie、1up AI、およびInventive AIが含まれます。中小企業と大企業の両方にわたって支配的な地位を持つプロバイダーはなく、価格と製品の競争が活発に続いています。
セキュリティ質問票自動化市場における競争は、プロバイダーが質問票を孤立したタスクとして扱うか、継続的なコンプライアンおよびベンダーリスクワークフローの一部として扱うかに集中しています。BFSIおよびヘルスケアの購買者は、ソースにリンクされた出力と改ざん防止の承認記録にますます重点を置いています。Vantaは2026年3月に顧客トラストエージェントを立ち上げ、自己改善型ナレッジベース、自動化された質問ルーティング、および受信トラストレビューの87%の偏向率を特徴としています。Drataは2026年6月にAIエージェントガバナンスを立ち上げ、企業が人工知能エージェントのインベントリ作成、監視、およびガバナンスを行えるよう支援しています。これらの行動は、一度限りの回答生成ではなく、継続的なエビデンス管理への移行を示しています。
Drataは2025年2月にSafeBaseを2億5,000万 ミリオン 米ドルで買収し、コンプライアンス自動化プラットフォームとトラストセンター機能および購買者側のネットワークリーチを組み合わせました。[4] Sprintoは2026年3月に自律型トラストプラットフォームを立ち上げ、200以上の標準にわたるベンダーデューデリジェンス、エビデンス更新、およびコントロールギャップ解消のためのエージェントを搭載しました。Conveyorは2025年6月にシリーズBラウンドで2,000万 ミリオン 米ドルを調達し、セキュリティレビューおよび提案依頼書のための人工知能機能を拡大しました。多言語回答自動化、購買者ポータルの完了、および中規模顧客向けのガバナンスツールにはオープンスペースが残っています。回答の正確性、インテグレーションの信頼性、およびエビデンスの最新性を証明できるプロバイダーは、セキュリティ質問票自動化市場が購買者のより厳格なレビュー要件に直面するにつれて優位性を持つ可能性があります。
セキュリティ質問票自動化産業のリーダー
-
Vanta Inc.
-
Drata, Inc.
-
Secureframe, Inc.
-
Sprinto Technologies Private Limited
-
SecurityPal, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
最近の業界動向
- 2026年10月:旧AuditBoard, Inc.であるOptroは、Carahsoftと提携し、エージェント型GRCインテリジェンスプラットフォームを米国公共部門に提供し、義務的なサードパーティサイバーセキュリティ評価義務の対象となる連邦機関および防衛請負業者向けに質問票自動化と連携リスク機能を拡大しました。
- 2026年9月:欧州銀行監督構は、非ICTサービスに関するサードパーティリスクの健全な管理に関する最終ガイドラインを公表し、EU金融機関のICTプロバイダーを超えてDORAに準拠したベンダー評価義務を拡大し、自動化プラットフォームで対応可能な質問票の量を大幅に拡大しました。
- 2026年6月:Drata, Inc.はAIエージェントガバナンスを立ち上げ、トラスト管理プラットフォームを拡張してエンタープライズAIエージェントのインベントリ作成、監視、およびガバナンスを行えるようにしました。これは調達における最も急速に成長しているセキュリティ質問カテゴリに対応するもので、AIガバナンスに関する質問は処理された210万件の質問のうち頻度が30%増加し、ベンダーの89%が未回答のままでした。
- 2026年5月:OptroはAIネイティブの自律型コントロールテストスタートアップであるMidshipを買収し、コントロール管理の最大87%を自動化できる最初のエージェント型GRCシステムを構築したと説明し、継続的な質問票エビデンスの生成とメンテナンスを直接強化しました。
グローバルセキュリティ質問票自動化市場レポートの範囲
セキュリティ質問票自動化市場は、セキュリティ、コンプライアンス、ベンダーリスク、およびデューデリジェンス質問票の完了、管理、分析、および回答を自動化するソフトウェアプラットフォームおよび関連サービスで構成されています。これらのソリューションは、人工知能、ナレッジ管理、ワークフロー自動化、コンプライアンスリポジトリ、およびコラボレーションツールを活用して、情報提供依頼書(RFI)、提案依頼書(RFP)、セキュリティ評価、およびサードパーティリスク管理質問票への回答に関連する手作業を削減します。この市場は、販売サイクルの加速、コンプライアンスの正確性の向上、ベンダー評価の合理化、およびセキュリティ保証プロセスの強化を目指す組織にサービスを提供します。
セキュリティ質問票自動化市場レポートは、提供形態(ソフトウェア、およびサービス〔実装・インテグレーションサービス、マネージド質問票回答サービス、ならびにコンルティングおよびアドバイザリーサービス〕)、展開モード(クラウド、およびオンプレミス)、組織規模(大企業、および中小企業)、エンドユーザー産業(銀行・金融サービス・保険〔BFSI〕、ITおよび通信、政府および防衛、ヘルスケアおよびライフサイエンス、小売およびEコマース、エネルギーおよびユーティリティ、その他のエンドユーザー産業)、ならびに地域(北米、南米、欧州、アジア太平洋、中東、およびアフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
| ソフトウェア | |
| サービス | 実装・インテグレーションサービス |
| マネージド質問票回答サービス | |
| コンサルティングおよびアドバイザリーサービス |
| クラウド |
| オンプレミス |
| 大企業 |
| 中小企業 |
| 銀行・金融サービス・保険(BFSI) |
| ITおよび通信 |
| 政府および防衛 |
| ヘルスケアおよびライフサイエンス |
| 小売およびEコマース |
| エネルギーおよびユーティリティ |
| その他のエンドーザー産業 |
| 北米 | 米国 |
| カナダ | |
| 南米 | ブラジル |
| アルゼンチン | |
| メキシコ | |
| その他の南米 | |
| 欧州 | 英国 |
| ドイツ | |
| フランス | |
| イタリア | |
| スペイン | |
| その他の欧州 | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| オーストラリア | |
| シンガポール | |
| その他のアジア太平洋 | |
| 中東 | アラブ首長国連邦 |
| サウジアラビア | |
| トルコ | |
| イスラエル | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| エジプト | |
| その他のアフリカ |
| 提供形態別 | ソフトウェア | |
| サービス | 実装・インテグレーションサービス | |
| マネージド質問票回答サービス | ||
| コンサルティングおよびアドバイザリーサービス | ||
| 展開モード別 | クラウド | |
| オンプレミス | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| エンドユーザー産業別 | 銀行・金融サービス・保険(BFSI) | |
| ITおよび通信 | ||
| 政府および防衛 | ||
| ヘルスケアおよびライフサイエンス | ||
| 小売およびEコマース | ||
| エネルギーおよびユーティリティ | ||
| その他のエンドーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| メキシコ | ||
| その他の南米 | ||
| 欧州 | 英国 | |
| ドイツ | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| シンガポール | ||
| その他のアジア太平洋 | ||
| 中東 | アラブ首長国連邦 | |
| サウジアラビア | ||
| トルコ | ||
| イスラエル | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| エジプト | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
セキュリティ質問票自動化市場の規模はどのくらいですか?
セキュリティ質問票自動化市場は2025年に0.35 ビリオン 米ドルと評価され、2026年には0.42 ビリオン 米ドルと推定されています。2031年までにCAGR 23.30%で1.20 ビリオン 米ドルに達する見込みです。
セキュリティ質問票自動化の需要を牽引しているものは何ですか?
サードパーティリスク規則、より大規模なクラウドベンダーポートフォリオ、継続的な保証要件、およびより複雑な人工知能ガバナンスの質問が、セキュリティチームの負担を増大させています。
セキュリティ質問票自動化の採用をリードしている提供形態はどれですか?
ソフトウェアが2025年の収益の67.88%でリードしています。サービスは、購買者が実装とマネージド回答サポートを求めにつれ、2031年までにCAGR 24.75%でより速く成長する見込みです。
これらのプラットフォームで最も広く使用されている展開モードはどれですか?
クラウドは2025年の収益の68.15%を占め、2031年までにCAGR 24.38%で成長する見込みです。頻繁な更新、インテグレーション、および購買者向けトラストセンターをサポートします。
最大の需要を持つエンドユーザーセクターはどれですか?
BFSIは2025年の収益の31.29%を占めました。金融機関は広範なベンダーセキュリティ評価を送受信するためです。
質問票自動化で最も速く成長している地域はどこですか?
アジア太平洋地域は、地域のデータ保護およびテクノロジーリスク管理要件に支えられ、2031年までにCAGR 24.10%で成長する見込みです。