
Marktgröße und Marktanteil für Security Questionnaire Automation
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
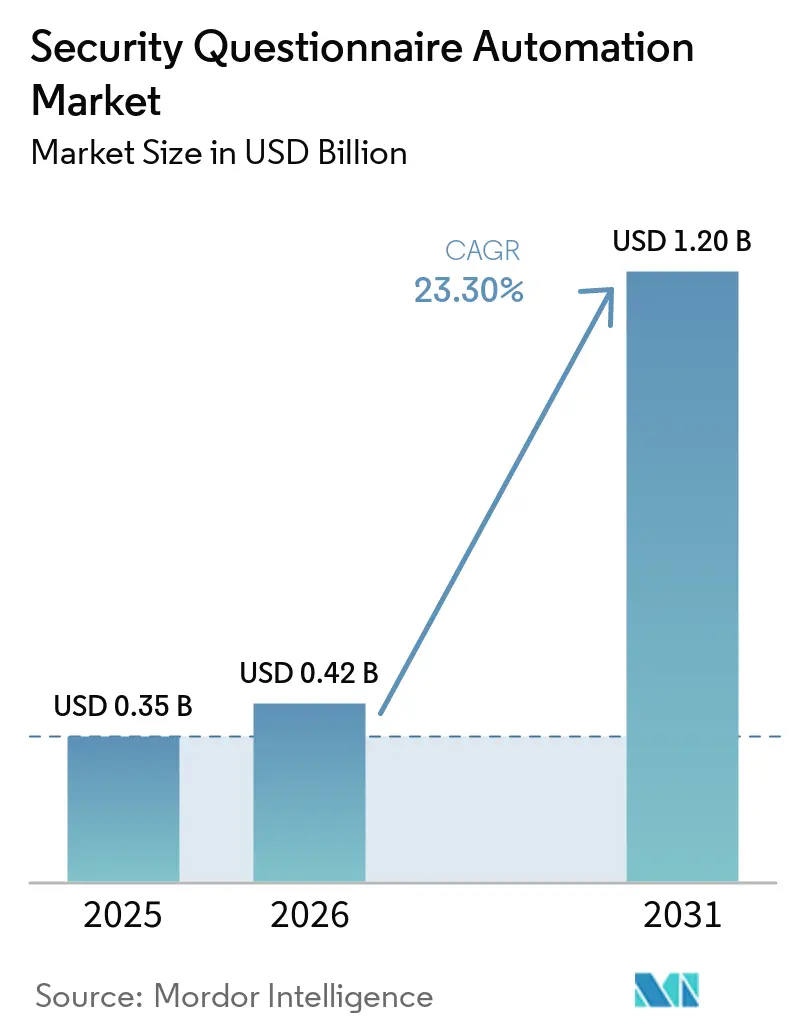
| Marktgröße (2026) | 0.42 Milliarden US-Dollar |
| Marktgröße (2031) | 1.20 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 23.30 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
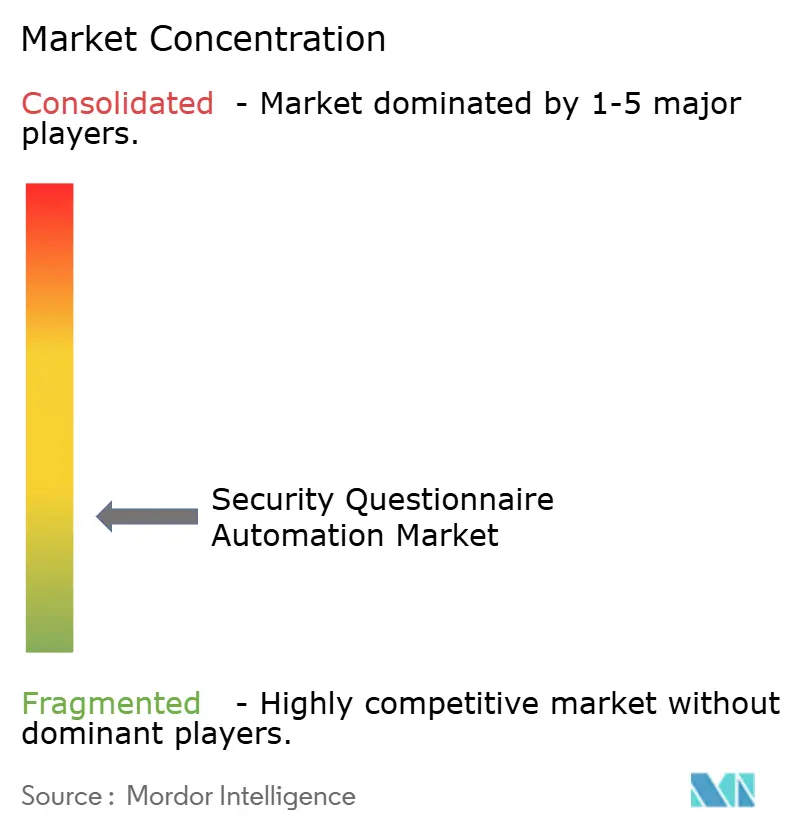
| Marktkonzentration | Niedrig |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Security Questionnaire Automation von Mordor Intelligence
Die Marktgröße für Security Questionnaire Automation wurde 2025 auf 0,35 Milliarden USD geschätzt und wird voraussichtlich von 0,42 Milliarden USD im Jahr 2026 auf 1,20 Milliarden USD bis 2031 wachsen, bei einer CAGR von 23,30 % während des Prognosezeitraums (2026–2031). Regulatorische Anforderungen machen Lieferantenprüfungen zu einer dokumentierten Compliance-Aufgabe, insbesondere dort, wo Finanzdienstleistungsunternehmen Anbieter von Informations- und Kommunikationstechnologie bewerten müssen. Das Wachstum bei der Nutzung von Cloud- und SaaS-Lösungen erhöht die Anzahl der zu prüfenden Anbieter und erhöht die Arbeitsbelastung für Sicherheitsteams. Der produktive Einsatz von Large-Language-Model-Tools macht automatisierte Antworten auch praktikabler, wenn sie durch verifizierte Nachweise und Genehmigungsunterlagen unterstützt werden. Der Markt für Security Questionnaire Automation entwickelt sich daher über eine einfache Antwortbibliothek hinaus hin zu Tools, die aktuelle Nachweise pflegen, Prüfungen weiterleiten und wiederkehrende Sicherungsaufgaben unterstützen. Anbieter, die nachvollziehbare Antworten, sichere Integrationen und käuferseitige Trust-Center unterstützen können, sind bei regulierten Kunden wahrscheinlich besser positioniert, insbesondere wenn Nachweise abteilungsübergreifend aktualisiert werden müssen.
Wichtigste Erkenntnisse des Berichts
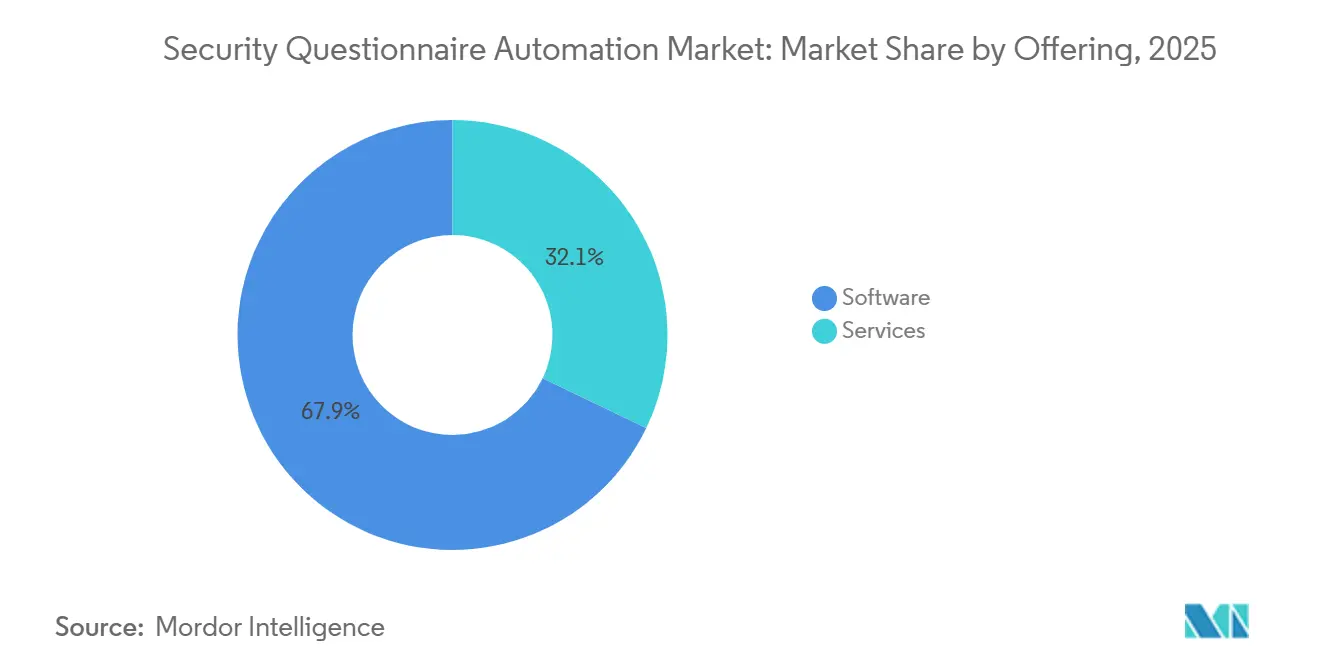
- Nach Angebot hielt Software im Jahr 2025 einen Marktanteil von 67,88 % am Markt für Security Questionnaire Automation, während Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 24,75 % wachsen werden.
- Nach Bereitstellungsmodus entfiel auf Cloud im Jahr 2025 ein Marktanteil von 68,15 % am Markt für Security Questionnaire Automation und wird voraussichtlich bis 2031 mit einer CAGR von 24,38 % wachsen.
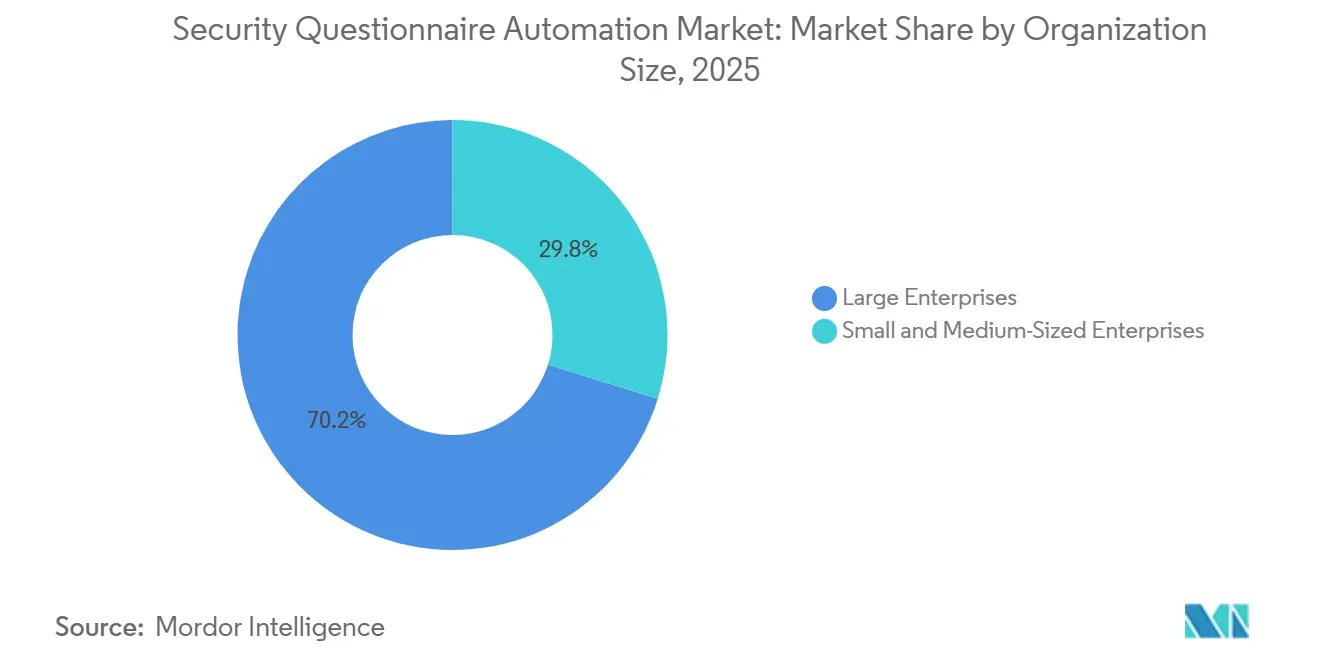
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2025 einen Anteil von 70,21 % am Markterlös für Security Questionnaire Automation, während KMU bis 2031 voraussichtlich mit einer CAGR von 25,09 % wachsen werden.
- Nach Endnutzerbranche entfiel auf BFSI im Jahr 2025 ein Anteil von 31,29 % am Markterlös für Security Questionnaire Automation, während Gesundheitswesen und Biowissenschaften bis 2031 voraussichtlich mit einer CAGR von 23,72 % wachsen werden.
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Anteil von 38,44 % am Erlös, während der asiatisch-pazifische Raum bis 2031 voraussichtlich mit einer CAGR von 24,10 % wachsen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Globale Trends und Erkenntnisse zum Markt für Security Questionnaire Automation
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende Cybersicherheits- und Datenschutzverpflichtungen gegenüber Dritten | +5.2% | Global, konzentriert in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Ausweitung von Cloud- und SaaS-Anbieter-Ökosystemen | +4.8% | Global, mit Ausstrahlungseffekten auf den asiatisch-pazifischen Raum und den Nahen Osten | Mittelfristig (2–4 Jahre) |
| Wechsel von periodischen Prüfungen zur kontinuierlichen Lieferantensicherung | +3.5% | Nordamerika und Europa, frühe Einführung im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Zunehmende Anzahl und Komplexität von Sicherheitsfragebögen | +3.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Wachsende Nachfrage nach schnelleren und konsistenteren Fragebogenantworten | +2.1% | Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Fragebogenabweisung durch käuferseitige Trust-Center | +1.4% | Nordamerika, mit frühen Gewinnen in Europa | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Cybersicherheits- und Datenschutzverpflichtungen gegenüber Dritten
Der Markt für Security Questionnaire Automation profitiert von Vorschriften, die Organisationen verpflichten, zu dokumentieren, wie sie Dritte bewerten. Der Digital Operational Resilience Act gilt seit Januar 2025 unmittelbar für Finanzunternehmen in der Europäischen Union und erfordert eine dokumentierte Aufsicht über Dritte im Bereich Informations- und Kommunikationstechnologie. Die Europäische Bankenaufsichtsbehörde veröffentlichte im September 2026 abschließende Leitlinien, die auch Nicht-Informations- und Kommunikationstechnologie-Drittdienstleistungen abdecken und damit den Kreis der Lieferantenbeziehungen erweitern, die Banken bewerten müssen. In den Vereinigten Staaten schlugen die föderalen Bankaufsichtsbehörden 2026 Leitlinien vor, die die Erwartungen von einfachen Checklisten-Prüfungen hin zu einem umfassenderen Drittparteienrisikomanagement verschoben. Diese Anforderungen fügen rahmenspezifische Fragen zu Verträgen, Sicherheitsvorkehrungen, Datenverarbeitung und Prüfungsrechten hinzu. Plattformen mit Nachweisverknüpfungen können wiederholte manuelle Arbeit reduzieren und Teams dabei helfen, zu zeigen, wie eine Antwort unterstützt wurde.
Ausweitung von Cloud- und SaaS-Anbieter-Ökosystemen
Die wachsende Cloud-Softwarebasis erhöht das Volumen der Anbieterbewertungen, die Organisationen abschließen müssen. Wenn Unternehmen Anwendungen hinzufügen, müssen Sicherheits- und Beschaffungsteams mehr Anbieter und mehr Unterauftragsverarbeiter prüfen, bevor sie einen Kauf genehmigen. Dieser Druck ist am stärksten dort, wo Anwendungen Kundendaten verarbeiten oder kritische Abläufe unterstützen. Der Markt für Security Questionnaire Automation kann diese Arbeitsbelastung bewältigen, indem genehmigte Nachweise über Anfragen hinweg wiederverwendet werden, während die Verantwortung bei den für die Kontrolle zuständigen Teams verbleibt. Die Cloud-Bereitstellung erleichtert es auch, einen Antwort-Workflow mit Beschaffungs-, Customer-Relationship-Management- und Governance-Tools zu verbinden. Der wirtschaftliche Fall wird stärker, wenn dieselbe Plattform sowohl eingehende Käuferfragebögen als auch ausgehende Bewertungen der eigenen Anbieter der Organisation unterstützen kann.
Wechsel von periodischen Prüfungen zur kontinuierlichen Lieferantensicherung
Der Markt für Security Questionnaire Automation wird auch durch einen Wechsel von periodischen Prüfungszyklen zu einer kontinuierlicheren Lieferantensicherung unterstützt. Ein Branchenbericht aus dem Jahr 2026 ergab, dass 38 % der Organisationen mit einem standardisierten, kontinuierlichen Ansatz zum Drittparteienrisikomanagement arbeiteten, während 46 % noch auf periodische Bewertungen oder jährliche Audits setzten. FINRA listete das Lieferantenrisikomanagement als Prüfungsschwerpunkt in seinem Aufsichtsbericht 2026 auf. Sein Ersuchen vom Januar 2025 um aktualisierte Informationen zu Drittparteienbeteiligungen unterstrich ebenfalls die Notwendigkeit für Unternehmen, aktuelle Aufzeichnungen zu führen. Kontinuierliche Sicherung erfordert eine Wissensbasis, die veraltete Nachweise identifizieren und eine erneuerte Validierung anfordern kann. Dies begünstigt Anbieter, die Antworten mit zugrunde liegenden Kontrollen verknüpfen, anstatt eigenständige Texte zu generieren.
Zunehmende Anzahl und Komplexität von Sicherheitsfragebögen
Sicherheitsfragebögen decken nun ein breiteres Themenspektrum ab, darunter Governance für künstliche Intelligenz, Umwelt- und Sozialklauseln sowie Anforderungen an den Datenspeicherort. Drata berichtete im Juni 2026, dass Fragen zur Governance für künstliche Intelligenz über 9 Monate hinweg bei 2,1 Millionen verarbeiteten Fragen um 30 % zugenommen haben. Dieselbe Mitteilung stellte fest, dass 89 % der Anbieter diese Fragen unbeantwortet ließen. Die japanische Finanzdienstleistungsbehörde berichtete im April 2026, dass Finanzinstitute mit doppelter Arbeit konfrontiert sind, weil Unternehmen ihre eigenen Fragebogenformate anstelle gemeinsamer Formate verwenden.[1] Diese Doppelarbeit erhöht den Wert strukturierter Inhalte, genehmigter Antwortbibliotheken und formatspezifischer Antworttools. Sie ermöglicht es dem Markt für Security Questionnaire Automation auch, vermeidbare Arbeit zu reduzieren, ohne den Prüfungsprozess zu schwächen.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Integrationskomplexität und Gesamtbetriebskosten | -2.8% | Global | Mittelfristig (2–4 Jahre) |
| Datenschutz- und grenzüberschreitende Einschränkungen bei der Nachweisübermittlung | -1.9% | Europa, asiatisch-pazifischer Raum und Nordamerika | Langfristig (≥ 4 Jahre) |
| Halluzinations-, Herkunfts- und Haftungsrisiko bei KI-generierten Antworten | -1.5% | Global | Mittelfristig (2–4 Jahre) |
| Fragmentierte Verantwortung für Sicherheits-, Datenschutz-, Rechts- und Vertriebsinhalte | -1.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Integrationskomplexität und Gesamtbetriebskosten
Integrationskomplexität kann die Einführung im Markt für Security Questionnaire Automation verlangsamen, insbesondere bei großen Organisationen mit separaten Governance-, Customer-Relationship-Management-, Kollaborations- und Identitätssystemen. Käufer betreiben häufig ein Flickwerk aus Tools anstelle einer einheitlichen Drittparteienrisikomanagement-Umgebung. Die Kosten umfassen auch die Bereinigung von Inhalten, die Pflege der Wissensbasis, die Modellkonfiguration und die menschliche Überprüfung generierter Antworten. Diese Kosten können für Käufer während des anfänglichen Beschaffungsprozesses schwer einzuschätzen sein. Mittelgroße Unternehmen haben möglicherweise den größten Bedarf, manuelle Arbeit zu reduzieren, verfügen aber möglicherweise über weniger technische Ressourcen für die Bereitstellung. Anbieter, die vorgefertigte Konnektoren und verwaltetes Onboarding anbieten, können diese Hürde senken und den Weg zur aktiven Nutzung verkürzen.
Halluzinations-, Herkunfts- und Haftungsrisiko bei KI-generierten Antworten
Eine ungenaue Antwort kann Compliance- und Vertragsrisiken schaffen, wenn sie einem regulierten Kunden übermittelt wird. Die Cloud Security Alliance erklärte im Juni 2026, dass die Produkthaftungsrichtlinie der Europäischen Union die verschuldensunabhängige Haftung auf Software für künstliche Intelligenz ausweitet und eine Umsetzung bis Dezember 2026 erfordert. Die Richtlinie schafft auch eine Beweislastumkehr in Fällen, in denen die technische Komplexität es einem Kläger erschwert, einen Defekt nachzuweisen. Käufer in BFSI und im Gesundheitswesen suchen daher nach Ergebnissen, die Quelldokumente zitieren und den Genehmigungsverlauf zeigen. Diese Anforderungen können Verkaufszyklen verlängern, unterscheiden aber auch Systeme, die verifizierte Kundennachweise verwenden, von allgemeiner Textgenerierung. Starke Herkunftskontrollen können Anbietern helfen, die Bedenken auszuräumen, ohne den Produktivitätsvorteil der Automatisierung zu beseitigen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot: Software führt, während Dienstleistungen mit Implementierungsbedarf wachsen
Software erfasste 67,88 % der Marktgröße für Security Questionnaire Automation im Jahr 2025. Diese Position spiegelt die Nachfrage nach Antwort-Engines wider, die strukturierte Wissensbasen, Trust-Center-Veröffentlichung, Fragebogenaufnahme und Nachweiswiederverwendung in einem einzigen Workflow kombinieren. Jede abgeschlossene Antwort kann die Bibliothek stärken, die spätere Anfragen unterstützt, sofern Inhaltsverantwortliche sie aktuell, genehmigt und mit der relevanten Kontrolle verknüpft halten. Softwareplattformen können Sicherheits-, Rechts-, Datenschutz- und Vertriebsteams auch einen einzigen kontrollierten Workflow anstelle separater Tabellenkalkulationen und E-Mail-Übergaben bieten. Das Ergebnis ist eine konsistentere Sprache bei Kundenprüfungen und ein klareres Protokoll darüber, wer jede Antwort genehmigt hat.
Dienstleistungen werden voraussichtlich von 2026 bis 2031 mit einer CAGR von 24,75 % wachsen. Implementierungs-, Integrations-, verwaltete Antwort- und Beratungsarbeiten sind im Markt für Security Questionnaire Automation wichtig, wo einem Käufer die Mitarbeiter oder Prozesse fehlen, um eine Plattform in großem Maßstab zu betreiben. Verwaltete Antwortdienste können Organisationen helfen, die ein hohes Fragebogenvolumen erhalten, aber kein dediziertes Programmteam oder einen etablierten Antwortprozess haben. Beratungsdienstleistungen unterstützen auch den Wechsel von informellen funktionsübergreifenden Übergaben zu definierten Verantwortlichen, Service-Level-Verpflichtungen, Genehmigungswegen und einem praktischen Prozess zur Aktualisierung von Nachweisen. Große Organisationen benötigen häufig zusätzlichen Implementierungsaufwand, da Legacy-Systeme die Komplexität der Verknüpfung von Governance-, Kunden- und Kollaborationsumgebungen erhöhen.
Nach Bereitstellungsmodus: Cloud unterstützt aktuelle Skalierung und fortlaufende Einführung
Cloud entfiel auf 68,15 % der Marktgröße für Security Questionnaire Automation im Jahr 2025. Sein Vorsprung spiegelt den Bedarf an häufigen Wissensbasis-Updates, Verbindungen über Programmierschnittstellen, Online-Trust-Center-Veröffentlichung und Zugang für Teams wider, die an verschiedenen Standorten tätig sind. Cloud-Tools können auch Fragebögen unterstützen, die über Käuferportale eingereicht werden, wo ein Analyst andernfalls Informationen manuell in ein separates Formular kopieren müsste. Diese Fähigkeit ist wichtig, da Datei-Upload-Workflows allein viele portalbasierte Bewertungen nicht abdecken können. Die zentralisierte Cloud-Bereitstellung hilft auch verteilten Teams, auf dieselben genehmigten Inhalte und den Genehmigungsverlauf zuzugreifen.
Cloud wird voraussichtlich von 2026 bis 2031 mit einer CAGR von 24,38 % wachsen und die stärkste Position unter den Bereitstellungsmodi im Markt für Security Questionnaire Automation behalten. Organisationen bevorzugen weiterhin Systeme, die sich mit Governance-, Customer-Relationship-Management- und Kollaborationstools integrieren lassen, ohne dass sie ihre eigene Hosting-Umgebung pflegen müssen. Die On-Premises-Bereitstellung bleibt für Regierung, Verteidigung, kritische Infrastruktur und souveräne Umgebungen für künstliche Intelligenz mit strengen Anforderungen an den Datenspeicherort relevant. Diese Käufer priorisieren möglicherweise die direkte Kontrolle darüber, wo Nachweise gespeichert und verarbeitet werden, einschließlich Material zur Unterstützung von Lieferanten- und Kundenprüfungen. Ihr Bedarf hält eine On-Premises-Option relevant, auch wenn sich Cloud-Sicherheitspraktiken verbessern und mehr Kunden ihren Workflow online verlagern.
Nach Unternehmensgröße: Großunternehmen führen, während KMU an Dynamik gewinnen
Großunternehmen hielten im Jahr 2025 einen Anteil von 70,21 % am Erlös. Große Technologieanbieter und Finanzdienstleister können pro Quartal Hunderte von Fragebögen erhalten, was die manuelle Bearbeitung zu einer erheblichen Betriebsbelastung macht. Größere Unternehmen müssen auch eine breitere Gruppe von Produkt-, Sicherheits-, Rechts- und Vertriebsbeteiligten koordinieren. Automatisierung ermöglicht es ihnen, Fragen an den richtigen Inhaltsverantwortlichen weiterzuleiten und dabei konsistente Nachweise und Genehmigungsstandards anzuwenden. Diese Eigenschaften erleichtern die Rechtfertigung der Investition bei hohem Fragebogenvolumen.
KMU werden voraussichtlich von 2026 bis 2031 mit einer CAGR von 25,09 % wachsen. Größere Kunden wenden strengere Lieferantenqualifikationsanforderungen auf kleinere Lieferanten an, was den Bedarf dieser Lieferanten erhöht, prompt und konsistent zu reagieren. Cloud-native Plattformen und nutzungsbasierte Preisgestaltung können die anfänglichen Kosten für kleinere Organisationen senken und ihnen gleichzeitig ermöglichen, ihren Antwortprozess im Laufe der Zeit aufzubauen. Regulatorische Erwartungen erreichen KMU auch über Kundenverträge, bevor eine direkte Durchsetzung zu einem praktischen Anliegen wird. Der Markt für Security Questionnaire Automation kann daher kleineren Anbietern helfen, Verkaufschancen zu schützen, indem wiederholbare Sicherungsantworten einfacher zu verwalten werden.
Nach Endnutzerbranche: BFSI liefert Skalierung, während Gesundheitswesen und Biowissenschaften voranschreiten
BFSI entfiel im Jahr 2025 auf 31,29 % des Erlöses und ist damit ein zentraler Anwendungsfall für den Markt für Security Questionnaire Automation. Finanzinstitute senden sowohl Anbieterbewertungen als auch erhalten Bewertungen von ihren eigenen Kunden, was eine doppelte Arbeitsbelastung schafft. Der Digital Operational Resilience Act verpflichtet Finanzunternehmen, ihr Management von Drittparteienrisiken im Bereich Informations- und Kommunikationstechnologie zu dokumentieren.[2] Vertragliche Anforderungen bezüglich Leistungsbeschreibungen, Datenschutz, Prüfungsrechten und Ausstiegsregelungen erfordern von Organisationen die Pflege unterstützender Nachweise.
Gesundheitswesen und Biowissenschaften werden voraussichtlich von 2026 bis 2031 mit einer CAGR von 23,72 % wachsen. Die Überprüfung von HIPAA-Geschäftspartnervereinbarungen erfordert eine Prüfung, wie Dienstleister Gesundheitsinformationen schützen. Das US-amerikanische Ministerium für Gesundheit und Soziale Dienste schlug im Januar 2025 eine Aktualisierung der HIPAA-Sicherheitsregel vor, die betroffene Einrichtungen verpflichten würde, jährlich eine schriftliche Bestätigung von Geschäftspartnern einzuholen, dass die erforderlichen technischen Schutzmaßnahmen vorhanden sind. Gängige Rahmenwerke wie HITRUST können es wertvoll machen, eine einzige Antwort auf HIPAA-, NIST-Leitlinien- und SOC-2-Anforderungen abzubilden. Dies reduziert wiederholte Inhaltsarbeit für Teams, die eine große Anzahl von Anbietern bewerten müssen.
Geografische Analyse
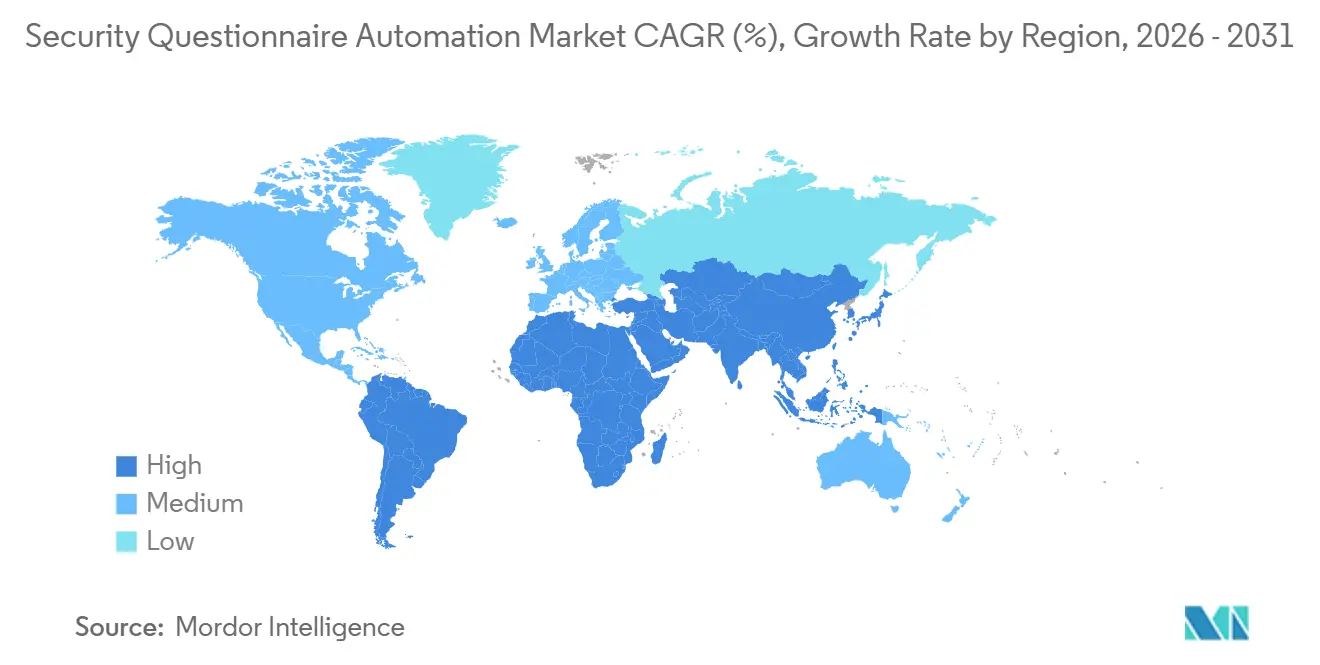
Nordamerika hielt im Jahr 2025 einen Anteil von 38,44 % am Erlös, unterstützt durch Technologieanbieter, die erheblichen eingehenden Kundenprüfungen ausgesetzt sind, und Finanzinstitute, die unter überlappenden Drittparteienrisikoerwartungen operieren. Das Finanzdienstleistungsministerium des Bundesstaates New York veröffentlichte im Oktober 2025 Leitlinien zur Verwaltung des Risikos von Drittanbieter-Dienstleistern für betroffene Einrichtungen. FINRA bekräftigte auch das Lieferantenrisikomanagement als Prüfungsschwerpunkt im Jahr 2026. Die Vereinigten Staaten kombinieren eine hohe SaaS-Nutzung, etablierte Drittparteienrisikomanagement-Programme und Käufer, die für unterstützte Antworten eine Nachvollziehbarkeit auf Nachweisebene erwarten. Diese Kombination hält Nordamerika im Mittelpunkt des Marktes für Security Questionnaire Automation.
Europa ist der zweitgrößte regionale Markt für Security Questionnaire Automation. DORA und die NIS2-Anforderungen an die Lieferkettensicherheit schaffen eine starke Compliance-Grundlage für die Sorgfaltspflicht gegenüber Anbietern und ermutigen Unternehmen, ihre Bewertungen zu dokumentieren. Die Europäische Kommission schlug 2026 einen Rahmen für eine vertrauenswürdige Lieferkette für Informations- und Kommunikationstechnologie vor, um koordinierte Sicherheitsrisikobewertungen in kritischen Sektoren zu ermöglichen.[3] Die Leitlinien der Europäischen Bankenaufsichtsbehörde vom September 2026 erweitern die Bewertungsanforderungen auf Nicht-Informations- und Kommunikationstechnologie-Dienstleistungen bei Banken. Deutschland, das Vereinigte Königreich und Frankreich generieren erhebliche Nachfrage, während grenzüberschreitende Übertragungsregeln und nationale Anforderungen an den Datenspeicherort eine lokalisierte Datenverarbeitung und mehrsprachige Verarbeitung begünstigen.
Der asiatisch-pazifische Raum wird voraussichtlich von 2026 bis 2031 mit einer CAGR von 24,10 % wachsen. Singapurs Erwartungen an das Technologierisikomanagement, Japans Leitlinien zum Cybersicherheitsmanagement, Indiens Datenschutzanforderungen und Südkoreas sich entwickelnde Datenschutzregeln erhöhen die Aufmerksamkeit für die Anbietersicherung. Zeroboard fügte im März 2026 Cybersicherheits-Umfrageelemente zu seiner Dataseed-SAQ-Plattform hinzu, unter Verwendung von Japans Cybersicherheitsmanagement-Leitlinien Ver. 3.0. Chinas Anforderungen an die Cybersicherheitslokalisierung und Bewertungen der Smart-City-Lieferkette schaffen ebenfalls Nachfrage nach Datenspeicherortkontrollen und mehrsprachigen Antwortfähigkeiten. Südamerika, der Nahe Osten und Afrika bleiben Regionen in einem früheren Stadium, in denen die Nachfrage nach dem Markt für Security Questionnaire Automation auf multinationale Tochtergesellschaften, BFSI-Institutionen und Technologieanbieter konzentriert ist, die sich für Unternehmensverträge qualifizieren möchten.
Wettbewerbslandschaft
Der Markt für Security Questionnaire Automation umfasst dedizierte Antwortplattformen, Trust-Management-Plattformen mit eingebetteter Antwortautomatisierung und KI-native Wissensautomatisierungsanbieter. Zu den dedizierten Anbietern gehören Conveyor, Whistic, Vendict und Skypher, während zu den Trust-Management-Anbietern Vanta, Drata über SafeBase, TrustCloud, Secureframe, Scrut Automation und Sprinto gehören. Zu den KI-nativen Anbietern gehören Arphie, 1up AI und Inventive AI. Kein Anbieter hat eine dominante Position sowohl bei KMU als auch bei Großunternehmen, was Preis- und Produktwettbewerb aktiv hält.
Der Wettbewerb im Markt für Security Questionnaire Automation dreht sich darum, ob ein Anbieter den Fragebogen als isolierte Aufgabe oder als Teil eines kontinuierlichen Compliance- und Lieferantenrisiko-Workflows behandelt. Käufer in BFSI und im Gesundheitswesen legen zunehmend Wert auf quellenverknüpfte Ergebnisse und manipulationssichere Genehmigungsunterlagen. Vanta startete seinen Customer Trust Agent im März 2026 mit einer selbstverbessernden Wissensbasis, automatisierter Fragenweiterleitung und einer gemeldeten Abweisungsrate von 87 % für eingehende Trust-Prüfungen. Drata startete AI Agent Governance im Juni 2026, um Unternehmen dabei zu helfen, KI-Agenten zu inventarisieren, zu überwachen und zu steuern. Diese Maßnahmen zeigen eine Bewegung hin zu einem laufenden Nachweismanagement anstelle einer einmaligen Antwortgenerierung.
Drata erwarb SafeBase für 250 Millionen USD im Februar 2025 und kombinierte dabei eine Compliance-Automatisierungsplattform mit Trust-Center-Fähigkeiten und käuferseitiger Netzwerkreichweite.[4] Sprinto startete seine Autonomous Trust Platform im März 2026 mit Agenten für die Sorgfaltspflicht gegenüber Anbietern, Nachweisauffrischung und Kontrollückenauflösung über mehr als 200 Standards hinweg. Conveyor sammelte im Juni 2025 in einer Series-B-Runde 20 Millionen USD ein, um KI-Fähigkeiten für Sicherheitsprüfungen und Angebotsanfragen auszubauen. Offener Raum verbleibt in der mehrsprachigen Antwortautomatisierung, der Käuferportal-Vervollständigung und Governance-Tools für mittelgroße Kunden. Anbieter, die Antwortgenauigkeit, Integrationsuverlässigkeit und Nachweisaktualität nachweisen können, werden wahrscheinlich einen Vorteil haben, da der Markt für Security Questionnaire Automation strengeren Käuferprüfungsanforderungen gegenübersteht.
Marktführer im Bereich Security Questionnaire Automation
-
Vanta Inc.
-
Drata, Inc.
-
Secureframe, Inc.
-
Sprinto Technologies Private Limited
-
SecurityPal, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Jüngste Branchenentwicklungen
- Oktober 2026: Optro, ehemals AuditBoard, Inc., ging eine Partnerschaft mit Carahsoft ein, um seine agentische GRC-Intelligence-Plattform in den US-amerikanischen öffentlichen Sektor zu bringen und die Fragebogenautomatisierung sowie vernetzte Risikofähigkeiten für Bundesbehörden und Verteidigungsauftragnehmer zu erweitern, die obligatorischen Cybersicherheitsbewertungspflichten gegenüber Dritten unterliegen.
- September 2026: Die Europäische Bankenaufsichtsbehörde veröffentlichte abschließende Leitlinien für ein solides Management von Drittparteienrisiken bei Nicht-IKT-Dienstleistungen und erweiterte damit die DORA-konformen Anbieterbewertungspflichten über IKT-Anbieter hinaus für EU-Finanzinstitute, was das durch Automatisierungsplattformen adressierbare Fragebogenvolumen erheblich ausweitet.
- Juni 2026: Drata, Inc. startete AI Agent Governance und erweiterte damit seine Trust-Management-Plattform zur Inventarisierung, Überwachung und Steuerung von KI-Agenten in Unternehmen. Dies adressiert die am schnellsten wachsende Sicherheitsfragekategorie im Beschaffungswesen, wobei KI-Governance-Fragen bei 2,1 Millionen verarbeiteten Fragen um 30 % in der Häufigkeit gestiegen sind und 89 % der Anbieter sie unbeantwortet lassen.
- Mai 2026: Optro erwarb Midship, ein KI-natives autonomes Startup für Kontrollprüfungen, und schuf damit nach eigenen Angaben das erste agentische GRC-System, das in der Lage ist, bis zu 87 % des Kontrollmanagements zu automatisieren, was die kontinuierliche Generierung und Pflege von Fragebogennachweisen direkt stärkt.
Globaler Berichtsumfang des Marktes für Security Questionnaire Automation
Der Markt für Security Questionnaire Automation umfasst Softwareplattformen und zugehörige Dienstleistungen, die die Vervollständigung, Verwaltung, Analyse und Beantwortung von Sicherheits-, Compliance-, Lieferantenrisiko- und Due-Diligence-Fragebögen automatisieren. Diese Lösungen nutzen künstliche Intelligenz, Wissensmanagement, Workflow-Automatisierung, Compliance-Repositories und Kollaborationstools, um den manuellen Aufwand bei der Beantwortung von Informationsanfragen, Angebotsanfragen, Sicherheitsbewertungen und Drittparteienrisikomanagement-Fragebögen zu reduzieren. Der Markt bedient Organisationen, die Verkaufszyklen beschleunigen, die Compliance-Genauigkeit verbessern, Anbieterbewertungen rationalisieren und Sicherheitssicherungsprozesse verbessern möchten.
Der Bericht zum Markt für Security Questionnaire Automation ist segmentiert nach Angebot (Software und Dienstleistungen [Implementierungs- und Integrationsdienstleistungen, verwaltete Fragebogen-Antwortdienste sowie Beratungs- und Beratungsdienstleistungen]), Bereitstellungsmodus (Cloud und On-Premises), Unternehmensgröße (Großunternehmen sowie kleine und mittelständische Unternehmen), Endnutzerbranche (Banken, Finanzdienstleistungen und Versicherungen [BFSI], IT und Telekommunikation, Regierung und Verteidigung, Gesundheitswesen und Biowissenschaften, Einzel- und E-Commerce, Energie und Versorgung sowie sonstige Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Software | |
| Dienstleistungen | Implementierungs- und Integrationsdienstleistungen |
| Verwaltete Fragebogen-Antwortdienste | |
| Beratungs- und Beratungsdienstleistungen |
| Cloud |
| On-Premises |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| IT und Telekommunikation |
| Regierung und Verteidigung |
| Gesundheitswesen und Biowissenschaften |
| Einzel- und E-Commerce |
| Energie und Versorgung |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Südamerika | Brasilien |
| Argentinien | |
| Mexiko | |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Spanien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Australien | |
| Singapur | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | |
| Türkei | |
| Israel | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Ägypten | |
| Übriges Afrika |
| Nach Angebot | Software | |
| Dienstleistungen | Implementierungs- und Integrationsdienstleistungen | |
| Verwaltete Fragebogen-Antwortdienste | ||
| Beratungs- und Beratungsdienstleistungen | ||
| Nach Bereitstellungsmodus | Cloud | |
| On-Premises | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittelständische Unternehmen | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| IT und Telekommunikation | ||
| Regierung und Verteidigung | ||
| Gesundheitswesen und Biowissenschaften | ||
| Einzel- und E-Commerce | ||
| Energie und Versorgung | ||
| Sonstige Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Mexiko | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Singapur | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | ||
| Türkei | ||
| Israel | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Security Questionnaire Automation?
Der Markt für Security Questionnaire Automation wurde 2025 auf 0,35 Milliarden USD geschätzt und wird für 2026 auf 0,42 Milliarden USD geschätzt. Er wird voraussichtlich bis 2031 bei einer CAGR von 23,30 % 1,20 Milliarden USD erreichen.
Was treibt die Nachfrage nach Security Questionnaire Automation an?
Drittparteienrisikovorschriften, größere Cloud-Anbieterportfolios, Anforderungen an kontinuierliche Sicherung und komplexere Fragen zur Governance für künstliche Intelligenz erhöhen die Belastung für Sicherheitsteams.
Welches Angebot führt bei der Einführung von Security Questionnaire Automation?
Software führte im Jahr 2025 mit einem Erlösanteil von 67,88 %. Dienstleistungen werden voraussichtlich bis 2031 mit einer CAGR von 24,75 % schneller wachsen, da Käufer Implementierungs- und verwaltete Antwortunterstützung suchen.
Welcher Bereitstellungsmodus wird für diese Plattformen am häufigsten verwendet?
Cloud hielt im Jahr 2025 einen Erlösanteil von 68,15 % und wird voraussichtlich bis 2031 mit einer CAGR von 24,38 % wachsen. Es unterstützt häufige Updates, Integrationen und käuferseitige Trust-Center.
Welcher Endnutzersektor hat die größte Nachfrage?
BFSI entfiel im Jahr 2025 auf 31,29 % des Erlöses, da Finanzinstitute sowohl umfangreiche Anbietersicherheitsbewertungen senden als auch empfangen.
Welche Region wächst am schnellsten bei der Fragebogenautomatisierung?
Der asiatisch-pazifische Raum wird voraussichtlich bis 2031 mit einer CAGR von 24,10 % wachsen, unterstützt durch regionale Datenschutz- und Technologierisikomanagementanforderungen.