
セキュリティデータパイプライン市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
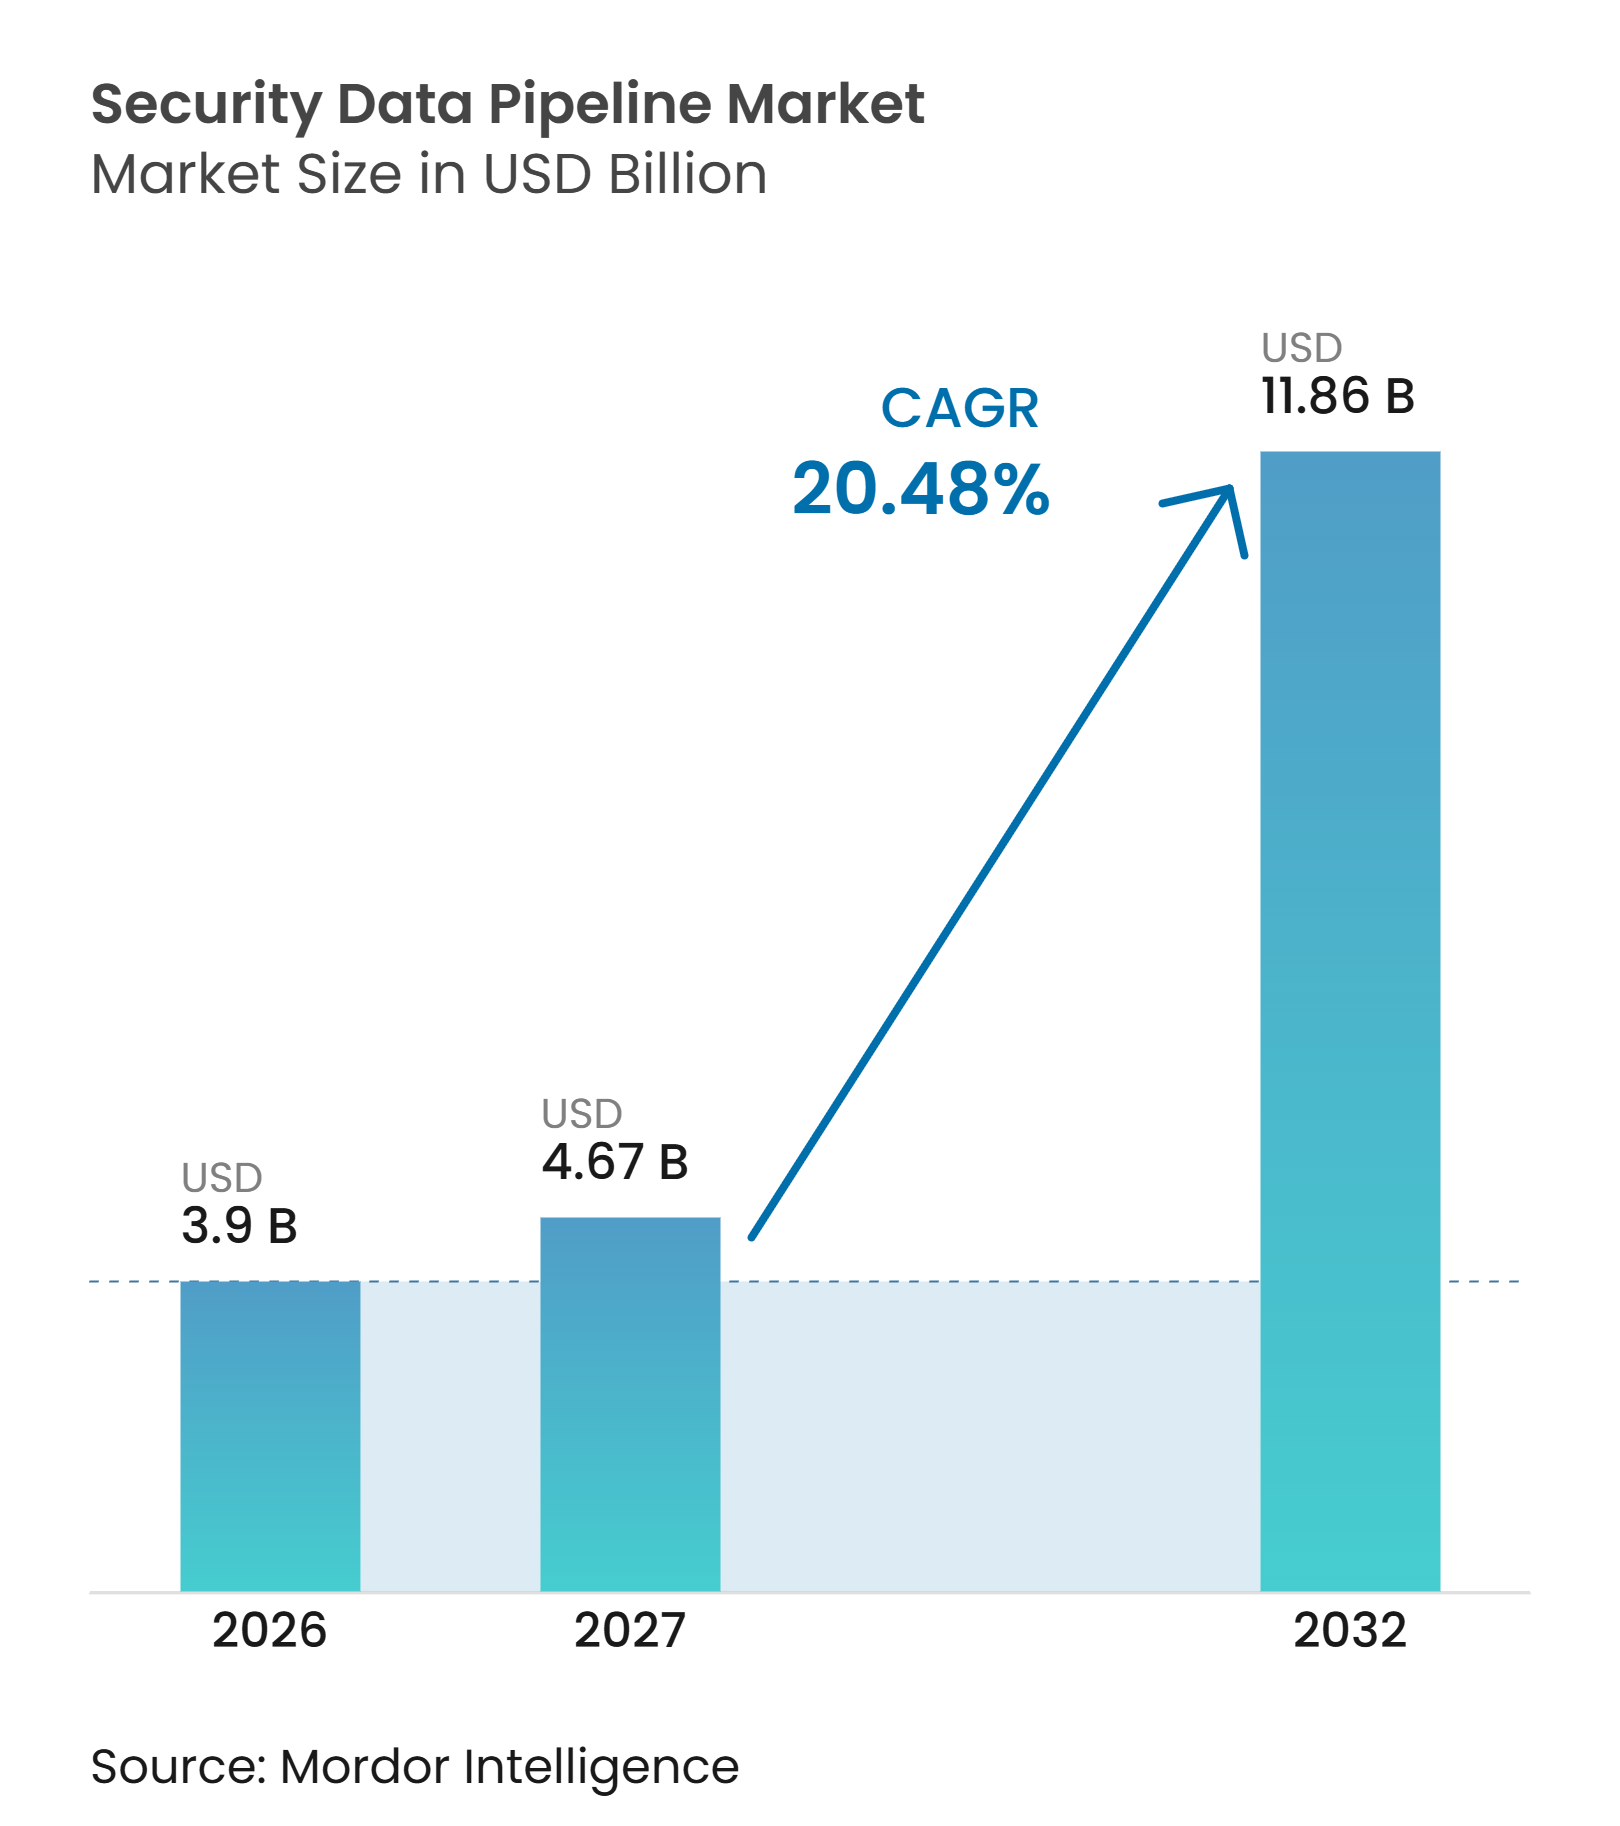
| 市場規模 (2027) | 4.67 十億米ドル |
| 市場規模 (2032) | 11.86 十億米ドル |
| 成長率 (2027 - 2032) | 20.48 % |
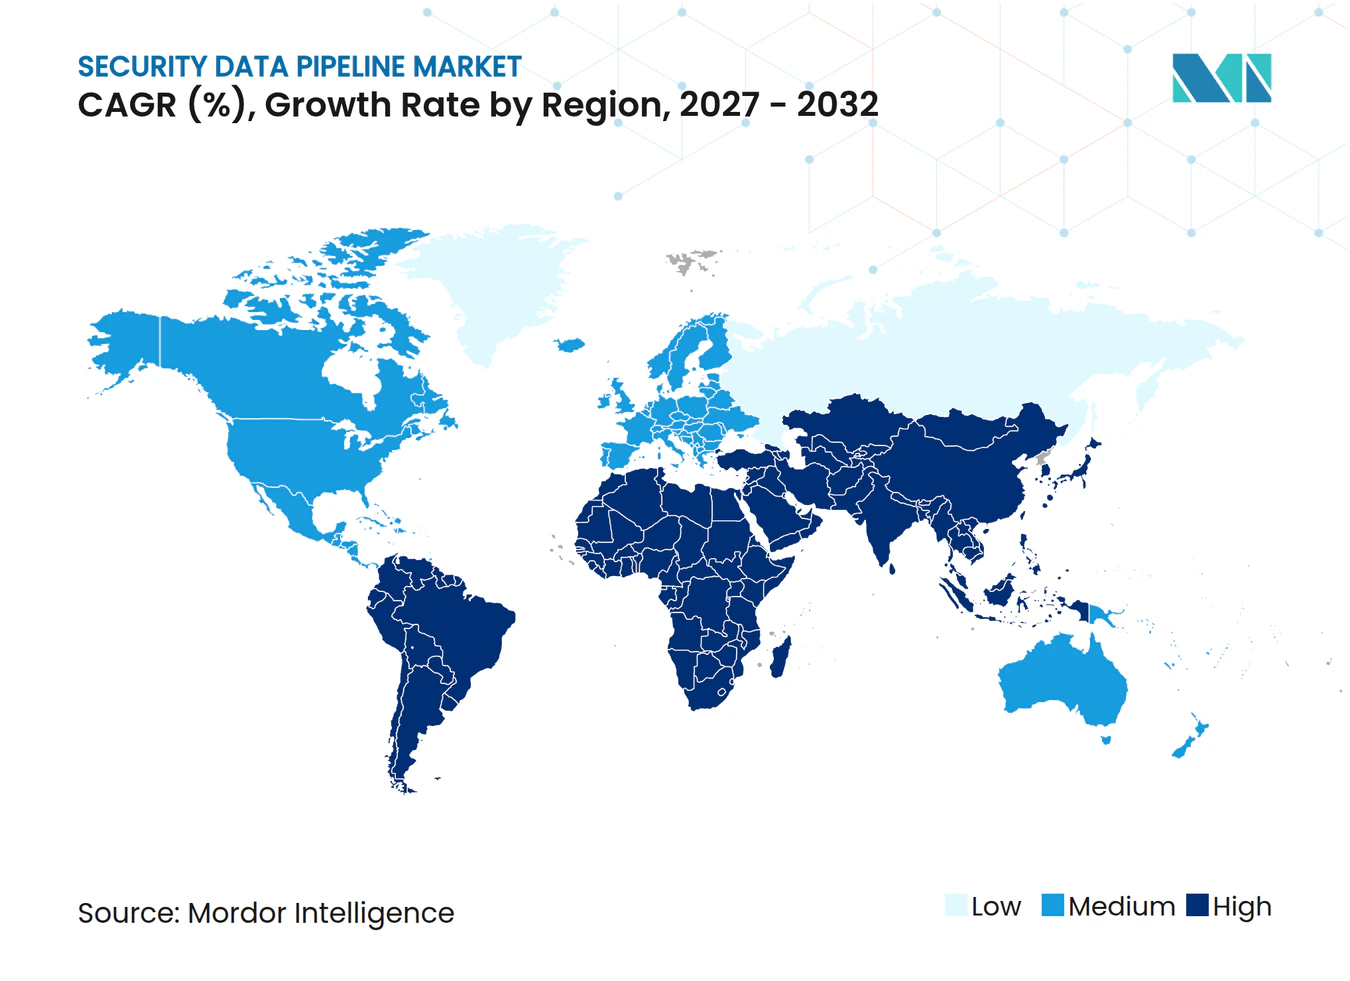
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるセキュリティデータパイプライン市場分析
セキュリティデータパイプライン市場規模は2026年に39.0億米ドルと評価され、2027年の47.0億米ドルから2032年には118.6億米ドルに達すると推定されており、予測期間(2027年~2032年)中のCAGRは20.48%です。セキュリティデータパイプライン市場は、セキュリティオペレーションセンターがクラウドプラットフォーム、アプリケーション、ネットワーク、接続デバイス、AIワークロードからの膨大なログ量を管理するにつれて重要性を増しています。パイプラインツールにより、チームはデータがセキュリティ情報・イベント管理プラットフォームに到達する前に、フィルタリング、エンリッチメント、正規化、ルーティング、および保持を行うことができます。このアプローチにより、組織はデータ処理コストを管理しながら、検知および調査に利用可能な高優先度のセキュリティレコードを維持することができます。ベンダー戦略はパイプライン機能と検知、アナリティクス、SIEMオファリングを組み合わせる方向に進んでおり、ロギング、保持、データレジデンシーに関する規制要件が規制対象セクター全体の需要を引き続き支えています。
主要レポートのポイント
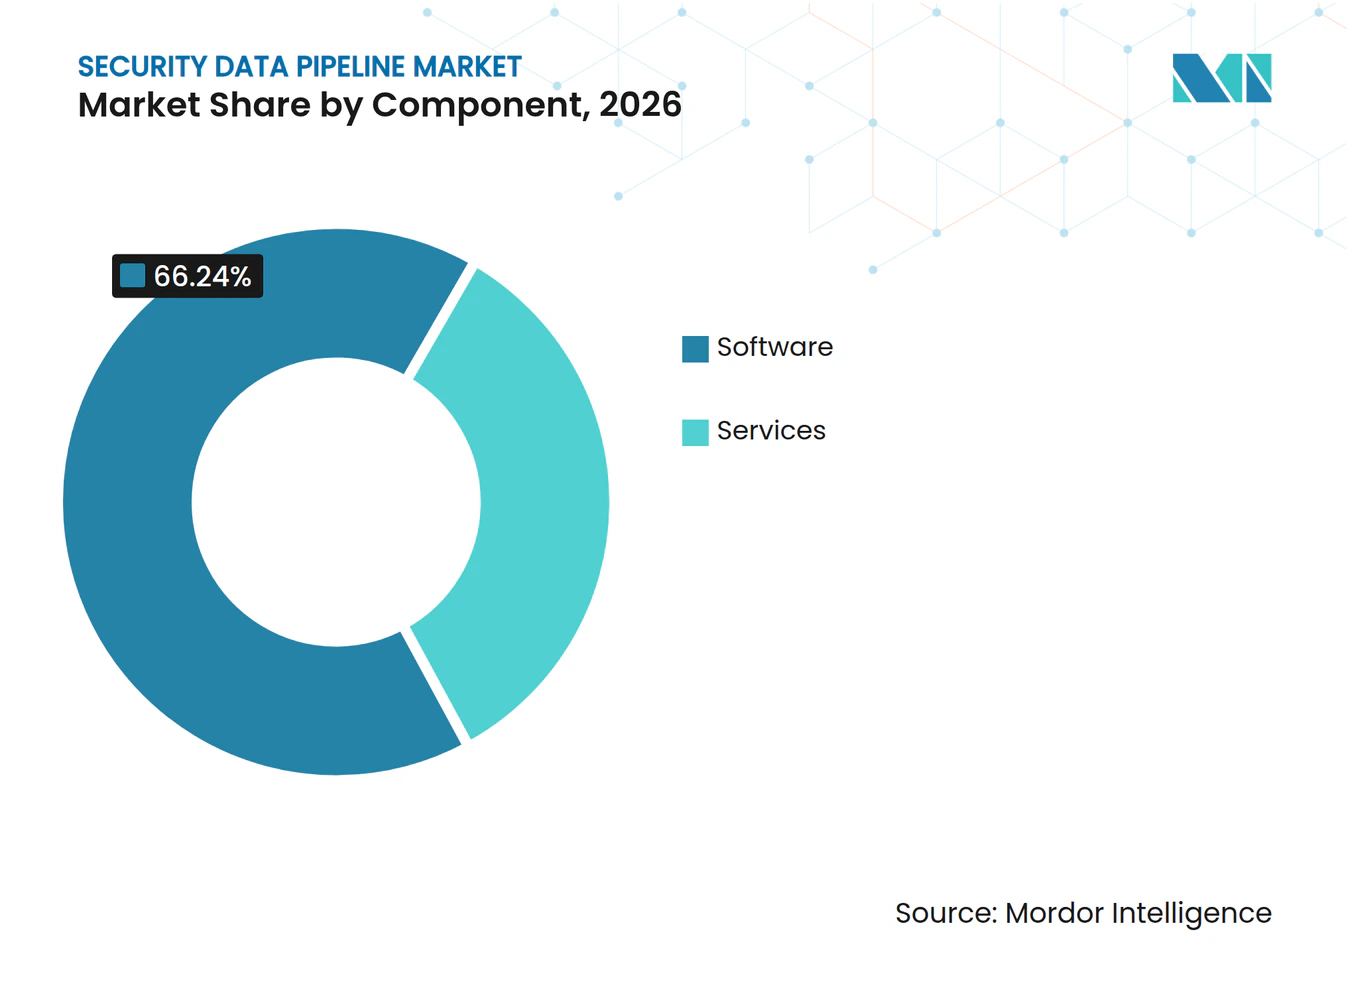
- コンポーネント別では、ソフトウェアが2026年のセキュリティデータパイプライン市場シェアの66.24%を占め、サービスは2032年までに21.86%のCAGRで拡大すると予測されています。
- 機能別では、収集とインジェストが2026年のセキュリティデータパイプライン市場収益の59.11%を占め、インストリーム検知は2032年までに21.55%のCAGRで成長すると予測されています。
- デプロイメント別では、オンプレミス2026年のセキュリティデータパイプライン市場収益の70.12%を占め、クラウドデプロイメントは2032年までに22.14%のCAGRで成長すると予測されています。
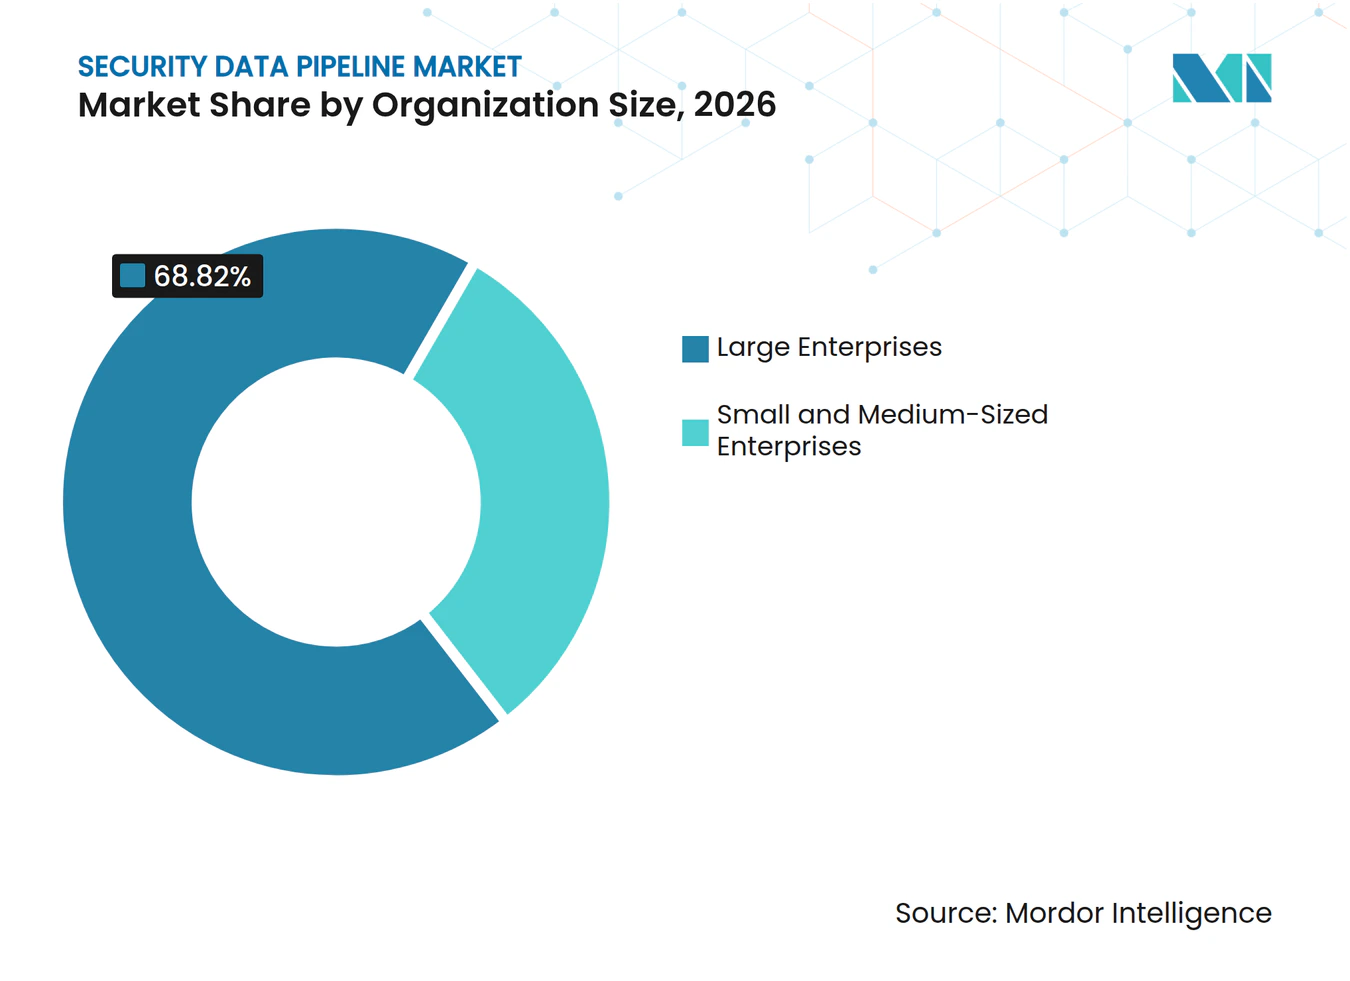
- 組織規模別では、大企業が2026年のセキュリティデータパイプライン市場収益の68.82%を占め、中小企業は2032年までに22.48%のCAGRで成長すると予測されています。
- エンドユーザー別では、BFSIが2026年のセキュリティデータパイプライン市場収益の28.16%を占め、政府および公共行政は2032年までに20.89%のCAGRで成長すると予測されています。
- 地域別では、北米が2026年のセキュリティデータパイプライン市場収益の36.41%を占め、アジア太平洋地域は2032年までに21.26%のCAGRで拡大すると予測されています。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
促進要因の影響分析*
| 促進要因 | CAGRへの影響(概算%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| セキュリティテレメトリ量の増大 | +5.8% | グローバル | 短期(2年以内) |
| SIEMインジェストコストの最適化 | +4.6% | 北米およびヨーロッパ | 短期(2年以内) |
| AI対応セキュリティデータ品質要件 | +3.2% | グローバル(北米およびアジア太平洋地域での早期成長) | 中期(2〜4年) |
| ハイブリッドおよびマルチクラウドセキュリティオペレーション | +2.9% | 北米、ヨーロッパ、アジア太平洋地域 | 中期(2〜4年) |
| 規制上の保持およびデータレジデンシー管理 | +2.1% | EU、インド、アジア太平洋地域中核 | 中期(2〜4年) |
| リアルタイム検知とインストリームアナリティクス | +1.4% | グローバル | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
セキュリティテレメトリ量の増大
セキュリティテレメトリは多くのインフラ予算が対応できる速度を超えて拡大しており、データがSIEMに入る前の管理の必要性が浮き彫りになっています。IDCは企業のテレメトリが年間29%成長していると指摘しており、Criblはこの成長がデータ量に基づいて価格設定されたツールに圧力をかけていると述べています。クラウド移行、5Gの展開、IoTの普及、およびより多くのセキュリティツールの使用により、古いデータソースを一貫して削除することなく新しいデータソースが追加されています。AIワークロードも推論ログ、トークンレコード、APIアクティビティを追加しており、これらは運用上およびセキュリティ上の監視を必要とします。セキュリティデータパイプライン市場は、フィルタリングとルーティングによって恩恵を受けており、不要なインジェストを削減しながら高価値レコードを保持することができます。これにより、データ量が増加する中でセキュリティの可視性を維持するための実用的な手段としてパイプラインのデプロイメントが位置づけられます。
SIEMインジェストコストの最適化
ボリュームベースのSIEM価格設定により、組織はコストのかかるストレージおよびアナリティクスシステムに到達する前にテレメトリを削減する直接的な理由を持ちます。セキュリティデータパイプライン製品はアップストリームで動作し、チームが課金閾値に達する前にフィルタリング、集約、ルーティングルールを適用できるようにします。IBMは、2025年のデータ侵害のグローバル平均コストが444万米ドルであったと報告しており、セキュリティ支出の意思決定を効果的なリスク管理の維持の必要性と結びつけています。[1] パイプラインが不要なデータ移動を削減する場合、組織は低価値データストレージから、トリアージ、検知コンテンツ、対応プロセスへと資金を振り向けることができます。したがって、セキュリティデータパイプライン市場は、狭義のインフラ購入としてではなく、財務上および運用上の懸念の両方に対応します。モジュール型セキュリティアーキテクチャも、データソースとダウンストリームツールの間に独立した制御レイヤーを設ける役割を強化しています。
AI対応セキュリティデータ品質要件
AIを活用した検知およびSOCアシスタントは、使用可能な結果を生成するために一貫したエンリッチされたテレメトリを必要とします。生のログは異なるフォーマット、フィールド名、スキーマを使用することが多く、自動分析の信頼性を低下させる可能性があります。オープンサイバーセキュリティスキーマフレームワークは、異なるソース間でセキュリティデータを正規化するための共通アプローチを提供します。Criblは2026年9月にStreamAIをリリースし、タスクとコスト要件に基づいてAIワークロードを適切なモデルに誘導するモデルルーターを設計しました。SANSは2026年の調査で、60%の組織が主要な人材課題としてスキルギャップを挙げていることを明らかにしました。セキュリティデータパイプライン市場は、同等の専門人材を追加することなく、よりクリーンなデータとより自動化された処理を必要とするチームを支援することができます。
ハイブリッドおよびマルチクラウドセキュリティオペレーション
企業はオンプレミスネットワーク、パブリッククラウドプラットフォーム、サービスとしてのソフトウェアアプリケーション、および運用技術環境にわたってテレメトリを管理することが増えています。パイプラインは、各データストリームがエンリッチ、マスク、ルーティング、および保持される場所を決定するポリシーレイヤーとして機能することができます。これは、データをSIEM、データレイク、マネージドセキュリティプロバイダー、または複数の宛先に同時に送信する必要がある場合に有用です。DataBahnは、パイプラインツールを選択したログを保持しながらクラウドエグレスおよびセキュリティデータストレージコストを削減する方法として説明しています。データレジデンシー要件により、すべてのテレメトリを集中型クラウドサービスに移動するのではなく、処理を特定の管轄区域内に留める必要がある場合もあります。これらの運用条件は、分散型セキュリティ環境におけるセキュリティデータパイプライン市場の役割を拡大します。
抑制要因の影響分析*
| 抑制要因 | CAGRへの影響(概算%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| パーサーメンテナンスとスキーマドリフトの複雑性 | -1.8% | グローバル | 短期(2年以内) |
| 定着したSIEMワークフローからの移行リスク | -1.4% | 北米およびヨーロッパ | 中期(2〜4年) |
| セキュリティデータエンジニアリングスキルの不足 | -1.0% | グローバル | 中期(2〜4年) |
| ベンダー統合とニュートラリティのトレードオフ | -0.7% | 北米およびヨーロッパ | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
パーサーメンテナンスとスキーマドリフトの複雑性
アップストリームのソースがフォーマットを変更した場合、パーサーメンテナンスはセキュリティデータパイプラインの用負担を増大させる可能性があります。フィールドの名前変更、新しいイベントタイプ、バージョン変更は、解析ルールが更新されない場合にギャップや不正な出力を生じさせる可能性があります。この問題は、組織がより多くのアプリケーション、セキュリティツール、クラウドサービス、ソフトウェアアップデートを追加するにつれて困難になります。Axoflowなどのベンダーは、これらのタスクを簡素化するために自動スキーマ処理とコードフリーのキュレーションを推進しています。ただし、自動パーサー適応は、多様なログフォーマットと運用条件にわたる企業の検証を依然として必要とします。セキュリティデータパイプライン市場はこのメンテナンス要件に対処する必要があり、不適切な解析は検知品質を低下させ、コンプライアンス上の懸念を引き起こす可能性があります。
定着したSIEMワークフローからの移行リスク
SIEMワークフローの変更には、既存のデータフォーマットに依存する可能性のある検知ルール、アナリスト手順、コンプライアンスダッシュボード、インシデントレスポンス接続が含まれます。正規化レイヤーを導入すると、実装前には明確でない方法でこれらのコンポーネントに影響を与える可能性があります。多くの組織は、現在および目標のセキュリティツールに対してレガシーと新しいパイプラインをテストしながら並行運用を使用します。これにより、特に確立されたコンテンツと多数の統合を持つ大規模組織では、デプロイメントに時間とコストが追加されます。セキュリティデータパイプライン市場は、購入者が詳細な移行計画と既存の可視性が維持されるという証明を必要とする、より遅い販売サイクルに直面しています。これらのリスクは、新しい運用モデルから始まる小規模なデプロイメントでは深刻度が低い場合があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:
ソフトウェアが収益リーダーシップを維持しながらサービスが拡大ソフトウェアは2026年のセキュリティデータパイプライン市場の66.24%を占め、ルーティングポリシー、エンリッチメントロジック、検知コンテンツに置かれる商業的価値を反映しています。購入者はソフトウェアレイヤーを使用して、運用手順に沿った管理を適用しながら、ソースシステムから分析、ストレージ、またはマネージドサービス環境へのレコードの移動を管理します。このカテゴリには、低価値イベントをフィルタリングし、フィールドを標準化し、選択した情報をマスクし、各レコードを適切な宛先に誘導する機能が含まれます。ソフトウェアのリーダーシップは、購入者がパイプラインをコアコントロールポイントと見なしていることを示しており、そのルールがダウンストリームツールに配信されるデータの品質、使いやすさ、コストに影響を与えるためです。セキリティチームは既存の運用モデルを再構築することなく多くのソースにわたって一貫した処理を必要とするため、幅広い統合と柔軟な処理が重要です。
サービスは、複雑な統合、移行、マネージドオペレーションの必要性に支えられ、2032年までに21.86%のCAGRで成長すると予測されています。プロフェッショナルサービスは、実装計画、パーサー開発、ソースオンボーディング、SIEM移行サポート、テスト、ドキュメント、継続的なパイプライン管理をカバーすることができます。すべての顧客がソース、スキーマ、管理、保持ルール、規制上の責任の異なる組み合わせを持っているため、これらの活動を標準化することは困難です。Criblは2026年に3億米ドルを超える年間経常収益、1,500の企業顧客、70の新しい統合を追加したと報告しました。サービスの機会は、確立されたワークフローが変化する中で検知カバレッジ、レポート品質、コンプライアンスプロセスを維持するために慎重な移行サポートを必要とする顧客において最も強くなります。


機能別:
収集がインストリーム検知の成長とともに需要を支える収集とインジェストは2026年の収益の59.11%を占め、セキュリティデータパイプライン市場で最大の機能領域となっています。この位置は、コストのかかるアナリティクスおよびストレージプラットフォームに送信される前にテレメトリを収集、検査、ルーティングするという主要なニーズを反映しています。組織はパイプラインを使用して、異なる量とフォーマットのレコードを生成するエンドポイント、ネットワーク、アプリケーション、クラウドサービス、IDシステム、その他のソースからのデータを管理します。この機能は重複を削減し、関連するイベントがダウンストリームチームが使用できる形式で適切なアナリティクス、ストレージ、またはマネージドサービスの宛先に到達することを保証します。したがって、収集とインジェストは、孤立したデータ転送アクティビティとして動作するのではなく、後のフィルタリング、正規化、変換、検知ステップの基盤を提供します。
インストリーム検知は、チームがSIEMインジェストの前により多くの検知ロジックを配置するにつれて、2032年までに21.55%のCAGRで成長すると予測されています。Axoflowは2026年9月にAxoDetectをリリースし、検知エンジニアがパイプライン内のOCSF正規化データに対してSigmaルールを実行できるようにしました。[2] このアプローチは、低コストのストレージレイヤーに完全なレコードを保持しながらSIEMにアラートを送信し、対応、調査、長期保持のオプションをチームに提供します。フィルタリングと削減はデータコストを管理し、正規化と変換はアナリティクス、AIツール、コンプイアンスレポート、およびセキュリティ環境全体でのより一貫した使用のために情報を準備します。より早い処理により、検知タイミングをSIEMインジェストタイミングから切り離し、セキュリティデータパイプライン産業を単純なデータ移動を超えてより積極的なセキュリティの役割へと移行させることができます。
デプロイメント別:
クラウド利用が増加する中でオンプレミスが重要性を維持オンプレミスデプロイメントは2026年の収益の70.12%を占め、多くの組織が既存のセキュリティシステムの近くでパイプライン処理を維持していることを示しています。このセキュリティデータパイプライン市場シェアは、データレジデンシー要件、エグレスコスト、長年のSIEM投資、および管理された局所環境内で機密レコードを処理することへの運用上の好みを反映しています。セキュリティチームは、非常に高いデータ量がクラウドホスト型パイプラインへの移行を必要とし、その後分析のためにオンプレミスプラットフォームに戻す必要がある場合に、ローカル処理を選択することがあります。また、機密テレメトリ、顧客データ、運用レコード、または政府情報が定義された場所を離れることができない環境もサポートできます。ローカル処理の継続的な役割は、クラウド採用が顧客管理エンジンの必要性を排除しないことを示しており、特に確立されたワークフローを持つ規制対象組織においてそうです。
クラウドデプロイメントは、組織がセキュリティオペレーションを近代化しクラウドネイティブシステムを採用するにつれて、2032年までに22.14%のCAGRで拡大すると予測されています。クラウド配信はプラットフォーム管理を簡素化し、新しい統合へのより迅速なアクセスを可能にし、複数の分散環境にわたって運用するチームをサポートすることができます。ハイブリッドアーキテクチャは、クラウドコントロールプレーンと顧客ホスト型処理エンジンを組み合わせ、組織が集中管理されたポリシーと管理を使用しながら機密テレメトリをその場に保持できるようにします。DataBahnは、セキュリティ、ITオペレーション、オブザーバビリティ、コンプライアンスデータを管理する組織にとって柔軟なルーティングとデプロイメントの選択が重要であると指摘しています。クラウドデプロイメントのセキュリティデータパイプライン市場規模は、必要な場所でローカル制御を維持しながら単一拠点のセキュリティオペレーションを分散アーキテクチャに置き換える近代化プロジェクトによって支えられています。
組織規模別:
大企業がリードしながら中小企業がアクセスを獲得大企業は2026年の収益の68.82%を占め、高いテレメトリ量を管理し複雑なセキュリティ環境を運用しているためです。これらの組織は複数のSIEM、クラウドサービス、ビジネスアプリケーション、セキュリティ製品、運用システムを同時に使用することができ、各ソースがガバナンスを必要とする個別のストリームを生成します。データ量は不要なインジェストを削減し、アナリストが必要とする可視性を制限することなく宛先全体で一貫した管理を維持するための圧力を生み出します。大規模チームはまた、新しいレイヤーが導入される前に慎重な移行と徹底的なテストを必要とする確立された検知ルール、レポート義務、インシデントレスポンス手順を持っています。セキュリティデータパイプライン市場は、大量のソーデータとセキュリティオペレーションに使用されるダウンストリームツールの間の構造化された制御レイヤーを通じてこのニーズに対応します。
中小企業は、マネージド配信とAI支援設定が実装の障壁を下げるにつれて、2032年までに22.48%のCAGRで成長すると予測されています。以前のデプロイメントでは、多様なセキュリティソースのセットに対して解析およびルーティングルールを作成、検証、更新、維持するために専任のデータエンジニアリングリソースが必要でした。一般的なソースのパッケージ化されたルールとサービスとしてのソフトウェア配信は、データ処理を改善しながら小規模チームが必要とする専門的な労力を削減することができます。SANSは、スキルギャップが主要な人材課題であると報告しており、大規模なセキュリティエンジニアリングスタッフを持たない組織にとって自動化が関連性を持ちます。監査およびレポート義務は、小規模組織がセキュリティデータの管理を改善するもう一つの理由を与え、大企業のコスト最適化ユースケースを超えて需要を広げます。

エンドユーザー別:
BFSIがリードしながら公共部門の需要が成長BFSIは2026年の収益の28.16%を占め、セキュリティデータパイプライン市場で主要なエンドユーザーグループとなっています。金融機関は、安全な処理とタイムリーな分析を必要とするトランザクションレコード、不正アラート、顧客情報、監査ログ、IDアクティビティ、アプリケーションイベントを管理します。規制上の義務は、データ保持、アクセス制御、ガバナンス、リアルタイム監視、およびインシデントや監査中にデータがどのように処理されたかを示すレコードを強調します。これらの要件により、セキュリティ情報の移動と処理は、バックオフィスの技術的決定ではなく、運用上および取締役会レベルの懸念事項となります。Thalesは、2026年に金融サービス組織の32%のみがデータが保存されている場所を完全に把握していたと報告しました。
政府および公共行政は、サイバーセキュリティ投資が近代化を支援するにつれて、2032年までに20.89%のCAGRで成長すると予測されています。米国国防総省は、サイバーセキュリティプログラムへの91億米ドルを含む143億米ドルをFY2026のサイバースペース活動に割り当てました。政府組織は多様なシステム、高価値データ、正式なインシデントレポート要件を管理する必要があり、データルーティング、保持、監視の重要性が増しています。ヘルスケアおよびライフサイエンスは、マルチクラウド環境で患者情報を保護する監査可能なデータフローを必要とし、IT・通信、製造、エネルギー、小売はソースと運用ニーズを追加します。この広いエンドユーザーベースにより、セキュリティデータパイプライン市場は異なるコンプライアンス優先事項、デプロイメントニーズ、内部セキュリティ能力レベルを持つセクターへのエクスポージャーを得ます。
地域分析
北米セキュリティデータパイプライン市場
北米は2026年の収益の36.41%を占め、セキュリティデータパイプライン市場において最大のシェアを持つ地域となっています。この地域はSIEMの導入が高度に集中しており、セキュリティ重視の企業、大規模なクラウド環境、および大量の運用データとセキュリティデータを管理しなければならない購買者が集まっています。米国は大規模な企業環境と公共部門のサイバーセキュティプログラムを通じてこの需要の大部分を担っており、カナダは金融サービスおよび政府ユーザーからの需要を加えています。米国国防総省はFY2026のサイバースペース活動に14.3 ビリオン 米ドルを予算計上しており、サイバーセキュリティ・インフラセキュリティ庁はサイバー運用、分析システム、およびデータインフラに2.4 ビリオン 米ドルを要求しています。
欧州セキュリティデータパイプライン市場
欧州は、運用レジリエンス、インシデントロギング、およびICTリスクデータの管理された取り扱いに関する要件によって強く形成されています。デジタル運用レジリエンス法は2025年1月17日よりEUの対象金融機関に適用されており、NIS2フレームワークはより広範な重要エンティティにわたってサイバーセキュリティ義務を拡大しています。[3] 欧州委員会は2026年1月に、6,200社の零細・中小企業を含む28,700社のコンプライアンスの複雑さを軽減するため、NIS2の修正案を提案しました。ドイツ、英国、フランスは、これらの国の規制対象組織がセキュリティデータの管理された取り扱いと文書化された技術リスク手順を必要とするため、引き続き重要な市場となっています。こうした状況により、セキュリティデータパイプライン市場において、購買者は監査可能なルーティング、保持、およびデータレジデンシー管理を求める傾向が高まっています。
アジア太平洋、中東・アフリカおよび南米セキュリティデータパイプライン市場
アジア太平洋地域は2032年までに21.26%のCAGRで成長すると予測されており、セキュリティデータパイプライン市場において最も高い地域成長率となっています。クラウドの普及、デジタル決済、国家サイバーセキュリティ規制、拡大するテクノロジーインフラ、および国内AI能力に対する公的関心が地域需要を支えています。インドは、インド準備銀行が2026年に商銀行および非銀行金融会社向けのサイバーセキュリティおよびテクノロジーリスクに関する指針を発行したことから、重要な成長源となっています。中国、日本、韓国、およびその他の地域経済は、新たなデータとガバナンスニーズを生み出すクラウド、5G、産業、およびソブリンAIプログラムを通じて需要を加えています。南米、中東、アフリカは依然として初期段階の市場であり、導入は金融セクターの規制と企業ITの近代化に伴って進んでおり、ブラジル、サウジアラビア、南アフリカがより成熟した調達環境を代表しています。
競合環境
市場集中度
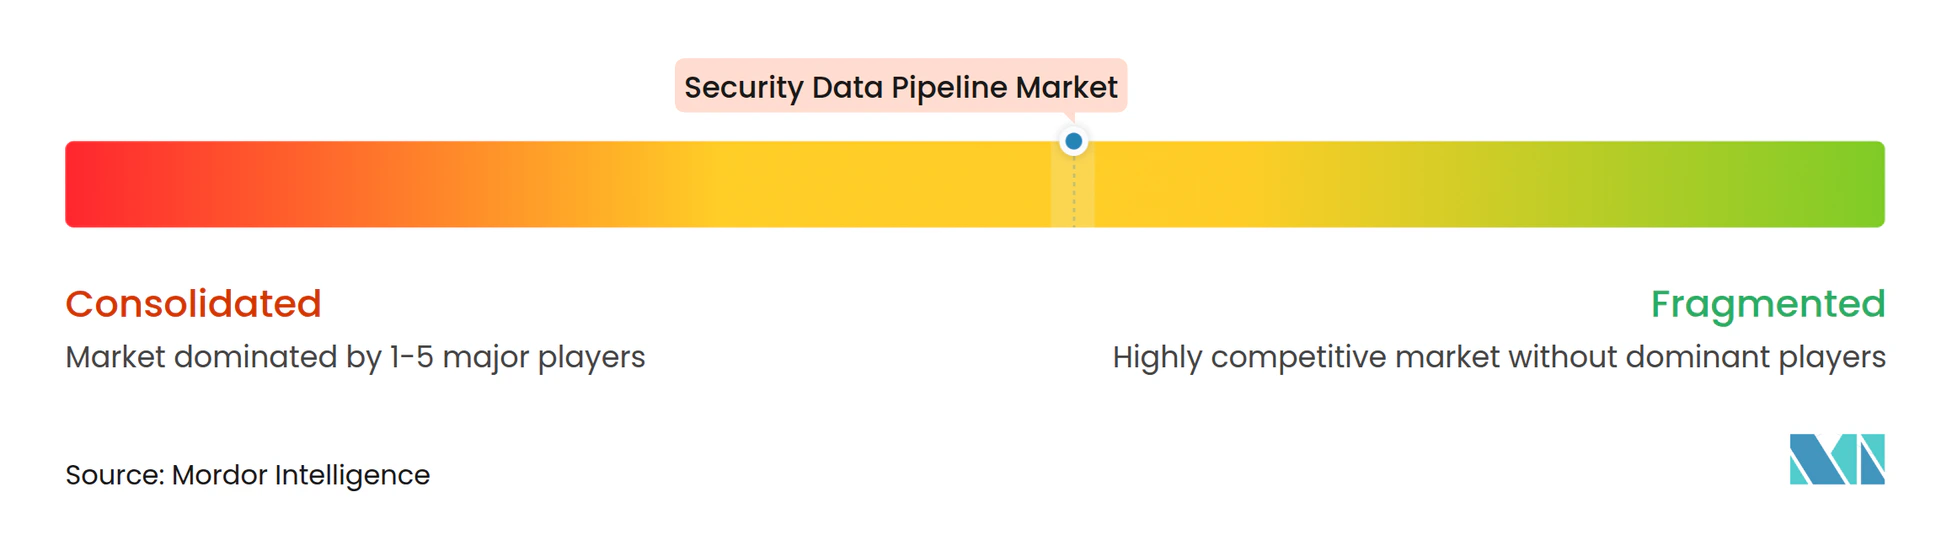
セキュリティデータパイプライン市場は、大規模なプラットフォームプロバイダーがカテゴリを統合しつつあるものの、専門ベンダー間では適度に分散した状態が続いています。Criblは最大の独立したポジションを保持しており、2026年末時点で3億米ドルを超える年間経常収益と1,500の企業顧客を持っています。[4] Axoflow、DataBahn、Tenzir、VirtualMetric、Abstract Securityは、データキュレーション、スキーマ処理、マルチ宛先ルーティング、デプロイメントの柔軟性、アナリティクスへの異なるアプローチを通じて競合しています。購入者はコネクタカバレッジ、ルール管理、データレジデンシー、スケール、既存のSIEMツールとの統合を評価します。これらの選択は日常業務と後で技術プロバイダーを変更する能力に影響を与えるためです。
CrowdStrikeは2025年8月にOnumの買収に合意し、Falcon Next-Gen SIEMにリアルタイムフィルタリング、エンリッチメント、ルーティング機能を追加しました。SentinelOneは2025年9月にObservo AIの買収に合意し、SingularityプラットフォームにAIネイティブのテレメトリパイプライン機能を追加しました。これらの取引は、SIEMおよび拡張検知・対応プロバイダーがパイプライン管理をより広範なセキュリティプラットフォームの重要な部分と見なしていることを示しています。統合は顧客により緊密な統合を提供できますが、買収ベンダーのプラットフォーム外のツールのサポートに関する疑問を生じさせ、ルーティングのニュートラリティの認識を低下させる可能性もあります。したがって、セキュリティデータパイプライン市場は、統合プラットフォームと独立したルーティングオプションの間のトレードオフを含み続けています。
Criblは2026年9月にCribl Detectをリリースし、チームがデータをモノリシックプラットフォームに複製することなく、データに対してアラート、調査、アナリティクスを実行できるSIEMオファリングを提供しました。同社はまた2026年9月にStreamAIをリリースし、AIモデルルーティングと関連する運用コストを管理します。Axoflowは、厳格なデータレジデンシー要件を持つ購入者向けに完全なエアギャップ型オンプレミスデプロイメントオプションを提供しています。Tenzirは企業規模およびマルチクラウドのデータ移動と分析のための処理プラットフォームの開発を続けています。競争力は、顧客チームに過度な運用負担を追加することなく、ベンダーが新しいデータソース、変化するスキーマ、より早い検知、コンプライアンス管理をサポートできるかどうかにかかっています。
セキュリティデータパイプライン産業リーダー
-
Axoflow, Inc.
-
Realm Security, Inc.
-
Abstract Security, Inc.
-
Cribl, Inc.
-
Mezmo, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
セキュリティデータパイプライン市場 このレポートでカバーされる企業
- Cribl, Inc.
- DataBahn.ai, Inc.
- Axoflow, Inc.
- Tenzir GmbH
- VirtualMetric B.V.
- Abstract Security, Inc.
- Monad, Inc.
- Realm Security, Inc.
- Datable, Inc.
- Query.AI, Inc.
- Fleak, Inc.
- SEGARK GmbH
- Panther Labs, Inc.
- observIQ, Inc.
- Tarsal, Inc.
- Onum, Inc.
- Observo AI, Inc.
- Mezmo, Inc.
- Logz.io, Inc.
- StreamSets, Inc.
最近の産業開発事情 セキュリティデータパイプライン市場
- 2026年9月:Criblはオープンテレメトリプラットフォーム上に構築された完全なSIEM製品であるCribl Detectをリリースし、既存のSIEM代替品より最大50%低い価格で提供し、82億米ドルのSIEM市場に直接参入しました。このリリースには、Criblの2026年7月のCardinalOps買収からの脅威検知技術が組み込まれており、セキュリティチームがデータをモノリシックなベンダースタックに複製することなく、データが存在する場所でアラート、調査、アナリティクスを実行できるよう設計されています。
- 2026年9月:Criblはオープンデータプラットフォームに組み込まれたモデルルーターを備えた企業向けAIゲートウェイであるStreamAIをリリースしました。StreamAIはAIプロンプトとワークロードを適切なコストで適切なモデルにルーティングし、ベンチマークされたAIモデルへの自動データルーティングを使用する顧客に無料の推論を提供し、セキュリティテレメトリで動作するAIワークロードからの制御不能なトークンコストに直接対処します。
- 2026年9月:AxoflowはSplunk .conf26での早期アクセスとしてAxoDetectをリリースし、検知エンジニアがSIEMインジェスト前にOCSF正規化データに対してインストリームでSigmaルールを実行できるようにしました。アラートはSIEMにルーティングされ、完全忠実度のログは低コストのストレージ層であるAxoLakeに格納され、プラットフォームをSIEMファースト検知ワークフローの直接代替として位置づけています。
- 2026年9月:Tenzirはノードv6.17.0をリリースし、並列Kafkaオペレーター、HTTPベースのシンク並列化、およびAzure Entraテナント全体でテナントごとのIDフェデレーションを持つMicrosoft Defender KQLクエリソースを導入しました。このリリースはAzure Log Analyticsの統合とClickHouseプッシュダウンも追加し、プラットフォームの企業規模マルチクラウドインジェスト容量を拡大しています。
グローバルセキュリティデータパイプライン市場レポートの範囲
セキュリティデータパイプライン市場は、企業IT、クラウド、ネットワーク、エンドポイント、アプリケーション、セキュリティ環境全体で生成されるセキュリティテレメトリを収集、インジェスト、処理、正規化、エンリッチ、ルーティング、最適化、管理するソフトウェアプラットフォームとサービスで構成されています。これらのソリューションは、組織がセキュリティデータ品質を向上させ、データインジェストコストを削減し、セキュリティアナリティクスのパフォーマンス強化し、リアルタイムの脅威検知と対応ワークフローをサポートするのに役立ちます。市場には、セキュリティデータインジェストプラットフォーム、テレメトリ管理ソリューション、ストリーム処理技術、セキュリティデータ変換ツール、および関連するプロフェッショナルサービスとマネージドサービスが含まれます。セキュリティデータパイプラインは、現代のSIEM、XDR、SOAR、セキュリティアナリティクス、およびAI駆動のセキュリティオペレーションアーキテクチャの基盤レイヤーとして機能します。
セキュリティデータパイプライン市場レポートは、コンポーネント(ソフトウェア、およびサービス)、機能(収集とインジェスト、フィルタリングと削減、正規化と変換、インストリーム検知、その他の機能)、デプロイメント(オンプレミス、およびクラウド)、組織規模(大企業、および中小企業)、エンドユーザー(銀行・金融サービス・保険[BFSI]、政府および公共行政、ヘルスケアおよびライフサイエンス、ITおよび通信、産業製造、エネルギーおよびユーティリティ、小売および電子商取引、その他のエンドユーザー)、および地域(北米、南米、ヨーロッパ、アジア太平洋地域、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)で提供されます。
セグメンテーション概要
| ソフトウェア |
| サービス |
| 収集とインジェスト |
| フィルタリングと削減 |
| 正規化と変換 |
| インストリーム検知 |
| その他の機能 |
| オンプレミス |
| クラウド |
| 大企業 |
| 中小企業 |
| 銀行・金融サービス・保険(BFSI) |
| 政府および公共行政 |
| ヘルスケアおよびライフサイエンス |
| ITおよび通信 |
| 産業製造 |
| エネルギーおよびユーティリティ |
| 小売および電子商取引 |
| その他のエンドユーザー |
| 北米 | 米国 |
| カナダ | |
| 南米 | ブラジル |
| アルゼンチン | |
| メキシコ | |
| その他の南米 | |
| ヨーロッパ | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| ロシア | |
| その他のヨーロッパ | |
| アジア太平洋地域 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| その他のアジア太平洋地域 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| その他のアフリカ |
| コンポーネント別 | ソフトウェア | |
| サービス | ||
| 機能別 | 収集とインジェスト | |
| フィルタリングと削減 | ||
| 正規化と変換 | ||
| インストリーム検知 | ||
| その他の機能 | ||
| デプロイメント別 | オンプレミス | |
| クラウド | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| エンドユーザー別 | 銀行・金融サービス・保険(BFSI) | |
| 政府および公共行政 | ||
| ヘルスケアおよびライフサイエンス | ||
| ITおよび通信 | ||
| 産業製造 | ||
| エネルギーおよびユーティリティ | ||
| 小売および電子商取引 | ||
| その他のエンドユーザー | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| メキシコ | ||
| その他の南米 | ||
| ヨーロッパ | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| ロシア | ||
| その他のヨーロッパ | ||
| アジア太平洋地域 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| その他のアジア太平洋地域 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
セキュリティデータパイプライン市場の規模はどのくらいですか?
セキュリティデータパイプライン市場は2026年に39.0億米ドルと評価されており、2032年までに118.6億米ドルに達すると予測され、2027年から2032年にかけて20.48%のCAGRで成長します。この成長は、SIEM、ストレージ、アナリティクスプラットフォームに到達する前にセキュリティデータを管理する必要性の高まりを反映しています。
セキュリティデータパイプラインプラットフォームへの需要を促進しているものは何ですか?
テレメトリ量の増大、SIEMインジェストコストの管理、AI対応データ品質ニーズ、ハイブリッドオペレーション、データレジデンシー要件、および正式な保持義務が、セキュリティチーム全体での採用を支えています。
この分野で収益をードしているコンポーネントはどれですか?
ソフトウェアは2026年の収益の66.24%をリードしており、組織が実装、移行、パーサー、統合、運用サポートを必要とするにつれて、サービスは2032年までに21.86%のCAGRで成長すると予測されています。
なぜ企業はSIEMの前にセキュリティデータパイプラインを使用しているのですか?
ダウンストリームツールに到達する前にデータをフィルタリング、エンリッチ、正規化、ルーティングするために使用し、コストの管理、高価値レコードの保持、複数の宛先のサポート、一貫した処理ルールの維持に役立てています。
最も急速に拡大しているデプロイメントアプローチはどれですか?
クラウドデプロイメントは2032年までに22.14%のCAGRで成長すると予測されていますが、データレジデンシーと既存のSIEM投資が依然として重要であるため、オンプレミスシステムは2026年の収益の70.12%を占めています。
最も急速に成長すると予想される地域はどこですか?
アジア太平洋地域は、クラウド採用、デジタル決済、国家サイバーセキュリティ要件、拡大する技術インフラ、および規制対象組織全体のガバナンスニーズに支えられ、2032年までに21.26%のCAGRで成長すると予測されています。