
Taille et part du marché des pipelines de données de sécurité
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
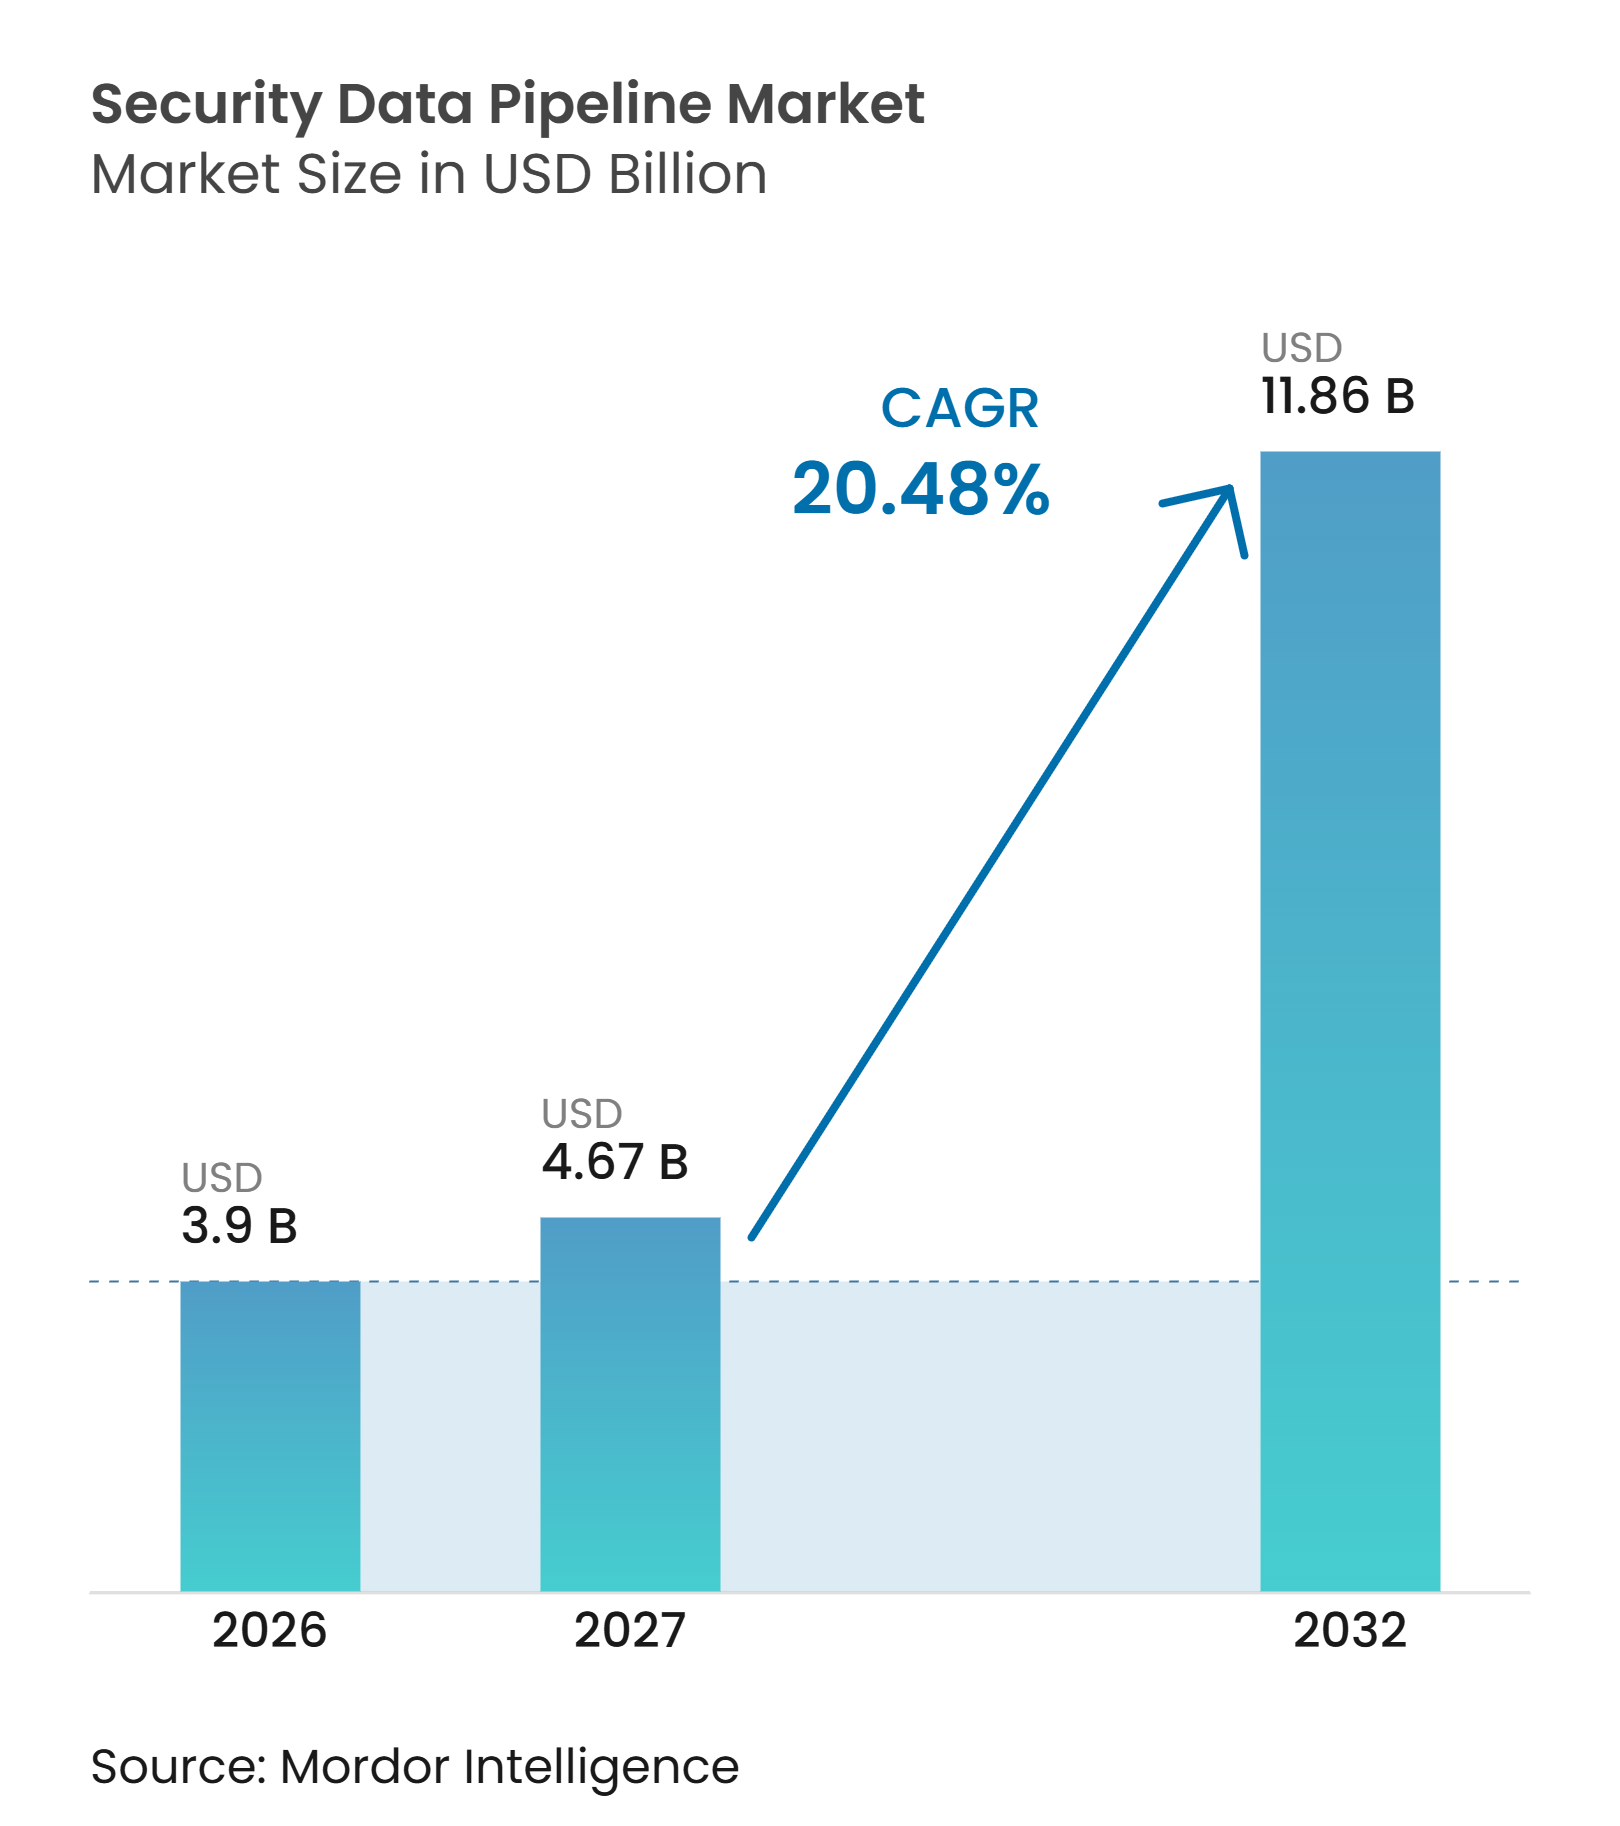
| Taille du Marché (2027) | 4.67 Milliards de dollars |
| Taille du Marché (2032) | 11.86 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 20.48 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des pipelines de données de sécurité par Mordor Intelligence
La taille du marché des pipelines de données de sécurité était évaluée à 3,90 milliards USD en 2026 et devrait croître de 4,70 milliards USD en 2027 pour atteindre 11,86 milliards USD d'ici 2032, à un CAGR de 20,48 % durant la période de prévision (2027-2032). Le marché des pipelines de données de sécurité gagne en importance à mesure que les centres d'opérations de sécurité gèrent des volumes croissants de journaux provenant de plateformes cloud, d'applications, de réseaux, d'appareils connectés et de charges de travail d'IA. Les outils de pipeline permettent aux équipes de filtrer, d'enrichir, de normaliser, d'acheminer et de conserver ces données avant qu'elles n'atteignent une plateforme de gestion des informations et des événements de sécurité. Cette approche aide les organisations à contrôler les coûts de traitement des données tout en maintenant les enregistrements de sécurité prioritaires disponibles pour la détection et l'investigation. Les stratégies des fournisseurs combinent de plus en plus les capacités de pipeline avec des offres de détection, d'analytique et de SIEM, tandis que les exigences réglementaires en matière de journalisation, de conservation et de résidence des données continuent de soutenir la demande dans les secteurs réglementés.
Points clés du rapport
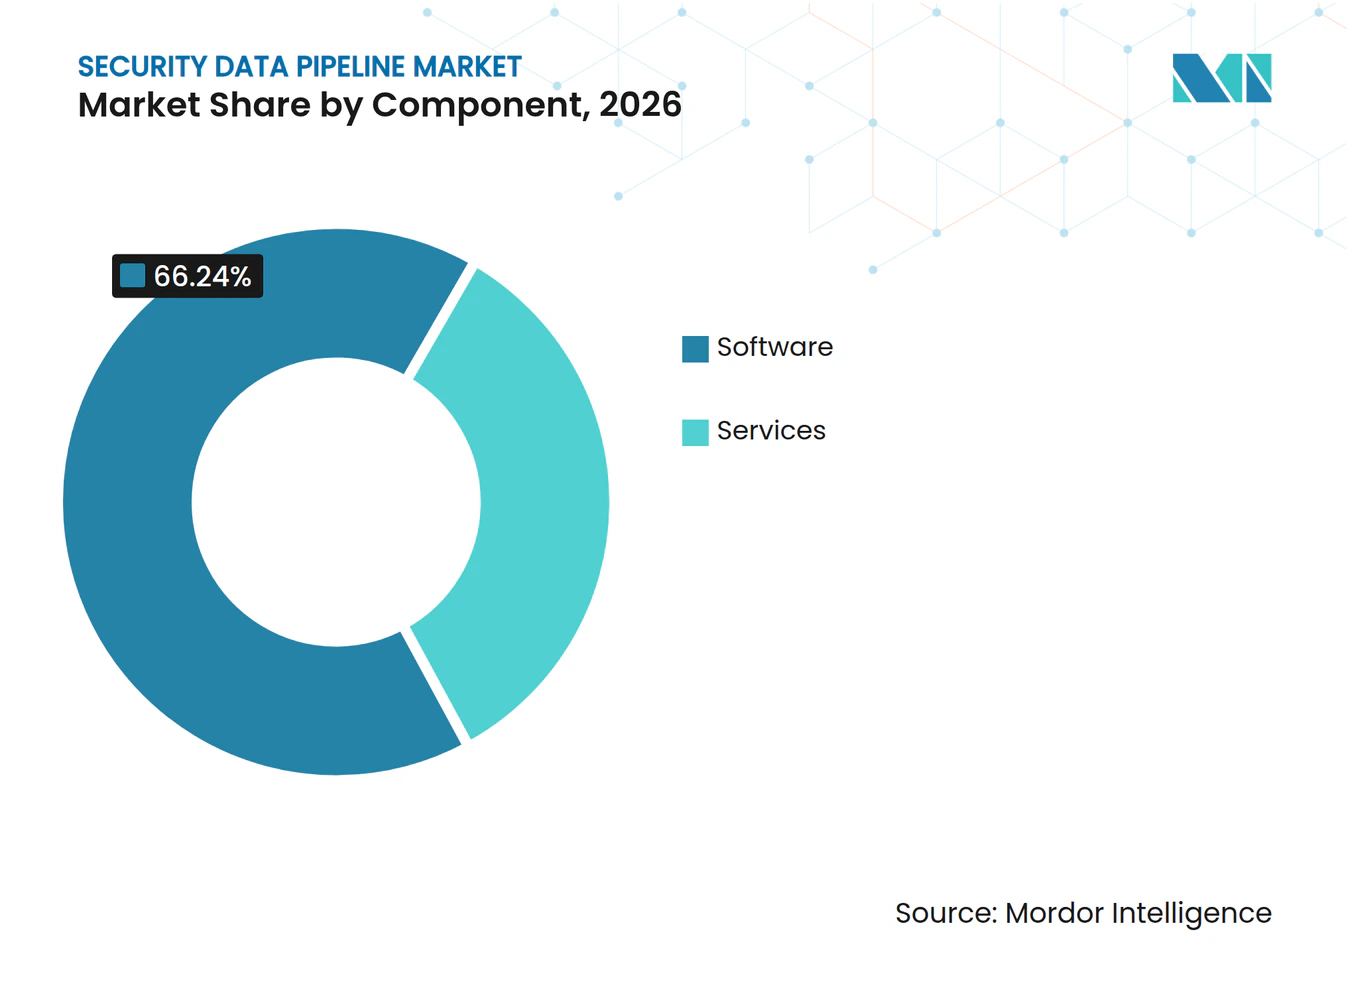
- Par composant, les logiciels détenaient 66,24 % de la part du marché des pipelines de données de sécurité en 2026, tandis que les services devraient se développer à un CAGR de 21,86 % jusqu'en 2032.
- Par fonction, la collecte et l'ingestion représentaient 59,11 % du chiffre d'affaires du marché des pipelines de données de sécurité en 2026, tandis que la détection en flux est projetée pour croître à un CAGR de 21,55 % jusqu'en 2032.
- Par déploiement, le déploiement sur site représentait 70,12 % du chiffre d'affaires du marché des pipelines de données de sécurité en 2026, tandis que le déploiement cloud devrait croître à un CAGR de 22,14 % jusqu'en 2032.
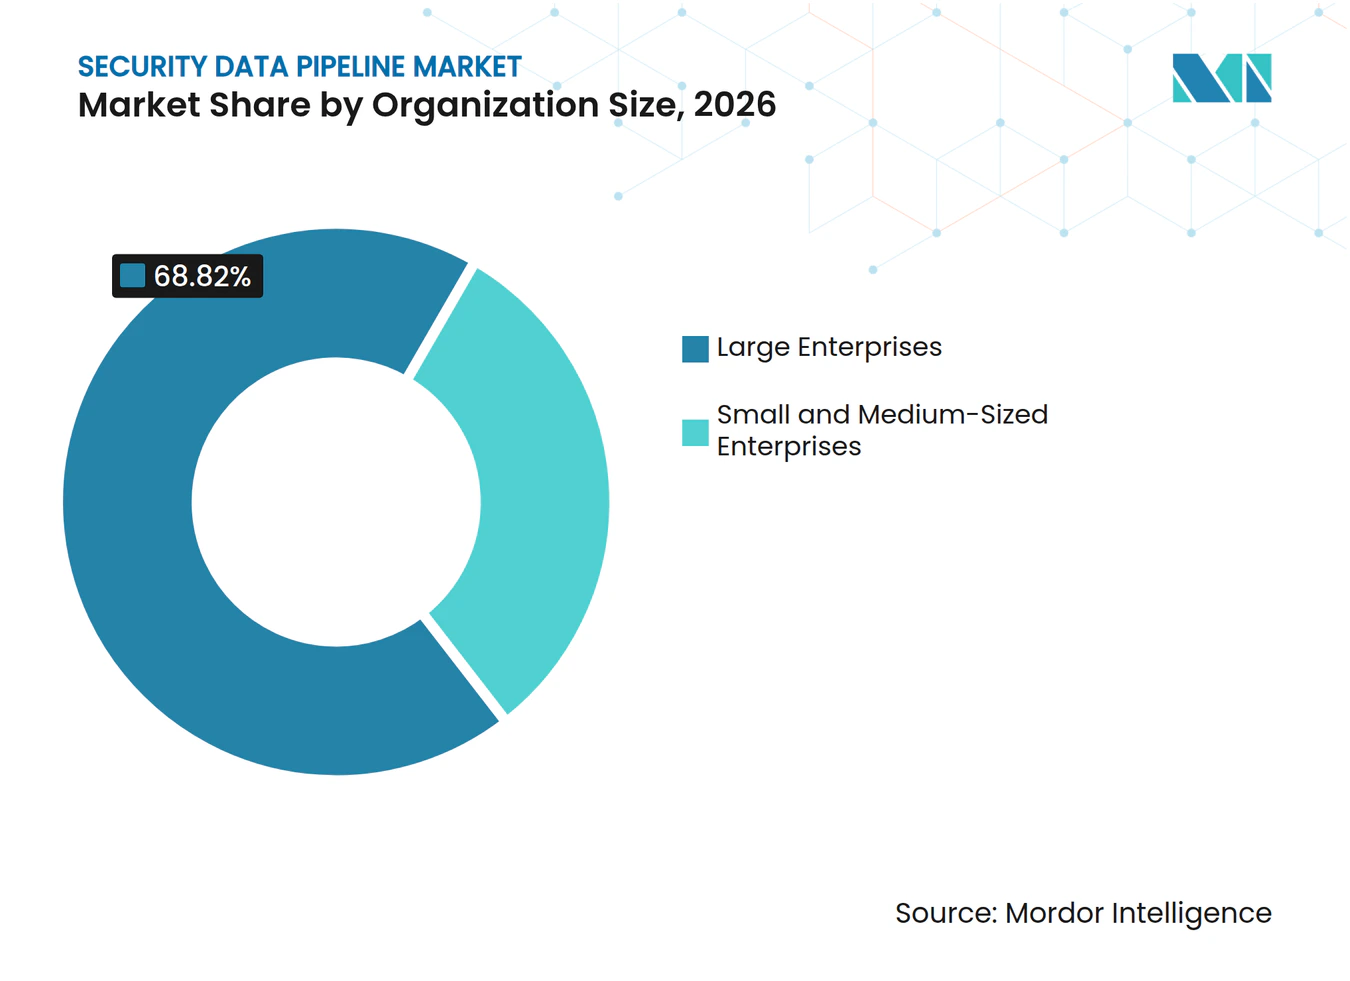
- Par taille d'organisation, les grandes entreprises détenaient 68,82 % du chiffre d'affaires du marché des pipelines de données de sécurité en 2026, tandis que les petites et moyennes entreprises devraient croître à un CAGR de 22,48 % jusqu'en 2032.
- Par utilisateur final, le secteur BFSI détenait 28,16 % du chiffre d'affaires du marché des pipelines de données de sécurit en 2026, tandis que le gouvernement et l'administration publique devraient croître à un CAGR de 20,89 % jusqu'en 2032.
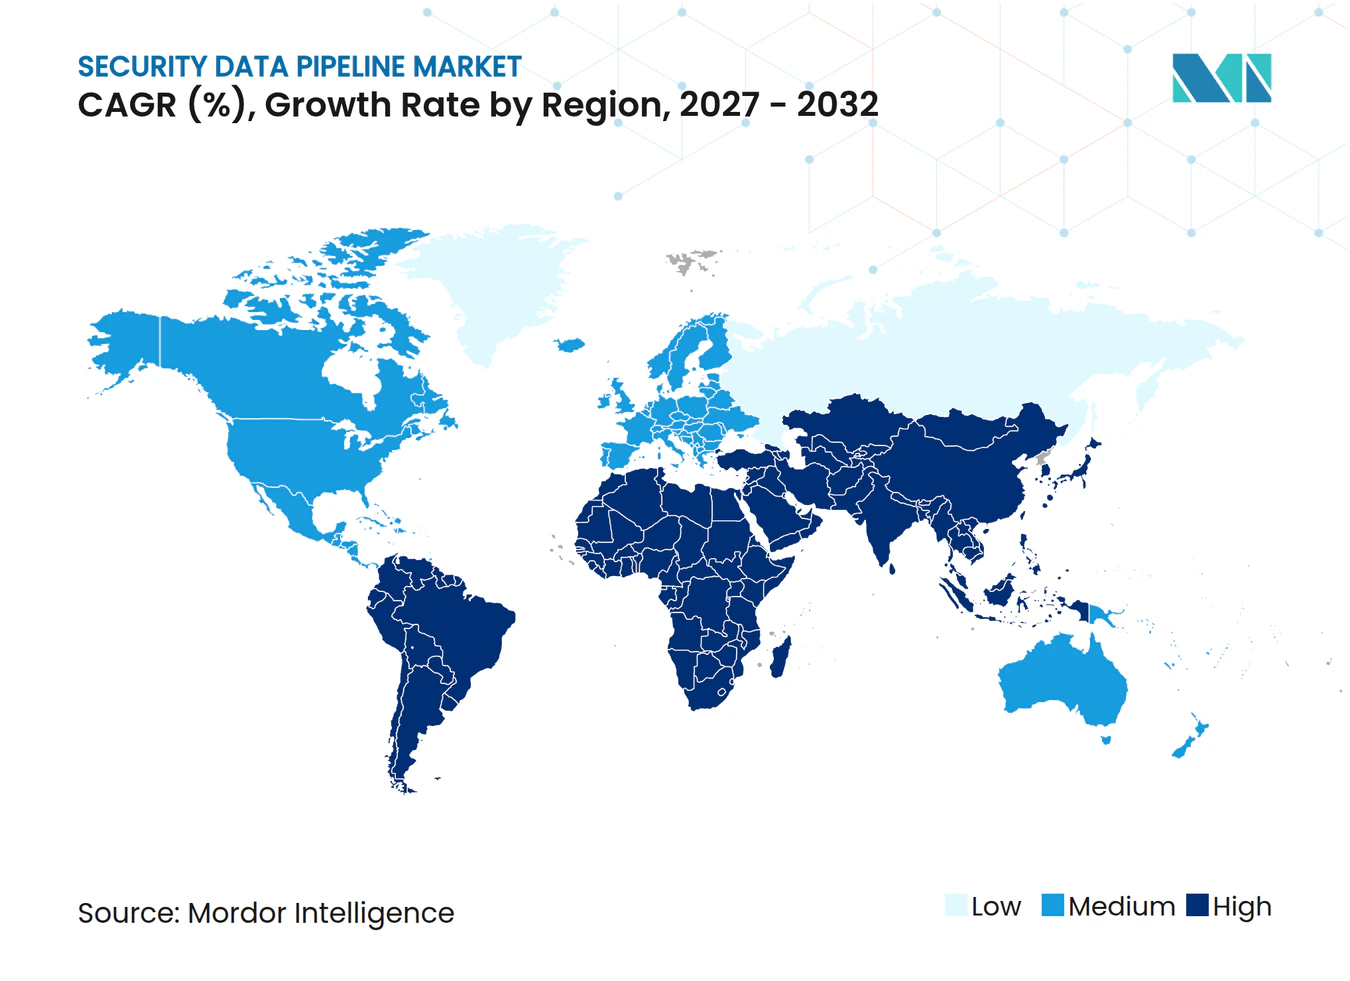
- Par géographie, l'Amérique du Nord détenait 36,41 % du chiffre d'affaires du marché des pipelines de données de sécurité en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 21,26 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Augmentation des volumes de télémétrie de sécurité | +5.8% | Mondial | Court terme (≤ 2 ans) |
| Optimisation des coûts d'ingestion des SIEM | +4.6% | Amérique du Nord et Europe | Court terme (≤ 2 ans) |
| Exigences de qualité des données de sécurité prêtes pour l'IA | +3.2% | Mondial, avec des gains précoces en Amérique du Nord et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Opérations de sécurité hybrides et multi-cloud | +2.9% | Amérique du Nord, Europe, Asie-Pacifique | Moyen terme (2-4 ans) |
| Contrôles réglementaires de conservation et de résidence des données | +2.1% | UE, Inde, cœur de l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Détection en temps réel et analytique en flux | +1.4% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Augmentation des volumes de télémétrie de sécurité
La télémétrie de sécurité se développe plus rapidement que de nombreux budgets d'infrastructure ne peuvent l'absorber, soulignant la nécessité de contrôles avant que les données n'entrent dans un SIEM. IDC a cité une croissance annuelle de la télémétrie d'entreprise de 29 %, et Cribl a noté que cette croissance exerce une pression sur les outils dont le prix est basé sur le volume de données. La migration vers le cloud, le déploiement de la 5G, l'adoption de l'IoT et l'utilisation d'un plus grand nombre d'outils de sécurité ajoutent de nouvelles sources de données sans en supprimer systématiquement les anciennes. Les charges de travail d'IA ajoutent également des journaux d'inférence, des enregistrements de jetons et des activités d'API qui nécessitent une surveillance à la fois opérationnelle et sécuritaire. Le marché des pipelines de données de sécurité bénéficie du filtrage et de l'acheminement, qui peuvent préserver les enregistrements à haute valeur tout en réduisant l'ingestion inutile. Cela fait du déploiement de pipelines une partie pratique du maintien de la visibilité sécuritaire à mesure que les volumes de données augmentent.
Optimisation des coûts d'ingestion des SIEM
La tarification des SIEM basée sur le volume donne aux organisations une raison directe de réduire la télémétrie avant qu'elle n'atteigne des systèmes de stockage et d'analytique coûteux. Les produits de pipeline de données de sécurité opèrent en amont, permettant aux équipes d'appliquer des règles de filtrage, d'agrégation et d'acheminement avant qu'un seuil de facturation ne soit atteint. IBM a rapporté que le coût moyen mondial d'une violation de données était de 4,44 millions USD en 2025, liant les décisions de dépenses en matière de sécurité à la nécessité de préserver des contrôles de risque efficaces.[1] Les organisations peuvent réorienter les fonds du stockage de données à faible valeur vers le triage, le contenu de détection et les processus de réponse lorsque le pipeline réduit les mouvements de données inutiles. Le marché des pipelines de données de sécurité répond donc à la fois aux préoccupations financières et opérationnelles, plutôt que de servir d'achat d'infrastructure étroit. Les architectures de sécurité modulaires renforcent également le rôle d'une couche de contrôle distincte entre les sources de données et les outils en aval.
Exigences de qualité des données de sécurité prêtes pour l'IA
La détection assistée par l'IA et les assistants de centre d'opérations de sécurité nécessitent une télémétrie cohérente et enrichie pour produire des résultats exploitables. Les journaux bruts utilisent souvent des formats, des noms de champs et des schémas différents, ce qui peut réduire la fiabilité de l'analyse automatisée. L'Open Cybersecurity Schema Framework fournit une approche commune pour normaliser les données de sécurité provenant de différentes sources. Cribl a lancé StreamAI en septembre 2026 avec un routeur de modèles conçu pour diriger les charges de travail d'IA vers des modèles appropriés en fonction des exigences de tâche et de coût. SANS a constaté que 60 % des organisations identifient les lacunes en compétences comme leur principal défi en matière de main-d'œuvre dans ses recherches de 2026. Le marché des pipelines de données de sécurité peut soutenir les équipes qui ont besoin de données plus propres et d'un traitement plus automatisé sans ajouter un effectif spécialisé équivalent.
Opérations de sécurité hybrides et multi-cloud
Les entreprises gèrent de plus en plus la télémétrie sur des réseaux sur site, des plateformes cloud publiques, des applications en mode logiciel en tant que service et des environnements de technologie opérationnelle. Un pipeline peut agir comme une couche de politique qui détermine où chaque flux de données est enrichi, masqué, acheminé et conservé. Cela est utile lorsque les données doivent être envoyées à un SIEM, un lac de données, un fournisseur de sécurité géré ou plusieurs destinations simultanément. DataBahn décrit les outils de pipeline comme un moyen de réduire les coûts de sortie cloud et de stockage des données de sécurité tout en conservant les journaux sélectionnés. Les exigences de résidence des données peuvent également nécessiter que le traitement reste dans une juridiction donnée plutôt que de déplacer toute la télémétrie vers un service cloud centralisé. Ces conditions d'exploitation élargissent le rôle du marché des pipelines de données de sécurité dans les environnements de sécurité distribués.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Complexité de la maintenance des analyseurs syntaxiques et de la dérive de schéma | -1.8% | Mondial | Court terme (≤ 2 ans) |
| Risque de migration lié aux flux de travail SIEM bien établis | -1.4% | Amérique du Nord et Europe | Moyen terme (2-4 ans) |
| Pénurie de compétences en ingénierie des données de sécurité | -1.0% | Mondial | Moyen terme (2-4 ans) |
| Consolidation des fournisseurs et compromis sur la neutralité | -0.7% | Amérique du Nord et Europe | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Complexité de la maintenance des analyseurs syntaxiques et de la dérive de schéma
La maintenance des analyseurs syntaxiques peut alourdir la charge opérationnelle d'un pipeline de données de sécurité lorsque les sources en amont modifient leurs formats. Les renommages de champs, les nouveaux types d'événements et les changements de version peuvent créer des lacunes ou des sorties malformées si les règles d'analyse ne sont pas mises à jour. Ce problème devient plus difficile à mesure que les organisations ajoutent davantage d'applications, d'outils de sécurité, de services cloud et de mises à jour logicielles. Des fournisseurs tels qu'Axoflow promeuvent la gestion automatisée des schémas et la curation sans code pour simplifier ces tâches. Cependant, l'adaptation automatisée des analyseurs syntaxiques nécessite toujours une validation en entreprise sur des formats de journaux variés et des conditions d'exploitation diverses. Le marché des pipelines de données de sécurité doit répondre à cette exigence de maintenance, car une mauvaise analyse peut dégrader la qualité de la détection et soulever des préoccupations de conformité.
Risque de migration lié aux flux de travail SIEM bien établis
La modification d'un flux de travail SIEM implique des règles de détection, des procédures d'analyste, des tableaux de bord de conformité et des connexions de réponse aux incidents qui peuvent dépendre des formats de données existants. L'introduction d'une couche de normalisation peut affecter ces composants de manières qui peuvent ne pas être claires avant la mise en œuvre. De nombreuses organisations utilisent des opérations parallèles lors des tests des pipelines anciens et nouveaux par rapport aux outils de sécurité actuels et cibles. Cela ajoute du temps et des coûts aux déploiements, en particulier dans les grandes organisations disposant d'un contenu établi et de nombreuses intégrations. Le marché des pipelines de données de sécurité fait face à un cycle de vente plus lent, dans lequel les acheteurs exigent une planification détaillée de la migration et la preuve que la visibilité existante sera maintenue. Ces risques peuvent être moins graves pour les déploiements plus petits qui commencent avec un nouveau modèle opérationnel.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant :
les logiciels conservent le leadership en termes de chiffre d'affaires tandis que les services se développentLes logiciels détenaient 66,24 % du marché des pipelines de données de sécurité en 2026, reflétant la valeur commerciale accordée aux politiques d'acheminement, à la logique d'enrichissement et au contenu de détection. Les acheteurs utilisent la couche logicielle pour régir la façon dont les enregistrements se déplacent des systèmes sources vers l'analyse, le stockage ou les environnements de services gérés, tout en appliquant des contrôles alignés sur leurs procédures opérationnelles. La catégorie comprend des fonctions qui filtrent les événements à faible valeur, standardisent les champs, masquent les informations sélectionnées et dirigent chaque enregistrement vers une destination appropriée. Le leadership des logiciels indique que les acheteurs considèrent le pipeline comme un point de contrôle central, car ses règles influencent la qualité, l'utilisabilité et le coût des données transmises aux outils en aval. Les intégrations étendues et le traitement flexible sont importants car les équipes de sécurité ont besoin d'un traitement cohérent sur de nombreuses sources sans avoir à reconstruire leur modèle opérationnel existant.
Les services devraient croître à un CAGR de 21,86 % jusqu'en 2032, soutenus par le besoin d'intégration complexe, de migration et d'opérations gérées. Les services professionnels peuvent couvrir la planification de la mise en œuvre, le développement d'analyseurs syntaxiques, l'intégration des sources, le support à la migration SIEM, les tests, la documentation et la gestion continue du pipeline. Ces activités sont difficiles à standardiser car chaque client dispose d'une combinaison différente de sources, de schémas, de contrôles, de règles de conservation et de responsabilités réglementaires. Cribl a déclaré plus de 300 millions USD de chiffre d'affaires récurrent annuel, 1 500 clients entreprises et 70 nouvelles intégrations ajoutées en 2026. L'opportunité de services est la plus forte là où les clients ont besoin d'un support de transition soigné pour préserver la couverture de détection, la qualité des rapports et les processus de conformité à mesure que les flux de travail établis évoluent.


Par fonction :
la collecte ancre la demande tandis que la détection en flux croîtLa collecte et l'ingestion représentaient 59,11 % du chiffre d'affaires en 2026, ce qui en fait le plus grand domaine fonctionnel du marché des pipelines de données de sécurité. Cette position reflète le besoin primaire de collecter, d'inspecter et d'acheminer la télémétrie avant qu'elle ne soit envoyée vers des plateformes d'analytique et de stockage coûteuses. Les organisations utilisent des pipelines pour gérer les données provenant des points de terminaison, des réseaux, des applications, des services cloud, des systèmes d'identité et d'autres sources qui produisent des enregistrements avec des volumes et des formats différents. La fonction peut réduire la duplication et garantir que les événements pertinents atteignent la bonne destination d'analytique, de stockage ou de service géré sous une forme que les équipes en aval peuvent utiliser. La collecte et l'ingestion fournissent donc la base pour les étapes ultérieures de filtrage, de normalisation, de transformation et de détection, plutôt que d'opérer comme une activité isolée de transport de données.
La détection en flux devrait croître à un CAGR de 21,55 % jusqu'en 2032, à mesure que les équipes placent davantage de logique de détection avant l'ingestion SIEM. Axoflow a lancé AxoDetect en septembre 2026 pour permettre aux ingénieurs de détection d'exécuter des règles Sigma sur des données normalisées selon l'OCSF dans le pipeline.[2] L'approche peut envoyer des alertes à un SIEM tout en conservant les enregistrements complets dans une couche de stockage à moindre coût, offrant aux équipes des options pour la réponse, l'investigation et la conservation à long terme. Le filtrage et la réduction contrôlent les coûts des données, tandis que la normalisation et la transformation préparent les informations pour l'analytique, les outils d'IA, les rapports de conformité et une utilisation plus cohérente dans un environnement de sécurité. Un traitement plus précoce peut séparer le calendrier de détection du calendrier d'ingestion SIEM et faire évoluer le secteur des pipelines de données de sécurité au-delà du simple mouvement de données vers un rôle de sécurité plus actif.
Par déploiement :
le déploiement sur site reste important tandis que l'utilisation du cloud augmenteLe déploiement sur site représentait 70,12 % du chiffre d'affaires en 2026, indiquant que de nombreuses organisations maintiennent encore le traitement du pipeline à proximité de leurs systèmes de sécurité existants. Cette part du marché des pipelines de données de sécurité reflète les exigences de résidence des données, les coûts de sortie, les investissements SIEM de longue date et une préférence opérationnelle pour le traitement des enregistrements sensibles dans un environnement local contrôlé. Les équipes de sécurité peuvent sélectionner le traitement local lorsque des volumes de données très élevés nécessiteraient autrement de passer à un pipeline hébergé dans le cloud, puis de revenir à une plateforme sur site pour l'analyse. Cela peut également prendre en charge les environnements où la télémétrie sensible, les données clients, les enregistrements opérationnels ou les informations gouvernementales ne peuvent pas quitter un emplacement défini. Le rôle continu du traitement local montre que l'adoption du cloud ne supprime pas le besoin de moteurs gérés par les clients, en particulier dans les organisations réglementées avec des flux de travail établis.
Le déploiement cloud devrait se développer à un CAGR de 22,14 % jusqu'en 2032, à mesure que les organisations modernisent leurs opérations de sécurité et adoptent des systèmes natifs du cloud. La livraison cloud peut simplifier la gestion de la plateforme, permettre un accès plus rapide aux nouvelles intégrations et soutenir les équipes opérant dans plusieurs environnements distribués. Les architectures hybrides combinent un plan de contrôle cloud avec des moteurs de traitement hébergés par les clients, permettant aux organisations de conserver la télémétrie sensible en place tout en utilisant des politiques et une administration gérées de manière centralisée. DataBahn identifie les choix d'acheminement et de déploiement flexibles comme importants pour les organisations gérant des données de sécurité, d'opérations informatiques, d'observabilité et de conformité. La taille du marché des pipelines de données de sécurité pour les déploiements cloud est soutenue par des projets de modernisation qui remplacent les opérations de sécurité à emplacement unique par des architectures distribuées tout en conservant le contrôle local là où cela est nécessaire.
Par taille d'organisation :
les grandes entreprises mènent tandis que les PME gagnent en accèsLes grandes entreprises détenaient 68,82 % du chiffre d'affaires en 2026 car elles gèrent des volumes élevés de télémétrie et exploitent des environnements de sécurité complexes. Ces organisations peuvent utiliser simultanément plusieurs SIEM, services cloud, applications métier, produits de sécurité et systèmes opérationnels, chaque source créant un flux distinct nécessitant une gouvernance. Leurs volumes de données créent une pression pour réduire l'ingestion inutile et maintenir des contrôles cohérents sur les destinations sans limiter la visibilité dont les analystes ont besoin. Les grandes équipes ont également des règles de détection établies, des obligations de reporting et des procédures de réponse aux incidents qui nécessitent une migration soigneuse et des tests approfondis avant l'introduction d'une nouvelle couche. Le marché des pipelines de données de sécurité répond à ce besoin grâce à une couche de contrôle structurée entre de grands volumes de données sources et les outils en aval utilisés pour les opérations de sécurité.
Les petites et moyennes entreprises devraient croître à un CAGR de 22,48 % jusqu'en 2032, à mesure que la livraison gérée et la configuration assistée par l'IA abaissent les barrières à la mise en œuvre. Les déploiements antérieurs nécessitaient souvent des ressources dédiées en ingénierie des données pour créer, valider, mettre à jour et maintenir les règles d'analyse et d'acheminement pour un ensemble varié de sources de sécurité. Les règles packagées pour les sources courantes et la livraison en mode logiciel en tant que service peuvent réduire l'effort spécialisé requis par les équipes plus petites, tout en améliorant la gestion des données. SANS a rapporté que les lacunes en compétences constituent un défi majeur en matière de main-d'œuvre, ce qui rend l'automatisation pertinente pour les organisations sans grand personnel d'ingénierie de sécurité. Les obligations d'audit et de reporting donnent aux organisations plus petites une autre raison d'améliorer le contrôle de leurs données de sécurité, élargissant la demande au-delà du cas d'utilisation d'optimisation des coûts des grandes entreprises.

Par utilisateur final :
le secteur BFSI mène tandis que la demande du secteur public croîtLe secteur BFSI représentait 28,16 % du chiffre d'affaires en 2026, ce qui en fait le principal groupe d'utilisateurs finaux du marché des pipelines de données de sécurité. Les institutions financières gèrent des enregistrements de transactions, des alertes de fraude, des informations clients, des journaux d'audit, des activités d'identité et des événements d'application qui nécessitent une gestion sécurisée et une analyse rapide. Les obligations réglementaires mettent l'accent sur la conservation des données, le contrôle d'accès, la gouvernance, la surveillance en temps réel et les enregistrements démontrant comment les données ont été traitées lors d'un incident ou d'un audit. Ces exigences font du mouvement et du traitement des informations de sécurité une préoccupation opérationnelle et de niveau conseil d'administration plutôt qu'une décision technologique de back-office. Thales a rapporté que seulement 32 % des organisations de services financiers avaient une visibilité complète sur l'emplacement de stockage de leurs données en 2026.
Le gouvernement et l'administration publique devraient croître à un CAGR de 20,89 % jusqu'en 2032, à mesure que les investissements en cybersécurité soutiennent la modernisation. Le Département américain de la Défense a alloué 14,3 milliards USD aux activités cyberspatiales de l'exercice 2026, dont 9,1 milliards USD pour les programmes de cybersécurité. Les organisations gouvernementales doivent gérer des systèmes diversifiés, des données à haute valeur et des exigences formelles de reporting des incidents, ce qui accroît l'importance de l'acheminement, de la conservation et de la supervision des données. Les soins de santé et les sciences de la vie nécessitent des flux de données auditables qui protègent les informations des patients dans des environnements multi-cloud, tandis que les technologies de l'information et des télécommunications, la fabrication industrielle, l'énergie et le commerce de détail ajoutent des sources et des besoins opérationnels. Cette base d'utilisateurs finaux plus large expose le marché des pipelines de données de sécurité à des secteurs ayant des priorités de conformité, des besoins de déploiement et des niveaux de capacité de sécurité interne différents.
Analyse géographique
Marché des pipelines de données de sécurité en Amérique du Nord
L'Amérique du Nord a représenté 36,41 % du chiffre d'affaires en 2026, conférant à la région la plus grande part du marché des pipelines de données de sécurité. La région présente une forte concentration de déploiements SIEM, d'entreprises axées sur la sécurité, de grands environnements cloud et d'acheteurs devant gérer d'importants volumes de données opérationnelles et de sécurité. Les États-Unis contribuent à une grande partie de cette demande grâce à de grands environnements d'entreprise et à des programmes de cybersécurité du secteur public, tandis que le Canada génère une demande supplémentaire de la part des services financiers et des utilisateurs gouvernementaux. Le Département de la Défense des États-Unis a alloué 14,3 milliards USD pour les activités dans le cyberespace au titre de l'exercice budgétaire 2026, et l'Agence pour la cybersécurité et la sécurité des infrastructures a demandé 2,4 milliards USD pour les opérations cyber, les systèmes d'analyse et l'infrastructure de données.
Marché des pipelines de données de sécurité en Europe
L'Europe est fortement influencée par les exigences en matière de résilience opérationnelle, de journalisation des incidents et de gestion contrôlée des données relatives aux risques liés aux TIC. La loi sur la résilience opérationnelle numérique s'applique aux entités financières de l'UE concernées depuis le 17 janvier 2025, et le cadre NIS2 étend les obligations en matière de cybersécurité à un plus large éventail d'entités critiques.[3] La Commission européenne a proposé des amendements ciblés à NIS2 en janvier 2026 afin de réduire la complexité de la mise en conformité pour 28 700 entreprises, dont 6 200 micro et petites entreprises. L'Allemagne, le Royaume-Uni et la France demeurent des marchés importants, car les organisations réglementées dans ces pays exigent une gestion contrôlée des données de sécurité et des procédures documentées de gestion des risques technologiques. Ces conditions incitent les acheteurs à rechercher des contrôles auditables de routage, de conservation et de résidence des données sur le marché des pipelines de données de sécurité.
Marché des pipelines de données de sécurité en Asie-Pacifique, Moyen-Orient et Afrique, et Amérique du Sud
L'Asie-Pacifique devrait croître à un CAGR de 21,26 % jusqu'en 2032, soit le taux régional le plus élevé du marché des pipelines de données de sécurité. L'adoption du cloud, les paiements numériques, les réglementations nationales en matière de cybersécurité, l'expansion des infrastructures technologiques et l'intérêt public pour les capacités d'IA nationales soutiennent la demande régionale. L'Inde constitue une source de croissance importante, la Banque de réserve de l'Inde ayant émis en 2026 des directives en matière de cybersécurité et de risque technologique à l'intention des banques commerciales et des sociétés financières non bancaires. La Chine, le Japon, la Corée du Sud et d'autres économies régionales génèrent une demande supplémentaire grâce aux programmes cloud, 5G, industriels et d'IA souveraine qui créent de nouveaux besoins en matière de données et de gouvernance. L'Amérique du Sud, le Moyen-Orient et l'Afrique demeurent des marchés à un stade plus précoce d'adoption, où celle-ci suit la réglementation du secteur financier et la modernisation des systèmes informatiques d'entreprise, le Brésil, l'Arabie saoudite et l'Afrique du Sud représentant des environnements d'approvisionnement plus avancés.
Paysage concurrentiel
Concentration du Marché
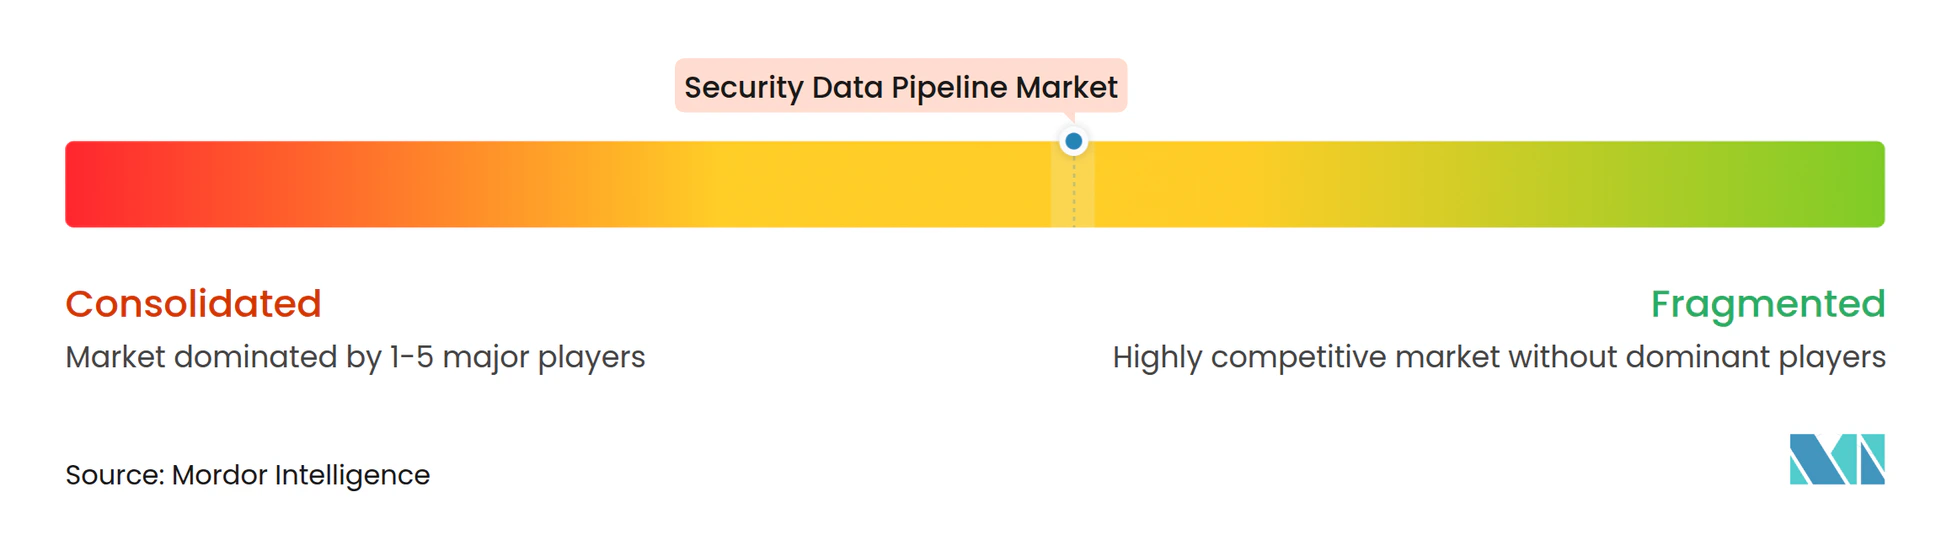
Le marché des pipelines de données de sécurité reste modérément fragmenté entre des fournisseurs spécialisés, bien que les fournisseurs de plateformes plus importants consolident la catégorie. Cribl détient la plus grande position indépendante, avec plus de 300 millions USD de chiffre d'affaires récurrent annuel et 1 500 clients entreprises à fin 2026.[4] Axoflow, DataBahn, Tenzir, VirtualMetric et Abstract Security se font concurrence à travers différentes approches de la curation des données, de la gestion des schémas, de l'acheminement vers plusieurs destinations, de la flexibilité de déploiement et de l'analytique. Les acheteurs évaluent la couverture des connecteurs, la gestion des règles, la résidence des données, l'échelle et l'intégration avec les outils SIEM existants, car ces choix affectent les opérations quotidiennes et la capacité à changer de fournisseur de technologie ultérieurement.
CrowdStrike a accepté d'acquérir Onum en août 2025, ajoutant des capacités de filtrage, d'enrichissement et d'acheminement en temps réel au SIEM Falcon Next-Gen. SentinelOne a accepté d'acquérir Observo AI en septembre 2025 pour ajouter des capacités de pipeline de télémétrie natives à l'IA à sa plateforme Singularity. Ces transactions montrent que les fournisseurs de SIEM et de détection et réponse étendues considèrent les contrôles de pipeline comme une partie importante d'une plateforme de sécurité plus large. La consolidation peut offrir une intégration plus étroite pour les clients, mais elle peut également soulever des questions sur le support des outils extérieurs à la plateforme du fournisseur acquéreur et réduire la perception de neutralité d'acheminement. Le marché des pipelines de données de sécurité continue donc d'inclure un compromis entre les plateformes intégrées et les options d'acheminement indépendantes.
Cribl a lancé Cribl Detect en septembre 2026 en tant qu'offre SIEM permettant aux équipes d'exécuter des alertes, des investigations et des analyses sur les données sans les dupliquer dans une plateforme monolithique. La société a également lancé StreamAI en septembre 2026 pour gérer l'acheminement des modèles d'IA et les coûts opérationnels associés. Axoflow propose des options de déploiement sur site entièrement isolées du réseau pour les acheteurs ayant des exigences strictes de résidence des données. Tenzir continue de développer sa plateforme de traitement pour le mouvement et l'analyse de données à l'échelle de l'entreprise et multi-cloud. La force concurrentielle dépend de la capacité des fournisseurs à prendre en charge de nouvelles sources de données, des schémas changeants, une détection plus précoce et des contrôles de conformité sans ajouter une charge opérationnelle excessive aux équipes clientes.
Leaders du secteur des pipelines de données de sécurité
-
Axoflow, Inc.
-
Realm Security, Inc.
-
Abstract Security, Inc.
-
Cribl, Inc.
-
Mezmo, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des pipelines de données de sécurité Entreprises couvertes dans ce rapport
- Cribl, Inc.
- DataBahn.ai, Inc.
- Axoflow, Inc.
- Tenzir GmbH
- VirtualMetric B.V.
- Abstract Security, Inc.
- Monad, Inc.
- Realm Security, Inc.
- Datable, Inc.
- Query.AI, Inc.
- Fleak, Inc.
- SEGARK GmbH
- Panther Labs, Inc.
- observIQ, Inc.
- Tarsal, Inc.
- Onum, Inc.
- Observo AI, Inc.
- Mezmo, Inc.
- Logz.io, Inc.
- StreamSets, Inc.
Développements industriels récents dans Marché des pipelines de données de sécurité
- Septembre 2026 : Cribl a lancé Cribl Detect, un produit SIEM complet construit sur sa plateforme de télémétrie ouverte, dont le prix est jusqu'à 50 % inférieur aux alternatives SIEM existantes, entrant directement sur le marché SIEM de 8,2 milliards USD. Le lancement intègre la technologie de détection des menaces issue de l'acquisition de CardinalOps par Cribl en juillet 2026 et est conçu pour permettre aux équipes de sécurité d'exécuter des alertes, des investigations et des analyses sur les données où qu'elles résident, sans les dupliquer dans une pile de fournisseur monolithique.
- Septembre 2026 : Cribl a lancé StreamAI, une passerelle d'IA d'entreprise avec un routeur de modèles intégré dans sa plateforme de données ouverte. StreamAI achemine les invites et les charges de travail d'IA vers le bon modèle au bon coût, offrant une inférence gratuite pour les clients utilisant l'acheminement automatique des données vers des modèles d'IA évalués, répondant directement aux coûts de jetons incontrôlés des charges de travail d'IA opérant sur la télémétrie de sécurité.
- Septembre 2026 : Axoflow a lancé AxoDetect en accès anticipé lors de Splunk .conf26, permettant aux ingénieurs de détection d'exécuter des règles Sigma en flux sur des données normalisées selon l'OCSF avant l'ingestion SIEM. Les alertes sont acheminées vers le SIEM tandis que les journaux en haute fidélité sont stockés dans AxoLake, une couche de stockage à faible coût, positionnant la plateforme comme une alternative directe aux flux de travail de détection axés sur le SIEM.
- Septembre 2026 : Tenzir a publié la version v6.17.0 du nœud, introduisant des opérateurs Kafka parallèles, la parallélisation des récepteurs basée sur HTTP et des sources de requêtes KQL Microsoft Defender avec fédération d'identité par locataire sur les locataires Azure Entra. La version ajoute également l'intégration d'Azure Log Analytics et le pushdown ClickHouse, élargissant la capacité d'ingestion multi-cloud à l'échelle de l'entreprise de la plateforme.
Périmètre du rapport mondial sur le marché des pipelines de données de sécurité
Le marché des pipelines de données de sécurité comprend des plateformes logicielles et des services qui collectent, ingèrent, traitent, normalisent, enrichissent, acheminent, optimisent et gèrent la télémétrie de sécurité générée dans les environnements informatiques d'entreprise, cloud, réseau, point de terminaison, application et sécurité. Ces solutions aident les organisations à améliorer la qualité des données de sécurité, à réduire les coûts d'ingestion des données, à améliorer les performances de l'analytique de sécurité et à soutenir les flux de travail de détection et de réponse aux menaces en temps réel. Le marché comprend des plateformes d'ingestion de données de sécurité, des solutions de gestion de la télémétrie, des technologies de traitement en flux, des outils de transformation des données de sécurité et des services professionnels et gérés associés. Les pipelines de données de sécurité servent de couche fondamentale pour les architectures modernes de SIEM, XDR, SOAR, d'analytique de sécurité et d'opérations de sécurité pilotées par l'IA.
Le rapport sur le marché des pipelines de données de sécurité est segmenté par composant (logiciels et services), fonction (collecte et ingestion, filtrage et réduction, normalisation et transformation, détection en flux et autres fonctions), déploiement (sur site et cloud), taille d'organisation (grandes entreprises et petites et moyennes entreprises), utilisateur final (banque, services financiers et assurance [BFSI], gouvernement et administration publique, soins de santé et sciences de la vie, technologies de l'information et télécommunications, fabrication industrielle, énergie et services publics, commerce de détail et commerce électronique, et autres utilisateurs finaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Logiciels |
| Services |
| Collecte et ingestion |
| Filtrage et réduction |
| Normalisation et transformation |
| Détection en flux |
| Autres fonctions |
| Sur site |
| Cloud |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Banque, services financiers et assurance (BFSI) |
| Gouvernement et administration publique |
| Soins de santé et sciences de la vie |
| Technologies de l'information et télécommunications |
| Fabrication industrielle |
| Énergie et services publics |
| Commerce de détail et commerce électronique |
| Autres utilisateurs finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Amérique du Sud | Brésil |
| Argentine | |
| Mexique | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par composant | Logiciels | |
| Services | ||
| Par fonction | Collecte et ingestion | |
| Filtrage et réduction | ||
| Normalisation et transformation | ||
| Détection en flux | ||
| Autres fonctions | ||
| Par déploiement | Sur site | |
| Cloud | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par utilisateur final | Banque, services financiers et assurance (BFSI) | |
| Gouvernement et administration publique | ||
| Soins de santé et sciences de la vie | ||
| Technologies de l'information et télécommunications | ||
| Fabrication industrielle | ||
| Énergie et services publics | ||
| Commerce de détail et commerce électronique | ||
| Autres utilisateurs finaux | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Mexique | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des pipelines de données de sécurité ?
Le marché des pipelines de données de sécurité est évalué à 3,90 milliards USD en 2026 et devrait atteindre 11,86 milliards USD d'ici 2032, avec une croissance à un CAGR de 20,48 % de 2027 à 2032. Cette croissance reflète le besoin croissant de gérer les données de sécurité avant qu'elles n'atteignent les plateformes SIEM, de stockage et d'analytique.
Qu'est-ce qui stimule la demande pour les plateformes de pipelines de données de sécurité ?
L'augmentation des volumes de télémétrie, le contrôle des coûts d'ingestion des SIEM, les besoins en qualité des données prêtes pour l'IA, les opérations hybrides, les exigences de résidence des données et les obligations formelles de conservation soutiennent l'adoption au sein des équipes de sécurité.
Quel composant mène le chiffre d'affaires dans ce domaine ?
Les logiciels mènent avec 66,24 % du chiffre d'affaires en 2026, tandis que les services devraient croître à un CAGR de 21,86 % jusqu'en 2032, car les organisations ont besoin d'un support en matière de mise en œuvre, de migration, d'analyseurs syntaxiques, d'intégration et d'exploitation.
Pourquoi les entreprises utilisent-elles des pipelines de données de sécurité avant un SIEM ?
Elles les utilisent pour filtrer, enrichir, normaliser et acheminer les données avant qu'elles n'atteignent les outils en aval, aidant à contrôler les coûts, à conserver les enregistrements à haute valeur, à prendre en charge plusieurs destinations et à maintenir des règles de traitement cohérentes.
Quelle approche de déploiement se développe le plus rapidement ?
Le déploiement cloud devrait croître à un CAGR de 22,14 % jusqu'en 2032, bien que les systèmes sur site détenaient 70,12 % du chiffre d'affaires en 2026 car la résidence des données et les investissements SIEM existants restent importants.
Quelle région devrait connaître la croissance la plus rapide ?
L'Asie-Pacifique devrait croître à un CAGR de 21,26 % jusqu'en 2032, soutenue par l'adoption du cloud, les paiements numériques, les exigences nationales de cybersécurité, l'expansion de l'infrastructure technologique et les besoins de gouvernance des organisations réglementées.