
Tamaño y Participación del Mercado de Canalizaciones de Datos de Seguridad
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
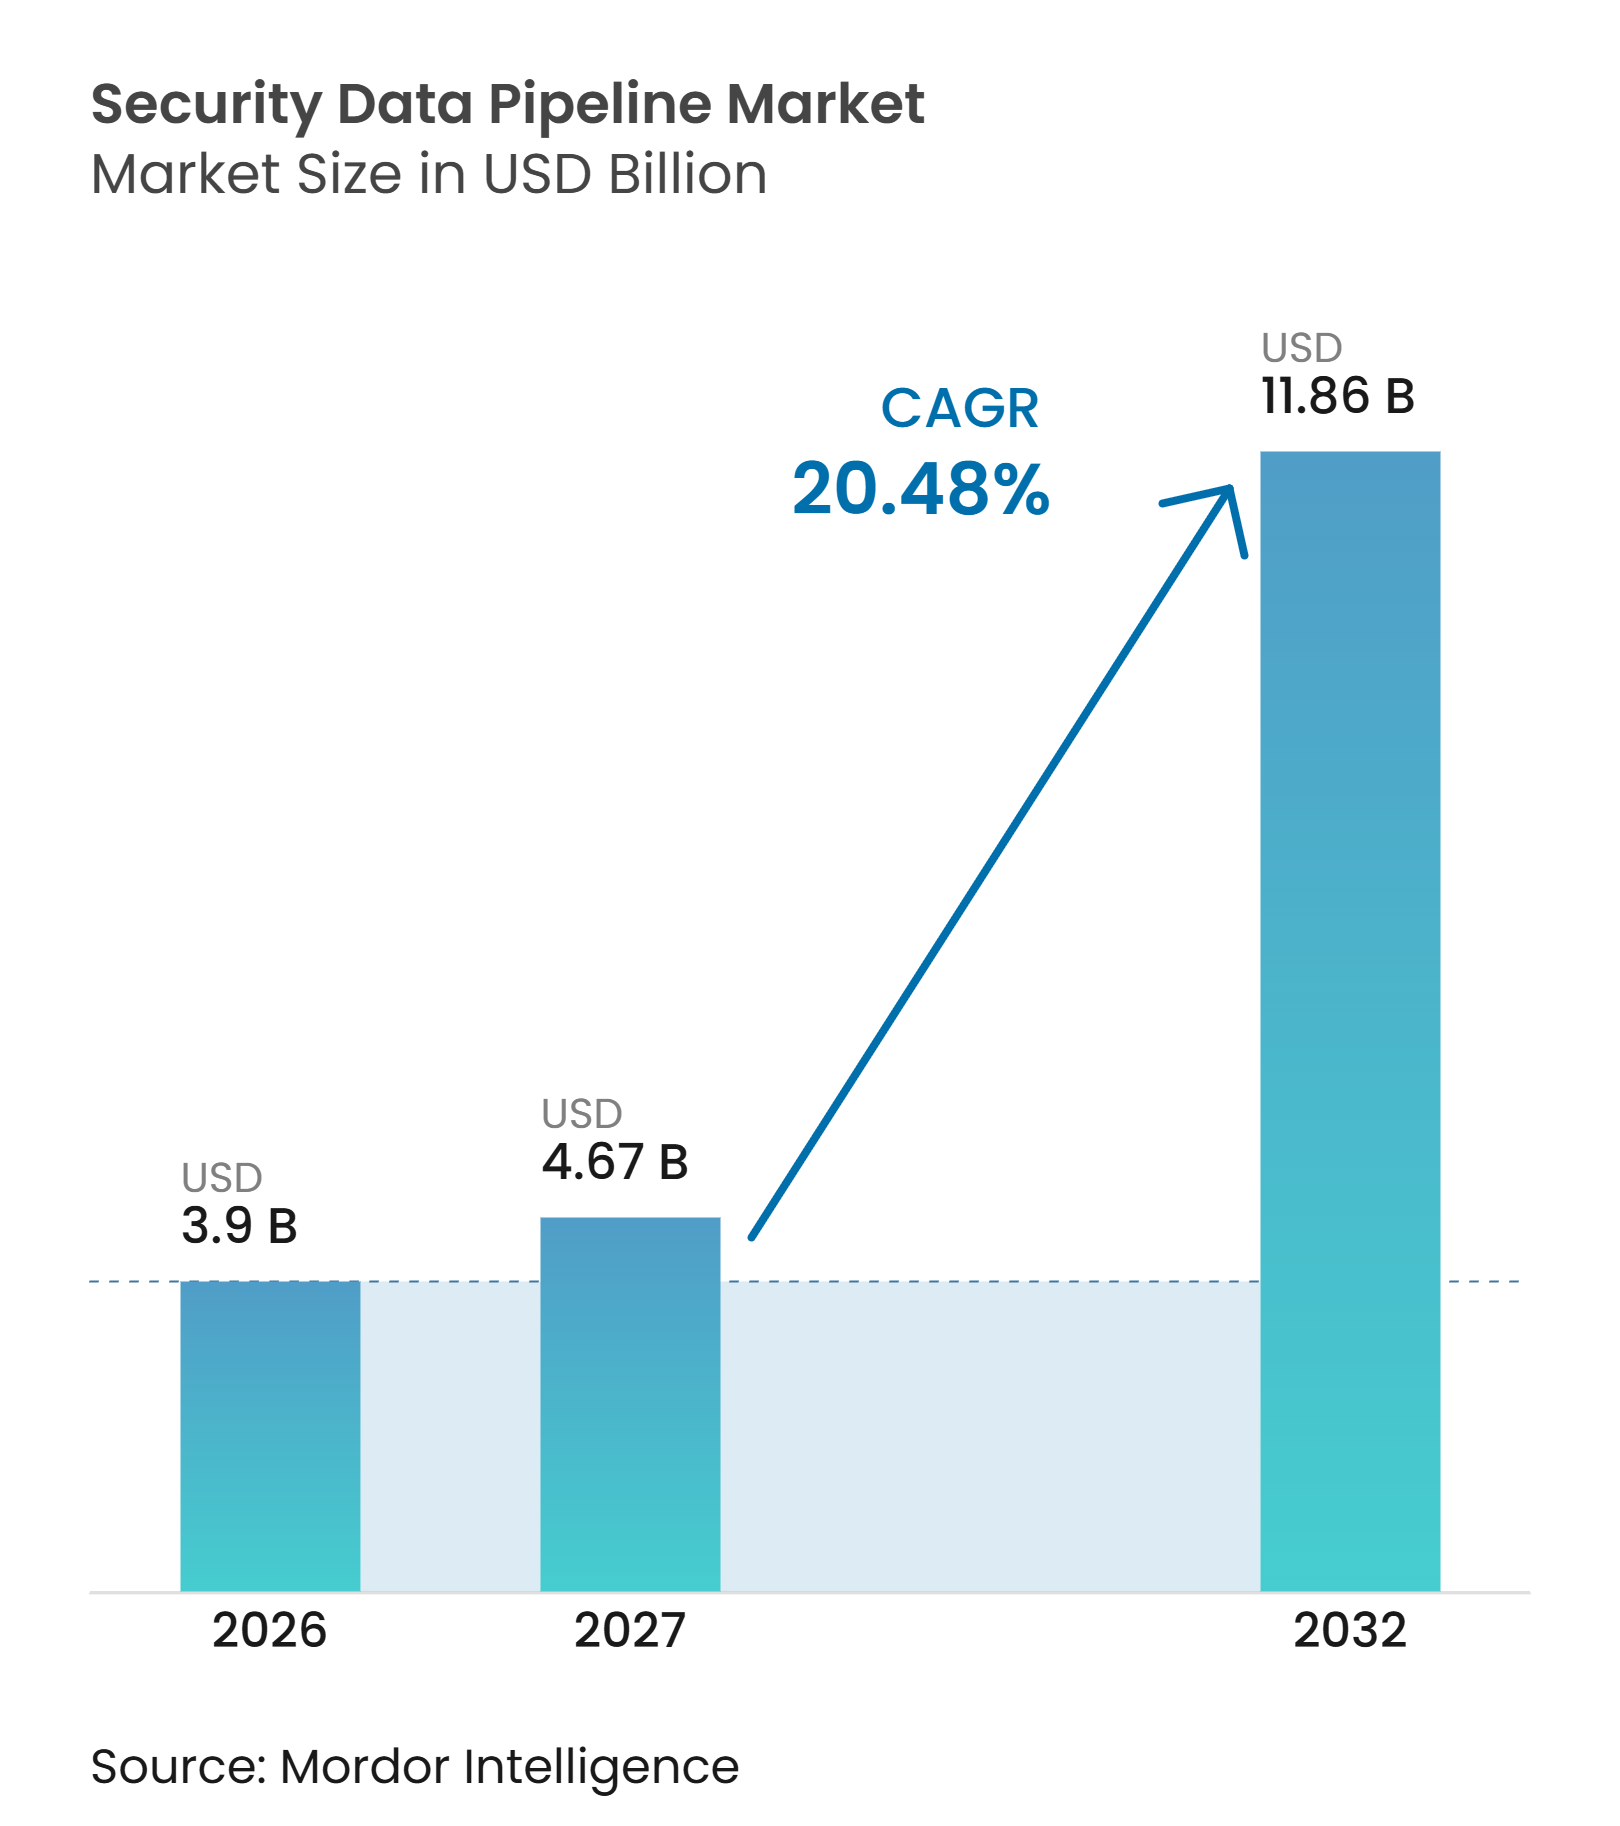
| Tamaño del Mercado (2027) | 4.67 Mil millones de dólares |
| Tamaño del Mercado (2032) | 11.86 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 20.48 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Canalizaciones de Datos de Seguridad por Mordor Intelligence
El tamaño del mercado de canalizaciones de datos de seguridad fue valorado en 3,90 mil millones de USD en 2026 y se estima que crecerá desde 4,70 mil millones de USD en 2027 hasta alcanzar 11,86 mil millones de USD para 2032, a una CAGR del 20,48% durante el período de pronóstico (2027-2032). El mercado de canalizaciones de datos de seguridad está ganando importancia a medida que los centros de operaciones de seguridad gestionan volúmenes crecientes de registros provenientes de plataformas en la nube, aplicaciones, redes, dispositivos conectados y cargas de trabajo de inteligencia artificial. Las herramientas de canalización permiten a los equipos filtrar, enriquecer, normalizar, enrutar y retener estos datos antes de que lleguen a una plataforma de gestión de información y eventos de seguridad. Este enfoque ayuda a las organizaciones a controlar los costos de manejo de datos mientras mantienen disponibles los registros de seguridad de alta prioridad para la detección e investigación. Las estrategias de los proveedores combinan cada vez más las capacidades de canalización con ofertas de detección, análisis y SIEM, mientras que los requisitos regulatorios de registro, retención y residencia de datos continúan impulsando la demanda en los sectores regulados.
Conclusiones Clave del Informe
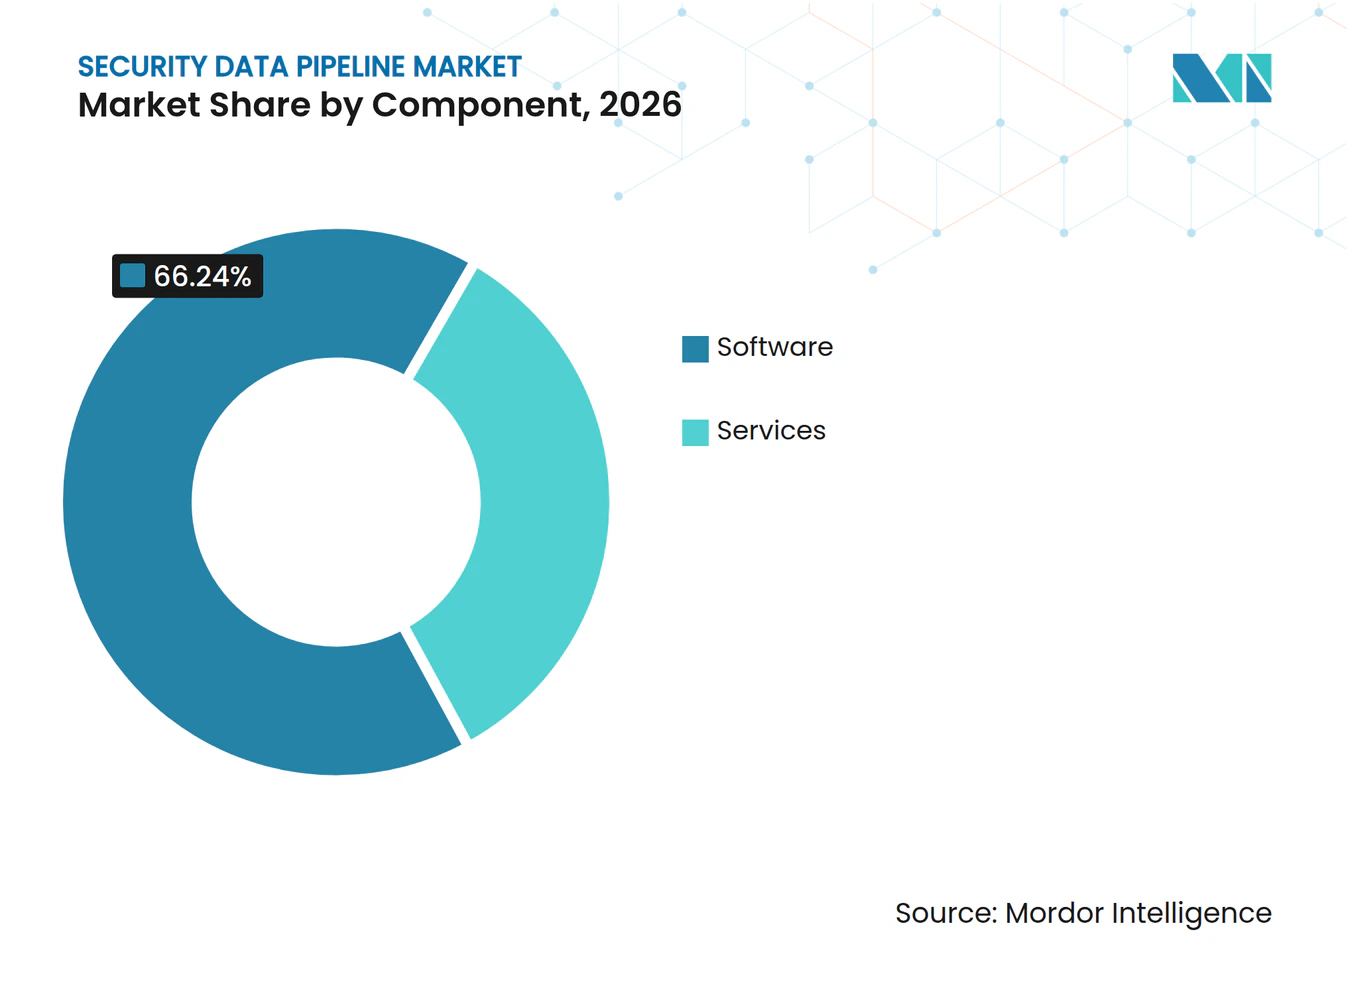
- Por componente, el software representó el 66,24% de la participación del mercado de canalizaciones de datos de seguridad en 2026, mientras que se proyecta que los servicios se expandirán a una CAGR del 21,86% hasta 2032.
- Por función, la recopilación e ingesta representó el 59,11% de los ingresos del mercado de canalizaciones de datos de seguridad en 2026, mientras que se proyecta que la detección en flujo crecerá a una CAGR del 21,55% hasta 2032.
- Por implementación, la implementación local representó el 70,12% de los ingresos del mercado de canalizaciones de datos de seguridad en 2026, mientras que se proyecta que la implementación en la nube crecerá a una CAGR del 22,14% hasta 2032.
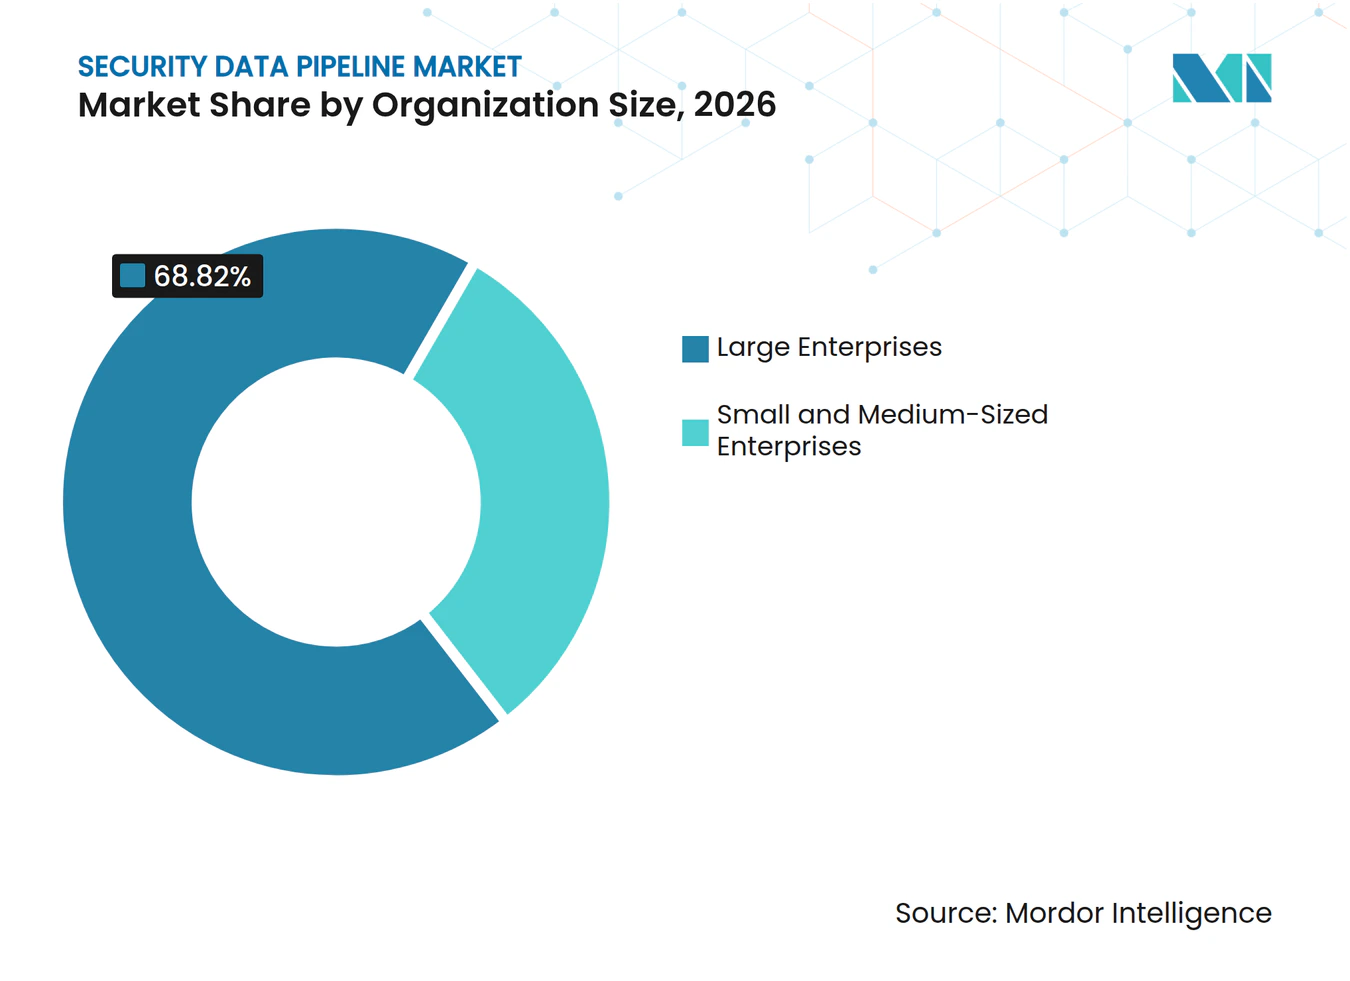
- Por tamaño de organización, las grandes empresas representaron el 68,82% de los ingresos del mercado de canalizaciones de datos de seguridad en 2026, mientras que se proyecta que las pequeñas y medianas empresas crecerán a una CAGR del 22,48% hasta 2032.
- Por usuario final, el sector BFSI representó el 28,16% de los ingresos del mercado de canalizaciones de datos de seguridad en 2026, mientras que se proyecta que el gobierno y la administración pública crecerán a una CAGR del 20,89% hasta 2032.
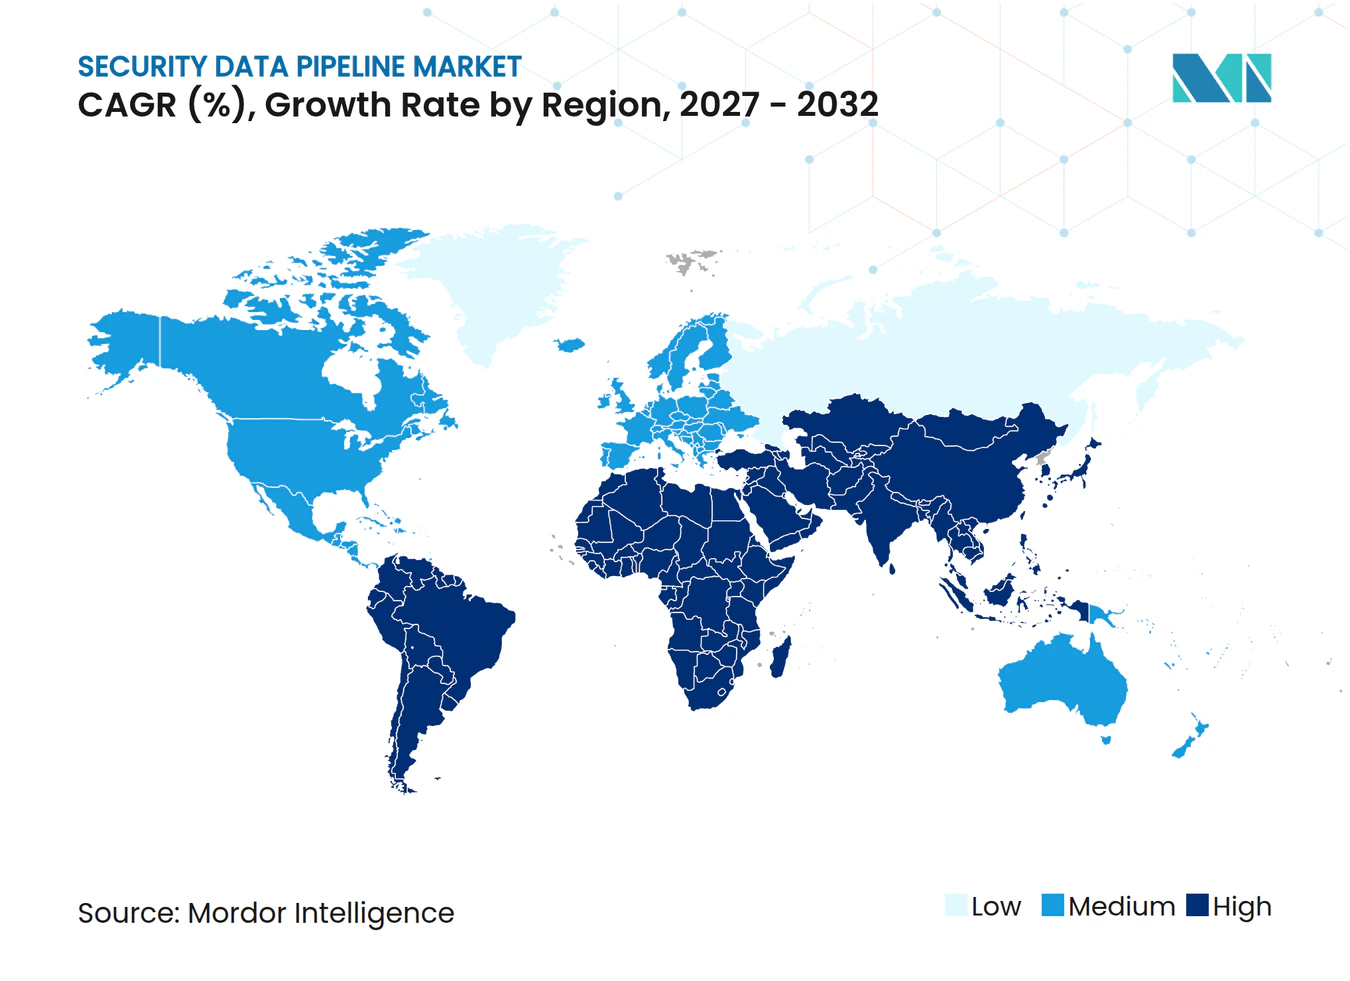
- Por geografía, América del Norte representó el 36,41% de los ingresos del mercado de canalizaciones de datos de seguridad en 2026, mientras que se proyecta que Asia-Pacífico se expandirá a una CAGR del 21,26% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Aumento de los Volúmenes de Telemetría de Seguridad | +5.8% | Global | Corto plazo (≤ 2 años) |
| Optimización de los Costos de Ingesta de SIEM | +4.6% | América del Norte y Europa | Corto plazo (≤ 2 años) |
| Requisitos de Calidad de Datos de Seguridad Preparados para Inteligencia Artificial | +3.2% | Global, con ganancias tempranas en América del Norte y Asia-Pacífico | Mediano plazo (2-4 años) |
| Operaciones de Seguridad Híbridas y Multinube | +2.9% | América del Norte, Europa, Asia-Pacífico | Mediano plazo (2-4 años) |
| Controles de Retención Regulatoria y Residencia de Datos | +2.1% | Unión Europea, India, núcleo de Asia-Pacífico | Mediano plazo (2-4 años) |
| Detección en Tiempo Real y Análisis en Flujo | +1.4% | Global | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Aumento de los Volúmenes de Telemetría de Seguridad
La telemetría de seguridad se está expandiendo más rápido de lo que muchos presupuestos de infraestructura pueden acomodar, lo que subraya la necesidad de controles antes de que los datos lleguen a un SIEM. IDC citó un crecimiento anual de la telemetría empresarial del 29%, y Cribl señaló que este crecimiento ejerce presión sobre las herramientas con precios basados en el volumen de datos. La migración a la nube, el despliegue de 5G, la adopción de IoT y el uso de más herramientas de seguridad agregan nuevas fuentes de datos sin eliminar consistentemente las más antiguas. Las cargas de trabajo de inteligencia artificial también añaden registros de inferencia, registros de tokens y actividad de API que requieren supervisión tanto operativa como de seguridad. El mercado de canalizaciones de datos de seguridad se beneficia del filtrado y el enrutamiento, que pueden preservar los registros de alto valor mientras reducen la ingesta innecesaria. Esto hace que la implementación de canalizaciones sea una parte práctica del mantenimiento de la visibilidad de seguridad a medida que aumentan los volúmenes de datos.
Optimización de los Costos de Ingesta de SIEM
Los precios de SIEM basados en volumen dan a las organizaciones una razón directa para reducir la telemetría antes de que llegue a los costosos sistemas de almacenamiento y análisis. Los productos de canalizaciones de datos de seguridad operan en sentido ascendente, lo que permite a los equipos aplicar reglas de filtrado, agregación y enrutamiento antes de alcanzar un umbral de facturación. IBM informó que el costo promedio global de una filtración de datos fue de 4,44 millones de USD en 2025, vinculando las decisiones de gasto en seguridad con la necesidad de preservar controles de riesgo efectivos.[1] Las organizaciones pueden redirigir fondos desde el almacenamiento de datos de bajo valor hacia el triaje, el contenido de detección y los procesos de respuesta cuando la canalización reduce el movimiento innecesario de datos. El mercado de canalizaciones de datos de seguridad aborda, por tanto, tanto las preocupaciones financieras como las operativas, en lugar de servir como una adquisición de infraestructura limitada. Las arquitecturas de seguridad modulares también refuerzan el papel de una capa de control separada entre las fuentes de datos y las herramientas posteriores.
Requisitos de Calidad de Datos de Seguridad Preparados para Inteligencia Artificial
La detección asistida por inteligencia artificial y los asistentes de centros de operaciones de seguridad requieren telemetría consistente y enriquecida para producir resultados utilizables. Los registros sin procesar suelen utilizar diferentes formatos, nombres de campos y esquemas, lo que puede reducir la fiabilidad del análisis automatizado. El Marco de Esquema Abierto de Ciberseguridad proporciona un enfoque común para normalizar los datos de seguridad de diferentes fuentes. Cribl lanzó StreamAI en septiembre de 2026 con un enrutador de modelos diseñado para dirigir las cargas de trabajo de inteligencia artificial a los modelos adecuados según los requisitos de tarea y costo. SANS encontró que el 60% de las organizaciones identifican las brechas de habilidades como su principal desafío de fuerza laboral en su investigación de 2026. El mercado de canalizaciones de datos de seguridad puede apoyar a los equipos que necesitan datos más limpios y un procesamiento más automatizado sin añadir una dotación de personal especializado equivalente.
Operaciones de Seguridad Híbridas y Multinube
Las empresas gestionan cada vez más la telemetría en redes locales, plataformas de nube pública, aplicaciones de software como servicio y entornos de tecnología operativa. Una canalización puede actuar como una capa de políticas que determina dónde se enriquece, enmascara, enruta y retiene cada flujo de datos. Esto es útil cuando los datos deben enviarse a un SIEM, un lago de datos, un proveedor de seguridad gestionada o múltiples destinos simultáneamente. DataBahn describe las herramientas de canalización como una forma de reducir los costos de salida de la nube y de almacenamiento de datos de seguridad mientras se retienen los registros seleccionados. Los requisitos de residencia de datos también pueden exigir que el procesamiento permanezca dentro de una jurisdicción determinada en lugar de mover toda la telemetría a un servicio de nube centralizado. Estas condiciones operativas amplían el papel del mercado de canalizaciones de datos de seguridad en entornos de seguridad distribuidos.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Complejidad del Mantenimiento de Analizadores y la Deriva de Esquemas | -1.8% | Global | Corto plazo (≤ 2 años) |
| Riesgo de Migración desde Flujos de Trabajo de SIEM Consolidados | -1.4% | América del Norte y Europa | Mediano plazo (2-4 años) |
| Escasez de Habilidades en Ingeniería de Datos de Seguridad | -1.0% | Global | Mediano plazo (2-4 años) |
| Consolidación de Proveedores y Compromisos de Neutralidad | -0.7% | América del Norte y Europa | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Complejidad del Mantenimiento de Analizadores y la Deriva de Esquemas
El mantenimiento de analizadores puede aumentar la carga operativa de una canalización de datos de seguridad cuando las fuentes ascendentes cambian sus formatos. Los cambios de nombre de campos, los nuevos tipos de eventos y los cambios de versión pueden crear brechas o resultados malformados si las reglas de análisis no se actualizan. Este problema se vuelve más difícil a medida que las organizaciones añaden más aplicaciones, herramientas de seguridad, servicios en la nube y actualizaciones de software. Proveedores como Axoflow promueven el manejo automatizado de esquemas y la curación sin código para simplificar estas tareas. Sin embargo, la adaptación automatizada de analizadores aún requiere validación empresarial en diversos formatos de registro y condiciones operativas. El mercado de canalizaciones de datos de seguridad debe abordar este requisito de mantenimiento, ya que un análisis deficiente puede degradar la calidad de la detección y generar preocupaciones de cumplimiento.
Riesgo de Migración desde Flujos de Trabajo de SIEM Consolidados
Cambiar un flujo de trabajo de SIEM implica reglas de detección, procedimientos de analistas, paneles de cumplimiento y conexiones de respuesta a incidentes que pueden depender de los formatos de datos existentes. La introducción de una capa de normalización puede afectar a estos componentes de maneras que pueden no ser claras antes de la implementación. Muchas organizaciones utilizan operaciones paralelas mientras prueban las canalizaciones heredadas y las nuevas frente a las herramientas de seguridad actuales y objetivo. Esto añade tiempo y costo a las implementaciones, especialmente en grandes organizaciones con contenido establecido y numerosas integraciones. El mercado de canalizaciones de datos de seguridad enfrenta un ciclo de ventas más lento, en el que los compradores requieren una planificación detallada de la migración y pruebas de que se mantendrá la visibilidad existente. Estos riesgos pueden ser menos graves para implementaciones más pequeñas que comienzan con un nuevo modelo operativo.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente:
El Software Mantiene el Liderazgo en Ingresos Mientras los Servicios se ExpandenEl software representó el 66,24% del mercado de canalizaciones de datos de seguridad en 2026, lo que refleja el valor comercial otorgado a las políticas de enrutamiento, la lógica de enriquecimiento y el contenido de detección. Los compradores utilizan la capa de software para gobernar cómo se mueven los registros desde los sistemas de origen hacia el análisis, el almacenamiento o los entornos de servicios gestionados, mientras aplican controles que se alinean con sus procedimientos operativos. La categoría incluye funciones que filtran eventos de bajo valor, estandarizan campos, enmascaran información seleccionada y dirigen cada registro a un destino apropiado. El liderazgo del software indica que los compradores consideran la canalización como un punto de control central porque sus reglas influyen en la calidad, la usabilidad y el costo de los datos entregados a las herramientas posteriores. Las amplias integraciones y el procesamiento flexible son importantes porque los equipos de seguridad necesitan un tratamiento consistente en muchas fuentes sin tener que reconstruir su modelo operativo existente.
Se proyecta que los servicios crecerán a una CAGR del 21,86% hasta 2032, respaldados por la necesidad de integración compleja, migración y operaciones gestionadas. Los servicios profesionales pueden cubrir la planificación de la implementación, el desarrollo de analizadores, la incorporación de fuentes, el soporte para la migración de SIEM, las pruebas, la documentación y la gestión continua de la canalización. Estas actividades son difíciles de estandarizar porque cada cliente tiene una combinación diferente de fuentes, esquemas, controles, reglas de retención y responsabilidades regulatorias. Cribl reportó más de 300 millones de USD en ingresos recurrentes anuales, 1.500 clientes empresariales y 70 nuevas integraciones añadidas en 2026. La oportunidad de servicios es más sólida donde los clientes necesitan un soporte de transición cuidadoso para preservar la cobertura de detección, la calidad de los informes y los procesos de cumplimiento a medida que cambian los flujos de trabajo establecidos.


Por Función:
La Recopilación Ancla la Demanda a Medida que Crece la Detección en FlujoLa recopilación e ingesta representó el 59,11% de los ingresos en 2026, convirtiéndola en el área funcional más grande del mercado de canalizaciones de datos de seguridad. Esta posición refleja la necesidad primaria de recopilar, inspeccionar y enrutar la telemetría antes de enviarla a costosas plataformas de análisis y almacenamiento. Las organizaciones utilizan canalizaciones para gestionar datos de endpoints, redes, aplicaciones, servicios en la nube, sistemas de identidad y otras fuentes que producen registros con diferentes volúmenes y formatos. La función puede reducir la duplicación y garantizar que los eventos relevantes lleguen al análisis, almacenamiento o destino de servicio gestionado correcto en una forma que los equipos posteriores puedan utilizar. La recopilación e ingesta, por tanto, proporciona la base para los pasos posteriores de filtrado, normalización, transformación y detección, en lugar de operar como una actividad aislada de transporte de datos.
Se proyecta que la detección en flujo crecerá a una CAGR del 21,55% hasta 2032 a medida que los equipos colocan más lógica de detección antes de la ingesta en el SIEM. Axoflow lanzó AxoDetect en septiembre de 2026 para permitir a los ingenieros de detección ejecutar reglas Sigma contra datos normalizados con OCSF en la canalización.[2] El enfoque puede enviar alertas a un SIEM mientras retiene los registros completos en una capa de almacenamiento de menor costo, dando a los equipos opciones para la respuesta, la investigación y la retención a largo plazo. El filtrado y la reducción controlan los costos de datos, mientras que la normalización y la transformación preparan la información para análisis, herramientas de inteligencia artificial, informes de cumplimiento y un uso más consistente en un entorno de seguridad. El procesamiento más temprano puede separar el tiempo de detección del tiempo de ingesta en el SIEM y llevar a la industria de canalizaciones de datos de seguridad más allá del simple movimiento de datos hacia un papel de seguridad más activo.
Por Implementación:
La Implementación Local Sigue Siendo Importante a Medida que Aumenta el Uso de la NubeLa implementación local representó el 70,12% de los ingresos en 2026, lo que indica que muchas organizaciones aún mantienen el procesamiento de canalizaciones cerca de sus sistemas de seguridad existentes. Esta participación del mercado de canalizaciones de datos de seguridad refleja los requisitos de residencia de datos, los costos de salida, las inversiones de larga data en SIEM y una preferencia operativa por procesar registros sensibles dentro de un entorno local controlado. Los equipos de seguridad pueden seleccionar el procesamiento local cuando volúmenes de datos muy altos de otro modo requerirían moverse a una canalización alojada en la nube y luego de vuelta a una plataforma local para el análisis. También puede apoyar entornos donde la telemetría sensible, los datos de clientes, los registros operativos o la información gubernamental no pueden salir de una ubicación definida. El papel continuo del procesamiento local muestra que la adopción de la nube no elimina la necesidad de motores gestionados por el cliente, especialmente en organizaciones reguladas con flujos de trabajo establecidos.
Se proyecta que la implementación en la nube se expandirá a una CAGR del 22,14% hasta 2032 a medida que las organizaciones modernizan las operaciones de seguridad y adoptan sistemas nativos de la nube. La entrega en la nube puede simplificar la gestión de la plataforma, permitir un acceso más rápido a nuevas integraciones y apoyar a los equipos que operan en múltiples entornos distribuidos. Las arquitecturas híbridas combinan un plano de control en la nube con motores de procesamiento alojados por el cliente, lo que permite a las organizaciones retener la telemetría sensible en su lugar mientras utilizan políticas y administración gestionadas centralmente. DataBahn identifica el enrutamiento flexible y las opciones de implementación como importantes para las organizaciones que gestionan datos de seguridad, operaciones de TI, observabilidad y cumplimiento. El tamaño del mercado de canalizaciones de datos de seguridad para implementaciones en la nube está respaldado por proyectos de modernización que reemplazan las operaciones de seguridad de una sola ubicación con arquitecturas distribuidas mientras se retiene el control local donde es necesario.
Por Tamaño de Organización:
Las Grandes Empresas Lideran Mientras las Pymes Ganan AccesoLas grandes empresas representaron el 68,82% de los ingresos en 2026 porque gestionan altos volúmenes de telemetría y operan entornos de seguridad complejos. Estas organizaciones pueden utilizar múltiples SIEM, servicios en la nube, aplicaciones empresariales, productos de seguridad y sistemas operativos simultáneamente, con cada fuente creando un flujo separado que requiere gobernanza. Sus volúmenes de datos crean presión para reducir la ingesta innecesaria y mantener controles consistentes en todos los destinos sin limitar la visibilidad que necesitan los analistas. Los grandes equipos también tienen reglas de detección establecidas, obligaciones de informes y procedimientos de respuesta a incidentes que requieren una migración cuidadosa y pruebas exhaustivas antes de introducir una nueva capa. El mercado de canalizaciones de datos de seguridad atiende esta necesidad a través de una capa de control estructurada entre grandes volúmenes de datos de origen y las herramientas posteriores utilizadas para las operaciones de seguridad.
Se proyecta que las pequeñas y medianas empresas crecerán a una CAGR del 22,48% hasta 2032 a medida que la entrega gestionada y la configuración asistida por inteligencia artificial reducen las barreras de implementación. Las implementaciones anteriores a menudo requerían recursos dedicados de ingeniería de datos para crear, validar, actualizar y mantener reglas de análisis y enrutamiento para un conjunto variado de fuentes de seguridad. Las reglas empaquetadas para fuentes comunes y la entrega de software como servicio pueden reducir el esfuerzo especializado requerido por equipos más pequeños, mientras siguen mejorando el manejo de datos. SANS informó que las brechas de habilidades son un desafío laboral principal, lo que hace que la automatización sea relevante para las organizaciones sin un gran personal de ingeniería de seguridad. Las obligaciones de auditoría e informes dan a las organizaciones más pequeñas otra razón para mejorar el control sobre sus datos de seguridad, ampliando la demanda más allá del caso de uso de optimización de costos de las grandes empresas.

Por Usuario Final:
El Sector BFSI Lidera a Medida que Crece la Demanda del Sector PúblicoEl sector BFSI representó el 28,16% de los ingresos en 2026, convirtiéndolo en el grupo de usuarios finales líder en el mercado de canalizaciones de datos de seguridad. Las instituciones financieras gestionan registros de transacciones, alertas de fraude, información de clientes, registros de auditoría, actividad de identidad y eventos de aplicaciones que necesitan un manejo seguro y un análisis oportuno. Las obligaciones regulatorias enfatizan la retención de datos, el control de acceso, la gobernanza, el monitoreo en tiempo real y los registros que demuestran cómo se manejaron los datos durante un incidente o auditoría. Estos requisitos convierten el movimiento y el tratamiento de la información de seguridad en una preocupación operativa y de nivel directivo, en lugar de una decisión tecnológica de back-office. Thales informó que solo el 32% de las organizaciones de servicios financieros tenían visibilidad completa de dónde se almacenaban sus datos en 2026.
Se proyecta que el gobierno y la administración pública crecerán a una CAGR del 20,89% hasta 2032 a medida que la inversión en ciberseguridad apoya la modernización. El Departamento de Defensa de los Estados Unidos asignó 14,3 mil millones de USD a las actividades ciberespaciales del año fiscal 2026, incluidos 9,1 mil millones de USD para programas de ciberseguridad. Las organizaciones gubernamentales necesitan gestionar sistemas diversos, datos de alto valor y requisitos formales de informes de incidentes, lo que aumenta la importancia del enrutamiento, la retención y la supervisión de datos. La atención médica y las ciencias de la vida requieren flujos de datos auditables que protejan la información de los pacientes en entornos multinube, mientras que las tecnologías de la información y las telecomunicaciones, la manufactura, la energía y el comercio minorista añaden fuentes y necesidades operativas. Esta base más amplia de usuarios finales da al mercado de canalizaciones de datos de seguridad exposición a sectores con diferentes prioridades de cumplimiento, necesidades de implementación y niveles de capacidad de seguridad interna.
Análisis Geográfico
Mercado de Canalizaciones de Datos de Seguridad en América del Norte
América del Norte representó el 36,41% de los ingresos en 2026, otorgando a la región la mayor participación en el mercado de canalizaciones de datos de seguridad. La región cuenta con una alta concentración de implementaciones de SIEM, empresas orientadas a la seguridad, grandes entornos en la nube y compradores que deben gestionar volúmenes extensos de datos operativos y de seguridad. Estados Unidos contribuye con gran parte de esta demanda a través de grandes entornos empresariales y programas de ciberseguridad del sector público, mientras que Canadá añade demanda proveniente de servicios financieros y usuarios gubernamentales. El Departamento de Defensa de los Estados Unidos presupuestó 14,3 mil millones de USD para actividades en el ciberespacio en el año fiscal 2026, y la Agencia de Ciberseguridad e Infraestructura de Seguridad solicitó 2,4 mil millones de USD para operaciones cibernéticas, sistemas de análisis e infraestructura de datos.
Mercado de Canalizaciones de Datos de Seguridad en Europa
Europa está fuertemente condicionada por los requisitos de resiliencia operativa, registro de incidentes y gestión controlada de datos de riesgo de las TIC. La Ley de Resiliencia Operativa Digital ha sido aplicable a las entidades financieras de la UE cubiertas desde el 17 de enero de 2025, y el marco NIS2 amplía las obligaciones de ciberseguridad a un mayor número de entidades críticas.[3] La Comisión Europea propuso enmiendas específicas al NIS2 en enero de 2026 para reducir la complejidad del cumplimiento normativo para 28.700 empresas, incluidas 6.200 microempresas y pequeñas empresas. Alemania, el Reino Unido y Francia siguen siendo mercados importantes, ya que las organizaciones reguladas en estos países requieren una gestión controlada de los datos de seguridad y procedimientos documentados de riesgo tecnológico. Estas condiciones impulsan a los compradores a buscar controles auditables de enrutamiento, retención y residencia de datos en el mercado de canalizaciones de datos de seguridad.
Mercado de Canalizaciones de Datos de Seguridad en Asia-Pacífico, Oriente Medio y África, y América del Sur
Se proyecta que Asia-Pacífico crecerá a una CAGR del 21,26% hasta 2032, la tasa regional más alta en el mercado de canalizaciones de datos de seguridad. La adopción de la nube, los pagos digitales, las normativas nacionales de ciberseguridad, la expansión de la infraestructura tecnológica y el interés público en la capacidad de inteligencia artificial doméstica respaldan la demanda regional. India es una fuente importante de crecimiento, dado que el Banco de la Reserva de India emitió directrices sobre ciberseguridad y riesgo tecnológico para bancos comerciales y compañías financieras no bancarias en 2026. China, Japón, Corea del Sur y otras economías regionales añaden demanda a través de programas de nube, 5G, industriales y de inteligencia artificial soberana que generan nuevas necesidades de datos y gobernanza. América del Sur, Oriente Medio y África siguen siendo mercados en etapas más tempranas, donde la adopción sigue la regulación del sector financiero y la modernización de las TI empresariales, con Brasil, Arabia Saudita y Sudáfrica como entornos de adquisición más avanzados.
Panorama Competitivo
Concentración del Mercado
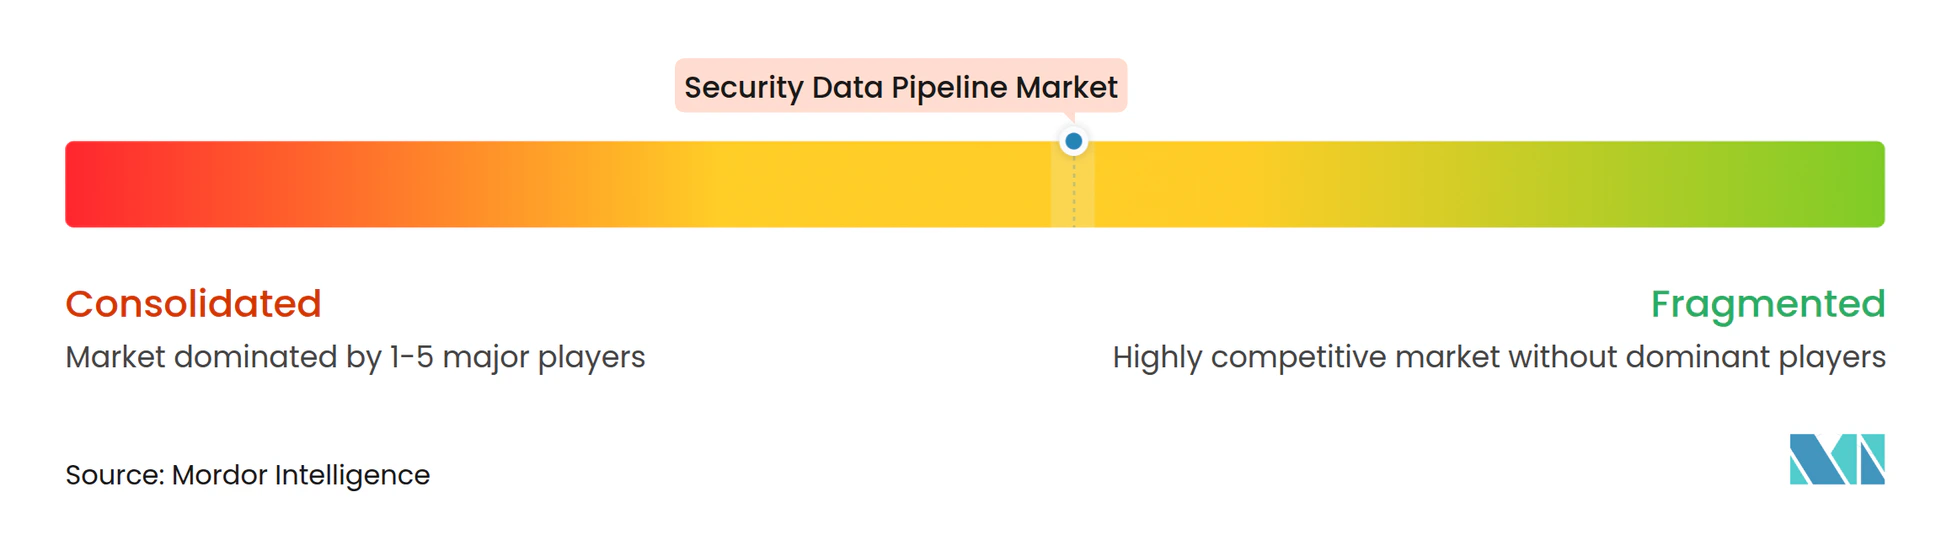
El mercado de canalizaciones de datos de seguridad sigue siendo moderadamente fragmentado entre proveedores especializados, aunque los proveedores de plataformas más grandes están consolidando la categoría. Cribl ocupa la posición independiente más grande, con más de 300 millones de USD en ingresos recurrentes anuales y 1.500 clientes empresariales a finales de 2026.[4] Axoflow, DataBahn, Tenzir, VirtualMetric y Abstract Security compiten a través de diferentes enfoques para la curación de datos, el manejo de esquemas, el enrutamiento a múltiples destinos, la flexibilidad de implementación y el análisis. Los compradores evalúan la cobertura de conectores, la gestión de reglas, la residencia de datos, la escala y la integración con las herramientas de SIEM existentes porque estas elecciones afectan las operaciones diarias y la capacidad de cambiar de proveedor de tecnología más adelante.
CrowdStrike acordó adquirir Onum en agosto de 2025, añadiendo capacidades de filtrado, enriquecimiento y enrutamiento en tiempo real al SIEM de próxima generación Falcon. SentinelOne acordó adquirir Observo AI en septiembre de 2025 para añadir capacidades de canalización de telemetría nativa de inteligencia artificial a su plataforma Singularity. Estas transacciones muestran que los proveedores de SIEM y de detección y respuesta extendida consideran los controles de canalización como una parte importante de una plataforma de seguridad más amplia. La consolidación puede ofrecer una integración más estrecha para los clientes, pero también puede plantear preguntas sobre el soporte para herramientas fuera de la plataforma del proveedor adquirente y reducir la percepción de neutralidad en el enrutamiento. El mercado de canalizaciones de datos de seguridad, por tanto, continúa incluyendo una compensación entre plataformas integradas y opciones de enrutamiento independientes.
Cribl lanzó Cribl Detect en septiembre de 2026 como una oferta de SIEM que permite a los equipos ejecutar alertas, investigaciones y análisis contra datos sin duplicarlos en una plataforma monolítica. La empresa también lanzó StreamAI en septiembre de 2026 para gestionar el enrutamiento de modelos de inteligencia artificial y los costos operativos relacionados. Axoflow proporciona opciones de implementación local completamente aisladas para compradores con requisitos estrictos de residencia de datos. Tenzir continúa desarrollando su plataforma de procesamiento para el movimiento y análisis de datos a escala empresarial y multinube. La fortaleza competitiva depende de si los proveedores pueden soportar nuevas fuentes de datos, esquemas cambiantes, detección más temprana y controles de cumplimiento sin añadir una carga operativa indebida para los equipos de clientes.
Líderes de la Industria de Canalizaciones de Datos de Seguridad
-
Axoflow, Inc.
-
Realm Security, Inc.
-
Abstract Security, Inc.
-
Cribl, Inc.
-
Mezmo, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Canalizaciones de Datos de Seguridad Empresas cubiertas en este informe
- Cribl, Inc.
- DataBahn.ai, Inc.
- Axoflow, Inc.
- Tenzir GmbH
- VirtualMetric B.V.
- Abstract Security, Inc.
- Monad, Inc.
- Realm Security, Inc.
- Datable, Inc.
- Query.AI, Inc.
- Fleak, Inc.
- SEGARK GmbH
- Panther Labs, Inc.
- observIQ, Inc.
- Tarsal, Inc.
- Onum, Inc.
- Observo AI, Inc.
- Mezmo, Inc.
- Logz.io, Inc.
- StreamSets, Inc.
Desarrollos recientes de la industria en Mercado de Canalizaciones de Datos de Seguridad
- Septiembre de 2026: Cribl lanzó Cribl Detect, un producto SIEM completo construido sobre su plataforma de telemetría abierta, con un precio hasta un 50% por debajo de las alternativas de SIEM existentes, entrando directamente en el mercado de SIEM de 8,2 mil millones de USD. El lanzamiento incorpora tecnología de detección de amenazas de la adquisición de CardinalOps por parte de Cribl en julio de 2026 y está diseñado para permitir a los equipos de seguridad ejecutar alertas, investigaciones y análisis contra datos dondequiera que residan, sin duplicarlos en una pila de proveedor monolítica.
- Septiembre de 2026: Cribl lanzó StreamAI, una puerta de enlace de inteligencia artificial empresarial con un enrutador de modelos integrado en su plataforma de datos abierta. StreamAI enruta las solicitudes y cargas de trabajo de inteligencia artificial al modelo correcto al costo correcto, ofreciendo inferencia gratuita para los clientes que utilizan el enrutamiento automático de datos hacia modelos de inteligencia artificial evaluados comparativamente, abordando directamente los costos desbocados de tokens de las cargas de trabajo de inteligencia artificial que operan sobre telemetría de seguridad.
- Septiembre de 2026: Axoflow lanzó AxoDetect en acceso anticipado en Splunk .conf26, permitiendo a los ingenieros de detección ejecutar reglas Sigma en flujo sobre datos normalizados con OCSF antes de la ingesta en el SIEM. Las alertas se enrutan al SIEM mientras los registros de alta fidelidad se almacenan en AxoLake, una capa de almacenamiento de bajo costo, posicionando la plataforma como una alternativa directa a los flujos de trabajo de detección centrados en el SIEM.
- Septiembre de 2026: Tenzir lanzó la versión v6.17.0 del nodo, introduciendo operadores Kafka paralelos, paralelización de sumideros basada en HTTP y fuentes de consulta KQL de Microsoft Defender con federación de identidad por inquilino en los inquilinos de Azure Entra. La versión también añade integración con Azure Log Analytics y descarga en ClickHouse, ampliando la capacidad de ingesta multinube a escala empresarial de la plataforma.
Alcance del Informe Global del Mercado de Canalizaciones de Datos de Seguridad
El Mercado de Canalizaciones de Datos de Seguridad comprende plataformas de software y servicios que recopilan, ingestan, procesan, normalizan, enriquecen, enrutan, optimizan y gestionan la telemetría de seguridad generada en entornos empresariales de TI, nube, red, endpoint, aplicaciones y seguridad. Estas soluciones ayudan a las organizaciones a mejorar la calidad de los datos de seguridad, reducir los costos de ingesta de datos, mejorar el rendimiento del análisis de seguridad y apoyar los flujos de trabajo de detección y respuesta a amenazas en tiempo real. El mercado incluye plataformas de ingesta de datos de seguridad, soluciones de gestión de telemetría, tecnologías de procesamiento de flujos, herramientas de transformación de datos de seguridad y servicios profesionales y gestionados relacionados. Las canalizaciones de datos de seguridad sirven como una capa fundamental para las arquitecturas modernas de SIEM, XDR, SOAR, análisis de seguridad y operaciones de seguridad impulsadas por inteligencia artificial.
El Informe del Mercado de Canalizaciones de Datos de Seguridad está Segmentado por Componente (Software y Servicios), Función (Recopilación e Ingesta, Filtrado y Reducción, Normalización y Transformación, Detección en Flujo y Otras Funciones), Implementación (Local y en la Nube), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Usuario Final (Banca, Servicios Financieros y Seguros [BFSI], Gobierno y Administración Pública, Atención Médica y Ciencias de la Vida, Tecnologías de la Información y Telecomunicaciones, Manufactura Industrial, Energía y Servicios Públicos, Comercio Minorista y Comercio Electrónico, y Otros Usuarios Finales), y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Software |
| Servicios |
| Recopilación e Ingesta |
| Filtrado y Reducción |
| Normalización y Transformación |
| Detección en Flujo |
| Otras Funciones |
| Local |
| Nube |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Gobierno y Administración Pública |
| Atención Médica y Ciencias de la Vida |
| Tecnologías de la Información y Telecomunicaciones |
| Manufactura Industrial |
| Energía y Servicios Públicos |
| Comercio Minorista y Comercio Electrónico |
| Otros Usuarios Finales |
| América del Norte | Estados Unidos |
| Canadá | |
| América del Sur | Brasil |
| Argentina | |
| México | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Resto de África |
| Por Componente | Software | |
| Servicios | ||
| Por Función | Recopilación e Ingesta | |
| Filtrado y Reducción | ||
| Normalización y Transformación | ||
| Detección en Flujo | ||
| Otras Funciones | ||
| Por Implementación | Local | |
| Nube | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Usuario Final | Banca, Servicios Financieros y Seguros (BFSI) | |
| Gobierno y Administración Pública | ||
| Atención Médica y Ciencias de la Vida | ||
| Tecnologías de la Información y Telecomunicaciones | ||
| Manufactura Industrial | ||
| Energía y Servicios Públicos | ||
| Comercio Minorista y Comercio Electrónico | ||
| Otros Usuarios Finales | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| América del Sur | Brasil | |
| Argentina | ||
| México | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de canalizaciones de datos de seguridad?
El mercado de canalizaciones de datos de seguridad está valorado en 3,90 mil millones de USD en 2026 y se proyecta que alcanzará 11,86 mil millones de USD para 2032, creciendo a una CAGR del 20,48% de 2027 a 2032. Este crecimiento refleja la creciente necesidad de gestionar los datos de seguridad antes de que lleguen a las plataformas de SIEM, almacenamiento y análisis.
¿Qué está impulsando la demanda de plataformas de canalizaciones de datos de seguridad?
El aumento de los volúmenes de telemetría, el control de los costos de ingesta de SIEM, las necesidades de calidad de datos preparados para inteligencia artificial, las operaciones híbridas, los requisitos de residencia de datos y las obligaciones formales de retención están respaldando la adopción en los equipos de seguridad.
¿Qué componente lidera los ingresos en este campo?
El software lidera con el 66,24% de los ingresos en 2026, mientras que se proyecta que los servicios crecerán a una CAGR del 21,86% hasta 2032 a medida que las organizaciones necesitan soporte de implementación, migración, análisis, integración y operaciones.
¿Por qué las empresas utilizan canalizaciones de datos de seguridad antes de un SIEM?
Las utilizan para filtrar, enriquecer, normalizar y enrutar datos antes de que lleguen a las herramientas posteriores, ayudando a controlar costos, retener registros de alto valor, apoyar múltiples destinos y mantener reglas de manejo consistentes.
¿Qué enfoque de implementación se está expandiendo más rápido?
Se proyecta que la implementación en la nube crecerá a una CAGR del 22,14% hasta 2032, aunque los sistemas locales representaron el 70,12% de los ingresos en 2026 porque la residencia de datos y las inversiones existentes en SIEM siguen siendo importantes.
¿Qué región se espera que crezca más rápido?
Se proyecta que Asia-Pacífico crecerá a una CAGR del 21,26% hasta 2032, respaldada por la adopción de la nube, los pagos digitales, los requisitos nacionales de ciberseguridad, la expansión de la infraestructura tecnológica y las necesidades de gobernanza en las organizaciones reguladas.