
マネージドセキュリティデータレイクサービス市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
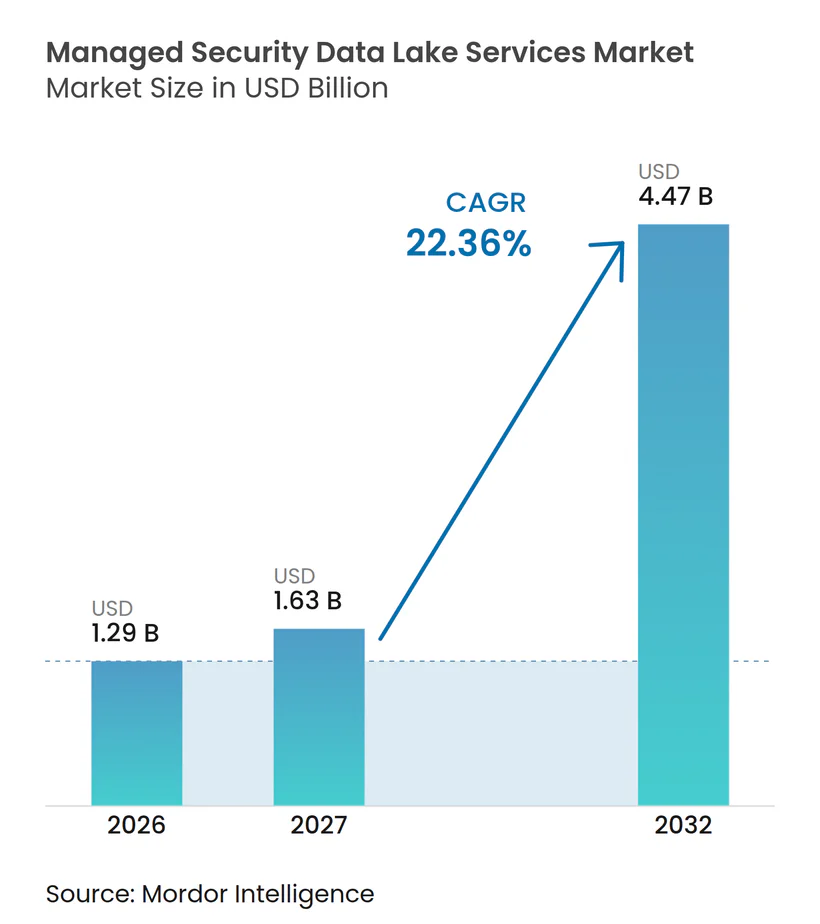
| 市場規模 (2027) | 1.63 十億米ドル |
| 市場規模 (2032) | 4.47 十億米ドル |
| 成長率 (2027 - 2032) | 22.36 % |
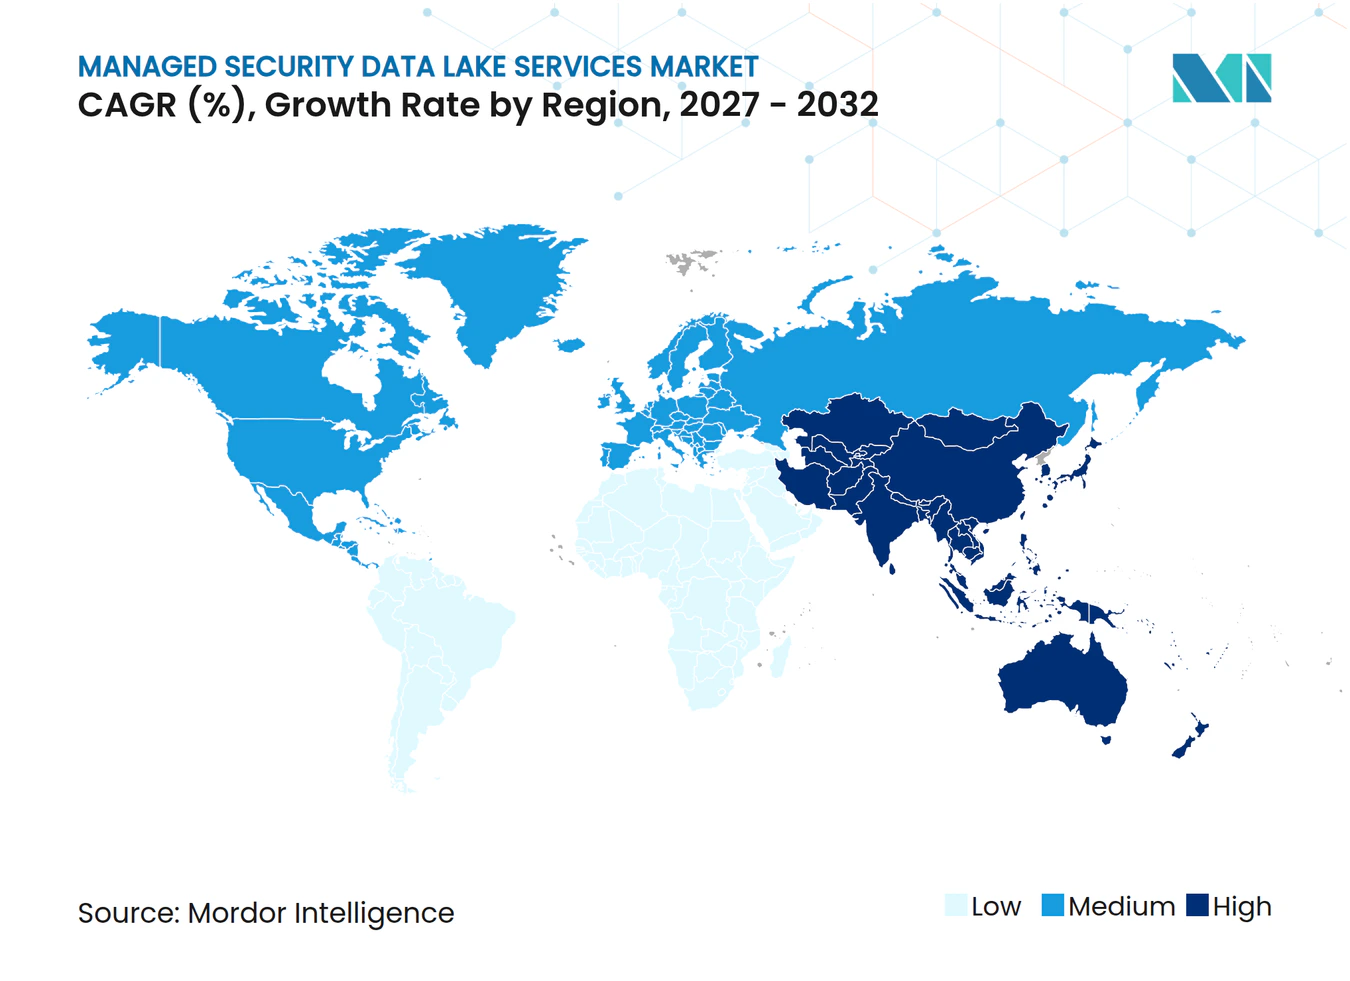
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるマネージドセキュリティデータレイクサービス市場分析
マネージドセキュリティデータレイクサービスの市場規模は、2026年の1.29 ビリオン 米ドルおよび2027年の1.63 ビリオン 米ドルから、2032年までに4.47 ビリオン 米ドルへと拡大する見込みであり、2027年から2032年にかけてCAGR 22.36%で成長します。企業が調査、コンプライアンス、アナリティクスのために大量のセキュリティテレメトリを低コストで保持する方法を必要としているため、従来のSIEM主導モデルを超えた需要が生まれています。攻撃活動の増加により、特にエンドポイント、クラウド、アイデンティティ、ネットワークシステム全体にわたるアクティビティを再構築する必要がある調査において、長期保持がビジネス上の優先事項となっています。また、購入者がデータレイクの所有権と運用責任を分離する傾向が強まる中、プロバイダーもサービス内容を調整しています。これにより、ストレージおよびインジェスチョンサービスと並行して、マネージド検知エンジニアリング、データ正規化、調査サポートの余地が生まれています。規制要件とクラウドエコノミクスが導入を後押しする一方、データレジデンシー規則と変動するクラウド消費コストは依然として重要な制約となっています。
レポートの主要ポイント
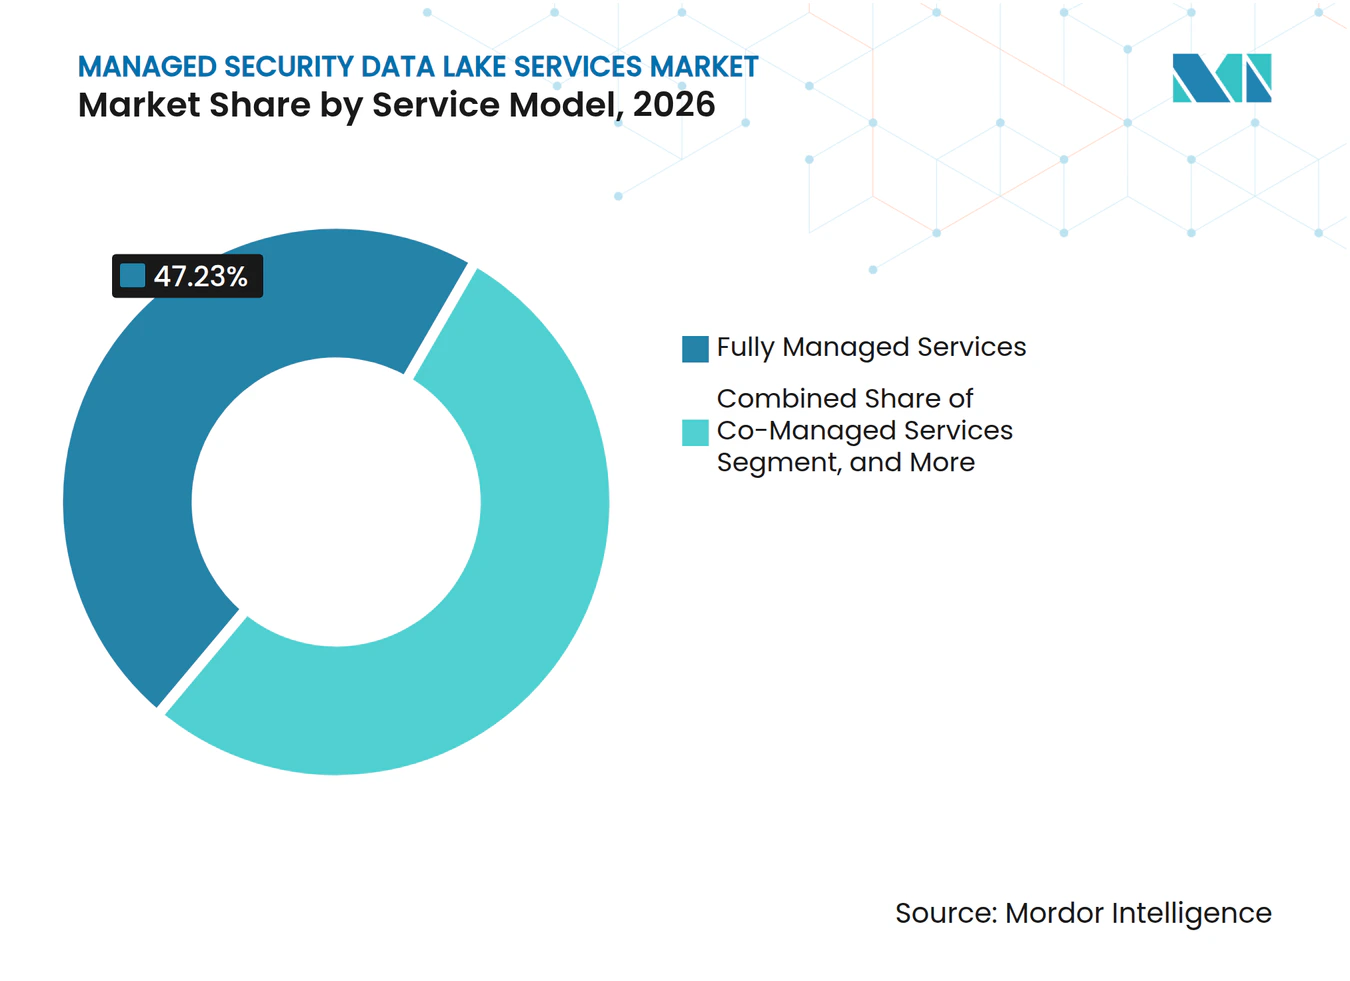
- サービスモデル別では、フルマネージドサービスが2026年のマネージドセキュリティデータレイクサービス市場シェアの47.23%を占め、プロバイダーマネージドオペレーションによる顧客管理型データレイクは2032年にかけてCAGR 23.81%で拡大する見込みです。
- サービスコンポーネント別では、データインジェスチョンおよびコネクター管理が2026年にリードし、セキュリティアナリティクスおよび検知エンジニアリングは2032年にかけてCAGR 23.92%で拡大する見込みです。
- セキュリティデータソース別では、エンドポイントおよび拡張検知・対応テレメトリが2026年のマネージドセキュリティデータレイクサービス市場シェアの29.31%を占め、クラウドインフラストラクチャおよびクラウドコントロールプレーンログは2032年にかけてCAGR 24.92%で拡大する見込みです。
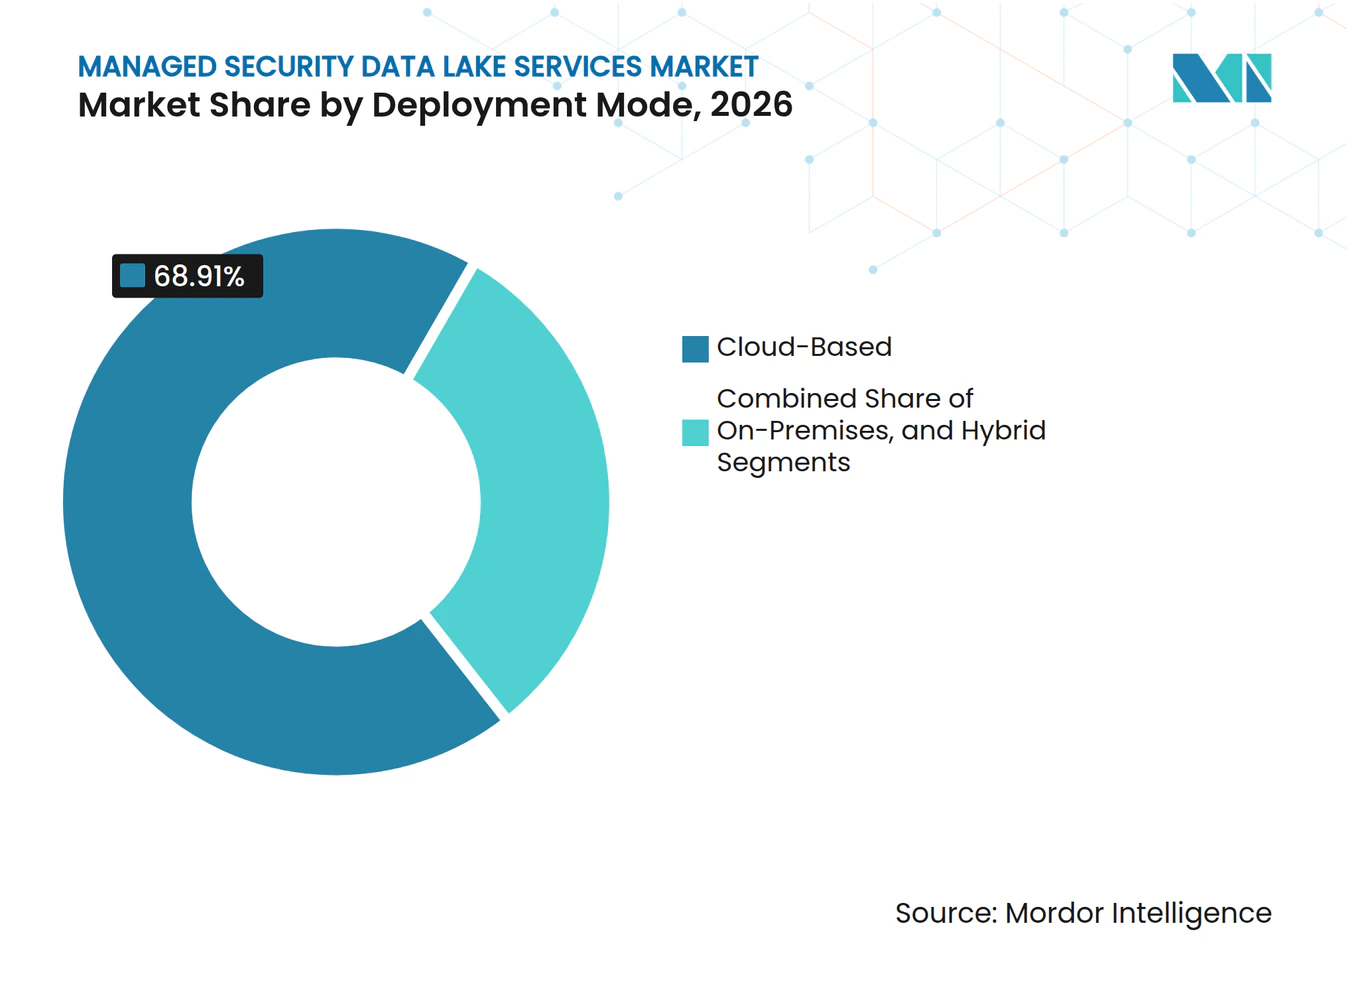
- デプロイメントモード別では、クラウドベースのデプロイメントが2026年に68.91%のシェアを占め、2032年にかけて最速のCAGR 25.67%を維持する見込みです。
- エンドユーザー産業別では、BFSIが2026年の需要の26.69%を占め、ITおよび通信は2032年にかけてCAGR 24.86%で拡大する見込みです。
- 地域別では、北米が2026年のマネージドセキュリティデータレイクサービス市場シェアの38.64%を占め、アジア太平洋地域は2032年にかけてCAGR 25.86%で拡大する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGRへの影響(%)予測 | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| サイバー攻撃の頻度と高度化の増大 | +4.8% | グローバル | 短期(2年以内) |
| ハイブリッドおよびマルチクラウドセキュリティの複雑性 | +4.2% | グローバル、北米およびアジア太平洋地域のコアに集中 | 短期(2年以内) |
| 継続的モニタリングおよびエビデンス保持に関する規制圧力 | +3.6% | 北米およびヨーロッパ、アジア太平洋地域および中東への波及あり | 中期(2〜4年) |
| サイバーセキュリティスキル不足と24時間365日のSOC要件 | +3.1% | グローバル、北米・ヨーロッパ・アジア太平洋地域で深刻 | 中期(2〜4年) |
| オープンセキュリティスキーマとクロスツールデータ相互運用性 | +2.4% | グローバル、北米およびヨーロッパでの早期導入あり | 中期(2〜4年) |
| AI支援調査のための低コスト長期保持 | +1.9% | グローバル | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
サイバー攻撃の頻度と高度化の増大
マネージドセキュリティデータレイクサービス市場は、攻撃がより頻繁かつ調査困難になる中で詳細なセキュリティ記録を保持する必要性から恩恵を受けています。Check Pointは、2026年9月に組織が週あたり2,803件のサイバー攻撃に直面し、前年比48%増加したと報告しており、この増加はフィッシングおよびGenAIデータ露出と関連しています。[1] このレベルの活動は、すべての顧客がプラットフォームを単独で運用することなくテレメトリを収集・保持できるサービスの価値を高めます。Google Cloudは、攻撃者の滞留時間の中央値が11日から14日に増加し、サイバースパイ活動のケースでは滞留時間の中央値が122日であったと報告しています。長期にわたる調査には、元のイベント後も検索可能な状態で残る履歴データが必要です。したがって、プロバイダーは異なるソース間でレコードを正規化し、長期保持期間にわたる遡及的調査をサポートする能力で競争することができます。
ハイブリッドおよびマルチクラウドセキュリティの複雑性
マネージドセキュリティデータレイクサービス市場は、クラウドとオンプレミス環境に分散したワークロードの監視の困難さによって支えられています。Fortinet社は、組織の88%がハイブリッドまたはマルチクラウド環境を運用し、81%が2つ以上のクラウドプロバイダーにわたって重要なワークロードを実行していることを発見しました。[2] 個別のクラウドサービスは異なる形式でレコードを生成するため、セキュリティチームがアクティビティの信頼性の高いビューを作成することが困難になります。同レポートでは、組織の69%がツールの乱立と可視性のギャップをクラウドセキュリティの有効性に対する主要な障壁として特定したことが明らかになりました。マネージドプロバイダーは、AWS、Azure、Google Cloud、SaaSシステム、エンドポイント、オンプレミスツールからのデータを共有データレイヤーに収集することでこの問題に対処できます。事前構築済みコネクターと一貫したマッピングにより、新しいデータソースを有用にするために必要な時間が短縮されます。
継続的モニタリングおよびエビデンス保持に関する規制圧力
マネージドセキュリティデータレイクサービス市場は、継続的なモニタリング、文書化されたコントロール、タイムリーな報告に関する規制上の期待によっても形成されています。欧州委員会は、デジタル運用レジリエンス法(DORA)を金融セクターのデジタル運用レジリエンスを強化するフレームワークとして説明しています。これらの要件により、規制対象組織にとって完全かつ検索可能なエビデンストレイルがより重要になっています。NIS2は重要セクターのサイバーセキュリティ義務を拡大し、リスク管理措置、インシデント報告、および経営機関からの説明責任を要求しています。一元化されたセキュリティデータレイクは、ビジネスシステム全体で一貫した形式でデータを保持する場合に、これらのニーズをサポートできます。このアプローチはまた、複数の孤立したコンプライアンスリポジトリを維持する必要性を軽減することもできます。
サイバーセキュリティスキル不足と24時間365日のSOC要件
セキュリティスキルの不足は、マネージドセキュリティデータレイクサービス市場における運用サポートへの需要を高めています。ISC2は、2025年に回答者の59%が重大または重要なサイバーセキュリティスキルニーズを特定し、95%が少なくとも1つのチームレベルのスキルギャップを報告したと報告しています。データレイクの運用には、チームがコネクターの維持、検知のチューニング、スキーマの管理、インシデントの調査も必要とするため、ストレージ管理以上のものが必要です。ISC2は、AI、クラウドセキュリティ、セキュリティエンジニアリングを最も重要なスキルギャップの中に特定しており、これらはこれらの環境を運用するために必要な能力と密接に一致しています。マネージドサービスにより、顧客は大規模な内部チームを構築することなくこれらのスキルにアクセスできます。商業的価値は、基本的なインフラストラクチャ運用だけでなく、24時間365日のモニタリングと継続的な検知エンジニアリングにあります。
制約の影響分析*
| 制約 | (~)CAGRへの影響(%)予測 | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| データレジデンシーおよびデータ主権の制約 | -2.1% | ヨーロッパ、中国、中東、東南アジア、インドへの波及あり | 中期(2〜4年) |
| アウトソーシングされたデータおよび運用管理に関する顧客の懸念 | -1.7% | グローバル、政府および公共部門組織で最も深刻 | 中期(2〜4年) |
| テレメトリ品質、スキーマドリフト、統合の複雑性 | -1.2% | グローバル | 短期(2年以内) |
| 予測可能なストレージ、クエリ、エグレスコスト | -0.8% | グローバル、大容量エンタープライズデプロイメントで最も深刻 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
データレジデンシーおよびデータ主権の制約
テレメトリには個人データ、ネットワーク情報、脆弱性の詳細が含まれる可能性があるため、データレジデンシー要件はマネージドセキュリティデータレイクサービス市場の拡大を制限する可能性があります。欧州委員会のクラウド主権フレームワークは、データとAI、法的・司法的、運用的、その他の形態の主権をカバーする8つの主権目標を定めています。これらの要件は、プロバイダーがセキュリティレコードを保存、処理、クエリする場所に影響します。適切な地域インフラを持たないプロバイダーは、機密性の高い政府および金融サービス業務から除外される可能性があります。この制約はストレージの場所に限定されず、アイデンティティサービス、暗号化管理、サポート運用もコンプライアンス評価に影響する可能性があります。マネージドセキュリティデータレイクサービス市場は、データと運用管理を関連する管轄区域内に保持する地理的に分散した配信モデルを必要としています。
アウトソーシングされたデータおよび運用管理に関する顧客の懸念
運用管理を第三者に委ねることへの顧客の懸念が、一部のマネージドセキュリティデータレイクサービスの購入を遅らせる可能性があります。セキュリティテレメトリには、顧客が非常に機密性が高いと考える特権アクセス記録、脆弱性の発見、脅威インテリジェンスが含まれる場合があります。政府、金融サービス、ヘルスケア、エネルギー分野の購入者は、契約上の保証だけでなく、強制可能なコントロールを要求することが多いです。この傾向は、顧客がストレージアカウントを所有し、プロバイダーが運用、アナリティクス、検知エンジニアリングを提供する顧客管理型データレイクアーキテクチャを支持します。このモデルはストレージとインジェスチョンからのプロバイダーの収益を制限する一方、より高付加価値の運用サービスの重要性を高める可能性があります。また、アクセス、保持、暗号化、調査に関する責任の明確な境界も必要とします。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービスモデル別:
フルマネージドサービスがリードし、顧客管理型モデルが拡大フルマネージドサービスは2026年のマネージドセキュリティデータレイクサービス市場シェアの47.23%を占めました。この結果は、スキーマ管理、コネクターメンテナンス、検知エンジニアリングのための十分な社内能力を持たない大規模な購入者グループを反映しています。これらの購入者は多くの場合、コンプライアンスの締め切りが短い中規模企業または規制対象組織です。BFSIおよびヘルスケアの顧客は、内部プラクティスの構築に長い実装期間が必要になる可能性があるため、このアプローチを好む場合があります。プロバイダーは、日常的なインジェスチョン、正規化、ガバナンス、サービス提供の責任を負います。コマネージドサービスは、既存のセキュリティエンジニアリングチームと確立されたSIEM投資を持つ大規模組織により強く訴求します。これらの組織は、複雑な移行の支援を受けながら、選択した責任を維持することができます。コンサルティング主導のマネージドサービスは、データ収集が始まる前に組織が運用設計を必要とする初期段階のデプロイメントにおいて引き続き重要です。
プロバイダーマネージドオペレーションによる顧客管理型データレイクは、2027年から2032年にかけてCAGR 23.81%で拡大する見込みです。最速のペースは、マネージドオペレーションの拒否ではなく、エンタープライズクラウドプログラムの成熟度の向上を反映しています。AWS Security Lake、Microsoft Sentinelデータレイク、Google Security Operationsにより、顧客は基盤となるデータ環境の所有権を保持するためのより多くのオプションを得ています。Databricksは2025年9月にData Intelligence for Cybersecurityを導入し、顧客所有のレイクハウスにおいてクラウド、エンドポイント、SaaS、レガシーソース全体でOCSF正規化集約を提供しました。[3] この設計により、顧客はデータストレージを管理しながら、運用とアナリティクスに外部の専門家を活用できます。これにより、プロバイダーはモジュール式の検知エンジニアリングと調査サポートを販売する機会を得ます。マネージドセキュリティデータレイクサービス市場は、この拡大する購入者グループに参加するために、顧客所有のクラウドストレージと連携するサービスモデルを必要とするでしょう。


注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能
サービスコンポーネント別:
インジェスチョンがリードし、検知エンジニアリングが加速データインジェスチョンおよびコネクター管理は2026年に最大のサービスコンポーネントでした。この地位は、クラウドログ、エンドポイントイベント、オペレーショナルテクノロジーレコード、アイデンティティデータ、ネットワークテレメトリを使用可能な共有環境に取り込むために必要な労力を反映しています。組織が調査やコンプライアンスのエビデンスとしてデータに依存できるようになる前に、収集が信頼性の高いものでなければなりません。OCSFプロジェクトは2026年3月にバージョン1.8.0を拡張し、AIワークロードスキーマ、MITRE ATT&CKマッピングを持つ特権分析オブジェクト、パケットレベルのネットワークイベントのサポートを追加しました。これらの追加により、プロバイダーが処理しなければならないデータの範囲が広がる一方、互換性のあるソースに対するカスタムマッピング作業の一部が削減されます。多くの顧客が個別のモニタリングシステムから移行する必要があるため、実装および移行サービスは引き続き関連性があります。ポリシー、権限、統合、設定には定期的なメンテナンスが必要なため、プラットフォームおよび製品管理も継続的な収益をサポートします。
セキュリティアナリティクスおよび検知エンジニリングは、2027年から2032年にかけてCAGR 23.92%で拡大する見込みです。顧客はますます、マネージドサービスが後で使用するためにレコードを保持するだけでなく、不審なアクティビティを特定して説明することを期待しています。この作業は、高品質の正規化されたデータと、攻撃者の行動の変化に応じて調整される検知ルールに依存しています。Palo Alto Networksは、2026年のインシデントレスポンス分析において、侵害の87%が複数の攻撃面を横断したと報告しました。[4] この発見は、セキュリティオペレーションにとってソース間の相関がなぜ不可欠であるかを示しています。脅威ハンティングとインシデント調査も、長期間にわたって検索可能なレコードから恩恵を受けます。より迅速な検知と対応を実証できるプロバイダーは、より高付加価値のサービス契約をサポートできます。したがって、マネージドセキュリティデータレイクサービス市場は、生のデータ量だけでなく、運用上の専門知識と分析上の成果をより重視するようになるでしょう。
セキュリティデータソース別:
クラウドログの増加に伴いエンドポイントデータが引き続き重要エンドポイントおよび拡張検知・対応テレメトリは2026年に29.31%のシェアを占めました。エンドポイントレコードは、プロセス、ファイル、接続、ユーザー、デバイスアクティビティに関する詳細な情報を提供します。Palo Alto Networksは、侵害の48%がブラウザベースのアクティビティを含み、87%が複数の攻撃面を横断したことを発見しました。したがって、エンドポイントデータは、最初の侵害が他の場所から始まる場合でも、調査チェーンの重要な部分を形成することが多いです。ネットワーク、ファイアウォール、DNSテレメトリは、ラテラルムーブメントと可能性のあるデータ削除を検知するために引き続き重要です。攻撃者が有効な認証情報を悪用することが増えているため、アイデンティティ、アクセス、認証データは戦略的重要性を増しています。プロバイダーは、これらのレコードを個別のフィードとして扱うのではなく、それらにわたるコンテキストを保持する必要があります。これにより、一貫した相関と時間的整合がサービスの価値の中心となります。
クラウドインフラストラクチャおよびクラウドコントロールプレーンログは、2032年にかけてCAGR 24.92%を記録する見込みです。この変化は、クラウドアカウント、権限、API、管理コントロールプレーンにおけるアクティビティを増加させるハイブリッドおよびマルチクラウドアーキテクチャの継続的な普及に続くものです。Fortinet社は、組織の66%がリアルタイムでクラウドの脅威を検知して対応する能力に強い自信を持っていなかったと報告しました。ビジネスアクティビティがブラウザベースのプラットフォームを通じて移行するにつれて、SaaS、コラボレーション、メールレコードも重要性を増しています。Check Pointは、2025年にClickFix攻撃が500%増加したと報告しており、エンドポイントレコードと並行してブラウザおよびコラボレーションアクティビティを調査する必要性を強調しいます。アプリケーション、API、DevSecOps、オペレーショナルテクノロジー、産業用制御システムデータは、コネクターの成熟度が基礎となるリスクに遅れをとることが多い領域を示しています。これらのソースに対して効果的なコネクターを開発するプロバイダーは、特定の顧客環境においてより強固な地位を築くことができます。
デプロイメントモード別:
クラウドベースアーキテクチャが方向性を設定クラウドベースのデプロイメントは2026年に68.91%のシェアを占めました。このリードは、同等のオンプレミスインフラストラクチャの資本要件なしに大量のテレメトリデータを保持するクラウドオブジェクトストレージの能力を反映しています。クラウドデプロイメントはまた、ストレージとコンピューティングを分離し、異なるアナリティクスツールがデータの共有コピーで動作できるようにします。これにより、チームが異なる形式の分析のために個別のプラットフォームを維持する場合の重複が削減されます。Microsoftは、Sentinelデータレイクが350以上のネイティブコネクターを提供し、複数のアナリティクスエンジンをサポートしていると述べました。これらの機能により、クラウドネイティブデータレイヤーの実用的なケースが改善されます。このアプローチは、大量の高コストアナリティクスデータを保持することなく長期保持を必要とする顧客に特に有用です。また、プロバイダーにマネージドアナリティクスおよび調査サービスを提供するためのプラットフォームも提供します。
オンプレミスデプロイメントは、規制または内部ポリシーが機密レコードのクラウドシステムへの移動を制限する場合に引き続き関連性があります。政府、防衛、および一部の金融サービス組織は、特定のデータクラスに対してこのモデルを要求する場合があります。ハイブリッドデプロイメントにより、顧客は機密情報をオンプレミスに保持しながら、機密性の低いテレメトリをクラウドストレージに移動できます。いくつかの国では、これは一時的な移行段階だけでなく、持続的なアーキテクチャとして残る可能性が高いです。クラウドベースのデプロイメントは、2032年にかけて最大の現在のポジションと最速の予想軌跡を組み合わせています。したがって、マネージドセキュリティデータレイクサービス市場は、ハイブリッドおよびローカル配信のオプションを維持しながら、クラウドエコノミクスをサポートする必要があります。ポリシー、保持、調査をこれらのモードにわたって管理できるプロバイダーは、複雑な規制対象アカウントに対してより良い位置に立つでしょう。その結果、クラウドベースの設計がより普及するにつれても、デプロイメントの柔軟性が重要であり続ける市場となっています。

注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能
エンドユーザー産業別:
BFSIが需要をリードし、通信が加速BFSIは2026年のマネージドセキュリティデータレイクサービス市場における需要の26.69%を占めました。金融機関は規制対象データを管理し、高度な攻撃に直面し、内部ガバナンスと外部監督のためのエビデンスを維持しなければなりません。その環境には、クラウドトレーディングシステム、コアバンキングプラットフォーム、SaaSアプリケーション、ブランチネットワーク、アイデンティティサービスが含まれる場合があります。これにより、多様なレコードをインジェストして正規化する特に大きな必要性が生まれます。DORAおよびその他の報告要件により、一元化された監査証跡と耐久性のある履歴レコードの必要性がさらに高まっています。このセクターはまた、十分な内部運用能力が不足している場合に専門的なマネージドサービスを採用するリソースも持っています。その需要は、データガバナンス、検知コンテンツ、コンプライアンス報告、インシデント調査を組み合わせたサービスをサポートします。ヘルスケア、政府、産業製造、小売、eコマースは、ランサムウェアの露出、オペレーショナルテクノロジーリスク、国家的義務、支払いデータ保護に基づく独自のニーズを持っています。
ITおよび通信産業は、2027年から2032年にかけてCAGR 24.86%で拡大する見込みです。通信事業者は、DNSレコード、BGPルーティングアクティビティ、加入者アイデンティティイベント、通話詳細レコードを含む大規模なデータセットを保有しています。5Gインフラストラクチャの展開により、継続的なモニタリングを必要とするシステムが拡大しました。これらの企業はまた、大規模な顧客基盤と重要な通信サービスに影響を与える可能性のある攻撃を管理する必要があります。マネージドセキュリティデータレイクサービス市場は、ネットワークおよびエンタープライズシステム全体にわたる大容量データを保持・分析する方法を提供します。ヘルスケアおよびライフサイエンス組織も、ランサムウェアが患者ケアと研究活動を妨害する可能性があるため、運用改善の強い必要性に直面しています。政府および公共部門の顧客は、国家安全保障規則とデータレジデンシーの期待に適合できるサービスを必要としています。産業製造の顧客は、ITおよびオペレーショナルテクノロジー環境全体にわたるカバレッジをますます必要としています。
地域分析
北米マネージドセキュリティデータレイクサービス市場
北米は2026年に38.64%のシェアを占めた。同地域には、複雑なデータ環境を持つ金融サービス、ヘルスケア、テクノロジー、および政府機関が多数存在しており、米国の情報開示要件、連邦クラウドコンプライアンスニーズ、およびクラウドプラットフォームの採用によって支えられている。ISC2の調査によると、適切なサイバーセキュリティ人員配置レベルを確保していると回答した組織はわずか34%にとどまり、アウトソーシングによる監視、エンジニアリング、および調査への需要を後押ししている。カナダの金融・エネルギーセクターが需要を牽引する一方、メキシコは製造業のデジタル化および国境を越えたサプライチェーンセキュリティ要件の恩恵を受けている。
欧州および南米マネージドセキュリティデータレイクサービス市場
欧州のDORAおよびNIS2の義務は、継続的な監視、証拠保全、およびインシデント報告への需要を高めている。英国、ドイツ、フランス、イタリア、およびオランダは、集中型監査記録を必要とするBFSI組織を中心に重要な需要拠点となっている。欧州委員会のクラウドソブリンティフレームワークは、欧州域内での適切なデリバリー能力を持たないプロバイダーに不利となり得る体系的な評価アプローチを生み出している。これはインフラの選択だけでなく、サービスガバナンスにも影響を与える。南米はマネージドセキュリティデータレイクサービス市場において新興地域であり、ブラジルとアルゼンチンが牽引しているが、クラウドインフラの不均一さと予算上の制約が近期的な普及を制限する可能性がある。
アジア太平洋および中東・アフリカマネージドセキュリティデータレイクサービス市場
アジア太平洋地域は2032年までCAGR 25.86%で拡大すると予測されている。日本は国内データストレージおよび日本語によるセキュリティオペレーションを重視しており、インドおよび韓国は金融サービスのデジタル化とインフラ監視要件の恩恵を受けている。S&J Corporationは2026年9月に、顧客ログを日本国内に保管することを目的とした国内サービスとしてCSIRT-Proを導入した。オーストラリアの需要は情報セキュリティコンプライアンス要件によって支えられており、中国MLPS 2.0規則は国内プロバイダーを優遇し、中東はサウジアラビアとアラブ首長国連邦を中心としている。Radwareは2025年にアジア太平洋地域におけるウェブDDoS攻撃が485%増加したと報告しており、アフリカは依然として初期段階にあり、南アフリカ、ナイジェリア、およびエジプトで活動が見られる。
競合ランドスケープ
市場集中度
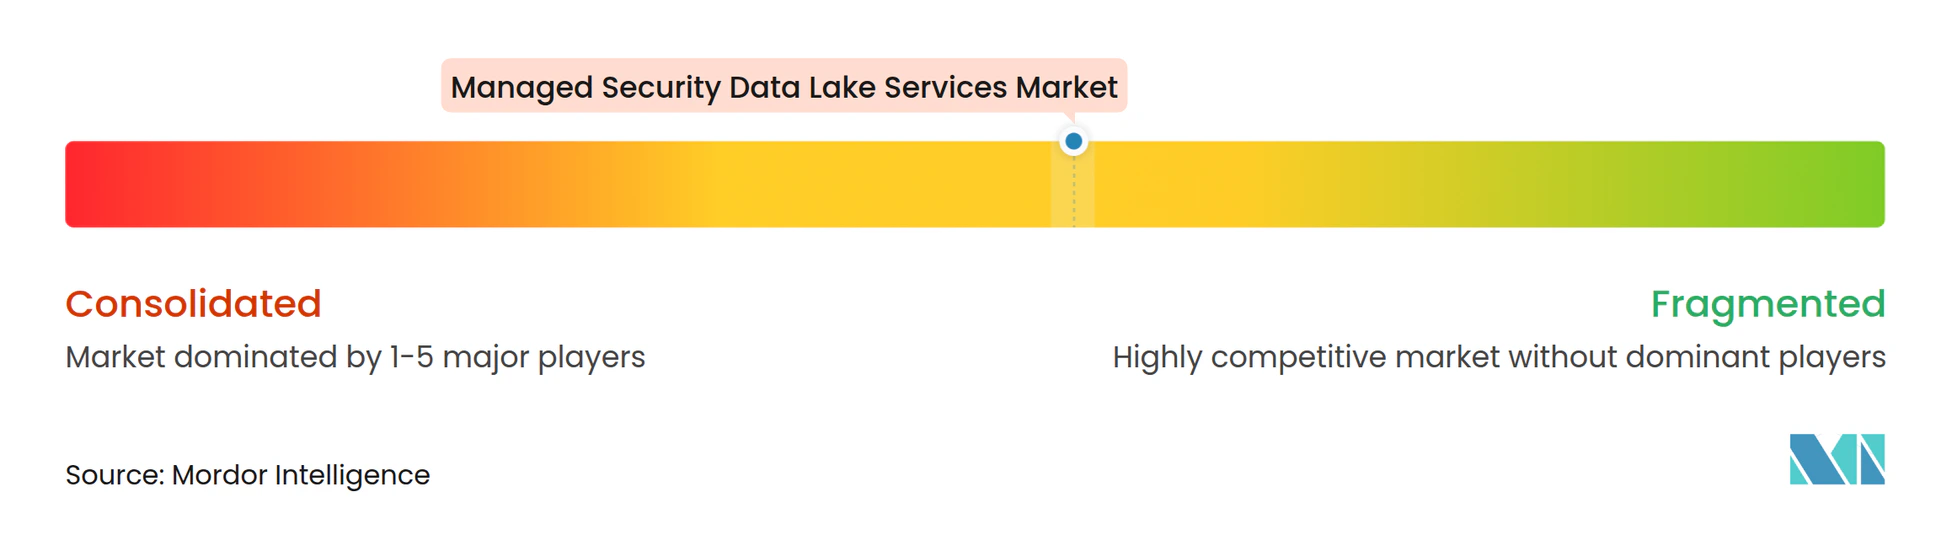
マネージドセキュリティデータレイクサービス市場は、上位層が適度に集中しており、地域のマネージドセキュリティサービスプロバイダーのグループは断片化しています。Accenture、IBM Consulting、Deloitte、Capgeminiなどのグローバルシステムインテグレーターは、トランスフォーメーションおよびアドバイザリー主導の配信を通じて競争しています。CrowdStrike、Palo Alto Networks、SentinelOne、Microsoftなどのサイバーセキュリティプラットフォームベンダーは、セキュリティデータ機能をより大きなプラットフォームサブスクリプションと組み合わせており、AWS、Microsoft、Googleはネイティブクラウドインフラストラクチャと関連するアナリティクスサービスを提供しています。プラットフォームベンダーはファーストパーティテレメトリを強調し、システムインテグレーターはベンダー中立のデータ統合を推進しており、購入者は柔軟性とプラットフォームの深さのバランスを取る必要があります。これらのプロバイダーグループが異なる配信モデルを使用して同じエンタープライズログ統合予算を競い合っているため、マネージドセキュリティデータレイクサービス市場は競争が激しい状態が続いています。
CrowdStrikeとIBMは2026年3月に戦略的コラボレーションを拡大し、Charlotte AIとIBMの自律型脅威オペレーションマシン(ATOM)を統合しました。この取り決めにより、CrowdStrikeプラットフォームデータとIBM Consultingのマネージド脅威検知・対応サービスが組み合わされます。Palo Alto NetworksとGoogle Cloudは2025年12月に、Prisma AIRS AIセキュリティ、Google Cloudインフラストラクチャ、事前統合サービスを組み合わせた複数年契約を発表しました。Splunkは2026年2月にSOARサービスをGoogle Cloud上で利用可能にし、顧客のGoogle Cloud環境でのワークフロー自動化をサポートしました。これらのパートナーシップは、プラットフォームテレメトリ、クラウドインフラストラクチャ、サービス配信を組み合わせています。
競争はまた、セクター固有の検知コンテンツを持つコマネージドのOCSF互換アーキテクチャにも集中しています。データ量またはギガバイトあたりの価格のみで競争するプロバイダーは、基本的なインジェスチョンとストレージが再現しやすいため、圧力に直面します。オペレーショナルテクノロジー、SaaS重視の小売環境、またはアイデンティティ重視の金融サービス向けの検知ライブラリは、より防御可能なポジションを生み出すことができます。OCSFに対するITUのサポートにより、互換性が一般的な顧客要件となり、独自スキーマの優位性の価値が低下する可能性があります。ExpelやRed Canaryなどの新興企業が中堅市場の顧客をターゲットにする中、アナリティクスの品質、保持の深さ、垂直的な運用知識、明確な顧客成果がより重要な差別化要因となるでしょう。
マネージドセキュリティデータレイクサービス産業リーダー
-
Accenture plc
-
Amazon Web Services, Inc.
-
Atos SE
-
Capgemini SE
-
Cisco Systems, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
マネージドセキュリティデータレイクサービス市場 このレポートでカバーされる企業
- Accenture plc
- Amazon Web Services, Inc.
- Atos SE
- Capgemini SE
- Cisco Systems, Inc.
- CrowdStrike Holdings, Inc.
- CyberProof, Inc.
- Deloitte Touche Tohmatsu Limited
- Expel, Inc.
- Google LLC
- Hewlett Packard Enterprise Company
- IBM Corporation
- Infosys Limited
- Microsoft Corporation
- NTT DATA Group Corporation
- Orange SA
- Palo Alto Networks, Inc.
- Rapid7, Inc.
- Red Canary, Inc.
- Secureworks Corp.
- SentinelOne, Inc.
- Splunk LLC
- Tata Consultancy Services Limited
- Trend Micro Incorporated
- Trustwave Holdings, Inc.
- Verizon Communications Inc.
- Wipro Limited
- Zscaler, Inc.
最近の産業開発事情 マネージドセキュリティデータレイクサービス市場
- 2026年6月:Ciscoの子会社であるSplunkは、カリフォルニア州サンタクララに本社を置くアイデンティティライフサイクルセキュリティ企業WideField Security Inc.の買収意向を発表しました。WideFieldのテクノロジーはアイデンティティテレメトリを正規化し、AI駆動のエージェンティックSOCワークフローの基盤として決定論的アイデンティティデータを提供し、マネージドセキュリティデータレイク環境内での自律型セキュリティオペレーションに向けたSplunkのビジョンを加速します。
- 2026年3月:CrowdStrike HoldingsとIBMは戦略的コラボレーションを拡大し、CrowdStrike Charlotte AIとIBMの自律型脅威オペレーションマシン(ATOM)を統合し、エンドポイント、アイデンティティ、クラウド環境全体にわたる協調的なマシンスピードの調査と自動封じ込めを実現しました。この拡張により、CrowdStrike Falconプラットフォームがまた、IBM Consultingのマネージド脅威検知・対応サービスおよびグローバルX-Forceサイバーレンジ体験にも拡張されました。
- 2026年2月:Splunk Security Orchestration, Automation, and Response(SOAR)がGoogle Cloud上でSaaSサービスとして利用可能になり、SOCアナリストとインシデントレスポンスチームがマルチクラウド環境全体でワークフローを調整し、対応タスクを自動化できるようになりました。Splunk SOARはGoogle Cloud上のSplunk Enterprise Securityと統合し、顧客のGoogle Cloudエステート内でエンドツーエンドのマネージドセキュリティオペレーション体験を実現します。
- 2025年12月:Palo Alto NetworksとGoogle Cloudは、Prisma AIRS AIセキュリティとGoogle Cloudインフラストラクチャを組み合わせた画期的な複数年戦略パートナーシップを発表しました。これには、Vertex AI上でのコードからクラウドまでのエンドツーエンドAIワークロードセキュリティ、ハイブリッドマルチクラウド環境向けAIネイティブファイアウォール、分散アクセス向けPrisma SASE、Google Cloud Marketplace上の事前統合セキュリティソリューションが含まれます。
グローバルマネージドセキュリティデータレイクサービス市場レポートの範囲
マネージドセキュリティデータレイクサービス市場は、エンドポイント、ネットワーク、クラウド、アイデンティティ、アプリケーションソースからの大量のセキュリティテレメトリをインジェスト、正規化、保存、保護、分析する一元化されたプラットフォームの設計、実装、運用、最適化を提供します。これらのサービスにより、スケーラブルな長期保持、脅威ハンティング、調査、AI駆動アナリティクス、コンプライアンス報告が可能になり、内部チームの運用負担が軽減されます。
マネージドセキュリティデータレイクサービス市場レポートは、サービスモデル(フルマネージドサービス、コマネージドサービス、コンサルティング主導マネージドサービス、プロバイダーマネージドオペレーションによる顧客管理型データレイク)、サービスコンポーネント(コンサルティングおよびアーキテクチャ設計、実装および移行、データインジェスチョンおよびコネクター管理、データ正規化およびスキーマ管理、プラットフォームおよび製品管理、セキュリティアナリティクスおよび検知エンジニアリング、脅威ハンティングおよびインシデント調査、その他のサービスコンポーネント)、セキュリティデータソース(クラウドインフラストラクチャおよびクラウドコントロールプレーンログ、エンドポイントおよび拡張検知・対応テレメトリ、ネットワーク・ファイアウォール・DNSテレメトリ、アイデンティティ・アクセス・認証データ、SaaS・コラボレーション・メールセキュリティデータ、アプリケーション・API・DevSecOpsデータ、オペレーショナルテクノロジーおよび産業用制御システムデータ、その他のセキュリティデータソース)、デプロイメントモード(クラウドベース、オンプレミス、ハイブリッド)、エンドユーザー産業(銀行金融サービス・保険(BFSI)、ITおよび通信、ヘルスケアおよびライフサイエンス、政府および公共部門、産業製造、小売およびeコマース、その他のエンドユーザー産業)、地域(北米、南米、ヨーロッパ、アジア太平洋、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| フルマネージドサービス |
| コマネージドサービス |
| コンサルティング主導マネージドサービス |
| プロバイダーマネージドオペレーションによる顧客管理型データレイク |
| コンサルティングおよびアーキテクチャ設計 |
| 実装および移行 |
| データインジェスチョンおよびコネクター管理 |
| データ正規化およびスキーマ管理 |
| プラットフォームおよび製品管理 |
| セキュリティアナリティクスおよび検知エンジニアリング |
| 脅威ハンティングおよびインシデント調査 |
| その他のサービスコンポーネント |
| クラウドインフラストラクチャおよびクラウドコントロールプレーンログ |
| エンドポイントおよび拡張検知・対応テレメトリ |
| ネットワーク・ファイアウォール・DNSテレメトリ |
| アイデンティティ・アクセス・認証データ |
| SaaS・コラボレーション・メールセキュリティデータ |
| アプリケーション・API・DevSecOpsデータ |
| オペレーショナルテクノロジーおよび産業用制御システムデータ |
| その他のセキュリティデータソース |
| クラウドベース |
| オンプレミス |
| ハイブリッド |
| 銀行・金融サービス・保険(BFSI) |
| ITおよび通信 |
| ヘルスケアおよびライフサイエンス |
| 政府および公共部門 |
| 産業製造 |
| 小売およびeコマース |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他の南米 | |
| ヨーロッパ | 英国 |
| ドイツ | |
| フランス | |
| イタリア | |
| その他のヨーロッパ | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| オーストラリア | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| その他のアフリカ |
| サービスモデル別 | フルマネージドサービス | |
| コマネージドサービス | ||
| コンサルティング主導マネージドサービス | ||
| プロバイダーマネージドオペレーションによる顧客管理型データレイク | ||
| サービスコンポーネント別 | コンサルティングおよびアーキテクチャ設計 | |
| 実装および移行 | ||
| データインジェスチョンおよびコネクター管理 | ||
| データ正規化およびスキーマ管理 | ||
| プラットフォームおよび製品管理 | ||
| セキュリティアナリティクスおよび検知エンジニアリング | ||
| 脅威ハンティングおよびインシデント調査 | ||
| その他のサービスコンポーネント | ||
| セキュリティデータソース別 | クラウドインフラストラクチャおよびクラウドコントロールプレーンログ | |
| エンドポイントおよび拡張検知・対応テレメトリ | ||
| ネットワーク・ファイアウォール・DNSテレメトリ | ||
| アイデンティティ・アクセス・認証データ | ||
| SaaS・コラボレーション・メールセキュリティデータ | ||
| アプリケーション・API・DevSecOpsデータ | ||
| オペレーショナルテクノロジーおよび産業用制御システムデータ | ||
| その他のセキュリティデータソース | ||
| デプロイメントモード別 | クラウドベース | |
| オンプレミス | ||
| ハイブリッド | ||
| エンドユーザー産業別 | 銀行・金融サービス・保険(BFSI) | |
| ITおよび通信 | ||
| ヘルスケアおよびライフサイエンス | ||
| 政府および公共部門 | ||
| 産業製造 | ||
| 小売およびeコマース | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| ヨーロッパ | 英国 | |
| ドイツ | ||
| フランス | ||
| イタリア | ||
| その他のヨーロッパ | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
マネージドセキュリティデータレイクサービスの市場規模はどのくらいですか?
マネージドセキュリティデータレイクサービスの市場規模は、2026年の1.29 ビリオン 米ドルおよび2027年の1.63 ビリオン 米ドルから、2032年までに4.47 ビリオン 米ドルへと拡大する見込みであり、2027年から2032年にかけてCAGR 22.36%で成長します。
マネージドセキュリティデータレイクサービスへの需要を牽引しているものは何ですか?
攻撃活動の増加、マルチクラウドの複雑性、保持要件、セキュリティスキル不足が、マネージドインジェスチョン、正規化、検知エンジニアリング、調査サービスへの需要を高めています。
マネージドセキュリティデータレイクサービスでリードするサービスモデルはどれですか?
フルマネージドサービスが2026年に47.23%のシェアでリードし、プロバイダーマネージドオペレーションによる顧客管理型データレイクは2032年にかけてCAGR 23.81%で拡大する見込みです。
セキュリティデータレイクにとってクラウドベースのデプロイメントが重要な理由は何ですか?
クラウドベースのデプロイメントは2026年に68.91%のシェアを占めました。これは、大容量テレメトリに対して弾力的な保持、複数のアナリティクスツール、低いインフラストラクチャコミットメントをサポートするためです。
マネージドセキュリティデータレイクサービスへの需要が最も大きいエンドユーザーセクターはどこですか?
BFSIは2026年に26.69%のシェアで需要をリードしました。これは、金融機関が複雑な環境全体でモニタリング、エビデンス保持、データガバナンス、調査能力を必要とするためです。
これらのサービスで最も速く拡大すると予想される地域はどこですか?
アジア太平洋地域は2032年にかけてCAGR 25.86%で拡大する見込みであり、金融サービスのデジタル化、重要インフラのモニタリングニーズ、ローカルデータレジデンシー要件によって支えられています。