
Marktgröße und Marktanteile im Bereich Security Data Pipeline
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
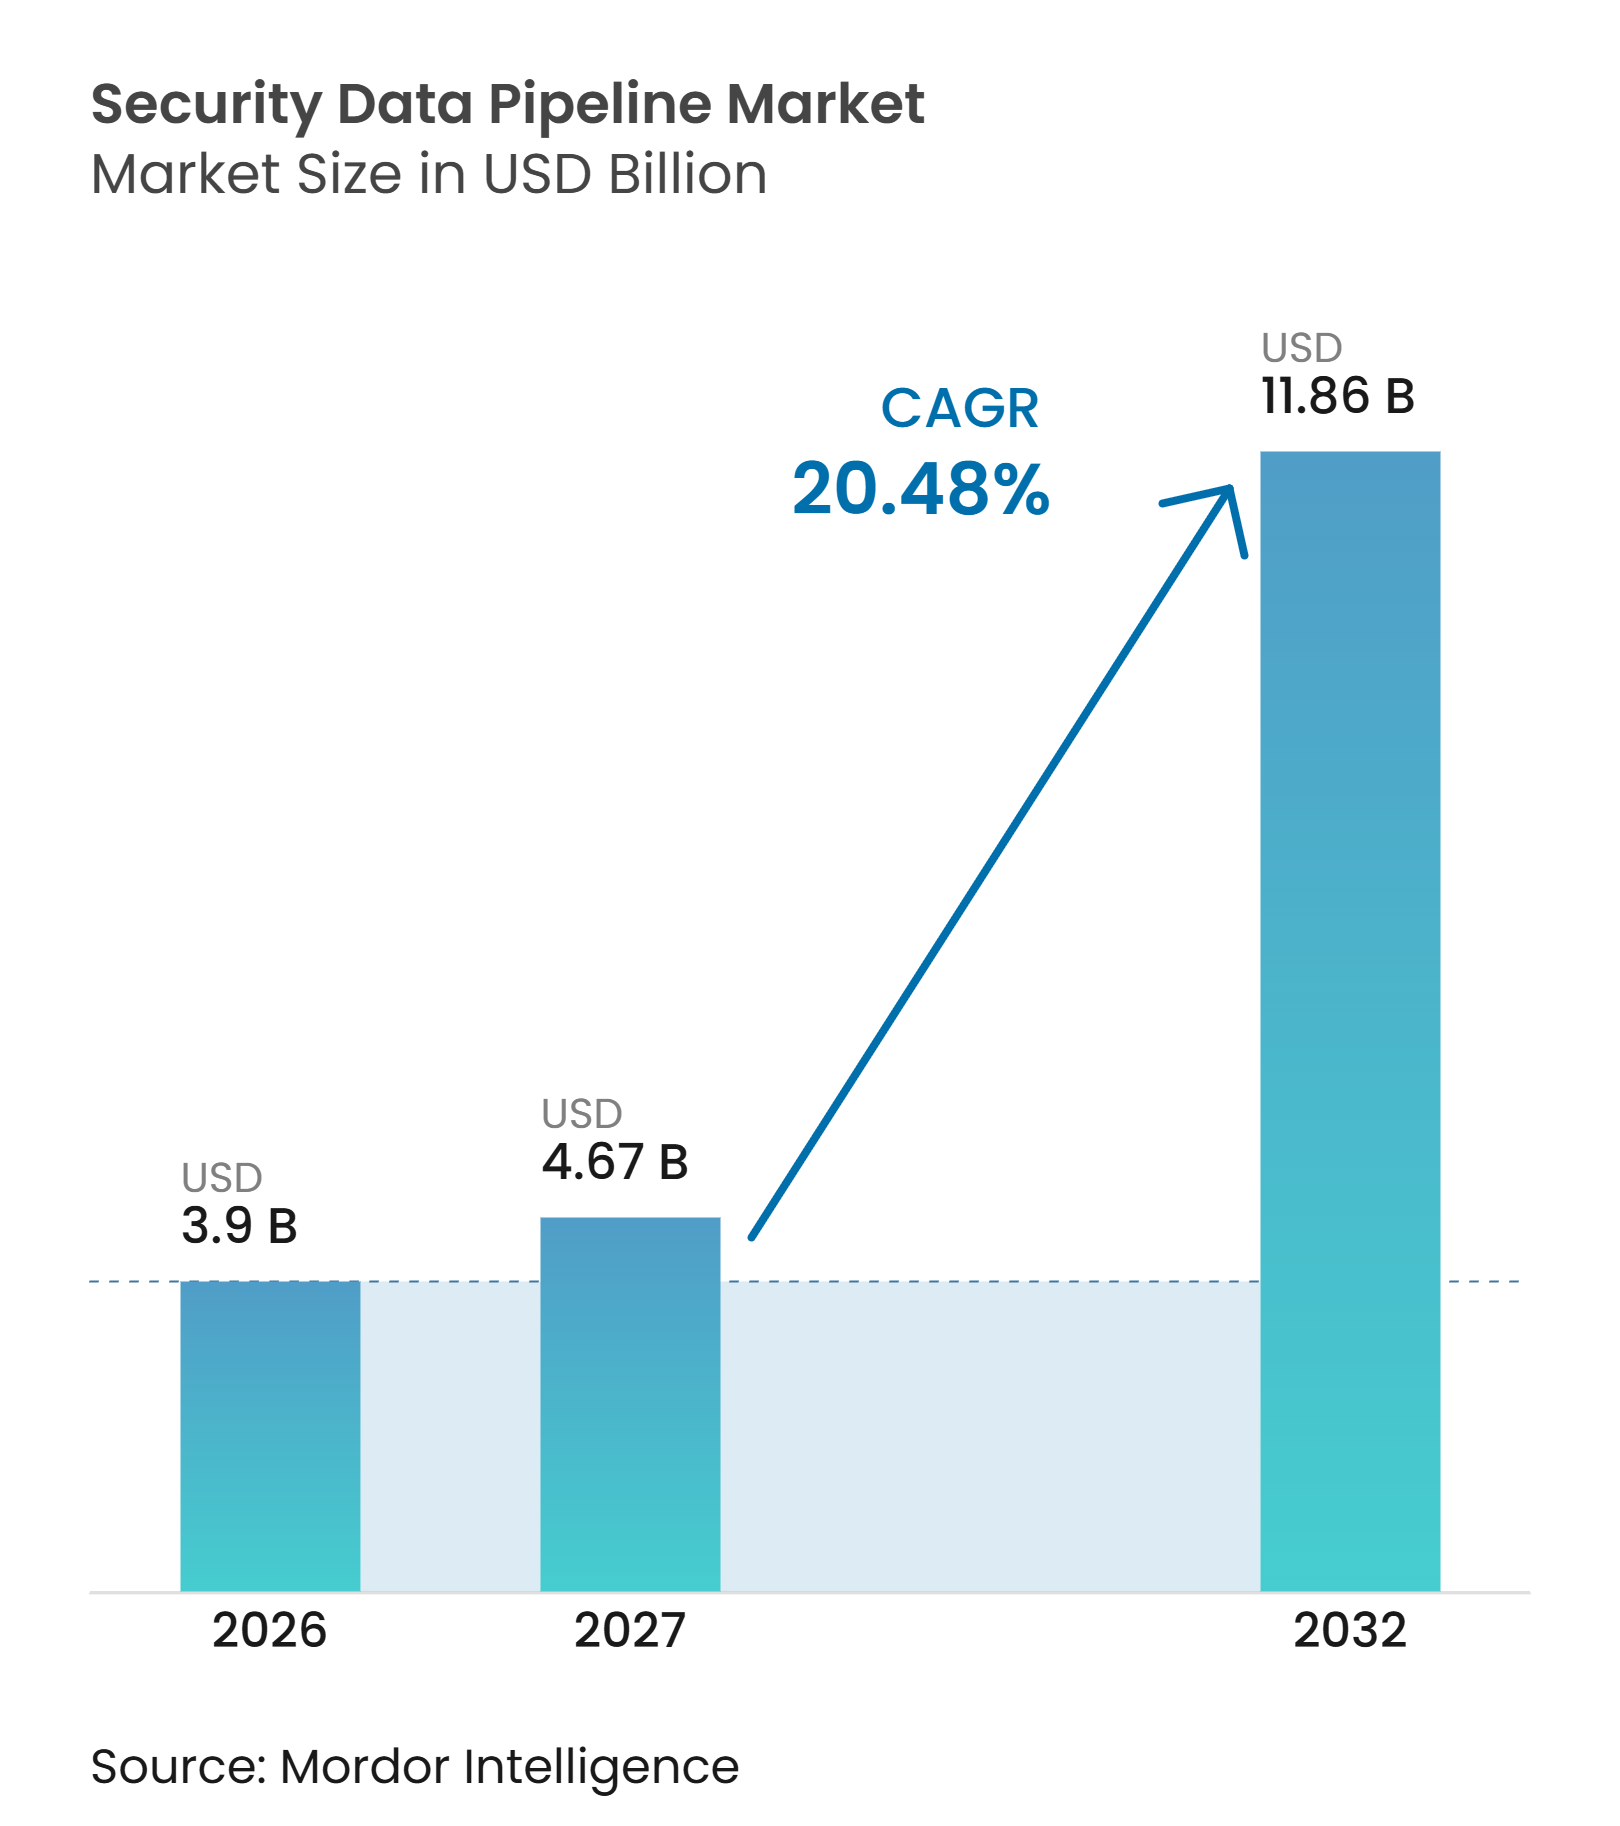
| Marktgröße (2027) | 4.67 Milliarden US-Dollar |
| Marktgröße (2032) | 11.86 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 20.48 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Security Data Pipeline von Mordor Intelligence
Die Marktgröße für Security Data Pipeline wurde 2026 auf 3,90 Milliarden USD geschätzt und soll von 4,70 Milliarden USD im Jahr 2027 auf 11,86 Milliarden USD bis 2032 wachsen, bei einem CAGR von 20,48 % während des Prognosezeitraums (2027–2032). Der Markt für Security Data Pipeline gewinnt an Bedeutung, da Security Operations Center wachsende Mengen an Protokollen aus Cloud-Plattformen, Anwendungen, Netzwerken, vernetzten Geräten und KI-Workloads verwalten. Pipeline-Tools ermöglichen es Teams, diese Daten zu filtern, anzureichern, zu normalisieren, weiterzuleiten und aufzubewahren, bevor sie eine Plattform für Sicherheitsinformationen und Ereignisverwaltung erreichen. Dieser Ansatz hilft Organisationen, die Kosten für die Datenverarbeitung zu kontrollieren und gleichzeitig hochpriorisierte Sicherheitsdatensätze für die Erkennung und Untersuchung verfügbar zu halten. Anbieterstrategien kombinieren zunehmend Pipeline-Funktionen mit Erkennungs-, Analyse- und SIEM-Angeboten, während regulatorische Anforderungen an Protokollierung, Aufbewahrung und Datenresidenz die Nachfrage in regulierten Sektoren weiterhin stützen.
Wichtigste Erkenntnisse des Berichts
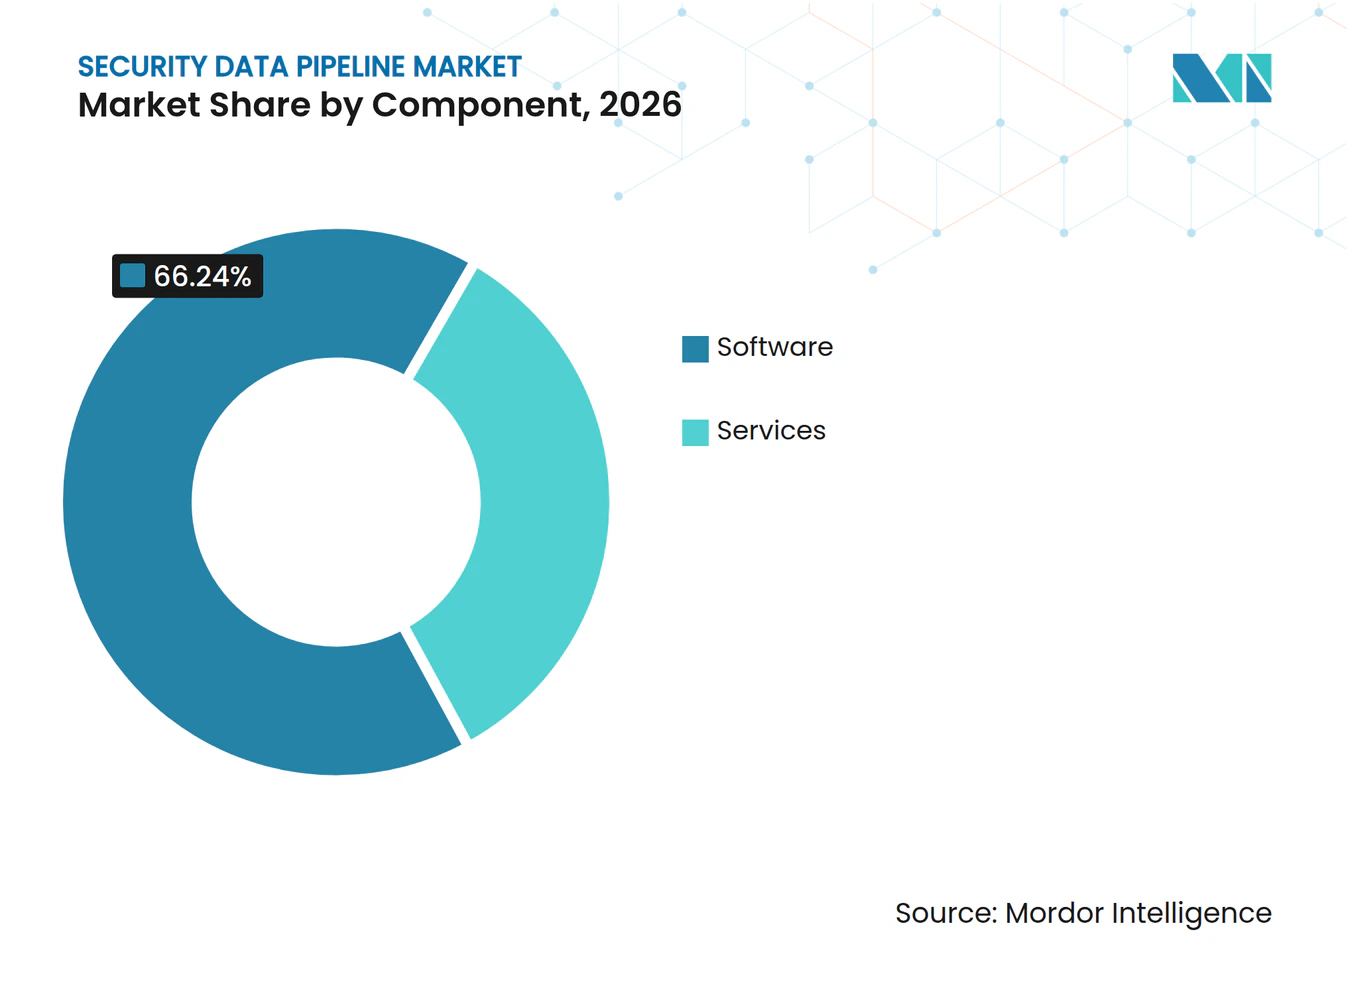
- Nach Komponente hielt Software im Jahr 2026 einen Anteil von 66,24 % am Markt für Security Data Pipeline, während Dienstleistungen bis 2032 voraussichtlich mit einem CAGR von 21,86 % wachsen werden.
- Nach Funktion entfiel auf Erfassung und Aufnahme im Jahr 2026 ein Anteil von 59,11 % am Umsatz des Marktes für Security Data Pipeline, während In-Stream-Erkennung bis 2032 voraussichtlich mit einem CAGR von 21,55 % wachsen wird.
- Nach Bereitstellung entfiel auf On-Premises im Jahr 2026 ein Anteil von 70,12 % am Umsatz des Marktes für Security Data Pipeline, während Cloud-Bereitstellung bis 2032 voraussichtlich mit einem CAGR von 22,14 % wachsen wird.
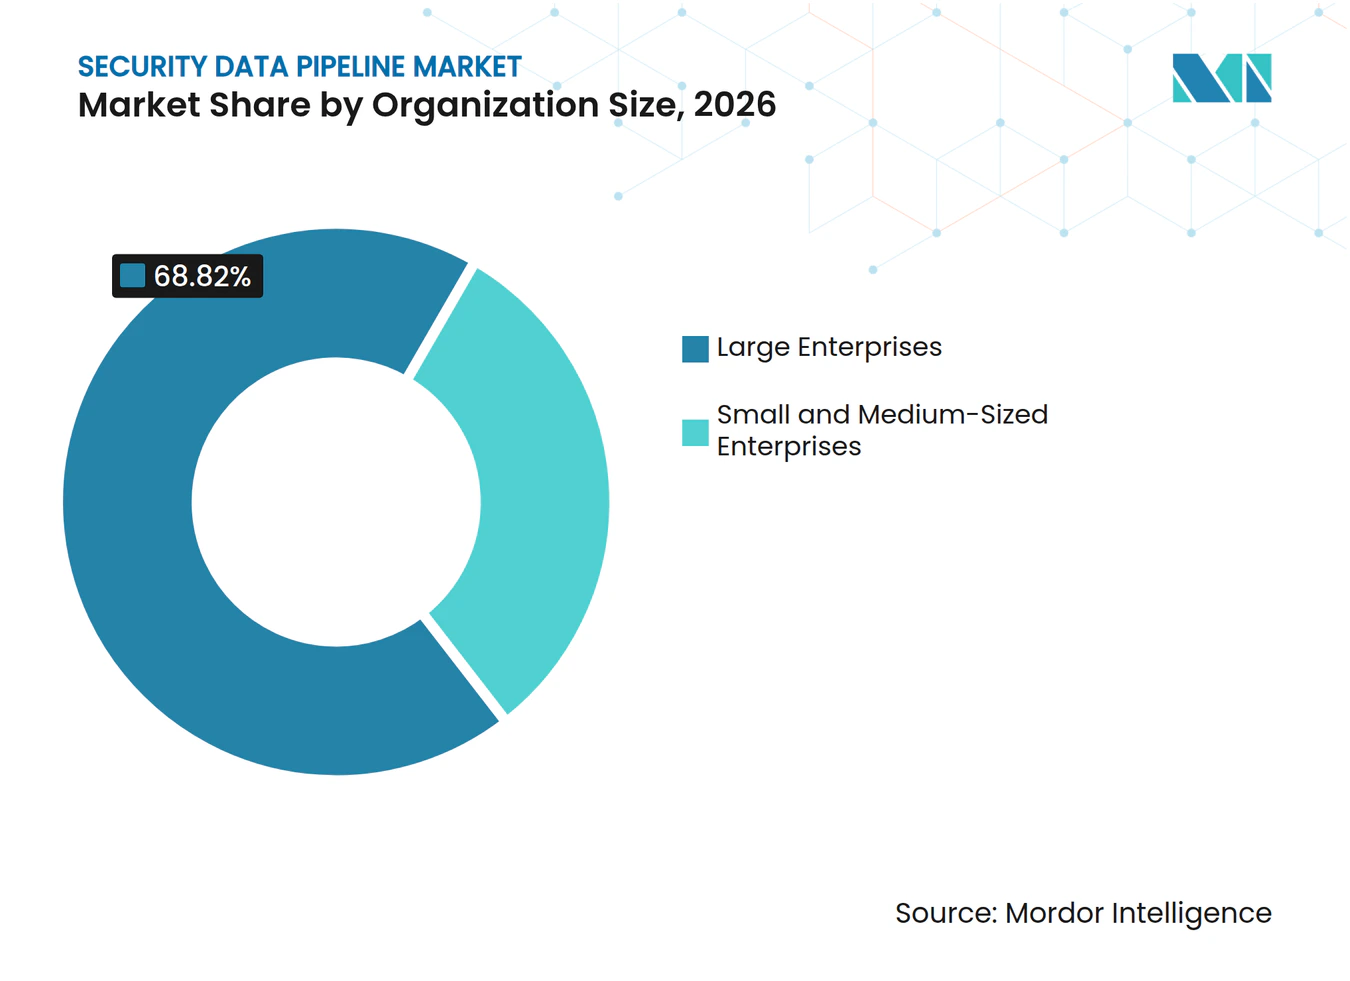
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Anteil von 68,82 % am Umsatz des Marktes für Security Data Pipeline, während kleine und mittlere Unternehmen bis 2032 voraussichtlich mit einem CAGR von 22,48 % wachsen werden.
- Nach Endnutzer hielt BFSI im Jahr 2026 einen Anteil von 28,16 % am Umsatz des Marktes für Security Data Pipeline, während Regierung und öffentliche Verwaltung bis 2032 voraussichtlich mit einem CAGR von 20,89 % wachsen werden.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Anteil von 36,41 % am Umsatz des Marktes für Security Data Pipeline, während Asien-Pazifik bis 2032 voraussichtlich mit einem CAGR von 21,26 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Steigende Volumina an Sicherheitstelemetrie | +5.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Optimierung der SIEM-Aufnahmekosten | +4.6% | Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| KI-taugliche Anforderungen an die Sicherheitsdatenqualität | +3.2% | Global, mit frühen Gewinnen in Nordamerika und Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Hybride und Multi-Cloud-Sicherheitsoperationen | +2.9% | Nordamerika, Europa, Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Regulatorische Aufbewahrung und Datenresidenzkontrollen | +2.1% | EU, Indien, Kernregion Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Echtzeiterkennung und In-Stream-Analysen | +1.4% | Global | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Steigende Volumina an Sicherheitstelemetrie
Sicherheitstelemetrie wächst schneller, als viele Infrastrukturbudgets bewältigen können, was den Bedarf an Kontrollen vor dem Eingang der Daten in ein SIEM unterstreicht. IDC nannte ein jährliches Wachstum der Unternehmenstelemetrie von 29 %, und Cribl wies darauf hin, dass dieses Wachstum den Druck auf nach Datenvolumen bepreiste Tools erhöht. Cloud-Migration, 5G-Einführung, IoT-Adoption und der Einsatz weiterer Sicherheitstools fügen neue Datenquellen hinzu, ohne ältere konsequent zu entfernen. KI-Workloads fügen zudem Inferenzprotokolle, Token-Datensätze und API-Aktivitäten hinzu, die sowohl betriebliche als auch sicherheitsbezogene Überwachung erfordern. Der Markt für Security Data Pipeline profitiert von Filterung und Weiterleitung, die hochwertige Datensätze erhalten und gleichzeitig unnötige Aufnahmen reduzieren können. Dies macht die Pipeline-Bereitstellung zu einem praktischen Bestandteil der Aufrechterhaltung der Sicherheitstransparenz bei steigenden Datenvolumina.
Optimierung der SIEM-Aufnahmekosten
Volumenbasierte SIEM-Preisgestaltung gibt Organisationen einen direkten Anreiz, Telemetrie zu reduzieren, bevor sie kostspielige Speicher- und Analysesysteme erreicht. Produkte für Security Data Pipeline arbeiten vorgelagert und ermöglichen es Teams, Filterungs-, Aggregations- und Weiterleitungsregeln anzuwenden, bevor ein Abrechnungsschwellenwert erreicht wird. IBM berichtete, dass die globalen durchschnittlichen Kosten einer Datenpanne im Jahr 2025 4,44 Millionen USD betrugen, was Entscheidungen über Sicherheitsausgaben mit der Notwendigkeit verknüpft, wirksame Risikokontrollen aufrechtzuerhalten.[1] Organisationen können Mittel von der Speicherung geringwertiger Daten auf Triage, Erkennungsinhalte und Reaktionsprozesse umleiten, wenn die Pipeline unnötige Datenbewegungen reduziert. Der Markt für Security Data Pipeline adressiert daher sowohl finanzielle als auch betriebliche Belange, anstatt als enger Infrastrukturkauf zu dienen. Modulare Sicherheitsarchitekturen stärken zudem die Rolle einer separaten Steuerungsschicht zwischen Datenquellen und nachgelagerten Tools.
KI-taugliche Anforderungen an die Sicherheitsdatenqualität
KI-gestützte Erkennung und SOC-Assistenten benötigen konsistente, angereicherte Telemetrie, um verwertbare Ergebnisse zu liefern. Rohe Protokolle verwenden häufig unterschiedliche Formate, Feldnamen und Schemata, was die Zuverlässigkeit automatisierter Analysen verringern kann. Das Open Cybersecurity Schema Framework bietet einen gemeinsamen Ansatz zur Normalisierung von Sicherheitsdaten aus verschiedenen Quellen. Cribl startete StreamAI im September 2026 mit einem Modell-Router, der KI-Workloads basierend auf Aufgaben- und Kostenanforderungen an geeignete Modelle weiterleitet. SANS stellte in seiner Forschung von 2026 fest, dass 60 % der Organisationen Qualifikationslücken als ihre größte Herausforderung bei der Belegschaft identifizieren. Der Markt für Security Data Pipeline kann Teams unterstützen, die sauberere Daten und eine stärker automatisierte Verarbeitung benötigen, ohne gleichwertiges Fachpersonal hinzuzufügen.
Hybride und Multi-Cloud-Sicherheitsoperationen
Unternehmen verwalten Telemetrie zunehmend über On-Premises-Netzwerke, öffentliche Cloud-Plattformen, Software-als-Dienstleistung-Anwendungen und Betriebstechnologieumgebungen hinweg. Eine Pipeline kann als Richtlinienschicht fungieren, die bestimmt, wo jeder Datenstrom angereichert, maskiert, weitergeleitet und aufbewahrt wird. Dies ist nützlich, wenn Daten gleichzeitig an ein SIEM, einen Data Lake, einen verwalteten Sicherheitsanbieter oder mehrere Ziele gesendet werden müssen. DataBahn beschreibt Pipeline-Tools als eine Möglichkeit, Cloud-Egress- und Sicherheitsdatenspeicherkosten zu reduzieren und gleichzeitig ausgewählte Protokolle aufzubewahren. Anforderungen an die Datenresidenz können auch verlangen, dass die Verarbeitung innerhalb einer bestimmten Jurisdiktion verbleibt, anstatt alle Telemetrie in einen zentralisierten Cloud-Dienst zu verschieben. Diese Betriebsbedingungen erweitern die Rolle des Marktes für Security Data Pipeline in verteilten Sicherheitsumgebungen.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Komplexität der Parser-Wartung und des Schema-Drifts | -1.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Migrationsrisiko durch fest verankerte SIEM-Workflows | -1.4% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Mangel an Fachkräften für Sicherheitsdaten-Engineering | -1.0% | Global | Mittelfristig (2–4 Jahre) |
| Anbieterkonsolidierung und Kompromisse bei der Neutralität | -0.7% | Nordamerika und Europa | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Komplexität der Parser-Wartung und des Schema-Drifts
Die Parser-Wartung kann den Betriebsaufwand einer Security Data Pipeline erhöhen, wenn vorgelagerte Quellen ihre Formate ändern. Feldumbenennungen, neue Ereignistypen und Versionsänderungen können Lücken oder fehlerhafte Ausgaben erzeugen, wenn Parsing-Regeln nicht aktualisiert werden. Dieses Problem wird schwieriger, wenn Organisationen mehr Anwendungen, Sicherheitstools, Cloud-Dienste und Software-Updates hinzufügen. Anbieter wie Axoflow fördern automatisierte Schema-Verarbeitung und codefreie Kuratierung, um diese Aufgaben zu vereinfachen. Die automatisierte Parser-Anpassung erfordert jedoch weiterhin eine unternehmensweite Validierung über verschiedene Protokollformate und Betriebsbedingungen hinweg. Der Markt für Security Data Pipeline muss diese Wartungsanforderung berücksichtigen, da schlechtes Parsing die Erkennungsqualität beeinträchtigen und Compliance-Bedenken aufwerfen kann.
Migrationsrisiko durch fest verankerte SIEM-Workflows
Die Änderung eines SIEM-Workflows umfasst Erkennungsregeln, Analystenverfahren, Compliance-Dashboards und Verbindungen zur Incident-Response, die möglicherweise von bestehenden Datenformaten abhängen. Die Einführung einer Normalisierungsschicht kann diese Komponenten auf eine Weise beeinflussen, die vor der Implementierung möglicherweise nicht erkennbar ist. Viele Organisationen nutzen parallele Betriebsabläufe, während sie Legacy- und neue Pipelines gegen aktuelle und Zielsicherheitstools testen. Dies erhöht Zeit und Kosten für Bereitstellungen, insbesondere in großen Organisationen mit etablierten Inhalten und zahlreichen Integrationen. Der Markt für Security Data Pipeline sieht sich einem langsameren Verkaufszyklus gegenüber, bei dem Käufer eine detaillierte Migrationsplanung und den Nachweis verlangen, dass die bestehende Transparenz erhalten bleibt. Diese Risiken können bei kleineren Bereitstellungen, die mit einem neuen Betriebsmodell beginnen, weniger schwerwiegend sein.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Software behält die Umsatzführerschaft, während Dienstleistungen expandierenSoftware hielt im Jahr 2026 einen Anteil von 66,24 % am Markt für Security Data Pipeline, was den kommerziellen Wert widerspiegelt, der Weiterleitungsrichtlinien, Anreicherungslogik und Erkennungsinhalten beigemessen wird. Käufer nutzen die Software-Schicht, um zu steuern, wie Datensätze von Quellsystemen zu Analyse-, Speicher- oder verwalteten Dienstumgebungen gelangen, und wenden dabei Kontrollen an, die mit ihren Betriebsverfahren übereinstimmen. Die Kategorie umfasst Funktionen, die geringwertige Ereignisse filtern, Felder standardisieren, ausgewählte Informationen maskieren und jeden Datensatz an ein geeignetes Ziel weiterleiten. Die Führungsposition von Software zeigt, dass Käufer die Pipeline als zentralen Kontrollpunkt betrachten, da ihre Regeln die Qualität, Nutzbarkeit und Kosten der an nachgelagerte Tools gelieferten Daten beeinflussen. Umfangreiche Integrationen und flexible Verarbeitung sind wichtig, da Sicherheitsteams eine konsistente Behandlung über viele Quellen hinweg benötigen, ohne ihr bestehendes Betriebsmodell neu aufbauen zu müssen.
Dienstleistungen werden bis 2032 voraussichtlich mit einem CAGR von 21,86 % wachsen, unterstützt durch den Bedarf an komplexer Integration, Migration und verwaltetem Betrieb. Professionelle Dienstleistungen können Implementierungsplanung, Parser-Entwicklung, Quell-Onboarding, SIEM-Migrationsunterstützung, Tests, Dokumentation und laufendes Pipeline-Management umfassen. Diese Aktivitäten sind schwer zu standardisieren, da jeder Kunde eine andere Kombination aus Quellen, Schemata, Kontrollen, Aufbewahrungsregeln und regulatorischen Verantwortlichkeiten hat. Cribl meldete mehr als 300 Millionen USD an jährlich wiederkehrenden Umsätzen, 1.500 Unternehmenskunden und 70 neue Integrationen, die im Jahr 2026 hinzugefügt wurden. Die Dienstleistungschance ist am stärksten dort, wo Kunden sorgfältige Unterstützung beim Übergang benötigen, um Erkennungsabdeckung, Berichtsqualität und Compliance-Prozesse bei der Änderung etablierter Workflows zu erhalten.


Nach Funktion:
Erfassung verankert die Nachfrage, während In-Stream-Erkennung wächstErfassung und Aufnahme machten im Jahr 2026 59,11 % des Umsatzes aus und sind damit der größte Funktionsbereich im Markt für Security Data Pipeline. Diese Position spiegelt den primären Bedarf wider, Telemetrie zu erfassen, zu prüfen und weiterzuleiten, bevor sie an kostspielige Analyse- und Speicherplattformen gesendet wird. Organisationen nutzen Pipelines zur Verwaltung von Daten aus Endpunkten, Netzwerken, Anwendungen, Cloud-Diensten, Identitätssystemen und anderen Quellen, die Datensätze mit unterschiedlichen Volumina und Formaten erzeugen. Die Funktion kann Duplikate reduzieren und sicherstellen, dass relevante Ereignisse das richtige Analyse-, Speicher- oder verwaltete Dienstziel in einer Form erreichen, die nachgelagerte Teams nutzen können. Erfassung und Aufnahme bilden daher die Grundlage für spätere Filterungs-, Normalisierungs-, Transformations- und Erkennungsschritte, anstatt als isolierte Datentransportaktivität zu fungieren.
In-Stream-Erkennung wird bis 2032 voraussichtlich mit einem CAGR von 21,55 % wachsen, da Teams mehr Erkennungslogik vor der SIEM-Aufnahme platzieren. Axoflow startete AxoDetect im September 2026, um Erkennungsingenieuren zu ermöglichen, Sigma-Regeln gegen OCSF-normalisierte Daten in der Pipeline auszuführen.[2] Der Ansatz kann Warnmeldungen an ein SIEM senden, während vollständige Datensätze in einer kostengünstigeren Speicherschicht aufbewahrt werden, was Teams Optionen für Reaktion, Untersuchung und Langzeitaufbewahrung bietet. Filterung und Reduzierung kontrollieren Datenkosten, während Normalisierung und Transformation Informationen für Analysen, KI-Tools, Compliance-Berichte und eine konsistentere Nutzung in einer Sicherheitsumgebung aufbereiten. Eine frühere Verarbeitung kann den Erkennungszeitpunkt vom SIEM-Aufnahmezeitpunkt trennen und die Security Data Pipeline Branche über einfache Datenbewegung hinaus zu einer aktiveren Sicherheitsrolle führen.
Nach Bereitstellung:
On-Premises bleibt wichtig, während die Cloud-Nutzung steigtOn-Premises-Bereitstellung machte im Jahr 2026 70,12 % des Umsatzes aus, was darauf hindeutet, dass viele Organisationen die Pipeline-Verarbeitung weiterhin in der Nähe ihrer bestehenden Sicherheitssysteme halten. Dieser Marktanteil im Bereich Security Data Pipeline spiegelt Anforderungen an die Datenresidenz, Egress-Kosten, langjährige SIEM-Investitionen und eine betriebliche Präferenz für die Verarbeitung sensibler Datensätze in einer kontrollierten lokalen Umgebung wider. Sicherheitsteams können lokale Verarbeitung wählen, wenn sehr hohe Datenvolumina andernfalls einen Wechsel zu einer Cloud-gehosteten Pipeline und dann zurück zu einer On-Premises-Plattform zur Analyse erfordern würden. Sie kann auch Umgebungen unterstützen, in denen sensible Telemetrie, Kundendaten, Betriebsdatensätze oder Regierungsinformationen einen definierten Standort nicht verlassen dürfen. Die anhaltende Rolle der lokalen Verarbeitung zeigt, dass die Cloud-Adoption den Bedarf an kundenverwalteten Engines nicht beseitigt, insbesondere in regulierten Organisationen mit etablierten Workflows.
Cloud-Bereitstellung wird bis 2032 voraussichtlich mit einem CAGR von 22,14 % wachsen, da Organisationen Sicherheitsoperationen modernisieren und Cloud-native Systeme einführen. Cloud-Bereitstellung kann das Plattformmanagement vereinfachen, einen schnelleren Zugang zu neuen Integrationen ermöglichen und Teams unterstützen, die in mehreren verteilten Umgebungen tätig sind. Hybride Architekturen kombinieren eine Cloud-Steuerungsebene mit kundenseitig gehosteten Verarbeitungs-Engines, sodass Organisationen sensible Telemetrie vor Ort aufbewahren können, während sie zentral verwaltete Richtlinien und Administration nutzen. DataBahn identifiziert flexible Weiterleitungs- und Bereitstellungsoptionen als wichtig für Organisationen, die Sicherheits-, IT-Betriebs-, Observability- und Compliance-Daten verwalten. Die Marktgröße für Cloud-Bereitstellungen im Bereich Security Data Pipeline wird durch Modernisierungsprojekte gestützt, die einzelne Standorte für Sicherheitsoperationen durch verteilte Architekturen ersetzen und dabei lokale Kontrolle dort erhalten, wo sie notwendig ist.
Nach Unternehmensgröße:
Großunternehmen führen, während KMU Zugang gewinnenGroßunternehmen hielten im Jahr 2026 68,82 % des Umsatzes, da sie hohe Telemetrievolumina verwalten und komplexe Sicherheitsumgebungen betreiben. Diese Organisationen können mehrere SIEMs, Cloud-Dienste, Geschäftsanwendungen, Sicherheitsprodukte und Betriebssysteme gleichzeitig nutzen, wobei jede Quelle einen separaten Datenstrom erzeugt, der einer Steuerung bedarf. Ihre Datenvolumina erzeugen Druck, unnötige Aufnahmen zu reduzieren und konsistente Kontrollen über Ziele hinweg aufrechtzuerhalten, ohne die Transparenz zu beeinträchtigen, die Analysten benötigen. Große Teams haben auch etablierte Erkennungsregeln, Berichtspflichten und Incident-Response-Verfahren, die eine sorgfältige Migration und gründliche Tests erfordern, bevor eine neue Schicht eingeführt wird. Der Markt für Security Data Pipeline bedient diesen Bedarf durch eine strukturierte Steuerungsschicht zwischen großen Mengen an Quelldaten und den nachgelagerten Tools, die für Sicherheitsoperationen verwendet werden.
Kleine und mittlere Unternehmen werden bis 2032 voraussichtlich mit einem CAGR von 22,48 % wachsen, da verwaltete Bereitstellung und KI-gestützte Konfiguration die Implementierungshürden senken. Frühere Bereitstellungen erforderten oft dedizierte Daten-Engineering-Ressourcen, um Parsing- und Weiterleitungsregeln für eine vielfältige Auswahl an Sicherheitsquellen zu erstellen, zu validieren, zu aktualisieren und zu pflegen. Vorgefertigte Regeln für gängige Quellen und Software-als-Dienstleistung-Bereitstellung können den erforderlichen Fachaufwand für kleinere Teams reduzieren und gleichzeitig die Datenverarbeitung verbessern. SANS berichtete, dass Qualifikationslücken eine führende Herausforderung bei der Belegschaft sind, was Automatisierung für Organisationen ohne großes Sicherheits-Engineering-Personal relevant macht. Prüfungs- und Berichtspflichten geben kleineren Organisationen einen weiteren Grund, die Kontrolle über ihre Sicherheitsdaten zu verbessern, was die Nachfrage über den Anwendungsfall der Kostenoptimierung für Großunternehmen hinaus ausweitet.

Nach Endnutzer:
BFSI führt, während die Nachfrage des öffentlichen Sektors wächstBFSI machte im Jahr 2026 28,16 % des Umsatzes aus und ist damit die führende Endnutzergruppe im Markt für Security Data Pipeline. Finanzinstitute verwalten Transaktionsdatensätze, Betrugswarnungen, Kundeninformationen, Prüfprotokolle, Identitätsaktivitäten und Anwendungsereignisse, die eine sichere Handhabung und zeitnahe Analyse erfordern. Regulatorische Verpflichtungen betonen Datenaufbewahrung, Zugangskontrolle, Governance, Echtzeit-Monitoring und Aufzeichnungen, die belegen, wie Daten während eines Vorfalls oder einer Prüfung behandelt wurden. Diese Anforderungen machen die Bewegung und Behandlung von Sicherheitsinformationen zu einem betrieblichen und strategischen Anliegen auf Vorstandsebene und nicht zu einer Back-Office-Technologieentscheidung. Thales berichtete, dass im Jahr 2026 nur 32 % der Finanzdienstleistungsorganisationen vollständige Transparenz darüber hatten, wo ihre Daten gespeichert waren.
Regierung und öffentliche Verwaltung werden bis 2032 voraussichtlich mit einem CAGR von 20,89 % wachsen, da Investitionen in Cybersicherheit die Modernisierung unterstützen. Das US-Verteidigungsministerium stellte für das Haushaltsjahr 2026 14,3 Milliarden USD für Cyberspace-Aktivitäten bereit, darunter 9,1 Milliarden USD für Cybersicherheitsprogramme. Regierungsorganisationen müssen vielfältige Systeme, hochwertige Daten und formale Anforderungen an die Meldung von Vorfällen verwalten, was die Bedeutung von Datenweiterleitung, -aufbewahrung und -überwachung erhöht. Gesundheitswesen und Biowissenschaften erfordern prüfbare Datenflüsse, die Patienteninformationen in Multi-Cloud-Umgebungen schützen, während IT und Telekommunikation, Fertigung, Energie und Einzelhandel Quellen und betriebliche Anforderungen hinzufügen. Diese breitere Endnutzerbasis gibt dem Markt für Security Data Pipeline Zugang zu Sektoren mit unterschiedlichen Compliance-Prioritäten, Bereitstellungsanforderungen und internen Sicherheitsfähigkeiten.
Geografische Analyse
Markt für Sicherheitsdatenpipelines in Nordamerika
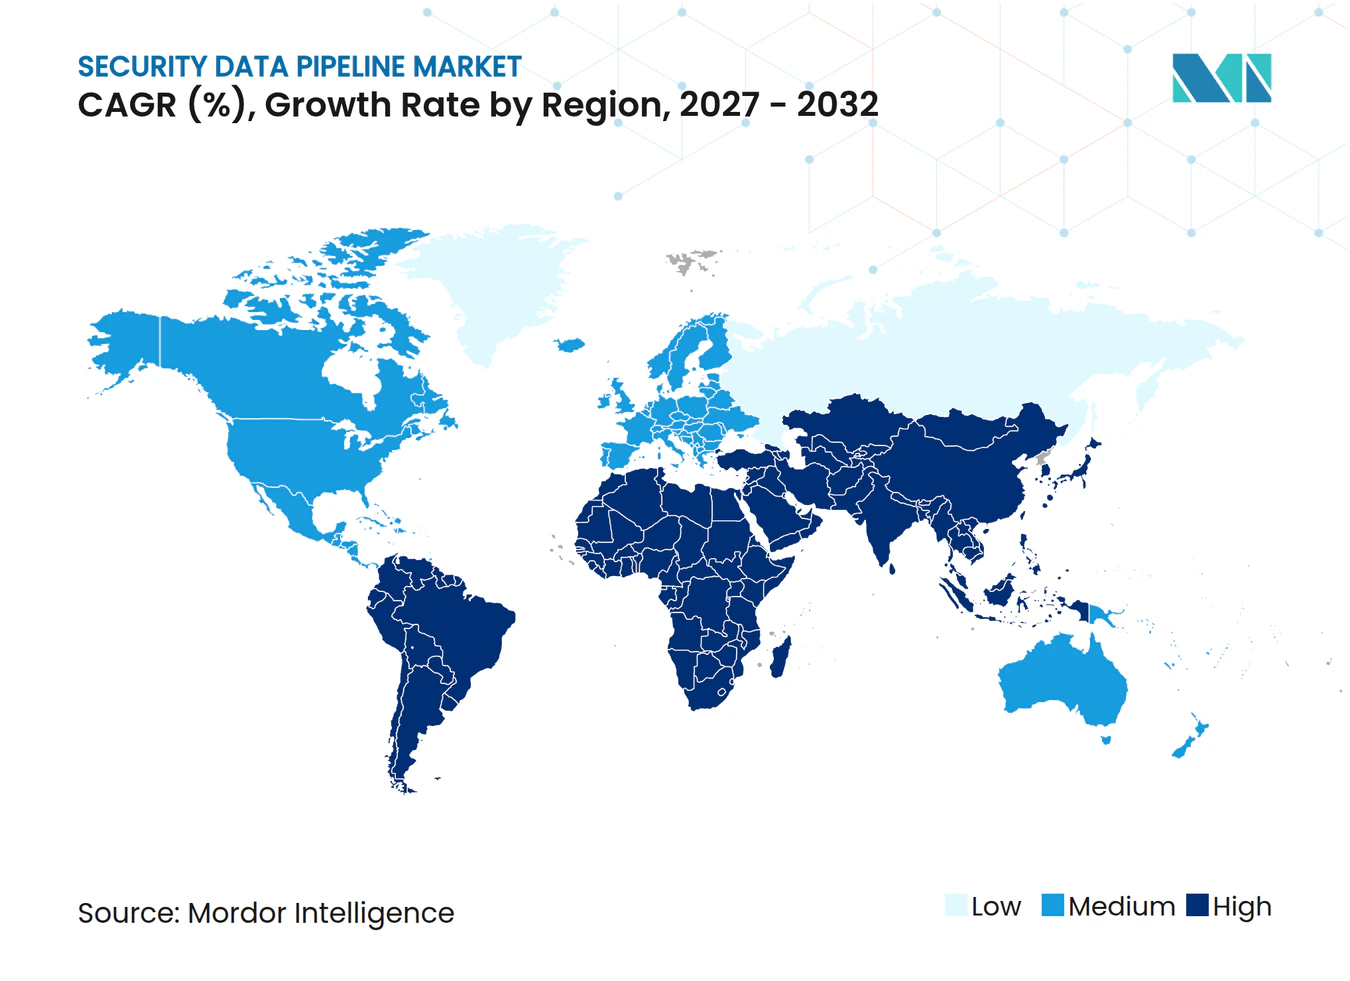
Nordamerika entfiel im Jahr 2026 auf 36,41 % des Umsatzes und hält damit den größten Anteil am Markt für Sicherheitsdatenpipelines. Die Region weist eine hohe Konzentration an SIEM-Implementierungen, sicherheitsorientierten Unternehmen, großen Cloud-Umgebungen und Käufern auf, die umfangreiche Mengen an Betriebs- und Sicherheitsdaten verwalten müssen. Die Vereinigten Staaten tragen einen Großteil dieser Nachfrage durch große Unternehmensumgebungen und Cybersicherheitsprogramme des öffentlichen Sektors bei, während Kanada Nachfrage aus dem Finanzdienstleistungssektor und von Regierungsnutzern hinzufügt. Das US-Verteidigungsministerium hat für das Haushaltsjahr 2026 14,3 Milliarden USD für Cyberspace-Aktivitäten eingeplant, und die Cybersecurity and Infrastructure Security Agency beantragte 2,4 Milliarden USD für Cyberoperationen, Analysesysteme und Dateninfrastruktur.
Markt für Sicherheitsdatenpipelines in Europa
Europa wird stark durch Anforderungen an die operative Resilienz, die Protokollierung von Vorfällen und den kontrollierten Umgang mit IKT-Risikodaten geprägt. Der Digital Operational Resilience Act gilt seit dem 17. Januar 2025 für betroffene EU-Finanzunternehmen, und der NIS2-Rahmen erweitert die Cybersicherheitspflichten auf eine breitere Palette kritischer Einrichtungen.[3] Die Europäische Kommission schlug im Januar 2026 gezielte NIS2-Änderungen vor, um die Compliance-Komplexität für 28.700 Unternehmen zu reduzieren, darunter 6.200 Kleinstunternehmen und kleine Unternehmen. Deutschland, das Vereinigte Königreich und Frankreich bleiben wichtige Märkte, da regulierte Organisationen in diesen Ländern einen kontrollierten Umgang mit Sicherheitsdaten und dokumentierte Technologierisikovorgaben erfordern. Diese Bedingungen veranlassen Käufer, im Markt für Sicherheitsdatenpipelines nach prüfbaren Routing-, Aufbewahrungs- und Datenresidenzkontrollen zu suchen.
Markt für Sicherheitsdatenpipelines in APAC, MEA und Südamerika
Asien-Pazifik wird bis 2032 voraussichtlich mit einer CAGR von 21,26 % wachsen – die höchste regionale Rate im Markt für Sicherheitsdatenpipelines. Cloud-Einführung, digitale Zahlungen, nationale Cybersicherheitsvorschriften, der Ausbau der Technologieinfrastruktur und das öffentliche Interesse an inländischen KI-Kapazitäten stützen die regionale Nachfrage. Indien ist eine wichtige Wachstumsquelle, da die Reserve Bank of India im Jahr 2026 Cybersicherheits- und Technologierisikovorgaben für Geschäftsbanken und Nichtbanken-Finanzunternehmen herausgegeben hat. China, Japan, Südkorea und andere Volkswirtschaften der Region steigern die Nachfrage durch Cloud-, 5G-, Industrie- und souveräne KI-Programme, die neue Daten- und Governance-Anforderungen erzeugen. Südamerika, der Nahe Osten und Afrika sind nach wie vor Märkte in einem früheren Entwicklungsstadium, in denen die Einführung der Regulierung im Finanzsektor und der IT-Modernisierung von Unternehmen folgt, wobei Brasilien, Saudi-Arabien und Südafrika fortgeschrittenere Beschaffungsumgebungen darstellen.
Wettbewerbslandschaft
Marktkonzentration
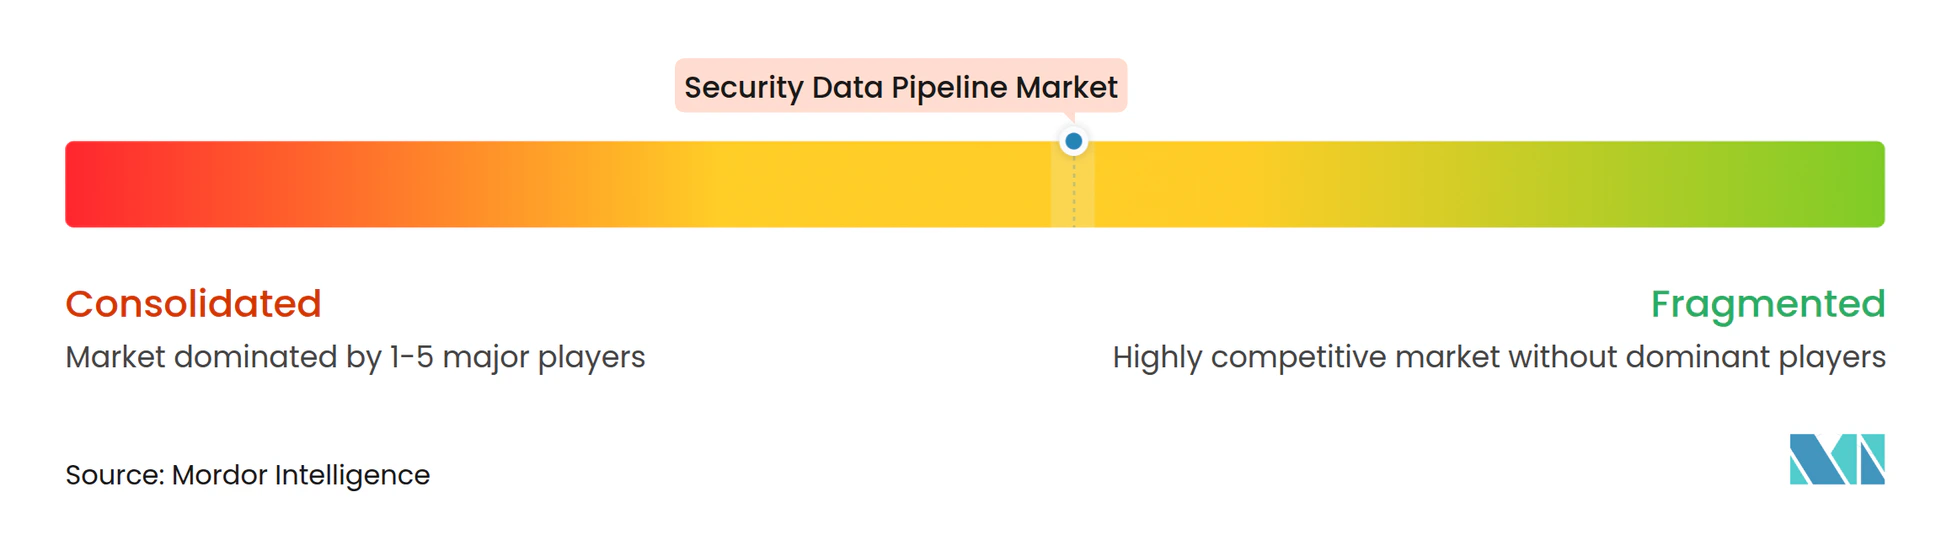
Der Markt für Security Data Pipeline ist unter spezialisierten Anbietern mäßig fragmentiert, obwohl größere Plattformanbieter die Kategorie konsolidieren. Cribl hält die größte unabhängige Position mit mehr als 300 Millionen USD an jährlich wiederkehrenden Umsätzen und 1.500 Unternehmenskunden Ende 2026.[4] Axoflow, DataBahn, Tenzir, VirtualMetric und Abstract Security konkurrieren durch unterschiedliche Ansätze zur Datenkuratierung, Schema-Verarbeitung, Multi-Ziel-Weiterleitung, Bereitstellungsflexibilität und Analysen. Käufer bewerten Connector-Abdeckung, Regelmanagement, Datenresidenz, Skalierbarkeit und Integration mit bestehenden SIEM-Tools, da diese Entscheidungen den täglichen Betrieb und die Fähigkeit beeinflussen, Technologieanbieter später zu wechseln.
CrowdStrike stimmte im August 2025 der Übernahme von Onum zu und fügte damit Echtzeit-Filterungs-, Anreicherungs- und Weiterleitungsfähigkeiten zum Falcon Next-Gen SIEM hinzu. SentinelOne stimmte im September 2025 der Übernahme von Observo AI zu, um KI-native Telemetrie-Pipeline-Fähigkeiten zu seiner Singularity-Plattform hinzuzufügen. Diese Transaktionen zeigen, dass SIEM- und Extended Detection and Response-Anbieter Pipeline-Kontrollen als wichtigen Bestandteil einer umfassenderen Sicherheitsplattform betrachten. Konsolidierung kann Kunden eine engere Integration bieten, kann aber auch Fragen zur Unterstützung von Tools außerhalb der Plattform des übernehmenden Anbieters aufwerfen und die Wahrnehmung der Weiterleitungsneutralität verringern. Der Markt für Security Data Pipeline enthält daher weiterhin einen Kompromiss zwischen integrierten Plattformen und unabhängigen Weiterleitungsoptionen.
Cribl startete Cribl Detect im September 2026 als SIEM-Angebot, das es Teams ermöglicht, Warnmeldungen, Untersuchungen und Analysen gegen Daten auszuführen, ohne sie in eine monolithische Plattform zu duplizieren. Das Unternehmen startete auch StreamAI im September 2026 zur Verwaltung von KI-Modell-Routing und damit verbundenen Betriebskosten. Axoflow bietet vollständig luftgespaltene On-Premises-Bereitstellungsoptionen für Käufer mit strengen Anforderungen an die Datenresidenz. Tenzir entwickelt seine Verarbeitungsplattform für unternehmensweite und Multi-Cloud-Datenbewegung und -analyse weiter. Wettbewerbsstärke hängt davon ab, ob Anbieter neue Datenquellen, sich ändernde Schemata, frühere Erkennung und Compliance-Kontrollen unterstützen können, ohne den Betriebsaufwand für Kundenteams übermäßig zu erhöhen.
Marktführer in der Security Data Pipeline Branche
-
Axoflow, Inc.
-
Realm Security, Inc.
-
Abstract Security, Inc.
-
Cribl, Inc.
-
Mezmo, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Sicherheitsdatenpipelines Unternehmen in diesem Bericht
- Cribl, Inc.
- DataBahn.ai, Inc.
- Axoflow, Inc.
- Tenzir GmbH
- VirtualMetric B.V.
- Abstract Security, Inc.
- Monad, Inc.
- Realm Security, Inc.
- Datable, Inc.
- Query.AI, Inc.
- Fleak, Inc.
- SEGARK GmbH
- Panther Labs, Inc.
- observIQ, Inc.
- Tarsal, Inc.
- Onum, Inc.
- Observo AI, Inc.
- Mezmo, Inc.
- Logz.io, Inc.
- StreamSets, Inc.
Neueste Industrielle Entwicklungen in Markt für Sicherheitsdatenpipelines
- September 2026: Cribl startete Cribl Detect, ein vollständiges SIEM-Produkt, das auf seiner offenen Telemetrieplattform aufgebaut ist, zu einem Preis von bis zu 50 % unter bestehenden SIEM-Alternativen, und trat damit direkt in den 8,2 Milliarden USD schweren SIEM-Markt ein. Die Markteinführung integriert Bedrohungserkennungstechnologie aus Cribls Übernahme von CardinalOps im Juli 2026 und ist darauf ausgelegt, Sicherheitsteams die Ausführung von Warnmeldungen, Untersuchungen und Analysen gegen Daten zu ermöglichen, wo immer diese sich befinden, ohne sie in einen monolithischen Anbieter-Stack zu duplizieren.
- September 2026: Cribl startete StreamAI, ein unternehmensweites KI-Gateway mit einem eingebetteten Modell-Router, der in seine offene Datenplattform integriert ist. StreamAI leitet KI-Anfragen und Workloads zum richtigen Modell zum richtigen Preis weiter und bietet kostenlose Inferenz für Kunden, die automatisches Daten-Routing zu bewerteten KI-Modellen nutzen, und adressiert damit direkt unkontrollierte Token-Kosten aus KI-Workloads, die auf Sicherheitstelemetrie operieren.
- September 2026: Axoflow startete AxoDetect im Early-Access-Programm auf der Splunk .conf26 und ermöglichte Erkennungsingenieuren, Sigma-Regeln im Stream auf OCSF-normalisierten Daten vor der SIEM-Aufnahme auszuführen. Warnmeldungen werden an das SIEM weitergeleitet, während vollständige Protokolle in AxoLake, einer kostengünstigen Speicherschicht, landen, und positioniert die Plattform als direkte Alternative zu SIEM-first-Erkennungs-Workflows.
- September 2026: Tenzir veröffentlichte Node v6.17.0 und führte parallele Kafka-Operatoren, HTTP-basierte Sink-Parallelisierung und Microsoft Defender KQL-Abfragequellen mit mandantenübergreifender Identitätsföderation über Azure Entra-Mandanten ein. Die Version fügt auch Azure Log Analytics-Integration und ClickHouse-Pushdown hinzu und erweitert damit die unternehmensweite Multi-Cloud-Aufnahmekapazität der Plattform.
Umfang des globalen Berichts zum Markt für Security Data Pipeline
Der Markt für Security Data Pipeline umfasst Software-Plattformen und Dienstleistungen, die Sicherheitstelemetrie erfassen, aufnehmen, verarbeiten, normalisieren, anreichern, weiterleiten, optimieren und verwalten, die in Unternehmens-IT-, Cloud-, Netzwerk-, Endpunkt-, Anwendungs- und Sicherheitsumgebungen erzeugt wird. Diese Lösungen helfen Organisationen, die Qualität von Sicherheitsdaten zu verbessern, Datenaufnahmekosten zu senken, die Leistung von Sicherheitsanalysen zu steigern und Echtzeit-Bedrohungserkennung sowie Reaktions-Workflows zu unterstützen. Der Markt umfasst Plattformen zur Aufnahme von Sicherheitsdaten, Lösungen für das Telemetriemanagement, Stream-Verarbeitungstechnologien, Tools zur Transformation von Sicherheitsdaten sowie zugehörige professionelle und verwaltete Dienstleistungen. Security Data Pipelines dienen als grundlegende Schicht für moderne SIEM-, XDR-, SOAR-, Sicherheitsanalyse- und KI-gestützte Sicherheitsoperationsarchitekturen.
Der Bericht zum Markt für Security Data Pipeline ist segmentiert nach Komponente (Software und Dienstleistungen), Funktion (Erfassung und Aufnahme, Filterung und Reduzierung, Normalisierung und Transformation, In-Stream-Erkennung und weitere Funktionen), Bereitstellung (On-Premises und Cloud), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Endnutzer (Banken, Finanzdienstleistungen und Versicherungen [BFSI], Regierung und öffentliche Verwaltung, Gesundheitswesen und Biowissenschaften, IT und Telekommunikation, Industrielle Fertigung, Energie und Versorgungsunternehmen, Einzelhandel und E-Commerce sowie weitere Endnutzer) und Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Software |
| Dienstleistungen |
| Erfassung und Aufnahme |
| Filterung und Reduzierung |
| Normalisierung und Transformation |
| In-Stream-Erkennung |
| Weitere Funktionen |
| On-Premises |
| Cloud |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Regierung und öffentliche Verwaltung |
| Gesundheitswesen und Biowissenschaften |
| IT und Telekommunikation |
| Industrielle Fertigung |
| Energie und Versorgungsunternehmen |
| Einzelhandel und E-Commerce |
| Weitere Endnutzer |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Südamerika | Brasilien |
| Argentinien | |
| Mexiko | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Russland | |
| Übriges Europa | |
| Asien-Pazifik | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger Asien-Pazifik-Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Komponente | Software | |
| Dienstleistungen | ||
| Nach Funktion | Erfassung und Aufnahme | |
| Filterung und Reduzierung | ||
| Normalisierung und Transformation | ||
| In-Stream-Erkennung | ||
| Weitere Funktionen | ||
| Nach Bereitstellung | On-Premises | |
| Cloud | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Endnutzer | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| Regierung und öffentliche Verwaltung | ||
| Gesundheitswesen und Biowissenschaften | ||
| IT und Telekommunikation | ||
| Industrielle Fertigung | ||
| Energie und Versorgungsunternehmen | ||
| Einzelhandel und E-Commerce | ||
| Weitere Endnutzer | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Mexiko | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Russland | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger Asien-Pazifik-Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Security Data Pipeline?
Der Markt für Security Data Pipeline wird im Jahr 2026 auf 3,90 Milliarden USD geschätzt und soll bis 2032 auf 11,86 Milliarden USD wachsen, mit einem CAGR von 20,48 % von 2027 bis 2032. Dieses Wachstum spiegelt den steigenden Bedarf wider, Sicherheitsdaten zu verwalten, bevor sie SIEM-, Speicher- und Analyseplattformen erreichen.
Was treibt die Nachfrage nach Security Data Pipeline Plattformen an?
Steigende Telemetrievolumina, Kontrolle der SIEM-Aufnahmekosten, KI-taugliche Anforderungen an die Datenqualität, hybride Betriebsabläufe, Anforderungen an die Datenresidenz und formale Aufbewahrungsverpflichtungen unterstützen die Adoption in Sicherheitsteams.
Welche Komponente führt beim Umsatz in diesem Bereich?
Software führt mit 66,24 % des Umsatzes im Jahr 2026, während Dienstleistungen bis 2032 voraussichtlich mit einem CAGR von 21,86 % wachsen werden, da Organisationen Unterstützung bei Implementierung, Migration, Parser-Entwicklung, Integration und Betrieb benötigen.
Warum nutzen Unternehmen Security Data Pipelines vor einem SIEM?
Sie nutzen sie, um Daten zu filtern, anzureichern, zu normalisieren und weiterzuleiten, bevor diese nachgelagerte Tools erreichen, was hilft, Kosten zu kontrollieren, hochwertige Datensätze aufzubewahren, mehrere Ziele zu unterstützen und konsistente Verarbeitungsregeln aufrechtzuerhalten.
Welcher Bereitstellungsansatz expandiert am schnellsten?
Cloud-Bereitstellung wird bis 2032 voraussichtlich mit einem CAGR von 22,14 % wachsen, obwohl On-Premises-Systeme im Jahr 2026 70,12 % des Umsatzes hielten, da Anforderungen an die Datenresidenz und bestehende SIEM-Investitionen weiterhin wichtig sind.
Welche Region wird voraussichtlich am schnellsten wachsen?
Asien-Pazifik wird bis 2032 voraussichtlich mit einem CAGR von 21,26 % wachsen, unterstützt durch Cloud-Adoption, digitale Zahlungen, nationale Cybersicherheitsanforderungen, expandierende Technologieinfrastruktur und Governance-Anforderungen in regulierten Organisationen.