
セキュリティコントロールバリデーション市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
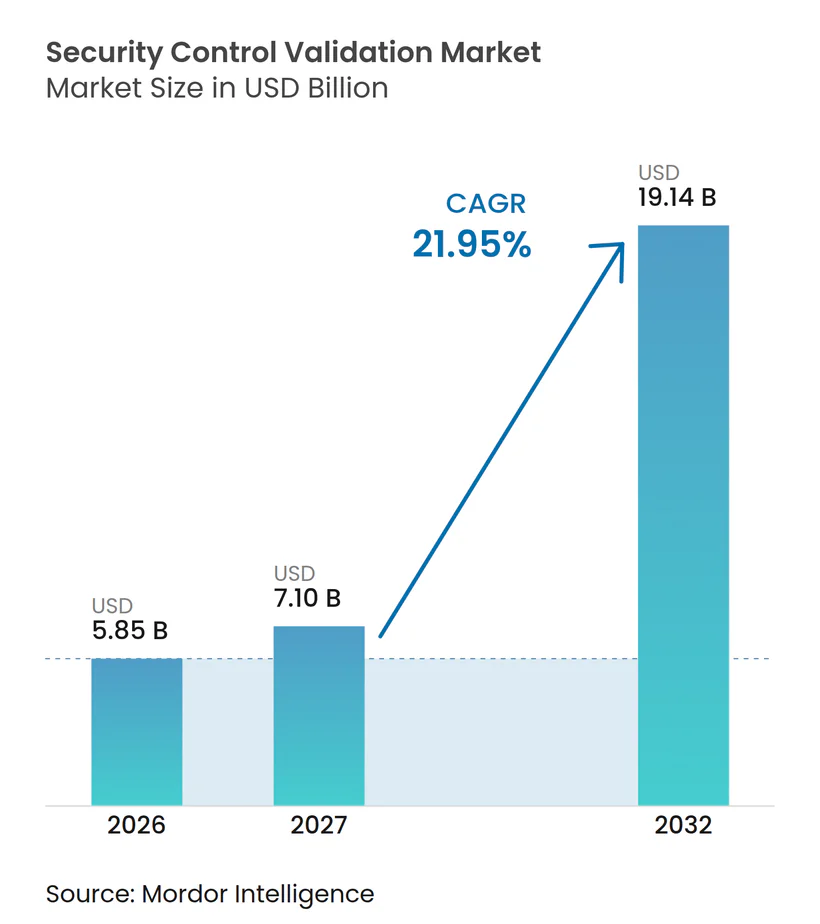
| 市場規模 (2027) | 7.10 十億米ドル |
| 市場規模 (2032) | 19.14 十億米ドル |
| 成長率 (2027 - 2032) | 21.95 % |
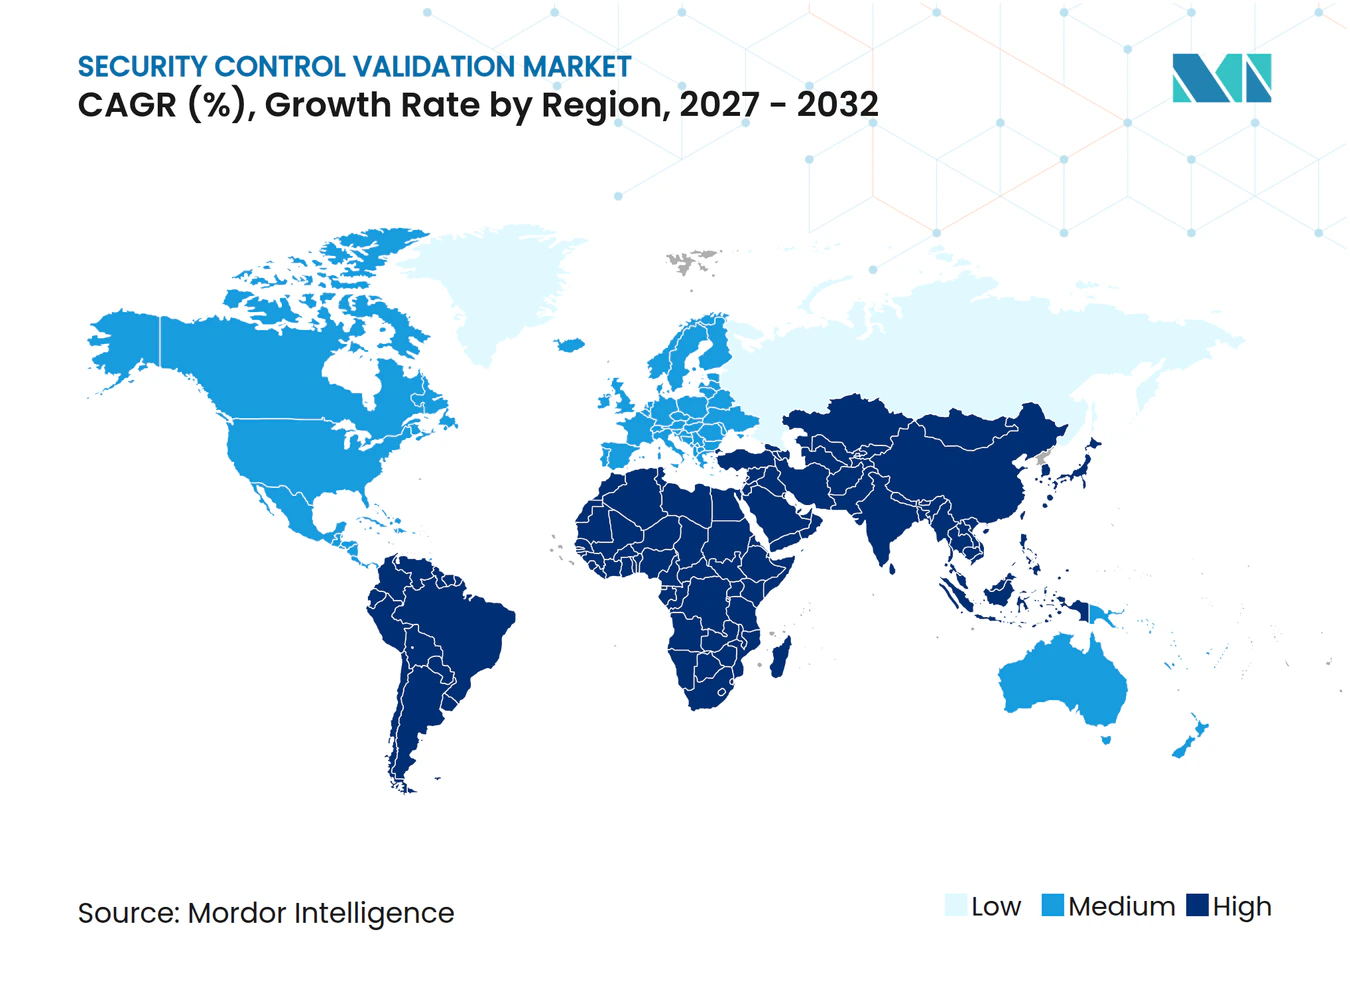
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるセキュリティコントロールバリデーション市場分析
セキュリティコントロールバリデーション市場規模は2026年に5.85 ビリオン 米ドルと評価され、2027年の7.10 ビリオン 米ドルから2032年には19.14 ビリオン 米ドルに達すると推定されており、予測期間2027年~2032年においてCAGR 21.95%で成長する見込みです。攻撃件数の増加により、ライブ環境でコントロールが機能しているという現在の証拠を必要とする組織にとって、定期的な評価の適合性が低下しています。クラウドサービス、アプリケーションインターフェー、および分散インフラストラクチャが攻撃者のシステム横断経路を増やしているため、バイヤーは継続的なバリデーションへと移行しています。金融サービス、政府機関、および重要インフラの運営者は、より厳格なセキュリティ義務とコントロール障害時の高コストに直面しているため、需要を強化しています。ベンダーは、単一のテストツールを販売するのではなく、シミュレーション、エクスポージャー分析、自動テスト、マネージドサービスを組み合わせることで対応しています。セキュリティコントロールバリデーション市場はまた、多くの中小規模組織が調査結果を解釈するスタッフを欠いており、多くの大規模組織が依然として複雑なセキュリティツールスタックを運用しているという実際的な制約にも直面しています。
主要レポートのポイント
- 提供形態別では、ソリューションが2026年のセキュリティコントロールバリデーション市場シェアの67.56%を占め、サービスは2032年までCAGR 24.02%で拡大すると予測されています。
- 展開モード別では、オンプレミス展開が2026年のセュリティコントロールバリデーション市場シェアの70.16%を占め、クラウド展開は2032年までCAGR 23.68%で拡大すると予測されています。
- バリデーションタイプ別では、侵害・攻撃シミュレーションが2026年のセキュリティコントロールバリデーション市場収益の62.18%を占め、攻撃パスおよびエクスポージャーバリデーションは2032年までCAGR 23.08%で拡大すると予測されています。
- 組織規模別では、大企業が2026年のセキュリティコントロールバリデーション市場収益の68.44%を占め、中小企業は2032年までCAGR 23.39%で拡大すると予測されています。
- エンドユーザー産業別では、BFSIが2026年のセキュリティコントロールバリデーション市場収益の30.11%を占め、政府・公共行政は2032年までCAGR 22.36%で拡大すると予測されています。
- 地域別では、北米が2026年のセキュリティコントロールバリデーション市場収益の37.19%を占め、アジア太平洋地域は2032年までCAGR 22.71%で拡大すると予測されています。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドイバーの影響分析*
| ドライバー | CAGRへの影響(概算)% | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| サイバー攻撃の頻度と高度化の増加 | +5.5% | グローバル | 短期(2年以内) |
| 分野別サイバーセキュリティコンプライアンスの強化 | +4.2% | 北米およびヨーロッパ、アジア太平洋地域への波及 | 中期(2〜4年) |
| 定期的なテストから継続的な脅威エクスポージャー管理への移行 | +3.8% | グローバル、北米およびヨーロッパに集中 | 中期(2〜4年) |
| クラウド、SaaS、およびハイブリッド攻撃対象領域の拡大 | +3.1% | アジア太平洋地域中心、中東・アフリカへの波及 | 短期(2年以内) |
| AI加速型の敵対者モデリングとセキュリティバリデーション | +2.5% | グローバル、北米での最速普及 | 中期(2〜4年) |
| サイバー保険引受証拠要件 | +1.8% | 北米およびヨーロッパ | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
サイバー攻撃の頻度と高度化の増加
サイバー攻撃の頻度と高度化は、攻撃者の能力が向上するたびにコントロールチェックの許容間隔が短縮されるため、セキュリティコントロールバリデーション市場の需要の中心となっています。IBMは2026年のグローバル平均侵害コストを4.99 ミリオン 米ドルと報告しており、2025年比で12%増加し、AI対応攻撃インシデントは前年比56%増加し、インシデントあたり1 ミリオン 米ドルが追加されました。2026年のレポートでは、侵害の特定と封じ込めの平均時間が247日であり、5年間の改善傾向が逆転したことも判明しました。金融サービスでは侵害あたりのコストが6.29 ミリオン 米ドルと記録されており、年間を通じて文書化できるコントロール保証への圧力が続いています。この環境は、実際のインシデントがギャップを露呈する前に、コントロールが関連する攻撃者の行動を検出・記録するかどうかをテストするツールを優遇します。セキュリティコントロールバリデーション市場は、その結果として、バイヤーの注目を正式な証明から現在の防御パフォーマンスの証拠へとシフトさせています。
分野別サイバーセキュリティコンプライアンスの強化
規制要件により、コントロールバリデーションは金融機関および重要インフラ運営者にとってより直接的な購入要件となっています。DORAは2025年1月17日から施行さており、金融機関にICTリスクの管理を義務付け、該当する場合は脅威主導型ペネトレーションテストの実施を求めています。PCI DSS 4.0の要件は2025年3月31日に発効し、決済セキュリティプログラムの反復可能な証拠の重要性が高まりました。EUサイバーレジリエンス法は2026年9月11日に積極的に悪用された脆弱性に関する報告義務を導入しました。NIS2はまた、国内実施を通じて18の重要セクターにわたってサイバーセキュリティ義務を拡大しています。複数の地域で事業を展開する組織は、最も厳格なコンプライアンス基準をより広く適用することができ、元の要件を導入した管轄区域を超えた需要を支えています。
定期的なテストから継続的な脅威エクスポージャー管理への移行
年次ペネトレーションテストから継続的な脅威エクスポージャー管理への移行は、セキュリティコントロールバリデーション市場における継続的な需要を支えています。継続的なプログラムは、スコーピング、発見、優先順位付け、バリデーションをモビライゼーションと組み合わせており、バリデーションは特定されたエクスポージャーが重要な資産に影響を与えられるかどうかを確認します。このアプローチは、侵害・攻撃シミュレーション、外部攻撃対象領域管理、脆弱性管理、脅威インテリジェンスを単一の運用サイクルに統合します。AttackIQは2026年7月にAVA Agentic OSを立ち上げ、脅威インテリジェンス、バリデーション、検出エンジニアリング、コントロール最適化にわたる専門エージェントを調整しました。ベンダーは、一回限りの評価に依存するのではなく、プログラム運営をサポートすることでより安定したサブスクリプション収益を得ることができます。バイヤーはまた、観察されたコントロールギャップから修復作業への明確な道筋を得ることができます。
クラウド、SaaS、およびハイブリッド攻撃対象領域の拡大
クラウド、SaaS、およびハイブリッド環境は、組織がバリデーションしなければならない資産の範囲を拡大しており、継続的なテストの採用を支援しています。クラウドセグメントは2032年までCAGR 23.68%で成長すると予測されており、クラウドネイティブデリバリーがアプリケーションパイプラインと接続し、展開作業を削減できるためです。ハイブリッド環境はオンプレミスシステム、パブリッククラウド、SaaSインターフェース、コンテナ化されたサービスを組み合わせており、より多くの依存関係と潜在的なラテラルムーブメントパスを生み出しています。Penteraは2026年4月にAWSマーケットプレイスを通じて利用可能となり、顧客が既存のクラウド購買プロセスを通じてバリデーション提供を調達できるようになりました。[1] IBMは2026年のハイブリッド環境における侵害の平均コストが5.05 ミリオン 米ドルであり、オンプレミスインシデントの4.01 ミリオン 米ドルと比較されると報告しました。セキュリティコントロールバリデーション市場は、したがって、境界に焦点を当てた手法ではカバーできない可能性のある外部インターフェース、クラウド設定、およびアイデンティティ関係をテストする必要性から恩恵を受けています。
制約の影響分析*
| 制約 | CAGRへの影響(概算)% | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| 中小企業における予算とスキルの制約 | -1.9% | グローバル、南米・アフリカ・アジア太平洋地域の小規模市場に集中 | 短期(2年以内) |
| 既存のセキュリティオペレーションテクノロジースタックとの相互運用性のギャップ | -1.3% | グローバル | 中期(2〜4年) |
| 本番シミュレーションに関する安全性と変更管理の懸念 | -0.8% | グローバル、産業製造・エネルギー・ユーティリティセクターで深刻 | 中期(2〜4年) |
| 自律バリデーションにおける証拠品質とモデルバイアスのリスク | -0.6% | グローバル、高度に規制されたセクターで最も深刻 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
中小企業における予算とスキルの制約
中小企業は2032年までCAGR 23.39%で成長すると予測されていますが、人員配置の制約により、バリデーションツールの価値を十分に実現できない場合があります。従業員数2,000人未満の多くの組織は、調査結果を完了した修復に変換するための十分な検出エンジニアリング能力を欠いています。ライセンスの手頃さだけでは、修正作業を優先し、所有し、検証する担当者の必要性を解決できません。これにより、クラウドサブスクリプションが初期の財務的コミットメントを削減する場合でも、採用が制限されます。セキュリティコントロールバリデーション産業は、ソフトウェアと解釈・修復サポートを組み合わせたマネージド提供で対応しています。そのデリバリーモデルは、専門的な内部チームを構築せずに継続的なテストを使用したい中小規模のバイヤーを支援することができます。
既存のセキュリティオペレーションテクノロジースタックとの相互運用性のギャップ
セキュリティコントロールバリデーションプラットフォームは、調査結果をタイムリーな修復タスクにするために、SIEM、SOAR、EDR、ファイアウォール管理、およびITサービス管理システムと統合する必要があります。レガシーセキュリティオペレーションセンターは独自のツールの組み合わせに依存していることが多く、チームが手動でデータ正規化を行う状況が生じる可能性があります。その作業により、常時稼働プログラムが定期的なエクスポトとレビュー作業に縮小される可能性があります。Picus Securityは、そのプラットフォームが75以上の統合を持つと述べており、コネクタカバレッジが重要な製品選択要因である理由を示しています。ITサービス管理およびガバナンスプラットフォームとの双方向リンクにより、一方向のデータエクスポートよりもフォローアップをより一貫したものにすることができます。バイヤーがコントロールのテストと修正の間の手動ステップを減らすことを求めるにつれて、統合の深さは引き続き重要となります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
提供形態別:
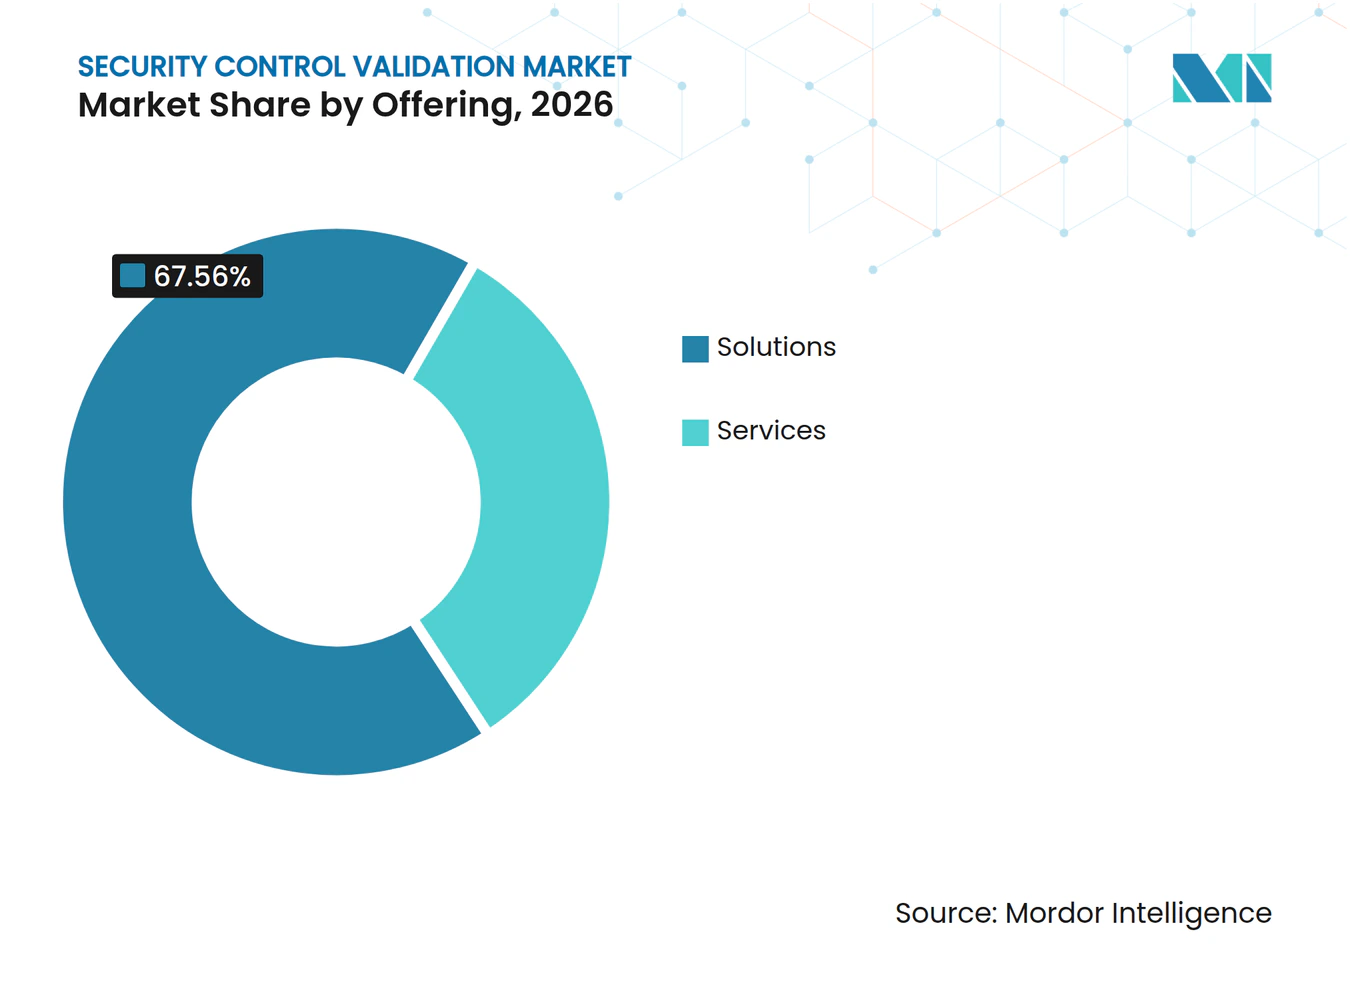
ソリューションがリードし、サービスが台頭ソリューションは2026年の収益の67.56%を占め、データ居住地に敏感な管理された環境で実行できるソフトウェアに対する企業需要を反映しています。このセグメントには、侵害・攻撃シミュレーションプラットフォーム、自動ペネトレーションテストツール、エクスポージャー管理ダッシュボード、および継続的なプログラムを管理するセキュリティチームのために調査結果をまとめる調整レイヤーが含まれます。大規模な金融機関や政府機関は、設定、アクセスポリシー、テストカバレッジ、データ処理を直接管理できるため、所有展開を好む場合が多いです。その要件には一般的に、制約または隔離された環境での運用、内部承認手続き、セキュリティ・監査・リスクチームがレビューできる詳細な証拠が含まれます。ソリューションのセキュリティコントロールバリデーション市場規模は、コアテストをアウトソーシングするのではなく、確立されたセキュリティアーキテクチャにバリデーションを統合する必要があるバイヤーによっても支えられています。
セキュリティコントロールバリデーション市場のサービスは、2032年までCAGR 24.02%で拡大し、ソリューションカテゴリーを上回ると予測されています。この作業には、CTEMプログラム設計、レッドチームサポート、結果の継続的な解釈、実装サポート、修復優先順位に関するアドバイスが含まれます。マネージドセキュリティサービスプロバイダーは、バリデーションプラットフォームをセキュリティオペレーションセンターサービスに統合し、顧客にスタンドアロンイセンスではなく継続的な成果を提供することができます。そのモデルは、社内のバリデーション専門知識が限られている組織、調査結果を行動に変換するサポートが必要な組織、またはフォローアップのための明確な運用プロセスを望む組織に適しています。サービスを提供しないか、プロバイダーと提携しないベンダーは、テクノロジー、運用ガイダンス、継続的なデリバリーを組み合わせることができる競合他社からの圧力に直面する可能性があります。


展開モード別:
オンプレミスが地位を維持しながらクラウドが拡大オンプレミス展開は2026年の収益の70.16%を占めました。この地位は、ローカル処理を義務付けるか、機密セキュリティデータの詳細な管理を必要とする連邦機関、第1層金融インフラ、および規制された医療ネットワークの要件を反映しています。これらのバイヤーは、アウトバウンドデータルーティングなしで動作し、エアギャップ資産に接続し、特定の監査・保持・アクセス制御要件をサポートするシステムを必要とする場合があります。オンプレミス展開は、レガシーインフラ、内部ネットワーク、または運用技術がクラウドデリバリーサービスで容易に到達できない場合にも引き続き関連性があります。セキュリティコントロールバリデーション市場は、ガバナンス要件がより簡単な展開への好みを上回る可能性があるため、このインストールベースへのサービスを継続しています。
セキュリティコントロールバリデーション市場のクラウド展開は、2032年までCAGR 23.68%で拡大すると予測されています。クラウドネイティブサービスは常時稼働監視をサポートし、DevSecOpsワークフローと直接接続し、エージェント展開とソフトウェアメンテナンスに関連する運用作業を削減することができます。消費ベースの価格設定により、より狭スコープから始めたいミッドマーケット顧客の初期コミットメントを削減することもできます。クラウドデリバリーは、オンプレミスエージェントでは十分に評価できないSaaSインターフェース、外部攻撃対象領域、サードパーティアプリケーションプログラミングインターフェース、シャドーITリソースに到達します。したがって、この変化はコストと利便性だけでなく、ハイブリッドおよびマルチクラウド環境におけるカバレッジニーズに結びついています。
バリデーションタイプ別:
侵害・攻撃シミュレーションがリードし、エクスポージャーバリデーションが進展侵害・攻撃シミュレーションは2026年のセキュリティコントロールバリデーション市場の62.18%を占めました。その地位は、長年にわたる企業採用、MITRE ATT&CKとの整合性、およびセキュリティコントロールが既知の敵対者技術を検出するという証拠を提供する能力を反映しています。BASプラットフォームは、SIEM、EDR、ファイアウォール、およびウェブアプリケーションファイアウォールが、定義された戦術と技術のセットにわたってミュレートされた活動を識別、アラート、記録するかどうかをテストします。この証拠は、コントロールが単に存在することを確認するのではなく、コントロールの有効性を評価するため、コンプライアンスレビューおよびサイバー保険の議論において有用です。セキュリティコントロールバリデーション産業は、防御カバレッジを評価し、検出ロジックの改善が必要な箇所を特定するためのコアメソッドとして、依然としてBASに依存しています。
攻撃パスおよびエクスポージャーバリデーションは、2032年までCAGR 23.08%で拡大すると予測されています。このカテゴリーは、脆弱性、設定エラー、権限設定、およびアイデンティティの弱点の連鎖が高価値資産の侵害につながる可能性があるかどうかを評価します。自動ペネトレーションテストと継続的な自動レッドチーミングは、運用上の混乱を避けながら、ネットワーク、アイデンティティ、クラウドレイヤーにわたってアクティブなテストを追加します。Picus Securityは2026年7月に自律エクスポージャーバリデーションプラットフォームを立ち上げ、BAS、自律ペネトレーションテスト、エクスポージャーバリデーションを自動化されたループで組み合わせました。この提供は、以前は別々だった製品カテゴリーが、チームが継続的にテスト、優先順位付け、エクスポージャーのフォローアップを行える統合ワークフローへと移行していることを示しています。
組織規模別:
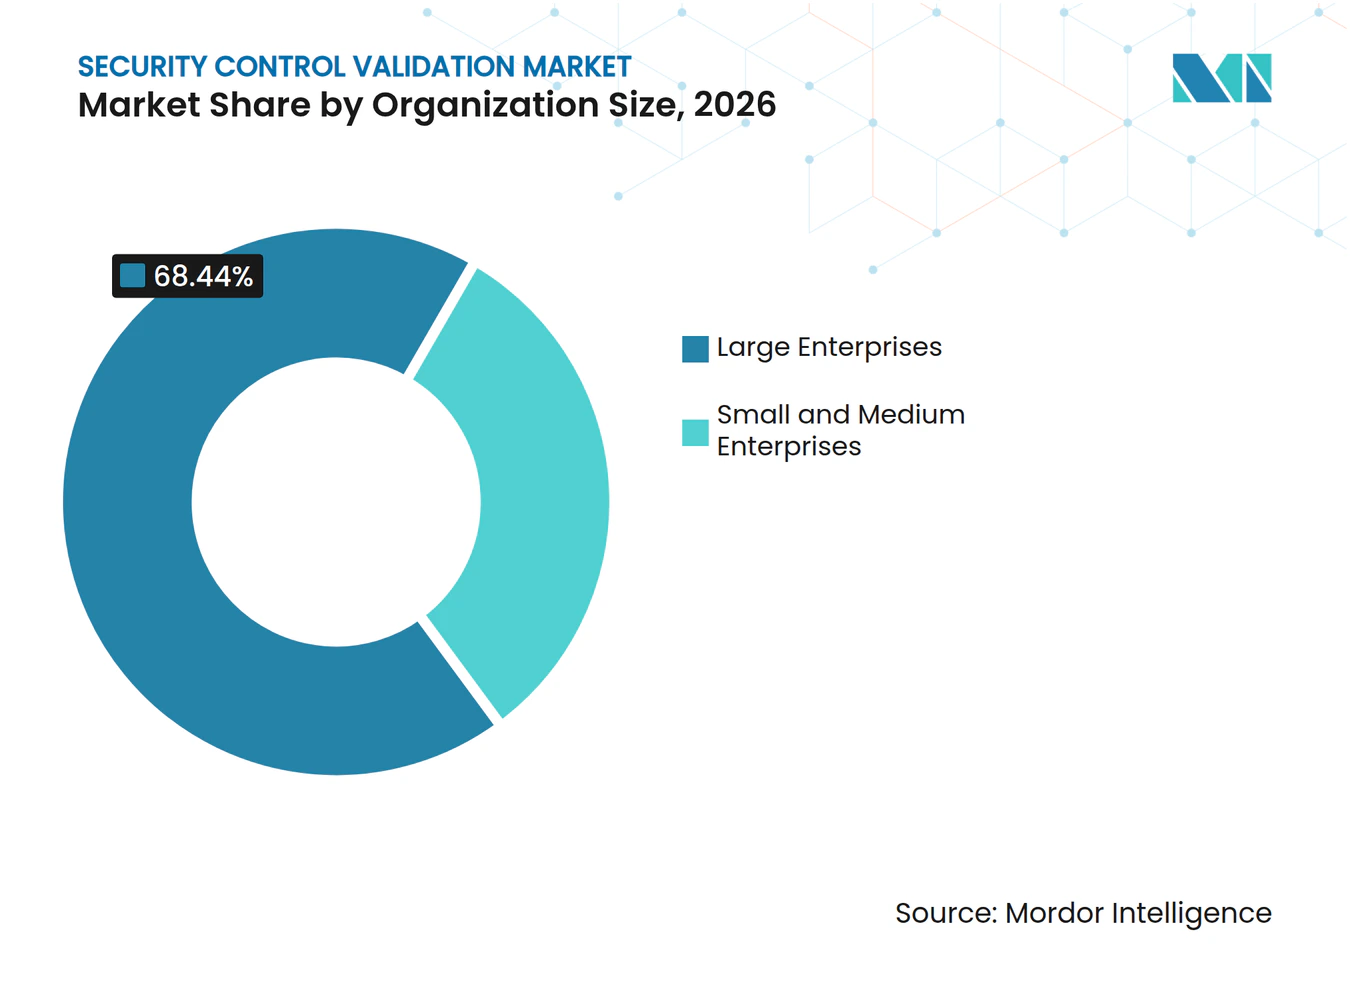
大企業が需要を支え、中小企業が拡大大企業は2026年のセキュリティコントロールバリデーション市場の68.44%を占めました。フォーチュン500企業、連邦機関、および第1層金融機関は、多くの場合、複数のビジネスユニットにわたる継続的なプログラムを維持するための階層化された環境と予算を持っています。そのセキュリティチームはまた、繰り返しのチェックを必要とするアイデンティティ、アプリケーション、クラウドワークロード、サードパーティリンク、およびレガシーシステムのより広い組み合わせに直面しています。Horizon3.aiは、フォーチュン10企業4社を含7,000以上の組織を保護したと報告し、Penteraは1,100以上の企業顧客を報告しました。これらの顧客数は、継続的なテストが他のセキュリティオペレーションツールと並んで大企業のセキュリティプログラムに位置を占めていることを示しています。
セキュリティコントロールバリデーション市場の中小企業は、2032年までCAGR 23.39%で拡大すると予測されています。クラウドサブスクリプションはアクセスの初期コストを削減し、より大きなセキュリティ予算と専門インフラを必要としていた機能を中小規模のバイヤーが使用できるようにします。コントロールの有効性の証拠に対するサイバー保険要件も、通常のテクノロジー計画サイクル外での購入トリガーを生み出す可能性があります。ただし、これらの組織は、継続的なツールが生成するペースで調査結果を解決したり、修正措置が機能したことを確認したりする運用能力を持っていない場合があります。成長は、ベンダーがプラットフォームとマネージドな解釈、修復支援、実践的な優先順位付け、および小規模なセキュリティチームをサポートするレポートを組み合わせることにかかっています。

エンドユーザー産業別:
BFSIがリードし、政府・公共行政が加速BFSIは2026年のセキュリティコントロールバリデーション市場の30.11%を占めました。そのリーダーシップは、高い規制上の精査、EU金融機関に対する脅威主導型テスト要件、およびコントロール障害の財務的・運用的コストによって支えられています。IBMは2026年の金融サービスにおける侵害あたりのコストを6.29 ミリオン 米ドルと報告しており、セクター中2番目に高い結果でした。[2] ヘルスケアおよびライフサイエンスは、13年連続で最高の侵害あたりのコストを6.64 ミリオン 米ドルと記録しました。これらの数字は、混乱、開示、またはサービス利用不能が重大な結果をもたらす可能性があるセクターにおける文書化された保証への需要を支えています。
政府・公共行政は2032年までCAGR 22.36%で拡大すると予測されています。ITおよび通信プロバイダー、産業製造業者、エネルギーユーティリティ、および小売業者も、デジタル化が運用技術、サービスデリバリー、およびデータエクスポージャーを増加させるにつれて、バリデーション能力を構築しています。国防情報システム局は2026年8月に、軍事サービス、戦闘コマンド、および防衛機関にわたるエンタープライズ全体の敵対的エクスポージャーバリデーションプラットフォームとしてAttackIQを選定しました。展開には、カスタマイズされたMITRE ATT&CK整合学習パスを通じて提供される、米国サイバーコマンド要員のトレーニングとオペレーター熟度のためのエンタープライズプラットフォームとしてAttackIQ Academyが含まれます。この規模での政府調達は、定期的な評価としてではなく、一貫したプロセスを持つエンタープライズプログラムとしてバリデーションを使用することを支持しています。
地域分析
南北アメリカのセキュリティコントロールバリデーション市場
北米は2026年のセキュリティコントロールバリデーション市場の37.19%を占めました。IBMは2026年の米国の平均侵害コストを11.5 ミリオン 米ドルと報告しており、グローバル平均の2倍以上で、前年比13%増加しています。需要は金融サービス、ヘルスケア、および防衛に集中しており、これらの組織は分野別要件とコントロールの文書化された証拠の要求に直面しています。国防情報システム局によるAttackIQの選定は、敵対的エクスポージャーバリデーションに対する公共部門の需要の規模を示しています。南米はまだ初期段階にあり、ブラジルとアルゼンチンでは金融サービスと政府機関が展開を主導しています。
ヨーロッパのセキュリティコントロールバリデーション市
ヨーロッパはセキュリティコントロールバリデーション市場で2番目に大きな地域です。DORA、NIS2、およびサイバーレジリエンス法は、金融サービス、エネルギー、および重要インフラにわたる反復可能なバリデーションの運用需要を生み出しています。[3] ドイツのITセキュリティ市場は2025年に10.1%成長し、2026年に大幅な成長が見込まれています。ドイツ連邦情報セキュリティ局は2026年4月にC5:2026を公表し、クラウドコンピューティングコンプライアンスのための17ドメインにわたる168の基準を設けました。フランスの2026年〜2030年国家サイバーセキュリティ戦略は、継続的なセキュリティバリデーションとコントロール有効性テストを優先しています。
アジア太平洋地域および中東・アフリカのセキュリティコントロールバリデーション市場
アジア太平洋地域のセキュリティコントロールバリデーション市場は2032年までCAGR 22.71%で拡大すると予測されており、最も成長の速い地域となっています。インド、中国、日本、韓国のクラウドファーストデジタルプログラムは企業の攻撃対象領域を拡大しており、セキュリティチームは人員配置レベルによる制約を受けています。インドのデジタル決済インフラと銀行セキュリティ要件、および中国のローカライゼーション要件とソブリンクラウドポリシーは、データ居住制約内で運用できる継続的なバリデーションを支援しています。中東・アフリカは依然として初期段階の地域であり、採用はBFSIと政府機関に集中しており、湾岸協力会議プログラムがサウジアラビアとアラブ首長国連邦でのセキュリティテストへの投資を支援しています。
競合ランドスケープ
市場集中度
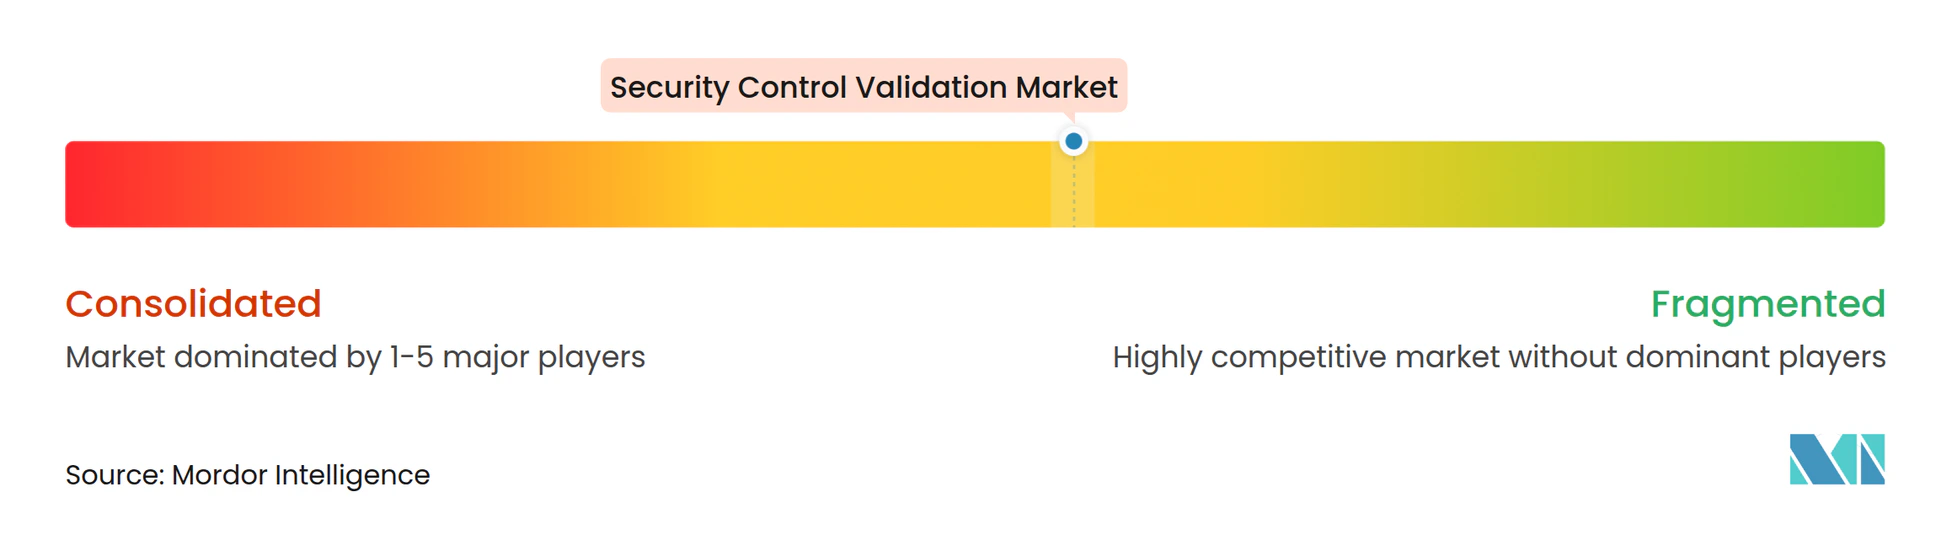
セキュリティコントロールバリデーション市場は、AttackIQ、Cymulate、Picus Security、SafeBreach、Pentera、Horizon3.aiを含む純粋なスペシャリストの間で適度に集中しています。これらの企業は、敵対的シミュレーション、自動ペネトレーションテスト、エクスポージャーバリデーション能力を通じてカテゴリーの定義を助けてきました。より広範なサイバーセキュリティプラットフォームもこの分野に参入しており、スタンドアロン提供のための空間が縮小しています。セキュリティコントロールバリデーション市場は、ベンダーがテスト結果を検出、対応、ガバナンス、修復プロセスと接続する場合に恩恵を受けます。競争は、したがって、ワークフロー統合の品質と実際の運用エクスポージャーをバリデーションする能力にますます基づいています。
AttackIQは2026年7月にAVA Agentic OSを立ち上げ、脅威インテリジェンス、バリデーション、検出エンジニアリング、コントロール最適化のためのAIエージェントをオーケストレーションしました。[4] PenteraとRecorded Futureは2026年7月に脅威インテリジェンスとエクスポージャーバリデーションを接続するパートナーシップを発表しました。Cymulateは2026年8月にBitsightとの統合計画を発表し、サイバーリスクインテリジェンスをエクスポージャーバリデーションプラットフォームに接続しました。これらの例は、ベンダーがセキュリティチームが自社の環境に関連する脅威とエクスポージャーに対してコントロールをテストするのを支援することを目指していることを示しています。セキュリティコントロールバリデーション産業はまた、バリデーションされたギャップをリスク優先順位付けと修復プロセスに転送する共有ワークフローへと移行しています。
Horizon3.aiは、アクティブなシミュレーション中の混乱に関する懸念に対処するために、エージェントレスで本番環境に安全なテストを中心に自動セキュリティテスト提供を位置付けています。ミッドマーケットのバイヤーは、エンタープライズプラットフォームが中小規模組織に欠けるセキュリティオペレーションの成熟度を必要とすることが多いため、重要な競争機会であり続けています。マネージドエクスポージャーバリデーションは、プロバイダーがテスト、解釈、文書化された証拠、修復サポートを提供する場合にそのギャップを埋めることができます。広範な統合、安全なテスト方法、マネージドサービスオプションを組み合わせるベンダーは、社内で継続的なバリデーションを運用できない組織にサービスを提供するためにより有利な立場にあります。
セキュリティコントロールバリデーション産業リーダー
-
AttackIQ, Inc.
-
Cymulate Ltd.
-
SafeBreach, Inc.
-
Sophos Limited
-
Fortra, LLC
- 注:主要企業の掲載順は順位を示すものではありません。
セキュリティコントロールバリデーション市場 このレポートでカバーされる企業
- AttackIQ, Inc.
- Cymulate Ltd.
- Picus Security, Inc.
- SafeBreach, Inc.
- XM Cyber Ltd.
- Pentera Security Ltd.
- Mandiant, Inc.
- Keysight Technologies, Inc.
- Rapid7, Inc.
- Qualys, Inc.
- Sophos Limited
- Skybox Security, Inc.
- Fortra, LLC
- NetSPI, LLC
- MazeBolt Technologies Ltd.
- Safe Security, Inc.
- Horizon3.ai, Inc.
- Scythe, Inc.
- CyCognito, Inc.
- ImmuniWeb SA
最近の産業開発事情 セキュリティコントロールバリデーション市場
- 2026年8月:国防情報システム局(DISA)は、AttackIQを国防省全体の敵対的クスポージャーバリデーション(AEV)プラットフォームとして選定し、すべての軍事サービス、戦闘コマンド、防衛機関にわたる初のDoD全体の継続的なセキュリティバリデーション能力を確立しました。展開には、カスタマイズされたMITRE ATT&CK整合学習パスを通じて提供される、米国サイバーコマンド要員のエンタープライズトレーニングおよびオペレーター習熟度プラットフォームとしてAttackIQ Academyが含まれます。
- 2026年8月:CymulateはBitsightとの統合計画を発表し、BitsightのサイバーリスクインテリジェンスをCymulateのエクスポージャーバリデーションプラットフォームに接続し、セキュリティチームが自社のセクターおよび地理的フットプリントに最も関連する特定の脅威アクターTTP、ランサムウェアキャンペーン、およびCVEに対して防御を自動的にテストし、バリデーションされたギャップをBitsightのリスク優先順位付けビューに戻すことを可能にします。
- 2026年7月:PenteraとRecorded Futureは、脅威主導型エクスポージャーバリデーションを提供する戦略的パートナーシップを発表しました。この統合より、顧客はRecorded Futureのライブ脅威インテリジェンスで特定された新興脅威が自社環境で積極的に悪用可能かどうかをテストし、最も高い現実世界のリスクをもたらすエクスポージャーに対処することができます。
- 2026年7月:AttackIQはAVA Agentic OSを立ち上げました。これは業界初のCTEM向けエージェント型オペレーティングシステムとして説明されており、脅威インテリジェンス、セキュリティバリデーション、検出エンジニアリング、コントロール最適化にわたる専門AIエージェントをオーケストレーションし、継続的なエクスポージャー管理を大規模に自律的に運用化し、経営幹部にリアルタイムのサイバー対応可視性を提供します。
グローバルセキュリティコントロールバリデーション市場レポートスコープ
セキュリティコントロールバリデーション市場は、現実世界の脅威、攻撃技術、および敵対者の行動に対してサイバーセキュリティコントロールの有効性を継続的に評価、テスト、バリデーションするソフトウェアソリューションとサービスで構成されています。これらのプラットフォームにより、組織はセキュリティギャップを特定し、検出・対応能力を評価し、修復努力をバリデーションし、既存のセキュリティ投資の有効性を測定することができます。市場には、侵害・攻撃シミュレーションプラットフォーム、自動ペネトレーションテストソリューション、継続的な自動レッドチーミング技術、攻撃パスバリデーションプラットフォーム、およびサポートするプロフェッショナルサービスが含まれます。セキュリティコントロールバリデーションソリューションは、サイバーレジリエンスの強化、規制コンプライアンスのサポート、および継続的な脅威エクスポージャー管理プログラムの改善のために広く採用されています。
セキュリティコントロールバリデーション市場レポートは、提供形態(ソリューション、サービス)、展開モード(オンプレミス、クラウド)、バリデーションタイプ(侵害・攻撃シミュレーション、自動ペネトレーションテスト、継続的な自動レッドチーミング、攻撃パスおよびエクスポージャーバリデーション、その他のバリデーションタイプ)、組織規模(大企業、中小企業)、エンドユーザー産業(銀行・金融サービス・保険[BFSI]、政府・公共行政、ヘルスケアおよびライフサイエンス、ITおよび通信、産業製造、エネルギーおよびユーティリティ、小売およびeコマース、その他のエンドユーザー産業)、地域(北米、南米、ヨーロッパ、アジア太平洋、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| ソリューション |
| サービス |
| オンプレミス |
| クラウド |
| 侵害・攻撃シミュレーション |
| 自動ペネトレーションテスト |
| 継続的な自動レッドチーミング |
| 攻撃パスおよびエクスポージャーバリデーション |
| その他のバリデーションタイプ |
| 大企業 |
| 中小企業 |
| 銀行・金融サービス・保険(BFSI) |
| 政府・公共行政 |
| ヘルスケアおよびライフサイエンス |
| ITおよび通信 |
| 産業製造 |
| エネルギーおよびユーティリティ |
| 小売およびeコマース |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| 南米 | ブラジル |
| アルゼンチン | |
| メキシコ | |
| その他の南米 | |
| ヨーロッパ | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| ロシア | |
| その他のヨーロッパ | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| その他のアフリカ |
| 提供形態別 | ソリューション | |
| サービス | ||
| 展開モード別 | オンプレミス | |
| クラウド | ||
| バリデーションタイプ別 | 侵害・攻撃シミュレーション | |
| 自動ペネトレーションテスト | ||
| 継続的な自動レッドチーミング | ||
| 攻撃パスおよびエクスポージャーバリデーション | ||
| その他のバリデーションタイプ | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| エンドユーザー業別 | 銀行・金融サービス・保険(BFSI) | |
| 政府・公共行政 | ||
| ヘルスケアおよびライフサイエンス | ||
| ITおよび通信 | ||
| 産業製造 | ||
| エネルギーおよびユーティリティ | ||
| 小売およびeコマース | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| メキシコ | ||
| その他の南米 | ||
| ヨーロッパ | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| ロシア | ||
| その他のヨーロッパ | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
セキュリティコントロールバリデーション市場の規模はどのくらいですか?
セキュリティコントロールバリデーション市場規模は2027年に7.10 ビリオン 米ドルと推定され、CAGR 21.95%で2032年までに19.14 ビリオン 米ドルに達すると予測されています。成長は、拡大するデジタル環境全体でセキュリティコントロールが機能しているというより頻繁な証拠の必要性を反映しています。
セキュリティコントロールバリデーションプラットフォームの採用を促進するものは何ですか?
侵害コストの上昇、AI対応攻撃の高速化、クラウドの拡大、およびコンプライアンス要件が、コントロールが機能しているという継続的な証拠への需要を高めています。バイヤーはまた、テストされた弱点と完了した修復アクションの間のより明確な接続を求めていま。
セキュリティコントロールバリデーションの需要をリードする提供形態はどれですか?
ソリューションは2026年の収益の67.56%を占め、サービスは2032年までCAGR 24.02%でより速く拡大すると予測されています。サービスは、組織が調査結果を解釈し、継続的なバリデーションプログラムを運営するのを支援することができます。
クラウドベースのバリデーションサービスが成長している理由は何ですか?
クラウド展開は、常時稼働テストをサポートし、SaaS、外部、マルチクラウド資産に到達できるため、CAGR 23.68%で拡大すると予測されています。このデリバリーモデルはまた、ミッドマーケットのバイヤーの初期技術的負担を軽減することができます。
最大のシェアを持つエンドユーザーセクターはどれですか?
BFSIは2026年の収益の30.11%を占め、広範な規制義務とセクターにおける平均侵害コスト6.29 ミリオン 米ドルによって支えられています。ヘルスケアおよびライフサイエンスも、平均侵害コストが6.64 ミリオン 米ドルに達したため、重大なエクスポージャーに直面しています。
最も成長速い地域はどこですか?
アジア太平洋地域は、デジタルトランスフォーメーションとクラウド採用がセキュリティバリデーションニーズを高めるにつれて、2032年までCAGR 22.71%で拡大すると予測されています。インド、中国、日本、韓国は重要な地域需要センターです。