
Marktgröße und Marktanteil für Security Control Validation
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 7.10 Milliarden US-Dollar |
| Marktgröße (2032) | 19.14 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 21.95 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Security Control Validation von Mordor Intelligence
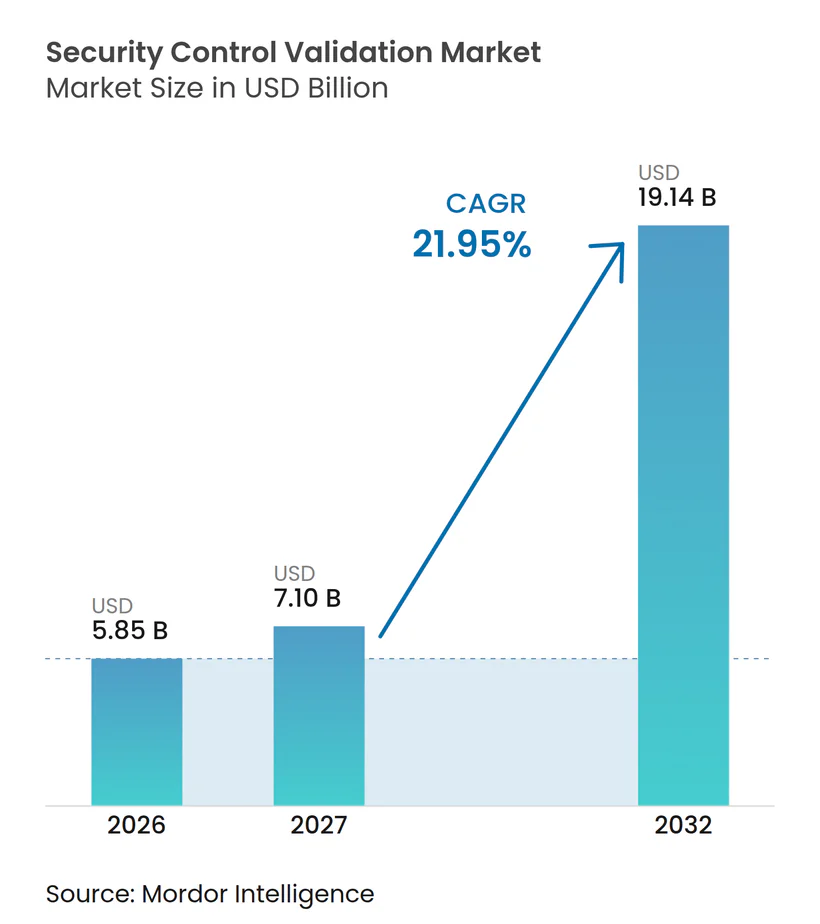
Die Marktgröße für Security Control Validation wurde im Jahr 2026 auf 5,85 Milliarden USD geschätzt und wird voraussichtlich von 7,10 Milliarden USD im Jahr 2027 auf 19,14 Milliarden USD bis 2032 wachsen, bei einem CAGR von 21,95 % während des Prognosezeitraums 2027–2032. Das steigende Angriffsvolumen macht periodische Bewertungen für Organisationen, die aktuelle Nachweise über die Funktionsfähigkeit ihrer Kontrollen in Live-Umgebungen benötigen, weniger geeignet. Käufer wechseln zur kontinuierlichen Validierung, da Cloud-Dienste, Anwendungsschnittstellen und verteilte Infrastrukturen mehr Angriffswege für Angreifer schaffen. Finanzdienstleister, Regierungsorganisationen und Betreiber kritischer Infrastrukturen stärken die Nachfrage, da sie strengeren Sicherheitsverpflichtungen und hohen Kosten bei Kontrollversagen ausgesetzt sind. Anbieter reagieren darauf, indem sie Simulation, Expositionsanalyse, automatisiertes Testing und verwaltete Dienste kombinieren, anstatt ein einzelnes Testwerkzeug anzubieten. Der Markt für Security Control Validation steht auch vor praktischen Einschränkungen, da vielen kleineren Organisationen das Personal fehlt, um Ergebnisse zu interpretieren, und viele große Organisationen nach wie vor komplexe Sicherheits-Tool-Stacks betreiben.
Wichtigste Erkenntnisse des Berichts
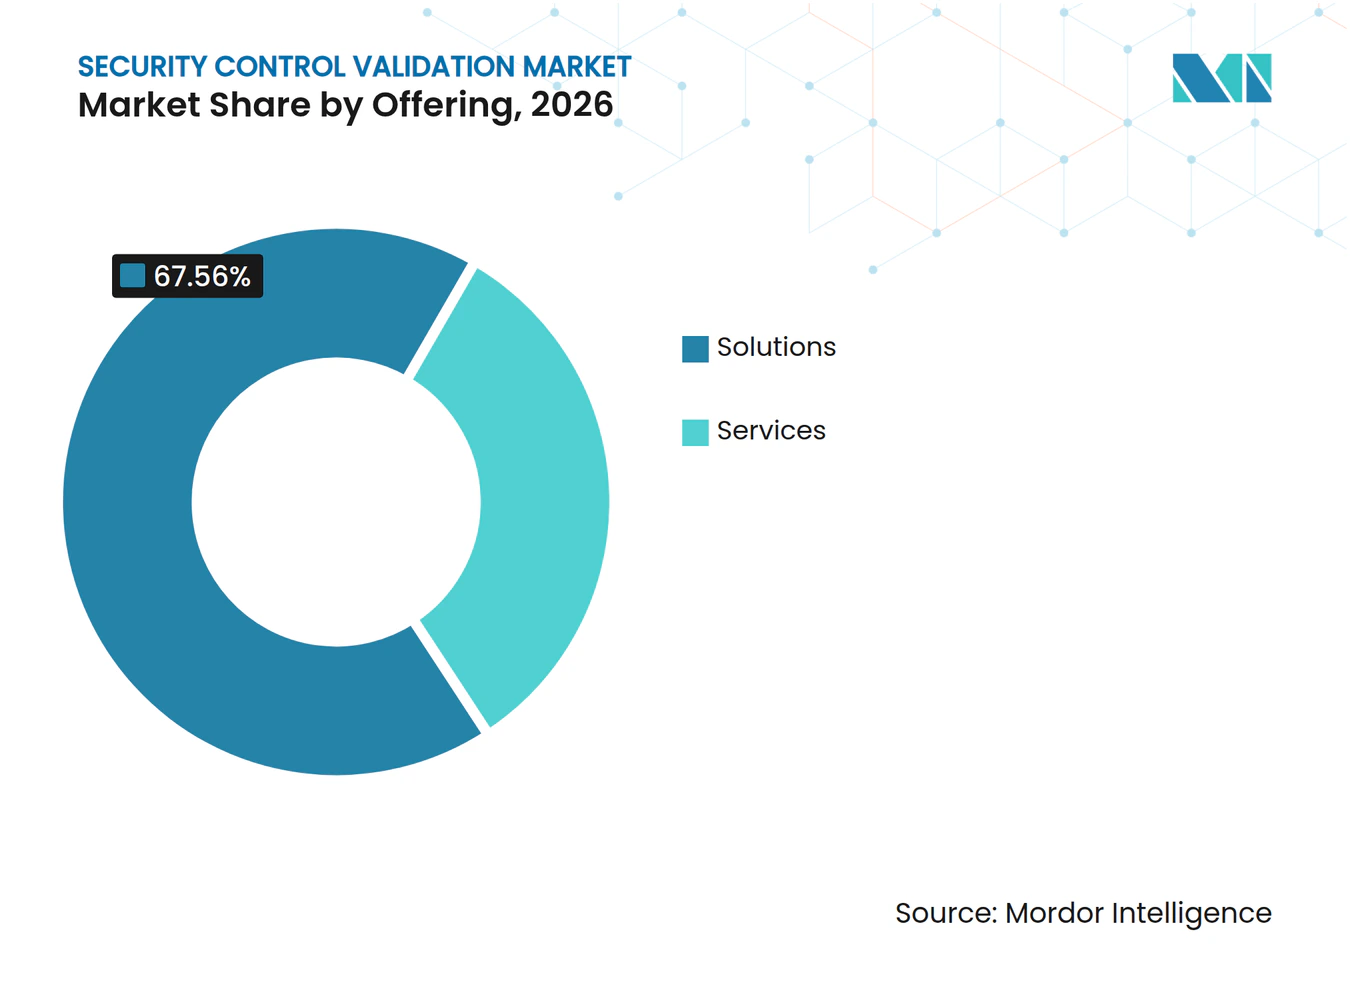
- Nach Angebotslösungen hielt das Segment im Jahr 2026 einen Marktanteil von 67,56 % am Markt für Security Control Validation, während Dienstleistungen bis 2032 voraussichtlich mit einem CAGR von 24,02 % wachsen werden.
- Nach Bereitstellungsmodus hielt die On-Premises-Bereitstellung im Jahr 2026 einen Marktanteil von 70,16 % am Markt für Security Control Validation, während die Cloud-Bereitstellung bis 2032 voraussichtlich mit einem CAGR von 23,68 % wachsen wird.
- Nach Validierungstyp hielt die Breach-and-Attack-Simulation im Jahr 2026 einen Umsatzanteil von 62,18 % am Markt für Security Control Validation, während Angriffspfad- und Expositionsvalidierung bis 2032 voraussichtlich mit einem CAGR von 23,08 % wachsen werden.
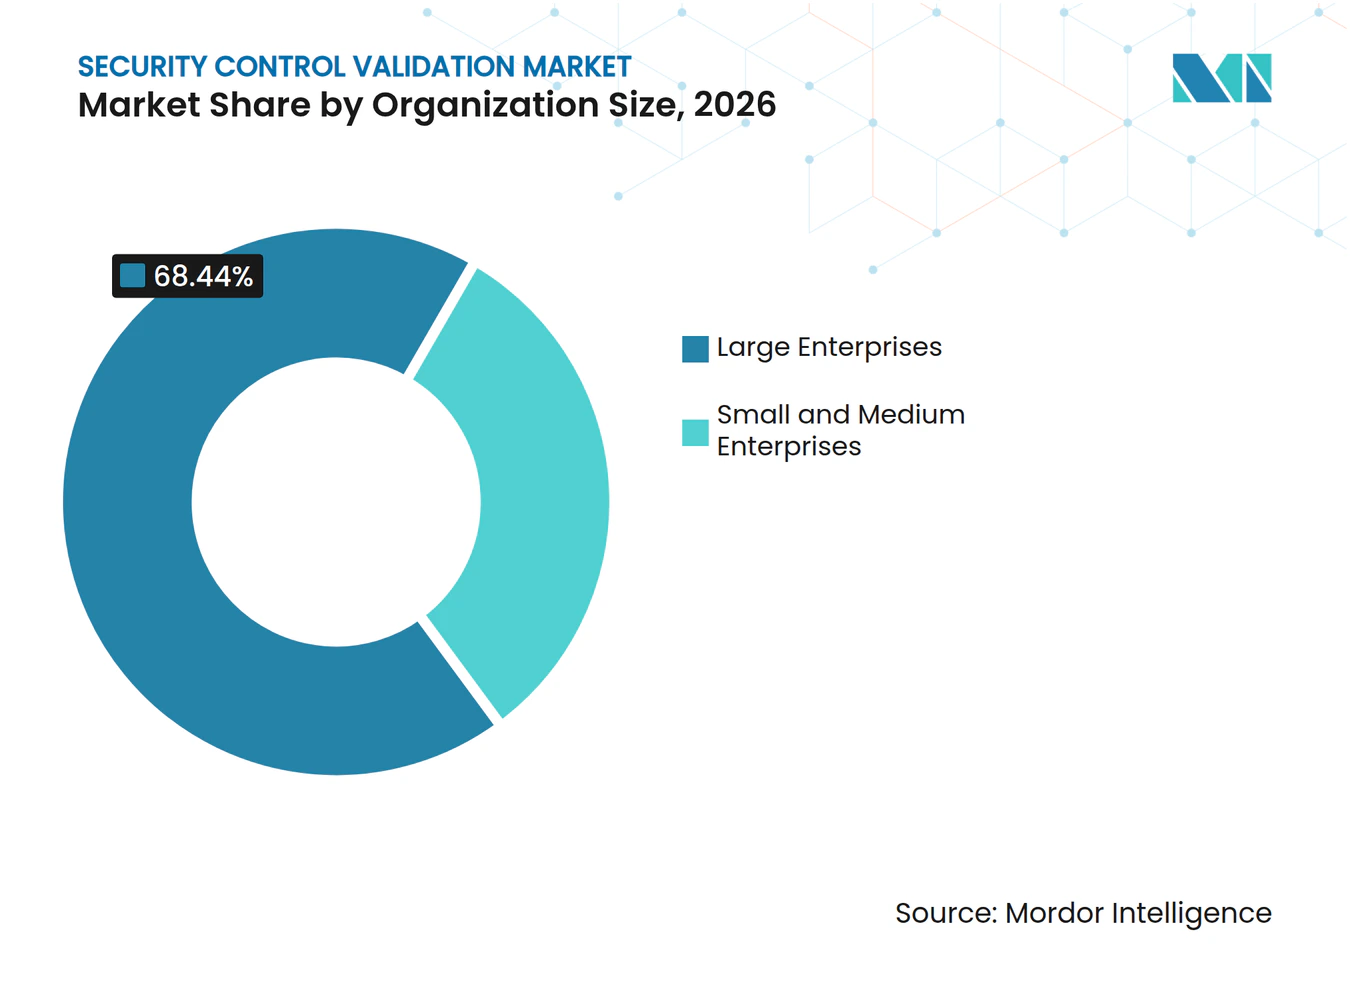
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Umsatzanteil von 68,44 % am Markt für Security Control Validation, während kleine und mittlere Unternehmen bis 2032 voraussichtlich mit einem CAGR von 23,39 % wachsen werden.
- Nach Endnutzerbranche entfiel auf BFSI im Jahr 2026 ein Umsatzanteil von 30,11 % am Markt für Security Control Validation, während Regierung und öffentliche Verwaltung bis 2032 voraussichtlich mit einem CAGR von 22,36 % wachsen werden.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Umsatzanteil von 37,19 % am Markt für Security Control Validation, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einem CAGR von 22,71 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Steigende Häufigkeit und Komplexität von Cyberangriffen | +5.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Verschärfung der branchenspezifischen Cybersicherheits-Compliance | +4.2% | Nordamerika und Europa, Ausstrahlungseffekte auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Wandel von periodischen Tests zum kontinuierlichen Management der Bedrohungsexposition | +3.8% | Global, mit Schwerpunkt in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Erweiterung der Angriffsfläche durch Cloud, SaaS und hybride Umgebungen | +3.1% | Schwerpunkt asiatisch-pazifischer Raum, Ausstrahlungseffekte auf Naher Osten und Afrika | Kurzfristig (≤ 2 Jahre) |
| KI-beschleunigte Modellierung von Angreifern und Sicherheitsvalidierung | +2.5% | Global, schnellste Akzeptanz in Nordamerika | Mittelfristig (2–4 Jahre) |
| Anforderungen an Nachweise für die Cyber-Versicherungszeichnung | +1.8% | Nordamerika und Europa | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Steigende Häufigkeit und Komplexität von Cyberangriffen
Die Häufigkeit und Komplexität von Cyberangriffen sind zentral für die Nachfrage im Markt für Security Control Validation, da jeder Fortschritt in den Angreiferkapazitäten das akzeptable Intervall zwischen Kontrollprüfungen verkürzt. IBM meldete im Jahr 2026 durchschnittliche globale Kosten pro Datenpanne von 4,99 Milliarden USD, ein Anstieg von 12 % gegenüber 2025, während KI-gestützte Angriffsvorfälle um 56 % im Jahresvergleich zunahmen und pro Vorfall zusätzliche 1 Million USD verursachten. Der Bericht von 2026 stellte außerdem fest, dass die mittlere Zeit zur Identifizierung und Eindämmung einer Datenpanne 247 Tage betrug, womit eine 5-jährige Verbesserungsphase umgekehrt wurde. Finanzdienstleister verzeichneten Kosten pro Datenpanne von 6,29 Millionen USD, was den Druck auf die Kontrollsicherung erhöht, die das gesamte Jahr über dokumentiert werden kann. Dieses Umfeld begünstigt Tools, die testen, ob Kontrollen relevantes Angreiferverhalten erkennen und protokollieren, bevor ein realer Vorfall die Lücke aufdeckt. Der Markt für Security Control Validation verlagert daher die Aufmerksamkeit der Käufer von formaler Bescheinigung hin zu Nachweisen der aktuellen defensiven Leistungsfähigkeit.
Verschärfung der branchenspezifischen Cybersicherheits-Compliance
Regulatorische Anforderungen machen die Kontrollvalidierung zu einer direkteren Kaufanforderung für Finanzinstitute und Betreiber kritischer Infrastrukturen. DORA ist seit dem 17. Januar 2025 in Kraft und verpflichtet Finanzunternehmen zur Verwaltung von IKT-Risiken und, sofern anwendbar, zur Durchführung bedrohungsgeführter Penetrationstests. Die Anforderungen von PCI DSS 4.0 traten am 31. März 2025 in Kraft und erhöhen die Bedeutung wiederholbarer Nachweise für Zahlungssicherheitsprogramme. Der EU Cyber Resilience Act führte am 11. September 2026 Meldepflichten für aktiv ausgenutzte Schwachstellen ein. NIS2 erweitert zudem die Cybersicherheitsverpflichtungen auf 18 kritische Sektoren durch nationale Umsetzung. Organisationen, die in mehreren Regionen tätig sind, können ihren strengsten Compliance-Standard breiter anwenden, was die Nachfrage über die Jurisdiktion hinaus unterstützt, die die ursprüngliche Anforderung eingeführt hat.
Wandel von periodischen Tests zum kontinuierlichen Management der Bedrohungsexposition
Der Übergang von jährlichen Penetrationstests zum kontinuierlichen Management der Bedrohungsexposition unterstützt die wiederkehrende Nachfrage im Markt für Security Control Validation. Kontinuierliche Programme kombinieren Scoping, Erkennung, Priorisierung und Validierung mit Mobilisierung, wobei die Validierung bestätigt, ob identifizierte Expositionen wichtige Assets beeinflussen können. Dieser Ansatz integriert Breach-and-Attack-Simulation, externes Angriffsflächen-Management, Schwachstellenmanagement und Bedrohungsintelligenz in einen einzigen Betriebszyklus. AttackIQ startete im Juli 2026 AVA Agentic OS, um spezialisierte Agenten für Bedrohungsintelligenz, Validierung, Erkennungstechnik und Kontrolloptimierung zu koordinieren. Anbieter können stabilere Abonnementeinnahmen erzielen, indem sie Programmbetrieb unterstützen, anstatt sich auf eine einmalige Bewertung zu verlassen. Käufer erhalten zudem einen klareren Weg von einer beobachteten Kontrollücke zur Behebungsarbeit.
Erweiterung der Angriffsfläche durch Cloud, SaaS und hybride Umgebungen
Cloud-, SaaS- und hybride Umgebungen erweitern die Bandbreite der Assets, die Organisationen validieren müssen, und unterstützen die Einführung von kontinuierlichem Testing. Das Cloud-Segment wird voraussichtlich bis 2032 mit einem CAGR von 23,68 % wachsen, da cloud-native Bereitstellung eine Verbindung mit Anwendungs-Pipelines herstellen und den Bereitstellungsaufwand reduzieren kann. Hybride Umgebungen kombinieren On-Premises-Systeme, öffentliche Clouds, SaaS-Schnittstellen und containerisierte Dienste, was mehr Abhängigkeiten und potenzielle laterale Bewegungspfade schafft. Pentera wurde im April 2026 über den AWS Marketplace verfügbar, sodass Kunden sein Validierungsangebot über bestehende Cloud-Beschaffungsprozesse erwerben können.[1] IBM meldete, dass Datenpannen in hybriden Umgebungen im Jahr 2026 durchschnittlich 5,05 Millionen USD kosteten, verglichen mit 4,01 Millionen USD bei On-Premises-Vorfällen. Der Markt für Security Control Validation profitiert daher von der Notwendigkeit, externe Schnittstellen, Cloud-Konfigurationen und Identitätsbeziehungen zu testen, die perimeterorientierte Methoden möglicherweise nicht abdecken.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Budget- und Qualifikationseinschränkungen bei kleinen und mittleren Unternehmen | -1.9% | Global, konzentriert in Südamerika, Afrika und kleineren asiatisch-pazifischen Märkten | Kurzfristig (≤ 2 Jahre) |
| Interoperabilitätslücken mit bestehenden Technologie-Stacks im Sicherheitsbetrieb | -1.3% | Global | Mittelfristig (2–4 Jahre) |
| Sicherheits- und Änderungskontrollbedenken bei Produktionssimulationen | -0.8% | Global, akut in den Sektoren Industriefertigung, Energie und Versorgungsunternehmen | Mittelfristig (2–4 Jahre) |
| Risiken hinsichtlich Nachweisqualität und Modellverzerrung bei autonomer Validierung | -0.6% | Global, am akutesten in stark regulierten Sektoren | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Budget- und Qualifikationseinschränkungen bei kleinen und mittleren Unternehmen
Kleine und mittlere Unternehmen werden bis 2032 voraussichtlich mit einem CAGR von 23,39 % wachsen, aber Personalengpässe können sie daran hindern, den vollen Nutzen aus Validierungstools zu ziehen. Vielen Organisationen mit weniger als 2.000 Mitarbeitern fehlt ausreichende Kapazität im Bereich Erkennungstechnik, um Ergebnisse in abgeschlossene Behebungsmaßnahmen umzusetzen. Die Erschwinglichkeit von Lizenzen allein löst nicht den Bedarf an jemandem, der Korrekturmaßnahmen priorisiert, verantwortet und überprüft. Dies schränkt die Akzeptanz ein, selbst wenn ein Cloud-Abonnement die anfängliche finanzielle Verpflichtung reduziert. Die Branche für Security Control Validation reagiert mit verwalteten Angeboten, die Software mit Interpretations- und Behebungsunterstützung kombinieren. Dieses Bereitstellungsmodell kann kleineren Käufern helfen, kontinuierliches Testing zu nutzen, ohne ein spezialisiertes internes Team aufzubauen.
Interoperabilitätslücken mit bestehenden Technologie-Stacks im Sicherheitsbetrieb
Plattformen für Security Control Validation müssen mit SIEM-, SOAR-, EDR-, Firewall-Management- und IT-Service-Management-Systemen integriert werden, damit Ergebnisse zu zeitnahen Behebungsaufgaben werden. Ältere Security Operations Center verlassen sich häufig auf proprietäre Tool-Kombinationen, was Teams dazu zwingen kann, manuelle Datennormalisierung durchzuführen. Diese Arbeit kann ein dauerhaft aktives Programm auf periodische Export- und Überprüfungsübungen reduzieren. Picus Security gibt an, dass seine Plattform über mehr als 75 Integrationen verfügt, was zeigt, warum die Abdeckung von Konnektoren ein wichtiger Produktauswahlkriterium ist. Bidirektionale Verbindungen mit IT-Service-Management- und Governance-Plattformen können die Nachverfolgung konsistenter gestalten als einseitige Datenexporte. Die Integrationstiefe wird wichtig bleiben, da Käufer weniger manuelle Schritte zwischen dem Testen einer Kontrolle und deren Korrektur anstreben.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot:
Lösungen führen, während Dienstleistungen an Bedeutung gewinnenLösungen machten im Jahr 2026 67,56 % des Umsatzes aus, was die Unternehmensnachfrage nach Software widerspiegelt, die in kontrollierten, datenschutzsensiblen Umgebungen betrieben werden kann. Das Segment umfasst Breach-and-Attack-Simulation-Plattformen, automatisierte Penetrationstest-Tools, Expositionsmanagement-Dashboards und Koordinationsebenen, die Ergebnisse für Sicherheitsteams zusammenführen, die kontinuierliche Programme verwalten. Große Finanzinstitute und Regierungsbehörden bevorzugen häufig eigene Bereitstellungen, da sie Konfiguration, Zugriffsrichtlinien, Testabdeckung und Datenverarbeitung direkt verwalten können. Ihre Anforderungen umfassen häufig den Betrieb in eingeschränkten oder isolierten Umgebungen, interne Genehmigungsverfahren und detaillierte Nachweise, die von Sicherheits-, Prüfungs- und Risikoteams überprüft werden können. Die Marktgröße für Security Control Validation im Bereich Lösungen wird auch von Käufern gestützt, die die Validierung in eine bestehende Sicherheitsarchitektur integrieren müssen, anstatt das Kerntesting auszulagern.
Dienstleistungen im Markt für Security Control Validation werden bis 2032 voraussichtlich mit einem CAGR von 24,02 % wachsen und damit die Lösungskategorie übertreffen. Diese Arbeit umfasst das Design von CTEM-Programmen, Red-Team-Unterstützung, laufende Interpretation von Ergebnissen, Implementierungsunterstützung und Beratung zu Behebungsprioritäten. Anbieter verwalteter Sicherheitsdienste können Validierungsplattformen in Security Operations Center-Dienste integrieren und Kunden ein kontinuierliches Ergebnis statt einer eigenständigen Lizenz anbieten. Dieses Modell eignet sich für Organisationen, die über begrenzte interne Validierungsexpertise verfügen, Hilfe bei der Umsetzung von Ergebnissen in Maßnahmen benötigen oder einen definierten Betriebsprozess für die Nachverfolgung wünschen. Anbieter, die keine Dienstleistungen erbringen oder keine Partnerschaften mit Dienstleistern eingehen, können unter Druck von Wettbewerbern geraten, die Technologie, operative Beratung und laufende Bereitstellung kombinieren können.


Nach Bereitstellungsmodus:
On-Premises behält seine Position, während Cloud expandiertDie On-Premises-Bereitstellung machte im Jahr 2026 70,16 % des Umsatzes aus. Diese Position spiegelt die Anforderungen von Bundesbehörden, Tier-1-Finanzinfrastrukturen und regulierten Gesundheitsnetzwerken wider, die lokale Verarbeitung vorschreiben oder eine detaillierte Kontrolle über sensible Sicherheitsdaten erfordern. Diese Käufer benötigen möglicherweise Systeme, die ohne ausgehende Datenweiterleitung funktionieren, eine Verbindung zu air-gapped Assets herstellen und spezifische Prüfungs-, Aufbewahrungs- und Zugangskontrollanforderungen unterstützen. On-Premises-Bereitstellungen bleiben auch dort relevant, wo ältere Infrastrukturen, interne Netzwerke oder Betriebstechnologie nicht einfach von einem cloud-basierten Dienst erreicht werden können. Der Markt für Security Control Validation bedient diese installierte Basis weiterhin, da Governance-Anforderungen Präferenzen für eine einfachere Bereitstellung überwiegen können.
Die Cloud-Bereitstellung im Markt für Security Control Validation wird bis 2032 voraussichtlich mit einem CAGR von 23,68 % wachsen. Cloud-native Dienste können dauerhaft aktive Überwachung unterstützen, direkt mit DevSecOps-Workflows verbunden werden und den operativen Aufwand im Zusammenhang mit der Bereitstellung von Agenten und der Softwarewartung reduzieren. Verbrauchsbasierte Preisgestaltung kann auch die anfängliche Verpflichtung für mittelständische Kunden reduzieren, die mit einem engeren Umfang beginnen möchten. Cloud-Bereitstellung erreicht SaaS-Schnittstellen, externe Angriffsflächen, Anwendungsprogrammierschnittstellen von Drittanbietern und Schatten-IT-Ressourcen, die ein On-Premises-Agent möglicherweise nicht gut bewertet. Die Veränderung ist daher mit dem Abdeckungsbedarf in hybriden und Multi-Cloud-Umgebungen verbunden, nicht nur mit Kosten und Komfort.
Nach Validierungstyp:
Breach-and-Attack-Simulation führt, während Expositionsvalidierung voranschreitetDie Breach-and-Attack-Simulation hielt im Jahr 2026 62,18 % des Marktes für Security Control Validation. Ihre Position spiegelt die langjährige Unternehmenseinführung, die Ausrichtung an MITRE ATT&CK und die Fähigkeit wider, Nachweise zu liefern, dass Sicherheitskontrollen bekannte Angreifertechniken erkennen. BAS-Plattformen testen, ob SIEM, EDR, Firewalls und Web Application Firewalls simulierte Aktivitäten über einen definierten Satz von Taktiken und Techniken identifizieren, darauf aufmerksam machen und protokollieren. Diese Nachweise sind bei Compliance-Überprüfungen und Cyber-Versicherungsgesprächen nützlich, da sie die Wirksamkeit von Kontrollen bewertet und nicht nur bestätigt, dass eine Kontrolle vorhanden ist. Die Branche für Security Control Validation verlässt sich weiterhin auf BAS als Kernmethode zur Bewertung der defensiven Abdeckung und zur Identifizierung, wo die Erkennungslogik verbessert werden muss.
Die Angriffspfad- und Expositionsvalidierung wird bis 2032 voraussichtlich mit einem CAGR von 23,08 % wachsen. Die Kategorie bewertet, ob eine Kette von Schwachstellen, Konfigurationsfehlern, Berechtigungseinstellungen und Identitätsschwächen dazu führen kann, dass ein hochrangiges Asset kompromittiert wird. Automatisiertes Penetrationstesting und kontinuierliches automatisiertes Red Teaming fügen aktives Testing über Netzwerk-, Identitäts- und Cloud-Ebenen hinzu, während sie versuchen, betriebliche Störungen zu vermeiden. Picus Security startete im Juli 2026 seine Autonomous Exposure Validation Platform, die BAS, autonomes Penetrationstesting und Expositionsvalidierung in einer automatisierten Schleife kombiniert. Das Angebot zeigt, wie ehemals separate Produktkategorien sich zu einem integrierten Workflow entwickeln, in dem Teams kontinuierlich testen, priorisieren und Expositionen nachverfolgen können.
Nach Unternehmensgröße:
Großunternehmen verankern die Nachfrage, während KMU expandierenGroßunternehmen hielten im Jahr 2026 68,44 % des Marktes für Security Control Validation. Fortune-500-Unternehmen, Bundesbehörden und Tier-1-Finanzinstitute verfügen häufig über mehrschichtige Umgebungen und das Budget, um kontinuierliche Programme über mehrere Geschäftsbereiche hinweg aufrechtzuerhalten. Ihre Sicherheitsteams sind auch mit einer breiteren Mischung aus Identitäten, Anwendungen, Cloud-Workloads, Drittanbieterverbindungen und Legacy-Systemen konfrontiert, die wiederholte Überprüfungen erfordern. Horizon3.ai berichtete, dass es mehr als 7.000 Organisationen schützte, darunter 4 Fortune-10-Unternehmen, während Pentera mehr als 1.100 Unternehmenskunden meldete. Diese Kundenzahlen zeigen, dass kontinuierliches Testing neben anderen Sicherheitsbetriebstools einen Platz in Sicherheitsprogrammen von Großunternehmen gewonnen hat.
Kleine und mittlere Unternehmen im Markt für Security Control Validation werden bis 2032 voraussichtlich mit einem CAGR von 23,39 % wachsen. Cloud-Abonnements reduzieren die Vorabkosten für den Zugang und ermöglichen es kleineren Käufern, Funktionen zu nutzen, die früher ein größeres Sicherheitsbudget und spezialisierte Infrastruktur erforderten. Anforderungen der Cyber-Versicherung für Nachweise der Kontrollwirksamkeit können auch außerhalb des üblichen Technologieplanungszyklus einen Kaufauslöser schaffen. Diese Organisationen verfügen jedoch möglicherweise nicht über die operative Kapazität, Ergebnisse in dem Tempo zu beheben, in dem kontinuierliche Tools sie generieren, oder zu bestätigen, dass Korrekturmaßnahmen gewirkt haben. Das Wachstum wird davon abhängen, dass Anbieter ihre Plattformen mit verwalteter Interpretation, Behebungsunterstützung, praktischer Priorisierung und Berichterstattung kombinieren, die ein kleines Sicherheitsteam unterstützt.

Nach Endnutzerbranche:
BFSI führt, während Regierung und öffentliche Verwaltung beschleunigenBFSI hielt im Jahr 2026 30,11 % des Marktes für Security Control Validation. Seine Führungsposition wird durch hohe regulatorische Kontrolle, bedrohungsgeführte Testanforderungen für EU-Finanzunternehmen und die finanziellen und operativen Kosten von Kontrollversagen gestützt. IBM meldete für Finanzdienstleister im Jahr 2026 Kosten pro Datenpanne von 6,29 Millionen USD, das zweitschlechteste Ergebnis unter den Sektoren.[2] Gesundheitswesen und Biowissenschaften verzeichneten zum 13. Mal in Folge die höchsten Kosten pro Datenpanne mit 6,64 Millionen USD. Diese Zahlen unterstützen die Nachfrage nach dokumentierter Sicherheit in Sektoren, in denen Unterbrechungen, Offenlegungen oder Nichtverfügbarkeit von Diensten erhebliche Folgen haben können.
Regierung und öffentliche Verwaltung werden bis 2032 voraussichtlich mit einem CAGR von 22,36 % wachsen. IT- und Telekommunikationsanbieter, Industriehersteller, Energieversorger und Einzelhändler bauen ebenfalls Validierungskapazitäten auf, da die Digitalisierung die Exposition von Betriebstechnologie, Dienstleistungserbringung und Daten erhöht. Die Defense Information Systems Agency wählte im August 2026 AttackIQ für eine unternehmensweite Plattform zur gegnerischen Expositionsvalidierung für alle Militärdienste, Kampfkommandos und Verteidigungsbehörden aus. Die Bereitstellung umfasst AttackIQ Academy für Training und Bedienerqualifikation über angepasste, an MITRE ATT&CK ausgerichtete Lernpfade. Staatliche Beschaffung in diesem Maßstab unterstützt die Nutzung von Validierung als Unternehmensprogramm mit konsistenten Prozessen, anstatt als periodische Bewertung.
Geografische Analyse
Markt für Security Control Validation in Amerika
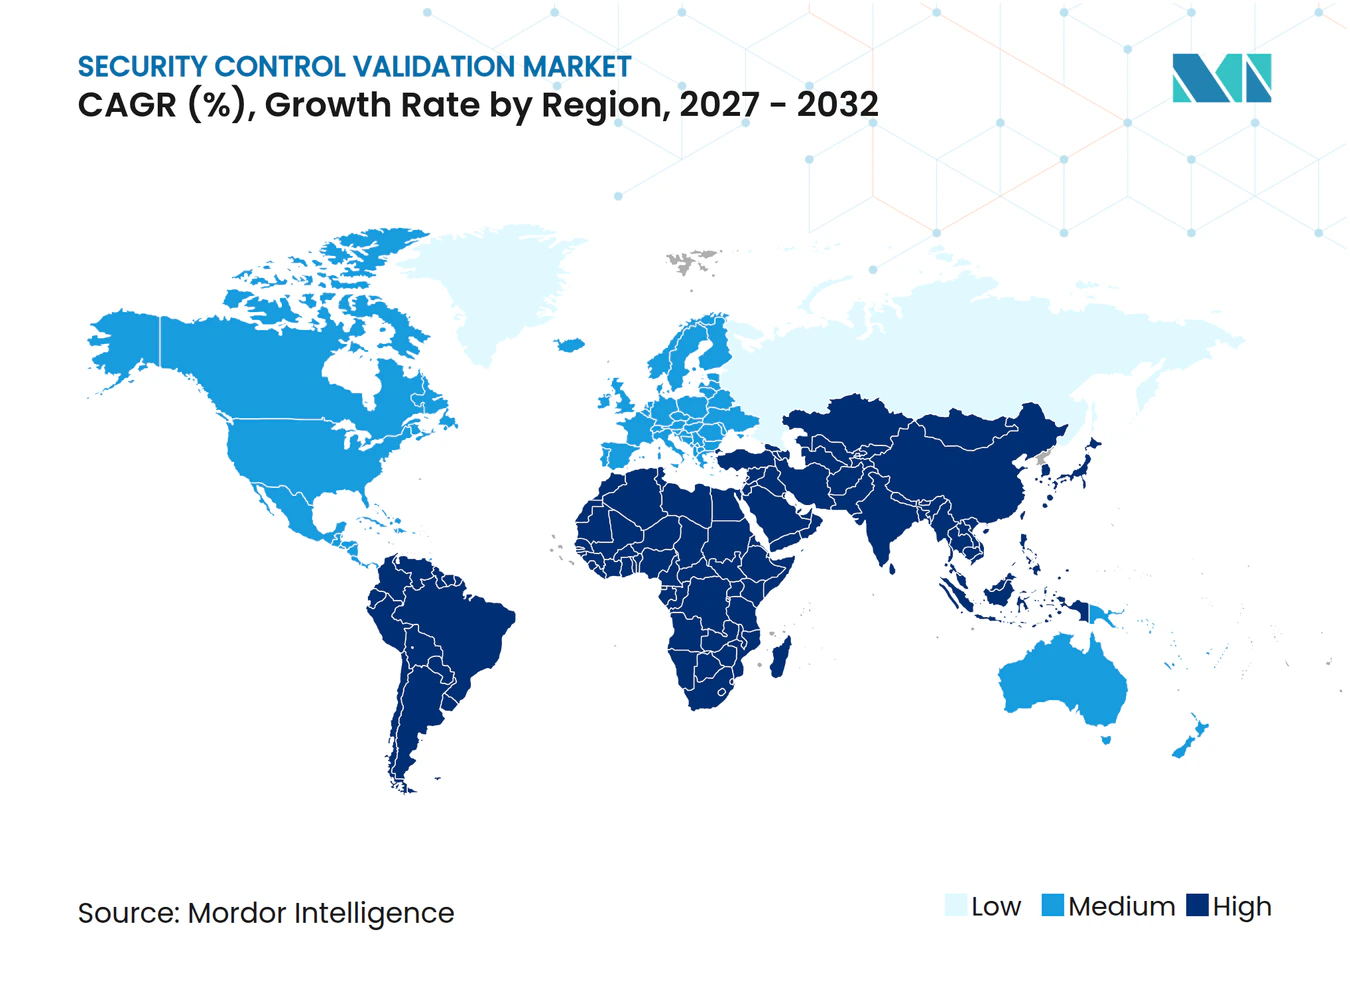
Nordamerika hielt im Jahr 2026 37,19 % des Marktes für Security Control Validation. IBM meldete, dass die Vereinigten Staaten im Jahr 2026 durchschnittlich 11,5 Millionen USD pro Datenpanne verzeichneten, mehr als doppelt so viel wie der globale Durchschnitt und 13 % über dem Vorjahr. Die Nachfrage konzentriert sich auf Finanzdienstleistungen, Gesundheitswesen und Verteidigung, wo Organisationen branchenspezifischen Anforderungen und Anfragen nach dokumentierten Kontrollnachweisen ausgesetzt sind. Die Auswahl von AttackIQ durch die Defense Information Systems Agency zeigt das Ausmaß der Nachfrage des öffentlichen Sektors nach gegnerischer Expositionsvalidierung. Südamerika befindet sich noch in einem früheren Stadium, wobei Finanzdienstleister und Regierungsorganisationen Bereitstellungen in Brasilien und Argentinien vorantreiben.
Markt für Security Control Validation in Europa
Europa ist die zweitgrößte Region im Markt für Security Control Validation. DORA, NIS2 und der Cyber Resilience Act schaffen operativen Bedarf für wiederholbare Validierung in Finanzdienstleistungen, Energie und kritischer Infrastruktur.[3] Der deutsche IT-Sicherheitsmarkt wuchs im Jahr 2025 um 10,1 % und wird voraussichtlich im Jahr 2026 erheblich wachsen. Das Bundesamt für Sicherheit in der Informationstechnik veröffentlichte im April 2026 C5:2026 mit 168 Kriterien in 17 Domänen für die Compliance im Cloud-Computing. Die nationale Cybersicherheitsstrategie Frankreichs für 2026–2030 priorisiert kontinuierliche Sicherheitsvalidierung und Tests zur Kontrollwirksamkeit.
Markt für Security Control Validation im asiatisch-pazifischen Raum und im Nahen Osten und Afrika
Der Markt für Security Control Validation im asiatisch-pazifischen Raum wird bis 2032 voraussichtlich mit einem CAGR von 22,71 % wachsen und ist damit die am schnellsten wachsende Region. Cloud-first-Digitalprogramme in Indien, China, Japan und Südkorea erweitern die Unternehmensangriffsflächen, während Sicherheitsteams durch Personalengpässe eingeschränkt bleiben. Indiens digitale Zahlungsinfrastruktur und Banksicherheitsanforderungen sowie Chinas Lokalisierungsanforderungen und Richtlinien für souveräne Clouds unterstützen kontinuierliche Validierung, die innerhalb von Datenschutzanforderungen betrieben werden kann. Der Nahe Osten und Afrika sind noch frühe Märkte, in denen die Einführung auf BFSI- und Regierungsorganisationen konzentriert ist, während Programme des Golfkooperationsrats Investitionen in Sicherheitstests in Saudi-Arabien und den Vereinigten Arabischen Emiraten unterstützen.
Wettbewerbslandschaft
Marktkonzentration
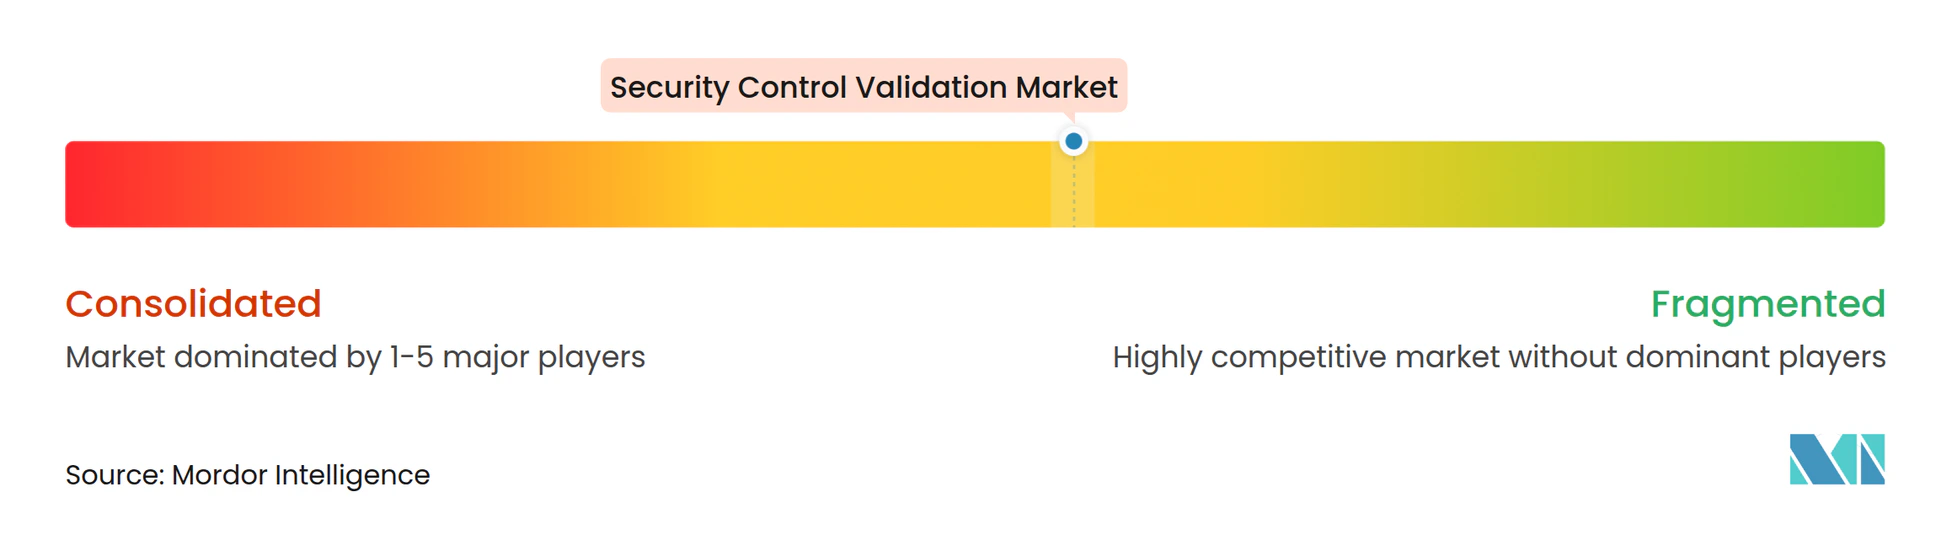
Der Markt für Security Control Validation ist mäßig konzentriert unter reinen Spezialisten, darunter AttackIQ, Cymulate, Picus Security, SafeBreach, Pentera und Horizon3.ai. Diese Unternehmen haben dazu beigetragen, die Kategorie durch gegnerische Simulation, automatisiertes Penetrationstesting und Expositionsvalidierungsfähigkeiten zu definieren. Breitere Cybersicherheitsplattformen dringen ebenfalls in diesen Bereich vor, was den verfügbaren Raum für eigenständige Angebote verringert. Der Markt für Security Control Validation profitiert, wenn Anbieter Testergebnisse mit Erkennungs-, Reaktions-, Governance- und Behebungsprozessen verbinden. Der Wettbewerb basiert daher zunehmend auf der Qualität der Workflow-Integration und der Fähigkeit, reale operative Exposition zu validieren.
AttackIQ startete im Juli 2026 AVA Agentic OS, um KI-Agenten für Bedrohungsintelligenz, Validierung, Erkennungstechnik und Kontrolloptimierung zu orchestrieren.[4] Pentera und Recorded Future gaben im Juli 2026 eine Partnerschaft bekannt, um Bedrohungsintelligenz mit Expositionsvalidierung zu verbinden. Cymulate kündigte im August 2026 Pläne zur Integration mit Bitsight an, um Cyber-Risikointelligenz mit seiner Expositionsvalidierungsplattform zu verbinden. Diese Beispiele zeigen, dass Anbieter Sicherheitsteams dabei helfen wollen, Kontrollen gegen Bedrohungen und Expositionen zu testen, die für ihre Umgebung relevant sind. Die Branche für Security Control Validation entwickelt sich auch hin zu gemeinsamen Workflows, die validierte Lücken in Risikopriorisierungs- und Behebungsprozesse leiten.
Horizon3.ai positioniert sein automatisiertes Sicherheitstesting-Angebot rund um agentenloses, produktionssicheres Testing, um Bedenken hinsichtlich Störungen während aktiver Simulationen zu begegnen. Mittelständische Käufer bleiben eine wichtige Wettbewerbschance, da Unternehmensplattformen häufig ein Maß an Reife im Sicherheitsbetrieb erfordern, das kleinere Organisationen nicht besitzen. Verwaltete Expositionsvalidierung kann diese Lücke schließen, wenn der Anbieter Testing, Interpretation, dokumentierte Nachweise und Behebungsunterstützung liefert. Anbieter, die umfangreiche Integrationen, sichere Testmethoden und eine verwaltete Serviceoption kombinieren, sind besser positioniert, um Organisationen zu bedienen, die kontinuierliche Validierung nicht intern betreiben können.
Marktführer in der Branche für Security Control Validation
-
AttackIQ, Inc.
-
Cymulate Ltd.
-
SafeBreach, Inc.
-
Sophos Limited
-
Fortra, LLC
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Security Control Validation Unternehmen in diesem Bericht
- AttackIQ, Inc.
- Cymulate Ltd.
- Picus Security, Inc.
- SafeBreach, Inc.
- XM Cyber Ltd.
- Pentera Security Ltd.
- Mandiant, Inc.
- Keysight Technologies, Inc.
- Rapid7, Inc.
- Qualys, Inc.
- Sophos Limited
- Skybox Security, Inc.
- Fortra, LLC
- NetSPI, LLC
- MazeBolt Technologies Ltd.
- Safe Security, Inc.
- Horizon3.ai, Inc.
- Scythe, Inc.
- CyCognito, Inc.
- ImmuniWeb SA
Neueste Industrielle Entwicklungen in Markt für Security Control Validation
- August 2026: Die Defense Information Systems Agency (DISA) wählte AttackIQ als unternehmensweite Plattform für gegnerische Expositionsvalidierung (AEV) des Verteidigungsministeriums aus und etablierte damit die erste DoD-weite kontinuierliche Sicherheitsvalidierungsfähigkeit, die alle Militärdienste, Kampfkommandos und Verteidigungsbehörden umfasst. Die Bereitstellung umfasst AttackIQ Academy als unternehmensweite Trainings- und Bedienerqualifikationsplattform für Personal des US Cyber Command, bereitgestellt über angepasste, an MITRE ATT&CK ausgerichtete Lernpfade.
- August 2026: Cymulate kündigte eine geplante Integration mit Bitsight an, um die Cyber-Risikointelligenz von Bitsight mit der Expositionsvalidierungsplattform von Cymulate zu verbinden, sodass Sicherheitsteams Abwehrmaßnahmen automatisch gegen die spezifischen Bedrohungsakteur-TTPs, Ransomware-Kampagnen und CVEs testen können, die für ihren Sektor und geografischen Fußabdruck am relevantesten sind, und validierte Lücken dann in die Risikopriorisierungsansicht von Bitsight zurückleiten können.
- Juli 2026: Pentera und Recorded Future gaben eine strategische Partnerschaft für bedrohungsgeführte Expositionsvalidierung bekannt. Die Integration ermöglicht es Kunden zu testen, ob neu auftretende Bedrohungen, die in der Live-Bedrohungsintelligenz von Recorded Future identifiziert wurden, in ihren eigenen Umgebungen aktiv ausnutzbar sind, und auf die Expositionen zu reagieren, die das höchste reale Risiko tragen.
- Juli 2026: AttackIQ startete AVA Agentic OS, beschrieben als das erste agentische Betriebssystem der Branche für CTEM, das spezialisierte KI-Agenten für Bedrohungsintelligenz, Sicherheitsvalidierung, Erkennungstechnik und Kontrolloptimierung orchestriert, um das kontinuierliche Expositionsmanagement autonom in großem Maßstab zu operationalisieren und der Unternehmensführung Echtzeit-Einblicke in die Cyber-Bereitschaft zu liefern.
Globaler Berichtsumfang für den Markt für Security Control Validation
Der Markt für Security Control Validation umfasst Softwarelösungen und Dienstleistungen, die kontinuierlich die Wirksamkeit von Cybersicherheitskontrollen gegenüber realen Bedrohungen, Angriffstechniken und Angreiferverhalten bewerten, testen und validieren. Diese Plattformen ermöglichen es Organisationen, Sicherheitslücken zu identifizieren, Erkennungs- und Reaktionsfähigkeiten zu bewerten, Behebungsmaßnahmen zu validieren und die Wirksamkeit bestehender Sicherheitsinvestitionen zu messen. Der Markt umfasst Breach-and-Attack-Simulation-Plattformen, automatisierte Penetrationstest-Lösungen, Technologien für kontinuierliches automatisiertes Red Teaming, Angriffspfad-Validierungsplattformen und unterstützende professionelle Dienstleistungen. Lösungen für Security Control Validation werden weitgehend eingesetzt, um die Cyber-Resilienz zu stärken, die Einhaltung regulatorischer Anforderungen zu unterstützen und Programme zum kontinuierlichen Management der Bedrohungsexposition zu verbessern.
Der Bericht zum Markt für Security Control Validation ist segmentiert nach Angebot (Lösungen und Dienstleistungen), Bereitstellungsmodus (On-Premises und Cloud), Validierungstyp (Breach-and-Attack-Simulation, automatisiertes Penetrationstesting, kontinuierliches automatisiertes Red Teaming, Angriffspfad- und Expositionsvalidierung sowie weitere Validierungstypen), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Endnutzerbranche (Banken, Finanzdienstleistungen und Versicherungen [BFSI], Regierung und öffentliche Verwaltung, Gesundheitswesen und Biowissenschaften, IT und Telekommunikation, Industriefertigung, Energie und Versorgungsunternehmen, Einzelhandel und E-Commerce sowie weitere Endnutzerbranchen) sowie Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Lösungen |
| Dienstleistungen |
| On-Premises |
| Cloud |
| Breach-and-Attack-Simulation |
| Automatisiertes Penetrationstesting |
| Kontinuierliches automatisiertes Red Teaming |
| Angriffspfad- und Expositionsvalidierung |
| Weitere Validierungstypen |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Regierung und öffentliche Verwaltung |
| Gesundheitswesen und Biowissenschaften |
| IT und Telekommunikation |
| Industriefertigung |
| Energie und Versorgungsunternehmen |
| Einzelhandel und E-Commerce |
| Weitere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Südamerika | Brasilien |
| Argentinien | |
| Mexiko | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Angebot | Lösungen | |
| Dienstleistungen | ||
| Nach Bereitstellungsmodus | On-Premises | |
| Cloud | ||
| Nach Validierungstyp | Breach-and-Attack-Simulation | |
| Automatisiertes Penetrationstesting | ||
| Kontinuierliches automatisiertes Red Teaming | ||
| Angriffspfad- und Expositionsvalidierung | ||
| Weitere Validierungstypen | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| Regierung und öffentliche Verwaltung | ||
| Gesundheitswesen und Biowissenschaften | ||
| IT und Telekommunikation | ||
| Industriefertigung | ||
| Energie und Versorgungsunternehmen | ||
| Einzelhandel und E-Commerce | ||
| Weitere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Mexiko | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Security Control Validation?
Die Marktgröße für Security Control Validation wird im Jahr 2027 auf 7,10 Milliarden USD geschätzt und wird voraussichtlich bis 2032 bei einem CAGR von 21,95 % einen Wert von 19,14 Milliarden USD erreichen. Das Wachstum spiegelt den Bedarf an häufigeren Nachweisen wider, dass Sicherheitskontrollen in sich erweiternden digitalen Umgebungen funktionieren.
Was treibt die Einführung von Plattformen für Security Control Validation an?
Steigende Kosten durch Datenpannen, schnellere KI-gestützte Angriffe, Cloud-Expansion und Compliance-Anforderungen erhöhen die Nachfrage nach kontinuierlichen Nachweisen, dass Kontrollen funktionieren. Käufer suchen auch nach einer klareren Verbindung zwischen einer getesteten Schwachstelle und einer abgeschlossenen Behebungsmaßnahme.
Welches Angebot führt die Nachfrage nach Security Control Validation an?
Lösungen hielten im Jahr 2026 67,56 % des Umsatzes, während Dienstleistungen bis 2032 voraussichtlich schneller mit einem CAGR von 24,02 % wachsen werden. Dienstleistungen können Organisationen dabei helfen, Ergebnisse zu interpretieren und ein laufendes Validierungsprogramm zu betreiben.
Warum wachsen cloud-basierte Validierungsdienste?
Die Cloud-Bereitstellung wird voraussichtlich mit einem CAGR von 23,68 % wachsen, da sie dauerhaft aktives Testing unterstützt und SaaS-, externe und Multi-Cloud-Assets erreichen kann. Dieses Bereitstellungsmodell kann auch die anfängliche technische Belastung für mittelständische Käufer reduzieren.
Welcher Endnutzersektor hat den größten Marktanteil?
BFSI hielt im Jahr 2026 30,11 % des Umsatzes, gestützt durch umfangreiche regulatorische Verpflichtungen und durchschnittliche Kosten pro Datenpanne von 6,29 Millionen USD im Sektor. Gesundheitswesen und Biowissenschaften sind ebenfalls erheblichen Risiken ausgesetzt, da ihre durchschnittlichen Kosten pro Datenpanne 6,64 Millionen USD erreichten.
Welche Region wächst am schnellsten?
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einem CAGR von 22,71 % wachsen, da digitale Transformation und Cloud-Einführung den Bedarf an Sicherheitsvalidierung erhöhen. Indien, China, Japan und Südkorea sind wichtige regionale Nachfragezentren.