
Taille et part du marché de la validation des contrôles de sécurité
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 7.10 Milliards de dollars |
| Taille du Marché (2032) | 19.14 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 21.95 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la validation des contrôles de sécurité par Mordor Intelligence
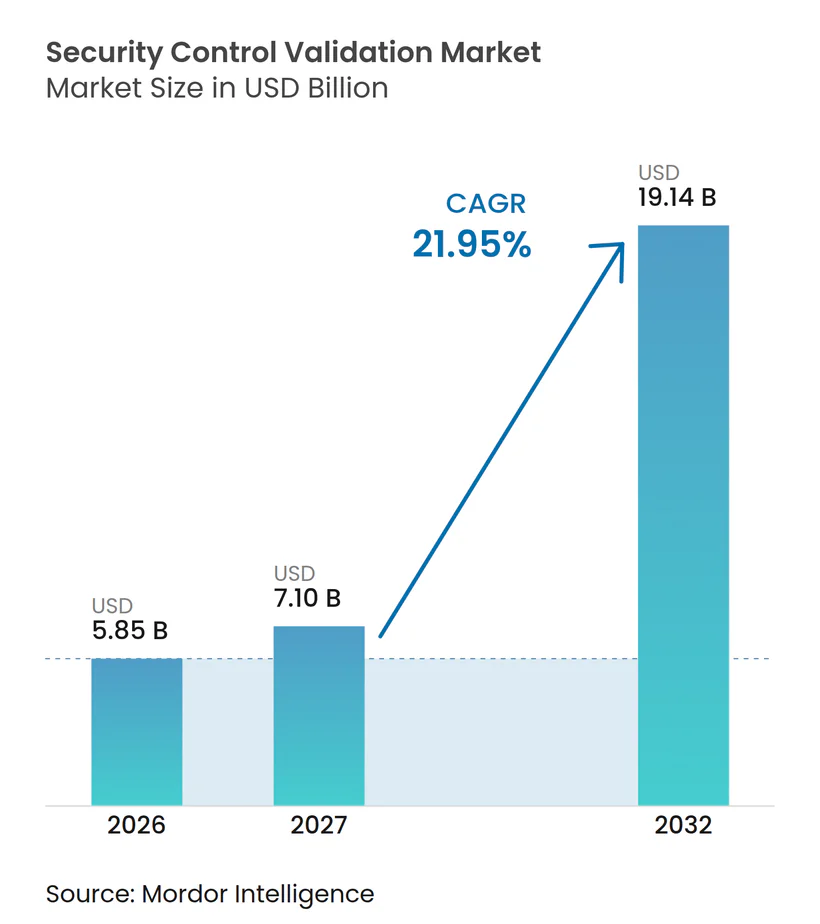
La taille du marché de la validation des contrôles de sécurité était évaluée à 5,85 milliards USD en 2026 et devrait croître de 7,10 milliards USD en 2027 pour atteindre 19,14 milliards USD d'ici 2032, à un CAGR de 21,95 % durant la période de prévision 2027-2032. La hausse du volume des attaques rend les évaluations périodiques moins adaptées aux organisations qui ont besoin de preuves actuelles que leurs contrôles fonctionnent dans des environnements en production. Les acheteurs se tournent vers la validation continue parce que les services cloud, les interfaces applicatives et les infrastructures distribuées créent davantage de vecteurs permettant aux attaquants de se déplacer à travers les systèmes. Les services financiers, les organisations gouvernementales et les opérateurs d'infrastructures critiques renforcent la demande car ils font face à des obligations de sécurité plus strictes et à des coûts élevés en cas de défaillance des contrôles. Les fournisseurs répondent en combinant simulation, analyse d'exposition, tests automatisés et services gérés plutôt qu'en vendant un seul outil de test. Le marché de la validation des contrôles de sécurité est également confronté à des contraintes pratiques, car de nombreuses organisations de plus petite taille manquent de personnel pour interpréter les résultats, et de nombreuses grandes organisations exploitent encore des ensembles d'outils de sécurité complexes.
Points clés du rapport
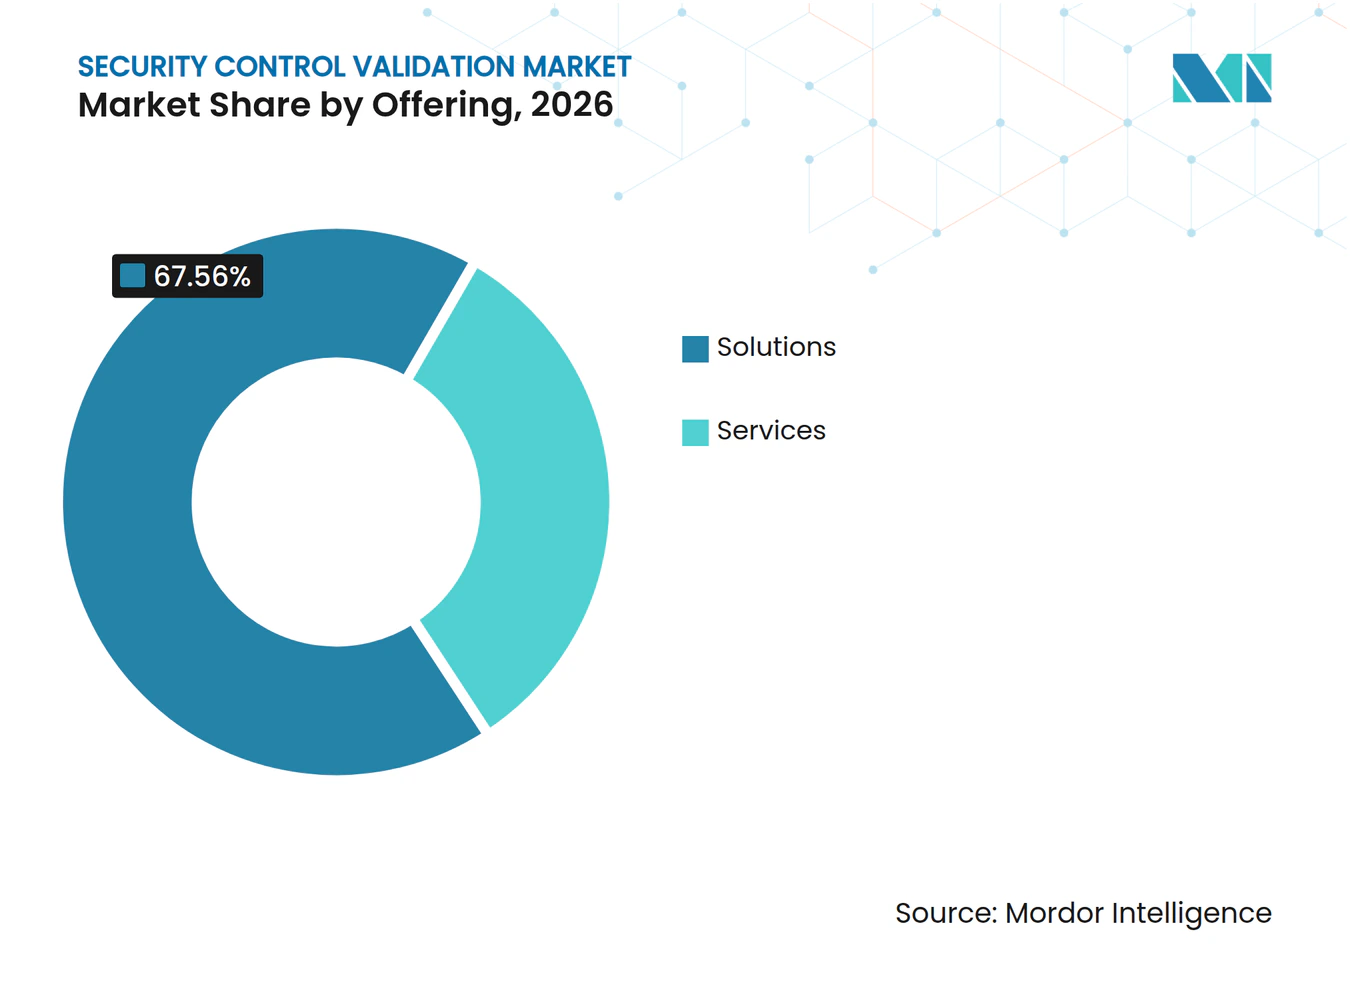
- Par offre de solutions, celle-ci détenait 67,56 % de la part du marché de la validation des contrôles de sécurité en 2026, tandis que les services devraient se développer à un CAGR de 24,02 % jusqu'en 2032.
- Par mode de déploiement, le déploiement sur site détenait 70,16 % de la part du marché de la validation des contrôles de sécurité en 2026, tandis que le déploiement cloud devrait se développer à un CAGR de 23,68 % jusqu'en 2032.
- Par type de validation, la simulation de violation et d'attaque détenait 62,18 % des revenus du marché de la validation des contrôles de sécurité en 2026, tandis que la validation des chemins d'attaque et de l'exposition devrait se développer à un CAGR de 23,08 % jusqu'en 2032.
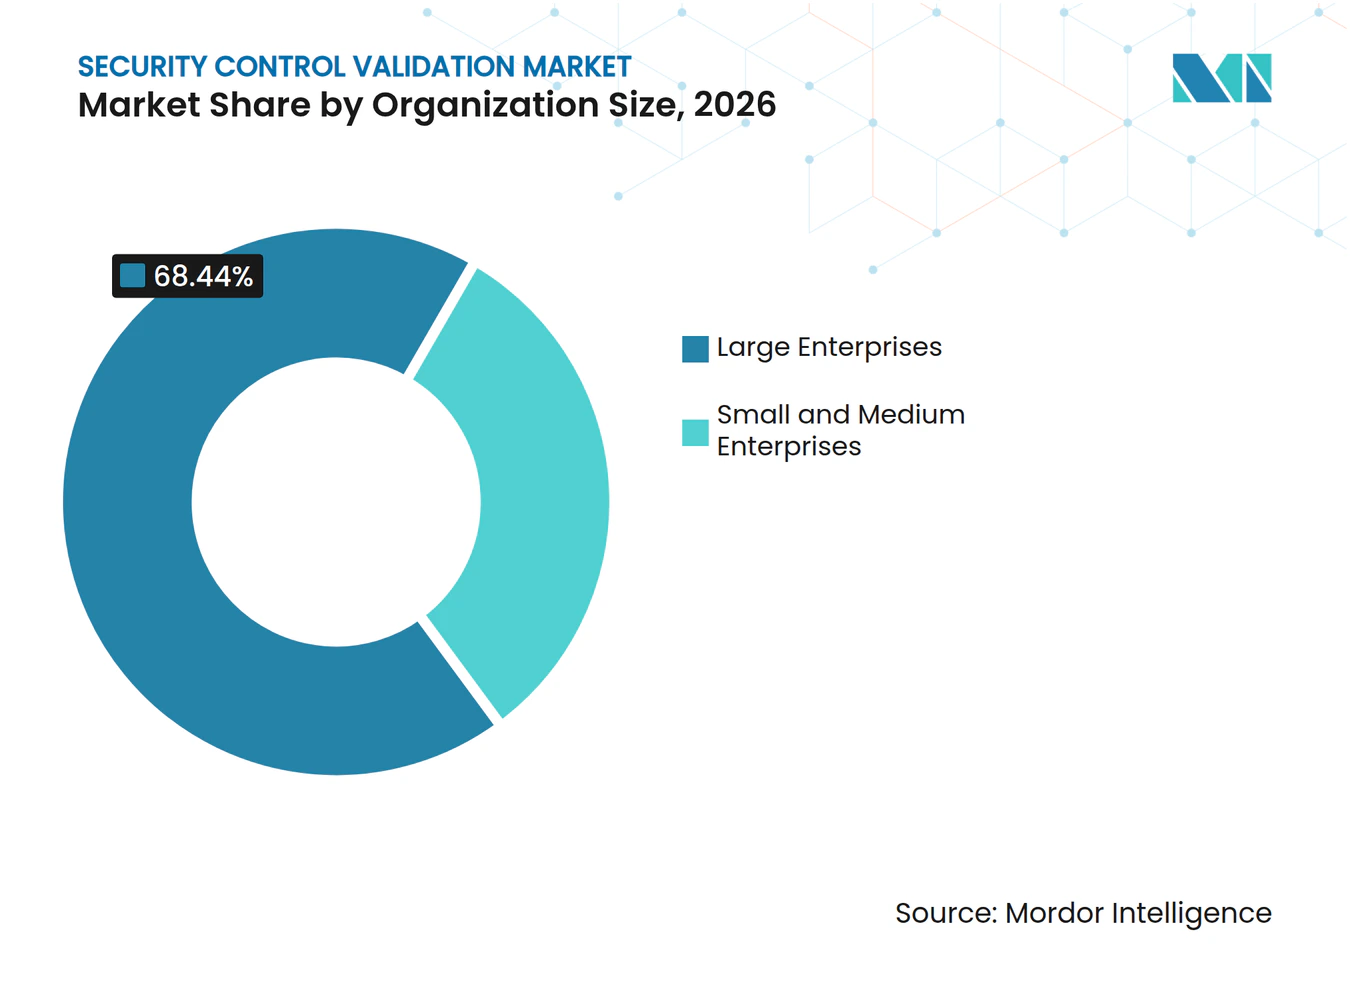
- Par taille d'organisation, les grandes entreprises détenaient 68,44 % des revenus du marché de la validation des contrôles de sécurité en 2026, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 23,39 % jusqu'en 2032.
- Par secteur d'utilisation final, le BFSI représentait 30,11 % des revenus du marché de la validation des contrôles de sécurité en 2026, tandis que le gouvernement et l'administration publique devraient se développer à un CAGR de 22,36 % jusqu'en 2032.
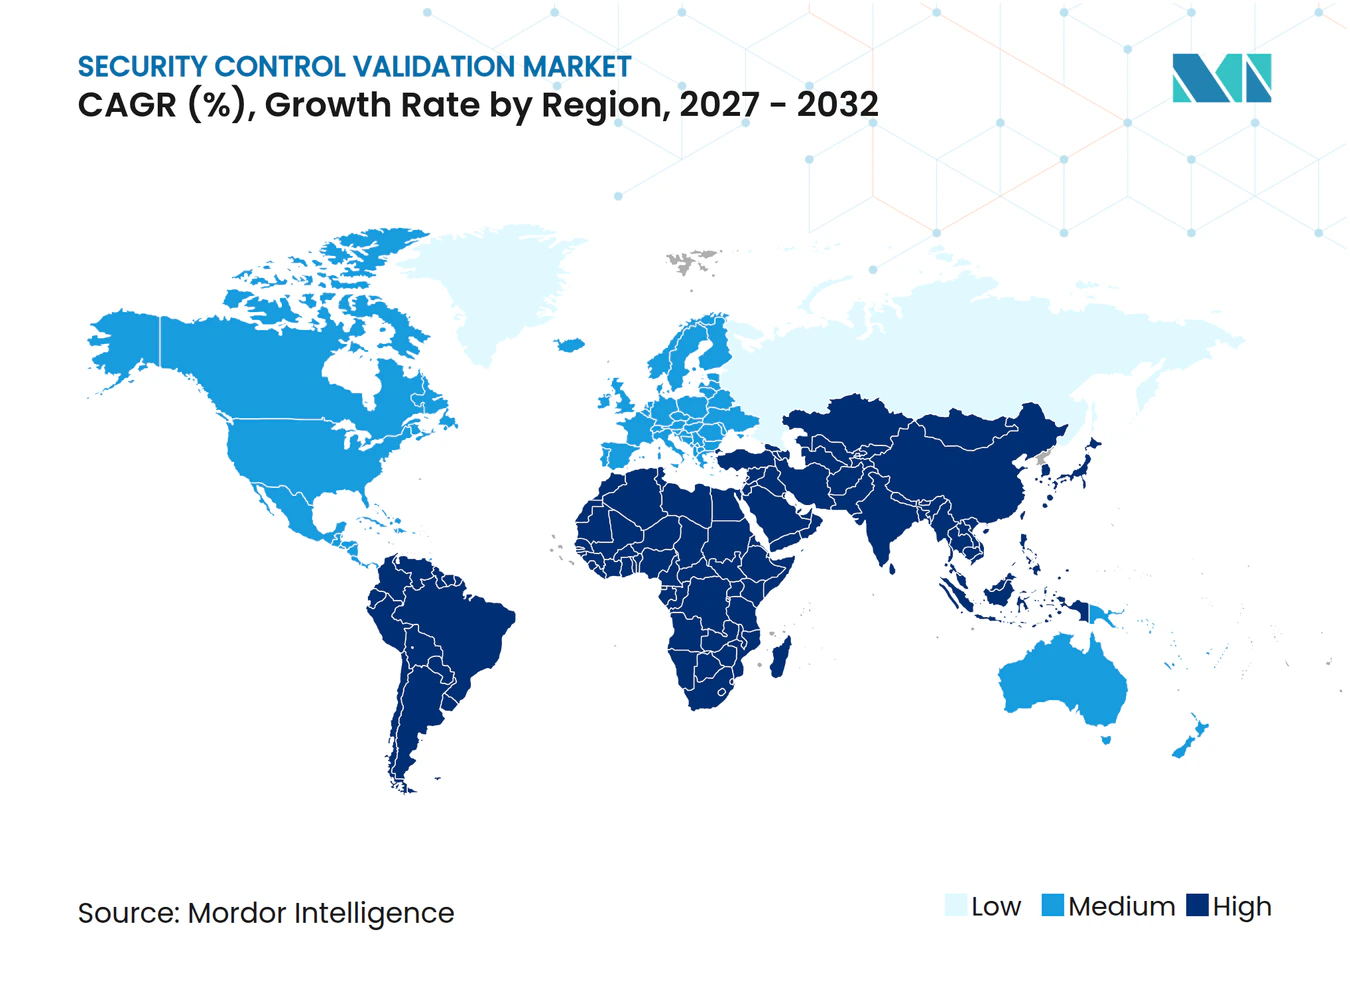
- Par géographie, l'Amérique du Nord détenait 37,19 % des revenus du marché de la validation des contrôles de sécurité en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 22,71 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Fréquence et sophistication croissantes des cyberattaques | +5.5% | Mondial | Court terme (≤ 2 ans) |
| Renforcement de la conformité en matière de cybersécurité propre à chaque secteur | +4.2% | Amérique du Nord et Europe, avec répercussions sur l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Passage des tests périodiques à la gestion continue de l'exposition aux menaces | +3.8% | Mondial, avec concentration en Amérique du Nord et en Europe | Moyen terme (2-4 ans) |
| Expansion de la surface d'attaque cloud, SaaS et hybride | +3.1% | Cœur Asie-Pacifique, avec répercussions sur le Moyen-Orient et l'Afrique | Court terme (≤ 2 ans) |
| Modélisation adversariale accélérée par l'IA et validation de la sécurité | +2.5% | Mondial, adoption la plus rapide en Amérique du Nord | Moyen terme (2-4 ans) |
| Exigences de preuve pour la souscription d'assurance cyber | +1.8% | Amérique du Nord et Europe | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Fréquence et sophistication croissantes des cyberattaques
La fréquence et la sophistication des cyberattaques sont au cœur de la demande pour le marché de la validation des contrôles de sécurité, car chaque avancée dans les capacités des attaquants réduit l'intervalle acceptable entre les vérifications des contrôles. IBM a signalé un coût moyen mondial de violation de 4,99 milliards USD en 2026, soit une augmentation de 12 % par rapport à 2025, tandis que les incidents d'attaques activées par l'IA ont augmenté de 56 % d'une année sur l'autre et ont ajouté 1 million USD par incident. Le rapport 2026 a également révélé que le délai moyen pour identifier et contenir une violation était de 247 jours, inversant 5 années d'amélioration. Les services financiers ont enregistré un coût par violation de 6,29 millions USD, ce qui continue de faire pression sur l'assurance des contrôles pouvant être documentée tout au long de l'année. Cet environnement favorise les outils qui testent si les contrôles détectent et enregistrent le comportement pertinent des attaquants avant qu'un incident réel n'expose la lacune. Le marché de la validation des contrôles de sécurité déplace par conséquent l'attention des acheteurs de l'attestation formelle vers la preuve de la performance défensive actuelle.
Renforcement de la conformité en matière de cybersécurité propre à chaque secteur
Les exigences réglementaires font de la validation des contrôles une exigence d'achat plus directe pour les institutions financières et les opérateurs d'infrastructures critiques. DORA est en vigueur depuis le 17 janvier 2025 et exige des entités financières qu'elles gèrent les risques liés aux TIC et, le cas échéant, effectuent des tests de pénétration guidés par les menaces. Les exigences de PCI DSS 4.0 sont entrées en vigueur le 31 mars 2025, renforçant l'importance des preuves reproductibles pour les programmes de sécurité des paiements. La loi européenne sur la résilience cybernétique a introduit des obligations de signalement pour les vulnérabilités activement exploitées le 11 septembre 2026. NIS2 étend également les obligations de cybersécurité à 18 secteurs critiques par le biais de la mise en œuvre nationale. Les organisations opérant dans plusieurs régions peuvent appliquer leur norme de conformité la plus stricte de manière plus large, ce qui soutient la demande au-delà de la juridiction qui a introduit l'exigence initiale.
Passage des tests périodiques à la gestion continue de l'exposition aux menaces
Le passage des tests de pénétration annuels à la gestion continue de l'exposition aux menaces soutient une demande récurrente sur le marché de la validation des contrôles de sécurité. Les programmes continus combinent la définition du périmètre, la découverte, la priorisation et la validation avec la mobilisation, la validation confirmant si les expositions identifiées peuvent affecter des actifs importants. Cette approche intègre la simulation de violation et d'attaque, la gestion de la surface d'attaque externe, la gestion des vulnérabilités et le renseignement sur les menaces dans un seul cycle opérationnel. AttackIQ a lancé AVA Agentic OS en juillet 2026 pour coordonner des agents spécialisés dans le renseignement sur les menaces, la validation, l'ingénierie de détection et l'optimisation des contrôles. Les fournisseurs peuvent obtenir des revenus d'abonnement plus stables en soutenant les opérations de programme plutôt qu'en s'appuyant sur une évaluation ponctuelle. Les acheteurs bénéficient également d'un chemin plus clair entre une lacune de contrôle observée et le travail de remédiation.
Expansion de la surface d'attaque cloud, SaaS et hybride
Les environnements cloud, SaaS et hybrides élargissent la gamme d'actifs que les organisations doivent valider et soutiennent l'adoption des tests continus. Le segment cloud devrait croître à un CAGR de 23,68 % jusqu'en 2032 car la livraison native cloud peut se connecter aux pipelines applicatifs et réduire le travail de déploiement. Les parcs hybrides combinent des systèmes sur site, des clouds publics, des interfaces SaaS et des services conteneurisés, ce qui crée davantage de dépendances et de chemins potentiels de déplacement latéral. Pentera est devenu disponible sur AWS Marketplace en avril 2026, permettant aux clients de se procurer son offre de validation via les processus d'achat cloud existants.[1] IBM a signalé que les violations dans les environnements hybrides s'élevaient en moyenne à 5,05 millions USD en 2026, contre 4,01 millions USD pour les incidents sur site. Le marché de la validation des contrôles de sécurité bénéficie donc d'un besoin de tester les interfaces externes, les configurations cloud et les relations d'identité que les méthodes axées sur le périmètre peuvent ne pas couvrir.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Contraintes budgétaires et de compétences parmi les petites et moyennes entreprises | -1.9% | Mondial, concentré en Amérique du Sud, en Afrique et dans les marchés plus petits d'Asie-Pacifique | Court terme (≤ 2 ans) |
| Lacunes d'interopérabilité avec les ensembles technologiques existants des opérations de sécurité | -1.3% | Mondial | Moyen terme (2-4 ans) |
| Préoccupations relatives à la sécurité et au contrôle des changements autour des simulations en production | -0.8% | Mondial, aigu dans les secteurs de la fabrication industrielle, de l'énergie et des services publics | Moyen terme (2-4 ans) |
| Risque lié à la qualité des preuves et aux biais des modèles dans la validation autonome | -0.6% | Mondial, plus aigu dans les secteurs fortement réglementés | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Contraintes budgétaires et de compétences parmi les petites et moyennes entreprises
Les petites et moyennes entreprises devraient croître à un CAGR de 23,39 % jusqu'en 2032, mais les contraintes en matière de personnel peuvent les empêcher de réaliser pleinement la valeur des outils de validation. De nombreuses organisations de moins de 2 000 employés manquent de capacité suffisante en ingénierie de détection pour traduire les résultats en remédiation complète. L'accessibilité des licences seule ne résout pas le besoin d'une personne pour prioriser, prendre en charge et vérifier le travail correctif. Cela limite l'adoption même lorsqu'un abonnement cloud réduit l'engagement financier initial. Le secteur de la validation des contrôles de sécurité répond avec des offres gérées qui associent logiciel et support d'interprétation et de remédiation. Ce modèle de livraison peut aider les acheteurs de plus petite taille à utiliser les tests continus sans constituer une équipe interne spécialisée.
Lacunes d'interopérabilité avec les ensembles technologiques existants des opérations de sécurité
Les plateformes de validation des contrôles de sécurité doivent s'intégrer aux systèmes SIEM, SOAR, EDR, de gestion des pare-feux et de gestion des services informatiques pour que les résultats deviennent des tâches de remédiation en temps opportun. Les centres d'opérations de sécurité hérités s'appuient souvent sur des combinaisons d'outils propriétaires, ce qui peut laisser les équipes effectuer une normalisation manuelle des données. Ce travail peut réduire un programme permanent à des exercices périodiques d'exportation et de révision. Picus Security indique que sa plateforme dispose de plus de 75 intégrations, montrant pourquoi la couverture des connecteurs est un facteur important de sélection des produits. Les liens bidirectionnels avec les plateformes de gestion des services informatiques et de gouvernance peuvent rendre le suivi plus cohérent que les exportations de données unidirectionnelles. La profondeur de l'intégration restera importante à mesure que les acheteurs cherchent à réduire les étapes manuelles entre le test d'un contrôle et sa correction.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre :
les solutions sont en tête tandis que les services gagnent du terrainLes solutions représentaient 67,56 % des revenus en 2026, reflétant la demande des entreprises pour des logiciels pouvant fonctionner dans des environnements contrôlés et sensibles à la résidence des données. Le segment comprend les plateformes de simulation de violation et d'attaque, les outils de tests de pénétration automatisés, les tableaux de bord de gestion de l'exposition et les couches de coordination qui rassemblent les résultats pour les équipes de sécurité gérant des programmes continus. Les grandes institutions financières et les agences gouvernementales privilégient souvent les déploiements propriétaires car elles peuvent gérer directement la configuration, les politiques d'accès, la couverture des tests et le traitement des données. Leurs exigences comprennent généralement le fonctionnement dans des environnements contraints ou isolés, des procédures d'approbation internes et des preuves détaillées pouvant être examinées par les équipes de sécurité, d'audit et de gestion des risques. La taille du marché de la validation des contrôles de sécurité pour les solutions est également soutenue par les acheteurs qui ont besoin d'intégrer la validation dans une architecture de sécurité établie plutôt que d'externaliser les tests essentiels.
Les services sur le marché de la validation des contrôles de sécurité devraient se développer à un CAGR de 24,02 % jusqu'en 2032, dépassant la catégorie des solutions. Ce travail comprend la conception de programmes CTEM, le soutien aux équipes rouges, l'interprétation continue des résultats, le soutien à la mise en œuvre et les conseils sur les priorités de remédiation. Les fournisseurs de services de sécurité gérés peuvent intégrer des plateformes de validation dans les services des centres d'opérations de sécurité et offrir aux clients un résultat continu plutôt qu'une licence autonome. Ce modèle convient aux organisations qui ont une expertise interne limitée en matière de validation, qui ont besoin d'aide pour convertir les résultats en actions, ou qui souhaitent un processus opérationnel défini pour le suivi. Les fournisseurs qui ne proposent pas de services ou ne s'associent pas avec des prestataires peuvent faire face à la pression de concurrents capables de combiner technologie, orientation opérationnelle et livraison continue.


Par mode de déploiement :
le sur site conserve sa position tandis que le cloud se développeLe déploiement sur site représentait 70,16 % des revenus en 2026. Cette position reflète les exigences des organisations fédérales, des infrastructures financières de premier rang et des réseaux de santé réglementés qui imposent un traitement local ou exigent un contrôle détaillé sur les données de sécurité sensibles. Ces acheteurs peuvent avoir besoin de systèmes fonctionnant sans routage de données sortantes, se connectant à des actifs isolés et prenant en charge des exigences spécifiques d'audit, de conservation et de contrôle d'accès. Les déploiements sur site restent également pertinents là où les infrastructures héritées, les réseaux internes ou les technologies opérationnelles ne peuvent pas facilement être atteints par un service fourni via le cloud. Le marché de la validation des contrôles de sécurité continue de servir cette base installée car les exigences de gouvernance peuvent l'emporter sur les préférences pour un déploiement plus simple.
Le déploiement cloud sur le marché de la validation des contrôles de sécurité devrait se développer à un CAGR de 23,68 % jusqu'en 2032. Les services natifs cloud peuvent prendre en charge une surveillance permanente, se connecter directement aux flux de travail DevSecOps et réduire le travail opérationnel associé au déploiement des agents et à la maintenance des logiciels. La tarification basée sur la consommation peut également réduire l'engagement initial requis pour les clients du marché intermédiaire qui souhaitent commencer avec un périmètre plus restreint. La livraison cloud atteint les interfaces SaaS, les surfaces d'attaque externes, les interfaces de programmation d'applications tierces et les ressources informatiques fantômes qu'un agent sur site peut ne pas bien évaluer. Le changement est donc lié aux besoins de couverture dans les environnements hybrides et multi-cloud, et pas seulement au coût et à la commodité.
Par type de validation :
la simulation de violation et d'attaque est en tête tandis que la validation de l'exposition progresseLa simulation de violation et d'attaque détenait 62,18 % du marché de la validation des contrôles de sécurité en 2026. Sa position reflète l'adoption de longue date par les entreprises, l'alignement avec MITRE ATT&CK et sa capacité à fournir des preuves que les contrôles de sécurité détectent les techniques adversariales connues. Les plateformes BAS testent si les SIEM, EDR, pare-feux et pare-feux d'applications web identifient, alertent et enregistrent les activités simulées sur un ensemble défini de tactiques et de techniques. Ces preuves sont utiles dans les examens de conformité et les discussions sur l'assurance cyber car elles évaluent l'efficacité des contrôles plutôt que de simplement confirmer qu'un contrôle est présent. Le secteur de la validation des contrôles de sécurité s'appuie toujours sur la BAS comme méthode principale pour évaluer la couverture défensive et identifier où la logique de détection doit être améliorée.
La validation des chemins d'attaque et de l'exposition devrait se développer à un CAGR de 23,08 % jusqu'en 2032. La catégorie évalue si une chaîne de vulnérabilités, d'erreurs de configuration, de paramètres d'autorisation et de faiblesses d'identité peut conduire à la compromission d'un actif de grande valeur. Les tests de pénétration automatisés et le red teaming automatisé continu ajoutent des tests actifs sur les couches réseau, d'identité et cloud tout en cherchant à éviter les perturbations opérationnelles. Picus Security a lancé sa plateforme de validation autonome de l'exposition en juillet 2026, combinant BAS, tests de pénétration autonomes et validation de l'exposition dans une boucle automatisée. L'offre montre comment des catégories de produits autrefois distinctes évoluent vers un flux de travail intégré dans lequel les équipes peuvent tester, prioriser et assurer le suivi de l'exposition en continu.
Par taille d'organisation :
les grandes entreprises ancrent la demande tandis que les PME se développentLes grandes entreprises détenaient 68,44 % du marché de la validation des contrôles de sécurité en 2026. Les entreprises du Fortune 500, les agences fédérales et les institutions financières de premier rang ont souvent des environnements multicouches et le budget nécessaire pour maintenir des programmes continus dans plusieurs unités commerciales. Leurs équipes de sécurité font également face à un mélange plus large d'identités, d'applications, de charges de travail cloud, de liens tiers et de systèmes hérités qui nécessitent des vérifications répétées. Horizon3.ai a indiqué avoir protégé plus de 7 000 organisations, dont 4 entreprises du Fortune 10, tandis que Pentera a signalé plus de 1 100 clients entreprises. Ces chiffres de clientèle indiquent que les tests continus ont pris place dans les programmes de sécurité des grandes entreprises aux côtés d'autres outils d'opérations de sécurité.
Les petites et moyennes entreprises sur le marché de la validation des contrôles de sécurité devraient se développer à un CAGR de 23,39 % jusqu'en 2032. Les abonnements cloud réduisent le coût initial d'accès et permettent aux acheteurs de plus petite taille d'utiliser des capacités qui nécessitaient autrefois un budget de sécurité plus important et une infrastructure spécialisée. Les exigences d'assurance cyber en matière de preuves d'efficacité des contrôles peuvent également créer un déclencheur d'achat en dehors du cycle habituel de planification technologique. Cependant, ces organisations peuvent ne pas avoir la capacité opérationnelle de résoudre les résultats au rythme auquel les outils continus les génèrent ou de confirmer que les actions correctives ont fonctionné. La croissance dépendra des fournisseurs qui associent leurs plateformes à une interprétation gérée, une assistance à la remédiation, une priorisation pratique et des rapports adaptés à une petite équipe de sécurité.

Par secteur d'utilisation final :
le BFSI est en tête tandis que le gouvernement et l'administration publique accélèrentLe BFSI détenait 30,11 % du marché de la validation des contrôles de sécurité en 2026. Son leadership est soutenu par un contrôle réglementaire élevé, des exigences de tests guidés par les menaces pour les entités financières de l'UE et le coût financier et opérationnel des défaillances des contrôles. IBM a signalé un coût par violation de 6,29 millions USD pour les services financiers en 2026, le deuxième résultat le plus élevé parmi les secteurs.[2] La santé et les sciences de la vie ont enregistré le coût par violation le plus élevé à 6,64 millions USD pour la 13e année consécutive. Ces chiffres soutiennent la demande d'assurance documentée dans les secteurs où la perturbation, la divulgation ou l'indisponibilité des services peuvent avoir des conséquences significatives.
Le gouvernement et l'administration publique devraient se développer à un CAGR de 22,36 % jusqu'en 2032. Les fournisseurs de services informatiques et de télécommunications, les fabricants industriels, les services publics d'énergie et les détaillants développent également des capacités de validation à mesure que la numérisation accroît l'exposition des technologies opérationnelles, de la prestation de services et des données. L'Agence des systèmes d'information de la défense a sélectionné AttackIQ en août 2026 pour une plateforme de validation de l'exposition adversariale à l'échelle de l'entreprise couvrant les services militaires, les commandements de combat et les agences de défense. Le déploiement comprend AttackIQ Academy pour la formation et la maîtrise des opérateurs sur des parcours d'apprentissage personnalisés alignés sur MITRE ATT&CK. Les marchés publics à cette échelle soutiennent l'utilisation de la validation comme programme d'entreprise avec des processus cohérents, plutôt que comme une évaluation périodique.
Analyse géographique
Marché de la validation des contrôles de sécurité en Amérique
L'Amérique du Nord détenait 37,19 % du marché de la validation des contrôles de sécurité en 2026. IBM a signalé que les États-Unis affichaient en moyenne 11,5 millions USD par violation en 2026, soit plus du double de la moyenne mondiale et 13 % au-dessus de l'année précédente. La demande est concentrée dans les services financiers, la santé et la défense, où les organisations font face à des exigences propres à leur secteur et à des demandes de preuves documentées des contrôles. La sélection d'AttackIQ par l'Agence des systèmes d'information de la défense démontre l'ampleur de la demande du secteur public pour la validation de l'exposition adversariale. L'Amérique du Sud reste à un stade plus précoce, avec les services financiers et les organisations gouvernementales qui pilotent les déploiements au Brésil et en Argentine.
Marché de la validation des contrôles de sécurité en Europe
L'Europe est la deuxième région en importance sur le marché de la validation des contrôles de sécurité. DORA, NIS2 et la loi sur la résilience cybernétique créent une demande opérationnelle pour une validation reproductible dans les services financiers, l'énergie et les infrastructures critiques.[3] Le marché de la sécurité informatique en Allemagne a progressé de 10,1 % en 2025 et devrait croître significativement en 2026. L'Office fédéral allemand pour la sécurité de l'information a publié C5:2026 en avril 2026, avec 168 critères répartis sur 17 domaines pour la conformité en matière d'informatique en nuage. La stratégie nationale française de cybersécurité pour 2026-2030 donne la priorité à la validation continue de la sécurité et aux tests d'efficacité des contrôles.
Marché de la validation des contrôles de sécurité en Asie-Pacifique et au Moyen-Orient et Afrique
Le marché de la validation des contrôles de sécurité en Asie-Pacifique devrait se développer à un CAGR de 22,71 % jusqu'en 2032, ce qui en fait la région à la croissance la plus rapide. Les programmes numériques axés sur le cloud en Inde, en Chine, au Japon et en Corée du Sud élargissent les surfaces d'attaque des entreprises, tandis que les équipes de sécurité restent contraintes par les niveaux de personnel. L'infrastructure de paiements numériques et les exigences de sécurité bancaire de l'Inde, ainsi que les exigences de localisation et les politiques de cloud souverain de la Chine, soutiennent la validation continue pouvant fonctionner dans les contraintes de résidence des données. Le Moyen-Orient et l'Afrique restent des régions en phase précoce où l'adoption est concentrée parmi les organisations BFSI et gouvernementales, tandis que les programmes du Conseil de coopération du Golfe soutiennent les investissements dans les tests de sécurité en Arabie saoudite et aux Émirats arabes unis.
Paysage concurrentiel
Concentration du Marché
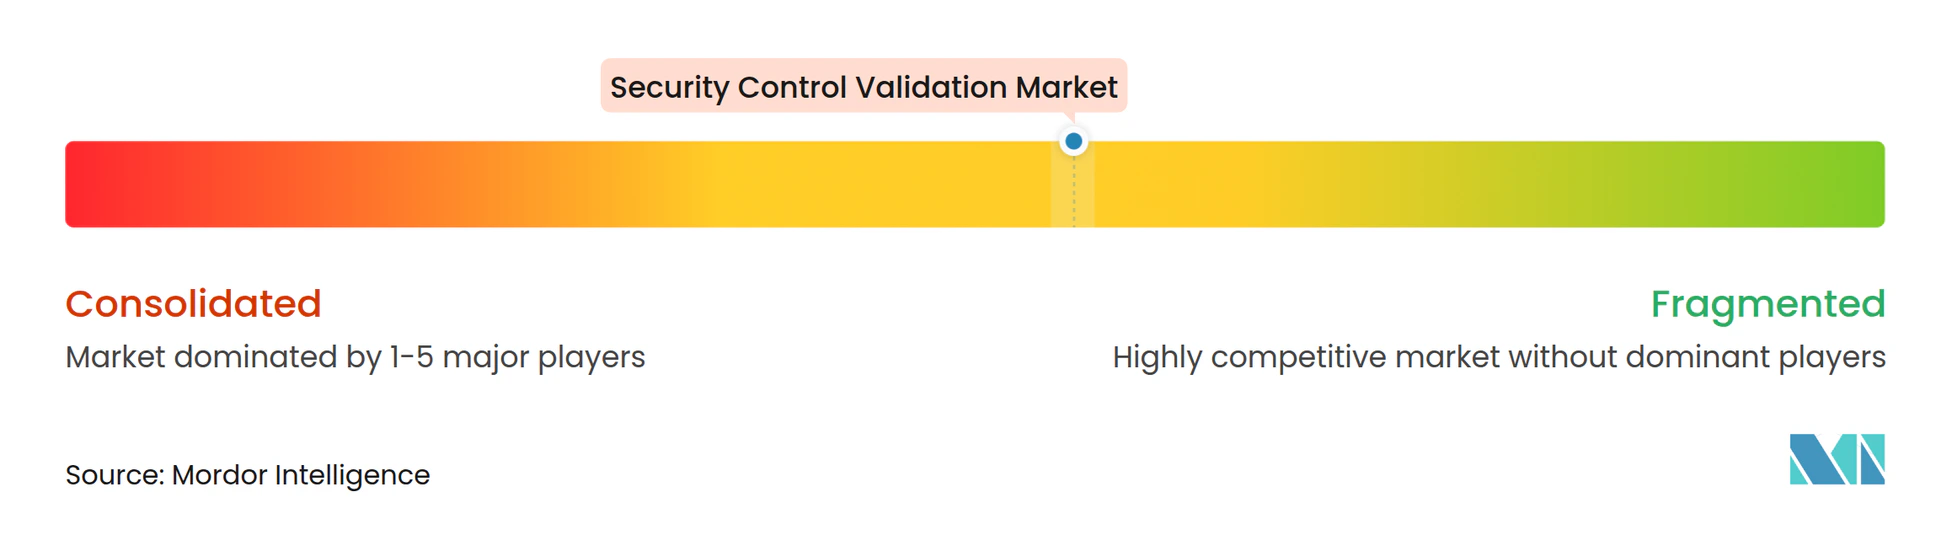
Le marché de la validation des contrôles de sécurité est modérément concentré parmi des spécialistes purs, notamment AttackIQ, Cymulate, Picus Security, SafeBreach, Pentera et Horizon3.ai. Ces entreprises ont contribué à définir la catégorie grâce à des capacités de simulation adversariale, de tests de pénétration automatisés et de validation de l'exposition. Les plateformes de cybersécurité plus larges s'aventurent également dans ce domaine, ce qui réduit l'espace disponible pour les offres autonomes. Le marché de la validation des contrôles de sécurité bénéficie lorsque les fournisseurs connectent les résultats des tests aux processus de détection, de réponse, de gouvernance et de remédiation. La concurrence est donc de plus en plus basée sur la qualité de l'intégration des flux de travail et la capacité à valider l'exposition opérationnelle réelle.
AttackIQ a lancé AVA Agentic OS en juillet 2026 pour orchestrer des agents d'IA pour le renseignement sur les menaces, la validation, l'ingénierie de détection et l'optimisation des contrôles.[4] Pentera et Recorded Future ont annoncé un partenariat en juillet 2026 pour connecter le renseignement sur les menaces à la validation de l'exposition. Cymulate a annoncé des plans d'intégration avec Bitsight en août 2026 pour connecter le renseignement sur les cyber-risques à sa plateforme de validation de l'exposition. Ces exemples montrent que les fournisseurs visent à aider les équipes de sécurité à tester les contrôles contre les menaces et les expositions pertinentes pour leur environnement. Le secteur de la validation des contrôles de sécurité évolue également vers des flux de travail partagés qui acheminent les lacunes validées vers des processus de priorisation des risques et de remédiation.
Horizon3.ai positionne son offre de tests de sécurité automatisés autour de tests sans agent et sûrs pour la production afin de répondre aux préoccupations concernant les perturbations lors des simulations actives. Les acheteurs du marché intermédiaire restent une opportunité concurrentielle importante car les plateformes d'entreprise nécessitent souvent un niveau de maturité des opérations de sécurité que les organisations de plus petite taille n'ont pas. La validation de l'exposition gérée peut combler cet écart lorsque le prestataire fournit des tests, une interprétation, des preuves documentées et un soutien à la remédiation. Les fournisseurs qui combinent de larges intégrations, des méthodes de test sûres et une option de service géré sont mieux positionnés pour servir les organisations qui ne peuvent pas opérer une validation continue en interne.
Leaders du secteur de la validation des contrôles de sécurité
-
AttackIQ, Inc.
-
Cymulate Ltd.
-
SafeBreach, Inc.
-
Sophos Limited
-
Fortra, LLC
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la validation des contrôles de sécurité Entreprises couvertes dans ce rapport
- AttackIQ, Inc.
- Cymulate Ltd.
- Picus Security, Inc.
- SafeBreach, Inc.
- XM Cyber Ltd.
- Pentera Security Ltd.
- Mandiant, Inc.
- Keysight Technologies, Inc.
- Rapid7, Inc.
- Qualys, Inc.
- Sophos Limited
- Skybox Security, Inc.
- Fortra, LLC
- NetSPI, LLC
- MazeBolt Technologies Ltd.
- Safe Security, Inc.
- Horizon3.ai, Inc.
- Scythe, Inc.
- CyCognito, Inc.
- ImmuniWeb SA
Développements industriels récents dans Marché de la validation des contrôles de sécurité
- Août 2026 : L'Agence des systèmes d'information de la défense (DISA) a sélectionné AttackIQ comme plateforme de validation de l'exposition adversariale (AEV) à l'échelle de l'entreprise du Département de la guerre, établissant la première capacité de validation continue de la sécurité à l'échelle du Département de la défense couvrant tous les services militaires, les commandements de combat et les agences de défense. Le déploiement comprend AttackIQ Academy comme plateforme de formation et de maîtrise des opérateurs pour le personnel du Commandement cybernétique américain, dispensée via des parcours d'apprentissage personnalisés alignés sur MITRE ATT&CK.
- Août 2026 : Cymulate a annoncé une intégration planifiée avec Bitsight pour connecter le renseignement sur les cyber-risques de Bitsight à la plateforme de validation de l'exposition de Cymulate, permettant aux équipes de sécurité de tester automatiquement les défenses contre les TTP des acteurs de menaces spécifiques, les campagnes de rançongiciels et les CVE les plus pertinents pour leur secteur et leur empreinte géographique, puis d'acheminer les lacunes validées vers la vue de priorisation des risques de Bitsight.
- Juillet 2026 : Pentera et Recorded Future ont annoncé un partenariat stratégique offrant une validation de l'exposition guidée par les menaces. L'intégration permet aux clients de tester si les menaces émergentes identifiées dans le renseignement sur les menaces en direct de Recorded Future sont activement exploitables dans leurs propres environnements et d'agir sur les expositions présentant le risque réel le plus élevé.
- Juillet 2026 : AttackIQ a lancé AVA Agentic OS, décrit comme le premier système d'exploitation agentique du secteur pour le CTEM, qui orchestre des agents d'IA spécialisés dans le renseignement sur les menaces, la validation de la sécurité, l'ingénierie de détection et l'optimisation des contrôles pour opérationnaliser de manière autonome la gestion continue de l'exposition à grande échelle et fournir une visibilité en temps réel sur la préparation cybernétique à la direction exécutive.
Périmètre du rapport mondial sur le marché de la validation des contrôles de sécurité
Le marché de la validation des contrôles de sécurité comprend des solutions logicielles et des services qui évaluent, testent et valident en continu l'efficacité des contrôles de cybersécurité face aux menaces réelles, aux techniques d'attaque et aux comportements adversariaux. Ces plateformes permettent aux organisations d'identifier les lacunes de sécurité, d'évaluer les capacités de détection et de réponse, de valider les efforts de remédiation et de mesurer l'efficacité des investissements de sécurité existants. Le marché comprend les plateformes de simulation de violation et d'attaque, les solutions de tests de pénétration automatisés, les technologies de red teaming automatisé continu, les plateformes de validation des chemins d'attaque et les services professionnels d'accompagnement. Les solutions de validation des contrôles de sécurité sont largement adoptées pour renforcer la résilience cybernétique, soutenir la conformité réglementaire et améliorer les programmes de gestion continue de l'exposition aux menaces.
Le rapport sur le marché de la validation des contrôles de sécurité est segmenté par offre (solutions et services), mode de déploiement (sur site et cloud), type de validation (simulation de violation et d'attaque, tests de pénétration automatisés, red teaming automatisé continu, validation des chemins d'attaque et de l'exposition, et autres types de validation), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'utilisation final (banque, services financiers et assurance [BFSI], gouvernement et administration publique, santé et sciences de la vie, informatique et télécommunications, fabrication industrielle, énergie et services publics, commerce de détail et commerce électronique, et autres secteurs d'utilisation final), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Solutions |
| Services |
| Sur site |
| Cloud |
| Simulation de violation et d'attaque |
| Tests de pénétration automatisés |
| Red teaming automatisé continu |
| Validation des chemins d'attaque et de l'exposition |
| Autres types de validation |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Banque, services financiers et assurance (BFSI) |
| Gouvernement et administration publique |
| Santé et sciences de la vie |
| Informatique et télécommunications |
| Fabrication industrielle |
| Énergie et services publics |
| Commerce de détail et commerce électronique |
| Autres secteurs d'utilisation final |
| Amérique du Nord | États-Unis |
| Canada | |
| Amérique du Sud | Brésil |
| Argentine | |
| Mexique | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par offre | Solutions | |
| Services | ||
| Par mode de déploiement | Sur site | |
| Cloud | ||
| Par type de validation | Simulation de violation et d'attaque | |
| Tests de pénétration automatisés | ||
| Red teaming automatisé continu | ||
| Validation des chemins d'attaque et de l'exposition | ||
| Autres types de validation | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'utilisation final | Banque, services financiers et assurance (BFSI) | |
| Gouvernement et administration publique | ||
| Santé et sciences de la vie | ||
| Informatique et télécommunications | ||
| Fabrication industrielle | ||
| Énergie et services publics | ||
| Commerce de détail et commerce électronique | ||
| Autres secteurs d'utilisation final | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Mexique | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché de la validation des contrôles de sécurité ?
La taille du marché de la validation des contrôles de sécurité est estimée à 7,10 milliards USD en 2027 et devrait atteindre 19,14 milliards USD d'ici 2032 à un CAGR de 21,95 %. La croissance reflète le besoin de preuves plus fréquentes que les contrôles de sécurité fonctionnent dans des environnements numériques en expansion.
Qu'est-ce qui favorise l'adoption des plateformes de validation des contrôles de sécurité ?
La hausse des coûts de violation, la rapidité des attaques activées par l'IA, l'expansion du cloud et les exigences de conformité augmentent la demande de preuves continues que les contrôles fonctionnent. Les acheteurs recherchent également un lien plus clair entre une faiblesse testée et une action de remédiation complétée.
Quelle offre est en tête de la demande pour la validation des contrôles de sécurité ?
Les solutions détenaient 67,56 % des revenus en 2026, tandis que les services devraient se développer plus rapidement à un CAGR de 24,02 % jusqu'en 2032. Les services peuvent aider les organisations à interpréter les résultats et à opérer un programme de validation continu.
Pourquoi les services de validation basés sur le cloud sont-ils en croissance ?
Le déploiement cloud devrait se développer à un CAGR de 23,68 % car il prend en charge des tests permanents et peut atteindre les actifs SaaS, externes et multi-cloud. Ce modèle de livraison peut également réduire la charge technique initiale pour les acheteurs du marché intermédiaire.
Quel secteur d'utilisation final détient la plus grande part ?
Le BFSI détenait 30,11 % des revenus en 2026, soutenu par d'importantes obligations réglementaires et un coût moyen de violation de 6,29 millions USD dans le secteur. La santé et les sciences de la vie font également face à une exposition significative car leur coût moyen de violation a atteint 6,64 millions USD.
Quelle région connaît la croissance la plus rapide ?
L'Asie-Pacifique devrait se développer à un CAGR de 22,71 % jusqu'en 2032 à mesure que la transformation numérique et l'adoption du cloud augmentent les besoins en validation de la sécurité. L'Inde, la Chine, le Japon et la Corée du Sud sont d'importants centres de demande régionale.