
パープルチームオートメーション市規模・シェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
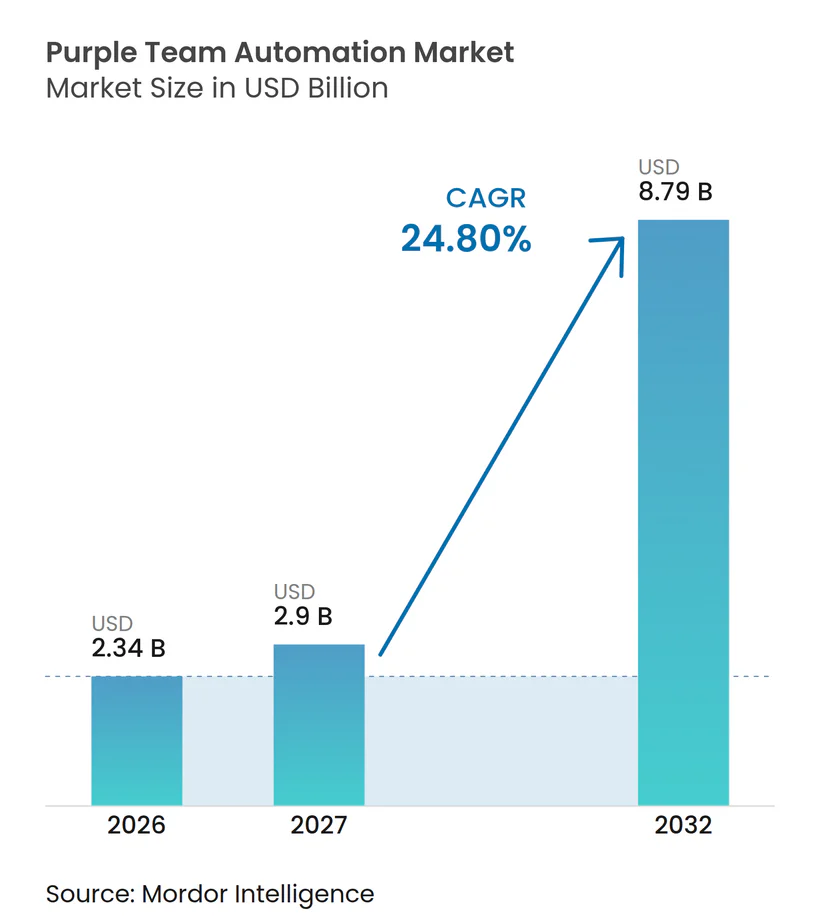
| 市場規模 (2027) | 2.9 十億米ドル |
| 市場規模 (2032) | 8.79 十億米ドル |
| 成長率 (2027 - 2032) | 24.80 % |
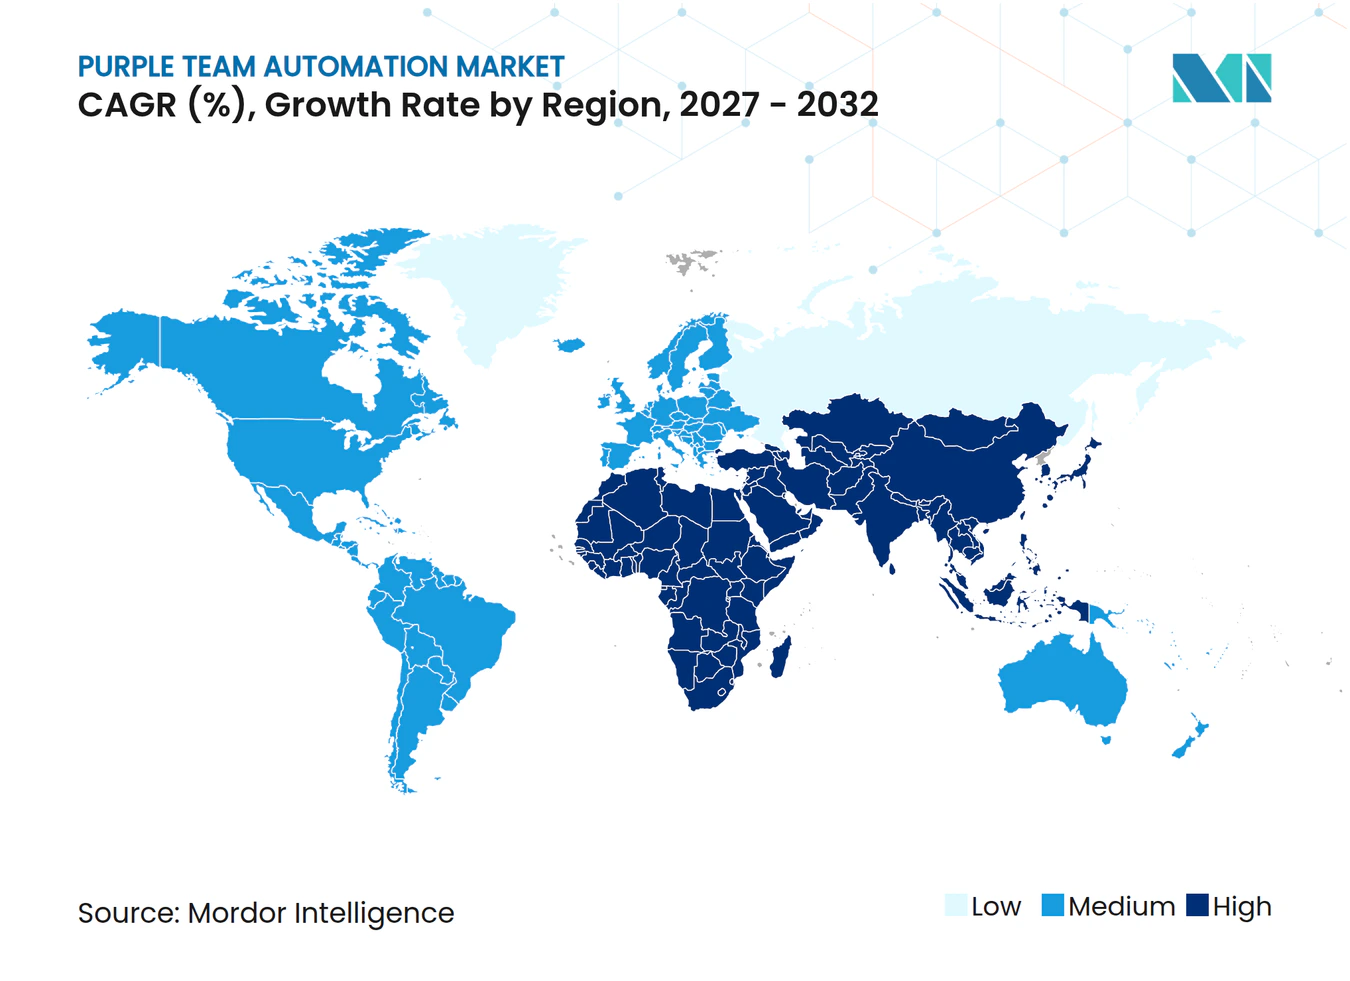
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるパープルチームオートメーション市場分析
パープルチームオートメーション市場規模は2026年に23.4億米ドルと評価され、2027年の29.5億米ドルから2032年には87.9億米ドルに達すると推定され、予測期間2027年から2032年のCAGRは24.80%です。パープルチームオートメーション市場は、定期的なテストから現実的な攻撃経路に対するコントロールの継続的な検証へと移行しています。攻撃頻度の上昇、正式なセキュリティ要件、クラウドとAIシステムの幅広い普及が需要を高めています。サイバー保険会社や取締役会も、セキュリティコントロールが実際に機能しているという明確な証拠を求めています。ベンダーは、攻撃シミュレーション、エクスポージャー分析、修復ワークフローをより広範なプラットフォームに統合しています。パープルチームオートメーション市は、したがって、使用可能な証拠、安全なテスト、より容易なデプロイメントを提供できるプロバイダーに機会をもたらしています。
主要レポートのポイント
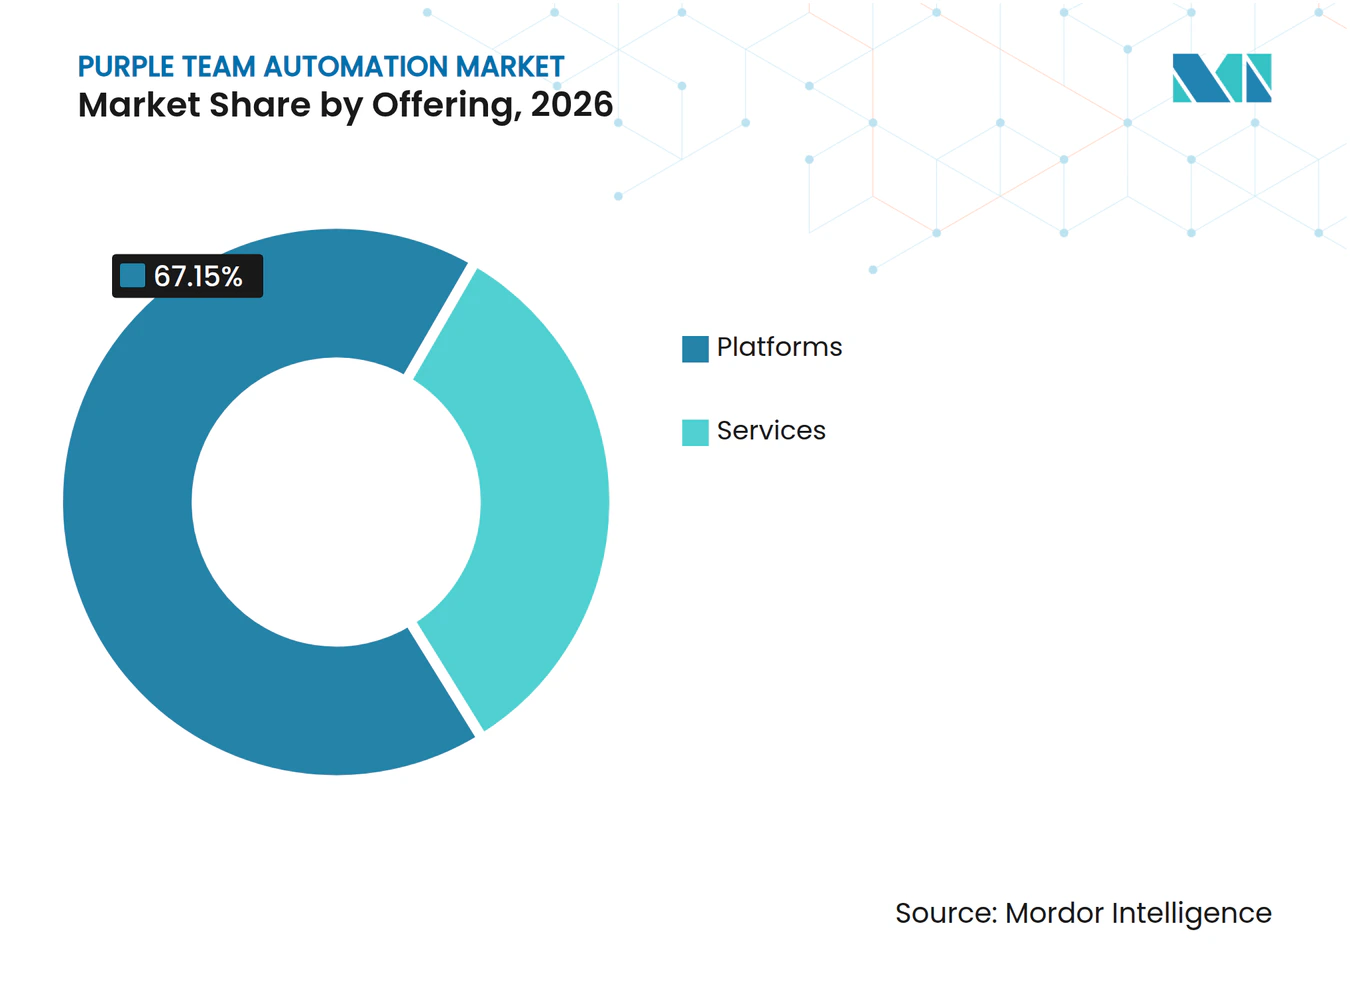
- オファリング別では、プラットフォームが2026年のパープルチームオートメーション市場シェアの67.15%を占め、サービスは2032年まで26.77%のCAGRで拡大すると予測されています。
- デプロイメント別では、オンプレミスが2026年のパープルチームオートメーション市場収益シェアの71.22%を占め、クラウドデプロイメントは2032年まで26.02%のCAGRで拡大すると予測されています。
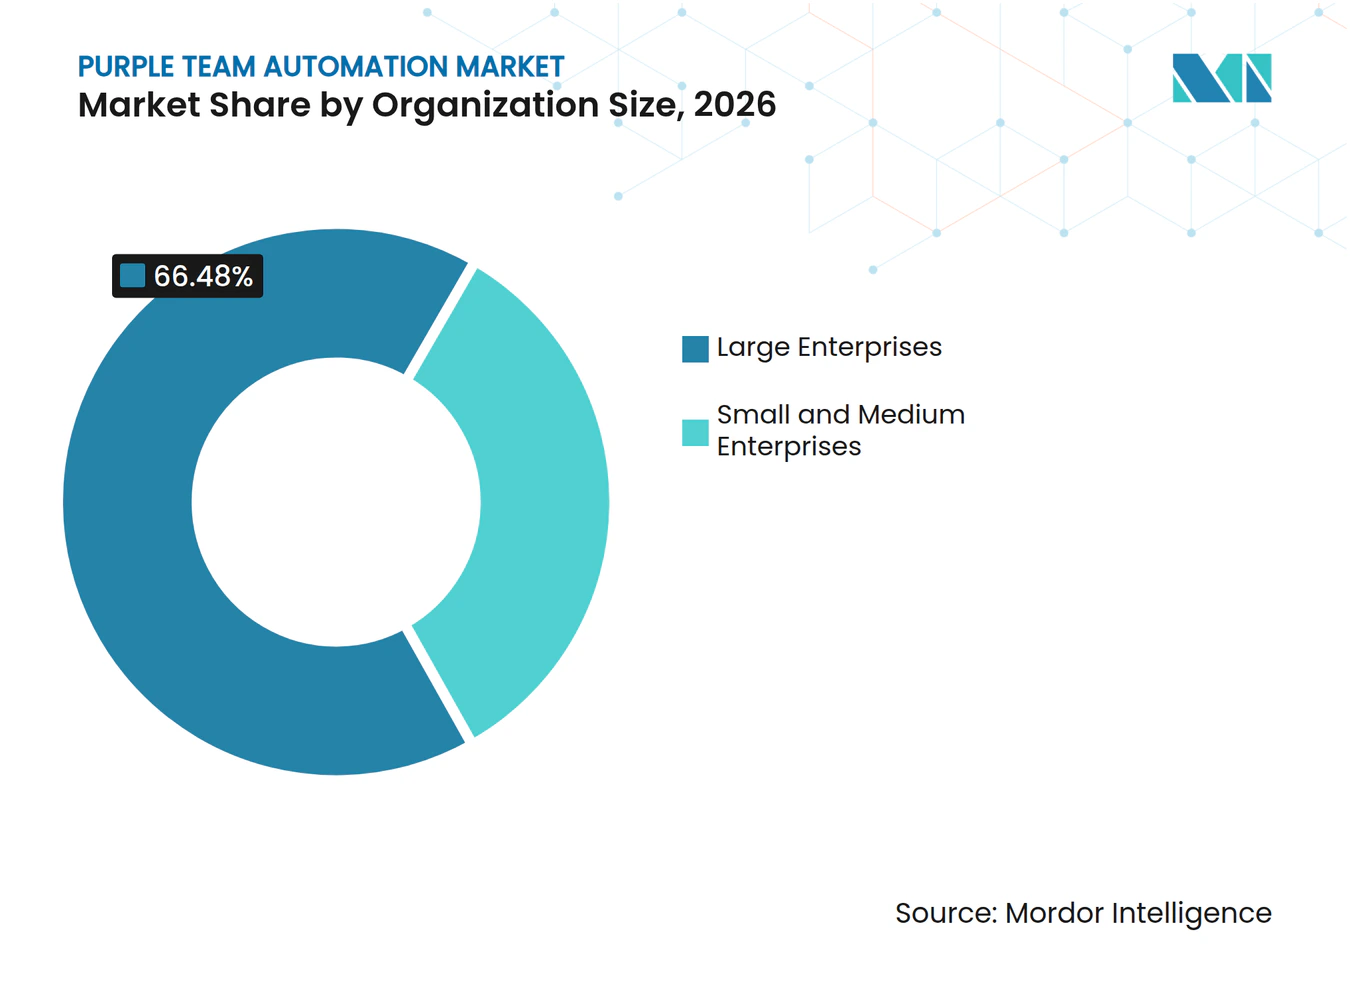
- 組織規模別では、大企業が2026年のパープルチームオートメーション市場収益シェアの66.48%を占め、中小企業は2032年まで26.35%のCAGRで拡大すると予測されています。
- エンドユーザー産業別では、BFSIが2026年のパープルチームオートメーション市場収益シェアの28.14%を占め、政府および公共行政は2032年まで25.23%のCAGRで拡大すると予測されています。
- 地域別では、北米が2026年のパープルチームオートメーション市場収益シェアの35.18%を占め、ジア太平洋は2032年まで25.71%のCAGRで拡大すると予測されています。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | (〜)CAGRへの影響(%)予測 | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| サイバー攻撃頻度と高度化の上昇 | +5.8% | グローバル、北米、欧州、アジア太平洋で最も深刻 | 短期(2年以内) |
| 継続的セキュリティ検証に関する規制上の義務 | +5.0% | EU、米国、および段階的にアジア太平洋の国家的枠組み | 中期(2〜4年) |
| クラウド、アイデンティティ、API、ハイブリッド攻撃対象領域の拡大 | +4.3% | グローバル、北米とアジア太平洋のハイパースケーラーコリドーに最大の集中 | 中期(2〜4年) |
| レッドチームとブルーチームのワークフローの収束 | +3.5% | 北米と欧州、GCCとシンガポールへの波及 | 中期(2〜4年) |
| AI対応の敵対的エミュレーションと検知エンジニアリング | +3.0% | グローバル、北米と東アジアで最速の普及 | 長期(4年以上) |
| サイバー保険と取締役会レベルの証拠要件 | +2.2% | 北米とEU、シンガポールとオーストラリアの初期の進展 | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
サイバー攻撃頻度と高度化の上昇
敵対的活動のペースは、定期的なセキュリティテストが提供できるカバレッジを超えています。Check Pointは、2025年に組織あたり週平均1,968件のサイバー攻撃を報告しており、これは2023年より70%高い数値です。2026年1月の更新では、2026年2月に組織あたり週2,086件の攻撃を記録しました。CrowdStrikeは、2026年レポートでAI対応の敵対者による攻撃の89%増加と27秒というeCrimeのブレイクアウトタイムを報告しました。これにより、横方向の移動を特定して封じ込めるための時間が短縮されます。パープルチームオートメーション市場は、継続的なシミュレーションから恩恵を受けており、これによりチームはコントロールが意図通りに応答するかどうかについて、より最新の証拠を得ることができます。
継続的セキュリティ検証に関する規制上の義務
規制要件は、自己証明のセキュリティステータスではなく、文書化されたテストにますます焦点を当てています。DORAは2025年1月17日から適用されており、重要な金融事業体に対して脆弱性評価と脅威主導の侵入テストを求めています。NIS2の第21条では、対象事業体がサイバーセキュリティリスク管理措置の有効性を評価することを義務付けています。ENISAは2025年6月に、期待項をISO/IEC 27001:2022とNIST CSF 2.0にマッピングする実施ガイダンスを公表しました。SECのサイバーセキュリティ開示規則も、上場企業の経営陣にガバナンスの責任を課しています。これらの要件により、パープルチームオートメーション市場は裁量的支出から定義されたコンプライアンス予算へと移行する可能性があります。
クラウド、アイデンティティ、API、ハイブリッド攻撃対象領域の拡大
クラウド、アイデンティティ、API、ハイブリッド環境は、セキュリティチームがテストしなければならないシステムの範囲を拡大します。Google Cloudは、2025年上半期のクラウドインシデントの47.1%が脆弱なまたは不在の認証情報に起因し、APIとUIの侵害がさらに11.8%を占めたことを明らかにしました。[1] ENISAは、2025年末までにアイデンティティ、クラウド、SaaS環境が記録されたサイバーインシデントの合計22%を占めたと報告しました。クラウドコントロールは、アイデンティティの関係によってオンプレミスシステムへのアクセスが依然として許可されている場合でも、安全に見える可能性があります。これにより、単独のコントロールチェックよりも、対象領域を横断した攻撃経路テストの価値が高まります。パープルチームオートメーション市場は、プラットフォームが異なる弱点を組み合わせて重要資産への経路を作る方法を実証できる場合に利益を得ます。
レッドチームとブルーチームのワークフローの収束
目的特化型のプラットフォームが、攻撃チームと防御チームを共有の運用プロセスに統合しています。共有ダッシュボード、テレメトリフィード、検知ギャップマップにより、攻撃シミュレーションと検知チューニングの間の遅延を短縮できます。MITREは2026年5月にセキュアAI v2.0をリリースし、脅威情報に基づく防御の取り組みにAI対応の脅威ベクターのプレイブックを追加ました。これらのプレイブックは、チーム間でより一貫した敵対的エミュレーションをサポートできます。継続的なテストにより、各完了サイクルが後続の検知における改善に活用されます。パープルチームオートメーション市場には、このフィードバックループを管理・活用しやすくするサプライヤーのための余地があります。
制約の影響分析*
| 制約 | (〜)CAGRへの影響(%)予測 | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| 高い自動化安全性とガバナンス要件 | -1.8% | グローバル、金融サービス、ヘルスケア、重要インフラで最も深刻 | 短期(2年以内) |
| パープルチームおよび検知エンジニアリングの人材不足 | -1.5% | グローバル、北米、西欧、アジア太平洋の一部で最も深刻 | 中期(2〜4年) |
| データ主権と本番テストの制約 | -1.1% | EU、GCC、活発なデータローカライゼーション法規がある市場、アジア太平洋への波及 | 中期(2〜4年) |
| セキュリティオペレーションテクノロジースタック間の相互運用性のギャップ | -0.9% | グローバル、異種ツールを使用する大企業と政府で最も顕著 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
高自動化安全性とガバナンス要件
ライブシステムでの自動化された敵対的エミュレーションは、従来のセキュリティツールにはない運用上のリスクをもたらす可能性があります。スコープが不適切なテストは、サービスを中断させたり、ログに影響を与えたり、監査記録を複雑にしたりする可能性があります。したがって、金融サービス、ヘルスケア、重要インフラの組織は、本番ネットワークのテスト前に、定義されたスコープ、ロールバック計画、および承認を必要とします。これらの確認には、セキュリティ委員会、変更諮問委員会、監督機関への通知が含まれる場合があります。複数の国家的枠組みが適用される場合、デプロイメントは6〜12か月遅延する可能性があります。パープルチームオートメーション市場は、ベンダーがガードレール、認可コントロール、およびロールバック機能を強化することに依存しています。
パープルチームおよび検知エンジニアリングの人材不足
自動化は攻撃シミュレーションを迅速に実行できますが、チームはギャップを特定し、検知対応を構築するたの専門知識を依然として必要としています。ISC2は、2025年に組織の59%がサイバーセキュリティのスキルに重大なまたは重要なニーズを持つと報告しており、2024年の44%から上昇しています。ISACAは2026年に、サイバーセキュリティチームの58%が人員不足であり、61%が未充足のポジションを持つと報告しました。クラウドセキュリティと機械学習セキュリティオペレーションにおける報告されたギャップは、これらのプラットフォームに特に関連しています。マネージドサービスは日常的な作業負荷を軽減できますが、顧客は依然として優先順位を設定し、調査結果を修復するための専門家を必要としています。この緊張関係は、専門家主導のサービスへの需要を支援しながら、採用を遅らせる可能性があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
オファリング別:
プラットフォームが主導し、サービスが勢いを増すプラットフォームは2026年の収益の67.15%を占めました。侵害・攻撃シミュレーション、自動化されたレッドチーミング、敵対的エクスポージャー検証を組み合わせた継続的セキュリティ検証製品が含まれます。また、攻撃者が小さな弱点を連結して侵害シナリオを構築する方法を示す攻撃経路管理ツールも含まれます。これは、単一のアラートやコントロールから重要資産への経路に注意を移すため、価値があります。
サービスは2032年まで26.77%のCAGRで拡大すると予測されています。マネージドサービスおよびプロフェッショナルサービスは、顧客がプラットフォームの設定、プレイブックの維持、結果の解釈を行うことを支援します。この成長は、継続的な検証プログラムを管理できるスタッフの限られた可用性を反映しています。パープルチームオートメーション産業は、プロバイダーが内部セキュリティチームを拡張する共同管理型デリバリーを提供する場合にも恩恵を受けます。SANSは、継続的な侵入テストとプロジェクトベースの業務ではなく継続的なサービスデリバリーをサポートする攻撃的SOCモデルへのシフトを説明しました。


デプロイメント別:
オンプレミスが管理を維持し、クラウドがアクセスを拡大オンプレミスシステムは2026年のパープルチームオートメーション市場規模の71.22%を占めました。機密性の高いシミュレーションテレメトリとフォレンジック記録は、データ居住地と本番ガバナンスルールの対象となる場合があります。金融サービス、政府、重要インフラの事業者は、そのデータを自社環境内で管理する必要がある場合があります。これらの義務により、オンプレミスデリバリーへの持続的な需要が生まれています。
クラウドデプロイメントは2032年まで26.02%のCAGRで拡大すると予測されています。小規模な組織が大規模な内部プラットフォームを運用することを妨げるインフラストラクチャコストを削減できます。サブスクリプションモデルにより、チームはエクスポージャーと予算に合わせて検証活動を拡張できます。CrowdStrikeは、2025年中に国家関連クターによるクラウドを意識した侵入が266%増加したことを記録しました。[2] ハイブリッド設計により、クラウドオーケストレーションとオンプレミスで稼働するエージェントを接続でき、主権制約が部分的な場合に中間オプションを顧客に提供します。
組織規模別:
大企業が主導し、中小企業が採用を増加大企業は2026年のパープルチームオートメーション市場の収益シェアの66.48%を占めました。大企業はマルチクラウド運用、確立されたセキュリティオペレーションセンター、継続的な検証出力を活用できるレッドチームとブルーチームを持つことが多いです。BFSIおよび政府組織は、複雑なリスクと証拠要件に直面しているため、特に重要な買い手です。これらの要件は、テスト、レポート、エクスポージャー分析を接続する広範なプラットフォームも優遇します。
中小企業は2032年まで26.35%のCAGRで拡大すると予測されています。ISC2は、小規模組織の回答者の70%が過去12か月にAI関連のセキュリティインシデントを少なくとも1件経験したと回答しており、エンタープライズ規模の組織からの回答者の52%と比較されています。クラウドデリバリー製品と事前構築済みプレイブックにより、小規模チームは大規模なインフラストラクチャコミットメントなしに敵対的な検証にアクセスできます。ベンダーは、よりシンプルな製品ティアとより少ない要求のセットアップで対応しています。中規模組織に対する広範なセキュリティと開示義務も、調達の決定を短縮する可能性があります。

エンドユーザー産業別:
BFSIが需要を固定し、政府が拡大BFSIは2026年の収益の28.14%を占めました。金融機関は、規制された環境においてコントロールが機能するという構造化された証拠を示す必要があります。DORA、SEC開示要件、および米国の金融セクターガイダンスがその必要性を強化しています。攻撃経路ツールは、侵害されたAPI認証情報またはアイデンティティがコアシステムに到達できる方法を示すため、重要である可能性があります。
政府および公共行政は2032年まで25.23%のCAGRで拡大すると予測されています。ENISAは2025年の報告期間中にEU加盟国に対する4,709件のハクティビスト主張を記録しており、公共行政は最も標的にされたセクターの一つです。政府調達は、公共システムと請負業者の継続的な検証への注目を高めています。ヘルスケア、ITと通信、製造、小売とEコマース、エネルギーとユーティリティは、初期段階の需要源にとどまっています。エネルギーとユーティリティは、生産を中断せずに運用技術とITの相互作用を考慮したテストが必要なため、追加の課題に直面しています。
地域分析
北米パープルチームオートメーション市場
北米は2026年に収益の35.18%を占めた。米国は、成熟したエンタープライズセキュリティプログラム、高密度なベンダー基盤、および主要な防衛調達を背景に、この需要の大部分を占めている。Check Pointの報告によると、2026年1月における北米での組織あたりの攻撃件数は週2,090件に達し、前年比17%増となった。[3] カナダは金融サービスおよび政府ユーザーを通じて需要を追加している。取締役会レベルのガバナンスおよびサイバー保険の要件も、証拠に基づく検証への継続的な投資を支えている。
欧州および南米パープルチームオートメーション市場
欧州は2026年において第2位の地域市場である。ドイツ、英国、フランスが地域収益の大部分を生み出している。DORAおよびNIS2は、金融機関および重要サービス事業者における検証済みエビデンスの必要性を高めてい。ENISAの技術ガイダンスは、ISO/IEC 27001:2022およびNIST CSF 2.0へのコントロールマッピングの参照基準を組織に提供している。イタリア、ロシア、およびその他の欧州諸国は、導入の初期段階にある。南米は、ブラジルおよびアルゼンチンが牽引しており、規模は小さいものの、多国籍企業の検証プログラムが地域業務へと拡大するにつれて成長している。
アジア太平洋地域および中東・アフリカ地域パープルチームオートメーション市場
アジア太平洋地域は2032年までに25.71%のCAGRで拡大すると予測されている。同地域における2026年1月の組織あたりの攻撃件数は週平均3,087件であり、Check Pointのデータにおいて世界第2位の水準であった。日本および韓国は確立されたエンタープライズセキュリティプログラムを有しており、インドは需要市場およびマネージドサービスのデリバリーセンターとして台頭しつつある。中国はMLPS 2.0の重要情報インフラ要件によって形成された独自の道を歩んでいる。サウジアラビアおよびアラブ首長国連邦は、国家変革プログラムを通じて公共部門の需要を拡大している。南アフリカおよびナイジェリアは依然として初期段階の市場であるが、デジタルインフラの拡大により新たなエンタープライズ需要が生まれつつある。
競合環境
市場集中度
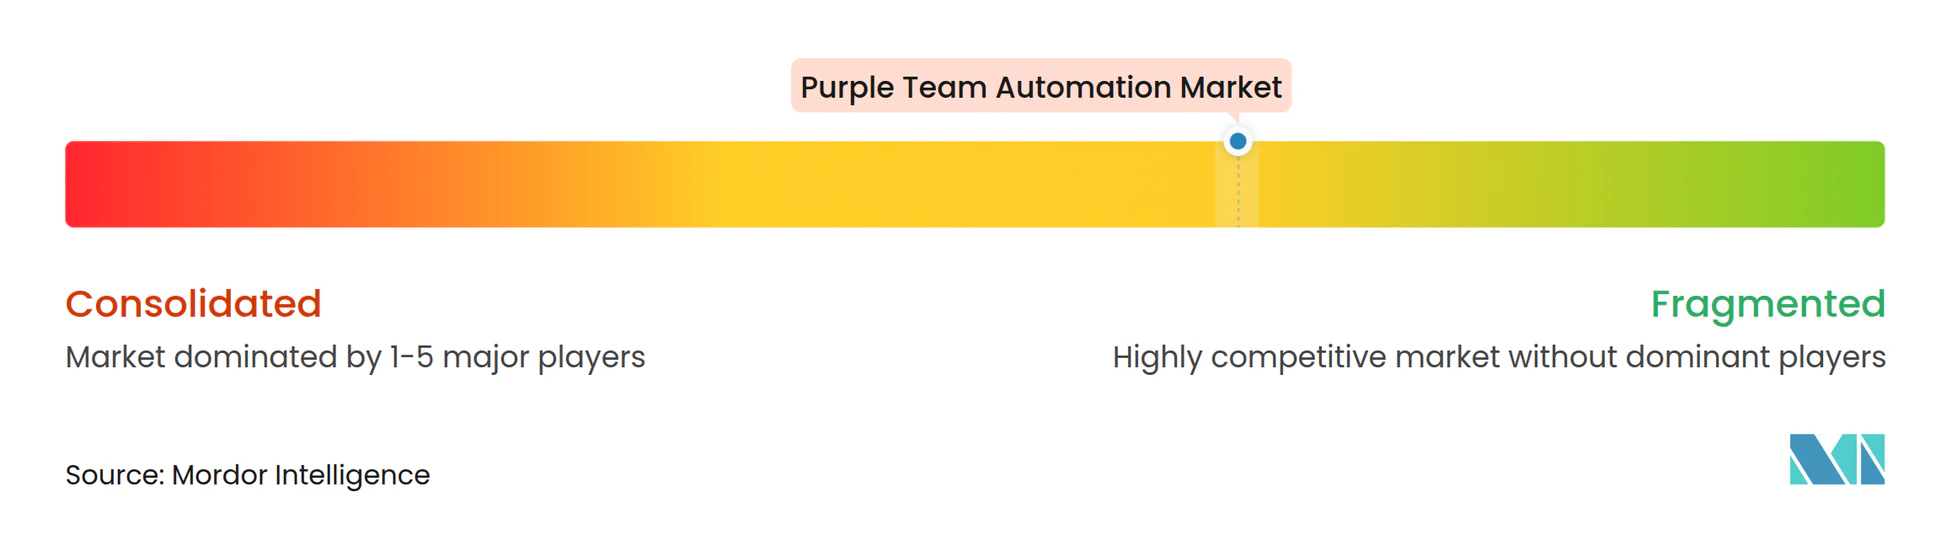
パープルチームオートメーション市場は適度に分散しており、Pentera、Cymulate、AttackIQ、SafeBreach、XM Cyber、Picus Security、SCYTHE、FireCompass、Horizon3.aiが専門ベンダーとして挙げられます。競争は攻撃カバレッジ、自動化の深さ、統合、およびレポートのための証拠の有用性を中心に展開しています。顧客はまた、プラットフォームがどれほど正確にMITRE ATT&CKに活動をマッピングし、実際の攻撃経路を示せるかを評します。パープルチームオートメーション市場は継続的な脅威エクスポージャー管理プラットフォームとますます連携しています。これにより、検証の調査結果を優先順位付けと修復ワークフローに接続できるベンダーが有利になります。
ベンダーはSIEM、XDR、クラウドセキュリティ、脅威インテリジェンスシステムと製品を統合しています。Cymulateは2026年6月にVero AI、Mitigation Hub、Detection Studioを検証、修復調整、検知エンジニアリングのためのクローズドループシステムとして導入しました。[4] Penteraは2026年7月にAIネイティブのWebアプリケーションテストを追加し、Recorded Futureとパートナーシップを結びました。AttackIQは2025年2月にDeepSurfaceを買収し、敵対的エクスポージャー検証能力を拡大し、攻撃経路の優先順位付けを強化しました。これらの動きは、孤立したシミュレーションから接続されたセキュリティオペレーションワークフローへのシフトを示しています。
多くのエンタープライズツールが大規模な設定を必要とするため、中堅市場と中小企業の顧客は依然として重要な機会です。クラウドネイティブでAPIファーストの製品は、初期検証までの時間を短縮し、消費ベースの価格設定をサポートできます。標準サポートも規制セクターで重要になっており、購入者はMITRE ATT&CK、NIST CSF 2.0、ISO/IEC 27001:2022に整合したレポートを求めています。これは、技術的な結果をセキュリティリーダーと監査人が使用できる形式で提示できるプロバイダーを支援します。パープルチームオートメーション市場は、より広範なセキュリティプラットフォームが検証と攻撃経路の能力を求めるにつれて統合される可能性があります。パープルチームオートメーション市場はまた、技術的なテスト結果を明確な修復優先順位に変換できるサプライヤーを優遇します。
パープルチームオートメーション産業のリーダー
-
AttackIQ, Inc.
-
Cymulate Ltd.
-
SafeBreach Inc.
-
XM Cyber Ltd.
-
Pentera Security Ltd.
- 注:主要企業の掲載順は順位を示すものではありません。
パープルチームオートメーション市場 このレポートでカバーされる企業
- AttackIQ, Inc.
- Cymulate Ltd.
- SafeBreach Inc.
- XM Cyber Ltd.
- Pentera Security Ltd.
- Picus Security, Inc.
- SCYTHE Inc.
- FireCompass Technologies, Inc.
- MazeBolt Technologies Ltd.
- Cronus Cyber Technologies, Inc.
- FourCore Labs Private Limited
- CybExer Technologies OÜ
- Patrowl SAS
- ThreatConnect, Inc.
- PlexTrac, Inc.
- Horizon3.ai, Inc.
- Foreseeti AB
- PurpleSharp, Inc.
- Shadowmap Technologies GmbH
- Rimator, Inc.
最近の産業開発事情 パープルチームオートメーション市場
- 2026年8月:Horizon3.aiはNightDragonとNEAが共同主導するシリーズEラウンドで2.5億米ドルを調達し、評価額は6.5億米ドルを超えました。この資金調達は、シンガポールとオーストラリアへの参入、EMEA全体へのより深い進出、およびNodeZeroの調査結果から直接脆弱性を修復する自律型ブルーチームエージェントの開発を支援し、プラットフォームを攻撃的検証からクローズドループ修復自動化へと拡張します。
- 2026年8月:DISAはAttackIQを国防省の敵対的エクスポージャー検証のエンタープライズプラットフォームとして選定し、大規模な連邦調達の足場を確立し、米国政府が継続的な自動化された敵対的検証を戦略的セキュリティ能力として認識していることを示しました。この選定は防衛産業基盤全体にコンプライアンス要件を波及させることが期待されています。
- 2026年8月:Horizon3.aiはグローバルパートナーエコシステムへの2,000万米ドルの投資を発表し、チャネルプログラムを拡大し、World Wide TechnologyおよびBrinqaとの戦略的提携を開始して、NodeZeroのエクスポージャー管理および修復オーケストレーションワークフローへのリーチを拡大しました。
- 2026年7月:Penteraは自律型セキュリティ検証プラットフォーム内でAIネイティブのWebアプリケーションペンテストを開始し、Recorded Futureとパートナーシップを結んで脅威インテリジェンス主導のエクスポージャー検証を提供し、脅威インテリジェンスを実際の脅威アクターの戦術、技術、手順に結びつけ、継続的なセキュリティ検証ワークフローを自動化しました。
グローバルパープルチームオートメーション市場レポートのスコープ
パープルチームオートメーション市場は、攻撃的セキュリティチーム(レッドチーム)と防御的セキュリティチーム(ブルーチーム)の間の協力を自動化し、セキュリティコントロールの継続的な検証、検知エンジニアリングの改善、サイバーレジリエンスの評価、修復活動の加速を実現するソフトウェアプラットフォームとサービスで構成されています。これらのソリューションは、エンタープライズ環境全体にわたる敵対的エミュレーション、攻撃経路分析、攻撃シミュレーション、脅威検証、セキュリティコントロールテストをサポートします。市場には、パープルチームオペレーションと継続的セキュリティ検証プログラムに関連するプラットフォームサブスクリプション、マネージドサービス、プロフェッショナルサービス、実装、サポート、保守、トレーニングが含まれます。
パープルチームオートメーション市場レポートは、ファリング(プラットフォーム〔継続的セキュリティ検証プラットフォームと攻撃経路管理ツール〕、およびサービス〔マネージドサービスとプロフェッショナルサービス〕)、デプロイメント(オンプレミス、クラウド)、組織規模(大企業、中小企業)、エンドユーザー産業(銀行・金融サービス・保険〔BFSI〕、政府および公共行政、ヘルスケアとライフサイエンス、ITと通信、産業製造、小売とEコマース、エネルギーとユーティリティ、その他のエンドユーザー産業)、地域(北米、南米、欧州、アジア太平洋、中東、アフリカ)によってセグメント化されています。市場予測は金額(米ドル)で提供されています。
セグメンテーション概要
| プラットフォーム | 継続的セキュリティ検証プラットフォーム |
| 攻撃経路管理ツール | |
| サービス | マネージドサービス |
| プロフェッショナルサービス |
| オンプレミス |
| クラウド |
| 大企業 |
| 中小企業 |
| 銀行・金融サービス・保険(BFSI) |
| 政府および公共行政 |
| ヘルスケアとライフサイエンス |
| ITと通信 |
| 産業製造 |
| 小売とEコマース |
| エネルギーとユーティリティ |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| 南米 | ブラジル |
| アルゼンチン | |
| メキシコ | |
| 南米のその他の地域 | |
| 欧州 | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| ロシア | |
| 欧州のその他の地域 | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| アジア太平洋のその他の地域 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| 中東のその他の地域 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| アフリカのその他の地域 |
| オファリング別 | プラットフォーム | 継続的セキュリティ検証プラットフォーム |
| 攻撃経路管理ツール | ||
| サービス | マネージドサービス | |
| プロフェッショナルサービス | ||
| デプロイメント別 | オンプレミス | |
| クラウド | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| エンドユーザー産業別 | 銀行・金融サービス・保険(BFSI) | |
| 政府および公共行政 | ||
| ヘルスケアとライフサイエンス | ||
| ITと通信 | ||
| 産業製造 | ||
| 小売とEコマース | ||
| エネルギーとユーティリティ | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| メキシコ | ||
| 南米のその他の地域 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| ロシア | ||
| 欧州のその他の地域 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| アジア太平洋のその他の地域 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| 中東のその他の地域 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| アフリカのその他の地域 | ||
レポートで回答される主な質問
2032年までのパープルチームオートメーション市場の予測規模は?
パープルチームオートメーション市場は2027年の29.5億米ドルから2032年までに87.9億米ドルに達すると予測されており、CAGRは24.80%です。
自動化されたパープルチーミングの採用を促進しているものは何ですか?
攻撃頻度の昇、規制上のテスト要件、より大規模なクラウドとアイデンティティの攻撃対象領域、証拠に対する取締役会の要求が採用を支持しています。
この分野で収益をリードしているオファリングはどれですか?
プラットフォームは2026年に67.15%の収益シェアでリードしており、サービスは2032年まで26.77%のCAGRでより速く成長すると予測されています。
組織がオンプレミスのデプロイメントを使用し続けるのはなぜですか?
オンプレミスデプロイメントは2026年に71.22%の収益シェアを占めており、機密テレメトリ、データ居住地、本番ガバナンスルールが依然として重要なためです。
最も高い収益シェアを持つエンドユーザーグループはどれですか?
BFSIは2026年に28.14%の収益シェアでリードしており、金融機関はセキュリティコントロールが規制された環境で機能するという証拠を必要とするためです。
最も速く成長すると予測されている地域はどこですか?
アジア太平洋は2032年まで25.71%のCAGRで成長すると予測されており、高い攻撃量、クラウド投資、国家レジリエンスプログラムに支えられています。