
マネージド継続的セキュリティ検証サービス市場規模およびシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
| 市場規模 (2027) | 0.63 十億米ドル |
| 市場規模 (2032) | 1.95 十億米ドル |
| 成長率 (2027 - 2032) | 25.16 % |
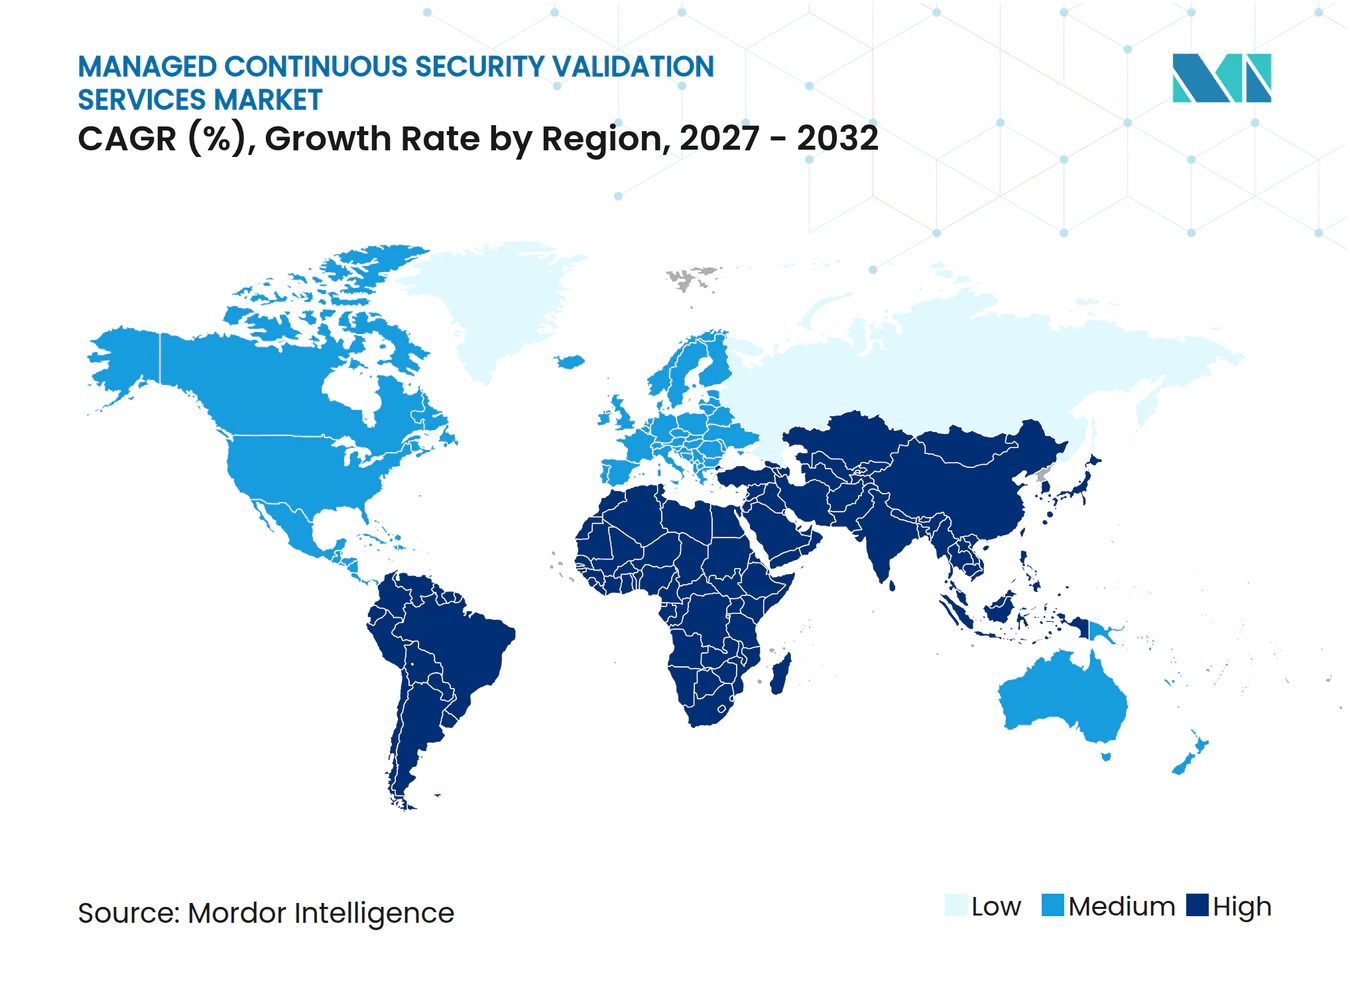
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるマネージド継続的セキュリティ検証サービス市場分析
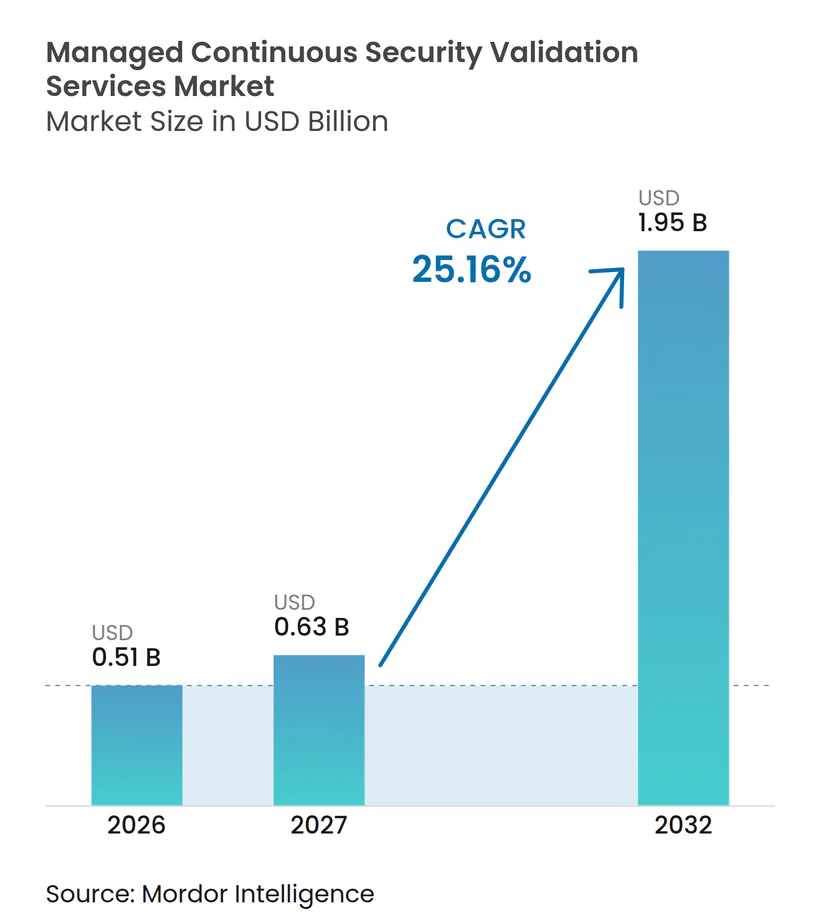
マネージド継続的セキュリティ検証サービス市場規模は2026年に0.51 ビリオン 米ドルと評価されており、2032年までに1.95 ビリオン 米ドルに達すると予測され、2027年から2032年にかけてCAGR 25.16%で成長します。マネージド継続的セキュリティ検証サービス市場は、カレンダーベースの侵入テストから、現在の証拠によって防御を検証する継続的プログラムへと移行しています。クラウドワークロード、API、マシンアイデンティティ、および接続デバイスの拡大により、定期的な評価の間に監視すべき変更点が増加しています。規制上の要件やサイバー保険の要件も、セキュリティコントロールが意図したとおりに機能するという文書化された証拠への需要を高めています。マネージドプロバイダーは、組織が限られたセキュリティエンジニアリング能力に対処しなが、監査およびリスクレビュープロセスのための証拠を生成するのを支援します。したがって、マネージド継続的セキュリティ検証サービス市場は、信頼性の高いテスト、サービス品質、および既存のセキュリティオペレーションとの統合を組み合わせるプロバイダーを優遇します。
主要レポートのポイント
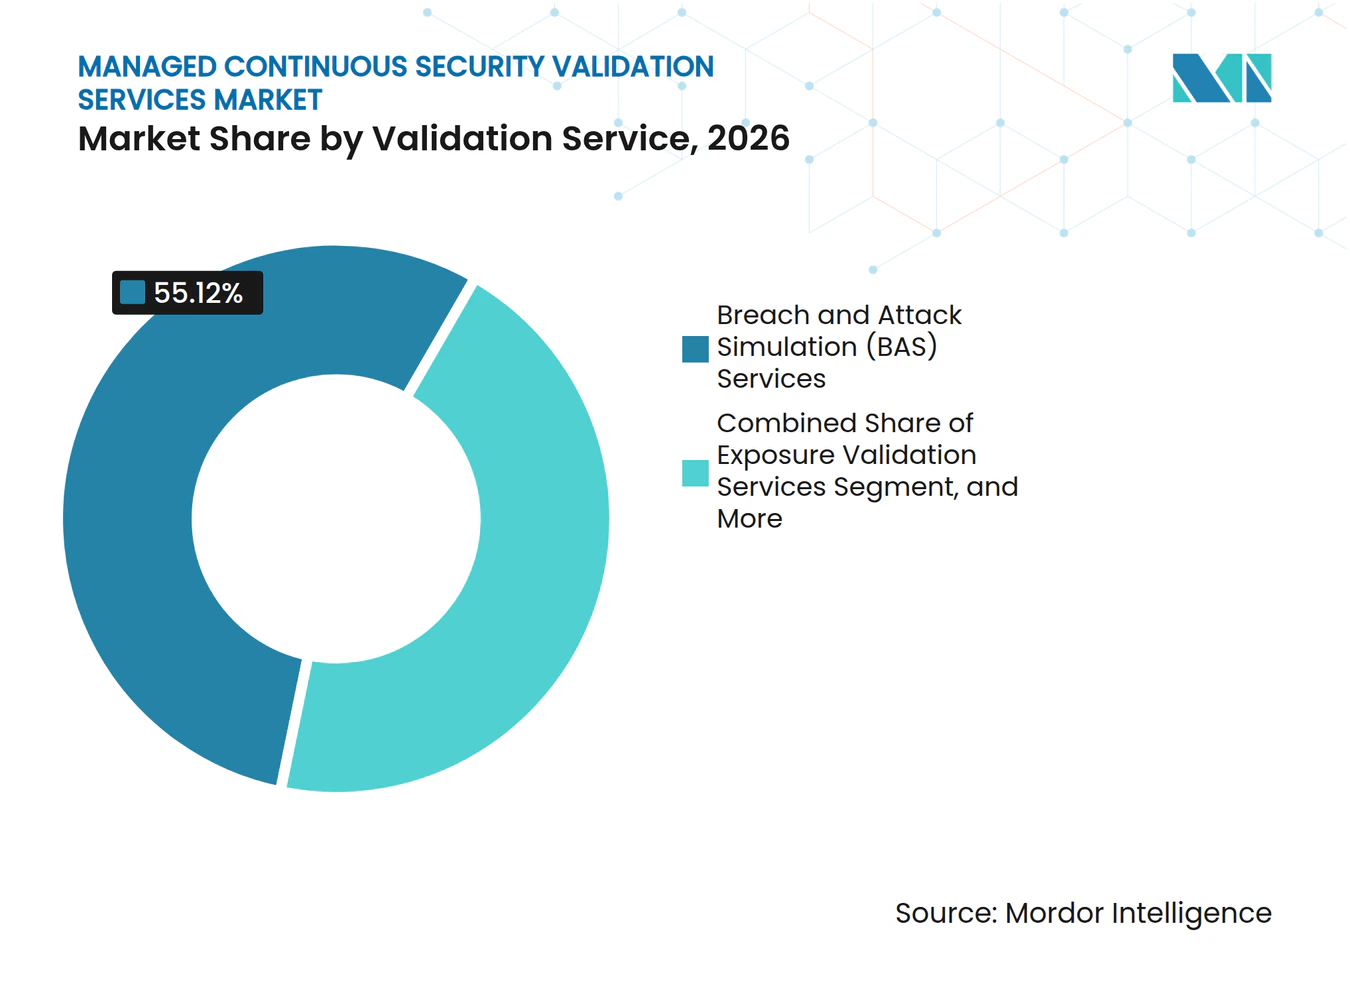
- 検証サービス別では、侵害・攻撃シミュレーションサービスが2026年のマネージド継続的セキュリティ検証サービス市場収益シェアの55.12%を占め、エクスポージャー検証サービスは2032年までに26.32%のCAGRで拡大すると予測されています。
- デリバリーモデル別では、完全マネージド継続的検証が2026年のマネージド継続的セキュリティ検証サービス市場収益シェアの66.18%を占め、共同管理型検証は2032年までに26.75%のCAGRで拡大すると予測されています。
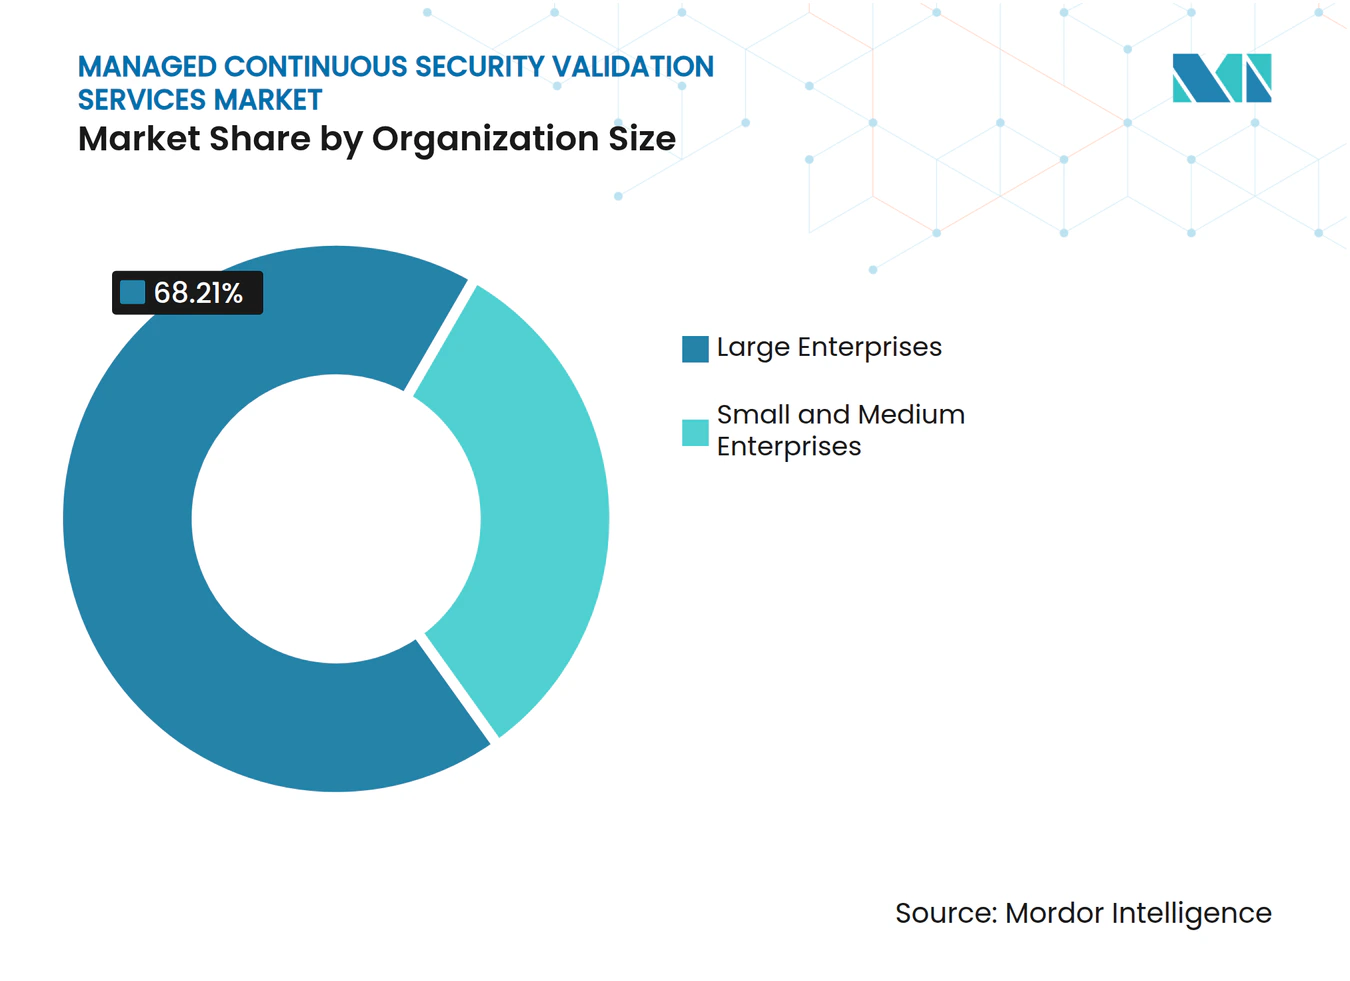
- 組織規模別では、大企業が2026年のマネージド継続的セキュリティ検証サービス市場支出の68.21%を占め、中小企業は2032年までに27.04%のCAGRで拡大すると予測されています。
- エンドユーザー産業別では、BFSIが2026年のマネージド継続的セキュリティ検証サービス市場収益シェアの28.19%を占め、政府・公共行政は2032年までに25.68%のCAGRで拡大すると予測されています。
- 地域別では、北米が2026年のマネージド継続的セキュリティ検証サービス市場収益の37.15%を占め、アジア太平洋地域は2032年までに26.02%のCAGRで拡大すると予測されています。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | CAGRへの影響(概算)% | 地理的関連性 | 影響期間 |
|---|---|---|---|
| クラウド、API、アイデンティティ、IoTにわたる攻撃対象領域の拡大 | +4.5% | グローバル | 短期(2年以内) |
| 規制およびサイバー保険の証拠要件 | +4.0% | 北米およびヨーロッパ、アジア太平洋地域および中東・アフリカへの波及あり | 短期(2年以内) |
| 継続的・証拠ベースの検証へのシフト | +3.5% | グローバル | 中期(2〜4年) |
| ハイブリッドおよびマルチクラウド環境におけるセキュリティコントロールのドリフト | +3.0% | グローバル、アジア太平洋地域のクラウド導入市場での加速あり | 中期(2〜4年) |
| AIによる敵対的シミュレーションの加速と脅威インテリジェンスからテスト自動化へ | +2.5% | 北米およびヨーロッパ、アジア太平洋地域での早期成果あり | 中期(2〜4年) |
| セキュリティスキル不足とSMEの制約によるアウトソーシング需要 | +2.0% | グローバル、アジア太平洋地域および欧州のSME市場での関連性が最も高い | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
クラウド、API、アイデンティティ、IoTからの攻撃対象領域の拡大
クラウドワークロード、APIエンドポイント、マシンアイデンティティ、および接続デバイスは、年次テストサイクルの間に変化する攻撃対象領域を生み出します。新しいクラウドサービスやAPI接続はそれぞれ、定期的な侵入テストが適時に検出できない可能性のある露出経路をもたらすことがあります。Picus Securityは2025年5月に、グローバルな産業企業における脆弱性の63%がCVSSによって重大と分類されていたのに対し、継続的なコントロールテストでは防御の有効性を考慮した後、真に高リスクと判定されたのはわずか9%であったと報告しました。この発見は、検証済みの露出に対して修復リソースを集中させる必要がある組織から、マネージド継続的セキュリティ検証サービス市場が注目を集めている理由を示しています。理論上の脆弱性を防御がすでにブロックしている場合、チームは自分たちの環境で依然として悪用可能な弱点に向けて取り組みをリダイレクトできます。したがって、継続的な検証はリスク低減とセキュリティ予算のより規律ある活用の両方を支援できます。
規制およびサイバー保険の証拠要件の増加
DORAは2025年1月17日に発効し、対象となる欧州金融機関に対して少なくとも3年に1回の脅威主導型侵入テストを義務付けています。このフレームワークはまた、情報通信技術の継続的な監視と検知メカニズムの定期的なテストを要求しています。NIS2は、重要エンティティに対して最大1,000万ユーロ(1,130万米ドル)または全世界年間売上高の2%の罰則を科すことができます。これらの義務により、金融サービス、ヘルスケア、エネルギー、およびデジタルインフラの組織にとって、監査対応の証拠がより重要になっています。コンプライアンスチームが孤立したセキュリティテストレポートではなく、再現可能な記録を要求する場合、マネージド継続的セキュリティ検証サービス市場は恩恵を受けます。テスト結果をアクセスしやすい証拠にパッケージ化するプロバイダーは、調達の意思決定とレビューサイクルをより適切に支援できます。
定期的なテストから継続的・証拠ベースの検証へのシフト
組織は、環境、資産、およびコントロール設定が年次レビューで対応できるよりもはるかに速く変化するため、年次テストを再考しています。2025年のCymulateによる1,000人のセキュリティ専門家を対象とした調査では、67%がテスト頻度の低さによる懸念すべきポスチャーギャップを報告しました。[1] 同調査では、月次のエクスポージャープロセスを使用している組織が侵害件数の20%削減と平均検知時間の改善を報告したと述べています。また、自動化された検証プラットフォームは、同等のコストで手動アプローチの200倍以上の脅威シナリオをテストしたことも判明しました。この証拠は、大規模な内部チームを必要とせずにテストのケイデンスを維持するマネージドサービスの経済的根拠を強化します。マネージド継続的セキュリティ検証サービス市場はまた、保険会社や政府の購買担当者が提案依頼書に継続的テストの証拠を組み込むにつれて関連性を高めています。
ハイブリッドおよびマルチクラウド環境におけるセキュリティコントロールのドリフトの増大
セキュリティコントロールのドリフトは、設定の更新、ソフトウェアリリース、または運用上の例外によってファイアウォールルール、エンドポイントポリシー、および検知ロジックが変化する場合に発生します。あるクォーターで機能していたコントロールが、セキュリティチームによる意図的な決定なしに次のクォーターで機能しなくなることがあります。この問題は、企業が複数のクラウドプロバイダー、アイデンティティシステム、およびセキュリティツールを使用している場合に特定が困難になります。XM Cyberは2025年9月にGoogle Cloudとの関係を拡大し、Attack Graph AnalysisをGoogle Security Operationsと統合することで、セキュリティオペレーションセンターが重要資産への検証済み経路に基づいてアラートを優先順位付けできるよう支援しました。マネージド継続的セキュリティ検証サービス市場は、変更によってライブ環境のコントロールが弱体化したかどうかを特定するこのニーズから恩恵を受けます。影響を受けたコントロールを自動的に再テストするプロバイダーは、スケジュールされたシミュレーションのみを実行するサービスとの差別化を図ることができます。
制約の影響分析*
| 制約 | CAGRへの影響(概算)% | 地理的関連性 | 影響期間 |
|---|---|---|---|
| 本番環境における機密性と安全な実行に関する懸念 | -3.5% | グローバル、規制された医療およびBFSIで最も深刻 | 短期(2年以内) |
| 異種セキュリティスタック全体にわたる統合の複雑さ | -3.0% | グローバル、レガシーインフラを持つ大企業での関連性が最も高い | 中期(2〜4年) |
| シナリオの忠実度の制限とフォールスポジティブのガバナンス | -2.5% | グローバル | 中期(2〜4年) |
| 検証結果からのビジネス成果の帰属証明の困難さ | -2.0% | グローバル | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
本番環境における機密性と安全な実行に関する懸念
ベンダーが非破壊的な方法と説明している場合でも、ライブの敵対的シミュレーションは運用上および法的な懸念を生じさせる可能性があります。病院、金融取引プラットフォーム、および運用技術施設の変更管理委員会は、機密性および責任要件のために高感度エンドポイントへのアクセスを制限する場合があります。ヘルスケアの展開は、HITRUST CSFなどのフレームワークの下でデータ分離およびサードパーティ評価要件が適用される場合、より長い時間がかかることがあります。これらの要件により、展開タイムラインが6〜18ヶ月延長される可能性があります。マネージド継続的セキュリティ検証サービス市場は、シナリオカバレッジを低下させることなくデータ所在地要件に対応できる展開モデルを必要としています。きめ細かくコンパートメント化されたアーキテクチャを持つプロバイダーは、規制された組織の摩擦を軽減し、ミッドマーケットアカウントへのサービス提供能力を向上させることができます。
異種セキュリティスタック全体にわたる統合の複雑さ
マネージド検証サービスは、SIEM、EDR、XDR、チケッティング、および脆弱性スキャン製品からの情報に依存しています。これらのシステムは、主要な製品リリースとともに変化する独自のデータ構造を使用している場合があります。カナダサイバーセキュリティセンターは、マルチベンダーSIEM環境においてベンダーロックインと不完全な可視性を重大な問題として特定しています。同じ懸念が、セキュリティスタック全体で双方向にデータが移動することに依存する検証サービスにも影響します。複雑なエンタープライズ統合では、出力が信頼できるものになる前に3〜6ヶ月の専門サービスが必要になる場合があります。この負担により、長い実装期間を吸収できないミッドマーケットの購買担当者が、より包括性の低い代替手段を選択することがあります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
検証サービス別:
BASがリードしながらエクスポージャー検証が前進侵害・攻撃シミュレーションサービスは、2026年のマネージド継続的セキュリティ検証サービス市場において55.12%の市場シェアを保持しました。その地位は、このカテゴリーの成熟度と、MITRE ATT&CKに準拠した自動コントロール検証へのエンタープライズ投資の確立を反映しています。BFSIおよび重要インフラの購買担当者は、監督および規制レビューのための多層的な証拠を必要とするため、この需要を支持してきました。複数年の更新サイクルも、確立されたBAS展開を持つプロバイダー間での収益集中を維持しています。自動化レッドチーム検証サービスおよびセキュリティコントロール検証サービスは、セキュリティ検証ワークフロー全体にわたる関連ニーズに対応しています。規制された購買担当者は、防御のパフォーマンスをより完全に記録するために複数のサービスタイプを使用する場合があります。この購買パターンは、複数のテスト方法からの結果を統合できるプロバイダーを支援します。また、個々のテスト機能と並んで、サービス品質とワークフローの一貫性を重要にします。
エクスポージャー検証サービスは、2027年から2032年にかけてCAGR 26.32%で拡大すると予測されています。このサービスのマネージド継続的セキュリティ検証サービス市場規模は、脆弱性の特定から、実際の攻撃者が特定の環境でそれらを悪用できるかどうかの判断へのシフトによって支えられています。Picus Securityは2025年5月に、そのエクスポージャースコアが、グローバルな産業企業の実行可能な重大脆弱性プールをCVSSによる全CVEの63%から検証済み悪用可能性による9%に削減したと述べました。[2] このアプローチにより、セキュリティチームは修復の優先順位付けのためのより明確な根拠を得られます。その他の検証サービスは、標準的なテストモデルに適合しない特殊な要件を引き続き満たしています。時間の経過とともに、購買担当者はBAS、エクスポージャー分析、および修復ガイダンスを継続的なワークフローで組み合わせたマネージドプログラムを求めるようになると考えられます。その組み合わせは、継続的脅威エクスポージャー管理フレームワークのより広範な使用と一致しています。したがって、マネージド継続的セキュリティ検証サービス産業は、露出をその実際のリスクに結びつける証拠により多くの価値を置くようになっています。


注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能
デリバリーモデル別:
完全マネージドが最大を維持しながら共同管理型が拡大完全マネージド継続的検証は2026年の収益の66.18%を占めました。この収益集中は、常時検証プログラムを運用するための社内能力の限界を反映しています。大規模な組織は実質的なセキュリティチームを持っている場合がありますが、継続的な敵対的シミュレーションのための専門リソースが不足していることがあります。完全マネージドプログラムはまた、専用プラットフォームを自ら運用することなく監査対応の証拠を必要とするチームにも魅力的です。プロバイダーは通常、プラットフォームの運用、定期的な検証、およびレポーティングの責任を負います。これにより、即時のコンプライアンスまたは保険要件に直面している組織の導入経路を簡素化できます。また、競合する運用上の優先事項を抱えるチームにとって、定期的なテストを実現可能にすることもできます。完全マネージドセグメントの規模は、アウトソーシングによるデリバリーが多くの購買担当者にとって依然として好まれる選択肢であることを示しています。
共同管理型検証は、2027年から2032年にかけてCAGR 26.75%で成長すると予測されています。このモデルは、プラットフォームの運用と継続的な監視を委任しながら敵対的シナリオを形成したいセキュリティ成熟度の高い顧客を引き付けます。純粋にマネージドされたレポーティングモデルよりも、組織が検証プロセスにより深く関与できます。積極的な関与により、内部チームが調査結果を自分たちの資産、コントロール、および修復計画と結びつけやすくなります。元の証拠は、共同理型の顧客がより高い契約価値、より低い解約率、およびより強いクロスセルの可能性を持つ傾向があることを示しています。継続的な参加により、サービスプロバイダーとのより緊密な協力関係が生まれる可能性があります。マネージド継続的セキュリティ検証サービス市場は、ハイタッチなコラボレーションと信頼性の高いマネージドオペレーションの両方をサポートできるベンダーを評価する可能性が高いです。このデリバリー形式は、顧客が完全な運用責任を負うことなく監督を望む場合に特に関連性があります。
組織規模別:
大企業がリードしながらSMEが勢いを増す大企業は2026年の支出の68.21%を占めました。その収益リードは、クラウドサービスおよびAPIエコシステム全体にわたるより大きな規制上の露出と広範な攻撃対象領域を反映しています。これらの組織はまた、初期統合作業を正当化する複数年のサービス契約を締結することができます。その環境には多くの場合、定期的な検証を必要とする多くのビジネスユニット、ツール、および機密資産が含まれています。継続的な検証は、これらの環境全体でセキュリティコントロールが一貫して機能しているかどうかをテストするための構造化された方法を提供します。より大きなチームはまた、ガバナンスおよびボードレポーティングで詳細な調査結果を活用するためのより良い立場にある場合があります。この需要は、より小規模な組織が採用を増やしている中でも、現在の支出リードを維持するのに役立ちます。大企業セグメントは、プロバイダーの収益とマネージドサービスの設計において中心的な位置を占め続けています。
中小企業は、2027年から2032年にかけてCAGR 27.04%で拡大すると予測されています。提供されたドラフトは、SMEの採用を内部検証機能の構築の困難さとサイバー保険の引受要件と関連付けています。マネージドオファリングは、より小規模な組織にとってより達成可能なコストで継続的なコントロールテストを提供できます。保険要件は、文書化されたセキュリティ活動への需要を生み出すため、特に重要である可能性があります。展開とレポーティングを簡素化するプロバイダーは、これらの顧客の障壁を低減できます。マネージド継続的セキュリティ検証サービス産業は、大規模なセキュリティチームを持たない組織にとってサービスが実用的である場合に、購買基盤を拡大できます。SMEの需要はまた、技術的な専門知識と運用サポートをまとめてパッケージ化するインセンティブを生み出します。

エンドユーザー産業別:
BFSIがリードしながら政府需要が加速BFSIは2026年のグローバル収益の28.19%を占めました。その主導的な地位は、繰り返し可能で文書化されたコントロールテストを要求するDORAおよびNYDFSのコンプライアンスサイクルによって支えられています。金融機関はまた、アイデンティティ、クラウド、および取引システムを継続的に保護しなければならない複雑なテクノロジー資産を運用しています。マネージド継続的セキュリティ検証サービス市場は、これらシステムが変化するにつれてコントロールが有効であり続けるかどうかをテストするための外部手段をこれらの機関に提供します。定期的な証拠は、監査の議論とリスク監督プロセスを支援できます。取締役会や規制当局がサイバーレジリエンスに対する明確な説明責任を期待する場合、需要は引き続き強固です。このセクターはまた、厳格な変更管理および機密性要件の中で作業できるサービスプロバイダーを評価します。これらの条件により、BFSIは最大のエンドユーザーグループとして維持されています。
政府・公共行政は、2027年から2032年にかけてCAGR 25.68%で拡大すると予測されています。提供された資料は、この成長をFedRAMP 20xおよびスペインのCCN-STIC 896ガイド(公共機関および重要インフラにサービスを提供するマネージドセキュリティプロバイダー向け)と結びつけています。ヘルスケアおよびライフサイエンス組織は、証拠ベースの監査フレームワークとサプライヤー検証ニーズを中心に調達を拡大しています。ITおよび通信組織は、クラウドおよびAPIインフラを強化するために検証を使用しています。産業製造、エネルギー、および公益事業は、情報技術と運用技術システムがより接続されるにつれて採用を増やしています。小売・Eコマースのユースケースは開発の初期段階にあり、多くの場合、ペイメントカードのコントロールテストに関連しています。その他のエンドユーザー産業は、サイバー保険が主要な触媒となる分散した需要を表しています。安全な実行に関する懸念は、ダウンタイムが物理的な安全リスクを生じさせる可能性がある環境での展開を長引かせる可能性があります。したがって、マネージド継続的セキュリティ検証サービス市場は、定期的な技術テストと並んでセクター固有のガバナンスを提供しなければなりません。
地域分析
北米マネージド継続的セキュリティ検証サービス市場
北米は2026年の世界収益の37.15%を占めました。同地域におけるマネージド継続的セキュリティ検証サービス市場シェアは、BFSIおよびテクノロジー分野のバイヤーの高い集中度を反映しています。これらの組織は、NYDFS要件、SEC開示義務、および連邦政府請負業者のコンプライアンス義務に直面しています。米国は、発達したサイバー保険セクターと、継続的な検証エビデンスを取締役会レベルのリスク成果物として扱う多くの企業を有することから、最大の国内市場であり続けています。カナダは、連邦省庁および金融機関からの追加的な需要基盤を提供しています。マルチベンダーセキュリティオペレーションに関するカナダのガイダンスも、多様なツールセット全体にわたる検証の必要性を強化し得る可視性の課題を強調しています。
欧州および南米マネージド継続的セキュリティ検証サービス市場
欧州では、大規模な規制対象機関と、セキュリティの基礎的な能力を構築しつつある中小規模の組織との間で、需要パターンが二分されています。ドイツ、英国、フランスには、DORAおよびNIS2へのコンプライアンスの証拠を必要とする金融機関および重要インフラ事業者が含まれています。これらのバイヤーはコンプライアンスニーズが即時であるため、マネージドプログラムをより早期に採用する傾向がります。南欧および東欧全体では、多くの中堅企業が継続的な検証アウトプットを効果的に活用するために必要なセキュリティ成熟度をいまだ構築中です。イタリアは、マネージドセキュリティサービスプロバイダーに対する国家資格要件が発効した後、重要な焦点となっています。スペインのCCN-CERTは、マネージドセキュリティサービスおよびセキュリティオペレーションセンターの成熟度レベルの認定に関する特定のコンプライアンスプロファイルを公表しました。[3] EUマネージドセキュリティサービス認証スキームは、サイバー連帯法の最終化から2年以内にプロバイダーが認証を取得することを義務付ける予定です。南米は採用の初期段階にあり、銀行需要はブラジルとアルゼンチンに集中しています。
アジア太平洋および中東・アフリカマネージド継続的セキュリティ検証サービス市場
アジア太平洋地域は2027年から2032年にかけて26.02%のCAGRで拡大すると予測されています。同地域におけるマネージド継続的セキュリティ検証サービスの市場規模は、インド、韓国、および東南アジア経済圏におけるデジタルトランスフォーメーション、ならびに高まるサイバー脅威活動によって牽引されています。日本では、東京エレクトロンデバイスが2025年5月にCTEM設計・運用支援サービスを開始しました。同サービスは、マネージドアタックシナリオ設計、ビジネスインパクトに基づくリスク優先順位付け、および継続的評価サイクルのガバナンスを提供します。中東は、サウジアラビアおよびアラブ首長国連邦における国家サイバーセキュリティプログラムを通じて着実に成長しています。アフリカはいまだ初期段階にあり、南アフリカとナイジェリアが地域活動をリードしています。プロバイダーの成熟度格差とセキュリティ人材の不足は、複数のアフカ市場における制約として残っています。
競合環境
市場集中度
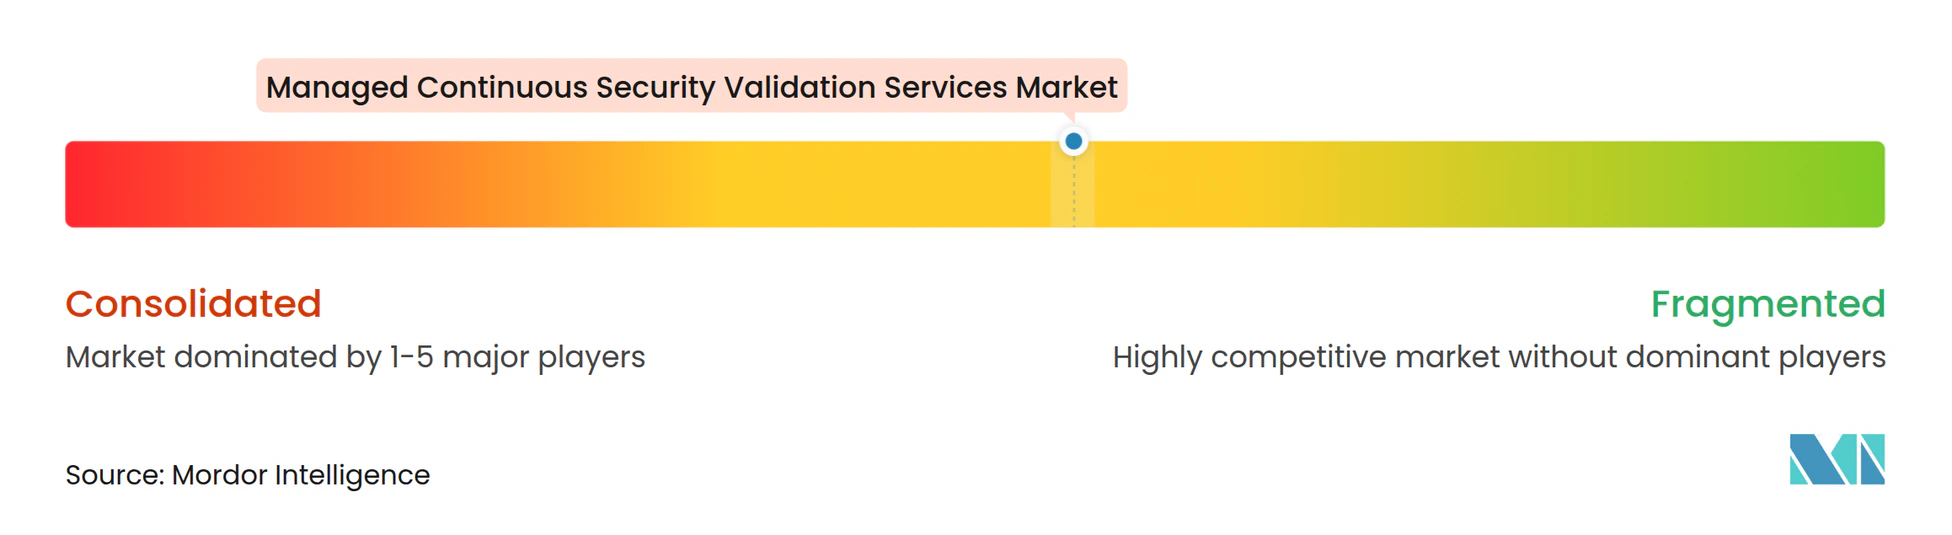
マネージド継続的セキュリティ検証サービス市場は、自動化された敵対的テスト、継続的エクスポージャー管理、および自律型侵入テストの専門企業の間で適度に集中しています。また、攻撃対象領域管理と脆弱性優先順位付けから検証へと拡大している、より広範なセキュリティプラットフォームプロバイダーも含まれています。購買担当者は一般的に、異なるユースケースのために2〜3のプロバイダーとの契約を維持します。この慣行は、広範だが断絶した機能セットではなく、統合品質とマネージドサービスの実行を評価します。マネージド継続的セキュリティ検証サービス市場は、テスト出力を顧客が毎日使用するセキュリティツールに接続できるプロバイダーを優遇します。Penteraは2026年1月に年間経常収益が1億米ドルを超え、60カ国以上の1,200社以上の企業にサービスを提供したと報告しました。その規模は、目的特化型検証プロバイダーの商業的成熟度を示しています。競合分野には、テストに特化した企業、エクスポージャーインテリジェンスを追加するプロバダー、および既存のセキュリティオペレーションに検証機能を組み込む大規模プラットフォームが含まれています。この組み合わせにより、顧客は継続的な検証を既存のツールと組み合わせるためのいくつかの選択肢を持つことができます。
戦略的競争は、AIを活用した敵対的シミュレーション、SIEMおよびチケッティングワークフローとの統合、および自動化された攻撃的セキュリティツールのガバナンス機能にますます集中しています。XM Cyberは2025年9月にGoogle Cloudとの関係を拡大し、継続的エクスポージャー管理プラットフォームをGoogle Cloud Marketplaceで利用可能にし、Attack Graph AnalysisをGoogle Security Operationsと統合しました。[4] この動きは、セキュリティオペレーションチームが重要資産への検証済み攻撃経路に関連するアラートを優先順位付けするのを支援することを目的としていました。Penteraはまた、2025年の買収がPentera Resolveに貢献したと述べており、これは100以上のネイティブ統合を持つAI駆動の修復ワークフローと、Pentera攻撃的セキュリティサービスを提供します。これらの動きは、プロバイダーがテストを超えて修復および運用ワークフローサポートへと構築していることを示しています。エンタープライズ顧客が自動化テストのガバナンスに関する保証を必要とするため、認証も重要です。セクター固有のリスクを理解するアナリストと自動化を組み合わせることができるサービスプロバイダーは、標準化されたツールだけでは顧客のニーズを満たせない場合に競争する余地があります。
Horizon3は2026年1月にProsperity7 Venturesから戦略的投資を受け、AIデータセンターおよび重要エネルギーインフラのセキュリティを支援しました。これは、アイデンティティ、クラウド、およびセグメント化されたネットワーク全体での侵害封じ込めの強度を測定するThreat Informed Perspectivesの開始に続くものです。BreachLockは2026年8月にBreach360を発表しました。これは、継続的な攻撃対象領域管理、専門家主導の認定侵入テスト、および自律型テストを組み合わせた自律型侵入テストオファリングです。SimSpaceは2025年10月に3,900万米ドルを確保し、グローバル展開と政府およびFortune 100クライアント向けの新しいユースケースを支援しました。これらの例は、プロバイダーがカバレッジ、自動化、および専門的なサービスモデルに投資していることを示しています。マネージド継続的セキュリティ検証サービス市場は、継続的なプラットフォーム運用と専門家によるシナリオカスタマイズを組み合わせた共同管理型オファリングに対して引き続き開かれています。このスペースは、顧客がセルフサービス製品が提供できる以上の支援を必要としているが、優先事項とテスト設計への影響力を依然として望んでいる場合に関連性があります。
マネージド継続的セキュリティ検証サービス産業リーダー
-
XM Cyber Ltd.
-
Pentera Ltd.
-
SafeBreach Inc.
-
Cymulate Ltd.
-
AttackIQ, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
マネージド継続的セキュリティ検証サービス市場 このレポートでカバーされる企業
- AttackIQ, Inc.
- Cymulate Ltd.
- SafeBreach Inc.
- Picus Security, Inc.
- Pentera Ltd.
- XM Cyber Ltd.
- Horizon3.ai, Inc.
- Ridge Security, Inc.
- CyCognito, Inc.
- SCYTHE, Inc.
- Prelude Security, Inc.
- FireCompass Technologies Private Limited
- BreachLock Inc.
- ImmuniWeb SA
- ThreatGen, LLC
- SimSpace Corporation
- Verodin, Inc.
- Randori, Inc.
- Mandiant, Inc.
- Bishop Fox, Inc.
最近の産業開発事情 マネージド継続的セキュリティ検証サービス市場
- 2026年8月:BreachLockがBreach360を発表しました。これは、エージェンティックAIを搭載した自律型侵入テストソリューションで、継続的な攻撃対象領域管理、専門家主導の認定侵入テスト、および自律型テストを統合プラットフォーム内で組み合わせており、40,000件以上の過去のエンゲージメントを活用しています。
- 2026年1月:Horizon3がProsperity7 Ventures(Aramco Ventures)から戦略的投資を受け、AIデータセンターおよび重要エネルギーインフラのセキュリティを支援しました。これは、アイデンティティ、クラウド、およびセグメント化されたネットワーク全体での侵害封じ込めの強度を測定するThreat Informed Perspectivesの開始に続くものです。
- 2025年10月:SimSpaceがBTG Pactual U.S. Private Credit Investments、Communitas Capital、およびL2 Point Managementから3,900万米ドルの新規資金を確保し、グローバル展開を加速し、連邦・州・地方政府およびFortune 100クライアントを対象とした新しいユースケースを開発しました。
- 2025年9月:XM CyberがGoogle Cloudとのパートナーシップを深化させ、継続的エクスポージャー管理プラットフォームをGoogle Cloud Marketplaceで利用可能にし、Attack Graph AnalysisをGoogle Security Operationsと統合することで、SOCチームが重要資産への検証済み攻撃経路に沿ってアラートを優先順位付けできるようにしました。
グローバルマネージド継続的セキュリティ検証サービス市場レポートの範囲
マネージド継続的セキュリティ検証サービス市場は、エンタープライズ環境全体でセキュリティコントロール、脅威検知メカニズム、攻撃経路防御、およびサイバーレジリエンスプログラムの有効性を継続的に評価、検証、テスト、および確認するアウトソーシングされたサイバーセキュリティサービスで構成されています。これらのサービスは、侵害・攻撃シミュレーション、自動化レッドチーミング、セキュリティコントロール検証、エクスポージャー検証、およびその他の継続的テスト方法論を活用して、セキュリティギャップを特定し、継続的脅威エクスポージャー管理イニシアチブを支援します。市場には、マネージドサービス、コンサルティング、実装、レポーティング、サポート、メンテナンス、および継続的な検証オペレーションが含まれます。
マネージド継続的セキュリティ検証サービス市場レポートは、検証サービス別(侵害・攻撃シミュレーション[BAS]サービス、自動化レッドチーム検証サービス、セキュリティコントロール検証サービス、エクスポージャー検証サービス、およびその他の検証サービス)、デリバリーモデル別(完全マネージド継続的検証、および共同管理型検証)、組織規模別(大企業、および中小企業)、エンドユーザー産業別(銀行・金融サービス・保険[BFSI]、政府・公共行政、ヘルスケア・ライフサイエンス、ITおよび通信、産業製造、小売・Eコマース、エネルギー・公益事業、およびその他のエンドユーザー産業)、地域別(北米、南米、ヨーロッパ、アジア太平洋、中東、およびアフリカ)にセグメント化されています。市場予測は金額ベース(米ドル)で提供されます。
セグメンテーション概要
| 侵害・攻撃シミュレーション(BAS)サービス |
| 自動化レッドチーム検証サービス |
| セキュリティコントロール検証サービス |
| エクスポージャー検証サービス |
| その他の検証サービス |
| 完全マネージド継続的検証 |
| 共同管理型検証 |
| 大企業 |
| 中小企業 |
| 銀行・金融サービス・保険(BFSI) |
| 政府・公共行政 |
| ヘルスケア・ライフサイエンス |
| ITおよび通信 |
| 産業製造 |
| 小売・Eコマース |
| エネルギー・公益事業 |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他の南米 | |
| ヨーロッパ | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| ロシア | |
| その他のヨーロッパ | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| その他のアフリカ |
| 検証サービス別 | 侵害・攻撃シミュレーション(BAS)サービス | |
| 自動化レッドチーム検証サービス | ||
| セキュリティコントロール検証サービス | ||
| エクスポージャー検証サービス | ||
| その他の検証サービス | ||
| デリバリーモデル別 | 完全マネージド継続的検証 | |
| 共同管理型検証 | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| エンドユーザー産業別 | 銀行・金融サービス・保険(BFSI) | |
| 政府・公共行政 | ||
| ヘルスケア・ライフサイエンス | ||
| ITおよび通信 | ||
| 産業製造 | ||
| 小売・Eコマース | ||
| エネルギー・公益事業 | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| ヨーロッパ | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| ロシア | ||
| その他のヨーロッパ | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
マネージド継続的セキュリティ検証サービス市場の規模はどのくらいですか?
マネージド継続的セキュリティ検証サービス市場は2026年に0.51 ビリオン 米ドルと評価されており、2027年から2032年にかけてCAGR 25.16%で2032年までに1.95 ビリオン 米ドルに達すると予測されています。
組織が継続的セキュリティ検証サービスを採用する理由は何ですか?
組織は、クラウド、API、アイデンティティ、および接続デバイスの環境が定期的なテストの間に変化するにつれて、コントロールが機能しているという継続的な証拠を必要としています。
最大の収益シェアを持つ検証サービスはどれですか?
侵害・攻撃シミュレーションサービスが2026年に55.12%の収益シェアでリードしています。
最も速く成長しているデリバリーモデルはどれですか?
共同管理型検証は、セキュリティ成熟度の高い組織が運用をアウトソーシングしながら戦略的関与を維持するため、2032年までにCAGR 26.75%で成長すると予測されています。
需要をリードしているエンドユーザーグループはどれですか?
BFSIは、定期的なコンプライアンスおよびコントロールテスト要件に支えられ、2026年のグローバル収益の28.19%を占めています。
最も速く成長している地域はどこですか?
アジア太平洋地域は、デジタルトランスフォーメーションとサイバー脅威活動の増加に支えられ、2032年までにCAGR 26.02%で成長すると予測されています。