
Tamaño y Participación del Mercado de Validación de Controles de Seguridad
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 7.10 Mil millones de dólares |
| Tamaño del Mercado (2032) | 19.14 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 21.95 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Validación de Controles de Seguridad por Mordor Intelligence
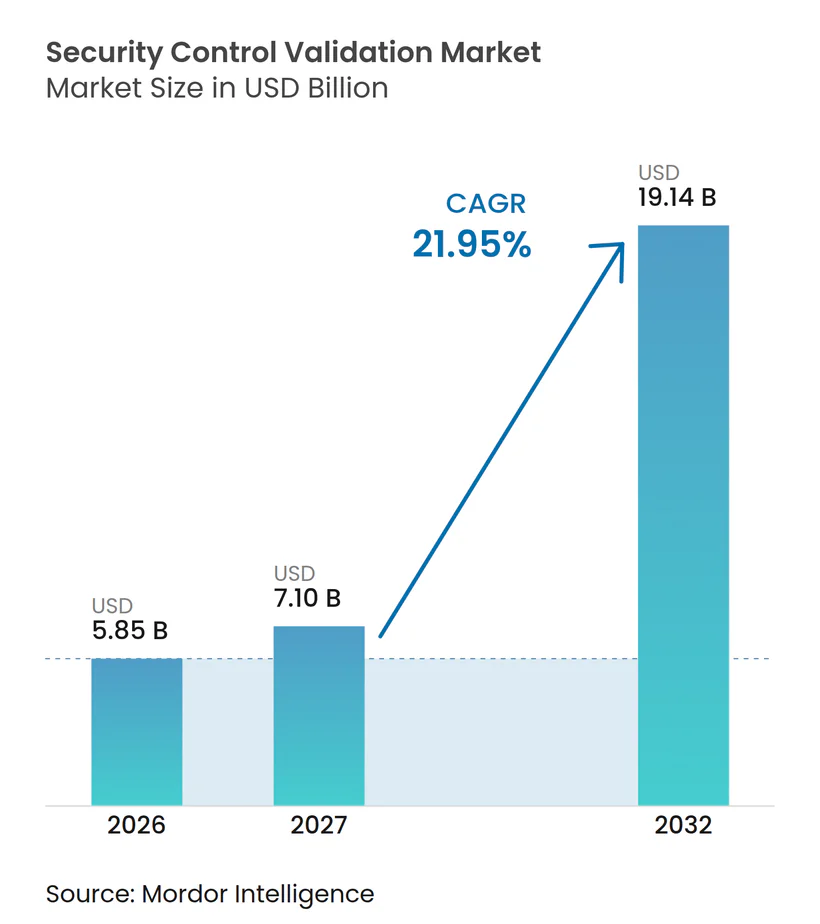
El tamaño del mercado de validación de controles de seguridad fue valorado en 5,85 mil millones de USD en 2026 y se estima que crecerá desde 7,10 mil millones de USD en 2027 hasta alcanzar los 19,14 mil millones de USD para 2032, a una CAGR del 21,95% durante el período de pronóstico 2027-2032. El creciente volumen de ataques está haciendo que las evaluaciones periódicas sean menos adecuadas para las organizaciones que necesitan evidencia actualizada de que sus controles funcionan en entornos en vivo. Los compradores están migrando hacia la validación continua porque los servicios en la nube, las interfaces de aplicaciones y la infraestructura distribuida crean más rutas para que los atacantes se desplacen entre sistemas. Los servicios financieros, las organizaciones gubernamentales y los operadores de infraestructura crítica están fortaleciendo la demanda porque enfrentan obligaciones de seguridad más estrictas y altos costos cuando los controles fallan. Los proveedores están respondiendo combinando simulación, análisis de exposición, pruebas automatizadas y servicios gestionados en lugar de vender una única herramienta de prueba. El mercado de validación de controles de seguridad también enfrenta restricciones prácticas porque muchas organizaciones más pequeñas carecen de personal para interpretar los hallazgos, y muchas organizaciones grandes aún operan pilas de herramientas de seguridad complejas.
Conclusiones Clave del Informe
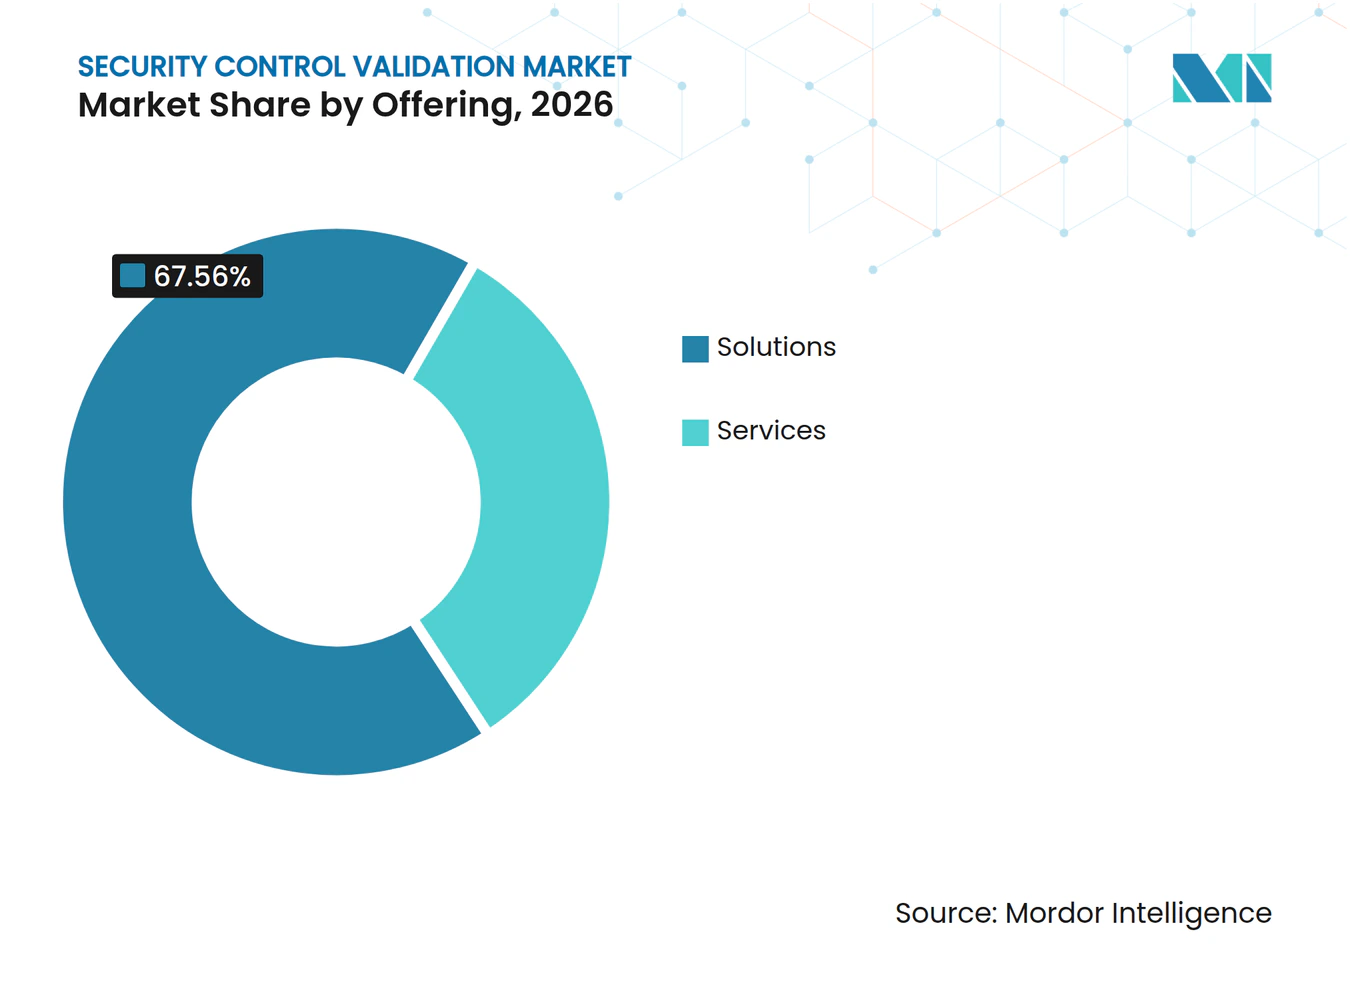
- Por oferta de soluciones, representó el 67,56% de la participación del mercado de validación de controles de seguridad en 2026, mientras que se proyecta que los servicios se expandan a una CAGR del 24,02% hasta 2032.
- Por modo de implementación, la implementación local representó el 70,16% de la participación del mercado de validación de controles de seguridad en 2026, mientras que se proyecta que la implementación en la nube se expanda a una CAGR del 23,68% hasta 2032.
- Por tipo de validación, la simulación de brechas y ataques representó el 62,18% de los ingresos del mercado de validación de controles de seguridad en 2026, mientras que se proyecta que la validación de rutas de ataque y exposición se expanda a una CAGR del 23,08% hasta 2032.
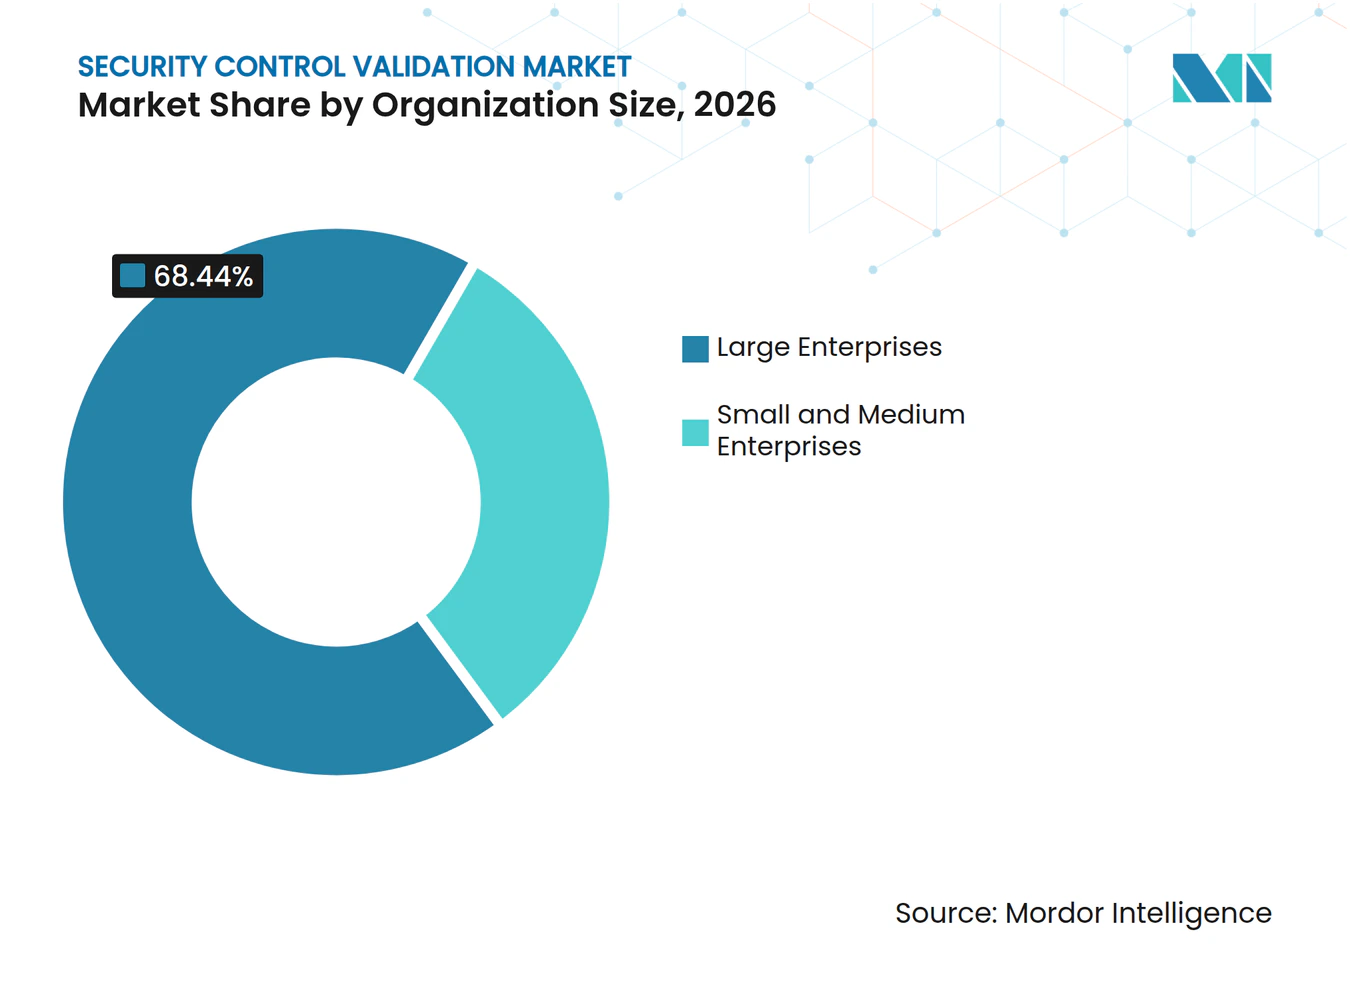
- Por tamaño de organización, las grandes empresas representaron el 68,44% de los ingresos del mercado de validación de controles de seguridad en 2026, mientras que se proyecta que las pequeñas y medianas empresas se expandan a una CAGR del 23,39% hasta 2032.
- Por industria de usuario final, el sector BFSI representó el 30,11% de los ingresos del mercado de validación de controles de seguridad en 2026, mientras que se proyecta que el gobierno y la administración pública se expandan a una CAGR del 22,36% hasta 2032.
- Por geografía, América del Norte representó el 37,19% de los ingresos del mercado de validación de controles de seguridad en 2026, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 22,71% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Creciente Frecuencia y Sofisticación de los Ciberataques | +5.5% | Global | Corto plazo (≤ 2 años) |
| Endurecimiento del Cumplimiento Normativo de Ciberseguridad Específico por Sector | +4.2% | América del Norte y Europa, con extensión a Asia-Pacífico | Mediano plazo (2-4 años) |
| Cambio de las Pruebas Periódicas hacia la Gestión Continua de la Exposición a Amenazas | +3.8% | Global, con concentración en América del Norte y Europa | Mediano plazo (2-4 años) |
| Expansión de la Superficie de Ataque en la Nube, SaaS e Híbrida | +3.1% | Núcleo en Asia-Pacífico, con extensión a Oriente Medio y África | Corto plazo (≤ 2 años) |
| Modelado Adversarial Acelerado por IA y Validación de Seguridad | +2.5% | Global, con mayor adopción en América del Norte | Mediano plazo (2-4 años) |
| Requisitos de Evidencia para la Suscripción de Ciberseguros | +1.8% | América del Norte y Europa | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Creciente Frecuencia y Sofisticación de los Ciberataques
La frecuencia y sofisticación de los ciberataques son fundamentales para la demanda del mercado de validación de controles de seguridad, ya que cada avance en la capacidad de los atacantes reduce el intervalo aceptable entre verificaciones de controles. IBM reportó un costo promedio global de brecha de 4,99 millones de USD en 2026, un incremento del 12% respecto a 2025, mientras que los incidentes de ataques habilitados por IA aumentaron un 56% interanual y añadieron 1 millón de USD por incidente. El informe de 2026 también encontró que el tiempo medio para identificar y contener una brecha fue de 247 días, revirtiendo 5 años de mejora. Los servicios financieros registraron un costo por brecha de 6,29 millones de USD, lo que continúa ejerciendo presión sobre la garantía de controles que puede documentarse a lo largo del año. Este entorno favorece las herramientas que prueban si los controles detectan y registran el comportamiento relevante de los atacantes antes de que un incidente real exponga la brecha. El mercado de validación de controles de seguridad está, en consecuencia, desplazando la atención de los compradores desde la atestación formal hacia la evidencia del rendimiento defensivo actual.
Endurecimiento del Cumplimiento Normativo de Ciberseguridad Específico por Sector
Los requisitos regulatorios están convirtiendo la validación de controles en un requisito de compra más directo para las instituciones financieras y los operadores de infraestructura crítica. DORA ha estado en vigor desde el 17 de enero de 2025 y exige que las entidades financieras gestionen los riesgos de las TIC y, cuando corresponda, realicen pruebas de penetración dirigidas por amenazas. Los requisitos de PCI DSS 4.0 entraron en vigor el 31 de marzo de 2025, aumentando la importancia de la evidencia repetible para los programas de seguridad de pagos. La Ley de Resiliencia Cibernética de la UE introdujo obligaciones de notificación para vulnerabilidades explotadas activamente el 11 de septiembre de 2026. NIS2 también extiende las obligaciones de ciberseguridad a 18 sectores críticos mediante implementación nacional. Las organizaciones que operan en múltiples regiones pueden aplicar su estándar de cumplimiento más estricto de manera más amplia, lo que respalda la demanda más allá de la jurisdicción que introdujo el requisito original.
Cambio de las Pruebas Periódicas hacia la Gestión Continua de la Exposición a Amenazas
El paso de las pruebas de penetración anuales hacia la gestión continua de la exposición a amenazas respalda la demanda recurrente en el mercado de validación de controles de seguridad. Los programas continuos combinan el alcance, el descubrimiento, la priorización y la validación con la movilización, donde la validación confirma si las exposiciones identificadas pueden afectar activos importantes. Este enfoque integra la simulación de brechas y ataques, la gestión de la superficie de ataque externa, la gestión de vulnerabilidades y la inteligencia de amenazas en un único ciclo operativo. AttackIQ lanzó AVA Agentic OS en julio de 2026 para coordinar agentes especializados en inteligencia de amenazas, validación, ingeniería de detección y optimización de controles. Los proveedores pueden obtener ingresos de suscripción más estables al respaldar las operaciones del programa en lugar de depender de una evaluación única. Los compradores también reciben un camino más claro desde una brecha de control observada hasta el trabajo de remediación.
Expansión de la Superficie de Ataque en la Nube, SaaS e Híbrida
Los entornos de nube, SaaS e híbridos están ampliando el rango de activos que las organizaciones deben validar y están respaldando la adopción de pruebas continuas. Se proyecta que el segmento de nube crezca a una CAGR del 23,68% hasta 2032 porque la entrega nativa en la nube puede conectarse con los flujos de trabajo de las aplicaciones y reducir el trabajo de implementación. Los entornos híbridos combinan sistemas locales, nubes públicas, interfaces SaaS y servicios en contenedores, lo que crea más dependencias y posibles rutas de movimiento lateral. Pentera estuvo disponible a través de AWS Marketplace en abril de 2026, permitiendo a los clientes adquirir su oferta de validación a través de los procesos de compra en la nube existentes.[1] IBM reportó que las brechas en entornos híbridos promediaron 5,05 millones de USD en 2026, en comparación con 4,01 millones de USD para los incidentes en entornos locales. El mercado de validación de controles de seguridad se beneficia, por tanto, de la necesidad de probar interfaces externas, configuraciones en la nube y relaciones de identidad que los métodos centrados en el perímetro pueden no cubrir.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Restricciones Presupuestarias y de Habilidades entre las Pequeñas y Medianas Empresas | -1.9% | Global, concentrado en América del Sur, África y mercados más pequeños de Asia-Pacífico | Corto plazo (≤ 2 años) |
| Brechas de Interoperabilidad con las Pilas de Tecnología de Operaciones de Seguridad Existentes | -1.3% | Global | Mediano plazo (2-4 años) |
| Preocupaciones de Seguridad y Control de Cambios en torno a las Simulaciones en Producción | -0.8% | Global, agudo en los sectores de Manufactura Industrial, Energía y Servicios Públicos | Mediano plazo (2-4 años) |
| Riesgo de Calidad de Evidencia y Sesgo de Modelos en la Validación Autónoma | -0.6% | Global, más agudo en sectores altamente regulados | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Restricciones Presupuestarias y de Habilidades entre las Pequeñas y Medianas Empresas
Se proyecta que las pequeñas y medianas empresas crezcan a una CAGR del 23,39% hasta 2032, pero las restricciones de personal pueden impedirles aprovechar plenamente el valor de las herramientas de validación. Muchas organizaciones con menos de 2.000 empleados carecen de suficiente capacidad de ingeniería de detección para traducir los hallazgos en remediaciones completadas. La asequibilidad de las licencias por sí sola no resuelve la necesidad de que alguien priorice, sea responsable y verifique el trabajo correctivo. Esto limita la adopción incluso cuando una suscripción en la nube reduce el compromiso financiero inicial. La industria de validación de controles de seguridad está respondiendo con ofertas gestionadas que combinan software con soporte de interpretación y remediación. Ese modelo de entrega puede ayudar a los compradores más pequeños a utilizar pruebas continuas sin necesidad de construir un equipo interno especializado.
Brechas de Interoperabilidad con las Pilas de Tecnología de Operaciones de Seguridad Existentes
Las plataformas de validación de controles de seguridad necesitan integrarse con sistemas SIEM, SOAR, EDR, gestión de cortafuegos y gestión de servicios de TI para que los hallazgos se conviertan en tareas de remediación oportunas. Los centros de operaciones de seguridad heredados a menudo dependen de combinaciones de herramientas propietarias, lo que puede dejar a los equipos realizando normalización manual de datos. Ese trabajo puede reducir un programa siempre activo a ejercicios periódicos de exportación y revisión. Picus Security afirma que su plataforma cuenta con más de 75 integraciones, lo que muestra por qué la cobertura de conectores es un factor importante en la selección de productos. Los vínculos bidireccionales con la gestión de servicios de TI y las plataformas de gobernanza pueden hacer que el seguimiento sea más consistente que las exportaciones de datos unidireccionales. La profundidad de integración seguirá siendo importante a medida que los compradores busquen menos pasos manuales entre la prueba de un control y su corrección.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Oferta:
Las Soluciones Lideran Mientras los Servicios Ganan TerrenoLas soluciones representaron el 67,56% de los ingresos en 2026, lo que refleja la demanda empresarial de software que puede ejecutarse en entornos controlados y sensibles a la residencia de datos. El segmento incluye plataformas de simulación de brechas y ataques, herramientas de pruebas de penetración automatizadas, paneles de gestión de exposición y capas de coordinación que reúnen los hallazgos para los equipos de seguridad que gestionan programas continuos. Las grandes instituciones financieras y las agencias gubernamentales a menudo prefieren las implementaciones propias porque pueden gestionar directamente la configuración, las políticas de acceso, la cobertura de pruebas y el manejo de datos. Sus requisitos comúnmente incluyen la operación en entornos restringidos o aislados, procedimientos de aprobación internos y evidencia detallada que puede ser revisada por los equipos de seguridad, auditoría y riesgo. El tamaño del mercado de validación de controles de seguridad para soluciones también está respaldado por compradores que necesitan integrar la validación en una arquitectura de seguridad establecida en lugar de externalizar las pruebas principales.
Se proyecta que los servicios en el mercado de validación de controles de seguridad se expandan a una CAGR del 24,02% hasta 2032, superando a la categoría de soluciones. Este trabajo incluye el diseño de programas de gestión continua de la exposición a amenazas (CTEM), soporte de equipos rojos, interpretación continua de resultados, soporte de implementación y asesoramiento sobre prioridades de remediación. Los proveedores de servicios de seguridad gestionados pueden integrar plataformas de validación en los servicios del centro de operaciones de seguridad y ofrecer a los clientes un resultado continuo en lugar de una licencia independiente. Ese modelo se adapta a las organizaciones que tienen experiencia interna limitada en validación, necesitan ayuda para convertir los hallazgos en acciones o desean un proceso operativo definido para el seguimiento. Los proveedores que no ofrecen servicios ni se asocian con proveedores pueden enfrentar presión de los competidores que pueden combinar tecnología, orientación operativa y entrega continua.


Por Modo de Implementación:
La Implementación Local Mantiene su Posición Mientras la Nube se ExpandeLa implementación local representó el 70,16% de los ingresos en 2026. Esta posición refleja los requisitos de las organizaciones federales, la infraestructura financiera de primer nivel y las redes de atención médica reguladas que exigen el procesamiento local o requieren un control detallado sobre los datos de seguridad sensibles. Estos compradores pueden necesitar sistemas que funcionen sin enrutamiento de datos salientes, que se conecten a activos con aislamiento de red y que admitan requisitos específicos de auditoría, retención y control de acceso. Las implementaciones locales también siguen siendo relevantes donde la infraestructura heredada, las redes internas o la tecnología operativa no pueden ser fácilmente alcanzadas por un servicio entregado en la nube. El mercado de validación de controles de seguridad continúa sirviendo a esta base instalada porque los requisitos de gobernanza pueden superar las preferencias por una implementación más sencilla.
Se proyecta que la implementación en la nube en el mercado de validación de controles de seguridad se expanda a una CAGR del 23,68% hasta 2032. Los servicios nativos en la nube pueden admitir monitoreo siempre activo, conectarse directamente con los flujos de trabajo de DevSecOps y reducir el trabajo operativo asociado con la implementación de agentes y el mantenimiento de software. Los precios basados en el consumo también pueden reducir el compromiso inicial requerido para los clientes del mercado medio que desean comenzar con un alcance más reducido. La entrega en la nube alcanza interfaces SaaS, superficies de ataque externas, interfaces de programación de aplicaciones de terceros y recursos de TI en la sombra que un agente local puede no evaluar bien. El cambio está, por tanto, vinculado a las necesidades de cobertura en entornos híbridos y multinube, no solo al costo y la conveniencia.
Por Tipo de Validación:
La Simulación de Brechas y Ataques Lidera Mientras la Validación de Exposición AvanzaLa simulación de brechas y ataques representó el 62,18% del mercado de validación de controles de seguridad en 2026. Su posición refleja la adopción empresarial de larga data, la alineación con MITRE ATT&CK y su capacidad para proporcionar evidencia de que los controles de seguridad detectan técnicas adversariales conocidas. Las plataformas de simulación de brechas y ataques prueban si los sistemas SIEM, EDR, cortafuegos y cortafuegos de aplicaciones web identifican, alertan y registran la actividad simulada en un conjunto definido de tácticas y técnicas. Esta evidencia es útil en las revisiones de cumplimiento y en las discusiones sobre ciberseguros porque evalúa la efectividad del control en lugar de simplemente confirmar que un control está presente. La industria de validación de controles de seguridad sigue dependiendo de la simulación de brechas y ataques como método principal para evaluar la cobertura defensiva e identificar dónde la lógica de detección necesita mejoras.
Se proyecta que la validación de rutas de ataque y exposición se expanda a una CAGR del 23,08% hasta 2032. La categoría evalúa si una cadena de vulnerabilidades, errores de configuración, configuraciones de permisos y debilidades de identidad puede llevar a que un activo de alto valor sea comprometido. Las pruebas de penetración automatizadas y el equipo rojo automatizado continuo añaden pruebas activas en capas de red, identidad y nube mientras buscan evitar interrupciones operativas. Picus Security lanzó su Plataforma de Validación de Exposición Autónoma en julio de 2026, combinando simulación de brechas y ataques, pruebas de penetración autónomas y validación de exposición en un ciclo automatizado. La oferta muestra cómo las categorías de productos anteriormente separadas están avanzando hacia un flujo de trabajo integrado en el que los equipos pueden probar, priorizar y dar seguimiento a la exposición de forma continua.
Por Tamaño de Organización:
Las Grandes Empresas Anclan la Demanda Mientras las Pymes se ExpandenLas grandes empresas representaron el 68,44% del mercado de validación de controles de seguridad en 2026. Las empresas Fortune 500, las agencias federales y las instituciones financieras de primer nivel a menudo tienen entornos en capas y el presupuesto para mantener programas continuos en múltiples unidades de negocio. Sus equipos de seguridad también enfrentan una combinación más amplia de identidades, aplicaciones, cargas de trabajo en la nube, vínculos con terceros y sistemas heredados que requieren verificaciones repetidas. Horizon3.ai reportó que protegía a más de 7.000 organizaciones, incluidas 4 empresas Fortune 10, mientras que Pentera reportó más de 1.100 clientes empresariales. Estas cifras de clientes indican que las pruebas continuas han ganado un lugar en los programas de seguridad de las grandes empresas junto con otras herramientas de operaciones de seguridad.
Se proyecta que las pequeñas y medianas empresas en el mercado de validación de controles de seguridad se expandan a una CAGR del 23,39% hasta 2032. Las suscripciones en la nube reducen el costo inicial de acceso y permiten a los compradores más pequeños utilizar capacidades que antes requerían un presupuesto de seguridad mayor e infraestructura especializada. Los requisitos de los ciberseguros para obtener evidencia de la efectividad de los controles también pueden crear un desencadenante de compra fuera del ciclo habitual de planificación tecnológica. Sin embargo, estas organizaciones pueden no tener la capacidad operativa para resolver los hallazgos al ritmo al que las herramientas continuas los generan o para confirmar que las acciones correctivas funcionaron. El crecimiento dependerá de que los proveedores combinen sus plataformas con interpretación gestionada, asistencia en remediación, priorización práctica e informes que respalden a un pequeño equipo de seguridad.

Por Industria de Usuario Final:
El Sector BFSI Lidera Mientras el Gobierno y la Administración Pública AceleranEl sector BFSI representó el 30,11% del mercado de validación de controles de seguridad en 2026. Su liderazgo está respaldado por un alto escrutinio regulatorio, requisitos de pruebas dirigidas por amenazas para entidades financieras de la UE y el costo financiero y operativo de los fallos de control. IBM reportó un costo por brecha de 6,29 millones de USD para los servicios financieros en 2026, el segundo resultado más alto entre los sectores.[2] La atención médica y las ciencias de la vida registraron el costo por brecha más alto con 6,64 millones de USD por decimotercer año consecutivo. Estas cifras respaldan la demanda de garantía documentada en sectores donde la interrupción, la divulgación o la indisponibilidad del servicio pueden tener consecuencias significativas.
Se proyecta que el gobierno y la administración pública se expandan a una CAGR del 22,36% hasta 2032. Los proveedores de TI y telecomunicaciones, los fabricantes industriales, las empresas de servicios públicos de energía y los minoristas también están desarrollando capacidades de validación a medida que la digitalización aumenta la exposición de la tecnología operativa, la prestación de servicios y los datos. La Agencia de Sistemas de Información de Defensa seleccionó a AttackIQ en agosto de 2026 para una plataforma de validación de exposición adversarial a nivel empresarial en todos los servicios militares, mandos de combate y agencias de defensa. La implementación incluye AttackIQ Academy para la formación y la competencia de los operadores en rutas de aprendizaje personalizadas alineadas con MITRE ATT&CK. La contratación gubernamental a esta escala respalda el uso de la validación como un programa empresarial con procesos consistentes, en lugar de como una evaluación periódica.
Análisis Geográfico
Mercado de Validación de Controles de Seguridad en las Américas
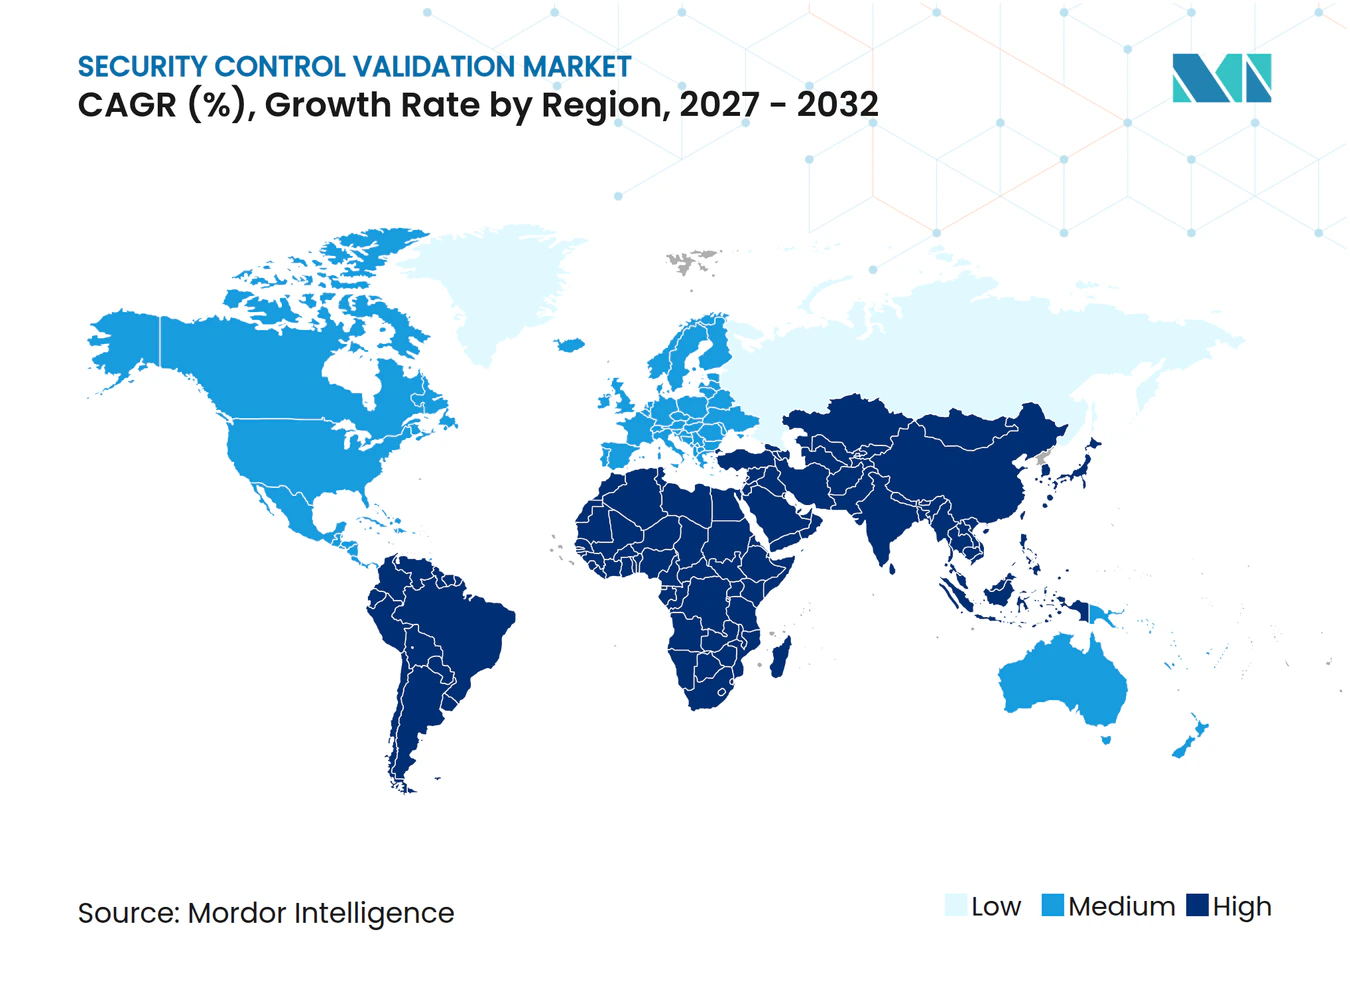
América del Norte representó el 37,19% del mercado de validación de controles de seguridad en 2026. IBM reportó que Estados Unidos promedió 11,5 millones de USD por brecha en 2026, más del doble del promedio global y un 13% por encima del año anterior. La demanda se concentra en servicios financieros, atención médica y defensa, donde las organizaciones enfrentan requisitos específicos del sector y solicitudes de evidencia documentada de control. La selección de AttackIQ por parte de la Agencia de Sistemas de Información de Defensa demuestra la escala de la demanda del sector público para la validación de exposición adversarial. América del Sur se encuentra en una etapa más temprana, con organizaciones de servicios financieros y gubernamentales impulsando las implementaciones en Brasil y Argentina.
Mercado de Validación de Controles de Seguridad en Europa
Europa es la segunda región más grande en el mercado de validación de controles de seguridad. DORA, NIS2 y la Ley de Resiliencia Cibernética están creando demanda operativa de validación repetible en servicios financieros, energía e infraestructura crítica.[3] El mercado de seguridad informática de Alemania creció un 10,1% en 2025 y se proyecta que crezca significativamente en 2026. La Oficina Federal de Seguridad de la Información de Alemania publicó C5:2026 en abril de 2026, con 168 criterios en 17 dominios para el cumplimiento de la computación en la nube. La estrategia nacional de ciberseguridad de Francia para 2026-2030 prioriza la validación continua de la seguridad y las pruebas de efectividad de los controles.
Mercado de Validación de Controles de Seguridad en Asia-Pacífico y Oriente Medio y África
Se proyecta que el mercado de validación de controles de seguridad de Asia-Pacífico se expanda a una CAGR del 22,71% hasta 2032, convirtiéndola en la región de más rápido crecimiento. Los programas digitales con enfoque en la nube en India, China, Japón y Corea del Sur están ampliando las superficies de ataque empresariales, mientras que los equipos de seguridad siguen limitados por los niveles de personal. La infraestructura de pagos digitales y los requisitos de seguridad bancaria de India, junto con los requisitos de localización y las políticas de nube soberana de China, respaldan la validación continua que puede operar dentro de las restricciones de residencia de datos. Oriente Medio y África siguen siendo regiones en etapa temprana donde la adopción se concentra entre las organizaciones del sector BFSI y gubernamentales, mientras que los programas del Consejo de Cooperación del Golfo respaldan la inversión en pruebas de seguridad en Arabia Saudita y los Emiratos Árabes Unidos.
Panorama Competitivo
Concentración del Mercado
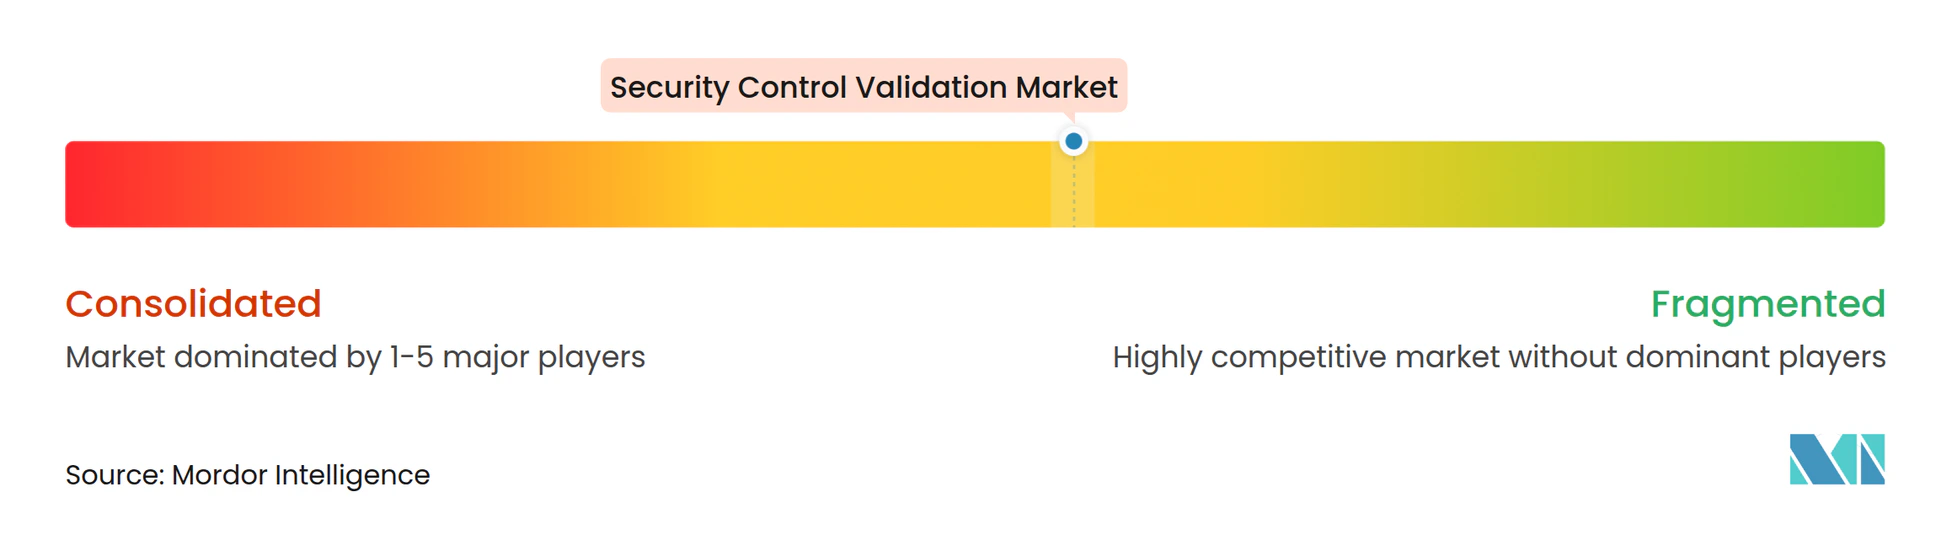
El mercado de validación de controles de seguridad está moderadamente concentrado entre especialistas de nicho puro, incluidos AttackIQ, Cymulate, Picus Security, SafeBreach, Pentera y Horizon3.ai. Estas empresas han contribuido a definir la categoría a través de capacidades de simulación adversarial, pruebas de penetración automatizadas y validación de exposición. Las plataformas de ciberseguridad más amplias también están ingresando a esta área, lo que reduce el espacio disponible para las ofertas independientes. El mercado de validación de controles de seguridad se beneficia cuando los proveedores conectan los resultados de las pruebas con los procesos de detección, respuesta, gobernanza y remediación. La competencia se basa, por tanto, cada vez más en la calidad de la integración de flujos de trabajo y en la capacidad de validar la exposición operativa real.
AttackIQ lanzó AVA Agentic OS en julio de 2026 para orquestar agentes de IA para inteligencia de amenazas, validación, ingeniería de detección y optimización de controles.[4] Pentera y Recorded Future anunciaron una asociación en julio de 2026 para conectar la inteligencia de amenazas con la validación de exposición. Cymulate anunció planes para integrarse con Bitsight en agosto de 2026 para conectar la inteligencia de riesgo cibernético con su plataforma de validación de exposición. Estos ejemplos muestran que los proveedores buscan ayudar a los equipos de seguridad a probar los controles frente a las amenazas y exposiciones relevantes para su entorno. La industria de validación de controles de seguridad también está avanzando hacia flujos de trabajo compartidos que enrutan las brechas validadas hacia los procesos de priorización de riesgos y remediación.
Horizon3.ai posiciona su oferta de pruebas de seguridad automatizadas en torno a pruebas sin agente y seguras para producción para abordar las preocupaciones sobre interrupciones durante las simulaciones activas. Los compradores del mercado medio siguen siendo una importante oportunidad competitiva porque las plataformas empresariales a menudo requieren un nivel de madurez en las operaciones de seguridad que las organizaciones más pequeñas no poseen. La validación de exposición gestionada puede cerrar esa brecha cuando el proveedor suministra pruebas, interpretación, evidencia documentada y soporte de remediación. Los proveedores que combinan amplias integraciones, métodos de prueba seguros y una opción de servicio gestionado están mejor posicionados para atender a las organizaciones que no pueden operar la validación continua internamente.
Líderes de la Industria de Validación de Controles de Seguridad
-
AttackIQ, Inc.
-
Cymulate Ltd.
-
SafeBreach, Inc.
-
Sophos Limited
-
Fortra, LLC
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Validación de Controles de Seguridad Empresas cubiertas en este informe
- AttackIQ, Inc.
- Cymulate Ltd.
- Picus Security, Inc.
- SafeBreach, Inc.
- XM Cyber Ltd.
- Pentera Security Ltd.
- Mandiant, Inc.
- Keysight Technologies, Inc.
- Rapid7, Inc.
- Qualys, Inc.
- Sophos Limited
- Skybox Security, Inc.
- Fortra, LLC
- NetSPI, LLC
- MazeBolt Technologies Ltd.
- Safe Security, Inc.
- Horizon3.ai, Inc.
- Scythe, Inc.
- CyCognito, Inc.
- ImmuniWeb SA
Desarrollos recientes de la industria en Mercado de Validación de Controles de Seguridad
- Agosto de 2026: La Agencia de Sistemas de Información de Defensa (DISA) seleccionó a AttackIQ como la plataforma de Validación de Exposición Adversarial (AEV) a nivel empresarial del Departamento de Guerra, estableciendo la primera capacidad de validación continua de seguridad a nivel del Departamento de Defensa que abarca todos los Servicios Militares, Mandos de Combate y Agencias de Defensa. La implementación incluye AttackIQ Academy como la plataforma de formación y competencia de operadores para el personal del Comando Cibernético de los Estados Unidos, entregada a través de rutas de aprendizaje personalizadas alineadas con MITRE ATT&CK.
- Agosto de 2026: Cymulate anunció una integración planificada con Bitsight para conectar la inteligencia de riesgo cibernético de Bitsight con la plataforma de validación de exposición de Cymulate, permitiendo a los equipos de seguridad probar automáticamente las defensas frente a los TTPs de actores de amenazas específicos, campañas de ransomware y CVEs más relevantes para su sector y huella geográfica, y luego enrutar las brechas validadas de vuelta a la vista de priorización de riesgos de Bitsight.
- Julio de 2026: Pentera y Recorded Future anunciaron una asociación estratégica que ofrece validación de exposición dirigida por amenazas. La integración permite a los clientes probar si las amenazas emergentes identificadas en la inteligencia de amenazas en vivo de Recorded Future son activamente explotables en sus propios entornos y actuar sobre las exposiciones que conllevan el mayor riesgo del mundo real.
- Julio de 2026: AttackIQ lanzó AVA Agentic OS, descrito como el primer sistema operativo agéntico de la industria para la gestión continua de la exposición a amenazas (CTEM), que orquesta agentes de IA especializados en inteligencia de amenazas, validación de seguridad, ingeniería de detección y optimización de controles para operacionalizar de forma autónoma la gestión continua de la exposición a escala y ofrecer visibilidad de preparación cibernética en tiempo real al liderazgo ejecutivo.
Alcance del Informe Global del Mercado de Validación de Controles de Seguridad
El Mercado de Validación de Controles de Seguridad comprende soluciones de software y servicios que evalúan, prueban y validan de forma continua la efectividad de los controles de ciberseguridad frente a amenazas del mundo real, técnicas de ataque y comportamientos adversariales. Estas plataformas permiten a las organizaciones identificar brechas de seguridad, evaluar las capacidades de detección y respuesta, validar los esfuerzos de remediación y medir la eficacia de las inversiones de seguridad existentes. El mercado incluye plataformas de simulación de brechas y ataques, soluciones de pruebas de penetración automatizadas, tecnologías de equipo rojo automatizado continuo, plataformas de validación de rutas de ataque y servicios profesionales de apoyo. Las soluciones de validación de controles de seguridad son ampliamente adoptadas para fortalecer la resiliencia cibernética, respaldar el cumplimiento normativo y mejorar los programas de gestión continua de la exposición a amenazas.
El Informe del Mercado de Validación de Controles de Seguridad está segmentado por Oferta (Soluciones y Servicios), Modo de Implementación (Local y en la Nube), Tipo de Validación (Simulación de Brechas y Ataques, Pruebas de Penetración Automatizadas, Equipo Rojo Automatizado Continuo, Validación de Rutas de Ataque y Exposición, y Otros Tipos de Validación), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Industria de Usuario Final (Banca, Servicios Financieros y Seguros [BFSI], Gobierno y Administración Pública, Atención Médica y Ciencias de la Vida, TI y Telecomunicaciones, Manufactura Industrial, Energía y Servicios Públicos, Comercio Minorista y Comercio Electrónico, y Otras Industrias de Usuario Final) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Soluciones |
| Servicios |
| Local |
| Nube |
| Simulación de Brechas y Ataques |
| Pruebas de Penetración Automatizadas |
| Equipo Rojo Automatizado Continuo |
| Validación de Rutas de Ataque y Exposición |
| Otros Tipos de Validación |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Gobierno y Administración Pública |
| Atención Médica y Ciencias de la Vida |
| TI y Telecomunicaciones |
| Manufactura Industrial |
| Energía y Servicios Públicos |
| Comercio Minorista y Comercio Electrónico |
| Otras Industrias de Usuario Final |
| América del Norte | Estados Unidos |
| Canadá | |
| América del Sur | Brasil |
| Argentina | |
| México | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Resto de África |
| Por Oferta | Soluciones | |
| Servicios | ||
| Por Modo de Implementación | Local | |
| Nube | ||
| Por Tipo de Validación | Simulación de Brechas y Ataques | |
| Pruebas de Penetración Automatizadas | ||
| Equipo Rojo Automatizado Continuo | ||
| Validación de Rutas de Ataque y Exposición | ||
| Otros Tipos de Validación | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Industria de Usuario Final | Banca, Servicios Financieros y Seguros (BFSI) | |
| Gobierno y Administración Pública | ||
| Atención Médica y Ciencias de la Vida | ||
| TI y Telecomunicaciones | ||
| Manufactura Industrial | ||
| Energía y Servicios Públicos | ||
| Comercio Minorista y Comercio Electrónico | ||
| Otras Industrias de Usuario Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| América del Sur | Brasil | |
| Argentina | ||
| México | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de validación de controles de seguridad?
El tamaño del mercado de validación de controles de seguridad se estima en 7,10 mil millones de USD en 2027 y se proyecta que alcance los 19,14 mil millones de USD para 2032 a una CAGR del 21,95%. El crecimiento refleja la necesidad de evidencia más frecuente de que los controles de seguridad funcionan en entornos digitales en expansión.
¿Qué impulsa la adopción de plataformas de validación de controles de seguridad?
El aumento de los costos de las brechas, los ataques más rápidos habilitados por IA, la expansión en la nube y los requisitos de cumplimiento están incrementando la demanda de evidencia continua de que los controles funcionan. Los compradores también buscan una conexión más clara entre una debilidad probada y una acción de remediación completada.
¿Qué oferta lidera la demanda de validación de controles de seguridad?
Las soluciones representaron el 67,56% de los ingresos en 2026, mientras que se proyecta que los servicios se expandan más rápido a una CAGR del 24,02% hasta 2032. Los servicios pueden ayudar a las organizaciones a interpretar los hallazgos y operar un programa de validación continuo.
¿Por qué están creciendo los servicios de validación basados en la nube?
Se proyecta que la implementación en la nube se expanda a una CAGR del 23,68% porque admite pruebas siempre activas y puede alcanzar activos SaaS, externos y multinube. Este modelo de entrega también puede reducir la carga técnica inicial para los compradores del mercado medio.
¿Qué sector de usuario final tiene la mayor participación?
El sector BFSI representó el 30,11% de los ingresos en 2026, respaldado por extensas obligaciones regulatorias y un costo promedio de brecha de 6,29 millones de USD en el sector. La atención médica y las ciencias de la vida también enfrentan una exposición significativa porque su costo promedio de brecha alcanzó los 6,64 millones de USD.
¿Qué región está creciendo más rápido?
Se proyecta que Asia-Pacífico se expanda a una CAGR del 22,71% hasta 2032 a medida que la transformación digital y la adopción de la nube aumentan las necesidades de validación de seguridad. India, China, Japón y Corea del Sur son importantes centros de demanda regional.