
ポスト量子暗号マネージドサービス市場規模およびシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
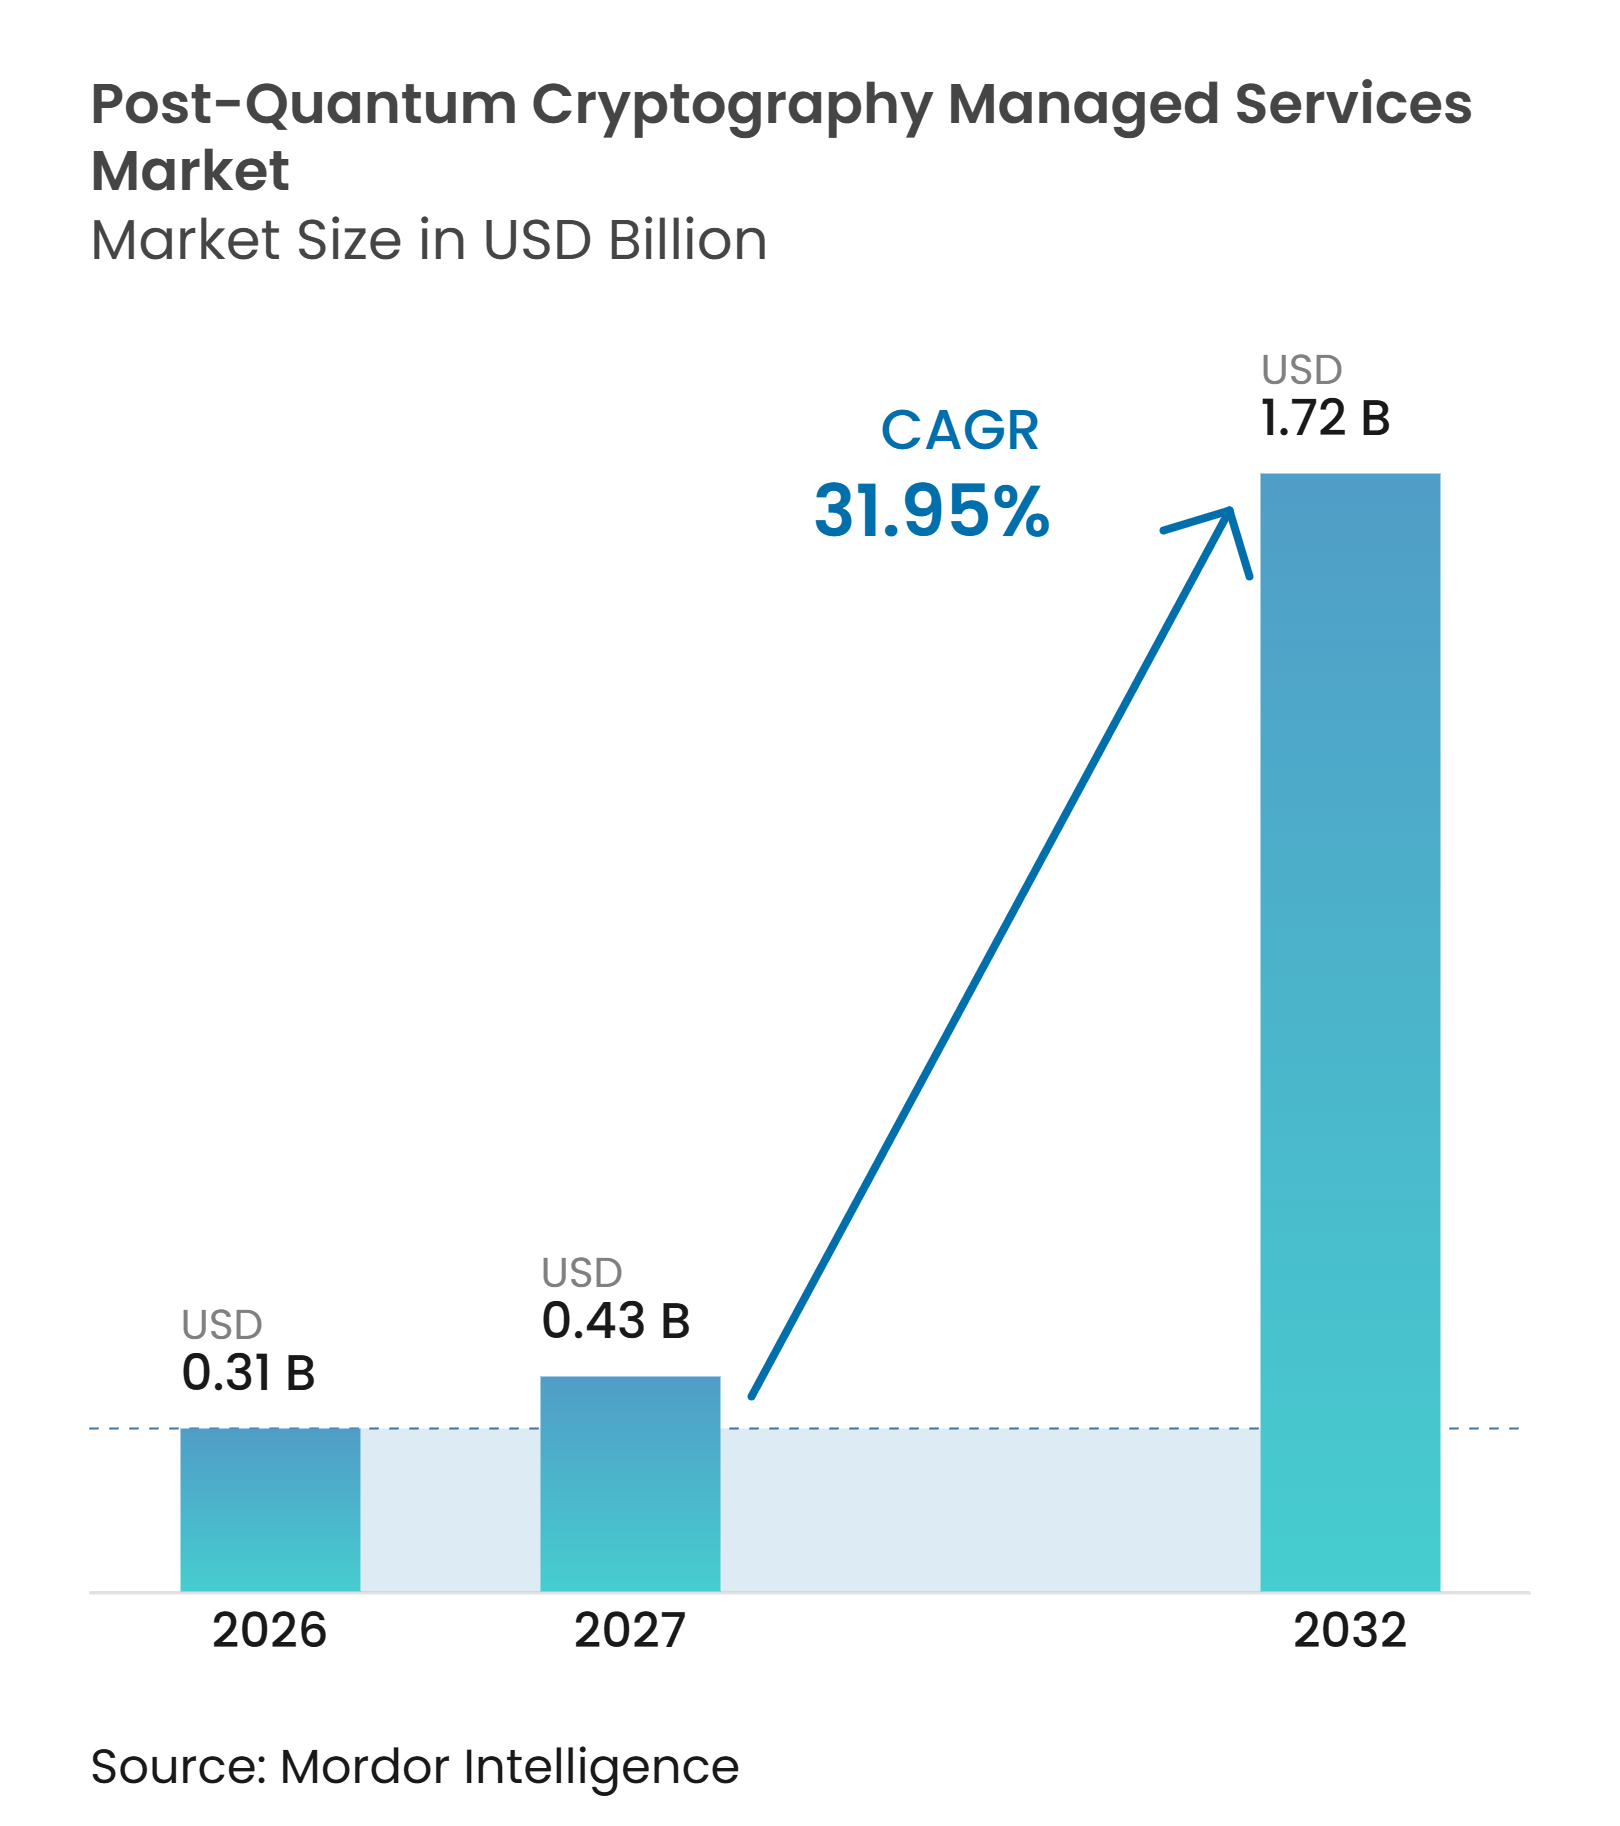
| 市場規模 (2027) | 0.43 十億米ドル |
| 市場規模 (2032) | 1.72 十億米ドル |
| 成長率 (2027 - 2032) | 31.95 % |
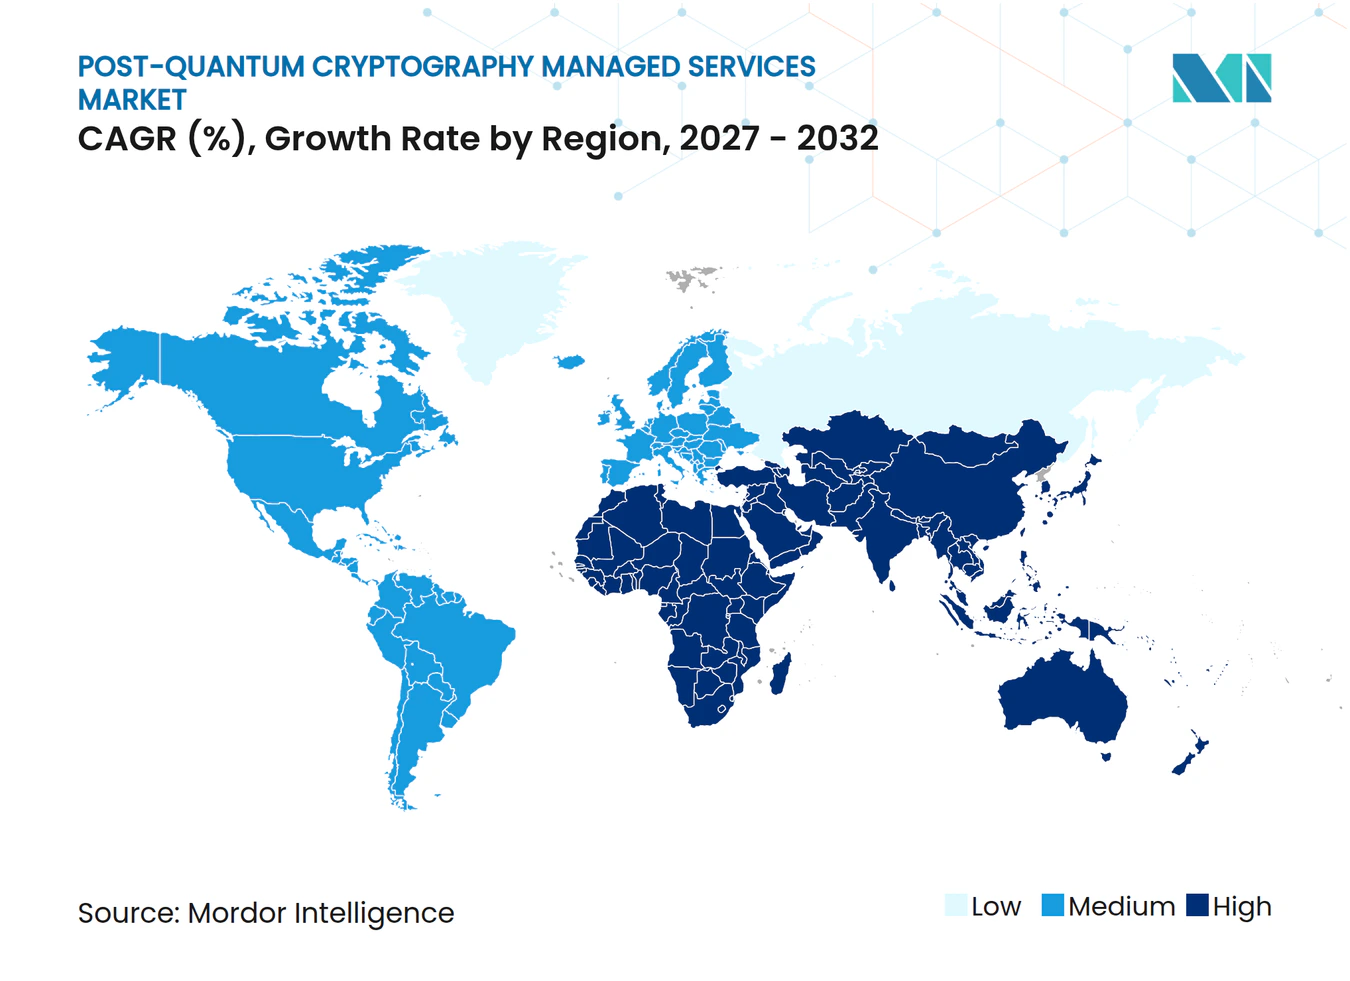
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるポスト量子暗号マネージドサービス市場分析
ポスト量子暗号マネージドサービス市場規模は、2026年の0.31 ビリオン 米ドルから2027年には0.43 ビリオン 米ドルへ、さらに2032年までに1.72 ビリオン 米ドルへと拡大し、2027年から2032年の間にCAGR 31.95%を記録すると予測されています。ポスト量子暗号マネージドサービス市場は、技術標準と公共部門の期限がより緊急な計画立案を促す中、限定的な試験段階から企業規模の移行プログラムへと移行しつつあります。NISTが最終化した標準は、暗号化、署名、および調達決定に関する共通の基準を購入者に提供します。コンプライアンス要件は政府機関を超えて拡大しており、請負業者やサプライヤーも同様の移行に備える必要があります。プロバイダーは、複雑な環境をナビゲートする組織を支援するために、発見、実装、およびマネージド暗号アジリティサービスを提供することで対応しています。主な機会は、クラウドおよびレガシーシステム全体にわたる証明書、鍵、およびアルゴリズムの継続的な管理と移行作業を組み合わせることにあります。
レポートの主要ポイント
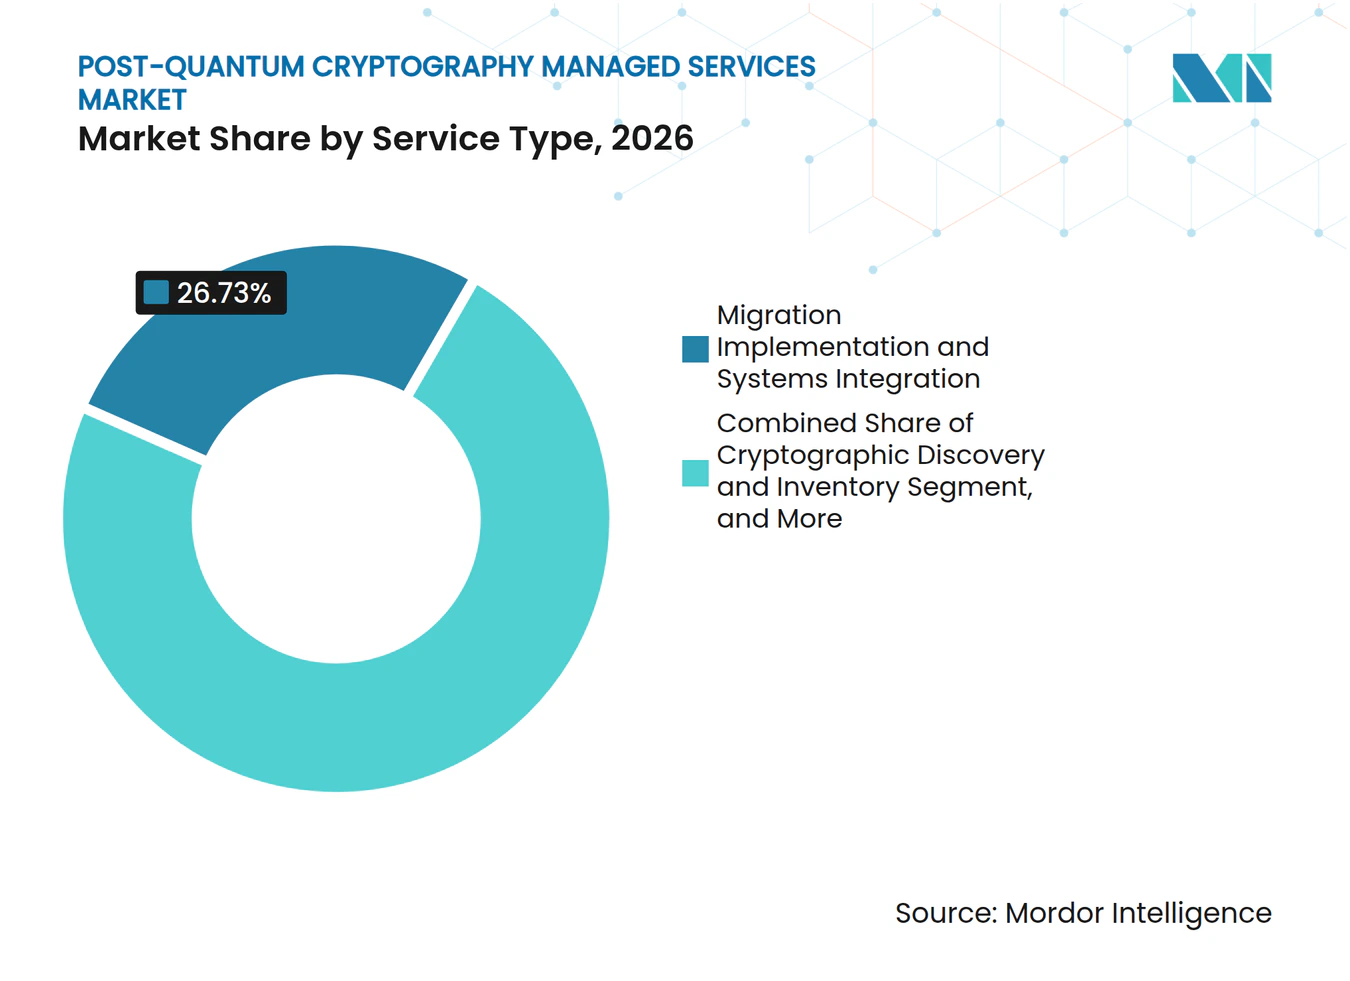
- サービスタイプ別では、移行実装およびシステムインテグレーションが2026年のポスト量子暗号マネージドサービス市場シェアの26.73%を占め、マネージド暗号アジリティおよび継続的修復は2032年までCAGR 32.28%で拡大すると予測されています。
- 暗号資産別では、公開鍵基盤およびデジタル証明書が2026年のポスト量子暗号マネージドサービス市場規模の29.41%を占め、コード署名およびソフトウェアサプライチェーンは2032年までCAGR 33.26%で拡大すると予測されています。
- 展開モデル別では、クラウドベースが2026年の市場シェアの67.89%を占め、2032年までCAGR 34.74%で拡大すると予測されています。
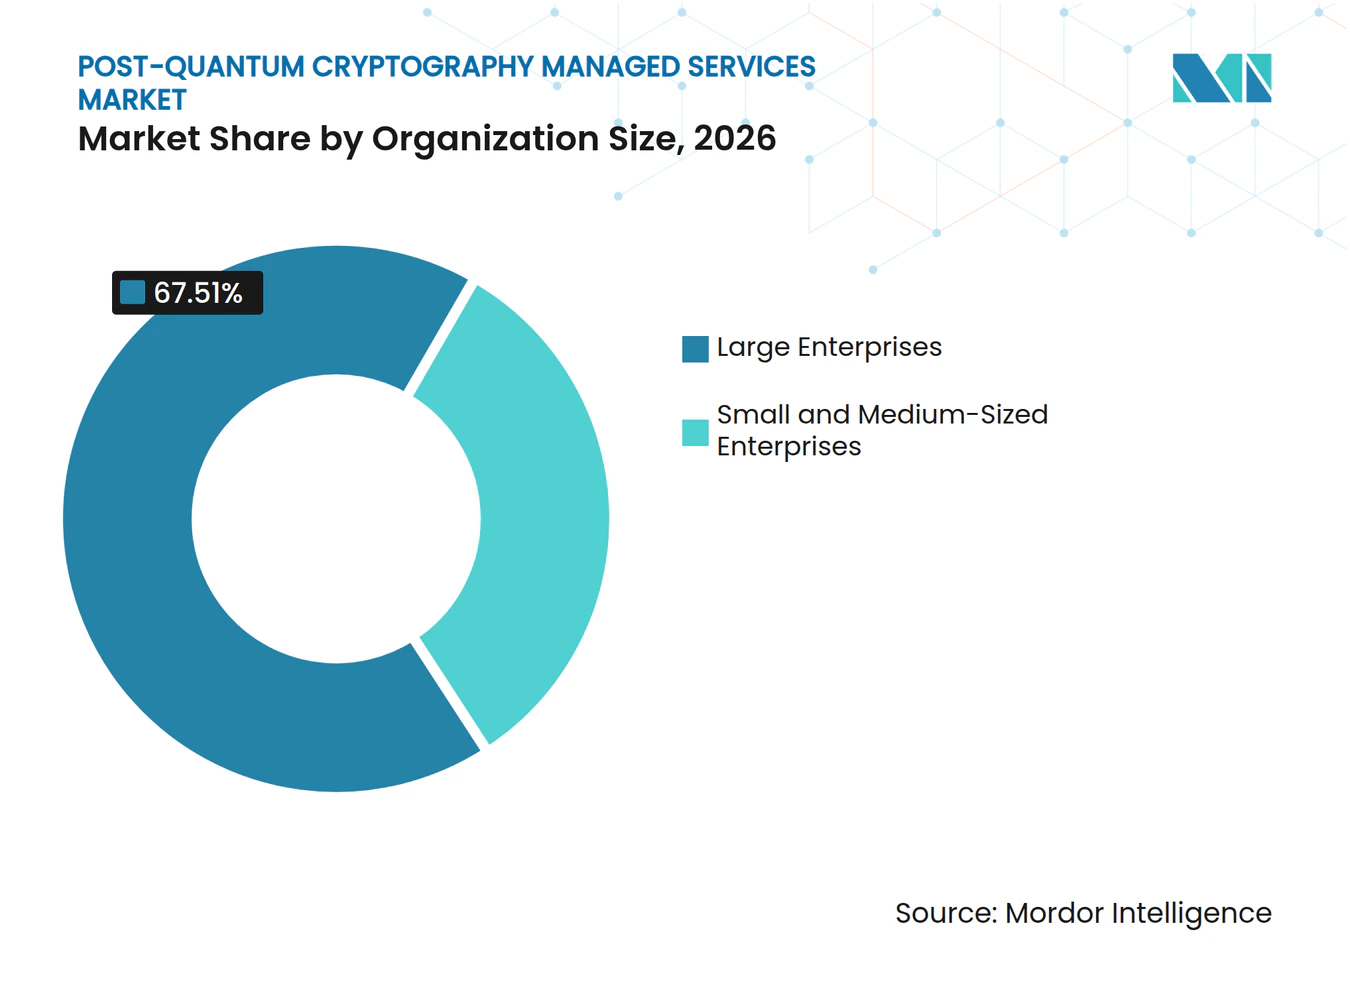
- 組織規模別では、大企業が2026年の市場シェアの67.51%を占め、中小企業は2032年までCAGR 32.43%で拡大すると予測されています。
- エンドユーザー産業別では、BFSIが2026年の市場シェアの28.39%を占め、政府および行政は2032年までCAGR 33.61%で拡大すると予測されています。
- 地域別では、北米が2026年のポスト量子暗号マネージドサービス市場シェアの41.67%を占め、アジア太平洋地域は2032年までCAGR 32.94%で拡大すると予測されています。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | CAGRへの影響(概算)% | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| NISTが標準化したアルゴリズムへの移行義務化 | +8.5% | グローバル、特に北米とヨーロッパにおける近期的な集中的圧力 | 短期(2年以内) |
| 長期保存データに対するハーベスト・ナウ・デクリプト・レイターリスクへの露出 | +7.0% | グローバル、特にBFSI、政府、ヘルスケアにおける高い関連性 | 短期(2年以内) |
| クラウドおよびハイブリッドITの拡大による暗号の複雑性の増大 | +4.5% | グローバル、特にアジア太平洋地域と北米における強い関連性 | 中期(2〜4年) |
| 証明書ライフサイクルの短縮による継続的なPQC運用需要の創出 | +3.8% | 北米とヨーロッパ、アジア太平洋地域への波及 | 短期(2年以内) |
| 企業における暗号および暗号アジリティスキルの不足 | +3.2% | グローバル、特に南米、中東、アフリカにおける高い関連性 | 中期(2〜4年) |
| 暗号部品表が運用管理として定着しつつある | +2.5% | 北米、インド、ヨーロッパ | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
NISTが標準化したアルゴリズムへの移行義務化
連邦および国際的な要件により、ポスト量子移行はオプションのセキュリティアップグレードではなくコンプライアンス事項となっています。NISTは2024年8月にFIPS 203、FIPS 204、およびFIPS 205を最終化し、移行計画と製品設計のための標準を提供しました。[1] 2026年6月の米国大統領令14412は、連邦機関に対して2030年12月31日までに鍵確立の移行を、2031年12月31日までにデジタル署名の移行を義務付けています。対象となる請負業者も同様の方向性に直面しており、商業サプライチェーンへの需要をもたらしています。したがって、ポスト量子暗号マネージドサービス市場は、資産発見、移行ロードマップ、および実装計画への早期支出から恩恵を受けています。NISTはまた、2025年3月にバックアップの鍵カプセル化メカニズムとしてHQCを選定し、組織が移行プログラムで考慮すべきアルゴリズムをさらに追加しました。
長期保存データに対するハーベスト・ナウ・デクリプト・レイターリスクへの露出
ハーベスト・ナウ・デクリプト・レイターリスクは、長年にわたって機密性を保持しなければならないデータに対して、保護のタイミングを重要にします。2026年の査読済み研究では、ポスト量子移行の遅延が高保存データを長期間にわたって露出させる可能性がある一方、ハイブリッド鍵交換が露出ウィンドウを縮小できることが明らかになりました。ヘルスケア、政府、金融サービス、および衛星通信は、優先順位付けが必要な長期保存の記録と通信を持っています。プロバイダーは、機密性、保存期間、および送信頻度に基づいて資産をランク付けすることで、サービスを差別化できます。このアプローチは、遅延が最も大きな影響をもたらす資産に希少な実装リソースを向けます。Cisco は、暗号的に関連する量子コンピュータが利用可能になる前に組織が対処すべき現在のリスクとして、国家関連アクターによるデータ収集を説明しています。
証明書ライフサイクルの短縮による継続的なPQC運用需要の創出
証明書の有効期間の短縮は、完全なポスト量子移行が始まる前に自動化を改善する運用上の理由を生み出しています。CA/ブラウザフォーラムのスケジュールでは、TLS証明書の最大有効期間を2026年3月から200日、2027年に100日、2029年3月までに47日に短縮します。[2] 大規模な証明書資産を管理する組織は、これらのタイムラインを満たすために自動更新、インベントリ、およびポリシー管理が必要です。これらの同じ管理機能により、ポスト量子移行中に鍵とアルゴリズムを頻繁に変更することが可能になります。ポスト量子暗号マネージドサービス市場はこの重複から恩恵を受けており、証明書管理プロジェクトがより広範な暗号アジリティエンゲージメントへと発展する可能性があります。Microsoftは2026年8月にポスト量子TLSパイロットを開始し、認証局と企業がより広範な使用前にML-DSA-87認証をテストできるようにしました。
クラウドおよびハイブリッドITの拡大による暗号の複雑性の増大
マルチクラウドシステム、コンテナ化されたワークロード、および非人間アイデンティティは、組織が識別・管理しなければならない暗号資産の数を増加させます。2026年の査読済み研究では、クラウド移行プログラムを2026年から2030年に遅らせると、後の復号リスクにさらされる機密性ウィンドウの割合が大幅に増加する可能性があることが明らかになりました。クラウドツールは、クラウドコントロールプレーンとハイブリッド環境全体でインベントリデータを収集できるため、発見に役立ちます。Google Cloudは、そのサービス全体でML-KEM、ML-DSA、SLH-DSA、および量子安全な鍵インポートのロードマップを公開しています。ポスト量子暗号マネージドサービス市場は、クラウドネイティブ、オンプレミス、および運用技術環境全体を一元的に把握する必要がある購入者によって支えられています。これらの環境全体で管理されていない暗号を識別できるプロバイダーは、複雑な企業エンゲージメントにおいてより強力な立場を持ちます。
制約要因の影響分析*
| 制約要因 | CAGRへの影響(概算)% | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| ブラウンフィールドの相互運用性とパフォーマンスの制約 | -2.5% | グローバル、特に大企業と重要インフラにおける高い関連性 | 中期(2〜4年) |
| 不明確な複数管轄区域の移行要件 | -1.8% | グローバル、多国籍組織における最も高い摩擦 | 長期(4年以上) |
| ソフトウェアサプライチェーンおよび運用技術における隠れた暗号 | -1.3% | グローバル、製造業、エネルギー、防衛サプライチェーンに集中 | 中期(2〜4年) |
| クラウンジュエル鍵操作のアウトソーシングに対する顧客の抵抗 | -1.0% | グローバル、特にBFSI、政府、防衛における強い関連性 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
ブラウンフィールドの相互運用性とパフォーマンスの制約
レガシーインフラは、ポスト量子アルゴリズムが古い暗号よりも大きな鍵、署名、およびメモリリソースを使用するため、移行速度を制限します。2026年に発表された研究では、楕円曲線暗号からML-KEM-768への移行により、1秒あたりの最大サーバー接続数が33.6%減少したことが明らかになりました。[3] 同じ研究では、L3キャッシュミスが4.2%から11.5%に増加したことが報告されており、新しいアルゴリズムが既存のインフラに与える負荷を示しています。ネットワークアプライアンス、組み込みデバイス、ハードウェアセキュリティモジュール、およびメインフレームシステムは、新しい暗号をサポートする前に更新が必要になる場合があります。これらの要件はプロジェクトコストを引き上げ、ブラウンフィールド資産での採用を遅らせます。ポスト量子暗号マネージドサービス市場は、すべてのレガシーアプリケーションを書き直すことなくハイブリッド保護を導入できるゲートウェイおよびプロキシアプローチにおいて依然として機会があります。
不明確な複数管轄区域の移行要件
多国籍組織は、事業地域全体で異なる標準、認証プロセス、および移行日程をナビゲートしなければなりません。米国はNIST標準を使用しており、中国は別の技術的選択を必要とする可能性のある並行した標準化プロセスを継続しています。これにより、組織が異なる市場向けに複数の暗号アーキテクチャを維持しなければならないリスクが生じます。AWSは、北米、ヨーロッパ、アジア太平洋、および中東の各国が異なるタイムラインとセクター要件を持つ正式なガイダンスを発行していることを指摘しています。組織が法的および技術的環境全体で機能するポリシーを必要とするため、別々のルールが調達を遅らせる可能性があります。ポスト量子暗号マネージドサービス市場は、複数のコンプライアンスプログラムをサポートする集中型資産インベントリとポリシー管理を通じてこの制約に対処できます。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービスタイプ別:
実装サービスが収益をリードし、マネージドアジリティが勢いを増す移行実装およびシステムインテグレーションは、2026年のポスト量子暗号マネージドサービス市場シェアの26.73%を占めました。この位置は、アーリーアダプターが評価から実行作業へと移行したことを示しています。企業アプリケーション、決済システム、およびPKI階層全体の非対称ライブラリの置き換えには、専門的なインテグレーションスキルが必要です。これらのプロジェクトには、多くの場合、事業継続性テストとインフラ所有者との調整が含まれます。マネージド暗号アジリティおよび継続的修復は、2032年までCAGR 32.28%で拡大すると予測されています。その進展は、暗号のメンテナンスを一度限りのプログラムではなく継続的な活動として扱う必要性を反映しています。
暗号資産の発見・インベントリは、組織が識別していない資産を優先順位付けできないため、他のサービスカテゴリの出発点であり続けます。リスク評価と優先順位付けは、保存期間、データの機密性、および接続性によって露出をランク付けするのに役立ちます。移行計画とロードマップ設計は、インベントリを把握しているが実用的な移行シーケンスが必要な組織に関連しています。その他のサービスには、運用技術、独自プロトコル、およびハードウェアセキュリティモジュールインテグレーションの作業が含まれます。2026年4月、Entrust と IBM Consulting は、発見、リスクベースのロードマップ、移行ガバナンス、および継続的な運用を組み合わせた共同デリバリーモデルを発表しました。[4] このタイプのバンドルエンゲージメントは、ポスト量子暗号マネージドサービス市場においてより長期的なクライアント関係をサポートします。


注記: 個別セグメントのすべてのシェはレポート購入後に入手可能
暗号資産別:
PKIが最大の基盤を形成し、コード署名が急速に進展公開鍵基盤およびデジタル証明書は、2026年のポスト量子暗号マネージドサービス市場規模の29.41%を占めました。ポスト量子暗号マネージドサービス市場セグメントは、企業およびインターネット向けインフラ全体でのX.509証明書の広範な使用を反映しています。証明書プロファイルと署名方法が変更される際には、認証局、内部PKIチーム、およびアプリケーション所有者が調整する必要があります。コード署名およびソフトウェアサプライチェーンは、2032年までCAGR 33.26%で拡大すると予測されています。このカテゴリは、ソフトウェア成果物が長い有効期間を持ち、配布後も信頼性を維持しなければならないため注目を集めています。コード署名の移行は、アルゴリズム、鍵、証明書チェーン、およびビルドシステムの明確な記録にも依存しています。
TLS、VPN、およびネットワーク暗号化は、インターネット規模のサービスがハイブリッド鍵交換のサポートを開始するにつれて、目に見える相互運用性の進展を見せています。Cloudflare は2026年に、そのネットワークへの人間が生成したTLSトラフィックの3分の2以上がハイブリッドML-KEM保護を使用していると報告しました。ハードウェアセキュリティモジュールおよび鍵管理システムは、検証と交換サイクルを持つ耐久性のある信頼アンカーであるため、慎重な計画が必要です。Entrust は2025年9月に、nShield 5ファームウェアにおけるML-DSA、ML-KEM、およびSLH-DSAサポートのCAVP認定を取得しました。データベース、バックアップ、およびアーカイブは、長期保存リスク管理において中心的な役割を果たします。その他の資産には、ケース固有の実装作業が必要な組み込み製品と独自プロトコルが含まれます。
展開モデル別:
クラウドデリバリーがリードし、オンプレミス管理も引き続き重要クラウドベースの展開は、2026年のポスト量子暗号マネージドサービス市場シェアの67.89%を占め、2032年までCAGR 34.74%で拡大すると予測されています。購入者は、エージェントが広範なオンサイト展開なしに分散システム全体でデータを収集できるため、発見・インベントリツールにクラウドデリバリーを使用します。消費量ベースのデリバリーは、限られたスコープから始める組織の初期コストも削減します。クラウドプラットフォームは、発見をクラウド鍵管理および証明書管理と統合できます。このモデルは、複数のパブリッククラウドアカウントと急速に変化するワークロードを持つ組織に特に関連しています。鍵マテリアルまたは重要なアプリケーションが隔離された環境に留まる必要がある場合、ローカル管理の必要性を排除するものではありません。
オンプレミス展開は、データ主権規則、エアギャップネットワーク、または暗号鍵の直接管理要件を持つクライアントに引き続き対応しています。Thales は、ローカルトラストインフラを準備するライアント向けに、ネイティブML-KEMおよびML-DSAサポートを備えたLuna HSMファームウェアについて説明しています。[5] ハイブリッド設計は、ローカルハードウェアセキュリティモジュールとクラウドベースの発見、ライフサイクル管理、およびマネージドサービスを組み合わせます。この構成は、レガシー資産とクラウド環境の両方を運用する大企業に適している場合があります。IETFは、クラウドとローカル証明書システム間の相互運用性のパスを概説するACME PQCアジリティプロファイルのドラフトを公開しています。ポスト量子暗号マネージドサービス市場は、プロバイダーがこれらの混合運用モデルをサポートできる場合に恩恵を受けます。
組織規模別:
大企業が現在の支出を占め、中小企業がアクセスを拡大大企業は、2026年のポスト量子暗号マネージドサービス市場シェアの67.51%を占めました。大企業は、広範な証明書資産、複数のクラウド環境、レガシーインフラ、および複数年プログラムに資金を提供する予算を持っています。その要件には、一般的に外部コンサルティング、実装、ガバナンス、およびマネージドサービスが含まれます。中小企業は、2032年までCAGR 32.43%で拡大すると予測されています。マネージドオファリングは、専任の暗号チームを雇用していない組織の参入障壁を下げることができます。サプライチェーン要件は、大規模クライアントが量子安全な証明書または更新された管理を要求する際に、より小規模なサプライヤーを移行計画に引き込みます。
大規模組織は暗号インベントリを開始している可能性が高い一方、多くの小規模組織は非対称依存関係をマッピングしていません。政府支援プログラムは、公共部門サプライヤーの発見と評価をサポートすることでこのギャップを縮小できます。クラウドベースのマネージドサービスは、大規模な資本コミットメントを必要としないため、小規模クライアントに実用的なパスを提供します。サービスプロバイダーは、この顧客グループを効果的に対応するために、オンボーディング、資産発見、および修復のための明確なワークフローが必要です。ポスト量子暗号マネージドサービス市場では、大企業がエンゲージメントごとに高い収益を維持する一方で、中小企業が契約のより大きなシェアを獲得する可能性があります。この違いは、複数の複雑さのレベルで反復可能なサービスを提供できるベンダーに有利です。

エンドユーザー産業別:
BFSIが最大の基盤を提供し、行政が拡大をリードBFSIは、2026年のポスト量子暗号マネージドサービス市場規模の28.39%を占めました。金融機関は長期保存の記録を維持し、相互接続された決済、保管、決済、およびアイデンティティシステムを通じて運営しています。G7サイバー専門家グループは2026年1月に、セクターの最も重要なシステムに対する2030〜32年の移行に焦点を当てた協調ロードマップを発表しました。これらの要件は、インベントリ、計画、および移行サポートへの需要を持続させます。政府および行政は、2032年までCAGR 33.61%で拡大すると予測されています。国家の期限が公共調達を主要な実装活動の源泉にしています。
米国連邦のタイムラインは、機関がシステムを評価し、ロードマップを準備し、脆弱な暗号を置き換えるための複数年にわたる需要を生み出しています。日本は2026年4月にML-KEMを政府利用向けに承認し、公共部門の調達計画を可能にしました。ITおよび通信は、ネットワークおよび5Gセキュリティアーキテクチャを通じて重要なPKIニーズを持っています。ヘルスケアは、患者記録が長い機密性要件を持つため関連しています。エネルギーおよびユーティリティは、運用技術のインベントリと更新が困難なため、専門的なサービスが必要です。その他のエンドユーザーには、顧客およびパートナーの義務に対応するプロフェッショナルサービス、小売金融サービス、および物流会社が含まれます。
地域分析
北米ポスト量子暗号マネージドサービス市場
北米は2026年のポスト量子暗号マネージドサービス市場シェアの41.67%を占めた。同地域のポスト量子暗号マネージドサービス市場は、2026年6月の米国大統領令を主導とする、最も規範的な公共部門の移行環境を有している。令は連邦政府の鍵確立およびデジタル署名に関する移行期日を定めており、請負業者も関連する義務を負う。NSA CNSA 2.0のタイムテーブルは、国家安全保障システムおよび防衛サプライチェーンに対する並行要件を追加している。カナダは政府の情報技術システムを2035年までにポスト量子暗号へ移行することを義務付けており、機関計画は2026年までに提出が求められる。同地域の医療機関および防衛機関は長期保持リスクへのエクスポージャーが高く、早期の発見および優先順位付け作業を後押ししている。
アジア太平洋ポスト量子暗号マネージドサービス市場
アジア太平洋地域は2032年までに32.94%のCAGRで拡大すると予測される。日本は2026年4月にML-KEMを政府利用向けに承認し、国家移行ロードマップの策定を進めており、これが機関調達の根拠となっている。[6] NTTデータは2026年10月にOpenCanvasクラウドプラットフォーム向けの量子安全鍵管理サービスを発表した。インドは重要情報インフラ供給者に対する管理策として暗号資産部品表(Cryptographic Bills of Materials)の位置付けを進めている。韓国は公共部門システムへの導入を支援するためパイロットプログラムを活用してきた。中国は独自の標準および生産ソリューションの開発を継続しており、同国で事業を展開するグローバル企業にとって複雑性が増している。
EMEAおよび南米ポスト量子暗号マネージドサービス市場
欧州は、金融機関および重要サービスに対するDORAおよびより広範なレジリエンス義務を通じた規制上の関連性を有している。同地域のポスト量子暗号マネージドサービス市場は、暗号リスクを評価しなければならない銀行およびその他の規制対象組織によって支えられている。中東では、国家量子投資、ソブリンクラウドプログラム、および重要インフラ調達に関連した需要が存在する。アフリカでの導入は依然として初期段階にあり、インフラ上の制約が近の実装需要を制限している。南米ではデジタルファイナンスおよびデータ保護における新興の動きが見られるが、拘束力のあるポスト量子要件の整備は遅れている。こうした状況は、国境を越えたエクスポージャーを持つ金融および通信事業者に対して、より即時的なアドバイザリー機会をもたらしている。
競合環境
市場集中度
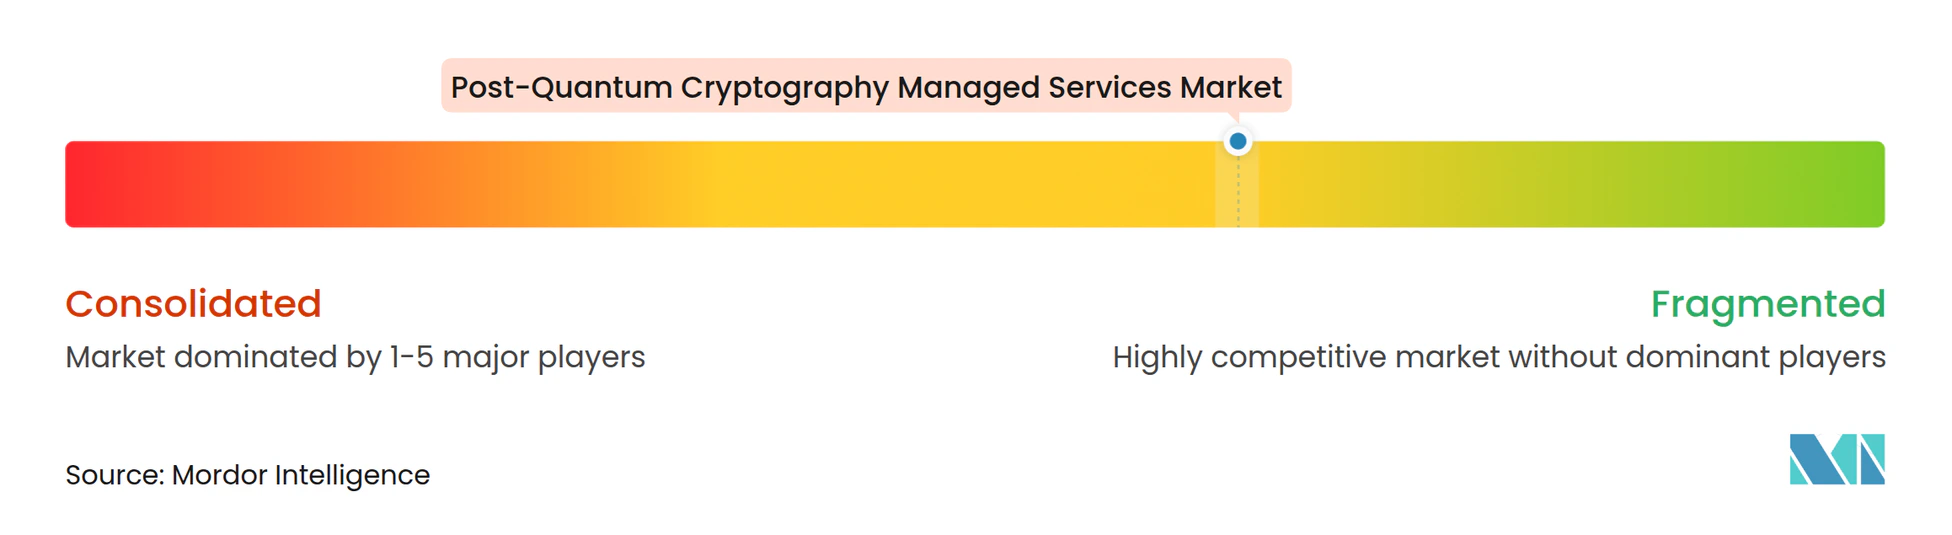
ポスト量子暗号マネージドサービス市場は、すべてのサービスカテゴリをリードするプロバイダーが存在しないため、適度に断片化されています。大規模なシステムインテグレーターとハイパースケーラーは、より広範なクラウドセキュリティおよびトランスフォーメーション契約の一部としてポスト量子作業を提供しています。専門プロバイダーは、暗号発見、証明書ライフサイクル管理、公開鍵基盤、ハードウェアセキュリティモジュール、またはアルゴリズムライブラリに焦点を当てています。この構造は購入者に複数の選択肢を提供しますが、サービスと技術間の統合の必要性も高めます。Keyfactor、IBM Consulting、Thales、およびQuantinuumによって結成されたQuantum-Safe 360アライアンスは、2025年8月に発見、PKI移行、暗号アジャイル開発、およびマネージド展開をカバーする企業向けガイダンスを発表しました。アライアンスは、ベンダーがアドバイザリー能力、製品の深さ、およびデリバリー能力を組み合わせるのに役立ちます。
Entrust と IBM Consulting は2026年4月に、Entrust暗号セキュリティプラットフォームとIBM Consultingのトランスフォーメーションサービスを接続するコラボレーションを発表しました。この組み合わせは、発見、リスクベースのロードマップ設計、移行ガバナンス、実行、および継続的なコンプライアンスを対象としています。Cloudflare は2026年9月に、ポスト量子ウェブの公開認証局となり、ポスト量子マークルツリー証明書を発行する意向を発表しました。この動きは、大規模なネットワーク事業者をこの分野に加えることで、公開証明書発行における競合条件を変える可能性があります。Google Cloudもポスト量子機能をクラウドセキュリティロードマップの一部としています。
小規模組織向けのマネージドオファリング、運用技術向けの発見ツール、および国境を越えたコンプライアンス管理のためのソフトウェアには機会が残っています。コード署名とソフトウェアサプライチェーンは、長期保存のソフトウェア成果物が配布後も暗号露出を保持する可能性があるため、より多くの注目が必要です。IBM Researchは、暗号コンポーネントを記録するための共通手法の開発に貢献するCycloneDXにおける暗号部品表に関する研究を発表しました。プロバイダーは、検証済みアルゴリズムサポートの速度とレガシー環境での作業能力で競争します。産業システム、古いネットワークハードウェア、およびメインフレームアプリケーションとの互換性は、重要な差別化要因となり得ます。
ポスト量子暗号マネージドサービス産業のリーダー
-
Accenture plc
-
Amazon Web Services, Inc.
-
Cisco Systems, Inc.
-
Google LLC
-
IBM Corporation
- 注:主要企業の掲載順は順位を示すものではありません。
ポスト量子暗号マネージドサービス市場 このレポートでカバーされる企業
- Accenture plc
- Amazon Web Services, Inc.
- Cisco Systems, Inc.
- Google LLC
- IBM Corporation
- Arqit Quantum Inc.
- Atos SE, through Eviden
- Cloudflare, Inc.
- Crypto4A Technologies Inc.
- CryptoNext Security SAS
- DigiCert, Inc.
- Entrust Corporation
- ISARA Corporation
- Keyfactor, Inc.
- Microsoft Corporation
- Nokia Corporation
- PQShield Ltd.
- QuSecure, Inc.
- SandboxAQ, Inc.
- Securosys SA
- Thales Group
- Quantinuum Ltd.
- Quantropi Inc.
- Qrypt, Inc.
- Utimaco GmbH
最近の産業開発事情 ポスト量子暗号マネージドサービス市場
- 2026年10月:NTT Dataは、OpenCanvasクラウドプラットフォーム上で国内向け量子安全鍵管理サービスを開始し、日本の企業および政府機関がデータ主権管理のもとでポスト量子対応の暗号鍵を生成、保存、管理できるようにしました。このサービスは、CRYPTRECによる2026年4月のML-KEM承認を受けた日本政府のPQC調達サイクルの加速に合わせたタイミングで提供されました。
- 2026年9月:Cloudflare は、古典的なTLSと並行してポスト量子マークルツリー証明書をサポートする公開認証局となる意向を発表し、同時にGlobalSignから確立された公的に信頼されたルートCA鍵マテリアルを取得することに合意しました。MTC発行の本番稼働は2027年第1四半期を目標とし、現在少数の既存認証局が支配するウェブ証明書エコシステムにおいて、Cloudflare を独立した大規模発行者として位置付けました。
- 2026年8月:Microsoftはポスト量子暗号TLSパイロットプログラムを開始し、DigiCert、Sectigo、IdenTrust Services、および4つの他の認証局が運営する7つのパイロットルートを追加し、ML-DSA-87ポスト量子認証の企業規模での制御テストを可能にしました。このプログラムは、広範な展開が予想される前に認証局の相互運用性のための最初の本番に近いテスト環境を提供しました。
- 2026年4月:TOPPAN Holdings、国立研究開発法人情報通信研究機構、およびISARA Corporationは、NISTのML-DSAおよびML-KEM標準と互換性のあるハイブリッド証明書チェーン技術を使用して、日本における認証局インフラのPQCへのシームレスな移行を実証する概念実証を確立しました。この開発は、日本が計画している国家CA移行ロードマップに直接関連しています。
グローバルポスト量子暗号マネージドサービス市場レポートの範囲
ポスト量子暗号マネージドサービス市場は、組織の量子安全暗号への継続的な移行をサポートするアウトソーシング、定期的、および共同管理サービスから生み出される収益で構成されています。オファリングには、マネージド暗号発見、PQC対応モニタリング、マネージドPKIおよび証明書運用、マネージド鍵およびHSMライフサイクルサービス、移行ファクトリーサポート、コンプライアンスレポート、および継続的な暗号アジリティ運用が含まれます。市場は、一度限りのソフトウェア販売やスタンドアロンのコンサルティングプロジェクトではなく、PQC対応と修復に対する継続的な運用責任に焦点を当てています。
ポスト量子暗号マネージドサービス市場レポートは、サービスタイプ(暗号資産の発見・インベントリ、量子リスク評価と優先順位付け、PQC移行計画とロードマップ設計、移行実装およびシステムインテグレーション、マネージド暗号アジリティおよび継続的修復、その他のサービスタイプ)、暗号資産(公開鍵基盤およびデジタル証明書、TLS、VPN、およびネットワーク暗号化、コード署名およびソフトウェアサプライチェーン、ハードウェアセキュリティモジュールおよび鍵管理、データベース、バックアップ、および長期保存アーカイブ、その他の暗号資産)、展開モデル(クラウドベース、オンプレミス、ハイブリッド)、組織規模(大企業、中小企業)、エンドユーザー産業(銀行・金融サービス・保険(BFSI)、ITおよび通信、政府および行、ヘルスケアおよび医療機器、エネルギーおよびユーティリティ、その他のエンドユーザー産業)、および地域(北米、南米、ヨーロッパ、アジア太平洋、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| 暗号資産の発見・インベントリ |
| 量子リスク評価と優先順位付け |
| PQC移行計画とロードマップ設計 |
| 移実装およびシステムインテグレーション |
| マネージド暗号アジリティおよび継続的修復 |
| その他のサービスタイプ |
| 公開鍵基盤およびデジタル証明書 |
| TLS、VPN、およびネットワーク暗号化 |
| コード署名およびソフトウェアサプライチェーン |
| ハードウェアセキュリティモジュールおよび鍵管理 |
| データベース、バックアップ、および長期保存アーカイブ |
| その他の暗号資産 |
| クラウドベース |
| オンプレミス |
| ハイブリッド |
| 大企業 |
| 中小企業 |
| 銀行・金融サービス・保険(BFSI) |
| ITおよび通信 |
| 政府および行政 |
| ヘルスケアおよび医療機器 |
| エネルギーおよびユーティリティ |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| 南米その他 | |
| ヨーロッパ | 英国 |
| ドイツ | |
| フランス | |
| イタリア | |
| ヨーロッパその他 | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| アジア太平洋その他 | |
| 中東 | イスラエル |
| サウジアラビア | |
| アラブ首長国連邦 | |
| 中東その他 | |
| アフリカ | 南アフリカ |
| エジプト | |
| アフリカその他 |
| サービスタイプ別 | 暗号資産の発見・インベントリ | |
| 量子リスク評価と優先順位付け | ||
| PQC移行計画とロードマップ設計 | ||
| 移実装およびシステムインテグレーション | ||
| マネージド暗号アジリティおよび継続的修復 | ||
| その他のサービスタイプ | ||
| 暗号資産別 | 公開鍵基盤およびデジタル証明書 | |
| TLS、VPN、およびネットワーク暗号化 | ||
| コード署名およびソフトウェアサプライチェーン | ||
| ハードウェアセキュリティモジュールおよび鍵管理 | ||
| データベース、バックアップ、および長期保存アーカイブ | ||
| その他の暗号資産 | ||
| 展開モデル別 | クラウドベース | |
| オンプレミス | ||
| ハイブリッド | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| エンドユーザー産業別 | 銀行・金融サービス・保険(BFSI) | |
| ITおよび通信 | ||
| 政府および行政 | ||
| ヘルスケアおよび医療機器 | ||
| エネルギーおよびユーティリティ | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| 南米その他 | ||
| ヨーロッパ | 英国 | |
| ドイツ | ||
| フランス | ||
| イタリア | ||
| ヨーロッパその他 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| アジア太平洋その他 | ||
| 中東 | イスラエル | |
| サウジアラビア | ||
| アラブ首長国連邦 | ||
| 中東その他 | ||
| アフリカ | 南アフリカ | |
| エジプト | ||
| アフリカその他 | ||
レポートで回答される主要な質問
ポスト量子暗号マネージドサービス市場の規模はどのくらいですか?
ポスト量子暗号マネージドサービス市場規模は、2026年の0.31 ビリオン 米ドルおよび2027年の0.43 ビリオン 米ドルから2032年までに1.72 ビリオン 米ドルへと拡大し、2027年から2032年の間にCAGR 31.95%を記録すると予測されています。
ポスト量子暗号サービスへの需要を促進しているものは何ですか?
NIST標準、政府の移行期限、長期保存データの露出、および証明書ライフサイクルの短縮が、発見、実装、および暗号アジリティサービスへの需要を高めています。
最大の収益シェアを持つサービスタイプはどれですか?
移行実装およびシステムインテグレーションが2026年に26.73%で最大のシェアを占め、マネージド暗号アジリティおよび継続的修復が32.28%で最高の予測CAGRを持っています。
証明書管理システムが量子対応にとって重要な理由は何ですか?
証明書の有効期間は2029年までに47日に短縮される予定であり、大規模な証明書資産に対して自動化されたインベントリ、更新、および鍵管理プロセスが必要となります。
どの組織がサービスを最も迅速に採用していますか?
政府および行政が最高の予測エンドユーザーCAGR 33.61%を持ち、中小企業はマネージドサービスがスキルとコストの障壁を低減するにつれてCAGR 32.43%で拡大すると予測されています。
どの地域が最も強い現在のポジションを持っていますか?
北米は連邦要件と成熟したセキュリティサービスエコシステムに支えられ2026年に41.67%のシェアを占め、アジア太平洋地域は最高の予測CAGR 32.94%を持っています。