
Tamaño y Participación del Mercado de Servicios Gestionados de Criptografía Poscuántica
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
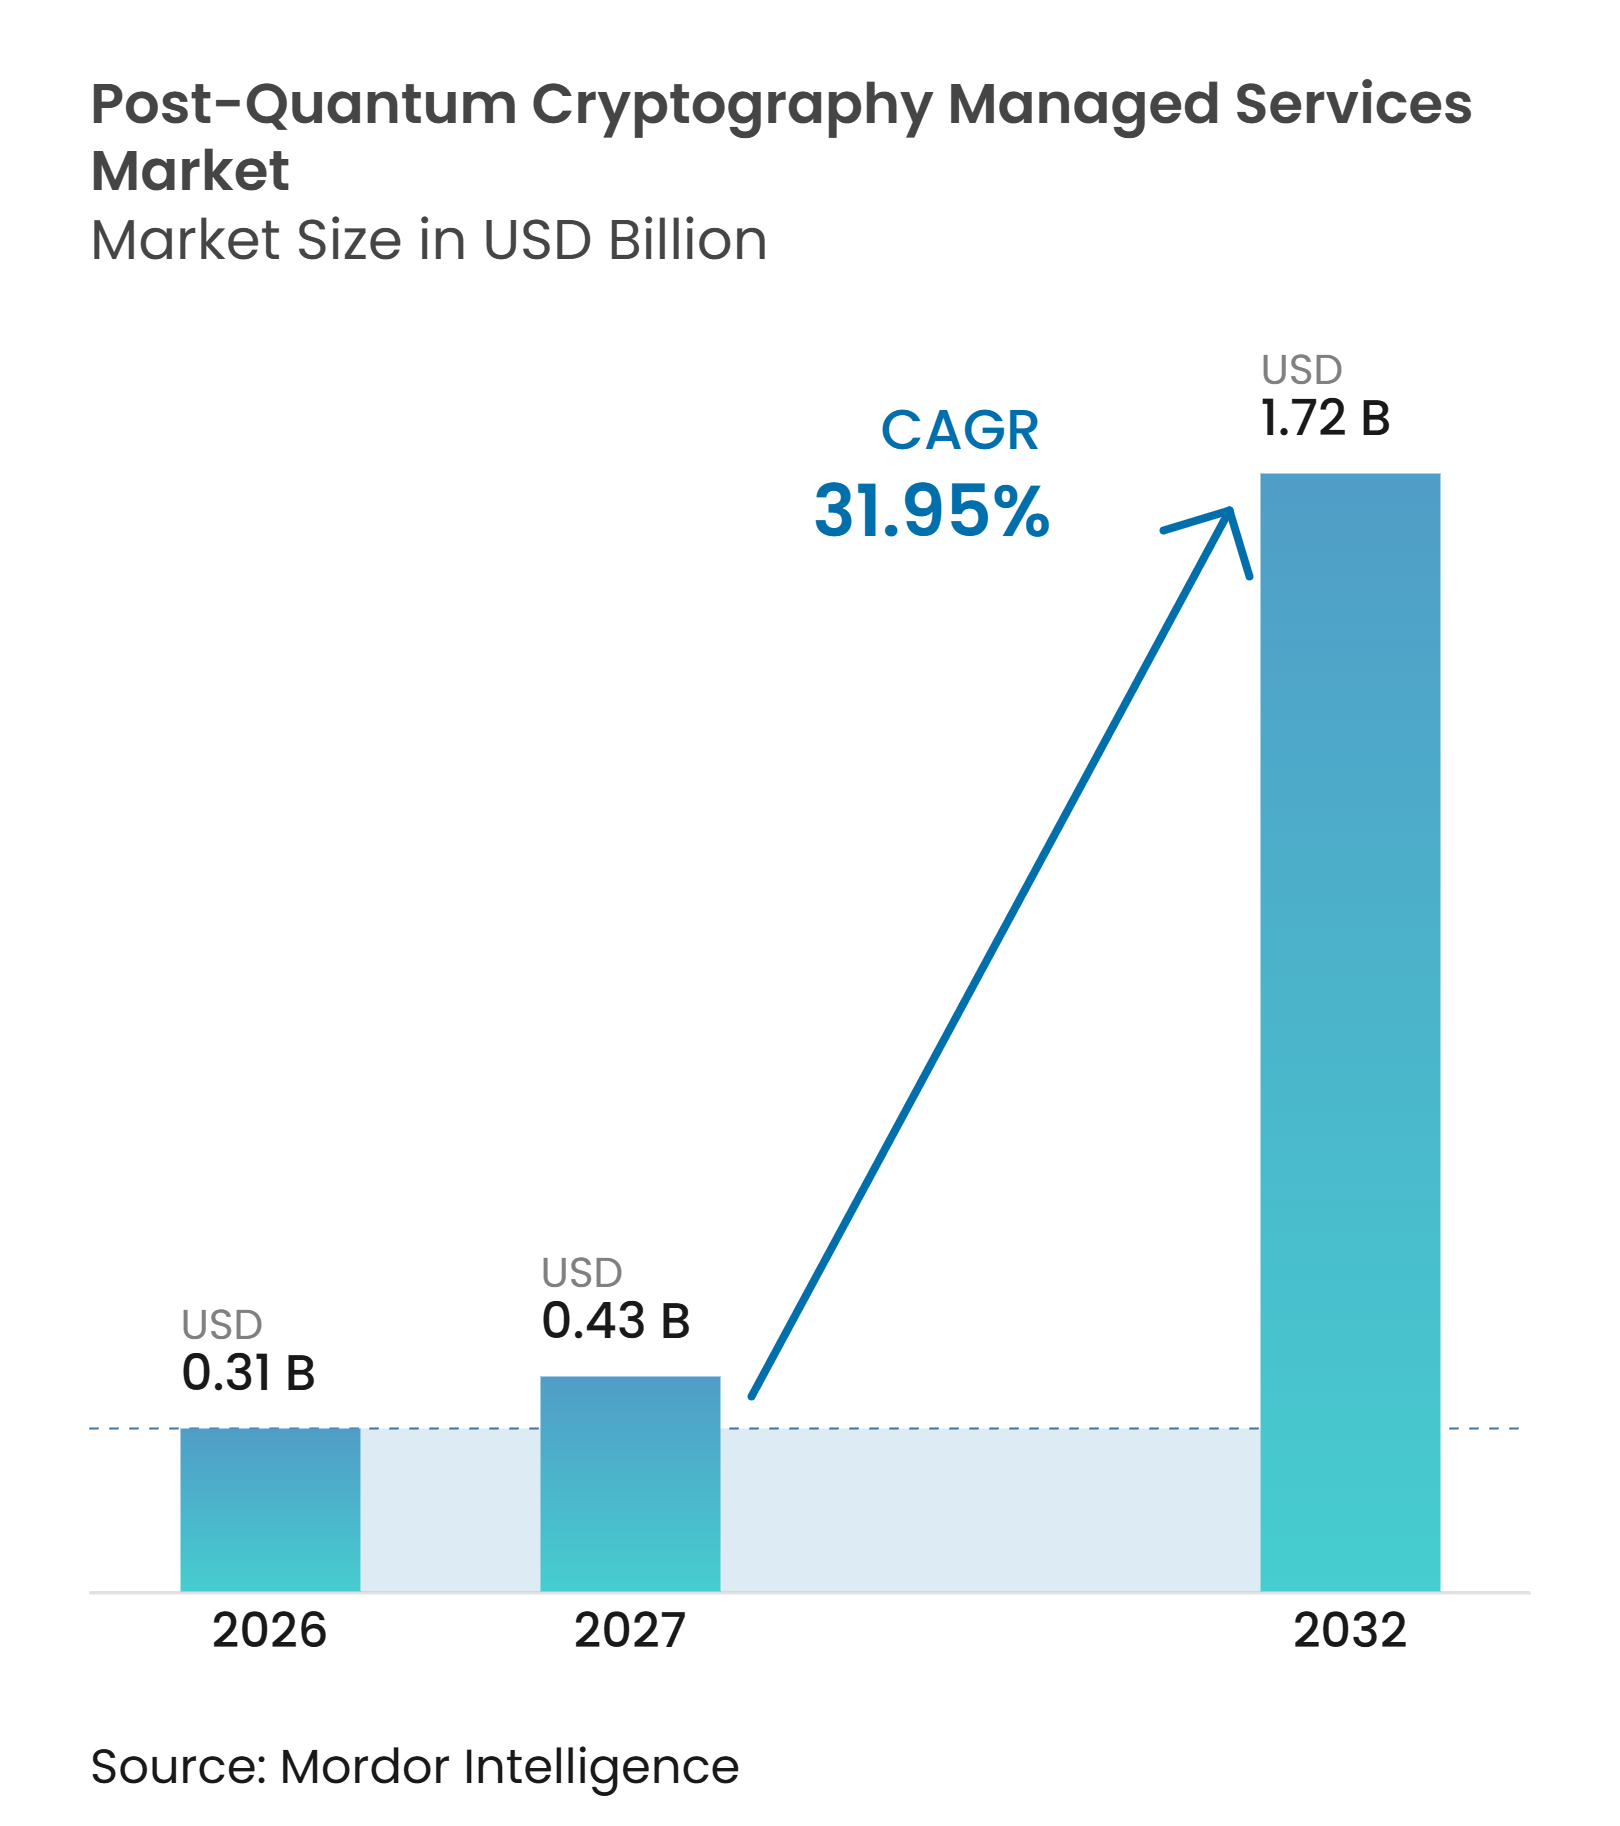
| Tamaño del Mercado (2027) | 0.43 Mil millones de dólares |
| Tamaño del Mercado (2032) | 1.72 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 31.95 % |
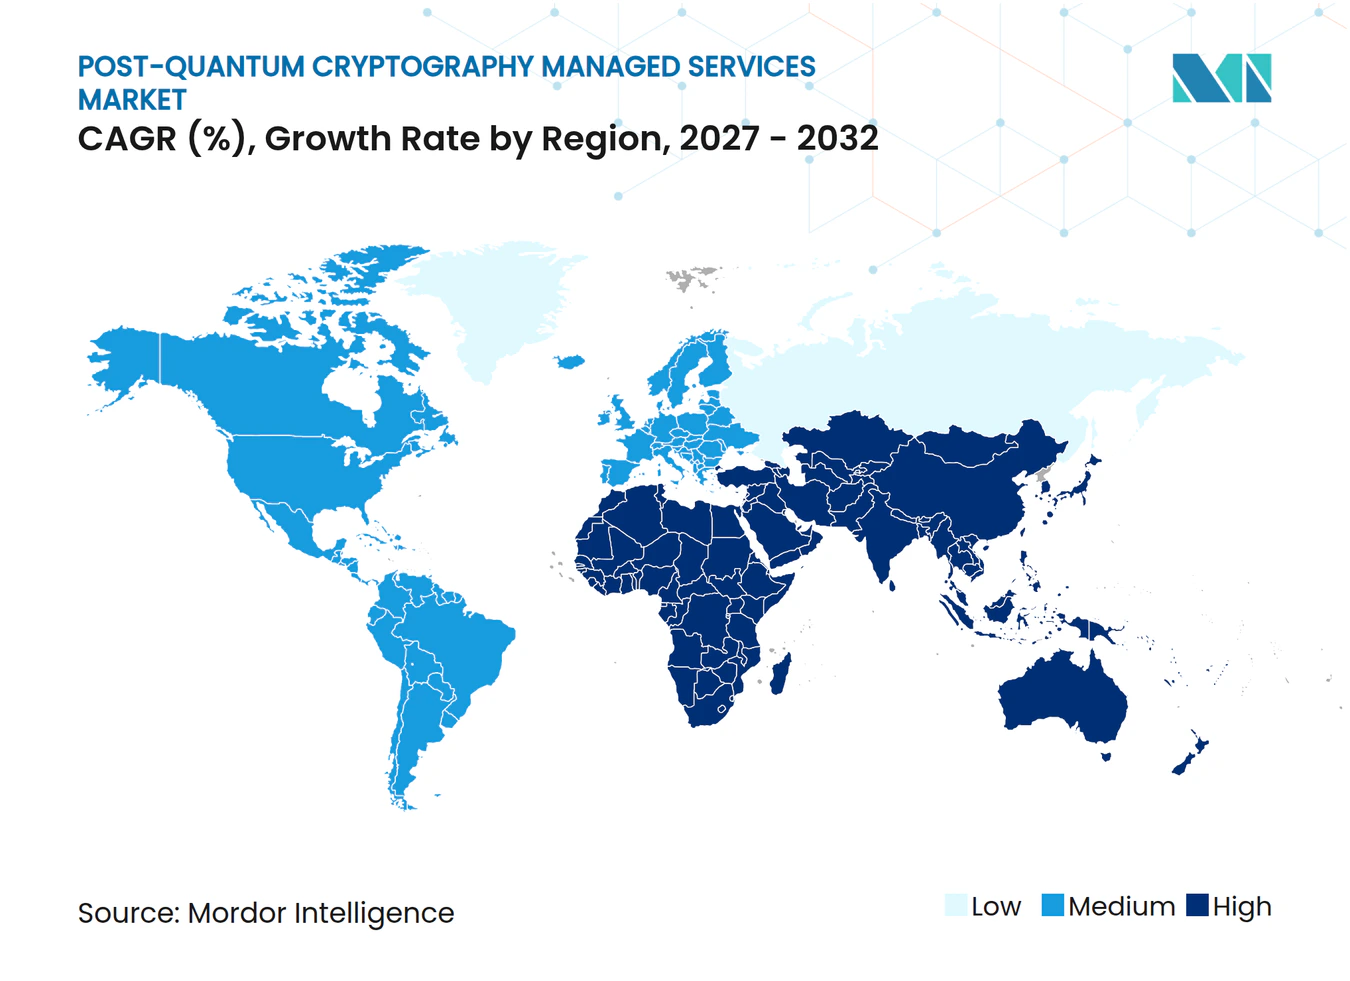
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios Gestionados de Criptografía Poscuántica por Mordor Intelligence
Se proyecta que el tamaño del mercado de servicios gestionados de criptografía poscuántica se expanda de 0,31 mil millones de USD en 2026 a 0,43 mil millones de USD en 2027, y a 1,72 mil millones de USD para 2032, registrando un CAGR del 31,95% entre 2027 y 2032. El mercado de servicios gestionados de criptografía poscuántica está transitando de pruebas limitadas hacia programas de migración empresarial, a medida que los estándares técnicos y los plazos del sector público hacen más urgente la planificación. Los estándares finalizados del NIST ofrecen a los compradores una base común para el cifrado, las firmas y las decisiones de adquisición. Los requisitos de cumplimiento también se extienden más allá de las agencias gubernamentales, ya que los contratistas y proveedores deben prepararse para la misma transición. Los proveedores responden ofreciendo servicios de descubrimiento, implementación y agilidad criptográfica gestionada para ayudar a las organizaciones a navegar entornos complejos. La principal oportunidad reside en combinar el trabajo de migración con la gestión continua de certificados, claves y algoritmos en sistemas en la nube y sistemas heredados.
Conclusiones Clave del Informe
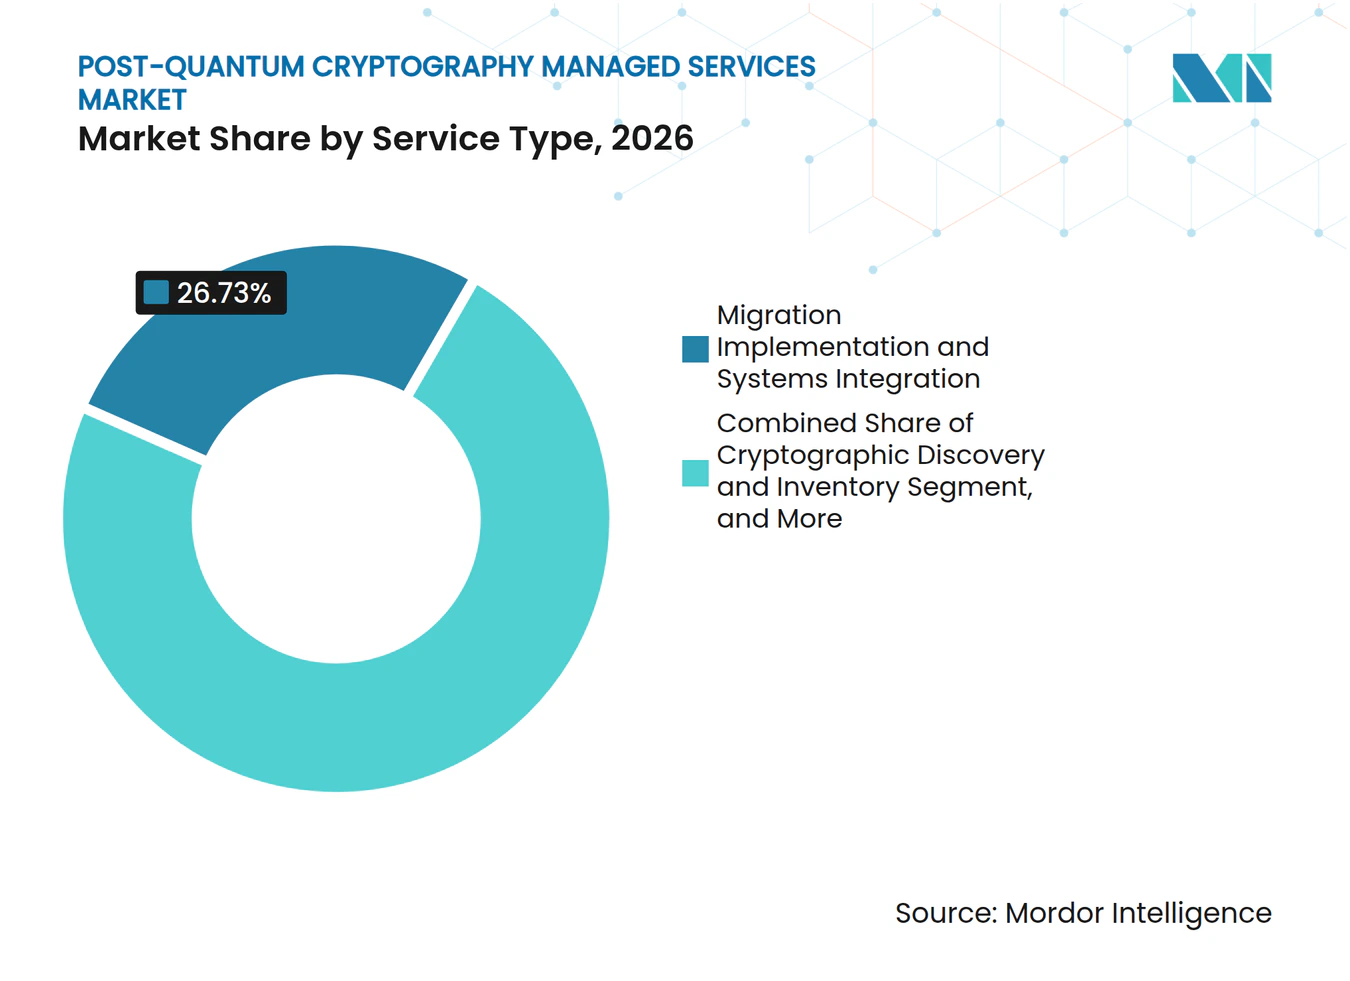
- Por tipo de servicio, la Implementación de Migración e Integración de Sistemas representó el 26,73% de la participación del mercado de servicios gestionados de criptografía poscuántica en 2026, mientras que se proyecta que la Agilidad Criptográfica Gestionada y la Remediación Continua se expanda a un CAGR del 32,28% hasta 2032.
- Por activo criptográfico, la Infraestructura de Clave Pública y los Certificados Digitales representaron el 29,41% del tamaño del mercado de servicios gestionados de criptografía poscuántica en 2026, mientras que se proyecta que la Firma de Código y la Cadena de Suministro de Software se expanda a un CAGR del 33,26% hasta 2032.
- Por modelo de implementación, el modelo Basado en la Nube representó el 67,89% de la participación del mercado en 2026 y se proyecta que se expanda a un CAGR del 34,74% hasta 2032.
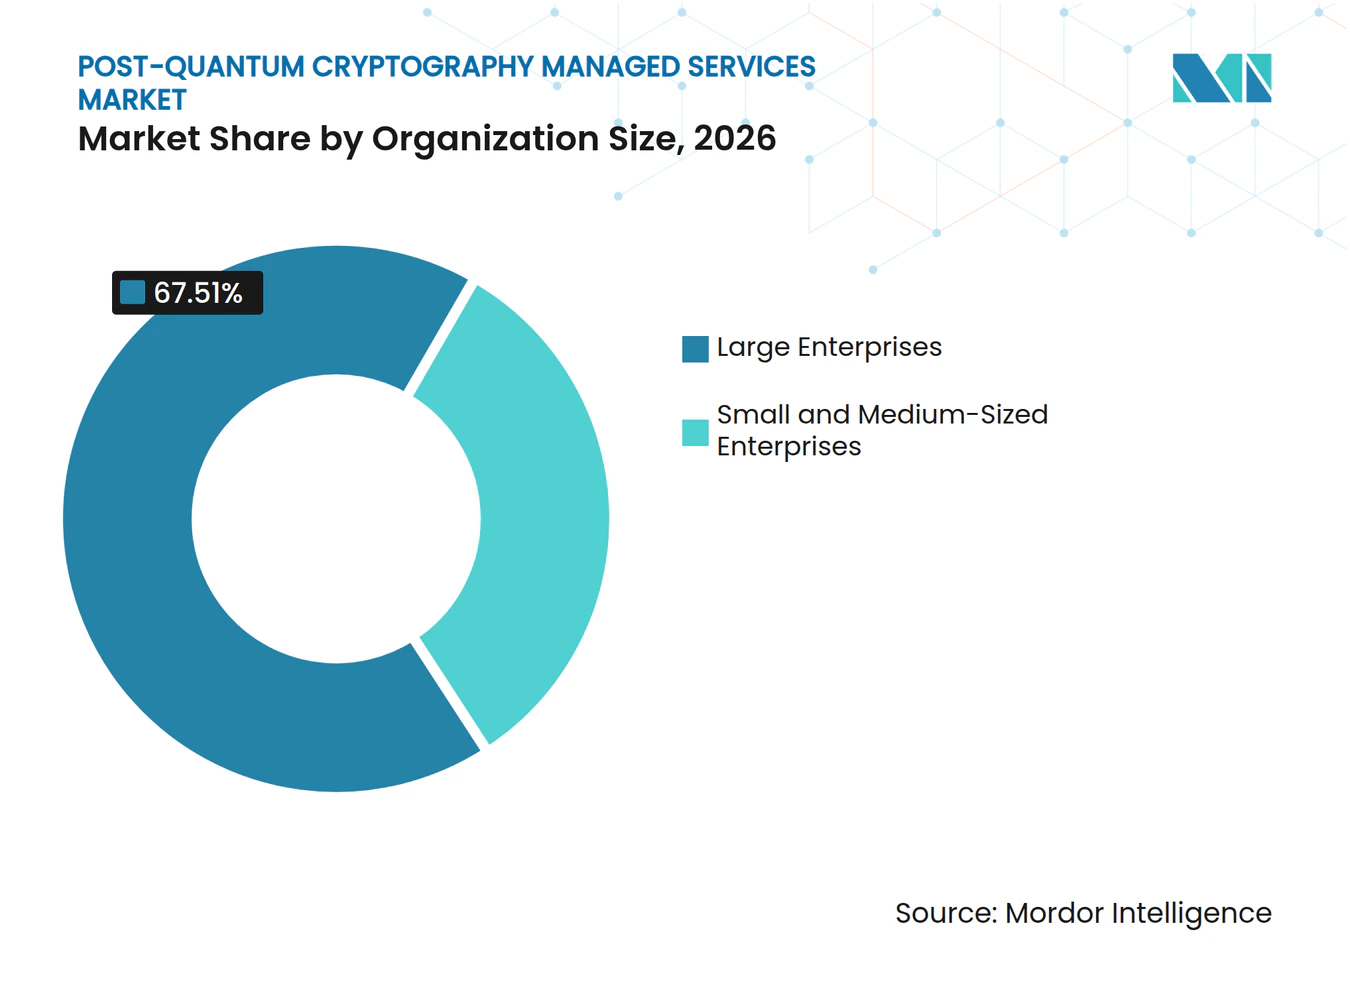
- Por tamaño de organización, las Grandes Empresas representaron el 67,51% de la participación del mercado en 2026, mientras que se proyecta que las Pequeñas y Medianas Empresas se expandan a un CAGR del 32,43% hasta 2032.
- Por industria de usuario final, el sector BFSI representó el 28,39% de la participación del mercado en 2026, mientras que se proyecta que el Gobierno y la Administración Pública se expanda a un CAGR del 33,61% hasta 2032.
- Por geografía, América del Norte representó el 41,67% de la participación del mercado de servicios gestionados de criptografía poscuántica en 2026, mientras que se proyecta que Asia-Pacífico se expanda a un CAGR del 32,94% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DE IMPACTO |
|---|---|---|---|
| Migración Obligatoria hacia Algoritmos Estandarizados por el NIST | +8.5% | Global, con presión a corto plazo concentrada en América del Norte y Europa | Corto plazo (≤ 2 años) |
| Exposición de Datos de Larga Duración al Riesgo de Recolectar Ahora y Descifrar Después | +7.0% | Global, con mayor relevancia en BFSI, gobierno y salud | Corto plazo (≤ 2 años) |
| Expansión de la Nube y las TI Híbridas que Incrementan la Complejidad Criptográfica | +4.5% | Global, con mayor relevancia en Asia-Pacífico y América del Norte | Mediano plazo (2-4 años) |
| Compresión del Ciclo de Vida de los Certificados que Genera Demanda Continua de Operaciones PQC | +3.8% | América del Norte y Europa, con expansión hacia Asia-Pacífico | Corto plazo (≤ 2 años) |
| Escasez de Habilidades Empresariales en Criptografía y Agilidad Criptográfica | +3.2% | Global, con alta relevancia en América del Sur, Oriente Medio y África | Mediano plazo (2-4 años) |
| El Inventario Criptográfico de Materiales se Convierte en un Control Operativo | +2.5% | América del Norte, India y Europa | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Migración Obligatoria hacia Algoritmos Estandarizados por el NIST
Los requisitos federales e internacionales han convertido la migración poscuántica en una cuestión de cumplimiento normativo en lugar de una actualización de seguridad opcional. El NIST finalizó las normas FIPS 203, FIPS 204 y FIPS 205 en agosto de 2024, proporcionando estándares para la planificación de la migración y el diseño de productos.[1] La Orden Ejecutiva 14412 de los EE. UU. de junio de 2026 exige que las agencias federales realicen la transición al establecimiento de claves antes del 31 de diciembre de 2030, y a las firmas digitales antes del 31 de diciembre de 2031. Los contratistas cubiertos enfrentan la misma directiva, lo que incorpora la demanda en la cadena de suministro comercial. El mercado de servicios gestionados de criptografía poscuántica se beneficia, por tanto, del gasto anticipado en descubrimiento de activos, hojas de ruta de migración y planes de implementación. El NIST también seleccionó HQC como mecanismo de encapsulación de claves de respaldo en marzo de 2025, añadiendo otro algoritmo que las organizaciones deben considerar en sus programas de migración.
Exposición de Datos de Larga Duración al Riesgo de Recolectar Ahora y Descifrar Después
El riesgo de recolectar ahora y descifrar después hace que el momento de la protección sea importante para los datos que deben permanecer confidenciales durante muchos años. Un estudio revisado por pares de 2026 encontró que retrasar la migración poscuántica puede dejar los datos de alta retención expuestos durante períodos prolongados, mientras que el intercambio de claves híbrido puede reducir la ventana de exposición. La salud, el gobierno, los servicios financieros y las comunicaciones satelitales tienen registros y comunicaciones de larga duración que requieren priorización. Los proveedores pueden diferenciar sus servicios clasificando los activos según la confidencialidad, el período de retención y la frecuencia de transmisión. Este enfoque dirige los escasos recursos de implementación hacia los activos donde el retraso tiene mayores consecuencias. Cisco ha descrito la recopilación de datos por parte de actores vinculados a estados como un riesgo actual que las organizaciones deben abordar antes de que estén disponibles computadoras cuánticas criptográficamente relevantes.
Compresión del Ciclo de Vida de los Certificados que Genera Demanda Continua de Operaciones PQC
Los períodos de validez más cortos de los certificados están creando una razón operativa para mejorar la automatización antes de que comience la migración poscuántica completa. El calendario del Foro CA/Browser reduce la vida útil máxima de los certificados TLS a 200 días a partir de marzo de 2026, 100 días en 2027 y 47 días para marzo de 2029.[2] Las organizaciones que gestionan grandes parques de certificados necesitan renovación automatizada, inventario y controles de políticas para cumplir con esos plazos. Esos mismos controles permiten cambios frecuentes de claves y algoritmos durante una transición poscuántica. El mercado de servicios gestionados de criptografía poscuántica se beneficia de esta superposición, ya que los proyectos de gestión de certificados pueden evolucionar hacia compromisos más amplios de agilidad criptográfica. Microsoft inició un piloto TLS poscuántico en agosto de 2026, permitiendo a las autoridades de certificación y a las empresas probar la autenticación ML-DSA-87 antes de un uso más amplio.
Expansión de la Nube y las TI Híbridas que Incrementan la Complejidad Criptográfica
Los sistemas multinube, las cargas de trabajo en contenedores y las identidades no humanas aumentan el número de activos criptográficos que una organización debe identificar y gestionar. Un estudio revisado por pares de 2026 encontró que retrasar un programa de migración a la nube de 2026 a 2030 puede aumentar materialmente la proporción de una ventana de confidencialidad expuesta al riesgo de descifrado posterior. Las herramientas en la nube son útiles para el descubrimiento porque pueden recopilar datos de inventario en planos de control de la nube y entornos híbridos. Google Cloud ha publicado una hoja de ruta para ML-KEM, ML-DSA, SLH-DSA y la importación de claves cuánticamente seguras en sus servicios. El mercado de servicios gestionados de criptografía poscuántica está respaldado por compradores que necesitan una visión unificada de entornos nativos de la nube, locales y de tecnología operativa. Los proveedores que pueden identificar la criptografía no gestionada en esos entornos tienen una posición más sólida en compromisos empresariales complejos.
Análisis del Impacto de las Restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DE IMPACTO |
|---|---|---|---|
| Restricciones de Interoperabilidad y Rendimiento en Entornos Heredados | -2.5% | Global, con mayor relevancia en grandes empresas e infraestructura crítica | Mediano plazo (2-4 años) |
| Requisitos de Transición Poco Claros en Múltiples Jurisdicciones | -1.8% | Global, con mayor fricción para organizaciones multinacionales | Largo plazo (≥ 4 años) |
| Criptografía Oculta en Cadenas de Suministro de Software y Tecnología Operativa | -1.3% | Global, concentrada en cadenas de suministro de manufactura, energía y defensa | Mediano plazo (2-4 años) |
| Reticencia de los Clientes a Externalizar Operaciones de Claves de Alto Valor | -1.0% | Global, con mayor relevancia en BFSI, gobierno y defensa | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Restricciones de Interoperabilidad y Rendimiento en Entornos Heredados
La infraestructura heredada limita la velocidad de la migración porque los algoritmos poscuánticos utilizan claves, firmas y recursos de memoria más grandes que la criptografía anterior. Una investigación publicada en 2026 encontró que una transición de la criptografía de curva elíptica a ML-KEM-768 redujo el máximo de conexiones de servidor por segundo en un 33,6%.[3] La misma investigación reportó un aumento en los fallos de caché L3 del 4,2% al 11,5%, mostrando la presión que los nuevos algoritmos pueden ejercer sobre la infraestructura existente. Los dispositivos de red, los dispositivos embebidos, los módulos de seguridad de hardware y los sistemas mainframe pueden necesitar actualizaciones antes de poder soportar la nueva criptografía. Estos requisitos elevan el costo del proyecto y ralentizan la adopción en entornos heredados. El mercado de servicios gestionados de criptografía poscuántica aún tiene una oportunidad en los enfoques de pasarela y proxy que pueden introducir protección híbrida sin reescribir cada aplicación heredada.
Requisitos de Transición Poco Claros en Múltiples Jurisdicciones
Las organizaciones multinacionales deben navegar por diferentes estándares, procesos de certificación y fechas de transición en sus regiones de operación. Los Estados Unidos utilizan los estándares del NIST, mientras que China continúa un proceso de estandarización paralelo que puede requerir elecciones técnicas separadas. Esto crea el riesgo de que una organización deba mantener múltiples arquitecturas criptográficas para diferentes mercados. AWS ha señalado que países de América del Norte, Europa, Asia-Pacífico y Oriente Medio han emitido orientaciones formales con diferentes plazos y requisitos sectoriales. Las reglas separadas pueden retrasar las adquisiciones porque las organizaciones necesitan políticas que funcionen en sus entornos legales y técnicos. El mercado de servicios gestionados de criptografía poscuántica puede abordar esta restricción mediante inventarios centralizados de activos y gestión de políticas que soporten múltiples programas de cumplimiento.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Servicio:
Los Servicios de Implementación Lideran los Ingresos Mientras la Agilidad Gestionada Gana ImpulsoLa Implementación de Migración e Integración de Sistemas representó el 26,73% de la participación del mercado de servicios gestionados de criptografía poscuántica en 2026. Esta posición indica que los primeros adoptantes han pasado de la evaluación al trabajo de ejecución. Reemplazar las bibliotecas asimétricas en aplicaciones empresariales, sistemas de pago y jerarquías de infraestructura de clave pública requiere habilidades especializadas de integración. Estos proyectos a menudo implican pruebas de continuidad del negocio y coordinación con los propietarios de la infraestructura. Se proyecta que la Agilidad Criptográfica Gestionada y la Remediación Continua se expanda a un CAGR del 32,28% hasta 2032. Su avance refleja la necesidad de tratar el mantenimiento criptográfico como una actividad continua en lugar de un programa puntual.
El Descubrimiento e Inventario Criptográfico sigue siendo el punto de partida para las demás categorías de servicios, ya que una organización no puede priorizar activos que no ha identificado. La Evaluación de Riesgos y Priorización ayuda a los clientes a clasificar la exposición según el período de retención, la sensibilidad de los datos y la conectividad. La Planificación de la Migración y el Diseño de la Hoja de Ruta es relevante para las organizaciones que comprenden su inventario pero necesitan una secuencia de transición práctica. Otros servicios incluyen trabajo para tecnología operativa, protocolos a medida e integración de módulos de seguridad de hardware. En abril de 2026, Entrust e IBM Consulting anunciaron un modelo de entrega conjunta que combina descubrimiento, hojas de ruta basadas en riesgos, gobernanza de la migración y operaciones continuas.[4] Este tipo de compromiso agrupado favorece relaciones más largas con los clientes en el mercado de servicios gestionados de criptografía poscuántica.


Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Activo Criptográfico:
La Infraestructura de Clave Pública Forma la Mayor Base Mientras la Firma de Código Avanza RápidamenteLa Infraestructura de Clave Pública y los Certificados Digitales representaron el 29,41% del tamaño del mercado de servicios gestionados de criptografía poscuántica en 2026. El segmento del mercado de servicios gestionados de criptografía poscuántica refleja el uso extensivo de certificados X.509 en infraestructura empresarial y orientada a internet. Las autoridades de certificación, los equipos internos de infraestructura de clave pública y los propietarios de aplicaciones deben coordinarse cuando cambian los perfiles de certificados y los métodos de firma. Se proyecta que la Firma de Código y la Cadena de Suministro de Software se expanda a un CAGR del 33,26% hasta 2032. La categoría recibe atención porque los artefactos de software pueden tener largos períodos de validez y deben seguir siendo confiables después de su distribución. La migración de la firma de código también depende de un registro claro de algoritmos, claves, cadenas de certificados y sistemas de compilación.
TLS, VPN y el cifrado de red han visto avances visibles en interoperabilidad a medida que los servicios a escala de internet comienzan a soportar el intercambio de claves híbrido. Cloudflare informó en 2026 que más de dos tercios del tráfico TLS generado por humanos hacia su red utilizaba protección híbrida ML-KEM. Los Módulos de Seguridad de Hardware y los sistemas de Gestión de Claves requieren una planificación cuidadosa porque son anclas de confianza duraderas con ciclos de validación y reemplazo. Entrust recibió la certificación CAVP en septiembre de 2025 para el soporte de ML-DSA, ML-KEM y SLH-DSA en el firmware nShield 5. Las bases de datos, las copias de seguridad y los archivos tienen un papel central en la gestión del riesgo de retención a largo plazo. Otros activos incluyen productos embebidos y protocolos propietarios que necesitan trabajo de implementación específico para cada caso.
Por Modelo de Implementación:
La Entrega en la Nube Lidera Mientras los Controles Locales Siguen Siendo RelevantesLa implementación Basada en la Nube representó el 67,89% de la participación del mercado de servicios gestionados de criptografía poscuántica en 2026 y se proyecta que se expanda a un CAGR del 34,74% hasta 2032. Los compradores utilizan la entrega en la nube para herramientas de descubrimiento e inventario porque los agentes pueden recopilar datos en sistemas distribuidos sin una implementación local extensa. La entrega basada en consumo también reduce el costo inicial para las organizaciones que comienzan con un alcance limitado. Las plataformas en la nube pueden integrar el descubrimiento con la gestión de claves en la nube y los controles de certificados. El modelo es especialmente relevante para organizaciones con múltiples cuentas de nube pública y cargas de trabajo que cambian rápidamente. No elimina la necesidad de controles locales donde el material de claves o las aplicaciones críticas deben permanecer en entornos aislados.
La implementación Local sigue sirviendo a clientes con reglas de soberanía de datos, redes con aislamiento físico o requisitos de control directo sobre las claves criptográficas. Thales ha descrito el firmware Luna HSM con soporte nativo de ML-KEM y ML-DSA para clientes que preparan infraestructura de confianza local.[5] Los diseños híbridos combinan módulos de seguridad de hardware locales con descubrimiento basado en la nube, gestión del ciclo de vida y servicios gestionados. Este esquema puede adaptarse a grandes empresas que operan tanto entornos heredados como entornos en la nube. El IETF ha publicado un borrador del perfil de agilidad PQC de ACME que describe un camino para la interoperabilidad entre sistemas de certificados en la nube y locales. El mercado de servicios gestionados de criptografía poscuántica se beneficia cuando los proveedores pueden soportar estos modelos operativos mixtos.
Por Tamaño de Organización:
Las Grandes Empresas Representan el Gasto Actual, Mientras las Pymes Amplían el AccesoLas Grandes Empresas representaron el 67,51% de la participación del mercado de servicios gestionados de criptografía poscuántica en 2026. Cuentan con extensos parques de certificados, múltiples entornos en la nube, infraestructura heredada y el presupuesto para financiar programas plurianuales. Sus requisitos incluyen habitualmente consultoría externa, implementación, gobernanza y servicios gestionados. Se proyecta que las Pequeñas y Medianas Empresas se expandan a un CAGR del 32,43% hasta 2032. Las ofertas gestionadas pueden reducir las barreras de entrada para organizaciones que no cuentan con equipos dedicados de criptografía. Los requisitos de la cadena de suministro también incorporan a proveedores más pequeños en la planificación de la migración cuando los clientes más grandes solicitan certificados cuánticamente seguros o controles actualizados.
Las organizaciones grandes tienen más probabilidades de haber iniciado inventarios criptográficos, mientras que muchas organizaciones más pequeñas no han mapeado sus dependencias asimétricas. Los programas respaldados por el gobierno pueden reducir esta brecha apoyando el descubrimiento y la evaluación para los proveedores del sector público. Los servicios gestionados basados en la nube ofrecen un camino práctico para los clientes más pequeños, ya que no requieren grandes compromisos de capital. Los proveedores de servicios necesitan flujos de trabajo claros para la incorporación, el descubrimiento de activos y la remediación para atender a este grupo de clientes de manera efectiva. El mercado de servicios gestionados de criptografía poscuántica puede ver a las pequeñas empresas capturar una mayor participación de los contratos, incluso cuando las grandes empresas retienen mayores ingresos por compromiso. Esa diferencia favorece a los proveedores que pueden ofrecer servicios repetibles en varios niveles de complejidad.

Por Industria de Usuario Final:
El Sector BFSI Proporciona la Mayor Base Mientras la Administración Pública Lidera la ExpansiónEl sector BFSI representó el 28,39% del tamaño del mercado de servicios gestionados de criptografía poscuántica en 2026. Las instituciones financieras mantienen registros de larga duración y operan a través de sistemas interconectados de pago, custodia, liquidación e identidad. El Grupo de Expertos en Ciberseguridad del G7 publicó una hoja de ruta coordinada en enero de 2026 que se centra en una transición para 2030-32 para los sistemas más críticos del sector. Estos requisitos sostienen la demanda de inventario, planificación y soporte de migración. Se proyecta que el Gobierno y la Administración Pública se expanda a un CAGR del 33,61% hasta 2032. Los plazos nacionales hacen de la contratación pública una fuente importante de actividad de implementación.
El calendario federal de los EE. UU. crea una necesidad plurianual para que las agencias evalúen los sistemas, preparen hojas de ruta y reemplacen la criptografía vulnerable. Japón autorizó ML-KEM para uso gubernamental en abril de 2026, habilitando la planificación de adquisiciones del sector público. Las TI y las telecomunicaciones tienen necesidades significativas de infraestructura de clave pública a través de arquitecturas de seguridad de redes y 5G. La salud es relevante porque los registros de pacientes tienen requisitos de confidencialidad a largo plazo. La energía y los servicios públicos necesitan servicios especializados porque la tecnología operativa puede ser difícil de inventariar y actualizar. Otros usuarios finales incluyen servicios profesionales, servicios financieros minoristas y empresas de logística que responden a obligaciones de clientes y socios.
Análisis Geográfico
Mercado de Servicios Gestionados de Criptografía Poscuántica en América del Norte
América del Norte concentró el 41,67% de la cuota del mercado de servicios gestionados de criptografía poscuántica en 2026. El mercado de servicios gestionados de criptografía poscuántica en la región cuenta con el entorno de migración del sector público más prescriptivo, impulsado por la orden ejecutiva del gobierno de los Estados Unidos de junio de 2026. La orden establece fechas de transición para el establecimiento de claves federales y las firmas digitales, mientras que los contratistas también enfrentan obligaciones relacionadas. El calendario de la CNSA 2.0 de la NSA añade un requisito paralelo para los sistemas de seguridad nacional y la cadena de suministro de defensa. Canadá exige que los sistemas de tecnología de la información del gobierno migren a la criptografía poscuántica antes de 2035, con planes de agencia previstos para 2026. Las organizaciones de salud y defensa de la región tienen una alta exposición de retención a largo plazo, lo que respalda los trabajos tempranos de descubrimiento y priorización.
Mercado de Servicios Gestionados de Criptografía Poscuántica en Asia-Pacífico
Se proyecta que Asia-Pacífico se expanda a una CAGR del 32,94% hasta 2032. Japón aprobó ML-KEM para uso gubernamental en abril de 2026 y está preparando una hoja de ruta de migración nacional, lo que proporciona una base para la contratación de agencias.[6] NTT Data anunció un servicio de gestión de claves cuánticamente seguro para su plataforma en la nube OpenCanvas en octubre de 2026. India está posicionando los Inventarios Criptográficos de Materiales como un control para los proveedores de infraestructura de información crítica. Corea del Sur ha utilizado programas piloto para apoyar la adopción en sistemas del sector público. China continúa desarrollando sus propios estándares y soluciones de producción, lo que añade complejidad para las empresas globales que operan en el país.
Mercado de Servicios Gestionados de Criptografía Poscuántica en EMEA y América del Sur
Europa tiene relevancia regulatoria a través de DORA y obligaciones de resiliencia más amplias para entidades financieras y servicios esenciales. El mercado de servicios gestionados de criptografía poscuántica en la región está respaldado por bancos y otras organizaciones reguladas que deben evaluar los riesgos criptográficos. Oriente Medio tiene demanda vinculada a la inversión nacional en tecnología cuántica, programas de nube soberana y contratación de infraestructura crítica. La adopción en África sigue siendo incipiente, y las limitaciones de infraestructura restringen la demanda de implementación a corto plazo. América del Sur presenta actividad emergente en finanzas digitales y protección de datos, aunque los requisitos vinculantes poscuánticos están menos desarrollados. Estas condiciones crean oportunidades de asesoramiento más inmediatas para operadores financieros y de telecomunicaciones con exposición transfronteriza.
Panorama Competitivo
Concentración del Mercado
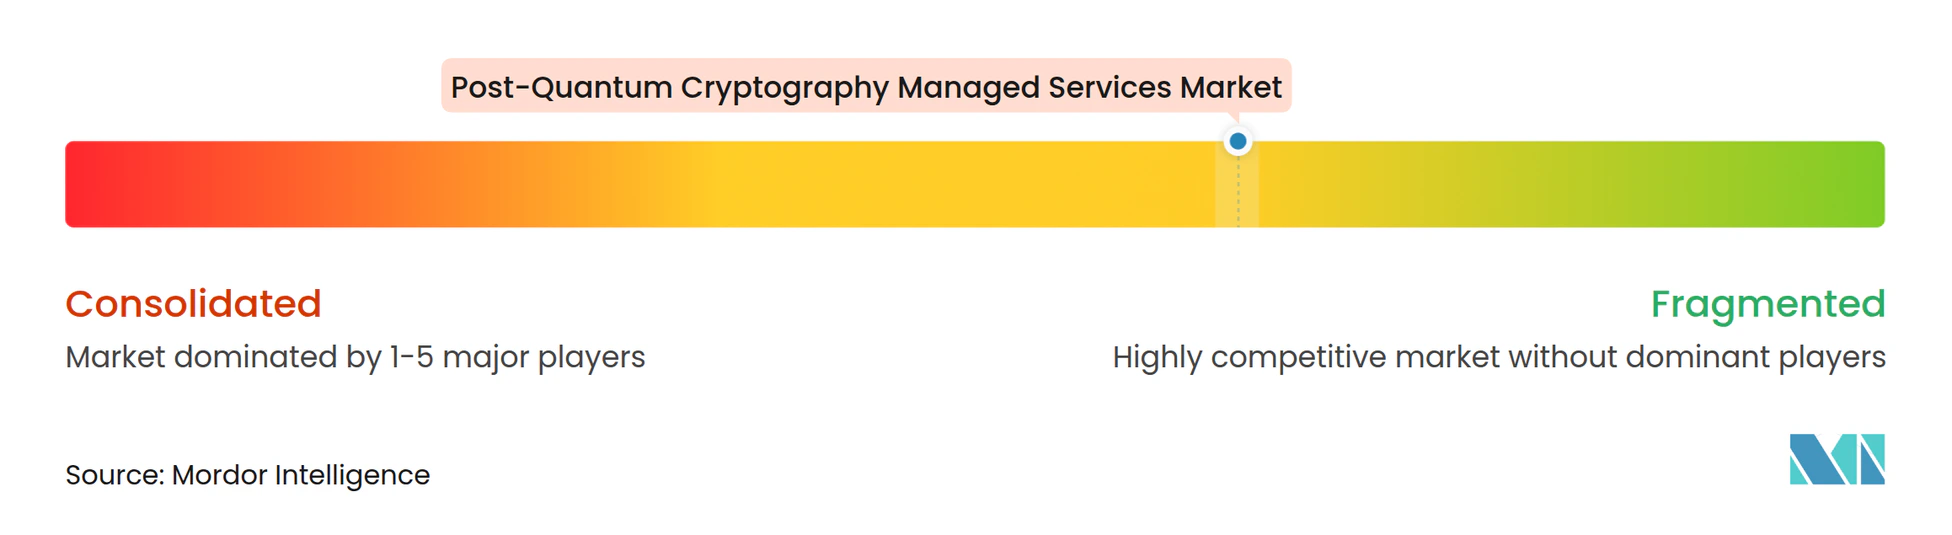
El mercado de servicios gestionados de criptografía poscuántica está moderadamente fragmentado porque ningún proveedor lidera todas las categorías de servicios. Los grandes integradores de sistemas e hiperescaladores ofrecen trabajo poscuántico como parte de contratos más amplios de seguridad en la nube y transformación. Los proveedores especializados se centran en el descubrimiento criptográfico, la gestión del ciclo de vida de los certificados, la infraestructura de clave pública, los módulos de seguridad de hardware o las bibliotecas de algoritmos. Esta estructura ofrece a los compradores varias opciones, pero también aumenta la necesidad de integración entre servicios y tecnología. La Alianza Quantum-Safe 360, formada por Keyfactor, IBM Consulting, Thales y Quantinuum, publicó orientación empresarial en agosto de 2025 que cubre el descubrimiento, la migración de infraestructura de clave pública, el desarrollo con agilidad criptográfica y la implementación gestionada. Las alianzas ayudan a los proveedores a combinar capacidad de asesoramiento, profundidad de producto y capacidad de entrega.
Entrust e IBM Consulting anunciaron una colaboración en abril de 2026 para conectar la Plataforma de Seguridad Criptográfica de Entrust con los servicios de transformación de IBM Consulting. La combinación apunta al descubrimiento, el diseño de hojas de ruta basadas en riesgos, la gobernanza de la migración, la ejecución y el cumplimiento continuo. Cloudflare anunció en septiembre de 2026 su intención de convertirse en una autoridad de certificación pública para la web poscuántica y emitir Certificados de Árbol de Merkle poscuánticos. Este movimiento podría cambiar las condiciones competitivas en la emisión de certificados públicos al añadir un gran operador de red al campo. Google Cloud también ha incorporado capacidades poscuánticas como parte de su hoja de ruta de seguridad en la nube.
Las oportunidades permanecen en las ofertas gestionadas para organizaciones más pequeñas, herramientas de descubrimiento para tecnología operativa y software para la gestión del cumplimiento transfronterizo. La firma de código y las cadenas de suministro de software necesitan más atención porque los artefactos de software de larga duración pueden retener exposición criptográfica después de su distribución. IBM Research ha publicado trabajos sobre Inventarios Criptográficos de Materiales en CycloneDX, contribuyendo al desarrollo de métodos comunes para registrar componentes criptográficos. Los proveedores competirán en la velocidad de soporte de algoritmos validados y su capacidad para trabajar con entornos heredados. La compatibilidad con sistemas industriales, hardware de red antiguo y aplicaciones mainframe puede ser un diferenciador importante.
Líderes de la Industria de Servicios Gestionados de Criptografía Poscuántica
-
Accenture plc
-
Amazon Web Services, Inc.
-
Cisco Systems, Inc.
-
Google LLC
-
IBM Corporation
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Servicios Gestionados de Criptografía Poscuántica Empresas cubiertas en este informe
- Accenture plc
- Amazon Web Services, Inc.
- Cisco Systems, Inc.
- Google LLC
- IBM Corporation
- Arqit Quantum Inc.
- Atos SE, through Eviden
- Cloudflare, Inc.
- Crypto4A Technologies Inc.
- CryptoNext Security SAS
- DigiCert, Inc.
- Entrust Corporation
- ISARA Corporation
- Keyfactor, Inc.
- Microsoft Corporation
- Nokia Corporation
- PQShield Ltd.
- QuSecure, Inc.
- SandboxAQ, Inc.
- Securosys SA
- Thales Group
- Quantinuum Ltd.
- Quantropi Inc.
- Qrypt, Inc.
- Utimaco GmbH
Desarrollos recientes de la industria en Mercado de Servicios Gestionados de Criptografía Poscuántica
- Octubre de 2026: NTT Data anunció el lanzamiento de un servicio doméstico de gestión de claves cuánticamente seguro en su plataforma en la nube OpenCanvas, permitiendo a las empresas japonesas y a las agencias gubernamentales generar, almacenar y gestionar claves criptográficas con preparación poscuántica bajo controles de soberanía de datos, un servicio sincronizado con el ciclo de adquisición PQC en aceleración del gobierno japonés tras la autorización de ML-KEM por parte de CRYPTREC en abril de 2026.
- Septiembre de 2026: Cloudflare anunció su intención de convertirse en una Autoridad de Certificación pública que soporte Certificados de Árbol de Merkle poscuánticos junto con TLS clásico, y simultáneamente acordó adquirir material de clave de autoridad de certificación raíz de confianza pública establecida de GlobalSign. La emisión de producción de MTC estaba prevista para el primer trimestre de 2027, posicionando a Cloudflare como un emisor independiente de gran escala en un ecosistema de certificados web actualmente dominado por un pequeño número de autoridades incumbentes.
- Agosto de 2026: Microsoft lanzó el Programa Piloto TLS de Criptografía Poscuántica, añadiendo siete raíces piloto operadas por DigiCert, Sectigo, IdenTrust Services y otras 4 autoridades de certificación, permitiendo pruebas controladas a escala empresarial de la autenticación poscuántica ML-DSA-87. El programa proporcionó el primer entorno de prueba adyacente a producción para la interoperabilidad de autoridades de certificación antes del despliegue amplio anticipado.
- Abril de 2026: TOPPAN Holdings, el Instituto Nacional de Tecnologías de la Información y las Comunicaciones e ISARA Corporation establecieron una prueba de concepto que demuestra la migración sin interrupciones de la infraestructura de autoridad de certificación a PQC en Japón, utilizando técnicas de cadena de certificados híbrida compatibles con los estándares ML-DSA y ML-KEM del NIST, un desarrollo directamente relevante para la hoja de ruta de migración nacional de autoridades de certificación planificada por Japón.
Alcance del Informe del Mercado Global de Servicios Gestionados de Criptografía Poscuántica
El mercado de servicios gestionados de criptografía poscuántica comprende los ingresos generados por servicios externalizados, recurrentes y cogestionados que apoyan la transición continua de una organización hacia la criptografía cuánticamente segura. Las ofertas incluyen descubrimiento criptográfico gestionado, monitoreo de preparación PQC, operaciones gestionadas de infraestructura de clave pública y certificados, servicios gestionados del ciclo de vida de claves y módulos de seguridad de hardware, soporte de fábrica de migración, informes de cumplimiento y operaciones continuas de agilidad criptográfica. El mercado se centra en la responsabilidad operativa sostenida para la preparación y remediación PQC, en lugar de ventas puntuales de software o proyectos de consultoría independientes.
El Informe del Mercado de Servicios Gestionados de Criptografía Poscuántica está segmentado por Tipo de Servicio (Descubrimiento e Inventario Criptográfico, Evaluación de Riesgos Cuánticos y Priorización, Planificación de la Migración PQC y Diseño de la Hoja de Ruta, Implementación de Migración e Integración de Sistemas, Agilidad Criptográfica Gestionada y Remediación Continua, y Otros Tipos de Servicios), Activo Criptográfico (Infraestructura de Clave Pública y Certificados Digitales, TLS, VPN y Cifrado de Red, Firma de Código y Cadena de Suministro de Software, Módulos de Seguridad de Hardware y Gestión de Claves, Bases de Datos, Copias de Seguridad y Archivos de Larga Duración, y Otros Activos Criptográficos), Modelo de Implementación (Basado en la Nube, Local e Híbrido), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Industria de Usuario Final (Banca, Servicios Financieros y Seguros (BFSI), TI y Telecomunicaciones, Gobierno y Administración Pública, Salud y Dispositivos Médicos, Energía y Servicios Públicos, y Otras Industrias de Usuario Final) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Descubrimiento e Inventario Criptográfico |
| Evaluación de Riesgos Cuánticos y Priorización |
| Planificación de la Migración PQC y Diseño de la Hoja de Ruta |
| Implementación de Migración e Integración de Sistemas |
| Agilidad Criptográfica Gestionada y Remediación Continua |
| Otros Tipos de Servicios |
| Infraestructura de Clave Pública y Certificados Digitales |
| TLS, VPN y Cifrado de Red |
| Firma de Código y Cadena de Suministro de Software |
| Módulos de Seguridad de Hardware y Gestión de Claves |
| Bases de Datos, Copias de Seguridad y Archivos de Larga Duración |
| Otros Activos Criptográficos |
| Basado en la Nube |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Banca, Servicios Financieros y Seguros (BFSI) |
| TI y Telecomunicaciones |
| Gobierno y Administración Pública |
| Salud y Dispositivos Médicos |
| Energía y Servicios Públicos |
| Otras Industrias de Usuario Final |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Reino Unido |
| Alemania | |
| Francia | |
| Italia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Israel |
| Arabia Saudita | |
| Emiratos Árabes Unidos | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Egipto | |
| Resto de África |
| Por Tipo de Servicio | Descubrimiento e Inventario Criptográfico | |
| Evaluación de Riesgos Cuánticos y Priorización | ||
| Planificación de la Migración PQC y Diseño de la Hoja de Ruta | ||
| Implementación de Migración e Integración de Sistemas | ||
| Agilidad Criptográfica Gestionada y Remediación Continua | ||
| Otros Tipos de Servicios | ||
| Por Activo Criptográfico | Infraestructura de Clave Pública y Certificados Digitales | |
| TLS, VPN y Cifrado de Red | ||
| Firma de Código y Cadena de Suministro de Software | ||
| Módulos de Seguridad de Hardware y Gestión de Claves | ||
| Bases de Datos, Copias de Seguridad y Archivos de Larga Duración | ||
| Otros Activos Criptográficos | ||
| Por Modelo de Implementación | Basado en la Nube | |
| Local | ||
| Híbrido | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Industria de Usuario Final | Banca, Servicios Financieros y Seguros (BFSI) | |
| TI y Telecomunicaciones | ||
| Gobierno y Administración Pública | ||
| Salud y Dispositivos Médicos | ||
| Energía y Servicios Públicos | ||
| Otras Industrias de Usuario Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Reino Unido | |
| Alemania | ||
| Francia | ||
| Italia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Israel | |
| Arabia Saudita | ||
| Emiratos Árabes Unidos | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Egipto | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de servicios gestionados de criptografía poscuántica?
Se proyecta que el tamaño del mercado de servicios gestionados de criptografía poscuántica se expanda de 0,31 mil millones de USD en 2026 y 0,43 mil millones de USD en 2027 a 1,72 mil millones de USD para 2032, registrando un CAGR del 31,95% entre 2027 y 2032.
¿Qué está impulsando la demanda de servicios de criptografía poscuántica?
Los estándares del NIST, los plazos de migración gubernamentales, la exposición de datos de larga duración y los ciclos de vida más cortos de los certificados están aumentando la demanda de servicios de descubrimiento, implementación y agilidad criptográfica.
¿Qué tipo de servicio tiene la mayor participación de ingresos?
La Implementación de Migración e Integración de Sistemas tuvo la mayor participación con el 26,73% en 2026, mientras que la Agilidad Criptográfica Gestionada y la Remediación Continua tiene el CAGR proyectado más alto con el 32,28%.
¿Por qué son importantes los sistemas de gestión de certificados para la preparación cuántica?
Se prevé que la vida útil de los certificados caiga a 47 días para 2029, lo que hace necesarios los procesos automatizados de inventario, renovación y gestión de claves para grandes parques de certificados.
¿Qué organizaciones están adoptando los servicios más rápidamente?
El Gobierno y la Administración Pública tiene el CAGR proyectado de usuario final más alto con el 33,61%, mientras que se proyecta que las Pymes se expandan a un CAGR del 32,43% a medida que los servicios gestionados reducen las barreras de habilidades y costos.
¿Qué región tiene la posición actual más sólida?
América del Norte representó el 41,67% de la participación en 2026, respaldada por requisitos federales y un ecosistema maduro de servicios de seguridad, mientras que Asia-Pacífico tiene el CAGR proyectado más alto con el 32,94%.