
ポスト量子暗号移行サービス市場規模およびシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
| 市場規模 (2027) | 0.81 十億米ドル |
| 市場規模 (2032) | 2.92 十億米ドル |
| 成長率 (2027 - 2032) | 29.23 % |
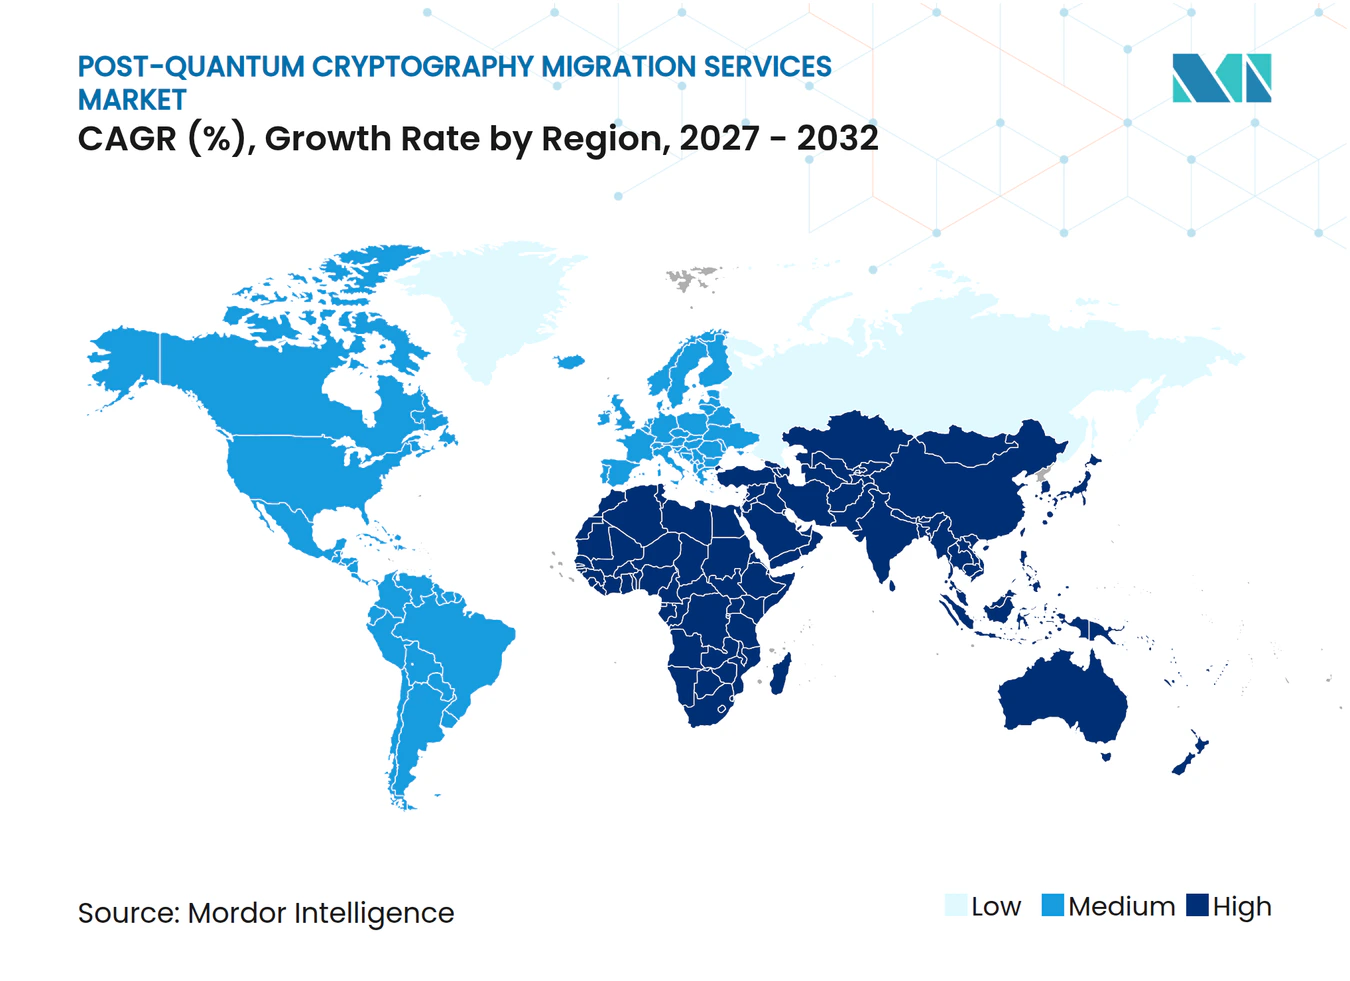
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 低 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるポスト量子暗号移行サービス市場分析
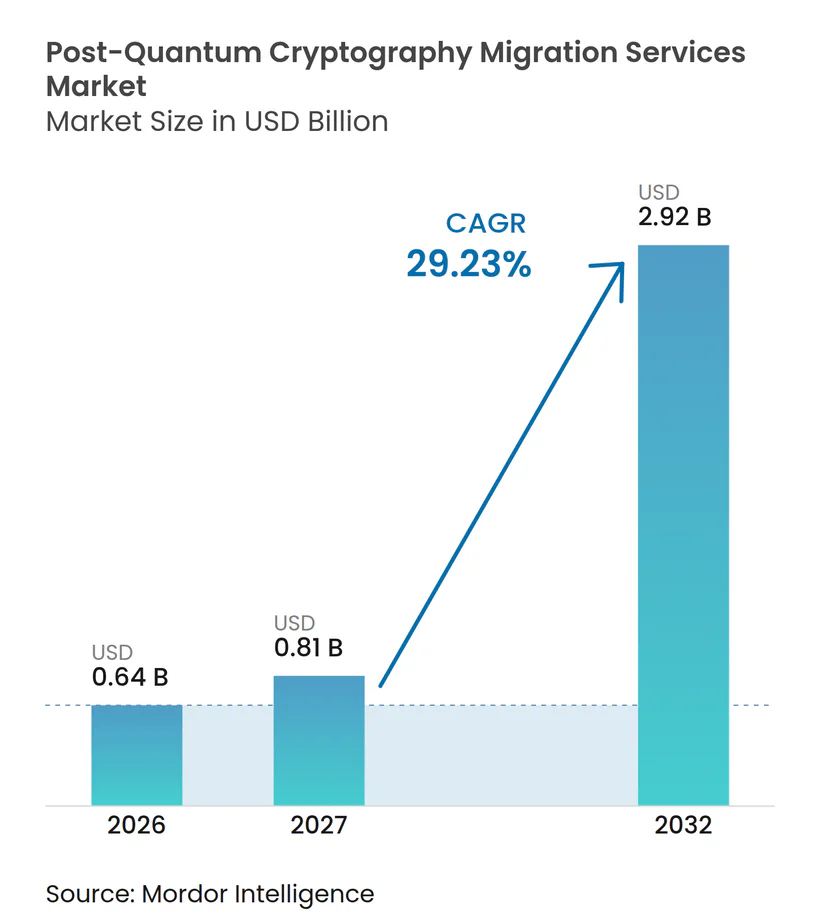
ポスト量子暗号移行サービス市場規模は、2026年の0.64 ビリオン 米ドル、2027年の0.81 ビリオン 米ドルから、2032年までに2.92 ビリオン 米ドルへと拡大する見込みであり、2027年から2032年にかけてCAGR 29.23%を記録すると予測されます。政府による拘束力のある移行スケジュール、標準化されたアルゴリズム、および長期保存される暗号化データへの懸念が、量子安全対応の取り組みを準備段階から実運用プログラムへと移行させています。今日収集された暗号化情報が将来攻撃される可能性があるため、組織は暗号化リスクを現在のセキュリティおよびコンプライアンス上の問題として捉えるようになっています。サービスプロバイダーは、段階的な移行を支援する探索ツール、クリプト・アジリティ機能、および検証済みハードウェア統合で対応しています。ポスト量子暗号移行サービス市場は、公共部門の規則が請負業者や技術サプライヤーにまで拡大することで調達基盤が広がり、恩恵を受けています。これにより、インベントリ、ガバナンス、修復、および管理運用を単一のエンゲージメントで結びつけることができるプロバイダーに機会が生まれています。
レポートの主要ポイント
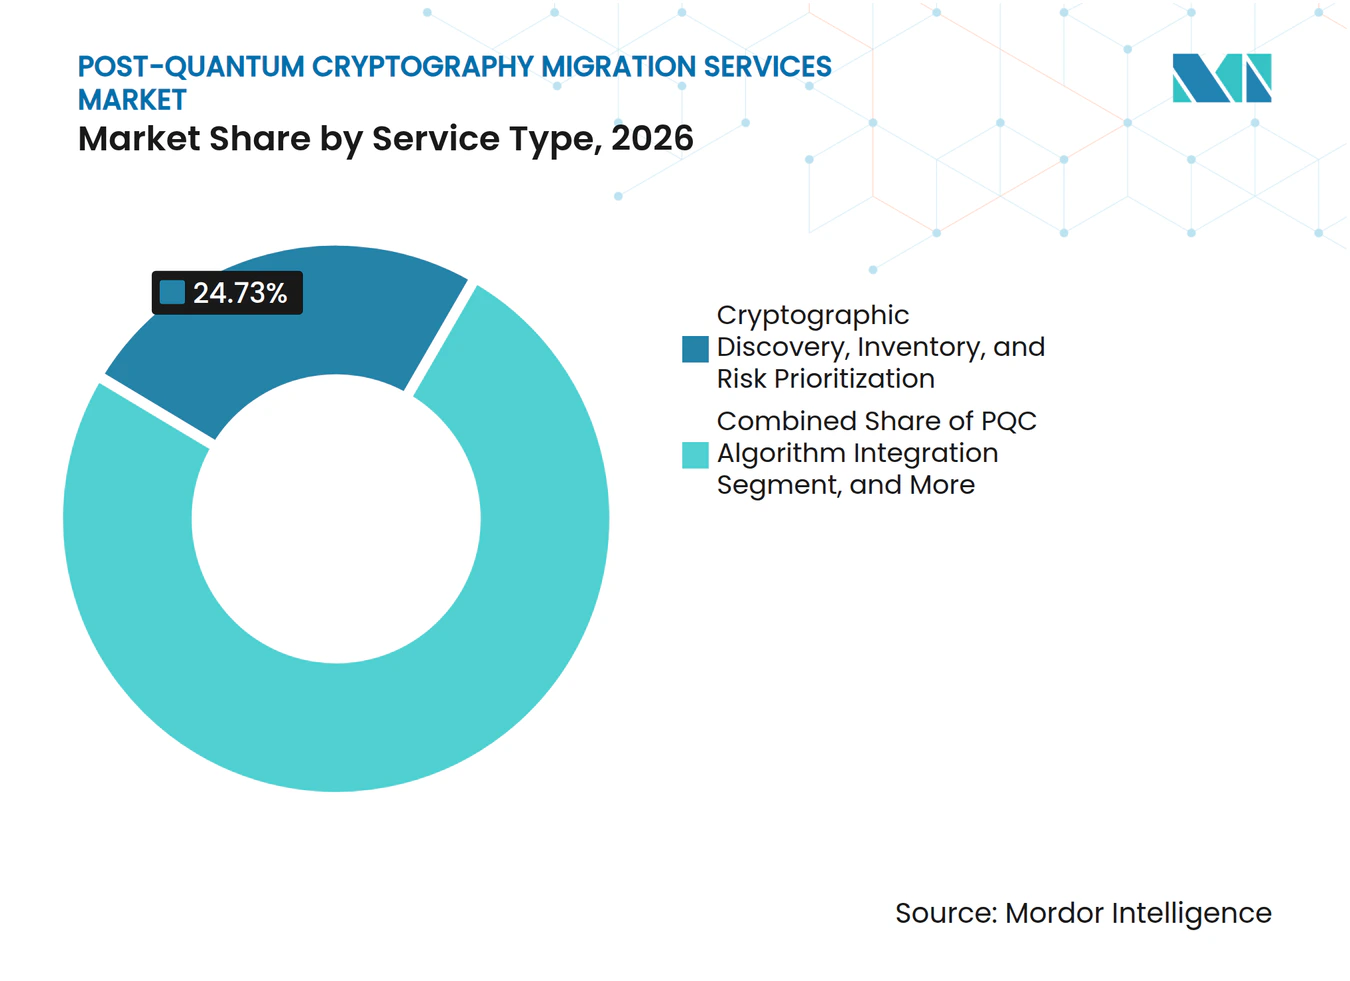
- サービスタイプ別では、暗号探索・インベントリ・リスク優先順位付けが2026年のポスト量子暗号移行サービス市場シェアの24.73%を占め、PQCアルゴリズム統合・修復は2032年にかけてCAGR 31.28%で拡大する見込みです。
- 移行対象別では、アプリケーションおよびソースコードが2026年のポスト量子暗号移行サービス市場規模の27.41%を占め、PKI・証明書・デジタルアイデンティティは2032年にかけてCAGR 32.76%で拡大する見込みです。
- 展開モデル別では、クラウドベースの提供が2026年のポスト量子暗号移行サービス市場において64.89%のシェアを占め、2032年にかけてCAGR 30.94%で拡大する見込みです。
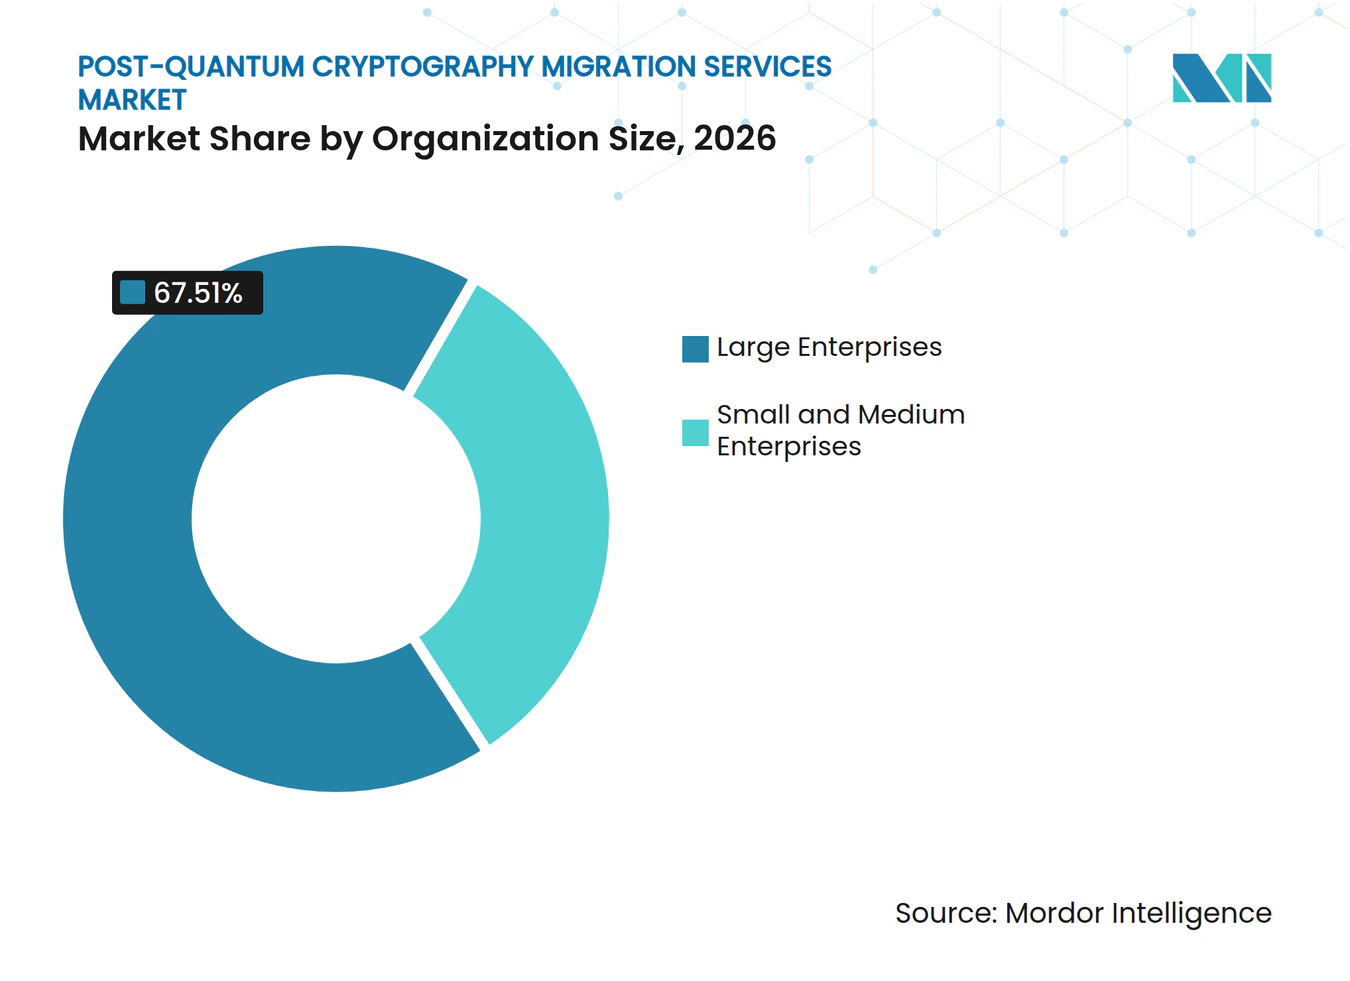
- 組織規模別では、大企業が2026年に67.51%のシェアを占め、中小企業は2032年にかけてCAGR 31.43%で拡大する見込みです。
- エンドユーザー産業別では、BFSIが2026年に34.28%のシェアを占め、政府・公共行政は2032年にかけてCAGR 33.61%で拡大する見込みです。
- 地域別では、北米が2026年のポスト量子暗号移行サービス市場において41.67%のシェアを占め、アジア太平洋地域は2032年にかけてCAGR 32.94%で拡大する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドラバーの影響分析*
| ドライバー | (~)CAGR予測への影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| NIST PQC標準の確定と政府の移行タイムライン | +8.0% | 北米および欧州で最も強い牽引力を持つグローバル | 短期(2年以内) |
| 長期保存される機密データに対するハーベスト・ナウ・デクリプト・レイターリスク | +6.5% | BFSI、防衛、ヘルスケアで顕著なグローバル | 短期(2年以内) |
| クラウド、PKI、分散型アプリケーション全体の暗号化負債 | +4.5% | アジア太平洋地域への波及を伴う北米および欧州 | 中期(2〜4年) |
| デジタルアイデンティティ、済、コネクテッドインフラの拡大 | +3.5% | アジア太平洋地域と欧州が急速に拡大するグローバル | 中期(2〜4年) |
| 暗号化部品表と継続的探索の採用 | +3.0% | アジア太平洋地域での早期エンタープライズ採用を伴う北米および欧州 | 短期(2年以内) |
| 調達要件としてのサプライヤーレベルの暗号化可視性 | +2.0% | 米国連邦サプライチェーンで最も強い執行力を持つグローバル | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
NIST PQC標準の確定と政府の移行タイムライン
NISTはML-KEM向けFIPS 203、ML-DSA向けFIPS 204、SLH-DSA向けFIPS 205を確定し、組織に移行計画のための明確な基準を提供しました。NISTはまた、2025年3月に追加標準化の候補としてHQCを選定しました。これらの標準により、セキュリティチームは一般的な計画をテスト、アーキテクチャの決定、およびサプライヤー選定に置き換えることができます。欧州委員会の協調ロードマップは、加盟国が2026年末までに移行を開始し、2030年までに高リスクユースケースの移行を完了するよう求めています。[1] したがって、ポスト量子暗号移行サービス市場は、任意の準備活動から文書化されたマイルストーンを必要とするプログラムへのシフトによって牽引されています。公共調達要件が量子安全機能を参加条件とする場合、請負業者やサプライヤーもこの取り組みに引き込まれる可能性があります。
長期保存される機密データに対するハーベスト・ナウ・デクリプト・レイターリスク
ハーベスト・ナウ・デクリプト・レイターリスクは、敵対者が暗号化されたトラフィックやデータを現在保存し、将来の能力で基礎となる公開鍵保護を破るのを待つ場合に生じます。Europolは、このリスクが長期的な機密保持要件を持つデータに適用されるため、金融サービス組織にポスト量子移行活動を優先するよう促しています。連邦準備制度理事会の論文は、分散型台帳ネットワークにおけるこのリスクを検討し、後の復号化が以前に記録された情報を永続的に露出させる可能性があると指摘しました。金融機関、医療機関、および公共機関は、記録を長年にわたって機密に保つ必要がある場合、より大きなリスクにさらされます。この状況により、暗号化インベントリとデータ分類がポスト量子暗号移行サービス市場の中心的な部分となっています。また、最も長い機密保持期間を持つデータを最初に保護する移行シーケンスが有利となります。
クラウド、PKI、分散型アプリケーション全体の暗号化負債
多くの企業は、ソフトウェアライブラリ、コンテナイメージ、CI/CDプロセス、PKI階層、API、およびクラウドサービス全体に暗号化依存関係を持っています。OWASPクォンタムセキュリティプロジェクトは、暗号化インベントリおよび暗号化部品表の欠如を、移行成功の主要な障害として特定しています。[2] クラウドネイティブシステムは、アプリケーションが多くのサービスや外部プラットフォームに分散しているため、依存関係の把握が困難になる場合があります。探索プログラムは、ソースリポジトリ、認証局、HSM、鍵管理システム、およびネットワークエンドポイントをカバーする必要があることが多いです。これらの調査結果は、隠れた依存関係やサードパーティの制約が明らかになるにつれて、より長い修復プログラムにつながる可能性があります。ポスト量子暗号移行サービス市場では、顧客が一度限りのインベントリではなく継続的な監視を必要とするため、繰り返しの需要が見られます。
デジタルアイデンティティ、決済、コネクテッドインフラの拡大
デジタルアイデンティティ、決済認証、コネクテッドデバイス、およびマシン認証情報は、大規模に公開鍵暗号に依存しています。国際決済銀行はプロジェクト・リープを通じて決済システムの量子耐性を検討しました。決済ネットワークおよびアイデンティティプラットフォームは、証明書、鍵、および認証フローを変更する際に信頼を維持する必要があります。APIトークン、マシン証明書、デバイス鍵などの非人間アイデンティティも、監視が必要な資産の数を拡大しています。これにより、証明書ライフサイクル管理とアルゴリズム移行およびポリシー制御を組み合わせたサービスへの需要が高まっています。ポスト量子暗号移行サービス市場のプロバイダーは、探索データを展開および検証作業に結びつけることでこのニーズに対応できます。
制約の影響分析*
| 制約 | (~)CAGR予測への影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| 専門的なPQCエンジニアリングおよび移行人材の不足 | -3.5% | 北米および欧州で最も深刻なグローバル | 短期(2年以内) |
| レガシー依存関係と相互運用性の制約 | -2.5% | メインフレームおよび組み込みシステム資産を持つ大企業で最も深刻なグローバル | 中期(2〜4年) |
| より大きな鍵、署名、プロトコルメッセージによるパフォーマンス負荷の増大 | -1.5% | リソース制約および遅延に敏感な環境で最も深刻なグローバル | 中期(2〜4年) |
| サードパーティおよびオープンソースコンポーネントに組み込まれた暗号化に対する不明確な説明責任 | -1.0% | グローバル | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
専門的なPQCエンジニアリングおよび移行人材の不足
大規模かつ複雑な環境でポスト量子移行を実行できる専門家の数は依然として限られています。金融サービス機関は、専門的なスキルの不足と暗号化移行プログラムの内部所有権の不明確さの両方を報告しています。[3] 移行には、暗号化、ソフトウェアエンジニアリング、ネットワークプロトコル、PKI、ハードウェアセキュリティモジュール、およびガバナンスの知識が必要です。この組み合わせにより、組織が内部人員だけでプログラムを運営することが困難になっています。この制約は、特に北米および欧州において、早期プログラムが希少な専門家を奪い合う近期において実行を遅らせる可能性があります。また、ポスト量子暗号移行サービス市場においてマネージドービスおよび複数年にわたる運用サポートへの需要を持続させる可能性もあります。
レガシー依存関係と相互運用性の制約
レガシーハードウェア、ファームウェア、独自プロトコル、および組み込みソフトウェアは、暗号化置換のペースを制限する可能性があります。産業制御、医療、コアバンキング、および重要インフラで使用されるシステムは、モジュール式のアルゴリズム更新をサポートしていない場合があります。パフォーマンステストにより、ポスト量子TLSおよび証明書アプローチが制約された構成でより大きなメッセージサイズと高い遅延をもたらす可能性があることが示されています。ハイブリッド展開は、移行中に古典的な方法とポスト量子対応の方法が共存する必要があるため、さらなる複雑さを加えます。これにより、テストと検証が最終確認ではなく必要なフェーズとなります。これらの状況は、完全な置換を延期する一方で、実用的な展開設計、互換性テスト、および段階的な修復サービスへの需要を生み出す可能性があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービスタイプ別:
探索・インベントリが支出の基盤となり、修復が成長を牽引暗号探索・インベントリ・リスク優先順位付けは2026年の収益の24.73%を占めました。組織は、脆弱なアルゴリズム、証明書、ライブラリ、およびプロトコルがどこで使用されているかを特定する前に移行を順序付けることはできません。探索エンゲージメントは、ソースリポジトリ、認証局、HSM、クラウド鍵管理サービス、およびネットワークエンドポイントを評価します。この作業により、アプリケーションとインフラを暗号化依存関係に結びつける暗号化部品表が作成されます。戦略・ガバナンス・移行ロードマッピングは、所有権、ポリシー、リスクランキング、および予算配分に関する早期の意思決定を支援します。テスト・検証・パフォーマンス最適化は、候補となる制御が本番環境に近い設定で動作できることを確認します。
PQCアルゴリズム統合・修復は2032年にかけてCAGR 31.28%で拡大する見込みです。2025年および2026年に早期の探索・計画作業を完了した顧客は、アルゴリズム置換およびライブラリレベルの修復に移行できます。このフェーズには、API、ソフトウェア依存関係、鍵交換方法、署名ワークフロー、およびセキュリティポリシーの更新が含まれる場合があります。PKI・証明書・デジタルアイデンティティ移行は、組織が脆弱な証明書階層を廃止し、大規模なデバイス群全体に代替認証情報を発行する必要があるため、重要な関連サービスであり続けます。Microsoftは、組織が証明書依存関係をインベントリ化し、ポスト量子テスト用の非本番環境を構築することを開始するよう助言しています。[4] したがって、ポスト量子暗号移行サービス産業は、プロバイダーが評価から管理された展開まで作業を継続することを必要とします。


注記: 個別セグメントのすべてのセグメントシェアはレポート購入時に入手可能
移行対象別:
アプリケーションが主導し、PKIとアイデンティティが最速で加速アプリケーションおよびソースコードは2026年のポスト量子暗号移行サービス市場の27.41%を占めました。ソフトウェア層の暗号化は広く展開されており、ライブラリの更新、コード変更、およびCI/CD制御によって対処できることが多いです。アプリケーションチームは、これらの変更を行う前に、RSA、ECDSA、ディフィー・ヘルマン、および証明書処理に関する組み込みの依存関係を特定する必要があります。クラウドワークロードおよびデータプラットフォームも、インフラプロバイダーがハイブリッド鍵交換サポートを導入するにつれて重要なターゲットとなっています。AWSは、ワークロードおよびデータ保護サービスを量子耐性暗号に移行するためのアプローチを文書化しています。[5] HSM・鍵管理・シークレット、およびネットワーク・セキュアプロトコルは、ファームウェアとハードウェアのライフサイクルが利用可能なオプションを制限する可能性があるため、より慎重な互換性作業が必要です。
PKI・証明書・デジタルアイデンティティは2032年にかけてCAGR 32.76%で拡大する見込みです。デジタルトラストシステムは、ブラウザ、デバイス、アプリケーション、および外部パートナー間の相互運用性を維持する移行オプションを必要とします。IETFドラフトは、複合証明書、デュアル証明書、およびスタンドアロンのポスト量子証明書を、異なる実装上のトレードオフを持つ異なるアプローチとして説明しています。証明書の有効期間を短縮することで、組織がハイブリッド証明書プロファイルを導入する際に自動更新の必要性が高まる可能性があります。これにより、証明書ライフサイクル管理が別個の管理タスクではなく、移行パスの直接的な部分となります。ポスト量子暗号移行サービス市場は、プロバイダーがPKI計画、自動発行、テスト、およびガバナンスを統合できる機会を提供しています。
展開モデル別:
クラウドベースがシェアと成長の両方をリードクラウドベースの提供は2026年のポスト量子暗号移行サービス収益シェアの64.89%を占めました。また、2032年にかけてCAGR 30.94%で拡大する見込みです。SaaSプラットフォームは、複数の環境にわたる暗号探索、インベントリ、およびライフサイクル管理を一元化できます。すべての場所に個別のツールをインストールして維持する必要性を減らすことができます。クラウドベースのサービスにより、組織はアプリケーション、証明書、エンドポイント、および鍵管理サービスからの調査結果を単一の運用ビュー内で結びつけることもできます。これは、内部チームが独自のプラットフォームを開発・維持するために必要な専門スキを欠いている場合に価値があります。
ハイパースケーラーのロードマップにより、クラウド環境はハイブリッド鍵交換とワークロードテストを開始するための実用的な場所となっています。AWSは、移行は暗号化資産、依存関係、および各サービスの運用要件を理解することから始めるべきと述べています。オンプレミスモデルは、機密設定、コアバンキング環境、および厳格なデータ主権要件を持つ運用において引き続き必要です。ハイブリッド設計は、古典的なワークロードとポスト量子対応ワークロードを並行して実行することで段階的な移行をサポートできます。Thales TCTは、Luna T-SeriesのHSMについてFIPS 140-3レベル3の検証を報告し、ハードウェアルートの展開要件をサポートしています。したがって、ポスト量子暗号移行サービス市場は、集中型クラウドサービスと厳密に管理されたローカルシステムの両方をサポートする必要があります。
組織規模別:
大企業が収益を牽引し、中小企業が成長率をリード大企業は2026年のポスト量子暗号移行サービス市場規模の67.51%を占めました。これらの組織は、広範なアプリケーション資産、国際ネットワーク、長期データリポジトリ、および大規模な証明書群を運用する傾向があります。また、より多くの管轄区域にわたるリスクにさらされており、複数年にわたる変革プログラムに資金を提供できます。そのエンゲージメントは、評価、ガバナンス、修復、検証、および継続的なコンプライアンス管理にまたがることが多いです。グローバルITサービス企業は、このタイプのエンドツーエンドの作業をサポートするように構成されています。大規模なアカウントは、事業部門、技術ベンダー、クラウドプロバイダー、および外部規制当局間の調整も必要とする場合があります。
中小企業は2032年にかけてCAGR 31.43%で拡大する見込みです。クラウド提供の探索およびライフサイクル管理ツールは、小規模な組織の参入障壁を下げることができます。英国のNCSCは、標準的なブラウザおよびSaaSサービスを使用している組織は共通インフラにおけるベンダー主導の移行から恩恵を受けるが、カスタムソフトウェアは特定のアクションが必要になると述べています。大規模な顧客が量子安全要件をサプライヤー契約に含める場合、小規模なサプライヤーもより強い期待に直面する可能性があります。これにより、ポスト量子の取り組みが技術的な考慮事項から商業的な要件へと移行する可能性があります。プロバイダーは、マネージドサービス、パッケージ化された評価、および誘導型修復プログラムでこのセグメントに対応できます。

エンドユーザー産業別:
BFSIが市場を支え、政府が成長の上限を引き上げるBFSIは2026年のポスト量子暗号移行サービス収益シェアの34.28%を占めました。金融機関は、長期にわたって保護されなければならない大量の機密取引、アイデンティティデータ、決済メッセージ、および記録を管理しています。Europolは、金融サービスにおけるポスト量子移行の緊急性とハーベスト・ナウ・デクリプト・レイター脅威の関連性を特定しています。国際決済銀もプロジェクト・リープを通じて決済システムの耐性のための量子安全アプローチを検討しました。ITおよび通信は、ネットワークシグナリング、デバイス証明書、および顧客アイデンティティシステムが大規模に動作するため、主要な隣接垂直市場です。これらのセクターは、サービスの中断を避け、相互運用性を維持する段階的な移行計画を必要とします。
政府・公共行政産業は2032年にかけてCAGR 33.61%で拡大する見込みです。公共機関は、長期保存要件を持つ可能性のある機密情報、市民データ、公共サービス、および重要システムを保護する必要があります。EUロードマップは、加盟国に移行を開始し、高リスクユースケースを優先するための時間ベースの方向性を提供しています。医療および医療機器は、ソフトウェアおよびファームウェアの変更が規制審査を必要とする場合があるため、追加の複雑さに直面しています。エネルギーおよびユーティリティの事業者も、重要インフラの義務とサプライヤー要件を通じて移行計画に引き込まれています。ポスト量子暗号移行サービス産業は、インベントリ、リスク優先順位付け、検証済み設計、および監督機関向けの証拠でこれらの顧客をサポートできます。
地域分析
北米ポスト量子暗号移行サービス市場
北米は2026年のポスト量子暗号移行サービス市場シェアの41.67%を占めた。同地域は、連邦政府のセキュリティ活動、防衛調達、金融セクターの需要、主要クラウドプラットフォーム、および専門ベンダーの集積を組み合わせている。SandboxAQは2025年12月、システム全体の暗号発見にAQtive Guardを展開するため、国防省CIOと5年間の契約を締結したと発表した。[6] ITサービス企業および暗号技術プロバイダーの集積により、組織は幅広い実装オプションにアクセスできる。また、連邦政府および重要インフラ関連の業務を求めるプロバイダー間の競争圧力も高まっている。
EMEAおよび南米ポスト量子暗号移行サービス市場
欧州はポスト量子暗号移行サービス市場において強固な政策基盤を有している。欧州委員会の協調ロードマップは、2026年末までに移行活動を開始するという期待を示している。ドイツのBSIは2026年1月に暗号メカニズムおよび鍵長に関する更新版を発行した。デジタル運用レジリエンス法もまた、金融機関にサイバーレジリエンスの責任を課している。これらの条件は、監督、サプライヤー関係、および既存のリスク管理と整合させることができる移行計画への需要を生み出している。南米、中東、およびアフリカは依然として初期段階の地域であり、初期の機会は公共部門、金融サービス、およびエネルギープグラムに関連している。
アジア太平洋ポスト量子暗号移行サービス市場
アジア太平洋地域は2032年までに32.94%のCAGRで拡大すると予測されている。韓国は2025年12月の国家パイロットプログラムを通じて、16の暗号モジュールおよび19の耐量子移行事例を実証した。国内標準、クラウドインフラの拡張、および国家支援の技術プログラムは、ローカライズされたサービス要件を生み出す可能性がある。日本のサイバーセキュリティおよびポスト量子暗号アジェンダは、機密データおよび重要システムの保護を重要な優先事項として特定している。インドもまた、重要インフラに向けた国家的アプローチを論じる耐量子エコシステム文書を公表している。これらの動向は、グローバル標準を国家アルゴリズム、現地規制、および地域の技術エコシステムに適応させることができるサービスモデルを支援する。
競合ランドスケープ
市場集中度
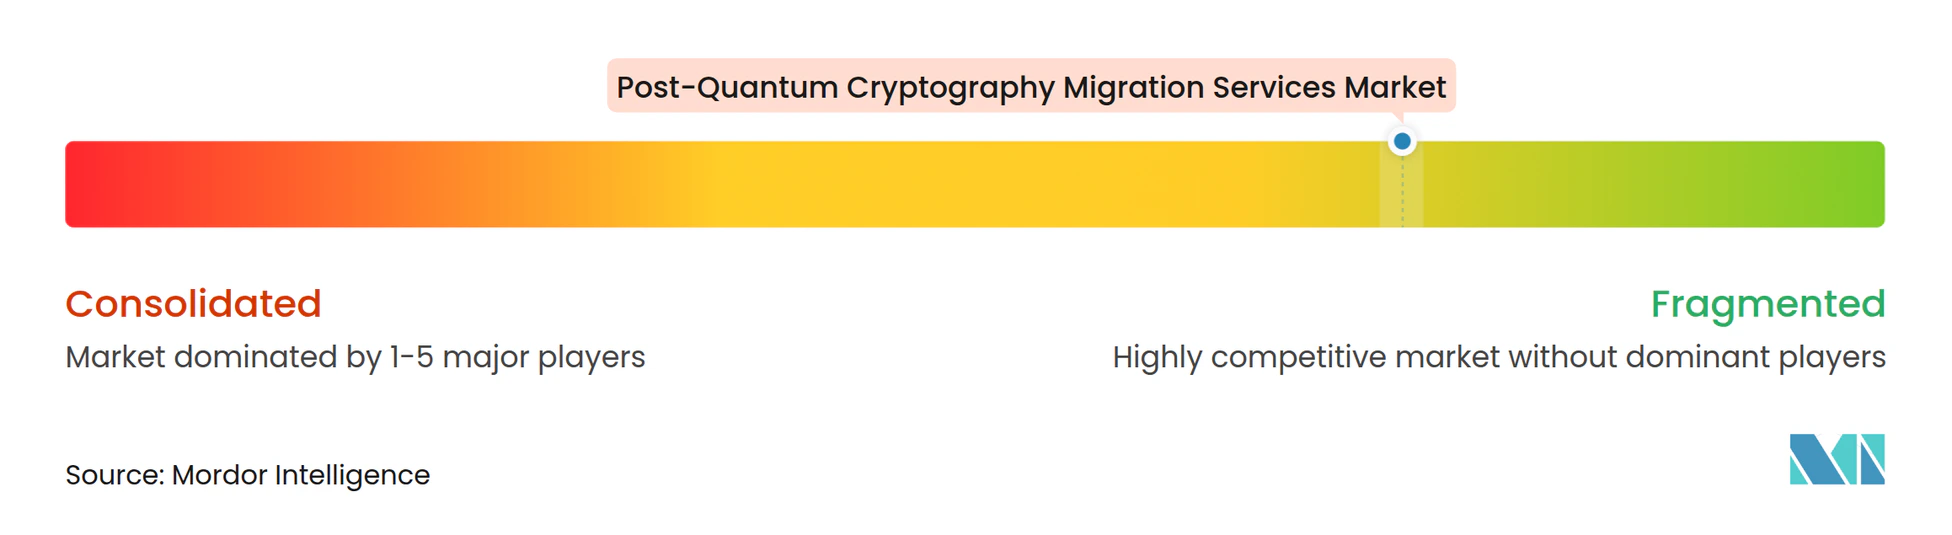
ポスト量子暗号移行サービス市場は、単一のプロバイダーがすべてのサービスタイプ、地域、および顧客環境をカバーしているわけではないため、断片化しています。IBM Consulting、Accenture、Deloitte、Capgemini、TCS、Wipro、Infosys、HCLTech、NTT DATA、Evidenなどのグローバルなサービス企業が変革プログラムを競っています。SandboxAQ、PQShield、QuSecure、Keyfactor、DigiCert、Thales、Entrust、CryptoNext Security、ISARAなどの専門プロバイダーは、暗号化スタックの特定の層に焦点を当てています。AWS、Microsoft、Google、Cloudflareなどのハイパースケーラーは、クラウドインフラに量子安全オプションを組み込むことで移行に影響を与えています。この組み合わせにより、購入者は1つのベンダーではなくプロバイダーのエコシステムを必要とすることが多いです。
探索、証明書管理、ハードウェア保証、アルゴリズム統合、およびシステム統合を別々の活動として提供することが困難なため、パートナーシップが重要になっています。EntrustとIBM Consultingは2026年4月に、EntrustのCryptographic Security PlatformとIBM ConsultingのQuantum Safe Migration Orchestratorを組み合わせたコラボレーションを発表しました。Keyfactor、IBM Consulting、Thales、およびQuantinuumは2025年8月にQuantum-Safe 360 Allianceを結成し、エンタープライズの準備態勢に向けたガイダンスと専門知識を提供しています。IBMとTelefónica Techも2025年1月に量子安全セキュリティサービスの開発・提供に向けたコラボレーションを締結しました。これらの動きは、ポスト量子暗号移行サービス産業が補完的な能力を中心に提供ネットワークを形成していることを示しています。
技術的差別化は、自動探索、クリプト・アジリティミドルウェア、証明書自動化、および検証済みハードウェアを中心としています。QuSecureは2026年9月に米国陸軍においてQuProtect R3のTRL-7運用準備態勢を報告しました。Thales TCTは2026年8月にLuna T-SeriesのHSMがFIPS 140-3レベル3の検証を受けたと報告しました。探索の出力を修復および運用制御に結びつけることができるプロバイダーは、顧客プログラムを遅らせるハンドオフを削減できます。組み込みデバイスの暗号化部品表自動化、小規模組織向けのマネージドサービス、およびオープンソースソフトウェアサプライチェーンのガバナンスに機会が残っています。ポスト量子暗号移行サービス市場は、移行を測定可能で相互運用可能かつ長期的に管理しやすくする企業に報いるでしょう。
ポスト量子暗号移行サービス産業のリーダー企業
-
International Business Machines Corporation
-
Accenture plc
-
Capgemini SE
-
Deloitte Touche Tohmatsu Limited
-
Tata Consultancy Services Limited
- 注:主要企業の掲載順は順位を示すものではありません。
ポスト量子暗号移行サービス市場 このレポートでカバーされる企業
- International Business Machines Corporation
- Accenture plc
- Capgemini SE
- Deloitte Touche Tohmatsu Limited
- Tata Consultancy Services Limited
- PwC International Limited
- KPMG International Cooperative
- Ernst & Young Global Limited
- Thales S.A.
- Entrust Corporation
- SandboxAQ LLC
- PQShield Limited
- QuSecure, Inc.
- Keyfactor, Inc.
- DigiCert, Inc.
- ISARA Corporation
- CryptoNext Security
- Microsoft Corporation
- Amazon Web Services, Inc.
- Google LLC
- Cloudflare, Inc.
- NTT DATA Corporation
- HCLTech
- Wipro Limited
- Infosys Limited
- Eviden
- Quantinuum Ltd.
- NXP Semiconductors N.V.
最近の産業開発事情 ポスト量子暗号移行サービス市場
- 2026年10月:Microsoftは、認証局が管理された環境で相互運用性を評価するためのポスト量子暗号TLSパイロットプログラムを開始し、組織が証明書依存関係のインベントリ化と非本番PQCテスト環境の構築を直ちに開始するよう助言しました。
- 2026年9月:QuSecureは、米国陸軍のプロジェクト・コンバージェンス・キャップストーン6において、EO-14412の拘束力のある連邦移行期限の下で戦術的ミッションシステムに量子耐性通信と暗号探索を提供し、QuProtect R3のTRL-7運用準備態勢を実証しました。
- 2026年8月:Thales TCTのLuna T-SeriesのHSMがFIPS 140-3レベル3の検証(ファームウェア7.15.1)を取得し、ML-DSA、ML-KEM、およびLMSアルゴリズムをカバーし、NSA CNSA Suite 2.0のすべてのPQCアルゴリズムの下で検証された最初の米国製PQC対応HSMとなりました。
- 2026年6月:SandboxAQは米国商務省から500 ミリオン 米ドルのコミットメントを受け、EO-14412の下で義務付けられたPQCインベントリを開始する連邦機関向けの自動暗号探索ツールとしてAQtive Guardプラットフォームを確認しました。
グローバルポスト量子暗号移行サービス市場レポートの範囲
ポスト量子暗号移行サービス市場は、組織が量子脆弱アルゴリズムから量子耐性代替手段へ暗号化システムを移行するのを支援するアドバイザリー、コンサルティング、実装、統合、テスト、およびマネージドサービスから生成される収益で構成されています。これらのサービスは通常、暗号探索、インベントリ作成、リスク評価、移行ロードマッピング、アルゴリズムおよびプロトコルの置換、PKIおよび証明書の移行、相互運用性テスト、および移行後の検証をカバーします。NISTの移行ガイダンスは、探索、暗号化インベントリ、リスク分析、および優先順位付けされた修復を移行プロセスの中核コンポーネントとして特定しています。
ポスト量子暗号移行サービス市場レポートは、サービスタイプ(戦略・ガバナンス・移行ロードマッピング、暗号探索・インベントリ・リスク優先順位付け、PQCアルゴリズム統合・修復、PKI・証明書・デジタルアイデンティティ移行、ネットワーク・TLS・セキュアプロトコル移行、テスト・検証・パフォーマンス最適化、その他のサービス)、移行対象(アプリケーションおよびソースコード、PKI・証明書・デジタルアイデンティティ、ネットワークおよびセキュアプロトコル、クラウドワークロードおよびデータプラットフォーム、HSM・鍵管理・シークレット、その他の移行対象)、展開モデル(クラウドベース、オンプレミス、ハイブリッド)、組織規模(大企業、中小企業)、エンドユーザー産業(銀行・金融サービス・保険(BFSI)、ITおよび通信、政府・公共行政、医療および医療機器、エネルギーおよびユーティリティ、その他のエンドユーザー産業)、地域(北米、南米、欧州、アジア太平洋、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| 戦略・ガバナンス・移行ロードマッピング |
| 暗号探索・インベントリ・リスク優先順位付け |
| PQCアルゴリズム統合・修復 |
| PKI・証明書・デジタルアイデンティティ移行 |
| ネットワーク・TLS・セキュアプロトコル移行 |
| テスト・検証・パフォーマンス最適化 |
| その他のサービス |
| アプリケーションおよびソースコード |
| PKI・証明書・デジタルアイデンティティ |
| ネットワークおよびセキュアプロトコル |
| クラウドワークロードおよびデータプラットフォーム |
| HSM・鍵管理・シークレット |
| その他の移行対象 |
| クラウドベース |
| オンプレミス |
| ハイブリッド |
| 大企業 |
| 中小企業 |
| 銀行・金融サービス・保険(BFSI) |
| ITおよび通信 |
| 政府・公共行政 |
| 医療および医療機器 |
| エネルギーおよびユーティリティ |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| 南米 | ブラジル |
| メキシコ | |
| その他の南米 | |
| 欧州 | 英国 |
| ドイツ | |
| フランス | |
| イタリア | |
| その他の欧州 | |
| アジア太平洋 | 中国 |
| 日本 | |
| 韓国 | |
| インド | |
| オーストラリアおよびニュージーランド | |
| その他のアジア太平洋 | |
| 中東 | イスラエル |
| サウジアラビア | |
| アラブ首長国連邦 | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| その他のアフリカ |
| サービスタイプ別 | 戦略・ガバナンス・移行ロードマッピング | |
| 暗号探索・インベントリ・リスク優先順位付け | ||
| PQCアルゴリズム統合・修復 | ||
| PKI・証明書・デジタルアイデンティティ移行 | ||
| ネットワーク・TLS・セキュアプロトコル移行 | ||
| テスト・検証・パフォーマンス最適化 | ||
| その他のサービス | ||
| 移行対象別 | アプリケーションおよびソースコード | |
| PKI・証明書・デジタルアイデンティティ | ||
| ネットワークおよびセキュアプロトコル | ||
| クラウドワークロードおよびデータプラットフォーム | ||
| HSM・鍵管理・シークレット | ||
| その他の移行対象 | ||
| 展開モデル別 | クラウドベース | |
| オンプレミス | ||
| ハイブリッド | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| エンドユーザー産業別 | 銀行・金融サービス・保険(BFSI) | |
| ITおよび通信 | ||
| 政府・公共行政 | ||
| 医療および医療機器 | ||
| エネルギーおよびユーティリティ | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| 南米 | ブラジル | |
| メキシコ | ||
| その他の南米 | ||
| 欧州 | 英国 | |
| ドイツ | ||
| フランス | ||
| イタリア | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| 韓国 | ||
| インド | ||
| オーストラリアおよびニュージーランド | ||
| その他のアジア太平洋 | ||
| 中東 | イスラエル | |
| サウジアラビア | ||
| アラブ首長国連邦 | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| その他のアフリカ | ||
レポートで回答される主要な質問
ポスト量子暗号移行サービス市場の規模はどのくらいですか?
ポスト量子暗号移行サービス市場規模は、2026年の0.64 ビリオン 米ドル、2027年の0.81 ビリオン 米ドルから、2032年までに2.92 ビリオン 米ドルへと拡大する見込みであり、2027年から2032年にかけてCAGR 29.23%を記録すると予測されます。
銀行はなぜポスト量子セキュリティプログラムを優先しているのですか?
BFSIは2026年に34.28%のシェアを占め、長期保存される金融記録、決済システム、アイデンティティインフラ、およびハーベスト・ナウ・デクリプト・レイターリスクによって牽引されています。
最も急速に拡大している移行対象は何ですか?
PKI・証明書・デジタルアイデンティティは、組織がトラスト階層と証明書運用を更新するにつれて、2032年にかけてCAGR 32.76%で拡大する見込みです。
なぜ企業はアルゴリズム置換の前に暗号探索が必要なのですか?
探索は、組み込みアルゴリズム、証明書、鍵、ライブラリ、およびサードパーティの依存関係を特定し、これらが移行プログラムを遅らせたり弱めたりする可能性があります。
ポスト量子移行サービスの予測が最も強い地域はどこですか?
アジア太平洋地域は、国内標準活動、クラウド投資、および政府主導のプログラムに支えられ、2032年にかけてCAGR 32.94%で拡大する見込みです。