
Tamanho e Participação do Mercado de Serviços Gerenciados de Criptografia Pós-Quântica
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
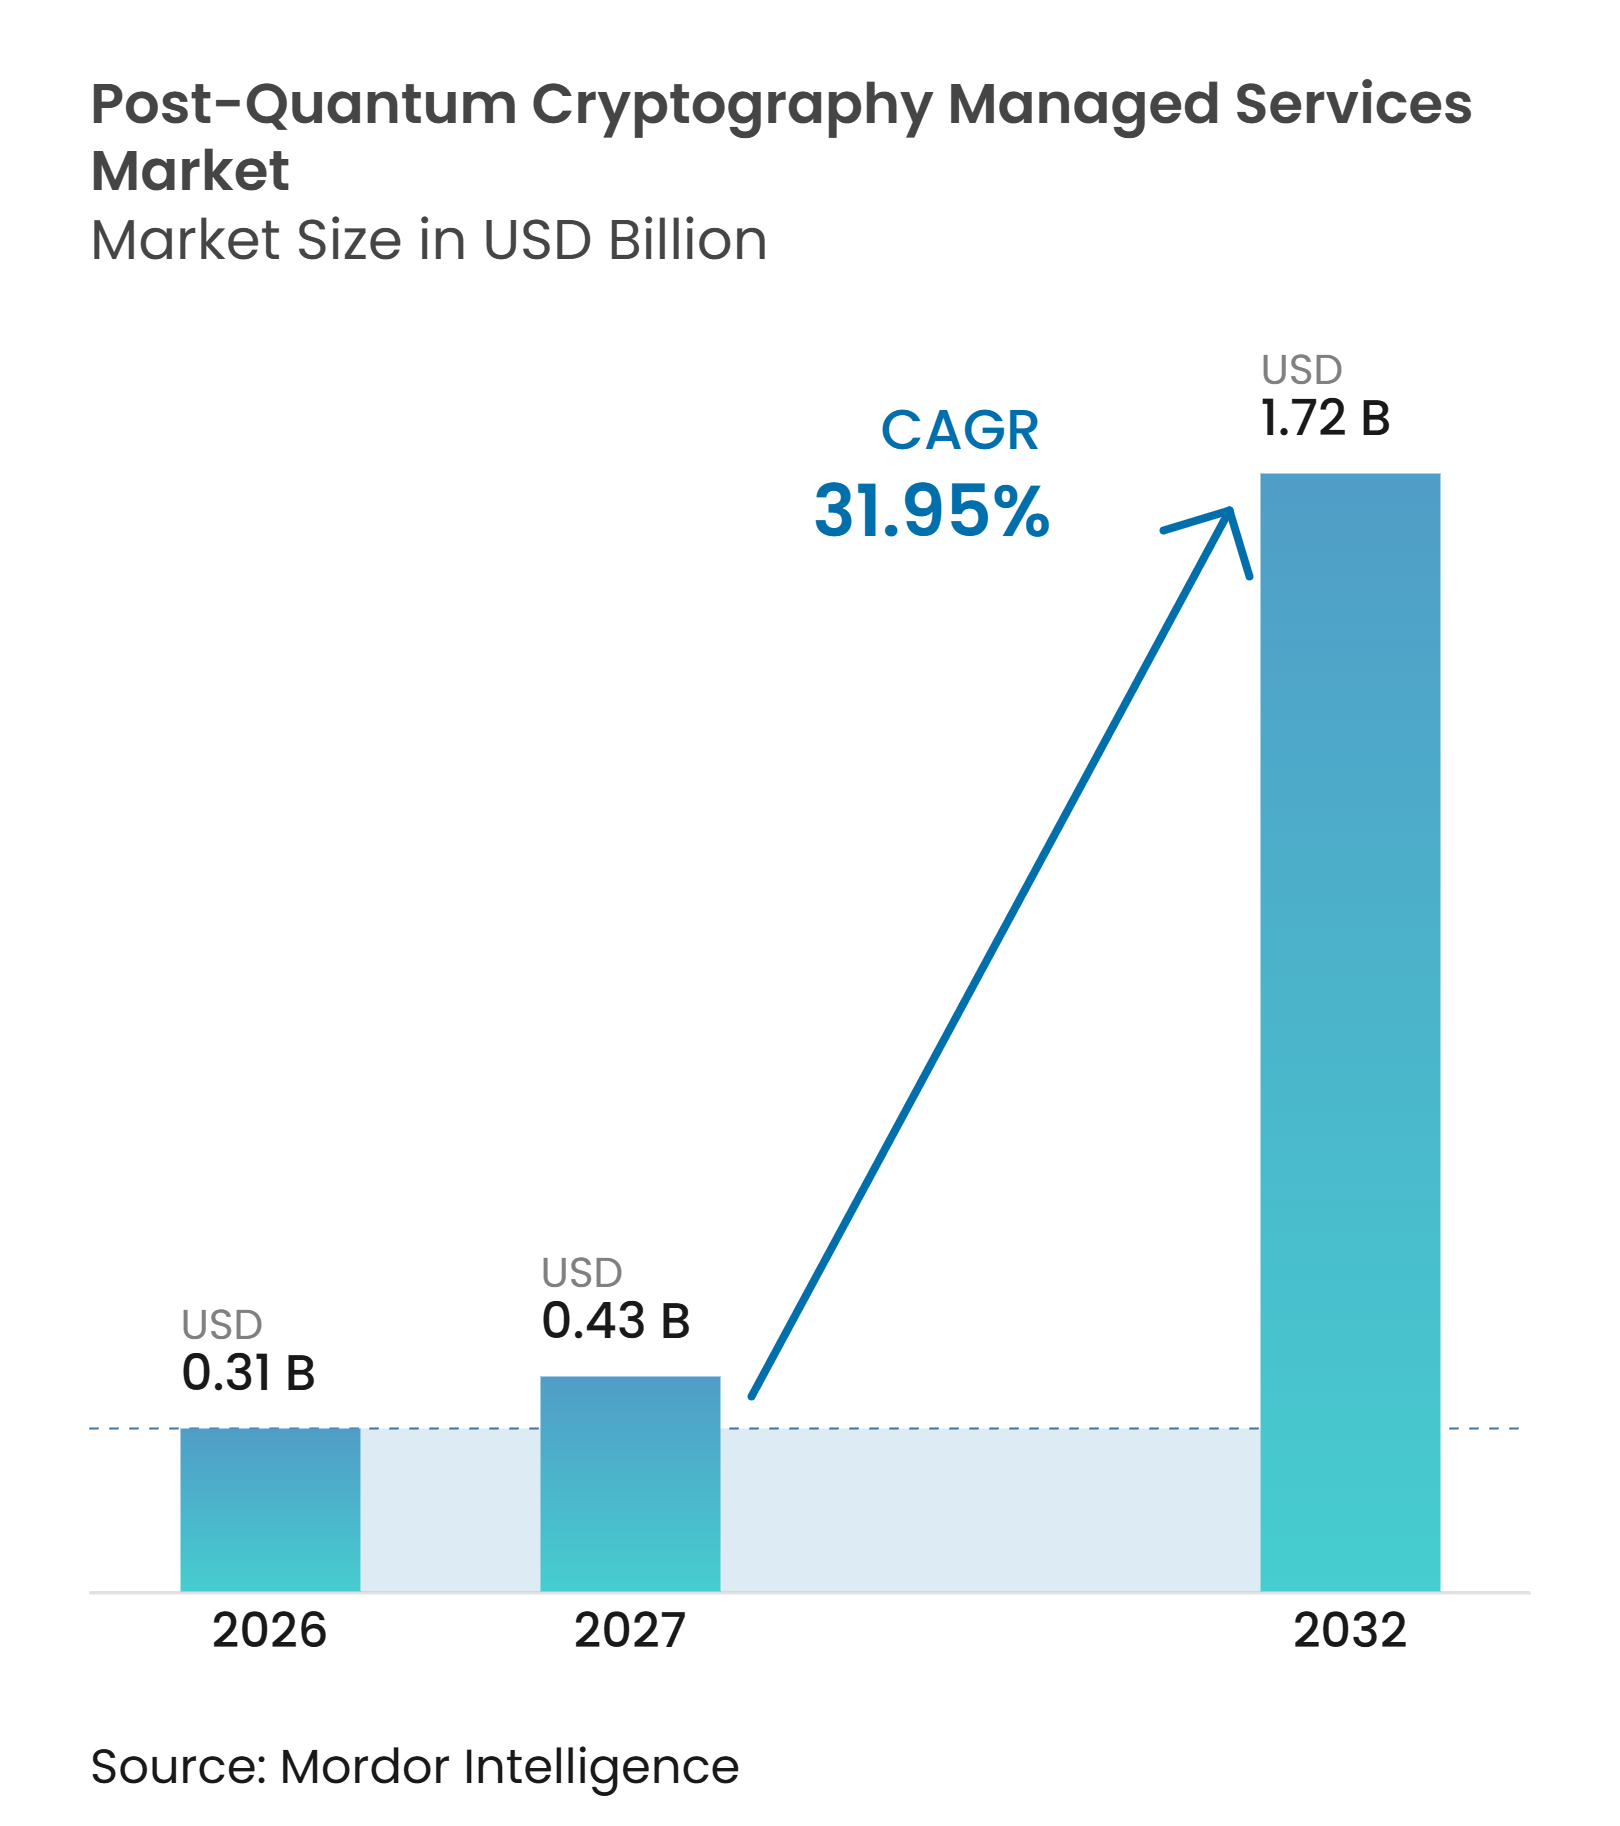
| Tamanho do Mercado (2027) | 0.43 Bilhões de dólares |
| Tamanho do Mercado (2032) | 1.72 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 31.95 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços Gerenciados de Criptografia Pós-Quântica pela Mordor Intelligence
O tamanho do mercado de serviços gerenciados de criptografia pós-quântica está projetado para se expandir de 0,31 bilhões de USD em 2026 para 0,43 bilhões de USD em 2027, e para 1,72 bilhões de USD até 2032, registrando um CAGR de 31,95% entre 2027 e 2032. O mercado de serviços gerenciados de criptografia pós-quântica está migrando de testes limitados para programas de migração empresarial, à medida que os padrões técnicos e os prazos do setor público tornam o planejamento mais urgente. Os padrões finalizados do NIST oferecem aos compradores uma base comum para criptografia, assinaturas e decisões de aquisição. Os requisitos de conformidade também se estendem além das agências governamentais, pois contratantes e fornecedores devem se preparar para a mesma transição. Os provedores estão respondendo com serviços de descoberta, implementação e criptoagilidade gerenciada para ajudar as organizações a navegar em ambientes complexos. A principal oportunidade reside na combinação do trabalho de migração com o gerenciamento contínuo de certificados, chaves e algoritmos em sistemas de nuvem e legados.
Principais Conclusões do Relatório
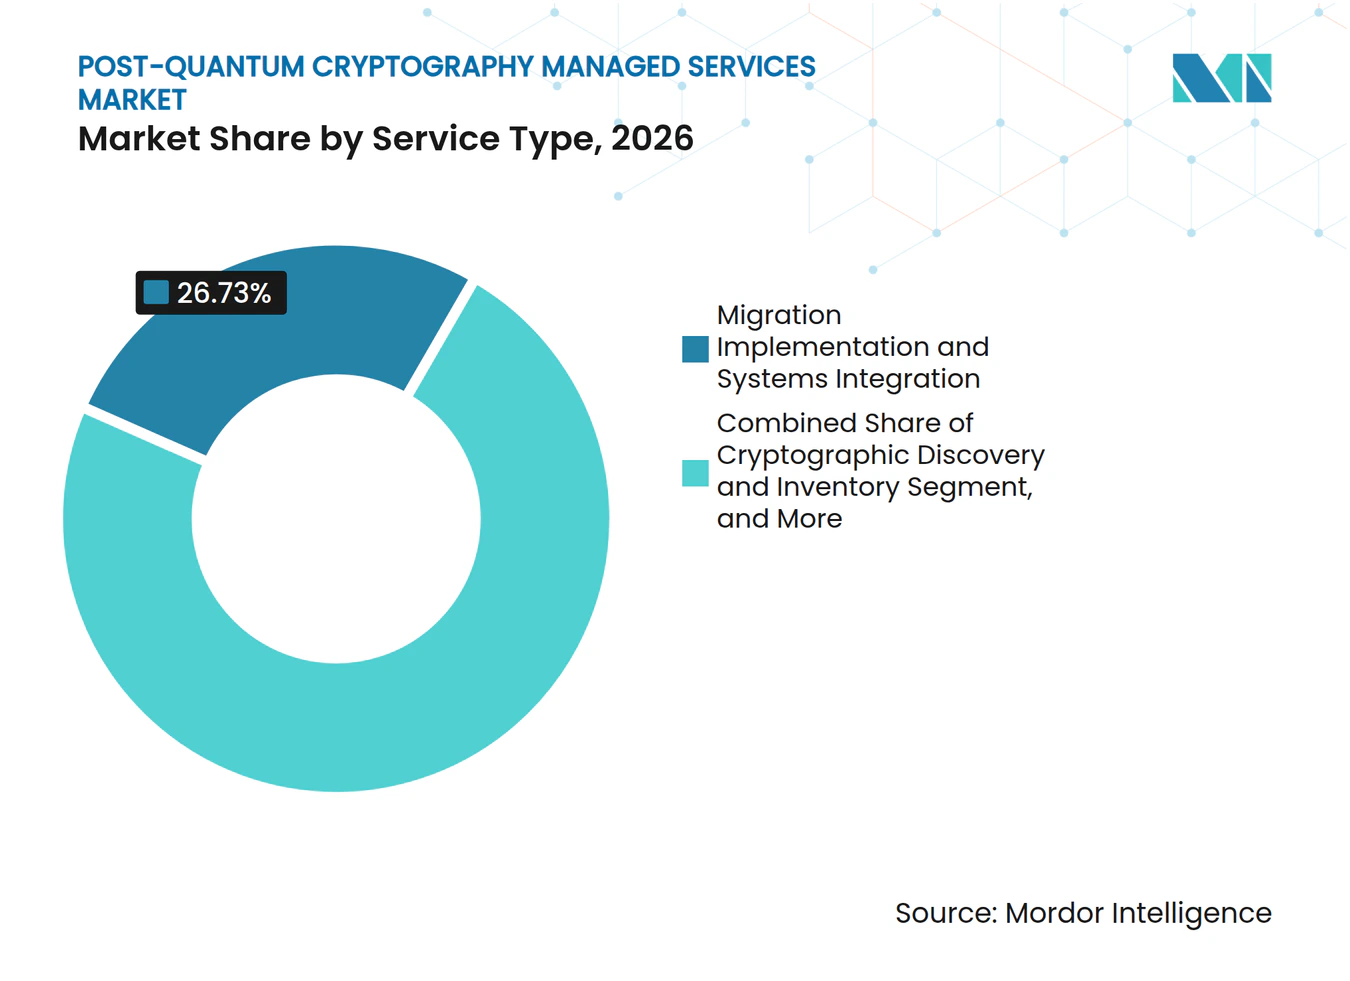
- Por tipo de serviço, Implementação de Migração e Integração de Sistemas deteve 26,73% da participação do mercado de serviços gerenciados de criptografia pós-quântica em 2026, enquanto Criptoagilidade Gerenciada e Remediação Contínua está projetada para se expandir a um CAGR de 32,28% até 2032.
- Por ativo criptográfico, Infraestrutura de Chave Pública e Certificados Digitais responderam por 29,41% do tamanho do mercado de serviços gerenciados de criptografia pós-quântica em 2026, enquanto Assinatura de Código e Cadeia de Suprimentos de Software está projetada para se expandir a um CAGR de 33,26% até 2032.
- Por modelo de implantação, Baseado em Nuvem deteve 67,89% da participação de mercado em 2026 e está projetado para se expandir a um CAGR de 34,74% até 2032.
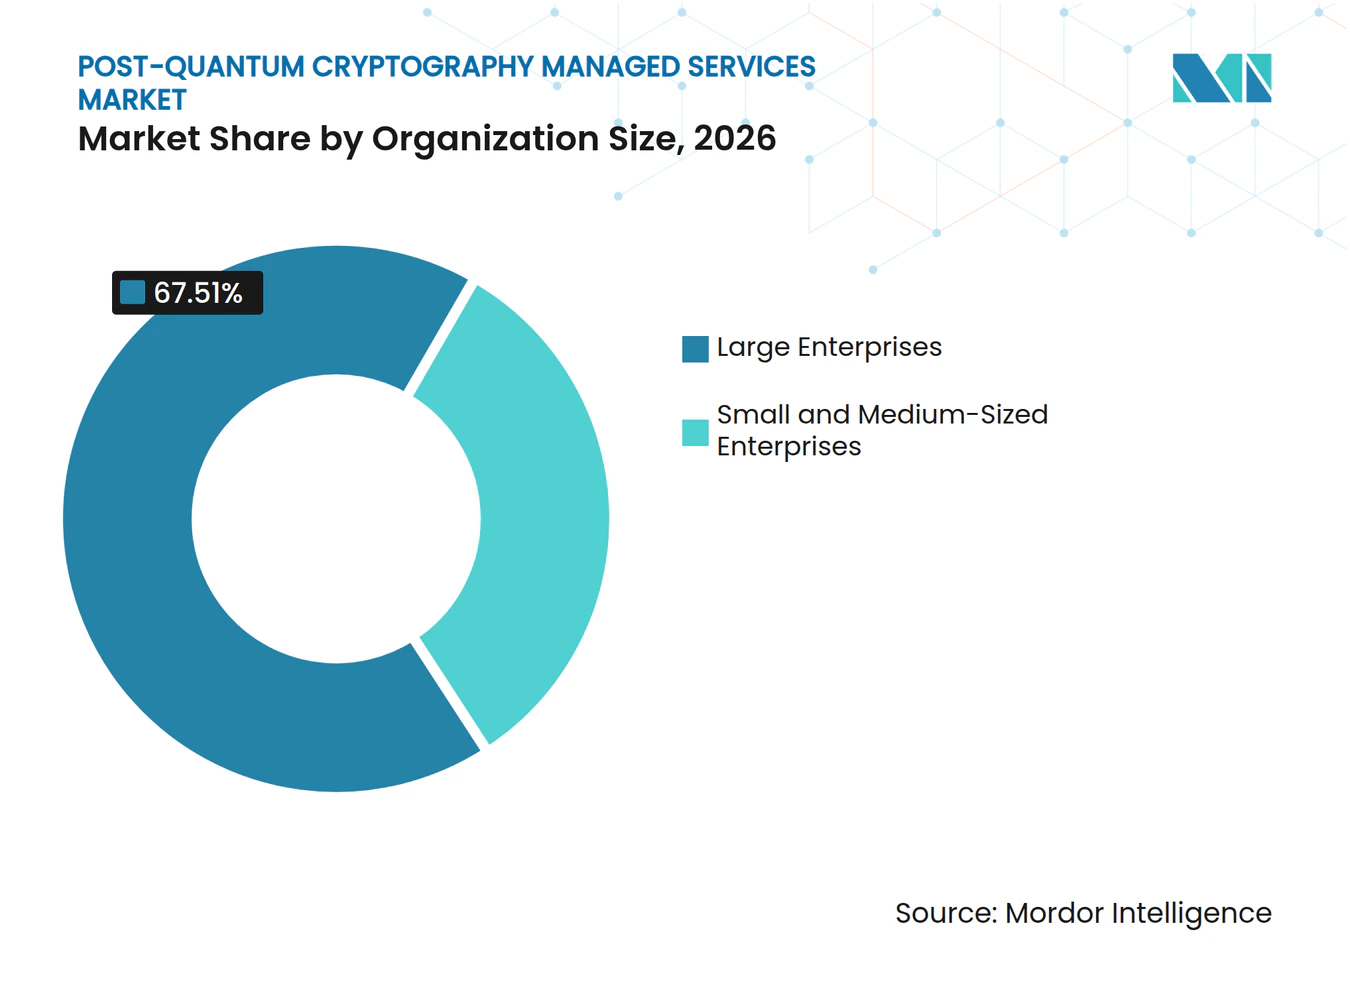
- Por tamanho da organização, Grandes Empresas detiveram 67,51% da participação de mercado em 2026, enquanto Pequenas e Médias Empresas estão projetadas para se expandir a um CAGR de 32,43% até 2032.
- Por setor do usuário final, BFSI deteve 28,39% da participação de mercado em 2026, enquanto Governo e Administração Pública está projetado para se expandir a um CAGR de 33,61% até 2032.
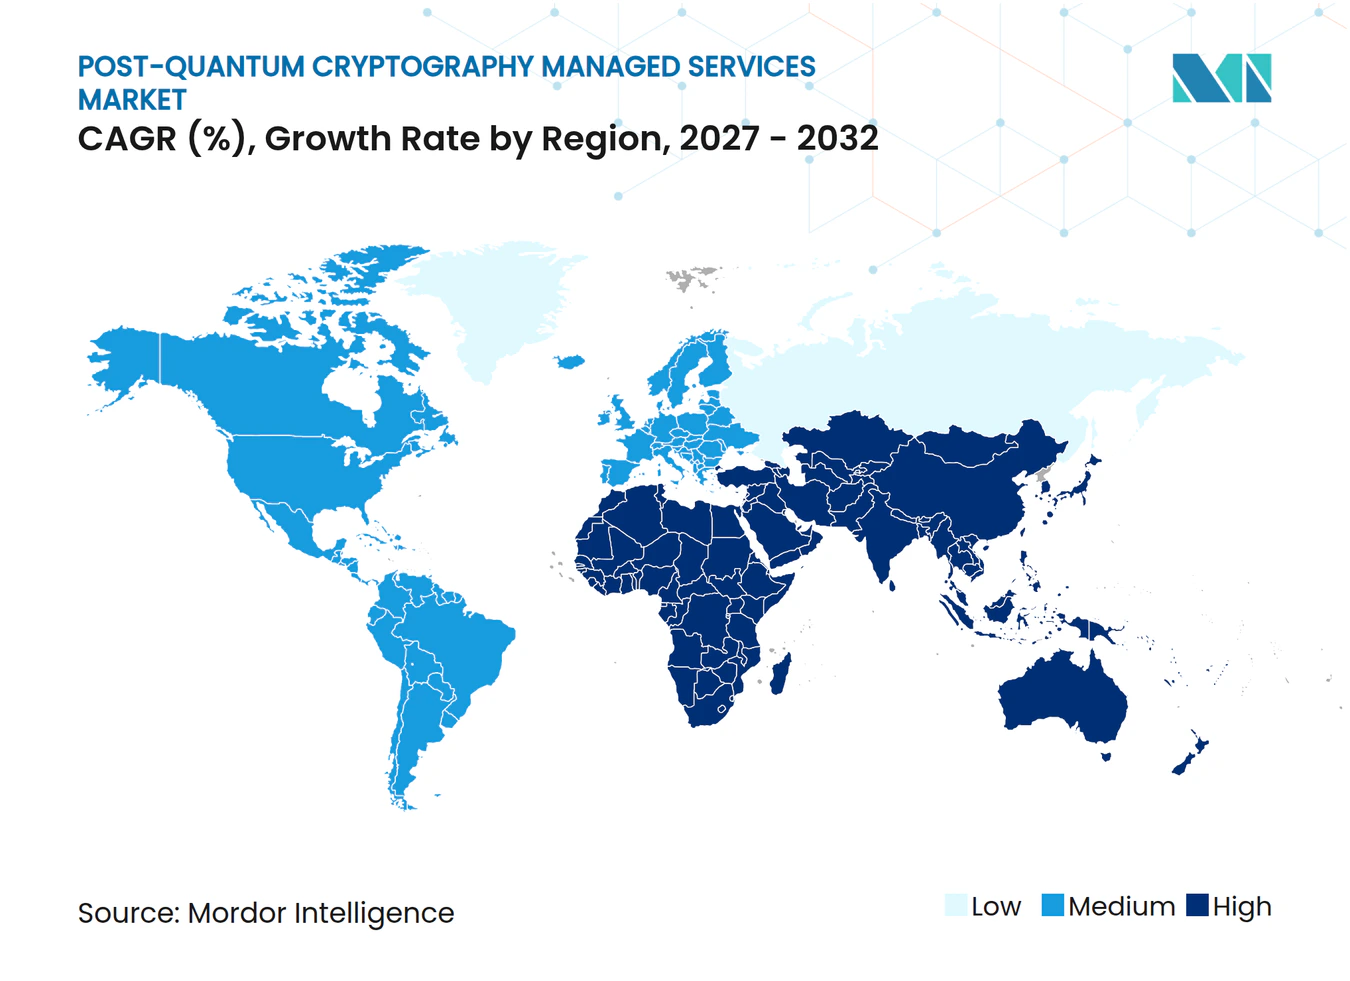
- Por geografia, a América do Norte deteve 41,67% da participação de mercado em 2026 no mercado de serviços gerenciados de criptografia pós-quântica, enquanto a Ásia-Pacífico está projetada para se expandir a um CAGR de 32,94% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| IMPULSIONADOR | (~) % DE IMPACTO NO CAGR PREVISTO | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Migração Obrigatória para Algoritmos Padronizados pelo NIST | +8.5% | Global, com pressão de curto prazo concentrada na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Exposição do Tipo Coleta-Agora-Decifra-Depois de Dados de Longa Duração | +7.0% | Global, com maior relevância em BFSI, governo e saúde | Curto prazo (≤ 2 anos) |
| Expansão de Nuvem e TI Híbrida Aumentando a Complexidade Criptográfica | +4.5% | Global, com maior relevância na Ásia-Pacífico e América do Norte | Médio prazo (2-4 anos) |
| Compressão do Ciclo de Vida de Certificados Criando Demanda Contínua por Operações de Criptografia Pós-Quântica | +3.8% | América do Norte e Europa, com expansão para a Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Escassez de Competências Empresariais em Criptografia e Criptoagilidade | +3.2% | Global, com alta relevância na América do Sul, Oriente Médio e África | Médio prazo (2-4 anos) |
| Inventário Criptográfico de Materiais Tornando-se um Controle Operacional | +2.5% | América do Norte, Índia e Europa | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Migração Obrigatória para Algoritmos Padronizados pelo NIST
Requisitos federais e internacionais tornaram a migração pós-quântica uma questão de conformidade, e não uma atualização de segurança opcional. O NIST finalizou o FIPS 203, o FIPS 204 e o FIPS 205 em agosto de 2024, fornecendo padrões para planejamento de migração e design de produtos.[1] A Ordem Executiva dos EUA 14412, de junho de 2026, exige que as agências federais façam a transição para o estabelecimento de chaves até 31 de dezembro de 2030 e para assinaturas digitais até 31 de dezembro de 2031. Os contratantes abrangidos enfrentam a mesma diretriz, o que traz demanda para a cadeia de suprimentos comercial. O mercado de serviços gerenciados de criptografia pós-quântica, portanto, se beneficia de gastos antecipados em descoberta de ativos, roteiros de migração e planos de implementação. O NIST também selecionou o HQC como mecanismo de encapsulamento de chaves de backup em março de 2025, adicionando mais um algoritmo que as organizações devem considerar em seus programas de migração.
Exposição do Tipo Coleta-Agora-Decifra-Depois de Dados de Longa Duração
O risco de coleta-agora-decifra-depois torna o momento da proteção importante para dados que devem permanecer confidenciais por muitos anos. Um estudo revisado por pares de 2026 constatou que a migração pós-quântica tardia pode deixar dados de alta retenão expostos por períodos prolongados, enquanto a troca de chaves híbrida pode reduzir a janela de exposição. Saúde, governo, serviços financeiros e comunicações via satélite possuem registros e comunicações de longa duração que requerem priorização. Os provedores podem diferenciar seus serviços classificando os ativos de acordo com a confidencialidade, o período de retenção e a frequência de transmissão. Essa abordagem direciona recursos escassos de implementação para os ativos onde o atraso tem maior consequência. A Cisco descreveu a coleta de dados por agentes vinculados a estados como um risco atual que as organizações devem abordar antes que computadores quânticos criptograficamente relevantes estejam disponíveis.
Compressão do Ciclo de Vida de Certificados Criando Demanda Contínua por Operações de Criptografia Pós-Quântica
Períodos de validade de certificados mais curtos estão criando uma razão operacional para melhorar a automação antes que a migração pós-quântica completa seja iniciada. O cronograma do CA/Browser Forum reduz o tempo máximo de vida do certificado TLS para 200 dias a partir de março de 2026, 100 dias em 2027 e 47 dias até março de 2029.[2] As organizações que gerenciam grandes conjuntos de certificados precisam de renovação automatizada, inventário e controles de política para cumprir esses prazos. Esses mesmos controles permitem alterações frequentes em chaves e algoritmos durante uma transição pós-quântica. O mercado de serviços gerenciados de criptografia pós-quântica se beneficia dessa sobreposição, pois projetos de gerenciamento de certificados podem evoluir para compromissos mais amplos de criptoagilidade. A Microsoft iniciou um piloto de TLS pós-quântico em agosto de 2026, permitindo que autoridades certificadoras e empresas testem a autenticação ML-DSA-87 antes de um uso mais amplo.
Expansão de Nuvem e TI Híbrida Aumentando a Complexidade Criptográfica
Sistemas multinuvem, cargas de trabalho em contêineres e identidades não humanas aumentam o número de ativos criptográficos que uma organização deve identificar e gerenciar. Um estudo revisado por pares de 2026 constatou que atrasar um programa de migração para a nuvem de 2026 para 2030 pode aumentar materialmente a proporção de uma janela de confidencialidade exposta a riscos de decifração posterior. As ferramentas de nuvem são úteis para a descoberta porque podem coletar dados de inventário em planos de controle de nuvem e ambientes híbridos. O Google Cloud publicou um roteiro para ML-KEM, ML-DSA, SLH-DSA e importação de chaves seguras contra ameaças quânticas em seus serviços. O mercado de serviços gerenciados de criptografia pós-quântica é apoiado por compradores que precisam de uma visão unificada de ambientes nativos de nuvem, locais e de tecnologia operacional. Os provedores que conseguem identificar criptografia não gerenciada nesses ambientes têm uma posição mais forte em compromissos empresariais complexos.
Análise de Impacto das Restrições*
| RESTRIÇÃO | (~) % DE IMPACTO NO CAGR PREVISTO | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Restrições de Interoperabilidade e Desempenho em Ambientes Legados | -2.5% | Global, com maior relevância em grandes empresas e infraestrutura crítica | Médio prazo (2-4 anos) |
| Requisitos de Transição Multijurisdicional Pouco Claros | -1.8% | Global, com maior atrito para organizações multinacionais | Longo prazo (≥ 4 anos) |
| Criptografia Oculta em Cadeias de Suprimentos de Software e Tecnologia Operacional | -1.3% | Global, concentrada em cadeias de suprimentos de manufatura, energia e defesa | Médio prazo (2-4 anos) |
| Relutância dos Clientes em Terceirizar Operações de Chaves de Alta Criticidade | -1.0% | Global, com maior relevância em BFSI, governo e defesa | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Restrições de Interoperabilidade e Desempenho em Ambientes Legados
A infraestrutura legada limita a velocidade da migração porque os algoritmos pós-quânticos utilizam chaves, assinaturas e recursos de memória maiores do que a criptografia mais antiga. Uma pesquisa publicada em 2026 constatou que uma transição da criptografia de curva elíptica para ML-KEM-768 reduziu o máximo de conexões de servidor por segundo em 33,6%.[3] A mesma pesquisa relatou um aumento nas falhas de cache L3 de 4,2% para 11,5%, mostrando a pressão que os novos algoritmos podem exercer sobre a infraestrutura existente. Dispositivos de rede, dispositivos embarcados, módulos de segurança de hardware e sistemas de mainframe podem precisar de atualizações antes de suportar a nova criptografia. Esses requisitos aumentam o custo do projeto e retardam a adoção em ambientes legados. O mercado de serviços gerenciados de criptografia pós-quântica ainda tem uma oportunidade em abordagens de gateway e proxy que podem introduzir proteção híbrida sem reescrever cada aplicação legada.
Requisitos de Transição Multijurisdicional Pouco Claros
As organizações multinacionais devem navegar por diferentes padrões, processos de certificação e datas de transição em suas regiões de operação. Os Estados Unidos utilizam os padrões do NIST, enquanto a China continua um processo de padronização paralelo que pode exigir escolhas técnicas separadas. Isso cria o risco de que uma organização precise manter múltiplas arquiteturas criptográficas para diferentes mercados. A AWS observou que países da América do Norte, Europa, Ásia-Pacífico e Oriente Médio emitiram orientações formais com diferentes cronogramas e requisitos setoriais. Regras separadas podem atrasar as aquisições porque as organizações precisam de políticas que funcionem em seus ambientes jurídicos e técnicos. O mercado de serviços gerenciados de criptografia pós-quântica pode abordar essa restrição por meio de inventários centralizados de ativos e gerenciamento de políticas que suportem múltiplos programas de conformidade.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Serviço:
Serviços de Implementação Lideram a Receita Enquanto a Agilidade Gerenciada Ganha ImpulsoImplementação de Migração e Integração de Sistemas deteve 26,73% da participação do mercado de serviços gerenciados de criptografia pós-quântica em 2026. Essa posição indica que os primeiros adotantes passaram da fase de avaliação para a fase de execução. A substituição de bibliotecas assimétricas em aplicações empresariais, sistemas de pagamento e hierarquias de infraestrutura de chave pública requer competências especializadas de integração. Esses projetos frequentemente envolvem testes de continuidade de negócios e coordenação com proprietários de infraestrutura. Criptoagilidade Gerenciada e Remediação Contínua está projetada para se expandir a um CAGR de 32,28% até 2032. Seu avanço reflete a necessidade de tratar a manutenção criptográfica como uma atividade contínua, e não como um programa único.
Descoberta e Inventário Criptográfico permanece um ponto de partida para as demais categorias de serviço, pois uma organização não pode priorizar ativos que não identificou. Avaliação de Risco e Priorização ajuda os clientes a classificar a exposição por período de retenção, sensibilidade dos dados e conectividade. Planejamento de Migração e Design de Roteiro é relevante para organizações que compreendem seu inventário, mas precisam de uma sequência de transição prática. Outros serviços incluem trabalhos para tecnologia operacional, protocolos personalizados e integração de módulos de segurança de hardware. Em abril de 2026, a Entrust e a IBM Consulting anunciaram um modelo de entrega conjunto que combina descoberta, roteiros baseados em risco, governança de migração e operações contínuas.[4] Esse tipo de compromisso agrupado apoia relacionamentos mais longos com clientes no mercado de serviços gerenciados de criptografia pós-quântica.



Por Ativo Criptográfico:
A Infraestrutura de Chave Pública Forma a Maior Base Enquanto a Assinatura de Código Avança RapidamenteInfraestrutura de Chave Pública e Certificados Digitais responderam por 29,41% do tamanho do mercado de serviços gerenciados de criptografia pós-quântica em 2026. O segmento do mercado de serviços gerenciados de criptografia pós-quântica reflete o uso extensivo de certificados X.509 em infraestruturas empresariais e voltadas para a internet. Autoridades certificadoras, equipes internas de infraestrutura de chave pública e proprietários de aplicações devem se coordenar quando os perfis de certificados e os métodos de assinatura mudam. Assinatura de Código e Cadeia de Suprimentos de Software está projetada para se expandir a um CAGR de 33,26% até 2032. A categoria recebe atenção porque os artefatos de software podem ter longos períodos de validade e devem permanecer confiáveis após a distribuição. A migração de assinatura de código também depende de um registro claro de algoritmos, chaves, cadeias de certificados e sistemas de compilação.
TLS, VPN e criptografia de rede registraram progresso visível de interoperabilidade à medida que serviços em escala de internet começam a suportar troca de chaves híbrida. A Cloudflare relatou em 2026 que mais de dois terços do tráfego TLS gerado por humanos em sua rede utilizava proteção híbrida ML-KEM. Módulos de Segurança de Hardware e sistemas de Gerenciamento de Chaves requerem planejamento cuidadoso porque são âncoras de confiança duráveis com ciclos de validação e substituição. A Entrust recebeu a certificação CAVP em setembro de 2025 para suporte a ML-DSA, ML-KEM e SLH-DSA no firmware nShield 5. Bancos de dados, backups e arquivos têm um papel central no gerenciamento de riscos de longa retenção. Outros ativos incluem produtos embarcados e protocolos proprietários que necessitam de trabalho de implementação específico para cada caso.
Por Modelo de Implantação:
A Entrega em Nuvem Lidera Enquanto os Controles Locais Permanecem RelevantesA implantação Baseada em Nuvem deteve 67,89% da participação do mercado de serviços gerenciados de criptografia pós-quântica em 2026 e está projetada para se expandir a um CAGR de 34,74% até 2032. Os compradores utilizam a entrega em nuvem para ferramentas de descoberta e inventário porque os agentes podem coletar dados em sistemas distribuídos sem implantação extensiva no local. A entrega baseada em consumo também reduz o custo inicial para organizações que começam com um escopo limitado. As plataformas de nuvem podem integrar a descoberta com o gerenciamento de chaves em nuvem e controles de certificados. O modelo é especialmente relevante para organizações com múltiplas contas de nuvem pública e cargas de trabalho em rápida mudança. Ele não elimina a necessidade de controles locais onde o material de chave ou aplicações críticas devem permanecer em ambientes isolados.
A implantação Local continua a atender clientes com regras de soberania de dados, redes isoladas ou requisitos de controle direto sobre chaves criptográficas. A Thales descreveu o firmware Luna HSM com suporte nativo a ML-KEM e ML-DSA para clientes que preparam infraestrutura de confiança local.[5] Os designs híbridos combinam módulos de segurança de hardware locais com descoberta baseada em nuvem, gerenciamento de ciclo de vida e serviços gerenciados. Esse arranjo pode ser adequado para grandes empresas que operam tanto ambientes legados quanto ambientes de nuvem. O IETF publicou um rascunho do perfil de agilidade ACME para criptografia pós-quântica que descreve um caminho para a interoperabilidade entre sistemas de certificados em nuvem e locais. O mercado de serviços gerenciados de criptografia pós-quântica se beneficia quando os provedores conseguem suportar esses modelos operacionais mistos.
Por Tamanho da Organização:
Grandes Empresas Respondem pelos Gastos Atuais, Enquanto as PMEs Ampliam o AcessoGrandes Empresas detiveram 67,51% da participação do mercado de serviços gerenciados de criptografia pós-quântica em 2026. Elas possuem extensos conjuntos de certificados, múltiplos ambientes de nuvem, infraestrutura legada e orçamento para financiar programas plurianuais. Seus requisitos geralmente incluem consultoria externa, implementação, governança e serviços gerenciados. Pequenas e Médias Empresas estão projetadas para se expandir a um CAGR de 32,43% até 2032. As ofertas gerenciadas podem reduzir as barreiras de entrada para organizações que não possuem equipes dedicadas de criptografia. Os requisitos da cadeia de suprimentos também trazem fornecedores menores para o planejamento de migração quando clientes maiores solicitam certificados seguros contra ameaças quânticas ou controles atualizados.
As grandes organizações têm maior probabilidade de já terem iniciado inventários criptográficos, enquanto muitas organizações menores ainda não mapearam suas dependências assimétricas. Programas apoiados pelo governo podem reduzir essa lacuna ao apoiar a descoberta e a avaliação para fornecedores do setor público. Os serviços gerenciados baseados em nuvem oferecem um caminho prático para clientes menores, pois não exigem grandes compromissos de capital. Os provedores de serviços precisam de fluxos de trabalho claros para integração, descoberta de ativos e remediação para atender a esse grupo de clientes de forma eficaz. O mercado de serviços gerenciados de criptografia pós-quântica pode ver as pequenas empresas capturarem uma parcela maior dos contratos, mesmo que as grandes empresas mantenham uma receita maior por compromisso. Essa diferença favorece os fornecedores que conseguem oferecer serviços repetíveis em vários níveis de complexidade.

Por Setor do Usuário Final:
BFSI Fornece a Maior Base Enquanto a Administração Pública Lidera a ExpansãoBFSI respondeu por 28,39% do tamanho do mercado de serviços gerenciados de criptografia pós-quântica em 2026. As instituições financeiras mantêm registros de longa duração e operam por meio de sistemas interconectados de pagamento, custódia, liquidação e identidade. O Grupo de Especialistas em Segurança Cibernética do G7 publicou um roteiro coordenado em janeiro de 2026 com foco em uma transição de 2030-32 para os sistemas mais críticos do setor. Esses requisitos sustentam a demanda por inventário, planejamento e suporte à migração. Governo e Administração Pública está projetado para se expandir a um CAGR de 33,61% até 2032. Os prazos nacionais tornam as aquisições públicas uma importante fonte de atividade de implementação.
O cronograma federal dos EUA cria uma necessidade plurianual para que as agências avaliem sistemas, preparem roteiros e substituam a criptografia vulnerável. O Japão aprovou o ML-KEM para uso governamental em abril de 2026, viabilizando o planejamento de aquisições do setor público. TI e telecomunicações têm necessidades significativas de infraestrutura de chave pública por meio de arquiteturas de segurança de rede e 5G. A saúde é relevante porque os registros de pacientes têm longos requisitos de confidencialidade. Energia e serviços públicos precisam de serviços especializados porque a tecnologia operacional pode ser difícil de inventariar e atualizar. Outros usuários finais incluem serviços profissionais, serviços financeiros de varejo e empresas de logística que respondem a obrigações de clientes e parceiros.
Análise Geográfica
Mercado de Serviços Gerenciados de Criptografia Pós-Quântica na América do Norte
A América do Norte detinha 41,67% da participação no mercado de serviços gerenciados de criptografia pós-quântica em 2026. O mercado de serviços gerenciados de criptografia pós-quântica na região possui o ambiente de migração do setor público mais prescritivo, liderado pela ordem executiva dos EUA de junho de 2026. A ordem estabelece datas de transição para o estabelecimento de chaves federais e assinaturas digitais, enquanto os contratantes também enfrentam obrigações relacionadas. O cronograma CNSA 2.0 da NSA acrescenta um requisito paralelo para sistemas de segurança nacional e a cadeia de fornecimento de defesa. O Canadá exige que os sistemas de tecnologia da informação governamentais migrem para a criptografia pós-quântica até 2035, com planos das agências previstos para 2026. As organizações de saúde e defesa na região têm alta exposição de retenção de longo prazo, o que apoia o trabalho inicial de descoberta e priorização.
Mercado de Serviços Gerenciados de Criptografia Pós-Quântica na Ásia-Pacífico
A Ásia-Pacífico deve expandir a um CAGR de 32,94% até 2032. O Japão aprovou o ML-KEM para uso governamental em abril de 2026 e está preparando um roteiro nacional de migração, o que fornece uma base para aquisições por parte das agências.[6] A NTT Data anunciou um serviço de gerenciamento de chaves quântico-seguro para sua plataforma de nuvem OpenCanvas em outubro de 2026. A Índia está posicionando os Inventários Criptográficos de Materiais como um controle para fornecedores de infraestrutura crítica de informação. A Coreia do Sul utilizou programas-piloto para apoiar a adoção em sistemas do setor público. A China continua a desenvolver seus próprios padrões e soluções de produção, o que adiciona complexidade para empresas globais que operam no país.
Mercado de Serviços Gerenciados de Criptografia Pós-Quântica na EMEA e América do Sul
A Europa possui relevância regulatória por meio do DORA e de obrigações mais amplas de resiliência para entidades financeiras e serviços essenciais. O mercado de serviços gerenciados de criptografia pós-quântica na região é sustentado por bancos e outras organizações reguladas que devem avaliar os riscos criptográficos. O Oriente Médio apresenta demanda vinculada a investimentos nacionais em computação quântica, programas de nuvem soberana e aquisições de infraestrutura crítica. A adoção na África ainda está em estágio inicial, e as restrições de infraestrutura limitam a demanda de implementação no curto prazo. A América do Sul apresenta atividade emergente em finanças digitais e proteção de dados, embora os requisitos vinculantes pós-quânticos sejam menos desenvolvidos. Essas condições criam oportunidades consultivas mais imediatas para operadores financeiros e de telecomunicações com exposição transfronteiriça.
Cenário Competitivo
Concentração do Mercado
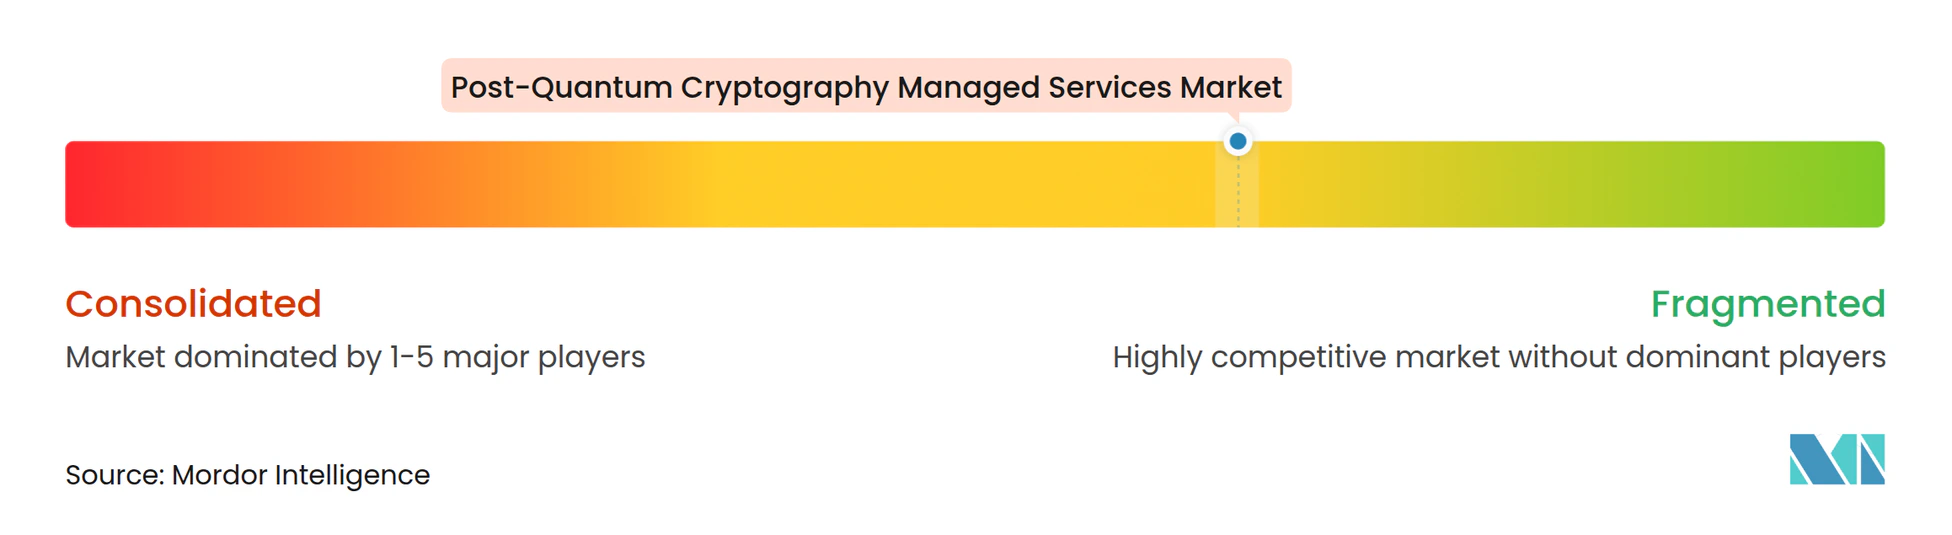
O mercado de serviços gerenciados de criptografia pós-quântica é moderadamente fragmentado porque nenhum provedor lidera todas as categorias de serviço. Grandes integradores de sistemas e hiperescaladores oferecem trabalhos pós-quânticos como parte de contratos mais amplos de segurança em nuvem e transformação. Provedores especializados concentram-se em descoberta criptográfica, gerenciamento do ciclo de vida de certificados, infraestrutura de chave pública, módulos de segurança de hardware ou bibliotecas de algoritmos. Essa estrutura oferece aos compradores várias opções, mas também aumenta a necessidade de integração entre serviços e tecnologia. A Aliança Quantum-Safe 360, formada pela Keyfactor, IBM Consulting, Thales e Quantinuum, publicou orientações empresariais em agosto de 2025 cobrindo descoberta, migração de infraestrutura de chave pública, desenvolvimento criptoágil e implantação gerenciada. As alianças ajudam os fornecedores a combinar capacidade consultiva, profundidade de produto e capacidade de entrega.
A Entrust e a IBM Consulting anunciaram uma colaboração em abril de 2026 para conectar a Plataforma de Segurança Criptográfica da Entrust com os serviços de transformação da IBM Consulting. A combinação tem como alvo a descoberta, o design de roteiro baseado em risco, a governança de migração, a execução e a conformidade contínua. A Cloudflare anunciou em setembro de 2026 que pretende se tornar uma autoridade certificadora pública para a web pós-quântica e emitir Certificados de Árvore de Merkle pós-quânticos. Esse movimento pode alterar as condições competitivas na emissão de certificados públicos ao adicionar um grande operador de rede ao campo. O Google Cloud também tornou as capacidades pós-quânticas parte de seu roteiro de segurança em nuvem.
Oportunidades permanecem em ofertas gerenciadas para organizações menores, ferramentas de descoberta para tecnologia operacional e software para gerenciamento de conformidade transfronteiriça. A assinatura de código e as cadeias de suprimentos de software precisam de mais atenção porque artefatos de software de longa duração podem reter exposição criptográfica após a distribuição. A IBM Research publicou trabalhos sobre Inventários Criptográficos de Materiais em CycloneDX, contribuindo para o desenvolvimento de métodos comuns para registrar componentes criptográficos. Os provedores competirão pela velocidade do suporte a algoritmos validados e pela capacidade de trabalhar com ambientes legados. A compatibilidade com sistemas industriais, hardware de rede antigo e aplicações de mainframe pode ser um diferencial importante.
Líderes do Setor de Serviços Gerenciados de Criptografia Pós-Quântica
-
Accenture plc
-
Amazon Web Services, Inc.
-
Cisco Systems, Inc.
-
Google LLC
-
IBM Corporation
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Serviços Gerenciados de Criptografia Pós-Quântica Empresas cobertas neste relatório
- Accenture plc
- Amazon Web Services, Inc.
- Cisco Systems, Inc.
- Google LLC
- IBM Corporation
- Arqit Quantum Inc.
- Atos SE, through Eviden
- Cloudflare, Inc.
- Crypto4A Technologies Inc.
- CryptoNext Security SAS
- DigiCert, Inc.
- Entrust Corporation
- ISARA Corporation
- Keyfactor, Inc.
- Microsoft Corporation
- Nokia Corporation
- PQShield Ltd.
- QuSecure, Inc.
- SandboxAQ, Inc.
- Securosys SA
- Thales Group
- Quantinuum Ltd.
- Quantropi Inc.
- Qrypt, Inc.
- Utimaco GmbH
Desenvolvimentos industriais recentes em Mercado de Serviços Gerenciados de Criptografia Pós-Quântica
- Outubro de 2026: A NTT Data anunciou o lançamento de um serviço doméstico de gerenciamento de chaves seguro contra ameaças quânticas em sua plataforma de nuvem OpenCanvas, permitindo que empresas e agências governamentais japonesas gerem, armazenem e gerenciem chaves criptográficas com prontidão pós-quântica sob controles de soberania de dados, um serviço cronometrado para o ciclo de aquisição de criptografia pós-quântica em aceleração do governo japonês após a aprovação do ML-KEM pelo CRYPTREC em abril de 2026.
- Setembro de 2026: A Cloudflare anunciou sua intenção de se tornar uma Autoridade Certificadora pública com suporte a Certificados de Árvore de Merkle pós-quânticos ao lado do TLS clássico, e simultaneamente concordou em adquirir material de chave de autoridade certificadora raiz publicamente confiável e estabelecida da GlobalSign. A emissão de produção de MTC foi prevista para o primeiro trimestre de 2027, posicionando a Cloudflare como um emissor independente de alta escala em um ecossistema de certificados web atualmente dominado por um pequeno número de autoridades incumbentes.
- Agosto de 2026: A Microsoft lançou o Programa Piloto de TLS de Criptografia Pós-Quântica, adicionando sete raízes piloto operadas pela DigiCert, Sectigo, IdenTrust Services e outras 4 autoridades certificadoras, permitindo testes controlados em escala empresarial da autenticação pós-quântica ML-DSA-87. O programa forneceu o primeiro ambiente de teste próximo à produção para a interoperabilidade de autoridades certificadoras antes da implantação ampla antecipada.
- Abril de 2026: A TOPPAN Holdings, o Instituto Nacional de Tecnologia da Informação e Comunicações e a ISARA Corporation estabeleceram uma prova de conceito demonstrando a migração contínua da infraestrutura de autoridade certificadora para criptografia pós-quântica no Japão, utilizando técnicas de cadeia de certificados híbrida compatíveis com os padrões ML-DSA e ML-KEM do NIST, um desenvolvimento diretamente relevante para o roteiro nacional planejado de migração de autoridades certificadoras do Japão.
Escopo do Relatório Global do Mercado de Serviços Gerenciados de Criptografia Pós-Quântica
O mercado de serviços gerenciados de criptografia pós-quântica compreende a receita gerada por serviços terceirizados, recorrentes e co-gerenciados que apoiam a transição contínua de uma organização para a criptografia segura contra ameaças quânticas. As ofertas incluem descoberta criptográfica gerenciada, monitoramento de prontidão para criptografia pós-quântica, operações gerenciadas de infraestrutura de chave pública e certificados, serviços gerenciados de ciclo de vida de chaves e módulos de segurança de hardware, suporte a fábricas de migração, relatórios de conformidade e operações contínuas de criptoagilidade. O mercado foca na responsabilidade operacional sustentada pela prontidão e remediação de criptografia pós-quântica, e não em vendas únicas de software ou projetos de consultoria independentes.
O Relatório do Mercado de Serviços Gerenciados de Criptografia Pós-Quântica é Segmentado por Tipo de Serviço (Descoberta e Inventário Criptográfico, Avaliação de Risco Quântico e Priorização, Planejamento de Migração e Design de Roteiro de Criptografia Pós-Quântica, Implementação de Migração e Integração de Sistemas, Criptoagilidade Gerenciada e Remediação Contínua, e Outros Tipos de Serviço), Ativo Criptográfico (Infraestrutura de Chave Pública e Certificados Digitais, TLS, VPN e Criptografia de Rede, Assinatura de Código e Cadeia de Suprimentos de Software, Módulos de Segurança de Hardware e Gerenciamento de Chaves, Bancos de Dados, Backups e Arquivos de Longa Duração, e Outros Ativos Criptográficos), Modelo de Implantação (Baseado em Nuvem, Local e Híbrido), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Setor do Usuário Final (Serviços Bancários, Financeiros e de Seguros (BFSI), TI e Telecomunicações, Governo e Administração Pública, Saúde e Dispositivos Médicos, Energia e Serviços Públicos, e Outros Setores do Usuário Final) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Descoberta e Inventário Criptográfico |
| Avaliação de Risco Quântico e Priorização |
| Planejamento de Migração e Design de Roteiro de Criptografia Pós-Quântica |
| Implementação de Migração e Integração de Sistemas |
| Criptoagilidade Gerenciada e Remediação Contínua |
| Outros Tipos de Serviço |
| Infraestrutura de Chave Pública e Certificados Digitais |
| TLS, VPN e Criptografia de Rede |
| Assinatura de Código e Cadeia de Suprimentos de Software |
| Módulos de Segurança de Hardware e Gerenciamento de Chaves |
| Bancos de Dados, Backups e Arquivos de Longa Duração |
| Outros Ativos Criptográficos |
| Baseado em Nuvem |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| TI e Telecomunicações |
| Governo e Administração Pública |
| Saúde e Dispositivos Médicos |
| Energia e Serviços Públicos |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Reino Unido |
| Alemanha | |
| França | |
| Itália | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Israel |
| Arábia Saudita | |
| Emirados Árabes Unidos | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Egito | |
| Restante da África |
| Por Tipo de Serviço | Descoberta e Inventário Criptográfico | |
| Avaliação de Risco Quântico e Priorização | ||
| Planejamento de Migração e Design de Roteiro de Criptografia Pós-Quântica | ||
| Implementação de Migração e Integração de Sistemas | ||
| Criptoagilidade Gerenciada e Remediação Contínua | ||
| Outros Tipos de Serviço | ||
| Por Ativo Criptográfico | Infraestrutura de Chave Pública e Certificados Digitais | |
| TLS, VPN e Criptografia de Rede | ||
| Assinatura de Código e Cadeia de Suprimentos de Software | ||
| Módulos de Segurança de Hardware e Gerenciamento de Chaves | ||
| Bancos de Dados, Backups e Arquivos de Longa Duração | ||
| Outros Ativos Criptográficos | ||
| Por Modelo de Implantação | Baseado em Nuvem | |
| Local | ||
| Híbrido | ||
| Por Tamanho da Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Setor do Usuário Final | Serviços Bancários, Financeiros e de Seguros (BFSI) | |
| TI e Telecomunicações | ||
| Governo e Administração Pública | ||
| Saúde e Dispositivos Médicos | ||
| Energia e Serviços Públicos | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Reino Unido | |
| Alemanha | ||
| França | ||
| Itália | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Israel | |
| Arábia Saudita | ||
| Emirados Árabes Unidos | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Egito | ||
| Restante da África | ||
Principais Questões Respondidas no Relatório
Qual é o tamanho do mercado de serviços gerenciados de criptografia pós-quântica?
O tamanho do mercado de serviços gerenciados de criptografia pós-quântica está projetado para se expandir de 0,31 bilhões de USD em 2026 e 0,43 bilhões de USD em 2027 para 1,72 bilhões de USD até 2032, registrando um CAGR de 31,95% entre 2027 e 2032.
O que está impulsionando a demanda por serviços de criptografia pós-quântica?
Os padrões do NIST, os prazos de migração governamentais, a exposição de dados de longa duração e os ciclos de vida mais curtos de certificados estão aumentando a demanda por serviços de descoberta, implementação e criptoagilidade.
Qual tipo de serviço tem a maior participação de receita?
Implementação de Migração e Integração de Sistemas deteve a maior participação, com 26,73% em 2026, enquanto Criptoagilidade Gerenciada e Remediação Contínua tem o CAGR projetado mais alto, de 32,28%.
Por que os sistemas de gerenciamento de certificados são importantes para a prontidão quântica?
Os tempos de vida dos certificados estão programados para cair para 47 dias até 2029, o que torna os processos automatizados de inventário, renovação e gerenciamento de chaves necessários para grandes conjuntos de certificados.
Quais organizações estão adotando os serviços mais rapidamente?
Governo e Administração Pública tem o CAGR projetado mais alto para usuário final, de 33,61%, enquanto as PMEs esto projetadas para se expandir a um CAGR de 32,43% à medida que os serviços gerenciados reduzem as barreiras de competências e custos.
Qual região tem a posição atual mais forte?
A América do Norte deteve 41,67% de participação em 2026, apoiada por requisitos federais e um ecossistema maduro de serviços de segurança, enquanto a Ásia-Pacífico tem o CAGR projetado mais alto, de 32,94%.