
Taille et part du marché des services gérés de cryptographie post-quantique
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 0.43 Milliards de dollars |
| Taille du Marché (2032) | 1.72 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 31.95 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services gérés de cryptographie post-quantique par Mordor Intelligence
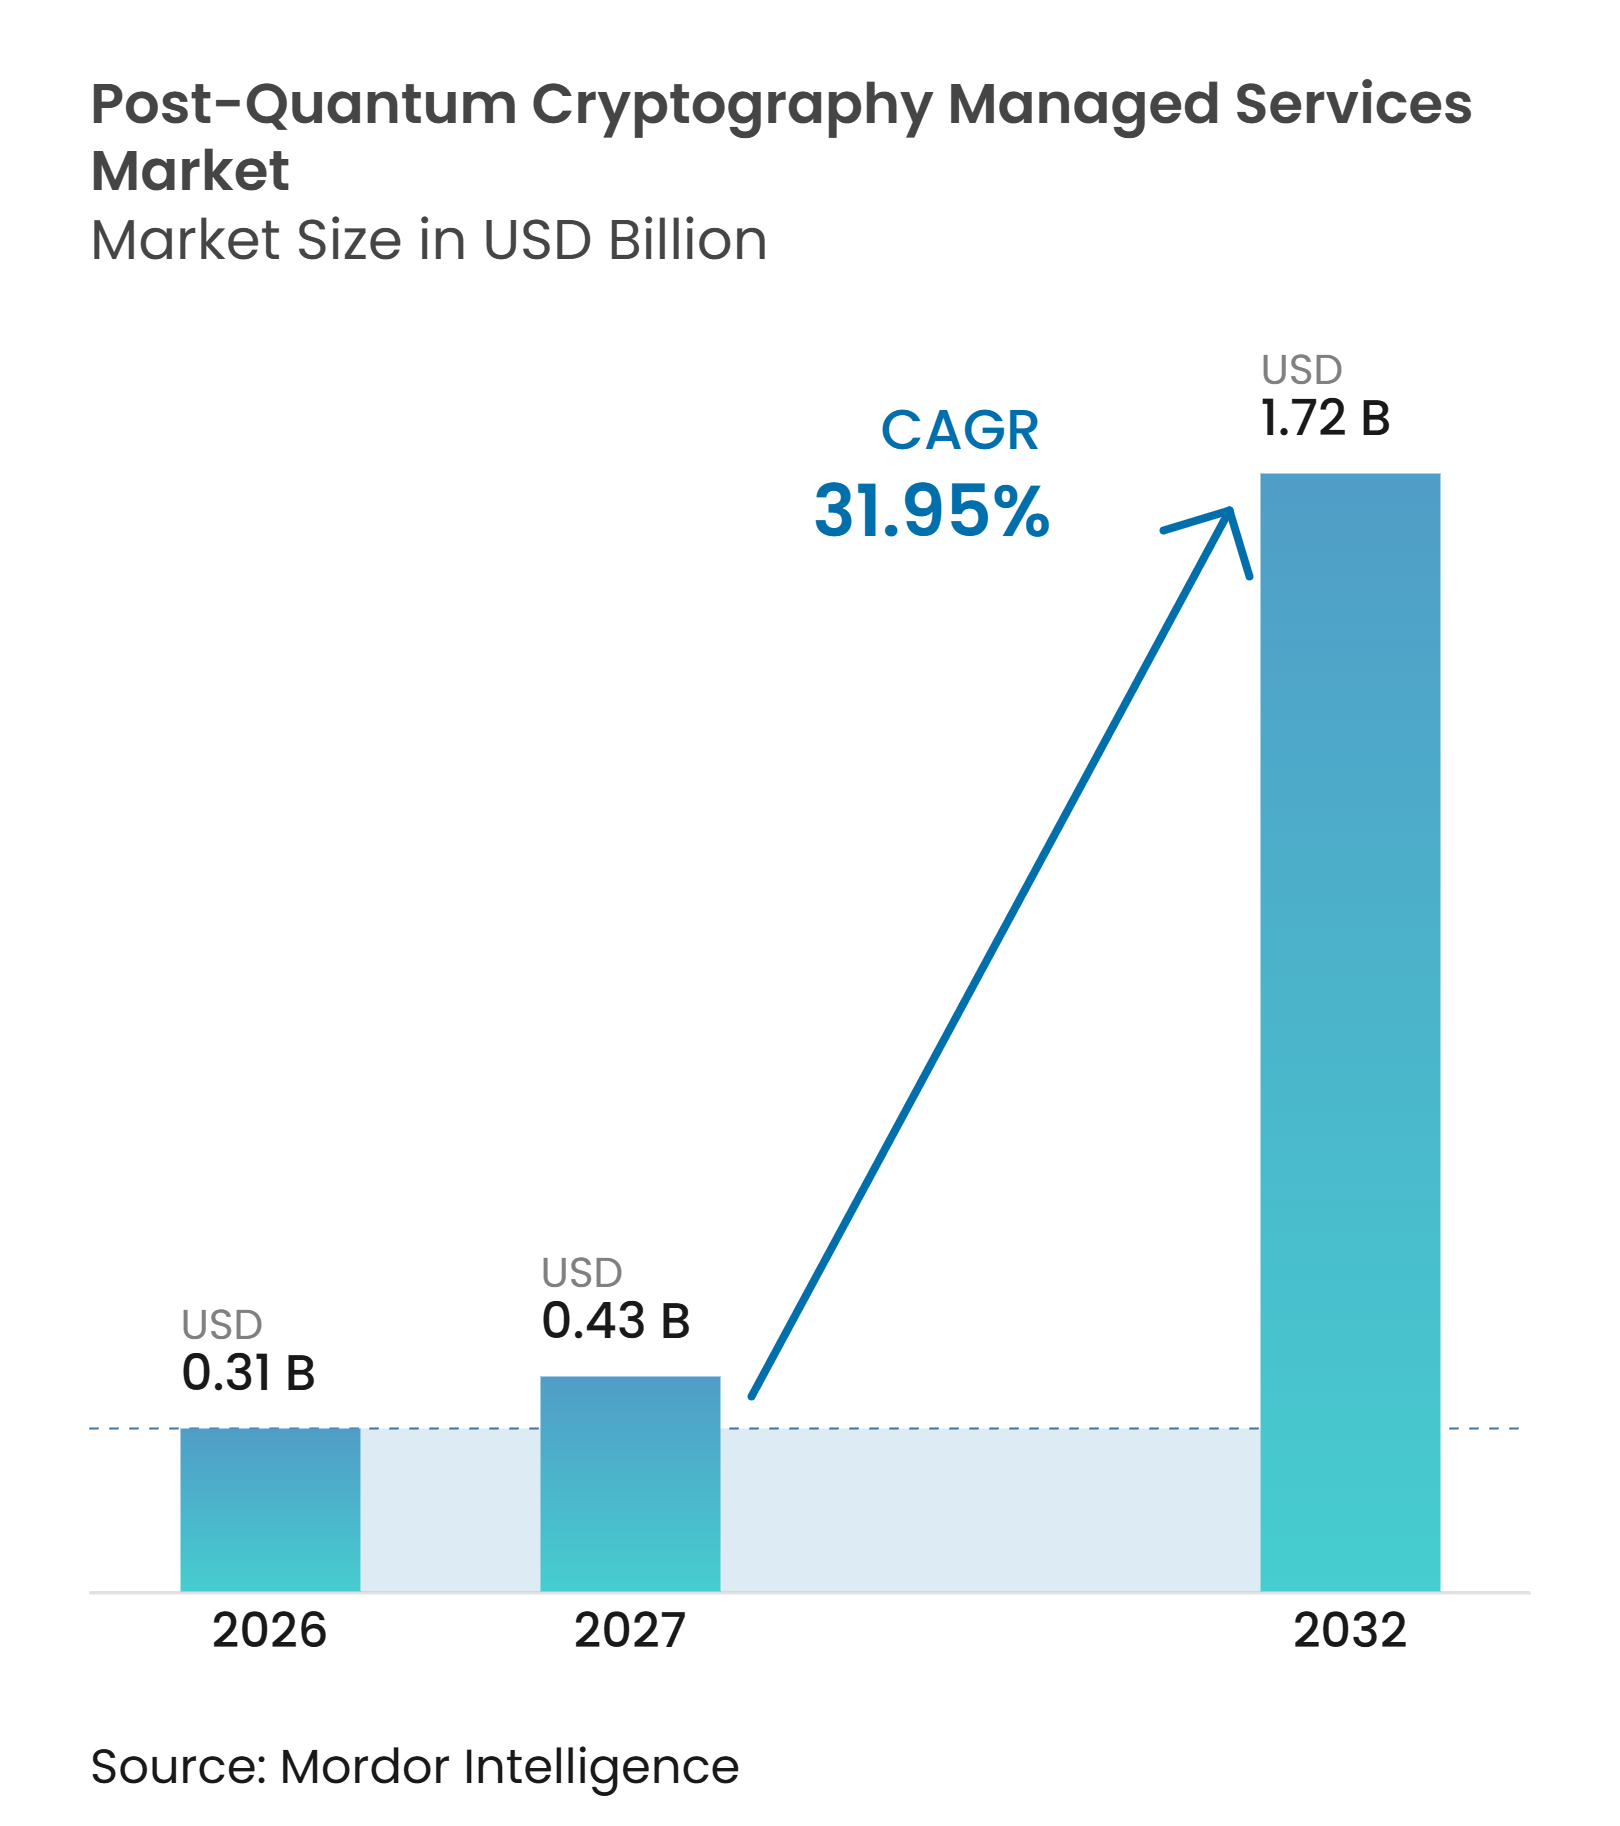
La taille du marché des services gérés de cryptographie post-quantique devrait s'étendre de 0,31 milliard USD en 2026 à 0,43 milliard USD en 2027, puis à 1,72 milliard USD d'ici 2032, enregistrant un CAGR de 31,95 % entre 2027 et 2032. Le marché des services gérés de cryptographie post-quantique évolue des essais limités vers des programmes de migration d'entreprise, les normes techniques et les délais du secteur public rendant la planification plus urgente. Les normes NIST finalisées offrent aux acheteurs une base commune pour le chiffrement, les signatures et les décisions d'approvisionnement. Les exigences de conformité s'étendent également au-delà des agences gouvernementales, car les sous-traitants et les fournisseurs doivent se préparer à la même transition. Les prestataires répondent en proposant des services de découverte, de mise en œuvre et d'agilité cryptographique gérée pour aider les organisations à naviguer dans des environnements complexes. La principale opportunité réside dans la combinaison des travaux de migration avec la gestion continue des certificats, des clés et des algorithmes dans les systèmes cloud et les systèmes hérités.
Principaux enseignements du rapport
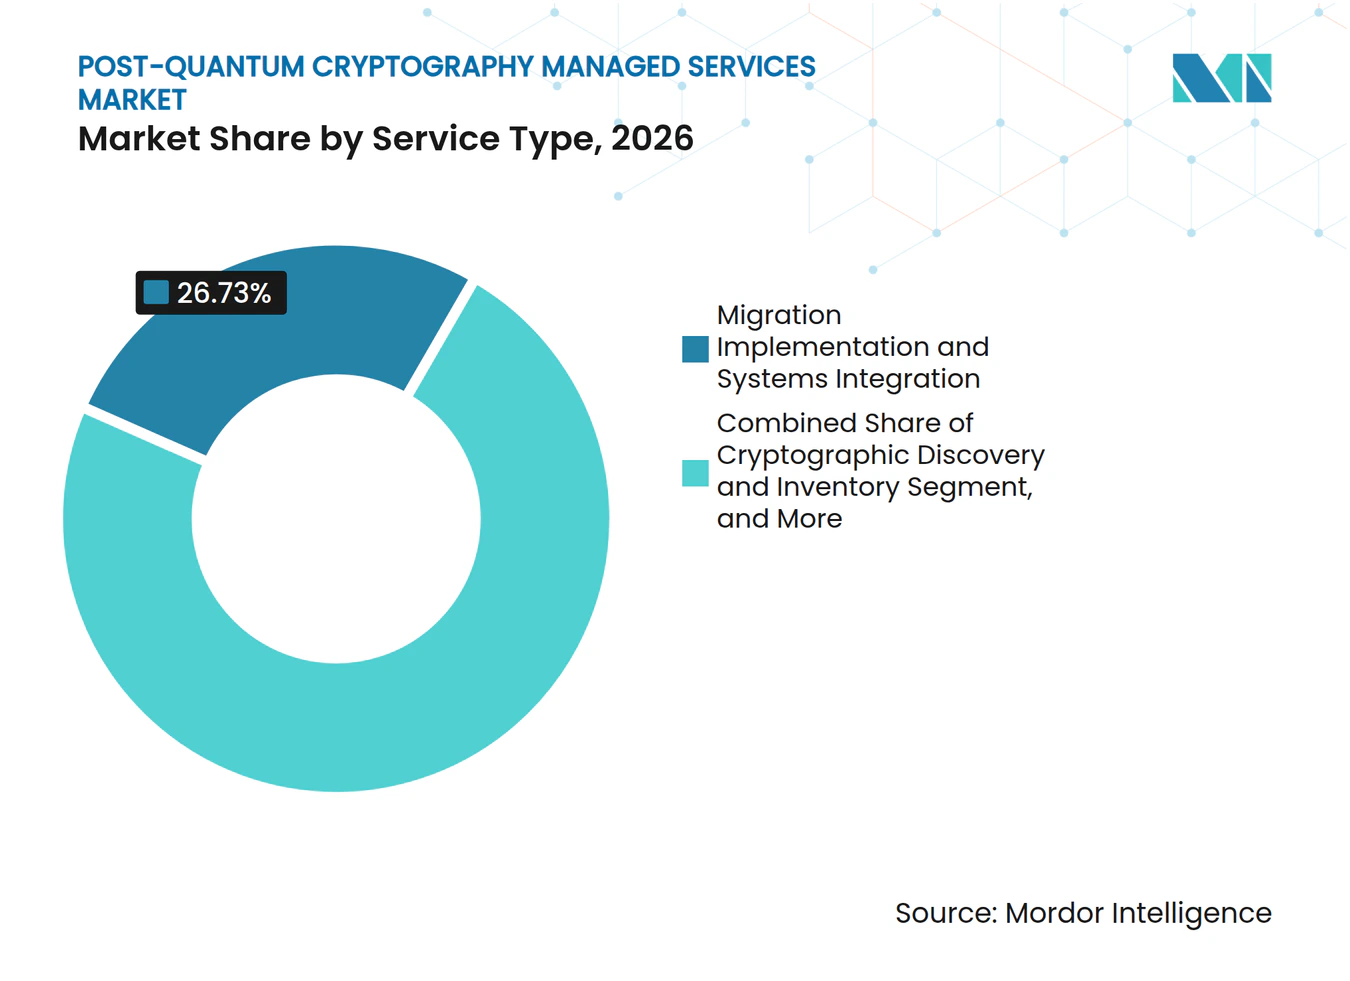
- Par type de service, la mise en œuvre de la migration et l'intégration des systèmes ont représenté 26,73 % de la part du marché des services gérés de cryptographie post-quantique en 2026, tandis que l'agilité cryptographique gérée et la remédiation continue devraient progresser à un CAGR de 32,28 % jusqu'en 2032.
- Par actif cryptographique, l'infrastructure à clé publique et les certificats numériques ont représenté 29,41 % de la taille du marché des services gérés de cryptographie post-quantique en 2026, tandis que la signature de code et la chaîne d'approvisionnement logicielle devraient progresser à un CAGR de 33,26 % jusqu'en 2032.
- Par modèle de déploiement, le déploiement basé sur le cloud a représenté 67,89 % de la part de marché en 2026 et devrait progresser à un CAGR de 34,74 % jusqu'en 2032.
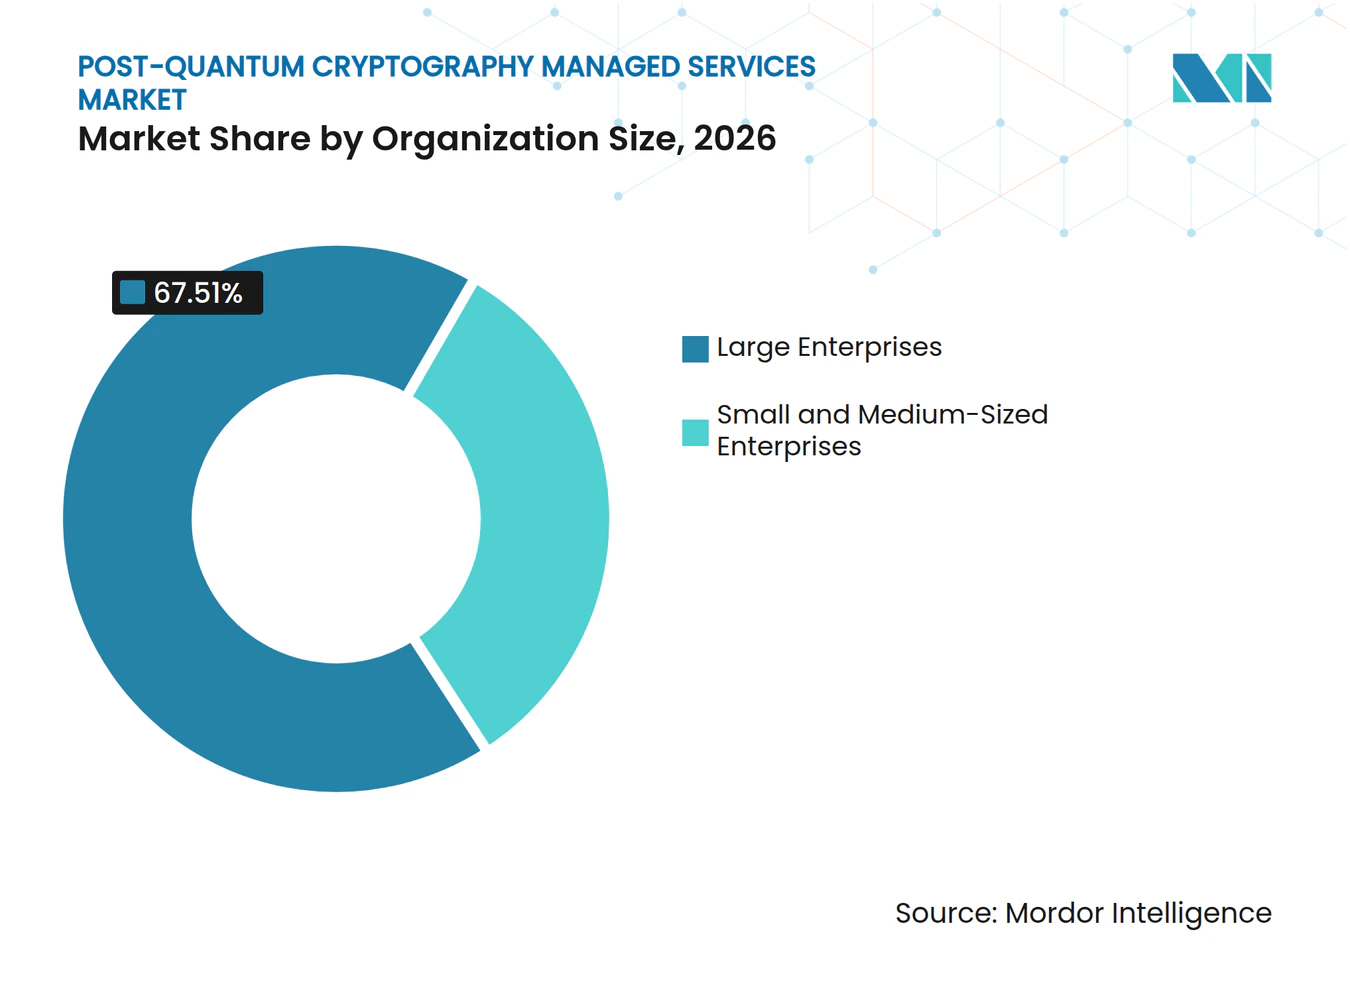
- Par taille d'organisation, les grandes entreprises ont représenté 67,51 % de la part de marché en 2026, tandis que les petites et moyennes entreprises devraient progresser à un CAGR de 32,43 % jusqu'en 2032.
- Par secteur d'utilisation final, le BFSI a représenté 28,39 % de la part de marché en 2026, tandis que l'administration publique et gouvernementale devrait progresser à un CAGR de 33,61 % jusqu'en 2032.
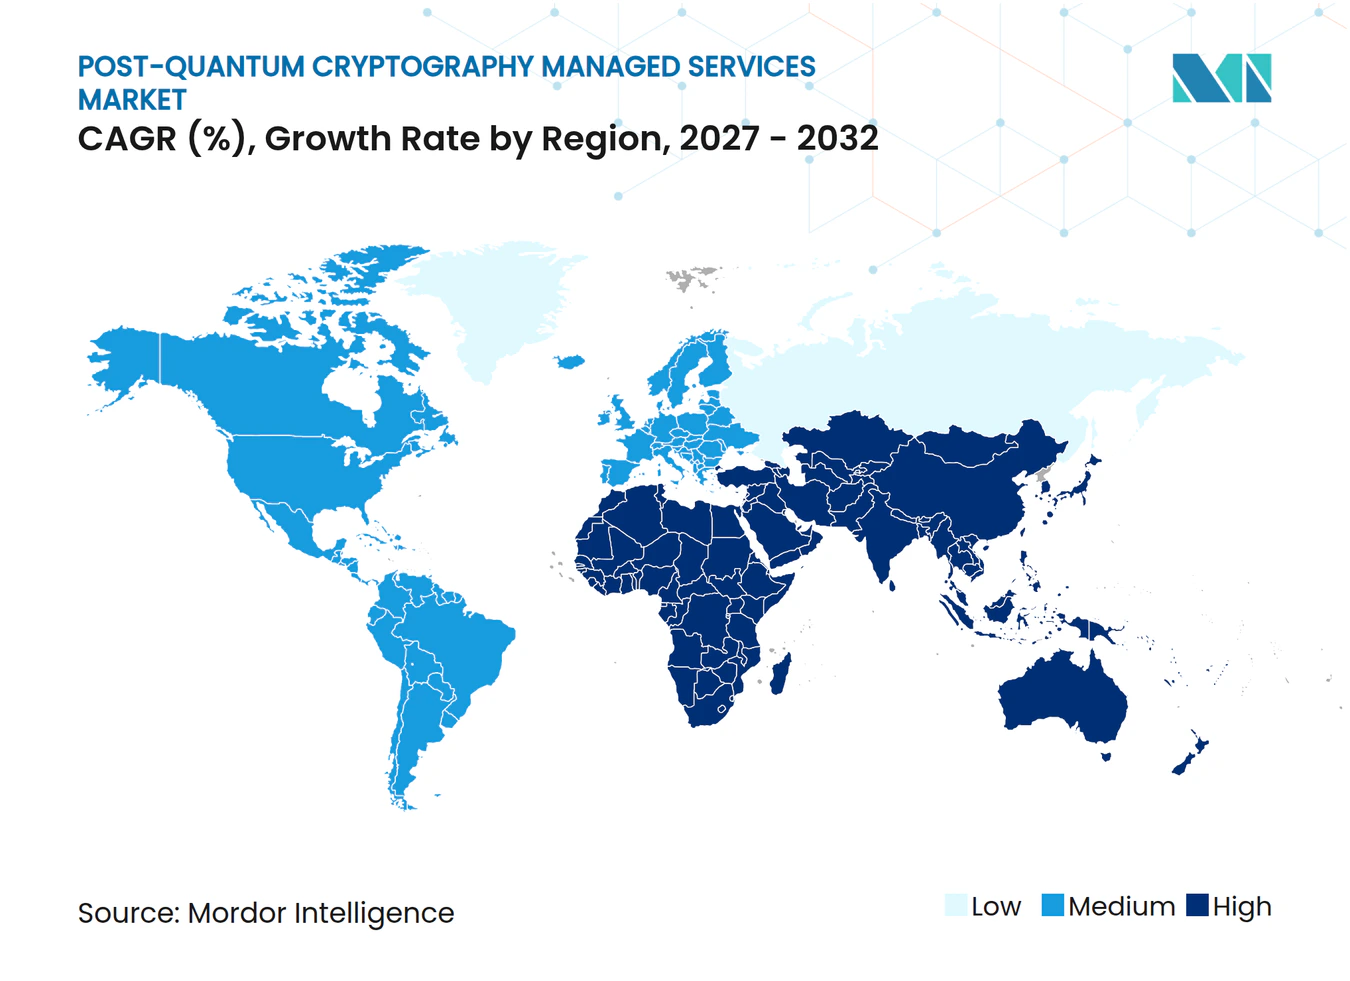
- Par géographie, l'Amérique du Nord a représenté 41,67 % de la part de marché en 2026 sur le marché des services gérés de cryptographie post-quantique, tandis que l'Asie-Pacifique devrait progresser à un CAGR de 32,94 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Migration obligatoire vers les algorithmes normalisés par le NIST | +8.5% | Mondial, avec une pression à court terme concentrée en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Exposition des données à longue durée de vie au risque de collecte immédiate pour déchiffrement ultérieur | +7.0% | Mondial, avec la plus haute pertinence dans le BFSI, le gouvernement et la santé | Court terme (≤ 2 ans) |
| Expansion du cloud et de l'informatique hybride augmentant la complexité cryptographique | +4.5% | Mondial, avec la plus forte pertinence en Asie-Pacifique et en Amérique du Nord | Moyen terme (2-4 ans) |
| Compression du cycle de vie des certificats créant une demande continue d'opérations PQC | +3.8% | Amérique du Nord et Europe, avec répercussions en Asie-Pacifique | Court terme (≤ 2 ans) |
| Pénurie de compétences en cryptographie d'entreprise et en agilité cryptographique | +3.2% | Mondial, avec une forte pertinence en Amérique du Sud, au Moyen-Orient et en Afrique | Moyen terme (2-4 ans) |
| La nomenclature cryptographique devient un contrôle opérationnel | +2.5% | Amérique du Nord, Inde et Europe | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Migration obligatoire vers les algorithmes normalisés par le NIST
Les exigences fédérales et internationales ont fait de la migration post-quantique une question de conformité plutôt qu'une mise à niveau de sécurité facultative. Le NIST a finalisé les normes FIPS 203, FIPS 204 et FIPS 205 en août 2024, fournissant des standards pour la planification de la migration et la conception de produits.[1] Le décret exécutif américain 14412 de juin 2026 exige que les agences fédérales effectuent la transition vers l'établissement de clés d'ici le 31 décembre 2030, et vers les signatures numériques d'ici le 31 décembre 2031. Les sous-traitants concernés font face aux mêmes obligations, ce qui génère une demande dans la chaîne d'approvisionnement commerciale. Le marché des services gérés de cryptographie post-quantique bénéficie donc de dépenses anticipées en matière de découverte d'actifs, de feuilles de route de migration et de plans de mise en œuvre. Le NIST a également sélectionné HQC comme mécanisme d'encapsulation de clé de secours en mars 2025, ajoutant un autre algorithme que les organisations doivent prendre en compte dans leurs programmes de migration.
Exposition des données à longue durée de vie au risque de collecte immédiate pour déchiffrement ultérieur
Le risque de collecte immédiate pour déchiffrement ultérieur rend le calendrier de protection important pour les données devant rester confidentielles pendant de nombreuses années. Une étude évaluée par des pairs en 2026 a révélé qu'un retard dans la migration post-quantique peut laisser les données à haute rétention exposées pendant de longues périodes, tandis que l'échange de clés hybride peut réduire la fenêtre d'exposition. Les secteurs de la santé, du gouvernement, des services financiers et des communications par satellite disposent d'enregistrements et de communications à longue durée de vie qui nécessitent une priorisation. Les prestataires peuvent se différencier en classant les actifs selon leur confidentialité, leur période de rétention et leur fréquence de transmission. Cette approche oriente les ressources de mise en œuvre limitées vers les actifs pour lesquels un retard a les conséquences les plus importantes. Cisco a décrit la collecte de données par des acteurs liés à des États comme un risque actuel que les organisations devraient traiter avant que des ordinateurs quantiques cryptographiquement pertinents ne soient disponibles.
Compression du cycle de vie des certificats créant une demande continue d'opérations PQC
La réduction des périodes de validité des certificats crée une raison opérationnelle d'améliorer l'automatisation avant le début de la migration post-quantique complète. Le calendrier du CA/Browser Forum réduit la durée de vie maximale des certificats TLS à 200 jours à partir de mars 2026, à 100 jours en 2027 et à 47 jours d'ici mars 2029.[2] Les organisations gérant de grands parcs de certificats ont besoin de renouvellement automatisé, d'inventaire et de contrôles de politique pour respecter ces délais. Ces mêmes contrôles permettent des modifications fréquentes des clés et des algorithmes lors d'une transition post-quantique. Le marché des services gérés de cryptographie post-quantique bénéficie de ce chevauchement, car les projets de gestion des certificats peuvent évoluer vers des engagements d'agilité cryptographique plus larges. Microsoft a lancé un projet pilote TLS post-quantique en août 2026, permettant aux autorités de certification et aux entreprises de tester l'authentification ML-DSA-87 avant un déploiement plus large.
Expansion du cloud et de l'informatique hybride augmentant la complexité cryptographique
Les systèmes multi-cloud, les charges de travail conteneurisées et les identités non humaines augmentent le nombre d'actifs cryptographiques qu'une organisation doit identifier et gérer. Une étude évaluée par des pairs en 2026 a révélé que le report d'un programme de migration cloud de 2026 à 2030 peut augmenter de manière significative la proportion d'une fenêtre de confidentialité exposée au risque de déchiffrement ultérieur. Les outils cloud sont utiles pour la découverte car ils peuvent collecter des données d'inventaire sur les plans de contrôle cloud et les environnements hybrides. Google Cloud a publié une feuille de route pour ML-KEM, ML-DSA, SLH-DSA et l'importation de clés sécurisées quantiquement dans ses services. Le marché des services gérés de cryptographie post-quantique est soutenu par des acheteurs qui ont besoin d'une vue unifiée sur les environnements natifs du cloud, sur site et de technologie opérationnelle. Les prestataires capables d'identifier la cryptographie non gérée dans ces environnements occupent une position plus solide dans les engagements d'entreprise complexes.
Analyse de l'impact des freins*
| FREIN | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Contraintes d'interopérabilité et de performance des systèmes existants | -2.5% | Mondial, avec la plus haute pertinence dans les grandes entreprises et les infrastructures critiques | Moyen terme (2-4 ans) |
| Exigences de transition multi-juridictions peu claires | -1.8% | Mondial, avec les frictions les plus importantes pour les organisations multinationales | Long terme (≥ 4 ans) |
| Cryptographie cachée dans les chaînes d'approvisionnement logicielles et la technologie opérationnelle | -1.3% | Mondial, concentré dans les chaînes d'approvisionnement de la fabrication, de l'énergie et de la défense | Moyen terme (2-4 ans) |
| Réticence des clients à externaliser les opérations de clés hautement sensibles | -1.0% | Mondial, avec la plus forte pertinence dans le BFSI, le gouvernement et la défense | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Contraintes d'interopérabilité et de performance des systèmes existants
L'infrastructure héritée limite la vitesse de migration car les algorithmes post-quantiques utilisent des clés, des signatures et des ressources mémoire plus importantes que l'ancienne cryptographie. Des recherches publiées en 2026 ont révélé qu'une transition de la cryptographie à courbe elliptique vers ML-KEM-768 réduisait le nombre maximal de connexions serveur par seconde de 33,6 %.[3] La même recherche a signalé une augmentation des défauts de cache L3 de 4,2 % à 11,5 %, montrant la pression que les nouveaux algorithmes peuvent exercer sur l'infrastructure existante. Les appliances réseau, les appareils embarqués, les modules de sécurité matériels et les systèmes mainframe peuvent nécessiter des mises à niveau avant de pouvoir prendre en charge la nouvelle cryptographie. Ces exigences augmentent le coût des projets et ralentissent l'adoption dans les parcs existants. Le marché des services gérés de cryptographie post-quantique dispose néanmoins d'une opportunité dans les approches par passerelle et proxy qui peuvent introduire une protection hybride sans réécrire chaque application héritée.
Exigences de transition multi-juridictions peu claires
Les organisations multinationales doivent naviguer entre différentes normes, processus de certification et dates de transition dans leurs régions d'exploitation. Les États-Unis utilisent les normes NIST, tandis que la Chine poursuit un processus de normalisation parallèle qui peut nécessiter des choix techniques distincts. Cela crée un risque qu'une organisation doive maintenir plusieurs architectures cryptographiques pour différents marchés. AWS a noté que des pays d'Amérique du Nord, d'Europe, d'Asie-Pacifique et du Moyen-Orient ont émis des orientations formelles avec des calendriers et des exigences sectorielles différents. Des règles distinctes peuvent retarder les achats car les organisations ont besoin de politiques qui fonctionnent dans leurs environnements juridiques et techniques. Le marché des services gérés de cryptographie post-quantique peut répondre à cette contrainte grâce à des inventaires d'actifs centralisés et à une gestion des politiques prenant en charge plusieurs programmes de conformité.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service :
les services de mise en œuvre génèrent les revenus les plus élevés tandis que l'agilité gérée prend de l'élanLa mise en œuvre de la migration et l'intégration des systèmes ont représenté 26,73 % de la part du marché des services gérés de cryptographie post-quantique en 2026. Cette position indique que les premiers adoptants sont passés de l'évaluation aux travaux d'exécution. Le remplacement des bibliothèques asymétriques dans les applications d'entreprise, les systèmes de paiement et les hiérarchies PKI nécessite des compétences d'intégration spécialisées. Ces projets impliquent souvent des tests de continuité d'activité et une coordination avec les propriétaires d'infrastructure. L'agilité cryptographique gérée et la remédiation continue devraient progresser à un CAGR de 32,28 % jusqu'en 2032. Son avancement reflète la nécessité de traiter la maintenance cryptographique comme une activité continue plutôt que comme un programme ponctuel.
La découverte et l'inventaire cryptographiques restent un point de départ pour les autres catégories de services, car une organisation ne peut pas prioriser les actifs qu'elle n'a pas identifiés. L'évaluation des risques et la priorisation aident les clients à classer l'exposition par période de rétention, sensibilité des données et connectivité. La planification de la migration et la conception de la feuille de route sont pertinentes pour les organisations qui comprennent leur inventaire mais ont besoin d'une séquence de transition pratique. Les autres services comprennent les travaux pour la technologie opérationnelle, les protocoles sur mesure et l'intégration des modules de sécurité matériels. En avril 2026, Entrust et IBM Consulting ont annoncé un modèle de prestation conjoint combinant découverte, feuilles de route basées sur les risques, gouvernance de la migration et opérations continues.[4] Ce type d'engagement groupé favorise des relations clients plus longues sur le marché des services gérés de cryptographie post-quantique.



Par actif cryptographique :
l'ICP constitue la plus grande base tandis que la signature de code progresse rapidementL'infrastructure à clé publique et les certificats numériques ont représenté 29,41 % de la taille du marché des services gérés de cryptographie post-quantique en 2026. Ce segment du marché des services gérés de cryptographie post-quantique reflète l'utilisation étendue des certificats X.509 dans les infrastructures d'entreprise et orientées vers Internet. Les autorités de certification, les équipes PKI internes et les propriétaires d'applications doivent se coordonner lorsque les profils de certificats et les méthodes de signature changent. La signature de code et la chaîne d'approvisionnement logicielle devraient progresser à un CAGR de 33,26 % jusqu'en 2032. Cette catégorie retient l'attention car les artefacts logiciels peuvent avoir de longues périodes de validité et doivent rester fiables après leur distribution. La migration de la signature de code dépend également d'un enregistrement clair des algorithmes, des clés, des chaînes de certificats et des systèmes de construction.
TLS, VPN et le chiffrement réseau ont connu des progrès visibles en matière d'interopérabilité à mesure que les services à l'échelle d'Internet commencent à prendre en charge l'échange de clés hybride. Cloudflare a rapporté en 2026 que plus des deux tiers du trafic TLS généré par des humains vers son réseau utilisait la protection hybride ML-KEM. Les modules de sécurité matériels et les systèmes de gestion des clés nécessitent une planification minutieuse car ce sont des ancres de confiance durables avec des cycles de validation et de remplacement. Entrust a reçu la certification CAVP en septembre 2025 pour la prise en charge de ML-DSA, ML-KEM et SLH-DSA dans le micrologiciel nShield 5. Les bases de données, les sauvegardes et les archives jouent un rôle central dans la gestion des risques liés à la rétention à long terme. Les autres actifs comprennent les produits embarqués et les protocoles propriétaires qui nécessitent des travaux de mise en œuvre spécifiques.
Par modèle de déploiement :
la livraison cloud est en tête tandis que les contrôles sur site restent pertinentsLe déploiement basé sur le cloud a représenté 67,89 % de la part du marché des services gérés de cryptographie post-quantique en 2026 et devrait progresser à un CAGR de 34,74 % jusqu'en 2032. Les acheteurs utilisent la livraison cloud pour les outils de découverte et d'inventaire car les agents peuvent collecter des données sur des systèmes distribués sans déploiement sur site étendu. La livraison basée sur la consommation réduit également le coût initial pour les organisations commençant avec un périmètre limité. Les plateformes cloud peuvent intégrer la découverte avec la gestion des clés cloud et les contrôles de certificats. Ce modèle est particulièrement pertinent pour les organisations disposant de plusieurs comptes de cloud public et de charges de travail en évolution rapide. Il n'élimine pas le besoin de contrôles locaux lorsque les matériaux de clé ou les applications critiques doivent rester dans des environnements isolés.
Le déploiement sur site continue de servir les clients soumis à des règles de souveraineté des données, à des réseaux isolés ou à des exigences de contrôle direct des clés cryptographiques. Thales a décrit le micrologiciel Luna HSM avec prise en charge native de ML-KEM et ML-DSA pour les clients préparant une infrastructure de confiance locale.[5] Les conceptions hybrides combinent des modules de sécurité matériels locaux avec la découverte basée sur le cloud, la gestion du cycle de vie et les services gérés. Cette disposition peut convenir aux grandes entreprises qui exploitent à la fois des parcs hérités et des environnements cloud. L'IETF a publié un projet de profil d'agilité PQC ACME qui décrit un chemin vers l'interopérabilité entre les systèmes de certificats cloud et locaux. Le marché des services gérés de cryptographie post-quantique bénéficie lorsque les prestataires peuvent prendre en charge ces modèles d'exploitation mixtes.
Par taille d'organisation :
les grandes entreprises représentent les dépenses actuelles, tandis que les PME élargissent leur accèsLes grandes entreprises ont représenté 67,51 % de la part du marché des services gérés de cryptographie post-quantique en 2026. Elles disposent de vastes parcs de certificats, de plusieurs environnements cloud, d'une infrastructure héritée et du budget nécessaire pour financer des programmes pluriannuels. Leurs exigences comprennent généralement le conseil externe, la mise en œuvre, la gouvernance et les services gérés. Les petites et moyennes entreprises devraient progresser à un CAGR de 32,43 % jusqu'en 2032. Les offres gérées peuvent abaisser les barrières à l'entrée pour les organisations qui n'emploient pas d'équipes de cryptographie dédiées. Les exigences de la chaîne d'approvisionnement impliquent également des fournisseurs plus petits dans la planification de la migration lorsque des clients plus importants demandent des certificats sécurisés quantiquement ou des contrôles mis à jour.
Les grandes organisations sont plus susceptibles d'avoir commencé des inventaires cryptographiques, tandis que de nombreuses organisations plus petites n'ont pas cartographié leurs dépendances asymétriques. Les programmes soutenus par les gouvernements peuvent réduire cet écart en soutenant la découverte et l'évaluation pour les fournisseurs du secteur public. Les services gérés basés sur le cloud offrent une voie pratique pour les clients plus petits, car ils ne nécessitent pas d'importants engagements en capital. Les prestataires de services ont besoin de flux de travail clairs pour l'intégration, la découverte d'actifs et la remédiation afin de servir efficacement ce groupe de clients. Le marché des services gérés de cryptographie post-quantique pourrait voir les petites entreprises capturer une part plus importante des contrats, même si les grandes entreprises conservent des revenus plus élevés par engagement. Cette différence favorise les fournisseurs capables d'offrir des services reproductibles à plusieurs niveaux de complexité.

Par secteur d'utilisation final :
le BFSI constitue la plus grande base tandis que l'administration publique mène l'expansionLe BFSI a représenté 28,39 % de la taille du marché des services gérés de cryptographie post-quantique en 2026. Les institutions financières maintiennent des enregistrements à longue durée de vie et opèrent à travers des systèmes de paiement, de garde, de règlement et d'identité interconnectés. Le groupe d'experts en cybersécurité du G7 a publié une feuille de route coordonnée en janvier 2026 axée sur une transition 2030-32 pour les systèmes les plus critiques du secteur. Ces exigences soutiennent la demande d'inventaire, de planification et de soutien à la migration. L'administration publique et gouvernementale devrait progresser à un CAGR de 33,61 % jusqu'en 2032. Les délais nationaux font des marchés publics une source majeure d'activité de mise en œuvre.
Le calendrier fédéral américain crée un besoin pluriannuel pour les agences d'évaluer les systèmes, de préparer des feuilles de route et de remplacer la cryptographie vulnérable. Le Japon a autorisé ML-KEM pour usage gouvernemental en avril 2026, permettant la planification des marchés publics du secteur public. Les technologies de l'information et les télécommunications ont des besoins importants en PKI à travers les architectures de sécurité réseau et 5G. La santé est pertinente car les dossiers des patients ont de longues exigences de confidentialité. L'énergie et les services publics nécessitent des services spécialisés car la technologie opérationnelle peut être difficile à inventorier et à mettre à jour. Les autres utilisateurs finaux comprennent les services professionnels, les services financiers aux particuliers et les entreprises de logistique répondant aux obligations de leurs clients et partenaires.
Analyse géographique
Marché des services gérés de cryptographie post-quantique en Amérique du Nord
L'Amérique du Nord détenait 41,67 % de la part de marché des services gérés de cryptographie post-quantique en 2026. Le marché des services gérés de cryptographie post-quantique dans la région bénéficie de l'environnement de migration du secteur public le plus prescriptif, porté par le décret exécutif américain de juin 2026. Ce décret impose des échéances de transition pour l'établissement de clés fédérales et les signatures numériques, tandis que les sous-traitants sont également soumis à des obligations connexes. Le calendrier NSA CNSA 2.0 ajoute une exigence parallèle pour les systèmes de sécurité nationale et la chaîne d'approvisionnement de la défense. Le Canada exige que les systèmes informatiques gouvernementaux migrent vers la cryptographie post-quantique d'ici 2035, avec des plans d'agence attendus pour 2026. Les organisations de santé et de défense de la région présentent une forte exposition aux données à longue rétention, ce qui favorise les travaux précoces de découverte et de priorisation.
Marché des services gérés de cryptographie post-quantique en Asie-Pacifique
L'Asie-Pacifique devrait se développer à un CAGR de 32,94 % jusqu'en 2032. Le Japon a approuvé ML-KEM pour un usage gouvernemental en avril 2026 et prépare une feuille de route nationale de migration, qui constitue une base pour les achats des agences.[6] NTT Data a annoncé un service de gestion de clés à sécurité quantique pour sa plateforme cloud OpenCanvas en octobre 2026. L'Inde positionne les nomenclatures cryptographiques comme un contrôle pour les fournisseurs d'infrastructures d'information critiques. La Corée du Sud a eu recours à des programmes pilotes pour soutenir l'adoption dans les systèmes du secteur public. La Chine continue de développer ses propres normes et solutions de production, ce qui accroît la complexité pour les entreprises mondiales opérant dans le pays.
Marché des services gérés de cryptographie post-quantique en EMEA et en Amérique du Sud
L'Europe présente une pertinence réglementaire à travers DORA et des obligations de résilience plus larges pour les entités financières et les services essentiels. Le marché des services gérés de cryptographie post-quantique dans la région est soutenu par les banques et d'autres organisations réglementées qui doivent évaluer les risques cryptographiques. Le Moyen-Orient présente une demande liée aux investissements nationaux dans le domaine quantique, aux programmes de cloud souverain et aux achats d'infrastructures critiques. L'adoption en Afrique reste précoce, et les contraintes d'infrastructure limitent la demande de mise en œuvre à court terme. L'Amérique du Sud présente une activité émergente dans la finance numérique et la protection des données, bien que les exigences contraignantes en matière de post-quantique soient moins développées. Ces conditions créent des opportunités de conseil plus immédiates pour les opérateurs financiers et de télécommunications ayant une exposition transfrontalière.
Paysage concurrentiel
Concentration du Marché
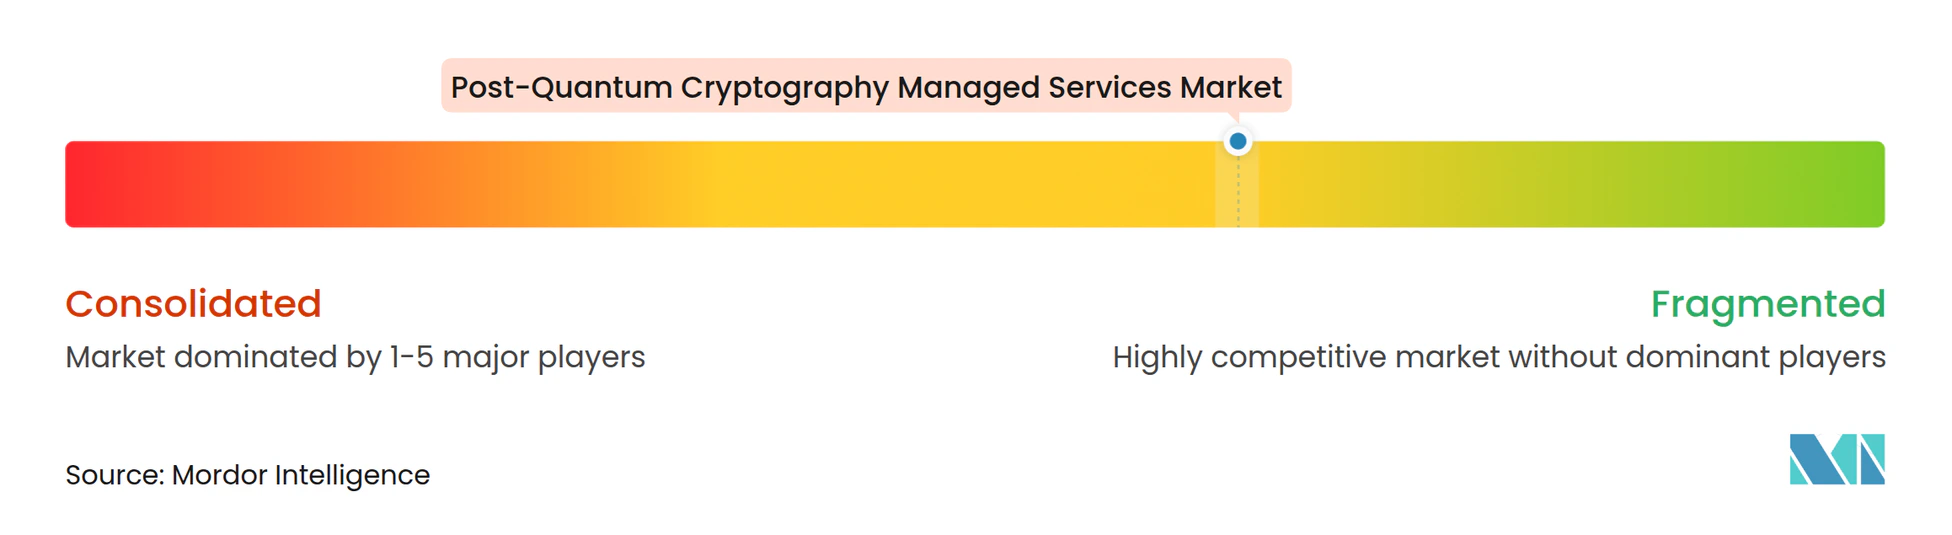
Le marché des services gérés de cryptographie post-quantique est modérément fragmenté car aucun prestataire ne domine toutes les catégories de services. Les grands intégrateurs de systèmes et les hyperscalers proposent des travaux post-quantiques dans le cadre de contrats plus larges de sécurité cloud et de transformation. Les prestataires spécialisés se concentrent sur la découverte cryptographique, la gestion du cycle de vie des certificats, l'infrastructure à clé publique, les modules de sécurité matériels ou les bibliothèques d'algorithmes. Cette structure offre aux acheteurs plusieurs options, mais elle augmente également le besoin d'intégration entre les services et les technologies. L'Alliance Quantum-Safe 360, formée par Keyfactor, IBM Consulting, Thales et Quantinuum, a publié des orientations pour les entreprises en août 2025 couvrant la découverte, la migration PKI, le développement crypto-agile et le déploiement géré. Les alliances aident les fournisseurs à combiner capacité de conseil, profondeur de produit et capacité de livraison.
Entrust et IBM Consulting ont annoncé une collaboration en avril 2026 pour connecter la plateforme de sécurité cryptographique d'Entrust aux services de transformation d'IBM Consulting. La combinaison cible la découverte, la conception de feuilles de route basées sur les risques, la gouvernance de la migration, l'exécution et la conformité continue. Cloudflare a annoncé en septembre 2026 son intention de devenir une autorité de certification publique pour le web post-quantique et d'émettre des certificats post-quantiques à arbre de Merkle. Cette initiative pourrait modifier les conditions concurrentielles dans l'émission de certificats publics en ajoutant un grand opérateur de réseau au domaine. Google Cloud a également intégré les capacités post-quantiques dans sa feuille de route de sécurité cloud.
Des opportunités subsistent dans les offres gérées pour les organisations plus petites, les outils de découverte pour la technologie opérationnelle et les logiciels de gestion de la conformité transfrontalière. La signature de code et les chaînes d'approvisionnement logicielles nécessitent plus d'attention car les artefacts logiciels à longue durée de vie peuvent conserver une exposition cryptographique après leur distribution. IBM Research a publié des travaux sur les nomenclatures cryptographiques dans CycloneDX, contribuant au développement de méthodes communes pour l'enregistrement des composants cryptographiques. Les prestataires se concurrenceront sur la rapidité de la prise en charge des algorithmes validés et leur capacité à travailler avec les environnements hérités. La compatibilité avec les systèmes industriels, l'ancien matériel réseau et les applications mainframe peut constituer un facteur de différenciation important.
Leaders du secteur des services gérés de cryptographie post-quantique
-
Accenture plc
-
Amazon Web Services, Inc.
-
Cisco Systems, Inc.
-
Google LLC
-
IBM Corporation
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des services gérés de cryptographie post-quantique Entreprises couvertes dans ce rapport
- Accenture plc
- Amazon Web Services, Inc.
- Cisco Systems, Inc.
- Google LLC
- IBM Corporation
- Arqit Quantum Inc.
- Atos SE, through Eviden
- Cloudflare, Inc.
- Crypto4A Technologies Inc.
- CryptoNext Security SAS
- DigiCert, Inc.
- Entrust Corporation
- ISARA Corporation
- Keyfactor, Inc.
- Microsoft Corporation
- Nokia Corporation
- PQShield Ltd.
- QuSecure, Inc.
- SandboxAQ, Inc.
- Securosys SA
- Thales Group
- Quantinuum Ltd.
- Quantropi Inc.
- Qrypt, Inc.
- Utimaco GmbH
Développements industriels récents dans Marché des services gérés de cryptographie post-quantique
- Octobre 2026 : NTT Data a annoncé le lancement d'un service national de gestion des clés sécurisé quantiquement sur sa plateforme cloud OpenCanvas, permettant aux entreprises japonaises et aux agences gouvernementales de générer, stocker et gérer des clés cryptographiques avec une préparation post-quantique sous des contrôles de souveraineté des données, un service synchronisé avec le cycle d'approvisionnement PQC accéléré du gouvernement japonais suite à l'autorisation de ML-KEM par le CRYPTREC en avril 2026.
- Septembre 2026 : Cloudflare a annoncé son intention de devenir une autorité de certification publique prenant en charge les certificats post-quantiques à arbre de Merkle aux côtés du TLS classique, et a simultanément accepté d'acquérir le matériel de clé d'autorité de certification racine publiquement approuvé et établi de GlobalSign. L'émission de certificats MTC en production était ciblée pour le premier trimestre 2027, positionnant Cloudflare comme un émetteur indépendant à grande échelle dans un écosystème de certificats web actuellement dominé par un petit nombre d'autorités établies.
- Août 2026 : Microsoft a lancé le programme pilote TLS de cryptographie post-quantique, ajoutant sept racines pilotes opérées par DigiCert, Sectigo, IdenTrust Services et 4 autres autorités de certification, permettant des tests contrôlés à l'échelle de l'entreprise de l'authentification post-quantique ML-DSA-87. Le programme a fourni le premier environnement de test adjacent à la production pour l'interopérabilité des autorités de certification avant le déploiement large anticipé.
- Avril 2026 : TOPPAN Holdings, l'Institut national des technologies de l'information et des communications, et ISARA Corporation ont établi une preuve de concept démontrant la migration transparente de l'infrastructure d'autorité de certification vers la PQC au Japon, en utilisant des techniques de chaîne de certificats hybrides compatibles avec les normes ML-DSA et ML-KEM du NIST, un développement directement pertinent pour la feuille de route nationale de migration des autorités de certification planifiée par le Japon.
Périmètre du rapport mondial sur le marché des services gérés de cryptographie post-quantique
Le marché des services gérés de cryptographie post-quantique comprend les revenus générés par les services externalisés, récurrents et co-gérés qui soutiennent la transition continue d'une organisation vers la cryptographie sécurisée quantiquement. Les offres comprennent la découverte cryptographique gérée, la surveillance de la préparation PQC, les opérations PKI et de certificats gérées, les services de cycle de vie des clés et des HSM gérés, le soutien à la migration industrielle, les rapports de conformité et les opérations continues d'agilité cryptographique. Le marché se concentre sur la responsabilité opérationnelle soutenue pour la préparation et la remédiation PQC, plutôt que sur les ventes ponctuelles de logiciels ou les projets de conseil autonomes.
Le rapport sur le marché des services gérés de cryptographie post-quantique est segmenté par type de service (découverte et inventaire cryptographiques, évaluation des risques quantiques et priorisation, planification de la migration PQC et conception de la feuille de route, mise en œuvre de la migration et intégration des systèmes, agilité cryptographique gérée et remédiation continue, et autres types de services), actif cryptographique (infrastructure à clé publique et certificats numériques, TLS, VPN et chiffrement réseau, signature de code et chaîne d'approvisionnement logicielle, modules de sécurité matériels et gestion des clés, bases de données, sauvegardes et archives à longue durée de vie, et autres actifs cryptographiques), modèle de déploiement (basé sur le cloud, sur site et hybride), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'utilisation final (banque, services financiers et assurance (BFSI), technologies de l'information et télécommunications, administration publique et gouvernementale, santé et dispositifs médicaux, énergie et services publics, et autres secteurs d'utilisation final) et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions de marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Découverte et inventaire cryptographiques |
| Évaluation des risques quantiques et priorisation |
| Planification de la migration PQC et conception de la feuille de route |
| Mise en œuvre de la migration et intégration des systèmes |
| Agilité cryptographique gérée et remédiation continue |
| Autres types de services |
| Infrastructure à clé publique et certificats numériques |
| TLS, VPN et chiffrement réseau |
| Signature de code et chaîne d'approvisionnement logicielle |
| Modules de sécurité matériels et gestion des clés |
| Bases de données, sauvegardes et archives à longue durée de vie |
| Autres actifs cryptographiques |
| Basé sur le cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Banque, services financiers et assurance (BFSI) |
| Technologies de l'information et télécommunications |
| Administration publique et gouvernementale |
| Santé et dispositifs médicaux |
| Énergie et services publics |
| Autres secteurs d'utilisation final |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Israël |
| Arabie saoudite | |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Égypte | |
| Reste de l'Afrique |
| Par type de service | Découverte et inventaire cryptographiques | |
| Évaluation des risques quantiques et priorisation | ||
| Planification de la migration PQC et conception de la feuille de route | ||
| Mise en œuvre de la migration et intégration des systèmes | ||
| Agilité cryptographique gérée et remédiation continue | ||
| Autres types de services | ||
| Par actif cryptographique | Infrastructure à clé publique et certificats numériques | |
| TLS, VPN et chiffrement réseau | ||
| Signature de code et chaîne d'approvisionnement logicielle | ||
| Modules de sécurité matériels et gestion des clés | ||
| Bases de données, sauvegardes et archives à longue durée de vie | ||
| Autres actifs cryptographiques | ||
| Par modèle de déploiement | Basé sur le cloud | |
| Sur site | ||
| Hybride | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'utilisation final | Banque, services financiers et assurance (BFSI) | |
| Technologies de l'information et télécommunications | ||
| Administration publique et gouvernementale | ||
| Santé et dispositifs médicaux | ||
| Énergie et services publics | ||
| Autres secteurs d'utilisation final | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Israël | |
| Arabie saoudite | ||
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Égypte | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services gérés de cryptographie post-quantique ?
La taille du marché des services gérés de cryptographie post-quantique devrait s'étendre de 0,31 milliard USD en 2026 et 0,43 milliard USD en 2027 à 1,72 milliard USD d'ici 2032, enregistrant un CAGR de 31,95 % entre 2027 et 2032.
Qu'est-ce qui stimule la demande de services de cryptographie post-quantique ?
Les normes NIST, les délais de migration gouvernementaux, l'exposition des données à longue durée de vie et la réduction des cycles de vie des certificats augmentent la demande de services de découverte, de mise en œuvre et d'agilité cryptographique.
Quel type de service détient la plus grande part de revenus ?
La mise en œuvre de la migration et l'intégration des systèmes ont détenu la plus grande part à 26,73 % en 2026, tandis que l'agilité cryptographique gérée et la remédiation continue affichent le CAGR projeté le plus élevé à 32,28 %.
Pourquoi les systèmes de gestion des certificats sont-ils importants pour la préparation quantique ?
Les durées de vie des certificats devraient tomber à 47 jours d'ici 2029, ce qui rend les processus automatisés d'inventaire, de renouvellement et de gestion des clés nécessaires pour les grands parcs de certificats.
Quelles organisations adoptent les services le plus rapidement ?
L'administration publique et gouvernementale affiche le CAGR d'utilisation final projeté le plus élevé à 33,61 %, tandis que les PME devraient progresser à un CAGR de 32,43 % à mesure que les services gérés réduisent les barrières de compétences et de coûts.
Quelle région détient la position actuelle la plus solide ?
L'Amérique du Nord a détenu 41,67 % de la part en 2026, soutenue par les exigences fédérales et un écosystème de services de sécurité mature, tandis que l'Asie-Pacifique affiche le CAGR projeté le plus élevé à 32,94 %.