
Marktgröße und Marktanteil für Post-Quanten-Kryptographie Managed Services
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
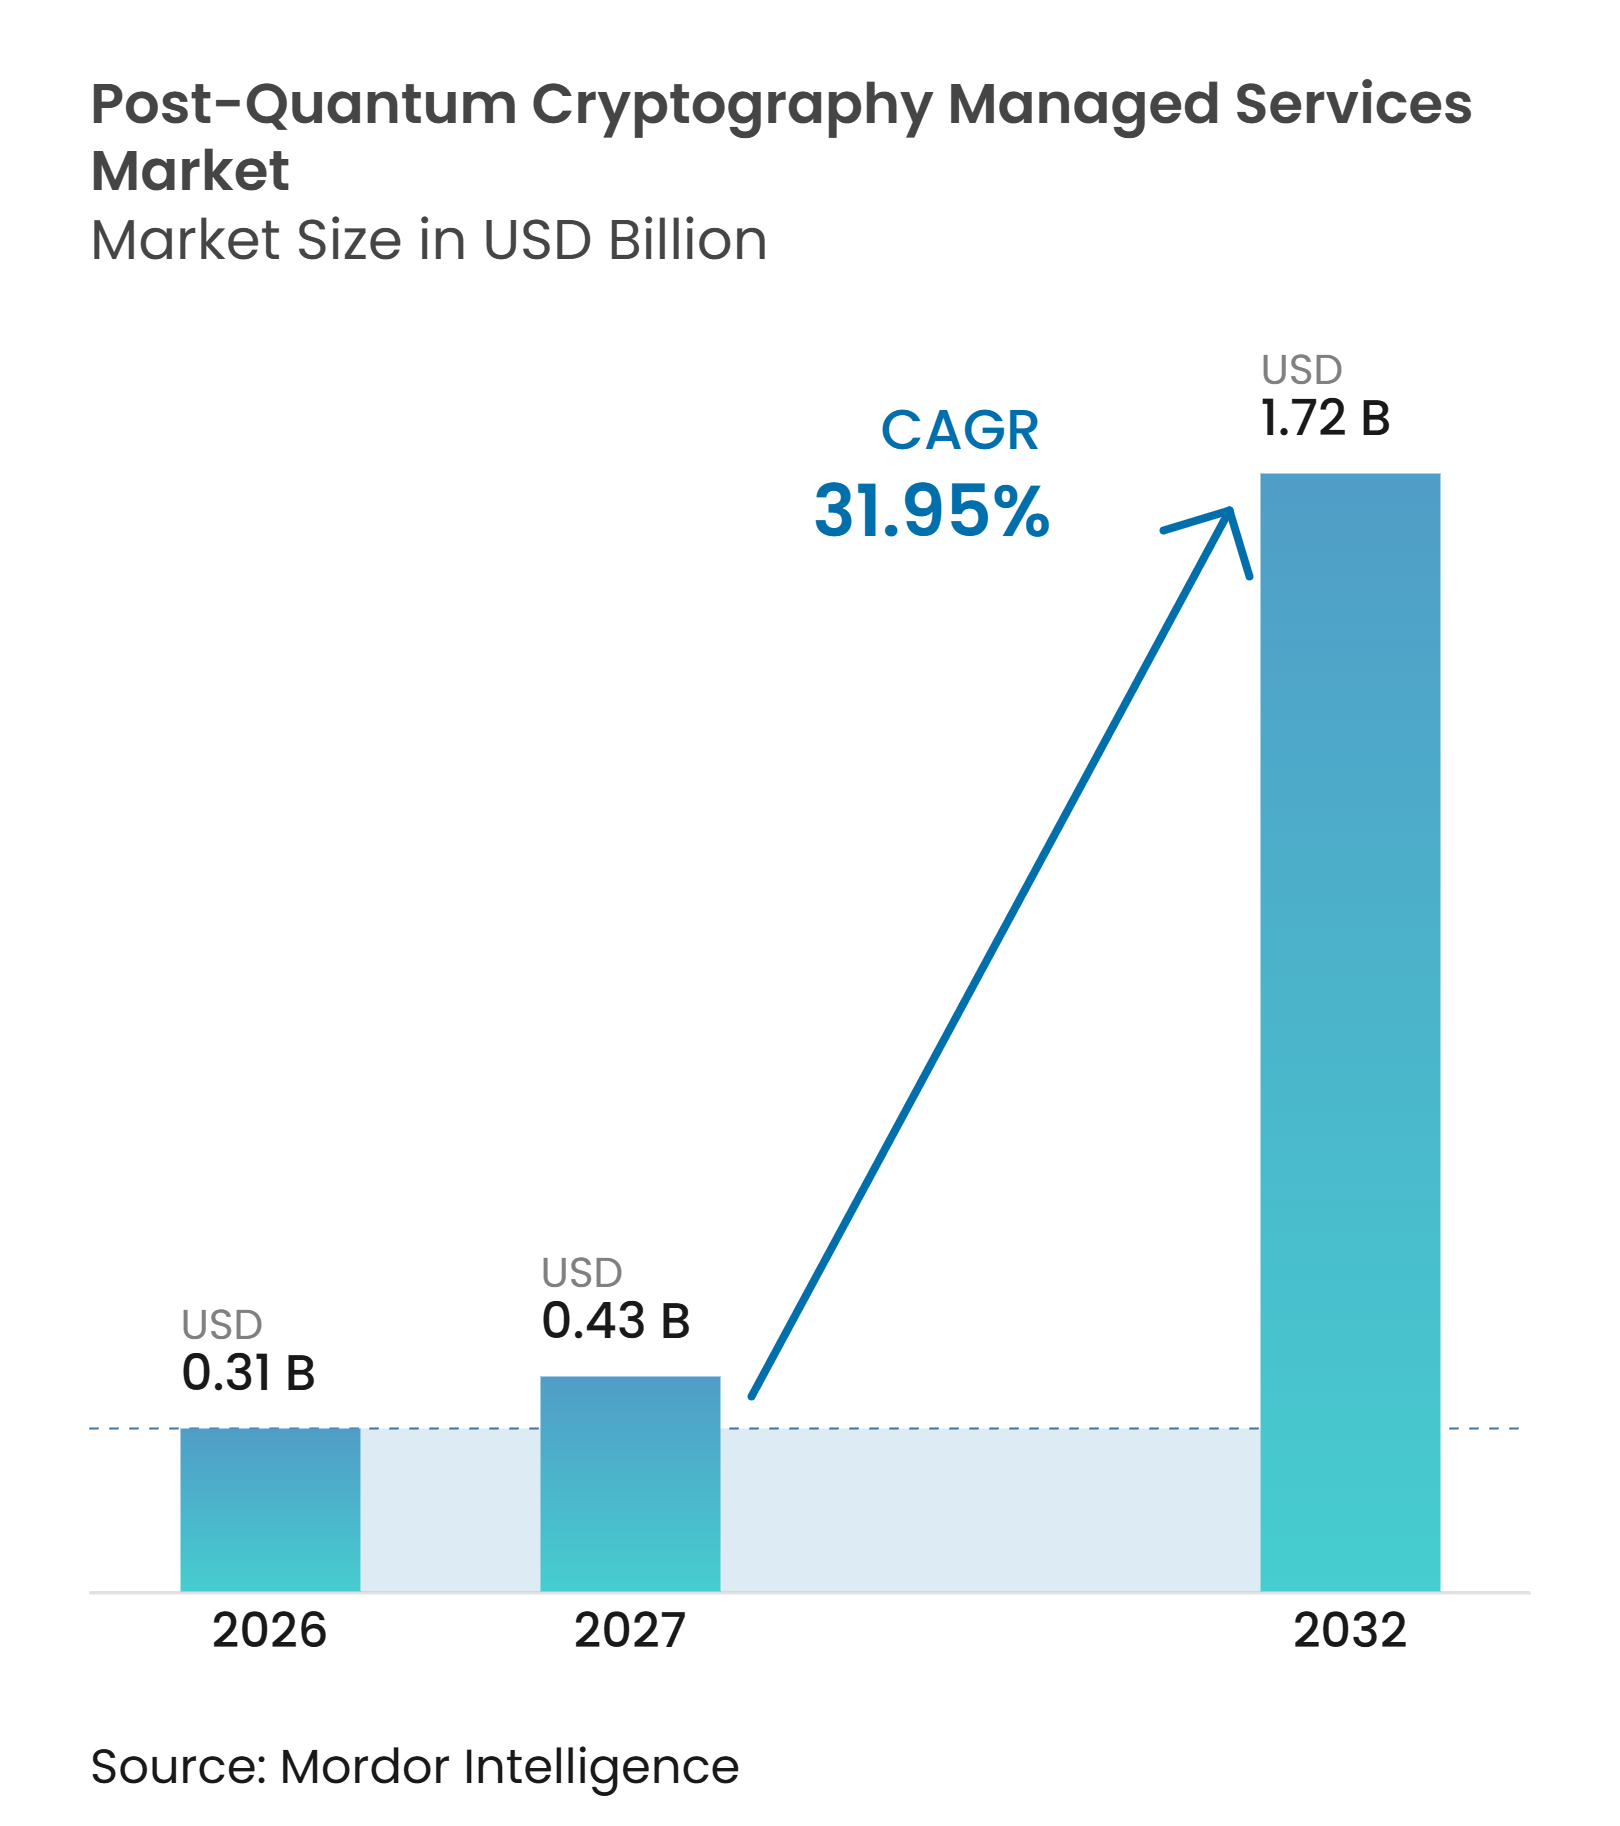
| Marktgröße (2027) | 0.43 Milliarden US-Dollar |
| Marktgröße (2032) | 1.72 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 31.95 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Post-Quanten-Kryptographie Managed Services von Mordor Intelligence
Die Marktgröße für Post-Quanten-Kryptographie Managed Services wird voraussichtlich von 0,31 Milliarden USD im Jahr 2026 auf 0,43 Milliarden USD im Jahr 2027 und bis 2032 auf 1,72 Milliarden USD anwachsen, was einem CAGR von 31,95 % zwischen 2027 und 2032 entspricht. Der Markt für Post-Quanten-Kryptographie Managed Services entwickelt sich von begrenzten Pilotprojekten hin zu unternehmensweiten Migrationsprogrammen, da technische Standards und Fristen des öffentlichen Sektors die Planung dringlicher machen. Finalisierte NIST-Standards geben Käufern eine gemeinsame Grundlage für Verschlüsselung, Signaturen und Beschaffungsentscheidungen. Compliance-Anforderungen erstrecken sich auch über Regierungsbehörden hinaus, da Auftragnehmer und Lieferanten sich auf denselben Übergang vorbereiten müssen. Anbieter reagieren darauf mit Erkennung, Implementierung und Managed-Crypto-Agility-Services, um Organisationen bei der Navigation komplexer Umgebungen zu unterstützen. Die Hauptchance liegt in der Kombination von Migrationsarbeiten mit der laufenden Verwaltung von Zertifikaten, Schlüsseln und Algorithmen über Cloud- und Legacy-Systeme hinweg.
Wichtigste Erkenntnisse des Berichts
- Nach Servicetyp hielt Migration, Implementierung und Systemintegration im Jahr 2026 einen Marktanteil von 26,73 % am Markt für Post-Quanten-Kryptographie Managed Services, während Managed Crypto-Agility und kontinuierliche Behebung bis 2032 voraussichtlich mit einem CAGR von 32,28 % wachsen wird.
- Nach kryptographischem Asset entfielen auf Public-Key-Infrastruktur und digitale Zertifikate im Jahr 2026 29,41 % der Marktgröße für Post-Quanten-Kryptographie Managed Services, während Code-Signierung und Software-Lieferkette bis 2032 voraussichtlich mit einem CAGR von 33,26 % wachsen wird.
- Nach Bereitstellungsmodell hielt Cloud-basiert im Jahr 2026 einen Marktanteil von 67,89 % und wird bis 2032 voraussichtlich mit einem CAGR von 34,74 % wachsen.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Marktanteil von 67,51 %, während kleine und mittelständische Unternehmen bis 2032 voraussichtlich mit einem CAGR von 32,43 % wachsen werden.
- Nach Endnutzerbranche hielt BFSI im Jahr 2026 einen Marktanteil von 28,39 %, während Regierung und öffentliche Verwaltung bis 2032 voraussichtlich mit einem CAGR von 33,61 % wachsen wird.
- Nach Geographie hielt Nordamerika im Jahr 2026 einen Marktanteil von 41,67 % am Markt für Post-Quanten-Kryptographie Managed Services, während Asien-Pazifik bis 2032 voraussichtlich mit einem CAGR von 32,94 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Obligatorische Migration zu NIST-standardisierten Algorithmen | +8.5% | Global, mit konzentriertem kurzfristigem Druck in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Harvest-Now-Decrypt-Later-Gefährdung langlebiger Daten | +7.0% | Global, mit höchster Relevanz in BFSI, Regierung und Gesundheitswesen | Kurzfristig (≤ 2 Jahre) |
| Cloud- und Hybrid-IT-Expansion erhöht kryptographische Komplexität | +4.5% | Global, mit stärkster Relevanz in Asien-Pazifik und Nordamerika | Mittelfristig (2–4 Jahre) |
| Verkürzung des Zertifikatslebenszyklus schafft kontinuierlichen Bedarf an PQC-Betrieb | +3.8% | Nordamerika und Europa, mit Ausstrahlungseffekten auf Asien-Pazifik | Kurzfristig (≤ 2 Jahre) |
| Mangel an Unternehmenskryptographie- und Crypto-Agility-Fachkenntnissen | +3.2% | Global, mit hoher Relevanz in Südamerika, dem Nahen Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Kryptographische Stückliste wird zu einer operativen Kontrollmaßnahme | +2.5% | Nordamerika, Indien und Europa | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Obligatorische Migration zu NIST-standardisierten Algorithmen
Bundesstaatliche und internationale Anforderungen haben die Post-Quanten-Migration zu einer Compliance-Angelegenheit gemacht und nicht zu einem optionalen Sicherheits-Upgrade. Das NIST finalisierte FIPS 203, FIPS 204 und FIPS 205 im August 2024 und lieferte damit Standards für Migrationsplanung und Produktdesign.[1] Die US-amerikanische Executive Order 14412 vom Juni 2026 verpflichtet Bundesbehörden, bis zum 31. Dezember 2030 auf Schlüsselvereinbarung und bis zum 31. Dezember 2031 auf digitale Signaturen umzustellen. Betroffene Auftragnehmer stehen vor denselben Anforderungen, was die Nachfrage in die kommerzielle Lieferkette trägt. Der Markt für Post-Quanten-Kryptographie Managed Services profitiert daher von frühzeitigen Ausgaben für Asset-Erkennung, Migrations-Roadmaps und Implementierungspläne. Das NIST wählte im März 2025 außerdem HQC als Backup-Schlüsselkapselungsmechanismus aus und fügte damit einen weiteren Algorithmus hinzu, den Organisationen in ihren Migrationsprogrammen berücksichtigen müssen.
Harvest-Now-Decrypt-Later-Gefährdung langlebiger Daten
Das Harvest-Now-Decrypt-Later-Risiko macht den Zeitpunkt des Schutzes für Daten wichtig, die über viele Jahre hinweg vertraulich bleiben müssen. Eine peer-reviewed Studie aus dem Jahr 2026 ergab, dass eine verzögerte Post-Quanten-Migration langlebige Daten über längere Zeiträume exponiert lassen kann, während ein hybrider Schlüsselaustausch das Expositionsfenster verringern kann. Gesundheitswesen, Regierung, Finanzdienstleistungen und Satellitenkommunikation verfügen über langlebige Aufzeichnungen und Kommunikationen, die priorisiert werden müssen. Anbieter können ihre Dienste differenzieren, indem sie Assets nach Vertraulichkeit, Aufbewahrungsdauer und Übertragungshäufigkeit einordnen. Dieser Ansatz lenkt knappe Implementierungsressourcen auf die Assets, bei denen eine Verzögerung die größten Konsequenzen hat. Cisco hat die Datenerfassung durch staatlich verbundene Akteure als aktuelles Risiko beschrieben, das Organisationen angehen sollten, bevor kryptographisch relevante Quantencomputer verfügbar sind.
Verkürzung des Zertifikatslebenszyklus schafft kontinuierlichen Bedarf an PQC-Betrieb
Kürzere Zertifikatsgültigkeitszeiträume schaffen einen operativen Grund, die Automatisierung vor Beginn der vollständigen Post-Quanten-Migration zu verbessern. Der Zeitplan des CA/Browser-Forums reduziert die maximale TLS-Zertifikatslaufzeit ab März 2026 auf 200 Tage, ab 2027 auf 100 Tage und bis März 2029 auf 47 Tage.[2] Organisationen, die große Zertifikatsbestände verwalten, benötigen automatisierte Erneuerung, Inventarisierung und Richtlinienkontrollen, um diese Fristen einzuhalten. Dieselben Kontrollen ermöglichen häufige Änderungen an Schlüsseln und Algorithmen während eines Post-Quanten-Übergangs. Der Markt für Post-Quanten-Kryptographie Managed Services profitiert von dieser Überschneidung, da Zertifikatsverwaltungsprojekte sich zu umfassenderen Crypto-Agility-Engagements weiterentwickeln können. Microsoft startete im August 2026 ein Post-Quanten-TLS-Pilotprogramm, das Zertifizierungsstellen und Unternehmen ermöglicht, die ML-DSA-87-Authentifizierung vor einer breiteren Nutzung zu testen.
Cloud- und Hybrid-IT-Expansion erhöht kryptographische Komplexität
Multi-Cloud-Systeme, containerisierte Workloads und nicht-menschliche Identitäten erhöhen die Anzahl kryptographischer Assets, die eine Organisation identifizieren und verwalten muss. Eine peer-reviewed Studie aus dem Jahr 2026 ergab, dass eine Verzögerung eines Cloud-Migrationsprogramms von 2026 auf 2030 den Anteil eines Vertraulichkeitsfensters, das einem späteren Entschlüsselungsrisiko ausgesetzt ist, erheblich erhöhen kann. Cloud-Tools sind für die Erkennung nützlich, da sie Inventardaten über Cloud-Kontrollebenen und hybride Umgebungen hinweg erfassen können. Google Cloud hat eine Roadmap für ML-KEM, ML-DSA, SLH-DSA und quantensicheren Schlüsselimport für seine Dienste veröffentlicht. Der Markt für Post-Quanten-Kryptographie Managed Services wird von Käufern unterstützt, die eine einheitliche Übersicht über Cloud-native, On-Premises- und Betriebstechnologieumgebungen benötigen. Anbieter, die nicht verwaltete Kryptographie in diesen Umgebungen identifizieren können, haben eine stärkere Position bei komplexen Unternehmensengagements.
Analyse der Auswirkungen von Hemmnissen*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Interoperabilitäts- und Leistungseinschränkungen bei Bestandssystemen | -2.5% | Global, mit höchster Relevanz in Großunternehmen und kritischer Infrastruktur | Mittelfristig (2–4 Jahre) |
| Unklare Übergangsanforderungen in mehreren Rechtsordnungen | -1.8% | Global, mit höchster Reibung für multinationale Organisationen | Langfristig (≥ 4 Jahre) |
| Verborgene Kryptographie in Software-Lieferketten und Betriebstechnologie | -1.3% | Global, konzentriert in Fertigungs-, Energie- und Verteidigungslieferketten | Mittelfristig (2–4 Jahre) |
| Zurückhaltung der Kunden beim Auslagern von Schlüsseloperationen für kritische Assets | -1.0% | Global, mit stärkster Relevanz in BFSI, Regierung und Verteidigung | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Interoperabilitäts- und Leistungseinschränkungen bei Bestandssystemen
Legacy-Infrastruktur begrenzt die Migrationsgeschwindigkeit, da Post-Quanten-Algorithmen größere Schlüssel, Signaturen und Speicherressourcen verwenden als ältere Kryptographie. Eine 2026 veröffentlichte Studie ergab, dass ein Übergang von elliptischer Kurvenkryptographie zu ML-KEM-768 die maximalen Server-Verbindungen pro Sekunde um 33,6 % reduzierte.[3] Dieselbe Studie berichtete von einem Anstieg der L3-Cache-Fehlzugriffe von 4,2 % auf 11,5 %, was den Druck verdeutlicht, den neue Algorithmen auf bestehende Infrastruktur ausüben können. Netzwerkgeräte, eingebettete Systeme, Hardware-Sicherheitsmodule und Mainframe-Systeme müssen möglicherweise erneuert werden, bevor sie neue Kryptographie unterstützen können. Diese Anforderungen erhöhen die Projektkosten und verlangsamen die Einführung in Bestandsumgebungen. Der Markt für Post-Quanten-Kryptographie Managed Services hat dennoch eine Chance durch Gateway- und Proxy-Ansätze, die hybriden Schutz einführen können, ohne jede Legacy-Anwendung neu schreiben zu müssen.
Unklare Übergangsanforderungen in mehreren Rechtsordnungen
Multinationale Organisationen müssen in ihren Betriebsregionen unterschiedliche Standards, Zertifizierungsprozesse und Übergangsfristen navigieren. Die Vereinigten Staaten verwenden NIST-Standards, während China einen parallelen Standardisierungsprozess fortsetzt, der separate technische Entscheidungen erfordern kann. Dies birgt das Risiko, dass eine Organisation mehrere kryptographische Architekturen für verschiedene Märkte aufrechterhalten muss. AWS hat darauf hingewiesen, dass Länder in Nordamerika, Europa, Asien-Pazifik und dem Nahen Osten formelle Leitlinien mit unterschiedlichen Zeitplänen und Branchenanforderungen herausgegeben haben. Separate Regelungen können die Beschaffung verzögern, da Organisationen Richtlinien benötigen, die in ihren rechtlichen und technischen Umgebungen funktionieren. Der Markt für Post-Quanten-Kryptographie Managed Services kann diesem Hemmnis durch zentralisierte Asset-Inventare und Richtlinienverwaltung begegnen, die mehrere Compliance-Programme unterstützen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Servicetyp:
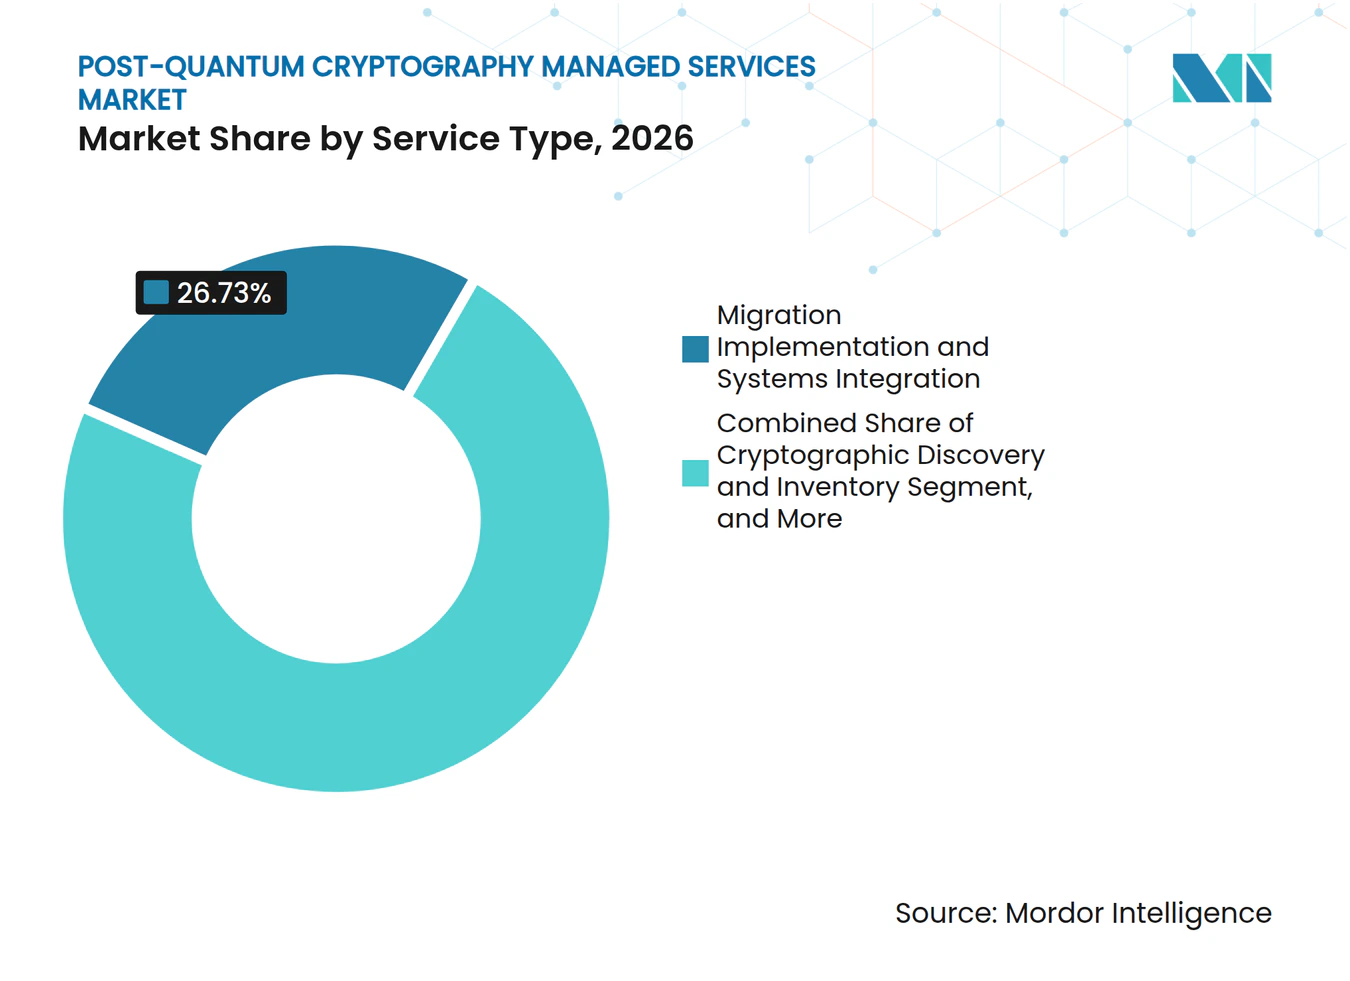
Implementierungsservices führen beim Umsatz, während Managed Agility an Dynamik gewinntMigration, Implementierung und Systemintegration hielten im Jahr 2026 einen Marktanteil von 26,73 % am Markt für Post-Quanten-Kryptographie Managed Services. Diese Position zeigt, dass frühe Anwender von der Bewertung zur Ausführungsarbeit übergegangen sind. Das Ersetzen asymmetrischer Bibliotheken in Unternehmensanwendungen, Zahlungssystemen und PKI-Hierarchien erfordert spezialisierte Integrationsfähigkeiten. Diese Projekte umfassen häufig Tests zur Geschäftskontinuität und Koordination mit Infrastrukturverantwortlichen. Managed Crypto-Agility und kontinuierliche Behebung wird bis 2032 voraussichtlich mit einem CAGR von 32,28 % wachsen. Ihr Aufstieg spiegelt die Notwendigkeit wider, kryptographische Wartung als fortlaufende Aktivität und nicht als einmaliges Programm zu behandeln.
Kryptographische Erkennung und Inventarisierung bleibt ein Ausgangspunkt für die anderen Servicekategorien, da eine Organisation keine Assets priorisieren kann, die sie nicht identifiziert hat. Risikobewertung und Priorisierung hilft Kunden dabei, die Exposition nach Aufbewahrungsdauer, Datensensibilität und Konnektivität einzustufen. Migrationsplanung und Roadmap-Design ist relevant für Organisationen, die ihr Inventar kennen, aber eine praktische Übergangssequenz benötigen. Weitere Services umfassen Arbeiten für Betriebstechnologie, proprietäre Protokolle und die Integration von Hardware-Sicherheitsmodulen. Im April 2026 kündigten Entrust und IBM Consulting ein gemeinsames Liefermodell an, das Erkennung, risikobasierte Roadmaps, Migrations-Governance und laufenden Betrieb kombiniert.[4] Diese Art von gebündeltem Engagement unterstützt längere Kundenbeziehungen im Markt für Post-Quanten-Kryptographie Managed Services.


Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach kryptographischem Asset:
PKI bildet die größte Basis, während Code-Signierung schnell voranschreitetPublic-Key-Infrastruktur und digitale Zertifikate machten im Jahr 2026 29,41 % der Marktgröße für Post-Quanten-Kryptographie Managed Services aus. Das Marktsegment für Post-Quanten-Kryptographie Managed Services spiegelt die umfangreiche Nutzung von X.509-Zertifikaten in unternehmensweiter und internetfähiger Infrastruktur wider. Zertifizierungsstellen, interne PKI-Teams und Anwendungsverantwortliche müssen koordinieren, wenn sich Zertifikatsprofile und Signaturmethoden ändern. Code-Signierung und Software-Lieferkette wird bis 2032 voraussichtlich mit einem CAGR von 33,26 % wachsen. Die Kategorie erhält Aufmerksamkeit, weil Software-Artefakte lange Gültigkeitszeiträume haben können und nach der Verteilung vertrauenswürdig bleiben müssen. Die Migration der Code-Signierung hängt auch von einer klaren Aufzeichnung von Algorithmen, Schlüsseln, Zertifikatsketten und Build-Systemen ab.
TLS, VPN und Netzwerkverschlüsselung haben sichtbare Interoperabilitätsfortschritte erzielt, da internetweite Dienste beginnen, hybriden Schlüsselaustausch zu unterstützen. Cloudflare berichtete im Jahr 2026, dass mehr als zwei Drittel des von Menschen generierten TLS-Datenverkehrs zu seinem Netzwerk hybriden ML-KEM-Schutz verwendete. Hardware-Sicherheitsmodule und Schlüsselverwaltungssysteme erfordern sorgfältige Planung, da sie dauerhafte Vertrauensanker mit Validierungs- und Ersatzzyklen sind. Entrust erhielt im September 2025 die CAVP-Zertifizierung für ML-DSA-, ML-KEM- und SLH-DSA-Unterstützung in der nShield-5-Firmware. Datenbanken, Backups und Archive spielen eine zentrale Rolle im Risikomanagement für langfristige Aufbewahrung. Weitere Assets umfassen eingebettete Produkte und proprietäre Protokolle, die fallspezifische Implementierungsarbeiten erfordern.
Nach Bereitstellungsmodell:
Cloud-Bereitstellung führt, während On-Premises-Kontrollen relevant bleibenCloud-basierte Bereitstellung hielt im Jahr 2026 einen Marktanteil von 67,89 % am Markt für Post-Quanten-Kryptographie Managed Services und wird bis 2032 voraussichtlich mit einem CAGR von 34,74 % wachsen. Käufer nutzen Cloud-Bereitstellung für Erkennungs- und Inventarisierungstools, da Agenten Daten über verteilte Systeme hinweg erfassen können, ohne umfangreiche Vor-Ort-Bereitstellung. Verbrauchsbasierte Bereitstellung senkt auch die Anfangskosten für Organisationen, die mit einem begrenzten Umfang beginnen. Cloud-Plattformen können die Erkennung mit Cloud-Schlüsselverwaltung und Zertifikatskontrollen integrieren. Das Modell ist besonders relevant für Organisationen mit mehreren öffentlichen Cloud-Konten und sich schnell ändernden Workloads. Es beseitigt nicht die Notwendigkeit lokaler Kontrollen, wo Schlüsselmaterial oder kritische Anwendungen in isolierten Umgebungen verbleiben müssen.
On-Premises-Bereitstellung bedient weiterhin Kunden mit Datensouveränitätsregeln, Air-Gap-Netzwerken oder direkten Kontrollanforderungen für kryptographische Schlüssel. Thales hat Luna-HSM-Firmware mit nativer ML-KEM- und ML-DSA-Unterstützung für Kunden beschrieben, die lokale Vertrauensinfrastruktur vorbereiten.[5] Hybride Designs kombinieren lokale Hardware-Sicherheitsmodule mit Cloud-basierter Erkennung, Lebenszyklusverwaltung und Managed Services. Diese Anordnung kann für Großunternehmen geeignet sein, die sowohl Legacy-Bestände als auch Cloud-Umgebungen betreiben. Die IETF hat einen Entwurf eines ACME-PQC-Agility-Profils veröffentlicht, das einen Weg zur Interoperabilität zwischen Cloud- und lokalen Zertifikatssystemen skizziert. Der Markt für Post-Quanten-Kryptographie Managed Services profitiert, wenn Anbieter diese gemischten Betriebsmodelle unterstützen können.
Nach Unternehmensgröße:
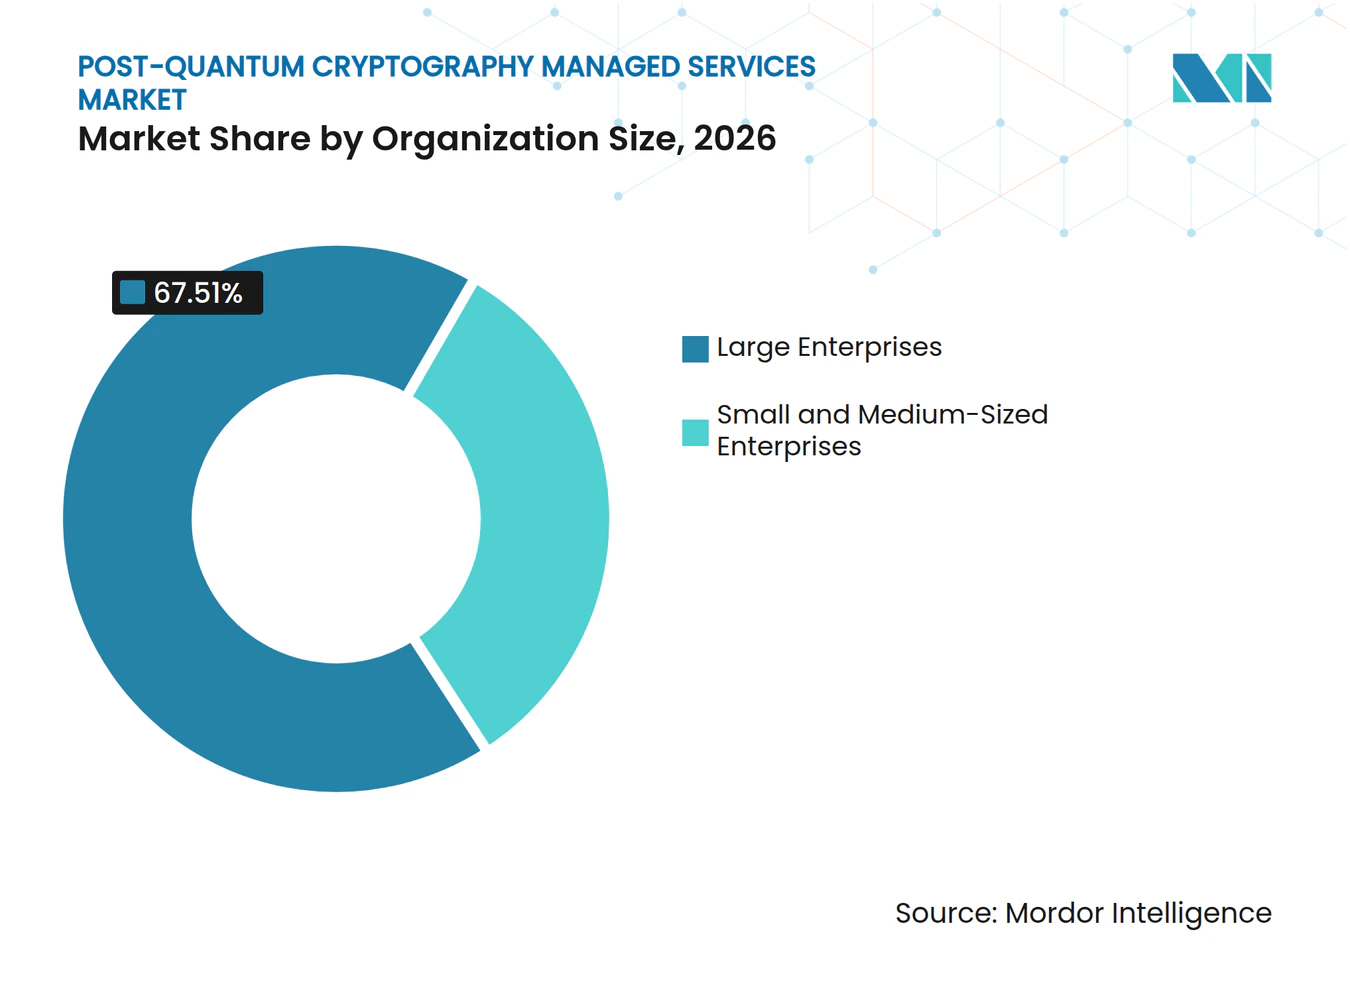
Großunternehmen dominieren die aktuellen Ausgaben, während KMU den Zugang ausweitenGroßunternehmen hielten im Jahr 2026 einen Marktanteil von 67,51 % am Markt für Post-Quanten-Kryptographie Managed Services. Sie verfügen über umfangreiche Zertifikatsbestände, mehrere Cloud-Umgebungen, Legacy-Infrastruktur und das Budget zur Finanzierung mehrjähriger Programme. Ihre Anforderungen umfassen häufig externe Beratung, Implementierung, Governance und Managed Services. Kleine und mittelständische Unternehmen werden bis 2032 voraussichtlich mit einem CAGR von 32,43 % wachsen. Managed-Angebote können Einstiegshürden für Organisationen senken, die keine dedizierten Kryptographie-Teams beschäftigen. Lieferkettenanforderungen bringen auch kleinere Lieferanten in die Migrationsplanung ein, wenn größere Kunden quantensichere Zertifikate oder aktualisierte Kontrollen anfordern.
Große Organisationen haben mit größerer Wahrscheinlichkeit bereits kryptographische Inventare begonnen, während viele kleinere Organisationen ihre asymmetrischen Abhängigkeiten noch nicht kartiert haben. Staatlich geförderte Programme können diese Lücke schließen, indem sie Erkennung und Bewertung für Lieferanten des öffentlichen Sektors unterstützen. Cloud-basierte Managed Services bieten einen praktischen Weg für kleinere Kunden, da sie keine großen Kapitalinvestitionen erfordern. Dienstleister benötigen klare Arbeitsabläufe für Onboarding, Asset-Erkennung und Behebung, um diese Kundengruppe effektiv zu bedienen. Der Markt für Post-Quanten-Kryptographie Managed Services könnte sehen, dass kleine Unternehmen einen größeren Anteil an Verträgen gewinnen, auch wenn Großunternehmen einen höheren Umsatz pro Engagement erzielen. Dieser Unterschied begünstigt Anbieter, die wiederholbare Services auf mehreren Komplexitätsstufen anbieten können.

Nach Endnutzerbranche:
BFSI bildet die größte Basis, während die öffentliche Verwaltung die Expansion anführtBFSI machte im Jahr 2026 28,39 % der Marktgröße für Post-Quanten-Kryptographie Managed Services aus. Finanzinstitute führen langlebige Aufzeichnungen und operieren über miteinander verbundene Zahlungs-, Verwahrungs-, Abwicklungs- und Identitätssysteme. Die G7-Expertengruppe für Cybersicherheit veröffentlichte im Januar 2026 eine koordinierte Roadmap, die sich auf einen Übergang bis 2030–32 für die kritischsten Systeme des Sektors konzentriert. Diese Anforderungen halten die Nachfrage nach Inventarisierung, Planung und Migrationsunterstützung aufrecht. Regierung und öffentliche Verwaltung wird bis 2032 voraussichtlich mit einem CAGR von 33,61 % wachsen. Nationale Fristen machen die öffentliche Beschaffung zu einer wichtigen Quelle für Implementierungsaktivitäten.
Der US-amerikanische Bundeszeitplan schafft einen mehrjährigen Bedarf für Behörden, Systeme zu bewerten, Roadmaps vorzubereiten und anfällige Kryptographie zu ersetzen. Japan genehmigte ML-KEM im April 2026 für den Regierungseinsatz und ermöglichte damit die Beschaffungsplanung im öffentlichen Sektor. IT und Telekommunikation haben erhebliche PKI-Anforderungen durch Netzwerk- und 5G-Sicherheitsarchitekturen. Das Gesundheitswesen ist relevant, da Patientenakten lange Vertraulichkeitsanforderungen haben. Energie und Versorgungsunternehmen benötigen spezialisierte Services, da Betriebstechnologie schwer zu inventarisieren und zu aktualisieren sein kann. Weitere Endnutzer umfassen professionelle Dienstleistungen, Finanzdienstleistungen im Einzelhandel und Logistikunternehmen, die auf Kunden- und Partnerverpflichtungen reagieren.
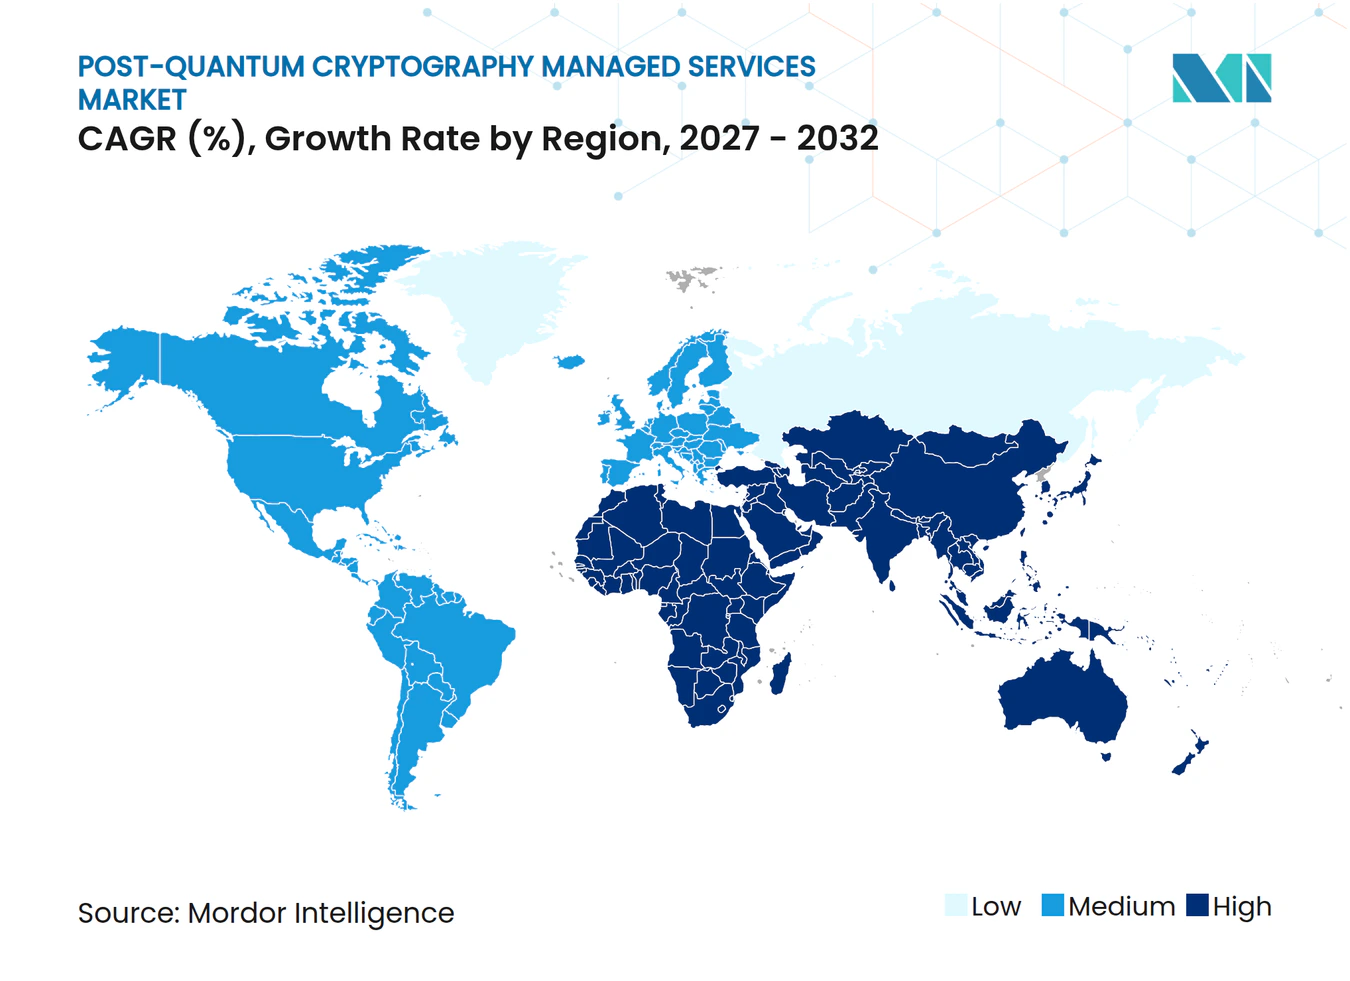
Geografische Analyse
Nordamerika Post-Quantum-Kryptographie Managed Services Markt
Nordamerika hielt im Jahr 2026 einen Marktanteil von 41,67 % am Markt für Post-Quantum-Kryptographie Managed Services. Der Markt für Post-Quantum-Kryptographie Managed Services in der Region verfügt über das regulatorisch verbindlichste Migrationsumfeld im öffentlichen Sektor, angeführt durch die US-amerikanische Exekutivanordnung vom Juni 2026. Die Anordnung legt Übergangsfristen für die föderale Schlüsseletablierung und digitale Signaturen fest, während auch Auftragnehmer entsprechenden Verpflichtungen unterliegen. Der NSA-CNSA-2.0-Zeitplan fügt eine parallele Anforderung für nationale Sicherheitssysteme und die Verteidigungslieferkette hinzu. Kanada verpflichtet staatliche Informationstechnologiesysteme zur Migration auf Post-Quantum-Kryptographie bis 2035, wobei Behördenpläne bis 2026 vorzulegen sind. Gesundheits- und Verteidigungsorganisationen in der Region weisen ein hohes Langzeitaufbewahrungsrisiko auf, was frühzeitige Erkennungs- und Priorisierungsmaßnahmen unterstützt.
APAC Post-Quantum-Kryptographie Managed Services Markt
Asien-Pazifik wird voraussichtlich bis 2032 mit einer CAGR von 32,94 % wachsen. Japan hat ML-KEM im April 2026 für den staatlichen Einsatz freigegeben und bereitet einen nationalen Migrations-Fahrplan vor, der eine Grundlage für die Beschaffung durch Behörden bietet.[6] NTT Data kündigte im Oktober 2026 einen quantensicheren Schlüsselverwaltungsdienst für seine OpenCanvas-Cloud-Plattform an. Indien positioniert kryptographische Stücklisten als Kontrollmechanismus für Lieferanten kritischer Informationsinfrastrukturen. Südkorea hat Pilotprogramme eingesetzt, um die Einführung in Systemen des öffentlichen Sektors zu unterstützen. China entwickelt weiterhin eigene Standards und Produktionslösungen, was die Komplexität für global tätige Unternehmen im Land erhöht.
EMEA und Südamerika Post-Quantum-Kryptographie Managed Services Markt
Europa hat regulatorische Relevanz durch DORA und umfassendere Resilienzpflichten für Finanzunternehmen und wesentliche Dienstleister. Der Markt für Post-Quantum-Kryptographie Managed Services in der Region wird von Banken und anderen regulierten Organisationen getragen, die kryptographische Risiken bewerten müssen. Der Nahe Osten verzeichnet eine Nachfrage, die mit nationalen Quanteninvestitionen, souveränen Cloud-Programmen und der Beschaffung kritischer Infrastrukturen verbunden ist. Die Einführung in Afrika befindet sich noch in einem frühen Stadium, und infrastrukturelle Einschränkungen begrenzen die kurzfristige Implementierungsnachfrage. Südamerika weist aufkommende Aktivitäten im digitalen Finanzwesen und Datenschutz auf, obwohl verbindliche Post-Quantum-Anforderungen weniger weit entwickelt sind. Diese Bedingungen schaffen unmittelbarere Beratungsmöglichkeiten für Finanz- und Telekommunikationsunternehmen mit grenzüberschreitendem Engagement.
Wettbewerbslandschaft
Marktkonzentration
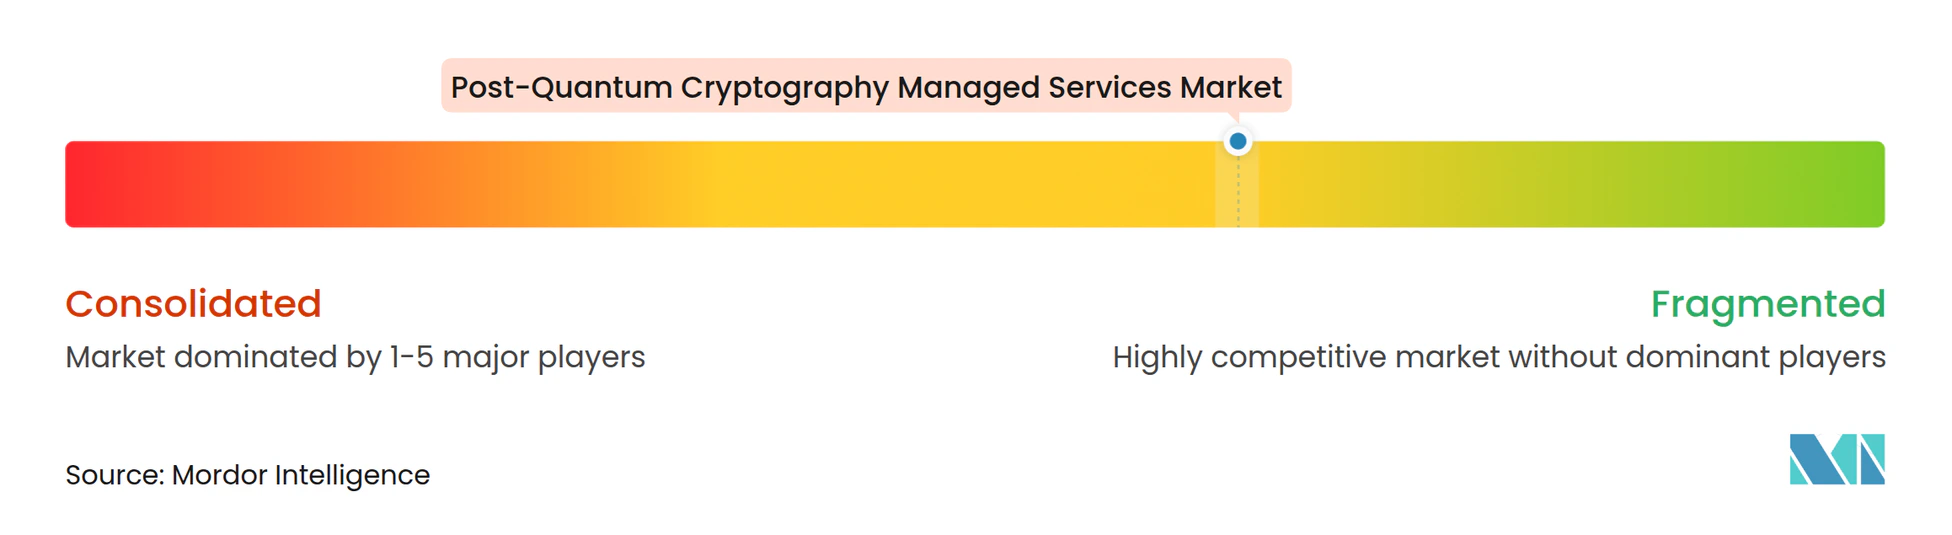
Der Markt für Post-Quanten-Kryptographie Managed Services ist mäßig fragmentiert, da kein Anbieter alle Servicekategorien anführt. Große Systemintegratoren und Hyperscaler bieten Post-Quanten-Arbeiten als Teil umfassenderer Cloud-Sicherheits- und Transformationsverträge an. Spezialisierte Anbieter konzentrieren sich auf kryptographische Erkennung, Zertifikatslebenszyklusverwaltung, Public-Key-Infrastruktur, Hardware-Sicherheitsmodule oder Algorithmusbibliotheken. Diese Struktur gibt Käufern mehrere Optionen, erhöht aber auch den Bedarf an Integration zwischen Services und Technologie. Die Quantum-Safe-360-Allianz, gegründet von Keyfactor, IBM Consulting, Thales und Quantinuum, veröffentlichte im August 2025 Unternehmensleitlinien zu Erkennung, PKI-Migration, crypto-agiler Entwicklung und verwaltetem Einsatz. Allianzen helfen Anbietern, Beratungskapazität, Produkttiefe und Lieferfähigkeit zu kombinieren.
Entrust und IBM Consulting kündigten im April 2026 eine Zusammenarbeit an, um die Entrust Cryptographic Security Platform mit den Transformationsservices von IBM Consulting zu verbinden. Die Kombination zielt auf Erkennung, risikobasiertes Roadmap-Design, Migrations-Governance, Ausführung und laufende Compliance ab. Cloudflare kündigte im September 2026 an, eine öffentliche Zertifizierungsstelle für das Post-Quanten-Web zu werden und Post-Quanten-Merkle-Tree-Zertifikate auszustellen. Dieser Schritt könnte die Wettbewerbsbedingungen bei der Ausstellung öffentlicher Zertifikate verändern, indem ein großer Netzwerkbetreiber in das Feld eintritt. Google Cloud hat Post-Quanten-Fähigkeiten ebenfalls in seine Cloud-Sicherheits-Roadmap aufgenommen.
Chancen bestehen weiterhin bei Managed-Angeboten für kleinere Organisationen, Erkennungstools für Betriebstechnologie und Software für grenzüberschreitendes Compliance-Management. Code-Signierung und Software-Lieferketten benötigen mehr Aufmerksamkeit, da langlebige Software-Artefakte nach der Verteilung kryptographische Exposition behalten können. IBM Research hat Arbeiten zu kryptographischen Stücklisten in CycloneDX veröffentlicht und damit zur Entwicklung gemeinsamer Methoden zur Aufzeichnung kryptographischer Komponenten beigetragen. Anbieter werden bei der Geschwindigkeit der validierten Algorithmusunterstützung und ihrer Fähigkeit, mit Legacy-Umgebungen zu arbeiten, konkurrieren. Die Kompatibilität mit industriellen Systemen, alter Netzwerkhardware und Mainframe-Anwendungen kann ein wichtiges Differenzierungsmerkmal sein.
Branchenführer im Markt für Post-Quanten-Kryptographie Managed Services
-
Accenture plc
-
Amazon Web Services, Inc.
-
Cisco Systems, Inc.
-
Google LLC
-
IBM Corporation
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Post-Quantum-Kryptographie Managed Services Markt Unternehmen in diesem Bericht
- Accenture plc
- Amazon Web Services, Inc.
- Cisco Systems, Inc.
- Google LLC
- IBM Corporation
- Arqit Quantum Inc.
- Atos SE, through Eviden
- Cloudflare, Inc.
- Crypto4A Technologies Inc.
- CryptoNext Security SAS
- DigiCert, Inc.
- Entrust Corporation
- ISARA Corporation
- Keyfactor, Inc.
- Microsoft Corporation
- Nokia Corporation
- PQShield Ltd.
- QuSecure, Inc.
- SandboxAQ, Inc.
- Securosys SA
- Thales Group
- Quantinuum Ltd.
- Quantropi Inc.
- Qrypt, Inc.
- Utimaco GmbH
Neueste Industrielle Entwicklungen in Post-Quantum-Kryptographie Managed Services Markt
- Oktober 2026: NTT Data kündigte die Einführung eines inländischen quantensicheren Schlüsselverwaltungsservices auf seiner OpenCanvas-Cloud-Plattform an, der es japanischen Unternehmen und Regierungsbehörden ermöglicht, kryptographische Schlüssel mit Post-Quanten-Bereitschaft unter Datensouveränitätskontrollen zu generieren, zu speichern und zu verwalten – ein Service, der auf den sich beschleunigenden PQC-Beschaffungszyklus der japanischen Regierung nach der CRYPTREC-Freigabe von ML-KEM im April 2026 abgestimmt ist.
- September 2026: Cloudflare kündigte seine Absicht an, eine öffentliche Zertifizierungsstelle zu werden, die Post-Quanten-Merkle-Tree-Zertifikate neben klassischem TLS unterstützt, und vereinbarte gleichzeitig den Erwerb etablierter, öffentlich vertrauenswürdiger Root-CA-Schlüsselmaterialien von GlobalSign. Die Produktionsausstellung von MTC war für Q1 2027 geplant, was Cloudflare als unabhängigen, hochvolumigen Aussteller in einem Web-Zertifikatsökosystem positioniert, das derzeit von einer kleinen Anzahl etablierter Behörden dominiert wird.
- August 2026: Microsoft startete das Post-Quanten-Kryptographie-TLS-Pilotprogramm und fügte sieben Pilotroots hinzu, die von DigiCert, Sectigo, IdenTrust Services und 4 weiteren Zertifizierungsstellen betrieben werden, um unternehmensweite kontrollierte Tests der ML-DSA-87-Post-Quanten-Authentifizierung zu ermöglichen. Das Programm bot die erste produktionsnahe Testumgebung für die Interoperabilität von Zertifizierungsstellen vor dem erwarteten breiten Einsatz.
- April 2026: TOPPAN Holdings, das Nationale Institut für Informations- und Kommunikationstechnologie und ISARA Corporation etablierten einen Proof of Concept, der die nahtlose Migration der Zertifizierungsstelleninfrastruktur auf PQC in Japan demonstriert, unter Verwendung hybrider Zertifikatskettentechniken, die mit den ML-DSA- und ML-KEM-Standards des NIST kompatibel sind – eine Entwicklung, die direkt für Japans geplante nationale CA-Migrations-Roadmap relevant ist.
Globaler Berichtsumfang für den Markt für Post-Quanten-Kryptographie Managed Services
Der Markt für Post-Quanten-Kryptographie Managed Services umfasst Umsätze aus ausgelagerten, wiederkehrenden und gemeinsam verwalteten Services, die den laufenden Übergang einer Organisation zu quantensicherer Kryptographie unterstützen. Angebote umfassen verwaltete kryptographische Erkennung, PQC-Bereitschaftsüberwachung, verwaltete PKI- und Zertifikatsbetriebe, verwaltete Schlüssel- und HSM-Lebenszyklusservices, Migrationsunterstützung, Compliance-Berichterstattung und kontinuierliche Crypto-Agility-Betriebe. Der Markt konzentriert sich auf die dauerhafte operative Verantwortung für PQC-Bereitschaft und -Behebung und nicht auf einmalige Softwareverkäufe oder eigenständige Beratungsprojekte.
Der Bericht über den Markt für Post-Quanten-Kryptographie Managed Services ist segmentiert nach Servicetyp (Kryptographische Erkennung und Inventarisierung, Quantenrisikobewertung und Priorisierung, PQC-Migrationsplanung und Roadmap-Design, Migration, Implementierung und Systemintegration, Managed Crypto-Agility und kontinuierliche Behebung sowie weitere Servicetypen), Kryptographischem Asset (Public-Key-Infrastruktur und digitale Zertifikate, TLS, VPN und Netzwerkverschlüsselung, Code-Signierung und Software-Lieferkette, Hardware-Sicherheitsmodule und Schlüsselverwaltung, Datenbanken, Backups und langlebige Archive sowie weitere kryptographische Assets), Bereitstellungsmodell (Cloud-basiert, On-Premises und Hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittelständische Unternehmen), Endnutzerbranche (Banken, Finanzdienstleistungen und Versicherungen (BFSI), IT und Telekommunikation, Regierung und öffentliche Verwaltung, Gesundheitswesen und Medizinprodukte, Energie und Versorgungsunternehmen sowie weitere Endnutzerbranchen) und Geographie (Nordamerika, Südamerika, Europa, Asien-Pazifik, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Kryptographische Erkennung und Inventarisierung |
| Quantenrisikobewertung und Priorisierung |
| PQC-Migrationsplanung und Roadmap-Design |
| Migration, Implementierung und Systemintegration |
| Managed Crypto-Agility und kontinuierliche Behebung |
| Weitere Servicetypen |
| Public-Key-Infrastruktur und digitale Zertifikate |
| TLS, VPN und Netzwerkverschlüsselung |
| Code-Signierung und Software-Lieferkette |
| Hardware-Sicherheitsmodule und Schlüsselverwaltung |
| Datenbanken, Backups und langlebige Archive |
| Weitere kryptographische Assets |
| Cloud-basiert |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| IT und Telekommunikation |
| Regierung und öffentliche Verwaltung |
| Gesundheitswesen und Medizinprodukte |
| Energie und Versorgungsunternehmen |
| Weitere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Übriges Europa | |
| Asien-Pazifik | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger Asien-Pazifik-Raum | |
| Naher Osten | Israel |
| Saudi-Arabien | |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Ägypten | |
| Übriges Afrika |
| Nach Servicetyp | Kryptographische Erkennung und Inventarisierung | |
| Quantenrisikobewertung und Priorisierung | ||
| PQC-Migrationsplanung und Roadmap-Design | ||
| Migration, Implementierung und Systemintegration | ||
| Managed Crypto-Agility und kontinuierliche Behebung | ||
| Weitere Servicetypen | ||
| Nach kryptographischem Asset | Public-Key-Infrastruktur und digitale Zertifikate | |
| TLS, VPN und Netzwerkverschlüsselung | ||
| Code-Signierung und Software-Lieferkette | ||
| Hardware-Sicherheitsmodule und Schlüsselverwaltung | ||
| Datenbanken, Backups und langlebige Archive | ||
| Weitere kryptographische Assets | ||
| Nach Bereitstellungsmodell | Cloud-basiert | |
| On-Premises | ||
| Hybrid | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittelständische Unternehmen | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| IT und Telekommunikation | ||
| Regierung und öffentliche Verwaltung | ||
| Gesundheitswesen und Medizinprodukte | ||
| Energie und Versorgungsunternehmen | ||
| Weitere Endnutzerbranchen | ||
| Nach Geographie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger Asien-Pazifik-Raum | ||
| Naher Osten | Israel | |
| Saudi-Arabien | ||
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Ägypten | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Post-Quanten-Kryptographie Managed Services?
Die Marktgröße für Post-Quanten-Kryptographie Managed Services wird voraussichtlich von 0,31 Milliarden USD im Jahr 2026 und 0,43 Milliarden USD im Jahr 2027 auf 1,72 Milliarden USD bis 2032 anwachsen, was einem CAGR von 31,95 % zwischen 2027 und 2032 entspricht.
Was treibt die Nachfrage nach Post-Quanten-Kryptographie-Services an?
NIST-Standards, staatliche Migrationsfristen, die Exposition langlebiger Daten und kürzere Zertifikatslebenszyklen erhöhen die Nachfrage nach Erkennungs-, Implementierungs- und Crypto-Agility-Services.
Welcher Servicetyp hat den größten Umsatzanteil?
Migration, Implementierung und Systemintegration hielt im Jahr 2026 mit 26,73 % den größten Anteil, während Managed Crypto-Agility und kontinuierliche Behebung mit 32,28 % den höchsten prognostizierten CAGR aufweist.
Warum sind Zertifikatsverwaltungssysteme für die Quantenbereitschaft wichtig?
Die Zertifikatslaufzeiten sollen bis 2029 auf 47 Tage sinken, was automatisierte Inventarisierungs-, Erneuerungs- und Schlüsselverwaltungsprozesse für große Zertifikatsbestände notwendig macht.
Welche Organisationen nehmen Services am schnellsten an?
Regierung und öffentliche Verwaltung hat mit 33,61 % den höchsten prognostizierten CAGR bei den Endnutzern, während KMU voraussichtlich mit einem CAGR von 32,43 % wachsen werden, da Managed Services Fachkenntnisse- und Kostenbarrieren senken.
Welche Region hat die stärkste aktuelle Position?
Nordamerika hielt im Jahr 2026 einen Anteil von 41,67 %, unterstützt durch bundesstaatliche Anforderungen und ein reifes Sicherheitsdienstleistungsökosystem, während Asien-Pazifik mit 32,94 % den höchsten prognostizierten CAGR aufweist.