
OT脆弱性管理市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
| 市場規模 (2027) | 3.70 十億米ドル |
| 市場規模 (2032) | 9.40 十億米ドル |
| 成長率 (2027 - 2032) | 20.48 % |
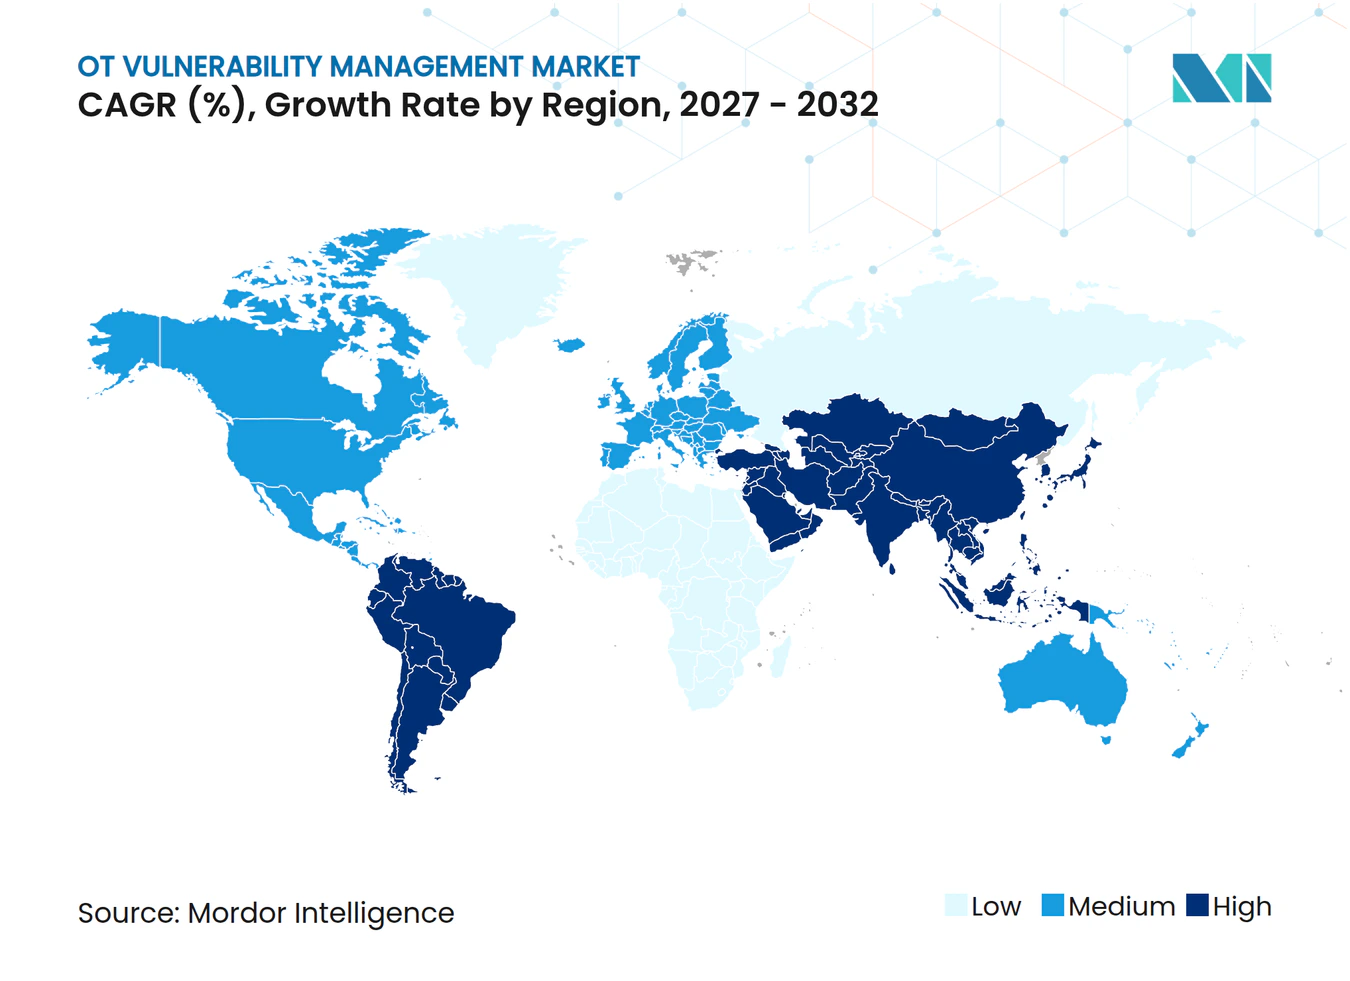
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 低 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor IntelligenceによるOT脆弱性管理市場分析
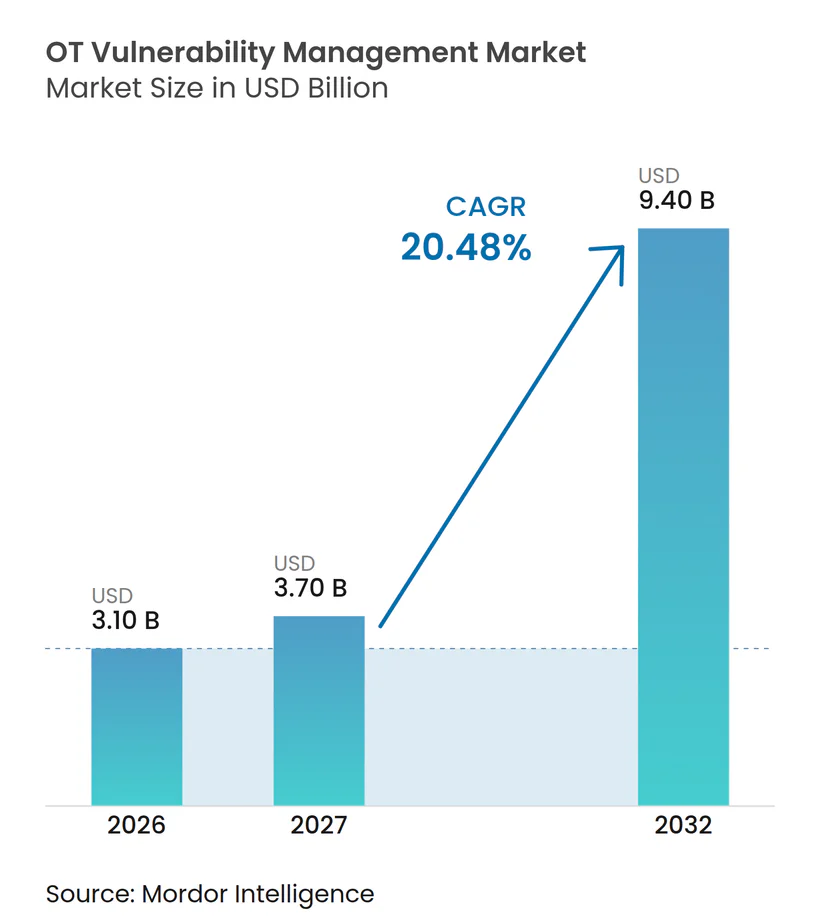
OT脆弱性管理市場規模は、2026年の3.10 ビリオン 米ドルから2032年には9.40 ビリオン 米ドルへと拡大し、2027年から2032年にかけてCAGR 20.48%を記録する見通しです。需要は、定期的なセキュリティレビューから、運用上のエクスポージャーの継続的な識別と優先順位付けへと移行しています。産業オペレーターは、企業データだけでなくプロセス情報や制御環境を標的とした攻撃に対応しています。規制上の義務と接続デバイスのインベントリの増加により、文書化された脆弱性プログラムが調達およびガバナンスの意思決定においてより重要になっています。プロバイダーは、資産の可視性、リスク評価、修復支援、マネージドサービスを組み合わせることで対応しています。これにより、コンプライアンスおよび監査要件を満たしながら、レガシー産業環境を安全に運用できるサプライヤーに対して市場機会が生まれています。
レポートの主要なポイント
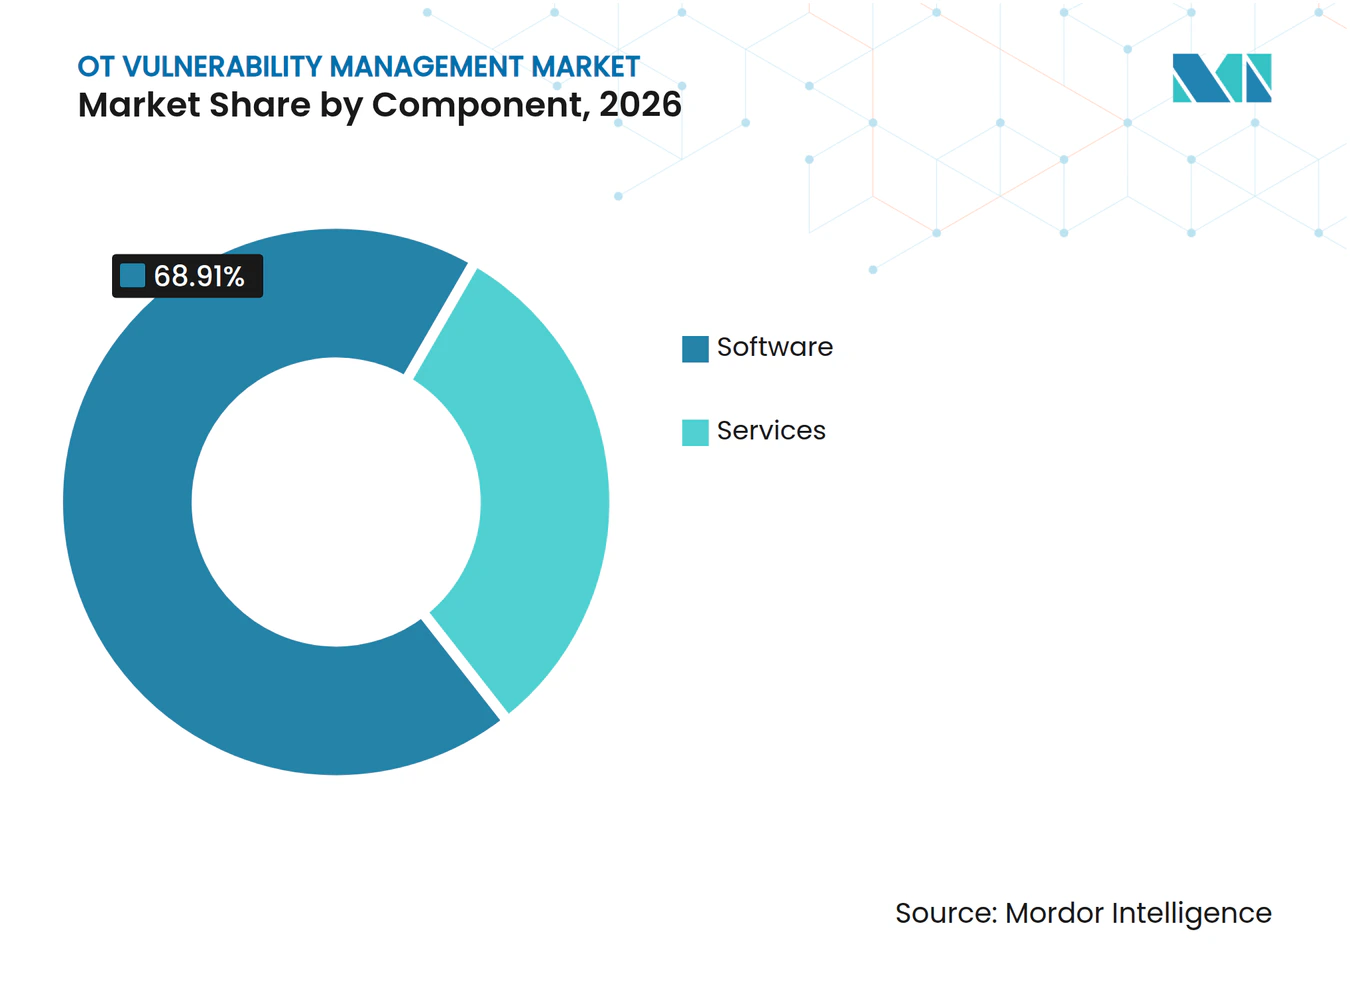
- コンポーネント別では、ソフトウェアが2026年のOT脆弱性管理市場シェアの68.91%を占め、サービスは2032年までCAGR 22.39%で拡大すると予測されています。
- 資産タイプ別では、プログラマブルロジックコントローラーが2026年のOT脆弱性管理市シェアの61.29%を占め、産業用IoTデバイスは2032年までCAGR 21.77%で拡大すると予測されています。
- 導入形態別では、オンプレミス導入が2026年のOT脆弱性管理市場シェアの67.44%を占め、クラウド導入は2032年までCAGR 22.06%で拡大すると予測されています。
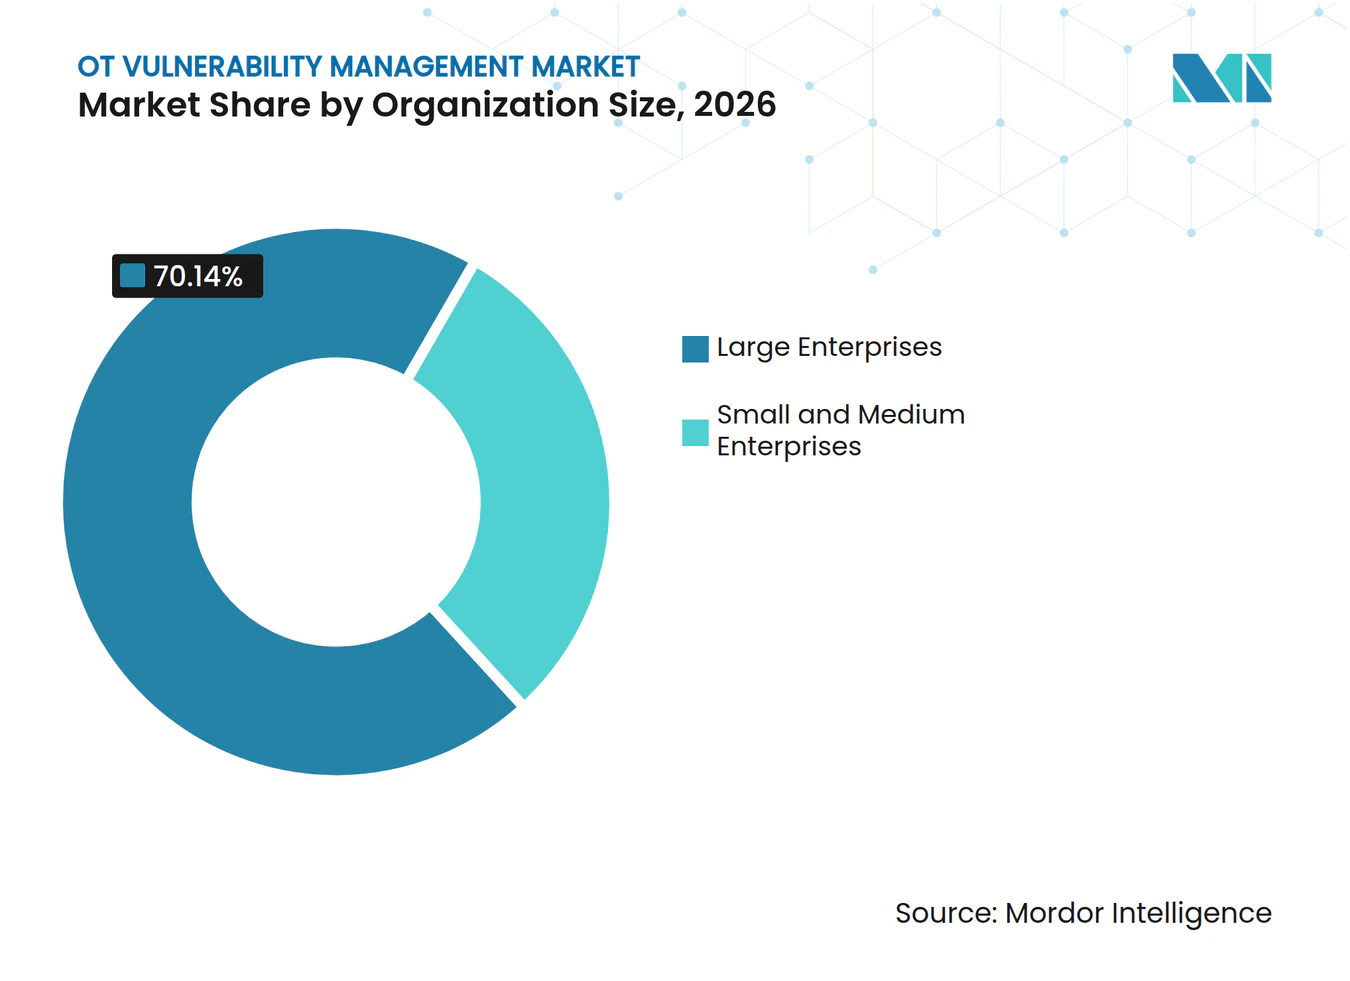
- 組織規模別では、大企業が2026年のOT脆弱性管理市場シェアの70.14%を占め、中小企業は2032年までCAGR 22.70%で拡大すると予測されています。
- エンドユーザー産業別では、産業製造が2026年のOT脆弱性管理市場シェアの30.12%を占め、ヘルスケアおよびライフサイエンスは2032年までCAGR 21.05%で拡大すると予測されています。
- 地域別では、北米が2026年のOT脆弱性管理市場シェアの37.45%を占め、アジア太平洋地域は2032年までCAGR 21.36%で拡大すると予測されています。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGR予測への影響(%) | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| 重要インフラに対するサイバー攻撃の増加 | +4.2% | グローバル | 短期(2年以内) |
| 攻撃対象領域を拡大すIT/OTコンバージェンス | +3.8% | グローバル | 短期(2年以内) |
| より厳格な規制およびコンプライアンス要件 | +3.2% | 北米および欧州、アジア太平洋地域へ波及 | 中期(2〜4年) |
| 産業用IoT導入の拡大 | +2.6% | グローバル、アジア太平洋地域で最も顕著 | 中期(2〜4年) |
| リスクベースの脆弱性優先順位付けの採用拡大 | +2.0% | 北米および欧州、アジア太平洋地域へ波及 | 中期(2〜4年) |
| リモートオペレーションおよびサードパーティアクセスの利用増加 | +1.6% | グローバル | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
重要インフラに対するサイバー攻撃の増加
脅威グループは、物理的な混乱を引き起こしうる形で産業制御ループとプロセス設定を調査しています。Dragosは2026年のレビューにおいて、Sylvanite、Azurite、Pyroxeneを新たに追跡対象の脅威グループとして特定しました。同レビューでは、2025年に産業組織を対象としたランサムウェア攻撃が3,300件記録され、攻撃者の平均滞在時間は5日間であったことも報告されています。ForescoutによるとOT固有のプロトコルを使用した攻撃は2025年に84%増加し、そのうちModbusが57%を占めています。こうした攻撃により、オペレーターがセキュリティ監視をバックオフィス業務として扱うことが困難になっています。OT脆弱性管理市場は、オペレーターが露出した機器、弱点、安全な緩和策をより明に把握する必要がある場合に恩恵を受けます。
攻撃対象領域を拡大するIT/OTコンバージェンス
産業システムはますます企業ネットワーク、リモートサポートツール、クラウドサービスに接続されています。TXOne Networksは、報告されたOTセキュリティインシデントの96%がITレベルの侵害から始まったことを発見しました。Dragosは、インシデントレスポンスケースの73%がVPNやジャンプホストを通じた悪用または認証情報の再利用を伴っていたと報告しています。この接続により、本番環境へのラテラルムーブメント(横断的侵害)のルートが生まれます。また、運用上の影響に基づいて資産を識別し、弱点を優先順位付けする必要性も高まります。OT脆弱性管理市場は、したがって、エンタープライズセキュリティシグナルと工場レベルのリスク判断を連携させるツールへと移行しています。
より厳格な規制およびコンプライアンス要件
規制の変化により、脆弱性管理は推奨される慣行から文書化された責任へと移行しています。連邦エネルギー規制委員会は2026年3月にNERC信頼性基準CIP-003-11承認し、低影響の一括電力システム資産への必須サイバーセキュリティ管理策を拡大しました。OTサイバーコアリションはまた、ISA/IEC 62443を米国のOTサイバーセキュリティポリシーの統合フレームワークとして機能させることを求めています。これらの要件により、資産インベントリ、証拠証跡、繰り返し可能な評価方法の価値が高まっています。また、サプライヤーに対して自社製品を顧客の調達要件に整合させる明確な道筋を提供します。OT脆弱性管理市場は、組織がこれまで低優先度として扱っていたシステムに対して管理策が適用されていることを示す必要がある場合に利益を得ます。
産業用IoT導入の拡大
接続されたセンサー、エッジコントローラー、リモート監視システムが産業資産インベントリを拡大しています。TXOne Networksの分析によると、CISAは2025年に508件の勧告にわたって2,155件のICS関連CVEを発行しました。CISA、FBI、NSAの共同勧告では、米国の重要インフラ全体で使用されているインターネット接続型プログラマブルロジックコントローラーの積極的な悪用が文書化されています。[1]日本の経済産業省は2025年10月に半導体デバイス工場向けOTセキュリティガイドラインを公表しました。これらの動向により、発見、評価、監視が必要なデバイスの範囲が拡大しています。OT脆弱性管理市場では、評価中の安全性と継続性を確保するためのパッシブディスカバリーへの需要が高まっています。
抑制要因の影響分析*
| 抑制要因 | (~)CAGR予測への影響(%) | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| 高い導入・ライフサイクルコスト | -1.2% | グローバル、新興市場の中小企業で最も深刻 | 短期(2年以内 |
| レガシーシステムおよび独自プロトコルの互換性の制限 | -1.0% | グローバル、欧州およびアジア太平洋地域で最も顕著 | 中期(2〜4年) |
| OT固有のサイバーセキュリティ人材不足 | -0.8% | グローバル | 長期(4年以上) |
| 評価・修復時の運用中断リスク | -0.6% | グローバル、連続プロセス産業で最も高い | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
高い導入・ライフサイクルコスト
完全なプログラムはプラットフォームライセンス以上のものを必要とします。オペレーターはパッシブ監視機器、ネットワークセグメンテーション、コンサルティングサポート、および内部ガバナンスプロセスを必要とする場合があります。OPSWATによると、ICSまたはOTセキュリティに全勤務時間を費やすセキュリティ専門家はわずか9%です。これにより、初期資金が確保されている場合でも、導入の深度が制限されます。機器の交換サイクルや制限されたメンテナンスウィンドウにより、プロジェクトコストが繰り返し発生する運用費用になる可能性があります。OT脆弱性管理市場は、段階的な導入、マネージドサービス、および初期費用を削減するモデルを通じてこの制約に対処する必要があります。
レガシーシステムおよび独自プロトコルの互換性の制限
多くの産業環境には、現代の評価ツールが普及する以前に構築されたシステムが含まれています。Dragosは、評価された脆弱性の15%にCVSS重大度データの誤りがあり、そのうち64%は重大度を過小評価していたことを発見しました。Modbus、PROFINET、DNP3などのプロトコルは、従来のエンドポイントエージェントではなく、特殊なパッシブ分析を必要とすることがよくあります。ベンダーは証拠収集や修復テスト時にプロセスを中断させないよう注意する必要があります。これにより、エンジニアリングの手間が増加し、複雑な多世代機器を持つサイトでの導入が遅れる可能性があります。OT脆弱性管理市場は、生産リスクを生じさせることなく正確な評価を提供できるサプライヤーに依存しています。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:
オペレーターがマネージドアウトカムを求める中、サービスが勢力を拡大ソフトウェアは2026年のコンポーネントセグメントの68.91%を占めました。このセグメントは、脆弱性スキャン、産業用資産インベントリ、およびSCADA環境と統合されたパッチ管理コンソールのエンタープライズライセンスによって支えられています。インストール済みプラットフォームを置き換えるには、スタッフの再トレーニング、データ移行、および運用手順の変更が必要になる場合があります。これにより、既存のサプライヤーに対して意味のある切り替えの障壁が生まれます。OT脆弱性管理産業は、資産の可視性とワークフロー制御の中心層としてソフトウェアに引き続き依存しています。
サービスは2032年までCAGR 22.39%で拡大すると予測されています。組織は内部能力の限界に対処するために、マネージドアセスメント、コンサルティング、インシデントレスポンスサポートを活用しています。OPSWATによると、55%の組織が2年間でOTセキュリティ予算を増加させました。TXOne Networksは2026年4月にOTリスク評価とエンタープライズオーケストレーションをサポートするSenninファミリーを発表しました。技術とプログラムサポートを組み合わせた製品は、ソフトウェアとサービスの境界を縮小してます。


資産タイプ別:
PLCが主導し、産業用IoTデバイスがエクスポージャーを増大プログラマブルロジックコントローラーは2026年の資産タイプセグメントで61.29%のシェアを保有していました。電力、製造、水インフラにおける幅広い使用により、多くのセキュリティプログラムの中心となっています。2026年4月にCISA、FBI、NSAが発表した共同勧告では、Rockwell Automation、Schneider Electric、Siemensのインターネット接続型PLCを標的としたイラン系関連活動が特定されました。SCADAシステムと分散制御システムは、特にエネルギー、石油・ガス、化学業務において別の重要なグループを形成しています。プロセスの継続性により、これらの環境でのパッチ適用の頻度と方法が制限されます。
産業用IoTデバイスは2032年までCAGR 21.77%で成長すると予測されています接続されたセンサーとエッジコントローラーは、工場やユーティリティ全体にセキュリティ境界を拡大します。2025年に発行された2,155件のICS関連CVEは、評価が必要な弱点の増大する量を示しています。Dragosは、レビューされた勧告の52%においてベンダーパッチが利用できないため、代替の緩和策が必要であったと報告しています。したがって、オペレーターはベンダーサポート期間終了後もサービスを継続するデバイスを考慮した管理策を必要としています。
導入形態別:
オンプレミス要件と並行してクラウド導入が拡大オンプレミス導入は2026年の導入セグメントの67.44%を占めました。この状況は、サイトまたはエンタープライズ境界を超えて運用データをルーティングすることへの長年の懸念を反映しています。エアギャップ設計原則とローカル運用制御は、重要インフラオーナーにとって依然として重要です。多くの既存プラットフォームは個別サイトおよびローカル管理データを中心に設計されました。これらの要因により、センシティブな本番環境でのオンプレミス導入への需要が維持されています。
クラウド導入は2032年までCAGR 22.06%で成長すると予測されています。グリーンフィールド施設とマネージドセキュリティプロバイダーは、各サイトでインフラを複製することなくクラウドベースの分析を使用できます。分散資産を持つ大規模オペレーターは、中央プラットフォームを通じて脆弱性インテリジェンスを統合することもできます。国家またはセクター規制が適用される場合、データレジデンシー管理は引き続き重要です。OT脆弱性管理市場は、選択された管理策をローカルに維持しながらリスク情報を他の場所に集約するハイブリッド構成を徐々にサポートするようになります。
組織規模別:
中小企業が高成長グループへ大企業は2026年の組織規模セグメントで70.14%のシェアを保有していました。より大きな財務能力により、より広範なプログラムとより頻繁な評価が可能になります。重要インフラのオペレーターも、定期的なレビューではなく継続的な管理を要求する規則に直面しています。大規模な組織は一般的に複数のサイト、テクノロジー、サプライヤーにわたって事を展開しています。この複雑さが集中型脆弱性管理への需要を支えています。
中小企業は2032年までCAGR 22.70%で拡大すると予測されています。これらの企業は、信頼できるサプライヤー関係を通じて接続する場合、より大きな本番ネットワークへの入口として機能する可能性があります。2026年OTセキュリティの状況分析では、中小製造企業のOTセキュリティ成熟度が最も低く、サードパーティおよびベンダーアクセス管理のスコアが低かったことが明らかになりました。クラウドサブスクリプションとマネージドオファリングにより、このグループの参入障壁を下げることができます。これにより、OT脆弱性管理市場の潜在的な顧客基盤が広がります。

エンドユーザー産業別:
製造業と並んでヘルスケアおよびライフサイエンスが注目を集める産業製造は2026年のエンドユーザーセグントの30.12%を占めました。同セクターは広範なPLC、SCADAシステム、ロボティクス、および接続された生産設備を運用しています。Dragosは、観測された産業ランサムウェア攻撃の50%以上が製造業を標的としていたと報告しています。[2]この運用環境により、セキュリティの弱点が生産スケジュールと安全手順への直接的な脅威となっています。製造業者はOT脆弱性管理産業の中核的な需要源であり続けています。
ヘルスケアおよびライフサイエンスは2032年までCAGR 21.05%で成長すると予測されています。接続された医療機器、検査室システム、建物制御が保護を必要とする資産のカテゴリーを拡大しています。Forescoutによると、ヘルスケアは2025年に最も被害を受けたセクターとして8位から4位に上昇しました。エネルギーおよびユーティリティ、石油・ガス、運輸、化学・製薬、水・廃水処理は引き続き追加的な需要プールであり続けます。これらのセクターの購買決定は、運用上の重要性、インフラ投資、およびセクター固有の規制によって形成されます。
地域分析
南北アメリカのOT脆弱性管理市場
北米は2026年のOT脆弱性管理市場シェアの37.45%を占めた。同地域は、高密度の重要インフラと、継続的なセキュリティ態勢管理を支援する規制環境を兼ね備えている。FERCによるCIP-003-11の承認により、低影響の大規模電力系統資産への必須サイバーセキュリティ管理が拡大された。[3] カナダの国家サイバー脅威評価は、国家支援型アクターが重要インフラにおけるインターネット接続OTシステムを探索していると述べている。南米は新興需要地域であり、ブラジルの石油・ガスインフラ、アルゼンチンおよびチリの産業活動によって支えられている。
アジア太平洋地域のOT脆弱性管理市場
アジア太平洋地域は2032年までCAGR 21.36%で拡大すると予測されている。工業化、スマート製造への投資、および政府のセキュリティプログラムが、自動化された資産発見と脆弱性評価の必要性を高めている。日本は2025年10月に半導体デバイス工場向けOTセキュリティガイドラインを発行し、SEMI E187、SEMI E188、およびNISTサイバーセキュリティフレームワーク2.0を参照点として使用している。中国の産業用インターネットプラットフォームプログラムおよびインドの生産連動型インセンティブ制度が、接続された産業展開に貢献している。韓国の半導体・電子機器サイトは重要な需要グループである。
欧州のOT脆弱性管理市場
欧州は2026年のOT脆弱性管理市場において相当なシェアを占めている。NIS2の義務およびサイバージリエンス法の要件が、オペレーターおよび製品サプライヤーに対して脆弱性プロセスの正式化を促している。ドイツ連邦情報セキュリティ局は、2025年に1日あたり119件の新たなITおよびOT脆弱性を報告しており、前年比24%増となっている。ドイツは製造業基盤と接続された産業機器を背景に、同地域最大の需要センターとなっている。英国はサイバーセキュリティ・レジリエンス法案を推進している。フランス、イタリア、およびベネルクスは製造業およびエネルギー事業を通じてさらなる需要を提供している。
競合環境
市場集中度
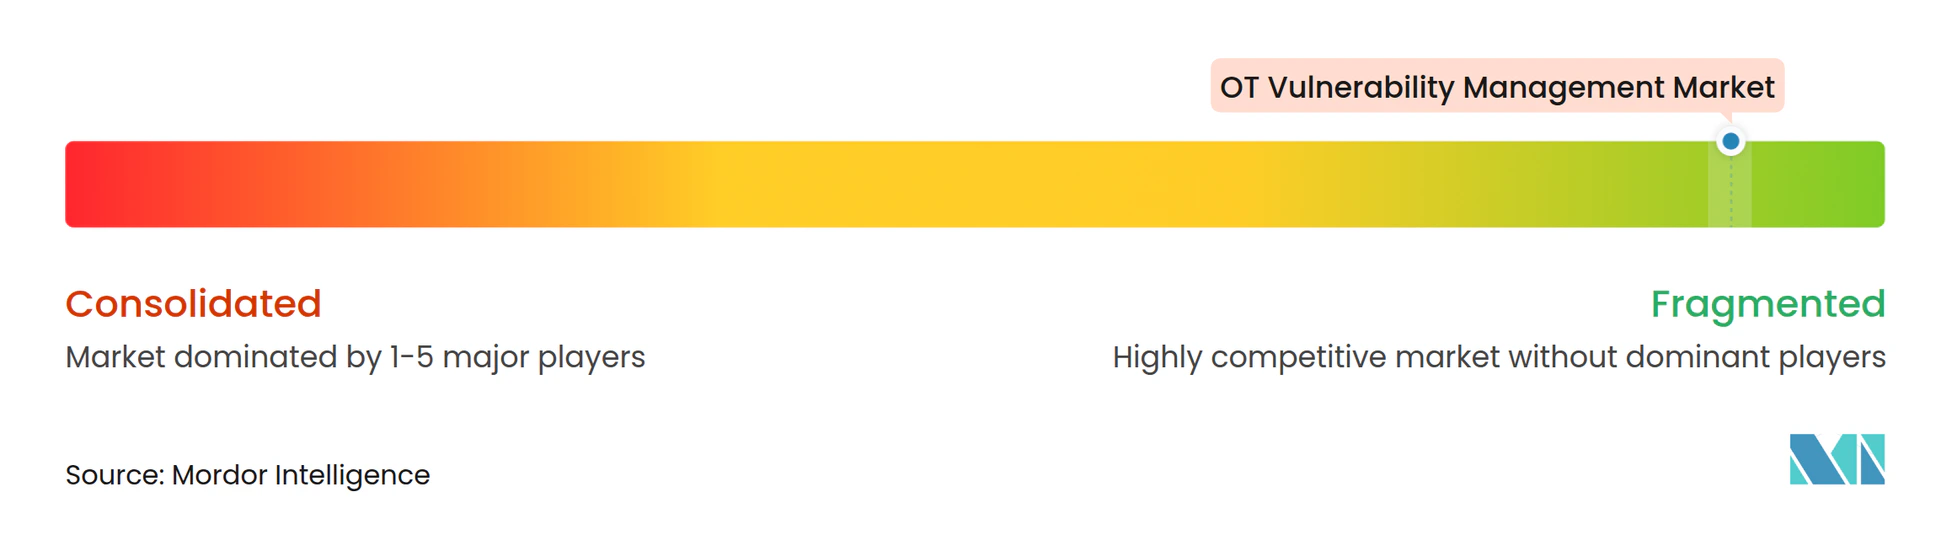
OT脆弱性管理市場は依然として断片化されており、産業技術企業とより広範なセキュリティプラットフォームに加えて、20社以上の専門ベンダーが存在します。専門企業は、一般的なITセキュリティ製品が当初提供していなかった産業プロトコル、パッシブスキャン、および運用安全性における能力を開発しました。競争は現在、プラットフォームのカバレッジ、コンプライアンス文書化、マネージドデリバリーへとシフトしています。アセンチュアは2026年6月にDragosの過半数持分、ならびにrunZeroとNetRise全株式を合計企業価値4.175 ビリオン 米ドルで取得することに合意しました。この取引は、IT、OT、クラウド、接続デバイス環境を横断した統合アプローチへの買い手需要を反映しています。
三菱電機は2026年1月にNozomi Networksの買収を完了し、Nozomiはベンダーニュートラルな製品ロードマップを維持しました。Nozomiはクロージング時点で世界の上位10石油・ガス企業のうち5社と上位10ユーティリティ企業のうち7社にサービスを提供していました。Clarotyは2026年1月にサイバーフィジカルシステム保護プラットフォームを拡大するために150 ミリオン 米ドルのシリーズF資金調達を実施しました。[4]2026年6月、ClarotyはAkamai、ColorTokens、Corsha、Elisity、Zero Networksとのマイクロセグメンテーション統合を追加しまし。これらの動きは、ベンダーが検知を超えてエンフォースメントと封じ込めへと拡張していることを示しています。
サプライヤーはまた、ファームウェア分析、ソフトウェア部品表生成、制御ループマッピングへの投資も行っています。これにより、脆弱性検知だけでなく、リスク低減が競争のより重要な基盤となっています。ISA/IEC 62443は、セキュリティ要件の共通参照を提供するため、規制された調達においてその関連性を高めています。ヘルスケア、運輸、水・廃水処理は、セクター固有の資産プロファイルと運用上の制約に対応する専門ソリューションが活躍できる領域です。
OT脆弱性管理業界リーダー
-
Claroty Ltd.
-
Dragos, Inc.
-
Nozomi Networks Inc.
-
Waterfall Security Solutions Ltd.
-
Radiflow Ltd.
- 注:主要企業の掲載順は順位を示すものではありません。
OT脆弱性管理市場 このレポートでカバーされる企業
- Claroty Ltd.
- Dragos, Inc.
- Nozomi Networks Inc.
- Radiflow Ltd.
- Waterfall Security Solutions Ltd.
- TXOne Networks Inc.
- Mission Secure, Inc.
- Opscura, Inc.
- Otorio Ltd.
- Shift5, Inc.
- Applied Risk B.V.
- Verve Industrial Protection
- Rhebo GmbH
- Industrial Defender, Inc.
- Fortress Information Security, Inc.
- S2 Group, Inc.
- Cyberbit Ltd.
- Veracity Networks
- SecurityGate.io
- Shieldworkz Inc.
最近の産業開発事情 OT脆弱性管理市場
- 2026年9月:Dragos, Inc.は、アクセンチュアの過半数投資のクロージングを受け、runZeroおよびNetRiseの買収を正式に完了しました。統合された拡張OT(xOT)プラットフォームは、IT、OT、クラウド、接続デバイス環境全体にわたる統合資産可視性、ファームウェアおよびソフトウェアサプライチェーン分析、OT脅威検知を提供し、NERC CIPおよびNIS2の監査証拠ワークフローをサポートします。
- 2026年7月:Clarotyは、AI先駆のシミュレーション型OTペネトレーションテスト企業であるFrenosとのパートナーシップを発表し、Clarotyプラットフォームにおいて検知された脆弱性の実証可能な悪用可能性に基づく継続的な敵対的防御体制の検証とリスク優先修復を産業環境で実現します。
- 2026年6月:アクセンチュアはDragosの過半数持分、ならびにrunZeroとNetRiseの100%を合計企業価値約4.175 ビリオン 米ドルで取得することに合意したと発表し、電力グリッド、パイプライン、製造施設、データセンターを含む重要インフラをカバーするエンドツーエンドのOTセキュリティプラットフォームを構築します。
- 2026年6月:Clarotyは、テクノロジーアライアンスプログラムを通じてAkamai、ColorTokens、Corsha、Elisity、Zero Networksとのマイクロセグメンテーション技術統合を発表し、産業用CPS環境全体にわたるラテラルムーブメント封じ込め能力を拡張します。
グローバルOT脆弱性管理市場レポートスコープ
OT脆弱性管理市場は、運用技術(OT)環境、産業制御システム(ICS)、産業用IoTデバイス、および重要インフラ資産全体にわたるサイバーセキュリティ脆弱性を識別、評価、優先順位付け、監視、修復するために使用されるソフトウェアソリューションおよびサービスら生み出される収益で構成されています。これらのソリューションは、サイバーリスクを低減し運用レジリエンスを改善するために、脆弱性ディスカバリー、リスクベースの優先順位付け、エクスポージャー分析、修復管理、継続的な脆弱性監視機能を提供します。市場は、産業業務への混乱を最小限に抑えながら、産業ネットワーク、制御システム、本番環境、接続された運用資産全体のセキュリティおよびコンプライアンスイニシアチブをサポートします。
OT脆弱性管理市場レポートは、コンポーネント別(ソフトウェア、サービス)、資産タイプ別(プログラマブルロジックコントローラー、監視制御・データ収集システム、分散制御システム、産業用IoTデバイス、その他の資産タイプ)、導入形態別(オンプレミス、クラウド)、組織規模別(大企業、中小企業)、エンドユーザー産業別(産業製造、エネルギーおよびユーティリティ、石油・ガス、運輸・物流、化学・製薬、水・廃水処理、ヘルスケアおよびライフサイエンス、その他のエンドユーザー産業)、および地域別(北米、南米、欧州アジア太平洋地域、中東、アフリカ)にセグメント化されています。市場予測は金額(米ドル)ベースで提供されています。
セグメンテーション概要
| ソフトウェア |
| サービス |
| プログラマブルロジックコントローラー |
| 監視制御・データ収集システム |
| 分散制御システム |
| 産業用IoTデバイス |
| その他の資産タイプ |
| オンプレミス |
| クラウド |
| 大企業 |
| 中小企業 |
| 産業製造 |
| エネルギーおよびユーティリティ |
| 石油・ガス |
| 運輸・物流 |
| 化学・製薬 |
| 水・廃水処理 |
| ヘルスケアおよびライフサイエンス |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| 南米 | ブラジル |
| アルゼンチン | |
| メキシコ | |
| その他の南米 | |
| 欧州 | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| ロシア | |
| その他の欧州 | |
| アジア太平洋地域 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| その他のアジア太平洋地域 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| その他のアフリカ |
| コンポーネント別 | ソフトウェア | |
| サービス | ||
| 資産タイプ別 | プログラマブルロジックコントローラー | |
| 監視制御・データ収集システム | ||
| 分散制御システム | ||
| 産業用IoTデバイス | ||
| その他の資産タイプ | ||
| 導入形態別 | オンプレミス | |
| クラウド | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| エンドユーザー産業別 | 産業製造 | |
| エネルギーおよびユーティリティ | ||
| 石油・ガス | ||
| 運輸・物流 | ||
| 化学・製薬 | ||
| 水・廃水処理 | ||
| ヘルスケアおよびライフサイエンス | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| メキシコ | ||
| その他の南米 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| ロシア | ||
| その他の欧州 | ||
| アジア太平洋地域 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| その他のアジア太平洋地域 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
OT脆弱性管理市場の規模はどのくらいですか?
市場は2026に3.10 ビリオン 米ドルと評価されており、2027年から2032年にかけてCAGR 20.48%で2032年までに9.40 ビリオン 米ドルに達すると予測されています。
OT脆弱性管理への需要を牽引しているものは何ですか?
重要インフラへの攻撃の増加、ITとOTのコンバージェンス、規制要件、および接続された産業デバイスが需要を牽引しています。
どのコンポーネントがOT脆弱性管理支出をリードしていますか?
ソフトウェアが2026年に68.91%のシェアでリードしており、サービスは2032年までCAGR 22.39%でより速く成長すると予測されています。
どの導入モデルがより速く成長していますか?
クラウド導入は2032年までCAGR 22.06%で成長すると予測されていますが、オンプレミス導入は2026年に67.44%のシェアを保有しています。
どのエンドユーザーセクターが最も速く拡大していますか?
ヘルスケアおよびライフサイエンスは、接続された医療・検査室資産がより強固な保護を必要とするため、2032年までCAGR 21.05%で成長すると予測されています。
どの地域が最も速く拡大していますか?
アジア太平洋地域は、産業デタル化と政府のセキュリティプログラムに支えられ、2032年までCAGR 21.36%で成長すると予測されています。