
OT-Schwachstellenmanagement-Markt Größe und Marktanteil
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 3.70 Milliarden US-Dollar |
| Marktgröße (2032) | 9.40 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 20.48 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Niedrig |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
OT-Schwachstellenmanagement-Marktanalyse von Mordor Intelligence
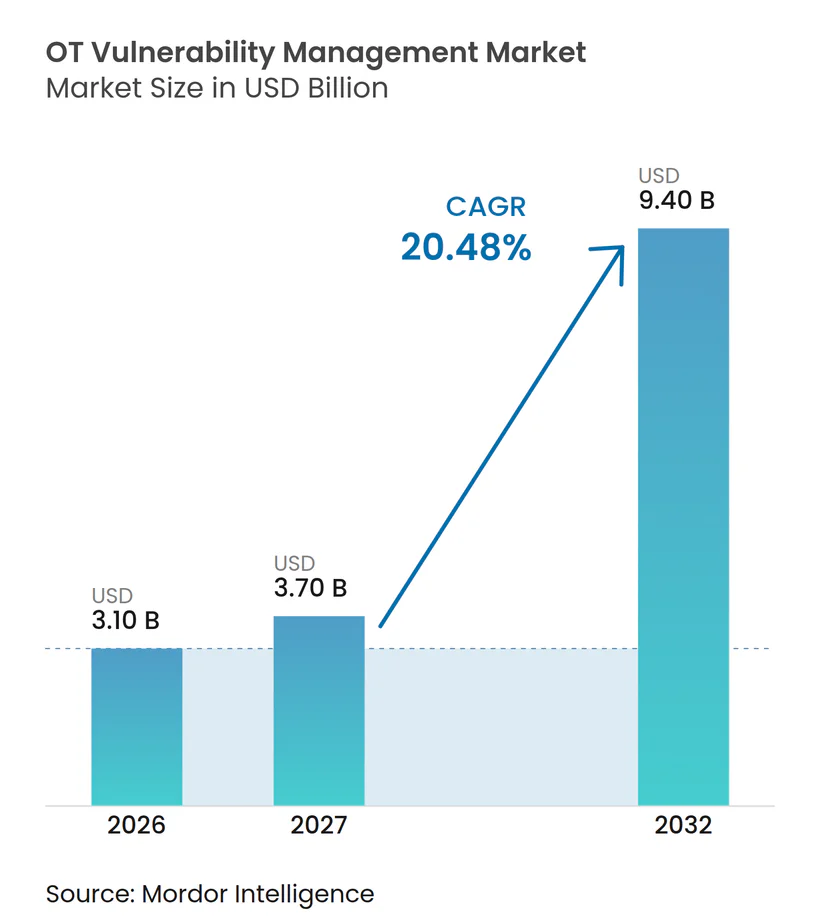
Die Größe des OT-Schwachstellenmanagement-Marktes wird voraussichtlich von 3,10 Milliarden USD im Jahr 2026 auf 9,40 Milliarden USD bis 2032 anwachsen und dabei zwischen 2027 und 2032 eine CAGR von 20,48 % verzeichnen. Die Nachfrage verlagert sich von periodischen Sicherheitsüberprüfungen hin zur kontinuierlichen Identifizierung und Priorisierung operativer Risiken. Industriebetreiber reagieren auf Angriffe, die auf Prozessinformationen und Steuerungsumgebungen abzielen, und nicht nur auf Unternehmensdaten. Regulatorische Verpflichtungen und wachsende Bestände an vernetzten Geräten machen dokumentierte Schwachstellenprogramme in Beschaffungs- und Governance-Entscheidungen immer wichtiger. Anbieter reagieren darauf, indem sie Asset-Transparenz, Risikobewertung, Unterstützung bei der Behebung und verwaltete Dienste kombinieren. Dies schafft Raum für Lieferanten, die sicher in veralteten industriellen Umgebungen arbeiten können und gleichzeitig Compliance- und Prüfungsanforderungen erfüllen.
Wichtigste Erkenntnisse des Berichts
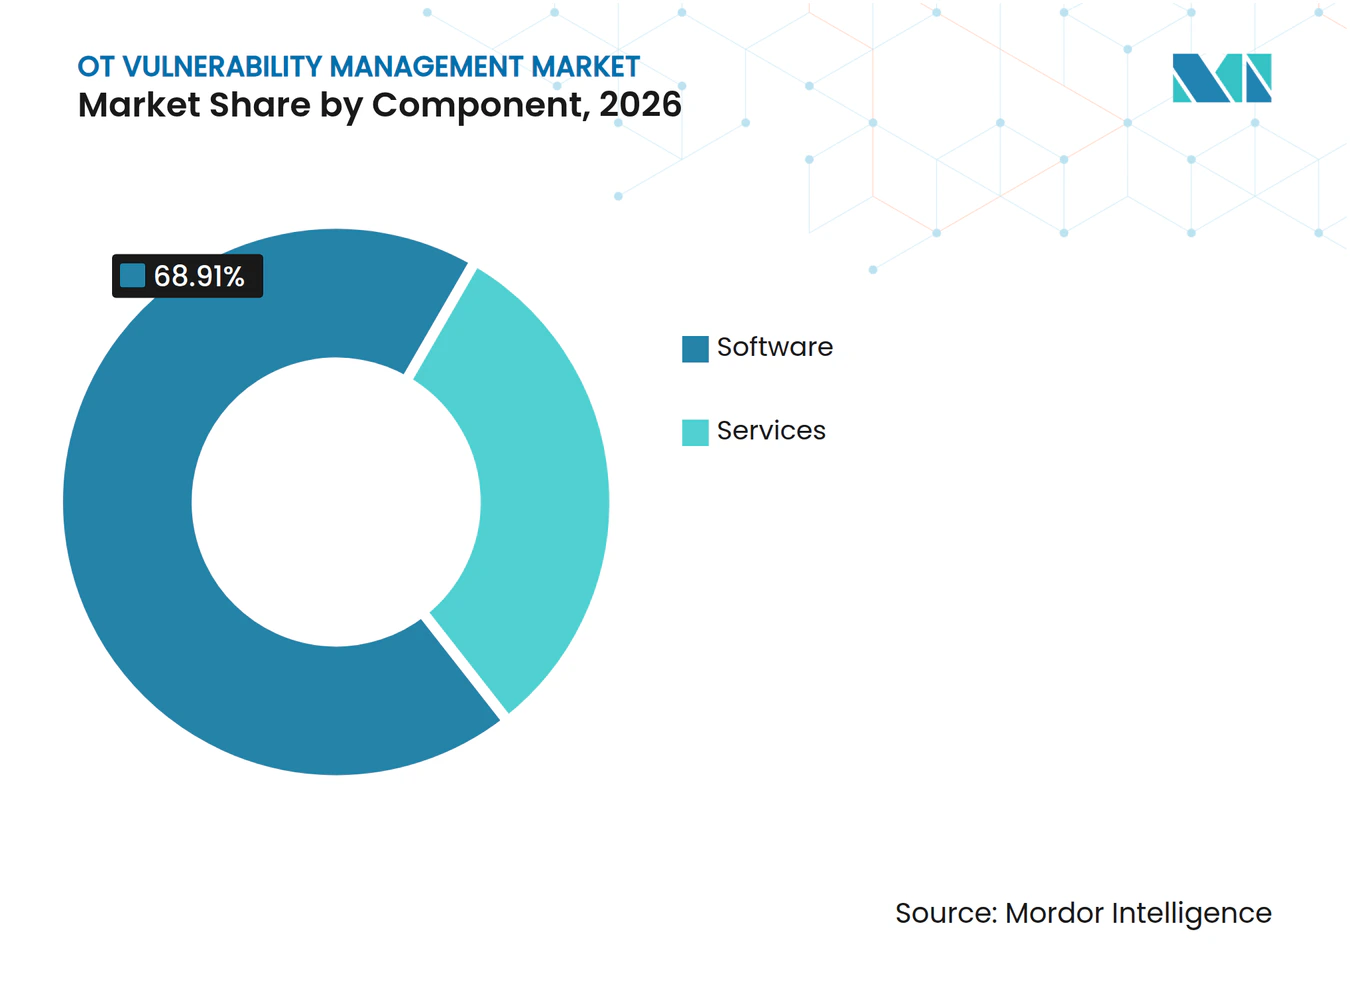
- Nach Komponente hielt Software im Jahr 2026 einen Marktanteil von 68,91 % am OT-Schwachstellenmanagement-Markt, während Dienstleistungen bis 2032 voraussichtlich mit einer CAGR von 22,39 % wachsen werden.
- Nach Asset-Typ hielten speicherprogrammierbare Steuerungen im Jahr 2026 einen Marktanteil von 61,29 % am OT-Schwachstellenmanagement-Markt, während industrielle Internet-der-Dinge-Geräte bis 2032 voraussichtlich mit einer CAGR von 21,77 % wachsen werden.
- Nach Bereitstellungsmodus hielt die On-Premises-Bereitstellung im Jahr 2026 einen Marktanteil von 67,44 % am OT-Schwachstellenmanagement-Markt, während die Cloud-Bereitstellung bis 2032 voraussichtlich mit einer CAGR von 22,06 % wachsen wird.
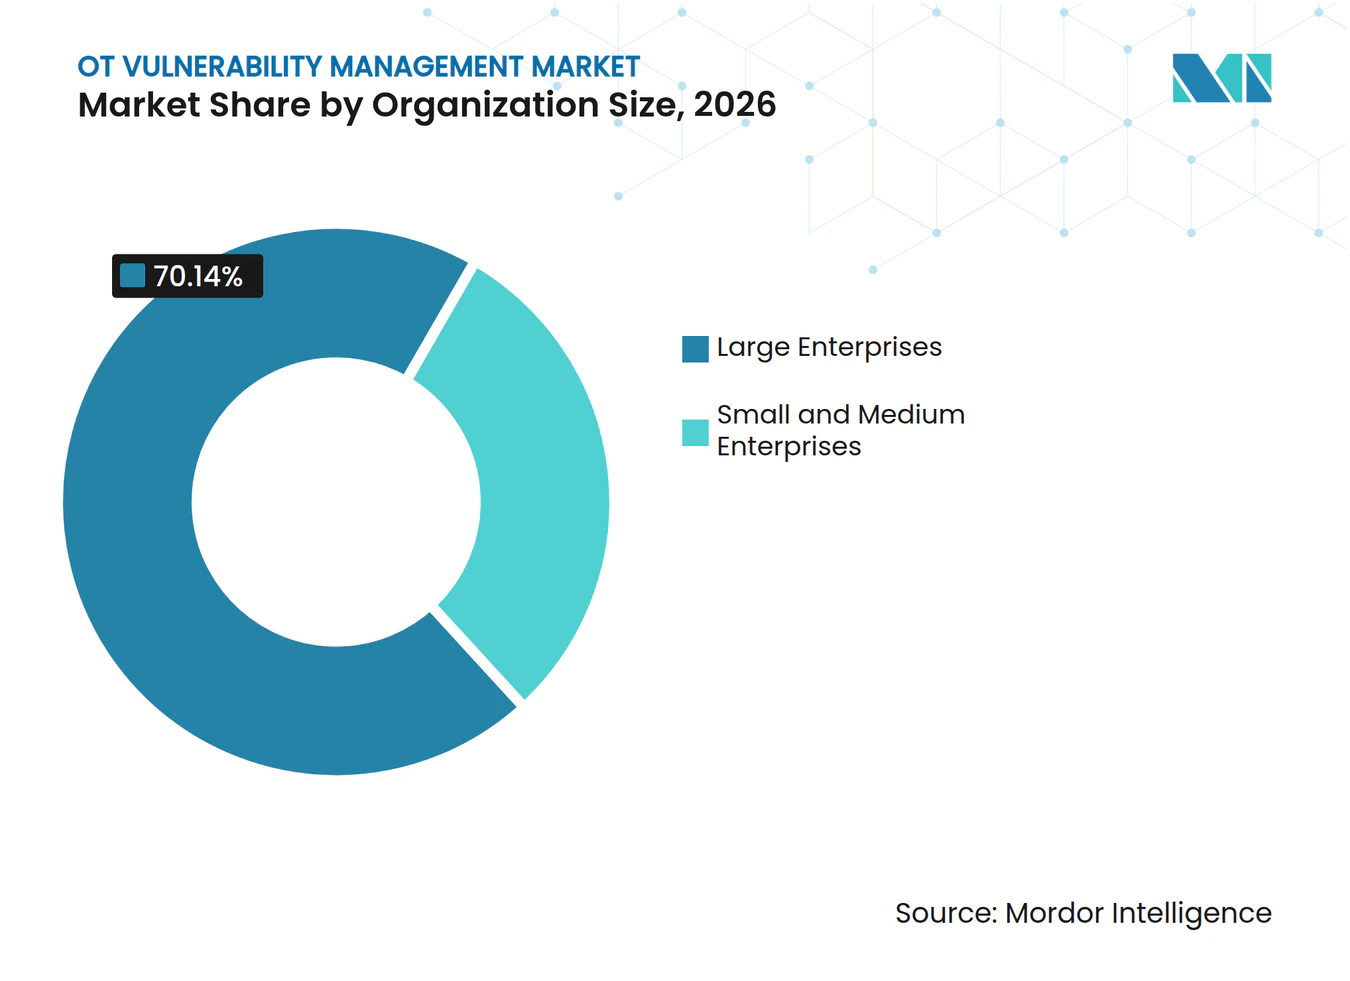
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Marktanteil von 70,14 % am OT-Schwachstellenmanagement-Markt, während kleine und mittlere Unternehmen bis 2032 voraussichtlich mit einer CAGR von 22,70 % wachsen werden.
- Nach Endnutzerbranche hielt die industrielle Fertigung im Jahr 2026 einen Marktanteil von 30,12 % am OT-Schwachstellenmanagement-Markt, während das Gesundheitswesen und die Biowissenschaften bis 2032 voraussichtlich mit einer CAGR von 21,05 % wachsen werden.
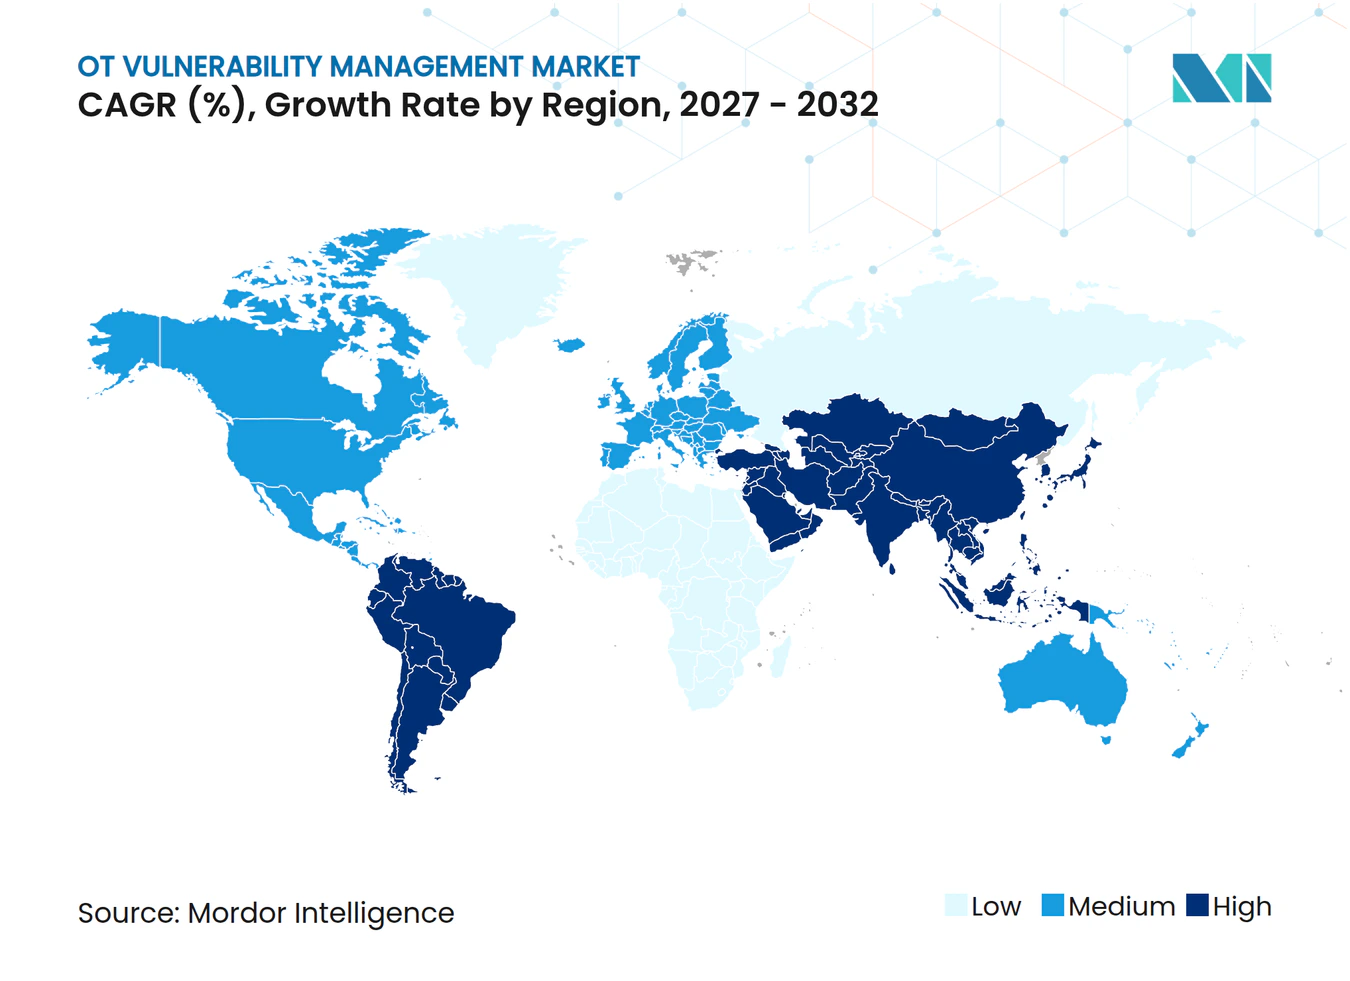
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Marktanteil von 37,45 % am OT-Schwachstellenmanagement-Markt, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 21,36 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende Cyberangriffe auf kritische Infrastrukturen | +4.2% | Global | Kurzfristig (≤ 2 Jahre) |
| IT/OT-Konvergenz erweitert die Angriffsfläche | +3.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Strengere regulatorische und Compliance-Anforderungen | +3.2% | Nordamerika und Europa, Ausstrahlungseffekte auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Ausweitung der Bereitstellung industrieller Internet-der-Dinge-Geräte | +2.6% | Global, am stärksten im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Zunehmende Einführung risikobasierter Schwachstellenpriorisierung | +2.0% | Nordamerika und Europa, Ausstrahlungseffekte auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Wachsende Nutzung von Fernbetrieb und Drittanbieterzugang | +1.6% | Global | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Cyberangriffe auf kritische Infrastrukturen
Bedrohungsgruppen untersuchen industrielle Steuerungsschleifen und Prozesskonfigurationen auf eine Weise, die physische Störungen unterstützen kann. Dragos identifizierte Sylvanite, Azurite und Pyroxene als neu verfolgte Bedrohungsgruppen in seiner Überprüfung von 2026. Dieselbe Überprüfung verzeichnete 3.300 Ransomware-Angriffe auf Industrieorganisationen im Jahr 2025 und eine durchschnittliche Verweildauer von Angreifern von 5 Tagen. Forescout berichtete, dass Angriffe unter Verwendung OT-spezifischer Protokolle im Jahr 2025 um 84 % zunahmen, wobei Modbus 57 % dieser Aktivitäten ausmachte. Diese Angriffe erschweren es Betreibern, die Sicherheitsüberwachung als eine Backoffice-Aufgabe zu behandeln. Der OT-Schwachstellenmanagement-Markt profitiert, wenn Betreiber einen klareren Überblick über exponierte Geräte, Schwachstellen und sichere Abhilfemaßnahmen benötigen.
IT/OT-Konvergenz erweitert die Angriffsfläche
Industrielle Systeme sind zunehmend mit Unternehmensnetzwerken, Fernwartungstools und Cloud-Diensten verbunden. TXOne Networks stellte fest, dass 96 % der gemeldeten OT-Sicherheitsvorfälle mit einem Kompromittierung auf IT-Ebene begannen. Dragos berichtete, dass 73 % seiner Incident-Response-Fälle die Ausnutzung oder Wiederverwendung von Anmeldedaten über VPNs und Jump-Hosts beinhalteten. Diese Verbindung schafft Wege für laterale Bewegungen in Produktionsumgebungen. Sie erhöht auch die Notwendigkeit, Assets zu identifizieren und Schwachstellen basierend auf betrieblichen Konsequenzen zu priorisieren. Der OT-Schwachstellenmanagement-Markt bewegt sich daher auf Tools zu, die Sicherheitssignale auf Unternehmensebene mit Risikoentscheidungen auf Anlagenebene verbinden.
Strengere regulatorische und Compliance-Anforderungen
Regulatorische Veränderungen verlagern das Schwachstellenmanagement von einer empfohlenen Praxis hin zu einer dokumentierten Verantwortung. Die Federal Energy Regulatory Commission genehmigte im März 2026 den NERC-Zuverlässigkeitsstandard CIP-003-11 und erweiterte damit verbindliche Cybersicherheitskontrollen auf Anlagen des Bulk Electric System mit geringer Auswirkung. Die OT Cyber Coalition hat außerdem gefordert, dass ISA/IEC 62443 als einheitlicher Rahmen für die OT-Cybersicherheitspolitik der Vereinigten Staaten dienen soll. Diese Anforderungen erhöhen den Wert von Asset-Inventaren, Nachweisketten und wiederholbaren Bewertungsmethoden. Sie geben Lieferanten auch einen klareren Weg, ihre Angebote an die Beschaffungsanforderungen der Kunden anzupassen. Der OT-Schwachstellenmanagement-Markt gewinnt dort, wo Organisationen nachweisen müssen, dass Kontrollen Systeme abdecken, die zuvor als niedrig priorisiert behandelt wurden.
Ausweitung der Bereitstellung industrieller Internet-der-Dinge-Geräte
Vernetzte Sensoren, Edge-Controller und Fernüberwachungssysteme vergrößern die industriellen Asset-Inventare. CISA veröffentlichte im Jahr 2025 laut der Analyse von TXOne Networks 2.155 ICS-bezogene CVEs in 508 Sicherheitshinweisen. Ein gemeinsamer Sicherheitshinweis von CISA, FBI und NSA dokumentierte die aktive Ausnutzung von mit dem Internet verbundenen speicherprogrammierbaren Steuerungen, die in der kritischen Infrastruktur der Vereinigten Staaten eingesetzt werden.[1] Japans Ministerium für Wirtschaft, Handel und Industrie veröffentlichte im Oktober 2025 OT-Sicherheitsrichtlinien für Halbleiterbauelementefabriken. Diese Entwicklungen erweitern die Bandbreite der Geräte, die gefunden, bewertet und überwacht werden müssen. Der OT-Schwachstellenmanagement-Markt hat einen größeren Bedarf an passiver Erkennung, um Sicherheit und Kontinuität während der Bewertungen zu gewährleisten.
Analyse der Hemmniswirkung*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Hohe Implementierungs- und Lebenszykluskosten | -1.2% | Global, am stärksten bei kleinen und mittleren Unternehmen in Schwellenmärkten | Kurzfristig (≤ 2 Jahre) |
| Kompatibilitätsbeschränkungen bei Legacy-Systemen und proprietären Protokollen | -1.0% | Global, am stärksten in Europa und im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Mangel an OT-spezifischen Cybersicherheitsfachkräften | -0.8% | Global | Langfristig (≥ 4 Jahre) |
| Risiko betrieblicher Störungen während der Bewertung und Behebung | -0.6% | Global, am höchsten in Branchen mit kontinuierlichen Prozessen | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Hohe Implementierungs- und Lebenszykluskosten
Ein vollständiges Programm erfordert mehr als Plattformlizenzen. Betreiber benötigen möglicherweise passive Überwachungsgeräte, Netzwerksegmentierung, Beratungsunterstützung und interne Governance-Prozesse. OPSWAT stellte fest, dass nur 9 % der Sicherheitsfachleute ihre gesamte Arbeitszeit der ICS- oder OT-Sicherheit widmen. Dies begrenzt die Bereitstellungstiefe, selbst wenn anfängliche Mittel verfügbar sind. Geräteersatzzyklen und eingeschränkte Wartungsfenster können Projektkosten in wiederkehrende Betriebsausgaben verwandeln. Der OT-Schwachstellenmanagement-Markt muss diese Einschränkung durch stufenweise Bereitstellung, verwaltete Dienste und Modelle angehen, die die Vorabausgaben senken.
Kompatibilitätsbeschränkungen bei Legacy-Systemen und proprietären Protokollen
Viele industrielle Umgebungen enthalten Systeme, die gebaut wurden, bevor moderne Bewertungstools üblich wurden. Dragos stellte fest, dass 15 % der bewerteten Schwachstellen falsche CVSS-Schweregradinformationen aufwiesen und dass 64 % dieser falschen Bewertungen den Schweregrad unterschätzten. Protokolle wie Modbus, PROFINET und DNP3 erfordern häufig spezialisierte passive Analyse anstelle herkömmlicher Endpoint-Agenten. Anbieter müssen vermeiden, Prozesse zu stören, wenn sie Beweise sammeln oder Behebungsmaßnahmen testen. Dies erhöht den Engineering-Aufwand und kann die Einführung an Standorten mit komplexen, mehrere Generationen umfassenden Geräten verzögern. Der OT-Schwachstellenmanagement-Markt ist auf Lieferanten angewiesen, die eine genaue Bewertung liefern können, ohne Produktionsrisiken zu erzeugen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Dienstleistungen gewinnen an Bedeutung, da Betreiber verwaltete Ergebnisse anstrebenSoftware machte im Jahr 2026 68,91 % des Komponentensegments aus. Das Segment wird durch Unternehmenslizenzen für Schwachstellenscans, industrielle Asset-Inventare und Patch-Management-Konsolen unterstützt, die in SCADA-Umgebungen integriert sind. Der Austausch einer installierten Plattform kann Mitarbeiterschulungen, Datenmigration und nderungen an Betriebsverfahren erfordern. Dies schafft eine erhebliche Wechselhürde für etablierte Lieferanten. Die OT-Schwachstellenmanagement-Branche ist weiterhin auf Software als zentrale Schicht für Asset-Transparenz und Workflow-Steuerung angewiesen.
Dienstleistungen werden bis 2032 voraussichtlich mit einer CAGR von 22,39 % wachsen. Organisationen nutzen verwaltete Bewertungen, Beratung und Incident-Response-Unterstützung, um interne Kapazitätsbeschränkungen zu beheben. OPSWAT berichtete, dass 55 % der Organisationen die OT-Sicherheitsbudgets über 2 Jahre erhöht haben. TXOne Networks stellte im April 2026 seine Sennin-Familie vor, um OT-Risikobewertung und Unternehmensorchestrierung zu unterstützen. Produkte, die Technologie mit Programmunterstützung kombinieren, verringern die Grenze zwischen Software und Dienstleistungen.


Nach Asset-Typ:
Speicherprogrammierbare Steuerungen führen, während industrielle Internet-der-Dinge-Geräte zusätzliche Risiken schaffenSpeicherprogrammierbare Steuerungen hielten im Jahr 2026 einen Anteil von 61,29 % am Asset-Typ-Segment. Ihre breite Verwendung in der Strom-, Fertigungs- und Wasserinfrastruktur macht sie zu einem zentralen Element vieler Sicherheitsprogramme. Der gemeinsame Sicherheitshinweis von CISA, FBI und NSA vom April 2026 identifizierte mit dem Iran verbundene Aktivitäten, die auf mit dem Internet verbundene speicherprogrammierbare Steuerungen von Rockwell Automation, Schneider Electric und Siemens abzielten. SCADA-Systeme und verteilte Steuerungssysteme bilden eine weitere wichtige Gruppe, insbesondere in der Energie-, Öl- und Gas- sowie Chemieindustrie. Die Prozesskontinuität begrenzt die Häufigkeit und Methode des Patchens in diesen Umgebungen.
Industrielle Internet-der-Dinge-Geräte werden bis 2032 voraussichtlich mit einer CAGR von 21,77 % wachsen. Vernetzte Sensoren und Edge-Controller erweitern den Sicherheitsperimeter über Fabriken und Versorgungsunternehmen hinaus. Die 2.155 ICS-bezogenen CVEs, die im Jahr 2025 veröffentlicht wurden, zeigen das wachsende Volumen an Schwachstellen, die bewertet werden müssen. Dragos berichtete, dass 52 % der überprüften Sicherheitshinweise eine alternative Abhilfemaßnahme erforderten, weil kein Anbieter-Patch verfügbar war. Betreiber benötigen daher Kontrollen, die Geräte berücksichtigen, die nach Ablauf ihres Anbieter-Supportzeitraums weiterhin in Betrieb sind.
Nach Bereitstellungsmodus:
Cloud-Einführung wächst neben On-Premises-AnforderungenDie On-Premises-Bereitstellung machte im Jahr 2026 67,44 % des Bereitstellungssegments aus. Diese Position spiegelt die langjährige Sorge wider, operative Daten über eine Standort- oder Unternehmensgrenze hinaus zu leiten. Prinzipien des Air-Gap-Designs und lokale Betriebskontrolle bleiben für Betreiber kritischer Infrastrukturen wichtig. Viele installierte Plattformen wurden für einzelne Standorte und lokal verwaltete Daten konzipiert. Diese Faktoren erhalten die Nachfrage nach On-Premises-Bereitstellung in sensiblen Produktionsumgebungen aufrecht.
Die Cloud-Bereitstellung wird bis 2032 voraussichtlich mit einer CAGR von 22,06 % wachsen. Greenfield-Anlagen und Anbieter verwalteter Sicherheitsdienste können cloudbasierte Analysen nutzen, ohne die Infrastruktur an jedem Standort zu replizieren. Große Betreiber mit verteilten Assets können Schwachstelleninformationen auch über eine zentrale Plattform zusammenführen. Datenschutzkontrollen bleiben dort wichtig, wo nationale oder sektorspezifische Vorschriften gelten. Der OT-Schwachstellenmanagement-Markt wird zunehmend hybride Arrangements unterstützen, die ausgewählte Kontrollen lokal halten und gleichzeitig Risikoinformationen an anderer Stelle aggregieren.
Nach Unternehmensgröße:
Kleine und mittlere Unternehmen werden zu einer schneller wachsenden GruppeGroßunternehmen hielten im Jahr 2026 einen Anteil von 70,14 % am Unternehmensgrößensegment. Ihre größere finanzielle Kapazität unterstützt umfangreichere Programme und häufigere Bewertungen. Betreiber kritischer Infrastrukturen unterliegen auch Vorschriften, die ein laufendes Management anstelle gelegentlicher Überprüfungen erfordern. Größere Organisationen sind häufig an mehreren Standorten, mit verschiedenen Technologien und Lieferanten tätig. Diese Komplexität unterstützt die Nachfrage nach zentralisiertem Schwachstellenmanagement.
Kleine und mittlere Unternehmen werden bis 2032 voraussichtlich mit einer CAGR von 22,70 % wachsen. Diese Unternehmen können als Einstiegspunkt in größere Produktionsnetzwerke dienen, wenn sie über vertrauenswürdige Lieferantenbeziehungen verbunden sind. Die Analyse des Zustands der OT-Sicherheit 2026 ergab, dass kleine und mittlere Fertigungsunternehmen die niedrigste OT-Sicherheitsreife aufwiesen, mit schwachen Werten bei Drittanbieter- und Lieferantenzugriffskontrollen. Cloud-Abonnements und verwaltete Angebote können die Einstiegshürde für diese Gruppe senken. Dies erweitert die potenzielle Kundenbasis für den OT-Schwachstellenmanagement-Markt.

Nach Endnutzerbranche:
Gesundheitswesen und Biowissenschaften gewinnen neben der Fertigung an AufmerksamkeitDie industrielle Fertigung machte im Jahr 2026 30,12 % des Endnutzersegments aus. Der Sektor betreibt umfangreiche Bestände an speicherprogrammierbaren Steuerungen, SCADA-Systemen, Robotik und vernetzten Produktionsanlagen. Dragos berichtete, dass die Fertigung das Ziel von mehr als 50 % der beobachteten industriellen Ransomware-Angriffe war.[2] Dieses Betriebsumfeld macht Sicherheitsschwachstellen zu einer direkten Bedrohung für Produktionspläne und Sicherheitsverfahren. Hersteller bleiben eine Kernquelle der Nachfrage für die OT-Schwachstellenmanagement-Branche.
Das Gesundheitswesen und die Biowissenschaften werden bis 2032 voraussichtlich mit einer CAGR von 21,05 % wachsen. Vernetzte medizinische Geräte, Laborsysteme und Gebäudesteuerungen erweitern die Kategorie der Assets, die Schutz benötigen. Forescout berichtete, dass das Gesundheitswesen im Jahr 2025 vom achten auf den vierten am stärksten betroffenen Sektor aufgestiegen ist. Energie und Versorgungsunternehmen, Öl und Gas, Transport, Chemie und Pharmazeutika sowie Wasser und Abwasser bleiben weitere Nachfragepools. Ihre Kaufentscheidungen werden durch betriebliche Kritikalität, Infrastrukturinvestitionen und sektorspezifische Vorschriften geprägt.
Geografische Analyse
OT-Schwachstellenmanagement-Markt Amerika
Nordamerika hielt im Jahr 2026 einen Anteil von 37,45 % am OT-Schwachstellenmanagement-Markt. Die Region verbindet eine dichte kritische Infrastruktur mit einem regulatorischen Umfeld, das ein kontinuierliches Sicherheitslagenmanagement unterstützt. Die Genehmigung von CIP-003-11 durch die FERC erweitert die obligatorischen Cybersicherheitskontrollen auf Anlagen des Bulk Electric System mit geringer Auswirkung.[3] Die nationale Cybersicherheitsbedrohungsanalyse Kanadas stellt fest, dass staatlich geförderte Akteure internetverbundene OT-Systeme in kritischen Infrastrukturen sondieren. Südamerika ist ein aufstrebendes Nachfragegebiet, gestützt durch die Öl- und Gasinfrastruktur in Brasilien sowie industrielle Aktivitäten in Argentinien und Chile.
OT-Schwachstellenmanagement-Markt Asien-Pazifik
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einer CAGR von 21,36 % wachsen. Industrialisierung, Investitionen in intelligente Fertigung und staatliche Sicherheitsprogramme erhöhen den Bedarf an automatisierter Asset-Erkennung und Schwachstellenbewertung. Japan veröffentlichte im Oktober 2025 seine OT-Sicherheitsrichtlinien für Halbleiterfabriken unter Verwendung von SEMI E187, SEMI E188 und dem NIST Cybersecurity Framework 2.0 als Referenzpunkte. Chinas Programme für industrielle Internetplattformen und Indiens produktionsgebundene Anreizprogramme tragen zu vernetzten industriellen Einsätzen bei. Südkoreas Halbleiter- und Elektronikunternehmen stellen eine wichtige Nachfragegruppe dar.
OT-Schwachstellenmanagement-Markt Europa
Europa repräsentiert im Jahr 2026 einen erheblichen Anteil am OT-Schwachstellenmanagement-Markt. NIS2-Verpflichtungen und Anforderungen des Cyber Resilience Act veranlassen Betreiber und Produktanbieter, Schwachstellenprozesse zu formalisieren. Das Bundesamt für Sicherheit in der Informationstechnik meldete im Jahr 2025 täglich 119 neue IT- und OT-Schwachstellen, ein Anstieg von 24 % gegenüber dem Vorjahr. Deutschland ist das größte Nachfragezentrum der Region aufgrund seiner Fertigungsbasis und vernetzten Industrieanlagen. Das Vereinigte Königreich treibt sein Gesetz zur Cybersicherheit und Resilienz voran. Frankreich, Italien und die Benelux-Länder liefern weiteren Bedarf durch Fertigungs- und Energiebetriebe.
Wettbewerbslandschaft
Marktkonzentration
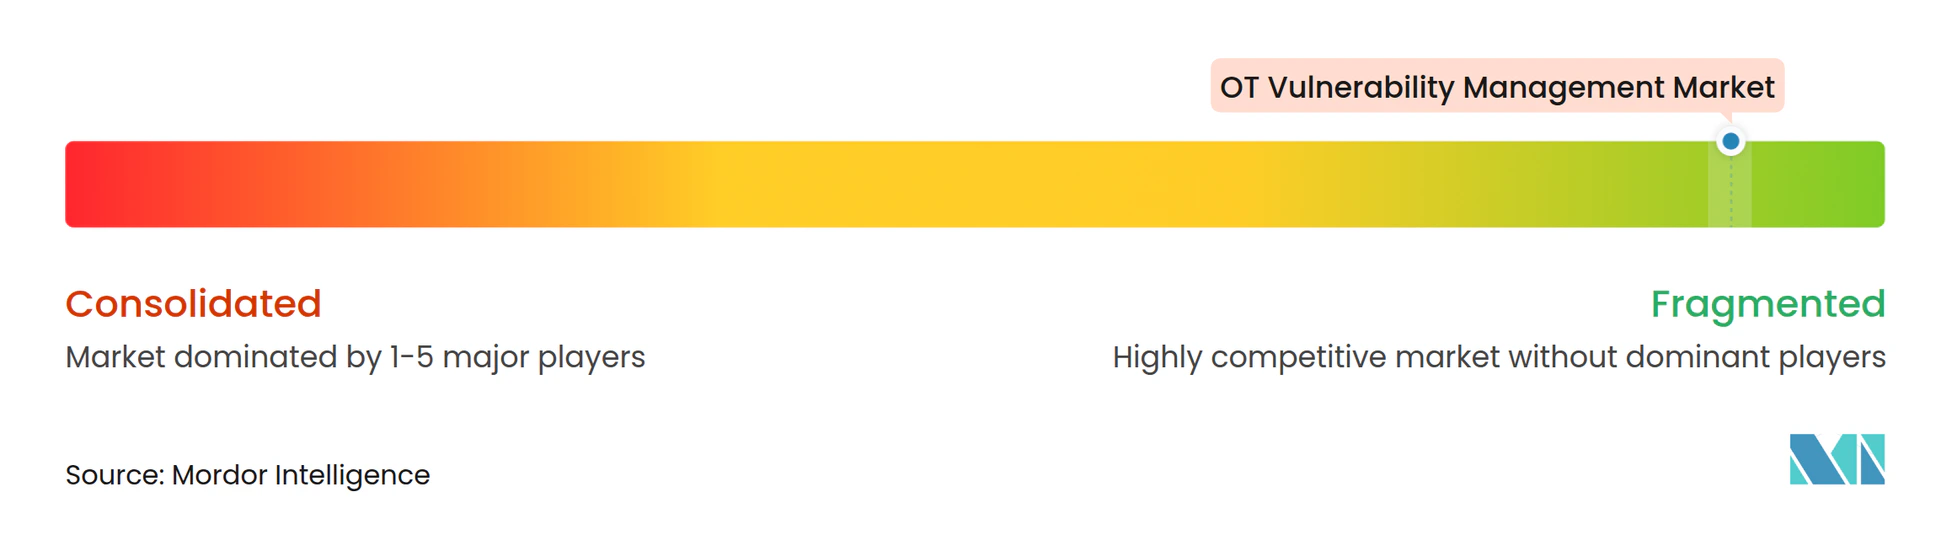
Der OT-Schwachstellenmanagement-Markt bleibt fragmentiert, mit mehr als 20 spezialisierten Anbietern neben Industrietechnologieunternehmen und breiteren Sicherheitsplattformen. Spezialisten entwickelten Fähigkeiten in industriellen Protokollen, passivem Scanning und betrieblicher Sicherheit, die allgemeine IT-Sicherheitsprodukte anfangs nicht boten. Der Wettbewerb verlagert sich nun auf Plattformabdeckung, Compliance-Dokumentation und verwaltete Bereitstellung. Accenture stimmte im Juni 2026 zu, eine Mehrheitsbeteiligung an Dragos sowie 100 % von runZero und NetRise zu einem kombinierten Unternehmenswert von 4,175 Milliarden USD zu erwerben. Die Transaktion spiegelt die Käufernachfrage nach einem integrierten Ansatz über IT, OT, Cloud und vernetzte Geräteumgebungen hinweg wider.
Mitsubishi Electric schloss im Januar 2026 die Übernahme von Nozomi Networks ab, während Nozomi eine anbieterneutrale Produkt-Roadmap beibehielt. Nozomi bediente zum Zeitpunkt des Abschlusses 5 der 10 größten Öl- und Gasunternehmen und 7 der 10 größten Versorgungsunternehmen weltweit. Claroty sammelte im Januar 2026 150 Millionen USD in einer Series-F-Finanzierungsrunde ein, um seine Plattform zum Schutz cyber-physischer Systeme auszubauen.[4] Im Juni 2026 fügte Claroty Mikrosegmentierungsintegrationen mit Akamai, ColorTokens, Corsha, Elisity und Zero Networks hinzu. Diese Schritte zeigen, dass Anbieter über die Erkennung hinaus in Durchsetzung und Eindämmung expandieren.
Lieferanten investieren auch in Firmware-Analyse, Erstellung von Software-Stücklisten und Steuerungsschleifen-Mapping. Dies macht die Risikominderung, und nicht nur die Schwachstellenerkennung, zu einer wichtigeren Grundlage für den Wettbewerb. ISA/IEC 62443 gewinnt in regulierten Beschaffungsprozessen an Relevanz, da es eine gemeinsame Referenz für Sicherheitsanforderungen bietet. Gesundheitswesen, Transport sowie Wasser und Abwasser bleiben Bereiche, in denen spezialisierte Lösungen sektorspezifische Asset-Profile und Betriebsbeschränkungen berücksichtigen können.
OT-Schwachstellenmanagement-Branchenführer
-
Claroty Ltd.
-
Dragos, Inc.
-
Nozomi Networks Inc.
-
Waterfall Security Solutions Ltd.
-
Radiflow Ltd.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
OT-Schwachstellenmanagement-Markt Unternehmen in diesem Bericht
- Claroty Ltd.
- Dragos, Inc.
- Nozomi Networks Inc.
- Radiflow Ltd.
- Waterfall Security Solutions Ltd.
- TXOne Networks Inc.
- Mission Secure, Inc.
- Opscura, Inc.
- Otorio Ltd.
- Shift5, Inc.
- Applied Risk B.V.
- Verve Industrial Protection
- Rhebo GmbH
- Industrial Defender, Inc.
- Fortress Information Security, Inc.
- S2 Group, Inc.
- Cyberbit Ltd.
- Veracity Networks
- SecurityGate.io
- Shieldworkz Inc.
Neueste Industrielle Entwicklungen in OT-Schwachstellenmanagement-Markt
- September 2026: Dragos, Inc. schloss offiziell die Übernahmen von runZero und NetRise nach dem Abschluss der Mehrheitsinvestition von Accenture ab. Die kombinierte erweiterte OT (xOT)-Plattform bietet integrierte Asset-Transparenz, Firmware- und Software-Lieferketten-Analyse sowie OT-Bedrohungserkennung über IT-, OT-, Cloud- und vernetzte Geräteumgebungen hinweg und unterstützt NERC CIP- und NIS2-Prüfungsnachweisworkflows.
- Juli 2026: Claroty gab eine Partnerschaft mit Frenos bekannt, einem KI-nativen Unternehmen für simulierte OT-Penetrationstests, das eine kontinuierliche gegnerische Validierung der Abwehrhaltung und eine risikoprioritisierte Behebung auf Basis der nachgewiesenen Ausnutzbarkeit erkannter Schwachstellen innerhalb der Claroty-Plattform für industrielle Umgebungen ermöglicht.
- Juni 2026: Accenture gab eine Vereinbarung bekannt, eine Mehrheitsbeteiligung an Dragos sowie 100 % von runZero und NetRise zu einem kombinierten Unternehmenswert von ungefähr 4,175 Milliarden USD zu erwerben und damit eine End-to-End-OT-Sicherheitsplattform zu bilden, die kritische Infrastrukturen umfasst, einschließlich Stromnetze, Pipelines, Fertigungsanlagen und Rechenzentren.
- Juni 2026: Claroty gab Mikrosegmentierungstechnologieintegrationen mit Akamai, ColorTokens, Corsha, Elisity und Zero Networks über sein Technology Alliances Program bekannt und erweiterte damit die Fähigkeiten zur Eindämmung lateraler Bewegungen in industriellen CPS-Umgebungen.
Globaler OT-Schwachstellenmanagement-Marktbericht Umfang
Der OT-Schwachstellenmanagement-Markt umfasst Einnahmen aus Softwarelösungen und Dienstleistungen, die zur Identifizierung, Bewertung, Priorisierung, Überwachung und Behebung von Cybersicherheitsschwachstellen in Betriebstechnologie (OT)-Umgebungen, industriellen Steuerungssystemen (ICS), industriellen IoT-Geräten und kritischen Infrastruktur-Assets eingesetzt werden. Diese Lösungen bieten Schwachstellenerkennung, risikobasierte Priorisierung, Expositionsanalyse, Behebungsmanagement und kontinuierliche Schwachstellenüberwachungsfähigkeiten, um Cyberrisiken zu reduzieren und die betriebliche Resilienz zu verbessern. Der Markt unterstützt Sicherheits- und Compliance-Initiativen in industriellen Netzwerken, Steuerungssystemen, Produktionsumgebungen und vernetzten Betriebsanlagen, während Störungen des Industriebetriebs minimiert werden.
Der OT-Schwachstellenmanagement-Marktbericht ist segmentiert nach Komponente (Software und Dienstleistungen), Asset-Typ (Speicherprogrammierbare Steuerungen, Supervisory Control and Data Acquisition-Systeme, Verteilte Steuerungssysteme, Industrielle IoT-Geräte und andere Asset-Typen), Bereitstellungsmodus (On-Premises und Cloud), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Endnutzerbranche (Industrielle Fertigung, Energie und Versorgungsunternehmen, Öl und Gas, Transport und Logistik, Chemie und Pharmazeutika, Wasser und Abwasser, Gesundheitswesen und Biowissenschaften sowie andere Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Software |
| Dienstleistungen |
| Speicherprogrammierbare Steuerungen |
| Supervisory Control and Data Acquisition-Systeme |
| Verteilte Steuerungssysteme |
| Industrielle IoT-Geräte |
| Andere Asset-Typen |
| On-Premises |
| Cloud |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Industrielle Fertigung |
| Energie und Versorgungsunternehmen |
| Öl und Gas |
| Transport und Logistik |
| Chemie und Pharmazeutika |
| Wasser und Abwasser |
| Gesundheitswesen und Biowissenschaften |
| Andere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Südamerika | Brasilien |
| Argentinien | |
| Mexiko | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Komponente | Software | |
| Dienstleistungen | ||
| Nach Asset-Typ | Speicherprogrammierbare Steuerungen | |
| Supervisory Control and Data Acquisition-Systeme | ||
| Verteilte Steuerungssysteme | ||
| Industrielle IoT-Geräte | ||
| Andere Asset-Typen | ||
| Nach Bereitstellungsmodus | On-Premises | |
| Cloud | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Endnutzerbranche | Industrielle Fertigung | |
| Energie und Versorgungsunternehmen | ||
| Öl und Gas | ||
| Transport und Logistik | ||
| Chemie und Pharmazeutika | ||
| Wasser und Abwasser | ||
| Gesundheitswesen und Biowissenschaften | ||
| Andere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Mexiko | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der OT-Schwachstellenmanagement-Markt?
Der Markt wird im Jahr 2026 auf 3,10 Milliarden USD geschätzt und soll bis 2032 9,40 Milliarden USD erreichen, mit einer CAGR von 20,48 % von 2027 bis 2032.
Was treibt die Nachfrage nach OT-Schwachstellenmanagement an?
Zunehmende Angriffe auf kritische Infrastrukturen, IT- und OT-Konvergenz, regulatorische Anforderungen und vernetzte Industriegeräte treiben die Nachfrage an.
Welche Komponente führt bei den OT-Schwachstellenmanagement-Ausgaben?
Software führt mit einem Anteil von 68,91 % im Jahr 2026, während Dienstleistungen bis 2032 mit einer CAGR von 22,39 % schneller wachsen werden.
Welches Bereitstellungsmodell wächst schneller?
Die Cloud-Bereitstellung wird bis 2032 voraussichtlich mit einer CAGR von 22,06 % wachsen, obwohl die On-Premises-Bereitstellung im Jahr 2026 einen Anteil von 67,44 % hält.
Welcher Endnutzersektor wächst am schnellsten?
Das Gesundheitswesen und die Biowissenschaften werden bis 2032 voraussichtlich mit einer CAGR von 21,05 % wachsen, da vernetzte medizinische und Laboranlagen einen stärkeren Schutz erfordern.
Welche Region wächst am schnellsten?
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einer CAGR von 21,36 % wachsen, unterstützt durch industrielle Digitalisierung und staatliche Sicherheitsprogramme.