
マージドOT脆弱性管理サービス市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
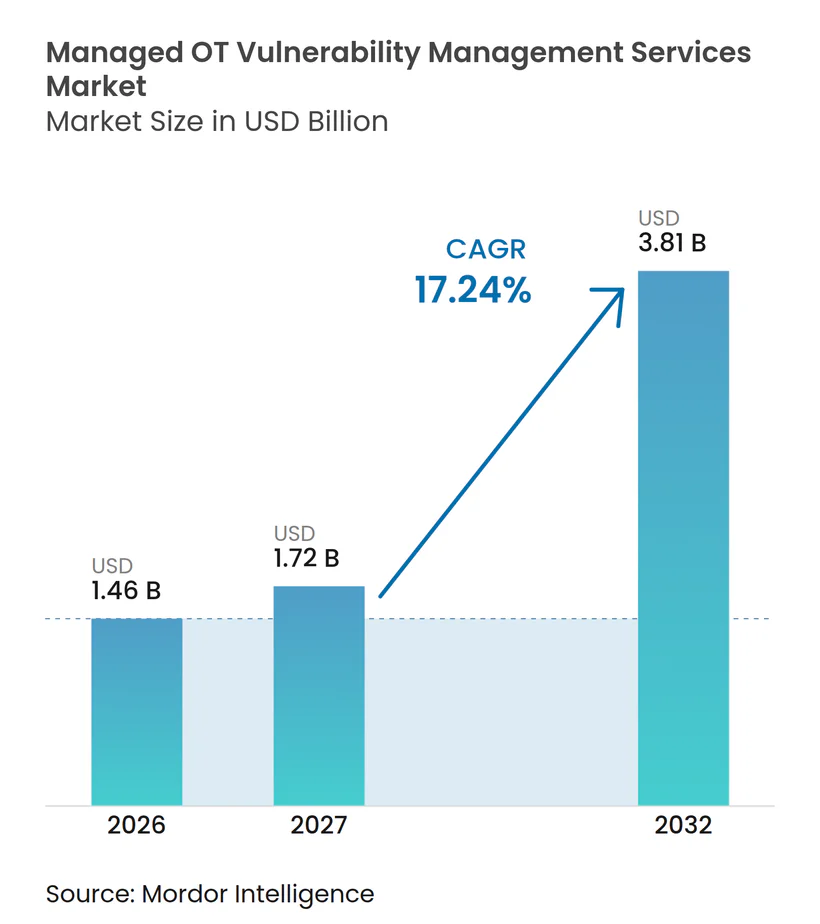
| 市場規模 (2027) | 1.72 十億米ドル |
| 市場規模 (2032) | 3.81 十億米ドル |
| 成長率 (2027 - 2032) | 17.24 % |
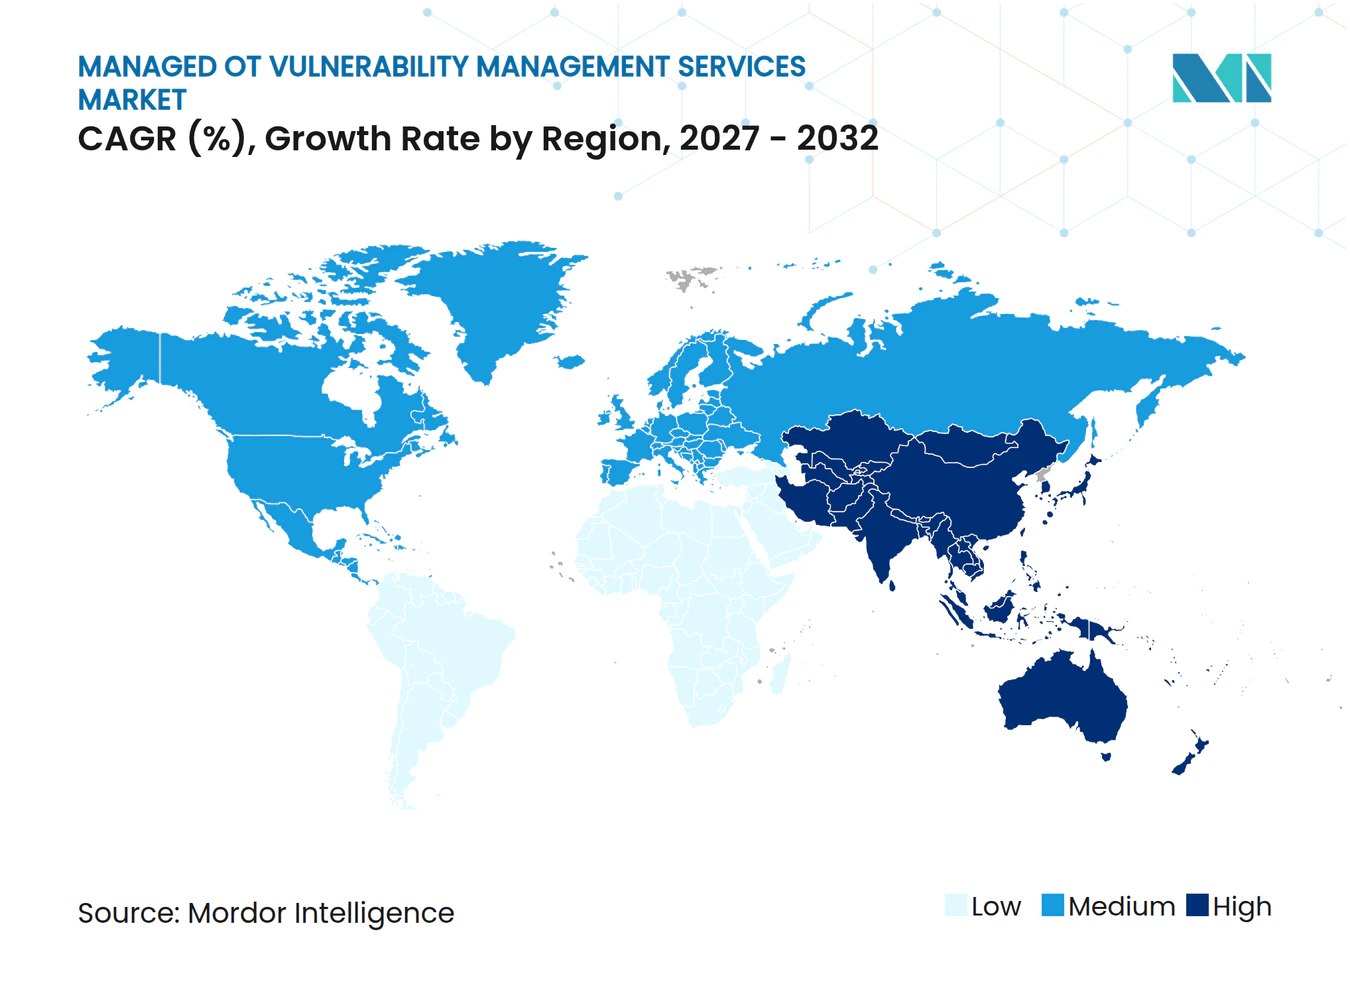
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor IntelligenceによるマネージドOT脆弱性管理サービス市場分析
マネージドOT脆弱性管理サービスの市場規模は、2026年に1.46 ビリオン 米ドル、2027年に1.72 ビリオン 米ドルと予測され、2027年から2032年にかけてCAGR 17.24%で成長し、2032年には3.81 ビリオン 米ドルに達する見込みです。この推計は、アセットディスカバリー、脆弱性評価、エクスポージャースコアリング、修復調整、文書化、エスカレーション、安全な運用フォローアップ、および説明責任ある経営レビューのための定期的なスキャンプロジェクトから継続的なアウトソーシングプログラムへの移行を反映しています。エンタープライズシステムと運用技術の連携強化により、継続的な監視が必要なアセットの数が増加しています。重要インフラの事業者も、より厳格なサイバーセュリティ要件と、産業プロセスを理解する専門家の供給不足という課題に直面しています。プロバイダーはコマネージドモデル、パッシブモニタリング、リスク優先順位付け、エッジ収集とクラウド分析を組み合わせたサービスを通じて対応しています。これらの状況により、マネージドOT脆弱性管理サービス市場は、裁量的なテクノロジー支出ではなく運用ニーズと結びついた状態を維持しています。これは、どの接続アセットが露出しているか、どの脆弱性が即時対応を必要とするか、誰がレスポンスを担うべきか、そして生産に影響を与えずにパッチを適用できない場合にどのコントロールがリスクを軽減できるかを把握するための、反復可能な方法が事業者に必要だからです。
レポートの主要なポイント
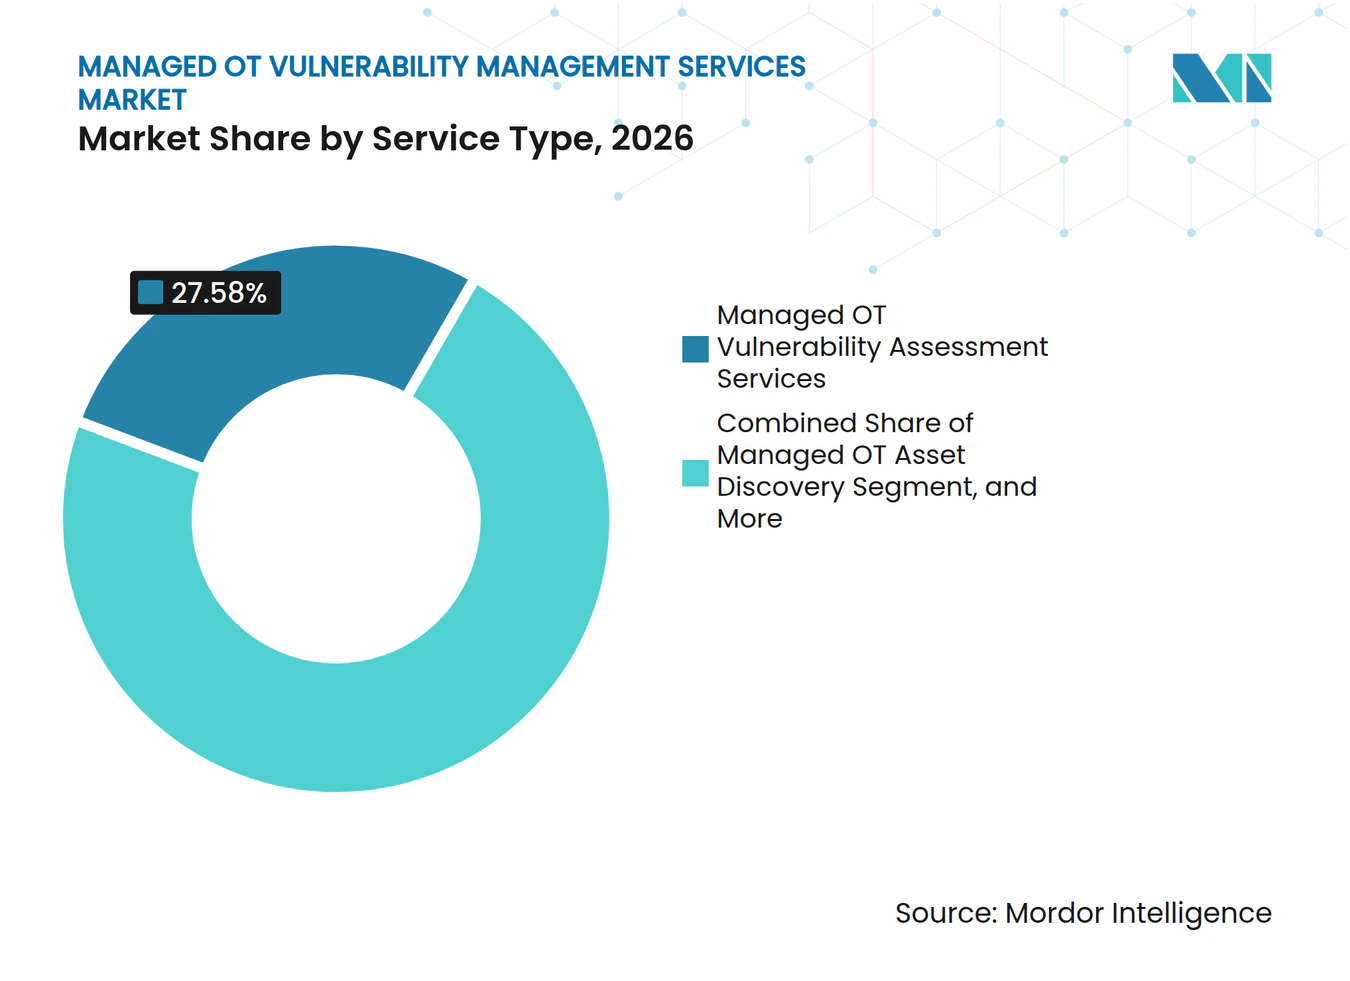
- サービスタイプ別では、マネージドOT脆弱性評価サービスが2026年のマネージドOT脆弱性管理サービス市場の27.58%を占め、マネージドOTエクスポージャー管理・リスク優先順位付けサービスは2032年にかけてCAGR 19.73%で拡大する見込みです。
- サービス提供モデル別では、フルマネードサービスが2026年に43.39%のシェアを占め、コマネージドの取り決めは2032年にかけてCAGR 20.61%で拡大する見込みです。
- 展開モード別では、クラウドベースの展開が2026年のマネージドOT脆弱性管理サービス市場シェアの47.52%を占め、ハイブリッドおよびマルチクラウドの展開は2032年にかけてCAGR 21.92%で拡大する見込みです。
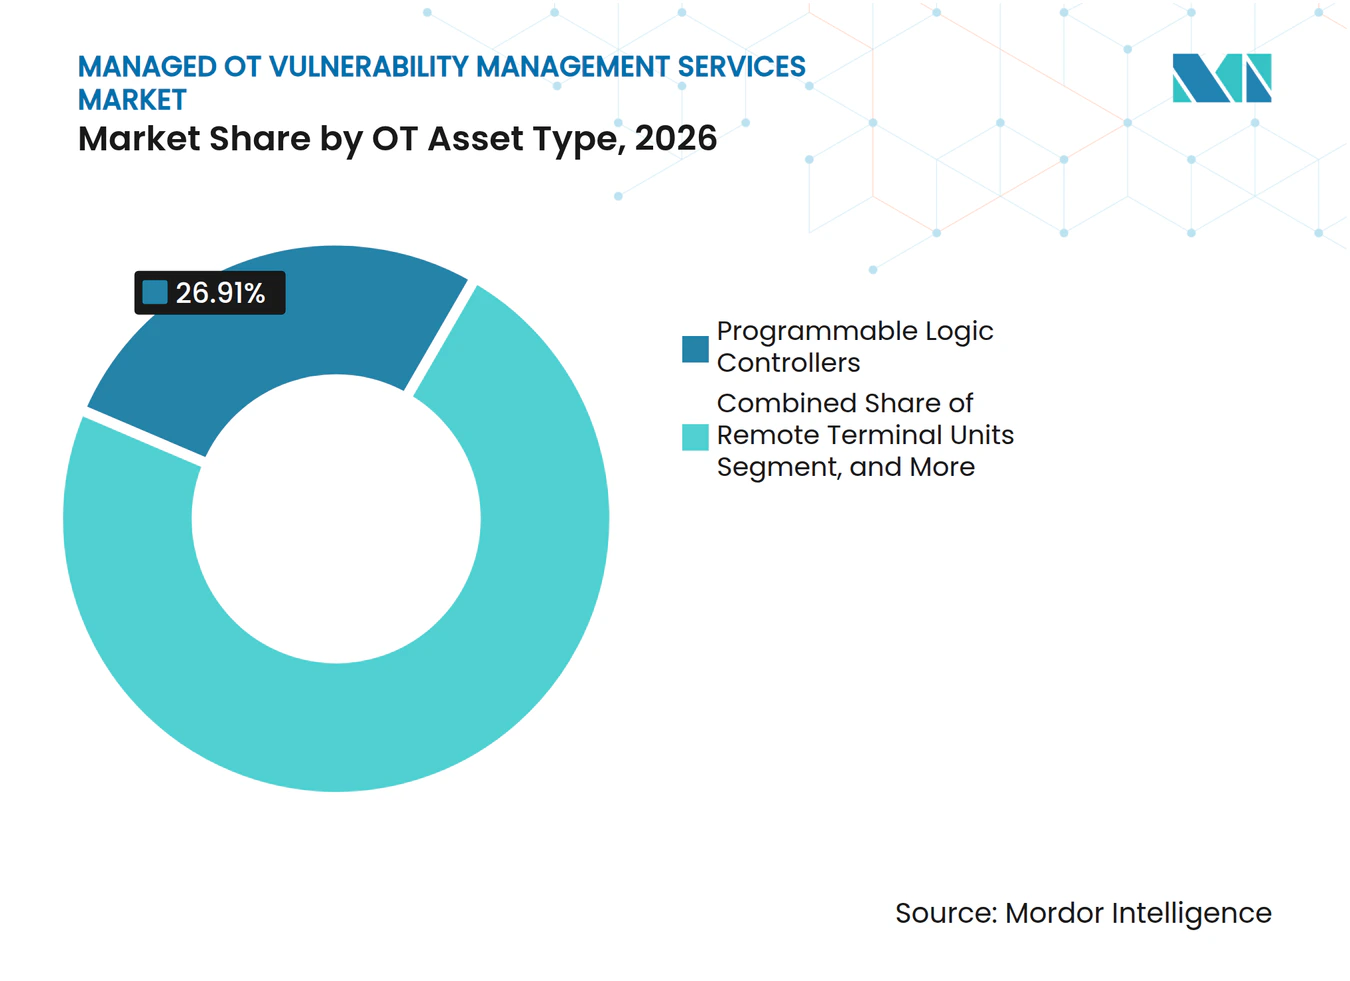
- OTアセットタイプ別では、プログラマブルロジックコントローラーが2026年に26.91%のシェアを占め、産業用IoT、エッジデバイス、およびその他のOTアセットは2032年にかけてCAGR 21.82%で拡大する見込みです。
- エンドユーザー産業別では、産業製造業が2026年に26.69%のシェアを占め、政府および公共部門は2032年にかけてCAGR 22.54%で拡大する見込みです。
- 地域別では、北アメリカが2026年のマネージドOT脆弱性管理サービス市場シェアの38.64%を占め、アジア太平洋地域は2032年にかけてCAGR 19.86%で拡大する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | (〜)CAGR予測への影響(% | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| IT/OT接続性の拡大と産業デジタル化 | +4.5% | グローバル | 中期(2〜4年) |
| 重要インフラへのサイバーリスクの増大 | +4.0% | グローバル、北アメリカおよびヨーロッパで特に高い | 短期(2年以内) |
| OTサイバーセキュリティ規制の強化 | +3.0% | EU、北アメリカ、アジア太平洋中心部 | 中期(2〜4年) |
| 社内OTサイバーセキュリティ専門知識の不足 | +2.5% | グローバル、アジア太平洋および中東・アフリカで最も深刻 | 中期(2〜4年) |
| マルチサイト産業オペレーションとリモートメンテナンスの成長 | +1.5% | グローバル、製造業ハブでの早期利益 | 長期(4年以上) |
| 産業コンテキストを使用したOT脆弱性のリスクベース優先順位付け | +1.0% | グローバル | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
IT/OT接続性の拡大と産業デジタル化
産業デジタル化は、かつて運用技術をエンタープライズITの脅威から保護していた分離を弱体化させています。メーカーはSCADAシステム、プログラマブルロジックコントローラー、およびエンジニアリングワークステーションをクラウド管理プラットフォームに接続していますIBMは、2025年上半期に開示された670件のOT影響脆弱性の49%がCVSSでクリティカルまたは高評価を持つと報告しました。[1] リモートモニタリングと予知保全は運用の可視性を向上させますが、サイトが接続された際には評価カバレッジも必要となります。中国のMLPS 2.0ガイドラインは、国有企業がITバジェットの7〜10%をOTセキュリティに割り当てることを要求しており、接続された産業環境への支出を支援しています。各接続施設にはインベントリー、リスクレビュー、およびフォローアップ管理が必要となるため、マネージドOT脆弱性管理サービス市場はその恩恵を受けています。
重要インフラへのサイバーリスクの増大
ランサムウェアグループおよび国家支援型アクターが、財務的・地政学的影響力を目的として産業環境を標的にしていま。Clarotyの調査によると、調査対象組織の40%がインターネットに露出した既知の悪用可能な脆弱性を持つOTアセットを保有し、製造業のKEV(既知悪用脆弱性)の68%が活動中のランサムウェアグループに関連していました。IBMは、OTに影響を与えるインシデントが2025年に平均4.56 ミリオン 米ドルのコストをもたらし、影響を受けた組織の23%がOTシステムまたは機器への直接的な損害を経験したと報告しました。SANS 2025 ICSセキュリティ状況レポートでは、ICSインシデントの半数が不正な外部アクセスから始まったことが明らかになりました。同調査の組織の15%未満が、セッション記録やデバイス固有の承認などの高度なICS対応リモートアクセスコントロールを導入していました。マネージドOT脆弱性管理サービス市場は、継続的なマネージドカバレッジが露出アセットと、それらのリスクを特定・優先順位付け・管理する能力とのギャップを埋めることで支援されています。
OTサイバーセキュリティ規制の強化
規制要件により、OT脆弱性管理は多くのアセットオーナーにとってコンプライアンス義務となっています。NIS2は経営幹部の説明責任と最大1,000万ユーロ(1,130万 米ドル)の罰金を導入し、IEC 62443は産業サイバーセキュリティプログラムの中核的な技術的参照基準として維持されています。[2] 2025年9月、CISAと英国国家サイバーセキュリティセンターはIEC 62443およびISO/IEC 27001との整合を推奨する共同ガイダンスを発行しました。これらのフレームワークは、マネージドサービス契約においてアセットインベントリー、アクセス記録、および文書化されたリスク対応をより重要なものにしています。SANSレポートでは、規制対象サイトは非規制の同業他社と比較してインシデントによる財務的・安全上の影響が50%少なかったことが判明しました。マネージドOT脆弱性管理サービス市場において、マネージドコンプライアンスおよびレポーティングサービスは、より広範な脆弱性管理プログラムの実践的な一部となっています。
社内OTサイバーセキュリティ専門知識の不足
OTサイバーセキュリティには、産業プロトコル、プロセスセーフティ、ベンダー固有の制御システム、およびセキュリティ調査手法に関する知識が必要です。Honeywellが引用した2026年グローバルサイバーセキュリティアウトルックでは、産業環境を持つ組織の20%のみが専任のOTセキュリティチームを維持していました。マルチサイト事業者は、持続可能なコストで全施設に資格を持つ専門家を配置できるとは限りません。コマネージドおよびフルマネージドサービスが、プラントチームに運用コントロールを保持させながら集中型の専門知識へのアクセスを提供するため、マネージドOT脆弱性管理サービス市場は支援を受けています。これにより、日常的なモニタリング、技術的エスカレーション、インシデントサポート、アクセスレビュー、脆弱性評価、および生産設備の可用性と安全性の維持に責任を持担当者とのコミュニケーションに対して、明確な責任分担が生まれます。SANSの調査では、フィールドテクニシャンをサイバーセキュリティ演習に参加させた組織は、そうでない組織と比較して準備レベルが1.7倍高かったことが報告されました。これは、産業的判断と日常的な脆弱性オペレーションを組み合わせられるプロバイダーの価値を強化するものです。なぜなら、有用なサービスは技術的な変更がメンテナンスウィンドウ中に完了できるか、安全関連機器に影響するか、どの運用チームがアセットを所有しているか、そして本番環境で即時パッチよりも補完的コントロールの方が適切かどうかを理解する必要があるからです。
制約の影響分析*
| 制約 | (〜)CAGR予測への影響(%) | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| パッチ適用に抵抗するレガシーおよび独自のOTシステム | -2.0% | グローバル、成熟した産業経済に集中 | 長期(4年以上) |
| アクティブスキャニングおよび修復による運用中断リスク | -1.5% | グローバル | 短期(2年以内) |
| 分断されたOTテレメトリーと限られた相互運用性 | -1.0% | グローバル、中東・アフリカおよび南アメリカで最も深刻 | 中期(2〜4年) |
| OTセキュリティ投資の収益定量化の困難さ | -0.8% | グローバル、中小企業および公共部門で最も顕著 | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
パッチ適用に抵抗するレガシーおよび独自のOTシステム
耐用年数を超えたPLC、SCADAシステム、および組み込みコントローラーは、直接的な修復を制限する独自ファームウェアを使用していることが多いです。セキュリティアップデートには、ベンダーとの調整、物理的なアクセス、計画されたメンテナンスウィンドウ、および生産停止が必要となる場合があります。NISTのガイダンスは、OTオーナーが産業システムを管理する際に運用要件とサイバーセキュリティコントロールのバランスを取る必要があることを認識しています。マネージドOT脆弱性管理サービス市場において、プロバイダーは直接パッチが実行不可能な場合にネットワークセグメンテーション、仮想パッチング、および行動モニタリングに依存しています。CISAの2025年アセットインベントリーガイダンスは、ダウンタイムの潜在的コストと交換または補完コトロールオプションを比較することを推奨しています。これらの要因は提供の複雑さを増し、クライアントが修復計画を受け入れるまでのエンゲージメントを延長させる可能性があります。
アクティブスキャニングおよび修復による運用中断リスク
アクティブスキャニングは、PLC、組み込みHMI、および古い産業用スイッチを含む敏感なOT機器を混乱させる可能性があります。このリスクは、プロセスを容易に停止できない石油・ガス、化学品、および発電において特に重要です。SANSレポートでは、産業組織はICS環境の運用ニーズにサイバーセキュリティの実践を適応させる必要があることが文書化されています。マネージドOT脆弱性管理サービス市場では、プロバイダーがパッシブモニタリング、ディープパケットインスペクション、およびネットワークトラフィック相関を使用してアセットと脆弱性のビューを作成する必要があります。また、エンジニアリング記録、ベンダードキュメント、および運用条件に対して情報を慎重に検証し、結果として得られる評価が非アクティブな機器、古い記録、たは通常の産業トラフィックを即時の脆弱性状況と混同しないようにする必要があります。パッシブ手法はカバレッジを遅らせ、脆弱性記録の更新を遅延させる可能性があります。デジタルツインテストは本番環境が評価される前に生産リスクを軽減できますが、サービスに作業、時間、およびコストを追加します。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービスタイプ別:
エクスポージャー管理が評価リーダーシップの上に構築マネージドOT脆弱性評価サービスは、2026年のマネージドOT脆弱性管理サービス市場の27.58%を占めました。アセットオーナーがより継続的なプログラムを運用するためにはベースラインインベントリーとリスクビューが必要であるため、このサービスは一般的な入口となっています。また、この作業は後のプログラム決定に使用できるアセット、ソフトウェアバージョン、エクスポージャー条件、および担当運用チームの構造化された記録を提供します。定期的な評価はコンプライアンスレビューをサポートし、取締役会に現在のエクスポージャーの明確なビューを提供します。マネードOTエクスポージャー管理・リスク優先順位付けサービスは、2032年にかけてCAGR 19.73%で拡大する見込みです。確立されたインベントリーを持つ組織は、汎用的なCVSSスコアではなく生産への影響によって脆弱性をランク付けするプログラムへと移行しています。このサービスのマネージドOT脆弱性管理サービス市場規模は、長期未解決の脆弱性バックログではなく管理可能なアクションリストを求めるクライアントによって支援されています。
マネージドOTアセットディスカバリー・インベントリーサービスは、評価作業をプラント環境の維持された状況と結びつけます。マネージドOT脆弱性モニタリングサービスは、新しいデバイス、設定変更、変更されたネットワーク接続、およびインベントリーにすでに記録された機器に割り当てられた優先度を変える可能性のある新たに公開された脆弱性情報など、評価サイクル間の変化を事業者が特定するのに役立ちます。マネージドOT修復計画・検証サービスは、調査結果をクライアントが生産タイミング、技術的依存関係、ベンダーサポート、利用可能なメンテナンスウィンドウ、および変更が承認される前のあらゆる変更の運用上の影響を評価できるよう、運用スケジュールに合わせて安全に完了できるアクションに変換します。マネージドOTコンプライアンス・レポーティングサービスは、NIS2、IEC 62443、およびセクター固有のフレームワークが文書化された証拠を要求するにつれてより関連性が高まっています。CISAの2025年アセットインベントリーガイダンスは、インベントリー、分類、ライフサイクル管理、およびKEVクロスリファレンスをオーナーおよびオペレーターの中核的な実践として説明しています。これらのサービスは合わせて、技術的な発見を運用上の決定に結びつけ、サービス提供を繰り返しのプログラム活動に集中させ、プラント、セキュリティ、コンプライアンス、および経営幹部チームに即時対応が必要なもの、スケジュール設定できるもの、および補完コントロールで管理しなければならないものの共通記録を提供します。


注記: 個別セグメントのすべてのセグメントシェアはレポート購入時に入手可能
サービス提供モデル別:
コマネージドサービスがクライアントの成熟とともに成長フルマネージドサービスは、2026年のマネージドOT脆弱性管理サービス市場の43.39%を占めました。多くの事業者はOTセキュリティの人員が限られており、日常的なアセットディスカバリー、モニタリング、レポーティング、および調整の責任をプロバイダーに担わせることを好みます。このモデルは、ローカルの能力が異なる複数の拠点で施設を運用している組織にとっても実用的です。なぜなら、集中型プロバイダーは各サイトに別々の専門家チームを必要とせず、インベントリー、モニタリグ、エスカレーション、レポーティング、およびプラント担当者との対話に一貫したプロセスを適用できるからです。コマネージドの取り決めは、2032年にかけてCAGR 20.61%で拡大する見込みです。これらの契約により、内部チームは専門プロバイダーが検知、インテリジェンス、およびより複雑な調査をサポートしながら運用知識を発展させることができます。フルマネージド提供が保有するマネージドOT脆弱性管理サービス市場シェアは現在の人員限界を反映し、コマネージドの需要はより成熟した運用モデルを反映しています。
Rockwell Automationは2026年10月にSecureOTマネージドサービスを拡張し、Fortinet FortiGateインフラ向けのファイアウォールマネージドサービスと、既存の顧客所有の産業ネットワーク向けのインフラストラクチャーマネージドサービスを追加しました。[3] この拡張は、OEMが主導する提供が柔軟な責任共有に対する顧客の好みに適応している様子を示しています。オンデマンドおよびリテイナーベースのサービスは、規制監査、合併デューデリジェンス、およびインシデントレスポンスなどのプロジェクト固有のニーズを持つ小規模事業者をサポートします。これらのモデルは、繰り返しのアクセスを固定月額料金に束ねたサブスクリプションからの圧力に直面しています。ハイブリッドマネージドの取り決めは、異なるOT環境および規制管轄区域にまたがって運用しなければならない多国籍企業に有用です。フルマネージドサービスは、顧客が内部の専門知識センターを発展させるにつれて一部のシェアを失う可能性がありますが、特に顧客が継続的なカバレッジを必要としながら産業制御とサイバーセキュリティの経験を持つ人員を採用・訓練・維できない場合、専門家の能力が限られた組織にとって引き続き重要です。
展開モード別:
ハイブリッドアーキテクチャーが運用上の制約に対応クラウドベースの展開は、2026年のマネージドOT脆弱性管理サービス市場の47.52%を占めました。集中型アセットインベントリーと統合された脆弱性ダッシュボードは、事業者が共通インターフェースから分散したプラントを見ることを支援します。ハイブリッドおよびマルチクラウドの展開は、2032年にかけてCAGR 21.92%で拡大する見込みです。リアルタイムのプロセス制御ループと安全計装システムはサブミリ秒のレイテンシーを必要とし、クラウドのラウンドトリップでは時間に敏感な産業制御環境全体でこれを常に提供できるとは限りません。エッジ処理ノードは、情報をクラウド分析に転送する前に機器の近くでテレメトリーを収集・処理できます。したがって、マネージドOT脆弱性管理サービス市場は、プロバイダーが物理プロセスと安全機能を制御する機器の近くで時間に敏感なデータ処理を維持しながら集中型レポーティングと分析を保持できるようデータ処理をプロセスの機密性に合わせるアーキテクチャーへと移行しています。
Clarotyは2026年1月にSchneider ElectricおよびRockwell AutomationとともにAI駆動のCPSライブラリーを立ち上げました。この機能はファームウェアバージョン追跡とメーカーが公開した脆弱性情報との相関をサポートします。[4] オンプレミス展開は、データ主権またはエアギャップ要件を持つ原子力、防衛、および製薬環境において引き続き重要です。これらの環境では評価とモニタリングのためのオンサイトインフラも必要となる場合があります。大規模な産業クライアントにとって、エッジ常駐型パッシブセンサーとクラウド分析を組み合わせたハイブリッド設計が実用的な提供モデルとなっています。エッジとクラウドの両コンポーネントを管理できるプロバイダーはエンタープライズ契約においてより強固な地位を持ちますが、より分散した収集能力、サポートされる機器の運用知識、およびサイト接続、ポリシー、またはデータ居住地制限がクラウド転送を制限する場合でも可視性を維持できる提供モデルも必要です。
OTアセットタイプ別:
接続エッジアセットがPLCエクスポージャーに加わるプログラマブルロジックコントローラーは、2026年のマネージドOT脆弱性管理サービス市場の26.91%を占めました。PLCは主要な制御レイヤーアセットであり、その侵害は情報システムだけでなく物理プロセスにも影響を与える可能性があります。産業用IoT、エッジデバイス、およびその他のOTアセットは、2032年にかけてCAGR 21.82%で拡大する見込みです。スマートセンサー、状態監視ゲートウェイ、およびエッジコンピューティングノードは広範で多様な攻撃サーフェスを生み出します。従来のインベントリーツールは、このタイプの環境全体ですべての接続デバイスを識別するように設計されていませんでした。Clarotyは、評価されたほぼ100万台のOTデバイスの12%に既知の悪用可能脆弱性が含まれていたことを明らかにしました。
リモートターミナルユニット、ヒューマンマシンインターフェース、および産業制御サーバー・エンジニアリングワークステーションは、産業環境において重要な中間層の位置を占めています。HMIは、WindowsベースのアーキテクチャーがITとOTのネットワーク接続を横断する一般的なマルウェアにさらされる可能性があるため、特別な注目を集めています。安全計装システム、安全コントローラー、およびSCADAシステムは、プロセスセーフティにおける役割のために高い価値の評価を必要とします。IEC 61511の義務およびIEC 62443 SL-3要件は、これらのアセットクラスの構造化された脆弱性管理をサポートします。デバイスの多様性により、多くのアセットオーナーにとって自律的なアプローチが困難となっています。各デバイスカテゴリーには、リスク優先順位付けと修復計画に反映する必要がある異なるファームウェア、通信プロトコル、メンテナンス制約、安全上の影響、およびベンダーサポートの取り決めがある可能性があります。この複雑さは、特に脆弱がプロセスの可用性、機器の信頼性、作業者の安全、または必須サービスを維持する能力に影響を与える可能性がある場合、単一のIT志向の手法ではなく産業コンテキストを使用してアセットの完全なインベントリーを構築し評価できるサービスプロバイダーに有利に働きます。

注記: 個別セグメントのすべてのセグメントシェアはレポート購入時に入手可能
エンドユーザー産業別:
製造業がリードし公共部門の需要が加速産業製造業は、2026年のマネージドOT脆弱性管理サービス市場の26.69%を占めました。このセクターは範なOTエクスポージャー、頻繁なランサムウェアの注目、およびNIS2とセクター固有フレームワークの下での高まる要件を持っています。政府および公共部門は、2032年にかけてCAGR 22.54%で拡大する見込みです。国家サイバーセキュリティ指令は、水処理、電力グリッド、輸送ネットワーク、および通信インフラに向けてより多くのリソースを指向しています。日本は2025年に官民ICSおよび重要インフラサイバーセキュリティプロジェクトに38億 米ドル以上を割り当てました。公共部門契約のマネージドOT脆弱性管理サービス市場規模は、構造化されたセキュリティ評価、アーキテクチャーレビュー、およびコンプライアンスサポートの要件によっても支援されています。
Clarotyは製造業を主要なランサムウェアターゲットカテゴリーとして特定し、製造業のKEVの68%が活動中のランサムウェアグループに関連していると報告しました。ヘルスケアおよびライフサイエンス産業は、インターネット接続された医療機器およびビル管理システムが患者安全システムの近くにエクスポージャーを生み出すため、注目を集めいます。BFSI、ITおよびテレコミュニケーション、ならびに小売・Eコマースはより小さいシェアを持ちますが、分散したデータセンターおよびブランチレベルの制御インフラを運用しています。それらのニーズはプロセス産業とは異なりますが、それぞれが重要な接続アセットへの可視性を必要としています。政府調達は、技術要件と公式な監視を組み合わせるため、長期マネージドサービスの機会を生み出すことが多いです。エンドユーザーカテゴリー全体において、最も強いサービス需要は、サイバーインシデントが物理的な運用または公共サービスを中断させる可能性がある環境に関連しています。検知の遅延コストは、情報損失を超えて生産遅延、機器損害、安全上の懸念、および顧客または市民への混乱にまで及ぶ可能性があるからです。
地域分析
北米マネージドOTバルネラビリティマネジメントサービス市場
北米は2026年のマネージドOTバルネラビリティマネジメントサービス市場において38.64%のシェアを占めた。同地域は重要インフラ資産の高い集積度、マネージドOTプログラムの早期導入、および電力公益事業、パイプライン、その他の規制対象業務に対する確立された要件を有しているCISAは2025年8月に資産インベントリガイダンスを更新し、OTオーナーを対象とした資産識別、ライフサイクル管理、およびKEVクロスリファレンスの定義範囲を拡大した。CISA、FBI、および英国国家サイバーセキュリティセンターは2025年9月にOTシステムの確定的な全体像を維持するためのアーキテクチャガイダンスも公表した。カナダとメキシコは、米国事業者と接続された国境を越えるエネルギーインフラを通じて需要を追加しており、共通の運用関係と規制上の期待から、異なるチームが管理する可能性のある施設間での一貫した資産可視性、バルネラビリティ文書化、および協調的な修復計画が重要となっている。
欧州およびアジア太平洋マネージドOTバルネラビリティマネジメントサービス市場
欧州は第2位の地域であり、ドイツ、英国、フランスが主要な需要拠点となっている。欧州連合21加盟国におけるNIS2の国内法化により、製造業者およびエネルギー事業者に対するOTリスク管理がより正式なものとなった。Orange Cyberdefenseは2026年7月にスウェーデンの民間緊急事態庁からITおよびOTセキュリティ視に関するフレームワーク契約を受注した。アジア太平洋地域は2032年にかけて19.86%のCAGRで拡大すると予測されている。シンガポールは2021年から2024年にかけてAPT検出件数が4倍以上増加したと報告しており、APTの標的となった重要情報インフラオーナーに対するインシデント報告の義務化を導入しつつある。日本の官民投資および中国のMLPS 2.0割り当てルールはOTセキュリティ調達の継続的な基盤を提供しており、資産探索、監視、報告、およびリスク優先順位付けに関する広範な政府要件を反復可能なサービスへと転換できるプロバイダーの必要性を強化している。
南米および中東・アフリカマネージドOTバルネラビリティマネジメントサービス市場
南米では特にブラジルとアルゼンチンにおいて、エネルギー、鉱業、石油化学分野での需要が発展しつつある。国際的な事業者がグローバルなOTセキュリティ基準をローカル資産に展開できることから、マネージドサービスへの参入機会が生まれている。中東ではサウジアラビアとUAEが石油化学、海水淡水化、スマートシティプロジェクトを通じてOTエクポージャーを拡大している。Honeywellはドバイとダンマームにサービス提供を支援するOTサイバーセキュリティ・センター・オブ・エクセレンスを運営している。アフリカは依然として最小の地域であるが、エネルギーインフラの近代化がプロジェクトベースの需要を生み出している。南米とアフリカでは断片的なテレメトリと限られた相互運用性が継続的な監視を制限する可能性があるため、リテイナーベースおよびオンデマンドの契約形態がサービス導入の最初の形態となることが多く、組織は完全なマネージド監視体制にコミットする前に、集中的な資産評価、監査準備、または修復計画から着手することができる。
競争環境
市場集中度
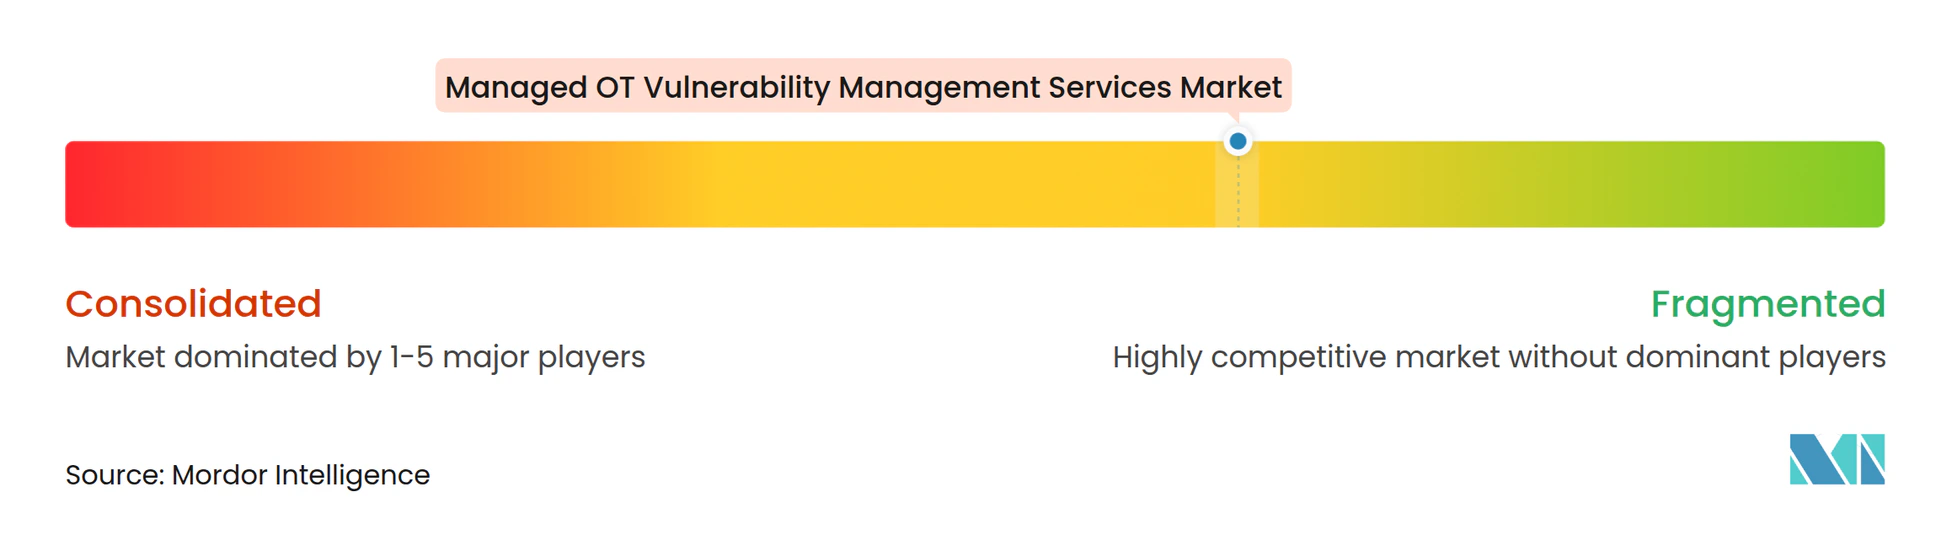
マネージドOT脆弱性管理ービス市場は適度に断片化されています。純粋なOTセキュリティスペシャリスト、ITサービス会社、産業オートメーションOEM、およびネットワークセキュリティプロバイダーが含まれます。マネージドOT脆弱性管理サービス市場において、プロバイダーは産業脅威インテリジェンス、アセット可視性、プロトコル対応の行動分析、ならびにディスカバリー、モニタリング、エクスポージャー管理、およびコンプライアンスレポーティングを1つのサービスとして提供する能力で競争しています。Accentureは2026年6月にDragosの過半数株式、ならびにrunZeroとNetRiseのすべてを、合計企業価値4.175 ビリオン 米ドルで取得することに合意しました。この取引は、グローバルITサービス提供とOTアセット可視性およびファームウェアレベルのエクスポージャー分析のスペシャリスト能力を結びつけ、標準的なIT管理ツールでは容易に提供されない方法で産業機器を識別し、その運用上の役割を理解し、脆弱性を優先順位付けできるプラットフォームに置かれる価値を反映しています。Dragosは2026年9月に買収を完了し、アセット可視性、脅威検知、ファームウェアエクスポージャー分析、および攻撃サーフェスインテリジェンスを組み合わせた拡張OTプラットフォームを構築しました。
Honeywell、Rockwell Automation、Siemens、Schneider Electric、およびその他の産業オートメーション企業は、設置された機器、技術文書、および確立された顧客関係を通じた優位性を持っています。Honeywellは2026年6月にOTサイバーセキュリティスイートをベンダーにとらわれない24時間365日OTセキュリティオペレーションセンターであるCyber Proactive Defenseと、自動化されたガバナンス・リスク・コンプライアンスレポーティングで拡張しました。マネージドOT脆弱性管理サービス市場において、これらの追加はOEM主導のサービスを継続的なモニタリングとコンプライアンス業務に拡張します。Clarotyは2026年1月にシリーズFファンディングで150 ミリオン 米ドルを確保し、Schneider ElectricおよびRockwell AutomationとともにCPSライブラリーを開発しました。そのアプローチは、製品、ファームウェア、および産業パートナーからのアセット情報が、すでにその技術を運用しているアセットオナーにとって脆弱性インテリジェンスの完全性と実用的な関連性を向上できるため、サービスコングロマリットによる買収を必要とせずに機器プロバイダーとのパートナーシップがプラットフォームを強化できることを示しています。
マネージドOT脆弱性管理サービス市場の中間市場は、大手コンサルティング会社が小規模な産業事業者がサポートできないエンゲージメント規模を必要とする可能性があるため、十分なサービスが提供されていません。ポイントソリューションベンダーも継続的なカバレッジに必要な提供インフラが不足している場合があります。パッシブでエージェントレスの評価を提供するプロバイダーは、生産中断に関する顧客の懸念に対処し、マネージドOT脆弱性管理サービス市場に機密性の高い運用環境への明確なルートを提供できます。有能な参加者の範囲により、小さなグループが大多数の契約を支配することを防いでいます。事業者はアセットベース、カバレッジニーズ、調達アプローチ、場所、好みの展開モデル、および保持したい社内能力の程度に基づいて、スペシャリストプラットフォーム、オートメーションベンダー、グローバルセキュリティサービスプロバイダー、およびネットワークセキュリティ企業の中から選択できます。マネージドOT脆弱性管理サービス市場は、単一の製造サイト、分散型公益事業、政府事業者、および多国籍産業グループ間でそれらの要件が大きく異なるため、異なる提供モデルに対してオープンな状態を維持しています。
マネージドOT脆弱性管理サービス業界リーダー
-
Accenture plc
-
ABB Ltd.
-
Atos SE
-
Capgemini SE
-
Cisco Systems, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
マネージドOTバルネラビリティマネジメントサービス市場 このレポートでカバーされる企業
- Accenture plc
- ABB Ltd.
- Atos SE
- Capgemini SE
- Cisco Systems, Inc.
- Claroty Ltd.
- Deloitte Touche Tohmatsu Limited
- Dragos, Inc.
- DNV AS
- Ernst & Young Global Limited
- Forescout Technologies, Inc.
- Fortinet, Inc.
- Honeywell International Inc.
- International Business Machines Corporation
- KPMG International Limited
- Nozomi Networks, Inc.
- Orange SA
- Rockwell Automation, Inc.
- Schneider Electric SE
- Siemens AG
- Tata Consultancy Services Limited
- Tenable Holdings, Inc.
- Thales S.A.
- Wipro Limited
最近の産業開発事情 マネージドOTバルネラビリティマネジメントサービス市場
- 2026年10月:Rockwell AutomationはSecureOTマネージドサービススイートを拡張し、Fortinet FortiGateファイアウォール向けのファイアウォールマネージドサービスと、既存の顧客所有の産業ネットワーク向けにハードウェア交換を必要とせずに24時間365日モニタリングとハードウェアライフサイクル管理を提供するインフラストラクチャーマネージドサービスを追加し、マルチベンダーOTマネージドサービス展開の採用障壁を直接削減しました。
- 2026年6月:HoneywellはOTサイバーセキュリティスイートを5つの新機能で拡張しました。これには、AI駆動Cyber Proactive Defenseモニタリングソリューション、ベンダーにとらわれない24時間365日OTセキュリティオペレーションセンター、および監査証拠収集を自動化するCyberガバナンスリスクコンプライアンスモジュールが含まれ、製造業、エネルギー、および重要インフラ全体の産業事業者向けに継続的なマネージドモニタリングとコンプライアンスレポーティングに対応しています。
- 2026年6月:Accentureは合計企業価値4.175 ビリオン 米ドルでDragosの過半数株式ならびにrunZeroおよびNetRiseのすべてを取得する合意を発表し、既存の100億 米ドルのサイバーセキュリティ事業を基盤として重要インフラ事業者向けのエンドツーエンドOTセキュリティプラットフォームを提供しました。これは市場史上マネージドOTサイバーセキュリティへの最大の単独戦略投資です。
- 2026年1月:ClarotyはGolub Growthが主導するシリーズFファンディングで150 ミリオン 米ドルを確保し、2024年3月以降評価額が80%増加しました。また、Schneider ElectricおよびRockwell AutomationとのパートナーシップでAI駆動のCPSライブラリーを立ち上げ、OTアセット仕様跡、ファームウェアバージョン識別、およびメーカーが公開した脆弱性相関を自動化して、産業アセットインベントリーの手動ギャップを解消しました。
グローバルマネージドOT脆弱性管理サービス市場レポートの範囲
マネージドOT脆弱性管理サービス市場は、SCADAシステム、PLC、HMI、RTU、およびプラントネットワークを含む運用技術アセット全体のセキュリティ上の弱点を産業組織が発見・評価・優先順位付け・修復または緩和するのを支援します。これらのサービスは、安全・稼働時間・レガシーシステム・限られたメンテナンスウィンドウを考慮したOT安全なディスカバリーとリスクベース優先順位付けを用します。
マネージドOT脆弱性管理サービス市場レポートは、サービスタイプ(マネージドOTアセットディスカバリー・インベントリーサービス、マネージドOT脆弱性評価サービス、マネージドOTエクスポージャー管理・リスク優先順位付けサービス、マネージドOT脆弱性モニタリングサービス、マネージドOT修復計画・検証サービス、およびマネージドOTコンプライアンス・レポーティングサービス)、サービス提供モデル(フルマネージド、コマネージド、オンデマンドおよびリテイナーベース、およびハイブリッドマネージド)、展開モード(クラウドベース、オンプレミス、およびハイブリッドおよびマルチクラウド)、OTアセットタイプ(プログラマブルロジックコントローラー、リモートターミナルユニット、ヒューマンマシンインターフェース、産業制御サーバー・エンジニアリングワークステーション、安全計装システム・安全コントローラー、監視制御・データ収集システム、およびその他のOTアセットタイプ)、エンドユーザー産業(銀行・金融サービス・保険(BFSI)、ITおよびテレコミュケーション、ヘルスケアおよびライフサイエンス、政府および公共部門、産業製造業、小売・Eコマース、およびその他のエンドユーザー産業)、および地域(北アメリカ、南アメリカ、ヨーロッパ、アジア太平洋、中東、およびアフリカ)別にセグメント化されています。市場予測は金額ベース(米ドル)で提供されます。
セグメンテーション概要
| マネージドOTアセットディスカバリー・インベントリーサービス |
| マネージドOT脆弱性評価サービス |
| マネージドOTエクスポージャー管理・リスク優先順位付けサービス |
| マネージドOT脆弱性モニタリングサービス |
| マネージドOT修復計画・検証サービス |
| マネージドOTコンプライアンス・レポーティングサービス |
| フルマネージド |
| コマネージド |
| オンデマンドおよびリテイナーベース |
| ハイブリッドマネージド |
| クラウドベース |
| オンプレミス |
| ハイブリッドおよびマルチクラウド |
| プログラマブルロジックコントローラー |
| リモートターミナルユニット |
| ヒューマンマシンインターフェース |
| 産業制御サーバー・エンジニアリングワークステーション |
| 安全計装システムおよび安全コントローラー |
| 監視制御・データ収集システム |
| その他のOTアセットタイプ |
| 行・金融サービス・保険(BFSI) |
| ITおよびテレコミュニケーション |
| ヘルスケアおよびライフサイエンス |
| 政府および公共部門 |
| 産業製造業 |
| 小売・Eコマース |
| その他のエンドユーザー産業 |
| 北アメリカ | アメリカ合衆国 |
| カナダ | |
| メキシコ | |
| 南アメリカ | ブラジル |
| アルゼンチン | |
| その他の南アメリカ | |
| ヨーロッパ | ドイツ |
| イギリス | |
| フランス | |
| イタリア | |
| その他のヨーロッパ | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| その他のアフリカ |
| サービスタイプ別 | マネージドOTアセットディスカバリー・インベントリーサービス | |
| マネージドOT脆弱性評価サービス | ||
| マネージドOTエクスポージャー管理・リスク優先順位付けサービス | ||
| マネージドOT脆弱性モニタリングサービス | ||
| マネージドOT修復計画・検証サービス | ||
| マネージドOTコンプライアンス・レポーティングサービス | ||
| サービス提供モデル別 | フルマネージド | |
| コマネージド | ||
| オンデマンドおよびリテイナーベース | ||
| ハイブリッドマネージド | ||
| 展開モード別 | クラウドベース | |
| オンプレミス | ||
| ハイブリッドおよびマルチクラウド | ||
| OTアセットタイプ別 | プログラマブルロジックコントローラー | |
| リモートターミナルユニット | ||
| ヒューマンマシンインターフェース | ||
| 産業制御サーバー・エンジニアリングワークステーション | ||
| 安全計装システムおよび安全コントローラー | ||
| 監視制御・データ収集システム | ||
| その他のOTアセットタイプ | ||
| エンドユーザー産業別 | 行・金融サービス・保険(BFSI) | |
| ITおよびテレコミュニケーション | ||
| ヘルスケアおよびライフサイエンス | ||
| 政府および公共部門 | ||
| 産業製造業 | ||
| 小売・Eコマース | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北アメリカ | アメリカ合衆国 |
| カナダ | ||
| メキシコ | ||
| 南アメリカ | ブラジル | |
| アルゼンチン | ||
| その他の南アメリカ | ||
| ヨーロッパ | ドイツ | |
| イギリス | ||
| フランス | ||
| イタリア | ||
| その他のヨーロッパ | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| その他のアフリカ | ||
レポートで回答された主要な質問
マネージドOT脆弱性管理サービス市場の規模はどのくらいですか?
マネージドOT脆弱性管理サービスの市場規模は、2026年に1.46 ビリオン 米ドル、2027年に1.72 ビリオン 米ドルと予測され、2027年から2032年にかけてCAGR 17.24%で成長し、2032年には3.81 ビリオン 米ドルに達する見込みです。
どのサービスタイプがマネージドOT脆弱性管理をリードしていますか?
マネージドOT脆弱性評価サービスが2026年に27.58%のシェアでリードし、エクスポージャー管理・リスク優先順位付けが最も急速に拡大するサービスタイプです。
産業事業者がマネージドOTセキュリティサービスを採用しているのはなぜですか?
接続されたOTアセット、重要インフラの脅威、規制要件、および社内OT専門家の不足が採用を支援しています。
OT脆弱性管理において最も急速に拡大している展開モデルはどれですか?
産業制御システムがクラウド分析とともにローカル処理を必要とするため、ハイブリッドおよびマルチクラウドの展開が2032年にかけてCAGR 21.92%で拡大する見込みです。
最も急速に拡大しているエンドユーザーカテゴリーはどれですか?
重要インフラサイバーセキュリティ指令に支援され、政府および公共部門が2032年にかけてCAGR 22.54%で拡大する見込みです。
最も急速に拡大する見込みの地域はどこですか?
公的投資、脅威活動、および進化するコンプライアンス要件に支援され、アジア太平洋地域が2032年にかけてCAGR 19.86%で拡大する見込みです。