
Tamaño y Participación del Mercado de Gestión de Vulnerabilidades en OT
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 3.70 Mil millones de dólares |
| Tamaño del Mercado (2032) | 9.40 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 20.48 % |
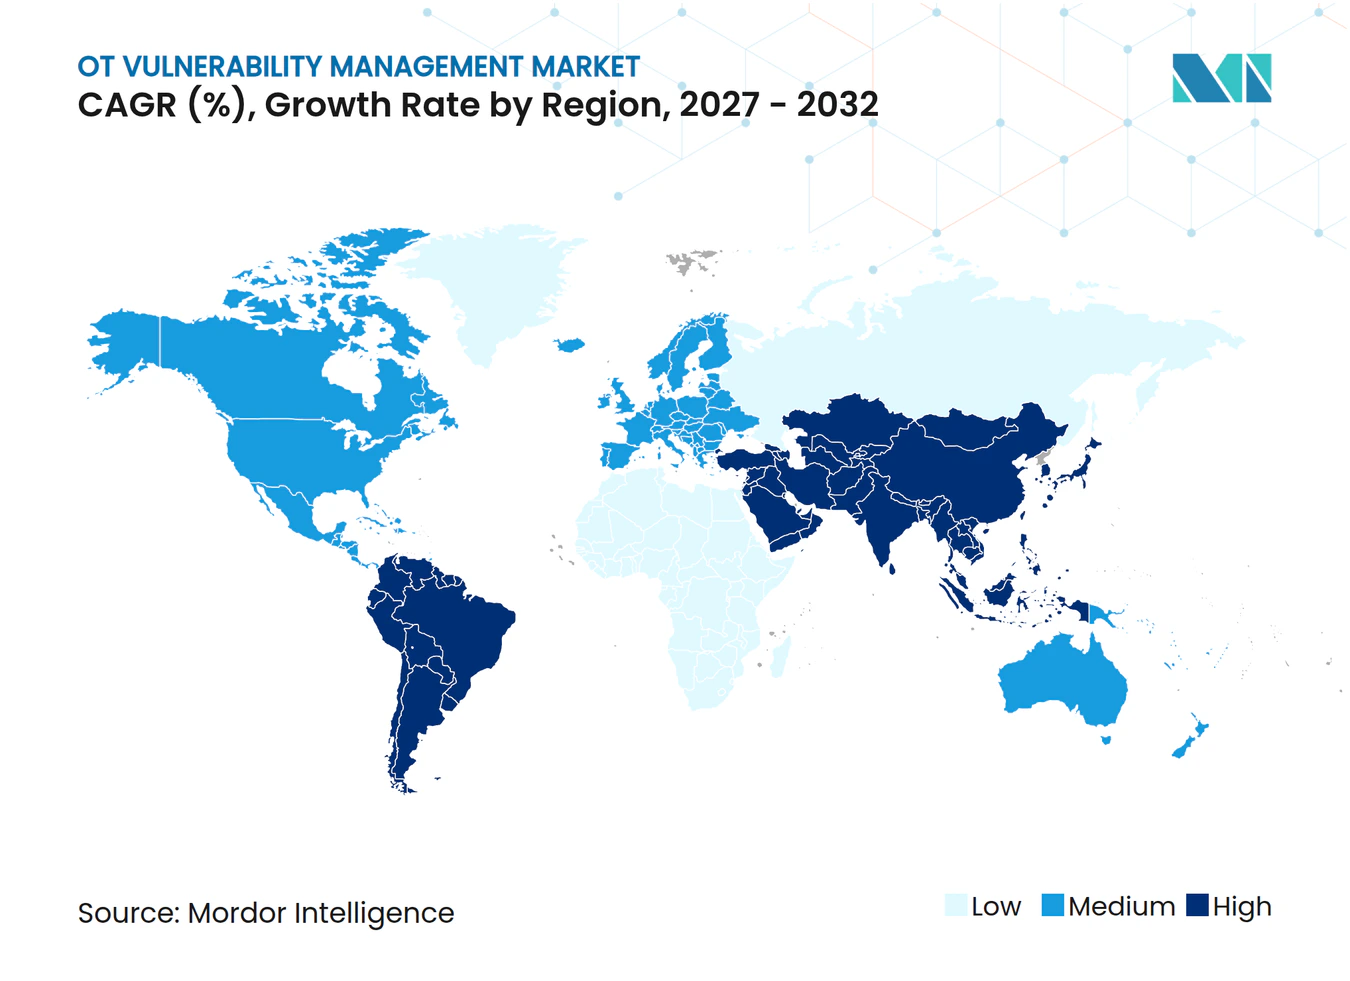
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Bajo |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Gestión de Vulnerabilidades en OT por Mordor Intelligence
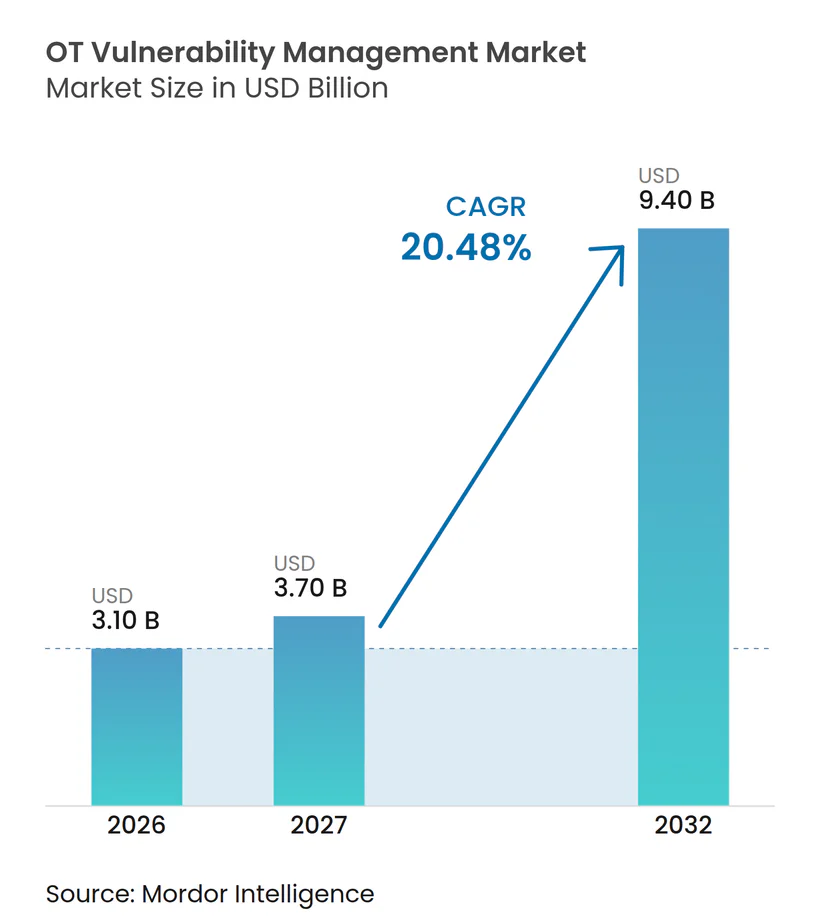
Se proyecta que el tamaño del mercado de gestión de vulnerabilidades en OT se expanda de 3,10 mil millones de USD en 2026 a 9,40 mil millones de USD en 2032, registrando una CAGR del 20,48% entre 2027 y 2032. La demanda está pasando de revisiones de seguridad periódicas hacia la identificación y priorización continua de la exposición operacional. Los operadores industriales están respondiendo a ataques que apuntan a la información de procesos y entornos de control en lugar de solo a los datos empresariales. Las obligaciones regulatorias y los inventarios crecientes de dispositivos conectados están haciendo que los programas documentados de vulnerabilidades sean más importantes en las decisiones de adquisición y gobernanza. Los proveedores están respondiendo combinando visibilidad de activos, evaluación de riesgos, soporte de remediación y servicios gestionados. Esto crea espacio para proveedores que puedan trabajar de forma segura en entornos industriales heredados mientras cumplen con los requisitos de cumplimiento y auditoría.
Conclusiones Clave del Informe
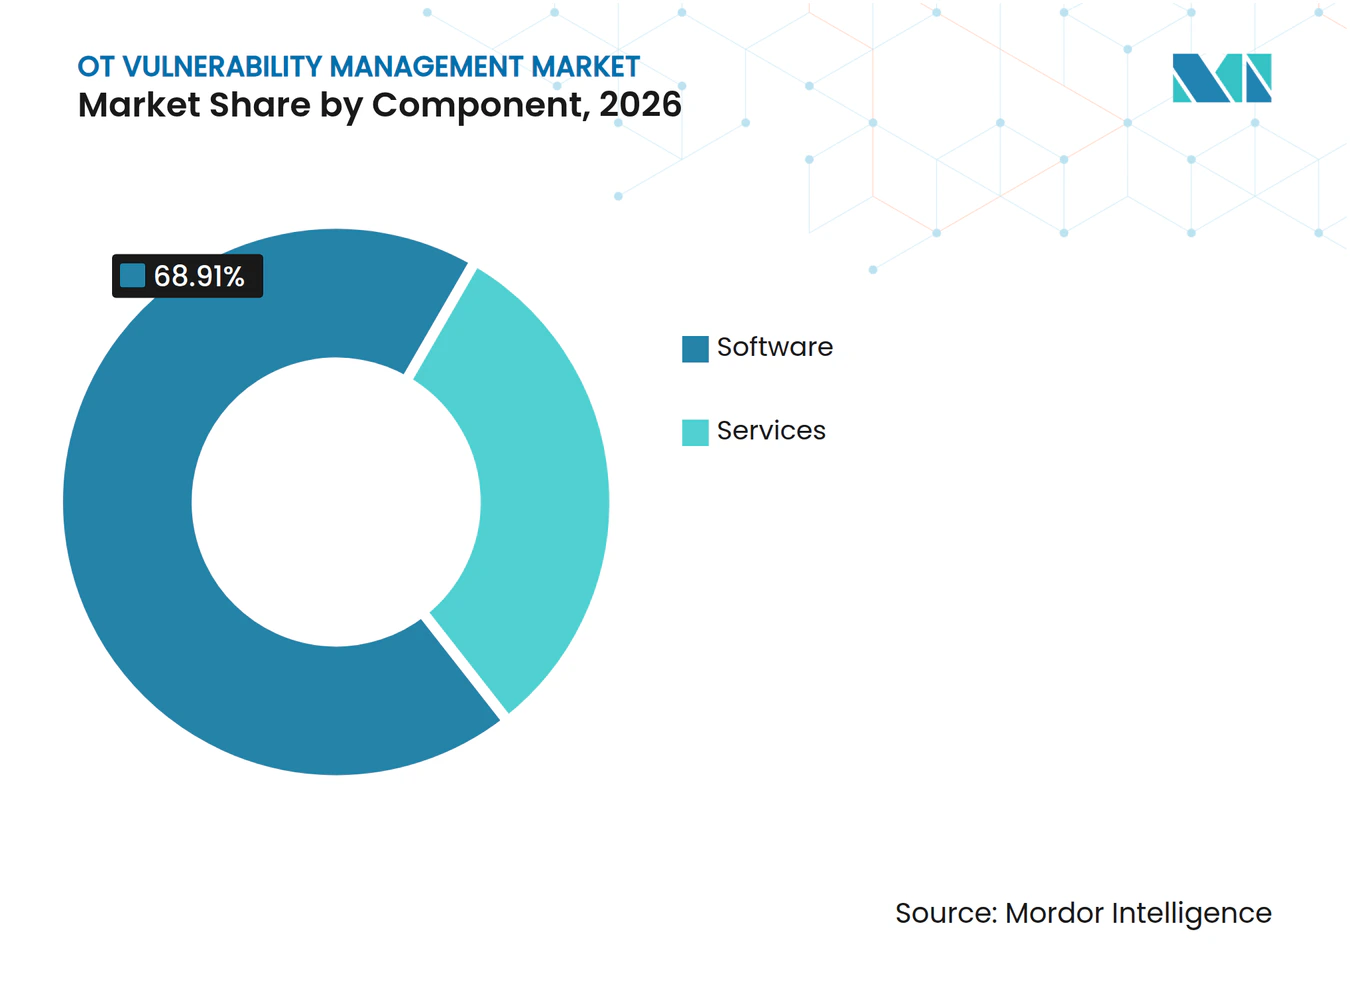
- Por componente, el software representó el 68,91% de la participación del mercado de gestión de vulnerabilidades en OT en 2026, mientras que se proyecta que los servicios se expandan a una CAGR del 22,39% hasta 2032.
- Por tipo de activo, los controladores lógicos programables representaron el 61,29% de la participación del mercado de gestión de vulnerabilidades en OT en 2026, mientras que se proyecta que los dispositivos de Internet de las Cosas Industrial se expandan a una CAGR del 21,77% hasta 2032.
- Por modo de implementación, la implementación local representó el 67,44% de la participación del mercado de gestión de vulnerabilidades en OT en 2026, mientras que se proyecta que la implementación en la nube se expanda a una CAGR del 22,06% hasta 2032.
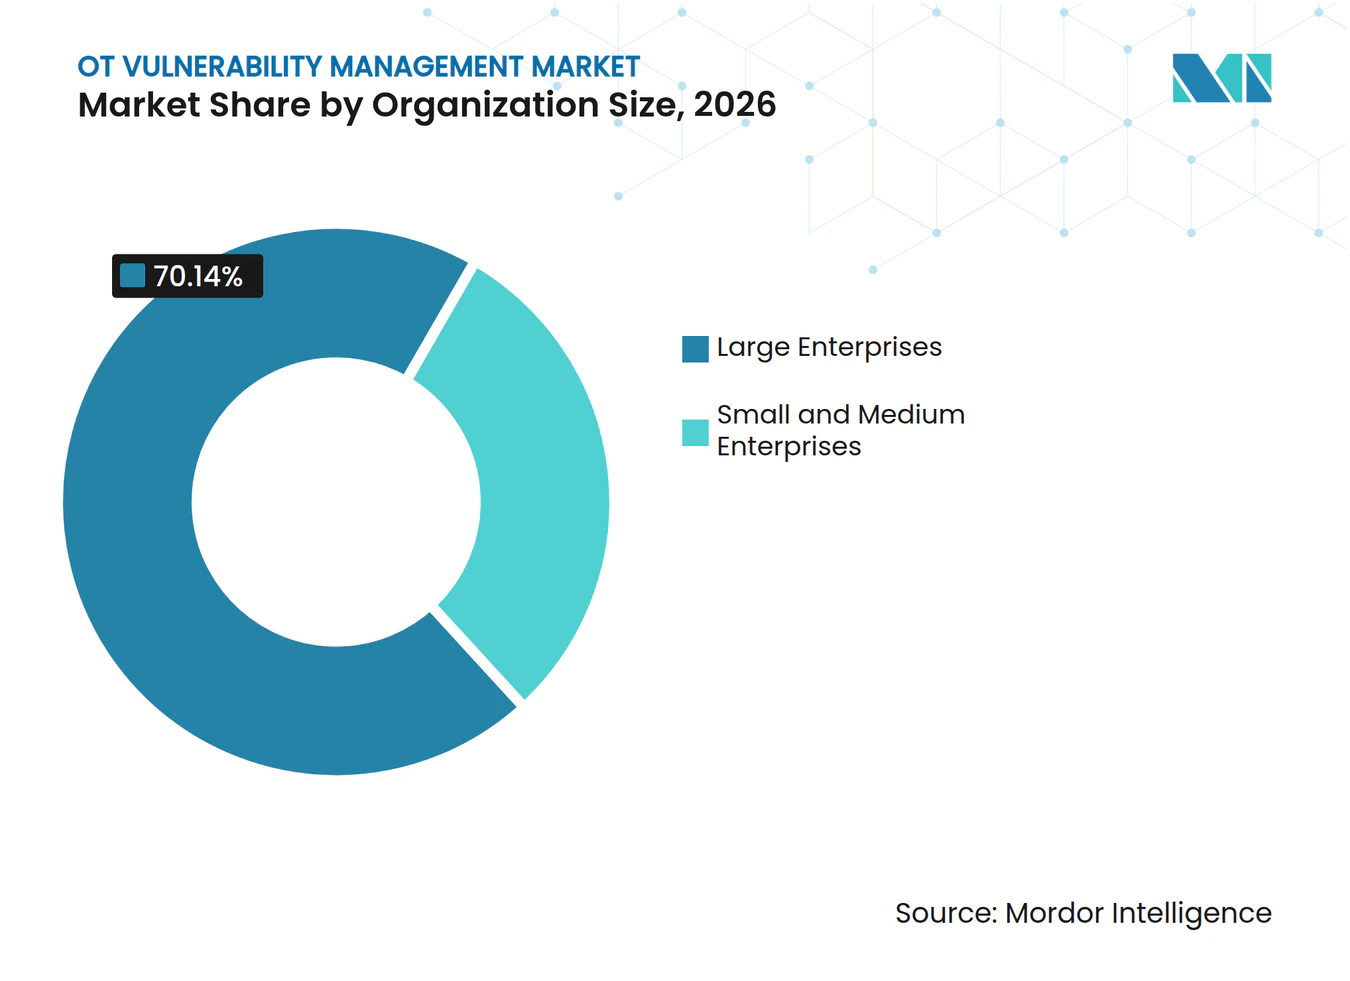
- Por tamaño de organización, las grandes empresas representaron el 70,14% de la participación del mercado de gestión de vulnerabilidades en OT en 2026, mientras que se proyecta que las pequeñas y medianas empresas se expandan a una CAGR del 22,70% hasta 2032.
- Por industria de usuario final, la manufactura industrial representó el 30,12% de la participación del mercado de gestión de vulnerabilidades en OT en 2026, mientras que se proyecta que la salud y las ciencias de la vida se expandan a una CAGR del 21,05% hasta 2032.
- Por geografía, América del Norte representó el 37,45% de la participación del mercado de gestión de vulnerabilidades en OT en 2026, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 21,36% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Aumento de Ciberataques Contra Infraestructura Crítica | +4.2% | Global | Corto plazo (≤ 2 años) |
| Convergencia de TI/OT que Amplía la Superficie de Ataque | +3.8% | Global | Corto plazo (≤ 2 años) |
| Requisitos Regulatorios y de Cumplimiento más Estrictos | +3.2% | América del Norte y Europa, con extensión a Asia-Pacífico | Mediano plazo (2-4 años) |
| Expansión de los Despliegues de Internet de las Cosas Industrial | +2.6% | Global, más fuerte en Asia-Pacífico | Mediano plazo (2-4 años) |
| Adopción Creciente de Priorización de Vulnerabilidades Basada en Riesgos | +2.0% | América del Norte y Europa, con extensión a Asia-Pacífico | Mediano plazo (2-4 años) |
| Uso Creciente de Operaciones Remotas y Acceso de Terceros | +1.6% | Global | Corto plazo (≤ 2 años) |
| Fuente: Mordor Intelligence | |||
Aumento de Ciberataques Contra Infraestructura Crítica
Los grupos de amenazas están examinando los lazos de control industrial y las configuraciones de procesos de maneras que pueden favorecer la interrupción física. Dragos identificó a Sylvanite, Azurite y Pyroxene como grupos de amenazas de seguimiento reciente en su revisión de 2026. La misma revisión registró 3.300 ataques de ransomware contra organizaciones industriales en 2025, y un tiempo promedio de permanencia del atacante de 5 días. Forescout informó que los ataques que utilizan protocolos específicos de OT aumentaron un 84% en 2025, con Modbus representando el 57% de esta actividad. Estos ataques dificultan que los operadores traten el monitoreo de seguridad como una tarea de back-office. El mercado de gestión de vulnerabilidades en OT se beneficia cuando los operadores necesitan una visión más clara de los equipos expuestos, las debilidades y las opciones de mitigación seguras.
Convergencia de TI/OT que Amplía la Superficie de Ataque
Los sistemas industriales están cada vez más conectados a redes empresariales, herramientas de soporte remoto y servicios en la nube. TXOne Networks encontró que el 96% de los incidentes de seguridad en OT reportados comenzaron con un compromiso a nivel de TI. Dragos informó que el 73% de sus casos de respuesta a incidentes involucraron explotación o reutilización de credenciales a través de VPN y hosts de salto. Esta conexión crea rutas para el movimiento lateral hacia entornos de producción. También aumenta la necesidad de identificar activos y priorizar debilidades en función de las consecuencias operacionales. El mercado de gestión de vulnerabilidades en OT se está moviendo, por lo tanto, hacia herramientas que conecten las señales de seguridad empresarial con las decisiones de riesgo a nivel de planta.
Requisitos Regulatorios y de Cumplimiento más Estrictos
El cambio regulatorio está convirtiendo la gestión de vulnerabilidades de una práctica recomendada en una responsabilidad documentada. La Comisión Federal Reguladora de Energía aprobó el Estándar de Confiabilidad NERC CIP-003-11 en marzo de 2026, extendiendo los controles de ciberseguridad obligatorios a los activos del Sistema Eléctrico Masivo de bajo impacto. La Coalición OT Cyber también ha pedido que ISA/IEC 62443 sirva como marco unificador para la política de ciberseguridad en OT de los Estados Unidos. Estos requisitos aumentan el valor de los inventarios de activos, los registros de evidencia y los métodos de evaluación repetibles. También brindan a los proveedores un camino más claro para alinear sus ofertas con los requisitos de adquisición de los clientes. El mercado de gestión de vulnerabilidades en OT se beneficia donde las organizaciones deben demostrar que los controles cubren sistemas que anteriormente se trataban como de baja prioridad.
Expansión de los Despliegues de Internet de las Cosas Industrial
Los sensores conectados, los controladores de borde y los sistemas de monitoreo remoto están ampliando los inventarios de activos industriales. CISA emitió 2.155 CVE relacionados con ICS en 508 avisos en 2025, según el análisis de TXOne Networks. Un aviso de CISA, el FBI y la NSA documentó la explotación activa de controladores lógicos programables conectados a internet utilizados en toda la infraestructura crítica de los Estados Unidos.[1] El Ministerio de Economía, Comercio e Industria de Japón publicó directrices de seguridad en OT para fábricas de dispositivos semiconductores en octubre de 2025. Estos desarrollos amplían el rango de dispositivos que deben ser encontrados, evaluados y monitoreados. El mercado de gestión de vulnerabilidades en OT tiene una mayor demanda de descubrimiento pasivo para garantizar la seguridad y la continuidad durante las evaluaciones.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Altos Costos de Implementación y Ciclo de Vida | -1.2% | Global, más agudo entre las pequeñas y medianas empresas en mercados emergentes | Corto plazo (≤ 2 años) |
| Limitaciones de Compatibilidad con Sistemas Heredados y Protocolos Propietarios | -1.0% | Global, más fuerte en Europa y Asia-Pacífico | Mediano plazo (2-4 años) |
| Escasez de Talento en Ciberseguridad Específica para OT | -0.8% | Global | Largo plazo (≥ 4 años) |
| Riesgo de Interrupción Operacional Durante la Evaluación y Remediación | -0.6% | Global, más alto en industrias de procesos continuos | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Altos Costos de Implementación y Ciclo de Vida
Un programa completo requiere más que licencias de plataforma. Los operadores pueden necesitar equipos de monitoreo pasivo, segmentación de red, soporte de consultoría y procesos de gobernanza interna. OPSWAT encontró que solo el 9% de los profesionales de seguridad dedica todo su tiempo de trabajo a la seguridad de ICS u OT. Esto limita la profundidad de implementación incluso cuando el financiamiento inicial está disponible. Los ciclos de reemplazo de equipos y las ventanas de mantenimiento restringidas pueden convertir los costos del proyecto en gastos operacionales recurrentes. El mercado de gestión de vulnerabilidades en OT debe abordar esta restricción mediante implementación por fases, servicios gestionados y modelos que reduzcan el gasto inicial.
Limitaciones de Compatibilidad con Sistemas Heredados y Protocolos Propietarios
Muchos entornos industriales contienen sistemas construidos antes de que las herramientas de evaluación modernas se volvieran comunes. Dragos encontró que el 15% de las vulnerabilidades evaluadas tenían datos de severidad CVSS incorrectos y que el 64% de esas calificaciones incorrectas subestimaban la severidad. Protocolos como Modbus, PROFINET y DNP3 a menudo requieren análisis pasivo especializado en lugar de agentes de punto final convencionales. Los proveedores deben evitar interrumpir los procesos al recopilar evidencia o probar la remediación. Esto aumenta el esfuerzo de ingeniería y puede retrasar la adopción en sitios con equipos complejos de múltiples generaciones. El mercado de gestión de vulnerabilidades en OT depende de proveedores que puedan proporcionar una evaluación precisa sin crear riesgo de producción.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente:
Los Servicios Ganan Terreno a Medida que los Operadores Buscan Resultados GestionadosEl software representó el 68,91% del segmento de componentes en 2026. El segmento está respaldado por licencias empresariales para escaneo de vulnerabilidades, inventarios de activos industriales y consolas de gestión de parches integradas con entornos SCADA. Reemplazar una plataforma instalada puede requerir reentrenamiento del personal, migración de datos y cambios en los procedimientos operativos. Esto crea una fricción de cambio significativa para los proveedores establecidos. La industria de gestión de vulnerabilidades en OT continúa dependiendo del software como la capa central para la visibilidad de activos y el control del flujo de trabajo.
Se proyecta que los servicios se expandan a una CAGR del 22,39% hasta 2032. Las organizaciones están utilizando evaluación gestionada, consultoría y soporte de respuesta a incidentes para abordar las limitaciones de capacidad interna. OPSWAT informó que el 55% de las organizaciones aumentó los presupuestos de seguridad en OT durante 2 años. TXOne Networks introdujo su familia Sennin en abril de 2026 para apoyar la evaluación de riesgos en OT y la orquestación empresarial. Los productos que combinan tecnología con soporte de programa están reduciendo la frontera entre software y servicios.


Por Tipo de Activo:
Los PLC Lideran Mientras los Dispositivos de Internet de las Cosas Industrial Añaden ExposiciónLos controladores lógicos programables representaron el 61,29% de la participación del segmento de tipo de activo en 2026. Su amplio uso en infraestructura de energía, manufactura y agua los convierte en elementos centrales de muchos programas de seguridad. El aviso conjunto de abril de 2026 de CISA, el FBI y la NSA identificó actividad afiliada a Irán dirigida a PLC conectados a internet de Rockwell Automation, Schneider Electric y Siemens. Los sistemas SCADA y los sistemas de control distribuido forman otro grupo importante, especialmente en operaciones de energía, petróleo y gas, y química. La continuidad del proceso limita la frecuencia y el método de aplicación de parches en estos entornos.
Se proyecta que los dispositivos de Internet de las Cosas Industrial crezcan a una CAGR del 21,77% hasta 2032. Los sensores conectados y los controladores de borde extienden el perímetro de seguridad a través de fábricas y servicios públicos. Los 2.155 CVE relacionados con ICS emitidos en 2025 muestran el creciente volumen de debilidades que deben evaluarse. Dragos informó que el 52% de los avisos revisados requirieron una mitigación alternativa porque no había disponible un parche del proveedor. Los operadores, por lo tanto, necesitan controles que tengan en cuenta los dispositivos que permanecen en servicio después de que finaliza su período de soporte del proveedor.
Por Modo de Implementación:
La Adopción de la Nube Crece Junto con los Requisitos LocalesLa implementación local representó el 67,44% del segmento de implementación en 2026. Esta posición refleja la preocupación de larga data sobre el enrutamiento de datos operacionales más allá de un sitio o límite empresarial. Los principios de diseño con aislamiento de red y el control operacional local siguen siendo importantes para los propietarios de infraestructura crítica. Muchas plataformas instaladas fueron diseñadas en torno a sitios individuales y datos gestionados localmente. Estos factores mantienen la demanda de implementación local en entornos de producción sensibles.
Se proyecta que la implementación en la nube crezca a una CAGR del 22,06% hasta 2032. Las instalaciones de nueva construcción y los proveedores de seguridad gestionada pueden utilizar análisis basados en la nube sin replicar infraestructura en cada sitio. Los grandes operadores con activos distribuidos también pueden reunir inteligencia de vulnerabilidades a través de una plataforma central. Los controles de residencia de datos seguirán siendo importantes donde se apliquen reglas nacionales o sectoriales. El mercado de gestión de vulnerabilidades en OT apoyará cada vez más los arreglos híbridos que mantienen controles seleccionados de forma local mientras agregan información de riesgo en otro lugar.
Por Tamaño de Organización:
Las Pequeñas y Medianas Empresas se Convierten en un Grupo de Crecimiento más RápidoLas grandes empresas representaron el 70,14% de la participación del segmento de tamaño de organización en 2026. Su mayor capacidad financiera respalda programas más amplios y evaluaciones más frecuentes. Los operadores de infraestructura crítica también enfrentan reglas que requieren gestión continua en lugar de revisiones ocasionales. Las organizaciones más grandes comúnmente operan en varios sitios, tecnologías y proveedores. Esta complejidad respalda la demanda de gestión centralizada de vulnerabilidades.
Se proyecta que las pequeñas y medianas empresas se expandan a una CAGR del 22,70% hasta 2032. Estas empresas pueden servir como punto de entrada a redes de producción más grandes cuando se conectan a través de relaciones de proveedores de confianza. El análisis del Estado de la Seguridad en OT de 2026 encontró que las pequeñas y medianas empresas manufactureras tenían la menor madurez en seguridad OT, con puntuaciones débiles en controles de acceso de terceros y proveedores. Las suscripciones en la nube y las ofertas gestionadas pueden reducir la barrera de entrada para este grupo. Esto amplía la base de clientes potenciales para el mercado de gestión de vulnerabilidades en OT.

Por Industria de Usuario Final:
La Salud y las Ciencias de la Vida Ganan Atención Junto con la ManufacturaLa manufactura industrial representó el 30,12% del segmento de usuario final en 2026. El sector opera extensas flotas de PLC, sistemas SCADA, robótica y equipos de producción conectados. Dragos informó que la manufactura fue el objetivo de más del 50% de los ataques de ransomware industrial observados.[2] Este entorno operativo convierte las debilidades de seguridad en una amenaza directa para los cronogramas de producción y los procedimientos de seguridad. Los fabricantes siguen siendo una fuente central de demanda para la industria de gestión de vulnerabilidades en OT.
Se proyecta que la salud y las ciencias de la vida crezcan a una CAGR del 21,05% hasta 2032. Los dispositivos médicos conectados, los sistemas de laboratorio y los controles de edificios están ampliando la categoría de activos que requieren protección. Forescout informó que la salud pasó del octavo al cuarto sector más afectado en 2025. La energía y los servicios públicos, el petróleo y el gas, el transporte, los productos químicos y farmacéuticos, y el agua y las aguas residuales siguen siendo grupos de demanda adicionales. Sus decisiones de compra están determinadas por la criticidad operacional, la inversión en infraestructura y las reglas específicas del sector.
Análisis Geográfico
Mercado de Gestión de Vulnerabilidades en OT en las Américas
América del Norte concentró el 37,45% de la cuota del mercado de gestión de vulnerabilidades en OT en 2026. La región combina una densa infraestructura crítica con un entorno regulatorio que favorece la gestión continua de la postura de seguridad. La aprobación por parte de la FERC del estándar CIP-003-11 extiende los controles obligatorios de ciberseguridad a los activos del Sistema Eléctrico Masivo de bajo impacto.[3] La Evaluación Nacional de Amenazas Cibernéticas de Canadá señala que actores patrocinados por estados están sondeando sistemas OT conectados a internet en infraestructuras críticas. América del Sur es una zona de demanda emergente, impulsada por la infraestructura de petróleo y gas en Brasil y la actividad industrial en Argentina y Chile.
Mercado de Gestión de Vulnerabilidades en OT en Asia-Pacífico
Se proyecta que Asia-Pacífico se expanda a una CAGR del 21,36% hasta 2032. La industrialización, la inversión en manufactura inteligente y los programas gubernamentales de seguridad están incrementando la necesidad de descubrimiento automatizado de activos y evaluación de vulnerabilidades. Japón publicó sus Directrices de Seguridad OT para Fábricas de Dispositivos Semiconductores en octubre de 2025, utilizando como puntos de referencia SEMI E187, SEMI E188 y el Marco de Ciberseguridad NIST 2.0. Los programas de Plataforma de Internet Industrial de China y los esquemas de Incentivos Vinculados a la Producción de India están contribuyendo a los despliegues industriales conectados. Los centros de semiconductores y electrónica de Corea del Sur constituyen un grupo de demanda relevante.
Mercado de Gestión de Vulnerabilidades en OT en Europa
Europa representa una cuota sustancial del mercado de gestión de vulnerabilidades en OT en 2026. Las obligaciones derivadas de NIS2 y los requisitos de la Ley de Resiliencia Cibernética están impulsando a operadores y proveedores de productos a formalizar los procesos de gestión de vulnerabilidades. La Oficina Federal Alemana para la Seguridad de la Información reportó 119 nuevas vulnerabilidades de TI y OT cada día en 2025, un incremento del 24% respecto al año anterior. Alemania es el mayor centro de demanda de la región debido a su base manufacturera y su equipamiento industrial conectado. El Reino Unido está avanzando en su Proyecto de Ley de Ciberseguridad y Resiliencia. Francia, Italia y el Benelux aportan demanda adicional a través de operaciones manufactureras y energéticas.
Panorama Competitivo
Concentración del Mercado
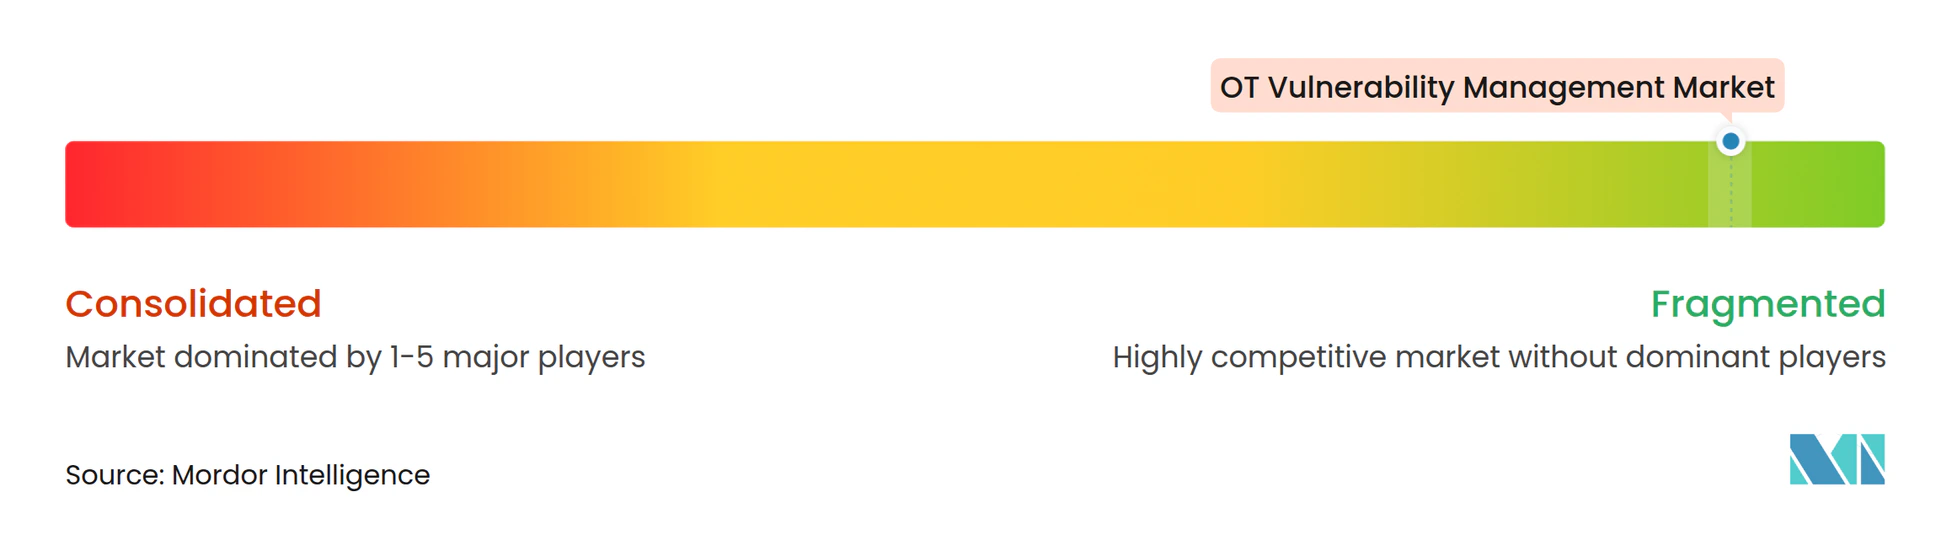
El mercado de gestión de vulnerabilidades en OT sigue siendo fragmentado, con más de 20 proveedores especializados junto con empresas de tecnología industrial y plataformas de seguridad más amplias. Los especialistas desarrollaron capacidades en protocolos industriales, escaneo pasivo y seguridad operacional que los productos de seguridad de TI general no proporcionaban inicialmente. La competencia ahora está cambiando hacia la cobertura de plataformas, la documentación de cumplimiento y la entrega gestionada. Accenture acordó en junio de 2026 adquirir una participación mayoritaria en Dragos, así como la totalidad de runZero y NetRise, por un valor empresarial combinado de 4,175 mil millones de USD. La transacción refleja la demanda de los compradores de un enfoque integrado en entornos de TI, OT, nube y dispositivos conectados.
Mitsubishi Electric completó su adquisición de Nozomi Networks en enero de 2026, mientras que Nozomi mantuvo una hoja de ruta de productos neutral con respecto a los proveedores. Nozomi atendía a 5 de las 10 principales empresas de petróleo y gas y a 7 de las 10 principales empresas de servicios públicos a nivel mundial en el momento del cierre. Claroty recaudó 150 millones de USD en financiamiento de la Serie F en enero de 2026 para expandir su plataforma de protección de sistemas ciberfísicos.[4] En junio de 2026, Claroty añadió integraciones de microsegmentación con Akamai, ColorTokens, Corsha, Elisity y Zero Networks. Estos movimientos muestran a los proveedores extendiéndose más allá de la detección hacia la aplicación y el contenimiento.
Los proveedores también están invirtiendo en análisis de firmware, generación de listas de materiales de software y mapeo de lazos de control. Esto hace que la reducción de riesgos, en lugar de la detección de vulnerabilidades únicamente, sea una base más importante para la competencia. ISA/IEC 62443 está ganando relevancia en las adquisiciones reguladas porque proporciona una referencia común para los requisitos de seguridad. La salud, el transporte, y el agua y las aguas residuales siguen siendo áreas donde las soluciones especializadas pueden abordar los perfiles de activos específicos del sector y las restricciones operativas.
Líderes de la Industria de Gestión de Vulnerabilidades en OT
-
Claroty Ltd.
-
Dragos, Inc.
-
Nozomi Networks Inc.
-
Waterfall Security Solutions Ltd.
-
Radiflow Ltd.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Gestión de Vulnerabilidades en OT Empresas cubiertas en este informe
- Claroty Ltd.
- Dragos, Inc.
- Nozomi Networks Inc.
- Radiflow Ltd.
- Waterfall Security Solutions Ltd.
- TXOne Networks Inc.
- Mission Secure, Inc.
- Opscura, Inc.
- Otorio Ltd.
- Shift5, Inc.
- Applied Risk B.V.
- Verve Industrial Protection
- Rhebo GmbH
- Industrial Defender, Inc.
- Fortress Information Security, Inc.
- S2 Group, Inc.
- Cyberbit Ltd.
- Veracity Networks
- SecurityGate.io
- Shieldworkz Inc.
Desarrollos recientes de la industria en Mercado de Gestión de Vulnerabilidades en OT
- Septiembre de 2026: Dragos, Inc. completó oficialmente las adquisiciones de runZero y NetRise tras el cierre de la inversión mayoritaria de Accenture. La plataforma OT extendida (xOT) combinada ofrece visibilidad integrada de activos, análisis de la cadena de suministro de firmware y software, y detección de amenazas en OT en entornos de TI, OT, nube y dispositivos conectados, apoyando los flujos de trabajo de evidencia de auditoría de NERC CIP y NIS2.
- Julio de 2026: Claroty anunció una asociación con Frenos, una empresa de pruebas de penetración simuladas en OT nativa de inteligencia artificial, que permite la validación adversarial continua de la postura defensiva y la remediación priorizada por riesgo basada en la explotabilidad demostrada de las vulnerabilidades detectadas dentro de la Plataforma Claroty para entornos industriales.
- Junio de 2026: Accenture anunció un acuerdo para adquirir una participación mayoritaria en Dragos y el 100% de runZero y NetRise a un valor empresarial combinado de aproximadamente 4,175 mil millones de USD, formando una plataforma de seguridad en OT de extremo a extremo que abarca infraestructura crítica, incluidas redes eléctricas, oleoductos, instalaciones de manufactura y centros de datos.
- Junio de 2026: Claroty anunció integraciones de tecnología de microsegmentación con Akamai, ColorTokens, Corsha, Elisity y Zero Networks a través de su Programa de Alianzas Tecnológicas, extendiendo las capacidades de contención de movimiento lateral en entornos industriales de sistemas ciberfísicos.
Alcance del Informe del Mercado Global de Gestión de Vulnerabilidades en OT
El Mercado de Gestión de Vulnerabilidades en OT comprende los ingresos generados por soluciones de software y servicios utilizados para identificar, evaluar, priorizar, monitorear y remediar vulnerabilidades de ciberseguridad en entornos de tecnología operacional (OT), sistemas de control industrial (ICS), dispositivos IoT industriales y activos de infraestructura crítica. Estas soluciones proporcionan capacidades de descubrimiento de vulnerabilidades, priorización basada en riesgos, análisis de exposición, gestión de remediación y monitoreo continuo de vulnerabilidades para reducir el riesgo cibernético y mejorar la resiliencia operacional. El mercado apoya iniciativas de seguridad y cumplimiento en redes industriales, sistemas de control, entornos de producción y activos operacionales conectados, minimizando al mismo tiempo la interrupción de las operaciones industriales.
El Informe del Mercado de Gestión de Vulnerabilidades en OT está segmentado por Componente (Software y Servicios), Tipo de Activo (Controladores Lógicos Programables, Sistemas de Control Supervisorio y Adquisición de Datos, Sistemas de Control Distribuido, Dispositivos IoT Industriales y Otros Tipos de Activos), Modo de Implementación (Local y en la Nube), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Industria de Usuario Final (Manufactura Industrial, Energía y Servicios Públicos, Petróleo y Gas, Transporte y Logística, Productos Químicos y Farmacéuticos, Agua y Aguas Residuales, Salud y Ciencias de la Vida y Otras Industrias de Usuario Final) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Software |
| Servicios |
| Controladores Lógicos Programables |
| Sistemas de Control Supervisorio y Adquisición de Datos |
| Sistemas de Control Distribuido |
| Dispositivos IoT Industriales |
| Otros Tipos de Activos |
| Local |
| Nube |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Manufactura Industrial |
| Energía y Servicios Públicos |
| Petróleo y Gas |
| Transporte y Logística |
| Productos Químicos y Farmacéuticos |
| Agua y Aguas Residuales |
| Salud y Ciencias de la Vida |
| Otras Industrias de Usuario Final |
| América del Norte | Estados Unidos |
| Canadá | |
| América del Sur | Brasil |
| Argentina | |
| México | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Resto de África |
| Por Componente | Software | |
| Servicios | ||
| Por Tipo de Activo | Controladores Lógicos Programables | |
| Sistemas de Control Supervisorio y Adquisición de Datos | ||
| Sistemas de Control Distribuido | ||
| Dispositivos IoT Industriales | ||
| Otros Tipos de Activos | ||
| Por Modo de Implementación | Local | |
| Nube | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Industria de Usuario Final | Manufactura Industrial | |
| Energía y Servicios Públicos | ||
| Petróleo y Gas | ||
| Transporte y Logística | ||
| Productos Químicos y Farmacéuticos | ||
| Agua y Aguas Residuales | ||
| Salud y Ciencias de la Vida | ||
| Otras Industrias de Usuario Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| América del Sur | Brasil | |
| Argentina | ||
| México | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de gestión de vulnerabilidades en OT?
El mercado está valorado en 3,10 mil millones de USD en 2026 y se proyecta que alcance los 9,40 mil millones de USD en 2032, a una CAGR del 20,48% de 2027 a 2032.
¿Qué está impulsando la demanda de gestión de vulnerabilidades en OT?
El aumento de ataques a infraestructura crítica, la convergencia de TI y OT, los requisitos regulatorios y los dispositivos industriales conectados están impulsando la demanda.
¿Qué componente lidera el gasto en gestión de vulnerabilidades en OT?
El software lidera con una participación del 68,91% en 2026, mientras que se proyecta que los servicios crezcan más rápido a una CAGR del 22,39% hasta 2032.
¿Qué modelo de implementación está creciendo más rápido?
Se proyecta que la implementación en la nube crezca a una CAGR del 22,06% hasta 2032, aunque la implementación local representa el 67,44% de la participación en 2026.
¿Qué sector de usuario final se está expandiendo más rápido?
Se proyecta que la salud y las ciencias de la vida crezcan a una CAGR del 21,05% hasta 2032, ya que los activos médicos y de laboratorio conectados requieren una mayor protección.
¿Qué región se está expandiendo más rápido?
Se proyecta que Asia-Pacífico crezca a una CAGR del 21,36% hasta 2032, respaldado por la digitalización industrial y los programas de seguridad gubernamentales.