
Tamanho e Participação do Mercado de Gestão de Vulnerabilidades em OT
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 3.70 Bilhões de dólares |
| Tamanho do Mercado (2032) | 9.40 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 20.48 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Baixo |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Gestão de Vulnerabilidades em OT por Mordor Intelligence
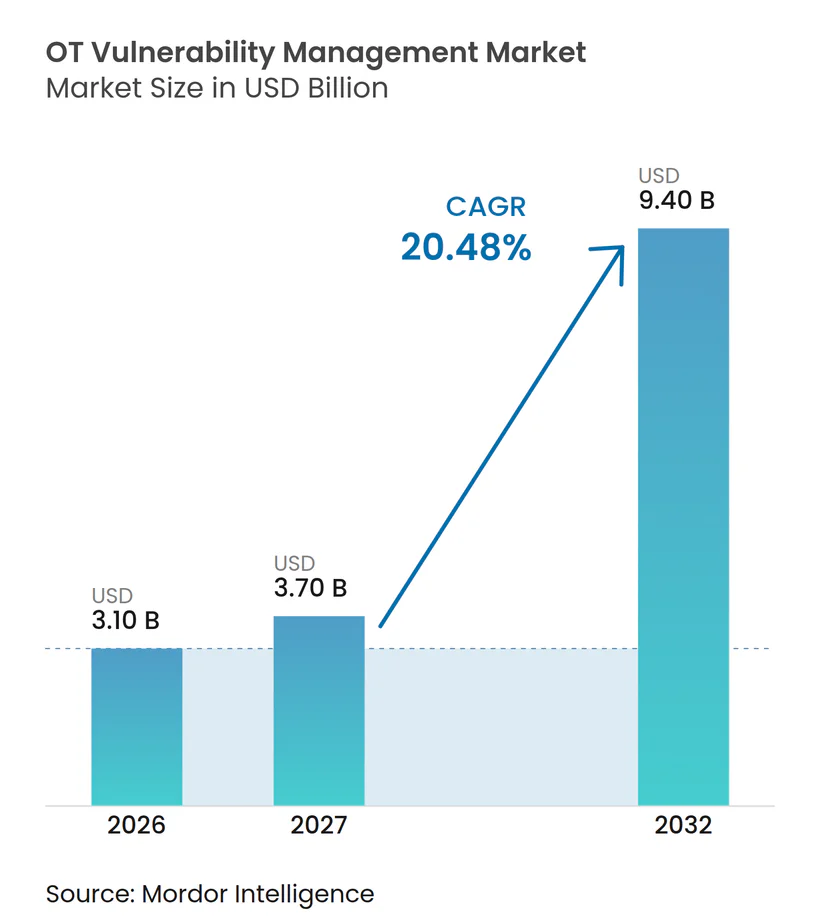
O tamanho do mercado de gestão de vulnerabilidades em OT está projetado para expandir de 3,10 bilhões de USD em 2026 para 9,40 bilhões de USD até 2032, registrando um CAGR de 20,48% entre 2027 e 2032. A demanda está migrando de revisões periódicas de segurança para a identificação e priorização contínua da exposição operacional. Os operadores industriais estão respondendo a ataques que visam informações de processos e ambientes de controle, e não apenas dados corporativos. As obrigações regulatórias e os crescentes inventários de dispositivos conectados estão tornando os programas documentados de vulnerabilidades mais importantes nas decisões de aquisição e governança. Os fornecedores estão respondendo combinando visibilidade de ativos, avaliação de riscos, suporte à remediação e serviços gerenciados. Isso cria espaço para fornecedores que possam atuar com segurança em ambientes industriais legados, ao mesmo tempo em que atendem aos requisitos de conformidade e auditoria.
Principais Conclusões do Relatório
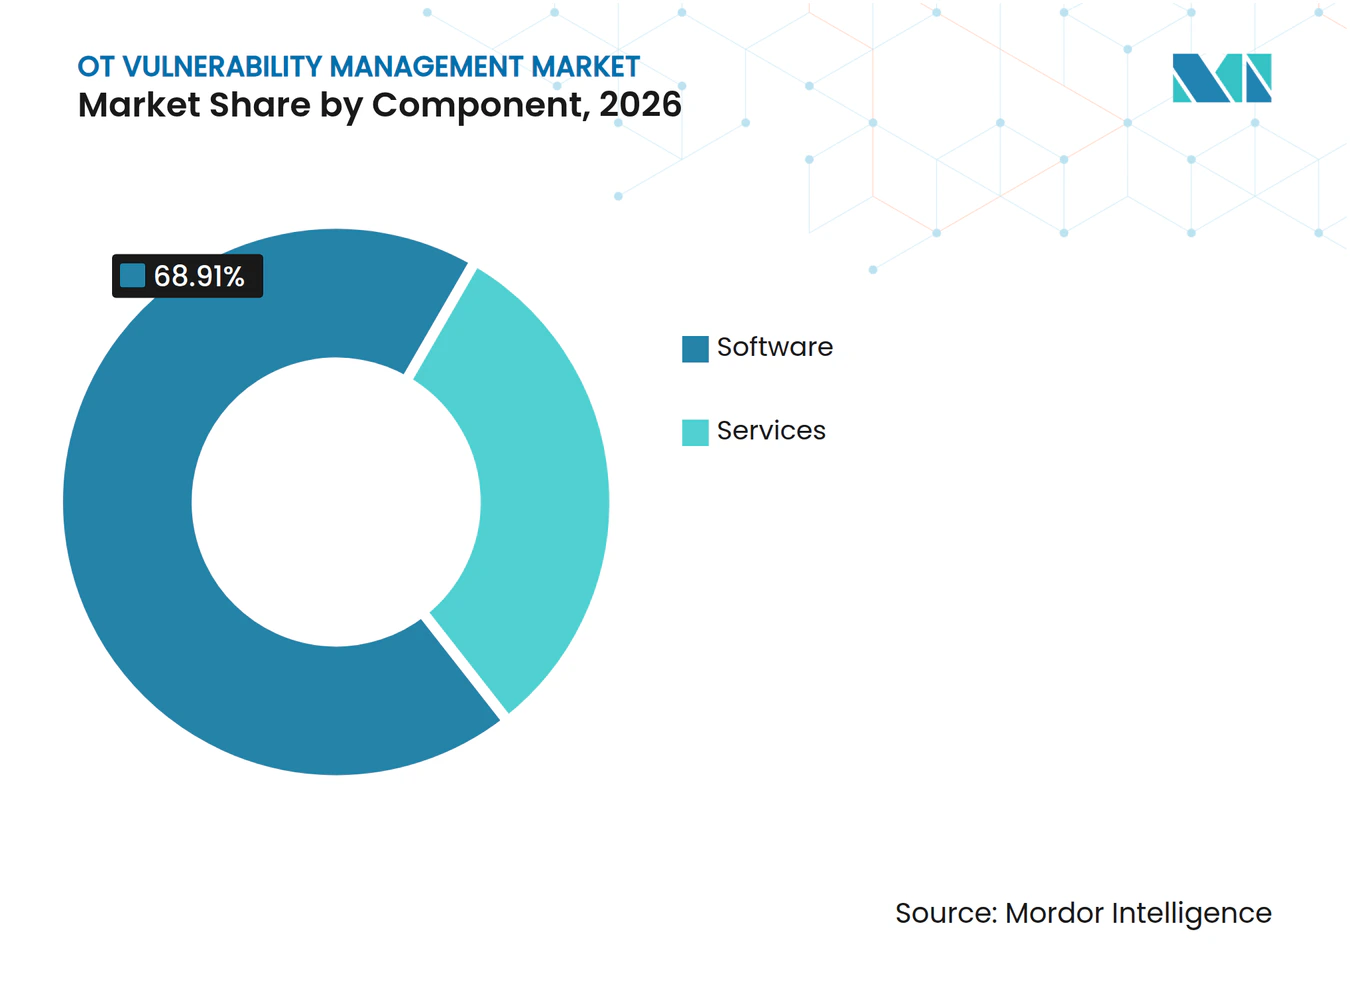
- Por componente, o software detinha 68,91% da participação do mercado de gestão de vulnerabilidades em OT em 2026, enquanto os serviços estão projetados para expandir a um CAGR de 22,39% até 2032.
- Por tipo de ativo, os controladores lógicos programáveis detinham 61,29% da participação do mercado de gestão de vulnerabilidades em OT em 2026, enquanto os dispositivos de Internet das Coisas Industrial estão projetados para expandir a um CAGR de 21,77% até 2032.
- Por modo de implantação, a implantação local detinha 67,44% da participação do mercado de gestão de vulnerabilidades em OT em 2026, enquanto a implantação em nuvem está projetada para expandir a um CAGR de 22,06% até 2032.
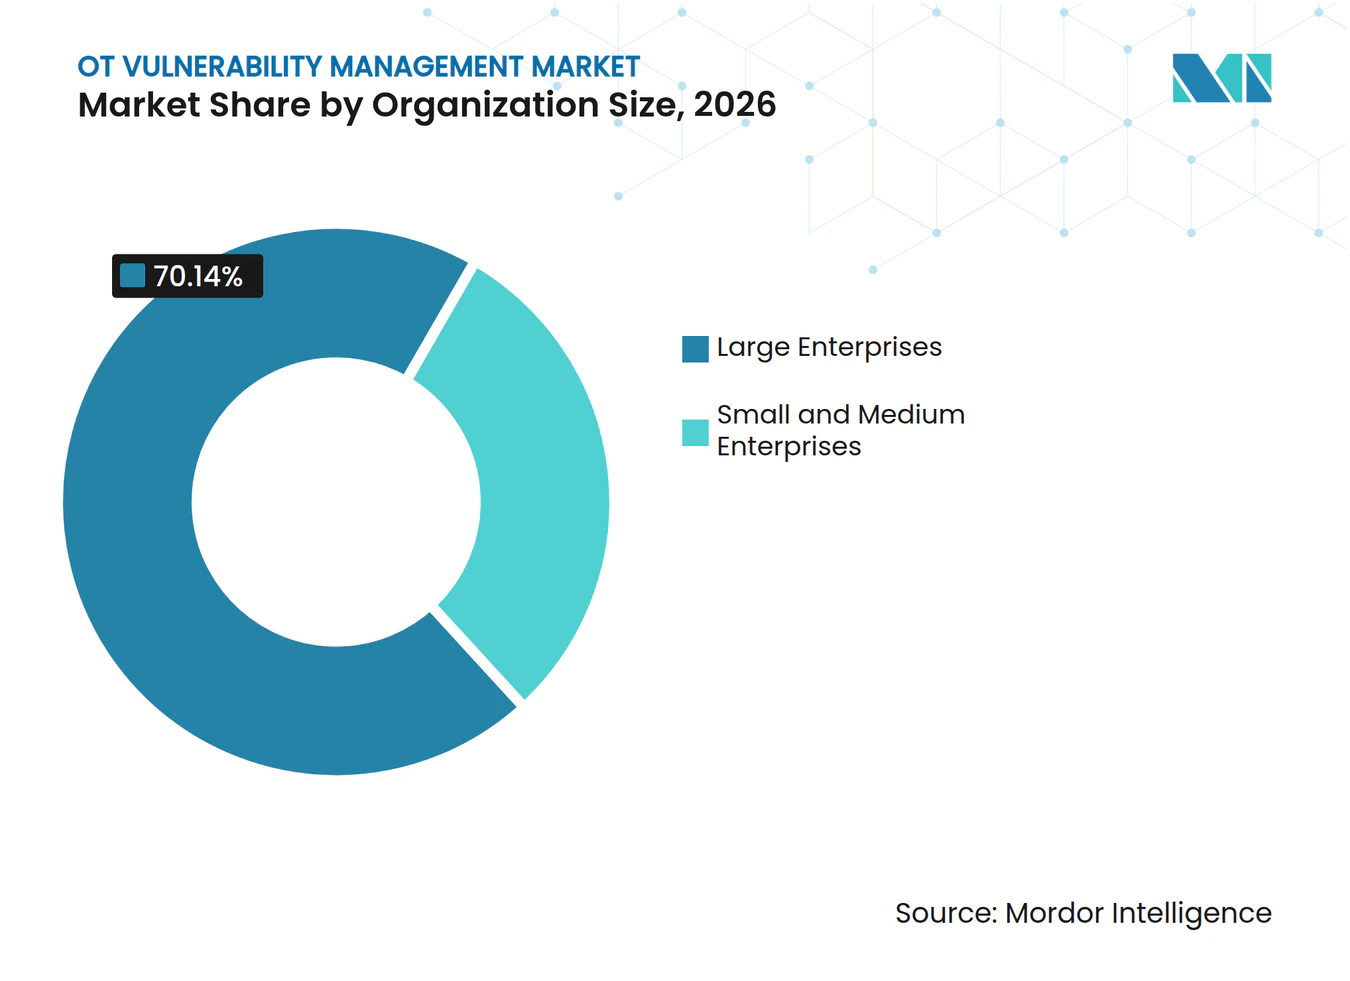
- Por tamanho de organização, as grandes empresas detinham 70,14% da participação do mercado de gestão de vulnerabilidades em OT em 2026, enquanto as pequenas e médias empresas estão projetadas para expandir a um CAGR de 22,70% até 2032.
- Por setor do usuário final, a manufatura industrial detinha 30,12% da participação do mercado de gestão de vulnerabilidades em OT em 2026, enquanto saúde e ciências da vida estão projetadas para expandir a um CAGR de 21,05% até 2032.
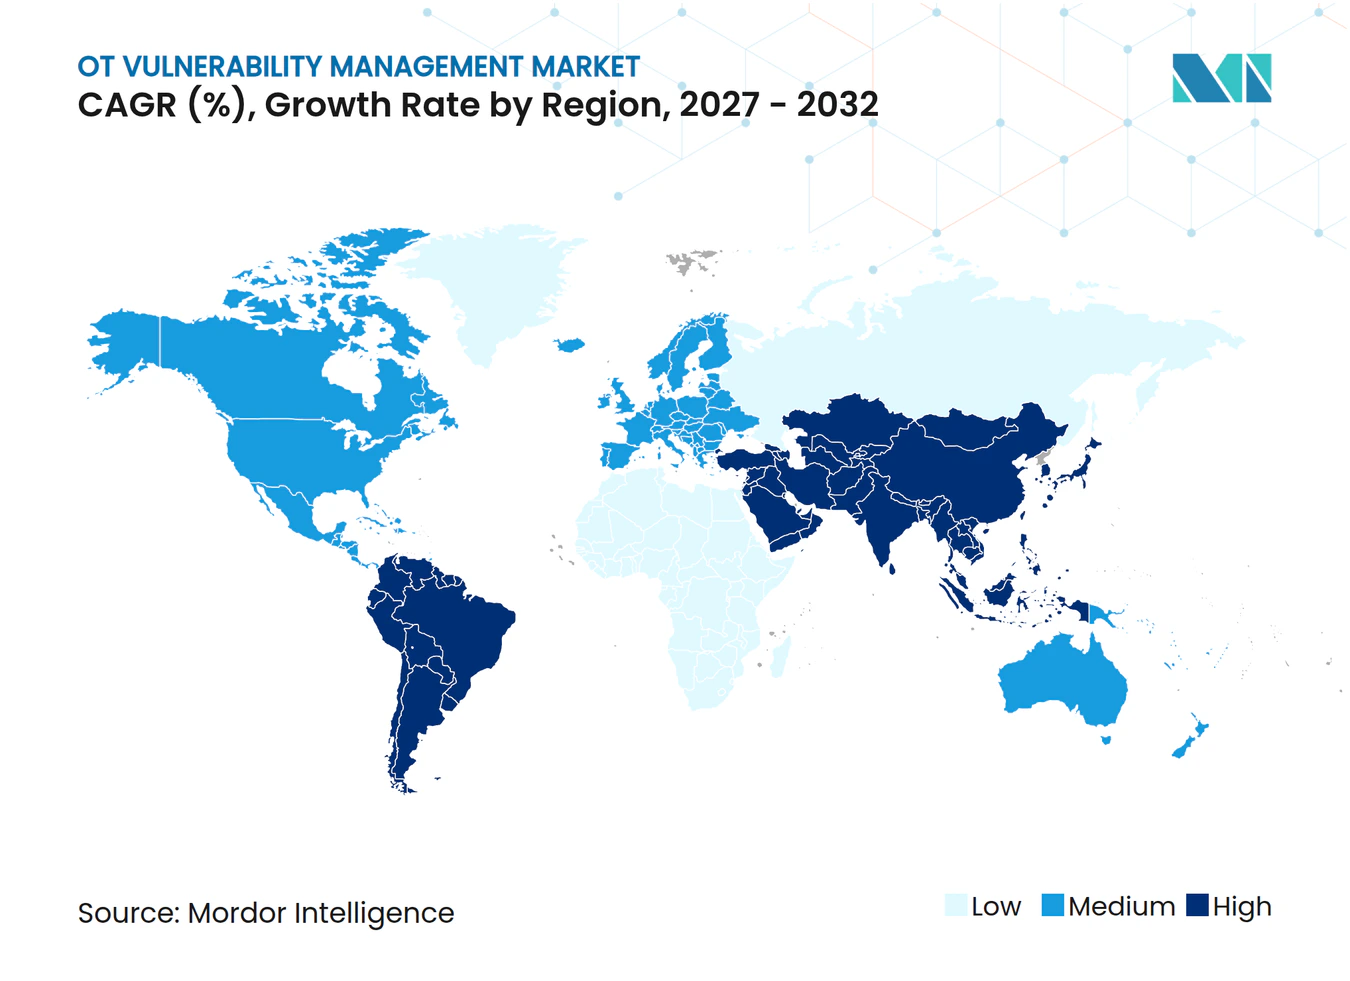
- Por geografia, a América do Norte detinha 37,45% da participação do mercado de gestão de vulnerabilidades em OT em 2026, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 21,36% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Fatores Impulsionadores*
| Fator Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Horizonte de Impacto |
|---|---|---|---|
| Aumento de Ataques Cibernéticos contra Infraestruturas Críticas | +4.2% | Global | Curto prazo (≤ 2 anos) |
| Convergência de TI/OT Ampliando a Superfície de Ataque | +3.8% | Global | Curto prazo (≤ 2 anos) |
| Requisitos Regulatórios e de Conformidade Mais Rigorosos | +3.2% | América do Norte e Europa, com expansão para a Ásia-Pacífico | Médio prazo (2-4 anos) |
| Expansão das Implantações de Internet das Coisas Industrial | +2.6% | Global, com maior intensidade na Ásia-Pacífico | Médio prazo (2-4 anos) |
| Adoção Crescente de Priorização de Vulnerabilidades Baseada em Risco | +2.0% | América do Norte e Europa, com expansão para a Ásia-Pacífico | Médio prazo (2-4 anos) |
| Uso Crescente de Operações Remotas e Acesso de Terceiros | +1.6% | Global | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
Aumento de Ataques Cibernéticos contra Infraestruturas Críticas
Grupos de ameaças estão examinando loops de controle industrial e configurações de processos de maneiras que podem apoiar perturbações físicas. A Dragos identificou Sylvanite, Azurite e Pyroxene como grupos de ameaças recém-rastreados em sua revisão de 2026. A mesma revisão registrou 3.300 ataques de ransomware contra organizações industriais em 2025, com um tempo médio de permanência do atacante de 5 dias. A Forescout relatou que os ataques que utilizam protocolos específicos de OT aumentaram 84% em 2025, com o Modbus respondendo por 57% dessa atividade. Esses ataques dificultam que os operadores tratem o monitoramento de segurança como uma tarefa de retaguarda. O mercado de gestão de vulnerabilidades em OT se beneficia quando os operadores precisam de uma visão mais clara dos equipamentos expostos, das fragilidades e das opções seguras de mitigação.
Convergência de TI/OT Ampliando a Superfície de Ataque
Os sistemas industriais estão cada vez mais conectados a redes corporativas, ferramentas de suporte remoto e serviços em nuvem. A TXOne Networks constatou que 96% dos incidentes de segurança em OT relatados tiveram início com um comprometimento no nível de TI. A Dragos relatou que 73% de seus casos de resposta a incidentes envolveram exploração ou reutilização de credenciais por meio de VPNs e hosts de salto. Essa conexão cria rotas para movimentação lateral em ambientes de produção. Também aumenta a necessidade de identificar ativos e priorizar fragilidades com base nas consequências operacionais. O mercado de gestão de vulnerabilidades em OT está, portanto, migrando para ferramentas que conectam sinais de segurança corporativa com decisões de risco no nível da planta.
Requisitos Regulatórios e de Conformidade Mais Rigorosos
As mudanças regulatórias estão transformando a gestão de vulnerabilidades de uma prática recomendada em uma responsabilidade documentada. A Comissão Federal de Regulação de Energia aprovou o Padrão de Confiabilidade NERC CIP-003-11 em março de 2026, estendendo os controles obrigatórios de cibersegurança a ativos do Sistema Elétrico de Massa de baixo impacto. A Coalizão OT Cyber também solicitou que a ISA/IEC 62443 sirva como estrutura unificadora para a política de cibersegurança em OT dos Estados Unidos. Esses requisitos aumentam o valor dos inventários de ativos, das trilhas de evidências e dos métodos de avaliação repetíveis. Eles também oferecem aos fornecedores um caminho mais claro para alinhar suas ofertas aos requisitos de aquisição dos clientes. O mercado de gestão de vulnerabilidades em OT se beneficia onde as organizações precisam demonstrar que os controles abrangem sistemas anteriormente tratados como de baixa prioridade.
Expansão das Implantações de Internet das Coisas Industrial
Sensores conectados, controladores de borda e sistemas de monitoramento remoto estão ampliando os inventários de ativos industriais. A CISA emitiu 2.155 CVEs relacionados a ICS em 508 avisos em 2025, de acordo com a análise da TXOne Networks. Um aviso conjunto da CISA, do FBI e da NSA documentou a exploração ativa de controladores lógicos programáveis conectados à internet utilizados em toda a infraestrutura crítica dos Estados Unidos.[1] O Ministério da Economia, Comércio e Indústria do Japão publicou diretrizes de segurança em OT para fábricas de dispositivos semicondutores em outubro de 2025. Esses desenvolvimentos ampliam o leque de dispositivos que precisam ser identificados, avaliados e monitorados. O mercado de gestão de vulnerabilidades em OT apresenta maior demanda por descoberta passiva para garantir segurança e continuidade durante as avaliações.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Horizonte de Impacto |
|---|---|---|---|
| Altos Custos de Implementação e Ciclo de Vida | -1.2% | Global, mais acentuado entre pequenas e médias empresas em mercados emergentes | Curto prazo (≤ 2 anos) |
| Limitações de Compatibilidade com Sistemas Legados e Protocolos Proprietários | -1.0% | Global, com maior intensidade na Europa e na Ásia-Pacífico | Médio prazo (2-4 anos) |
| Escassez de Talentos em Cibersegurança Específica para OT | -0.8% | Global | Longo prazo (≥ 4 anos) |
| Risco de Interrupção Operacional Durante Avaliação e Remediação | -0.6% | Global, mais elevado em setores de processos contínuos | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Altos Custos de Implementação e Ciclo de Vida
Um programa completo requer mais do que licenças de plataforma. Os operadores podem precisar de equipamentos de monitoramento passivo, segmentação de rede, suporte de consultoria e processos internos de governança. A OPSWAT constatou que apenas 9% dos profissionais de segurança dedicam todo o seu tempo de trabalho à segurança de ICS ou OT. Isso limita a profundidade da implantação mesmo quando o financiamento inicial está disponível. Os ciclos de substituição de equipamentos e as janelas de manutenção restritas podem transformar os custos do projeto em despesas operacionais recorrentes. O mercado de gestão de vulnerabilidades em OT precisa abordar essa restrição por meio de implantação em fases, serviços gerenciados e modelos que reduzam os gastos iniciais.
Limitações de Compatibilidade com Sistemas Legados e Protocolos Proprietários
Muitos ambientes industriais contêm sistemas construídos antes que as ferramentas modernas de avaliação se tornassem comuns. A Dragos constatou que 15% das vulnerabilidades avaliadas tinham dados de severidade CVSS incorretos e que 64% dessas classificações incorretas subestimavam a severidade. Protocolos como Modbus, PROFINET e DNP3 frequentemente exigem análise passiva especializada em vez de agentes de endpoint convencionais. Os fornecedores devem evitar interromper os processos ao coletar evidências ou testar a remediação. Isso aumenta o esforço de engenharia e pode atrasar a adoção em locais com equipamentos complexos e de múltiplas gerações. O mercado de gestão de vulnerabilidades em OT depende de fornecedores que possam fornecer uma avaliação precisa sem criar riscos para a produção.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente:
Os Serviços Ganham Terreno à Medida que os Operadores Buscam Resultados GerenciadosO software respondeu por 68,91% do segmento de componentes em 2026. O segmento é sustentado por licenças corporativas para varredura de vulnerabilidades, inventários de ativos industriais e consoles de gerenciamento de patches integrados a ambientes SCADA. A substituição de uma plataforma instalada pode exigir requalificação de pessoal, migração de dados e alterações nos procedimentos operacionais. Isso cria uma fricção de troca significativa para os fornecedores estabelecidos. O setor de gestão de vulnerabilidades em OT continua a depender do software como a camada central para visibilidade de ativos e controle de fluxo de trabalho.
Os serviços estão projetados para expandir a um CAGR de 22,39% até 2032. As organizações estão utilizando avaliação gerenciada, consultoria e suporte de resposta a incidentes para suprir limitações de capacidade interna. A OPSWAT relatou que 55% das organizações aumentaram os orçamentos de segurança em OT ao longo de 2 anos. A TXOne Networks lançou sua família Sennin em abril de 2026 para apoiar a avaliação de riscos em OT e a orquestração corporativa. Produtos que combinam tecnologia com suporte a programas estão estreitando a fronteira entre software e serviços.


Por Tipo de Ativo:
Os CLPs Lideram Enquanto os Dispositivos de Internet das Coisas Industrial Ampliam a ExposiçãoOs controladores lógicos programáveis detinham 61,29% da participação do segmento de tipo de ativo em 2026. Seu amplo uso em infraestrutura de energia, manufatura e água os torna centrais em muitos programas de segurança. O aviso conjunto de abril de 2026 da CISA, do FBI e da NSA identificou atividade afiliada ao Irã visando CLPs conectados à internet da Rockwell Automation, Schneider Electric e Siemens. Os sistemas SCADA e os sistemas de controle distribuído formam outro grupo importante, especialmente em operações de energia, petróleo e gás e produtos químicos. A continuidade dos processos limita a frequência e o método de aplicação de patches nesses ambientes.
Os dispositivos de Internet das Coisas Industrial estão projetados para crescer a um CAGR de 21,77% até 2032. Sensores conectados e controladores de borda ampliam o perímetro de segurança em fábricas e concessionárias. Os 2.155 CVEs relacionados a ICS emitidos em 2025 mostram o crescente volume de fragilidades que precisam ser avaliadas. A Dragos relatou que 52% dos avisos revisados exigiam uma mitigação alternativa porque um patch do fornecedor não estava disponível. Os operadores, portanto, precisam de controles que considerem dispositivos que permanecem em serviço após o término do período de suporte do fornecedor.
Por Modo de Implantação:
A Adoção da Nuvem Cresce Junto com os Requisitos de Implantação LocalA implantação local respondeu por 67,44% do segmento de implantação em 2026. Essa posição reflete a preocupação de longa data com o roteamento de dados operacionais além de um limite de site ou corporativo. Os princípios de design com isolamento físico e o controle operacional local continuam sendo importantes para os proprietários de infraestruturas críticas. Muitas plataformas instaladas foram projetadas em torno de sites individuais e dados gerenciados localmente. Esses fatores mantêm a demanda por implantação local em ambientes de produção sensíveis.
A implantação em nuvem está projetada para crescer a um CAGR de 22,06% até 2032. Instalações greenfield e provedores de segurança gerenciada podem usar análises baseadas em nuvem sem replicar infraestrutura em cada site. Grandes operadores com ativos distribuídos também podem consolidar a inteligência de vulnerabilidades por meio de uma plataforma central. Os controles de residência de dados continuarão sendo importantes onde se aplicam regras nacionais ou setoriais. O mercado de gestão de vulnerabilidades em OT suportará cada vez mais arranjos híbridos que mantêm controles selecionados localmente enquanto agregam informações de risco em outro lugar.
Por Tamanho de Organização:
As Pequenas e Médias Empresas Tornam-se um Grupo de Crescimento Mais RápidoAs grandes empresas detinham 70,14% da participação do segmento de tamanho de organização em 2026. Sua maior capacidade financeira suporta programas mais amplos e avaliações mais frequentes. Os operadores de infraestruturas críticas também enfrentam regras que exigem gestão contínua em vez de revisões ocasionais. As organizações maiores geralmente operam em vários sites, tecnologias e fornecedores. Essa complexidade sustenta a demanda por gestão centralizada de vulnerabilidades.
As pequenas e médias empresas estão projetadas para expandir a um CAGR de 22,70% até 2032. Essas empresas podem servir como ponto de entrada para redes de produção maiores quando se conectam por meio de relacionamentos de fornecedores confiáveis. A análise do Estado da Segurança em OT de 2026 constatou que as pequenas e médias empresas de manufatura tinham a menor maturidade em segurança de OT, com pontuações fracas nos controles de acesso de terceiros e fornecedores. Assinaturas em nuvem e ofertas gerenciadas podem reduzir a barreira de entrada para esse grupo. Isso amplia a base potencial de clientes para o mercado de gestão de vulnerabilidades em OT.

Por Setor do Usuário Final:
Saúde e Ciências da Vida Ganham Atenção ao Lado da ManufaturaA manufatura industrial respondeu por 30,12% do segmento de usuário final em 2026. O setor opera extensas frotas de CLPs, sistemas SCADA, robótica e equipamentos de produção conectados. A Dragos relatou que a manufatura foi alvo de mais de 50% dos ataques de ransomware industrial observados.[2] Esse ambiente operacional torna as fragilidades de segurança uma ameaça direta aos cronogramas de produção e aos procedimentos de segurança. Os fabricantes continuam sendo uma fonte central de demanda para o setor de gestão de vulnerabilidades em OT.
Saúde e ciências da vida estão projetadas para crescer a um CAGR de 21,05% até 2032. Dispositivos médicos conectados, sistemas laboratoriais e controles prediais estão ampliando a categoria de ativos que requerem proteção. A Forescout relatou que a saúde passou do oitavo para o quarto setor mais afetado em 2025. Energia e concessionárias, petróleo e gás, transporte, produtos químicos e farmacêuticos, e água e saneamento continuam sendo grupos adicionais de demanda. Suas decisões de compra são moldadas pela criticidade operacional, pelo investimento em infraestrutura e por regras específicas do setor.
Análise Geográfica
Mercado de Gestão de Vulnerabilidades em OT nas Américas
A América do Norte detinha 37,45% da participação no mercado de gestão de vulnerabilidades em OT em 2026. A região combina uma densa infraestrutura crítica com um ambiente regulatório que apoia a gestão contínua da postura de segurança. A aprovação da norma CIP-003-11 pela FERC estende os controles obrigatórios de cibersegurança aos ativos do Sistema Elétrico de Bulk de baixo impacto.[3] A Avaliação Nacional de Ameaças Cibernéticas do Canadá afirma que atores patrocinados por estados estão sondando sistemas OT conectados à internet em infraestruturas críticas. A América do Sul é uma área de demanda emergente, impulsionada pela infraestrutura de petróleo e gás no Brasil e pela atividade industrial na Argentina e no Chile.
Mercado de Gestão de Vulnerabilidades em OT na APAC
Projeta-se que a Ásia-Pacífico se expanda a um CAGR de 21,36% até 2032. A industrialização, os investimentos em manufatura inteligente e os programas governamentais de segurança estão aumentando a necessidade de descoberta automatizada de ativos e avaliação de vulnerabilidades. O Japão publicou suas Diretrizes de Segurança de OT para Fábricas de Dispositivos Semicondutores em outubro de 2025, utilizando SEMI E187, SEMI E188 e o Quadro de Cibersegurança NIST 2.0 como pontos de referência. Os programas de Plataforma de Internet Industrial da China e os esquemas de Incentivo Vinculado à Produção da Índia estão contribuindo para implantações industriais conectadas. Os sites de semicondutores e eletrônicos da Coreia do Sul constituem um importante grupo de demanda.
Mercado de Gestão de Vulnerabilidades em OT na Europa
A Europa representa uma parcela substancial do mercado de gestão de vulnerabilidades em OT em 2026. As obrigações da NIS2 e os requisitos da Lei de Resiliência Cibernética estão incentivando operadores e fornecedores de produtos a formalizar os processos de gestão de vulnerabilidades. O Escritório Federal Alemão para a Segurança da Informação reportou 119 novas vulnerabilidades de TI e OT por dia em 2025, um aumento de 24% em relação ao ano anterior. A Alemanha é o maior centro de demanda da região devido à sua base manufatureira e aos equipamentos industriais conectados. O Reino Unido está avançando com seu Projeto de Lei de Cibersegurança e Resiliência. França, Itália e Benelux contribuem com demanda adicional por meio de operações de manufatura e energia.
Cenário Competitivo
Concentração do Mercado
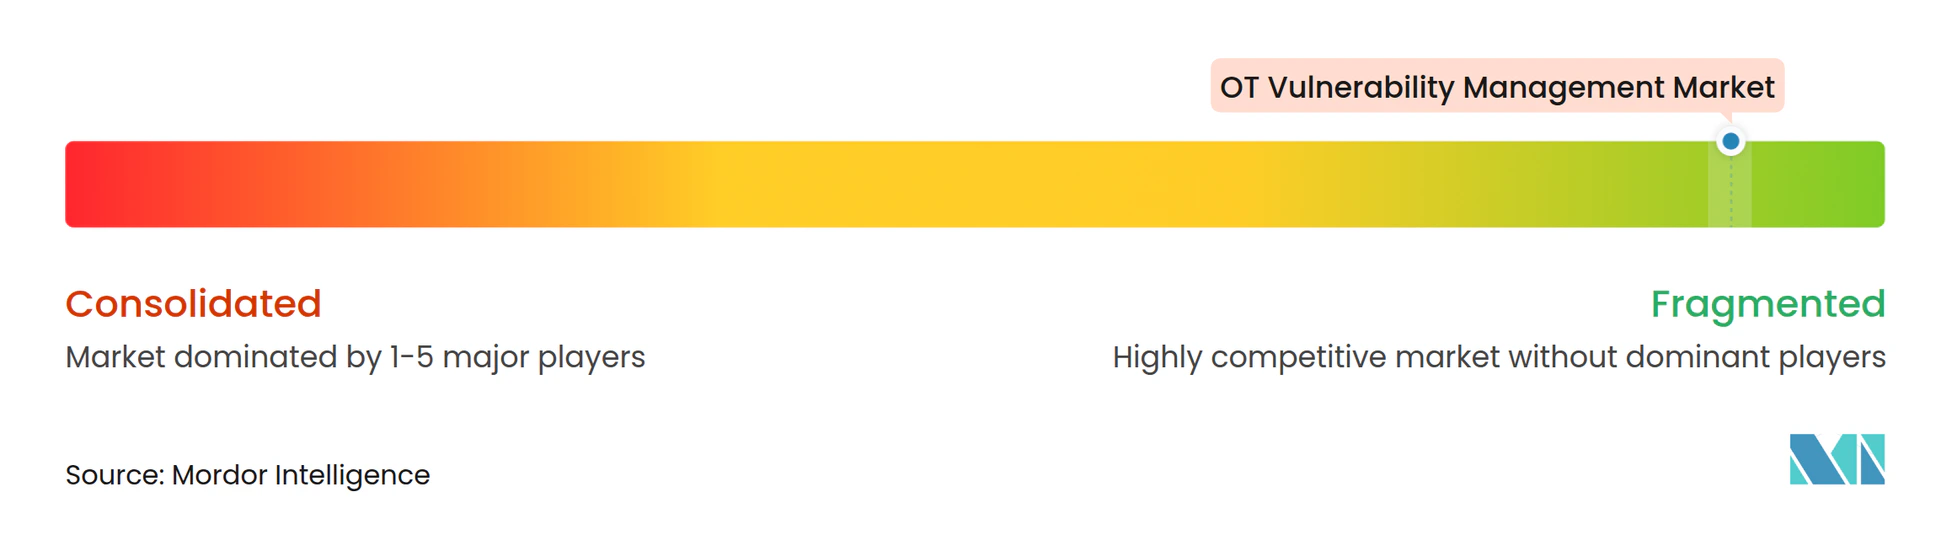
O mercado de gestão de vulnerabilidades em OT permanece fragmentado, com mais de 20 fornecedores especializados ao lado de empresas de tecnologia industrial e plataformas de segurança mais amplas. Os especialistas desenvolveram capacidades em protocolos industriais, varredura passiva e segurança operacional que os produtos gerais de segurança de TI não forneciam inicialmente. A concorrência está agora migrando para cobertura de plataforma, documentação de conformidade e entrega gerenciada. A Accenture concordou em junho de 2026 em adquirir uma participação majoritária na Dragos, bem como a totalidade da runZero e da NetRise, por um valor empresarial combinado de 4,175 bilhões de USD. A transação reflete a demanda dos compradores por uma abordagem integrada em ambientes de TI, OT, nuvem e dispositivos conectados.
A Mitsubishi Electric concluiu sua aquisição da Nozomi Networks em janeiro de 2026, enquanto a Nozomi manteve um roteiro de produto neutro em relação ao fornecedor. A Nozomi atendia 5 das 10 maiores empresas de petróleo e gás e 7 das 10 maiores concessionárias globalmente no momento do fechamento. A Claroty captou 150 milhões de USD em financiamento da Série F em janeiro de 2026 para expandir sua plataforma de proteção de sistemas ciberfísicos.[4] Em junho de 2026, a Claroty adicionou integrações de microssegmentação com Akamai, ColorTokens, Corsha, Elisity e Zero Networks. Esses movimentos mostram fornecedores expandindo além da detecção para aplicação e contenção.
Os fornecedores também estão investindo em análise de firmware, geração de lista de materiais de software e mapeamento de loops de controle. Isso torna a redução de riscos, e não apenas a detecção de vulnerabilidades, uma base mais importante para a concorrência. A ISA/IEC 62443 está ganhando relevância em aquisições regulamentadas porque fornece uma referência comum para requisitos de segurança. Saúde, transporte, e água e saneamento continuam sendo áreas onde soluções especializadas podem atender a perfis de ativos e restrições operacionais específicos do setor.
Líderes do Setor de Gestão de Vulnerabilidades em OT
-
Claroty Ltd.
-
Dragos, Inc.
-
Nozomi Networks Inc.
-
Waterfall Security Solutions Ltd.
-
Radiflow Ltd.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Gestão de Vulnerabilidades em OT Empresas cobertas neste relatório
- Claroty Ltd.
- Dragos, Inc.
- Nozomi Networks Inc.
- Radiflow Ltd.
- Waterfall Security Solutions Ltd.
- TXOne Networks Inc.
- Mission Secure, Inc.
- Opscura, Inc.
- Otorio Ltd.
- Shift5, Inc.
- Applied Risk B.V.
- Verve Industrial Protection
- Rhebo GmbH
- Industrial Defender, Inc.
- Fortress Information Security, Inc.
- S2 Group, Inc.
- Cyberbit Ltd.
- Veracity Networks
- SecurityGate.io
- Shieldworkz Inc.
Desenvolvimentos industriais recentes em Mercado de Gestão de Vulnerabilidades em OT
- Setembro de 2026: A Dragos, Inc. concluiu oficialmente as aquisições da runZero e da NetRise após o fechamento do investimento majoritário da Accenture. A plataforma OT estendida (xOT) combinada oferece visibilidade integrada de ativos, análise da cadeia de suprimentos de firmware e software, e detecção de ameaças em OT em ambientes de TI, OT, nuvem e dispositivos conectados, apoiando fluxos de trabalho de evidências de auditoria NERC CIP e NIS2.
- Julho de 2026: A Claroty anunciou uma parceria com a Frenos, uma empresa nativa de IA de testes de penetração simulados em OT, permitindo a validação adversarial contínua da postura defensiva e a remediação priorizada por risco com base na explorabilidade demonstrada das vulnerabilidades detectadas na Plataforma Claroty para ambientes industriais.
- Junho de 2026: A Accenture anunciou um acordo para adquirir uma participação majoritária na Dragos e 100% da runZero e da NetRise a um valor empresarial combinado de aproximadamente 4,175 bilhões de USD, formando uma plataforma de segurança em OT de ponta a ponta abrangendo infraestruturas críticas, incluindo redes elétricas, oleodutos, instalações de manufatura e centros de dados.
- Junho de 2026: A Claroty anunciou integrações de tecnologia de microssegmentação com Akamai, ColorTokens, Corsha, Elisity e Zero Networks por meio de seu Programa de Alianças Tecnológicas, estendendo as capacidades de contenção de movimentação lateral em ambientes industriais de sistemas ciberfísicos.
Escopo do Relatório Global do Mercado de Gestão de Vulnerabilidades em OT
O Mercado de Gestão de Vulnerabilidades em OT compreende as receitas geradas por soluções de software e serviços utilizados para identificar, avaliar, priorizar, monitorar e remediar vulnerabilidades de cibersegurança em ambientes de tecnologia operacional (OT), sistemas de controle industrial (ICS), dispositivos IoT industrial e ativos de infraestrutura crítica. Essas soluções fornecem capacidades de descoberta de vulnerabilidades, priorização baseada em risco, análise de exposição, gestão de remediação e monitoramento contínuo de vulnerabilidades para reduzir o risco cibernético e melhorar a resiliência operacional. O mercado apoia iniciativas de segurança e conformidade em redes industriais, sistemas de controle, ambientes de produção e ativos operacionais conectados, minimizando as interrupções nas operações industriais.
O Relatório do Mercado de Gestão de Vulnerabilidades em OT é Segmentado por Componente (Software e Serviços), Tipo de Ativo (Controladores Lógicos Programáveis, Sistemas de Controle Supervisório e Aquisição de Dados, Sistemas de Controle Distribuído, Dispositivos IoT Industrial e Outros Tipos de Ativos), Modo de Implantação (Local e Nuvem), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Setor do Usuário Final (Manufatura Industrial, Energia e Concessionárias, Petróleo e Gás, Transporte e Logística, Produtos Químicos e Farmacêuticos, Água e Saneamento, Saúde e Ciências da Vida e Outros Setores do Usuário Final) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Software |
| Serviços |
| Controladores Lógicos Programáveis |
| Sistemas de Controle Supervisório e Aquisição de Dados |
| Sistemas de Controle Distribuído |
| Dispositivos IoT Industrial |
| Outros Tipos de Ativos |
| Local |
| Nuvem |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Manufatura Industrial |
| Energia e Concessionárias |
| Petróleo e Gás |
| Transporte e Logística |
| Produtos Químicos e Farmacêuticos |
| Água e Saneamento |
| Saúde e Ciências da Vida |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| América do Sul | Brasil |
| Argentina | |
| México | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África |
| Por Componente | Software | |
| Serviços | ||
| Por Tipo de Ativo | Controladores Lógicos Programáveis | |
| Sistemas de Controle Supervisório e Aquisição de Dados | ||
| Sistemas de Controle Distribuído | ||
| Dispositivos IoT Industrial | ||
| Outros Tipos de Ativos | ||
| Por Modo de Implantação | Local | |
| Nuvem | ||
| Por Tamanho de Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Setor do Usuário Final | Manufatura Industrial | |
| Energia e Concessionárias | ||
| Petróleo e Gás | ||
| Transporte e Logística | ||
| Produtos Químicos e Farmacêuticos | ||
| Água e Saneamento | ||
| Saúde e Ciências da Vida | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| América do Sul | Brasil | |
| Argentina | ||
| México | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||
Principais Questões Respondidas no Relatório
Qual é o tamanho do mercado de gestão de vulnerabilidades em OT?
O mercado é avaliado em 3,10 bilhões de USD em 2026 e está projetado para atingir 9,40 bilhões de USD até 2032, a um CAGR de 20,48% de 2027 a 2032.
O que está impulsionando a demanda por gestão de vulnerabilidades em OT?
O aumento de ataques a infraestruturas críticas, a convergência de TI e OT, os requisitos regulatórios e os dispositivos industriais conectados estão impulsionando a demanda.
Qual componente lidera os gastos com gestão de vulnerabilidades em OT?
O software lidera com 68,91% de participação em 2026, enquanto os serviços estão projetados para crescer mais rapidamente a um CAGR de 22,39% até 2032.
Qual modelo de implantação está crescendo mais rapidamente?
A implantação em nuvem está projetada para crescer a um CAGR de 22,06% até 2032, embora a implantação local detenha 67,44% de participação em 2026.
Qual setor do usuário final está se expandindo mais rapidamente?
Saúde e ciências da vida está projetada para crescer a um CAGR de 21,05% até 2032, à medida que ativos médicos e laboratoriais conectados requerem maior proteção.
Qual região está se expandindo mais rapidamente?
A Ásia-Pacífico está projetada para crescer a um CAGR de 21,36% até 2032, apoiada pela digitalização industrial e pelos programas governamentais de segurança.