
Taille et part du marché de la gestion des vulnérabilités OT
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
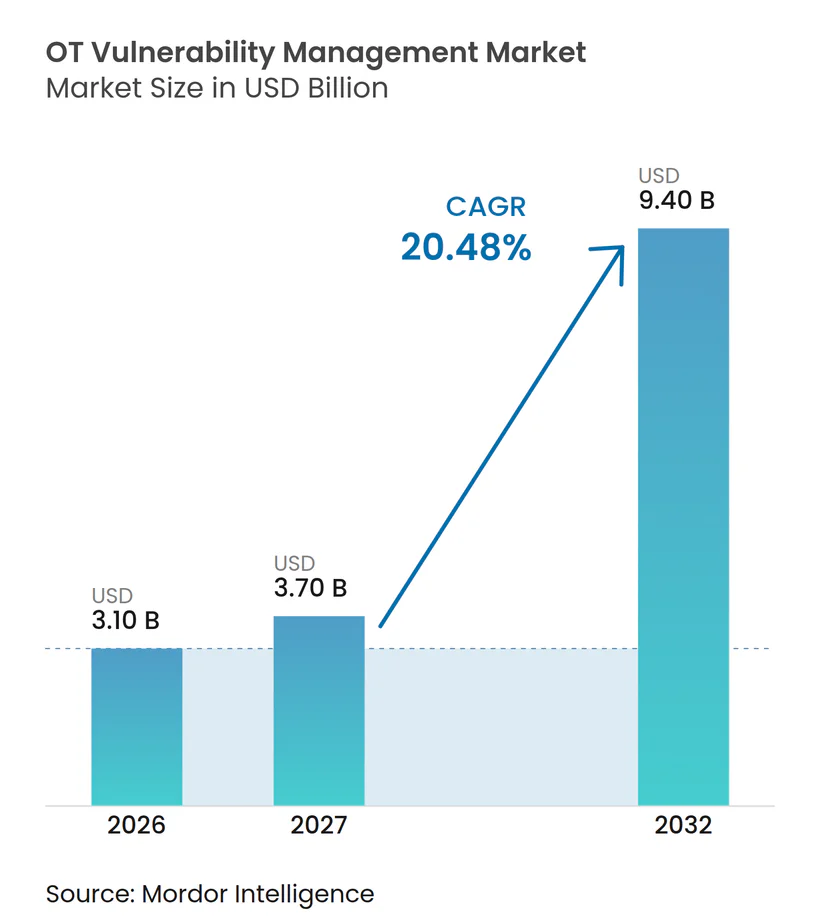
| Taille du Marché (2027) | 3.70 Milliards de dollars |
| Taille du Marché (2032) | 9.40 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 20.48 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Faible |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la gestion des vulnérabilités OT par Mordor Intelligence
La taille du marché de la gestion des vulnérabilités OT devrait s'étendre de 3,10 milliards USD en 2026 à 9,40 milliards USD d'ici 2032, enregistrant un CAGR de 20,48 % entre 2027 et 2032. La demande évolue des audits de sécurité périodiques vers l'identification et la priorisation continues de l'exposition opérationnelle. Les opérateurs industriels répondent aux attaques ciblant les informations de processus et les environnements de contrôle plutôt que les seules données d'entreprise. Les obligations réglementaires et les inventaires croissants de dispositifs connectés rendent les programmes de vulnérabilité documentés plus importants dans les décisions d'approvisionnement et de gouvernance. Les fournisseurs répondent en combinant la visibilité des actifs, l'évaluation des risques, le soutien à la remédiation et les services gérés. Cela crée de l'espace pour les fournisseurs capables de travailler en toute sécurité dans des environnements industriels hérités tout en répondant aux exigences de conformité et d'audit.
Points clés du rapport
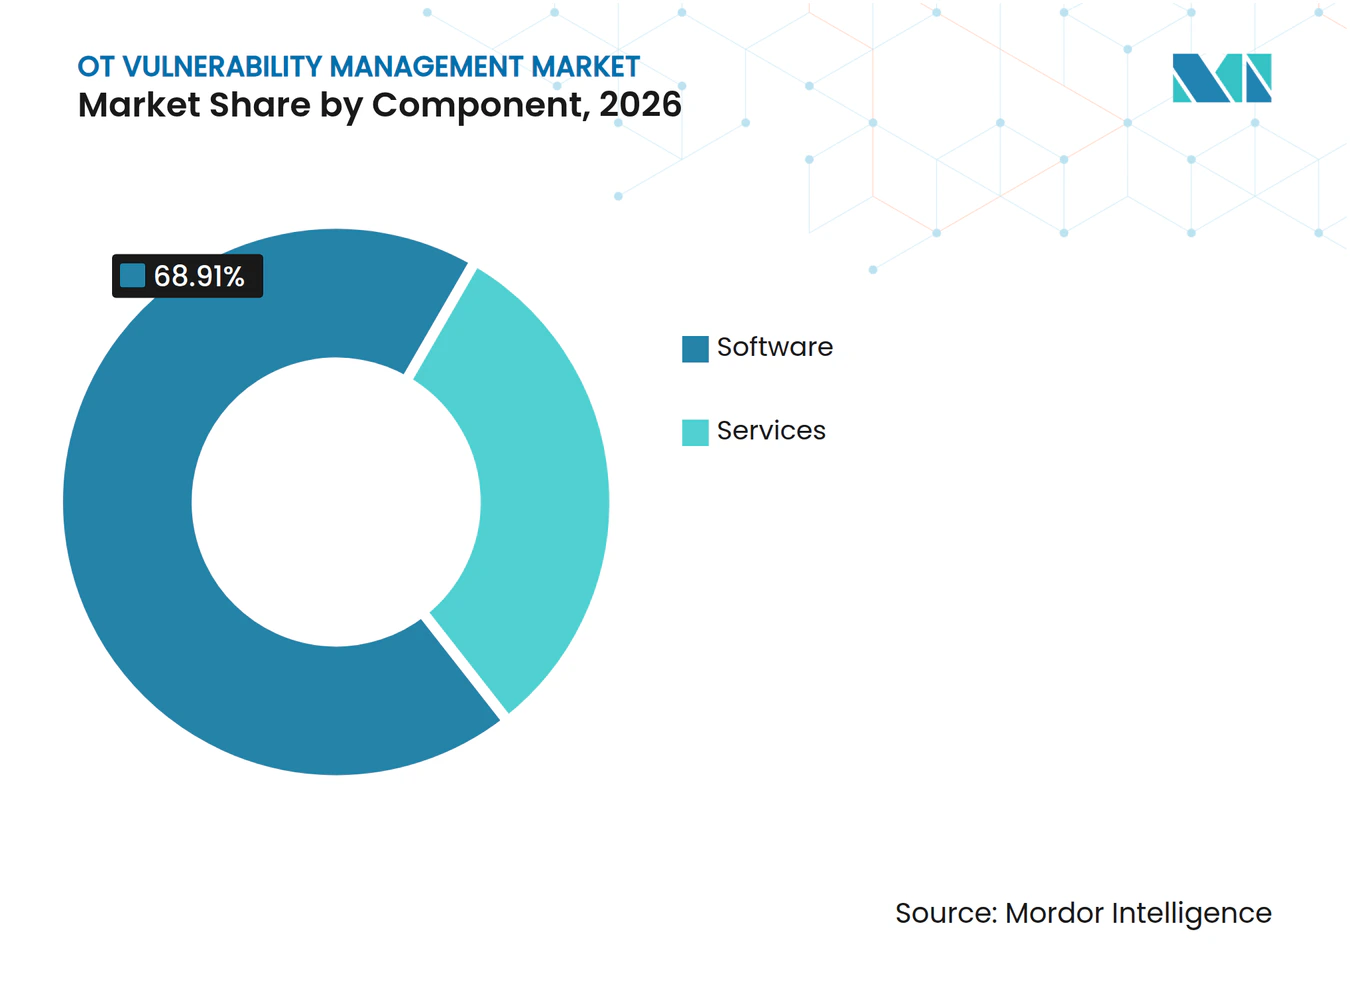
- Par composant, les logiciels détenaient 68,91 % de la part du marché de la gestion des vulnérabilités OT en 2026, tandis que les services devraient se développer à un CAGR de 22,39 % jusqu'en 2032.
- Par type d'actif, les automates programmables industriels détenaient 61,29 % de la part du marché de la gestion des vulnérabilités OT en 2026, tandis que les dispositifs de l'Internet des objets industriel devraient se développer à un CAGR de 21,77 % jusqu'en 2032.
- Par mode de déploiement, le déploiement sur site détenait 67,44 % de la part du marché de la gestion des vulnérabilités OT en 2026, tandis que le déploiement cloud devrait se développer à un CAGR de 22,06 % jusqu'en 2032.
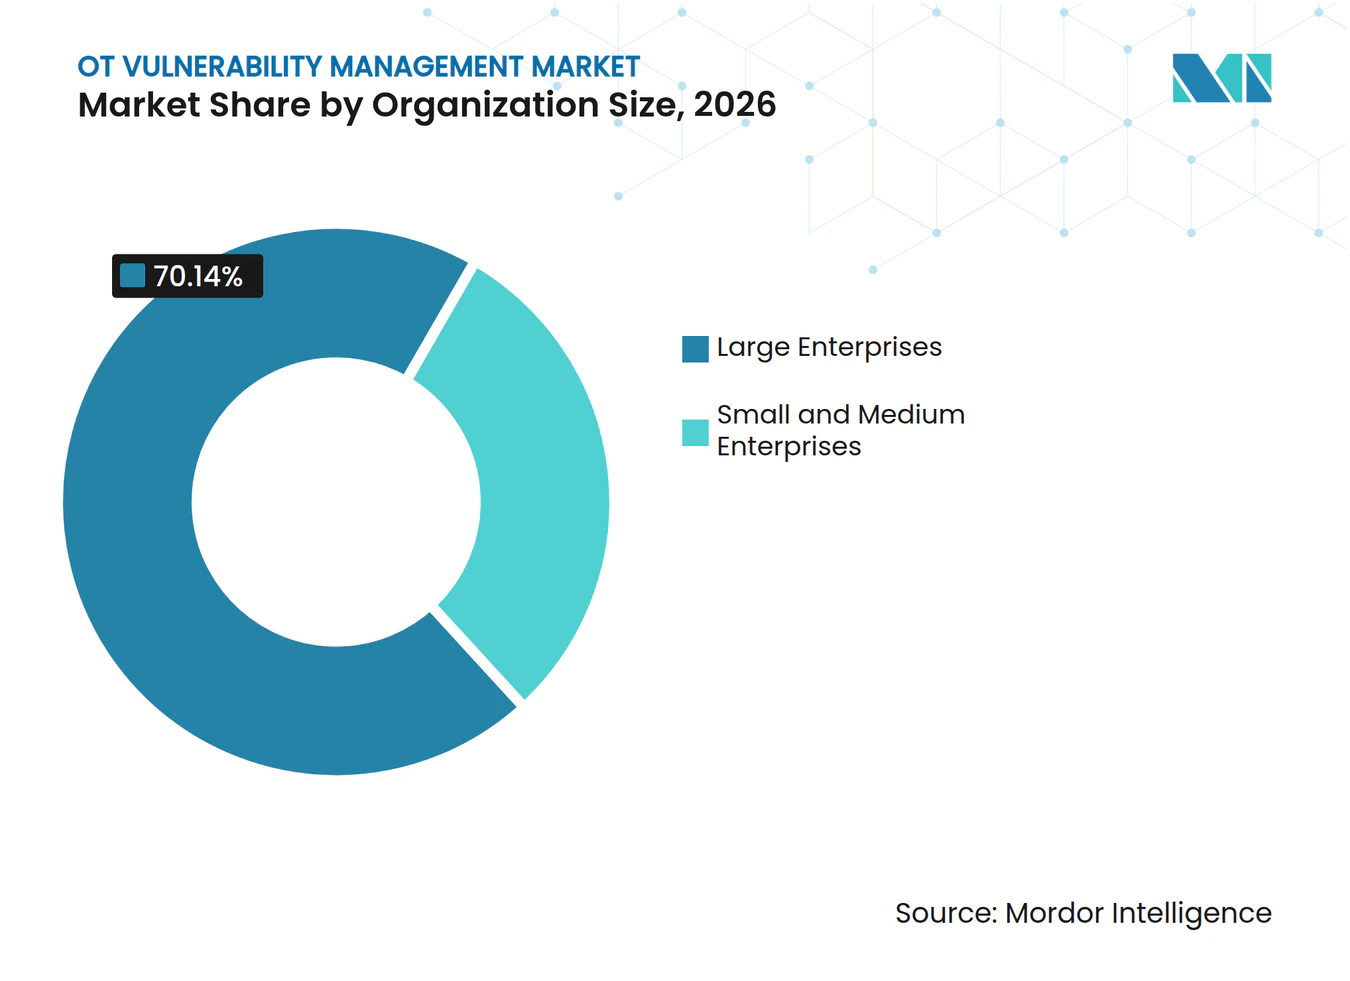
- Par taille d'organisation, les grandes entreprises détenaient 70,14 % de la part du marché de la gestion des vulnérabilités OT en 2026, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 22,70 % jusqu'en 2032.
- Par secteur d'utilisation final, la fabrication industrielle détenait 30,12 % de la part du marché de la gestion des vulnérabilités OT en 2026, tandis que la santé et les sciences de la vie devraient se développer à un CAGR de 21,05 % jusqu'en 2032.
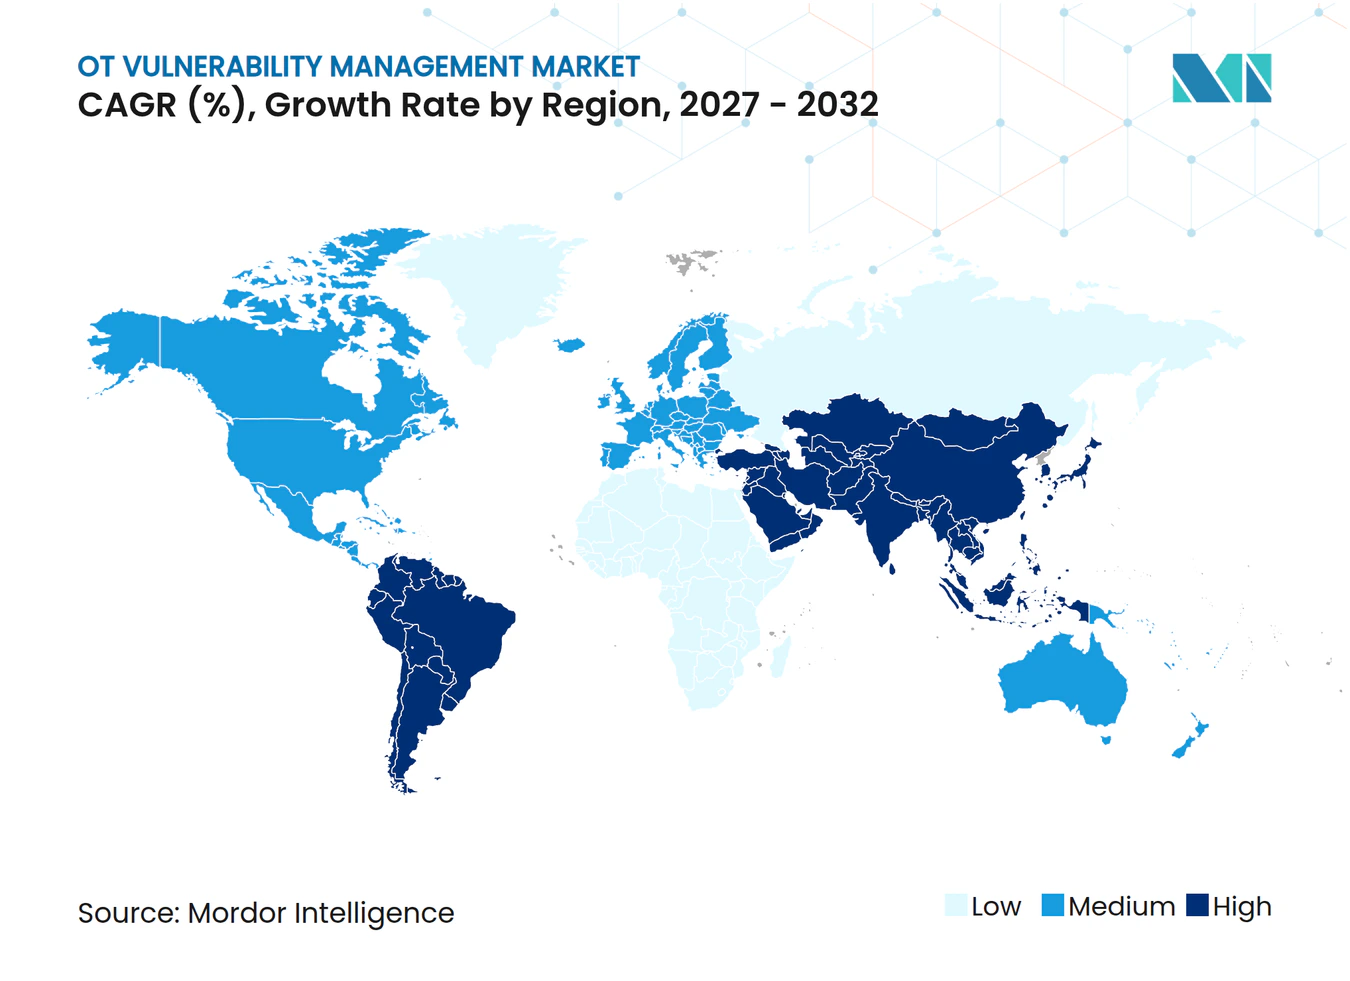
- Par géographie, l'Amérique du Nord détenait 37,45 % de la part du marché de la gestion des vulnérabilités OT en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 21,36 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel d'impact |
|---|---|---|---|
| Augmentation des cyberattaques contre les infrastructures critiques | +4.2% | Mondial | Court terme (≤ 2 ans) |
| Convergence IT/OT élargissant la surface d'attaque | +3.8% | Mondial | Court terme (≤ 2 ans) |
| Exigences réglementaires et de conformité plus strictes | +3.2% | Amérique du Nord et Europe, avec extension vers l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Expansion des déploiements de l'Internet des objets industriel | +2.6% | Mondial, plus fort en Asie-Pacifique | Moyen terme (2-4 ans) |
| Adoption croissante de la priorisation des vulnérabilités basée sur les risques | +2.0% | Amérique du Nord et Europe, avec extension vers l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Utilisation croissante des opérations à distance et des accès tiers | +1.6% | Mondial | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Augmentation des cyberattaques contre les infrastructures critiques
Des groupes de menaces examinent les boucles de contrôle industriel et les configurations de processus de manière à pouvoir soutenir des perturbations physiques. Dragos a identifié Sylvanite, Azurite et Pyroxene comme de nouveaux groupes de menaces suivis dans son bilan 2026. Ce même bilan a recensé 3 300 attaques par rançongiciel contre des organisations industrielles en 2025, avec un temps de présence moyen des attaquants de 5 jours. Forescout a signalé que les attaques utilisant des protocoles spécifiques aux OT ont augmenté de 84 % en 2025, Modbus représentant 57 % de cette activité. Ces attaques rendent plus difficile pour les opérateurs de traiter la surveillance de la sécurité comme une tâche de back-office. Le marché de la gestion des vulnérabilités OT bénéficie lorsque les opérateurs ont besoin d'une vision plus claire des équipements exposés, des faiblesses et des options de mitigation sûres.
Convergence IT/OT élargissant la surface d'attaque
Les systèmes industriels sont de plus en plus connectés aux réseaux d'entreprise, aux outils de support à distance et aux services cloud. TXOne Networks a constaté que 96 % des incidents de sécurité OT signalés ont débuté par une compromission au niveau IT. Dragos a rapporté que 73 % de ses cas d'intervention sur incident impliquaient une exploitation ou une réutilisation d'identifiants via des VPN et des hôtes de rebond. Cette connexion crée des voies pour les mouvements latéraux vers les environnements de production. Elle accroît également la nécessité d'identifier les actifs et de prioriser les faiblesses en fonction des conséquences opérationnelles. Le marché de la gestion des vulnérabilités OT évolue donc vers des outils qui relient les signaux de sécurité d'entreprise aux décisions de gestion des risques au niveau de l'usine.
Exigences réglementaires et de conformité plus strictes
L'évolution réglementaire fait passer la gestion des vulnérabilités d'une pratique recommandée à une responsabilité documentée. La Commission fédérale de réglementation de l'énergie a approuvé la norme de fiabilité NERC CIP-003-11 en mars 2026, étendant les contrôles obligatoires de cybersécurité aux actifs du système électrique en vrac à faible impact. La Coalition OT Cyber a également appelé à ce que la norme ISA/IEC 62443 serve de cadre unificateur pour la politique de cybersécurité OT des États-Unis. Ces exigences augmentent la valeur des inventaires d'actifs, des pistes de preuves et des méthodes d'évaluation reproductibles. Elles offrent également aux fournisseurs une voie plus claire pour aligner leurs offres sur les exigences d'approvisionnement des clients. Le marché de la gestion des vulnérabilités OT progresse là où les organisations doivent démontrer que les contrôles couvrent les systèmes précédemment traités comme à faible priorité.
Expansion des déploiements de l'Internet des objets industriel
Les capteurs connectés, les contrôleurs de périphérie et les systèmes de surveillance à distance élargissent les inventaires d'actifs industriels. La CISA a émis 2 155 CVE liées aux ICS dans 508 avis en 2025, selon l'analyse de TXOne Networks. Un avis conjoint de la CISA, du FBI et de la NSA a documenté l'exploitation active d'automates programmables industriels connectés à Internet utilisés dans l'ensemble des infrastructures critiques des États-Unis.[1] Le ministère japonais de l'Économie, du Commerce et de l'Industrie a publié des lignes directrices sur la sécurité OT pour les usines de fabrication de semi-conducteurs en octobre 2025. Ces développements élargissent la gamme de dispositifs qui doivent être détectés, évalués et surveillés. Le marché de la gestion des vulnérabilités OT connaît une demande accrue pour la découverte passive afin de garantir la sécurité et la continuité lors des évaluations.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel d'impact |
|---|---|---|---|
| Coûts élevés de mise en œuvre et de cycle de vie | -1.2% | Mondial, plus aigu parmi les petites et moyennes entreprises des marchés émergents | Court terme (≤ 2 ans) |
| Limitations de compatibilité des systèmes hérités et des protocoles propriétaires | -1.0% | Mondial, plus fort en Europe et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Pénurie de talents en cybersécurité spécifiques aux OT | -0.8% | Mondial | Long terme (≥ 4 ans) |
| Risque de perturbation opérationnelle lors de l'évaluation et de la remédiation | -0.6% | Mondial, plus élevé dans les industries à processus continus | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Coûts élevés de mise en œuvre et de cycle de vie
Un programme complet nécessite plus que des licences de plateforme. Les opérateurs peuvent avoir besoin d'équipements de surveillance passive, de segmentation réseau, d'un soutien en conseil et de processus de gouvernance interne. OPSWAT a constaté que seulement 9 % des professionnels de la sécurité consacrent tout leur temps de travail à la sécurité ICS ou OT. Cela limite la profondeur du déploiement même lorsque le financement initial est disponible. Les cycles de remplacement des équipements et les fenêtres de maintenance restreintes peuvent transformer les coûts de projet en dépenses opérationnelles récurrentes. Le marché de la gestion des vulnérabilités OT doit répondre à cette contrainte par un déploiement progressif, des services gérés et des modèles qui réduisent les dépenses initiales.
Limitations de compatibilité des systèmes hérités et des protocoles propriétaires
De nombreux environnements industriels contiennent des systèmes construits avant que les outils d'évaluation modernes ne deviennent courants. Dragos a constaté que 15 % des vulnérabilités évaluées présentaient des données de gravité CVSS incorrectes et que 64 % de ces évaluations incorrectes sous-estimaient la gravité. Des protocoles tels que Modbus, PROFINET et DNP3 nécessitent souvent une analyse passive spécialisée plutôt que des agents de point de terminaison conventionnels. Les fournisseurs doivent éviter de perturber les processus lors de la collecte de preuves ou du test de remédiation. Cela augmente l'effort d'ingénierie et peut retarder l'adoption sur les sites équipés de matériels complexes et multi-générations. Le marché de la gestion des vulnérabilités OT dépend de fournisseurs capables de fournir une évaluation précise sans créer de risque pour la production.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant :
les services gagnent du terrain alors que les opérateurs recherchent des résultats gérésLes logiciels représentaient 68,91 % du segment des composants en 2026. Le segment est soutenu par des licences d'entreprise pour l'analyse des vulnérabilités, les inventaires d'actifs industriels et les consoles de gestion des correctifs intégrées aux environnements SCADA. Le remplacement d'une plateforme installée peut nécessiter une reformation du personnel, une migration des données et des modifications des procédures opérationnelles. Cela crée une friction de changement significative pour les fournisseurs établis. Le secteur de la gestion des vulnérabilités OT continue de dépendre des logiciels comme couche centrale pour la visibilité des actifs et le contrôle des flux de travail.
Les services devraient se développer à un CAGR de 22,39 % jusqu'en 2032. Les organisations utilisent l'évaluation gérée, le conseil et le soutien à la réponse aux incidents pour pallier les limitations de capacités internes. OPSWAT a rapporté que 55 % des organisations ont augmenté leurs budgets de sécurité OT sur 2 ans. TXOne Networks a lancé sa famille Sennin en avril 2026 pour soutenir l'évaluation des risques OT et l'orchestration d'entreprise. Les produits combinant technologie et soutien programmatique réduisent la frontière entre logiciels et services.


Par type d'actif :
les automates programmables industriels en tête tandis que les dispositifs de l'Internet des objets industriel ajoutent de l'expositionLes automates programmables industriels détenaient 61,29 % de la part du segment par type d'actif en 2026. Leur large utilisation dans les infrastructures d'énergie, de fabrication et d'eau en fait un élément central de nombreux programmes de sécurité. L'avis conjoint d'avril 2026 de la CISA, du FBI et de la NSA a identifié une activité affiliée à l'Iran ciblant des automates programmables industriels connectés à Internet de Rockwell Automation, Schneider Electric et Siemens. Les systèmes SCADA et les systèmes de contrôle distribués forment un autre groupe important, notamment dans les opérations d'énergie, de pétrole et gaz, et de chimie. La continuité des processus limite la fréquence et la méthode de correction dans ces environnements.
Les dispositifs de l'Internet des objets industriel devraient croître à un CAGR de 21,77 % jusqu'en 2032. Les capteurs connectés et les contrôleurs de périphérie étendent le périmètre de sécurité à travers les usines et les services publics. Les 2 155 CVE liées aux ICS émises en 2025 montrent le volume croissant de faiblesses qui doivent être évaluées. Dragos a rapporté que 52 % des avis examinés nécessitaient une mesure d'atténuation alternative car aucun correctif fournisseur n'était disponible. Les opérateurs ont donc besoin de contrôles qui tiennent compte des dispositifs restant en service après la fin de leur période de support fournisseur.
Par mode de déploiement :
l'adoption du cloud croît parallèlement aux exigences sur siteLe déploiement sur site représentait 67,44 % du segment de déploiement en 2026. Cette position reflète la préoccupation de longue date concernant le routage des données opérationnelles au-delà d'un site ou d'une frontière d'entreprise. Les principes de conception en air gap et le contrôle opérationnel local restent importants pour les propriétaires d'infrastructures critiques. De nombreuses plateformes installées ont été conçues autour de sites individuels et de données gérées localement. Ces facteurs maintiennent la demande de déploiement sur site dans les environnements de production sensibles.
Le déploiement cloud devrait croître à un CAGR de 22,06 % jusqu'en 2032. Les installations greenfield et les fournisseurs de sécurité gérée peuvent utiliser des analyses basées sur le cloud sans répliquer l'infrastructure sur chaque site. Les grands opérateurs disposant d'actifs distribués peuvent également centraliser l'intelligence sur les vulnérabilités via une plateforme centrale. Les contrôles de résidence des données resteront importants là où des règles nationales ou sectorielles s'appliquent. Le marché de la gestion des vulnérabilités OT soutiendra de plus en plus les arrangements hybrides qui maintiennent certains contrôles localement tout en agrégeant les informations sur les risques ailleurs.
Par taille d'organisation :
les petites et moyennes entreprises deviennent un groupe à croissance plus rapideLes grandes entreprises détenaient 70,14 % de la part du segment par taille d'organisation en 2026. Leur plus grande capacité financière soutient des programmes plus larges et des évaluations plus fréquentes. Les opérateurs d'infrastructures critiques sont également soumis à des règles exigeant une gestion continue plutôt que des révisions occasionnelles. Les grandes organisations opèrent généralement sur plusieurs sites, technologies et fournisseurs. Cette complexité soutient la demande de gestion centralisée des vulnérabilités.
Les petites et moyennes entreprises devraient se développer à un CAGR de 22,70 % jusqu'en 2032. Ces entreprises peuvent servir de point d'entrée vers des réseaux de production plus importants lorsqu'elles se connectent via des relations de fournisseurs de confiance. L'analyse 2026 sur l'état de la sécurité OT a révélé que les petites et moyennes entreprises manufacturières présentaient la maturité en sécurité OT la plus faible, avec de mauvais scores dans les contrôles d'accès des tiers et des fournisseurs. Les abonnements cloud et les offres gérées peuvent réduire la barrière à l'entrée pour ce groupe. Cela élargit la base de clients potentiels pour le marché de la gestion des vulnérabilités OT.

Par secteur d'utilisation final :
la santé et les sciences de la vie attirent l'attention aux côtés de la fabricationLa fabrication industrielle représentait 30,12 % du segment d'utilisation final en 2026. Le secteur exploite de vastes parcs d'automates programmables industriels, de systèmes SCADA, de robotique et d'équipements de production connectés. Dragos a rapporté que la fabrication était la cible de plus de 50 % des attaques par rançongiciel industriel observées.[2] Cet environnement opérationnel fait des faiblesses de sécurité une menace directe pour les calendriers de production et les procédures de sécurité. Les fabricants restent une source principale de demande pour le secteur de la gestion des vulnérabilités OT.
La santé et les sciences de la vie devraient croître à un CAGR de 21,05 % jusqu'en 2032. Les dispositifs médicaux connectés, les systèmes de laboratoire et les contrôles de bâtiments élargissent la catégorie des actifs nécessitant une protection. Forescout a rapporté que la santé est passée du huitième au quatrième secteur le plus touché en 2025. L'énergie et les services publics, le pétrole et gaz, les transports, les produits chimiques et pharmaceutiques, et l'eau et les eaux usées restent des bassins de demande supplémentaires. Leurs décisions d'achat sont façonnées par la criticité opérationnelle, les investissements en infrastructure et les règles sectorielles spécifiques.
Analyse géographique
Marché de la Gestion des Vulnérabilités OT dans les Amériques
L'Amérique du Nord détenait 37,45 % de la part de marché de la gestion des vulnérabilités OT en 2026. La région combine une infrastructure critique dense avec un environnement réglementaire qui favorise la gestion continue de la posture de sécurité. L'approbation par la FERC de la norme CIP-003-11 étend les contrôles obligatoires de cybersécurité aux actifs du Système Électrique en Vrac à faible impact.[3] L'Évaluation nationale des cybermenaces du Canada indique que des acteurs parrainés par des États sondent les systèmes OT connectés à Internet dans les infrastructures critiques. L'Amérique du Sud est une zone de demande émergente, soutenue par les infrastructures pétrolières et gazières au Brésil et par l'activité industrielle en Argentine et au Chili.
Marché de la Gestion des Vulnérabilités OT en Asie-Pacifique
L'Asie-Pacifique devrait se développer à un CAGR de 21,36 % jusqu'en 2032. L'industrialisation, les investissements dans la fabrication intelligente et les programmes gouvernementaux de sécurité accroissent le besoin de découverte automatisée d'actifs et d'évaluation des vulnérabilités. Le Japon a publié ses Lignes directrices sur la sécurité OT pour les usines de fabrication de dispositifs à semi-conducteurs en octobre 2025, en utilisant SEMI E187, SEMI E188 et le Cadre de cybersécurité NIST 2.0 comme points de référence. Les programmes de plateformes Internet industriel de la Chine et les dispositifs d'incitation liés à la production de l'Inde contribuent aux déploiements industriels connectés. Les sites de semi-conducteurs et d'électronique de la Corée du Sud constituent un groupe de demande important.
Marché de la Gestion des Vulnérabilités OT en Europe
L'Europe représente une part substantielle du marché de la gestion des vulnérabilités OT en 2026. Les obligations NIS2 et les exigences du Règlement sur la cyberrésilience incitent les opérateurs et les fournisseurs de produits à formaliser les processus de gestion des vulnérabilités. L'Office fédéral allemand pour la sécurité de l'information a signalé 119 nouvelles vulnérabilités informatiques et OT chaque jour en 2025, soit une augmentation de 24 % par rapport à l'année précédente. L'Allemagne est le principal centre de demande de la région en raison de sa base manufacturière et de ses équipements industriels connectés. Le Royaume-Uni fait progresser son projet de loi sur la cybersécurité et la résilience. La France, l'Italie et le Benelux contribuent à la demande supplémentaire grâce à leurs activités manufacturières et énergétiques.
Paysage concurrentiel
Concentration du Marché
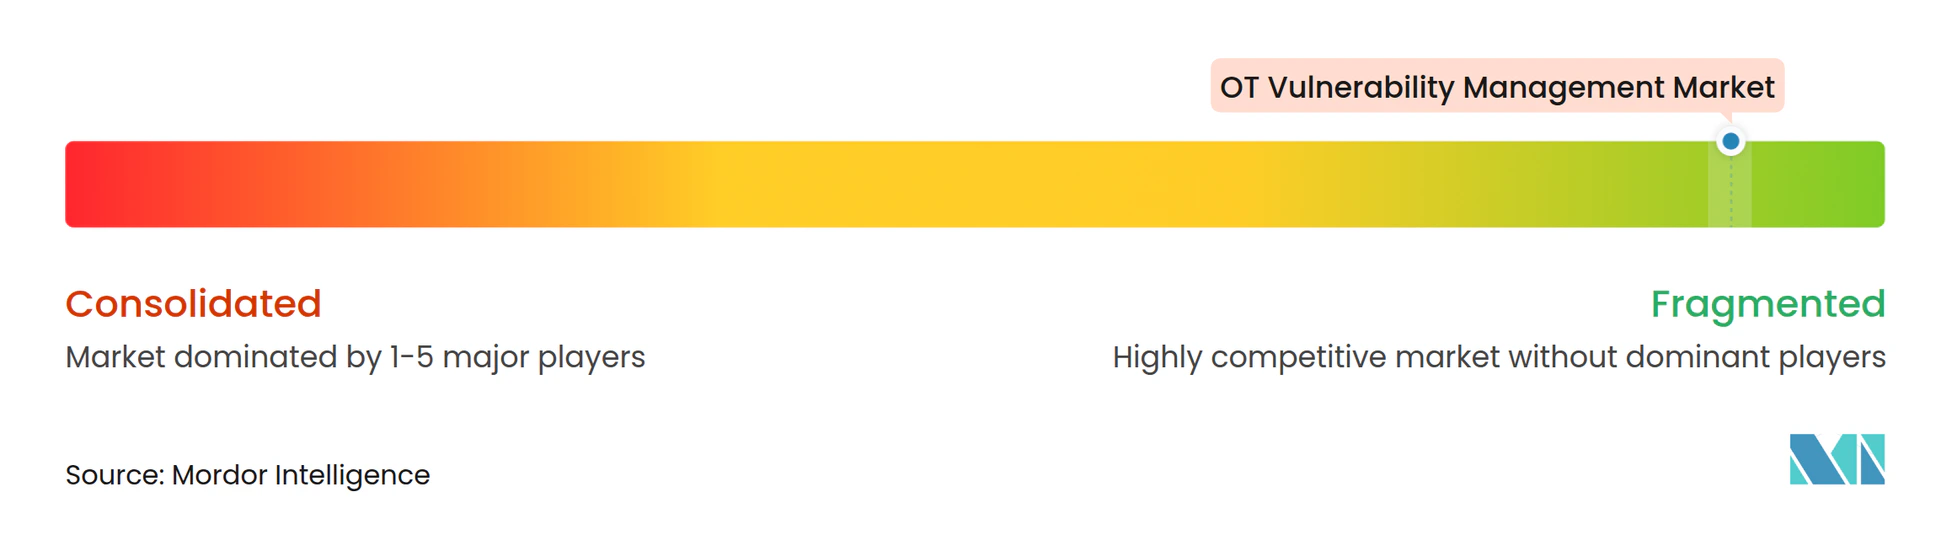
Le marché de la gestion des vulnérabilités OT reste fragmenté, avec plus de 20 fournisseurs spécialisés aux côtés de sociétés de technologie industrielle et de plateformes de sécurité plus larges. Les spécialistes ont développé des capacités dans les protocoles industriels, l'analyse passive et la sécurité opérationnelle que les produits de sécurité IT généraux ne fournissaient pas initialement. La concurrence se déplace désormais vers la couverture des plateformes, la documentation de conformité et la livraison gérée. Accenture a accepté en juin 2026 d'acquérir une participation majoritaire dans Dragos, ainsi que la totalité de runZero et NetRise, pour une valeur d'entreprise combinée de 4,175 milliards USD. La transaction reflète la demande des acheteurs pour une approche intégrée couvrant les environnements IT, OT, cloud et dispositifs connectés.
Mitsubishi Electric a finalisé son acquisition de Nozomi Networks en janvier 2026, tandis que Nozomi a conservé une feuille de route produit neutre vis-à-vis des fournisseurs. Nozomi desservait 5 des 10 premières sociétés pétrolières et gazières et 7 des 10 premiers services publics mondiaux au moment de la clôture. Claroty a levé 150 millions USD lors d'un financement de série F en janvier 2026 pour étendre sa plateforme de protection des systèmes cyber-physiques.[4] En juin 2026, Claroty a ajouté des intégrations de microsegmentation avec Akamai, ColorTokens, Corsha, Elisity et Zero Networks. Ces mouvements montrent que les fournisseurs s'étendent au-delà de la détection vers l'application et le confinement.
Les fournisseurs investissent également dans l'analyse de micrologiciels, la génération de nomenclatures logicielles et la cartographie des boucles de contrôle. Cela fait de la réduction des risques, plutôt que de la seule détection des vulnérabilités, une base de compétition plus importante. La norme ISA/IEC 62443 gagne en pertinence dans les appels d'offres réglementés car elle fournit une référence commune pour les exigences de sécurité. La santé, les transports, et l'eau et les eaux usées restent des domaines où des solutions spécialisées peuvent répondre aux profils d'actifs et aux contraintes opérationnelles spécifiques au secteur.
Leaders du secteur de la gestion des vulnérabilités OT
-
Claroty Ltd.
-
Dragos, Inc.
-
Nozomi Networks Inc.
-
Waterfall Security Solutions Ltd.
-
Radiflow Ltd.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la Gestion des Vulnérabilités OT Entreprises couvertes dans ce rapport
- Claroty Ltd.
- Dragos, Inc.
- Nozomi Networks Inc.
- Radiflow Ltd.
- Waterfall Security Solutions Ltd.
- TXOne Networks Inc.
- Mission Secure, Inc.
- Opscura, Inc.
- Otorio Ltd.
- Shift5, Inc.
- Applied Risk B.V.
- Verve Industrial Protection
- Rhebo GmbH
- Industrial Defender, Inc.
- Fortress Information Security, Inc.
- S2 Group, Inc.
- Cyberbit Ltd.
- Veracity Networks
- SecurityGate.io
- Shieldworkz Inc.
Développements industriels récents dans Marché de la Gestion des Vulnérabilités OT
- Septembre 2026 : Dragos, Inc. a officiellement finalisé les acquisitions de runZero et NetRise à la suite de la clôture de l'investissement majoritaire d'Accenture. La plateforme OT étendue (xOT) combinée offre une visibilité intégrée des actifs, une analyse de la chaîne d'approvisionnement en micrologiciels et logiciels, et une détection des menaces OT dans les environnements IT, OT, cloud et dispositifs connectés, soutenant les flux de travail de preuves d'audit NERC CIP et NIS2.
- Juillet 2026 : Claroty a annoncé un partenariat avec Frenos, une société de test de pénétration OT simulé native à l'IA, permettant une validation adversariale continue de la posture défensive et une remédiation priorisée par les risques basée sur l'exploitabilité démontrée des vulnérabilités détectées dans la plateforme Claroty pour les environnements industriels.
- Juin 2026 : Accenture a annoncé un accord pour acquérir une participation majoritaire dans Dragos et 100 % de runZero et NetRise à une valeur d'entreprise combinée d'environ 4,175 milliards USD, formant une plateforme de sécurité OT de bout en bout couvrant les infrastructures critiques, notamment les réseaux électriques, les pipelines, les installations de fabrication et les centres de données.
- Juin 2026 : Claroty a annoncé des intégrations de technologie de microsegmentation avec Akamai, ColorTokens, Corsha, Elisity et Zero Networks via son programme d'alliances technologiques, étendant les capacités de confinement des mouvements latéraux dans les environnements CPS industriels.
Périmètre du rapport mondial sur le marché de la gestion des vulnérabilités OT
Le marché de la gestion des vulnérabilités OT comprend les revenus générés par les solutions logicielles et les services utilisés pour identifier, évaluer, prioriser, surveiller et remédier aux vulnérabilités de cybersécurité dans les environnements de technologie opérationnelle (OT), les systèmes de contrôle industriel (ICS), les dispositifs IoT industriels et les actifs d'infrastructure critique. Ces solutions fournissent des capacités de découverte des vulnérabilités, de priorisation basée sur les risques, d'analyse de l'exposition, de gestion de la remédiation et de surveillance continue des vulnérabilités pour réduire le risque cyber et améliorer la résilience opérationnelle. Le marché soutient les initiatives de sécurité et de conformité dans les réseaux industriels, les systèmes de contrôle, les environnements de production et les actifs opérationnels connectés, tout en minimisant les perturbations des opérations industrielles.
Le rapport sur le marché de la gestion des vulnérabilités OT est segmenté par composant (logiciels et services), type d'actif (automates programmables industriels, systèmes de contrôle et d'acquisition de données, systèmes de contrôle distribués, dispositifs IoT industriels et autres types d'actifs), mode de déploiement (sur site et cloud), taille d'organisation (grandes entreprises, et petites et moyennes entreprises), secteur d'utilisation final (fabrication industrielle, énergie et services publics, pétrole et gaz, transport et logistique, produits chimiques et pharmaceutiques, eau et eaux usées, santé et sciences de la vie, et autres secteurs d'utilisation final), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Logiciels |
| Services |
| Automates programmables industriels |
| Systèmes de contrôle et d'acquisition de données |
| Systèmes de contrôle distribués |
| Dispositifs IoT industriels |
| Autres types d'actifs |
| Sur site |
| Cloud |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Fabrication industrielle |
| Énergie et services publics |
| Pétrole et gaz |
| Transport et logistique |
| Produits chimiques et pharmaceutiques |
| Eau et eaux usées |
| Santé et sciences de la vie |
| Autres secteurs d'utilisation final |
| Amérique du Nord | États-Unis |
| Canada | |
| Amérique du Sud | Brésil |
| Argentine | |
| Mexique | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par composant | Logiciels | |
| Services | ||
| Par type d'actif | Automates programmables industriels | |
| Systèmes de contrôle et d'acquisition de données | ||
| Systèmes de contrôle distribués | ||
| Dispositifs IoT industriels | ||
| Autres types d'actifs | ||
| Par mode de déploiement | Sur site | |
| Cloud | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'utilisation final | Fabrication industrielle | |
| Énergie et services publics | ||
| Pétrole et gaz | ||
| Transport et logistique | ||
| Produits chimiques et pharmaceutiques | ||
| Eau et eaux usées | ||
| Santé et sciences de la vie | ||
| Autres secteurs d'utilisation final | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Mexique | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles répond le rapport
Quelle est la taille du marché de la gestion des vulnérabilités OT ?
Le marché est évalué à 3,10 milliards USD en 2026 et devrait atteindre 9,40 milliards USD d'ici 2032, à un CAGR de 20,48 % de 2027 à 2032.
Qu'est-ce qui stimule la demande de gestion des vulnérabilités OT ?
L'augmentation des attaques contre les infrastructures critiques, la convergence IT et OT, les exigences réglementaires et les dispositifs industriels connectés stimulent la demande.
Quel composant domine les dépenses en gestion des vulnérabilités OT ?
Les logiciels sont en tête avec 68,91 % de part en 2026, tandis que les services devraient croître plus rapidement à un CAGR de 22,39 % jusqu'en 2032.
Quel modèle de déploiement croît le plus rapidement ?
Le déploiement cloud devrait croître à un CAGR de 22,06 % jusqu'en 2032, bien que le déploiement sur site détienne 67,44 % de part en 2026.
Quel secteur d'utilisation final se développe le plus rapidement ?
La santé et les sciences de la vie devraient croître à un CAGR de 21,05 % jusqu'en 2032, les actifs médicaux et de laboratoire connectés nécessitant une protection renforcée.
Quelle région se développe le plus rapidement ?
L'Asie-Pacifique devrait croître à un CAGR de 21,36 % jusqu'en 2032, soutenue par la numérisation industrielle et les programmes de sécurité gouvernementaux.