
OTセキュリティバリデーション市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
| 市場規模 (2027) | 2.52 十億米ドル |
| 市場規模 (2032) | 6.76 十億米ドル |
| 成長率 (2027 - 2032) | 21.82 % |
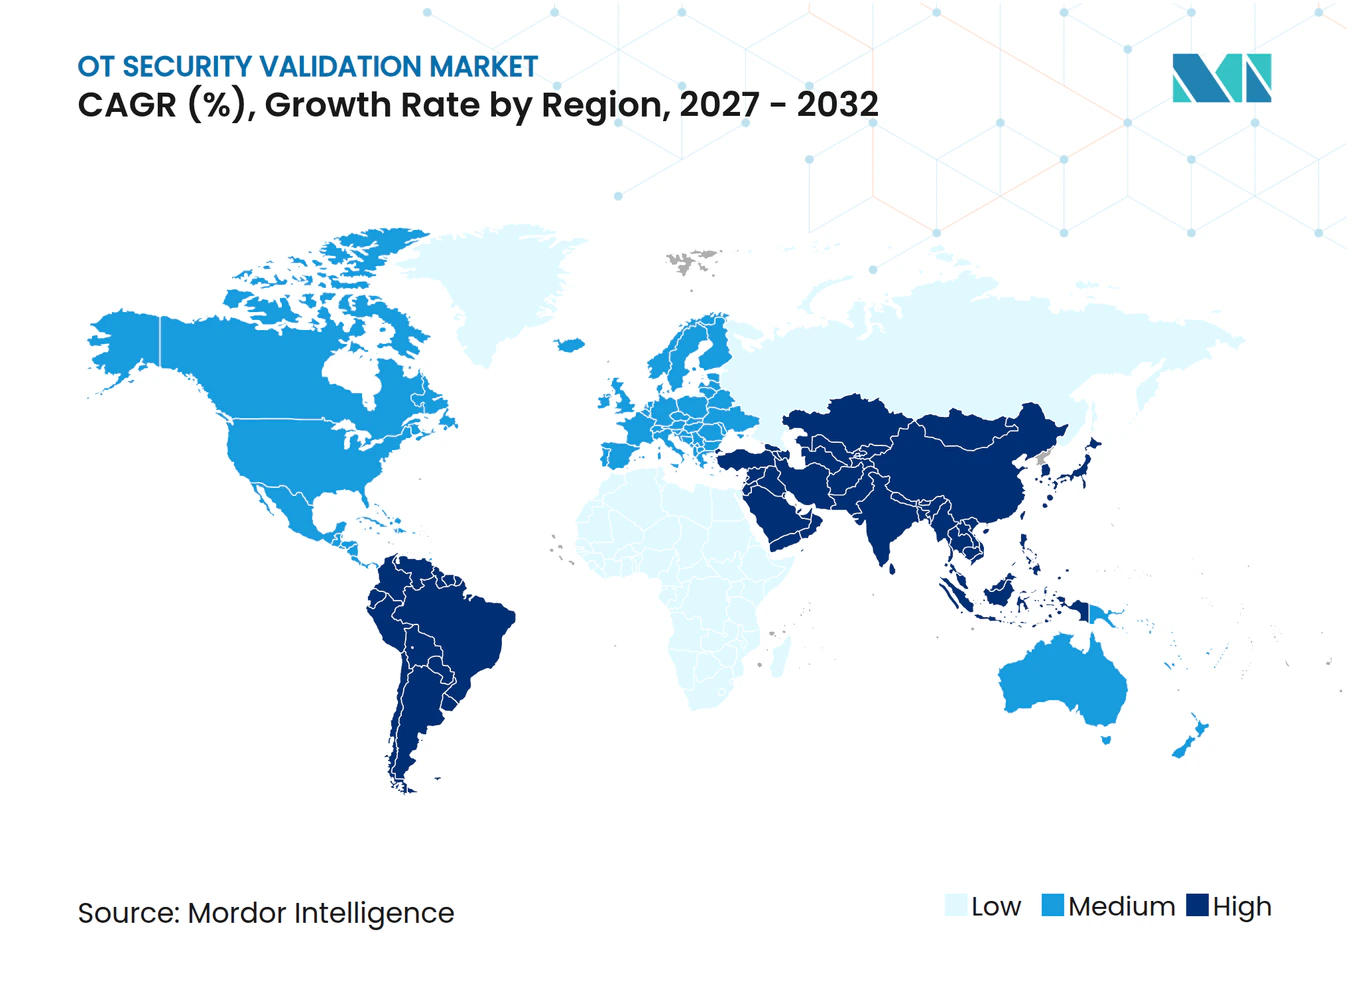
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor IntelligenceによるOTセキュリティバリデーション市場分析
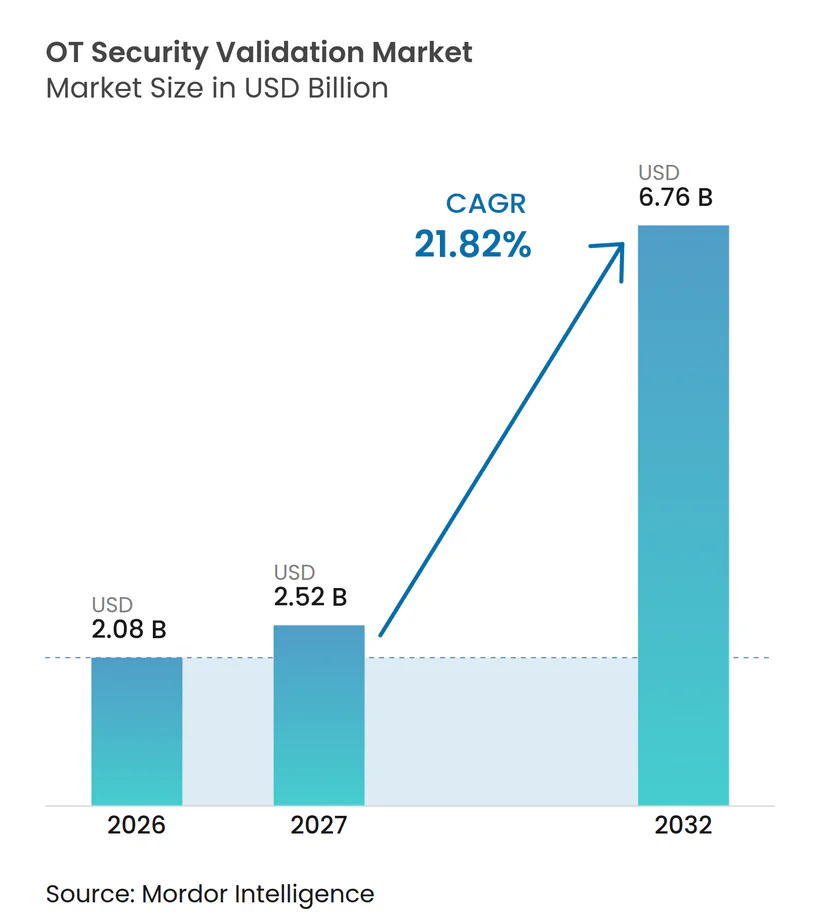
OTセキュリティバリデーション市場規模は、2026年の2.08 ビリオン 米ドルから2027年には2.52 ビリオン 米ドルへ、さらに2032年までに6.76 ビリオン 米ドルへと拡大する見込みであり、2027年から2032年の間に21.82%のCAGRを記録すると予測されています。産業資産オーナーは、スポット監査から、制御が意図通りに機能しているかを示す継続的バリデーションへと移行しています。規制プログラムは、IEC 62443、NERC CIP、NIS2、および関連ガイダンスに基づく審査に耐えうる証拠を求めるようになっています。この変化により、孤立した評価レポートではなく、監査可能な結果を提供するプラットフォームへと購買決定が移行しています。ITとOTの融合により、セキュリティ境界はリモートアクセス、クラウド接続型ヒストリアン、およびサプライヤー接続を含む範囲まで拡大しています。パッシブ収集、攻撃経路分析、およびマネージドエキスパートを組み合わせたベンダーは、生産安全上の懸念とOTスペシャリスト不足の両方に対応できます。
主要レポートのポイント
- コンポーネント別では、ソリューションが2026年のOTセキュリティバリデーション市場シェアの70.22%を占め、サービスは2032年までに23.61%のCAGRで拡大する見込みです。
- バリデーションタイプ別では、脆弱性評価・悪用可能性バリデーションが2026年のOTセキュリティバリデーション市場シェアの59.11%を占め、ネットワークセグメンテーションおよび攻撃経路バリデーションは2032年までに23.05%のCAGRで成長する見込みです。
- 展開モード別では、オンプレミスが2026年のOTセキュリティバリデーション市場収益の68.12%を占め、クラウド展開は2032年までに23.36%のCAGRで成長する見込みです。
- 組織規模別では、大企業が2026年のOTセキュリティバリデーション市場収益の71.49%を占め、中小企業は2032年までに23.90%のCAGRで拡大する見込みです。
- エンドユーザー産業別では、産業製造が2026年のOTセキュリティバリデーション市場収益の27.56%を占め、水道・廃水処理は2032年までに22.48%のCAGRで成長する見込みです。
- 地域別では、北米が2026年の収益の36.15%を占め、アジア太平洋地域は2032年までに22.77%のCAGRで拡大する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
促進要因の影響分析*
| 促進要因 | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| 実証可能なOT制御有効性に関する規制上の義務 | +4.8% | グローバル、特に北米とヨーロッパで強い | 中期(2〜4年) |
| ITとOTの融合によるバリデーション境界の拡大 | +4.2% | ローバル | 短期(2年以内) |
| パッシブかつ生産安全なテストへの需要増加 | +3.6% | グローバル、アジア太平洋とヨーロッパでより強い | 中期(2〜4年) |
| 継続的なOT資産・脆弱性可視化の採用拡大 | +3.2% | グローバル | 短期(2年以内) |
| サイバー保険および取締役会レベルの証拠要件 | +2.8% | 北米とヨーロッパ、アジア太平洋への波及あり | 中期(2〜4年) |
| セグメンテーションと攻撃経路のデジタルツインバリデーション | +2.1% | グローバル、北米とアジア太平洋で早期の成果 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
実証可能なOT制御有効性に関する規制上の義務
規制当局は、セキュリティポリシーを文書化するだけでなく、OT制御が実際に機能していることを示すよう事業者に求めるケースが増えています。ドイツのNIS2UmsuCGは2025年12月6日に移行期間なしで施行され、ICS、SCADA、およびPLC環境に対するリスク管理措置をBSIGの下で強制可能なものとしました。これらの義務が満たされない場合、経営陣は個人的な責任を問われる可能性があり、セキュリティ証拠は経営リーダーシップと技術チームの双方にとって重要なものとなっています。ENISAの2025年6月付技術実装ガイダンスは、NIS2リスク管理措置の認定フレームワークとしてIEC 62443、ISO 27001、およびNIST CSF 2.0を特定しています。この共通の参照点により、資産オーナーは複数のコンプライアンスプログラムにわたって単一の証拠モデルを使用し、コンプライアンス支出の価値を高めることができます。また、孤立した評価レポートではなく、監査対応可能でフレームワークにマッピングされた証拠を生成するプラットフォームへの需要がOTセキュリティバリデーション市場で高まっています。
ITとOTの融合によるバリデーション境界の拡大
リモート接続、エンジニアリングワークステーション、クラウドサービス、およびサプライヤーリンクが一般化するにつれ、エンタープライズITと運用ネットワークの分離は弱まっています。Dragosは2025年に3,300以上の産業組織に影響を与えた119のランサムウェアグループを記録しており、2024年の80から増加し、製造業が観測された被害者の3分の2以上を占めています。同社のレビューでは、データセット内のOT攻撃の75%がITレベルの侵害から始まったことが判明しました。[1] OT境界に限定されたバリデーションでは、リモートアクセスプラットフォーム、クラウド接続型ヒストリアン、およびサプライチェーン経路を見逃す可能性があります。ForescoutのVedere Labsは、エンタープライズと制御システムドメインの境界にある新興デバイスカテゴリとして、ユニバーサルゲートウェイ、ヒストリアン、および無停電電源装置を特定しました。Honeywellは2025年第1四半期にOT層を標的とした2,400件以上のランサムウェア攻撃を報告しており、2024年通年の6,130件と比較されます。IT-OT境界を越えたルートをマッピングするプログラムは、OTセキュリティバリデーション市場において、横方向移動の可能性のある経路についてより明確な証拠を購買者に提供できます。
パッシブかつ生産安全なテストへの需要増加
アクティブスキャンは、特にプロセスの継続性と安全機能が重要な場合に、PLCおよびリアルタイムステムを不安定にする可能性があります。NIST SP 800-82 改訂第3版は、ICS環境でのアクティブスキャンに対して注意を促し、パッシブトラフィック分析をネットワーク評価の中核的手法として位置づけています。パッシブモニタリングは、プローブを送信することなく、インベントリ記録とライブトラフィックを比較して、文書化されていないアドレス、境界違反、および不正通信を特定できます。したがって、メンテナンスウィンドウが利用できない場合や、ライブデバイスへの問い合わせが機密性の高いプロセスに影響を与える可能性がある場合に、事業者に対してカバレッジを提供できます。このアプローチは、脆弱なレガシー機器への限定的な対応策ではなく、バリデーションプラットフォームの設計原則となりつつあります。Modbus、EtherNet/IP、およびProfinetは、組み込み認証がなくても、観測されたトラフィックから有用な行動情報を提供できます。深いプロトコル分析を持つOTセキュリティバリデーション市場のベンダーは、その情報を使用して生産中断のリスクを低減しながらリスクを特定できます。
継続的なOT資産・脆弱性可視化の採用拡大
リモートアクセス経路、エンジニアリングソフトウェア、ファームウェア、およびサプライヤー接続が変化するにつれ、年次または半年次の評価は時代遅れになる可能性があります。継続的な可視化により、セキュリティチームは次の定期的なレビューを待つことなく、正式な評価サイクルの間に資産とエクスポージャーを特定できます。また、生産要件により迅速なパッチ適用が妨げられる場合に、補償的制御を優先するのにも役立ちます。デバイスをオフラインにできない場合、特に既知の脆弱性が長期間持続する場合に、セグメンテーション変更、仮想パッチ適用、および更新された異常ルールによってエクスポージャーを低減できます。常時稼働のテレメトリは、OTの知見をより広範なセキュリティオペレーションプロセスに取り込み、時間の経過に伴う変化の証拠を保存できます。OTセキュリティバリデーション市場は、プロジェクト主導の取り組みから、資産ベースと既知のエクスポージャーの定期的なレビューを支援する継続的な運用実践へと移行しています。
抑制要因の影響分析*
| 抑制要因 | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| ライブ産業環境における安全なテストウィンドウの制限 | -1.8% | グローバル、エネルギー、石油・ガス、化学で最も高い | 短期(2年以内) |
| OTスキルを持つバリデーション専門家の不足 | -1.5% | グローバル、アジア太平洋および中東・アフリカで深刻 | 中期(2〜4年) |
| レガシープロトコルおよび独自デバイス設定 | -1.2% | グローバル、ユーティリティおよび重工業で最も高い | 長期(4年以上) |
| 生産中断と安全上の影響への懸念 | -0.9% | グローバル、連続プロセス産業で深刻 | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
ライブ産業環境における安全なテストウィンドウの制限
化学、石油・ガス、および発電の連続プロセスサイトでは、侵入的なテストのためのウィンドウが狭くなっています。メンテナンスシャットダウンは年に1〜2回発生し、72〜120時間続く場合があります。物理的なメンテナンス、検査、およびセキュリティテストは同じスケジュールされた時間を競い合うため、十分に計画された演習でもスコープが制限される場合があります。プラントマネージャーは、稼働率や生産量を低下させる可能性のある活動を承認することに消極的なことが多く、これはプラントの可用性に対して責任を負っているためです。最も有用なセグメンテーションシナリオでは、エンタープライズシステムとPLCレベルのデバイス間のアクティブな境界テストが必要になる場合があります。サイバーレンジとデジタルツインは、これらのテストを隔離された環境に移し、OTセキュリティバリデーション市場においてライブ生産ウィンドウへの依存を低減できます。
OTスキルを持つバリデーション専門家の不足
OTバリデーションには、産業制御の知識とサイバーセキュリティスキルの両方が必要です。実務者は、パデューモデルアーキテクチャとPLCラダーロジックを理解しながら、IEC 62443およびMITRE ATT&CK for ICSに知見をマッピングする必要があります。SANSインスティテュートとGIACの2026年ワークフォース調査では、組織の60%が現在の脅威に対抗するために必要なスキルを欠いていることが報告されました。同調査では、回答者の27%がセキュリティ侵害をこれらのギャップに関連付けていることも判明しました。CRESTの調査では、回答者の85%がスキル不足をサービス品質と一貫性の制限要因と見なし、76%がOTおよびICSサービス分野への参入における最大の障壁として専門家採用を挙げました。マネージドバリデーションサービスとAI支援ツールはこの負担の一部を軽減できますが、独自プロトコルとカスタマイズされたデバイス設定を持つ複雑なマルチベンダー環境では、実務者の判断を代替することはできません。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:
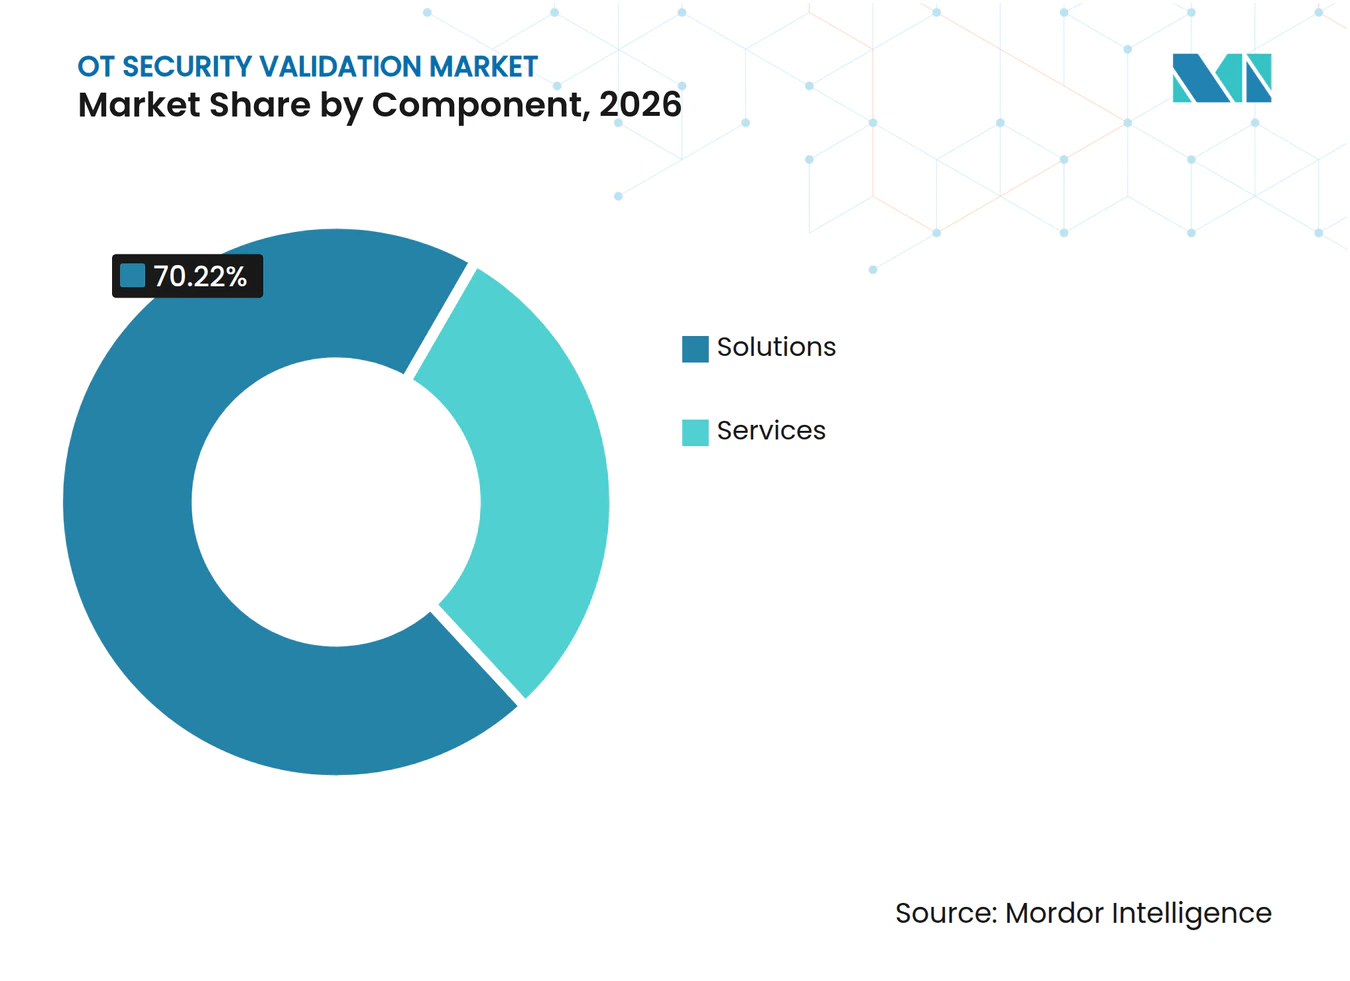
サービスがOTスキルギャップに対応ソリューションは2026年の収益の70.22%を占めました。OTセキュリティバリデーション市場は、自動化された資産発見、脆弱性スキャン、セグメンテーションテスト、およびコンプライアンスレポートのためのプラットフォームに依存しています。これらのツールは、小規模事業者よりも早期に正式なOTセキュリティプログラムを開始した大規模産業企業の間で広く使用されています。購買者は、プラットフォームがパッシブに観察できるプロトコル、発見された資産に関連する脆弱性インテリジェンスの深さ、およびレポートワークフローの品質を評価します。IEC 62443-3-3要件フレームワークは、プラットフォームが評価・文書化できる測定可能な技術的セキュリティレベルを確立することで、この需要を支援しています。これにより、調達チームは複雑な産業環境において製品を比較するための実用的な基準を得られます。
サービスは2032年までに23.61%のCAGRで成長する見込みです。中小企業およびミッドマーケット事業者は、定期的なバリデーション作業を社内で管理するためのスタッフが不足していることが多いです。マネージドオファリングは、継続的な脆弱性モニタリング、定期的なペネトレーションテスト、および敵対者シミュレーションをカバーできます。プロバイダーはこれらのサービスをプラットフォームライセンスとともにパッケージ化することが増えており、製品とサービス提供の分離が縮小しています。OTセキュリティバリデーション市場は、プラットフォームテレメトリと実務者主導の調査組み合わせたモデルへと移行しています。このようなモデルにより、大企業はより広いカバレッジを得ながら、多様なOT環境でアラートを解釈するために必要な専門家の判断を維持できます。ソリューション機能が成熟して差別化が難しくなるにつれ、マネージドサービスはベンダー収益と顧客維持のより重要な源泉にもなり得ます。


バリデーションタイプ別:
脆弱性評価が出発点として維持脆弱性評価・悪用可能性バリデーションは2026年の収益の59.11%を占めました。OTセキュリティバリデーション市場のこの部分は、正式なバリデーションプログラムを開発する組織の出発点です。資産オーナーはまず脆弱性を特定し、それが運用環境で悪用可能かどうかを判断する必要があります。生産スケジュール、安全要件、およびベンダー依存関係がメンテナンス活動を制限するため、多くの産業デバイスのエクスポージャーは迅速にパッチ適用できません。チームは、攻撃者の可能性のある位置からの到達可能性と、セグメンテーション、仮想パッチ適用、およびその他の補償的制御によって提供される保護を評価する必要があります。資産発見・インベントリバリデーションは前提条件として残ります。なぜなら、組織は特定していないデバイスの悪用可能性を評価したり、セグメンテーションをテストしたりすることができないからです。
ネットワークセグメンテーションおよび攻撃経路バリデーションは2032年までに23.05%のCAGRで成長する見込みです。この需要は、エンタープライズITから始まり運用資産へと移動する攻撃の多さを反映しています。Dragosは、2025年のデータセットにおけるOT攻撃の75%がITレベルの侵害から始まったことを発見しました。攻撃経路手法は、ライブシステム上でルートを実行することなく、エントリーポイントから高影響資産への移動をモデル化します。デジタルツインは、プラントトポロジーと制御ロジックの表現に対して同じシナリオをテストし、チームがセキュリティ制御と緩和策の選択を評価するのに役立ちます。これは、ライブ境界プロービングが安全上の懸念をもたらす場合に価値があります。OTセキュリティバリデーション市場は、これらの手法を使用して、実際のインシデントが発生する前にセグメンテーション境界が横方向移動を阻止するかどうかを検証できます。
展開モード別:
クラウドがバリデーションをプラント外へ拡張オンプレミス展開は2026年の収益の68.12%を占めました。OTセキュリティバリデーション市場は、産業事業者が保護された資産に近いツールを好むため、歴史的にローカル収集エージェントと処理を中心としてきました。エアギャップに近いアーキテクチャは、バリデーションデータを制御ゾーン内に保持し、外部インフラへの依存を低減することで、この好みを強化します。このモデルは、モニタリングが保護するゾーンの近くに留まるため、IEC 62443のゾーンとコンジット手法もサポートできます。ハイブリッド展開は、OTネットワーク境界を完全に解消することなくサイト間の相関を必要とする組織のため、このローカルモデルと集中型分析・レポートを結びつけます。
クラウド展開は2032年までに23.36%のCAGRで拡大する見込みです。SCADAテレメトリ、リモートモニタリング、ベンダーサポート、およびクラウドヒストリアンは、すでにプラントを超えて攻撃対象領域を拡大しています。クラウドプラットフォームは、一貫したバリデーション手法を使用する施設間でセキュリティポスチャー情報を比較し、地理的に分散した運用からデータを集約できます。これは多くのサイトと複数の管轄区域を持つ事業者に有用です。ニアリアルタイムのテレメトリは、最終規制が発効した後の重要インフラエンティティに対するCIRCIAレポート要件の準備もサポートできます。OTセキュリティバリデーション市場は、すべてのローカル制御をクラウドシステムに置き換えるのではなく、ハイブリッド環境へと拡張しています。組織は、比較、レポート、および対応調整のために集中型分析を使用しながら、ローカル収集と制御を維持できます。
組織規模別:
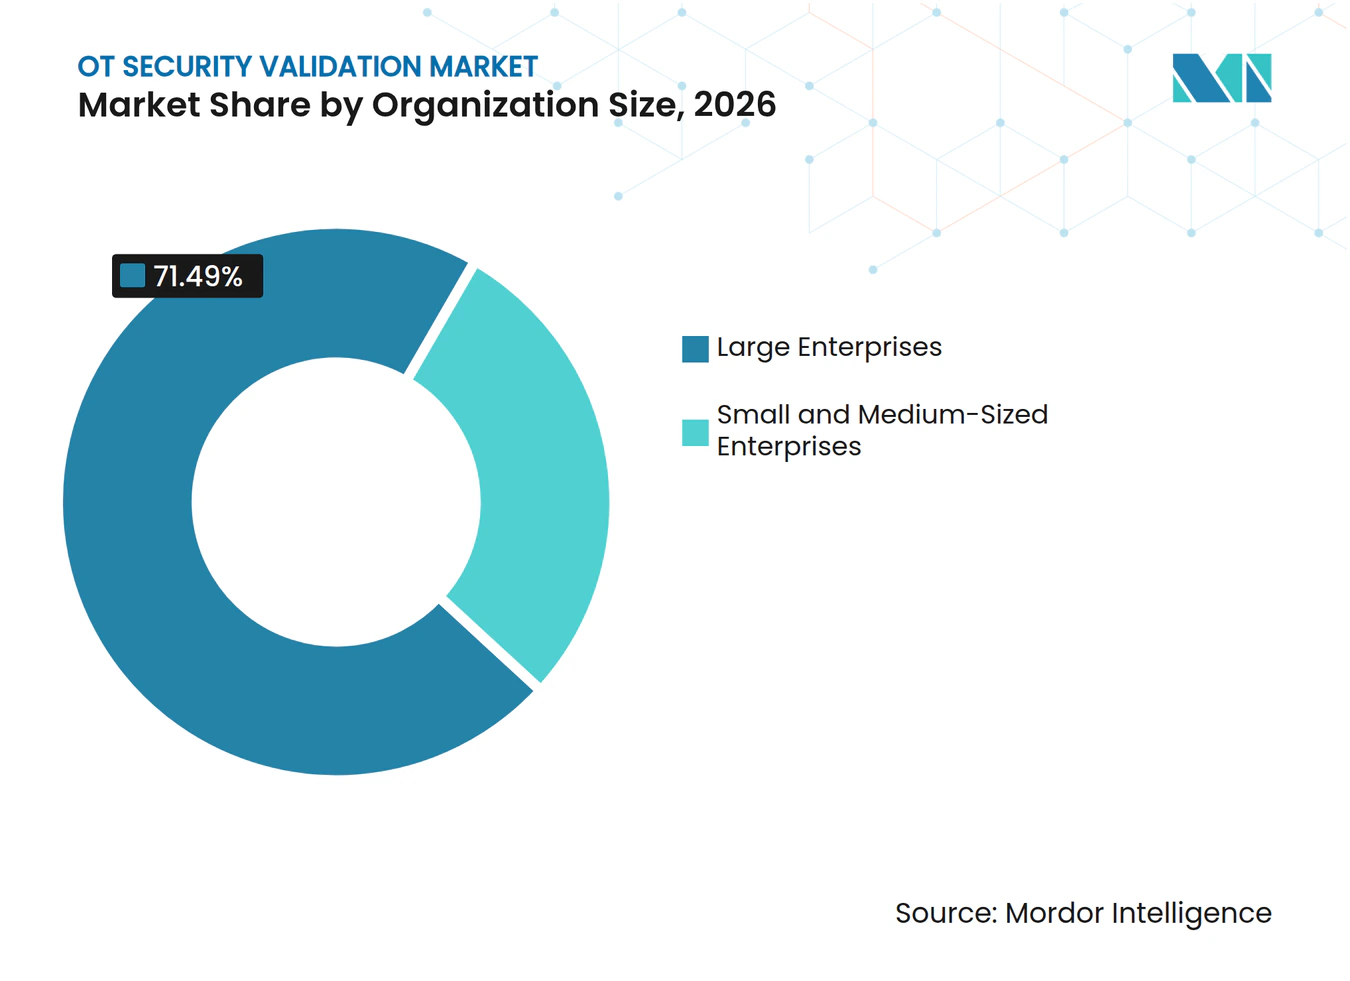
中小企業の需要が購買層を拡大大企業は2026年の収益の71.49%を占めました。OTセキュリティバリデーション市場において、これらの購買者は複数の施設を運営することが多く、広範なプロトコルカバレッジ、マルチサイト管理、および専用のバリデーション機能を必要とします。調達サイクルは長く競争的になる場合がありますが、契約金額は小規模事業者よりも大きいことが多いです。NERC CIP監査証拠、SEC サイバー開示義務、および取締役会報告により、バリデーションは多くのエンタープライズ購買者にとって定期的なニーズとなっています。この需要は、ガバナンスとコンプライアンスの期待に結びついているため、孤立した技術予算に依存しません。
中小企業は2032年までに23.90%のCAGRを記録する見込みです。大規模顧客は、以前は正式なOTプログラムが限られていたティア2およびティア3サプライヤーにサプライチェーンセキュリティ要件を拡大しています。保険引受は、カバレッジの条件としてIEC 62443またはNIST SP 800-82に対するリスク評価をますます求めています。サプライヤーは、展開の手間と運用オーバーヘッドを削減するシンプルな製品ティアで対応しています。マネージドセキュリティサービスプロバイダーは、社内のOT専門知識が利用できない場合に、サービスとしてのバリデーションを提供できます。このアプローチにより、小規模事業者にとって構造化されたバリデーションがより達成しやすくなり、専門チームをゼロから構築する必要性が低減されます。また、サプライヤーが大規模顧客に対してセキュリティ要件が一貫して対処されているという証拠を提供することも可能になります。

エンドユーザー産業別:
水道・廃水処理の緊急性が高まる産業製造は2026年の収益の27.56%を占めました。このセクターは、密度の高い資産ベース、価値ある生産上の知的財産、および計画外の中断による高コストにより、OTセキュリティバリデーション市場の中心的な購買グループであり続けています。Dragosは、2025年に製造業が観測された産業ランサムウェア被害者の3分の2以上を占めたと報告しました。エネルギー、ユーティリティ、および石油・ガスも、北米のNERC CIPや欧州エネルギー事業者向けのNIS2を含む規制要件により需要を維持しています。化学および製薬は、安全機能を妨げないテスト手法を通じて安全計装システムを保護する必要があります。輸送、物流、および政府機関は、文書化されたセキュリティ制御への需要を追加しています。
水道・廃水処理は2032年までに22.48%のCAGRで成長する見込みです。インターネットに接続されたPLCへのサイバー攻撃が2026年7月26日と27日に30以上のミネソタ州の水道システムに影響を与え、その後少なくとも7州のユーティリティに影響を与えました。FBIとEPAは、攻撃者がRockwell Automation MicroLogix 1100および1400シリーズのPLCを標的にし、アクセス認証情報を変更し、1件のケースではシャットダウンおよびアラーム機能に影響するロジックを変更したと警告しました。[2] 深圳の2025年仕様は水道インフラに対して段階的なICSセキュリティ要件を確立しており、規制活動が北米を超えて広がっていることを示しています。これらの出来事は、処理運用を中断しないバリデーションへの需要を高めています。このセクターは、アクティブテストが不適切な場合に、密度の高い資産ベース、価値ある生産上の知的財産、およびアクティブテストの高コストに対して、パッシブ評価と攻撃経路レビューを使用できます。OTセキュリティバリデーション市場は、アクセス経路と安全関連の制御境界が適切に保護されているかどうかを示すことで、水道事業者をサポートできます。
地域分析
北米OTセキュリティバリデーション市場
北米は2026年の収益の36.15%を占めました。北米のOTセキュリティバリデーション市場は、一括電力システム事業者向けのNERC CIP監査サイクルおよび米国のSEC 8-Kサイバーインシデント開示規則によって支えられています。CIRCIAの施行規則は2026年9月に予定されており、水道、エネルギー、製造、輸送の各セクターにわたって報告要件が拡大される見込みです。カナダは重要インフラおよびエネルギーサイバーセキュリティガイダンスを通じて需要を追加しており、成熟したマネージドサービスプロバイダー基盤が中堅産業企業のバリデーション業務を支援しています。
ヨーロッパOTセキュリティバリデーション市場
ヨーロッパはドイツ、フランス、英国、イタリアが牽引する第2位の地域市場です。ドイツのNIS2UmsuCGは2025年12月6日に施行され、セグメンテーション、資産インベントリ、インシデント報告を含むOT環境のリスク管理を義務付けており、24時間以内の初期通知要件が設けられています。フランスは2025年にガイダンスを更新し、製造業者および重要インフラ事業者向けにIEC 62443との整合性を強化しました。サイバーレジリエンス法は2027年12月から産業用接続製品に対するメーカーの責任を追加し、セキュリティ報告義務は2026年9月に開始されます。
アジア太平洋、中東および南米OTセキュリティバリデーション市場
アジア太平洋地域は2032年までに22.77%のCAGRで成長すると予測されています。日本の経済産業省は2025年6月に半導体デバイス工場向けのOTセキュリティガイドラインを発行し、SEMI E187、SEMI E188、およびNIST CSF 2.0に準拠しています。中国のMLPS 2.0は国有企業にOTセキュリティ予算の確保を義務付けており、深圳の水道仕様はこうした要件の地域実装を示しています。JPCERTの2026年3月のICSセキュリティカンファレンスでも、日本の製造業に対るランサムウェアの継続的な圧力が強調されました。韓国のスマート製造の拡大、インドの重要インフラの近代化、サウジアラビア、UAE、ブラジルへの投資は、エネルギー、公益事業、産業インフラにおける追加的な機会を生み出しています。
競合ランドスケープ
市場集中度
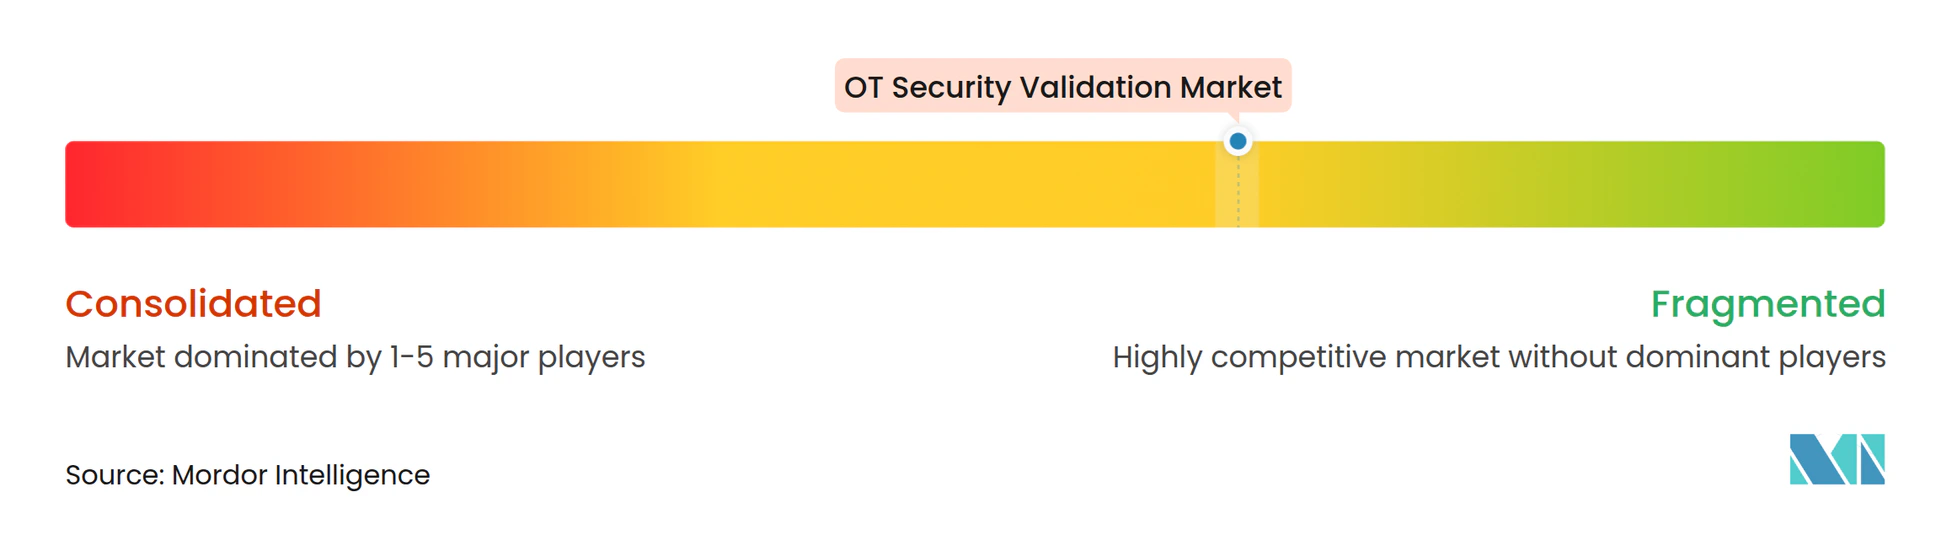
OTセキュリティバリデーション市場は中程度から分散した集中度を持っています。Claroty、Dragos、Nozomi Networks、およびTXOne Networksは専門的なOTベンダーとして競合し、TenableとArmisはより広範なエクスポージャー管理プラットフォームをOTへと拡張しています。スペシャリストは産業プロトコルカバレッジとOT固有の脅威インテリジェンスで差別化しています。より広範なベンダーはITとOTの統合可視性で差別化しています。購買者はまた、製品がプラントチーム、セキュリティチーム、およびガバナンス機能に対して証拠を提供できるかどうかも評価します。
AI支援評価は現在、OTセキュリティバリデーション市場における一般的な競争力となっています。Clarotyは2026年5月に調査・対応ワークフロー向けのCPS(サイバーフィジカルシステム)ネイティブAIセキュリティエージェントとしてClaireを発表しました。[3] Nozomi Networksは2026年1月にOTおよびIoTセキュリティチーム向けのプライベートアシスタントとしてVantage IQを導入し、Dragosは2026年6月に検知、調査、および修復をサポートするEmberAIを発表しました。
Accentureは2026年6月にrunZeroおよびNetRiseの買収とともにDragosへのマジョリティ投資を完了しました。Dragosは2026年9月にrunZeroおよびNetRiseの買収を完了しました。結果として生まれたオファリングは、資産可視性、ネットワーク検知、ファームウェア分析、およびインシデント対応にわたります。中小企業向けバリデーションサービス、接続性が限られた海事・輸送環境、およびソフトウェア部品表バリデーションに機会が残っています。ベンダーはまた、物理層の可視性とデジタルツインを使用して、運用を中断することなくリスクを評価しています。
OTセキュリティバリデーション産業リーダー
-
Dragos, Inc.
-
Claroty Ltd.
-
Nozomi Networks Inc.
-
Forescout Technologies, Inc.
-
Waterfall Security Solutions Ltd.
- 注:主要企業の掲載順は順位を示すものではありません。
OTセキュリティバリデーション市場 このレポートでカバーされる企業
- Dragos, Inc.
- Claroty Ltd.
- Nozomi Networks Inc.
- TXOne Networks Inc.
- Waterfall Security Solutions Ltd.
- Radiflow Ltd.
- SCADAfence Ltd.
- OTORIO Ltd.
- SecurityGate.io, Inc.
- Langner, Inc.
- Mission Secure, Inc.
- Rhebo GmbH
- Shield-IoT Ltd.
- Cydome Security Ltd.
- SIGA OT Solutions, Inc.
- Ordr, Inc.
- RunZero, Inc.
- Phosphorus Cybersecurity Inc.
- Armis Security Ltd.
- Tenable Holdings, Inc.
最近の産業開発事情 OTセキュリティバリデーション市場
- 2026年9月:DragosはAccentureのマジョリティ投資の完了に伴い、NetRiseおよびrunZeroの買収を正式に完了しました。統合されたxOTプラットフォームは、接続デバイスの可視性、ネットワーク検知、ファームウェアおよびソフトウェアサプライチェーン分析、およびインシデント対応にわたり、NERC CIP、NIS2、およびTSAコンプライアンス要件に整合した単一プラットフォームからIT、OT、クラウド、およびソフトウェアサプライチェーン層を観察・防御することを組織に可能にします。
- 2026年9月:Nozomi NetworksはNozomi Compassを発表しました。これはVantageサイバーフィジカルセキュリティプラットフォームを支えるリアルタイム資産インテリジェンスに直接構築されたOTネイティブの資産・サービス管理プラットフォームです。Compassは、AIによって数分に短縮された脆弱性発見と、OTワークフロー向けに設計されていないスプレッドシートやITチケットツールを通じて行われていた修復アクションとの間の運用上のギャップに対処します。
- 2026年9月:TXOne NetworksはSEMICON Taiwanで次世代エッジネットワーキングソリューションとvEdgeIPS Proを発表し、同社初の仮想アプライアンスラインを導入し、物理ハードウェアから仮想化OTインフラへのインライン・フェイルセーフ保護を拡張しました。発見、評価、保護フレームワーク全体にわたる4つの新しいAI搭載機能を備えています。
- 2026年6月:Accentureは、Accentureの既存の10 ビリオン 米ドルのサイバーセキュリティビジネスを基盤とて、runZeroおよびNetRiseの完全買収と組み合わせてDragosのマジョリティ株式の取得を発表しました。この取引は、重要インフラおよび産業運用に対するエンドツーエンドのOTセキュリティカバレッジを生み出し、規模に応じた統合されたxOT防御の必要性に対応します。
グローバルOTセキュリティバリデーション場レポートスコープ
OTセキュリティバリデーション市場は、運用技術(OT)環境全体にわたるサイバーセキュリティ制御、設定、脆弱性、セグメンテーションポリシー、攻撃経路、およびセキュリティポスチャーの有効性を評価、検証、テスト、および継続的にバリデーションするために使用されるソフトウェアソリューションおよびプロフェッショナルサービスから生成される収益で構成されています。これらのソリューションは、産業組織がサイバーレジリエンスを評価し、セキュリティ制御を検証し、悪用可能な弱点を特定し、規制コンプライアンスをサポートし、産業制御システム(ICS)、SCADAシステム、分散制御システム(DCS)、プログラマブルロジックコントローラー(PLC)、およびその他の重要インフラ資産にわたる運用上のサイバーリスクを低減するのに役立ちます。
OTセキュリティバリデーション市場レポートは、コンポーネント(ソリューション、サービス)、バリデーションタイプ(資産発見・インベントリバリデーション、脆弱性評価・悪用可能性バリデーション、ペネトレーションテストおよび敵対者シミュレーション、ネットワークセグメンテーションおよび攻撃経路バリデーション、その他のバリデーションタイプ)、展開モード(オンプレミス、クラウド、ハイブリッド)、組織規模(大企業、中小企業)、エンドユーザー産業(産業製造、エネルギー・ユーティリティ、石油・ガス、化学・製薬、輸送・物流、水道・廃水処理、政府・行政、その他のエンドユーザー産業)、および地域(北米、南米、ヨーロッパ、アジア太平洋、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| ソリューション |
| サービス |
| 資産発見・インベントリバリデーション |
| 脆弱性評価・悪用可能性バリデーション |
| ペネトレーションテストおよび敵対者シミュレーション |
| ネットワークセグメンテーションおよび攻撃経路バリデーション |
| その他のバリデーションタイプ |
| オンプレミス |
| クラウド |
| ハイブリッド |
| 大企業 |
| 中小企業 |
| 産業製造 |
| エネルギー・ユーティリティ |
| 石油・ガス |
| 化学・製薬 |
| 輸送・物流 |
| 水道・廃水処理 |
| 政府・行政 |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| 南米 | ブラジル |
| アルゼンチン | |
| メキシコ | |
| その他の南米 | |
| ヨーロッパ | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| ロシア | |
| その他のヨーロッパ | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| その他のアフリカ |
| コンポーネント別 | ソリューション | |
| サービス | ||
| バリデーションタイプ別 | 資産発見・インベントリバリデーション | |
| 脆弱性評価・悪用可能性バリデーション | ||
| ペネトレーションテストおよび敵対者シミュレーション | ||
| ネットワークセグメンテーションおよび攻撃経路バリデーション | ||
| その他のバリデーションタイプ | ||
| 展開モード別 | オンプレミス | |
| クラウド | ||
| ハイブリッド | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| エンドユーザー産業別 | 産業製造 | |
| エネルギー・ユーティリティ | ||
| 石油・ガス | ||
| 化学・製薬 | ||
| 輸送・物流 | ||
| 水道・廃水処理 | ||
| 政府・行政 | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| メキシコ | ||
| その他の南米 | ||
| ヨーロッパ | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| ロシア | ||
| その他のヨーロッパ | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
OTセキュリティバリデーション市場の規模はどのくらいですか?
OTセキュリティバリデーション市場規模は、2027年の2.52 ビリオン 米ドルから2032年までに6.76 ビリオン 米ドルに達すると予測されており、CAGRは21.82%です。
OTセキュリティバリデーション支出をリードするコンポーネントはどれですか?
ソリューションが2026年収益の70.22%でリードしています。その役割には、産業事業者向けの自動化された資産発見、脆弱性評価、セグメンテーションテスト、およびコンプライアンスレポートが含まれます。
運用技術においてパッシブテスト手法が重要な理由は何ですか?
パッシブ手法は、PLCやリアルタイム制御システムを不安定にする可能性のあるプローブを送信することなく、トラフィック、資産、および境界違反を評価できます。
最も急速に成長している展開アプローチはどれですか?
クラウド展開は2032年までに23.36%のCAGRで成長する見込みです。
最も急速に成長しているエンドユーザーセクターはどれですか?
水道・廃水処理は2032年までに22.48%のCAGRで成長する見込みです。インターネット接続型PLCへの攻撃に対する懸念とセキュリティ要件の拡大が、非破壊的なバリデーション手法の採用を支援しています。
最も高い成長が予測されている地域はどこですか?
アジア太平洋地域は2032年までに22.77%のCAGRで拡大する見込みです。産業のデジタル化、国家安全保障フレームワーク、および近代化プログラムが地域全体の需要を支援しています。