
OT脅威インテリジェンス市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
| 市場規模 (2027) | 2.77 十億米ドル |
| 市場規模 (2032) | 7.22 十億米ドル |
| 成長率 (2027 - 2032) | 21.15 % |
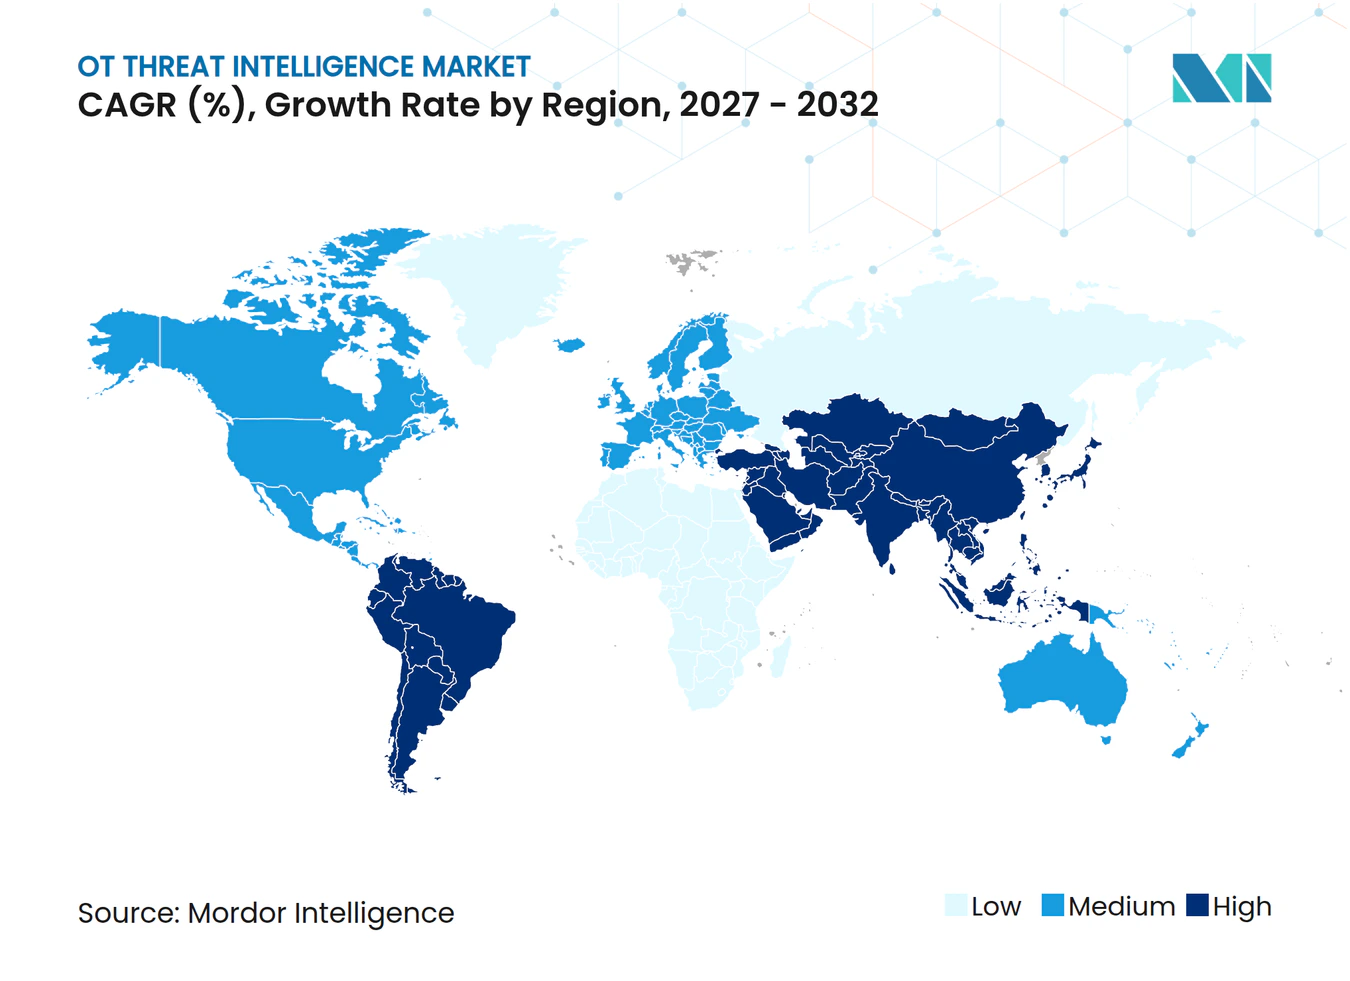
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor IntelligenceによるOT脅威インテリジェンス市場分析
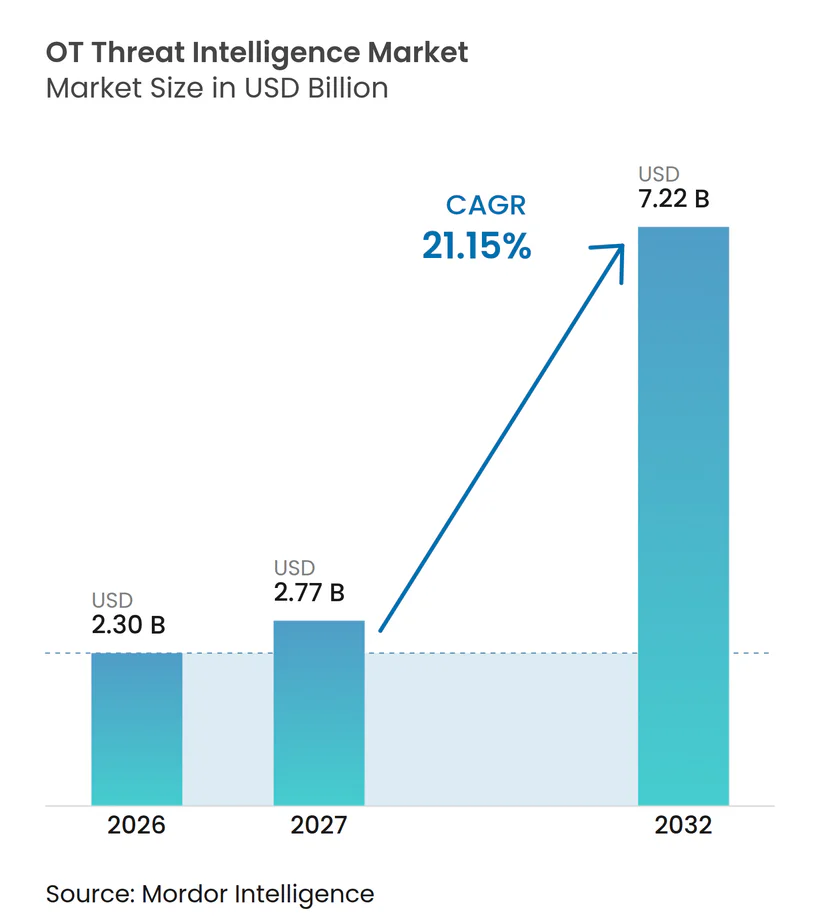
OT脅威インテリジェンス市場規模は2026年に2.30 ビリオン 米ドルであり、2032年までに7.22 ビリオン 米ドルに達すると予測されており、2027年から2032年にかけてCAGR 21.15%で拡大します。産業システムへの攻撃の増加により、脅威インテリジェンスは専門的な能力から資産所有者にとっての運用上の要件へと移行しています。規制上の監視義務、サイバー保険の要件、および接続された産業環境が、資産コンテキストと攻撃者の活動を結びつけるプラットフォームへの需要を強化しています。OT脅威インテリジェンス市場はまた、マネージドデリバリーモデルからも恩恵を受けており、これにより内部セキュリティチームが限られているオペレーターにとって専門的な監視がよりアクセスしやすくなっています。プラットフォームベンダーは、より広範なデバイス可視性、産業プロトコルカバレッジ、およびITとOTのセキュリティワークフローを連携させる統合機能を通じて、自社のポジションを強化しています。レガシーインフラ、高いレトロフィットコスト、プロセスとサイバーセキュリティの両方の経験を持つ人材不足が、引き続き展開ペースを制限しています。
主要レポートのポイント
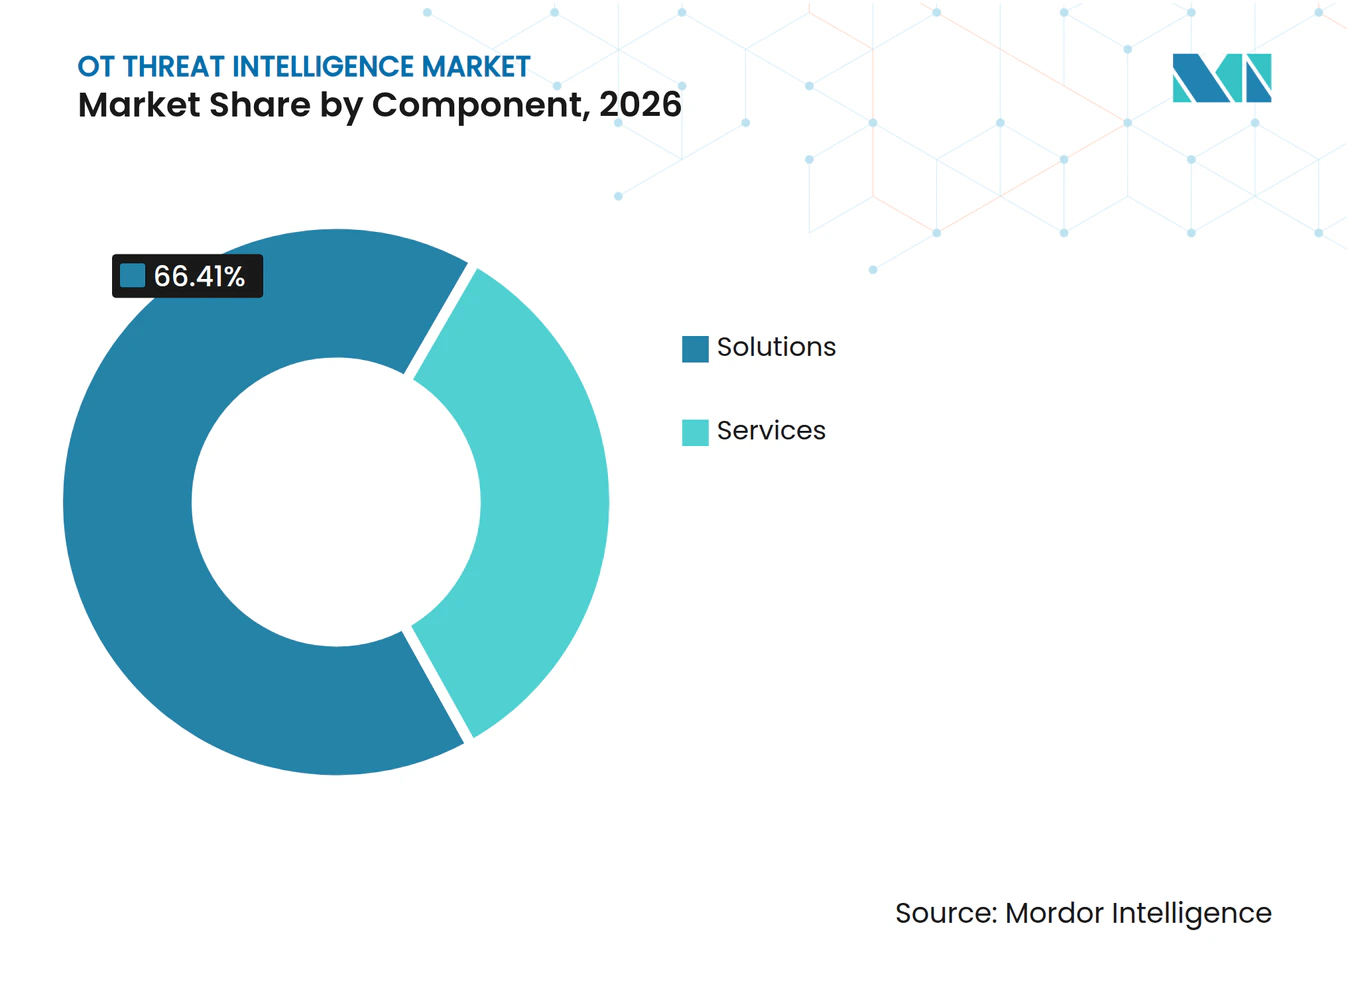
- コンポーネント別では、ソリューションが2026年のOT脅威インテリジェンス市場シェアの66.41%を占め、サービスは2032年までにCAGR 22.65%で拡大すると予測されています。
- 展開モード別では、オンプレミスシステムが2026年のOT脅威インテリジェンス市場規模の68.19%を占め、クラウド展開は2032年までにCAGR 22.91%で成長すると予測されています。
- アプリケーション別では、脅威検知・監視が2026年のOT脅威インテリジェンス市場の59.10%を占め、インシデントレスポンスとフォレンジックスは2032年までにCAGR 22.34%で拡大すると予測されています。
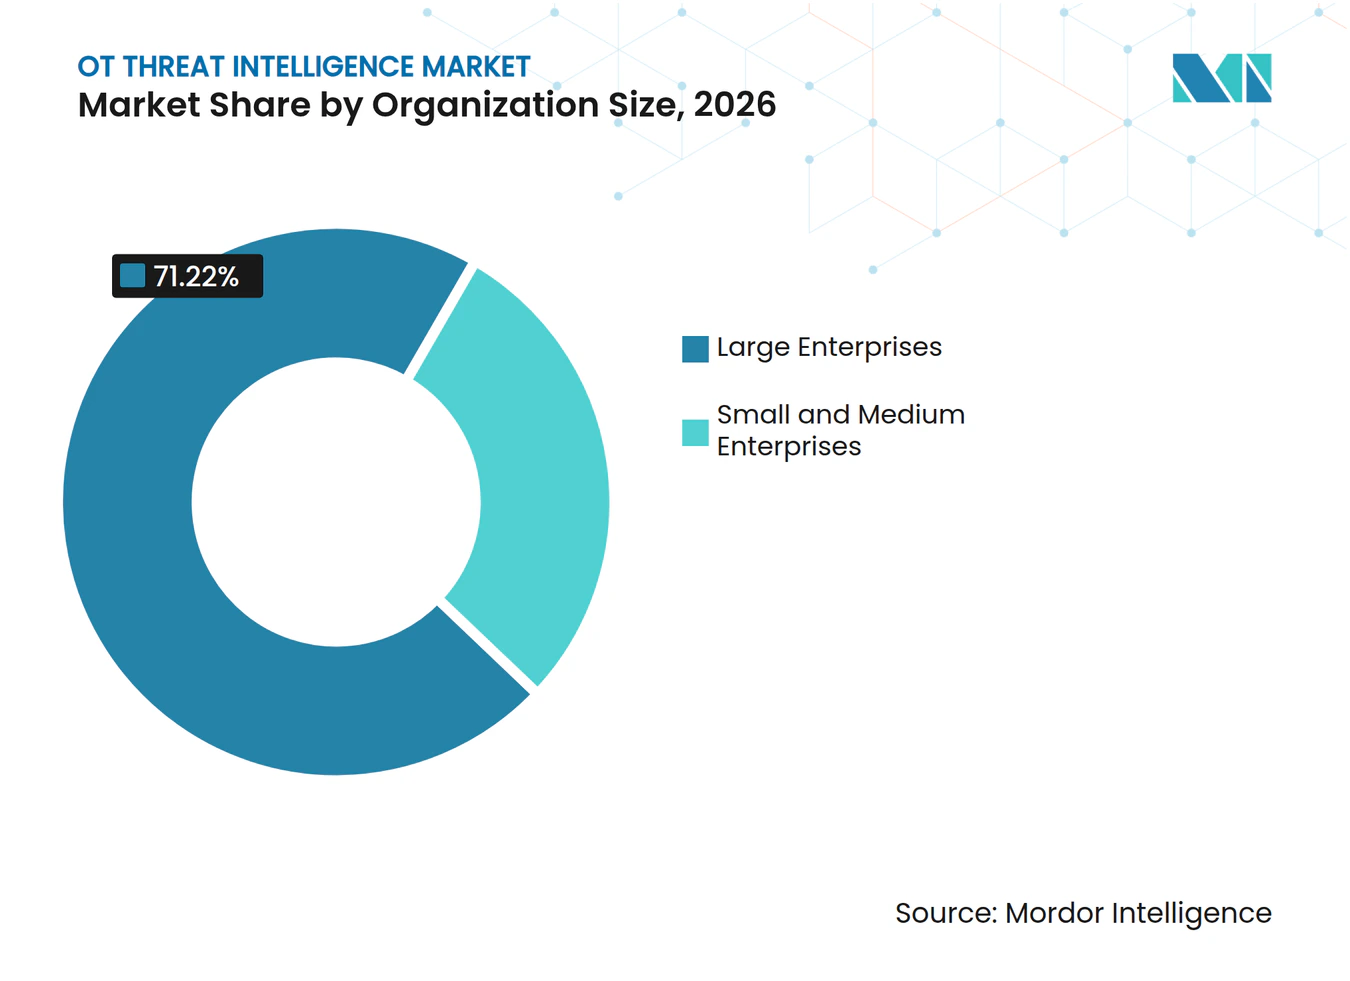
- 組織規模別では、大企業が2026年のOT脅威インテリジェンス市場の71.22%を占め、中小企業は2032年までにCAGR 23.29%で成長すると予測されています。
- エンドユーザー産業別では、産業製造が2026年のOT脅威インテリジェンス市場の28.19%を占め、エネルギー・公益事業は2032年までにCAGR 21.78%で拡大すると予測されています。
- 地域別では、北米が2026年の市場の35.41%を占め、アジア太平洋地域は2032年までにCAGR 22.06%で成長すると予測されています。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | CAGRへの影響(概算)% | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| 重要インフラへのサイバー攻撃の激化 | +5.5% | グローバル、北米・欧州・中東に集中 | 短期(2年以内) |
| IT-OT統合による産業攻撃対象領域の拡大 | +4.8% | グローバル、北米およびアジア太平洋地域の製造拠点で高強度 | 中期(2〜4年) |
| 重要インフラのサイバーセキュリティに関する規制上の義務 | +3.6% | 北米およびEUが中核、アジア太平洋地域の国家フレームワークへ拡大 | 中期(2〜4年) |
| 産業用IoT、遠隔操作、予知保全の拡大 | +2.8% | アジア太平洋地域および北米の産業ゾーン | 長期(4年以上) |
| 実証可能なOTレジリエンスに対するサイバー保険および調達要件 | +1.2% | 北米およびEU、アジア太平洋地域への波及あり | 短期(2年以内) |
| 安全リティカルネットワークにおけるアラートノイズを低減する資産コンテキスト化インテリジェンス | +0.6% | グローバル | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
重要インフラへのサイバー攻撃の激化
産業制御システムへの攻撃により、重要インフラ環境における運用上の意思決定を支援するインテリジェンスの必要性が高まっています。2026年の連邦勧告では、エネルギー、水道、政府環境におけるRockwell Automation Allen-Bradley PLC、Schneider Electric Modicon コントローラー、Siemens S7-1200システムを標的とした活動が説明されました。報告されたインシデントには運用上の混乱と財務的損失が含まれており、攻撃が情報システムだけでなく物理的プロセスにも影響を与える可能性があることを示しています。OT脅威インテリジェンス市場は、産業資産を攻撃者の行動と脆弱性コンテキストに結びつける製品を提供することで、このリスクに対応しています。オペレーターがどのデバイスまたはプロセスに即時の注意が必要かを判断しなければならない場合、一般的な脅威フィードの価値は低くなります。したがって、産業オペレーターは、監視対応、および復旧計画を支援できる優先度付けされたインテリジェンスを必要としています。
IT-OT統合による産業攻撃対象領域の拡大
エンタープライズネットワークと運用環境の接続により、産業施設全体の攻撃対象領域が拡大しています。Dragosは、産業組織を標的とするランサムウェアグループが2024年の80から2025年には119に増加し、3,300以上の組織に影響を与え、製造業者が被害者の大半を占めたと報告しました。同レポートでは、IT環境から始まり、その後運用システムへと移行する攻撃経路についても説明されています。OT脅威インテリジェンス市場は、セキュリティチームがこれらの経路を両ドメインにわたって接続するのを支援できるため、関連性を高めています。クラウドサービス、リモート管理ツール、およびアイデンティティシステムにより、ITとOTの間の従来の分離がさらに弱まっています。デバイス、ネットワーク、およびアイデンティティシグナルを相関させるプラットフォームは、産業運用に影響を与える前にチームが活動を検知するのに役立ちます。
重要インフラのサイバーセキュリティに関する規制上の義務
拘束力のあるサイバーセキュリティ要件が、裁量的な情報技術予算の外で持続的な需要を生み出しています。連邦エネルギー規制委員会は2025年7月に信頼性基準CIP-015-1を承認し、一括電力システム資産の電子セキュリティ境界内での内部ネットワークセキュリティ監視を義務付けました。CISAおよび英国国家サイバーセキュリティセンターも2026年1月に運用技術向けの8つのセキュアコネクティビティ原則を発行しました。[1] これらの要件により、監査可能な資産インベントリ、監視記録、およびインシデントレスポンスの証拠の価値が高まります。OT威インテリジェンス市場は、可視性とリスク優先順位付けおよびドキュメンテーションを組み合わせることで、これらのニーズを支援します。したがって、コンプライアンスプログラムは、産業組織がセキュリティ投資を正式化するための経路となっています。
産業用IoT、遠隔操作、予知保全の拡大
産業用モノのインターネットの展開、遠隔操作、および予知保全により、保護が必要な接続システムの数が拡大しています。NTTと東芝は2025年11月、20ミリ秒の制御サイクル内でクラウドベースのPLCを通じて300km離れた生産設備のリモート制御を実証しました。この実証は、分散制御アーキテクチャがレイテンシ、設定エラー、または悪意ある干渉の影響をどのように増大させるかを示しています。IEC PAS 62443-1-6:2025は、IEC 62443フレームワーク内で産業用IoTセキュリティ要件に対応しています。OT脅威インテリジェンス市場は、異種産業プロトコルからのデータを解釈し、レビューが必要な活動を特定することで、これらの環境を支援できます。リモートアクセスが拡大するにつれて、プロセスコンテキスト維持しながらアラート量を削減する製品がより有用になるはずです。
制約要因の影響分析*
| 制約要因 | CAGRへの影響(概算)% | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| レガシーPLC、DCS、およびSCADAプロトコルの制約 | -2.4% | グローバル、老朽化した北米・欧州・南米のブラウンフィールドプラントで最も深刻 | 中期(2〜4年) |
| 高いレトロフィットコストと運用中断リスク | -1.6% | グローバル、アジア太平洋地域および南米のSME集中型産業クラスターで最も深刻 | 中期(2〜4年) |
| OT特有のサイバーセキュリティおよびプロセス安全人材の不足 | -0.9% | グローバル、アジア太平洋地域および中東で深刻なギャップ | 長期(4年以上) |
| テレメトリの制限と不完全な産業資産インベントリ | -0.6% | グローバル、特にブラウンフィールドOT展開において | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
レガシーPLC、DCS、およびSCADAプロトコルの制約
1990年代および2000年代に設置された多くのPLCは、暗号化、セキュアブート、またはエージェントベースの監視に必要な処理能力を欠いています。これにより、ブラウンフィールドプラントから利用可能なテレメトリが制限され、完全な資産可視性の達成が困難になっています。Siemensは2025年10月にS7-300シリーズを廃止しましたが、レガシーシステムは産業施設全体で依然として一般的です。パッシブ監視は、脆弱なデバイスにソフトウェアを直接配置することを避けるため、これらの環境で有用です。OT脅威インテリジェンス市場は、重要な制御機器を変更せずにトラフィックを監視するベンダーに機会を提供しています。古いプロトコルは認証、ログ記録、または診断機能が限られているため、不完全なデータは引き続き障壁となります。
高いレトロフィットコストと運用中断リスク
セキュリティのレトロフィットには、多くのオペレーターが受け入れ難いと感じる設備投資と計画的なダウンタイムが必要になる場合があります。TXOne Networksは2026年に、OTセキュリティ意思決定者の54%がレガシー機器との互換性を主要な制約として挙げ、38%が高い交換コストを主要な障壁として挙げたと報告しました。サイバーセキュリティスコープを含む中規模の廃水処理プラントのレトロフィットには、80,000米ドルから400,000米ドルの設備投資が必要になる場合があります。大規模な自治体施設では、1 ミリオン 米ドルから3 ミリオン 米ドルが必要になる場合があります。パッシブ監視を使用するマネージドサービスは、大規模なネットワーク再構成を回避することで中断を軽減できます。したがって、OT脅威インテリジェンス市場は、プロバイダーが運用メンテナンスウィンドウに合わせた段階的な展開アプローチを提供する場合に恩恵を受けることができます。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:
ソリューションが統合産業インテリジェンスをリードソリューションは2026年のOT脅威インテリジェンス市場の66.41%を占め、資産発見、脆弱性コンテキスト、および脅威検知を組み合わせたプラットフォームへの需要を反映しています。統合プラットフォームは、複雑な産業環境全体で複数のポイント製品を結合する負担を軽減できます。Modbus、DNP3、OPC UA、PROFINETなどのOTプロトコルは、多くの汎用セキュリティ製品が欠いている専門的な解釈を必要とします。この要件は、産業トラフィックとプロセスコンテキストけに構築されたソリューションを有利にします。サービスの現在の収益は低いですが、2032年までにCAGR 22.65%で成長すると予測されています。マネージド検知・対応契約により、プラントは大規模な内部チームを構築することなく専門的な監視へのアクセスが可能になります。
コンポーネントミックスはまた、プラットフォームライセンスと労働ベースのデリバリーの間の分割を反映しています。ソリューションは、複数のサイトにわたって資産、エクスポージャー、脅威、および運用上の優先事項の共有ビューを作成できます。また、別々の責任を持つセキュリティチームとエンジニアリングチームの重複作業を削減する可能性もあります。DragosはEmberAIが同社のOTインテリジェンスファブリック上で動作し、600以上のプロトコルにわたる調査をサポートすると述べました。このような機能は、ユーザーが産業イベントのより迅速な評価を必要とする場合に、組み込みインテリジェンスへの価値をシフトさせる可能性があります。オペレーターがセキュリティスタッフを欠いている場合やインシデントレスポスサポートが必要な場合、サービスは引き続き重要です。産業組織は技術リソースとリスク許容度において大きく異なるため、OT脅威インテリジェンス産業は両モデルを維持する可能性が高いです。


展開モード別:
オンプレミスの制御とクラウドの柔軟性オンプレミスシステムは2026年のOT脅威インテリジェンス市場の68.19%を占め、高い重要性を持つ環境でのローカル制御に対する長年の選好を反映しています。多くのプラントエンジニアは、インターネットルーティング可能な接続を通じて生の運用テレメトリを送信することに依然として慎重です。この懸念は、エアギャップの慣行や厳格なセキュリティ手順を持つ環境で特に強いです。クラウド展開は2032年までにCAGR 22.91%で拡大すると予測されています。マージドクラウドサービスにより、小規模なオペレーターはローカルハードウェアへの同等の投資なしに高度な検知が可能になります。したがって、OT脅威インテリジェンス市場は、顧客がローカル、クラウド、またはハイブリッドの運用モデルを選択できるオプションへと移行しています。
展開の選択は、リスク許容度、利用可能な接続性、および運用データの場所によって異なります。オンプレミス展開は、レイテンシ、データ主権、またはプロセスの機密性が重要な場合にローカル処理をサポートできます。クラウドデリバリーは、セキュアな接続が利用可能な場合に、更新、アナリストアクセス、およびマルチサイト監視を簡素化できます。ハイブリッドモデルは、施設内で機密性の高い収集機能を維持しながら、より広範なレビューのために集中型分析を使用できます。Platform 3.1により、DragosはセンサーでネイティブにLinuxエージェントを導入しました。[2] このアプローチは、ベンダーが柔軟な展開のために製品を適応させている方法を示しています。プラットフォーム設計が単一のアーキテクチャを強制しない場合、OT脅威インテリジェンス市場は顧客基盤を拡大できます。
アプリケーション別:
検知が基盤となるユースケースとして継続脅威検知・監視は2026年のOT脅威インテリジェンス市場の59.10%を占め、最大のアプリケーションとなっています。継続的な検知は、脆弱性の優先順位付け、インシデントレスポンス、およびコンプライアンス作業に必要な証拠を提供します。産業システムは、多くのプロトコルがリッチなネイティブログや異常ベースラインを欠いているため、独自の監視上の課題を提示します。攻撃者は、従来のITイベントに似ていない方法でプロセス変数を操作できます。インシデントレスポンスとフォレンジックスは2032年までにCAGR 22.34%で成長すると予測されています。この成長は、イベントを再構築し、復旧への準備を実証し、インデント後のドキュメント要件を満たす必要性を反映しています。
資産インベントリが改善し、オペレーターが接続デバイスへの可視性を高めるにつれて、エクスポージャー管理はより有用になっています。Forescoutは2025年に2,155の脆弱性をカバーする508件のICS勧告を報告しました。リスクベースの優先順位付けにより、チームは生産、安全、または重要なサービスに影響を与える可能性のある脆弱性に集中できます。監視とインシデント報告の要件が増加するにつれて、コンプライアンスと監査準備は引き続き関連性を持ちます。したがって、アプリケーションの需要はアラートを超えて、証拠管理とレスポンス調整を含むように拡大しています。OT脅威インテリジェンス市場は、低価値の通知で運用チームを圧倒することなく、これらの関連タスクをサポートする必要があります。技術的な発見を運用上の影響にマッピングする製品は、スタッフが限られた環境で優位性を持つはずです。
組織規模別:
大企業がスケールを保持し、中小企業がアクセスを獲得大企業は2026年のOT脅威インテリジェンス市場の71.22%を占めており、これは複雑で地理的に分散した産業ポートフォリオを運営しているためです。エネルギーオペレーター、化学メーカー、石油・ガス会社は、多くの施設にわたる集中型可視性を必要とする場合があります。これらの顧客は一般的に、マルチサイトの正規化、カスタマイズされたインテリジェンスフィード、および専任のレスポンスサポートを必要とします。このような要件は、広範なプロトコルカバレッジと確立されたデリバリー能力を持つベンダーを有利にします。中小企業は2032年までにCAGR 23.29%で拡大すると予測されています。この成長は、より小規模な産業サプライヤーにますます到達している保険、調達、および顧客要件を反映しています。
中小企業はまた、従来のセキュリティ展開が困難になる可能性があるレガシー機器環境でより大きな存在感を持っています。クラウドデリバリーのマネージドインテリジェンスにより、以前は高度な監視へのアクセスを制限していた資本障壁を削減できます。パッシブセンサーは、頻繁なネットワーク変更に耐えられない施設により適している場合があります。OT脅威インテリジェンス市場は、よりシンプルな価格設定、限定的なスコープのサービス、および実践的な実装サポートを通じてこのニーズに応えることができます。大企業は複雑な要件と大きな契約価値を生み出す運用を持つため、引き続き重要です。しかし、中小企業の採用により、少数の主要な産業オペレーターを超えてアドレス可能なベースが拡大します。展開とサポートをこれらのバイヤーに合わせたベンダーは、OT脅威インテリジェンス産業において意味のあるポジションを構築できます。

エンドユーザー産業別:
製造業がリード、エネルギー・公益事業が加速産業製造は2026年のOT脅威インテリジェンス市場の28.19%を占め、接続されたエンジニアリングワークステーションと生産システムの大規模な設置ースに支えられています。製造施設はエンタープライズネットワークとPLCプログラミングインターフェースを接続することが多く、ラテラルムーブメントの経路を作り出しています。Dragosは、2025年にOTランサムウェアの影響を受けた組織の大半を製造業者が占めたと報告しました。このエクスポージャーにより、継続的な可視性と資産レベルの検知がプラントオペレーターにとって重要になっています。エネルギー・公益事業は2032年までにCAGR 21.78%で拡大すると予測されています。グリッドおよびパイプラインシステムは直接的な標的リスクに直面しており、監視要件がますます正式化されています。
石油・ガス、輸送・物流、化学・医薬品も制御システムセキュリティの強化に対する圧力が高まっています。これらの資産は遠隔地で運用され、継続的に稼働し、または重要なサプライチェーンを支援する場合があります。鉱業・金属、水道・廃水処理、およびその他のユーザーは、ランサムウェアグループがより広範な産業運用を標的にするにつれて需要を追加しています。連邦エネルギー規制委員会のCIP-015-1基準は、関連する一括電力システム資産に対する明確な監視要件を提供しています。これらの要件により、インテリジェンスプラットフォームは個別の技術購入ではなく、継続的な運用ガバナンスの一部となる可能性があります。OT脅威インテリジェンス市場は、これらの垂直市場にわたる多様な資産タイプ、プロトコル、およびコンプライアンス要件に対応する必要があります。
地域分析
南北アメリカのOT脅威インテリジンス市場
北米は2026年のOT脅威インテリジェンス市場において35.41%のシェアを占め、成熟した規制環境と重要インフラ事業者の高密度な集積によって支えられている。NERC CIPの要件、パイプラインセキュリティ指令、および連邦政府のガイダンスにより、継続的な監視と迅速なインシデント報告への注目が高まっている。米国は、エネルギー、水道、製造、および輸送インフラが広範に整備されていることから、地域需要の最大シェアを占めている。国内の確立したベンダーも、OTセキュリティプラットフォームおよびサービスの幅広いラインアップを顧客に提供している。南米は依然として初期段階の機会にとどまっているが、エネルギーシステムの相互接続が進むにつれ、ブラジルとアルゼンチンが活発な投資地域として台頭しつつある。
ヨーロッパのOT脅威インテリジェンス市場
ヨーロッパはOT脅威インテリジェンス市場において第2位の地域であり、EU NIS2指令および産業セキュリティ要件によって支えられている。NIS2は、対象事業者に対してサイバーセキュリティリスク管理に関するより高い水準を定めている。ドイツは主要な国内市場であり、多くの組織がサイバーセキュリティの監督および重要インフラ保護に関する要件に直面している。英国、フランス、およびイタリアも実質的な産業需要を有している。2025年にサイバー攻撃によって引き起こされた製造業の混乱と、ウクライナにおける継続的な電力網攻撃により、地域全体で運用レジリエンスへの経営層レベルの関心が高まった。こうした状況が、デバイスの可視性の文書化、ネットワーク監視、および産業リスクの優先順位付けが可能な製品への関心を高めている。
アジア太平洋・中東・アフリカのOT脅威インテリジェンス市場
アジア太平洋地域は2032年までに22.06%のCAGRで成長すると予測されており、最も成長の速い地域となっている。日本の積極的なサイバー防衛フレームワークは2026年10月1日に完全施行され、重要インフラ事業者に対してサイバー攻撃を政府に報告することを義務付けている。インドもまた、ネットワークセグメンテーション、継続的な監視、およびインシデント対応を対象とする電力セクターのサイバーセキリティ要件を導入している。中国、韓国、および日本が地域内で最大の国内市場を形成している。中東およびアフリカは、スマートシティプログラムと産業近代化が接続された業務を拡大するにつれ、初期段階の機会を提供している。OT脅威インテリジェンス市場は、現地のセキュリティ能力が基盤となるデジタルインフラよりも緩やかに発展するこれらのプログラムから恩恵を受けることができる。
競合環境
市場集中度
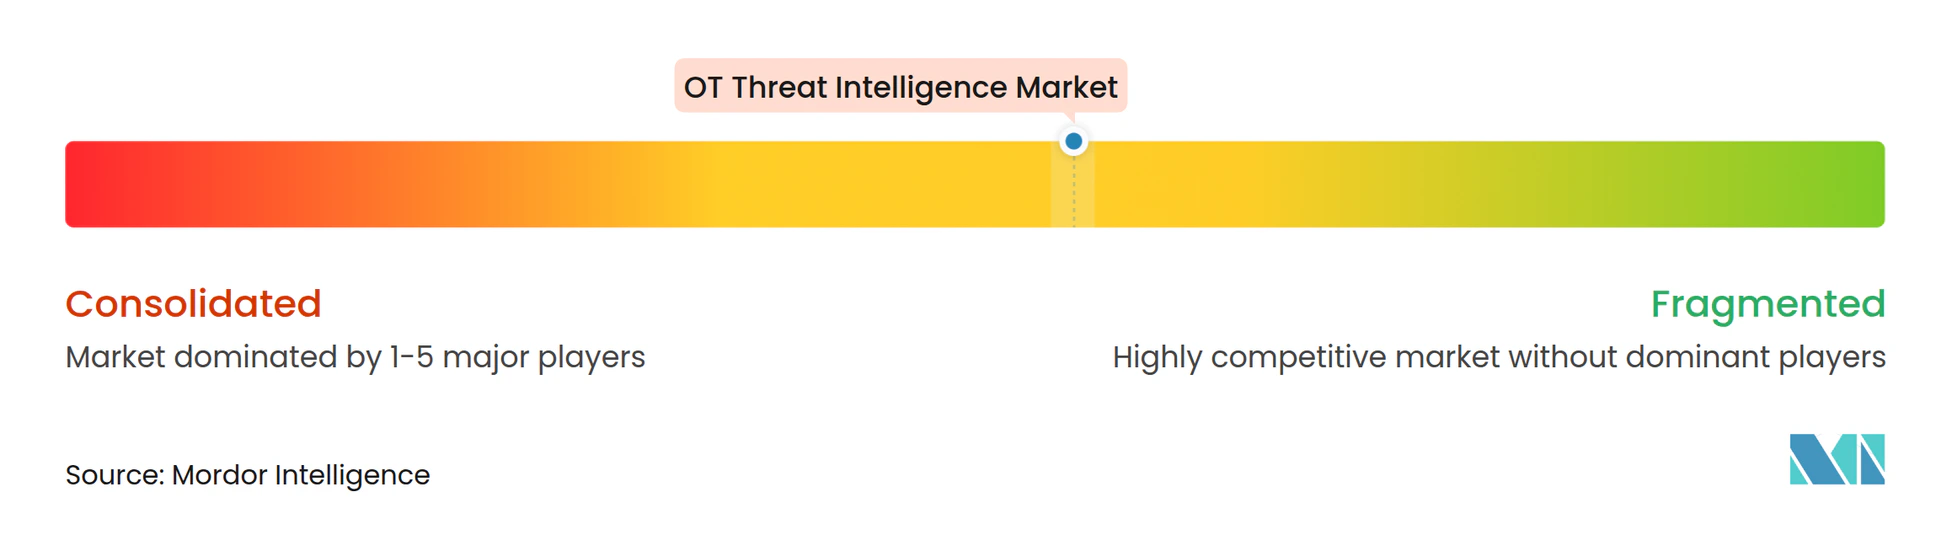
OT脅威インテリジェンス市場は主要プラットフォームプロバイダー間で適度に集中しており、専門ベンダーが特定のセクターと展開ニーズで競合しています。Dragos、Claroty、Nozomi Networksは、産業テレメトリ、プロトコル専門知識、および資産可視性を通じて差別化されたポジションを構築しています。Nozomi Networksは、12,000以上のインストールにわたって1億1,500万以上の産業用およびIoT資産を保護していると報告しました。[3] Dragosは、そのインテリジェンスファブリックが600以上のプロトコルにわたって毎日5ペタバイト以上のOTテレメトリを処理すると述べました。これらのデータリソースは検知品質を強化し、小規模なベンダーが確立されたプラットフォームの幅に匹敵することを困難にします。OT脅威インテリジェンス市場リーダーの競合ポジションは、技術データをプラントおよびセキュリティチームにとって有用なアクションに変換する能力にも依存しています。
Accentureは2026年6月にDragosへの過半数投資を完了し、会社の運営上の独立性を維持しながら重要インフラアカウントにおけるDragosの流通を拡大しました。Dragosはその後2026年9月にrunZeroとNetRiseを買収し、デバイス、ネットワーク、クラウド環境、およびソフトウェアサプライチェーン全体のカバレッジを拡大しました。Clarotyは2026年5月にClaire CPSネイティブAIセキュリティエージェントを導入し、6,500以上のOEMと20,000以上の展開サイトからのデータを活用しました。Nozomi Networksは2026年1月にVantage IQをOTおよびIoTセキュリティチーム向けのプライベートな自社訓練AIアシスタントとして立ち上げました。これらの動きは、大手プロバイダーがAI支援分析、より広範な可視性、およびより接続されたセキュリティオペレーションに投資していることを示しています。OT脅威インテリジェンス市場はまた、IT、OT、IoT、およびクラウドリスクを単の運用モデルで接続する製品へと移行しています。
小規模なベンダーは、特殊な運用要件を持つブラウンフィールドサイトとセクターに機会があります。TXOne Networks、Radiflow、Rhebo、SIGA OT Solutionsは、大規模なネットワーク変更なしに古い機器をサポートできるアプローチに焦点を当てています。Tenableはエンタープライズ脆弱性管理能力をエクスポージャー管理ユースケースに提供しています。地域のマネージドセキュリティプロバイダーは、NIS2関連の義務の下で正式なOTセキュリティプログラムに参入する小規模な欧州オペレーターをサポートできます。競争は、技術の深さ、デリバリー能力、セクター専門知識、およびレガシー資産との連携能力によって形成されています。OT脅威インテリジェンス産業は、広範なプラットフォームがローカルの実装または価格ニーズを満たさない場合、専門プロバイダーに対して引き続き開かれています。
OT脅威インテリジェンス産業リーダー
-
Dragos, Inc.
-
Claroty Ltd.
-
Nozomi Networks Inc.
-
Forescout Technologies, Inc.
-
Waterfall Security Solutions Ltd.
- 注:主要企業の掲載順は順位を示すものではありません。
OT脅威インテリジェンス市場 このレポートでカバーされる企業
- Dragos, Inc.
- Claroty Ltd.
- Nozomi Networks Inc.
- Forescout Technologies, Inc.
- Waterfall Security Solutions Ltd.
- Radiflow Ltd.
- TXOne Networks Inc.
- Mission Secure, Inc.
- Tenable Holdings, Inc.
- Cydome Security Ltd.
- Naval Dome Ltd.
- CyberOwl Ltd.
- Applied Risk B.V.
- Rhebo GmbH
- ORDR, Inc.
- SIGA OT Solutions GmbH
- Seclab Limited
- Otorio Ltd.
- SecurityGate.io, Inc.
- Shield-IoT Ltd.
最近の産業開発事情 OT脅威インテリジェンス市場
- 2026年9月:Dragos, Inc.はAccentureの過半数投資に続き、runZeroとNetRiseを正式に買収し、接続されたデバイス、ネットワーク、クラウド環境、およびソフトウェアサプライチェーン全体で統合された可視性を持つ拡張OTプラットフォームを構築しました。runZeroはエクスポージャー管理を追加し、NetRiseはNERC CIP、NIS2、およびTSAコンプライアンスドキュメンテーションをサポートするファームウェアレベルの可視性を提供します。
- 2026年7月:ClarotyとFrenosは、ClarotyのCPS検知とFrenosのAIネイティブOTペネトレーションテストプラットフォームを統合するパートナーシップを発表し、運用上の中断なしに実際の敵対的行動に対する防御態勢の継続的な検証を可能にしました。
- 2026年6月:DragosはEmberAIを立ち上げました。これは600以上のプロトコルと10年以上の攻撃者追跡にわたるDragosインテリジェンスファブリック上に構築されたOTネイティブAIです。EmberAIは資産と脆弱性の自然言語による調査を可能にし、顧客データは制御されたDragosプラットフォーム展開内で完全に動作します。
- 2026年6月:Accentureはrunzeroとnetrise買収と並行してDragosへの過半数投資を完了し、Dragosの運営上の独立性を維持しながら重要インフラ向けのエンドツーエンドOTセキュリティへのAccentureの100億米ドルのサイバーセキュリティビジネスを拡大しました。
グローバルOT脅威インテリジンス市場レポートの範囲
OT脅威インテリジェンス市場は、運用技術(OT)環境、産業制御システム(ICS)、重要インフラ、および産業用IoTエコシステムのために実用的なサイバー脅威インテリジェンスを収集、分析、コンテキスト化、相関、および提供するソフトウェアソリューションとサービスから生成される収益で構成されています。これらのソリューションは、組織が新興の脅威を特定し、脆弱性を優先順位付けし、脅威ハンティングをサポートし、インシデントレスポンスを改善し、コンプライアンス準備を強化し、脅威アクター、マルウェアキャンペーン、脆弱性、攻撃技術、および産業サイバーリスクに関連するOT固有のインテリジェンスを提供することでサイバーレジリエンスを強化するのに役立ちます。
OT脅威インテリジェンス市場レポートは、コンポーネント(ソリューション、サービス)、展開モード(オンプレミス、クラウド)、アプリケーション(脅威検知・監視、脆弱性優先順位付けとエクスポージャー管理、インシデントレスポンスとフォレンジックス、リスク・コンプライアンス・監査準備、その他のアプリケーション)、組織規模(大企業、中小企業)、エンドユーザー産業(エネルギー・公益事業、産業製造、石油・ガス、輸送・物流、化学・医薬品、鉱業・金属、水道・廃水処理、その他のエンドユーザー産業)、地域(北米、南米、欧州、アジア太平洋、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)で提供されます。
セグメンテーション概要
| ソリューション |
| サービス |
| オンプレミス |
| クラウド |
| 脅威検知・監視 |
| 脆弱性優先順位付けとエクスポージャー管理 |
| インシデントレスポンスとフォレンジックス |
| リスク・コンプライアンス・監査準備 |
| その他のアプリケーション |
| 大企業 |
| 中小企業 |
| エネルギー・公益事業 |
| 産業製造 |
| 石油・ガス |
| 輸送・物流 |
| 化学・医薬品 |
| 鉱業・金属 |
| 水道・廃水処理 |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| 南米 | ブラジル |
| アルゼンチン | |
| メキシコ | |
| その他の南米 | |
| 欧州 | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| ロシア | |
| その他の欧州 | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| その他のアフリカ |
| コンポーネント別 | ソリューション | |
| サービス | ||
| 展開モード別 | オンプレミス | |
| クラウド | ||
| アプリケーション別 | 脅威検知・監視 | |
| 脆弱性優先順位付けとエクスポージャー管理 | ||
| インシデントレスポンスとフォレンジックス | ||
| リスク・コンプライアンス・監査準備 | ||
| その他のアプリケーション | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| エンドユーザー産業別 | エネルギー・公益事業 | |
| 産業製造 | ||
| 石油・ガス | ||
| 輸送・物流 | ||
| 化学・医薬品 | ||
| 鉱業・金属 | ||
| 水道・廃水処理 | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| メキシコ | ||
| その他の南米 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| ロシア | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
OT脅威インテリジェンス市場規模はどのくらいですか?
OT脅威インテリジェンス市場は2026年に2.30 ビリオン 米ドルと評価され、CAGR 21.15%で2032年までに7.22 ビリオン 米ドルに達すると予測されています。
OT脅威インテリジェンスプラットフォームへの需要を牽引しているものは何ですか?
重要インフラへの攻撃、IT-OT統合、規制要件、および接続された産業運用が、コンテキスト型インテリジェンスの必要性を高めています。
OT脅威インテリジェンス需要の最大シェアを占めるコンポーネントはどれですか?
ソリューションは2026年の需要の66.41%を占めており、組織が統合された資産発見、脆弱性コンテキスト、および脅威検知を必要としているためです。
最も速く成長している展開モデルはどれですか?
クラウド展開はマネージドサービスとローカルハードウェア要件の低減に支えられ、2032年までにCAGR 22.91%で拡大すると予測されています。
最も速く拡大しているエンドユーザーセクターはどれですか?
エネルギー・公益事業は直接的な標的リスクと拡大する監視要件により、2032年までにCAGR 21.78%で成長すると予測されています。
最も速く成長すると予測されている地域はどこですか?
アジア太平洋地域は国家サイバーセキュリティフレームワークと接続された産業システムの発展に伴い、2032年までにCAGR 22.06%で拡大すると予測されています。