
Taille et Part du Marché de la Cyber-Renseignement OT
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 2.77 Milliards de dollars |
| Taille du Marché (2032) | 7.22 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 21.15 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du Marché de la Cyber-Renseignement OT par Mordor Intelligence
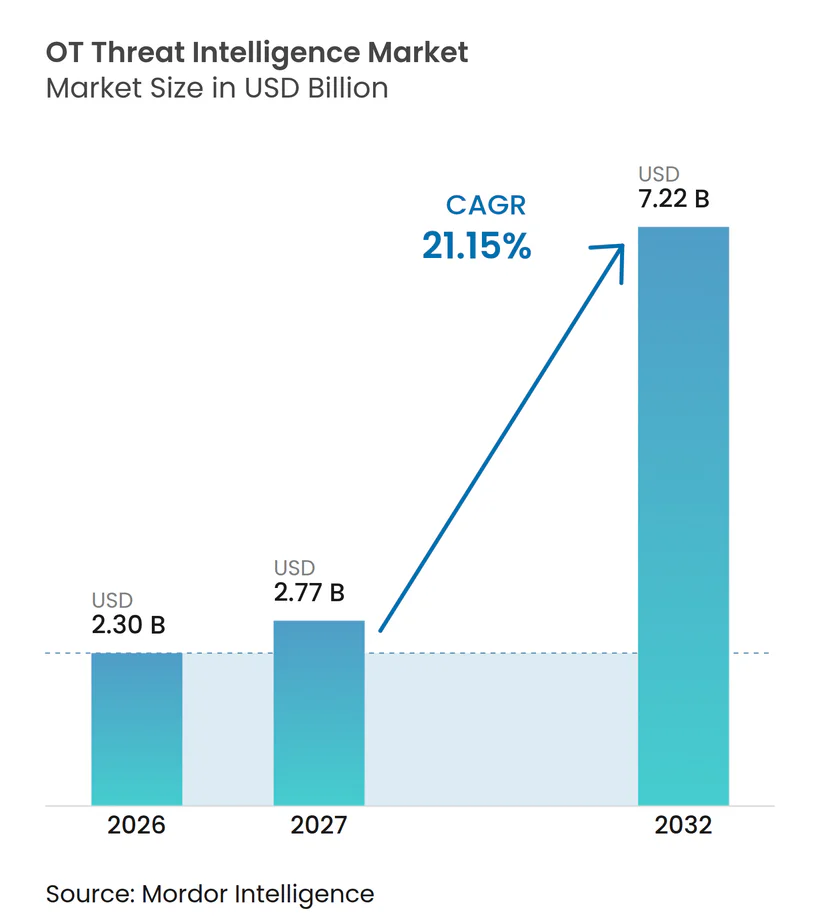
La taille du marché de la cyber-renseignement OT était de 2,30 milliards USD en 2026 et devrait atteindre 7,22 milliards USD d'ici 2032, avec une expansion à un CAGR de 21,15 % de 2027 à 2032. L'augmentation des attaques contre les systèmes industriels fait passer la cyber-renseignement d'une capacité spécialisée à une exigence opérationnelle pour les propriétaires d'actifs. Les obligations réglementaires de surveillance, les exigences en matière de cyber-assurance et les environnements industriels connectés renforcent la demande de plateformes reliant le contexte des actifs à l'activité des adversaires. Le marché de la cyber-renseignement OT bénéficie également de modèles de prestation gérés, qui rendent la surveillance spécialisée plus accessible aux opérateurs disposant d'équipes de sécurité internes limitées. Les fournisseurs de plateformes renforcent leurs positions grâce à une visibilité plus large des appareils, une couverture des protocoles industriels et des intégrations reliant les flux de travail de sécurité informatique et OT. Les infrastructures héritées, les coûts élevés de modernisation et la pénurie de personnel possédant à la fois une expérience des processus et de la cybersécurité continuent de limiter le rythme de déploiement.
Points Clés du Rapport
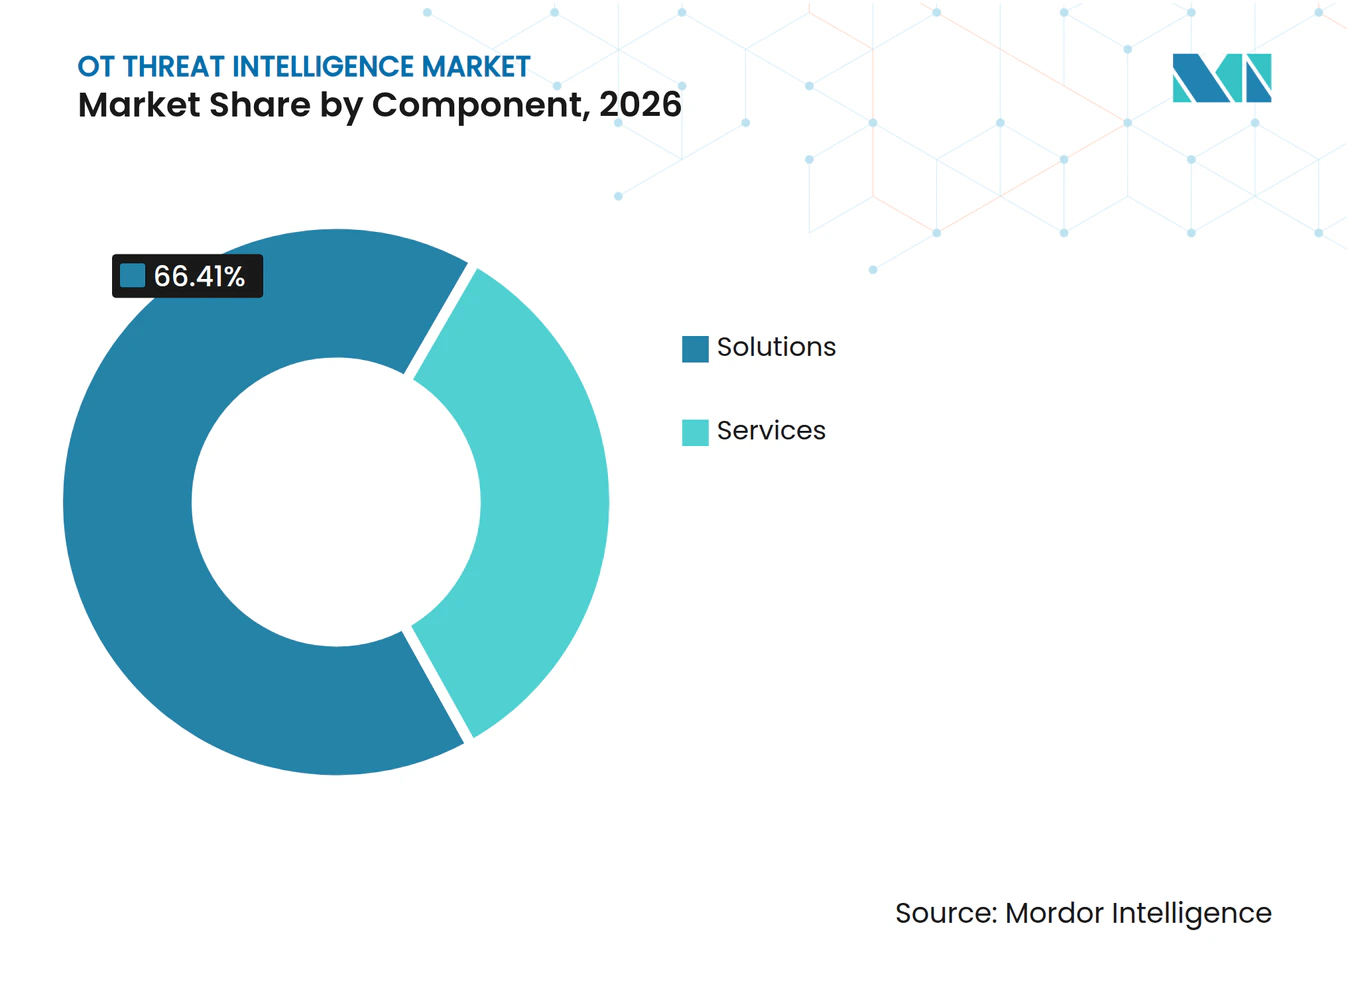
- Par composant, les solutions détenaient 66,41 % de la part du marché de la cyber-renseignement OT en 2026, tandis que les services devraient se développer à un CAGR de 22,65 % jusqu'en 2032.
- Par mode de déploiement, les systèmes sur site représentaient 68,19 % de la taille du marché de la cyber-renseignement OT en 2026, tandis que le déploiement cloud devrait croître à un CAGR de 22,91 % jusqu'en 2032.
- Par application, la détection des menaces et la surveillance détenaient 59,10 % du marché de la cyber-renseignement OT en 2026, tandis que la réponse aux incidents et la criminalistique numérique devraient se développer à un CAGR de 22,34 % jusqu'en 2032.
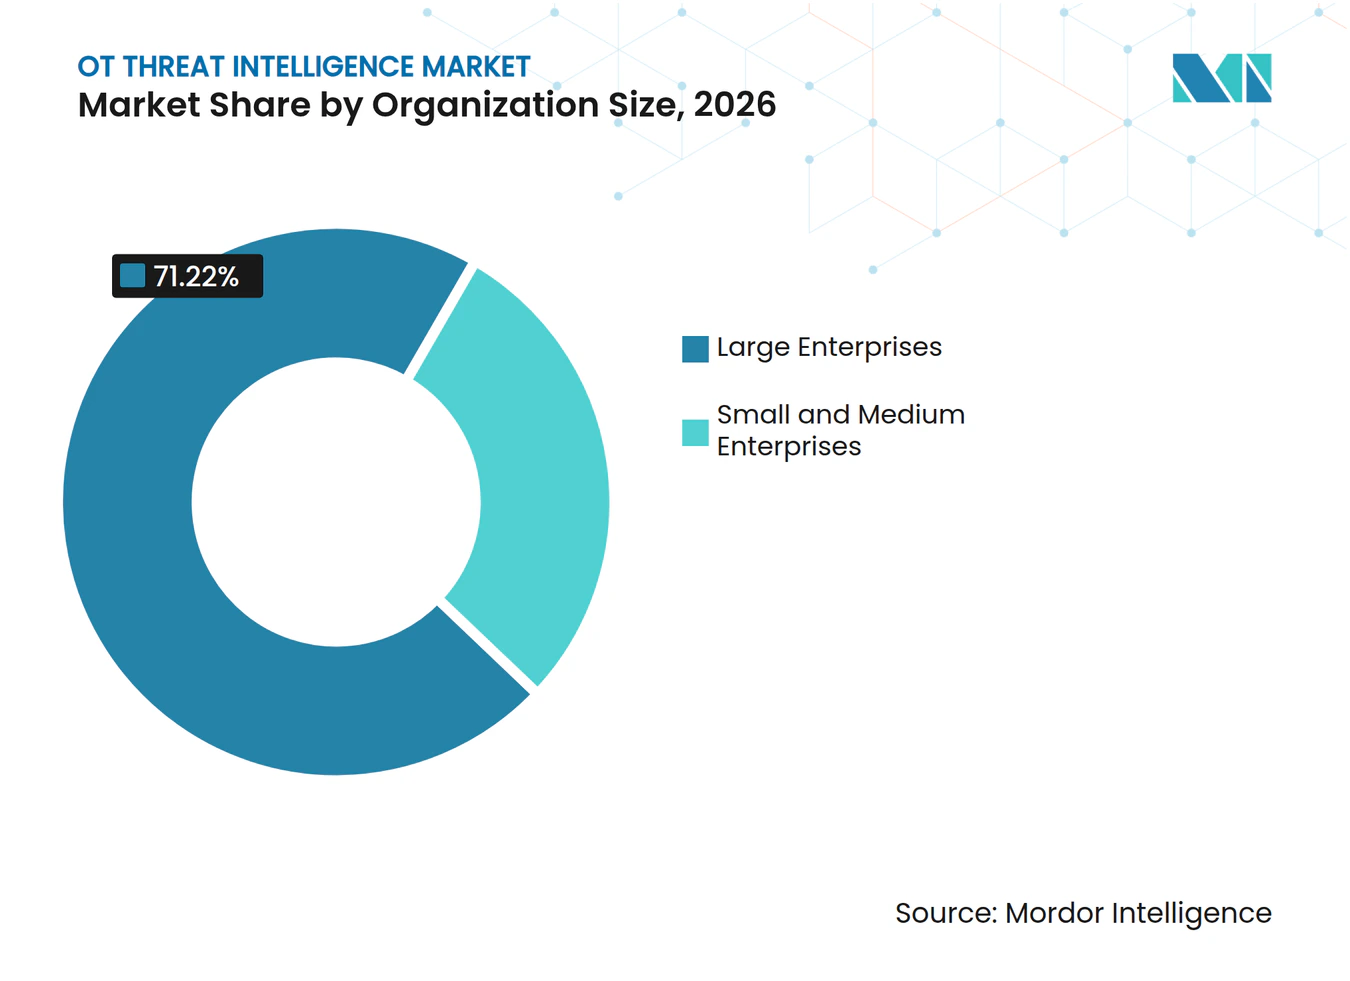
- Par taille d'organisation, les grandes entreprises représentaient 71,22 % du marché de la cyber-renseignement OT en 2026, tandis que les petites et moyennes entreprises devraient croître à un CAGR de 23,29 % jusqu'en 2032.
- Par secteur d'utilisation final, la fabrication industrielle détenait 28,19 % du marché de la cyber-renseignement OT en 2026, tandis que l'énergie et les services publics devraient se développer à un CAGR de 21,78 % jusqu'en 2032.
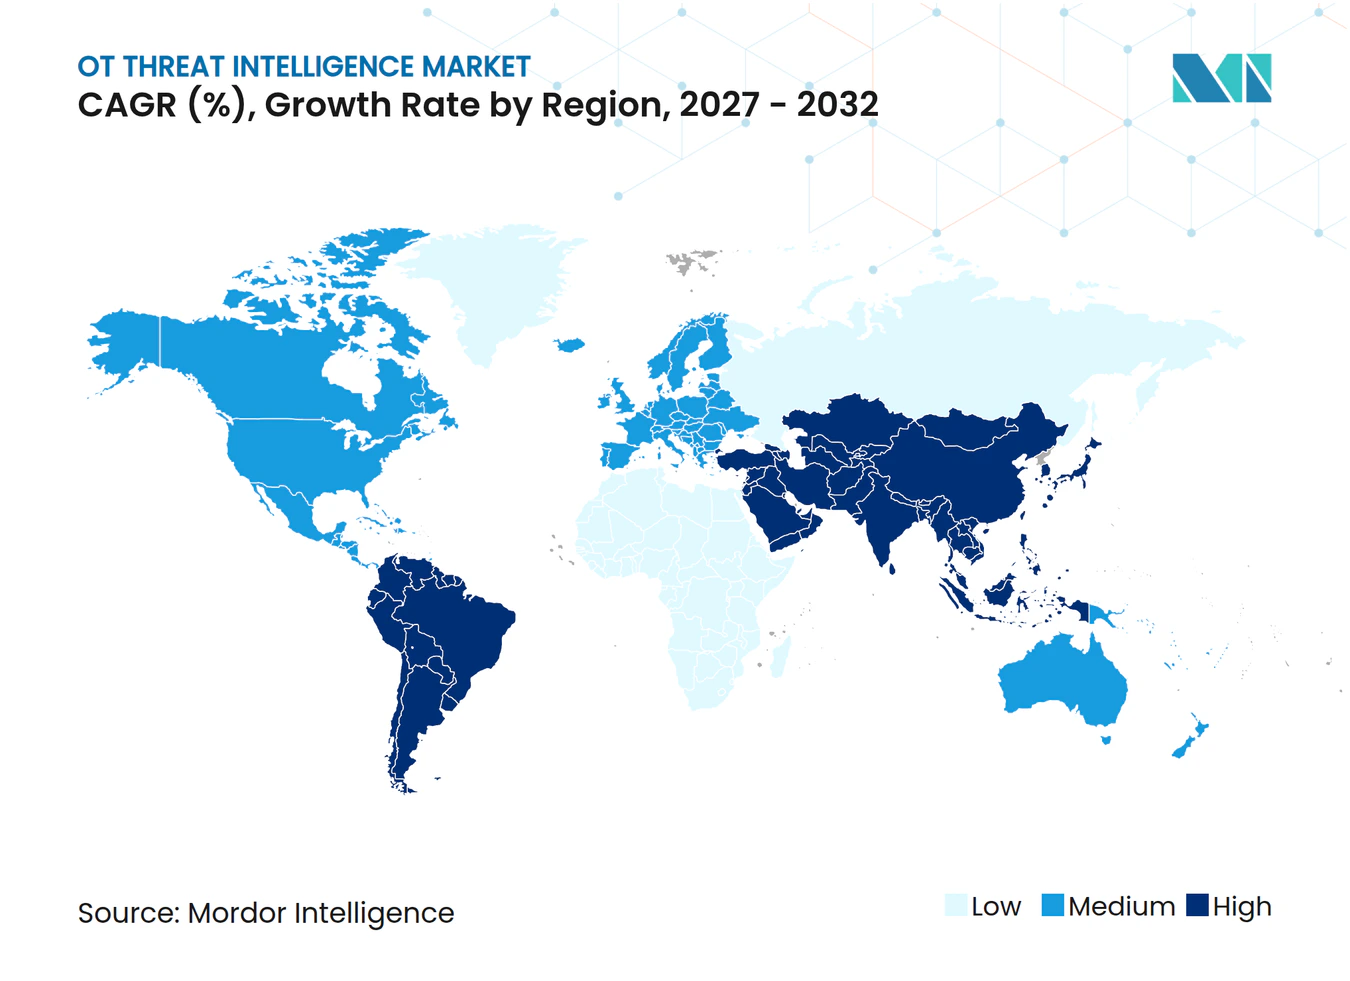
- Par géographie, l'Amérique du Nord détenait 35,41 % du marché en 2026, tandis que l'Asie-Pacifique devrait croître à un CAGR de 22,06 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'Impact des Facteurs Moteurs*
| Facteur moteur | (~) % d'Impact sur les Prévisions du CAGR | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Escalade des Cyberattaques contre les Infrastructures Critiques | +5.5% | Mondial, concentré en Amérique du Nord, en Europe et au Moyen-Orient | Court terme (≤ 2 ans) |
| Convergence IT-OT Élargissant la Surface d'Attaque Industrielle | +4.8% | Mondial, avec une forte intensité dans les corridors industriels d'Amérique du Nord et d'Asie-Pacifique | Moyen terme (2-4 ans) |
| Mandats Réglementaires pour la Cybersécurité des Infrastructures Critiques | +3.6% | Amérique du Nord et Union Européenne en cœur, s'étendant aux cadres nationaux d'Asie-Pacifique | Moyen terme (2-4 ans) |
| Expansion de l'Internet des Objets Industriel, des Opérations à Distance et de la Maintenance Prédictive | +2.8% | Zones industrielles d'Asie-Pacifique et d'Amérique du Nord | Long terme (≥ 4 ans) |
| Exigences de Cyber-Assurance et d'Approvisionnement pour une Résilience OT Démontrable | +1.2% | Amérique du Nord et Union Européenne, avec des répercussions en Asie-Pacifique | Court terme (≤ 2 ans) |
| Renseignement Contextualisé par Actif Réduisant le Bruit des Alertes dans les Réseaux à Sécurité Critique | +0.6% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Escalade des Cyberattaques contre les Infrastructures Critiques
Les attaques contre les systèmes de contrôle industriel ont accru le besoin de renseignement soutenant les décisions opérationnelles dans les environnements d'infrastructures critiques. Un avis fédéral de 2026 décrivait des activités ciblant les automates programmables Allen-Bradley de Rockwell Automation, les contrôleurs Modicon de Schneider Electric et les systèmes S7-1200 de Siemens dans des environnements énergétiques, hydrauliques et gouvernementaux. Les incidents signalés impliquaient des perturbations opérationnelles et des pertes financières, montrant que les attaques peuvent affecter les processus physiques ainsi que les systèmes d'information. Le marché de la cyber-renseignement OT répond à ce risque en proposant des produits qui relient les actifs industriels au comportement des attaquants et au contexte des vulnérabilités. Les flux de renseignement généraux offrent moins de valeur lorsque les opérateurs doivent déterminer quel appareil ou processus nécessite une attention immédiate. Les opérateurs industriels ont donc besoin d'un renseignement priorisé pouvant soutenir la surveillance, la réponse et la planification de la reprise.
Convergence IT-OT Élargissant la Surface d'Attaque Industrielle
La connexion entre les réseaux d'entreprise et les environnements opérationnels a élargi la surface d'attaque dans les installations industrielles. Dragos a rapporté que les groupes de rançongiciels ciblant les organisations industrielles sont passés de 80 en 2024 à 119 en 2025, affectant plus de 3 300 organisations, les fabricants représentant la majorité des victimes. Le même rapport décrivait des chemins d'attaque commençant dans des environnements informatiques puis se déplaçant vers des systèmes opérationnels. Le marché de la cyber-renseignement OT gagne en pertinence car il peut aider les équipes de sécurité à relier ces chemins dans les deux domaines. Les services cloud, les outils d'administration à distance et les systèmes d'identité ont encore affaibli la séparation traditionnelle entre l'informatique et l'OT. Les plateformes qui corrèlent les signaux des appareils, du réseau et de l'identité peuvent aider les équipes à détecter l'activité avant qu'elle n'affecte les opérations industrielles.
Mandats Réglementaires pour la Cybersécurité des Infrastructures Critiques
Les exigences contraignantes en matière de cybersécurité créent une demande soutenue en dehors des budgets discrétionnaires des technologies de l'information. La Commission fédérale de réglementation de l'énergie a approuvé la norme de fiabilité CIP-015-1 en juillet 2025, exigeant une surveillance de la sécurité des réseaux internes dans les périmètres de sécurité électronique pour les actifs du système électrique en vrac. La CISA et le Centre national de cybersécurité du Royaume-Uni ont également publié huit principes de connectivité sécurisée pour les technologies opérationnelles en janvier 2026.[1] Ces exigences augmentent la valeur des inventaires d'actifs auditables, des enregistrements de surveillance et des preuves de réponse aux incidents. Le marché de la cyber-renseignement OT répond à ces besoins en combinant visibilité et priorisation des risques et documentation. Les programmes de conformité deviennent donc un moyen pour les organisations industrielles de formaliser leurs investissements en matière de sécurité.
Expansion de l'Internet des Objets Industriel, des Opérations à Distance et de la Maintenance Prédictive
Les déploiements de l'Internet des objets industriel, les opérations à distance et la maintenance prédictive élargissent le nombre de systèmes connectés nécessitant une protection. NTT et Toshiba ont démontré le contrôle à distance d'équipements de production à 300 km de distance via un automate programmable basé sur le cloud dans un cycle de contrôle de 20 millisecondes en novembre 2025. La démonstration montre comment les architectures de contrôle distribuées peuvent amplifier l'effet de la latence, des erreurs de configuration ou des interférences malveillantes. La norme IEC PAS 62443-1-6:2025 traite des exigences de sécurité de l'Internet des objets industriel dans le cadre de la norme IEC 62443. Le marché de la cyber-renseignement OT peut soutenir ces environnements en interprétant les données provenant de protocoles industriels hétérogènes et en identifiant les activités méritant un examen. À mesure que l'accès à distance se développe, les produits qui réduisent le volume des alertes tout en préservant le contexte des processus devraient devenir plus utiles.
Analyse de l'Impact des Facteurs Limitants*
| Facteur limitant | (~) % d'Impact sur les Prévisions du CAGR | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Contraintes des Protocoles des Automates Programmables, des Systèmes de Contrôle Distribué et des SCADA Hérités | -2.4% | Mondial, le plus aigu dans les installations industrielles vieillissantes d'Amérique du Nord, d'Europe et d'Amérique du Sud | Moyen terme (2-4 ans) |
| Coût Élevé de Modernisation et Risque de Perturbation Opérationnelle | -1.6% | Mondial, le plus sévère dans les clusters industriels à forte concentration de PME en Asie-Pacifique et en Amérique du Sud | Moyen terme (2-4 ans) |
| Pénurie de Talents en Cybersécurité OT Spécifique et en Sécurité des Processus | -0.9% | Mondial, avec des lacunes critiques en Asie-Pacifique et au Moyen-Orient | Long terme (≥ 4 ans) |
| Télémétrie Limitée et Inventaires d'Actifs Industriels Incomplets | -0.6% | Mondial, particulièrement dans les déploiements OT sur des installations existantes | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Contraintes des Protocoles des Automates Programmables, des Systèmes de Contrôle Distribué et des SCADA Hérités
De nombreux automates programmables installés dans les années 1990 et 2000 manquent de la capacité de traitement nécessaire pour le chiffrement, le démarrage sécurisé ou la surveillance par agent. Cela limite la télémétrie disponible dans les installations existantes, rendant difficile l'obtention d'une visibilité complète des actifs. Siemens a arrêté la série S7-300 en octobre 2025, mais les systèmes hérités restent courants dans les installations industrielles. La surveillance passive est utile dans ces contextes car elle évite de placer des logiciels directement sur des appareils fragiles. Le marché de la cyber-renseignement OT offre aux fournisseurs la possibilité de surveiller le trafic sans modifier les équipements de contrôle critiques. Les données incomplètes resteront un obstacle, car les protocoles plus anciens offrent des capacités limitées d'authentification, de journalisation ou de diagnostic.
Coût Élevé de Modernisation et Risque de Perturbation Opérationnelle
Les modernisations de sécurité peuvent nécessiter des investissements en capital et des temps d'arrêt planifiés que de nombreux opérateurs trouvent difficiles à accepter. TXOne Networks a rapporté en 2026 que 54 % des décideurs en matière de sécurité OT ont identifié la compatibilité avec les équipements hérités comme leur principale contrainte, tandis que 38 % ont identifié les coûts de remplacement élevés comme un obstacle principal. La modernisation d'une station d'épuration des eaux usées de taille moyenne avec un périmètre de cybersécurité peut nécessiter entre 80 000 et 400 000 USD de dépenses en capital. Les grandes installations municipales peuvent nécessiter entre 1 million et 3 millions USD. Les services gérés utilisant une surveillance passive peuvent réduire les perturbations en évitant une reconfiguration majeure du réseau. Le marché de la cyber-renseignement OT peut donc bénéficier lorsque les fournisseurs proposent des approches de déploiement progressif adaptées aux fenêtres de maintenance opérationnelle.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments
Par Composant :
Les Solutions Mènent le Renseignement Industriel IntégréLes solutions représentaient 66,41 % du marché de la cyber-renseignement OT en 2026, reflétant la demande de plateformes combinant la découverte d'actifs, le contexte des vulnérabilités et la détection des menaces. Les plateformes intégrées peuvent réduire la charge liée à la connexion de plusieurs produits ponctuels dans des environnements industriels complexes. Les protocoles OT tels que Modbus, DNP3, OPC UA et PROFINET nécessitent une interprétation spécialisée que de nombreux produits de sécurité à usage général ne possèdent pas. Cette exigence favorise les solutions conçues pour le trafic industriel et les contextes de processus. Les services ont des revenus actuels plus faibles mais devraient croître à un CAGR de 22,65 % jusqu'en 2032. Les contrats de détection et de réponse gérées peuvent donner aux installations un accès à une surveillance spécialisée sans constituer de grandes équipes internes.
La composition des composants reflète également une division entre la concession de licences de plateforme et la prestation basée sur la main-d'œuvre. Les solutions peuvent créer une vue partagée des actifs, des expositions, des menaces et des priorités opérationnelles sur plusieurs sites. Elles peuvent également réduire le travail en double pour les équipes de sécurité et d'ingénierie ayant des responsabilités distinctes. Dragos a déclaré qu'EmberAI fonctionne sur son tissu de renseignement OT et prend en charge les investigations sur plus de 600 protocoles. De telles capacités peuvent déplacer la valeur vers le renseignement intégré lorsque les utilisateurs ont besoin d'une évaluation plus rapide des événements industriels. Les services restent importants lorsque les opérateurs manquent de personnel de sécurité ou ont besoin d'un soutien en matière de réponse aux incidents. Le secteur de la cyber-renseignement OT est susceptible de conserver les deux modèles car les organisations industrielles varient considérablement en termes de ressources techniques et de tolérance au risque.


Par Mode de Déploiement :
Le Contrôle Sur Site Rencontre la Flexibilité du CloudLes systèmes sur site détenaient 68,19 % du marché de la cyber-renseignement OT en 2026, reflétant les préférences de longue date pour le contrôle local dans les environnements à haute criticité. De nombreux ingénieurs d'usine restent prudents quant à la transmission de la télémétrie opérationnelle brute via des connexions routables sur Internet. Cette préoccupation est particulièrement forte dans les environnements ayant des traditions d'isolation physique ou des procédures de sécurité strictes. Le déploiement cloud devrait se développer à un CAGR de 22,91 % jusqu'en 2032. Les services cloud gérés peuvent fournir aux opérateurs plus petits une détection avancée sans investissement comparable dans le matériel local. Le marché de la cyber-renseignement OT évolue donc vers des options permettant aux clients de choisir des modèles d'exploitation locaux, cloud ou hybrides.
Le choix du déploiement dépend de l'appétit pour le risque, de la connectivité disponible et de l'emplacement des données opérationnelles. Les déploiements sur site peuvent prendre en charge le traitement local lorsque la latence, la souveraineté ou la sensibilité des processus sont importantes. La prestation cloud peut simplifier les mises à jour, l'accès des analystes et la surveillance multi-sites lorsqu'une connectivité sécurisée est disponible. Les modèles hybrides peuvent conserver les fonctions de collecte sensibles au sein de l'installation tout en utilisant des analyses centralisées pour un examen plus large. Avec la plateforme 3.1, Dragos a introduit des agents natifs Linux fonctionnant directement sur les capteurs.[2] Cette approche montre comment les fournisseurs adaptent leurs produits pour un déploiement flexible. Le marché de la cyber-renseignement OT peut élargir sa base de clients lorsque la conception de la plateforme n'impose pas une architecture unique.
Par Application :
La Détection Reste le Cas d'Usage FondamentalLa détection des menaces et la surveillance détenaient 59,10 % du marché de la cyber-renseignement OT en 2026, en faisant la plus grande application. La détection continue fournit les preuves nécessaires à la priorisation des vulnérabilités, à la réponse aux incidents et aux travaux de conformité. Les systèmes industriels présentent des défis de surveillance distincts car de nombreux protocoles manquent de journaux natifs riches ou de bases de référence d'anomalies. Les attaquants peuvent manipuler les variables de processus de manières qui ne ressemblent pas aux événements informatiques conventionnels. La réponse aux incidents et la criminalistique numérique devraient croître à un CAGR de 22,34 % jusqu'en 2032. Cette croissance reflète la nécessité de reconstituer les événements, de démontrer la préparation à la reprise et de satisfaire aux exigences de documentation à la suite d'incidents.
La gestion de l'exposition devient plus utile à mesure que les inventaires d'actifs s'améliorent et que les opérateurs acquièrent une plus grande visibilité sur les appareils connectés. Forescout a signalé 508 avis ICS couvrant 2 155 vulnérabilités au cours de 2025. La priorisation basée sur le risque aide les équipes à se concentrer sur les vulnérabilités pouvant affecter la production, la sécurité ou les services critiques. La préparation à la conformité et aux audits reste pertinente à mesure qu'augmentent les exigences en matière de surveillance et de signalement des incidents. La demande d'applications s'étend donc au-delà des alertes pour inclure la gestion des preuves et la coordination des réponses. Le marché de la cyber-renseignement OT doit prendre en charge ces tâches connexes sans submerger les équipes opérationnelles de notifications à faible valeur. Les produits qui associent les résultats techniques à l'impact opérationnel devraient avoir un avantage dans les environnements à effectifs limités.
Par Taille d'Organisation :
Les Grandes Entreprises Détiennent l'Échelle, les PME Gagnent en AccèsLes grandes entreprises représentaient 71,22 % du marché de la cyber-renseignement OT en 2026 car elles exploitent des portefeuilles industriels complexes, souvent géographiquement dispersés. Les opérateurs énergétiques, les fabricants de produits chimiques et les entreprises pétrolières et gazières peuvent avoir besoin d'une visibilité centralisée sur de nombreuses installations. Ces clients nécessitent généralement une normalisation multi-sites, des flux de renseignement personnalisés et un soutien dédié à la réponse. Ces exigences favorisent les fournisseurs disposant d'une large couverture de protocoles et d'une capacité de prestation établie. Les petites et moyennes entreprises devraient se développer à un CAGR de 23,29 % jusqu'en 2032. Cette croissance reflète les exigences d'assurance, d'approvisionnement et de clients qui atteignent de plus en plus les petits fournisseurs industriels.
Les PME ont également une plus grande présence dans les environnements d'équipements hérités, où les déploiements de sécurité traditionnels peuvent être difficiles. Le renseignement géré fourni via le cloud peut réduire la barrière en capital qui limitait auparavant l'accès à une surveillance avancée. Les capteurs passifs peuvent être mieux adaptés aux installations qui ne peuvent pas tolérer des changements fréquents de réseau. Le marché de la cyber-renseignement OT peut répondre à ce besoin grâce à une tarification plus simple, des services à portée limitée et un soutien pratique à la mise en œuvre. Les grandes entreprises resteront importantes car leurs opérations génèrent des exigences complexes et des valeurs de contrat plus importantes. Cependant, l'adoption par les PME élargit la base adressable au-delà d'un petit groupe de grands opérateurs industriels. Les fournisseurs qui adaptent le déploiement et le soutien à ces acheteurs peuvent se construire une position significative dans le secteur de la cyber-renseignement OT.

Par Secteur d'Utilisation Final :
La Fabrication Mène, l'Énergie et les Services Publics AccélèrentLa fabrication industrielle représentait 28,19 % du marché de la cyber-renseignement OT en 2026, soutenue par sa large base installée de postes de travail d'ingénierie connectés et de systèmes de production. Les installations de fabrication connectent souvent les réseaux d'entreprise aux interfaces de programmation des automates programmables, créant des voies de déplacement latéral. Dragos a rapporté que les fabricants représentaient la majorité des organisations touchées par les rançongiciels OT en 2025. Cette exposition rend la visibilité continue et la détection au niveau des actifs importantes pour les opérateurs d'usine. L'énergie et les services publics devraient se développer à un CAGR de 21,78 % jusqu'en 2032. Les réseaux électriques et les systèmes de pipelines font face à des risques de ciblage direct et à des exigences de surveillance de plus en plus formelles.
Le pétrole et le gaz, le transport et la logistique, les produits chimiques et pharmaceutiques font également face à une pression croissante pour renforcer la sécurité des systèmes de contrôle. Leurs actifs peuvent fonctionner dans des environnements éloignés, fonctionner en continu ou soutenir des chaînes d'approvisionnement essentielles. Les mines et métaux, l'eau et les eaux usées, et d'autres utilisateurs ajoutent de la demande à mesure que les groupes de rançongiciels ciblent un plus large éventail d'opérations industrielles. La norme CIP-015-1 de la Commission fédérale de réglementation de l'énergie fournit une exigence de surveillance claire pour les actifs pertinents du système électrique en vrac. Ces exigences peuvent faire des plateformes de renseignement une partie de la gouvernance opérationnelle continue plutôt qu'un achat technologique ponctuel. Le marché de la cyber-renseignement OT doit répondre aux divers types d'actifs, protocoles et exigences de conformité dans ces secteurs verticaux.
Analyse Géographique
Marché du renseignement sur les menaces OT dans les Amériques
L'Amérique du Nord détenait 35,41 % du marché du renseignement sur les menaces OT en 2026, soutenue par un environnement réglementaire mature et une base dense d'opérateurs d'infrastructures critiques. Les exigences NERC CIP, les directives de sécurité des pipelines et les orientations fédérales ont accru l'attention portée à la surveillance continue et au signalement rapide des incidents. Les États-Unis représentent la plus grande part de la demande régionale en raison de leurs vastes infrastructures énergétiques, hydrauliques, manufacturières et de transport. Les fournisseurs nationaux établis proposent également aux clients une large gamme de plateformes et de services de sécurité OT. L'Amérique du Sud demeure une opportunité en phase précoce, le Brésil et l'Argentine émergeant comme des zones d'investissement actives à mesure que les systèmes énergétiques deviennent plus interconnectés.
Marché du renseignement sur les menaces OT en Europe
L'Europe est la deuxième zone régionale au sein du marché du renseignement sur les menaces OT, soutenue par la directive NIS2 de l'UE et les exigences en matière de sécurité industrielle. NIS2 établit des attentes plus élevées en matière de gestion des risques de cybersécurité pour les entités concernées. L'Allemagne est un marché national de premier plan, où de nombreuses organisations sont soumises à la supervision de la cybersécurité et aux exigences de protection des infrastructures critiques. Le Royaume-Uni, la France et l'Italie affichent également une demande industrielle significative. La perturbation industrielle causée par une cyberattaque en 2025 et les attaques continues contre le réseau électrique en Ukraine ont attiré l'attention des conseils d'administration sur la résilience opérationnelle dans toute la région. Ces conditions suscitent un intérêt croissant pour les produits capables de documenter la visibilité des appareils, de surveiller les réseaux et de hiérarchiser les risques industriels.
Marché du renseignement sur les menaces OT en Asie-Pacifique et au Moyen-Orient et Afrique
L'Asie-Pacifique devrait croître à un CAGR de 22,06 % jusqu'en 2032, ce qui en fait la zone régionale à la croissance la plus rapide. Le cadre de cyberdéfense active du Japon est entré pleinement en vigueur le 1er octobre 2026 et oblige les opérateurs d'infrastructures critiques à signaler les cyberattaques au gouvernement. L'Inde a également introduit des exigences en matière de cybersécurité dans le secteur de l'énergie couvrant la segmentation des réseaux, la surveillance continue et la réponse aux incidents. La Chine, la Corée du Sud et le Japon représentent les plus grands marchés nationaux de la région. Le Moyen-Orient et l'Afrique offrent des opportunités en phase précoce à mesure que les programmes de villes intelligentes et la modernisation industrielle étendent les opérations connectées. Le marché du renseignement sur les menaces OT peut bénéficier de ces programmes, là où les capacités de sécurité locales se développent plus lentement que l'infrastructure numérique sous-jacente.
Paysage Concurrentiel
Concentration du Marché
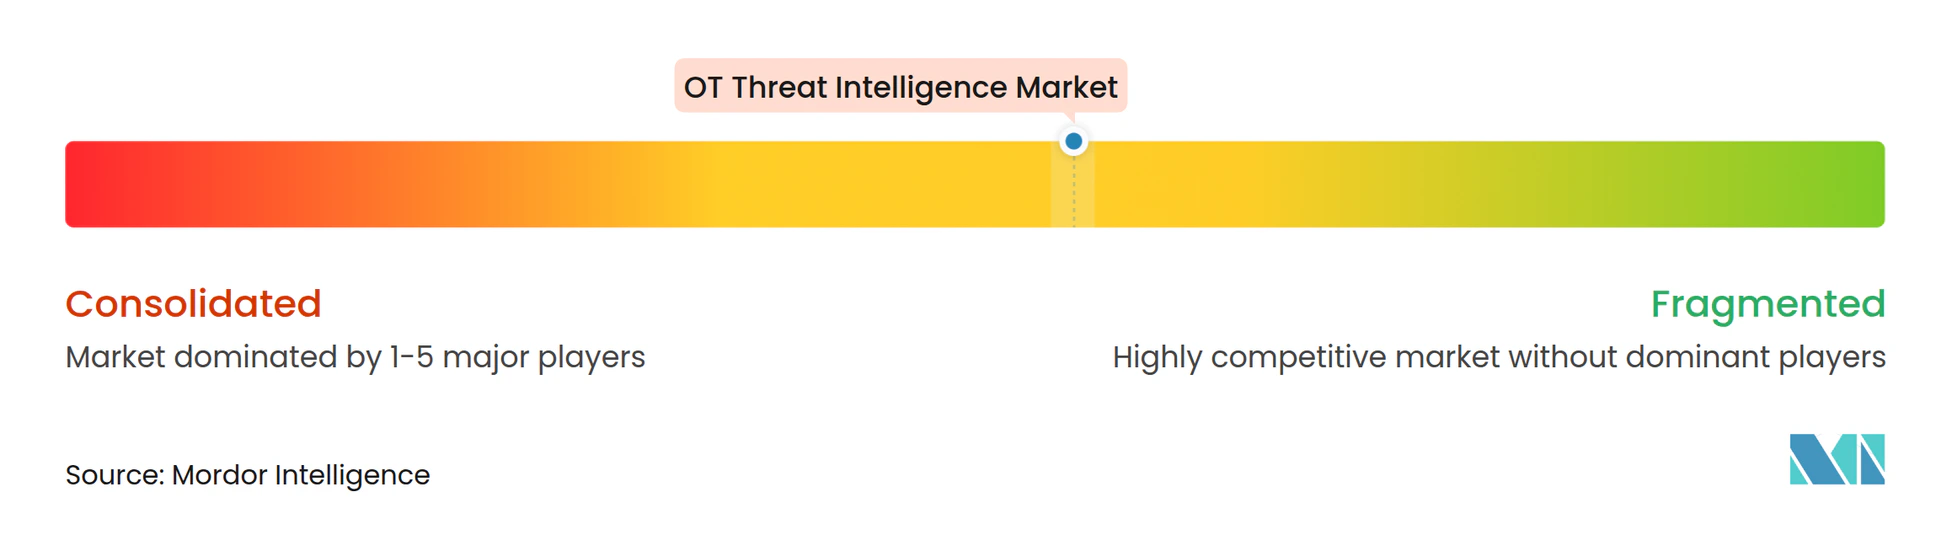
Le marché de la cyber-renseignement OT est modérément concentré parmi les principaux fournisseurs de plateformes, tandis que des fournisseurs spécialisés se font concurrence dans des secteurs spécifiques et des besoins de déploiement particuliers. Dragos, Claroty et Nozomi Networks ont construit des positions différenciées grâce à la télémétrie industrielle, à l'expertise en protocoles et à la visibilité des actifs. Nozomi Networks a rapporté qu'elle protège plus de 115 millions d'actifs industriels et IoT dans plus de 12 000 installations.[3] Dragos a déclaré que son tissu de renseignement traite plus de 5 pétaoctets de télémétrie OT quotidienne sur plus de 600 protocoles. Ces ressources de données peuvent renforcer la qualité de la détection et rendre plus difficile pour les petits fournisseurs de correspondre à l'étendue des plateformes établies. La position concurrentielle des leaders du marché de la cyber-renseignement OT dépend également de leur capacité à traduire les données techniques en actions utiles pour les équipes d'usine et de sécurité.
Accenture a finalisé un investissement majoritaire dans Dragos en juin 2026, élargissant la distribution de Dragos dans les comptes d'infrastructures critiques tout en préservant l'indépendance opérationnelle de l'entreprise. Dragos a ensuite acquis runZero et NetRise en septembre 2026, étendant sa couverture aux appareils, réseaux, environnements cloud et chaînes d'approvisionnement logicielles. Claroty a introduit l'agent de sécurité IA natif CPS Claire en mai 2026, s'appuyant sur des données provenant de plus de 6 500 équipementiers et de plus de 20 000 sites de déploiement. Nozomi Networks a lancé Vantage IQ en janvier 2026 en tant qu'assistant IA privé, formé par l'entreprise, pour les équipes de sécurité OT et IoT. Ces mouvements montrent que les grands fournisseurs investissent dans l'analyse assistée par IA, une visibilité plus large et des opérations de sécurité plus connectées. Le marché de la cyber-renseignement OT évolue également vers des produits qui connectent les risques informatiques, OT, IoT et cloud dans un modèle opérationnel unique.
Les fournisseurs plus petits ont des opportunités dans les sites existants et les secteurs ayant des exigences opérationnelles spécialisées. TXOne Networks, Radiflow, Rhebo et SIGA OT Solutions se concentrent sur des approches pouvant prendre en charge les équipements plus anciens sans modifications réseau étendues. Tenable apporte des capacités de gestion des vulnérabilités d'entreprise aux cas d'usage de gestion de l'exposition. Les fournisseurs régionaux de services de sécurité gérés peuvent soutenir les opérateurs européens plus petits à mesure qu'ils entrent dans des programmes formels de sécurité OT dans le cadre des obligations liées à NIS2. La concurrence est façonnée par la profondeur technologique, la capacité de prestation, l'expertise sectorielle et la capacité à travailler avec des actifs hérités. Le secteur de la cyber-renseignement OT reste ouvert aux fournisseurs spécialisés là où les plateformes larges ne répondent pas aux besoins locaux de mise en œuvre ou de tarification.
Leaders du Secteur de la Cyber-Renseignement OT
-
Dragos, Inc.
-
Claroty Ltd.
-
Nozomi Networks Inc.
-
Forescout Technologies, Inc.
-
Waterfall Security Solutions Ltd.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché du renseignement sur les menaces OT Entreprises couvertes dans ce rapport
- Dragos, Inc.
- Claroty Ltd.
- Nozomi Networks Inc.
- Forescout Technologies, Inc.
- Waterfall Security Solutions Ltd.
- Radiflow Ltd.
- TXOne Networks Inc.
- Mission Secure, Inc.
- Tenable Holdings, Inc.
- Cydome Security Ltd.
- Naval Dome Ltd.
- CyberOwl Ltd.
- Applied Risk B.V.
- Rhebo GmbH
- ORDR, Inc.
- SIGA OT Solutions GmbH
- Seclab Limited
- Otorio Ltd.
- SecurityGate.io, Inc.
- Shield-IoT Ltd.
Développements industriels récents dans Marché du renseignement sur les menaces OT
- Septembre 2026 : Dragos, Inc. a officiellement acquis runZero et NetRise à la suite de l'investissement majoritaire d'Accenture, créant une plateforme OT étendue avec une visibilité unifiée sur les appareils connectés, les réseaux, les environnements cloud et les chaînes d'approvisionnement logicielles. runZero ajoute la gestion de l'exposition ; NetRise contribue à la visibilité au niveau du micrologiciel soutenant la documentation de conformité NERC CIP, NIS2 et TSA.
- Juillet 2026 : Claroty et Frenos ont annoncé un partenariat pour intégrer la détection CPS de Claroty avec la plateforme de test de pénétration OT native IA de Frenos, permettant une validation continue de la posture défensive contre les comportements adversariaux réels sans perturbation opérationnelle.
- Juin 2026 : Dragos a lancé EmberAI, une IA native OT construite sur le tissu de renseignement Dragos couvrant plus de 600 protocoles et plus de 10 ans de suivi des adversaires. EmberAI permet l'investigation en langage naturel des actifs et des vulnérabilités, avec les données des clients fonctionnant entièrement dans le déploiement contrôlé de la plateforme Dragos.
- Juin 2026 : Accenture a finalisé un investissement majoritaire dans Dragos parallèlement aux acquisitions de runZero et NetRise, élargissant l'activité de cybersécurité de 10 milliards USD d'Accenture vers la sécurité OT de bout en bout pour les infrastructures critiques tout en préservant l'indépendance opérationnelle de Dragos.
Portée du Rapport sur le Marché Mondial de la Cyber-Renseignement OT
Le marché de la cyber-renseignement OT comprend les revenus générés par les solutions logicielles et les services qui collectent, analysent, contextualisent, corrèlent et fournissent des renseignements sur les cybermenaces exploitables pour les environnements de technologie opérationnelle (OT), les systèmes de contrôle industriel (ICS), les infrastructures critiques et les écosystèmes IoT industriels. Ces solutions aident les organisations à identifier les menaces émergentes, à prioriser les vulnérabilités, à soutenir la chasse aux menaces, à améliorer la réponse aux incidents, à renforcer la préparation à la conformité et à améliorer la cyber-résilience en fournissant des renseignements spécifiques à l'OT relatifs aux acteurs de la menace, aux campagnes de logiciels malveillants, aux vulnérabilités, aux techniques d'attaque et aux cyber-risques industriels.
Le rapport sur le marché de la cyber-renseignement OT est segmenté par composant (solutions et services), mode de déploiement (sur site et cloud), application (détection des menaces et surveillance, priorisation des vulnérabilités et gestion de l'exposition, réponse aux incidents et criminalistique numérique, préparation aux risques, à la conformité et aux audits, et autres applications), taille d'organisation (grandes entreprises, et petites et moyennes entreprises), secteur d'utilisation final (énergie et services publics, fabrication industrielle, pétrole et gaz, transport et logistique, produits chimiques et pharmaceutiques, mines et métaux, eau et eaux usées, et autres secteurs d'utilisation final), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Solutions |
| Services |
| Sur Site |
| Cloud |
| Détection des Menaces et Surveillance |
| Priorisation des Vulnérabilités et Gestion de l'Exposition |
| Réponse aux Incidents et Criminalistique Numérique |
| Préparation aux Risques, à la Conformité et aux Audits |
| Autres Applications |
| Grandes Entreprises |
| Petites et Moyennes Entreprises |
| Énergie et Services Publics |
| Fabrication Industrielle |
| Pétrole et Gaz |
| Transport et Logistique |
| Produits Chimiques et Pharmaceutiques |
| Mines et Métaux |
| Eau et Eaux Usées |
| Autres Secteurs d'Utilisation Final |
| Amérique du Nord | États-Unis |
| Canada | |
| Amérique du Sud | Brésil |
| Argentine | |
| Mexique | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie Saoudite |
| Émirats Arabes Unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par Composant | Solutions | |
| Services | ||
| Par Mode de Déploiement | Sur Site | |
| Cloud | ||
| Par Application | Détection des Menaces et Surveillance | |
| Priorisation des Vulnérabilités et Gestion de l'Exposition | ||
| Réponse aux Incidents et Criminalistique Numérique | ||
| Préparation aux Risques, à la Conformité et aux Audits | ||
| Autres Applications | ||
| Par Taille d'Organisation | Grandes Entreprises | |
| Petites et Moyennes Entreprises | ||
| Par Secteur d'Utilisation Final | Énergie et Services Publics | |
| Fabrication Industrielle | ||
| Pétrole et Gaz | ||
| Transport et Logistique | ||
| Produits Chimiques et Pharmaceutiques | ||
| Mines et Métaux | ||
| Eau et Eaux Usées | ||
| Autres Secteurs d'Utilisation Final | ||
| Par Géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Mexique | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie Saoudite | |
| Émirats Arabes Unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions Clés Répondues dans le Rapport
Quelle est la taille du marché de la cyber-renseignement OT ?
Le marché de la cyber-renseignement OT était évalué à 2,30 milliards USD en 2026 et devrait atteindre 7,22 milliards USD d'ici 2032 à un CAGR de 21,15 %.
Qu'est-ce qui stimule la demande de plateformes de cyber-renseignement OT ?
Les attaques contre les infrastructures critiques, la convergence IT-OT, les exigences réglementaires et les opérations industrielles connectées accroissent le besoin de renseignement contextuel.
Quel composant détient la plus grande part de la demande de cyber-renseignement OT ?
Les solutions détenaient 66,41 % de la demande en 2026 car les organisations ont besoin de découverte d'actifs intégrée, de contexte des vulnérabilités et de détection des menaces.
Quel modèle de déploiement connaît la croissance la plus rapide ?
Le déploiement cloud devrait se développer à un CAGR de 22,91 % jusqu'en 2032, soutenu par les services gérés et des exigences moindres en matière de matériel local.
Quel secteur d'utilisation final se développe le plus rapidement ?
L'énergie et les services publics devraient croître à un CAGR de 21,78 % jusqu'en 2032 en raison des risques de ciblage direct et de l'élargissement des exigences de surveillance.
Quelle région devrait connaître la croissance la plus rapide ?
L'Asie-Pacifique devrait se développer à un CAGR de 22,06 % jusqu'en 2032 à mesure que les cadres nationaux de cybersécurité et les systèmes industriels connectés se développent.