
Tamanho e Participação do Mercado de Inteligência de Ameaças OT
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 2.77 Bilhões de dólares |
| Tamanho do Mercado (2032) | 7.22 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 21.15 % |
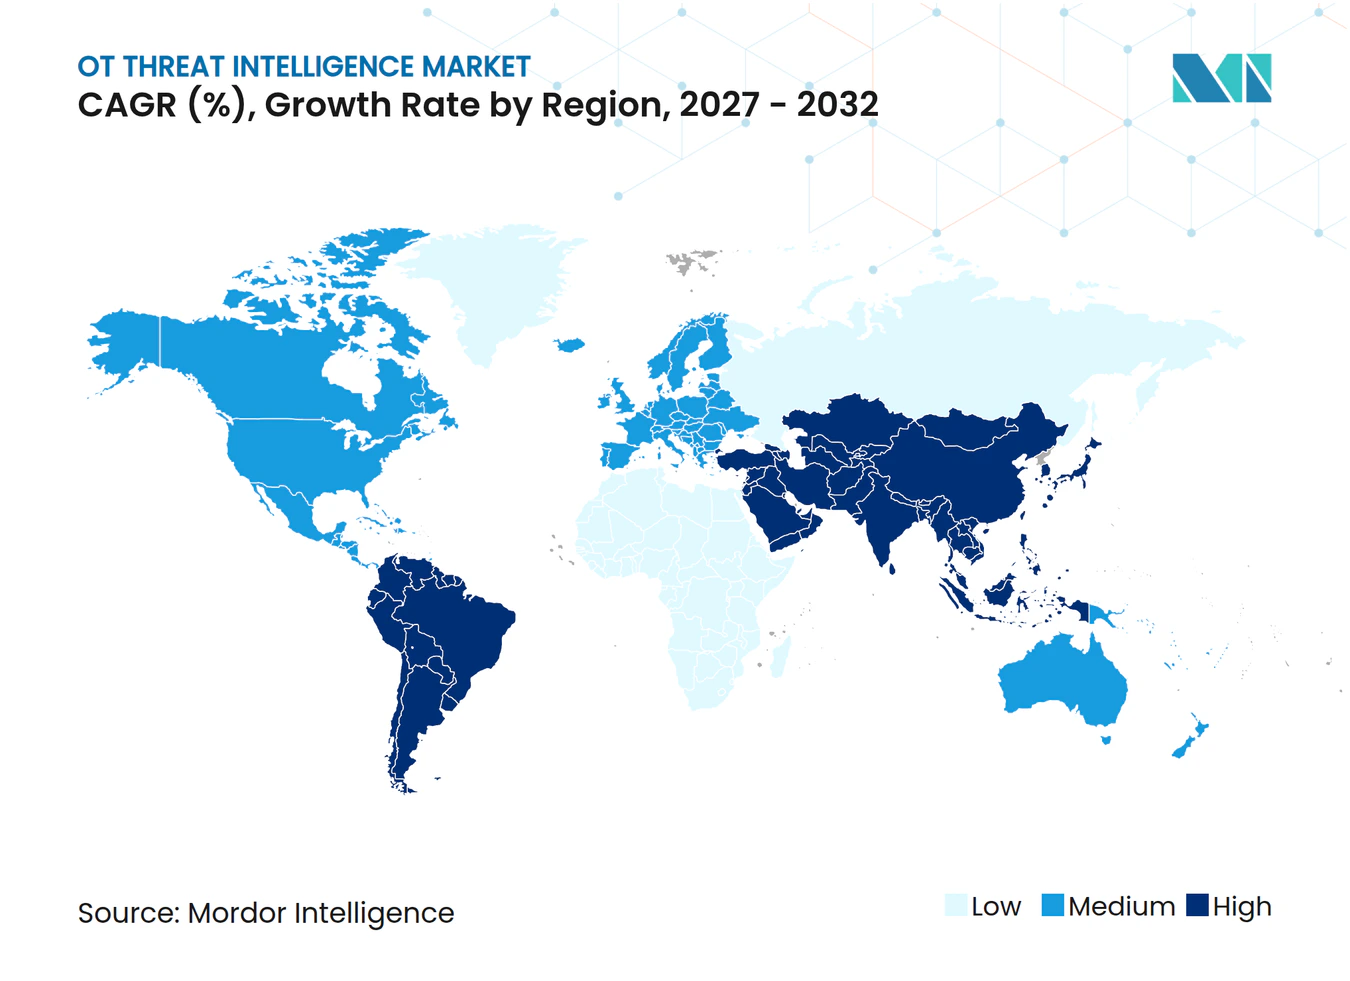
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Inteligência de Ameaças OT por Mordor Intelligence
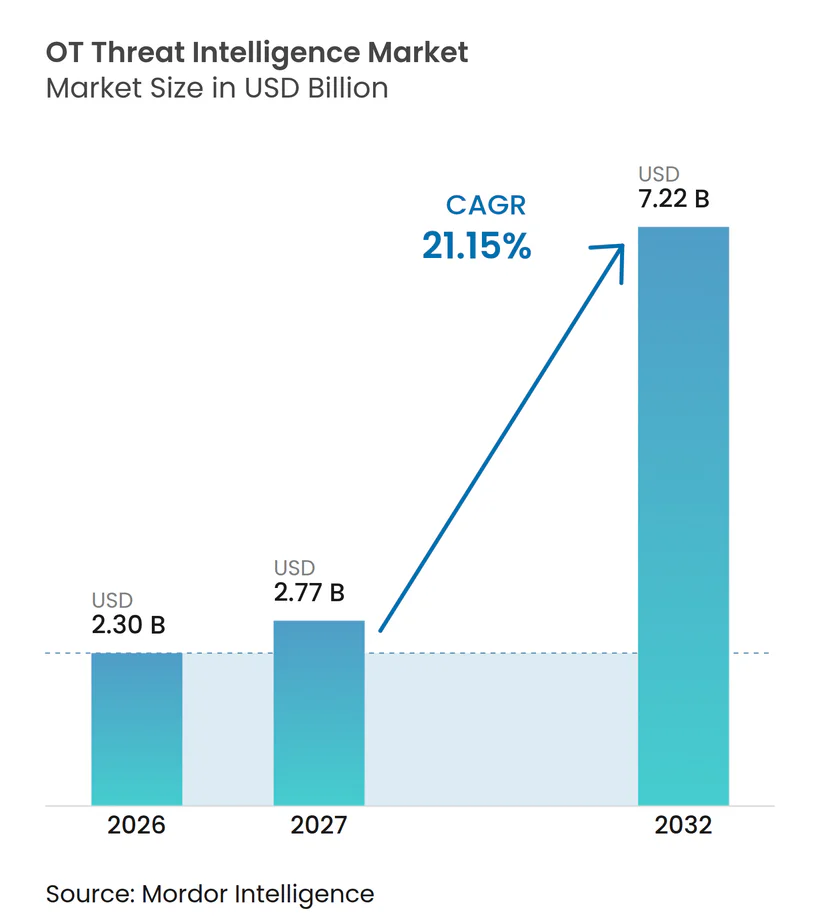
O tamanho do mercado de inteligência de ameaças OT foi de 2,30 bilhões de USD em 2026 e está projetado para atingir 7,22 bilhões de USD até 2032, expandindo-se a um CAGR de 21,15% de 2027 a 2032. O aumento dos ataques a sistemas industriais está transformando a inteligência de ameaças de uma capacidade especializada em um requisito operacional para os proprietários de ativos. As obrigações regulatórias de monitoramento, os requisitos de ciberseguro e os ambientes industriais conectados estão reforçando a demanda por plataformas que conectam o contexto de ativos à atividade de adversários. O mercado de inteligência de ameaças OT também se beneficia de modelos de entrega gerenciada, que tornam o monitoramento especializado mais acessível para operadores com equipes internas de segurança limitadas. Os fornecedores de plataformas estão fortalecendo suas posições por meio de maior visibilidade de dispositivos, cobertura de protocolos industriais e integrações que conectam os fluxos de trabalho de segurança de TI e OT. A infraestrutura legada, os altos custos de modernização e a escassez de pessoal com experiência tanto em processos quanto em cibersegurança continuam a limitar o ritmo de implantação.
Principais Conclusões do Relatório
- Por componente, as soluções detinham 66,41% da participação do mercado de inteligência de ameaças OT em 2026, enquanto os serviços estão projetados para expandir a um CAGR de 22,65% até 2032.
- Por modo de implantação, os sistemas locais representavam 68,19% do tamanho do mercado de inteligência de ameaças OT em 2026, enquanto a implantação em nuvem está projetada para crescer a um CAGR de 22,91% até 2032.
- Por aplicação, a detecção e o monitoramento de ameaças detinham 59,10% do mercado de inteligência de ameaças OT em 2026, enquanto a resposta a incidentes e a análise forense devem expandir a um CAGR de 22,34% até 2032.
- Por tamanho de organização, as grandes empresas representavam 71,22% do mercado de inteligência de ameaças OT em 2026, enquanto as pequenas e médias empresas estão projetadas para crescer a um CAGR de 23,29% até 2032.
- Por setor do usuário final, a manufatura industrial detinha 28,19% do mercado de inteligência de ameaças OT em 2026, enquanto energia e serviços públicos estão projetados para expandir a um CAGR de 21,78% até 2032.
- Por geografia, a América do Norte detinha 35,41% do mercado em 2026, enquanto a Ásia-Pacífico está projetada para crescer a um CAGR de 22,06% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Escalada de Ataques Cibernéticos à Infraestrutura Crítica | +5.5% | Global, concentrado na América do Norte, Europa e Oriente Médio | Curto prazo (≤ 2 anos) |
| Convergência TI-OT Ampliando a Superfície de Ataque Industrial | +4.8% | Global, com alta intensidade nos corredores de manufatura da América do Norte e da Ásia-Pacífico | Médio prazo (2-4 anos) |
| Mandatos Regulatórios para Cibersegurança de Infraestrutura Crítica | +3.6% | América do Norte e UE como núcleo, estendendo-se para os marcos nacionais da Ásia-Pacífico | Médio prazo (2-4 anos) |
| Expansão da Internet Industrial das Coisas, Operações Remotas e Manutenção Preditiva | +2.8% | Zonas industriais da Ásia-Pacífico e da América do Norte | Longo prazo (≥ 4 anos) |
| Requisitos de Ciberseguro e Aquisição para Resiliência OT Demonstrável | +1.2% | América do Norte e UE, com extensão para a Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Inteligência Contextualizada por Ativos Reduzindo o Ruído de Alertas em Redes de Segurança Crítica | +0.6% | Global | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Escalada de Ataques Cibernéticos à Infraestrutura Crítica
Os ataques a sistemas de controle industrial aumentaram a necessidade de inteligência que apoie decisões operacionais em ambientes de infraestrutura crítica. Um comunicado federal de 2026 descreveu atividades direcionadas a CLPs Allen-Bradley da Rockwell Automation, controladores Modicon da Schneider Electric e sistemas S7-1200 da Siemens em ambientes de energia, água e governo. Os incidentes relatados envolveram interrupção operacional e perdas financeiras, demonstrando que os ataques podem afetar processos físicos, bem como sistemas de informação. O mercado de inteligência de ameaças OT está respondendo a esse risco oferecendo produtos que vinculam ativos industriais ao comportamento de atacantes e ao contexto de vulnerabilidades. Os feeds de ameaças genéricos oferecem menos valor quando os operadores precisam determinar qual dispositivo ou processo requer atenção imediata. Os operadores industriais, portanto, necessitam de inteligência priorizada que possa apoiar o monitoramento, a resposta e o planejamento de recuperação.
Convergência TI-OT Ampliando a Superfície de Ataque Industrial
A conexão entre redes corporativas e ambientes operacionais ampliou a superfície de ataque nas instalações industriais. A Dragos relatou que os grupos de ransomware que visam organizações industriais aumentaram de 80 em 2024 para 119 em 2025, afetando mais de 3.300 organizações, com os fabricantes representando a maioria das vítimas. O mesmo relatório descreveu caminhos de ataque que começam em ambientes de TI e depois se movem em direção a sistemas operacionais. O mercado de inteligência de ameaças OT está ganhando relevância porque pode ajudar as equipes de segurança a conectar esses caminhos em ambos os domínios. Serviços em nuvem, ferramentas de administração remota e sistemas de identidade enfraqueceram ainda mais a separação tradicional entre TI e OT. Plataformas que correlacionam sinais de dispositivos, redes e identidades podem ajudar as equipes a detectar atividades antes que afetem as operações industriais.
Mandatos Regulatórios para Cibersegurança de Infraestrutura Crítica
Os requisitos vinculantes de cibersegurança estão criando demanda sustentada fora dos orçamentos discricionários de tecnologia da informação. A Comissão Federal de Regulação de Energia aprovou o Padrão de Confiabilidade CIP-015-1 em julho de 2025, exigindo monitoramento de segurança de rede interna dentro dos perímetros de segurança eletrônica para ativos do sistema elétrico de grande porte. A CISA e o Centro Nacional de Cibersegurança do Reino Unido também emitiram oito princípios de conectividade segura para tecnologia operacional em janeiro de 2026.[1] Esses requisitos aumentam o valor de inventários de ativos auditáveis, registros de monitoramento e evidências de resposta a incidentes. O mercado de inteligência de ameaças OT atende a essas necessidades combinando visibilidade com priorização de riscos e documentação. Os programas de conformidade estão, portanto, tornando-se uma via para que as organizações industriais formalizem o investimento em segurança.
Expansão da Internet Industrial das Coisas, Operações Remotas e Manutenção Preditiva
As implantações da Internet Industrial das Coisas, as operações remotas e a manutenção preditiva estão expandindo o número de sistemas conectados que requerem proteção. A NTT e a Toshiba demonstraram o controle remoto de equipamentos de produção a 300 km de distância por meio de um CLP baseado em nuvem dentro de um ciclo de controle de 20 milissegundos em novembro de 2025. A demonstração mostra como as arquiteturas de controle distribuído podem aumentar o efeito de latência, erros de configuração ou interferência maliciosa. A IEC PAS 62443-1-6:2025 aborda os requisitos de segurança da Internet Industrial das Coisas dentro do framework IEC 62443. O mercado de inteligência de ameaças OT pode apoiar esses ambientes interpretando dados de protocolos industriais heterogêneos e identificando atividades que merecem revisão. À medida que o acesso remoto cresce, os produtos que reduzem o volume de alertas enquanto preservam o contexto do processo devem se tornar mais úteis.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Restrições de Protocolo de CLPs, SCD e SCADA Legados | -2.4% | Global, mais agudo em plantas brownfield envelhecidas da América do Norte, Europa e América do Sul | Médio prazo (2-4 anos) |
| Alto Custo de Modernização e Risco de Interrupção Operacional | -1.6% | Global, mais severo em clusters industriais concentrados em PMEs na Ásia-Pacífico e América do Sul | Médio prazo (2-4 anos) |
| Escassez de Talentos em Cibersegurança OT Específica e Segurança de Processos | -0.9% | Global, com lacunas críticas na Ásia-Pacífico e no Oriente Médio | Longo prazo (≥ 4 anos) |
| Telemetria Limitada e Inventários Incompletos de Ativos Industriais | -0.6% | Global, particularmente em implantações OT brownfield | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Restrições de Protocolo de CLPs, SCD e SCADA Legados
Muitos CLPs instalados durante as décadas de 1990 e 2000 carecem da capacidade de processamento necessária para criptografia, inicialização segura ou monitoramento baseado em agente. Isso limita a telemetria disponível nas plantas brownfield, tornando difícil alcançar visibilidade completa dos ativos. A Siemens descontinuou a série S7-300 em outubro de 2025, mas os sistemas legados permanecem comuns nas instalações industriais. O monitoramento passivo é útil nesses ambientes porque evita a instalação de software diretamente em dispositivos frágeis. O mercado de inteligência de ameaças OT apresenta uma oportunidade para os fornecedores monitorarem o tráfego sem alterar equipamentos de controle críticos. Os dados incompletos continuarão sendo uma barreira, pois os protocolos mais antigos oferecem capacidades limitadas de autenticação, registro ou diagnóstico.
Alto Custo de Modernização e Risco de Interrupção Operacional
As modernizações de segurança podem exigir investimento de capital e tempo de inatividade planejado que muitos operadores consideram difícil de aceitar. A TXOne Networks relatou em 2026 que 54% dos tomadores de decisão de segurança OT identificaram a compatibilidade com equipamentos legados como sua principal restrição, enquanto 38% identificaram os altos custos de substituição como uma barreira primária. A modernização de uma estação de tratamento de águas residuais de médio porte com escopo de cibersegurança pode exigir entre 80.000 e 400.000 USD em despesas de capital. Grandes instalações municipais podem exigir entre 1 milhão e 3 milhões de USD. Os serviços gerenciados que utilizam monitoramento passivo podem reduzir a interrupção ao evitar grandes reconfigurações de rede. O mercado de inteligência de ameaças OT pode, portanto, se beneficiar quando os provedores oferecem abordagens de implantação em fases que se encaixam nas janelas de manutenção operacional.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente:
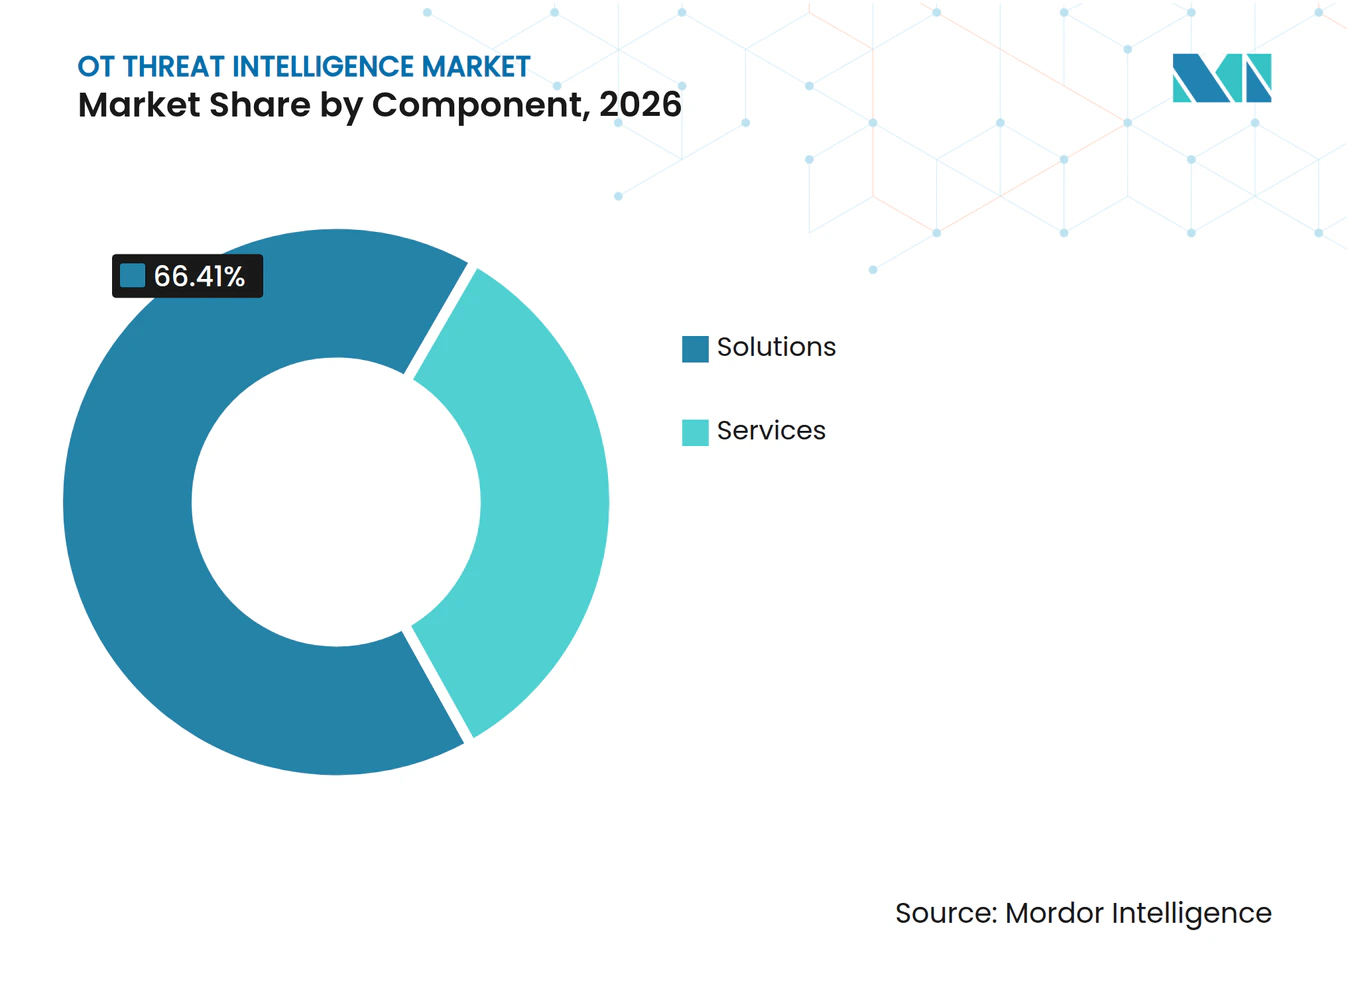
Soluções Lideram a Inteligência Industrial IntegradaAs soluções representaram 66,41% do mercado de inteligência de ameaças OT em 2026, refletindo a demanda por plataformas que combinam descoberta de ativos, contexto de vulnerabilidades e detecção de ameaças. As plataformas integradas podem reduzir o ônus de integrar múltiplos produtos pontuais em ambientes industriais complexos. Os protocolos OT como Modbus, DNP3, OPC UA e PROFINET requerem interpretação especializada que muitos produtos de segurança de uso geral não possuem. Esse requisito favorece soluções desenvolvidas para tráfego industrial e contextos de processo. Os serviços têm receita atual menor, mas estão projetados para crescer a um CAGR de 22,65% até 2032. Os contratos de detecção e resposta gerenciadas podem dar às plantas acesso a monitoramento especializado sem a necessidade de construir grandes equipes internas.
O mix de componentes também reflete uma divisão entre licenciamento de plataforma e entrega baseada em mão de obra. As soluções podem criar uma visão compartilhada de ativos, exposição, ameaças e prioridades operacionais em múltiplos sites. Elas também podem reduzir o trabalho duplicado para equipes de segurança e engenharia com responsabilidades separadas. A Dragos afirmou que o EmberAI opera em seu fabric de inteligência OT e suporta investigação em mais de 600 protocolos. Tais capacidades podem deslocar o valor em direção à inteligência incorporada quando os usuários precisam de uma avaliação mais rápida de eventos industriais. Os serviços permanecem importantes quando os operadores carecem de pessoal de segurança ou precisam de suporte para resposta a incidentes. O setor de inteligência de ameaças OT provavelmente manterá ambos os modelos porque as organizações industriais variam amplamente em recursos técnicos e tolerância ao risco.


Por Modo de Implantação:
Controle Local Encontra Flexibilidade da NuvemOs sistemas locais detinham 68,19% do mercado de inteligência de ameaças OT em 2026, refletindo as preferências consolidadas por controle local em ambientes de alta criticidade. Muitos engenheiros de planta permanecem cautelosos quanto à transmissão de telemetria operacional bruta por conexões roteáveis pela internet. Essa preocupação é particularmente forte em ambientes com tradições de air-gap ou procedimentos de segurança rigorosos. A implantação em nuvem está projetada para expandir a um CAGR de 22,91% até 2032. Os serviços gerenciados em nuvem podem fornecer a operadores menores detecção avançada sem um investimento comparável em hardware local. O mercado de inteligência de ameaças OT está, consequentemente, avançando em direção a opções que permitem aos clientes escolher modelos operacionais locais, em nuvem ou híbridos.
A escolha de implantação depende do apetite ao risco, da conectividade disponível e da localização dos dados operacionais. As implantações locais podem suportar processamento local onde latência, soberania ou sensibilidade do processo são importantes. A entrega em nuvem pode simplificar atualizações, acesso de analistas e monitoramento de múltiplos sites quando a conectividade segura está disponível. Os modelos híbridos podem reter funções de coleta sensíveis dentro da instalação enquanto utilizam análises centralizadas para revisão mais ampla. Com a Plataforma 3.1, a Dragos introduziu agentes nativos para Linux que rodam diretamente nos sensores.[2] Essa abordagem mostra como os fornecedores estão adaptando produtos para implantação flexível. O mercado de inteligência de ameaças OT pode ampliar sua base de clientes quando o design da plataforma não impõe uma única arquitetura.
Por Aplicação:
Detecção Permanece o Caso de Uso FundamentalA detecção e o monitoramento de ameaças detinham 59,10% do mercado de inteligência de ameaças OT em 2026, tornando-se a maior aplicação. A detecção contínua fornece as evidências necessárias para priorização de vulnerabilidades, resposta a incidentes e trabalho de conformidade. Os sistemas industriais apresentam desafios de monitoramento distintos porque muitos protocolos carecem de logs nativos ricos ou linhas de base de anomalias. Os atacantes podem manipular variáveis de processo de maneiras que não se assemelham a eventos convencionais de TI. A resposta a incidentes e a análise forense estão projetadas para crescer a um CAGR de 22,34% até 2032. Esse crescimento reflete a necessidade de reconstruir eventos, demonstrar prontidão para recuperação e atender aos requisitos de documentação após incidentes.
O gerenciamento de exposição está se tornando mais útil à medida que os inventários de ativos melhoram e os operadores ganham maior visibilidade dos dispositivos conectados. A Forescout relatou 508 comunicados de ICS cobrindo 2.155 vulnerabilidades durante 2025. A priorização baseada em risco ajuda as equipes a se concentrarem em vulnerabilidades que podem afetar a produção, a segurança ou os serviços críticos. A prontidão para conformidade e auditoria permanece relevante à medida que os requisitos de monitoramento e relatório de incidentes aumentam. A demanda por aplicações, portanto, vai além dos alertas para incluir gerenciamento de evidências e coordenação de resposta. O mercado de inteligência de ameaças OT deve suportar essas tarefas relacionadas sem sobrecarregar as equipes de operações com notificações de baixo valor. Os produtos que mapeiam descobertas técnicas para impacto operacional devem ter vantagem em ambientes com pessoal limitado.
Por Tamanho de Organização:
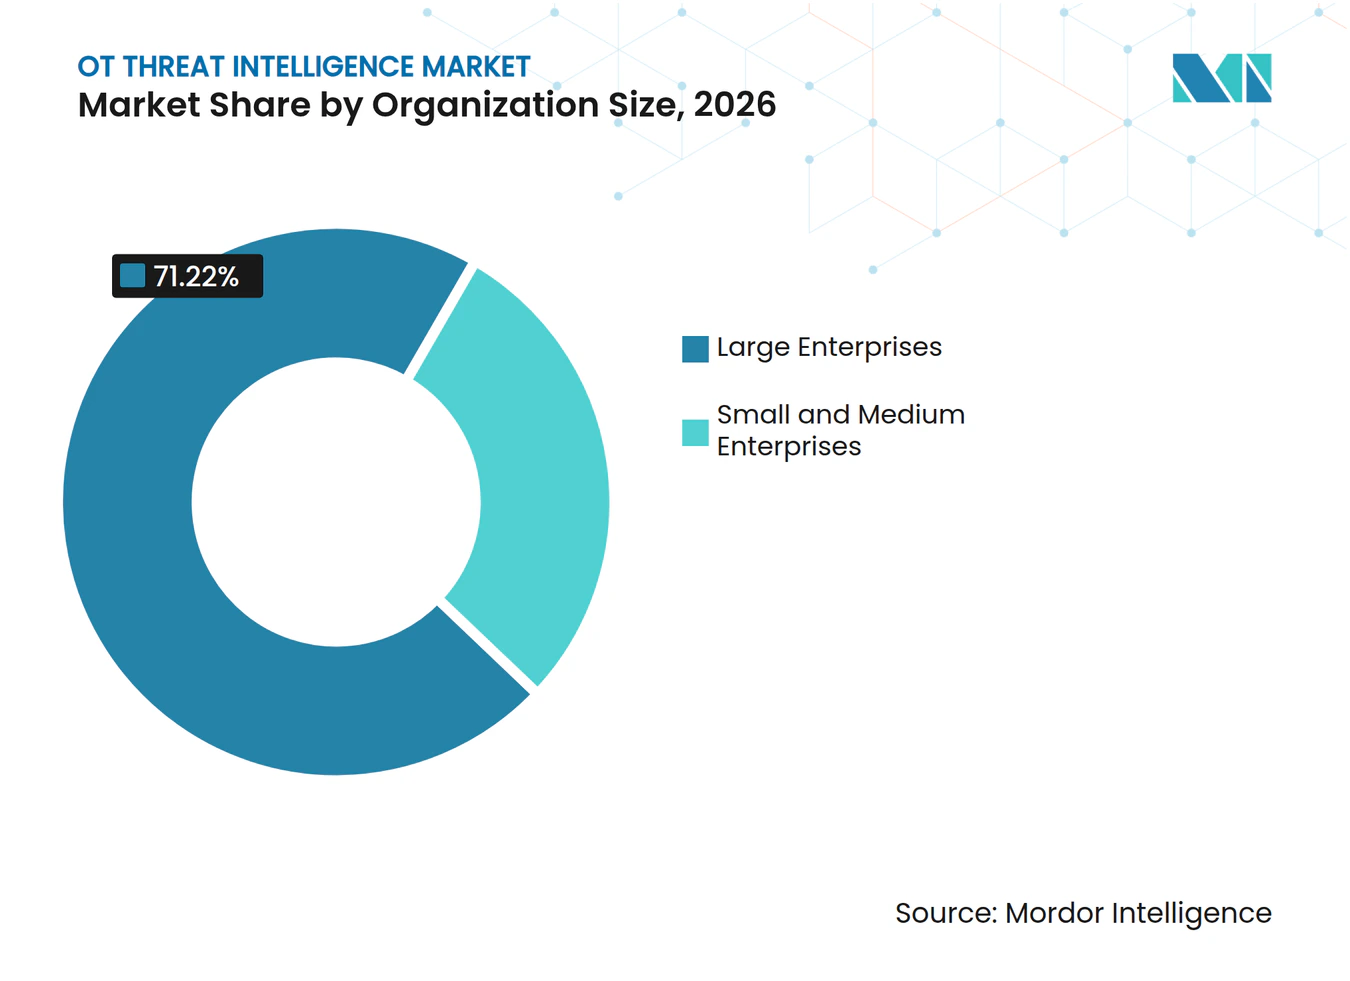
Grandes Empresas Detêm Escala, PMEs Ganham AcessoAs grandes empresas representavam 71,22% do mercado de inteligência de ameaças OT em 2026 porque operam portfólios industriais complexos, frequentemente dispersos geograficamente. Operadores de energia, fabricantes de produtos químicos e empresas de petróleo e gás podem precisar de visibilidade centralizada em muitas instalações. Esses clientes geralmente requerem normalização de múltiplos sites, feeds de inteligência personalizados e suporte dedicado de resposta. Tais requisitos favorecem fornecedores com ampla cobertura de protocolos e capacidade de entrega estabelecida. As pequenas e médias empresas estão projetadas para expandir a um CAGR de 23,29% até 2032. Esse crescimento reflete os requisitos de seguro, aquisição e clientes que alcançam cada vez mais os fornecedores industriais menores.
As PMEs também têm maior presença em ambientes de equipamentos legados, onde as implantações de segurança tradicionais podem ser difíceis. A inteligência gerenciada entregue em nuvem pode reduzir a barreira de capital que anteriormente limitava o acesso ao monitoramento avançado. Os sensores passivos podem ser mais adequados para instalações que não toleram mudanças frequentes na rede. O mercado de inteligência de ameaças OT pode atender a essa necessidade por meio de preços mais simples, serviços de escopo limitado e suporte prático de implementação. As grandes empresas continuarão sendo importantes porque suas operações geram requisitos complexos e valores de contrato maiores. No entanto, a adoção pelas PMEs expande a base endereçável além de um pequeno grupo de grandes operadores industriais. Os fornecedores que adaptam a implantação e o suporte a esses compradores podem construir uma posição significativa no setor de inteligência de ameaças OT.

Por Setor do Usuário Final:
Manufatura Lidera, Energia e Serviços Públicos AceleramA manufatura industrial representou 28,19% do mercado de inteligência de ameaças OT em 2026, apoiada por sua grande base instalada de estações de trabalho de engenharia conectadas e sistemas de produção. As instalações de manufatura frequentemente conectam redes corporativas com interfaces de programação de CLPs, criando rotas para movimentação lateral. A Dragos relatou que os fabricantes representaram a maioria das organizações afetadas por ransomware OT em 2025. Essa exposição torna a visibilidade contínua e a detecção em nível de ativo importantes para os operadores de plantas. Energia e serviços públicos estão projetados para expandir a um CAGR de 21,78% até 2032. Os sistemas de rede elétrica e dutos enfrentam riscos diretos de direcionamento e requisitos de monitoramento cada vez mais formais.
Petróleo e gás, transporte e logística, produtos químicos e farmacêuticos também enfrentam pressão crescente para fortalecer a segurança dos sistemas de controle. Seus ativos podem operar em ambientes remotos, funcionar continuamente ou apoiar cadeias de suprimentos essenciais. Mineração e metais, água e águas residuais e outros usuários adicionam demanda à medida que os grupos de ransomware visam uma gama mais ampla de operações industriais. O padrão CIP-015-1 da Comissão Federal de Regulação de Energia fornece um requisito claro de monitoramento para os ativos relevantes do sistema elétrico de grande porte. Esses requisitos podem tornar as plataformas de inteligência parte da governança operacional contínua, em vez de uma compra de tecnologia discreta. O mercado de inteligência de ameaças OT deve abordar os diversos tipos de ativos, protocolos e requisitos de conformidade nesses segmentos verticais.
Análise Geográfica
Mercado de Inteligência de Ameaças de OT nas Américas
A América do Norte detinha 35,41% do mercado de inteligência de ameaças de OT em 2026, sustentada por um ambiente regulatório maduro e uma densa base de operadores de infraestrutura crítica. Os requisitos NERC CIP, as diretrizes de segurança de dutos e as orientações federais aumentaram o foco no monitoramento contínuo e na notificação rápida de incidentes. Os Estados Unidos respondem pela maior parcela da demanda regional devido à sua extensa infraestrutura de energia, água, manufatura e transporte. Fornecedores domésticos estabelecidos também oferecem aos clientes uma ampla gama de plataformas e serviços de segurança de OT. A América do Sul permanece como uma oportunidade em estágio inicial, com o Brasil e a Argentina emergindo como áreas ativas de investimento à medida que os sistemas de energia se tornam mais interconectados.
Mercado de Inteligência de Ameaças de OT na Europa
A Europa é a segunda maior área regional no mercado de inteligência de ameaças de OT, sustentada pela Diretiva NIS2 da UE e pelos requisitos de segurança industrial. A NIS2 estabelece expectativas mais elevadas para a gestão de riscos de cibersegurança entre as entidades afetadas. A Alemanha é um mercado nacional líder, onde muitas organizações enfrentam supervisão de cibersegurança e requisitos para a proteção de infraestruturas críticas. O Reino Unido, a França e a Itália também apresentam demanda industrial relevante. A interrupção da manufatura causada por um ciberataque em 2025 e os contínuos ataques à rede elétrica na Ucrânia elevaram a atenção dos conselhos de administração para a resiliência operacional em toda a região. Essas condições estão aumentando o interesse em produtos capazes de documentar a visibilidade de dispositivos, monitorar redes e priorizar riscos industriais.
Mercado de Inteligência de Ameaças de OT na APAC e no Oriente Médio e África
A Ásia-Pacífico deve crescer a um CAGR de 22,06% até 2032, tornando-se a área regional de crescimento mais rápido. O marco de defesa cibernética ativa do Japão entrou em pleno vigor em 1º de outubro de 2026 e exige que os operadores de infraestrutura crítica notifiquem o governo sobre ciberataques. A Índia também introduziu requisitos de cibersegurança para o setor elétrico, abrangendo segmentação de rede, monitoramento contínuo e resposta a incidentes. China, Coreia do Sul e Japão representam os maiores mercados nacionais da região. O Oriente Médio e a África oferecem oportunidades em estágio inicial à medida que programas de cidades inteligentes e a modernização industrial expandem as operações conectadas. O mercado de inteligência de ameaças de OT pode se beneficiar desses programas, onde as capacidades de segurança locais se desenvolvem mais lentamente do que a infraestrutura digital subjacente.
Cenário Competitivo
Concentração do Mercado
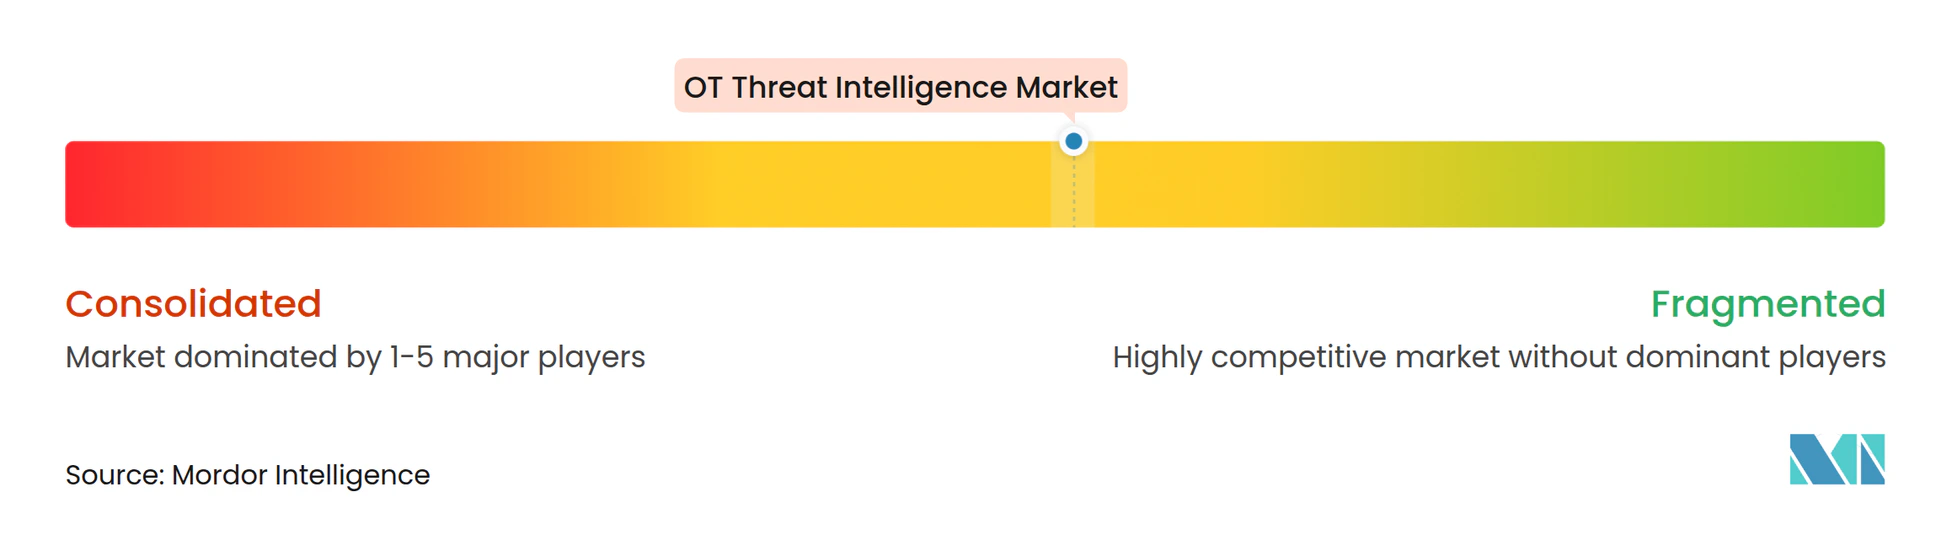
O mercado de inteligência de ameaças OT é moderadamente concentrado entre os principais fornecedores de plataformas, enquanto fornecedores especializados competem em setores específicos e necessidades de implantação. Dragos, Claroty e Nozomi Networks construíram posições diferenciadas por meio de telemetria industrial, expertise em protocolos e visibilidade de ativos. A Nozomi Networks relatou que protege mais de 115 milhões de ativos industriais e de IoT em mais de 12.000 instalações.[3] A Dragos afirmou que seu fabric de inteligência processa mais de 5 petabytes de telemetria OT diária em mais de 600 protocolos. Esses recursos de dados podem fortalecer a qualidade da detecção e dificultar que fornecedores menores correspondam à amplitude das plataformas estabelecidas. A posição competitiva dos líderes do mercado de inteligência de ameaças OT também depende de sua capacidade de traduzir dados técnicos em ações úteis para as equipes de planta e segurança.
A Accenture finalizou um investimento majoritário na Dragos em junho de 2026, ampliando a distribuição da Dragos em contas de infraestrutura crítica enquanto mantinha a independência operacional da empresa. A Dragos então adquiriu a runZero e a NetRise em setembro de 2026, estendendo sua cobertura para dispositivos, redes, ambientes em nuvem e cadeias de suprimentos de software. A Claroty introduziu o agente de segurança de IA nativo para CPS Claire em maio de 2026, baseando-se em dados de mais de 6.500 OEMs e mais de 20.000 sites de implantação. A Nozomi Networks lançou o Vantage IQ em janeiro de 2026 como um assistente de IA privado, treinado pela empresa, para equipes de segurança OT e IoT. Esses movimentos mostram que os grandes fornecedores estão investindo em análise apoiada por IA, maior visibilidade e operações de segurança mais conectadas. O mercado de inteligência de ameaças OT também está avançando em direção a produtos que conectam riscos de TI, OT, IoT e nuvem em um único modelo operacional.
Os fornecedores menores têm oportunidades em sites brownfield e setores com requisitos operacionais especializados. TXOne Networks, Radiflow, Rhebo e SIGA OT Solutions focam em abordagens que podem suportar equipamentos mais antigos sem extensas mudanças de rede. A Tenable traz capacidades de gerenciamento de vulnerabilidades empresariais para casos de uso de gerenciamento de exposição. Os provedores regionais de segurança gerenciada podem apoiar operadores europeus menores à medida que entram em programas formais de segurança OT sob obrigações relacionadas à NIS2. A competição é moldada pela profundidade tecnológica, capacidade de entrega, expertise setorial e capacidade de trabalhar com ativos legados. O setor de inteligência de ameaças OT permanece aberto a fornecedores especializados onde as plataformas amplas não atendem às necessidades locais de implementação ou precificação.
Líderes do Setor de Inteligência de Ameaças OT
-
Dragos, Inc.
-
Claroty Ltd.
-
Nozomi Networks Inc.
-
Forescout Technologies, Inc.
-
Waterfall Security Solutions Ltd.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Inteligência de Ameaças de OT Empresas cobertas neste relatório
- Dragos, Inc.
- Claroty Ltd.
- Nozomi Networks Inc.
- Forescout Technologies, Inc.
- Waterfall Security Solutions Ltd.
- Radiflow Ltd.
- TXOne Networks Inc.
- Mission Secure, Inc.
- Tenable Holdings, Inc.
- Cydome Security Ltd.
- Naval Dome Ltd.
- CyberOwl Ltd.
- Applied Risk B.V.
- Rhebo GmbH
- ORDR, Inc.
- SIGA OT Solutions GmbH
- Seclab Limited
- Otorio Ltd.
- SecurityGate.io, Inc.
- Shield-IoT Ltd.
Desenvolvimentos industriais recentes em Mercado de Inteligência de Ameaças de OT
- Setembro de 2026: A Dragos, Inc. adquiriu oficialmente a runZero e a NetRise após o investimento majoritário da Accenture, criando uma plataforma OT estendida com visibilidade unificada em dispositivos conectados, redes, ambientes em nuvem e cadeias de suprimentos de software. A runZero adiciona gerenciamento de exposição; a NetRise contribui com visibilidade em nível de firmware, apoiando a documentação de conformidade com NERC CIP, NIS2 e TSA.
- Julho de 2026: A Claroty e a Frenos anunciaram uma parceria para integrar a detecção de CPS da Claroty com a plataforma de teste de penetração OT nativa de IA da Frenos, permitindo a validação contínua da postura defensiva contra comportamentos adversariais do mundo real sem interrupção operacional.
- Junho de 2026: A Dragos lançou o EmberAI, uma IA nativa para OT construída sobre o Fabric de Inteligência da Dragos, abrangendo mais de 600 protocolos e mais de 10 anos de rastreamento de adversários. O EmberAI permite a investigação em linguagem natural de ativos e vulnerabilidades, com os dados do cliente operando inteiramente dentro da implantação controlada da Plataforma Dragos.
- Junho de 2026: A Accenture finalizou um investimento majoritário na Dragos juntamente com as aquisições da runZero e da NetRise, expandindo o negócio de cibersegurança de 10 bilhões de USD da Accenture para a segurança OT de ponta a ponta para infraestrutura crítica, preservando a independência operacional da Dragos.
Escopo do Relatório Global do Mercado de Inteligência de Ameaças OT
O Mercado de Inteligência de Ameaças OT compreende as receitas geradas por soluções de software e serviços que coletam, analisam, contextualizam, correlacionam e entregam inteligência de ameaças cibernéticas acionável para ambientes de tecnologia operacional (OT), sistemas de controle industrial (ICS), infraestrutura crítica e ecossistemas de IoT industrial. Essas soluções ajudam as organizações a identificar ameaças emergentes, priorizar vulnerabilidades, apoiar a caça a ameaças, melhorar a resposta a incidentes, fortalecer a prontidão para conformidade e aprimorar a resiliência cibernética, fornecendo inteligência específica para OT relacionada a atores de ameaças, campanhas de malware, vulnerabilidades, técnicas de ataque e riscos cibernéticos industriais.
O Relatório do Mercado de Inteligência de Ameaças OT é Segmentado por Componente (Soluções e Serviços), Modo de Implantação (Local e Nuvem), Aplicação (Detecção e Monitoramento de Ameaças, Priorização de Vulnerabilidades e Gerenciamento de Exposição, Resposta a Incidentes e Análise Forense, Risco, Conformidade e Prontidão para Auditoria e Outras Aplicações), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Setor do Usuário Final (Energia e Serviços Públicos, Manufatura Industrial, Petróleo e Gás, Transporte e Logística, Produtos Químicos e Farmacêuticos, Mineração e Metais, Água e Águas Residuais e Outros Setores do Usuário Final) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Soluções |
| Serviços |
| Local |
| Nuvem |
| Detecção e Monitoramento de Ameaças |
| Priorização de Vulnerabilidades e Gerenciamento de Exposição |
| Resposta a Incidentes e Análise Forense |
| Risco, Conformidade e Prontidão para Auditoria |
| Outras Aplicações |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Energia e Serviços Públicos |
| Manufatura Industrial |
| Petróleo e Gás |
| Transporte e Logística |
| Produtos Químicos e Farmacêuticos |
| Mineração e Metais |
| Água e Águas Residuais |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| América do Sul | Brasil |
| Argentina | |
| México | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África |
| Por Componente | Soluções | |
| Serviços | ||
| Por Modo de Implantação | Local | |
| Nuvem | ||
| Por Aplicação | Detecção e Monitoramento de Ameaças | |
| Priorização de Vulnerabilidades e Gerenciamento de Exposição | ||
| Resposta a Incidentes e Análise Forense | ||
| Risco, Conformidade e Prontidão para Auditoria | ||
| Outras Aplicações | ||
| Por Tamanho de Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Setor do Usuário Final | Energia e Serviços Públicos | |
| Manufatura Industrial | ||
| Petróleo e Gás | ||
| Transporte e Logística | ||
| Produtos Químicos e Farmacêuticos | ||
| Mineração e Metais | ||
| Água e Águas Residuais | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| América do Sul | Brasil | |
| Argentina | ||
| México | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de inteligência de ameaças OT?
O mercado de inteligência de ameaças OT foi avaliado em 2,30 bilhões de USD em 2026 e está projetado para atingir 7,22 bilhões de USD até 2032 a um CAGR de 21,15%.
O que está impulsionando a demanda por plataformas de inteligência de ameaças OT?
Ataques à infraestrutura crítica, convergência TI-OT, requisitos regulatórios e operações industriais conectadas estão aumentando a necessidade de inteligência contextual.
Qual componente detém a maior participação da demanda de inteligência de ameaças OT?
As soluções detinham 66,41% da demanda em 2026 porque as organizações precisam de descoberta integrada de ativos, contexto de vulnerabilidades e detecção de ameaças.
Qual modelo de implantação está crescendo mais rapidamente?
A implantação em nuvem está projetada para expandir a um CAGR de 22,91% até 2032, apoiada por serviços gerenciados e menores requisitos de hardware local.
Qual setor do usuário final está expandindo mais rapidamente?
Energia e serviços públicos estão projetados para crescer a um CAGR de 21,78% até 2032 devido aos riscos diretos de direcionamento e à expansão dos requisitos de monitoramento.
Qual região deve crescer mais rapidamente?
A Ásia-Pacífico está projetada para expandir a um CAGR de 22,06% até 2032 à medida que os frameworks nacionais de cibersegurança e os sistemas industriais conectados se desenvolvem.