
サイバー脅威インテリジェンス・オーケストレーション市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
| 市場規模 (2027) | 6.12 十億米ドル |
| 市場規模 (2032) | 16.5 十億米ドル |
| 成長率 (2027 - 2032) | 21.94 % |
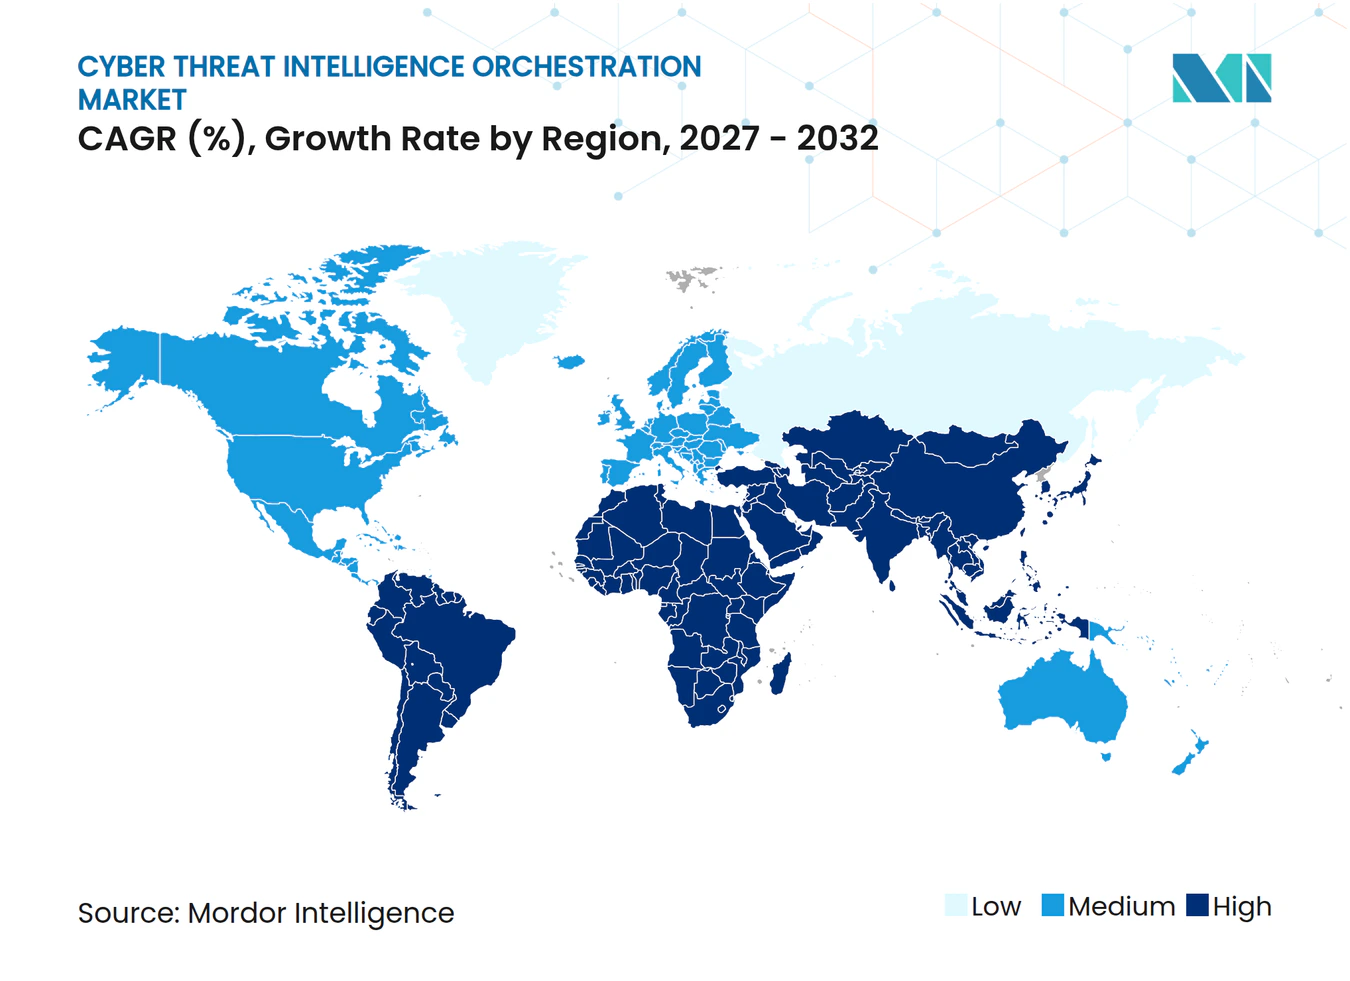
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 低 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるサイバー脅威インテリジェンス・オーケストレーション市場分析
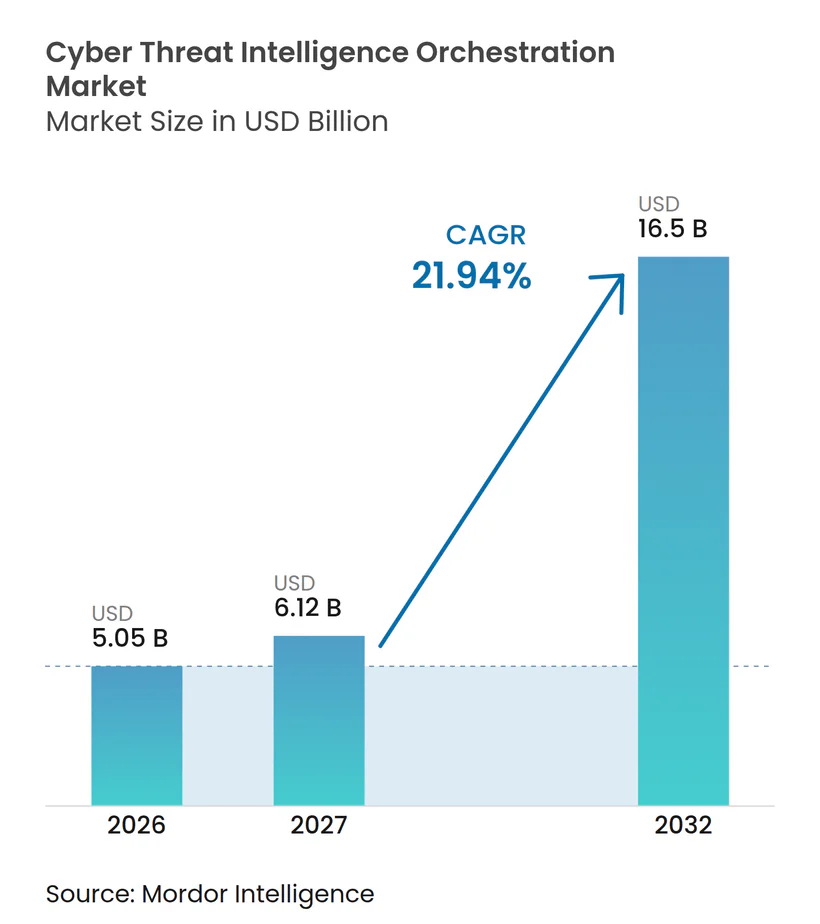
サイバー脅威インテリジェンス・オーケストレーション市場規模は、2026年の5.05 ビリオン 米ドルから2027年には6.12 ビリオン 米ドルへ、さらに2032年までに16.50 ビリオン 米ドルへと拡大する見込みであり、2027年から2032年の間にCAGR 21.94%を記録すると予測されます。サイバー脅威インテリジェンス・オーケストレーション市場が成長しているのは、セキュリティチームがクラウド、エンドポイント、アイデンティティ環境全体にわたって大量の脅威データをタイムリなアクションへと転換する必要があるためです。断片化したツールは重複アラートを生成し、インシデントの優先順位付けに必要なコンテキストをアナリストに提供できない場合があり、これがインテリジェンスを正規化・スコアリング・ルーティングするプラットフォームへの需要を支えています。ランサムウェア、アイデンティティ侵害、クラウドリソースへの攻撃が増加しており、協調的な調査・対応ワークフローの必要性が高まっています。プロバイダーは、買収、パートナーシップ、およびより広範なセキュリティプラットフォーム内に脅威インテリジェンスを組み込むAI支援型調査機能を通じて対応しています。これにより、既存のセキュリティ投資と限られた専門家リソースの範囲内で運用上の可視性を向上させるベンダーの機会が生まれています。
主要レポートのポイント
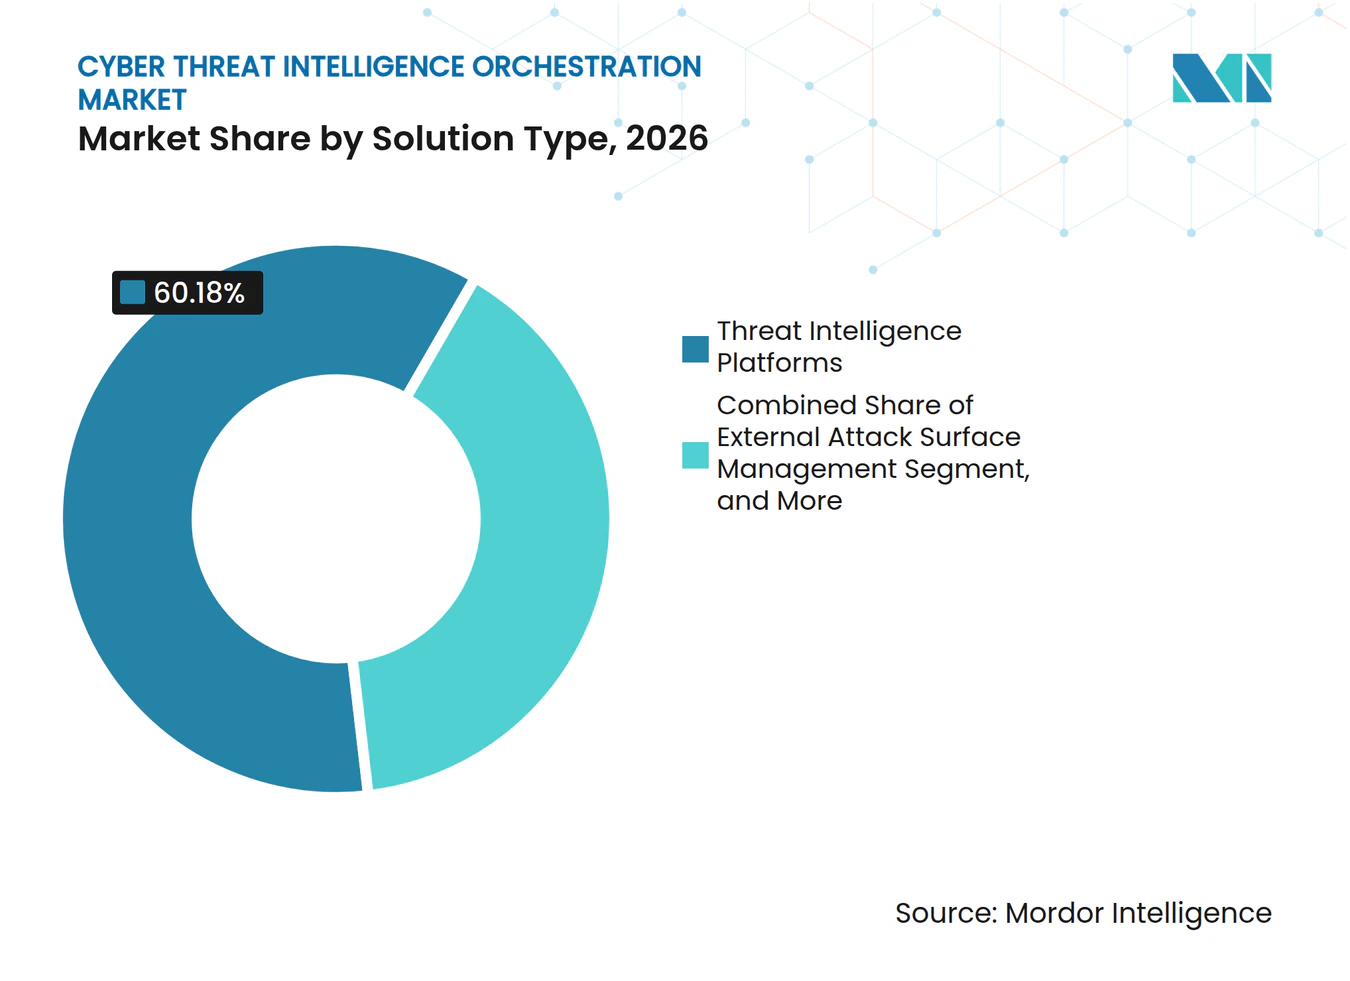
- ソリューションタイプ別では、脅威インテリジェンス・プラットフォームが2026年のサイバー脅威インテリジェンス・オーケストレーション市場シェアの60.18%を占め、外部攻撃対象領域管理は2032年にかけてCAGR 23.05%で拡大する見込みです。
- 展開モード別では、オンプレミス展開が2026年のサイバー脅威インテリジェンス・オーケストレーション市場シェアの68.15%を占め、クラウド展開は2032年にかけてCAGR 23.30%で拡大する見込みです。
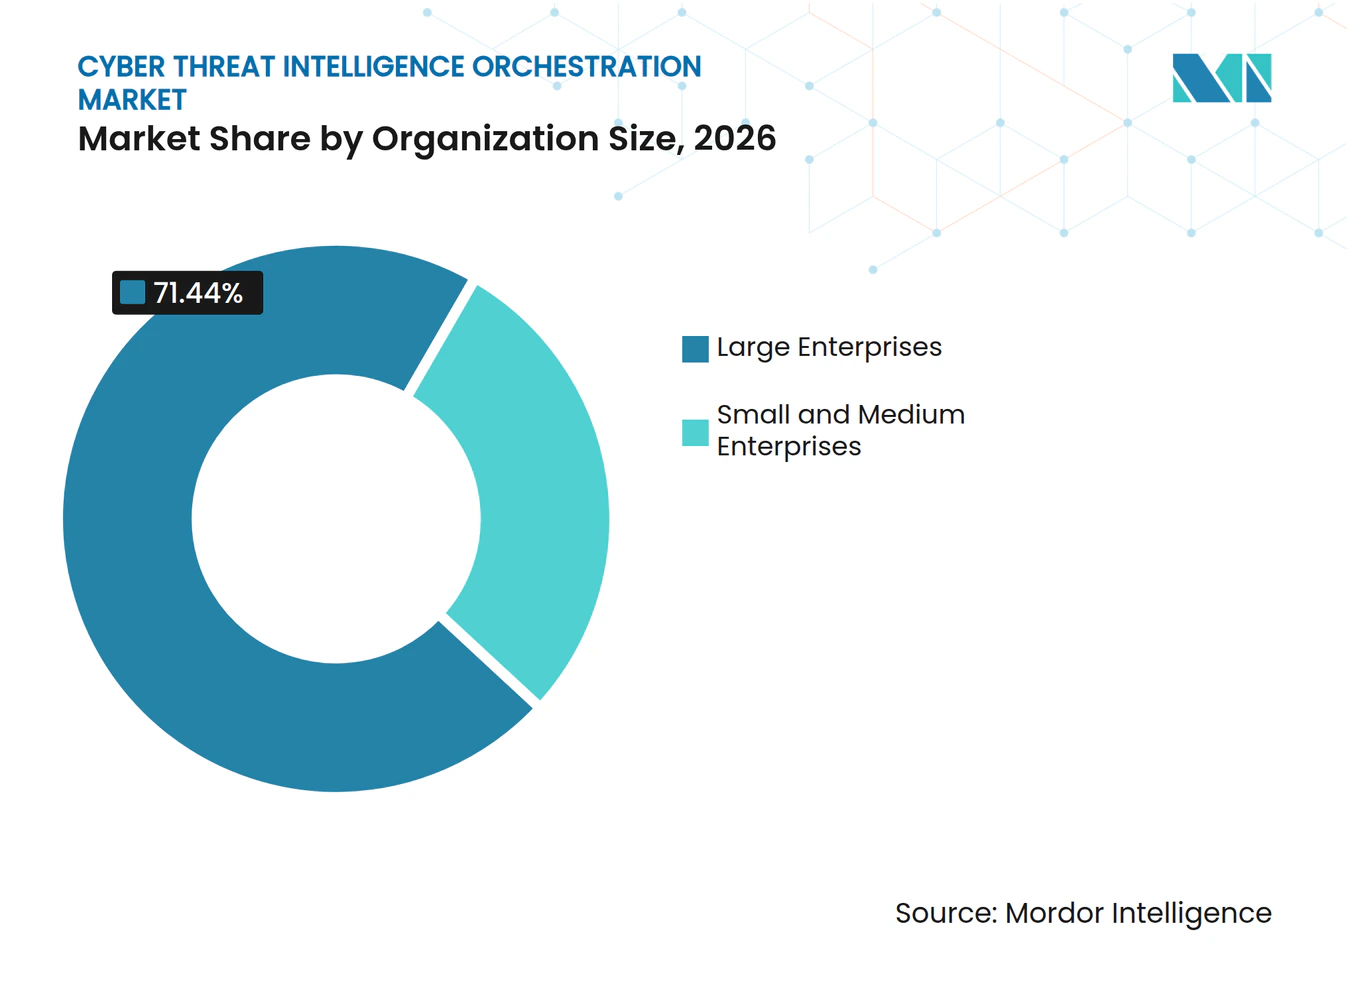
- 組織規模別では、大企業が2026年のサイバー脅威インテリジェンス・オーケストレーション市場シェアの71.44%を占め、中小企業は2032年にかけてCAGR 23.71%で拡大する見込みです。
- エンドユーザー産業別では、BFSIが2026年のサイバー脅威インテリジェンス・オーケストレーション市場シェアの29.10%を占め、政府・公共行政は2032年にかけてCAGR 22.36%で拡大する見込みです。
- 地域別では、北米が2026年の市場の37.55%を占め、アジア太平洋地域は2032年にかけてCAGR 22.78%で拡大する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
促進要因の影響分析*
| 促進要因 | CAGR予測への影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| ランサムウェアおよびマルチステージ攻撃の激化 | +5.2% | グローバル | 短期(2年以内) |
| AI対応脅威検知と自動化された対応の 導入 | +4.8% | グローバル、北米とアジア太平洋地域が 導入ペースをリード | 短期(2年以内) |
| クラウドおよびアイデンティティ攻撃対象領域の拡大 | +3.5% | グローバル、北米と欧州で最も顕著 | 中期(2〜4年) |
| 規制上のインシデント開示とインテリジェンス共有 義務 | +2.8% | 北米と欧州が中核、アジア太平洋地域および 中東・アフリカへの波及あり | 中期(2〜4年) |
| エージェント型SOCワークフロー向けアナリスト対応済みインテリジェンス | +2.1% | 北米と欧州、アジア太平洋地域での急速な普及 | 中期(2〜4年) |
| 調達基準としてのCTIシグナル出所確認と 信頼スコアリング | +1.2% | グローバル、規制産業に集中 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
ランサムウェアおよびマルチステージ攻撃の激化
ランサムウェアは、セキュリティチームが外部からの警告を迅速に防御行動へと転換する必要があるため、サイバー脅威インテリジェンス・オーケストレーション市場における需要を牽引しています。Verizonは2025年に審査した侵害の44%にランサムウェアが関与していたことを明らかにし、中小企業が関与する侵害の88%にランサムウェアが存在していたと報告しています。活動中のグループの数と恐喝前のデータ窃取の蔓延により、インフラ、ダークウェブ活動、および漏洩した認証情報を同時に監視するチームへの圧力が高まっています。BlackFogは2025年に6,604件のランサムウェア攻撃を記録し、その年に130のグループが活動していました。マルチステージ攻撃には、別々のアクセスブローカー、ランサムウェア開発者、アフィリエイトが関与する可能性があり、スタンドアロンツールを使用して証拠を結びつけることが困難になっています。オーケストレーション・プラットフォームはこれらのシグナルを共通のワークフローに集約し、アナリストが疑わしい侵入とその後の活動を結びつけるのを支援できます。
AI対応脅威検知と自動化された対応の導入
AI支援型セキュリティオペレーションは、アラートの調査と優先順位付けに必要な手作業を削減することで、サイバー脅威インテリジェンス・オーケストレーション市場の成長を牽引しています。CrowdStrikeは2026年9月に、エンドポイント、アイデンティティ、サービスとしてのソフトウェア、クラウド、ネットワーク環境にまたがる協調型マルチエージェント調査を導入しました。Microsoftも2026年9月にMicrosoft Defenderに統合セキュリティオペレーションセンターを導入し、SIEMと脅威保護機能を実務者とAIエージェントの共通基盤に統合しました。これらの製品変更は、主要なセキュリティプロバイダーがオーケストレーションを独立した機能として扱うのではなく、プラットフォームに組み込んでいることを示しています。購入者は、収集するフィードの範囲だけでなく、監査可能な調査記録を作成する能力でこのようなツールを評価できます。このアプローチは、チームが複数のシステムにわたる活動を同時に調査しなければならない場合に特に有効です。
クラウドおよびアイデンティティ攻撃対象領域の拡大
サイバー脅威インテリジェンス・オーケストレーション市場は、クラウドサービス、アプリケーション・プログラミング・インターフェース、継続的インテグレーション・パイプライン、およびサードパーティ接続によって生み出されるより広い攻撃対象領域から恩恵を受けています。英国国家サイバーセキュリティセンターは、外部攻撃対象領域には、組織がインベントリ化していない可能性のある忘れられたドメイン、一時的な開発リソース、および請負業者のアクセスポイントが含まれる可能性があると述べています。アイデンティティは、漏洩した認証情報がクラウドおよびサービスとしてのソフトウェア環境全体へのアクセスを可能にするため、中心的な攻撃経路となっています。したがって、セキュリティチームは、敵対者と悪意のあるインフラに関するインテリジェンスとともに、最新の外部資産データを必要としています。Intel 471は2025年7月にVerity471を立ち上げ、敵対者インテリジェンスを攻撃対象領域およびサードパーティリスクに結びつけるよう設計された脅威エクスポージャーモジュールを搭載しました。この収束は、外部エクスポージャー情報をアナリストのワークフロー内で活用可能にするプラットフォームを支援しています。
規制上のインシデント開示とインテリジェンス共有義務
規制上の報告要件は、特に金融機関および重要インフラ事業者の間で、サイバー脅威インテリジェンス・オーケストレーション市場に対する実際的なニーズを生み出しています。欧州連合のデジタル運用レジリエンス法は2025年1月17日から施行されており、金融事業体に対して情報通信技術リスクを管理し、定められたタイムライン内で重大インシデントを報告することを義務付けています。[1] ネットワーク・情報セキュリティ指令第2版にも、組織がインシデントの事実を迅速に収集することを促す早期警告要件が含まれています。米国では、証券取引委員会が登録者に対し、インシデントが重要であると判断してから4営業日以内にフォーム8-Kで重要なサイバーセキュリティインシデントを開示することを義務付けています。データがセキュリティツール全体に分散している場合、手動による証拠収集はこれらのプロセスを遅らせる可能性があります。インテリジェンス・オーケストレーションは、チームがコンテキストを保持し、意思決定を文書化し、内部および規制上の報告のための情報を準備するのに役立ちます。
抑制要因の影響分析*
| 抑制要因 | CAGR予測への影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| レガシーSIEM、SOAR、EDR環境にわたる 統合の複雑性 | -1.5% | グローバル、レガシーインフラ負債を抱える 欧州と北米でより顕著 | 中期(2〜4年) |
| 熟練したサイバー脅威インテリジェンス・アナリストの不足 | -1.2% | グローバル、北米と欧州以外で最も深刻 | 長期(4年以上) |
| ソース帰属とデータ共有の信頼摩擦 | -0.8% | グローバル | 長期(4年以上) |
| マルチフィード・オーケストレーションにおける アラートの重複とモデルドリフト | -0.6% | グローバル | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
レガシーSIEM、SOAR、EDR環境にわたる統合の複雑性
レガシーセキュリティアーキテクチャは、すべてのシステムがデータを異なる方法で保存・ラベル付けする可能性があるため、サイバー脅威インテリジェンス・オーケストレーション市場における導入を制約する可能性があります。組織は多くの場合、複数のベンダーのSIEM、エンドポイント検知・対応、クラウドセキュリティ、アイデンティティ監視、および自動化製品を運用しています。オーストラリアサイバーセキュリティセンターは、マルチベンダー環境では、特にインターフェースが不完全または一貫性がない場合に、完全な可視性を確保することが困難になる可能性があると指摘しています。スキーマの違いにより、ベンダーが製品を変更した際にパーサーの更新、ルールのテスト、および再トレーニングが必要になる場合があります。この作業は、特に古い環境を持つ購入者にとって、調達から運用開始までの時間を延長します。また、成熟したコネクタ、明確なデータモデル、および段階的な展開方法を持つプラットフォームをより魅力的なものにします。
熟練したサイバー脅威インテリジェンス・アナリストの不足
経験豊富なアナリストの不足は、ツールの設定、検証、管理に依然として人員が必要なため、サイバー脅威インテリジェンス・オーケストレーション市場を制約しています。ISC2は、2025年に回答者の59%が重大または重要なサイバーセキュリティスキルのニーズを報告したことを明らかにし、これは2024年の44%から増加しています。同調査では、回答者の88%が人材不足に関連した少なくとも1件の重大なサイバーセキュリティ上の影響を経験したと報告しています。この課題はヘッドカウントだけに限定されず、チームにはAI監視、クラウドセキュリティ、インテリジェンス分析、および検知エンジニアリングのスキルも必要です。ベンダーは自然言語検索、ガイド付きワークフロー、および自動トリアージで対応していますが、アクションが本番環境に影響を与える可能性がある場合にはアナリストによるレビューが依然として重要です。この制約は、監視を排除することなく設定作業を削減する製品やマネージドセキュリティサービスプロバイダーへの需要を支えています。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
ソリューションタイプ別:
インテリジェンス・プラットフォームがリードし、外部エクスポージャーツールが勢いを増す脅威インテリジェンス・プラットフォームは2026年に市場の60.18%を占めました。サイバー脅威インテリジェンス・オーケストレーション市場において、これらのプラットフォームは内部、商業、政府、およびオープンソースからのインテリジェンスの中央リポジトリとして機能します。インジケーターの重複排除、脅威アクターとインフラに関するコンテキストの追加、および関連データのセキュリティオペレーションツールへの配信が可能です。大規模組織は、SIEM、SOAR、エンドポイント、およびネットワークチームに共通のインテリジェンス層を提供するため、このモデルを採用しています。プラットフォームがアナリストのワークフローと既存の統合に組み込まれると、その地位は持続的なものとなります。
外部攻撃対象領域管理は、組織がインターネットに面した資産とサードパーティのエクスポージャーの最新の状況を把握する必要があるため、2032年にかけてCAGR 23.05%で成長する見込みです。このカテゴリのサイバー脅威インテリジェンス・オーケストレーション市場規模は、定期的な資産レビューからドメイン、クラウド資産、および公開サービスの継続的な監視へのシフトによって支えられています。NCSCは、シャドーリソースと忘れられたドメインを外部エクスポージャーの重要な源として特定しています。Intel 471は2026年3月にサイバー脅威エクスポージャーバンドルを導入し、攻撃対象領域、サードパーティエクスポージャー、およびブランドエクスポージャー製品を組み合わせました。SIEMおよびSOARツールは実質的なインストールベースを維持していますが、組織はすべてのフィードを直接インポートする代わりに、インテリジェンス・プラットフォームのコネクタをますます使用するようになっています。デジタルリスク保護サービスとマネージドインテリジェンスフィードは、ブランド、サプライチェーン、および認証情報リスクに対する追加のカバレッジを提供します。


注記: 全個別セグメントのセグメントシェアはレポート購入時に入手可能
展開モード別:
オンプレミスシステムが大規模なベースを維持しながらクラウド利用が拡大オンプレミス展開は2026年に市場の68.15%を占めました。サイバー脅威インテリジェンス・オーケストレーション市場において、大企業および公共部門の組織は、データ主権、エアギャップネットワーク、または機密インテリジェンスソースがクラウド利用を制限する場合にこれらの展開を使用します。金融サービスおよび防衛組織も、機密フィードの統合ハブとしてオンプレミスプラットフォームを扱う場合があります。データセンター、セキュリティオペレーションワークフロー、およびローカルデータストアへの既存の投資が、このセグメントの継続的な役割を支えています。ハイブリッド設計は、ローカルセンサーとデータソースをより広範なオーケストレーション機能に接続できるようにすることで、この地位を拡張します。
クラウド展開は2032年にかけてCAGR 23.30%で成長する見込みです。マルチクラウド環境は、固定されたオンプレミスの相関処理能力では処理が困難なスケールでデータを生成します。クラウド配信は、より迅速な展開、弾力的な処理、および分散したアナリストチームへのよりシンプルなアクセスも支援できます。Anomaliは2026年5月にThreatStream次世代版をリリースし、統合セキュリティデータレイクを搭載し、クラウド指向のインテリジェンス配信への重点を強調しました。クラウド導入はコントロールの必要性を排除するものではなく、購入者は依然としてデータ所在地、統合、およびアクセスガバナンスを評価します。したがって、サイバー脅威インテリジェンス・オーケストレーション市場は、新規展開がクラウドネイティブワークフローをますます好むようになっても、ハイブリッドアーキテクチャを維持する可能性が高いです。
組織規模別:
大企業が最大の支出を占め、中小企業はマネージドサービスを導入大企業は2026年に市場の71.44%を占めました。サイバー脅威インテリジェンス・オーケストレーション市場全体において、大企業は専任のインテリジェンスチーム、確立されたセキュリティオペレーションセンター、およびエンタープライズライセンスとプロフェッショナルサービスの予算を持つことが多いです。そのプログラムには、独自のインテリジェンスライブラリと情報共有グループへの参加が含まれる場合があります。これらの投資は既存のプラットフォームへの運用上の依存を生み出し、移行を困難にします。大企業はまた、複数の拠点、事業部門、クラウド環境、およびサードパーティネットワークにわたって運用するため、広範なカバレッジが必要です。
中小企業は2032年にかけてCAGR 23.71%で成長する見込みです。Verizonは2025年レポートで調査した中小企業の侵害の88%にランサムウェアが関与していたと報告しており、実際的なセキュリティオペレーションサポートの必要性が高まっています。[2] マネージドセキュリティサービスプロバイダーは、同等の社内アナリストチームを必要とせずに、これらの購入者にインテリジェンスと対応能力を拡張できす。AI支援型プレイブック作成と自然言語クエリにより、複雑なセキュリティデータの使用に必要な労力を削減できます。Securonixの2025年のThreatQuotient買収は、脅威検知、調査、対応、およびインテリジェンス機能をモジュール型プラットフォームに統合しました。柔軟なライセンスと小規模な初期展開により、この顧客グループの参入障壁をさらに低減できます。

エンドユーザー産業別:
BFSIが需要を牽引し、政府の導入が加速BFSIは2026年のサイバー脅威インテリジェンス・オーケストレーション市場規模の29.10%を占めました。サイバー脅威インテリジェンス・オーケストレーション市場において、金融機関は詐欺、ランサムウェア、認証情報窃取、およびデータ窃取の頻繁な標的であり、これによりインテリジェンスはセキュリティと金融犯罪機能全体にわたって関連性を持ちます。規制上の期待も、証拠収集、インシデント分類、および報告ワークフローの価値を高めます。DORAは2025年1月から金融事業体に適用されており、デジタル運用レジリエンスの要件を設定しています。これらの条件は、検知、調査、対応、および開示活動全体にわたってコンテキストを維持できるプラットフォームへの投資を支援します。
政府・公共行政は2032年にかけてCAGR 22.36%で拡大する見込みです。国家機関は、公共サービス、重要インフラ、および国家安全保障に影響するリスクに対処するため、主権インテリジェンス能力を必要としています。KELA Groupは2026年3月に、国家支援のサイバー脅威を管理する政府クライアント向けに国家サイバーレジリエンス・スイートを立ち上げました。ヘルスケアおよびライフサイエンス組織は、患者データと接続されたシステムに対する強力な保護を必要としています。エネルギーおよびユーティリティの購入者は、情報技術と運用技術環境がより接続されるにつれて、インテリジェンスを運用技術に拡張しています。小売・電子商取引の需要は、詐欺インテリジェンス、漏洩した認証情報、およびダークウェブ監視によって形成されています。
地域分析
北米サイバー脅威インテリジェンス・オーケストレーション市場
北米は2026年の市場シェアの37.55%を占めた。サイバー脅威インテリジェンス・オーケストレーション市場において、同地域はセキュリティプロバイダーおよびセキュリティオペレーションセンターを確立したエンタープライズバイヤーの強固な基盤を有している。情報開示要件およびセクター固有の監督体制により、インシデント調査と証拠管理が重要な調達要素となっている。米国証券取引委員会のサイバーセキュリティ開示規則は、上場企業に対し、重要性の判断を行った後、フォーム8-Kにより重要なインシデントを報告することを義務付けている。[3] 同地域では統合の動きも引き続き顕著であり、2024年12月にはMastercardによるRecorded Futureの買収が完了し、2025年6月にはSecuronixによるThreatQuotientの買収が行われた。
EMEA サイバー脅威インテリジェンス・オーケストレーション市場
欧州はDORAおよびNIS2によって支えられており、これらの規制により規制対象組織におけるインシデント対応準備と適時報告の緊急性が高まっている。ドイツ、英国、フランスが主要な需要拠点を形成しており、NIS2の国内法化により欧州連合全域での導入拡大が見込まれる。同地域のサイバー脅威インテリジェンス・オーケストレーション市場は、マネージドセキュリティサービスプロバイダー向けの自動化を構築するセキュリティプロバイダーからも恩恵を受けている。Sekoia は、2,000以上の顧客サイトにわた425,000件以上の自律的なアラート調査を実施したアーリーアクセスプログラムを経て、2026年9月にSekoia Elevateを一般提供として開始した。中東は、国家サイバーセキュリティ当局のフレームワークおよびソブリン調達プログラムを通じて発展しつつある。アフリカでは、セキュリティオペレーションの成熟に伴い、金融サービスおよび通信プロバイダーが最も早期の導入者となる可能性が高い。
アジア太平洋サイバー脅威インテリジェンス・オーケストレーション市場
アジア太平洋地域は2032年までに22.78%のCAGRで拡大すると予測されている。デジタルトランスフォーメーション、国家支援による脅威活動、およびクラウド利用の拡大により、同地域全体での協調的なインテリジェンスの必要性が高まっている。日本の経済産業省は2025年3月にサイバーセキュリティ産業政策を公表し、国内サイバーセキュリティセクターを10年間で拡大するという目標を設定した。この政策の方向性により、国内のセキュリティ能力が同国の投資計画においてより重要な位置付けを持つこととなった。インドネシアはアラー件数が多く、シグナルの優先順位付けと手動調査の負担軽減の必要性が高まっている。中国、韓国、その他のアジア太平洋市場においても、官民組織がセキュリティプログラムを強化するにつれて導入が拡大している。
競合環境
市場集中度
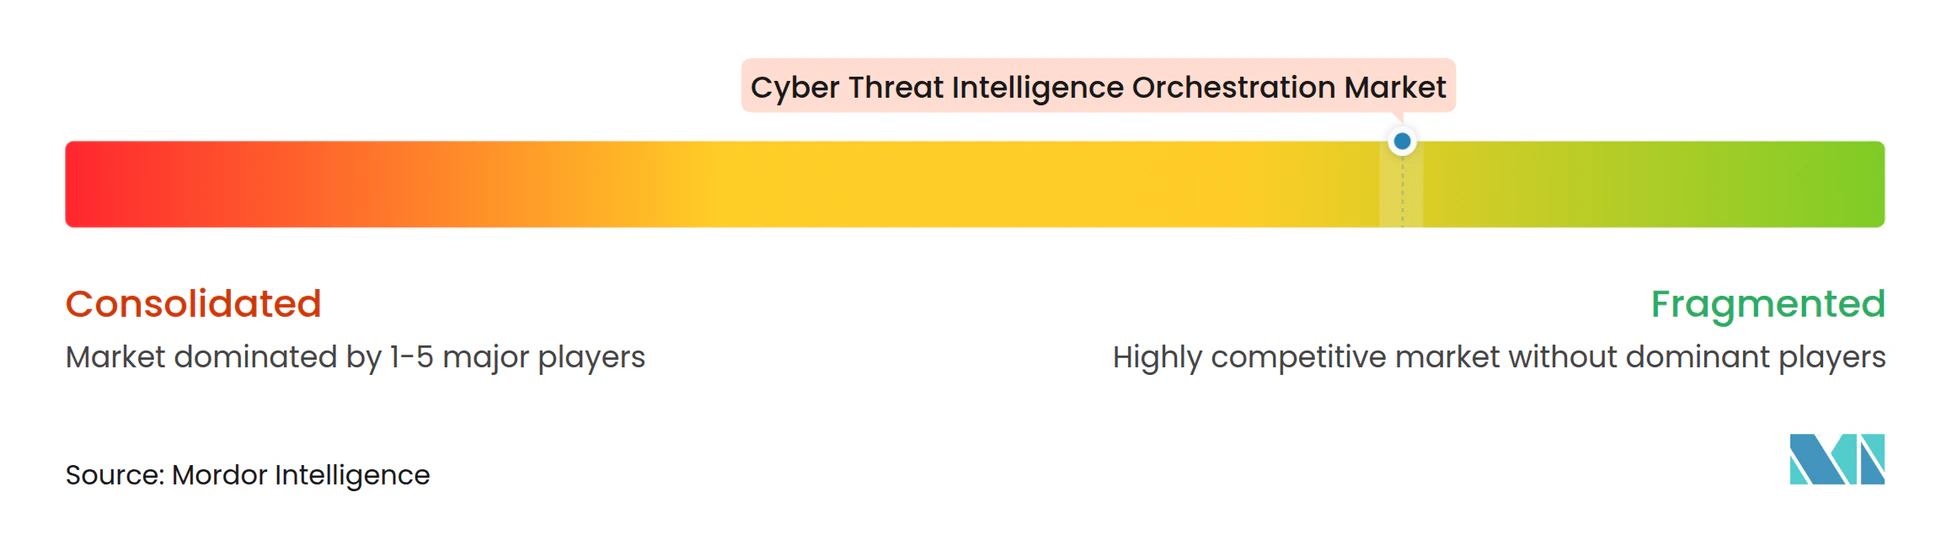
サイバー脅威インテリジェンス・オーケストレーション市場は中程度に断片化しており、専門インテリジェンスプロバイダーがSIEM、エンドポイント、クラウドセキュリティ、および自動化ベンダーと競合しています。Recorded Futureは、2024年12月に完了したMastercardによる買収後も重要な専門プロバイダーであり続けています。同社は80カ国の1,900以上の組織にサービスを提供しており、そのプラットフォームに広範なエンタープライズプレゼンスを与えています。大規模プラットフォームプロバイダーは既存のセキュリティワークフローにインテリジェンスを統合できる一方、専門家は調査の深さと外部リスクカバレッジによって差別化できます。この組み合わせにより、購入者が統合ニーズ、フィード品質、ガバナンスコントロール、利用可能な実装サポート、および制約のあるチームに対して不必要なトレーニング要件を追加することなく既存のセキュリティオペレーションプロセス内に展開する能力に基づいて、広範なプラットフォームまたは専門プロバイダーを選択できるため、調達は競争的な状態を維持しています。
製品の差別化は、アナリスト生産性の測定可能な向上、より迅速なケース調査、およびインテリジェンスと対応のより良い接続に向けてシフトしています。CrowdStrikeの2026年9月のマルチエージェント調査機能は、それ自体が複数のセキュリティドメインにわたって協調的なAI機能を使用するプロバイダーの例であり、調査の深さと外部リスクを示しています。MicrosoftのIntegrated Security Operations Centerは、主要プロバイダーがSIEM、脅威保護、実務者、およびAIエージェントを統合環境に統合するもう一つの例です。Intel 471はVerity471プラットフォームにAgent471とMCP471を追加し、インテリジェンス推論を外部アナリストツールに拡張しました。信頼性の高い調査結果と明確なアナリスト監視を示せるプロバイダーは、エンタープライズ展開の競争においてより有利な立場にあります。
買収とパートナーシップにより、サプライヤーがオファリングを組み立てる方法が変化しています。サイバー脅威インテリジェンス・オーケストレーション市場は、脅威検知、調査、対応、デジタルリスク保護、および外部エクスポージャー管理とますます統合されています。Securonixは2025年6月にThreatQuotientを買収し、脅威検知、調査、対応、およびインテリジェンス機能を統合しました。[4] ZeroFoxは2026年7月にHNTRを立ち上げ、敵対者の発見と妨害のためにデジタルリスク保護と脅威インテリジェンスを組み合わせました。これらの変更により、顧客が運用する必要のある個別製品の数を削減できる一方、既存システムとのオープンな統合の重要性も高まっています。産業用脅威カバレッジに独自の要件がある運用技術および監視制御・データ収集環境には、まだ開拓されていない領域が残っています。また、ローカル言語、規制、および脅威パターンが購入者のニーズを形成するアジア太平洋地域と中東では、ローカライズされたインテリジェンスへの需要もあります。パートナーシップにより、プロバイダーは内部で構築することなく、ダークウェブ、外部エクスポージャー、または地域インテリジェンス機能を追加できます。
サイバー脅威インテリジェンス・オーケストレーション産業のリーダー
-
Anomali, Inc.
-
Cyware, Inc.
-
EclecticIQ B.V.
-
Sekoia.io SAS
-
Securonix, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
サイバー脅威インテリジェンス・オーケストレーション市場 このレポートでカバーされる企業
- Recorded Future, Inc.
- Anomali, Inc.
- ThreatConnect, Inc.
- Cyware, Inc.
- EclecticIQ B.V.
- Intel 471, Inc.
- Flashpoint Intelligence, Inc.
- KELA Group Ltd.
- SOCRadar Teknoloji A.Ş.
- Group-IB Global Private Ltd.
- ZeroFox Holdings, Inc.
- Sekoia.io SAS
- ThreatQuotient, Inc.
- Securonix, Inc.
- LookingGlass Cyber Solutions, Inc.
- Searchlight Cyber Ltd.
- Cyble, Inc.
- Resecurity, Inc.
- Silent Push, Inc.
- Sixgill Ltd.
最近の産業開発事情 サイバー脅威インテリジェンス・オーケストレーション市場
- 2026年10月:Silent Pushはプラットフォーム6.1をリリースし、ブランドおよびインフラのなりすまし機能の完全自動化された再構築を導入し、類似ドメインおよびサブドメインの継続的なリスクスコアリング、強化されたSIEMおよびSOARの拡張性、ならびにアナリストが脅威インフラの発見からセキュリティテレメトリアクションへより迅速に移行できるAIツール統合を実現しました。
- 2026年9月:SOCRadarとEclecticIQは、ダークウェブニュース、ブラックマーケット活動、および個人識別情報エクスポージャーをカバーする3つの継続的に更新されるダークウェブインテリジェンスフィードをEclecticIQ Intelligence Centerに直接提供するパートナーシップを立ち上げ、地下脅威の発見と集中型アナリスト対応のギャップを埋めました。
- 2024年9月:Sekoiaは、2,000以上の顧客サイトにわたって425,000件以上の自律的な調査を完了した早期アクセスプログラムの後、Sekoia Elevateを一般提供として立ち上げました。欧州および米国の主要なマネージドセキュリティサービスプロバイダーは、アラート調査ワークフローにおけるアナリストの作業負荷が最大5倍削減されたと報告しました。
- 2026年8月:Intel 471はVerity471内にAgent471とMCP471を立ち上げ、独自の敵対者データにわたるインテリジェント推論を可能にし、モデルコンテキストプロトコルの接続性を外部アナリストツールに拡張しました。この機能はBlack Hat USA 2026で実演されました。
グローバルサイバー脅威インテリジェンス・オーケストレーション市場レポートの範囲
サイバー脅威インテリジェンス・オーケストレーション市場は、複数の内部および外部ソースからのサイバー脅威インテリジェンスを集約、相関、エンリッチメント、優先順位付け、運用化、および自動化するソフトウェアプラットフォームとサービスで構成されています。これらのソリューションにより、組織はインテリジェンスワークフローを合理化し、脅威の可視性を向上させ、脅威ハンティングとインシデント対応活動を支援し、セキュリティオペレーション環境全体でインテリジェンス共有を自動化できます。市場には、脅威インテリジェンス・プラットフォーム、インテリジェンス・オーケストレーション技術、インテリジェンス駆動型セキュリティ統合、および関連するプロフェッショナルおよびマネージドサービスが含まれます。これらのソリューションは、企業が生の脅威データを実用的なインテリジェンスに変換し、サイバーセキュリティの意思決定と運用効率を向上させるのに役立ちます。
サイバー脅威インテリジェンス・オーケストレーション市場レポートは、ソリューションタイプ(脅威インテリジェンス・プラットフォーム、セキュリティ情報・イベント管理、セキュリティオーケストレーション・自動化・対応、外部攻撃対象領域管理、およびその他のソリューションタイプ)、展開モード(オンプレミス、クラウド)、組織規模(大企業、中小企業)、エンドユーザー産業(銀行・金融サービス・保険(BFSI)、政府・公共行政、ヘルスケア・ライフサイエンス、ITおよび通信、産業製造、エネルギー・ユーティリティ、小売・電子商取引、およびその他のエンドユーザー産業)、地域(北米、南米、欧州、アジア太平洋、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| 脅威インテリジェンス・プラットフォーム |
| セキュリティ情報・イベント管理 |
| セキュリティオーケストレーション・自動化・対応 |
| 外部攻撃対象領域管理 |
| その他のソリューションタイプ |
| オンプレミス |
| クラウド |
| 大企業 |
| 中小企業 |
| 銀行・金融サービス・保険(BFSI) |
| 政府・公共行政 |
| ヘルスケア・ライフサイエンス |
| ITおよび通信 |
| 産業製造 |
| エネルギー・ユーティリティ |
| 小売・電子商取引 |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他の南米 | |
| 欧州 | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| ロシア | |
| その他の欧州 | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| その他のアフリカ |
| ソリューションタイプ別 | 脅威インテリジェンス・プラットフォーム | |
| セキュリティ情報・イベント管理 | ||
| セキュリティオーケストレーション・自動化・対応 | ||
| 外部攻撃対象領域管理 | ||
| その他のソリューションタイプ | ||
| 展開モード別 | オンプレミス | |
| クラウド | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| エンドユーザー産業別 | 銀行・金融サービス・保険(BFSI) | |
| 政府・公共行政 | ||
| ヘルスケア・ライフサイエンス | ||
| ITおよび通信 | ||
| 産業製造 | ||
| エネルギー・ユーティリティ | ||
| 小売・電子商取引 | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| ロシア | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
サイバー脅威インテリジェンス・オーケストレーション市場の規模はどのくらいですか?
サイバー脅威インテリジェンス・オーケストレーション市場は、2026年の5.05 ビリオン 米ドルおよび2027年の6.12 ビリオン 米ドルから、2032年までに16.50 ビリオン 米ドルへと、CAGR 21.94%で成長する見込みです。
サイバー脅威インテリジェンス・オーケストレーションの需要を牽引しているものは何ですか?
ランサムウェア、クラウドエクスポージー、アイデンティティ脅威、AI支援型オペレーション、およびより迅速なインシデント報告要件が、インテリジェンスと対応ワークフローを結びつける必要性を高めています。
サイバー脅威インテリジェンス・オーケストレーション市場をリードするソリューションタイプはどれですか?
脅威インテリジェンス・プラットフォームは、セキュリティツール全体にわたるインテリジェンスの収集、エンリッチメント、および配信を一元化するため、2026年に60.18%のシェアでリードしています。
クラウド展開が急速に拡大しているのはなぜですか?
クラウド展開は、マルチクラウド環境が弾力的な処理とより広範なテレメトリ統合を必要とするため、2032年にかけてCAGR 23.30%で成長する見込みです。
最大の導入シェアを持つエンドユーザーセクターはどこですか?
BFSIは、詐欺、ランサムウェア、認証情報窃取へのエクスポージャーおよび広範なコンプライアンス要件により、2026年に29.10%のシェアでリードしています。
最も急速に成長している地域はどこですか?
アジア太平洋地域は、デジタルトランスフォーメーション、クラウド利用の拡大、および国家支援の脅威活動の高まりに支えられ、2032年にかけてCAGR 22.78%で成長する見込みです。