
Tamaño y Participación del Mercado de Inteligencia de Amenazas OT
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 2.77 Mil millones de dólares |
| Tamaño del Mercado (2032) | 7.22 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 21.15 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Inteligencia de Amenazas OT por Mordor Intelligence
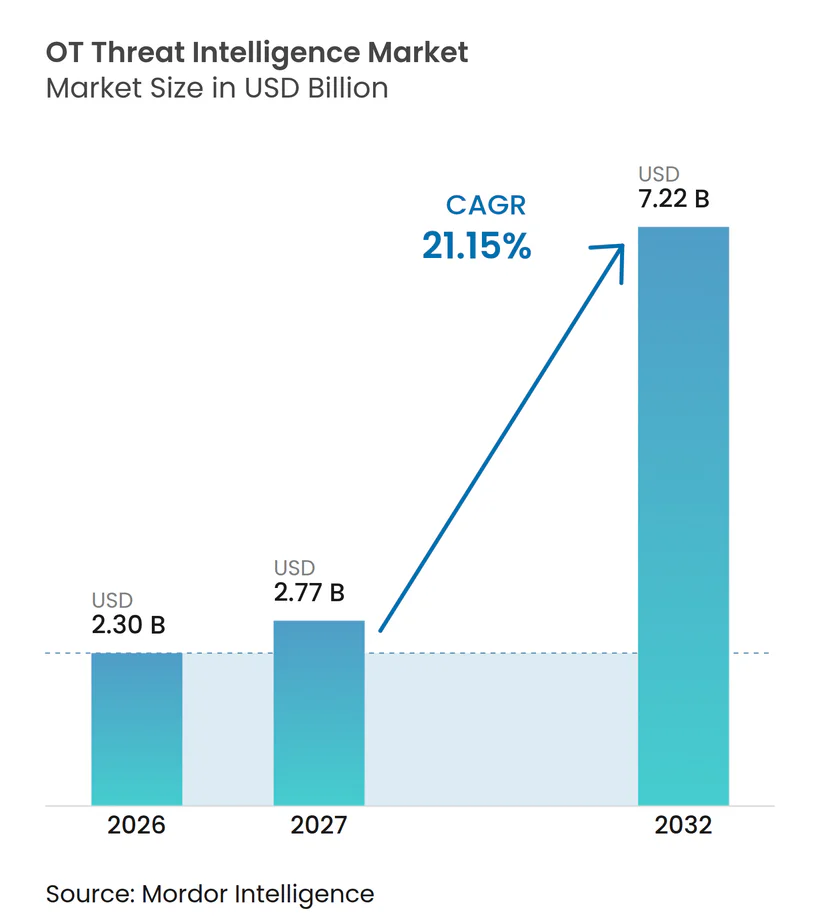
El tamaño del mercado de inteligencia de amenazas OT fue de 2,30 mil millones de USD en 2026 y se proyecta que alcance 7,22 mil millones de USD en 2032, expandiéndose a una CAGR del 21,15% de 2027 a 2032. El aumento de los ataques a los sistemas industriales está convirtiendo la inteligencia de amenazas de una capacidad especializada a un requisito operativo para los propietarios de activos. Las obligaciones de supervisión regulatoria, los requisitos de ciberseguros y los entornos industriales conectados están reforzando la demanda de plataformas que conecten el contexto de activos con la actividad de los adversarios. El mercado de inteligencia de amenazas OT también se beneficia de los modelos de entrega gestionada, que hacen que el monitoreo especializado sea más accesible para los operadores con equipos de seguridad internos limitados. Los proveedores de plataformas están fortaleciendo sus posiciones mediante una mayor visibilidad de dispositivos, cobertura de protocolos industriales e integraciones que vinculan los flujos de trabajo de seguridad de TI y OT. La infraestructura heredada, los altos costos de modernización y la escasez de personal con experiencia tanto en procesos como en ciberseguridad continúan limitando el ritmo de implementación.
Conclusiones Clave del Informe
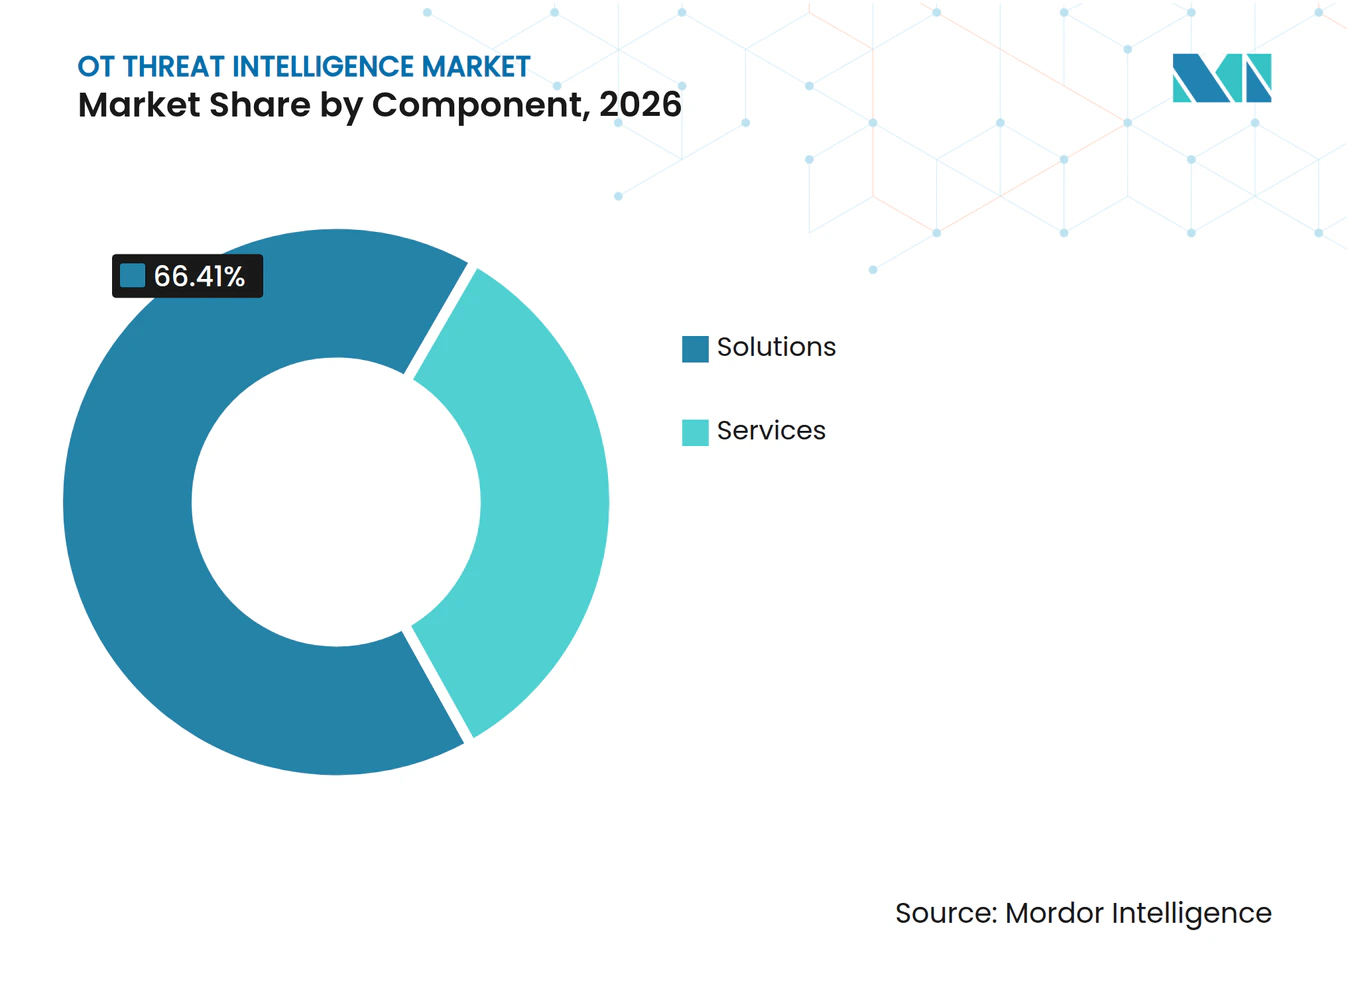
- Por componente, las soluciones representaron el 66,41% de la participación del mercado de inteligencia de amenazas OT en 2026, mientras que se proyecta que los servicios se expandan a una CAGR del 22,65% hasta 2032.
- Por modo de implementación, los sistemas locales representaron el 68,19% del tamaño del mercado de inteligencia de amenazas OT en 2026, mientras que se proyecta que la implementación en la nube crezca a una CAGR del 22,91% hasta 2032.
- Por aplicación, la detección de amenazas y el monitoreo representaron el 59,10% del mercado de inteligencia de amenazas OT en 2026, mientras que se espera que la respuesta a incidentes y la informática forense se expandan a una CAGR del 22,34% hasta 2032.
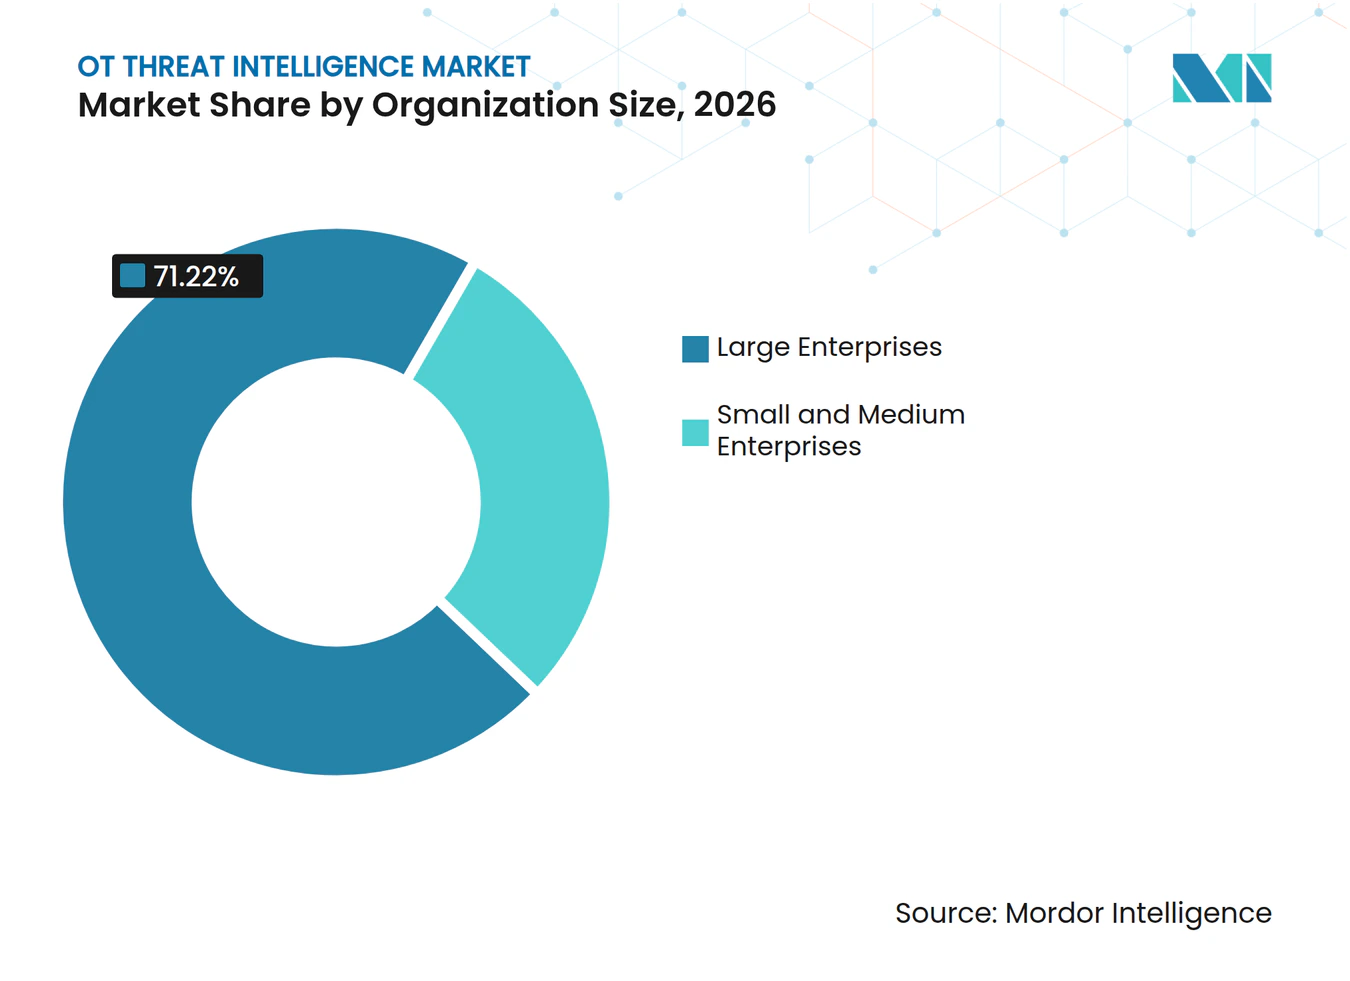
- Por tamaño de organización, las grandes empresas representaron el 71,22% del mercado de inteligencia de amenazas OT en 2026, mientras que se proyecta que las pequeñas y medianas empresas crezcan a una CAGR del 23,29% hasta 2032.
- Por industria de usuario final, la manufactura industrial representó el 28,19% del mercado de inteligencia de amenazas OT en 2026, mientras que se proyecta que energía y servicios públicos se expanda a una CAGR del 21,78% hasta 2032.
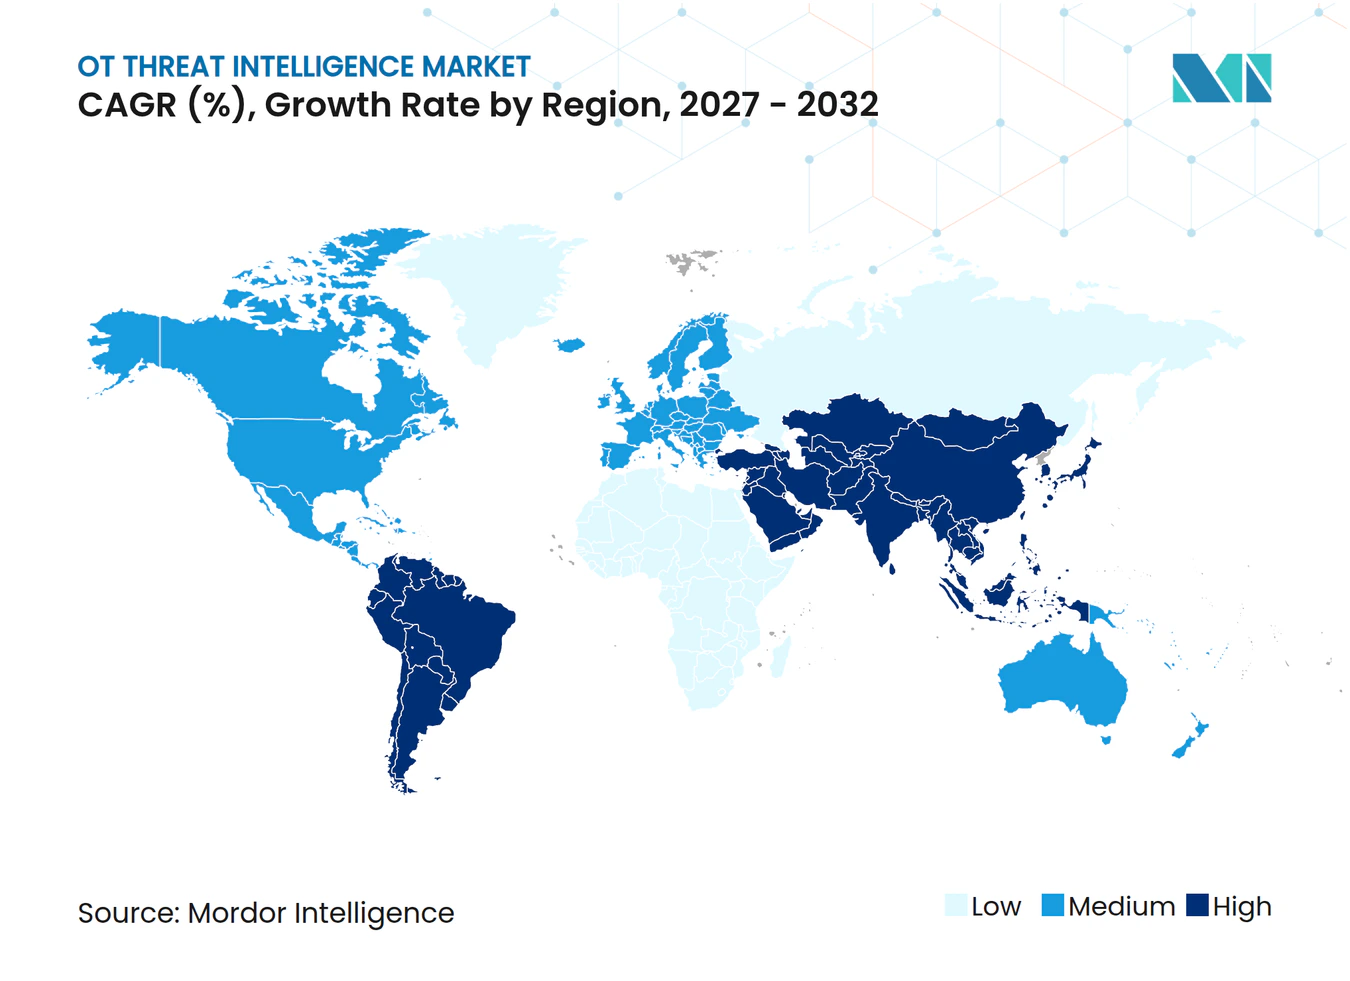
- Por geografía, América del Norte representó el 35,41% del mercado en 2026, mientras que se proyecta que Asia-Pacífico crezca a una CAGR del 22,06% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | Impacto (~) % en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Escalada de Ciberataques a Infraestructura Crítica | +5.5% | Global, concentrado en América del Norte, Europa y el Oriente Medio | Corto plazo (≤ 2 años) |
| Convergencia TI-OT que Amplía la Superficie de Ataque Industrial | +4.8% | Global, con alta intensidad en los corredores de manufactura de América del Norte y APAC | Mediano plazo (2-4 años) |
| Mandatos Regulatorios para la Ciberseguridad de Infraestructura Crítica | +3.6% | Núcleo de América del Norte y la UE, extendiéndose hacia los marcos nacionales de APAC | Mediano plazo (2-4 años) |
| Expansión del Internet Industrial de las Cosas, Operaciones Remotas y Mantenimiento Predictivo | +2.8% | Zonas industriales de APAC y América del Norte | Largo plazo (≥ 4 años) |
| Requisitos de Ciberseguros y Adquisiciones para una Resiliencia OT Demostrable | +1.2% | América del Norte y la UE, con extensión hacia APAC | Corto plazo (≤ 2 años) |
| Inteligencia Contextualizada por Activos que Reduce el Ruido de Alertas en Redes de Seguridad Crítica | +0.6% | Global | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Escalada de Ciberataques a Infraestructura Crítica
Los ataques a los sistemas de control industrial han incrementado la necesidad de inteligencia que apoye las decisiones operativas en entornos de infraestructura crítica. Un aviso federal de 2026 describió actividad dirigida a los PLC Allen-Bradley de Rockwell Automation, los controladores Modicon de Schneider Electric y los sistemas S7-1200 de Siemens en entornos de energía, agua y gobierno. Los incidentes reportados involucraron interrupciones operativas y pérdidas financieras, lo que demuestra que los ataques pueden afectar tanto los procesos físicos como los sistemas de información. El mercado de inteligencia de amenazas OT está respondiendo a este riesgo ofreciendo productos que vinculan los activos industriales con el comportamiento de los atacantes y el contexto de vulnerabilidades. Los feeds de amenazas generales ofrecen menos valor cuando los operadores deben determinar qué dispositivo o proceso requiere atención inmediata. Por lo tanto, los operadores industriales necesitan inteligencia priorizada que pueda apoyar el monitoreo, la respuesta y la planificación de la recuperación.
Convergencia TI-OT que Amplía la Superficie de Ataque Industrial
La conexión entre las redes empresariales y los entornos operativos ha ampliado la superficie de ataque en las instalaciones industriales. Dragos informó que los grupos de ransomware que atacan organizaciones industriales aumentaron de 80 en 2024 a 119 en 2025, afectando a más de 3.300 organizaciones, siendo los fabricantes la mayoría de las víctimas. El mismo informe describió rutas de ataque que comienzan en entornos de TI y luego se desplazan hacia los sistemas operativos. El mercado de inteligencia de amenazas OT está ganando relevancia porque puede ayudar a los equipos de seguridad a conectar esas rutas en ambos dominios. Los servicios en la nube, las herramientas de administración remota y los sistemas de identidad han debilitado aún más la separación tradicional entre TI y OT. Las plataformas que correlacionan señales de dispositivos, redes e identidades pueden ayudar a los equipos a detectar actividad antes de que afecte las operaciones industriales.
Mandatos Regulatorios para la Ciberseguridad de Infraestructura Crítica
Los requisitos vinculantes de ciberseguridad están generando una demanda sostenida fuera de los presupuestos discrecionales de tecnología de la información. La Comisión Federal Reguladora de Energía aprobó el Estándar de Confiabilidad CIP-015-1 en julio de 2025, que exige el monitoreo de seguridad de redes internas dentro de los perímetros de seguridad electrónica para los activos del sistema eléctrico a granel. La CISA y el Centro Nacional de Ciberseguridad del Reino Unido también emitieron ocho principios de conectividad segura para la tecnología operativa en enero de 2026.[1] Estos requisitos aumentan el valor de los inventarios de activos auditables, los registros de monitoreo y la evidencia de respuesta a incidentes. El mercado de inteligencia de amenazas OT apoya estas necesidades combinando visibilidad con priorización de riesgos y documentación. Los programas de cumplimiento se están convirtiendo, por lo tanto, en una vía para que las organizaciones industriales formalicen la inversión en seguridad.
Expansión del Internet Industrial de las Cosas, Operaciones Remotas y Mantenimiento Predictivo
Las implementaciones del Internet Industrial de las Cosas, las operaciones remotas y el mantenimiento predictivo están ampliando el número de sistemas conectados que requieren protección. NTT y Toshiba demostraron el control remoto de equipos de producción a 300 km de distancia a través de un PLC basado en la nube dentro de un ciclo de control de 20 milisegundos en noviembre de 2025. La demostración muestra cómo las arquitecturas de control distribuido pueden aumentar el efecto de la latencia, los errores de configuración o la interferencia maliciosa. IEC PAS 62443-1-6:2025 aborda los requisitos de seguridad del Internet Industrial de las Cosas dentro del marco IEC 62443. El mercado de inteligencia de amenazas OT puede apoyar estos entornos interpretando datos de protocolos industriales heterogéneos e identificando actividad que merece revisión. A medida que crece el acceso remoto, los productos que reducen el volumen de alertas mientras preservan el contexto del proceso deberían volverse más útiles.
Análisis del Impacto de las Restricciones*
| Restricción | Impacto (~) % en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Restricciones de Protocolos de PLC, DCS y SCADA Heredados | -2.4% | Global, más agudo en plantas de campo marrón envejecidas de América del Norte, Europa y América del Sur | Mediano plazo (2-4 años) |
| Alto Costo de Modernización y Riesgo de Interrupción Operativa | -1.6% | Global, más severo en los clústeres industriales concentrados en pymes de APAC y América del Sur | Mediano plazo (2-4 años) |
| Escasez de Talento en Ciberseguridad OT Específica y Seguridad de Procesos | -0.9% | Global, con brechas críticas en APAC y el Oriente Medio | Largo plazo (≥ 4 años) |
| Telemetría Limitada e Inventarios de Activos Industriales Incompletos | -0.6% | Global, particularmente en implementaciones OT de campo marrón | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Restricciones de Protocolos de PLC, DCS y SCADA Heredados
Muchos PLC instalados durante los años 1990 y 2000 carecen de la capacidad de procesamiento necesaria para el cifrado, el arranque seguro o el monitoreo basado en agentes. Esto limita la telemetría disponible de las plantas de campo marrón, lo que dificulta lograr una visibilidad completa de los activos. Siemens descontinuó la serie S7-300 en octubre de 2025, pero los sistemas heredados siguen siendo comunes en las instalaciones industriales. El monitoreo pasivo es útil en estos entornos porque evita instalar software directamente en dispositivos frágiles. El mercado de inteligencia de amenazas OT presenta una oportunidad para que los proveedores monitoreen el tráfico sin alterar los equipos de control críticos. Los datos incompletos seguirán siendo una barrera, ya que los protocolos más antiguos ofrecen capacidades limitadas de autenticación, registro o diagnóstico.
Alto Costo de Modernización y Riesgo de Interrupción Operativa
Las modernizaciones de seguridad pueden requerir inversión de capital y tiempo de inactividad planificado que muchos operadores encuentran difícil de aceptar. TXOne Networks informó en 2026 que el 54% de los responsables de la toma de decisiones en seguridad OT identificaron la compatibilidad con equipos heredados como su principal restricción, mientras que el 38% identificó los altos costos de reemplazo como una barrera principal. La modernización de una planta de tratamiento de aguas residuales de tamaño mediano con un alcance de ciberseguridad puede requerir entre 80.000 y 400.000 USD en gastos de capital. Las instalaciones municipales grandes pueden requerir entre 1 y 3 millones de USD. Los servicios gestionados que utilizan monitoreo pasivo pueden reducir la interrupción al evitar una reconfiguración importante de la red. El mercado de inteligencia de amenazas OT puede, por lo tanto, beneficiarse cuando los proveedores ofrecen enfoques de implementación por fases que se ajustan a las ventanas de mantenimiento operativo.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente:
Las Soluciones Lideran la Inteligencia Industrial IntegradaLas soluciones representaron el 66,41% del mercado de inteligencia de amenazas OT en 2026, lo que refleja la demanda de plataformas que combinan el descubrimiento de activos, el contexto de vulnerabilidades y la detección de amenazas. Las plataformas integradas pueden reducir la carga de unir múltiples productos puntuales en entornos industriales complejos. Los protocolos OT como Modbus, DNP3, OPC UA y PROFINET requieren una interpretación especializada que muchos productos de seguridad de propósito general no tienen. Este requisito favorece las soluciones diseñadas para el tráfico industrial y los contextos de procesos. Los servicios tienen ingresos actuales más bajos, pero se proyecta que crezcan a una CAGR del 22,65% hasta 2032. Los contratos de detección y respuesta gestionadas pueden dar a las plantas acceso a monitoreo especializado sin necesidad de construir grandes equipos internos.
La combinación de componentes también refleja una división entre la concesión de licencias de plataformas y la entrega basada en mano de obra. Las soluciones pueden crear una visión compartida de activos, exposición, amenazas y prioridades operativas en múltiples sitios. También pueden reducir el trabajo duplicado para los equipos de seguridad e ingeniería con responsabilidades separadas. Dragos declaró que EmberAI opera en su tejido de inteligencia OT y admite la investigación en más de 600 protocolos. Tales capacidades pueden desplazar el valor hacia la inteligencia integrada cuando los usuarios necesitan una evaluación más rápida de los eventos industriales. Los servicios siguen siendo importantes cuando los operadores carecen de personal de seguridad o necesitan apoyo para la respuesta a incidentes. Es probable que la industria de inteligencia de amenazas OT retenga ambos modelos porque las organizaciones industriales varían ampliamente en recursos técnicos y tolerancia al riesgo.


Por Modo de Implementación:
El Control Local se Encuentra con la Flexibilidad de la NubeLos sistemas locales representaron el 68,19% del mercado de inteligencia de amenazas OT en 2026, lo que refleja las preferencias arraigadas por el control local en entornos de alta criticidad. Muchos ingenieros de planta siguen siendo cautelosos respecto a la transmisión de telemetría operativa sin procesar a través de conexiones enrutables por internet. Esta preocupación es particularmente fuerte en entornos con tradiciones de aislamiento de red o procedimientos de seguridad estrictos. Se proyecta que la implementación en la nube se expanda a una CAGR del 22,91% hasta 2032. Los servicios en la nube gestionados pueden proporcionar a los operadores más pequeños una detección avanzada sin una inversión comparable en hardware local. El mercado de inteligencia de amenazas OT se está moviendo, en consecuencia, hacia opciones que permiten a los clientes elegir modelos operativos locales, en la nube o híbridos.
La elección de implementación depende del apetito por el riesgo, la conectividad disponible y la ubicación de los datos operativos. Las implementaciones locales pueden admitir el procesamiento local donde la latencia, la soberanía o la sensibilidad del proceso son importantes. La entrega en la nube puede simplificar las actualizaciones, el acceso de los analistas y el monitoreo de múltiples sitios cuando se dispone de conectividad segura. Los modelos híbridos pueden retener las funciones de recopilación sensibles dentro de la instalación mientras utilizan análisis centralizados para una revisión más amplia. Con la Plataforma 3.1, Dragos introdujo agentes nativos de Linux que se ejecutan directamente en los sensores.[2] Este enfoque muestra cómo los proveedores están adaptando los productos para una implementación flexible. El mercado de inteligencia de amenazas OT puede ampliar su base de clientes cuando el diseño de la plataforma no impone una única arquitectura.
Por Aplicación:
La Detección Sigue Siendo el Caso de Uso FundamentalLa detección de amenazas y el monitoreo representaron el 59,10% del mercado de inteligencia de amenazas OT en 2026, convirtiéndolo en la aplicación más grande. La detección continua proporciona la evidencia necesaria para la priorización de vulnerabilidades, la respuesta a incidentes y el trabajo de cumplimiento. Los sistemas industriales presentan desafíos de monitoreo distintos porque muchos protocolos carecen de registros nativos enriquecidos o líneas base de anomalías. Los atacantes pueden manipular variables de proceso de maneras que no se asemejan a los eventos convencionales de TI. Se proyecta que la respuesta a incidentes y la informática forense crezcan a una CAGR del 22,34% hasta 2032. Este crecimiento refleja la necesidad de reconstruir eventos, demostrar preparación para la recuperación y cumplir con los requisitos de documentación tras los incidentes.
La gestión de la exposición se está volviendo más útil a medida que mejoran los inventarios de activos y los operadores obtienen mayor visibilidad de los dispositivos conectados. Forescout reportó 508 avisos de ICS que cubrían 2.155 vulnerabilidades durante 2025. La priorización basada en riesgos ayuda a los equipos a centrarse en las vulnerabilidades que pueden afectar la producción, la seguridad o los servicios críticos. La preparación para el cumplimiento y las auditorías sigue siendo relevante a medida que aumentan los requisitos de monitoreo e informes de incidentes. La demanda de aplicaciones, por lo tanto, se extiende más allá de las alertas para incluir la gestión de evidencias y la coordinación de respuestas. El mercado de inteligencia de amenazas OT debe apoyar estas tareas relacionadas sin abrumar a los equipos de operaciones con notificaciones de bajo valor. Los productos que mapean los hallazgos técnicos al impacto operativo deberían tener una ventaja en entornos con personal limitado.
Por Tamaño de Organización:
Las Grandes Empresas Mantienen la Escala, las Pymes Ganan AccesoLas grandes empresas representaron el 71,22% del mercado de inteligencia de amenazas OT en 2026 porque operan carteras industriales complejas, a menudo geográficamente dispersas. Los operadores de energía, los fabricantes de productos químicos y las empresas de petróleo y gas pueden necesitar visibilidad centralizada en muchas instalaciones. Estos clientes comúnmente requieren normalización multisitio, feeds de inteligencia personalizados y soporte de respuesta dedicado. Tales requisitos favorecen a los proveedores con amplia cobertura de protocolos y capacidad de entrega establecida. Se proyecta que las pequeñas y medianas empresas se expandan a una CAGR del 23,29% hasta 2032. Este crecimiento refleja los requisitos de seguros, adquisiciones y clientes que cada vez más alcanzan a los proveedores industriales más pequeños.
Las pymes también tienen una mayor presencia en entornos de equipos heredados, donde las implementaciones de seguridad tradicionales pueden ser difíciles. La inteligencia gestionada entregada en la nube puede reducir la barrera de capital que anteriormente limitaba el acceso al monitoreo avanzado. Los sensores pasivos pueden ser más adecuados para instalaciones que no pueden tolerar cambios frecuentes en la red. El mercado de inteligencia de amenazas OT puede satisfacer esta necesidad a través de precios más simples, servicios de alcance limitado y soporte de implementación práctico. Las grandes empresas seguirán siendo importantes porque sus operaciones generan requisitos complejos y valores de contrato más grandes. Sin embargo, la adopción por parte de las pymes amplía la base direccionable más allá de un pequeño grupo de grandes operadores industriales. Los proveedores que adapten la implementación y el soporte a estos compradores pueden construir una posición significativa en la industria de inteligencia de amenazas OT.

Por Industria de Usuario Final:
La Manufactura Lidera, Energía y Servicios Públicos AceleranLa manufactura industrial representó el 28,19% del mercado de inteligencia de amenazas OT en 2026, respaldada por su gran base instalada de estaciones de trabajo de ingeniería conectadas y sistemas de producción. Las instalaciones de manufactura a menudo conectan redes empresariales con interfaces de programación de PLC, creando rutas para el movimiento lateral. Dragos informó que los fabricantes representaron la mayoría de las organizaciones afectadas por ransomware OT en 2025. Esta exposición hace que la visibilidad continua y la detección a nivel de activos sean importantes para los operadores de plantas. Se proyecta que energía y servicios públicos se expanda a una CAGR del 21,78% hasta 2032. Los sistemas de red eléctrica y tuberías enfrentan riesgos de ataque directo y requisitos de monitoreo cada vez más formales.
El petróleo y el gas, el transporte y la logística, los productos químicos y farmacéuticos también enfrentan una presión creciente para fortalecer la seguridad de los sistemas de control. Sus activos pueden operar en entornos remotos, funcionar de manera continua o apoyar cadenas de suministro esenciales. La minería y los metales, el agua y las aguas residuales, y otros usuarios añaden demanda a medida que los grupos de ransomware apuntan a una gama más amplia de operaciones industriales. El estándar CIP-015-1 de la Comisión Federal Reguladora de Energía proporciona un requisito de monitoreo claro para los activos relevantes del sistema eléctrico a granel. Estos requisitos pueden hacer que las plataformas de inteligencia sean parte de la gobernanza operativa continua en lugar de una compra de tecnología discreta. El mercado de inteligencia de amenazas OT debe abordar los diversos tipos de activos, protocolos y requisitos de cumplimiento en estos sectores verticales.
Análisis Geográfico
Mercado de Inteligencia de Amenazas OT en las Américas
América del Norte concentró el 35,41% del mercado de inteligencia de amenazas OT en 2026, respaldada por un entorno regulatorio maduro y una densa base de operadores de infraestructura crítica. Los requisitos NERC CIP, las directivas de seguridad de oleoductos y la orientación federal han incrementado el enfoque en la monitorización continua y la notificación rápida de incidentes. Estados Unidos representa la mayor cuota de la demanda regional debido a su extensa infraestructura energética, hídrica, manufacturera y de transporte. Los proveedores nacionales establecidos también ofrecen a los clientes una amplia gama de plataformas y servicios de seguridad OT. América del Sur sigue siendo una oportunidad en etapa más temprana, con Brasil y Argentina emergiendo como áreas de inversión activa a medida que los sistemas energéticos se vuelven más interconectados.
Mercado de Inteligencia de Amenazas OT en Europa
Europa es la segunda área regional más grande dentro del mercado de inteligencia de amenazas OT, respaldada por la Directiva NIS2 de la UE y los requisitos de seguridad industrial. NIS2 establece expectativas más elevadas para la gestión del riesgo de ciberseguridad entre las entidades afectadas. Alemania es el principal mercado nacional, donde muchas organizaciones enfrentan supervisión en materia de ciberseguridad y requisitos para la protección de infraestructuras críticas. El Reino Unido, Francia e Italia también presentan una demanda industrial significativa. La interrupción manufacturera causada por un ciberataque en 2025 y los continuos ataques a la red eléctrica en Ucrania elevaron la atención a nivel directivo sobre la resiliencia operacional en toda la región. Estas condiciones están incrementando el interés en productos que puedan documentar la visibilidad de dispositivos, monitorizar redes y priorizar el riesgo industrial.
Mercado de Inteligencia de Amenazas OT en APAC y MEA
Se proyecta que Asia-Pacífico crecerá a una CAGR del 22,06% hasta 2032, convirtiéndola en el área regional de mayor crecimiento. El marco de ciberdefensa activa de Japón entró en plena vigencia el 1 de octubre de 2026 y exige que los operadores de infraestructura crítica notifiquen los ciberataques al gobierno. India también ha introducido requisitos de ciberseguridad para el sector eléctrico que abarcan la segmentación de redes, la monitorización continua y la respuesta a incidentes. China, Corea del Sur y Japón representan los mayores mercados nacionales de la región. Oriente Medio y África ofrecen oportunidades en etapa más temprana a medida que los programas de ciudades inteligentes y la modernización industrial amplían las operaciones conectadas. El mercado de inteligencia de amenazas OT puede beneficiarse de estos programas, donde las capacidades de seguridad locales se desarrollan más lentamente que la infraestructura digital subyacente.
Panorama Competitivo
Concentración del Mercado
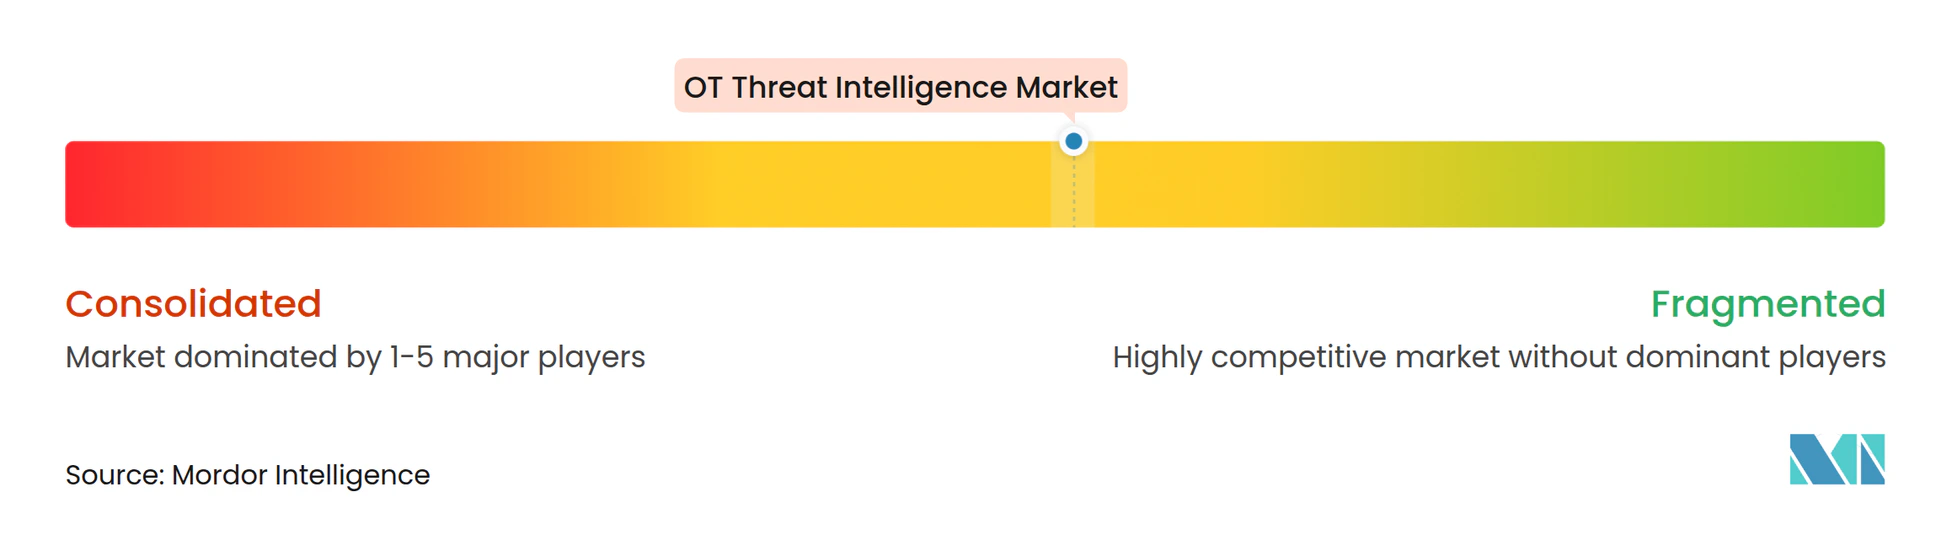
El mercado de inteligencia de amenazas OT está moderadamente concentrado entre los principales proveedores de plataformas, mientras que los proveedores especializados compiten en sectores específicos y necesidades de implementación. Dragos, Claroty y Nozomi Networks han construido posiciones diferenciadas a través de telemetría industrial, experiencia en protocolos y visibilidad de activos. Nozomi Networks informó que protege más de 115 millones de activos industriales y de IoT en más de 12.000 instalaciones.[3] Dragos declaró que su tejido de inteligencia procesa más de 5 petabytes de telemetría OT diaria en más de 600 protocolos. Estos recursos de datos pueden fortalecer la calidad de la detección y dificultar que los proveedores más pequeños igualen la amplitud de las plataformas establecidas. La posición competitiva de los líderes del mercado de inteligencia de amenazas OT también depende de su capacidad para traducir datos técnicos en acciones útiles para los equipos de planta y seguridad.
Accenture finalizó una inversión mayoritaria en Dragos en junio de 2026, ampliando la distribución de Dragos en cuentas de infraestructura crítica mientras mantenía la independencia operativa de la empresa. Dragos luego adquirió runZero y NetRise en septiembre de 2026, extendiendo su cobertura a dispositivos, redes, entornos en la nube y cadenas de suministro de software. Claroty introdujo el agente de seguridad de inteligencia artificial nativo de CPS Claire en mayo de 2026, basándose en datos de más de 6.500 fabricantes de equipos originales y más de 20.000 sitios de implementación. Nozomi Networks lanzó Vantage IQ en enero de 2026 como un asistente de inteligencia artificial privado, entrenado por la empresa, para equipos de seguridad OT e IoT. Estos movimientos muestran que los grandes proveedores están invirtiendo en análisis apoyado por inteligencia artificial, mayor visibilidad y operaciones de seguridad más conectadas. El mercado de inteligencia de amenazas OT también se está moviendo hacia productos que conectan el riesgo de TI, OT, IoT y la nube en un único modelo operativo.
Los proveedores más pequeños tienen oportunidades en sitios de campo marrón y sectores con requisitos operativos especializados. TXOne Networks, Radiflow, Rhebo y SIGA OT Solutions se centran en enfoques que pueden apoyar equipos más antiguos sin cambios extensos en la red. Tenable aporta capacidades de gestión de vulnerabilidades empresariales a los casos de uso de gestión de exposición. Los proveedores regionales de seguridad gestionada pueden apoyar a los operadores europeos más pequeños a medida que ingresan a programas formales de seguridad OT bajo las obligaciones relacionadas con NIS2. La competencia está determinada por la profundidad tecnológica, la capacidad de entrega, la experiencia sectorial y la capacidad de trabajar con activos heredados. La industria de inteligencia de amenazas OT sigue abierta a proveedores especializados donde las plataformas amplias no satisfacen las necesidades locales de implementación o precios.
Líderes de la Industria de Inteligencia de Amenazas OT
-
Dragos, Inc.
-
Claroty Ltd.
-
Nozomi Networks Inc.
-
Forescout Technologies, Inc.
-
Waterfall Security Solutions Ltd.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Inteligencia de Amenazas OT Empresas cubiertas en este informe
- Dragos, Inc.
- Claroty Ltd.
- Nozomi Networks Inc.
- Forescout Technologies, Inc.
- Waterfall Security Solutions Ltd.
- Radiflow Ltd.
- TXOne Networks Inc.
- Mission Secure, Inc.
- Tenable Holdings, Inc.
- Cydome Security Ltd.
- Naval Dome Ltd.
- CyberOwl Ltd.
- Applied Risk B.V.
- Rhebo GmbH
- ORDR, Inc.
- SIGA OT Solutions GmbH
- Seclab Limited
- Otorio Ltd.
- SecurityGate.io, Inc.
- Shield-IoT Ltd.
Desarrollos recientes de la industria en Mercado de Inteligencia de Amenazas OT
- Septiembre de 2026: Dragos, Inc. adquirió oficialmente runZero y NetRise tras la inversión mayoritaria de Accenture, creando una plataforma OT extendida con visibilidad unificada en dispositivos conectados, redes, entornos en la nube y cadenas de suministro de software. runZero añade gestión de exposición; NetRise contribuye con visibilidad a nivel de firmware que apoya la documentación de cumplimiento de NERC CIP, NIS2 y TSA.
- Julio de 2026: Claroty y Frenos anunciaron una asociación para integrar la detección de CPS de Claroty con la plataforma de pruebas de penetración OT nativa de inteligencia artificial de Frenos, permitiendo la validación continua de la postura defensiva frente a comportamientos adversariales del mundo real sin interrupción operativa.
- Junio de 2026: Dragos lanzó EmberAI, una inteligencia artificial nativa de OT construida sobre el Tejido de Inteligencia de Dragos que abarca más de 600 protocolos y más de 10 años de seguimiento de adversarios. EmberAI permite la investigación en lenguaje natural de activos y vulnerabilidades, con los datos del cliente operando completamente dentro de la implementación controlada de la Plataforma Dragos.
- Junio de 2026: Accenture finalizó una inversión mayoritaria en Dragos junto con las adquisiciones de runZero y NetRise, expandiendo el negocio de ciberseguridad de 10 mil millones de USD de Accenture hacia la seguridad OT de extremo a extremo para infraestructura crítica, mientras se preserva la independencia operativa de Dragos.
Alcance del Informe Global del Mercado de Inteligencia de Amenazas OT
El Mercado de Inteligencia de Amenazas OT comprende los ingresos generados por soluciones de software y servicios que recopilan, analizan, contextualizan, correlacionan y entregan inteligencia de amenazas cibernéticas accionable para entornos de tecnología operativa (OT), sistemas de control industrial (ICS), infraestructura crítica y ecosistemas de IoT industrial. Estas soluciones ayudan a las organizaciones a identificar amenazas emergentes, priorizar vulnerabilidades, apoyar la búsqueda de amenazas, mejorar la respuesta a incidentes, fortalecer la preparación para el cumplimiento y mejorar la resiliencia cibernética al proporcionar inteligencia específica de OT relacionada con actores de amenazas, campañas de malware, vulnerabilidades, técnicas de ataque y riesgos cibernéticos industriales.
El Informe del Mercado de Inteligencia de Amenazas OT está segmentado por Componente (Soluciones y Servicios), Modo de Implementación (Local y en la Nube), Aplicación (Detección de Amenazas y Monitoreo, Priorización de Vulnerabilidades y Gestión de la Exposición, Respuesta a Incidentes e Informática Forense, Riesgo, Cumplimiento y Preparación para Auditorías, y Otras Aplicaciones), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Industria de Usuario Final (Energía y Servicios Públicos, Manufactura Industrial, Petróleo y Gas, Transporte y Logística, Productos Químicos y Farmacéuticos, Minería y Metales, Agua y Aguas Residuales, y Otras Industrias de Usuario Final) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Soluciones |
| Servicios |
| Local |
| Nube |
| Detección de Amenazas y Monitoreo |
| Priorización de Vulnerabilidades y Gestión de la Exposición |
| Respuesta a Incidentes e Informática Forense |
| Riesgo, Cumplimiento y Preparación para Auditorías |
| Otras Aplicaciones |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Energía y Servicios Públicos |
| Manufactura Industrial |
| Petróleo y Gas |
| Transporte y Logística |
| Productos Químicos y Farmacéuticos |
| Minería y Metales |
| Agua y Aguas Residuales |
| Otras Industrias de Usuario Final |
| América del Norte | Estados Unidos |
| Canadá | |
| América del Sur | Brasil |
| Argentina | |
| México | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Resto de África |
| Por Componente | Soluciones | |
| Servicios | ||
| Por Modo de Implementación | Local | |
| Nube | ||
| Por Aplicación | Detección de Amenazas y Monitoreo | |
| Priorización de Vulnerabilidades y Gestión de la Exposición | ||
| Respuesta a Incidentes e Informática Forense | ||
| Riesgo, Cumplimiento y Preparación para Auditorías | ||
| Otras Aplicaciones | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Industria de Usuario Final | Energía y Servicios Públicos | |
| Manufactura Industrial | ||
| Petróleo y Gas | ||
| Transporte y Logística | ||
| Productos Químicos y Farmacéuticos | ||
| Minería y Metales | ||
| Agua y Aguas Residuales | ||
| Otras Industrias de Usuario Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| América del Sur | Brasil | |
| Argentina | ||
| México | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de inteligencia de amenazas OT?
El mercado de inteligencia de amenazas OT fue valorado en 2,30 mil millones de USD en 2026 y se proyecta que alcance 7,22 mil millones de USD en 2032 a una CAGR del 21,15%.
¿Qué está impulsando la demanda de plataformas de inteligencia de amenazas OT?
Los ataques a infraestructura crítica, la convergencia TI-OT, los requisitos regulatorios y las operaciones industriales conectadas están aumentando la necesidad de inteligencia contextual.
¿Qué componente tiene la mayor participación en la demanda de inteligencia de amenazas OT?
Las soluciones representaron el 66,41% de la demanda en 2026 porque las organizaciones necesitan descubrimiento integrado de activos, contexto de vulnerabilidades y detección de amenazas.
¿Qué modelo de implementación está creciendo más rápido?
Se proyecta que la implementación en la nube se expanda a una CAGR del 22,91% hasta 2032, respaldada por servicios gestionados y menores requisitos de hardware local.
¿Qué sector de usuario final se está expandiendo más rápido?
Se proyecta que energía y servicios públicos crezca a una CAGR del 21,78% hasta 2032 debido a los riesgos de ataque directo y la expansión de los requisitos de monitoreo.
¿Qué región se espera que crezca más rápido?
Se proyecta que Asia-Pacífico se expanda a una CAGR del 22,06% hasta 2032 a medida que se desarrollan los marcos nacionales de ciberseguridad y los sistemas industriales conectados.