
OT Threat Intelligence Marktgröße und Marktanteil
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 2.77 Milliarden US-Dollar |
| Marktgröße (2032) | 7.22 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 21.15 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
OT Threat Intelligence Marktanalyse von Mordor Intelligence
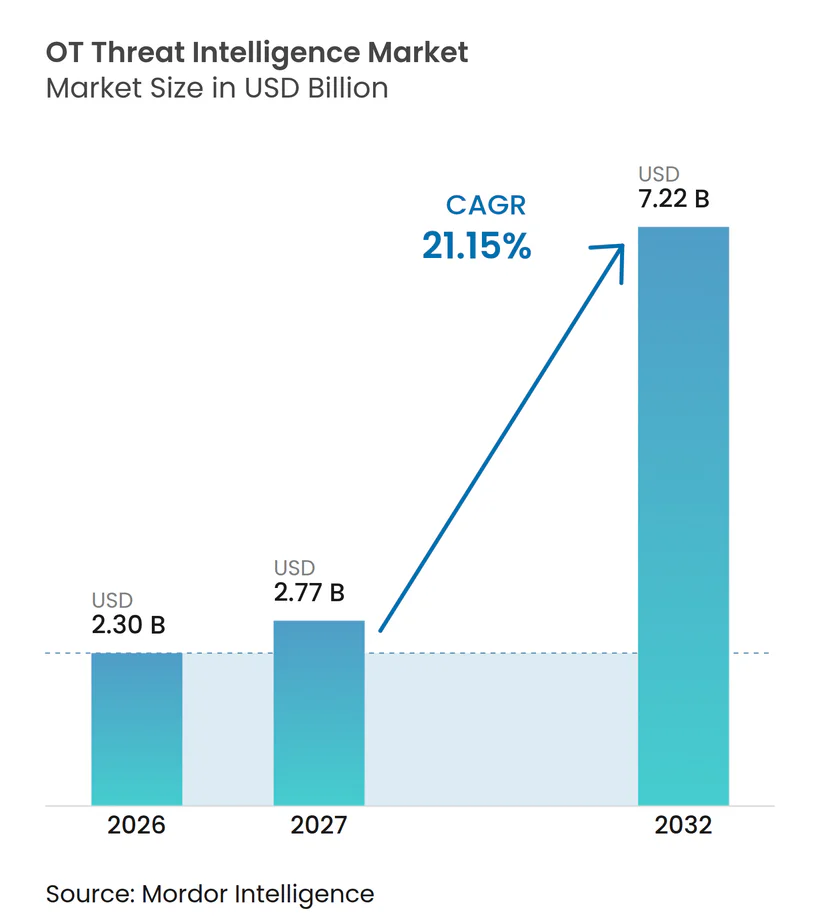
Die OT Threat Intelligence Marktgröße betrug im Jahr 2026 2,30 Milliarden USD und wird voraussichtlich bis 2032 auf 7,22 Milliarden USD anwachsen, mit einer CAGR von 21,15 % von 2027 bis 2032. Zunehmende Angriffe auf industrielle Systeme verlagern Threat Intelligence von einer Spezialfähigkeit zu einer operativen Anforderung für Anlagenbetreiber. Regulatorische Überwachungspflichten, Anforderungen der Cyberversicherung und vernetzte industrielle Umgebungen verstärken die Nachfrage nach Plattformen, die den Anlagenkontext mit Angreiferaktivitäten verknüpfen. Der OT Threat Intelligence Markt profitiert zudem von verwalteten Bereitstellungsmodellen, die eine spezialisierte Überwachung für Betreiber mit begrenzten internen Sicherheitsteams zugänglicher machen. Plattformanbieter stärken ihre Positionen durch eine breitere Gerätesichtbarkeit, industrielle Protokollabdeckung und Integrationen, die IT- und OT-Sicherheits-Workflows verbinden. Veraltete Infrastruktur, hohe Nachrüstungskosten und ein Mangel an Personal mit sowohl Prozess- als auch Cybersicherheitserfahrung schränken das Tempo der Bereitstellung weiterhin ein.
Wichtigste Erkenntnisse des Berichts
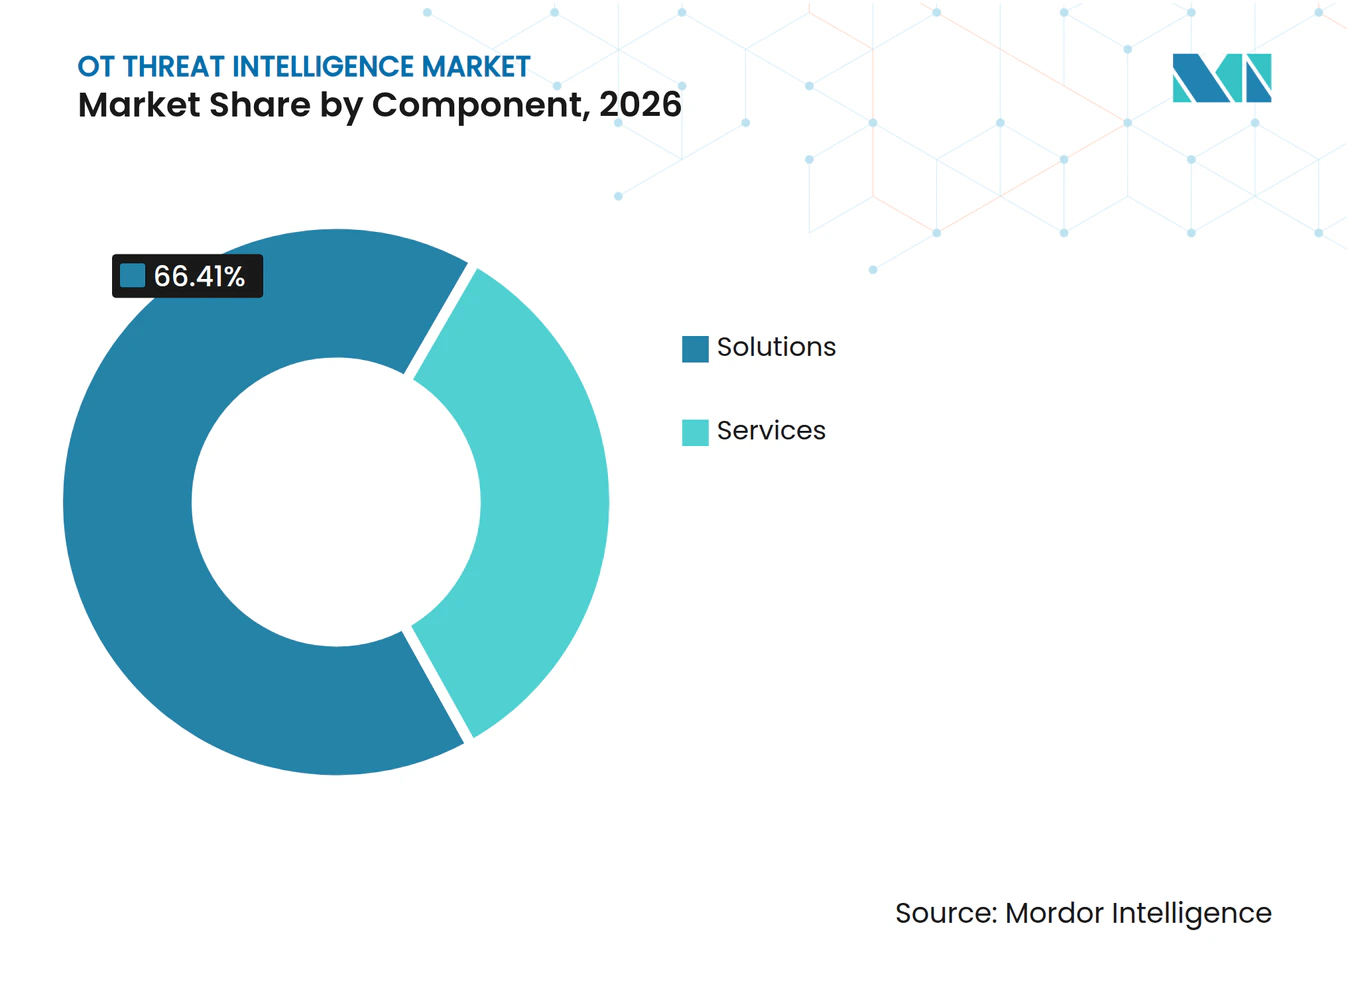
- Nach Komponente hielten Lösungen im Jahr 2026 einen Marktanteil von 66,41 % am OT Threat Intelligence Markt, während Dienstleistungen bis 2032 voraussichtlich mit einer CAGR von 22,65 % wachsen werden.
- Nach Bereitstellungsmodus entfielen On-Premises-Systeme im Jahr 2026 auf 68,19 % der OT Threat Intelligence Marktgröße, während die Cloud-Bereitstellung bis 2032 voraussichtlich mit einer CAGR von 22,91 % wachsen wird.
- Nach Anwendung hielt die Bedrohungserkennung und -überwachung im Jahr 2026 einen Anteil von 59,10 % am OT Threat Intelligence Markt, während Incident Response und Forensik bis 2032 voraussichtlich mit einer CAGR von 22,34 % wachsen werden.
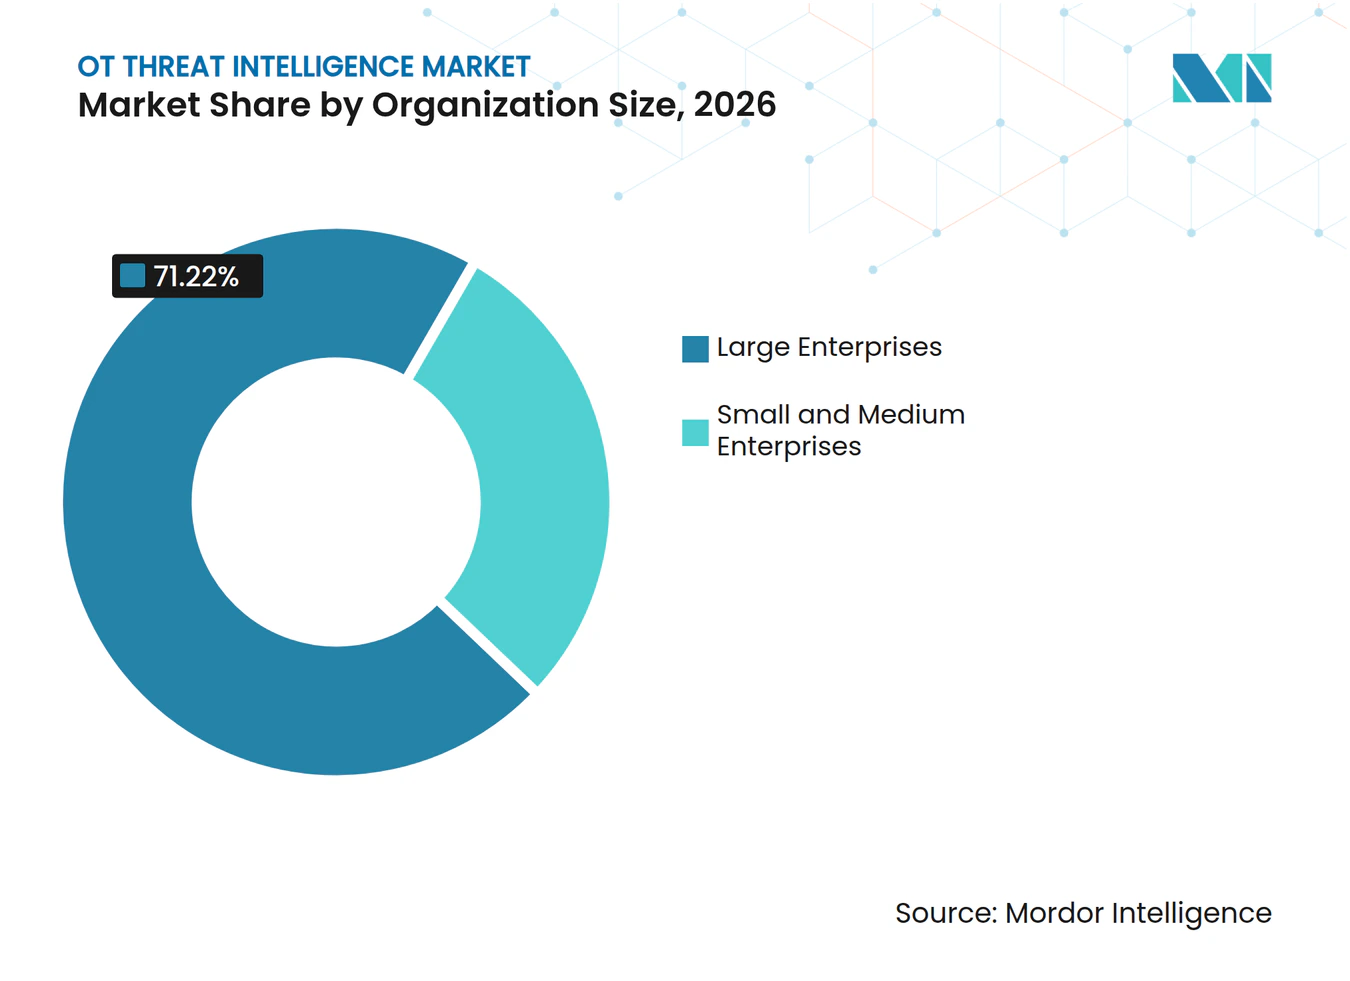
- Nach Unternehmensgröße entfielen Großunternehmen im Jahr 2026 auf 71,22 % des OT Threat Intelligence Marktes, während kleine und mittlere Unternehmen bis 2032 voraussichtlich mit einer CAGR von 23,29 % wachsen werden.
- Nach Endnutzerbranche hielt die industrielle Fertigung im Jahr 2026 einen Anteil von 28,19 % am OT Threat Intelligence Markt, während Energie und Versorgung bis 2032 voraussichtlich mit einer CAGR von 21,78 % wachsen werden.
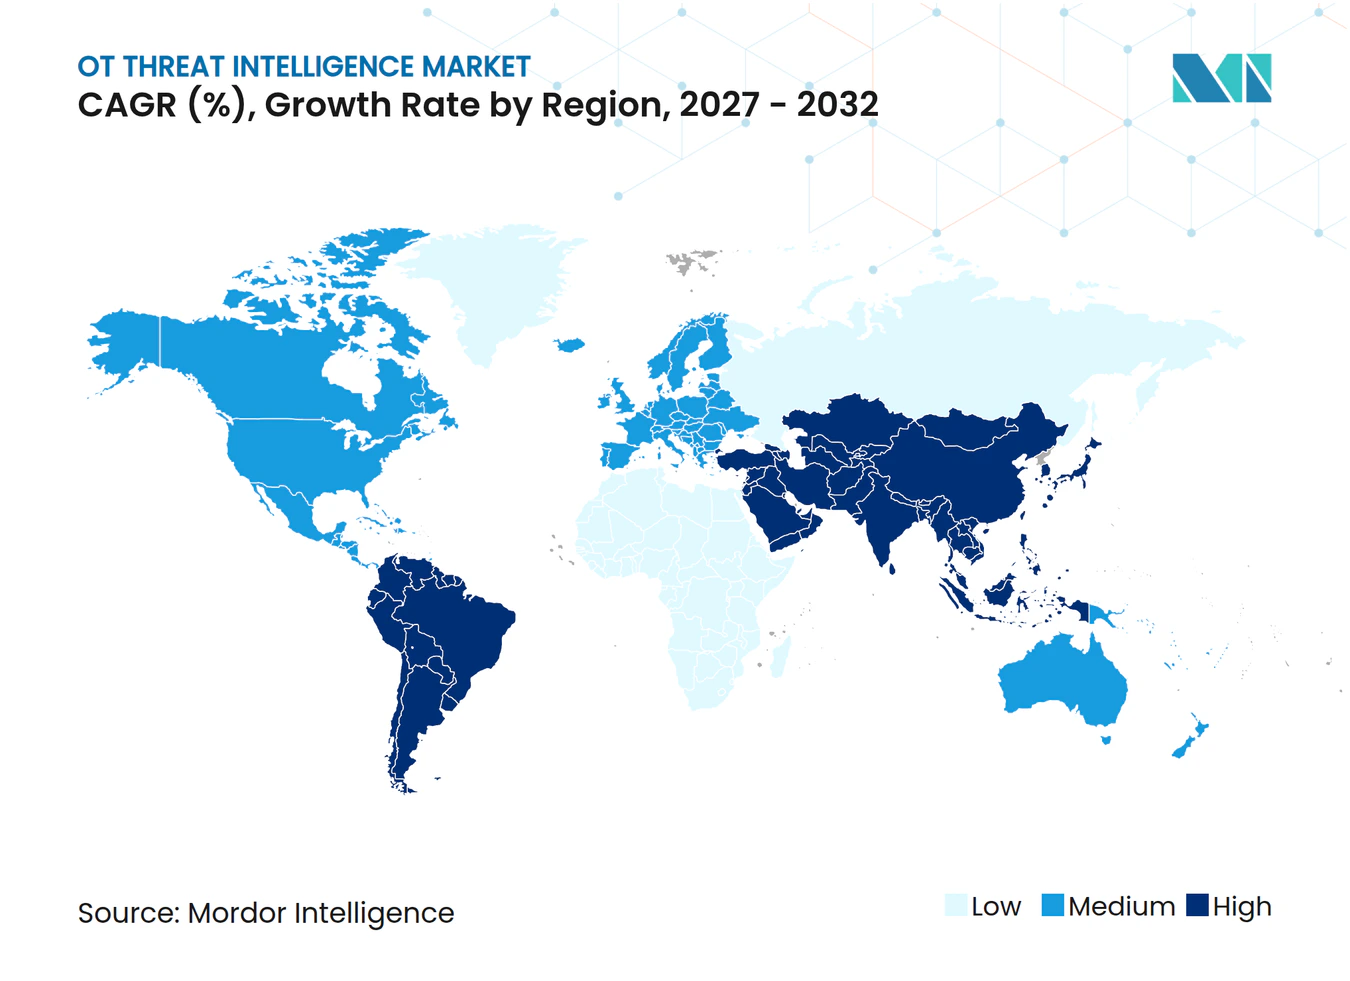
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Marktanteil von 35,41 %, während Asien-Pazifik bis 2032 voraussichtlich mit einer CAGR von 22,06 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Eskalation von Cyberangriffen auf kritische Infrastrukturen | +5.5% | Global, konzentriert in Nordamerika, Europa und dem Nahen Osten | Kurzfristig (≤ 2 Jahre) |
| IT-OT-Konvergenz erweitert die industrielle Angriffsfläche | +4.8% | Global, mit hoher Intensität in nordamerikanischen und asiatisch-pazifischen Fertigungskorridoren | Mittelfristig (2–4 Jahre) |
| Regulatorische Vorgaben für die Cybersicherheit kritischer Infrastrukturen | +3.6% | Nordamerika und EU als Kern, mit Ausweitung auf nationale Rahmenbedingungen im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Industrielles IoT, Fernbetrieb und Expansion der vorausschauenden Wartung | +2.8% | Industriezonen in Asien-Pazifik und Nordamerika | Langfristig (≥ 4 Jahre) |
| Cyberversicherungs- und Beschaffungsanforderungen für nachweisbare OT-Resilienz | +1.2% | Nordamerika und EU, mit Ausstrahlungseffekten auf Asien-Pazifik | Kurzfristig (≤ 2 Jahre) |
| Anlagenkontextualisierte Intelligence zur Reduzierung von Alarmmeldungen in sicherheitskritischen Netzwerken | +0.6% | Global | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Eskalation von Cyberangriffen auf kritische Infrastrukturen
Angriffe auf industrielle Steuerungssysteme haben den Bedarf an Intelligence erhöht, die operative Entscheidungen in kritischen Infrastrukturumgebungen unterstützt. Eine Bundesbehördenwarnung aus dem Jahr 2026 beschrieb Aktivitäten, die auf Rockwell Automation Allen-Bradley PLCs, Schneider Electric Modicon-Controller und Siemens S7-1200-Systeme in Energie-, Wasser- und Regierungsumgebungen abzielten. Die gemeldeten Vorfälle umfassten Betriebsunterbrechungen und finanzielle Verluste und zeigten, dass Angriffe sowohl physische Prozesse als auch Informationssysteme beeinträchtigen können. Der OT Threat Intelligence Markt reagiert auf dieses Risiko, indem er Produkte anbietet, die industrielle Anlagen mit dem Verhalten von Angreifern und dem Schwachstellenkontext verknüpfen. Allgemeine Bedrohungs-Feeds bieten weniger Mehrwert, wenn Betreiber bestimmen müssen, welches Gerät oder welcher Prozess sofortige Aufmerksamkeit erfordert. Industrielle Betreiber benötigen daher priorisierte Intelligence, die Überwachung, Reaktion und Wiederherstellungsplanung unterstützen kann.
IT-OT-Konvergenz erweitert die industrielle Angriffsfläche
Die Verbindung zwischen Unternehmensnetzwerken und Betriebsumgebungen hat die Angriffsfläche in industriellen Anlagen vergrößert. Dragos berichtete, dass Ransomware-Gruppen, die auf industrielle Organisationen abzielen, von 80 im Jahr 2024 auf 119 im Jahr 2025 gestiegen sind und mehr als 3.300 Organisationen betrafen, wobei Hersteller den größten Anteil der Opfer ausmachten. Derselbe Bericht beschrieb Angriffspfade, die in IT-Umgebungen beginnen und sich dann in Richtung operativer Systeme bewegen. Der OT Threat Intelligence Markt gewinnt an Relevanz, weil er Sicherheitsteams helfen kann, diese Pfade über beide Domänen hinweg zu verbinden. Cloud-Dienste, Fernverwaltungstools und Identitätssysteme haben die traditionelle Trennung zwischen IT und OT weiter geschwächt. Plattformen, die Geräte-, Netzwerk- und Identitätssignale korrelieren, können Teams dabei helfen, Aktivitäten zu erkennen, bevor sie den Industriebetrieb beeinträchtigen.
Regulatorische Vorgaben für die Cybersicherheit kritischer Infrastrukturen
Verbindliche Cybersicherheitsanforderungen schaffen eine nachhaltige Nachfrage außerhalb diskretionärer IT-Budgets. Die Bundesbehörde für Energieregulierung (Federal Energy Regulatory Commission) genehmigte im Juli 2025 den Zuverlässigkeitsstandard CIP-015-1, der eine interne Netzwerksicherheitsüberwachung innerhalb elektronischer Sicherheitsperimeter für Anlagen des Übertragungsnetzes vorschreibt. Die Cybersecurity and Infrastructure Security Agency und das britische National Cyber Security Centre veröffentlichten im Januar 2026 außerdem acht Grundsätze für sichere Konnektivität in der Betriebstechnologie.[1] Diese Anforderungen erhöhen den Wert prüffähiger Anlagenverzeichnisse, Überwachungsaufzeichnungen und Nachweise für die Incident Response. Der OT Threat Intelligence Markt unterstützt diese Anforderungen durch die Kombination von Sichtbarkeit mit Risikopriorisierung und Dokumentation. Compliance-Programme werden daher zu einem Weg für Industrieorganisationen, Sicherheitsinvestitionen zu formalisieren.
Industrielles IoT, Fernbetrieb und Expansion der vorausschauenden Wartung
Einsätze des industriellen Internets der Dinge, Fernbetrieb und vorausschauende Wartung erweitern die Anzahl vernetzter Systeme, die Schutz benötigen. NTT und Toshiba demonstrierten im November 2025 die Fernsteuerung von Produktionsanlagen über 300 km Entfernung durch eine cloudbasierte SPS innerhalb eines 20-Millisekunden-Steuerungszyklus. Die Demonstration zeigt, wie verteilte Steuerungsarchitekturen die Auswirkungen von Latenz, Konfigurationsfehlern oder böswilligen Eingriffen verstärken können. IEC PAS 62443-1-6:2025 befasst sich mit den Sicherheitsanforderungen für industrielles IoT im Rahmen des IEC 62443-Frameworks. Der OT Threat Intelligence Markt kann diese Umgebungen unterstützen, indem er Daten aus heterogenen industriellen Protokollen interpretiert und Aktivitäten identifiziert, die einer Überprüfung bedürfen. Mit zunehmendem Fernzugriff sollten Produkte, die das Alarmvolumen reduzieren und gleichzeitig den Prozesskontext erhalten, nützlicher werden.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Einschränkungen durch veraltete SPS-, DCS- und SCADA-Protokolle | -2.4% | Global, am stärksten ausgeprägt in alternden nordamerikanischen, europäischen und südamerikanischen Bestandsanlagen | Mittelfristig (2–4 Jahre) |
| Hohe Nachrüstungskosten und Risiko von Betriebsunterbrechungen | -1.6% | Global, am schwerwiegendsten in KMU-konzentrierten Industrieclustern in Asien-Pazifik und Südamerika | Mittelfristig (2–4 Jahre) |
| Mangel an OT-spezifischen Cybersicherheits- und Prozesssicherheitsfachkräften | -0.9% | Global, mit kritischen Lücken in Asien-Pazifik und dem Nahen Osten | Langfristig (≥ 4 Jahre) |
| Begrenzte Telemetrie und unvollständige industrielle Anlagenverzeichnisse | -0.6% | Global, insbesondere in OT-Bestandsanlagen | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Einschränkungen durch veraltete SPS-, DCS- und SCADA-Protokolle
Viele in den 1990er und 2000er Jahren installierte SPSen verfügen nicht über die Verarbeitungskapazität, die für Verschlüsselung, sicheres Booten oder agentenbasierte Überwachung erforderlich ist. Dies schränkt die aus Bestandsanlagen verfügbare Telemetrie ein und macht eine vollständige Anlagensichtbarkeit schwer erreichbar. Siemens stellte die S7-300-Serie im Oktober 2025 ein, aber veraltete Systeme sind in industriellen Anlagen nach wie vor weit verbreitet. Passives Monitoring ist in diesen Umgebungen nützlich, da es vermeidet, Software direkt auf fragilen Geräten zu installieren. Der OT Threat Intelligence Markt bietet Anbietern die Möglichkeit, den Datenverkehr zu überwachen, ohne kritische Steuerungsanlagen zu verändern. Unvollständige Daten werden ein Hindernis bleiben, da ältere Protokolle nur begrenzte Authentifizierungs-, Protokollierungs- oder Diagnosefähigkeiten bieten.
Hohe Nachrüstungskosten und Risiko von Betriebsunterbrechungen
Sicherheitsnachrüstungen können Kapitalinvestitionen und geplante Ausfallzeiten erfordern, die viele Betreiber nur schwer akzeptieren können. TXOne Networks berichtete im Jahr 2026, dass 54 % der OT-Sicherheitsentscheidungsträger die Kompatibilität mit veralteten Geräten als ihre größte Einschränkung identifizierten, während 38 % hohe Austauschkosten als primäres Hindernis nannten. Die Nachrüstung einer mittelgroßen Abwasseranlage mit einem Cybersicherheitsumfang kann Kapitalausgaben von 80.000 bis 400.000 USD erfordern. Große kommunale Anlagen können 1 bis 3 Millionen USD erfordern. Verwaltete Dienste, die passives Monitoring nutzen, können Unterbrechungen reduzieren, indem sie größere Netzwerkkonfigurationen vermeiden. Der OT Threat Intelligence Markt kann daher profitieren, wenn Anbieter phasenweise Bereitstellungsansätze anbieten, die in operative Wartungsfenster passen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Lösungen führen die integrierte industrielle Intelligence anLösungen machten im Jahr 2026 66,41 % des OT Threat Intelligence Marktes aus, was die Nachfrage nach Plattformen widerspiegelt, die Asset Discovery, Schwachstellenkontext und Bedrohungserkennung kombinieren. Integrierte Plattformen können den Aufwand für die Verknüpfung mehrerer Einzelprodukte in komplexen industriellen Umgebungen reduzieren. OT-Protokolle wie Modbus, DNP3, OPC UA und PROFINET erfordern eine spezialisierte Interpretation, die vielen allgemeinen Sicherheitsprodukten fehlt. Diese Anforderung begünstigt Lösungen, die für industriellen Datenverkehr und Prozesskontexte entwickelt wurden. Dienstleistungen haben derzeit geringere Umsätze, werden aber bis 2032 voraussichtlich mit einer CAGR von 22,65 % wachsen. Verträge für verwaltete Erkennung und Reaktion können Anlagen Zugang zu spezialisiertem Monitoring verschaffen, ohne große interne Teams aufzubauen.
Der Komponentenmix spiegelt auch eine Aufteilung zwischen Plattformlizenzierung und arbeitsbasierter Bereitstellung wider. Lösungen können eine gemeinsame Sicht auf Anlagen, Exposition, Bedrohungen und operative Prioritäten über mehrere Standorte hinweg schaffen. Sie können auch doppelte Arbeit für Sicherheits- und Ingenieurteams mit getrennten Verantwortlichkeiten reduzieren. Dragos erklärte, dass EmberAI auf seinem OT Intelligence Fabric betrieben wird und Untersuchungen über mehr als 600 Protokolle hinweg unterstützt. Solche Fähigkeiten können den Wert in Richtung eingebetteter Intelligence verlagern, wenn Benutzer eine schnellere Bewertung industrieller Ereignisse benötigen. Dienstleistungen bleiben wichtig, wenn Betreiber kein Sicherheitspersonal haben oder Unterstützung bei der Incident Response benötigen. Die OT Threat Intelligence Branche wird wahrscheinlich beide Modelle beibehalten, da industrielle Organisationen in Bezug auf technische Ressourcen und Risikobereitschaft stark variieren.


Nach Bereitstellungsmodus:
On-Premises-Kontrolle trifft auf Cloud-FlexibilitätOn-Premises-Systeme hielten im Jahr 2026 68,19 % des OT Threat Intelligence Marktes, was die langjährigen Präferenzen für lokale Kontrolle in hochkritischen Umgebungen widerspiegelt. Viele Anlageningenieure sind nach wie vor vorsichtig, wenn es darum geht, rohe operative Telemetrie über internetroutbare Verbindungen zu übertragen. Diese Bedenken sind besonders stark in Umgebungen mit Air-Gap-Traditionen oder strengen Sicherheitsverfahren. Die Cloud-Bereitstellung wird bis 2032 voraussichtlich mit einer CAGR von 22,91 % wachsen. Verwaltete Cloud-Dienste können kleineren Betreibern eine erweiterte Erkennung ermöglichen, ohne vergleichbare Investitionen in lokale Hardware. Der OT Threat Intelligence Markt entwickelt sich daher in Richtung Optionen, die es Kunden ermöglichen, zwischen lokalen, Cloud- oder hybriden Betriebsmodellen zu wählen.
Die Wahl des Bereitstellungsmodells hängt von der Risikobereitschaft, der verfügbaren Konnektivität und dem Speicherort der operativen Daten ab. On-Premises-Bereitstellungen können lokale Verarbeitung unterstützen, wenn Latenz, Datensouveränität oder Prozesssensitivität wichtig sind. Cloud-Bereitstellung kann Updates, Analysten-Zugriff und Multi-Standort-Monitoring vereinfachen, wenn eine sichere Konnektivität verfügbar ist. Hybridmodelle können sensible Erfassungsfunktionen innerhalb der Anlage beibehalten und gleichzeitig zentralisierte Analysen für eine umfassendere Überprüfung nutzen. Mit Platform 3.1 führte Dragos Linux-native Agenten ein, die direkt auf Sensoren laufen.[2] Dieser Ansatz zeigt, wie Anbieter Produkte für eine flexible Bereitstellung anpassen. Der OT Threat Intelligence Markt kann seine Kundenbasis erweitern, wenn das Plattformdesign keine einzelne Architektur erzwingt.
Nach Anwendung:
Erkennung bleibt der grundlegende AnwendungsfallBedrohungserkennung und -überwachung hielten im Jahr 2026 59,10 % des OT Threat Intelligence Marktes und waren damit die größte Anwendung. Kontinuierliche Erkennung liefert die Nachweise, die für die Priorisierung von Schwachstellen, Incident Response und Compliance-Arbeit benötigt werden. Industrielle Systeme stellen besondere Überwachungsherausforderungen dar, da viele Protokolle keine umfangreichen nativen Protokolle oder Anomalie-Baselines aufweisen. Angreifer können Prozessvariablen auf eine Weise manipulieren, die herkömmlichen IT-Ereignissen nicht ähnelt. Incident Response und Forensik werden bis 2032 voraussichtlich mit einer CAGR von 22,34 % wachsen. Dieses Wachstum spiegelt die Notwendigkeit wider, Ereignisse zu rekonstruieren, die Bereitschaft zur Wiederherstellung nachzuweisen und Dokumentationsanforderungen nach Vorfällen zu erfüllen.
Das Expositionsmanagement wird nützlicher, da sich Anlagenverzeichnisse verbessern und Betreiber eine größere Sichtbarkeit auf vernetzte Geräte gewinnen. Forescout berichtete im Jahr 2025 von 508 ICS-Advisories, die 2.155 Schwachstellen abdeckten. Risikobasierte Priorisierung hilft Teams, sich auf Schwachstellen zu konzentrieren, die Produktion, Sicherheit oder kritische Dienste beeinträchtigen können. Compliance und Prüfungsbereitschaft bleiben relevant, da die Anforderungen an Überwachung und Vorfallsmeldung zunehmen. Die Anwendungsnachfrage geht daher über die Alarmierung hinaus und umfasst Nachweismanagement und Reaktionskoordination. Der OT Threat Intelligence Markt muss diese verwandten Aufgaben unterstützen, ohne Betriebsteams mit wenig wertvollen Benachrichtigungen zu überlasten. Produkte, die technische Erkenntnisse auf operative Auswirkungen abbilden, sollten in Umgebungen mit begrenztem Personal einen Vorteil haben.
Nach Unternehmensgröße:
Großunternehmen halten die Skalierung, KMU gewinnen ZugangGroßunternehmen machten im Jahr 2026 71,22 % des OT Threat Intelligence Marktes aus, da sie komplexe, oft geografisch verteilte industrielle Portfolios betreiben. Energiebetreiber, Chemiehersteller und Öl- und Gasunternehmen benötigen möglicherweise eine zentralisierte Sichtbarkeit über viele Anlagen hinweg. Diese Kunden benötigen häufig eine standortübergreifende Normalisierung, angepasste Intelligence-Feeds und dedizierte Reaktionsunterstützung. Solche Anforderungen begünstigen Anbieter mit breiter Protokollabdeckung und etablierter Bereitstellungskapazität. Kleine und mittlere Unternehmen werden bis 2032 voraussichtlich mit einer CAGR von 23,29 % wachsen. Dieses Wachstum spiegelt Versicherungs-, Beschaffungs- und Kundenanforderungen wider, die zunehmend kleinere Industrielieferanten erreichen.
KMU sind auch stärker in Umgebungen mit veralteten Geräten vertreten, wo traditionelle Sicherheitsbereitstellungen schwierig sein können. Cloud-basierte verwaltete Intelligence kann die Kapitalbarriere reduzieren, die bisher den Zugang zu erweitertem Monitoring eingeschränkt hat. Passive Sensoren können besser für Anlagen geeignet sein, die keine häufigen Netzwerkänderungen tolerieren können. Der OT Threat Intelligence Markt kann diesen Bedarf durch einfachere Preisgestaltung, begrenzte Dienstleistungen und praktische Implementierungsunterstützung decken. Großunternehmen werden wichtig bleiben, da ihre Betriebe komplexe Anforderungen und größere Vertragswerte generieren. Die KMU-Akzeptanz erweitert jedoch die adressierbare Basis über eine kleine Gruppe großer Industriebetreiber hinaus. Anbieter, die Bereitstellung und Support auf diese Käufer zuschneiden, können eine bedeutende Position in der OT Threat Intelligence Branche aufbauen.

Nach Endnutzerbranche:
Fertigung führt, Energie und Versorgung beschleunigenDie industrielle Fertigung machte im Jahr 2026 28,19 % des OT Threat Intelligence Marktes aus, unterstützt durch ihre große installierte Basis vernetzter Engineering-Workstations und Produktionssysteme. Fertigungsanlagen verbinden häufig Unternehmensnetzwerke mit SPS-Programmierschnittstellen und schaffen so Wege für laterale Bewegungen. Dragos berichtete, dass Hersteller im Jahr 2025 den größten Anteil der von OT-Ransomware betroffenen Organisationen ausmachten. Diese Exposition macht kontinuierliche Sichtbarkeit und anlagenbasierte Erkennung für Anlagenbetreiber wichtig. Energie und Versorgung werden bis 2032 voraussichtlich mit einer CAGR von 21,78 % wachsen. Netz- und Pipelinesysteme sind direkten Zielrisiken und zunehmend formalen Überwachungsanforderungen ausgesetzt.
Öl und Gas, Transport und Logistik, Chemie und Pharmazeutika stehen ebenfalls unter zunehmendem Druck, die Sicherheit von Steuerungssystemen zu stärken. Ihre Anlagen können in abgelegenen Umgebungen betrieben werden, kontinuierlich laufen oder wesentliche Lieferketten unterstützen. Bergbau und Metalle, Wasser und Abwasser sowie andere Nutzer erhöhen die Nachfrage, da Ransomware-Gruppen ein breiteres Spektrum industrieller Betriebe ins Visier nehmen. Der CIP-015-1-Standard der Bundesbehörde für Energieregulierung (Federal Energy Regulatory Commission) stellt eine klare Überwachungsanforderung für relevante Anlagen des Übertragungsnetzes dar. Diese Anforderungen können Intelligence-Plattformen zu einem Teil der laufenden operativen Governance machen, anstatt sie als diskrete Technologieanschaffung zu betrachten. Der OT Threat Intelligence Markt muss die vielfältigen Anlagentypen, Protokolle und Compliance-Anforderungen in diesen Branchen berücksichtigen.
Geografische Analyse
OT-Bedrohungsanalyse-Markt Amerika
Nordamerika hielt im Jahr 2026 einen Anteil von 35,41 % am OT-Bedrohungsanalyse-Markt, gestützt durch ein ausgereiftes regulatorisches Umfeld und eine dichte Basis an Betreibern kritischer Infrastrukturen. NERC-CIP-Anforderungen, Sicherheitsrichtlinien für Pipelines und bundesbehördliche Leitlinien haben den Fokus auf kontinuierliche Überwachung und schnelle Vorfallmeldung verstärkt. Die Vereinigten Staaten entfallen auf den größten Anteil der regionalen Nachfrage aufgrund ihrer umfangreichen Energie-, Wasser-, Fertigungs- und Verkehrsinfrastruktur. Etablierte inländische Anbieter bieten Kunden zudem ein breites Spektrum an OT-Sicherheitsplattformen und -diensten. Südamerika bleibt ein Markt in einem früheren Entwicklungsstadium, wobei Brasilien und Argentinien als aktive Investitionsbereiche hervortreten, da Energiesysteme stärker vernetzt werden.
OT-Bedrohungsanalyse-Markt Europa
Europa ist die zweitgrößte regionale Zone innerhalb des OT-Bedrohungsanalyse-Markts, gestützt durch die EU-NIS2-Richtlinie und industrielle Sicherheitsanforderungen. NIS2 legt höhere Erwartungen an das Cybersicherheits-Risikomanagement betroffener Einrichtungen fest. Deutschland ist ein führender nationaler Markt, in dem viele Organisationen einer Cybersicherheitsaufsicht und Anforderungen zum Schutz kritischer Infrastrukturen unterliegen. Das Vereinigte Königreich, Frankreich und Italien weisen ebenfalls eine erhebliche industrielle Nachfrage auf. Fertigungsunterbrechungen infolge eines Cyberangriffs im Jahr 2025 sowie anhaltende Angriffe auf das Stromnetz in der Ukraine haben die Aufmerksamkeit auf Vorstandsebene für die operative Resilienz in der gesamten Region geschärft. Diese Bedingungen steigern das Interesse an Produkten, die Gerätesichtbarkeit dokumentieren, Netzwerke überwachen und industrielle Risiken priorisieren können.
OT-Bedrohungsanalyse-Markt APAC und MEA
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einer CAGR von 22,06 % wachsen und ist damit die am schnellsten wachsende regionale Zone. Japans aktiver Rahmen zur Cyberabwehr trat am 1. Oktober 2026 vollständig in Kraft und verpflichtet Betreiber kritischer Infrastrukturen, Cyberangriffe an die Regierung zu melden. Indien hat ebenfalls Cybersicherheitsanforderungen für den Energiesektor eingeführt, die Netzwerksegmentierung, kontinuierliche Überwachung und Incident Response abdecken. China, Südkorea und Japan stellen die größten nationalen Märkte in der Region dar. Der Nahe Osten und Afrika bieten Chancen in einem früheren Entwicklungsstadium, da Smart-City-Programme und industrielle Modernisierung vernetzte Betriebsabläufe ausweiten. Der OT-Bedrohungsanalyse-Markt kann von diesen Programmen profitieren, in denen lokale Sicherheitskapazitäten langsamer wachsen als die zugrunde liegende digitale Infrastruktur.
Wettbewerbslandschaft
Marktkonzentration
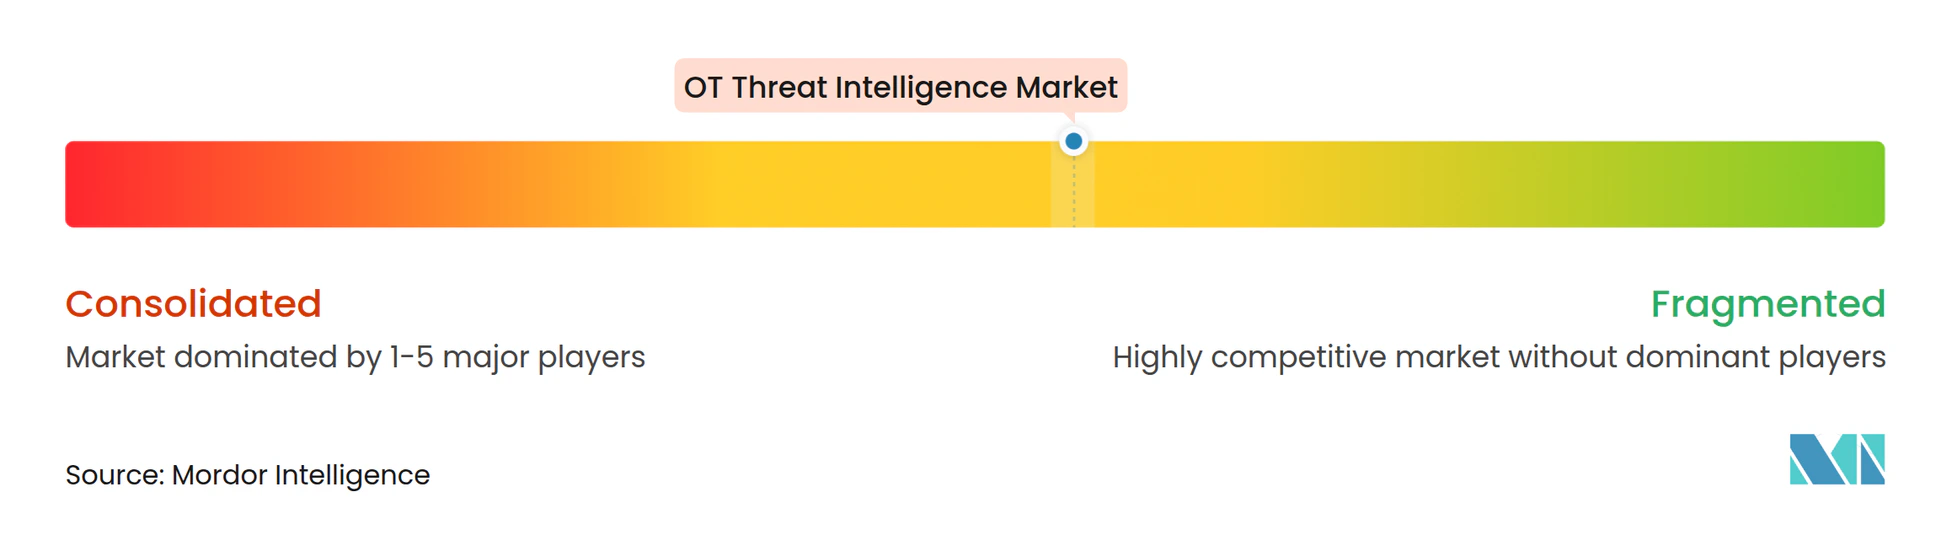
Der OT Threat Intelligence Markt ist mäßig unter führenden Plattformanbietern konzentriert, während Spezialanbieter in bestimmten Sektoren und Bereitstellungsanforderungen konkurrieren. Dragos, Claroty und Nozomi Networks haben durch industrielle Telemetrie, Protokollexpertise und Anlagensichtbarkeit differenzierte Positionen aufgebaut. Nozomi Networks berichtete, dass es mehr als 115 Millionen industrielle und IoT-Anlagen in über 12.000 Installationen schützt.[3] Dragos erklärte, dass sein Intelligence Fabric täglich mehr als 5 Petabyte OT-Telemetrie über mehr als 600 Protokolle verarbeitet. Diese Datenressourcen können die Erkennungsqualität stärken und es kleineren Anbietern erschweren, die Breite etablierter Plattformen zu erreichen. Die Wettbewerbsposition der OT Threat Intelligence Marktführer hängt auch von ihrer Fähigkeit ab, technische Daten in nützliche Maßnahmen für Anlagen- und Sicherheitsteams umzusetzen.
Accenture schloss im Juni 2026 eine Mehrheitsbeteiligung an Dragos ab, was Dragos' Vertrieb in kritischen Infrastrukturkonten erweiterte und gleichzeitig die operative Unabhängigkeit des Unternehmens bewahrte. Dragos erwarb dann im September 2026 runZero und NetRise und erweiterte damit seine Abdeckung auf Geräte, Netzwerke, Cloud-Umgebungen und Software-Lieferketten. Claroty stellte im Mai 2026 den Claire CPS-nativen KI-Sicherheitsagenten vor, der auf Daten von mehr als 6.500 OEMs und über 20.000 Bereitstellungsstandorten basiert. Nozomi Networks startete im Januar 2026 Vantage IQ als privaten, unternehmenstrainierter KI-Assistent für OT- und IoT-Sicherheitsteams. Diese Schritte zeigen, dass große Anbieter in KI-gestützte Analysen, breitere Sichtbarkeit und stärker vernetzte Sicherheitsoperationen investieren. Der OT Threat Intelligence Markt entwickelt sich auch in Richtung Produkte, die IT-, OT-, IoT- und Cloud-Risiken in einem einzigen Betriebsmodell verbinden.
Kleinere Anbieter haben Chancen in Bestandsanlagen und Sektoren mit spezialisierten operativen Anforderungen. TXOne Networks, Radiflow, Rhebo und SIGA OT Solutions konzentrieren sich auf Ansätze, die ältere Geräte ohne umfangreiche Netzwerkänderungen unterstützen können. Tenable bringt Enterprise-Schwachstellenmanagement-Fähigkeiten in Expositionsmanagement-Anwendungsfälle ein. Regionale Anbieter verwalteter Sicherheitsdienste können kleinere europäische Betreiber unterstützen, wenn sie im Rahmen von NIS2-bezogenen Verpflichtungen formale OT-Sicherheitsprogramme einführen. Der Wettbewerb wird durch Technologietiefe, Bereitstellungskapazität, Sektorexpertise und die Fähigkeit zur Arbeit mit veralteten Anlagen geprägt. Die OT Threat Intelligence Branche bleibt offen für spezialisierte Anbieter, wo breite Plattformen lokale Implementierungs- oder Preisanforderungen nicht erfüllen.
OT Threat Intelligence Branchenführer
-
Dragos, Inc.
-
Claroty Ltd.
-
Nozomi Networks Inc.
-
Forescout Technologies, Inc.
-
Waterfall Security Solutions Ltd.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
OT-Bedrohungsanalyse-Markt Unternehmen in diesem Bericht
- Dragos, Inc.
- Claroty Ltd.
- Nozomi Networks Inc.
- Forescout Technologies, Inc.
- Waterfall Security Solutions Ltd.
- Radiflow Ltd.
- TXOne Networks Inc.
- Mission Secure, Inc.
- Tenable Holdings, Inc.
- Cydome Security Ltd.
- Naval Dome Ltd.
- CyberOwl Ltd.
- Applied Risk B.V.
- Rhebo GmbH
- ORDR, Inc.
- SIGA OT Solutions GmbH
- Seclab Limited
- Otorio Ltd.
- SecurityGate.io, Inc.
- Shield-IoT Ltd.
Neueste Industrielle Entwicklungen in OT-Bedrohungsanalyse-Markt
- September 2026: Dragos, Inc. erwarb offiziell runZero und NetRise nach Accentures Mehrheitsbeteiligung und schuf damit eine erweiterte OT-Plattform mit einheitlicher Sichtbarkeit auf vernetzte Geräte, Netzwerke, Cloud-Umgebungen und Software-Lieferketten. runZero ergänzt das Expositionsmanagement; NetRise trägt Sichtbarkeit auf Firmware-Ebene bei, die die NERC-CIP-, NIS2- und TSA-Compliance-Dokumentation unterstützt.
- Juli 2026: Claroty und Frenos gaben eine Partnerschaft bekannt, um Clarotys CPS-Erkennung mit Frenos' KI-nativer OT-Penetrationstestplattform zu integrieren und so eine kontinuierliche Validierung der Abwehrhaltung gegenüber realen gegnerischen Verhaltensweisen ohne Betriebsunterbrechung zu ermöglichen.
- Juni 2026: Dragos startete EmberAI, eine OT-native KI, die auf dem Dragos Intelligence Fabric aufgebaut ist und mehr als 600 Protokolle sowie über 10 Jahre Angreiferverfolgung umfasst. EmberAI ermöglicht die Untersuchung von Anlagen und Schwachstellen in natürlicher Sprache, wobei Kundendaten vollständig innerhalb der kontrollierten Dragos-Plattformbereitstellung betrieben werden.
- Juni 2026: Accenture schloss eine Mehrheitsbeteiligung an Dragos zusammen mit den Akquisitionen von runZero und NetRise ab und erweiterte damit Accentures 10 Milliarden USD umfassendes Cybersicherheitsgeschäft auf durchgängige OT-Sicherheit für kritische Infrastrukturen, während die operative Unabhängigkeit von Dragos erhalten blieb.
Globaler OT Threat Intelligence Marktbericht – Umfang
Der OT Threat Intelligence Markt umfasst Umsätze aus Softwarelösungen und Dienstleistungen, die verwertbare Cyber-Bedrohungsintelligence für Betriebstechnologie (OT)-Umgebungen, industrielle Steuerungssysteme (ICS), kritische Infrastrukturen und industrielle IoT-Ökosysteme sammeln, analysieren, kontextualisieren, korrelieren und bereitstellen. Diese Lösungen helfen Organisationen dabei, aufkommende Bedrohungen zu identifizieren, Schwachstellen zu priorisieren, Threat Hunting zu unterstützen, die Incident Response zu verbessern, die Compliance-Bereitschaft zu stärken und die Cyber-Resilienz zu erhöhen, indem sie OT-spezifische Intelligence zu Bedrohungsakteuren, Malware-Kampagnen, Schwachstellen, Angriffstechniken und industriellen Cyberrisiken bereitstellen.
Der OT Threat Intelligence Marktbericht ist segmentiert nach Komponente (Lösungen und Dienstleistungen), Bereitstellungsmodus (On-Premises und Cloud), Anwendung (Bedrohungserkennung und -überwachung, Schwachstellenpriorisierung und Expositionsmanagement, Incident Response und Forensik, Risiko, Compliance und Prüfungsbereitschaft sowie weitere Anwendungen), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Endnutzerbranche (Energie und Versorgung, Industrielle Fertigung, Öl und Gas, Transport und Logistik, Chemie und Pharmazeutika, Bergbau und Metalle, Wasser und Abwasser sowie weitere Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Lösungen |
| Dienstleistungen |
| On-Premises |
| Cloud |
| Bedrohungserkennung und -überwachung |
| Schwachstellenpriorisierung und Expositionsmanagement |
| Incident Response und Forensik |
| Risiko, Compliance und Prüfungsbereitschaft |
| Weitere Anwendungen |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Energie und Versorgung |
| Industrielle Fertigung |
| Öl und Gas |
| Transport und Logistik |
| Chemie und Pharmazeutika |
| Bergbau und Metalle |
| Wasser und Abwasser |
| Weitere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Südamerika | Brasilien |
| Argentinien | |
| Mexiko | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Russland | |
| Übriges Europa | |
| Asien-Pazifik | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Komponente | Lösungen | |
| Dienstleistungen | ||
| Nach Bereitstellungsmodus | On-Premises | |
| Cloud | ||
| Nach Anwendung | Bedrohungserkennung und -überwachung | |
| Schwachstellenpriorisierung und Expositionsmanagement | ||
| Incident Response und Forensik | ||
| Risiko, Compliance und Prüfungsbereitschaft | ||
| Weitere Anwendungen | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Endnutzerbranche | Energie und Versorgung | |
| Industrielle Fertigung | ||
| Öl und Gas | ||
| Transport und Logistik | ||
| Chemie und Pharmazeutika | ||
| Bergbau und Metalle | ||
| Wasser und Abwasser | ||
| Weitere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Mexiko | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Russland | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der OT Threat Intelligence Markt?
Der OT Threat Intelligence Markt wurde im Jahr 2026 auf 2,30 Milliarden USD bewertet und wird voraussichtlich bis 2032 mit einer CAGR von 21,15 % auf 7,22 Milliarden USD anwachsen.
Was treibt die Nachfrage nach OT Threat Intelligence Plattformen an?
Angriffe auf kritische Infrastrukturen, IT-OT-Konvergenz, regulatorische Anforderungen und vernetzte industrielle Betriebe erhöhen den Bedarf an kontextueller Intelligence.
Welche Komponente hält den größten Anteil an der OT Threat Intelligence Nachfrage?
Lösungen hielten im Jahr 2026 66,41 % der Nachfrage, da Organisationen integrierte Asset Discovery, Schwachstellenkontext und Bedrohungserkennung benötigen.
Welches Bereitstellungsmodell wächst am schnellsten?
Die Cloud-Bereitstellung wird bis 2032 voraussichtlich mit einer CAGR von 22,91 % wachsen, unterstützt durch verwaltete Dienste und geringere Anforderungen an lokale Hardware.
Welcher Endnutzersektor wächst am schnellsten?
Energie und Versorgung werden bis 2032 voraussichtlich mit einer CAGR von 21,78 % wachsen, aufgrund direkter Zielrisiken und wachsender Überwachungsanforderungen.
Welche Region wird voraussichtlich am schnellsten wachsen?
Asien-Pazifik wird bis 2032 voraussichtlich mit einer CAGR von 22,06 % wachsen, da sich nationale Cybersicherheitsrahmen und vernetzte industrielle Systeme weiterentwickeln.