
OTインシデントレスポンスサービス市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
| 市場規模 (2027) | 1.75 十億米ドル |
| 市場規模 (2032) | 4.32 十億米ドル |
| 成長率 (2027 - 2032) | 19.86 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor IntelligenceによるOTインシデントレスポンスサービス市場分析
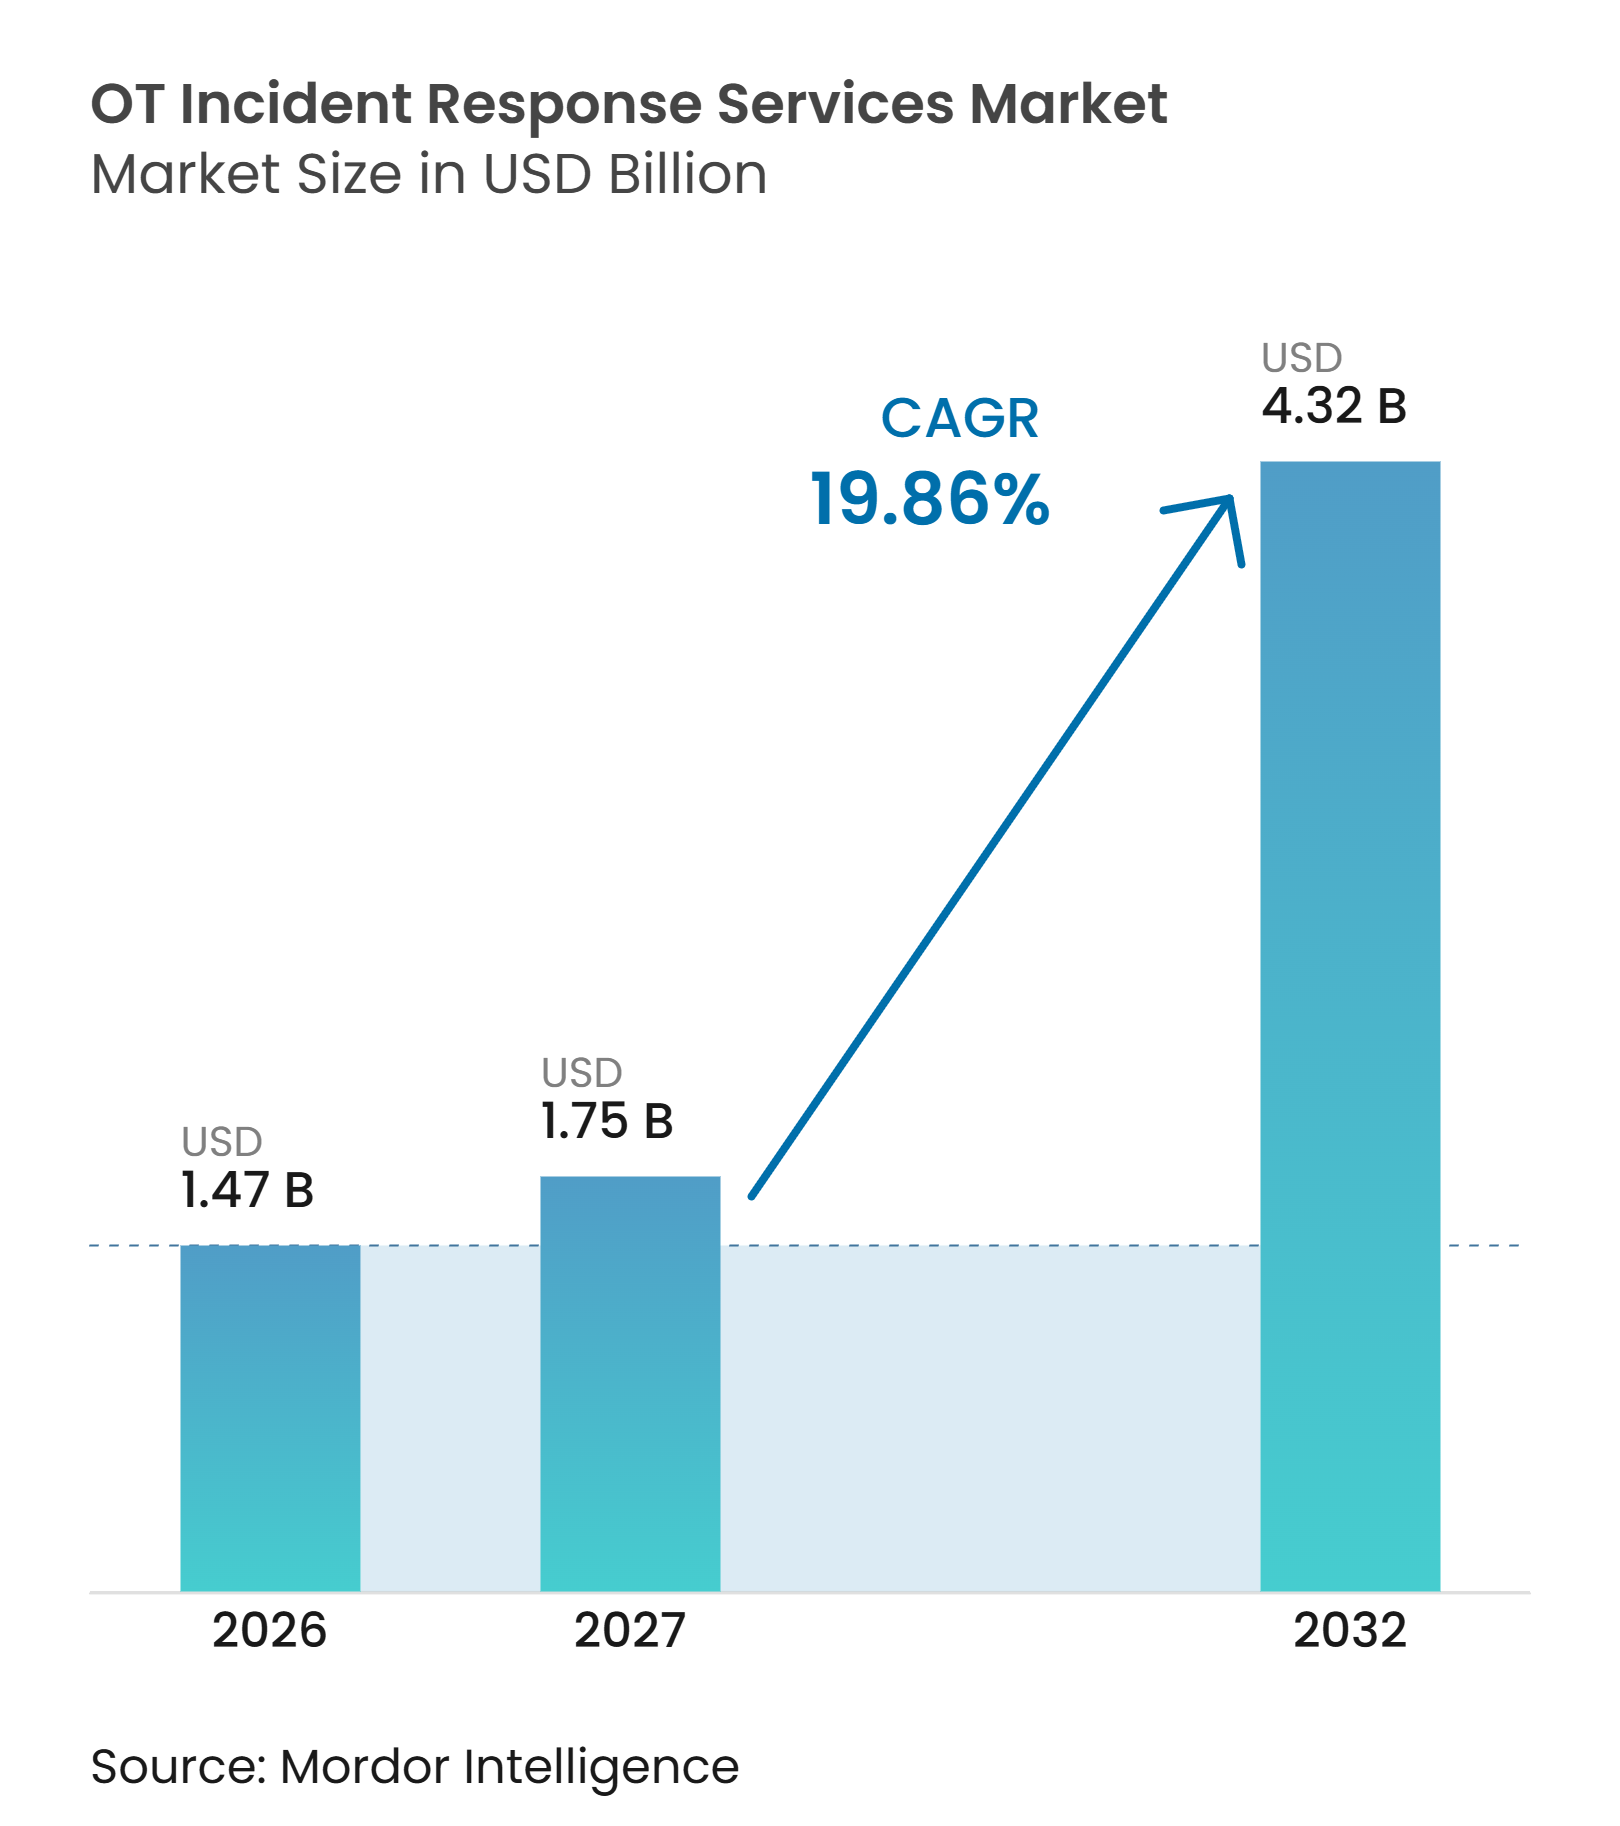
OTインシデントレスポンスサービス市場規模は、2026年の14.7億米ドルから2027年には17.5億米ドルへ、そして2032年までに43.2億米ドルへと拡大し、2027年から2032年の間に19.86%のCAGRを記録すると予測されています。OTインシデントレスポンスサービス市場は、産業オペレーターが企業ネットワークから生産環境へと移行する可能性のある、より頻繁かつ複雑な脅威に直面しているため成長しています。セキュリティチームが物理的プロセスとデータの両方を保護しなければならないことから、専門的な復旧計画の必要性が高まっています。プロバイダーは、インシデントが発生する前に資格のある対応者へのアクセスを顧客に提供するリテイナーで対応しています。OTインシデントレスポンスサービス市場は、重要インフラへの規制上の注目の高まりと、接続された産業システムの広範な利用からも恩恵を受けています。競争は、産業プロトコルの専門知識、脅威インテリジェンス、およびライブイベント中の混乱を軽減できる対応能力を中心に展開されています。
主要レポートのポイント
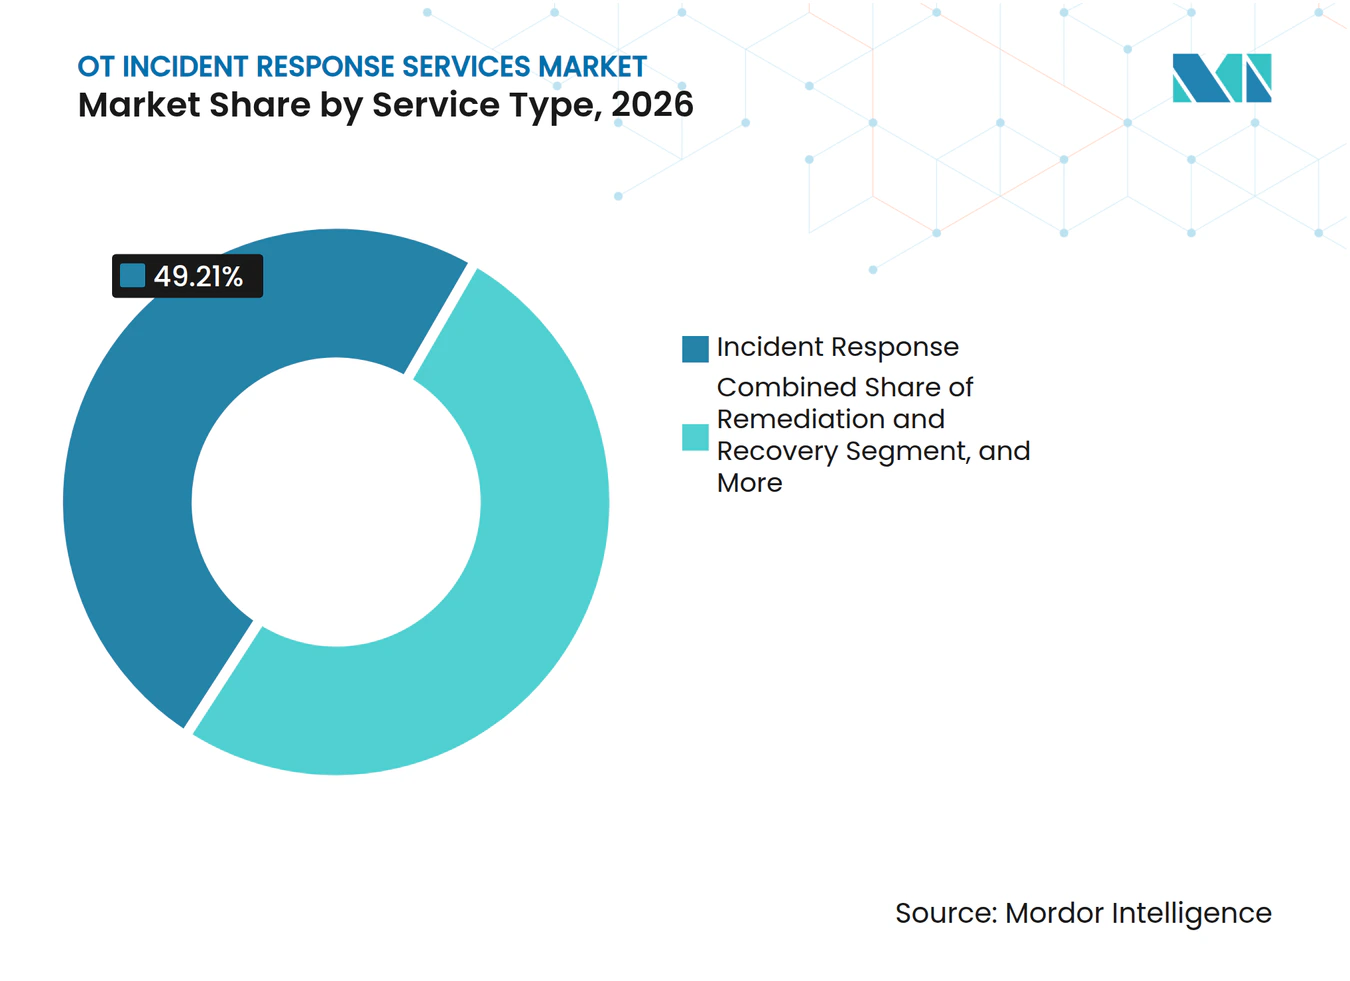
- サービスタイプ別では、インシデントレスポンスが2026年のOTインシデントレスポンスサービス市場シェアの49.21%を占め、リテイナーおよび緊急対応は2032年までに21.23%のCAGRで拡大すると予測されています。
- インシデントタイプ別では、ランサムウェアインシデントが2026年のOTインシデントレスポンスサービス市場の45.68%を占め、サプライチェーンサイバーインシデントは2032年までに21.62%のCAGRで拡大すると予測されています。
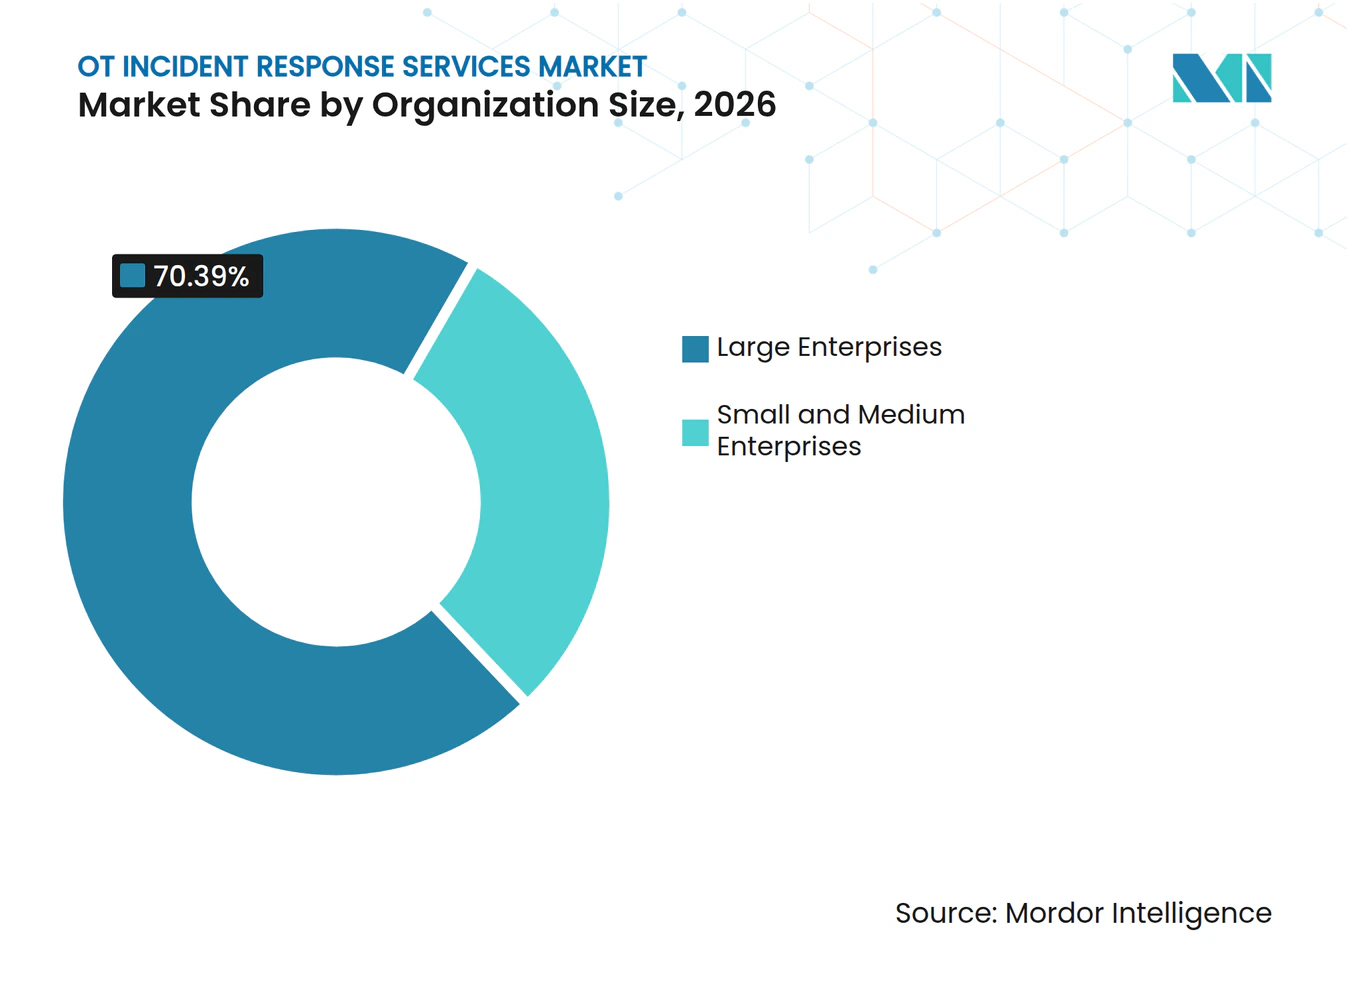
- 組織規模別では、大企業が2026年のOTインシデントレスポンスサービス市場の70.39%を占め、中小企業は2032年までに21.98%のCAGRで拡大すると予測されています。
- エンドユーザー産業別では、産業製造が2026年のOTインシデントレスポンスサービス市場の29.41%を占め、水道・廃水処理は2032年までに20.65%のCAGRで拡大すると予測されています。
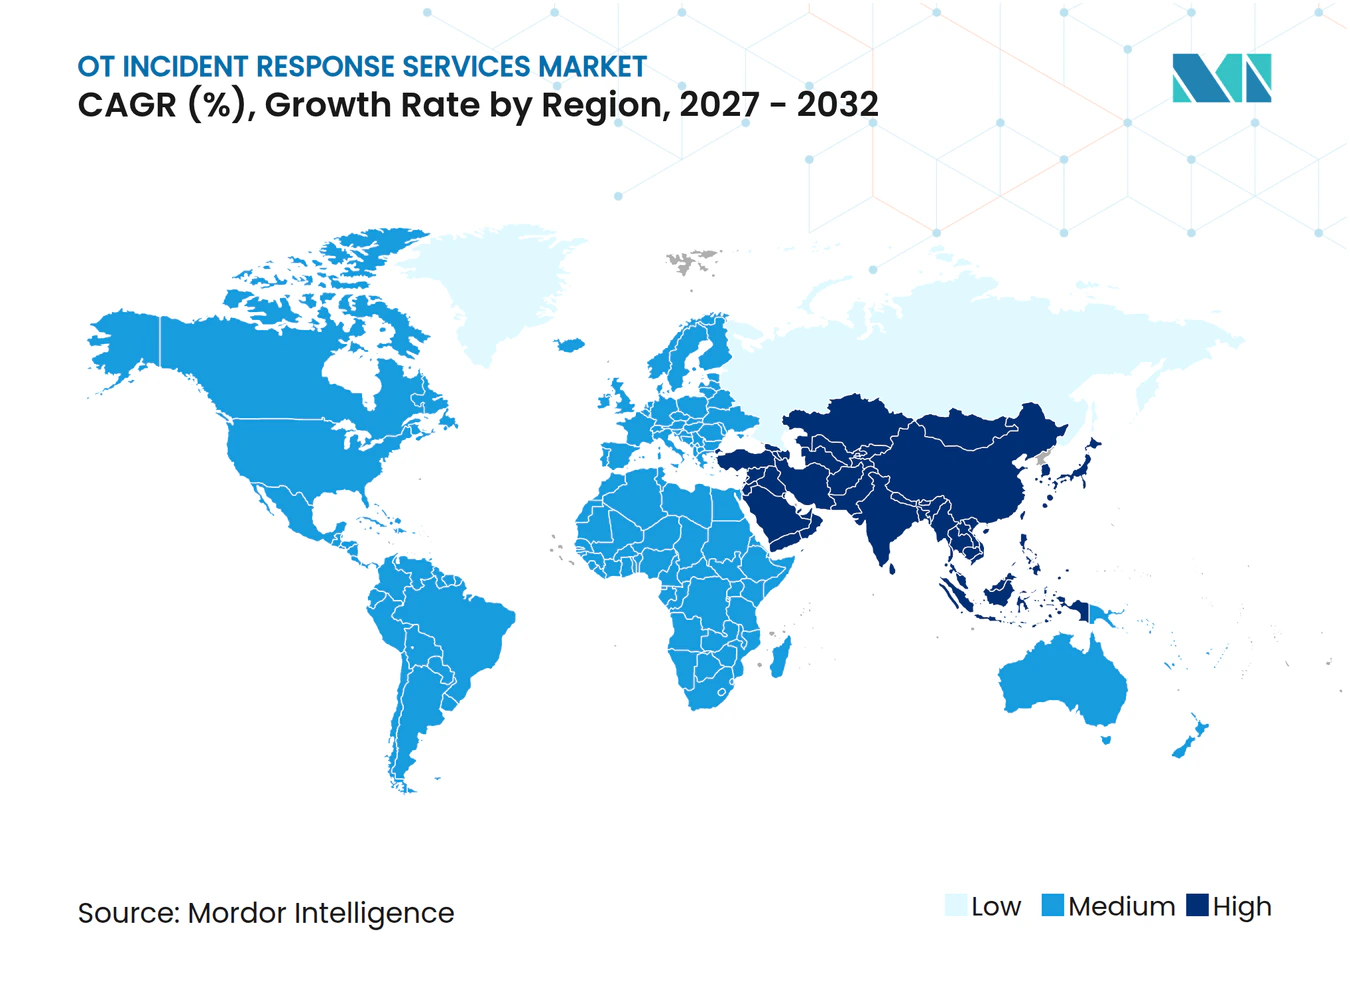
- 地域別では、北米が2026年の市場の36.88%を占め、アジア太平洋地域は2032年までに20.91%のCAGRで拡大すると予測されています。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
グローバルOTインシデントレスポンスサービス市場のトレンドとインサイト
ドライバーの影響分析*
| ドライバー | CAGRへの影響(概算)% | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| OTサイバー攻撃の頻度と高度化の増加 | +5.0% | グローバル | 短期(2年以内) |
| 産業オペレーションに対するランサムウェアおよびサプライチェーン脅威の激化 | +4.5% | 北米、欧州、アジア太平洋 | 短期(2年以内) |
| IT-OTコンバージェンスと産業接続性の拡大 | +3.8% | グローバル(アジア太平洋および北米に集中) | 中期(2〜4年) |
| 重要インフラのサイバーセキュリティ規制の強化 | +2.8% | 北米およびEU(中東およびアジア太平洋への波及あり) | 中期(2〜4年) |
| 安全性が重要な施設における運用レジリエンス要件 | +1.9% | グローバル(北米、ドイツ、湾岸諸国での早期成果あり) | 長期(4年以上) |
| OT専門対応者の不足によるリテイナー採用の増加 | +1.5% | グローバル | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
OTサイバー攻撃の頻度と高度化の増加
OTインシデントレスポンスサービス市場は、攻撃者が産業ターゲットへのアプローチ方法を変化させていることによって支えられています。攻撃者はますます制御環境をマッピングし、ファイルを暗号化するだけでなくプロセスを妨害する方法を模索しいます。Dragosは2025年に世界で26の名前付きOT脅威グループを追跡しており、11の活動中グループと、SYLVANITE、AZURITE、PYROXENEと呼ばれる3つの新たに特定されたグループが含まれています。これらのグループはエネルギー、水道、重要製造業にわたる活動と関連付けられていました。AZURITEは2025年に米国、欧州、アジア太平洋全域でキャンペーンを実施し、中国に関連するFlax Typhoonとの作戦上の重複が報告されています。同じ証拠は、主要地域が国家に関連した活動を同時に経験していることを示しており、産業対応準備の必要性を高めています。脆弱性の開示から公開エクスプロイトまでの期間は、2025年に中央値24日に短縮されました。この短縮されたウィンドウは、調査が始まる前に準備が整っているサービス体制の価値を高めています。Kaspersky ICS CERTは、2026年第1四半期にグローバルでICSコンピューターの19.6%で悪意のあるオブジェクトがブロックされたと報告しました。[1] したがって、OTインシデントレスポンスサービス市場は、イベント発生後にプロバイダーを選定するのを待たずに迅速なトリアージを必要とするオペレーターからの需要があります。対応者はまた、エンジニアリングワークステーション、コントローラー、物理的オペレーションに影響を与える可能性のあるリスクから通常の企業活動を区別する必要があります。この要件は、セキュリティ調査手法と同様に産業プロセスを理解するチームを優遇します。
産業オペレーションに対するランサムウェアおよびサプライチェーン脅威の激化
ランサムウェアは、オペレーターが専門的な対応サービスを調達する主要な理由であり続けています。Dragosは2025年に産業組織を標的とした119のランサムウェアグループを記録し、前年比49%増加し、世界で3,300の影響を受けた組織を報告しました。製造業はその評価における被害者の3分の2以上を占めていました。このパターンは、かつてサイバーセキュリティを主に情報技術の問題と見なしていた施設全体でOTインシデントレスポンスサービス市場の対応可能な需要を拡大します。物理的な影響を伴うインシデントの数は2025年に57件に減少し、2024年の76件から低下しましたが、より広範なランサムウェア脅威環境は依然として広範でした。サプライチェーンへの露出は、オペレーターが機器サプライヤー、エンジニアリング会社、リモートアクセス、およびアップデートチャネルに依存しているため、問題の封じ込めをより困難にします。ランサムウェアの関連会社は2025年に124のICS機器ベンダーと148のICSエンジニアリング会社を侵害しました。これらのインシデントは、共有された認証情報またはソフトウェア配布プロセスを通じて、攻撃者に多くの下流顧客へのルートを提供する可能性があります。この露出は、調査の範囲を単一のオペレーターを超えて、支援技術チェーンにまで拡大します。サードパーティの接続を追跡し、安全な運用を維持する必要性は、標準的な企業ランサムウェア対応を超えた作業を生み出します。
IT-OTコンバージェンスと産業接続性の拡大
産業システムは、企業ネットワーク、クラウドサービス、およびリモートサポートチャネルへの接続が増加しています。これはオペレーターがデータを収集し資産を管理するのに役立ちますが、企業の脆弱性を生産環境に転移させます。2025年には、OTネットワークの30%のみが運用上の影響が生じる前に脅威を検出するのに十分な可視性を持っていました。同じ評価では、56%がIT-OT境界以下の活動を監視できなかったことが判明しました。OTインシデントレスポンスサービス市場は、組織が自社のツールでは完全に観察できない環境全体の活動を再構築するために外部チームを必要とする場合に恩恵を受けます。脅威グループはこの可視性のギャップを悪用するために手法を調整しています。DragosはSYLVANITEを、ITに面したシステムのIvantiの脆弱性を悪用した後、より深いOT活動のためにVOLTZITEにアクセスが渡された初期アクセスブローカーとして説明しました。このタイプの引き渡しは、運用資産への可能性の高い経路があるにもかかわらず、ケースをIT問題のように見せる可能性があります。Fortinentは、2026年に組織の14%が完全なOT可視性を持っていたことを発見し、2025年の5%と比較しました。この改善は依然として多くのオペレーターに部分的なカバレッジを残しています。対応プロバイダーは、封じ込めと復旧中にネットワーク証拠、資産コンテキスト、およびエンジニアリング入力を組み合わせることでそのギャップに対処できます。
重要インフラのサイバーセキュリティ規制の強化
規制の変更により、多くの重要インフラオペレーターにとってOTセキュリティ支出がより正式なものになっています。FERCは2026年3月24日に11の修正されたNERC CIP信頼性基準を承認しました。承認された変更により、安全なOTフレームワーク内での仮想化が可能になり、大規模電力システムオペレーターに対する監査および監視義務が追加されました。これらの義務により、インシデント対応準備が継続的なコンプライアンスの一部となり、単発のプロジェクトではなくなります。また、文書化された対応手順、訓練された人員、および復旧措置が安全に管理されたという証拠の役割も強化されます。2026年1月に公開されたNERC CIPロードマップは、グリッドの発電と送電を支援するOTの多くが中程度および高影響のCIP監視カバレッジの範囲外にあると述べています。CIP-003-11に関するFERCの規則制定はそのカバレッジギャップの一部に対処しています。CISAはまた、2026年7月の更新されたアドバイザリーで、Rockwell Automation、Schneider Electric、およびSiemensのインターネット接続PLCのイラン系関連による悪用を文書化しました。OTインシデントレスポンスサービス市場は、オペレーターが従来の監視閾値の範囲外に落ちる可能性のある機器を保護しながら規制上の期待を満たす対応計画を必要とするにつれて関連性を高めます。安全性が重要な施設の要件とOT専門対応者の不足は、内部チームが必要な専門知識を常に提供できないため、リテイナーの採用をさらに支援します。
制約の影響分析*
| 制約 | CAGRへの影響(概算)% | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| レガシー資産と独自プロトコルが対応を複雑にする | -2.2% | グローバル(北米、欧州、南アジアで最も深刻) | 中期(2〜4年) |
| 調査と封じ込め中の生産中断リスク | -1.8% | グローバル | 短期(2年以内) |
| OTインシデントデータの限界と一貫性のない対応ベンチマーク | -1.3% | グローバル(アフリカおよび南米で最も深刻) | 長期(4年以上) |
| オペレーション、安全、サイバーセキュリティ機能にわたる予算の断片化 | -0.9% | グローバル(中小企業およびミッドマーケットセグメントに集中) | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
レガシー資産と独自プロトコルが対応を複雑にする
レガシーシステムは、多くの産業施設が現代のフォレンジック作業ではなく継続的な運用のために構築されているため、調査を遅らせる可能性があります。一部の資産は数十年にわたって稼働しており、一般的なセキュリティツールがサポートしていない独自プロトコルを使用しています。それらの処理制限とベンダーサポートの欠如により、標準的な監視ソフトウェアの展開が妨げられる場合があります。NERC CIPロードマップは、発電と送電のOTのかなりの部分が中程度および高影響のCIP監視カバレッジの範囲外にあることを発見しました。これにより、イベント中に不完全な証拠が残り、影響を受けたデバイスを迅速に特定することが困難になる可能性があります。したがって、OTインシデントレスポンスサービス市場は、非常に異なる年代と運用モデルを持つシステム全体での慎重な作業をサポートする必要があります。ForescoutのVedere Labsは、2026年7月の水セクターインシデントの影響を受けた都市の22台のPLCのうち19台がCVE-2017-16740に対して脆弱であることを発見しました。この脆弱性には2017年からベンダーパッチが利用可能でしたが、それらのデバイスにはパッチが適用されていませんでした。Siemens、Rockwell、およびSchneiderのプラットフォームを同時に使用する施設は、複数のプロトコルとデバイスファミリーの知識を必要とします。ジェネラリストの実務者はその知識を持っていない場合があります。資格のある対応者の限られた供給は、サービスコストを引き上げ、エンゲージメントを遅らせる可能性があります。また、産業の専門化を信頼できる対応提供の必要な部分にします。
調査と封じ込め中の生産中断リスク
OT環境での封じ込め措置は物理的プロセスを中断させる可能性があるため、標準的なIT隔離手順に単純に従うことはできません。石油・ガス、化学、電力オペレーターは、計画外のダウンタイムが納品に影響する場合、契約上のペナルティに直面する可能性があります。これらの潜在的な損失は、アクティブなイベント中の身代金要求を超える場合があります。シャットダウンが安全または継続性のリスクを生み出す可能性がある場合、オペレーターは積極的な封じ込めを遅らせる可能性があります。Dragosは2025年のOT環境でのランサムウェアの平均滞留時間を42日と報告しました。これは、決定がセキュリティチームとプラントオペレーターの間の調整を必要とすることが多い理由を示しています。生産ラインは調査期間中、組織のデータだけでなく露出したままです。多くの組み込みOTデバイスにはネイティブロギングも欠けており、調査員はネットワークテレメトリを通じてタイムラインを再構築する必要があります。これにより、チームが安全に隔離できるものを決定する際に作業が長引き、不確実性が生じる可能性があります。OTインシデントレスポンスサービス市場は、サイバー調査と運用上の判断を組み合わせる必要があります。予算の断片化と一貫性のないインシデントベンチマークは、特に別々のオペレーション、安全、サイバーセキュリティ機能を持つ小規模組織にとって、その作業をさらに遅らせる可能性があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービスタイプ別:リアクティブなインシデントレスポンスが収益を支え、リテイナーが拡大
インシデントレスポンスは2026年のOTインシデントレスポンスサービス市場シェアの49.21%を占めました。ほとんどの産業オペレーターは、高度な準備プログラムを通じてではなく、侵害が確認された後に対応チームを呼び込みます。このリアクティブなアプローチは、チームがイベントの範囲を決定しながら時間的プレッシャーの下で作業することになる可能性があります。Dragosは2025年のOTランサムウェアの平均滞留時間を42日と報告しました。この滞留時間の長さは、産業システムを理解する人員へのより迅速なアクセスの必要性を示しています。フォレンジックおよび調査サービスは、通知、保険請求、および意思決定に必要な証拠を確立します。修復および復旧サービスは、その後システムを復元し、オペレーションが安全に再開できることを確認します。OTインシデントレスポンスサービス産業は、施設が信頼できるオペレーションを再開できない場合、対応が不完全であるため、これらの連携した活動に依存しています。バイヤーは、各活動を完全に別個のものとして扱うのではなく、封じ込め、調査、復旧、およびインシデント後の改善にわたる能力を評価します。
リテイナーおよび緊急対応は、2027年から2032年にかけて21.23%のCAGRで成長すると予測されています。このカテゴリーは、OT資格を持つ実務者の不足とライブインシデント中にプロバイダーを選定するコストに対処します。リテイナーは、インシデントが始まる前にオペレーターに事前承認された時間と既知の連絡先を提供します。Dragosは、それぞれ80時間、160時間、240時間のEssential、Standard、Enhancedリテイナーティアを提供しています。同社は、これらの取り決めには1時間以内の最初の連絡と、監視対象サイトへの48時間以内の現地到着が含まれると述べています。これらのサービスレベルは、プロバイダーが希少な専門知識を継続的な商業的取り決めにパッケージ化する方法を示しています。リテイナー需要はまた、プラントがすでに混乱している可能性がある場合に契約の遅延を避けるという運用上の必要性を反映しています。OTインシデントレスポンスサービス市場には、監視、脅威インテリジェンス、演習、および対応サポートを単一のエンゲージメントに組み合わせることができるプロバイダーの余地があります。この構造は、人員が安全性に敏感な決定を行う前にオペレーターがエスカレーションステップを確立するのに役立ちます。


注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能
インシデントタイプ別:ランサムウェアがリード、サプライチェーンの露出が複雑性を高める
ランサムウェアインシデントは2026年のOTインシデントレスポンスサービス市場の45.68%を占めました。OT環境は、システムの復元にベンダー固有の再コミッショニング手順が必要な場合があるため、暗号化による混乱に特に脆弱である可能性があります。これにより、多くの企業技術システムに使用される復旧プロセスを超えてダウンタイムが延長される可能性があります。NCC Groupは、2026年3月までの12ヶ月間に産業組織に対する2,073件のランサムウェア攻撃を報告しました。その脅威インテリジェンスは、産業ターゲットが毎月ランサムウェア活動の29.6%を占めていると説明しました。マルウェアインシデントとネットワーク侵入インシデントは、ランサムウェアまたはワイパーペイロードが導入される前に偵察と横方向の移動を提供することが多いです。したがって、対応チームはランサムウェアイベント自体だけでなく、初期アクセスルートも探す必要があります。これにより、調査全体を通じて産業資産の知識が重要になります。また、証拠とプラントの安全性の両方を保護する復旧計画の役割も強化されます。
サプライチェーンサイバーインシデントは、2027年から2032年にかけて21.62%のCAGRで成長すると予測されています。2025年のレポートリストには124のICS機器ベンダーと148のICSエンジニアリング会社が含まれており、下流のオペレーターが自社ネットワーク内だけでリスクを評価できない理由を強調しています。リモートアクセス認証情報、ソフトウェアビルド、ファームウェア、および自動更新は、サプライヤーのインシデントを多くの産業サイトに接続する可能性があります。調査員は、サードパーティコンポーネントと影響を受けた運用環境との関係を追跡する必要があります。この作業には、ベンダー、エンジニアリングチーム、および内部オペレーションスタッフからの証拠が必要な場合があります。OTインシデントレスポンスサービス市場は、対応が直接の被害者と広範なサプライヤーエコシステムの両方を考慮しなければならないインシデントにおいて明確な役割を持っています。ジェネラリストのITプロバイダーは一部のシステムレベルのタスクを処理できる場合がありますが、産業サプライチェーンの作業にはデバイスの動作と安全な復旧シーケンスの認識も必要です。したがって、需要は侵害されたサプライヤー関係の起源、範囲、および運用上の影響を特定できるサービスに向かっています。
組織規模別:大企業がリード、中小企業が採用を増加
大企業は2026年のOTインシデントレスポンスサービス市場の70.39%を占めました。これらのオペレーターは多くの場合、最も複雑な産業環境を管理し、生産サイトが混乱した場合に最大の直接的な財務的露出に直面します。また、より正式な規制上の義務と保険要件にも直面しています。彼らの調達プロセスには一般的に、リテイナー、年次テーブルトップ演習、および文書化されたエスカレーション手順が含まれます。これにより、大規模組織はインシデントが発生する前に対応プロバイダーと関与するための構造化されたパスを持ちます。また、プロバイダーが事前にサイトの資産、人員、および運用上の優先事項を学ぶことも可能にします。大企業の契約は、複数の施設と異なる技術環境をカバーする場合があります。OTインシデントレスポンスサービス市場は、企業チームとプラントチームにわたる複雑な対応作業をサポートできるプロバイダーからの耐久性のある需要基盤を持っています。
中小企業は、2027年から2032年にかけて21.98%のCAGRで成長すると予測されています。中堅産業サプライヤーは、そのリモートアクセス認証情報がより大きなOTネットワークへのパスを提供できるため、攻撃者にとってますます魅力的になっています。これらの組織は歴史的に、アドホックサポートまたはITシステムに焦点を当てたプロバイダーに依存していました。サブスクリプションリテイナーは、内部OTセキュリティチームを必要とせずに専門サービスを使用するための障壁を下げます。マネージドセキュリティサービスプロバイダーはまた、脅威インテリジェンス、監視ツール、および対応時間を1つのパッケージにバンドルします。これにより、内部リソースが限られている企業にとって、定義された対応能力がよりアクセスしやすくなる可能性があります。OTインシデントレスポンスサービス市場は、中小企業が大規模なカスタムプログラムよりも実用的なカバレッジを必要とすることが多いため、これらのパッケージ化された提供を通じて成長できます。ただし、予算の所有権はオペレーション、安全、サイバーセキュリティチームにわたって断片化されている場合があります。したがって、プロバイダーは、イベントが発生したときに準備が運用上の混乱を制限し、意思決定を簡素化する方法を示す必要があります。

エンドユーザー産業別:製造業がリード、水道・廃水処理が加速
産業製造は2026年の総市場収益の29.41%を占めました。製造施設は高いランサムウェアの露出、コストのかかる生産停止、および企業ネットワークと運用ネットワーク間のより広い接続に直面しています。インダストリー4.0への投資により、多くのサイトにわたってその接続性が拡大しました。エネルギー・ユーティリティ、石油・ガス、化学・石油化学も、安全システムが企業ネットワークに統合されている可能性があるため、複雑な対応努力を必要とします。これらのセクターでは、イベントの影響がデータ損失を超えて拡大する可能性があります。対応者がプロセスリスクを評価し、エンジニアリングチームと調整し、安全なサービス再開を検証しなければならない場合、契約価値が増加する可能性があります。
水道・廃水処理は、2027年から2032年にかけて20.65%のCAGRで成長すると予測されています。FBIとEPAは2026年7月に、攻撃が少なくとも7つの米国の州で水道事業の運用を低下させたと報告しました。[2] CISAは別途、2026年7月に水道セクターの100以上のインターネット公開OTシステムが標的にされたと報告しました。攻撃は主に、中間セキュリティコントロールなしに携帯電話モデムに直接接続されたPLCを含んでいました。ForescoutのVedere Labsは、世界中でインターネットに面した数千のRockwell Automation PLCが露出していると述べました。OTインシデントレスポンスサービス産業は、セキュリティリソースが限られているが必須の公共サービスを提供する水道オペレーターをサポートするための需要が高まっています。この垂直市場での対応計画は、物理的プロセスの継続性、デバイス設定、および公的機関との調整に対処する必要があります。これらの要件により、専門的な準備が特に重要になります。
地理的分析
北米は2026年の総市場収益の36.88%を占めました。CISAのAA26-097Aと水道セクターのPLC攻撃に関するFBIとEPAの共同アラートは、運用技術の準備に対する強力な規制および執行上の注目を示しています。カナダの国家サイバー脅威評価2025-2026は、ランサムウェアを重要インフラに対する主要なサイバー犯罪脅威として特定しました。この地域の露出したインフラと専門プロバイダーの集中は、米国とカナダのエネルギー、ユーティリティ、製造、および水道オペレーターのリテイナーへの需要を支えています。
欧州は提供された調査において2番目に大きな地域であり、ドイツ、国、フランスがNIS2の移行努力を通じて需要を支えています。2025年12月のポーランドの熱電併給施設に対するELECTRUM攻撃は、この地域でのOT固有の対応準備の必要性を強化しました。アジア太平洋は、中国、日本、韓国、インドでの産業デジタル化とより広範なセキュリティ要件に支えられ、2027年から2032年にかけて20.91%のCAGRで成長すると予測されています。2025年のアジア太平洋全域でのAZURITEのキャンペーンは、この地域が国家に関連した活動にも直面していることを示しています。[3] インドのインフラ投資と生産連動型インセンティブ制度は製造OTのフットプリントを拡大し、日本の自動化基盤と中国のMLPS 2.0は構造化されたコンプライアンス対応サービスへの需要を支えています。
南米、中東、アフリカはOTインシデントレスポンスサービス市場にとって小規模ながら重要な地域を代表しています。ブラジルとアルゼンチンは、インフラの近代化が進むにつれてエネルギーとユーティリティでの採用を増加させています。サウジアラビアとアラブ首長国連邦は、エネルギーセクターの戦略的役割と国際的なOTサイバーセキュリティフレームワークとの整合性により、活発な市場となっています。アフリカは依然として初期段階にあり、南アフリカとナイジェリアが主要な需要センターです。Kaspersky ICS CERTは、2025年第4四半期にアフリカが攻撃されたICSコンピューターの地域シェアで27.3%と最高であったと報告しており、執行と投資が発展するにつれて正式な需要が増加する可能性があるレベルです。
競合ランドスケープ
市場集中度
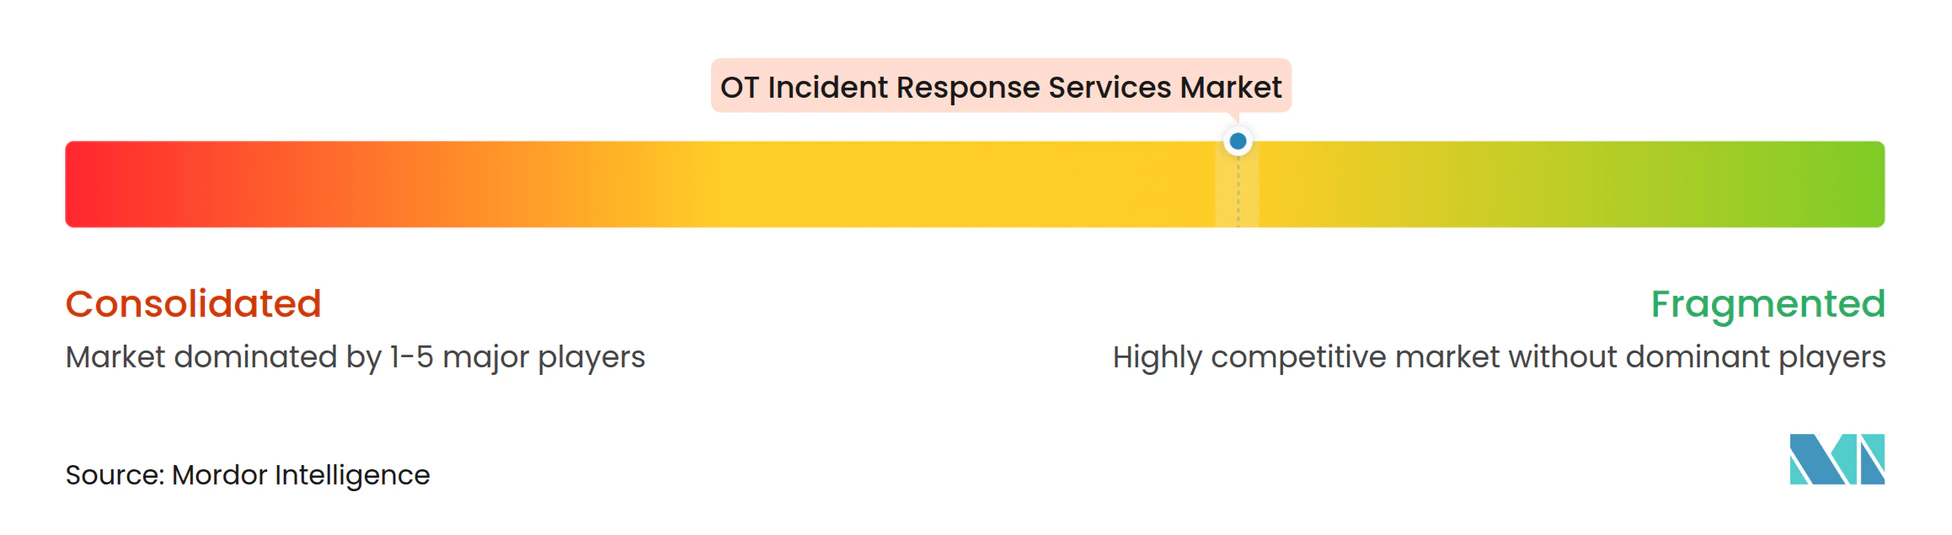
OTインシデントレスポンスサービス市場は適度に断片化されています。OTネイティブの専門家は産業プロトコルの知識と独自の脅威インテリジェンスを通じて競争し、ITセキュリティプロバイダーは買収と共同プログラムを通じて拡大しています。Dragosは、同社の発表によると、OT固有のインシデント調査と対応およびIT-OTコンバージェンスサポートにおいて2026年のForrester Wave評価で最高スコアを受けました。この分野には、監視、資産可視性、フォレンジック、およびマネージド対応プロバイダーが含まれます。ミッドマーケットリテイナー、サプライチェーンアトリビューション、およびAI支援OTフォレンジックにわたって支配的な地位を持つプロバイダーはいません。
Accentureは2026年6月にDragosの過半数株式を取得し、runZeroとNetRiseを買収する合意を発表し、合計企業価値は41.75億米ドルでした。Dragosはその後2026年9月にrunZeroとNetRiseの買収を完了し、露出管理、ソフトウェアサプライチェーンインテリジェンス、およびファームウェアレベルのデバイス可視性を追加しました。ClarotyとFrenosは2026年7月のパートナーシップを発表し、サイバーフィジカルシステム保護とシミュレートされたOTペネトレーションテストを組み合わせました。[4] これらの動きは、産業顧客を中心に予防、テスト、および対応能力を組み合わせています。また、広範なプラットフォームカバレッジと専門的な対応専門知識の重要性も示しています。
AI支援分析は競争上の特徴になりつつありますが、信頼できる産業コンテキストに依存しています。Dragosは2026年6月にEmberAIをIntelligence Fabricを使用して立ち上げ、同社は毎日5ペタバイト以上のOTテレメトリと26の名前付き脅威グループにわたる10年以上の敵対者追跡から引き出すと述べました。Clarotyは2026年5月にClaireを立ち上げ、Nozomi NetworksはOTおよびIoTセキュリティチーム向けに2026年1月にVantage IQを立ち上げました。OTインシデントレスポンスサービス市場は、人間の運用上の判断を維持しながら自動化を適用できるプロバイダーを優遇します。
OTインシデントレスポンスサービス産業リーダー
-
Dragos, Inc.
-
Claroty Ltd.
-
Nozomi Networks Inc.
-
Waterfall Security Solutions Ltd.
-
Forescout Technologies, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
最近の産業動向
- 2026年9月:DragosはAccentureの過半数投資の完了に伴い、runZeroとNetRiseの買収を完了し、Dragosプラットフォームを露出管理、ソフトウェアサプライチェーンリスクインテリジェンス、およびファームウェアレベルのデバイス可視性を含むように拡張しました。
- 2026年8月:ForescoutのVedere Labsは、世界中で4,407台のインターネットに面したRockwell AutomationおよびAllen-Bradley PLCが露出しており、そのうち65%が米国にあることを特定しました。水道事業が攻撃を確認した都市の22台のPLCのうち19台がCVE-2017-16740に対して脆弱でした。
- 2026年7月:FBIとEPAは共同PSA(I-073026-PSA)を発行し、少なくとも7つの米国の州の水道・廃水処理事業が7月27日以降インターネットに面したRockwell Automation MicroLogix PLCを標的としたサイバー攻撃を報告したことを確認しました。攻撃はその後少なくとも12の州に拡大し、複数のサイトで圧力損失と浸水が確認されました。
- 2026年7月:ClarotyとFrenosは、ClarotyのサイバーフィジカルシステムProtectionプラットフォームをFrenosのAIネイティブシミュレートOTペネトレーションテストと統合するパートナーシップを発表し、運用技術環境内での実際の敵対的行動に対する防御態勢の継続的な検証を可能にしました。
グローバルOTインシデントレスポンスサービス市場レポートの範囲
OTインシデントレスポンスサービス市場は、産業組織がサイバーセキュリティインシデントに備え、対応し、調査し、封じ込め、修復し、運用技術(OT)環境に影響を与えるサイバーセキュリティインシデントから回復するのを支援する専門的なサイバーセキュリティサービスから生成される収益で構成されています。これらのサービスは、産業制御システム、SCADAネットワーク、重要インフラ、および接続された運用資産をサイバー脅威から保護するように設計されています。市場には、リテイナーベースの緊急対応、インシデントレスポンスエンゲージメント、フォレンジック調査、修復および復旧サービス、およびインシデント準備活動が含まれます。産業環境全体でビジネス継続性、運用レジリエンス、および規制コンプライアンスをサポートします。市場は製造、エネルギー、ユーティリティ、石油・ガス、輸送、および水道インフラなどのセクターにサービスを提供しています。
OTインシデントレスポンスサービス市場レポートは、サービスタイプ(リテイナーおよび緊急対応、インシデントレスポンス、フォレンジックおよび調査、修復および復旧、その他のサービスタイプ)、インシデントタイプ(ランサムウェアインシデント、マルウェアインシデント、サプライチェーンサイバーインシデント、ネットワーク侵入インシデント、その他のインシデントタイプ)、組織規模(大企業、中小企業)、エンドユーザー産業(産業製造、エネルギー・ユーティリティ、石油・ガス、化学・石油化学、鉱業・金属、輸送・物流、水道・廃水処理、その他のエンドユーザー産業)、地域(北米、南米、欧州、アジア太平洋、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
| リテイナーおよび緊急対応 |
| インシデントレスポンス |
| フォレンジックおよび調査 |
| 修復および復旧 |
| その他のサービスタイプ |
| ランサムウェアインシデント |
| マルウェアインシデント |
| サプライチェーンサイバーインシデント |
| ネットワーク侵入インシデント |
| その他のインシデントタイプ |
| 大企業 |
| 中小企業 |
| 産業製造 |
| エネルギー・ユーティリティ |
| 石油・ガス |
| 化学・石油化学 |
| 鉱業・金属 |
| 輸送・物流 |
| 水道・廃水処理 |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他の南米 | |
| 欧州 | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| ロシア | |
| その他の欧州 | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジリア | |
| その他のアフリカ |
| サービスタイプ別 | リテイナーおよび緊急対応 | |
| インシデントレスポンス | ||
| フォレンジックおよび調査 | ||
| 修復および復旧 | ||
| その他のサービスタイプ | ||
| インシデントタイプ別 | ランサムウェアインシデント | |
| マルウェアインシデント | ||
| サプライチェーンサイバーインシデント | ||
| ネットワーク侵入インシデント | ||
| その他のインシデントタイプ | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| エンドユーザー産業別 | 産業製造 | |
| エネルギー・ユーティリティ | ||
| 石油・ガス | ||
| 化学・石油化学 | ||
| 鉱業・金属 | ||
| 輸送・物流 | ||
| 水道・廃水処理 | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| ロシア | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジリア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
OTインシデントレスポンスサービス市場の規模はどのくらいですか?
OTインシデントレスポンスサービス市場は、2027年の17.5億米ドルから2032年までに43.2億米ドルへと19.86%のCAGRで成長すると予測されています。
産業オペレーターがOTインシデントレスポンスサービスを使用する理由は何ですか?
攻撃者が接続された産業システムを標的にしており、オペレーターは安全でない生産中断を生み出すことなく調査、封じ込め、復旧を行うための専門的なサポートを必要としています。
OTインシデントレスポンスサービスの需要をリードするサービスタイプはどれですか?
インシデントレスポンスが2026年に49.21%のシェアでリードし、リテイナーおよび緊急対応は2032年までに21.23%のCAGRで成長すると予測されています。
これらのサービスへの最大の需要を生み出すインシデントタイプはどれですか?
ランサムウェアインシデントが2026年に45.68%のシェアを占め、サプライチェーンサイバーインシデントは2032年までに21.62%のCAGRで成長すると予測されています。
OT対応サービスで最も急速に成長しているエンドユーザーセクターはどれですか?
水道・廃水処理は2032年までに20.65%のCAGRで成長すると予測されており、2026年に複数の米国の州で水道事業の運用を混乱させた攻撃に続いています。
OT対応サービスで最も急速に成長すると予測されている地域はどれですか?
アジア太平洋は、産業デジタル化とサイバーセキュリティ要件の拡大に支えられ、2032年までに20.91%のCAGRで成長すると予測されています。