
マルチクラウドセキュリティオーケストレーション市場規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
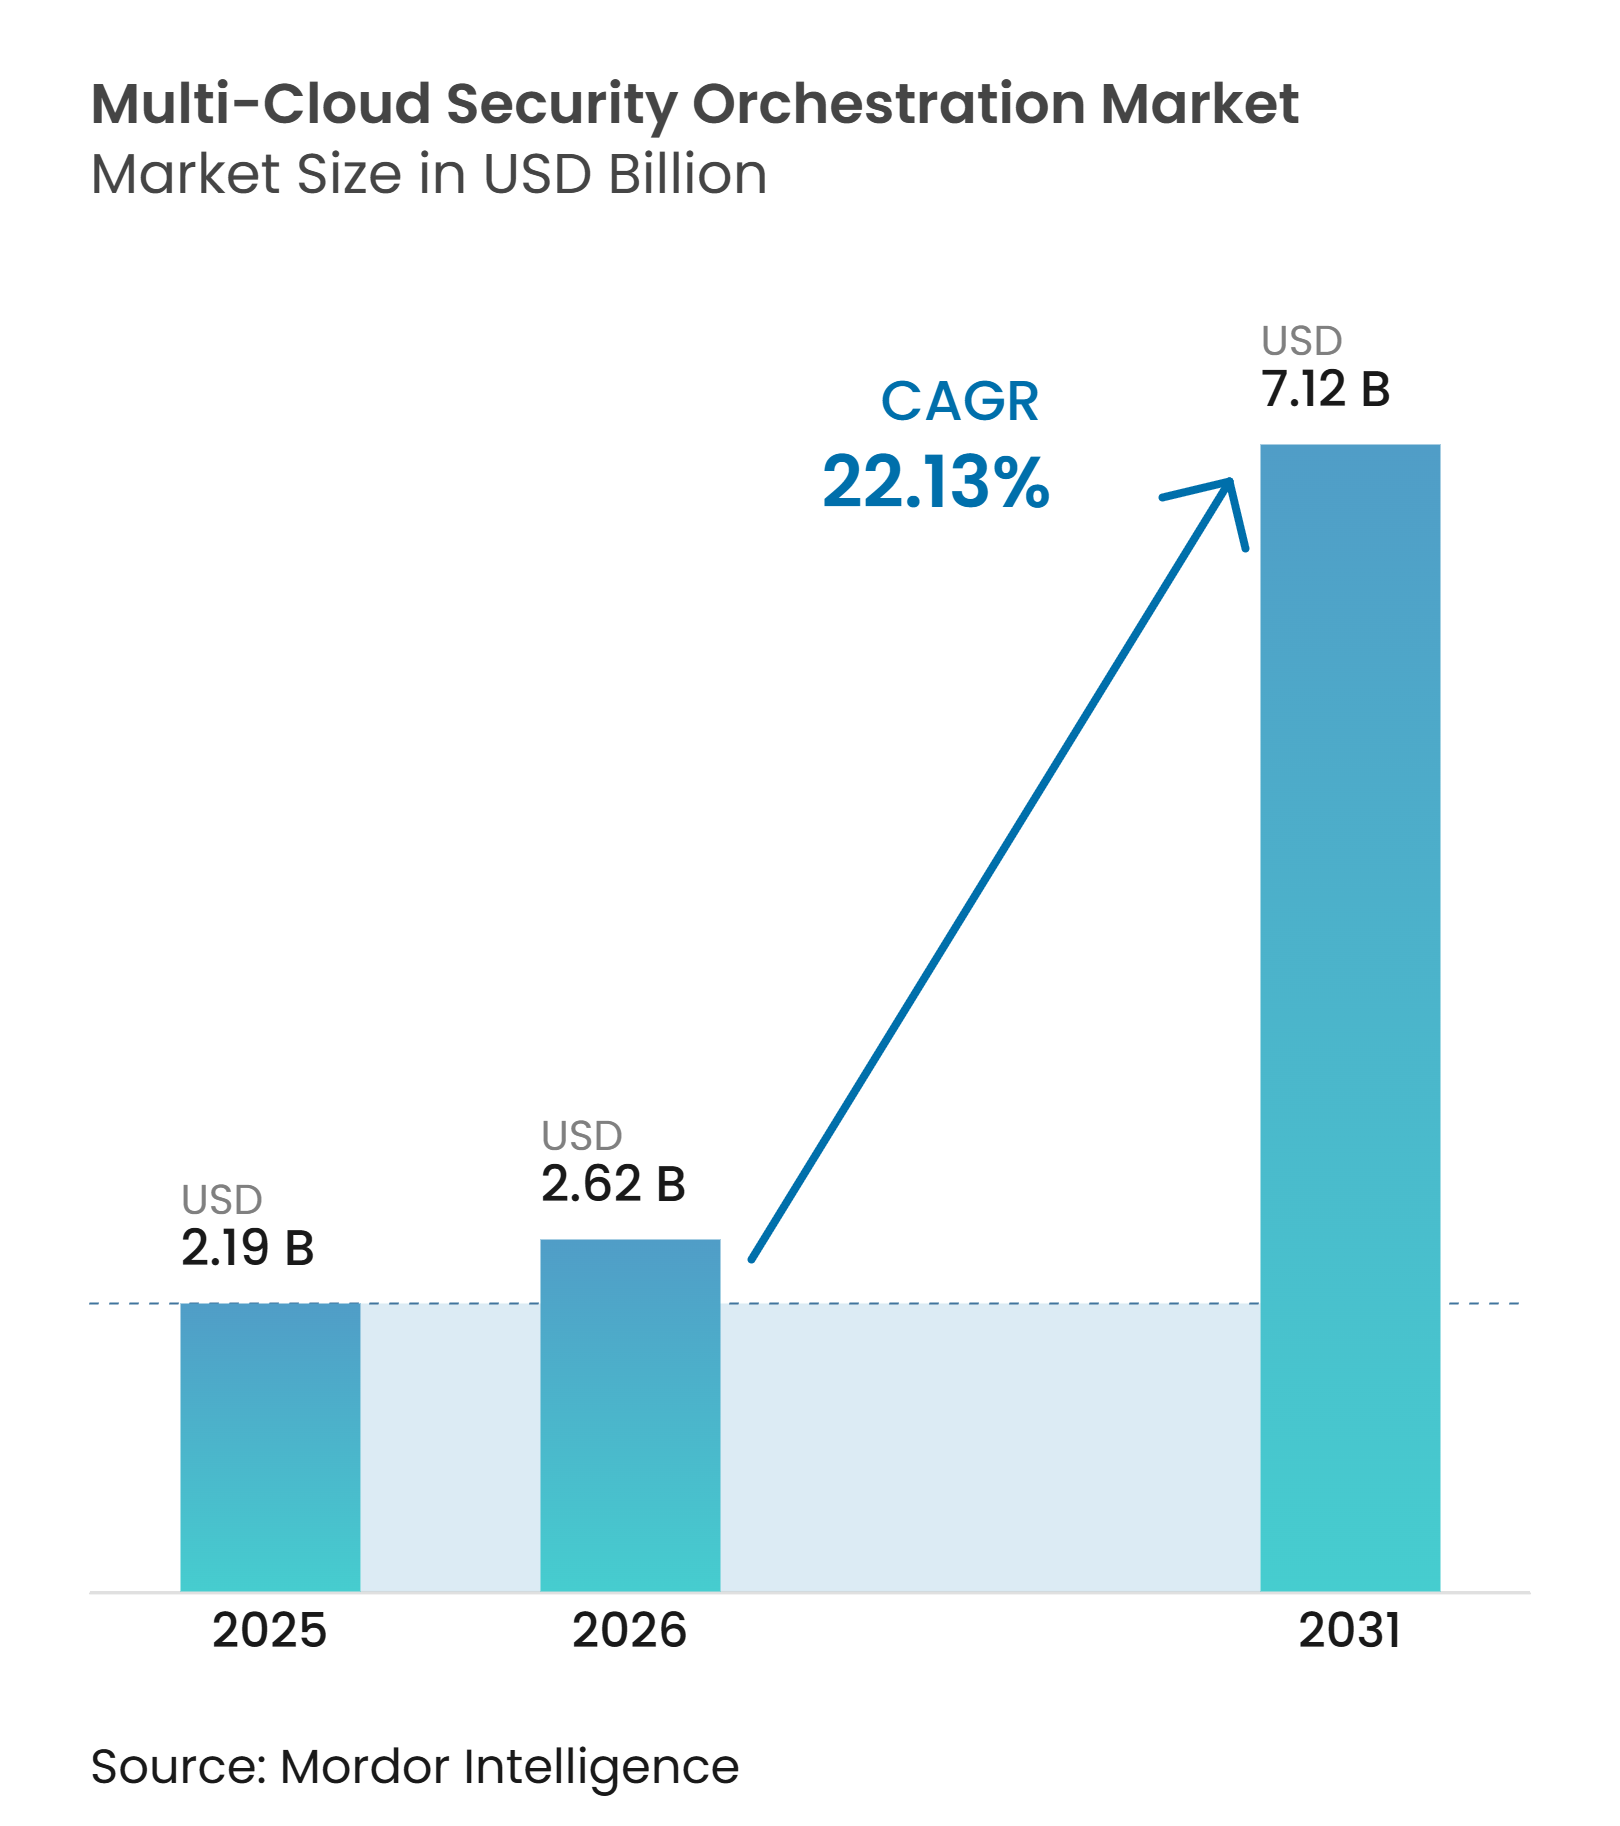
| 市場規模 (2026) | 2.62 十億米ドル |
| 市場規模 (2031) | 7.12 十億米ドル |
| 成長率 (2026 - 2031) | 22.13 % |
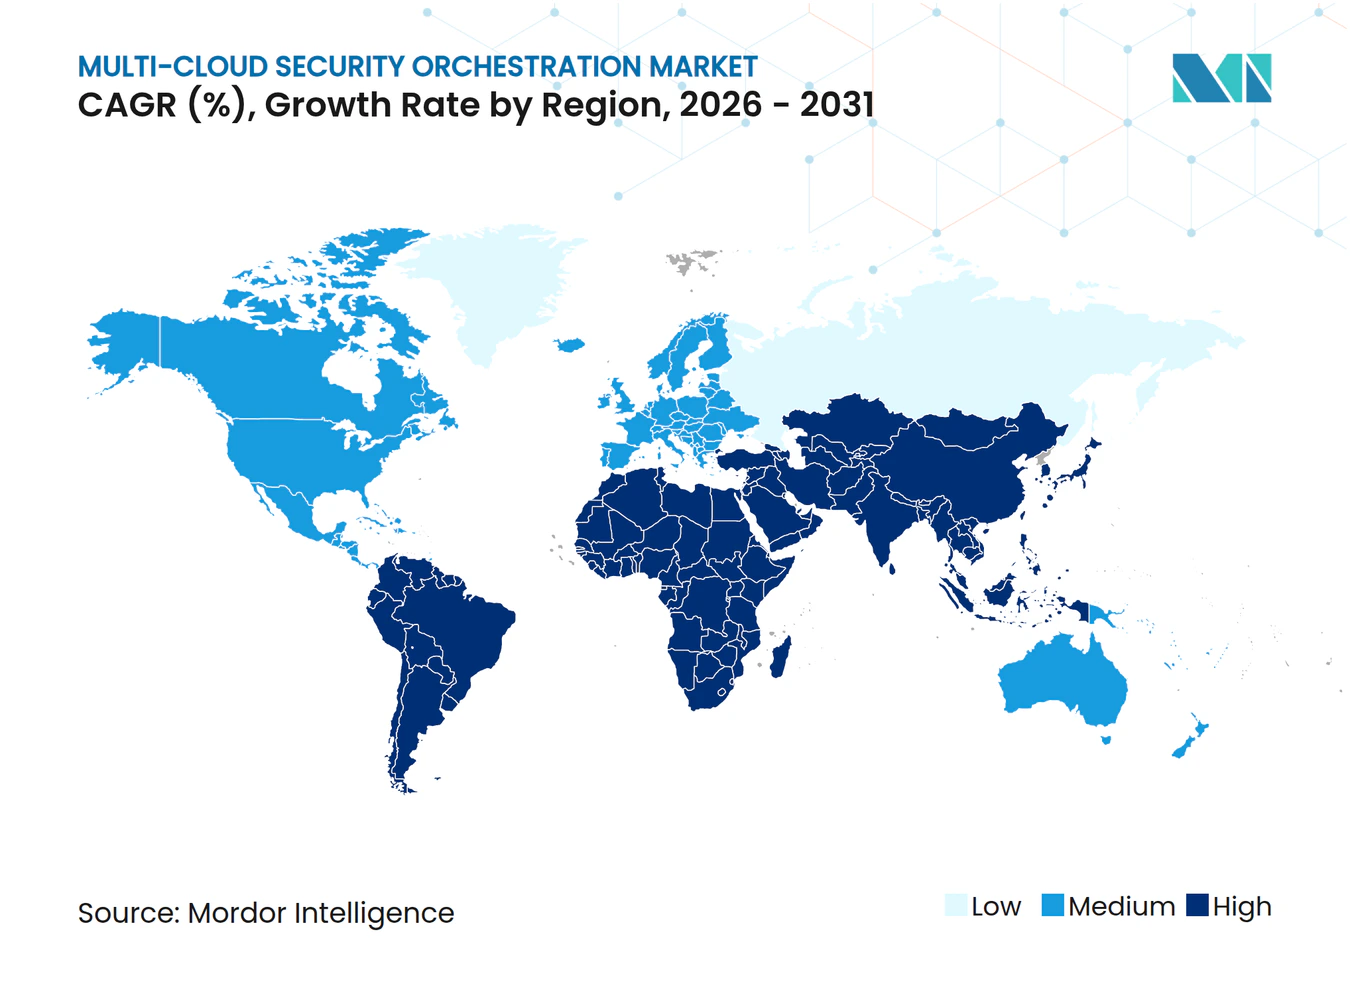
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるマルチクラウドセキュリティオーケストレーション市場分析
マルチクラウドセキュリティオーケストレーション市場規模は、2025年に2.19 ビリオン 米ドル、2026年に2.62 ビリオン 米ドルと予測され、2026年から2031年にかけてCAGR 22.13%で成長し、2031年までに7.12 ビリオン 米ドルに達する見込みです。複数のクラウドプロバイダーにまたがるワークロードは、個別のツールでは一貫して監視できないリスクを生み出すため、企業はマルチクラウドセキュリティを支出の優先事項として位置づけています。新たなクラウドサービスが追加されるたびにリスクポイントとセキュリティデータのストリームが増加し、情報を整理して迅速に対応をトリガーできるシステムの価値が高まります。AIエージェントは、承認されたワークフロー内でのトリアージ、調査、修復を支援することで、オーケストレーションの役割を変えつつあります。競争はより広範なデータカバレッジ、AI機能、統合の深さへと移行しており、実装上の課題は引き続き確立されたプロバイダーとマネージドサービスチャネルに有利に働いています。
主要レポートのポイント
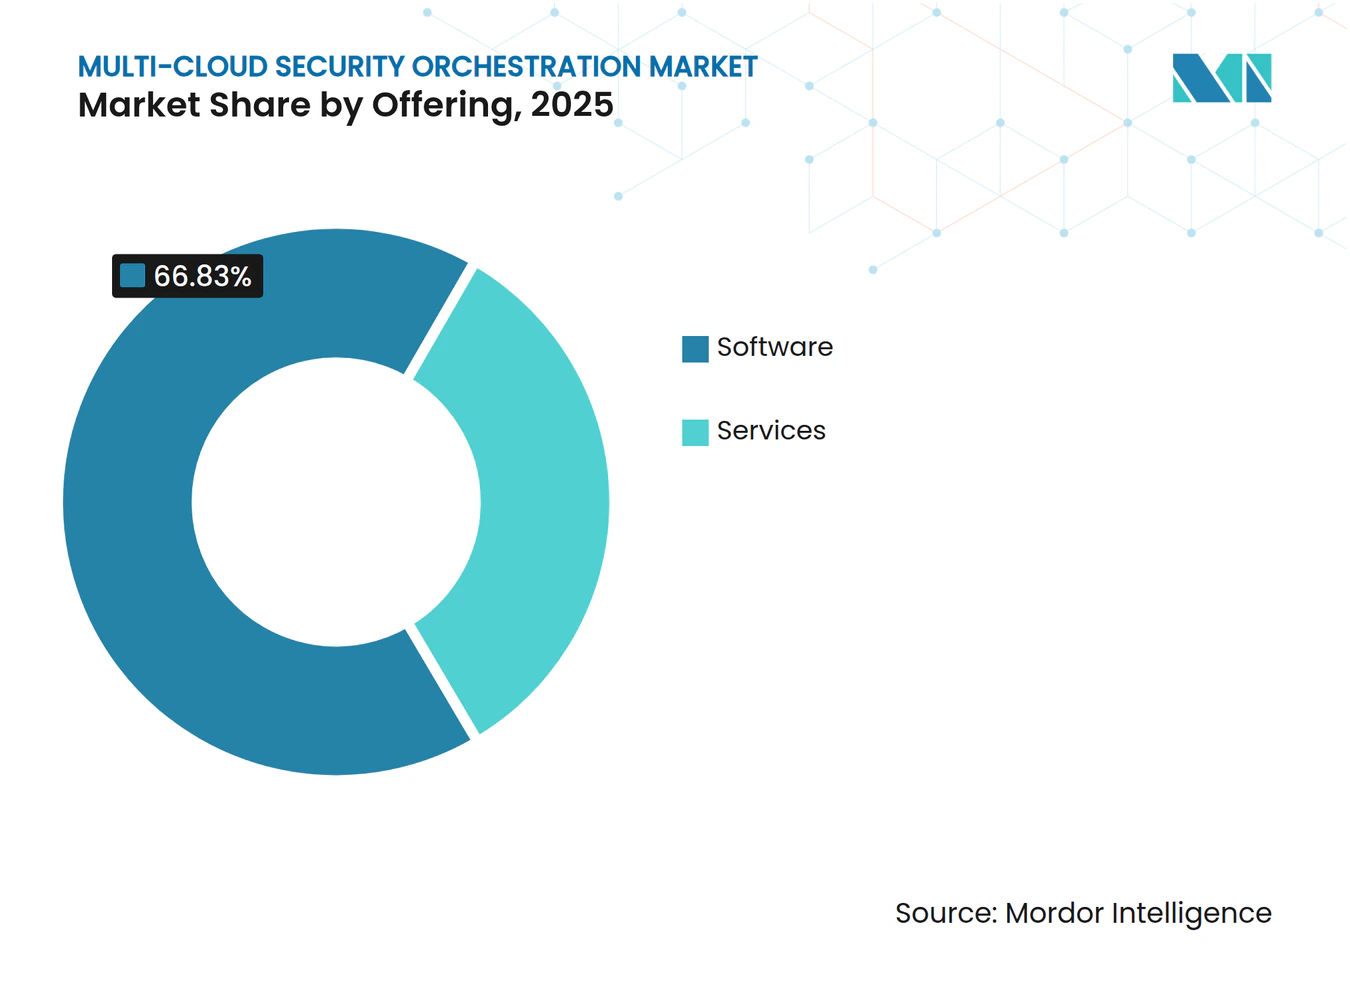
- 提供形態別では、ソフトウェアが2025年のマルチクラウドセキュリティオーケストレーション市場の66.83%を占め、サービスは2031年にかけてCAGR 24.91%で拡大する見込みです。
- オーケストレーション機能別では、セキュリティポスチャおよびコンプライアンスオーケストレーションが2025年に26.19%を占め、セキュリティオペレーションオーケストレーションは2031年にかけてCAGR 24.11%で成長する見込みです。
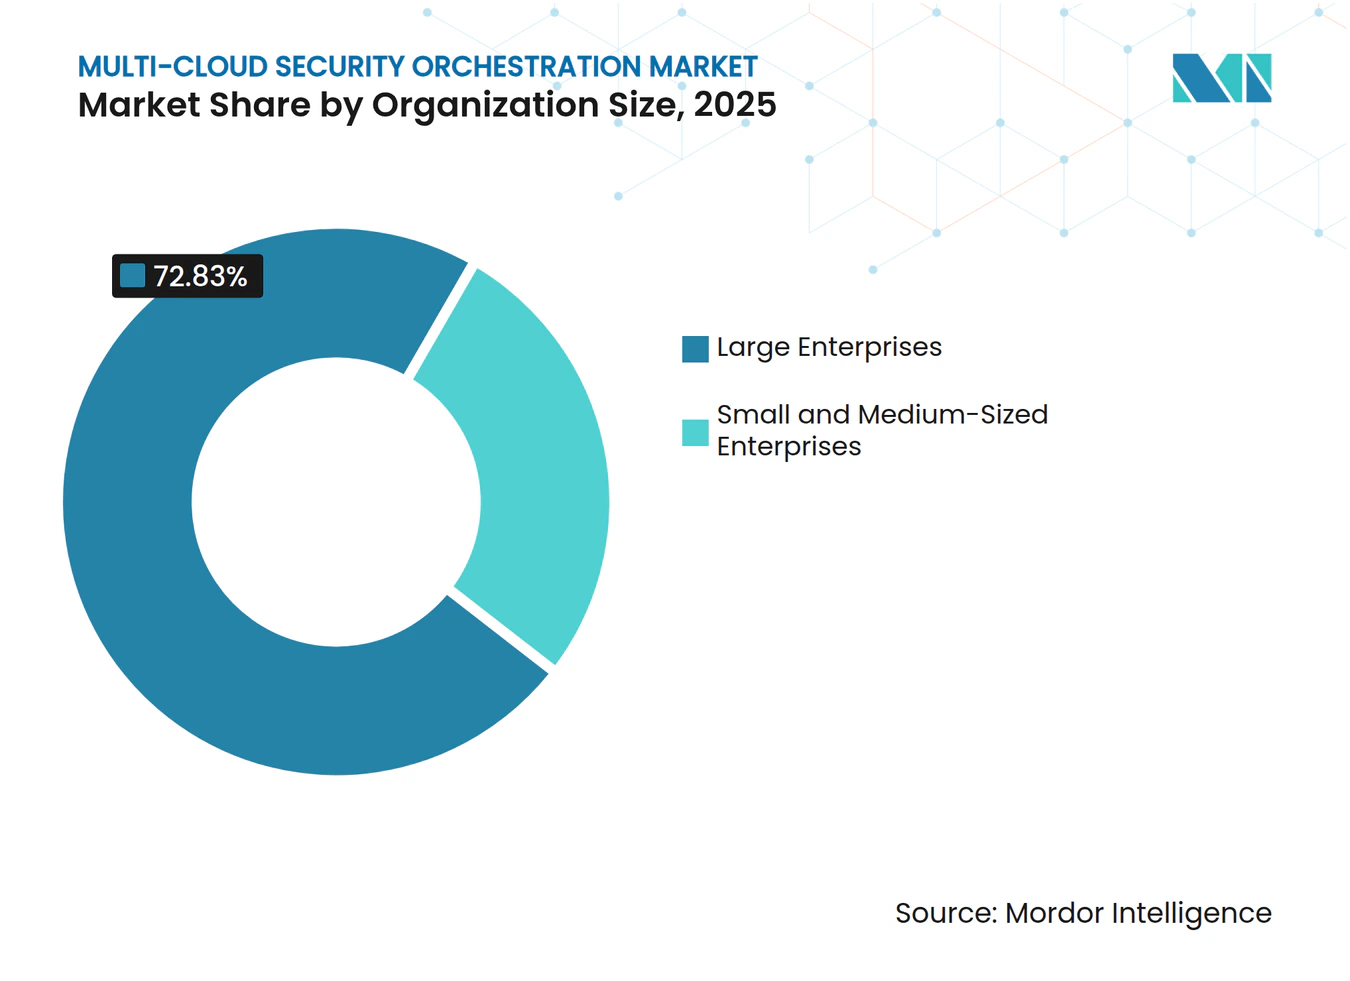
- 組織規模別では、大企業が2025年に72.83%を占め、中小企業は2031年にかけてCAGR 26.49%で拡大する見込みです。
- エンドユーザー産業別では、BFSIが2025年のマルチクラウドセキュリティオーケストレーション市場の24.76%を占め、ヘルスケアおよびライフサイエンス産業は2031年にかけてCAGR 23.94%で拡大する見込みです。
- 地域別では、北米が2025年のマルチクラウドセキュリティオーケストレーション市場の36.28%を占め、アジア太平洋地域は2031年にかけてCAGR 28.67%で成長する見込みです。
注記:本レポートの市場規模および予測値は、Mordor Intelligence の独自推定フレームワークを使用して算出され、2026年時点で入手可能な最新のデータと洞察に基づいて更新されています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| マルチクラウドの複雑性の増大とセキュリティツールの乱立 | +4.8% | 北米と欧州で最も顕著なグローバル規模 | 短期(2年以内) |
| クラウドネイティブ脅威の増加と攻撃経路のリスク拡大 | +4.2% | アジア太平洋地域と北米で増幅されたグローバル規模 | 短期(2年以内) |
| 継続的かつ監査可能な対応に対する規制上の要求 | +3.6% | 欧州、北米、アジア太平洋地域 | 中期(2〜4年) |
| サイバーセキュリティ人材不足とアラート疲労の軽減 | +3.1% | グローバル | 短期(2年以内) |
| クラウド横断的な統合可視性とリスク相関の必要性の高まり | +2.4% | 特に北米とアジア太平洋地域の企業を中心としたグローバル規模 | 中期(2〜4年) |
| コードとしてのインフラとランタイム環境間のポリシードリフト | +1.8% | 北米、英国、シンガポールで早期の成果が見られるグローバル規模 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
マルチクラウドの複雑性の増大とセキュリティツールの乱立
複数のクラウドプロバイダーを利用する組織は、異なるアプリケーションインターフェース、ログ形式、アイデンティティシステムを管理しなければなりません。これにより、セキュリティチームがAmazon Web Services、Microsoft Azure、Google Cloud間でイベントを比較することが困難になります。マルチクラウドセキュリティオーケストレーション市場は、購買者がこのデータを収集・整理・対応するための統一されたプロセスを必要とする場合に恩恵を受けます。ツールの乱立は、個別の製品が独自のアラート形式と運用プロセスを維持することが多いため、プラットフォームの統合をより魅力的にします。広範な事前構築済み統合を持つプロバイダーは、導入作業を短縮し、エンタープライズアカウントでの地位を守ることができます。2025年のSANS SOCサーベイによると、セキュリティオペレーションセンターの42%が、データを取得・管理する計画なしにSIEMシステムにデータを取り込んでいることが示されており、データ管理の問題が対応段階の前から始まることが多いことを示しています。[1]
クラウドネイティブ脅威の増加と攻撃経路のリスク拡大
クラウド環境は、従来のエンドポイントおよびネットワクインシデントとは異なるセキュリティ上の課題をもたらします。設定ミスのあるストレージ、過剰な権限、コンテナエスケープはシステム間で組み合わさり、個別のアラートを解釈することを困難にします。これにより、インフラ設定、アイデンティティ権限、アプリケーション動作、ランタイムアクティビティを連携させるシステムに対するマルチクラウドセキュリティオーケストレーション市場の需要が高まります。Wizは2026年3月にAIアプリケーション保護プラットフォームを導入し、コード、クラウドリソース、モデル、エージェント、データ、ランタイム保護をセキュリティグラフで接続しました。[2]この製品は、各設定ミスを個別に確認するのではなく、連鎖した攻撃経路を特定することへの購買者の関心を反映しています。自動化された攻撃がより速く進む中、組織はアナリストがクラウド全体のリスクを調査・優先順位付けするためのワークフローを活用する理由が増しています。
継続的かつ監査可能な対応に対する規制上の要求
規制要件は、完全で適時かつ容易に確認できるセキュリティ記録の必要性を高めています。デジタル運用レジリエンス法(DORA)は2025年1月17日に施行され、対象となる金融機関に対して文書化された情報通信技術リスク管理の取り決めを維持することを義務付けています。また、主要な情報通信技術インシデントに関する報告義務を定めており、大規模なクラウド環境では手動による証拠収集が現実的でなくなっています。NISTは2024年2月にサイバーセキュリティフレームワーク2.0をリリースし、組織がサイバーセキュリティをより広範な組織的リスク管理に組み込むためのガバナンス機能を追加しました。これらのフレームワークは、複数のクラウド環境にわたって証拠と対応記録を維持するプラットフォームへの支出を支援します。金融サービス、ヘルスケア、その他の規制対象の購買者は、マルチクラウドセキュリティオーケストレーション市場のソリューションを選択する際に、定期的な評価よりも継続的な監視を優先する可能性があります。
サイバーセキュリティ人材不足とアラート疲労の軽減
セキュリティチームは、増加するアラートを管理しながら、経験豊富なアナリストを確保・維持しなければなりません。繰り返しのトリアージ作業は、より高リスクな調査や環境固有の判断に充てられる時間を減少させる可能性があります。これにより、一般的なアラートを分類し、検証済みの問題のみを人間のチームに送信するオーケストレーションツールへの需要が生まれます。マルチクラウドセキュリティオーケストレーション市場も恩恵を受けており、マネージドセキュリティプロバイダーは内部能力が限られた顧客向けに複雑なプラットフォームを運用できます。自動化されたワークフローは、スタッフが役割を変更したり組織を離れたりした場合でも、既知のケースの一貫した処理を維持できます。購買者は、対応時間やインシデントあたりのコストといった従来の指標とともに、繰り返しの作業負荷の実際的な削減を重視する可能性が高いです。
制約要因の影響分析*
| 制約要因 | (~)CAGRへの影響(%) | 地理的関連 | 影響の時間軸 |
|---|---|---|---|
| クラウドセキュリティコントロールにおける標準化の欠如 | -3.2% | アジア太平洋地域と南米で最も深刻なグローバル規模 | 中期(2〜4年) |
| 集中型セキュリティテレメトリに対するデータプライバシーおよびデータ主権の制約 | -2.7% | 欧州、中国、インド、中東 | 長期(4年以上) |
| レガシーセキュリティツール統合の複雑性 | -2.1% | 大企業と政府機関で最も高いグローバル規模 | 短期(2年以内) |
| 断片化したクラウドAPIと急速に変化するクラウドサービス | -1.6% | グローバル | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
クラウドセキュリティコントロールにおける標準化の欠如
主要なクラウドプロバイダーは、それぞれ独自のセキュリティコントロール、イベント形式、ポリシー言語、アプリケーションインターフェースを使用しています。あるプロバイダー向けにマッピングされたコントロールは、別のプロバイダーに対して個別の設定とテストが必要になる場合があります。これにより、マルチクラウド環境全体に共通のコントロールを適用したいベンダーと顧客の作業が増加します。クラウドセキュリティコントロールの普遍的なフレームワークの欠如は、導入を長引かせ、継続的なメンテナンス要件を増加させる可能性があります。また、プロバイダー間の移植性を望む場合でも、購買者が独自のコネクタに依存するようになる可能性があります。これらの制限は、複雑な環境と限られた実装リソースを持つ組織においてマルチクラウドセキュリティオーケストレーション市場の成長を遅らせる可能性があります。
集中型セキュリティテレメトリに対するデータプライバシーおよびデータ主権の制約
集中型オーケストレーションは、多くの場合、共有データ環境でログ、イベントストリーム、アイデンティティデータを収集することに依存しています。データレジデンシー要件は、その情報が処理・保存される場所を制限する可能性があります。一般データ保護規則(GDPR)はセキュリティログ内の個人データに適用され、中国は自国領土内で生成されたデータにローカル要件を適用しています。インドのデジタル個人データ保護法と湾岸協力会議諸国のソブリンクラウド要件は、関連する計画上の考慮事項を生み出しています。これらの規則は、生データをローカルに保持し、許可された集計済みシグナルのみをより広範なコントロールプレーンに送信するハイブリッド設計を必要とする場合があります。設計、ガバナンス、導入作業の増加は、購買者がセキュリティ上の利点を認識している場合でも、マルチクラウドセキュリティオーケストレーション市場での採用を遅らせる可能性があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
提供形態別:
プラットフォームが採用をリード、サービスが導入を支援ソフトウェアは2025年のマルチクラウドセキュリティオーケストレーション市場シェアの66.83%を占めました。クロスドメインの相関は、ポリシー適用、ポスチャ管理、対応自動化が共有データモデルを使用する場合に最も効果的に機能するため、企業は統合ライセンスを好む傾向があります。共通のコントロールプレーンは、セキュリティチームが別々のソフトウェア製品に分散したままになる情報を接続するのに役立ちます。CrowdStrikeは2026年8月にFalconがGoogle Cloud上で利用可能になったと発表し、顧客がデータローカライゼーションのニーズに対応しながら統合プラットフォーム管理を維持できるようにしました。このようなプラットフォームカバレッジは、組織がセキュリティベンダーの数を削減するにつれてソフトウェア需要を支援します。ソフトウェアプロバイダーは、顧客がすでに使用しているツール全体で統合が機能することを引き続き実証する必要があります。
サービスは2026年から2031年にかけてCAGR 24.91%で成長する見込みです。マルチクラウドセキュリティオーケストレーションサービス市場は、多くの顧客がコネクタの設定、ワークフローの作成、新しい対応プロセスの運用に関するサポートを必要としているため拡大しています。このニーズは、クラウド環境が発展途上にある中堅市場の組織、公共部門の購買者、規制対象ユーザーにとって特に重要です。マネージドセキュリティサービスプロバイダーは、オーケストレーション技術を監視・対応サポートとパッケージ化し、エンドカスタマーの技術的負担を軽減できます。プロフェッショナルサービスも、実装、セキュリティプログラム設計、オーケストレーションワークフローのカスタマイズにとって引き続き重要です。これらのチャネルは、専門的な内部チームを維持できない組織への採用を拡大できます。


オーケストレーション機能別:
コンプライアンス支出がリード、セキュリティオペレーションが急成長セキュリティポスチャおよびコンプライアンスオーケストレーションは2025年のマルチクラウドセキュリティオーケストレーション市場シェアの26.19%を占めました。規制対象の組織がクラウド設定とコントロールが有効であり続けることを示す必要があるため、継続的な証拠収集がより重要になっています。DORAは対象となる金融機関に対して、文書化されテストされた情報通信技術リスク管理フレームワークを維持することを義務付けています。これにより、金融サービス技術環境において自動スキャンと証拠収集が重要になります。セキュリティポスチャツールは、設定変更が監査上または運用上の問題になる前にチームが特定するのにも役立ちます。コンプライアンス作業は一度限りのレビューではなく継続的なものであるため、この機能は引き続き重要です。
セキュリティオペレーションオーケストレーションは2026年から2031年にかけてCAGR 24.11%で成長する見込みです。AIを活用した調査ワークフローは、アラートのトリアージ、コンテキストの収集、承認されたプロセスを通じたアクションのルーティングができるシステムへの関心を高めています。ゼロトラストプログラムが人間とマシンのアイデンティティのより頻繁なチェックを必要とするため、アイデンティティおよびアクセスセキュリティオーケストレーションも重要性を増しています。ワークロードおよびアプリケーションセキュリティオーケストレーションは、短命なワークロードを生み出すコンテナ化されたアプリケーションとKubernetesクラスターの影響を受けています。ベンダーが検出ロジックを対応ワークフローに組み込むにつれて、セキュリティポリシーおよびコントロールオーケストレーションは脅威検出・対応機能とますます収束しています。これらの変化により、購買者は機能を個別のセキュリティ購入としてではなく、単一の運用モデルの相互接続された部分として評価するようになっています。
組織規模別:
大企業がリード、中小企業はマネージドサービスを通じて拡大大企業は2025年のマルチクラウドセキュリティオーケストレーション市場の72.83%を占めました。その規模は、マルチベンダーのセキュリティスタック、専任のセキュリティオペレーションセンター、クラウド、オンプレミス、アイデンティティ環境にわたるコンプライアンス要件を反映しています。これらの組織は通常、より広範なオーケストレーションプログラムを実用的にするための十分なテレメトリと内部プロセスの成熟度を持っています。CrowdStrikeは2025年9月に、信頼できるセキュリティエージェントを構築、テスト、オーケストレーションするためのノーコード機能としてCharlotte AI AgentWorksを導入しました。[3]このリリースは、確立されたセキュリティデータレイヤーを持つ大企業を対象とした製品開発のペースを示しています。大規模な購買者は、より少数のプロバイダーのもとに複数のセキュリティ機能を統合できるため、引き続き魅力的です。
中小企業は2026年から2031年にかけてCAGR 26.49%で成長する見込みです。多くの中小規模の組織は現在、コアビジネスプロセスにクラウドアプリケーションを依存していますが、ソフトウェアサブスクリプションに含まれるもの以外の専用コントロールを持っていません。このギャップにより、マネージドセキュリティプロバイダーは各顧客が完全な内部セキュリティオペレーション能力を構築することなくオーケストレーションを提供するルートを得ています。サブスクリプション価格設定とアプリケーションインターフェースベースのオンボーディングにより、小規模な情報技術チームにとって採用がより管理しやすくなります。クラウドセキュリティオーケストレーション産業は、直接的なソフトウェア販売だけでなく、サービスモデルを通じてもリーチを拡大しています。セットアップと継続的な運用を簡素化するプロバイダーは、この顧客グループにサービスを提供するためのより良い立場に置かれるでしょう。

エンドユーザー産業別:
BFSIが需要をリード、ヘルスケアが急成長BFSIは2025年のマルチクラウドセキュリティオーケストレーション市場の24.76%を占めました。金融機関は、DORA、PCI DSS、SWIFTカスタマーセキュリティプログラムを含む密度の高いコンプライアンス義務に直面しています。これらの要件により、金融機関が処理するトランザクション量において継続的な監視と文書化された対応が特に重要になります。DORAはまた、対象となる事業体に対して、定義された条件のもとで主要な情報通信技術インシデントを特定、分類、報告することを義務付けています。調整されたコントロール環境は、これらの組織が複数のクラウドサービスにわたってセキュリティ証拠を管理するのに役立ちます。これにより、BFSIはクラウドセキュリティオーケストレーション市場において安定した役割を担っています。
ヘルスケアおよびライフサイエンス産業は2026年から2031年にかけてCAGR 23.94%で成長する見込みです。米国保健福祉省は2025年1月6日にHIPAAセキュリティルールの改定案を公表しました。[4]この提案は、暗号化、多要素認証、ネットワークセグメンテーションを対処可能な措置ではなく必須の技術的保護措置とするものです。政府・公共行政、情報技術・通信、エネルギー・ユーティリティも、国家サイバーセキュリティプログラムが継続的なコンプライアンス自動化をますます求めているため、重要なユーザーです。製造業、小売業、電子商取引は、運用技術とクラウド管理のサプライチェーンがより接続されるにつれて関連性を高めています。輸送・物流、メディア・エンターテインメント、教育・研究は引き続き小規模なユーザーグループであり、採用はセキュリティ侵害または監査要件に続く形で進む可能性があります。
地域分析
北米マルチクラウドセキュリティオーケストレーション市場
北米は2025年のマルチクラウドセキュリティオーケストレーション市場において36.28%のシェアを占めた。米国はクラウドネイティブ企業の大規模な基盤と多数の主要プラットフォームプロバイダーを有しているため、この需要の大部分を占めた。連邦政府のセキュリティ要件、証券取引委員会のサイバー開示要件、およびNISTサイバーセキュリティフレームワーク2.0が、監査可能なレスポンスプロセスへの需要を支えている。カナダとメキシコは、金融サービスおよびエネルギー分野におけるクラウド導入を通じて地域の成長を支援している。2026年9月、Palo Alto Networksはエージェント型機能をCortexに追加するためにConsoleの買収を発表し、地域における製品活動のペースを示した。
欧州および南米マルチクラウドセキュリティオーケストレーション市場
欧州は2025年において2番目に大きな地域であった。DORAおよびNIS2は、関連しながらも異なる規制上の義務にわたってコントロールをマッピングできるプラットフォームへの需要を高めている。NIS2は欧州連合全域の重要事業体に対するサイバーセキュリティ要件を拡大した。[5] DORAに基づく最初の義務的な脅威主導型侵入テストサイクルが2026年に開始され、レスポンス活動の完全な記録の必要性が高まった。フランスおよびドイツにおけるクラウド主権に関する要件はハイブリッド設計を支援し、ブラジルの金融テクノロジーセクターおよびデータ保護ニーズは南米の需要を支えている。
アジア太平洋および中東・アフリカマルチクラウドセキュリティオーケストレーション市場
アジア太平洋地域は2026年から2031年にかけて28.67%CAGRで成長すると予測されている。日本はセキュリティワークフローにおけるAIおよび機械学習の活用を拡大しており、インドのデータ保護フレームワークおよび拡大する金融テクノロジー活動はクラウドセキュリティの調達を支援している。中国のデータローカライゼーション要件は、主に国内サプライヤーによって対応される独自の国内環境を生み出している。中東およびアフリカは、公共部門、金融サービス、政府、およびマネージドサービスにおける需要を通じて発展している。
競合環境
市場集中度
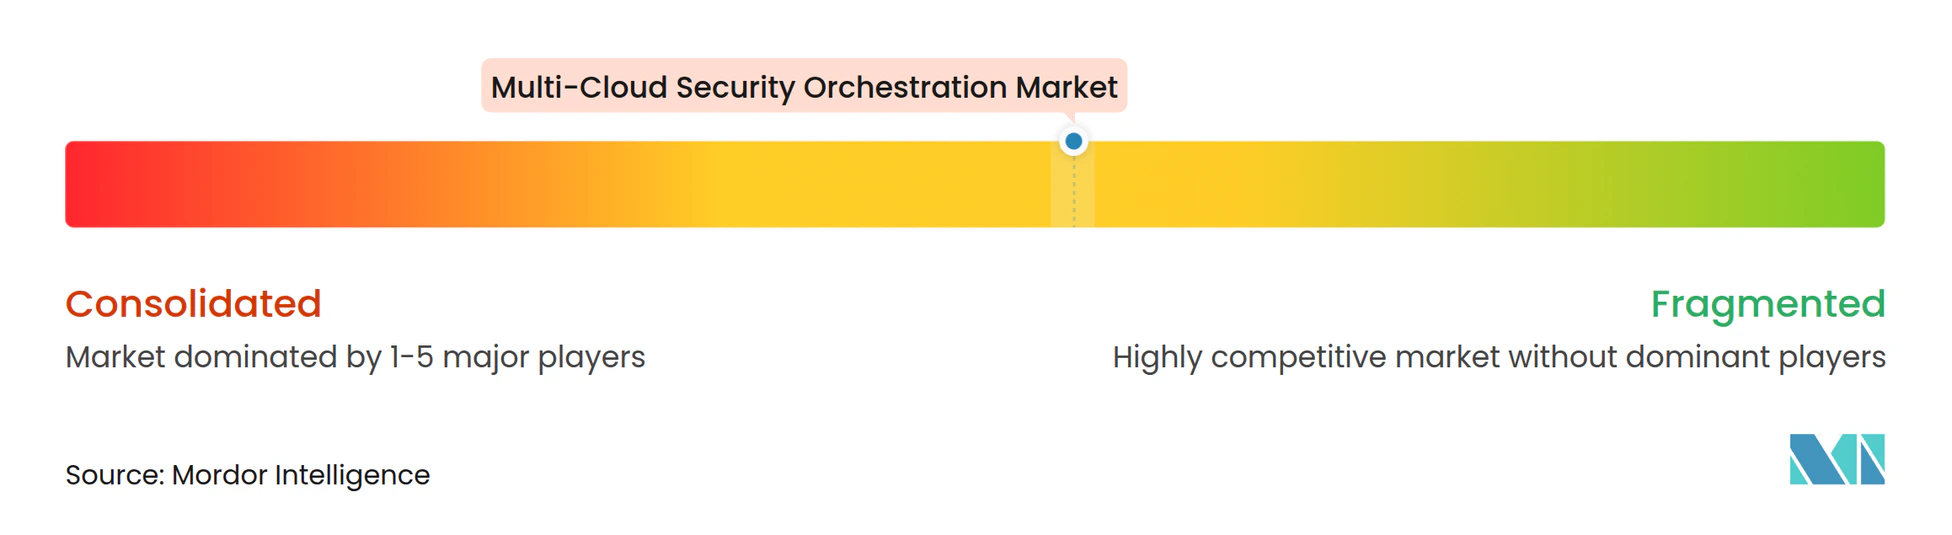
マルチクラウドセキュリティオーケストレーション市場は大規模なプラットフォームプロバイダーの間で適度に集中しており、中間層は依然として断片化しています。Palo Alto Networks、Microsoft、CrowdStrike、Cisco Systems、Fortinet、IBMがエンタープライズ統合プログラムをめぐって競争しています。彼らの主な優位性は、エンドポイント、アイデンティティ、クラウドワークロード、ネットワーク層にわたる広範なテレメトリです。このカバレッジにより、顧客は攻撃の複数の段階からのイベントを接続できます。Alphabetは2026年3月にWizの32 ビリオン 米ドルの買収を完了し、Palo Alto Networksは2026年9月にConsoleの買収を発表しました。[6]
競争戦略はますますエージェント型セキュリティオペレーションを中心に展開されています。CrowdStrikeは2026年8月にFalcon IQをローンチし、評価、優先順位付け、修復のためにNVIDIA Nemotronモデルを搭載した50以上のAIエージェントを搭載しました。Wizは2026年3月にWiz Workflowsをパブリックプレビューでローンチし、セキュリティグラフのコンテキスト、AIエージェント、250以上の統合を組み合わせてマルチステップワークフローを実現しました。CrowdStrikeはまた、2026年6月にFalcon Cloud SecurityのカバレッジをAzureとGoogle Cloudに拡大し、Amazon Web Servicesを超えたマルチクラウドリスク相関を拡張しました。これらの動きは、プロバイダーが自動化の深さ、データコンテキスト、クラウドカバレッジで競争していることを示しています。
Swimlane、Tines、Torqなどの中間層プロバイダーは、引き続きノーコード自動化とベンダー中立の統合に注力しています。彼らの立場は、単一の広範なプラットフォームに依存したくない顧客にサービスを提供することに依存しています。主要なクラウドプロバイダー間でのポータブルなポリシー実行にはギャップが残っており、購買者が評価基準に統合の柔軟性を維持する理由を与えています。マルチクラウドセキュリティオーケストレーション市場は専門プロバイダーに対して引き続き開かれていますが、より広範なデータと流通リソースを持つ企業からの圧力が増してます。
マルチクラウドセキュリティオーケストレーション産業のリーダー企業
-
Palo Alto Networks, Inc.
-
Microsoft Corporation
-
Cisco Systems, Inc.
-
Fortinet, Inc.
-
Alphabet Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
マルチクラウドセキュリティオーケストレーション市場 このレポートでカバーされる企業
- Palo Alto Networks, Inc.
- Microsoft Corporation
- Cisco Systems, Inc.
- Fortinet, Inc.
- Alphabet Inc.
- IBM Corporation
- Broadcom Inc.
- Check Point Software Technologies Ltd.
- Trend Micro Incorporated
- CrowdStrike Holdings, Inc.
- Wiz, Inc.
- Orca Security Ltd.
- Aqua Security Software Ltd.
- Rapid7, Inc.
- Qualys, Inc.
- Zscaler, Inc.
- Cloudflare, Inc.
- Okta, Inc.
- ServiceNow, Inc.
- Swimlane, Inc.
- Tines Security Ltd.
- Torq Technologies, Inc.
- Sumo Logic, Inc.
- Tufin Software Technologies Ltd.
- Saviynt, Inc.
- HashiCorp, Inc.
最近の産業開発事情 マルチクラウドセキュリティオーケストレーション市場
- 2026年9月:Wipro LimitedとCrowdStrikeは、CrowdStrikeのFalconプラットフォームとWiproのCyberTransformおよびCyberShieldソリューションを通じて、エンドポイントセキュリティ、クラウドセキュリティ、エクスポージャー管理、AIセキュリティを統合したCISO Command Centerをローンチしました。Wiproは同時にProject QuiltWorksに参加し、コンサルティング主導の規模でツール主導から리스크主導のエンタープライズセキュリティ運用モデルへの移行を強化しました。
- 2026年9月:Palo Alto Networksは、エージェント型セキュリティ機能を可能にするAIネイティブプラットフォームであるConsoleの買収を発表しました。ConsoleはCortexのエージェント機能を深化させ、自然言語駆動のアラー調査、優先順位付け、マシンスピードでの修復を可能にし、同社のソフトウェアとしてのエージェントセキュリティアーキテクチャへの正式な移行を示しています。
- 2026年8月:CrowdStrikeはFal.Con 2026でFalcon IQをローンチし、Project QuiltWorksを商業的に展開可能なエージェント型セキュリティプラットフォームに製品化しました。Falcon IQは、CrowdStrikeパートナーエコシステム全体で評価、脆弱性の優先順位付け、修復を自動化するためにNVIDIA Nemotronモデルを搭載した50以上のAIエージェントを使用しています。このローンチは同時に、ZscalerとRubrikを含む12の追加データソースからのテレメトリでProject QuiltWorksを拡張しました。
- 2026年6月:CrowdStrikeはFalcon Cloud SecurityをAzureとGoogle Cloudに拡大し、複数のクラウドエクスポージャーを潜在的な侵害経路に相関させる機能であるCloud Risksをカバーしました。クラウドインフラストラクチャエンタイトルメント管理機能も同時にAzureに拡張されました。
- 2026年3月:WizはAIアプリケーション保護プラットフォームをローンチし、コード、クラウド、モデル、エージェント、データにわたるAIネイティブアプリケーションの可視性、クロスレイヤーリスク分析、ランタイム保護を組み合わせました。このプラットフォームは、攻撃者シミュレーション、修復、所有権の決定、脅威調査のために共有セキュリティグラフ内で動作する3つの専門オーケストレーションエージェント(レッド、グリーン、ブルー)を導入しました。
グローバルマルチクラウドセキュリティオーケストレーション市場レポートの範囲
マルチクラウドセキュリティオーケストレーション市場は、集中型コントロールプレーンから複数のクラウドプロバイダー(AWS、Azure、GCP、その他)にわたって統合されたセキュリティポリシー管理、ガバナンス、運用可視性を提供するプラットフォームで構成されています。この市場は、アイデンティティ管理の連携、ログとテレメトリの集約、統一されたセキュリティポリシーの適用、クラウド間での調整されたインシデント対応の自動化により、異種クラウド環境にわたって一貫したセキュリティポスチャ、コンプライアンス、脅威対応を維持する複雑さに対処します。ソリューションにより、組織は集中型監視、一貫したRBACとアクセスコントロール、統合された暗号化とキー管理、クラウド横断型セキュリティ自動化を実装しながら、AWS Security Groups、Azure NSG、Google Cloud Firewall Rulesなどのプロバイダー固有のサービスとのクラウドネイティブ統合を維持できます。
マルチクラウドセキュリティオーケストレーション市場レポートは、提供形態(ソフトウェア、サービス〔プロフェッショナルサービス、マネージドセキュリティサービス〕)、オーケストレーション機能(セキュリティポリシーおよびコントロールオーケストレーション、セキュリティオペレーションオーケストレーション、セキュリティポスチャおよびコンプライアンスオーケストレーション、アイデンティティおよびアクセスセキュリティオーケストレーション、ワークロードおよびアプリケーションセキュリティオーケストレーション、脅威検出・対応オーケストレーション、その他のオーケストレーション機能)、組織規模(大企業、中小企業)、エンドユーズ産業(政府・公共行政、産業製造、小売・電子商取引、輸送・物流、エネルギー・ユーティリティ、ITおよび通信、メディア・エンターテインメント、教育・研究機関、ヘルスケアおよびライフサイエンス、銀行・金融サービス・保険(BFSI)、その他のエンドユーズ産業)、地域(北米、南米、欧州、アジア太平洋、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| ソフトウェア | |
| サービス | プロフェッショナルサービス |
| マネージドセキュリティサービス |
| セキュリティポリシーおよびコントロールオーケストレーション |
| セキュリティオペレーションオーケストレーション |
| セキュリティポスチャおよびコンプライアンスオーケストレーション |
| アイデンティティおよびアクセスセキュリティオーケストレーション |
| ワークロードおよびアプリケーションセキュリティオーケストレーション |
| 脅威検出・対応オーケストレーション |
| その他のオーケストレーション機能 |
| 大企業 |
| 中小企業 |
| 政府・公共行政 |
| 産業製造 |
| 小売・電子商取引 |
| 輸送・物流 |
| エネルギー・ユーティリティ |
| ITおよび通信 |
| メディア・エンターテインメント |
| 教育・研究機関 |
| ヘルスケアおよびライフサイエンス |
| 銀行・金融サービス・保険(BFSI) |
| その他のエンドユーズ産業 |
| 北米 | 米国 |
| カナダ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他の南米 | |
| 欧州 | 英国 |
| ドイツ | |
| フランス | |
| イタリア | |
| スペイン | |
| その他の欧州 | |
| アジア太平 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| オーストラリア | |
| シンガポール | |
| その他のアジア太平洋 | |
| 中東 | アラブ首長国連邦 |
| サウジアラビア | |
| トルコ | |
| イスラエル | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| エジプト | |
| その他のアフリカ |
| 提供形態別 | ソフトウェア | |
| サービス | プロフェッショナルサービス | |
| マネージドセキュリティサービス | ||
| オーケストレーション機能別 | セキュリティポリシーおよびコントロールオーケストレーション | |
| セキュリティオペレーションオーケストレーション | ||
| セキュリティポスチャおよびコンプライアンスオーケストレーション | ||
| アイデンティティおよびアクセスセキュリティオーケストレーション | ||
| ワークロードおよびアプリケーションセキュリティオーケストレーション | ||
| 脅威検出・対応オーケストレーション | ||
| その他のオーケストレーション機能 | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| エンドユーズ産業別 | 政府・公共行政 | |
| 産業製造 | ||
| 小売・電子商取引 | ||
| 輸送・物流 | ||
| エネルギー・ユーティリティ | ||
| ITおよび通信 | ||
| メディア・エンターテインメント | ||
| 教育・研究機関 | ||
| ヘルスケアおよびライフサイエンス | ||
| 銀行・金融サービス・保険(BFSI) | ||
| その他のエンドユーズ産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| 欧州 | 英国 | |
| ドイツ | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| その他の欧州 | ||
| アジア太平 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| シンガポール | ||
| その他のアジア太平洋 | ||
| 中東 | アラブ首長国連邦 | |
| サウジアラビア | ||
| トルコ | ||
| イスラエル | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| エジプト | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
マルチクラウドセキュリティオーケストレーション市場の規模はどのくらいですか?
マルチクラウドセキュリティオーケストレーション市場規模は、2025年に2.19 ビリオン 米ドル、2026年に2.62 ビリオン 米ドルと予測され、2026年から2031年にかけてCAGR 22.13%で成長し、2031年までに7.12 ビリオン 米ドルに達する見込みです。
マルチクラウドセキュリティオーケストレーションの需要を牽引しているものは何ですか?
マルチクラウドの複雑性、クラウドネイティブ脅威、継続的なコンプライアンスニーズ、セキュリティ人材の不足が採用を支援しています。
クラウドセキュリティオーケストレーション支出をリードしている提供形態はどれですか?
ソフトウェアが2025年に66.83%でリードし、サービスは2031年にかけてCAGR 24.91%で成長する見込みです。
最大の需要を持つエンドユーザーグループはどれですか?
BFSIは2025年に24.76%でリードしており、金融機関が広範な監視・対応義務に直面しているためです。
最も急速に成長している地域はどこですか?
アジア太平洋地域は2026年から2031年にかけてCAGR 28.67%で成長する見込みです。
AIエージェントはセキュリティオーケストレーションにどのような影響を与えていますか?
プロバイダーはAIエージェントを使用して、承認されたワークフロー内でのアラート評価、調査、優先順位付け、修復を支援しています。