
マネージドクラウドセキュリティオペレーションズサービス市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
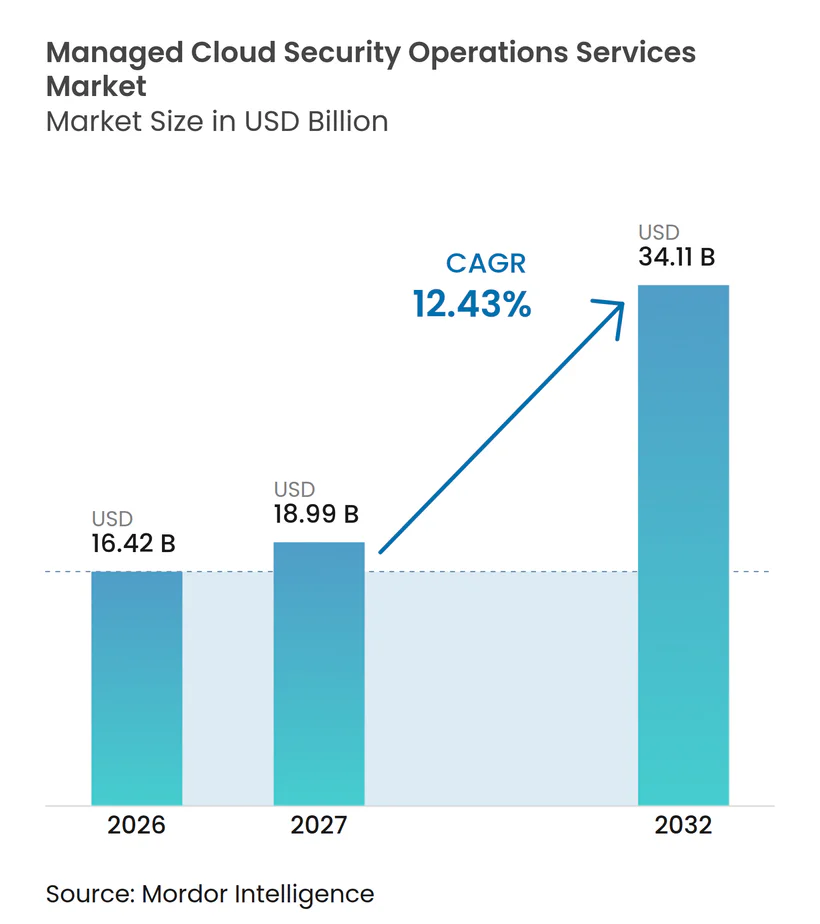
| 市場規模 (2027) | 18.99 十億米ドル |
| 市場規模 (2032) | 34.11 十億米ドル |
| 成長率 (2027 - 2032) | 12.43 % |
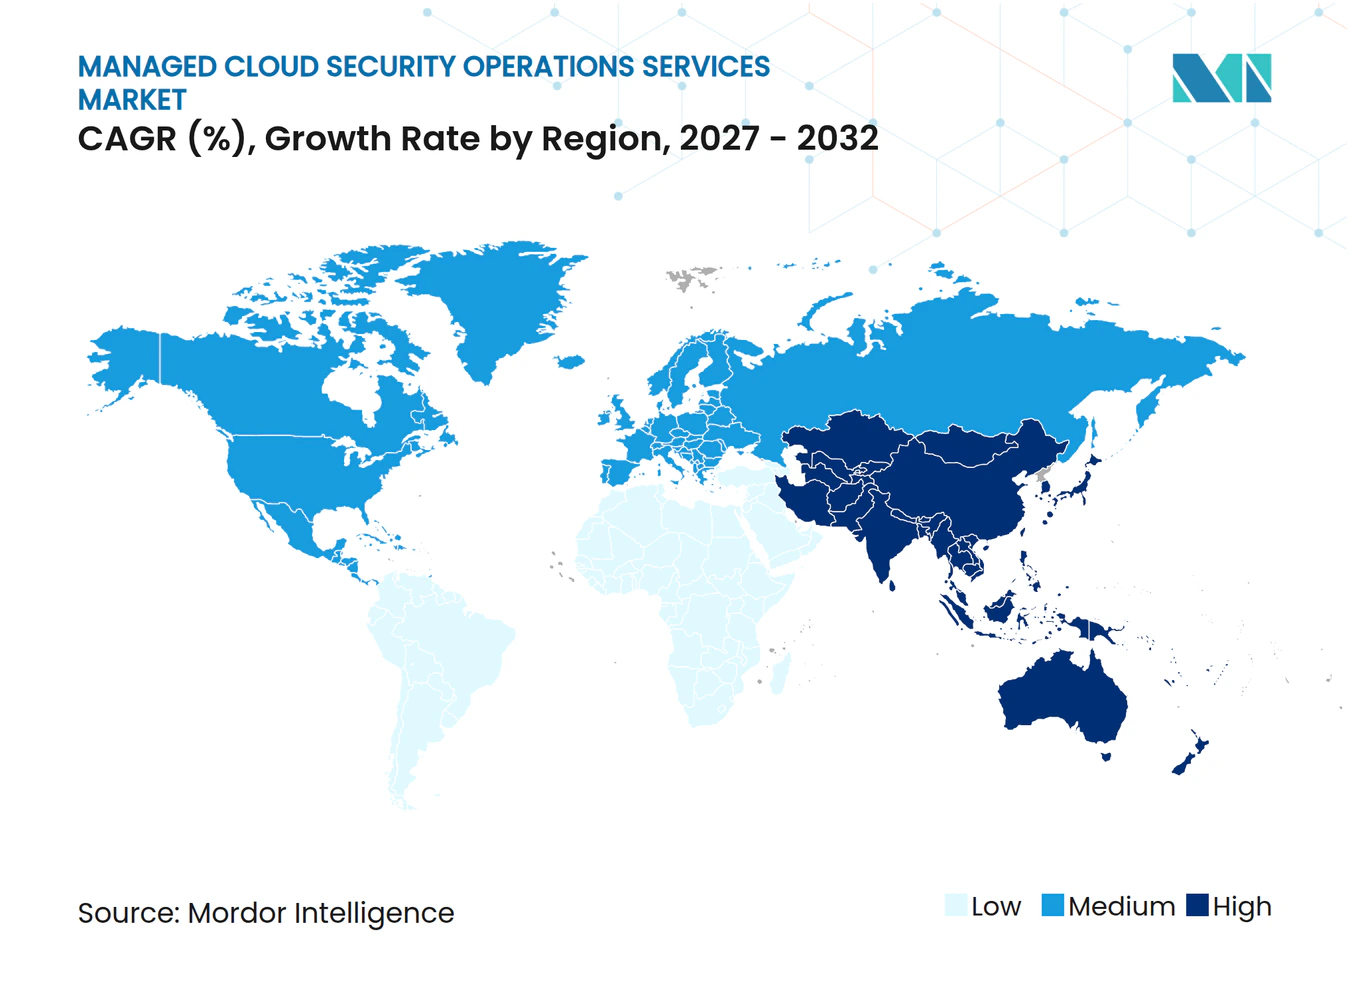
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるマネージドクラウドセキュリティオペレーションズサービス市場分析
マネージドクラウドセキュリティオペレーションズサービス市場規模は2026年に16.42 ビリオン 米ドルと評価されており、2032年までに34.11 ビリオン 米ドルに達すると予測され、2027年から2032年にかけてCAGR 12.43%で拡大します。マネージドクラウドセキュリティオペレーションズサービス市場は、企業がセキュリティオペレーションを社内チームから、定義されたレスポンスアウトカムを持つサブスクリプションベースのサービスへと移行することで形成されています。設定ミス、アイデンティティ権限、コンテナ化されたワークロードにより、ハイブリッド環境全体でクラウドの攻撃対象領域が拡大しています。共通のオペレーティングモデルを通じてAWS、マイクロソフト アジュール、グーグル クラウドを監視できるプロバイダーは、顧客チームの運用負担を軽減できます。ソブリンデリバリー要件も、データ処理と暗号化制御が管轄区域内に留まる必要がある地域でのローカルサービス機会を生み出しています。競争はクラウドテレメトリーの深度、自動化、コンプライアンスレポーティングへとシフトしており、一方で経済的不確実性は依然としてミッドマーケットバイヤーの購買を遅らせる可能性があります。
レポートの主要ポイント
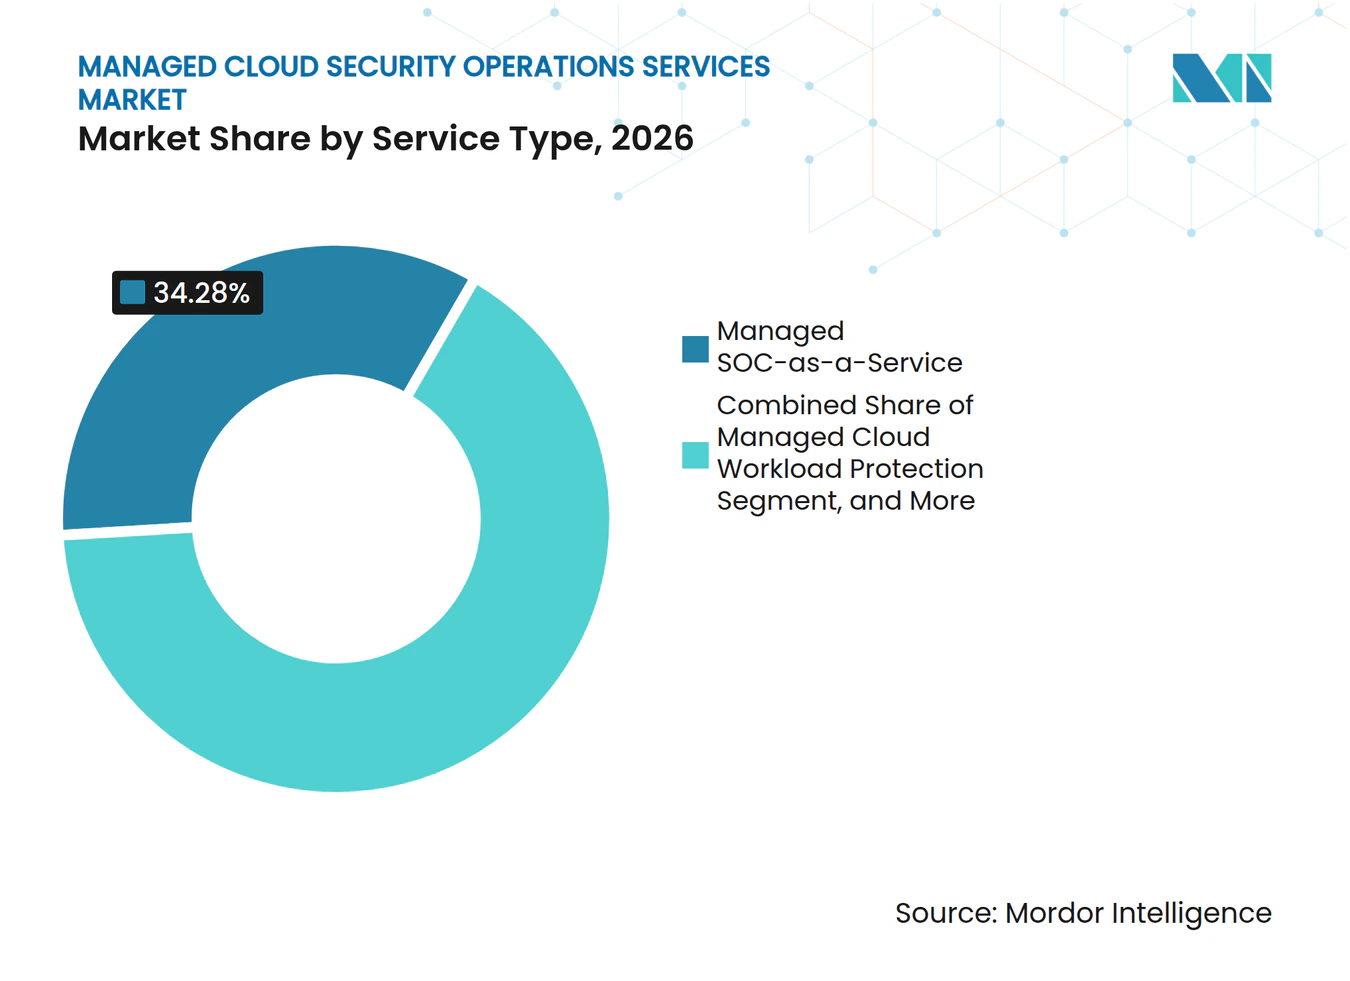
- サービスタイプ別では、マネージドSOCサービスとしてのサービスが2026年のマネージドクラウドセキュリティオペレーションズサービス市場シェアの34.28%を占め、コンテナおよびKubernetesセキュリティマネジメントは2032年までにCAGR 12.88%で拡大すると予測されます。
- デリバリーモデル別では、フルマネージドサービスが2026年のマネージドクラウドセキュリティオペレーションズサービス市場シェアの56.11%を占め、ソブリンまたはインカントリーマネージドサービスは2032年までにCAGR 12.67%で拡大すると予測されます。
- デプロイメントモデル別では、パブリッククラウドが2026年のマネージドクラウドセキュリティオペレーションズサービス市場規模の58.16%を占め、ハイブリッドクラウドは2032年までにCAGR 12.92%で拡大すると予測されます。
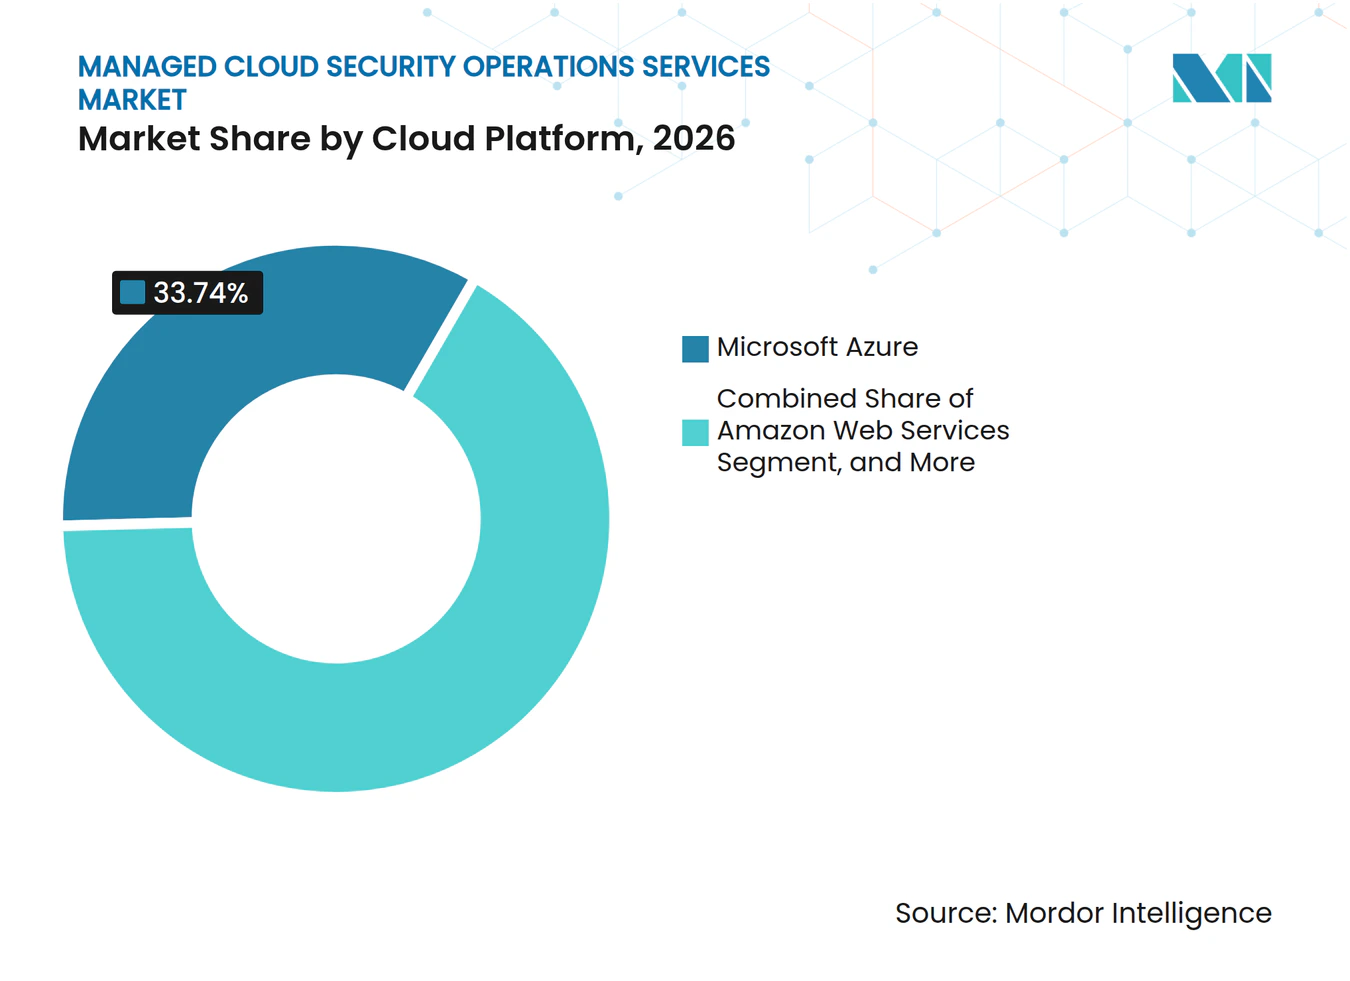
- クラウドプラットフォーム別では、マイクロソフト アジュールが2026年に33.74%を占め、グーグル クラウドは2032年までにCAGR 13.14%で拡大すると予測されます。
- エンドユーザー産業別では、銀行・金融サービス・保険が2026年に24.18%を占め、政府・防衛は2032年までにCAGR 13.27%で拡大すると予測されます。
- 地域別では、北米が2026年に43.91%を占め、アジア太平洋は2032年までにCAGR 13.24%で拡大すると予測されます。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
促進要因の影響分析*
| 促進要因 | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| マルチベクタークラウドサイバー攻撃の激化 | +2.8% | グローバル、北米とヨーロッパに集中 | 短期(2年以内) |
| ハイブリッドおよびマルチクラウド攻撃対象領域の拡大 | +2.2% | グローバル、北米とアジア太平洋のクラウド導入リーダーが主導 | 中期(2〜4年) |
| 継続的モニタリングに対する規制およびサイバー保険の需要 | +1.9% | 北米、ヨーロッパ、アジア太平洋 | 短期(2年以内) |
| クラウドセキュリティ人材不足とマネージドSOCの経済性 | +2.1% | グローバル、北米・西ヨーロッパ・アジア太平洋のテクノロジーハブで最も深刻 | 中期(2〜4年) |
| 機械可読クラウドテレメトリーとAI強化トリアージ | +1.4% | グローバル、北米と西ヨーロッパで早期導入 | 長期(4年以上) |
| ソブリンクラウドおよびデータレジデンシー要件によるローカライズドSOC需要の創出 | +1.5% | ヨーロッパ、東南アジア、中東・アフリカ | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
マルチベクタークラウドサイバー攻撃の激化
クラウドインフラは、金銭的動機を持つ脅威アクターおよび国家関連の脅威アクターにとって主要な標的となっています。チェック ポイントは、前年度に組織の65%がクラウド関連のセキュリティインシデントを経験したと報告しており、これは前期の61%から増加しています。[1] インシデントを最初の1時間以内に検知したのはわずか9%であり、これは継続的なモニタリングのギャップを示しています。攻撃者は1つのキャンペーンで設定の弱点、広範なアイデンティティ権限、サプライチェーンアクセスを組み合わせることができます。マネージドクラウドセキュリティオペレーションズサービス市場は、バイヤーがアカウントおよびリージョン全体で継続的な相関分析を必要とする場合に恩恵を受けます。プロバイダー選定において、行動分析とリアルタイムクラウドテレメトリーはシグネチャのみのツールよりも重要性が高まっています。
ハイブリッドおよびマルチクラウド攻撃対象領域の拡大
マルチクラウドおよびハイブリッド環境では、セキュリティチームが異なるロギングフォーマットとアイデンティティモデルを解釈する必要があります。プレシディオは、組織の78%が2つ以上のクラウドプロバイダーを使用し、54%がハイブリッド環境を運用していることを明らかにしました。[2] 追加される環境ごとに、運用の複雑さを増大させる個別のアラートとポリシー構造が導入される可能性があります。コンピューターズ アンド セキュリティ誌の研究では、これらの環境における特定のリスクとして、クロスクラウドの脅威、サイドチャネル攻撃、APIエクスポージャーのギャップが特定されました。主要なハイパースケーラー向けのレディコネクターを持つプロバイダーは、この情報を正規化するために必要な労力を削減できます。したがって、マネージドクラウドセキュリティオペレーションズサービス市場は、孤立したプラットフォームではなく、環境全体にサービスを提供するようになっています。この広範なスコープは、顧客がクラウドとオンプレミスシステム全体で1つのレスポンスプロセスを必要とする場合に、契約価値を高める可能性があります。
継続的モニタリングに対する規制およびサイバー保険の需要
規制要件により、規制対象セクターにおける継続的モニタリングはより直接的な調達要件となっています。デジタル オペレーショナル レジリエンス法は2025年1月から欧州連合の金融機関に適用されています。これは金融機関に対し、情報通信技術リスクを管理し、関連する監督プロセスを維持することを求めています。サイバー レジリエンス法は、製造業者に対し、積極的に悪用されている脆弱性および重大なインシデントを報告することを求めており、要件は規制で定められたスケジュールに従って実施されます。[3] 保険会社もリスク審査においてモニタリング、レスポンス計画、脅威ハンティングの証拠を評価します。プロバイダーはDORA、NIS2、ISO 27001および関連要件にマッピングされた証拠パッケージとレポーティングを通じてサービスを差別化できます。これは、検知のみではなく、検知とガバナンスサポートを統合したサービス提供を優遇します。
クラウドセキュリティ人材不足とマネージドSOCの経済性
セキュリティチームは、クラウドおよびオートメーションの専門スキルの不足に直面しています。業界情報源はクラウドセキュリティを重要なスキル要件として特定しており、クラウドセキュリティおよびAI関連の能力は組織にとって人材確保が困難な領域であり続けています。社内での24時間365日のカバレッジを維持するには、多くのミッドマーケット企業が効率的にサポートできない人員、ワークフロー、セキュリティツールが必要です。マネージドプロバイダーはこれらのコストを複数の顧客に分散させ、より広範なカバレッジを提供できます。マネージドクラウドセキュリティオペレーションズサービス市場は、オートメーションが手動アラート処理の必要性削減するにつれて、このコストと能力のギャップから恩恵を受けます。
抑制要因の影響分析*
| 抑制要因 | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| データ主権とクロスボーダーログ転送の制約 | -1.3% | ヨーロッパ、東南アジア、中東 | 短期(2年以内) |
| レガシーツール統合と検知エンジニアリングの摩擦 | -1.0% | グローバル、複雑なオンプレミスSIEMデプロイメントを持つ大企業で最も深刻 | 中期(2〜4年) |
| アウトソーシングの信頼・制御・責任に関する懸念 | -0.8% | グローバル、規制対象産業で感度が高い | 長期(4年以上) |
| クラウドエグレスコストとアラートボリュームの経済性 | -0.5% | グローバル、マルチクラウドおよび高ボリュームログ環境で最も顕著 | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
データ主権とクロスボーダーログ転送の制約
データレジデンシー規則は、プロバイダーが国をまたいでクラウドログを集中管理する能力を制限する可能性があります。欧州連合の一般データ保護規則は、個人データの国際転送に条件を課しています。グローバルプロバイダーは顧客要件を満たすために、別々の地域インフラ、現地スタッフ、現地暗号化管理が必要になる場合があります。これらの選択はデリバリーコストを引き上げ、集中型セキュリティオペレーションに関連するスケールメリットを低下させる可能性があります。生のテレメトリーのエクスポートに関する制限は、検知改善のための単一グローバルデータプールの使用も制限する可能性があります。フェデレーテッドインテリジェンスモデルは、基礎となるすべてのデータを転送することなく検知パターンを共有できます。ただし、これらのモデルには多くのプロバイダーがまだ標準化していない追加のエンジニアリングとガバナンスが必要です。
レガシーツール統合と検知エンジニアリングの摩擦
大企業は多くの場合、古いSIEMシステム、カスタム相関ルール、独自のログフォーマットを保持しています。マネージドプロバイダーは、一貫したクラウド検知とレスポンスワークフローを作成する前に、これらのソースを正規化する必要があります。この作業はオンボーディングを延長し、サービスアウトカムの目に見える改善を遅らせる可能性があります。プレシディオは、組織の64%がリアルタイム脅威検知に自信を持っていないことを明らかにしました。この懸念は、ハイブリッド環境に共通する断片化されたツールとカバレッジのギャップを反映しています。自動化された正規化と検知バリデーションにより、この作業の一部を削減できます。エンタープライズ環境の多様性は、統合作業がマネージドクラウドセキュリティオペレーションズサービス市場における実際の制約であり続けることを意味します。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービスタイプ別:
マネージドSOCデリバリーがサービス需要を支えるマネージドSOCサービスとしてのサービスは2026年のマネージドクラウドセキュリティオペレーションズサービス市場の34.28%を占めました。これは検知、調査、レスポンス、コンプライアンスレポーティングを単一のマネージドオペレーティングモデルに統合します。このサービスの幅広さにより、顧客が個別のポイント製品に置き換えることが難しくなっています。マネージドクラウドセキュリティポスチャーマネジメントは、クラウド環境全体の設定ドリフトとポリシー障害に対処します。マネージドクラウドワークロードプロクションは、ランタイムの弱点とワークロードのエクスポージャーに焦点を当てます。マネージドクラウドアクセスセキュリティブローカーサービスは、組織が管理されていないSaaS使用のためのアイデンティティコントロールを必要とする場合に引き続き関連性があります。SaaSセキュリティポスチャーマネジメントは、インフラを超えてアプリケーション設定とアクセスパスまでカバレッジを拡張します。マネージドインシデントレスポンスおよび脅威ハンティングは、優先度の高いイベント中に深い調査を必要とする顧客をサポートします。
コンテナおよびKubernetesセキュリティマネジメントは2032年までにCAGR 12.88%で拡大すると予測されます。マイクロサービスアーキテクチャは、従来のエンドポイントおよびネットワークの可視性から逃れる可能性のある短命のワークロードを生み出します。ワークロードの分離と権限スコーピングに関連するKubernetesの機能は、本番環境でのポリシーバリデーションの必要性を高める可能性があります。CNCFプロバイダーは、コンテナテレメトリーを別個のポスチャースキャニングタスクとして扱うのではなく、検知ワークフローに追加しています。ミティガは、そのHelios AIDRプラットフォームが本番デプロイメントでトリアージ時間を90%削減したと述べています。査読済みの研究では、自動化されたクラウドレスポンスアーキテクチャがテスト条件下でトリアージと封じ込め時間を大幅に削減できることが明らかになりました。このような証拠は、購買の議論をモニタリングボリュームからレスポンス速度と運用コンテキストへと変えます。マネージドクラウドセキュリティオペレーションズサービス産業は、クラウド、アイデンティティ、SaaS、コンテナのシグナルを1つのレスポンスワークフローに統合することで対応しています。


注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能
デリバリーモデル別:
ソブリン要件がデリバリーの選択を再形成フルマネージドサービスは2026年に56.11%を占めました。これは顧客がツール、人員配置、検知エンジニアリングの責任を専門プロバイダーに移転できるためです。これらの契約には通常、検知とレスポンスに関する合意されたサービスレベルが含まれます。内部のセキュリティオペレーション能力が限られている組織に適しています。プロバイダーはこのモデルの下で顧客間で共有ツールとチームを運用できます。この構造は、顧客が独自の24時間365日機能を構築せずに継続的なモニタリングを必要とする場合に魅力的です。また、日常的な運用活動に対して1つの責任ある当事者をバイヤーに提供します。このモデルはセキュリティオペレーションのライフサイクル全体をカバーできるため、マージドクラウドセキュリティオペレーションズサービス市場の中心であり続けます。ただし、機密データとエスカレーション決定に対してより強力な制御を望む顧客にも対応する必要があります。
ソブリンまたはインカントリーマネージドサービスは2032年までにCAGR 12.67%で拡大すると予測されます。このセグメントは、ログ、処理、人員、または暗号化キーが定義された管轄区域内に留まる必要があるケースに対応します。ドイツ テレコムとパロ アルト ネットワークスは2026年6月にヨーロッパの要件向けにT セキュリティを伴うソブリン コルテックスを立ち上げました。このサービスはソブリン グーグル クラウド プラットフォーム環境を使用し、暗号化キーの制御をドイツ テレコムに残します。コーマネージドサービスは、セキュリティチームを保持しているが24時間365日のクラウドカバレッジが不足している企業に中間的なオプションを提供します。これは、内部チームがエスカレーション権限と監査権を保持する可能性がある金融サービスにおいて特に関連性があります。モジュール式のコーマネージドオファリングは、バイヤーが完全なアウトソーシングを検討する前に、プロバイダーにエントリーポイントを提供できます。
デプロイメントモデル別:
ハイブリッド環境がより広範なカバレッジニーズを維持パブリッククラウドは2026年に58.16%を占め、弾力的なキャパシティと低いインフラオーバーヘッドに支えられています。ハイパースケーラー環境はまた、プロバイダーがマネージドサービスに統合できるセキュリティツールを提供します。パブリッククラウドのデプロイメントは、ワークロードがすでにこれらのプラットフォームで実行されている場合にスケールを簡素化できます。これらは経験豊富なアナリストとレスポンスプロセスの必要性を排除しません。顧客は依然としてアイデンティティ、設定、ワークロード、アプリケーションアクティビティの継続的なモニタリングを必要としています。パブリッククラウドの優位性は、プロバイダーにとってインフラを軽量化したデリバリーをサポートします。また、マネージドクラウドセキュリティオペレーションズサービス市場におけるプラットフォーム固有のスキルの重要性を高めます。パブリッククラウドのバイヤーは、不必要なツールを追加せずに可視性を向上させることができるサービスプロバイダーを引き続き求めるでしょう。
ハイブリッドクラウドは2032年までにCAGR 12.92%で拡大すると予測されます。プレシディオは、組織の54%がパブリッククラウドとオンプレミスインフラを組み合わせたハイブリッド環境を運用していると報告しました。ハイブリッド環境では、プロバイダーがクラウドワークロードテレメトリーと並行してレガシーログを解釈する必要があります。研究では、これらのアーキテクチャにおける重大なリスクとして、クロスクラウドの移動、サイドチャネルの脅威、APIエクスポージャーのギャップが特定されています。プライベートクラウドは、規制、分類、または運用要件によって制約されたワークロードに引き続き関連性があります。テナブルは、組織が複数のクラウドサービスを含む複雑な環境全体でクラウドセキュリティの課題に直面していることを文書化しました。混合環境は、サービスが複数のオペレーティングモデルをカバーする必要があるため、マネージド契約のスコープを拡大する能性があります。したがって、オンプレミスとクラウドのシグナルを統合するプロバイダーは、より広範な顧客ニーズに対応できます。
クラウドプラットフォーム別:
プラットフォームの整合性がプロバイダーのポジショニングに影響マイクロソフト アジュールは2026年に33.74%を占めました。そのエンタープライズポジションは、マイクロソフト 365、センチネル、ディフェンダー フォー クラウド、パービューとのリンクによって支えられています。これらの統合により、プロバイダーがアジュールに焦点を当てた顧客をサポートする際に必要な設定作業を削減できます。アジュール対応サービスは、顧客環境からの既存のアイデンティティとセキュリティデータを使用できます。これにより、組織がすでにマイクロソフトのツールを使用している場合にオンボーディングを短縮できます。AWSは政府および規制対象のデプロイメントで大規模なインストールベースを維持しています。その認定サービスカタログは、正式なコンプライアンスニーズを持つ顧客をサポートします。プロバイダーは依然として、多様なワークロード全体で一貫したサービスを提供するために独立した検知エンジニアリングが必要です。マネージドクラウドセキュリティオペレーションズサービス市場には、プラットフォームスペシャリストと複数のクラウドプラットフォームで運用するように設計されたプロバイダーの両方が含まれます。
グーグル クラウドは2032年までにCAGR 13.14%で拡大すると予測されます。グーグル セキュリティ オペレーションズは、マネージドセキュリティデリバリーにおけるプラットフォームのポジションを拡大するのに役立っています。マルチクラウドおよびハイブリッドクラウドプラットフォームカテゴリーは、単一プロバイダーへの依存を避けるバイヤーをサポートします。テナブルは、その調査サンプルの組織が平均2.7のクラウド環境を管理していると報告しました。これらのバイヤーは、共有アラートモデルの下でAWS、アジュール、グーグル クラウドからのテレメトリーを相関させることができるプロバイダーを必要としています。パロ アルト ネットワークスのコルテックス クラウド 2.0は、クラウドセキュリティの調査と修復のための自律型AIエージェントを導入しました。プラットフォーム開発の方向性は、ネイティブツールとクロスプラットフォームワークフローを組み合わせることができるプロバイダーの価値を高めます。また、手動アラート処理のみに依存するサービス企業に競争圧力をもたらします。

注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能
エンドユーザー産業別:
規制対象バイヤーがサービス要件を設定銀行・金融サース・保険は2026年に24.18%を占めました。このセクターは高い取引量を処理し、標的型攻撃にさらされ続けています。DORAとPCI DSSは、セキュリティコントロールと運用レジリエンスに関する正式な期待を生み出しています。金融機関はまた、第三者が機密性の高い顧客情報と取引情報を保護できることの証拠を必要としています。フルマネージドサービスとコーマネージドサービスの両方がこれらのバイヤーに関連しています。コーマネージドモデルにより、内部チームは主要なアクションと証拠に対する監督を維持できます。継続的なモニタリングは、時折のプロジェクトではなく、コアの運用要件です。この需要により、金融サービスはマネージドクラウドセキュリティオペレーションズサービス市場の中心であり続けます。
政府・防衛は2032年までにCAGR 13.27%で拡大すると予測されます。防衛環境でのクラウド導入には、機密性の高いワークロードと厳格なアクセス条件をサポートできるオペレーションが必要です。米国空軍は2026年に、Kubernetes、コンテナ、複数のクラウドエンクレーブにわたる24時間365日のセキュリティプラットフォームオペレーションに関する情報提供依頼を行いました。ヘルスケアおよびライフサイエンスは、記録と患者の安全が危機に瀕している場合にクラウドワークロードプロテクションとインシデントレスポンスを必要としています。製造業および産業ユーザーは、オペレーショナルテクノロジーがエンタープライズシステムとより接続されるにつれて保護を必要としています。ITおよびテレコミュニケーションのバイヤーは、広く分散したワークフォースを管理するためにマネージドCASBとSaaSポスチャーマネジメントを使用します。小売りおよびEコマースの需要は、決済モニタリングとインシデントレスポンスの準備に集中しています。これらの多様な要件により、プロバイダーはエンドユーザーの設定ごとにサービスカバレッジとコンプライアンス証拠を調整するよう促されます。
地域分析
北米マネージドクラウドセキュリティオペレーションズサービス市場
北米は2026年に43.91%のシェアを占め、クラウドネイティブ企業およびマネージドサービスプロバイダーの大規模な基盤に支えられています。米国の金融サービス、ヘルスケア、および防衛組織は、継続的なクラウドモニタリングに対する安定した需要を生み出しています。サイバー保険の要件も、購買者がモニタリングおよびレスポンス能力を文書化することを促ています。カナダは、内部監視を維持するコマネージド体制への需要を支えています。メキシコは、企業がデジタルオペレーションおよびニアショアテクノロジー活動を拡大するにつれ、クラウドセキュリティへの投資を増加させています。通信企業、ITサービスプロバイダー、およびクラウドネイティブスペシャリストが同一の顧客を争うため、この地域は依然として競争が激しい状況にあります。標準的なマネージドディテクションアンドレスポンス契約は、この環境において価格圧力に直面しています。プレミアムなソブリンおよびAI対応のオファリングは、より差別化されたポジショニングを維持できます。
欧州マネージドクラウドセキュリティオペレーションズサービス市場
欧州は第2位の地域であり、ドイツおよび英国が主要な収益貢献国となっています。この地域の機会は、セキュリティおよびレジリエンスの義務を強化する規制によって支えられています。DORAは2025年1月より欧州連合の金融機関に適用されています。ドイツの需要には、拡大するサイバーセキュリティ義務およびデータジデンシー要件に対応する購買者が含まれます。英国の金融セクターは、内部統制が重要であるコマネージドモデルを追求しています。フランス、イタリア、およびスペインは、通信事業者を基盤としたセキュリティサービス提供を通じて貢献しています。AWSは、欧州ソブリンクラウドが69のサービスをカバーするSOC 2、C5、および7つのISO認証を取得したと報告しました。これらのコンプライアンス能力は、公共部門および規制対象のマネージドセキュリティ展開の基盤を提供します。
アジア太平洋、中東・アフリカおよび南米マネージドクラウドセキュリティオペレーションズサービス市場
アジア太平洋地域は2032年までに13.24%のCAGRで拡大すると予測されています。デジタルトランスフォーメーション、ハイブリッドクラウドの採用、および新たな政府要件が、中国、インド、日本、韓国、および東南アジア全体での需要を牽引しています。ゼロトラスト、CNAPP、自動化されたディテクション、および規制対応などのクラウドセキュリティ能力は、プロバイダーにとって重要な差別化要因となりつつあます。ローカルデータ規則は、処理およびオペレーションを国内に維持するソブリンSOCモデルを優遇しています。インドサットとCiscoは2025年8月にジャカルタでインドネシアのソブリンセキュリティオペレーションズセンターを開設しました。この施設にはローカルのSplunk クラウドプラットフォームの展開が含まれており、1万社以上の中小企業向けにセキュリティをサービスとして提供することを目指しています。中東およびアフリカの需要は、サウジアラビアおよびアラブ首長国連邦を中心に、より小さな基盤から拡大しています。南米は発展途上にあり、ブラジルが地域のクラウドセキュリティ投資およびLGPD関連コンプライアンスへの需要の中心となっています。
競合環境
市場集中度
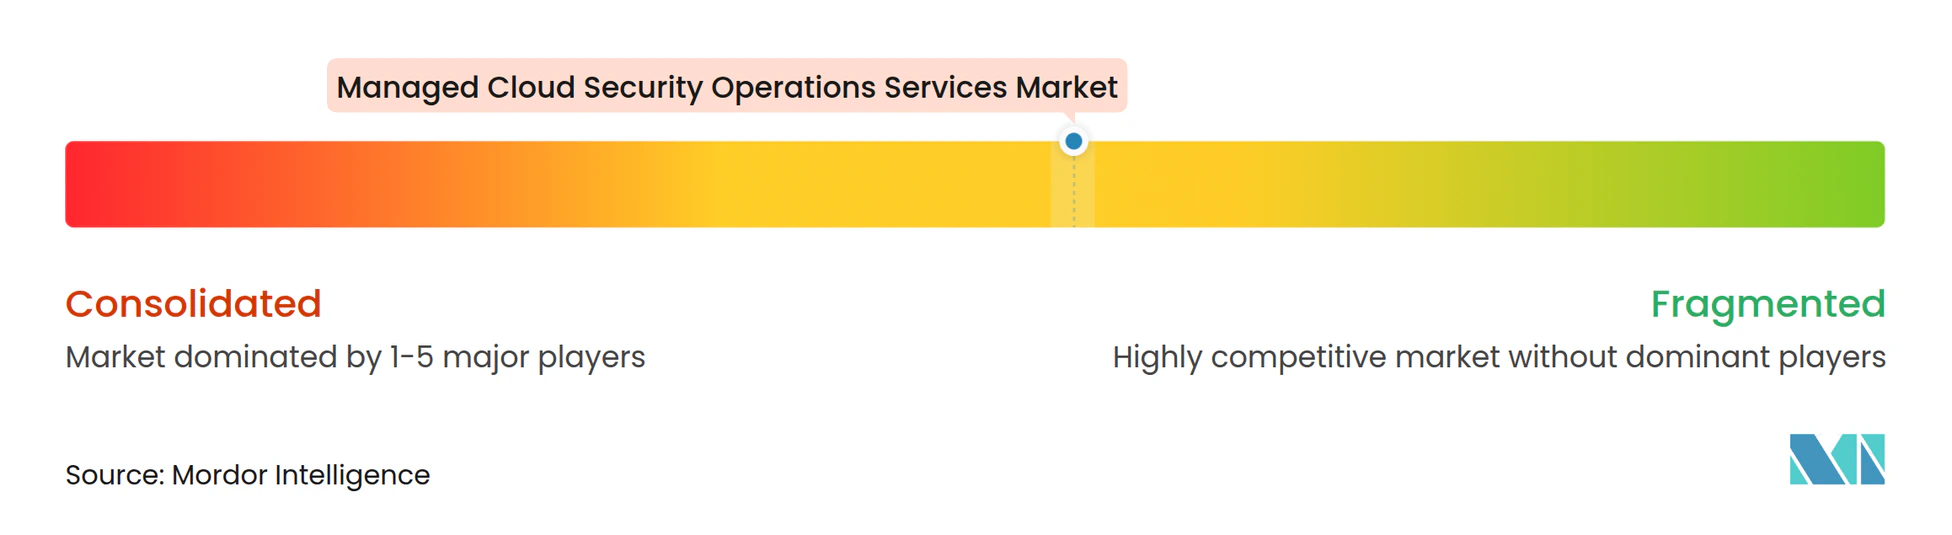
マネージドクラウドセキュリティオペレーションズサービス市場は適度に断片化されており、従来型プロバイダーとクラウドネイティブプロバイダー間で競争が激化しています。大規模なマネージドセキュリティ企業、ITサービス企業、テレコミュニケーションキャリアが、マネージド検知・レスポンススペシャリストと競合しています。クラウドネイティブプロバイダーは多くの場合、可視性、レスポンスメトリクス、クラウド固有のオートメーションを通じて競争します。バイヤーは、プロバイダーがAWS、アジュール、グーグル クラウド、混合環境をどれだけうまくサポートできるかを検討しています。ハイパースケーラーの認定とサービスパートナーシップは、顧客アクセスへの重要なルートです。プラットフォーム固有のデリバリーは、1つのエコシステムにすでにコミットしている顧客の実装の複雑さを軽減できます。同時に、マルチクラウドのバイヤーは単一プラットフォームの盲点を避けることができるプロバイダーを好みます。これにより、スペシャリスト企業と幅広いベンダーニュートラルなサービスモデルの両方に余地が残ります。
オートメーションはマネージドクラウドセキュティオペレーションズサービス市場における中心的な競争領域です。パロ アルト ネットワークスは2025年10月にコルテックス クラウド 2.0を一般提供し、クラウドセキュリティの調査と修復のための自律型AIエージェントを追加しました。フォーティネットは2026年3月にアクセラレート 2026でフォーティSOCをプレビューしました。これは単一コンソール内に複数のSOC製品を組み合わせたクラウドデリバリープラットフォームです。これらの動きは、製品ベンダーがアラート処理の労力を削減し、調査とレスポンスを結合しようとしていることを示しています。クラウドプロテクションプラットフォームを所有するプロバイダーは、コード、ランタイム、ネットワークテレメトリーを組み合わせることができます。これにより、切断されたデータソースに依存するサービスと比較して、検知とトリアージのサイクルを短縮できます。ISO 27001、SOC 2、FedRAMP、BSI C5への準拠は、公共部門および金融サービスの評価における資格審査において引き続き重要です。小規模なクラウドネイティブスペシャリストは、顧客が幅広いエンタープライズバンドルではなくカスタマイズされたサービスを必要とする場合に競争できます。
ソブリンデリバリーは、マネージドクラウドセキュリティオペレーションズサービス市場内での差別化のもう1つの基盤を生み出します。ドイツ テレコムとパロ アルト ネットワークスは2026年6月にヨーロッパの公共部門および重要インフラのニーズに向けてT セキュリティを伴うソブリン コルテックスを導入しました。このオファリングは暗号化キーの制御をドイツ テレコムに維持し、NIS2、DORA、KRITISの要件を対象としています。ミッドマーケットのソブリンクラウドSOCデリバリーは、既存のオファリングがコスト高または十分にローカライズされていない場合に機会として残ります。コーマネージドのコンテナおよびKubernetesセキュリティも、基本的なポスチャースキャニングを超えたところでは依然として十分にサービスが提供されていません。クロスクラウドのインシデントレスポンスオートメーションは、特に3つの主要なハイパースケーラー全体で運用する組織にとって、もう1つの機会領域です。測定可能なレスポンスアウトカムとローカルに準拠したオペレーションを実証できるプロバイダーは、これらの要件に対してより有利なポジションにあります。
マネージドクラウドセキュリティオペレーションズサービス産業リーダー
-
IBM Corporation
-
AT&T Inc.
-
Accenture plc
-
NTT DATA Corporation
-
Broadcom Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
マネージドクラウドセキュリティオペレーションズサービス市場 このレポートでカバーされる企業
- Accenture plc
- AT&T Inc.
- Atos SE
- BAE Systems plc
- Broadcom Inc.
- Capgemini SE
- Cisco Systems, Inc.
- CrowdStrike Holdings, Inc.
- Deloitte Touche Tohmatsu Limited
- DXC Technology Company
- Fortinet, Inc.
- Fujitsu Limited
- International Business Machines Corporation
- Kyndryl Holdings, Inc.
- Lumen Technologies, Inc.
- NTT DATA Corporation
- Orange S.A.
- Palo Alto Networks, Inc.
- Secureworks Corp.
- Tata Consultancy Services Limited
- Verizon Communications Inc.
- Wipro Limited
最近の産業開発事情 マネージドクラウドセキュリティオペレーションズサービス市場
- 2026年10月:アトスはフォーティネットとのパートナーシップを国別エンゲージメントモデルからグローバルエンゲージメントモデルに拡大し、アトスの世界規模のセキュリティオペレーションズセンターネットワークとフォーティネットの高度なサイバーセキュリティテクノロジーを組み合わせて、世界中のエンタープライズクライアントにハイブリッドおよびマルチクラウド環境全体で統合されたマネージドセキュリティサービスを提供し、エスカレートするサイバー脅威と厳格化する規制要件に対応しました。
- 2026年6月:ドイツ テレコムとパロ アルト ネットワークスは「T セキュリティを伴うソブリン コルテックス」を立ち上げ、パロ アルト ネットワークスのエージェンティックSOCプラットフォームとドイツ テレコムのパンヨーロッパSOCネットワークをソブリン グーグル クラウド プラットフォームインスタンス上で組み合わせました。ドイツ テレコムは暗号化キーの単独制御を保持し、このサービスはヨーロッパの公共部門組織と重要インフラオペレーター向けのNIS2、DORA、KRITISのデータレジデンシーおよびコンプライアンス要件を満たすように設計されています。
- 2026年3月:フォーティネットはアクセラレート 2026でフォーティSOCをプレビューしました。これは統一データモデルを持つ単一コンソールにフォーティアナライザー、フォーティSIEM、フォーティSOAR、フォーティTIPを組み合わせたクラウドデリバリー統合SOCプラットフォームであり、同時にフォーティAIをハイブリッド環境全体での自動化されたアラートトリアージ、調査、脅威ハンティングのためのエージェンティック実行能力で拡張し、インタラクティブなコパイロットから自律的で接続されたSOCワークフローへと進化しました。
- 2026年2月:キンドリルはインド・ベンガルールに初のサイバー ディフェンス オペレーションズ センターを立ち上げ、ネットワークオペレーションとセキュリティオペレーションをエージェンティックAIフレームワーク、リアルタイムのロールベースダッシュボード、自動されたランブックを備えた統合コマンドハブに統合しました。このセンターは60か国以上のグローバル顧客にサービスを提供するように設計されており、増大する国際的な需要に対応するために地理的拡大が計画されています。
グローバルマネージドクラウドセキュリティオペレーションズサービス市場レポートのスコープ
マネージドクラウドセキュリティオペレーションズサービス市場は、クラウド環境(パブリック、プライベート、ハイブリッド、マルチクラウド)全体で脅威を監視、検知、調査、対応するアウトソーシングされた24時間365日のセキュリティサービスで構成されており、クラウドワークロード、アイデンティティ、コンテナ、サーバーレス機能、API、SaaSアプリケーションをカバーします。
マネージドクラウドセキュリティオペレーションズサービス市場レポートは、サービスタイプ(マネージドクラウドセキュリティポスチャーマネジメント、マネージドクラウドワークロードプロテクション、マージドクラウドアクセスセキュリティブローカーサービス、SaaSセキュリティポスチャーマネジメント、コンテナおよびKubernetesセキュリティマネジメント、マネージドセキュリティオペレーションズセンターサービスとしてのサービス、マネージドインシデントレスポンスおよび脅威ハンティング)、デリバリーモデル(フルマネージドサービス、コーマネージドサービス、ソブリンまたはインカントリーマネージドサービス)、デプロイメントモデル(パブリッククラウド、プライベートクラウド、ハイブリッドクラウド)、クラウドプラットフォーム(アマゾン ウェブ サービス、マイクロソフト アジュール、グーグル クラウド、マルチクラウドおよびハイブリッドクラウド)、エンドユーザー産業(銀行・金融サービス・保険、政府・防衛、ヘルスケアおよびライフサイエンス、製造業および産業、ITおよびテレコミュニケーション、小売りおよびEコマース、その他のエンドユーザー産業)、地域(北米、南米、ヨーロッパ、アジア太平洋、中東・アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| マネージドクラウドセキュリティポスチャーマネジメント |
| マネージドクラウドワークロードプロテクション |
| マネージドクラウドアクセスセキュリティブローカーサービス |
| SaaSセキュリティポスチャーマネジメント |
| コンテナおよびKubernetesセキュリティマネジメント |
| マネージドセキュリティオペレーションズセンターサービスとしてのサービス |
| マネージドインシデントレスポンスおよび脅威ハンティング |
| フルマネージドサービス |
| コーマネージドサービス |
| ソブリンまたはインカントリーマネージドサービス |
| パブリッククラウド |
| プライベートクラウド |
| ハイブリッドクラウド |
| アマゾン ウェブ サービス |
| マイクロソフト アジュール |
| グーグル クラウド |
| マルチクラウドおよびハイブリッドクラウド |
| 銀行・金融サービス・保険 |
| 政府・防衛 |
| ヘルスケアおよびライフサイエンス |
| 製造業および産業 |
| ITおよびテレコミュニケーション |
| 小売りおよびEコマース |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他の南米 | |
| ヨーロッパ | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| その他のヨーロッパ | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| その他のアジア太平洋 | |
| 中東・アフリカ | サウジアラビア |
| アラブ首長国連邦 | |
| 南アフリカ | |
| エジプト | |
| その他の中東・アフリカ |
| サービスタイプ別 | マネージドクラウドセキュリティポスチャーマネジメント | |
| マネージドクラウドワークロードプロテクション | ||
| マネージドクラウドアクセスセキュリティブローカーサービス | ||
| SaaSセキュリティポスチャーマネジメント | ||
| コンテナおよびKubernetesセキュリティマネジメント | ||
| マネージドセキュリティオペレーションズセンターサービスとしてのサービス | ||
| マネージドインシデントレスポンスおよび脅威ハンティング | ||
| デリバリーモデル別 | フルマネージドサービス | |
| コーマネージドサービス | ||
| ソブリンまたはインカントリーマネージドサービス | ||
| デプロイメントモデル別 | パブリッククラウド | |
| プライベートクラウド | ||
| ハイブリッドクラウド | ||
| クラウドプラットフォーム別 | アマゾン ウェブ サービス | |
| マイクロソフト アジュール | ||
| グーグル クラウド | ||
| マルチクラウドおよびハイブリッドクラウド | ||
| エンドユーザー産業別 | 銀行・金融サービス・保険 | |
| 政府・防衛 | ||
| ヘルスケアおよびライフサイエンス | ||
| 製造業および産業 | ||
| ITおよびテレコミュニケーション | ||
| 小売りおよびEコマース | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| ヨーロッパ | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| その他のヨーロッパ | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| その他のアジア太平洋 | ||
| 中東・アフリカ | サウジアラビア | |
| アラブ首長国連邦 | ||
| 南アフリカ | ||
| エジプト | ||
| その他の中東・アフリカ | ||
レポートで回答される主要な質問
マネージドクラウドセキュリティオペレーションズサービスの市場規模はどのくらいですか?
マネージドクラウドセキュリティオペレーションズサービス市場は2026年に16.42 ビリオン 米ドルと評価されており、2027年から2032年にかけてCAGR 12.43%で2032年までに34.11 ビリオン 米ドルに達すると予測されています。
マネージドクラウドセキュリティオペレーションズサービスをリードするサービスタイプはどれですか?
マネージドクラウドセキュリティオペレーションズサービス市場では、マネージドSOCサービスとしてのサービスが2026年に34.28%でリードしており、これは検知、調査、レスポンス、コンプライアンスレポーティングを組み合わせているためです。
なぜ企業はクラウドセキュリティオペレーションをアウトソーシングしているのですか?
マネージドクラウドセキュリティオペレーションズサービス市場は、24時間365日のモニタリングと社内で構築することが困難なクラウドスキルを必要とする組織に対応しています。
最も急速に拡大しているデプロイメントモデルはどれですか?
マネージドクラウドセキュリティオペレーションズサービス市場では、ハイブリッドクラウドが2032年までにCAGR 12.92%で拡大すると予測されており、これは企業がパブリッククラウドとオンプレミスシステム全体で統合されたカバレッジを必要としているためです。
最大のシェアを持つ地域はどこですか?
マネージドクラウドセキュリティオペレーションズサービス市場は、2026年に43.91%を占める北米がリードしており、規制対象セクターと成熟したプロバイダーエコシステムに支えられています。
ソブリンSOC需要を牽引しているものは何ですか?
マネージドクラウドセキュリティオペレーションズサービス市場では、データレジデンシー、暗号化制御、セクター固有のコンプライアンス要件が顧客に国内セキュリティオペレーションの使用を促しています。