
クラウドセキュリティ修復自動化市場の規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
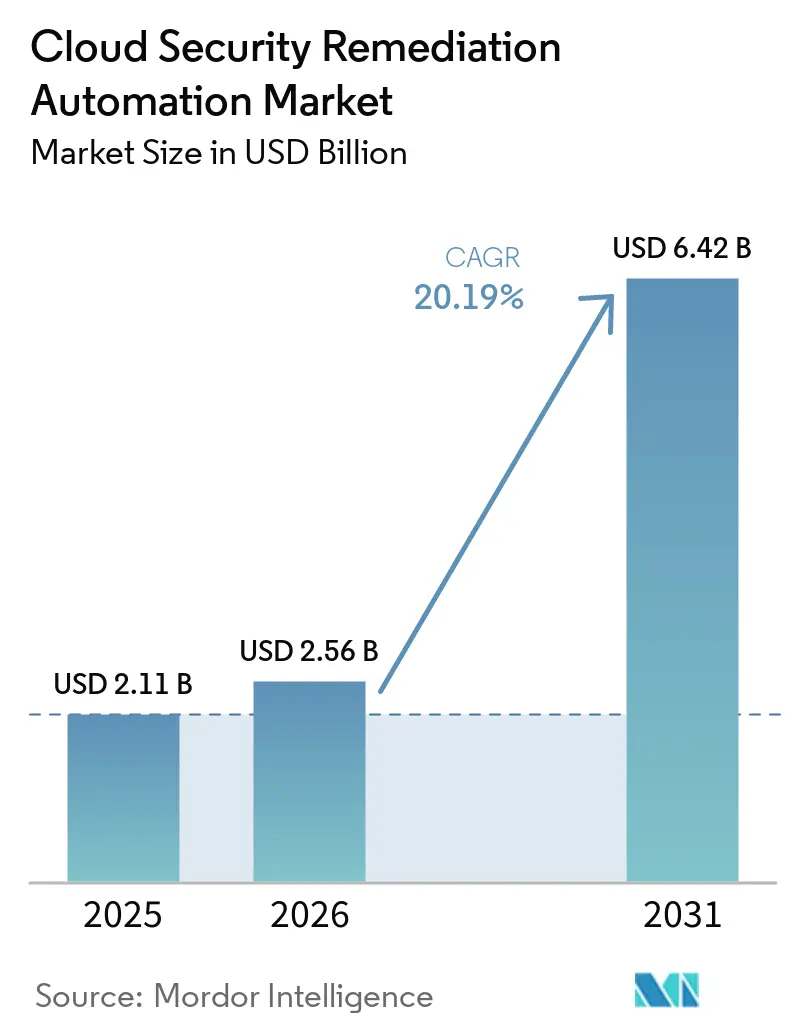
| 市場規模 (2026) | 2.56 十億米ドル |
| 市場規模 (2031) | 6.42 十億米ドル |
| 成長率 (2026 - 2031) | 20.19 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるクラウドセキュリティ修復自動化市場分析
クラウドセキュリティ修復自動化市場規模は、2025年の2.11 ビリオ 米ドルおよび2026年の2.56 ビリオン 米ドルから、2031年までに6.42 ビリオン 米ドルへと拡大し、2026年から2031年にかけてCAGR 20.19%を記録する見込みです。ワークロード、アイデンティティ、SaaSアプリケーション、およびプロバイダー設定が接続されたプラットフォーム全体で増加しているため、エンタープライズクラウド環境のセキュリティ確保はより困難になっています。クラウドセキュリティ修復自動化市場は、長い修復キューを経ずに問題の特定から修正へと移行する必要があるバイヤーによって支えられています。コンプライアンス要件も、コントロールステータスおよび完了した修復アクションの継続的なエビデンスを生成するシステムへの需要を高めています。ベンダーはリスク優先順位付け、ワークフロー自動化、およびインフラストラクチャーアズコード機能を組み合わせ、クラウドの検出結果に関連する運用作業を削減しています。クラウドセキュリティ修復自動化市場はまた、明確なオーナーシップと変更承認プロセスを維持しながら、マルチクラウド環境全体に安全なコントロールを適用できるプロバイダーに機会をもたらしています。
レポートの主要ポイント
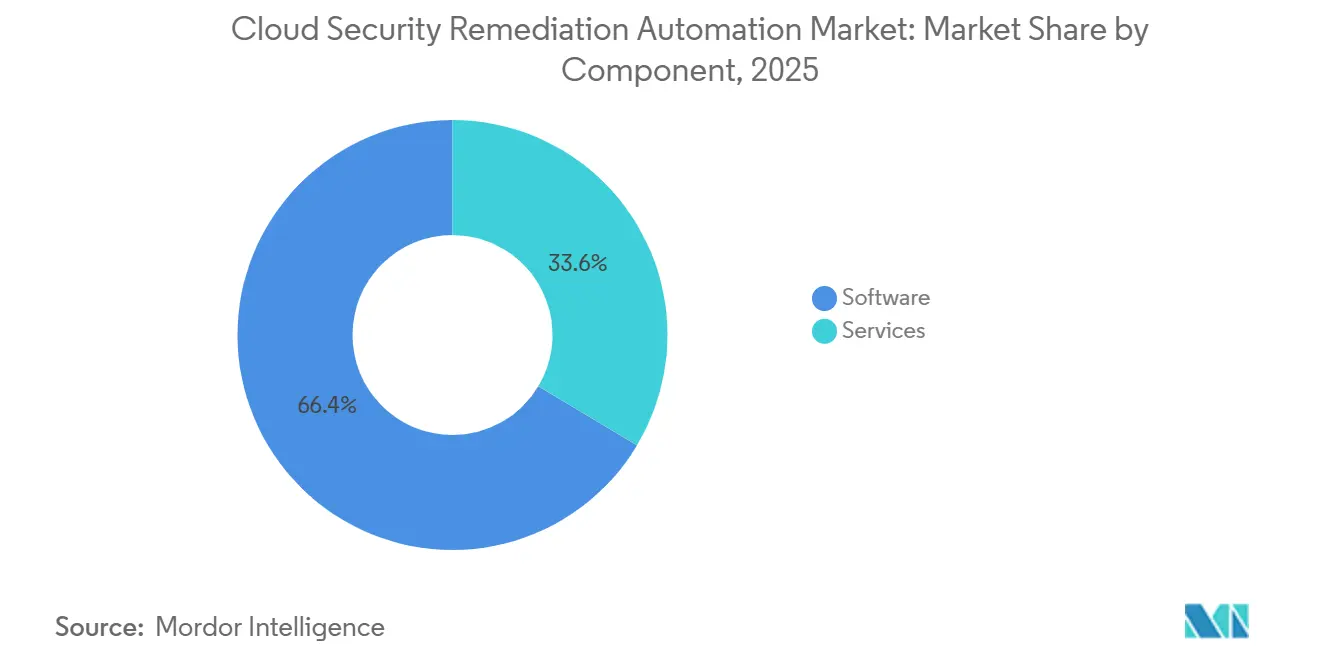
- コンポーネント別では、ソフトウェアが2025年のクラウドセキュリティ修復自動化市場シェアの66.43%を占め、サービスは2031年にかけてCAGR 23.11%で拡大する見込みです。
- クラウド環境別では、パブリッククラウドが2025年のクラウドセキュリティ修復自動化市場シェアの47.52%を占め、ハイブリッドクラウドは2031年にかけてCAGR 22.38%で成長する見込みです。
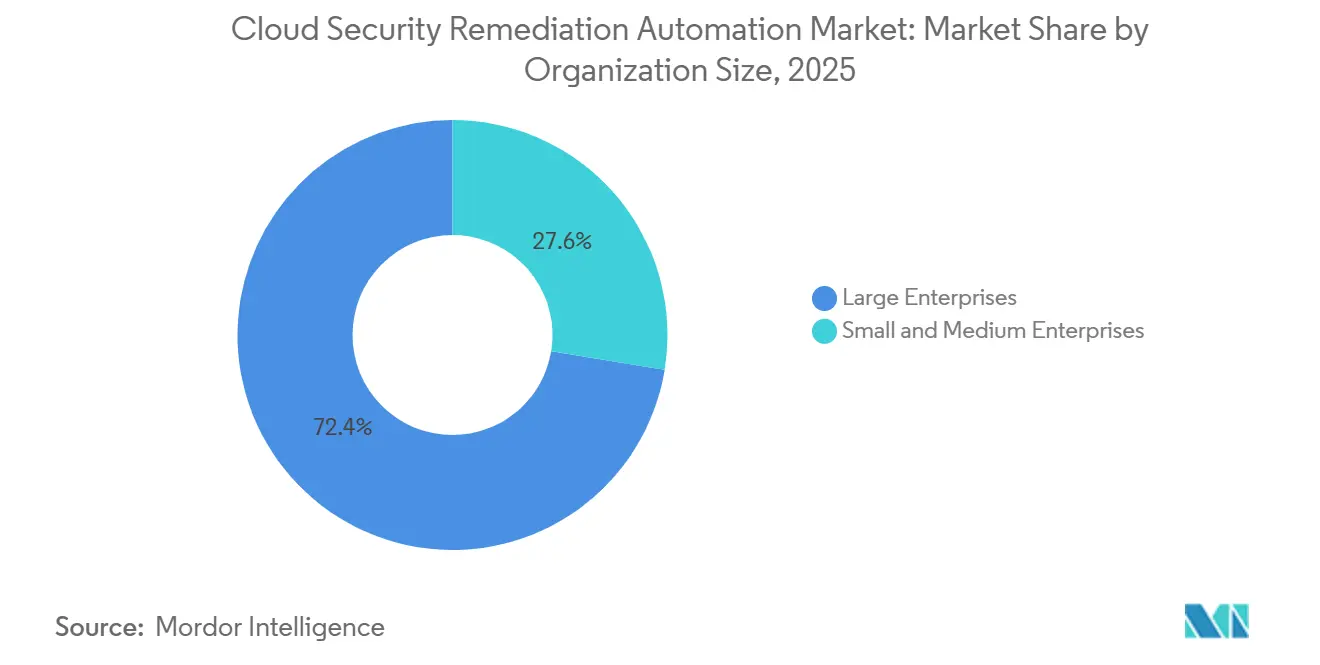
- 組織規模別では、大企業が2025年のクラウドセキュリティ修復自動化市場シェアの72.41%を占め、SMEは2031年にかけてCAGR 24.73%で拡大する見込みです。
- 業種別では、BFSIが2025年の収益の26.17%を占め、ヘルスケア・ライフサイエンス産業は2031年にかけてCAGR 24.89%で成長する見込みです。
- 地域別では、北米が2025年の収益の37.58%を占め、アジア太平洋地域は2031年にかけてCAGR 25.76%で拡大する見込みです。
注:本レポートの市場規模および予測数値は、Mordor Intelligence 独自の推定フレームワークを使用して作成されており、2026年1月時点の最新の利用可能なデータとインサイトで更新されています。
グローバルクラウドセキュリティ修復自動化市場のトレンドとインサイト
促進要因の影響分析*
| 促進要因 | CAGRへの影響(概算%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| クラウドネイティブワークロードの拡大とマルチクラウドの複雑性 | +4.8% | グローバル(北米、アジア太平洋、EUで最も高い強度) | 中期(2〜4年) |
| AIを活用したリスク優先順位付けと修復 | +4.3% | グローバル(北米および西欧で先進的な導入) | 中期(2〜4年) |
| 継続的コンプライアンスと監査エビデンス要件 | +3.6% | EU、北米、およびグローバル | 短期(2年以内) |
| コード・クラウド・ランタイムにわたるCNAPPの統合 | +2.9% | グローバル(北米およびEMEAで最も強い関連性) | 中期(2〜4年) |
| サイバー保険セキュリティスコアカード | +1.5% | 北米および西欧 | 短期(2年以内) |
| ミッドマーケットにおけるノーコード修復の採用 | +1.1% | 北米、西欧、およびアジア太平洋 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
クラウドネイティブワークロードの拡大とマルチクラウドの複雑性
コンテナ化されたワークロードとマルチクラウドアーキテクチャは、チームが監視・修正しなければならない設定の数を増加させています。Thalesは、2025年に平均的なエンタープライズが2.1のパブリッククラウドプロバイダーを管理しながらオンプレミスインフラを維持していたことを明らかにしました。同調査では、回答者の55%がクラウド環境をオンプレミスインフラよりもセキュリティ確保が難しいと考えていることも判明しました。エンタープライズは平均85のSaaSアプリケーションを使用しており、環境全体でアクセス制御と可視性のギャップが拡大しています。接続されたプロバイダー環境が個別の手動レビューではなく一貫したポリシー適用を必要とする場合、クラウドセキュリティ修復自動化市場の需要は高まります。自動修正が実行される前にガバナンスのエスカレーションが必要な場合があるため、明確なオーナーシップは依然として重要です。[1]
AIを活用したリスク優先順位付けと修復
AIを活用したワークフローは、セキュリティチームがクラウドの検出結果を優先順位付けし、開発者向けの修復アクションを準備するのを支援しています。SysdigはAI搭載のガイド付き修復機能を使用した顧客が修復時間を90%以上短縮したと報告しました。同社のアプローチは、ランタイムコンテキストと重大度スコアリングを組み合わせて、開発者のアクションに向けた指示を生成しました。AWSは2026年8月にAWS上の自動セキュリティレスポンスを拡張し、カスタム修復のためのAIツールキットを追加しました。このリリースはAmazon Inspector、Amazon GuardDuty、およびAmazon Macieからの検出結果をカバーし、生成された修復アクションのセーフガードを含んでいました。固定されたセキュリティチームが人員の増加なしにバックログのより多くに対処できる場合、クラウドセキュリティ修復自動化市場は恩恵を受けます。
継続的コンプライアンスと監査エビデンス要件
継続的コンプライアンスの必要性により、クラウドセキュリティチームにとって自動化されたエビデンス収集の重要性が高まっています。DORAは2025年1月17日にEU金融機関に対して拘束力を持つようになりました。PCI DSS 4.0.1の要件は2025年3月31日に完全に施行可能となり、フィッシング耐性のある多要素認証と暗号化ログに関連する要件が含まれています。NISTサイバーセキュリティフレームワーク2.0は、自動化されたポリシー検証を対応機能の一部として特定しています。[2] HIPAAセキュリティ規則も、対象事業体および事業提携者に対して電子的に保護された医療情報の技術的セーフガードを実装することを求めています。クラウドセキュリティ修復自動化市場は、組織が定期的なコンプライアンスチェックではなくコントロールステータスのエビデンスとタイムリーな修正を必要とする場面で関連性を高めています。
コード・クラウド・ランタイムにわたるCNAPPの統合
クラウドネイティブアプリケーション保護プラットフォームは、ポスチャー評価、ワークロード保護、および修復機能を統合しています。Googleは2026年3月11日に32 ビリオン 米ドルでWizの買収を完了しました。GoogleはWizがGoogle Cloudに参加後もAWS、Azure、およびOracle Cloud全体で引き続き利用可能であると述べました。Palo Alto Networksは2026年1月にChronosphereの買収を完了し、クラウドネイティブのオブザーバビリティとCortex AgentiXを統合しました。CrowdStrikeはRSA Conference 2026において、クラウドのエクスポージャーをアクティブな攻撃者の手口と結びつける敵対者情報に基づくクラウドリスクエンジンを発表しました。大規模なプラットフォームがコード、クラウド、ランタイム、アイデンティティ、およびオブザーバビリティにわたる統合機能を提供するようになるにつれ、クラウドセキュリティ修復自動化市場の競争は激化しています。
抑制要因の影響分析*
| 抑制要因 | CAGRへの影響(概算%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| アラート疲労とクラウドセキュリティスキル不足 | -2.8% | グローバル | 中期(2〜4年) |
| 修復の安全性・変更管理・ロールバックリスク | -2.1% | グローバル(規制対象セクターで最も高い影響) | 中期(2〜4年) |
| SaaSおよびPaaS APIの深度制限 | -1.4% | グローバル | 短期(2年以内) |
| ソブリンクラウドとデータレジデンシーの制約 | -0.9% | EU、中東、およびアジア太平洋 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
アラート疲労とクラウドセキュリティスキル不足
アラートの量とクラウドセキュリティの専門知識の不足が、自動修復の活用を引き続き遅らせています。Check Pointは、2025年に組織の71%が10以上のクラウドセキュリティツールを使用していたことを明らかにしました。回答者の半数以上が毎日約500件のアラートに直面しており、62%が検出後のセキュリティ侵害の修復に24時間以上かかっていました。ARMOは、調査対象のセキュリティオペレーションチームが毎月平均4,080件のクラウドセキュリティアラートを処理しながら、年間平均7件の真のインシデントを特定していると報告しました。したがって、クラウドセキュリティ修復自動化市場は、低価値の検出結果を抑制し、対応が必要な問題を優先順位付けできることを示す必要があります。専任のクラウドセキュリティリーダーシップを持たないチームは、これらのプラットフォームを使用するための信頼性の高いプロセスを確立するのに時間がかかる場合があります。
修復の安全性・変更管理・ロールバックリスク
自動修復は、アクティブなアプリケーション依存関係をサポートする設定を変更した場合に本番リスクを生じさせる可能性があります。Tamnoonは476万件のCNAPPアラートを分析し、一部の設定ミスカテゴリが本番およびガバナンスの懸念から約3年間未解決のままであったことを発見しました。USENIX Security 2026で発表された研究では、自律的なKubernetes修復にはブラストラジアスキャップ、承認ゲート、および段階的ロールアウト制約などのコントロールが必要であることが判明しました。修復計画は、別途承認されたプロセスの下で必要とされていたアクセス設定を変更した場合、障害や監査ギャップを生じさせる可能性があります。クラウドセキュリティ修復自動化市場は、チームがリスク境界を定義し、実行前に提案された修正を検証できるベンダーを優遇します。この要件は、エンタープライズがより強固なロールバックプロセスを開発する間、ガバナンスされた自動化の関連性を維持し続ける可能性が高いです。[3]
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:ソフトウェアが収益をリードし、サービスはより速く成長
ソフトウェアは2025年のクラウドセキュリティ修復自動化市場シェアの66.43%を占めました。この地位は、設定固有の修復ガイダンスを生成するプラットフォームへのエンタープライズ支出を反映しています。ポリシーアズコードエンジンは、汎用的な推奨事項を提供する代わりにJSONまたはYAMLの変更を提案できます。Wizは2026年3月にGreen Agentをパブリックプレビューで導入し、セキュリティグラフ、コードからクラウドへのトレーシング、アイデンティティオーナーシップ、および修復履歴を環境固有のプランに活用しました。[4] NISTサイバーセキュリティフレームワーク2.0は、対応機能内の自動化されたポリシー検証を認識しています。したがって、ソフトウェアプロバイダーは修復ロジックの精度と関連性で競争しています。
サービスは2026年から2031年にかけてCAGR 23.11%で成長する見込みです。内部能力が限られている組織は、トリアージ、調査、および修正実行をマネージドサービスプロバイダーにアウトソーシングしています。マネージドCNAPP修復は、問題の特定時間だけでなく平均修復時間にサービスレベルを結びつけることが一般的です。このアプローチは、プロバイダーの責任をセキュリティアクションの完了に結びつけます。Sysdigは2026年8月にSecure AIを立ち上げ、クラウドリスクの調査、優先順位付け、および修正を生成するエージェントを搭載しました。クラウドセキュリティ修復自動化産業は、自動化されたワークフローと人間の監視を組み合わせたサービスによって支えられています。


クラウド環境別:パブリッククラウドが最大のポジションを維持し、ハイブリッドが拡大
パブリッククラウドは2025年のクラウドセキュリティ修復自動化市場シェアの47.52%を占めました。クラウドネイティブワークロードは、セキュリティツールがプロバイダーのコントロールプレーンと接続できるハイパースケーラープラットフォームに集中しています。AWSは2026年8月にAWS上の自動セキュリティレスポンスにAIツールキット機能を追加しました。このアップデートにより、Amazon Inspector、Amazon GuardDuty、およびAmazon Macieからの検出結果への自動修復が拡張されました。1つ以上のクラウドプロバイダーを使用している組織は、異なるAPI全体でポリシー定義を正規化できるツールも必要としています。この要件は、パブリッククラウド環境におけるベンダー中立的な機能を支持します。
ハイブリッドクラウドは2026年ら2031年にかけてCAGR 22.38%で成長する見込みです。金融サービスおよびヘルスケア組織は、機密データをオンプレミスに保持しながら接続されたクラウドサービスが分析とコミュニケーションをサポートする必要がある場合にハイブリッド設計を使用します。ドイツのBSIは2026年にC5:2026基準を公表し、NIS2および欧州クラウドサービスサイバーセキュリティ認証スキームに沿ってクラウドコンプライアンス要件を更新しました。これらの要件は、ハイパースケーラーおよびソブリンクラウド環境にわたって動作するワークロードの継続的なエビデンス生成を支援します。プライベートクラウドの採用は、ネットワーク分離要件を持つ政府および防衛環境でより一般的です。ハイブリッドアーキテクチャにおけるクラウドセキュリティ修復自動化市場規模は、接続されているが異なるガバナンスのインフラ全体でコントロールを検証する必要性によって支えられています。
組織規模別:大企業が支出の大部分を占め、SMEが加速
大企業は2025年のクラウドセキュリティ修復自動化市場シェアの72.41%を占めました。大企業のクラウド資産は、手動プロセスでは一貫して対処できないアラート量を生み出します。多くのエンタープライズバイヤーは、個別のポスチャー管理、ワークロード保護、およびエンタイトルメント管理製品を統合されたCNAPPスイートに統合しています。これらのスイートは、検出から修復までの接続されたワークフローを提供します。概念実証のバイヤーは、プラットフォームが既存の修復バックログを削減できるかどうかをますます評価しています。この焦点は、機能の幅ではなく運用上の成果を実証するプロバイダーを優遇します。
SMEは2026年から2031年にかけてCAGR 24.73%で成長する見込みです。ノーコードおよびガイド付き修復インターフェースは、広範なプラットフォームの専門知識を必要とせずにクラウドの検出結果を構造化されたアクションとして提示できます。Thalesは、2025年に平均的なエンタープライズが85のSaaSアプリケーションを使用しており、中小規模の組織にとっても広範な設定サーフェスを生み出していると報告しました。マネージドサービスプロバイダーからのサブスクリプションベースのオファリングは、専任のクラウドセキュリティスタッフを持たない企業にとって実用的な採用経路を提供します。文書化された修復ワークフローに対するサイバー保険の要件は、これらのツールを採用するもう一つの商業的理由を加えます。実装と日常的な運用が管理可能な状態を維持できれば、クラウドセキュリティ修復自動化産業はSMEの間で拡大できます。
業種別:BFSIが最大シェアを保持し、ヘルスケア・ライフサイエンスが最速成長
BFSIは2025年のグローバル収益の26.17%を占めました。同セクターは、トランザクション処理、不正分析、およびデジタルバンキングにおいてクラウドを大幅に活用しています。DORAは2025年1月17日にEU金融機関に対して拘束力を持つようになり、監査対応可能なクラウドポスチャーエビデンスの必要性が高まりました。PCI DSS 4.0.1の要件も2025年3月31日に完全に施行可能となりました。第三者の情報通信技術リスク管理は、クラウドプロバイダー全体のコントロールステータスを記録するツールへのさらなる需要を加えます。BFSIにおけるクラウドセキュリティ修復自動化市場規模は、これらの重複するコンプライアンス責任によって強化されています。
ヘルスケア・ライフサイエンス産業は2026年から2031年にかけてCAGR 24.89%で成長する見込みです。AI診断、遠隔医療インフラ、および集団健康分析により、より多くの臨床ワークロードがクラウド環境に移行しています。HIPAAセキュリティ規則は、クラウドホスト型臨床システム内の技術的セーフガードのベースラインを設定しています。政府・公共行政、ITおよび通信、ならびにエネルギー・ユーティリティも、クラウドファーストプログラムが重要インフラのセキュリティ要件と交差するにつれて投資を増やしています。小売・Eコマース、輸送・物流、石油・ガス、メディア・エンターテインメント、教育、および研究機関は、クラウド移行とPCI DSS義務を通じて貢献しています。産業製造も、オペレーショナルテクノロジーがクラウド管理プラットフォームと接続するにつれてより関連性が高まっています。
地域分析
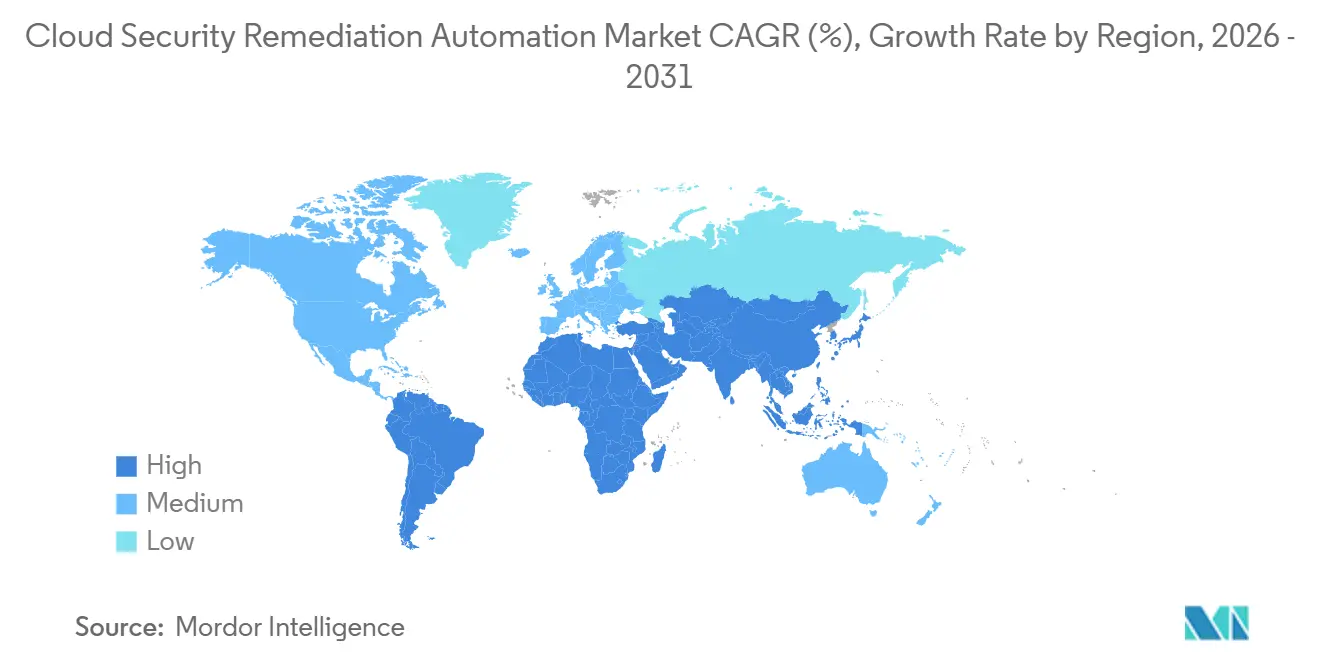
北米は2025年のクラウドセキュリティ修復自動化市場シェアの37.58%を占めました。同地域はクラウドネイティブエンタープライズと金融セクターのクラウド活動の高い集中度を持っています。NISTサイバーセキュリティフレームワーク2.0、HIPAA、およびSECサイバーセキュリティ開示要件は、セキュリティコントロールとレポーティングに対するバイヤーの期待を形成しています。北米のエンタープライズはまた、エージェンティック修復機能を早期に採用しました。その運用要件は、修復速度とコントロールのグローバルな評価に引き続き影響を与えています。バイヤーが修復ニーズをアクティブな規制および運用要件に合わせることができるため、クラウドセキュリティ修復自動化市場は同地域で確立されています。
欧州は、クラウド運用に適用される複数のコンプライアンスフレームワークにより、独自の需要プロファイルを持っています。ドイツのITセキュリティセクターは2025年に111 ビリオン 米ドル(12.91 ビリオン 米ドル)に達しました。セキュリティソフトウェアとクラウドプラットフォームは同年に4.8 ビリオン 米ドル(5.58 ビリオン 米ドル)に達しました。NIS2の監査要件、DORAの監督、およびBSI C5:2026基準は、継続的なエビデンスと修復記録への需要を高めています。ソブリンクラウドの要件も調達に影響を与えており、ツールが国内データ境界内で動作する必要がある場合があります。欧州におけるクラウドセキュリティ修復自動化市場規模は、ベンダーがこれらのガバナンス要件をサポートする能力に結びついています。
アジア太平洋地域は2026年から2031年にかけてCAGR 25.76%で成長する見込みです。インド、韓国、オーストラリア、および日本は、異なる国内コンプライアンス要件を管理しながらクラウド採用を拡大しています。この環境は、複数のフレームワークと地域の運用環境全体にポリシーを適用できるツールを支持します。Sysdigは、2026年にグローバルのセキュリティチームの70%以上がクラウドワークロードに行動分析を使用していると報告しました。サウジアラビアとアラブ首長国連邦も、国家デジタルトランスフォーメーションプロラムを通じてクラウドセキュリティ投資を増やしています。南米とアフリカは依然として小規模な地域ですが、ブラジルと南アフリカは金融セクターの監督とデータ保護要件を通じて需要を構築しています。

競合環境
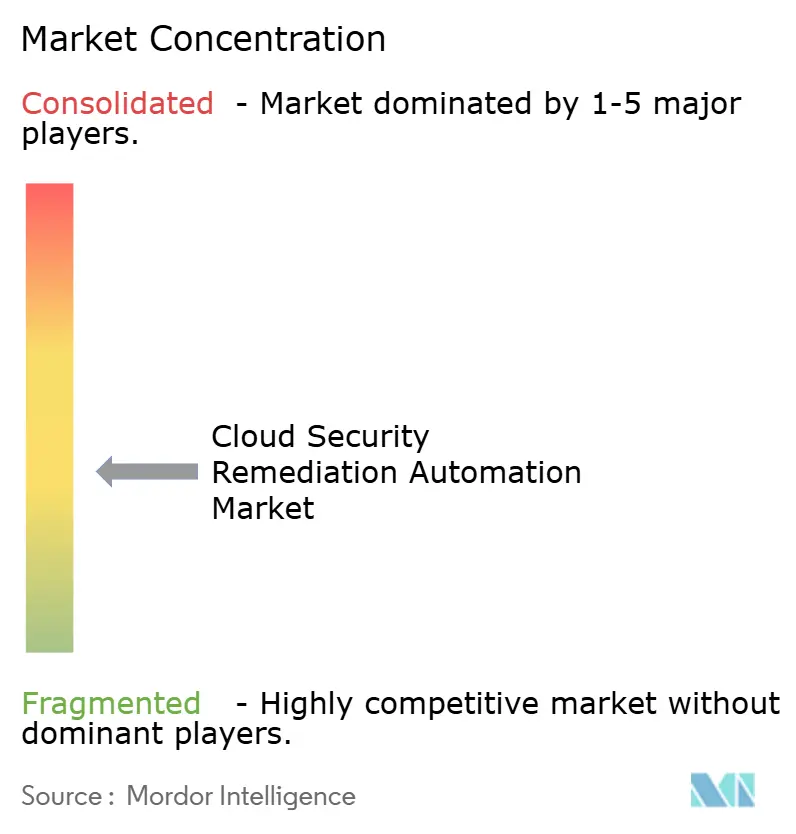
クラウドセキュリティ修復自動化市場は、主要プラットフォームプロバイダー間で適度に分散しており、より狭いユースケースに対応する専門ベンダーの大きなグループが存在します。Palo Alto NetworksはPrisma Cloudを通じて、CrowdStrikeはFalcon Cloud Securityを通じて、GoogleはWizを通じて、広範なCNAPPおよび修復ポートフォリオを提供しています。Orca Security、Sysdig、Aqua Security、Tenable、およびQualysは、修復ロジック、ランタイムコンテキスト、およびマネージドサービス提供を通じて競争しています。Googleは2026年3月に32 ビリオン 米ドルでWizの買収を完了しました。WizはブランドとAWS、Azure、およびOracle Cloud全体での継続的な可用性を維持しました。この取引により、WizはGoogleのエンタープライズ販売リーチへのアクセスを得ながら、マルチクラウドのポジショニングを維持しました。
Palo Alto Networksは2026年1月にChronosphereの買収を、2026年2月にCyberArkの買収を完了しました。これらの動きにより、より広範なプラットフォーム戦略にオブザーバビリティとアイデンティティセキュリティ機能が追加されました。[5] CrowdStrikeはRSA Conference 2026において敵対者情報に基づくクラウドリスクエンジンを発表しました。この機能はクラウドのエクスポージャーをアクティブな攻撃者の手口にマッピングし、より運用的なリスク優先順位付けをサポートします。Aqua Securityは2026年4月にAqua Compassを立ち上げ、ランタイムインシデントのエージェンティックな調査、封じ込め、および修復をサポートしました。これらの例は、サプライヤーが修復をオブザーバビリティ、アイデンティティ、ランタイムコンテキスト、および開発者ワークフローと組み合わせている方法を示しています。
ガバナンスされた自律修復は競争の領域であり続けています。バイヤーは、定義されたリスク限界、変更管理ゲート、および設定可能なブラストラジアスキャップ内で動作できるAIエージェントを求めています。AccuKnox、Upwind Security、およびMondooは、修復をCI/CDプロセスに組み込む開発者ワークフロー統合を構築しています。Tenableはモデルコンテキストプロトコル機能を使用して、パッチ適用ツール全体の脆弱性修復ワークフローをオーケストレーションしています。ISO/IEC 27001およびSOC 2の要件は、バイヤーがセキュリティコントロールが実証されというエビデンスを求めるため、調達に引き続き影響を与えています。クラウドセキュリティ修復自動化市場は、自動化の深さと相互運用性およびガバナンスのバランスをとるサプライヤーを引き続き優遇するでしょう。
クラウドセキュリティ修復自動化産業のリーダー
-
Palo Alto Networks, Inc.
-
Wiz, Inc.
-
Microsoft Corporation
-
CrowdStrike Holdings, Inc.
-
Check Point Software Technologies Ltd.
- 注:主要企業の掲載順は順位を示すものではありません。

最近の産業動向
- 2026年8月:AWSはAWS上の自動セキュリティレスポンスの4つの新機能を発表しました。これには、組み込みの安全ガードレール付きのガイド付きプロンプトを通じてカスタム修復開発時間を数週間から数時間に短縮するAIツールキットが含まれていました。AWSはAmazon Inspector、Amazon GuardDuty、およびAmazon Macieからの検出結果への自動修復を拡張しました。また、重大度ベースのフィルタリングを備えたメール、Slack、Jira、およびServiceNowを通じたマルチチャネル通知も追加しました。このリリースにより、認証情報の侵害、パッチ未適用の脆弱性、および機密データの露出へのネイティブ修復カバレッジが拡張されました。
- 2026年8月:SysdigはBlack Hat USA 2026においてSysdig Secure AIを立ち上げました。このAIネイティブオファリングはSecure CNAPPをベースに構築され、Vuln Agent、SOC Agent、Posture Agent、Risk Agent、およびResponse Agentが含まれていました。これらのエージェントは、クラウドリスクの調査、優先順位付け、および修復を行うように設計されていました。Sysdigは、セキュリティオペレーターが目標を設定しながらAIがーソナライズされたセキュリティ成果を実行する方法としてこのオファリングを位置付けました。
- 2026年8月:QualysはQualysクラウドプラットフォームにリアルタイムCSPMを立ち上げました。この機能はマルチクラウド環境全体で即時の検出と修復ガイダンスを提供しました。Qualysはまた、スキャンレス検出のためのInstaScanと、AIガイドによる自律パッチ展開のためのTruRisk Eliminateも導入しました。同社は、前年に1億5,000万件のパッチを展開し、そのうち4,000万件はロールバック率0.1%未満の完全自律パッチであったと報告しました。
- 2026年7月:Orca SecurityはBlack Hat USA 2026においてAI AppGenセキュリティとAIコードセキュリティ監査ツールを発表しました。これらの機能により、従来の開発パイプライン外で作成されたAIアプリケーションを発見・保護するためにプラットフォームが拡張されました。Claude、Supabase、およびLovableを含むノーコードおよびローコードAIビルダー環境のセキュリティギャップに対処しました。


グローバルクラウドセキュリティ修復自動化市場レポートの範囲
クラウドセキュリティ修復自動化市場には、マルチクラウド環境全体でクラウドセキュリティの設定ミス、コンプライアンス違反、および脆弱性を自動的に特定、優先順位付け、および解決するプラットフォームとツールが含まれます。これらのソリューションは、AWS、Azure、Google Cloud、およびKubernetes全体でポリシー適用、コンプライアンス監視、インフラストラクチャーアズコードセキュリティスキャン、および修復ワークフローを自動化します。これらは、手動セキュリティオペレーションの削減、設定ミス関連リスクの最小化、SOC 2、ISO 27001、HIPAA、およびPCI DSSなどのフレームワークへのコンプライアンス維持、ならびにクラウドデプロイメントおよび運用ワークフローにセキュリティ修復を組み込むことによるDevSecOpsのサポートを組織が行うのを支援します。
クラウドセキュリティ修復自動化市場レポートは、コンポーネント(ソフトウェア、およびサービス)、クラウド環境(パブリッククラウド、プライベートクラウド、ハイブリッドクラウド、およびマルチクラウド)、組織規模(大企業、および中小企業)、業種(政府・公共行政、産業製造、小売・Eコマース、輸送・物流、エネルギー・ユーティリティ、石油・ガス、ITおよび通信、メディア・エンターテインメント、教育・研究機関、ヘルスケア・ライフサイエンス、銀行・金融サービス・保険(BFSI)、およびその他の業種)、ならびに地域(北米、南米、欧州、アジア太平洋、中東、およびアフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
| ソフトウェア |
| サービス |
| パブリッククラウド |
| プライベートクラウド |
| ハイブリッドクラウド |
| マルチクラウド |
| 大企業 |
| 中小企業 |
| 政府・公共行政 |
| 産業製造 |
| 小売・Eコマース |
| 輸送・物流 |
| エネルギー・ユーティリティ |
| 石油・ガス |
| ITおよび通信 |
| メディア・エンターテインメント |
| 教育・研究機関 |
| ヘルスケア・ライフサイエンス |
| 銀行・金融サービス・保険(BFSI) |
| その他の業種 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他の南米 | |
| 欧州 | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| スペイン | |
| その他の欧州 | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| オーストラリア | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナジェリア | |
| その他のアフリカ |
| コンポーネント別 | ソフトウェア | |
| サービス | ||
| クラウド環境別 | パブリッククラウド | |
| プライベートクラウド | ||
| ハイブリッドクラウド | ||
| マルチクラウド | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| 業種別 | 政府・公共行政 | |
| 産業製造 | ||
| 小売・Eコマース | ||
| 輸送・物流 | ||
| エネルギー・ユーティリティ | ||
| 石油・ガス | ||
| ITおよび通信 | ||
| メディア・エンターテインメント | ||
| 教育・研究機関 | ||
| ヘルスケア・ライフサイエンス | ||
| 銀行・金融サービス・保険(BFSI) | ||
| その他の業種 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナジェリア | ||
| その他のアフリカ | ||


レポートで回答される主要な質問
クラウドセキュリティ修復自動化市場の規模はどのくらいですか?
クラウドセキュリティ修復自動化市場規模は、2025年の2.11 ビリオン 米ドルおよび2026年の2.56 ビリオン 米ドルから、2031年までに6.42 ビリオン 米ドルへと拡大し、2026年から2031年にかけてCAGR 20.19%を記録する見込みです。
クラウドセキュリティ修復自動化の需要を促進しているものは何ですか?
マルチクラウドの複雑性、自動化されたコンプライアンスエビデンス、およびAIを活用した優先順位付けが、検出結果を完了した修復アクションに移行するツールへの需要を高めています。
クラウドセキュリティ修復自動化支出をリードしているコンポーネントはどれですか?
ソフトウェアは2025年の収益の66.43%を占め、ポリシーアズコード機能と設定固有の修復ワークフローによって支えられています。
修復自動化において最も速く成長しているクラウド環境はどれですか?
ハイブリッドクラウドは2031年にかけてCAGR 22.38%で成長する見込みです。これは、規制対象の組織がオンプレミスとクラウド環境全体で一貫したコントロールを必要とするためです。
これらのプラットフォームを最も速く採用している組織はどれですか?
SMEは2031年にかけてCAGR 24.73%で成長する見込みです。ノーコードインターフェースとマネージドサービスが展開と運用の障壁を低下させているためです。
最も速く成長することが期待されている地域はどこですか?
アジア太平洋地域は2031年にかけてCAGR 25.76%で成長する見込みです。クラウド採用と多様な国内コンプライアンスニーズが自動化されたワークフローへの需要を高めているためです。


 お客様のデータは安全であり、販売や共有は一切行われません。

