
Marktgröße und Marktanteil für Multi-Cloud-Sicherheitsorchestrierung
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
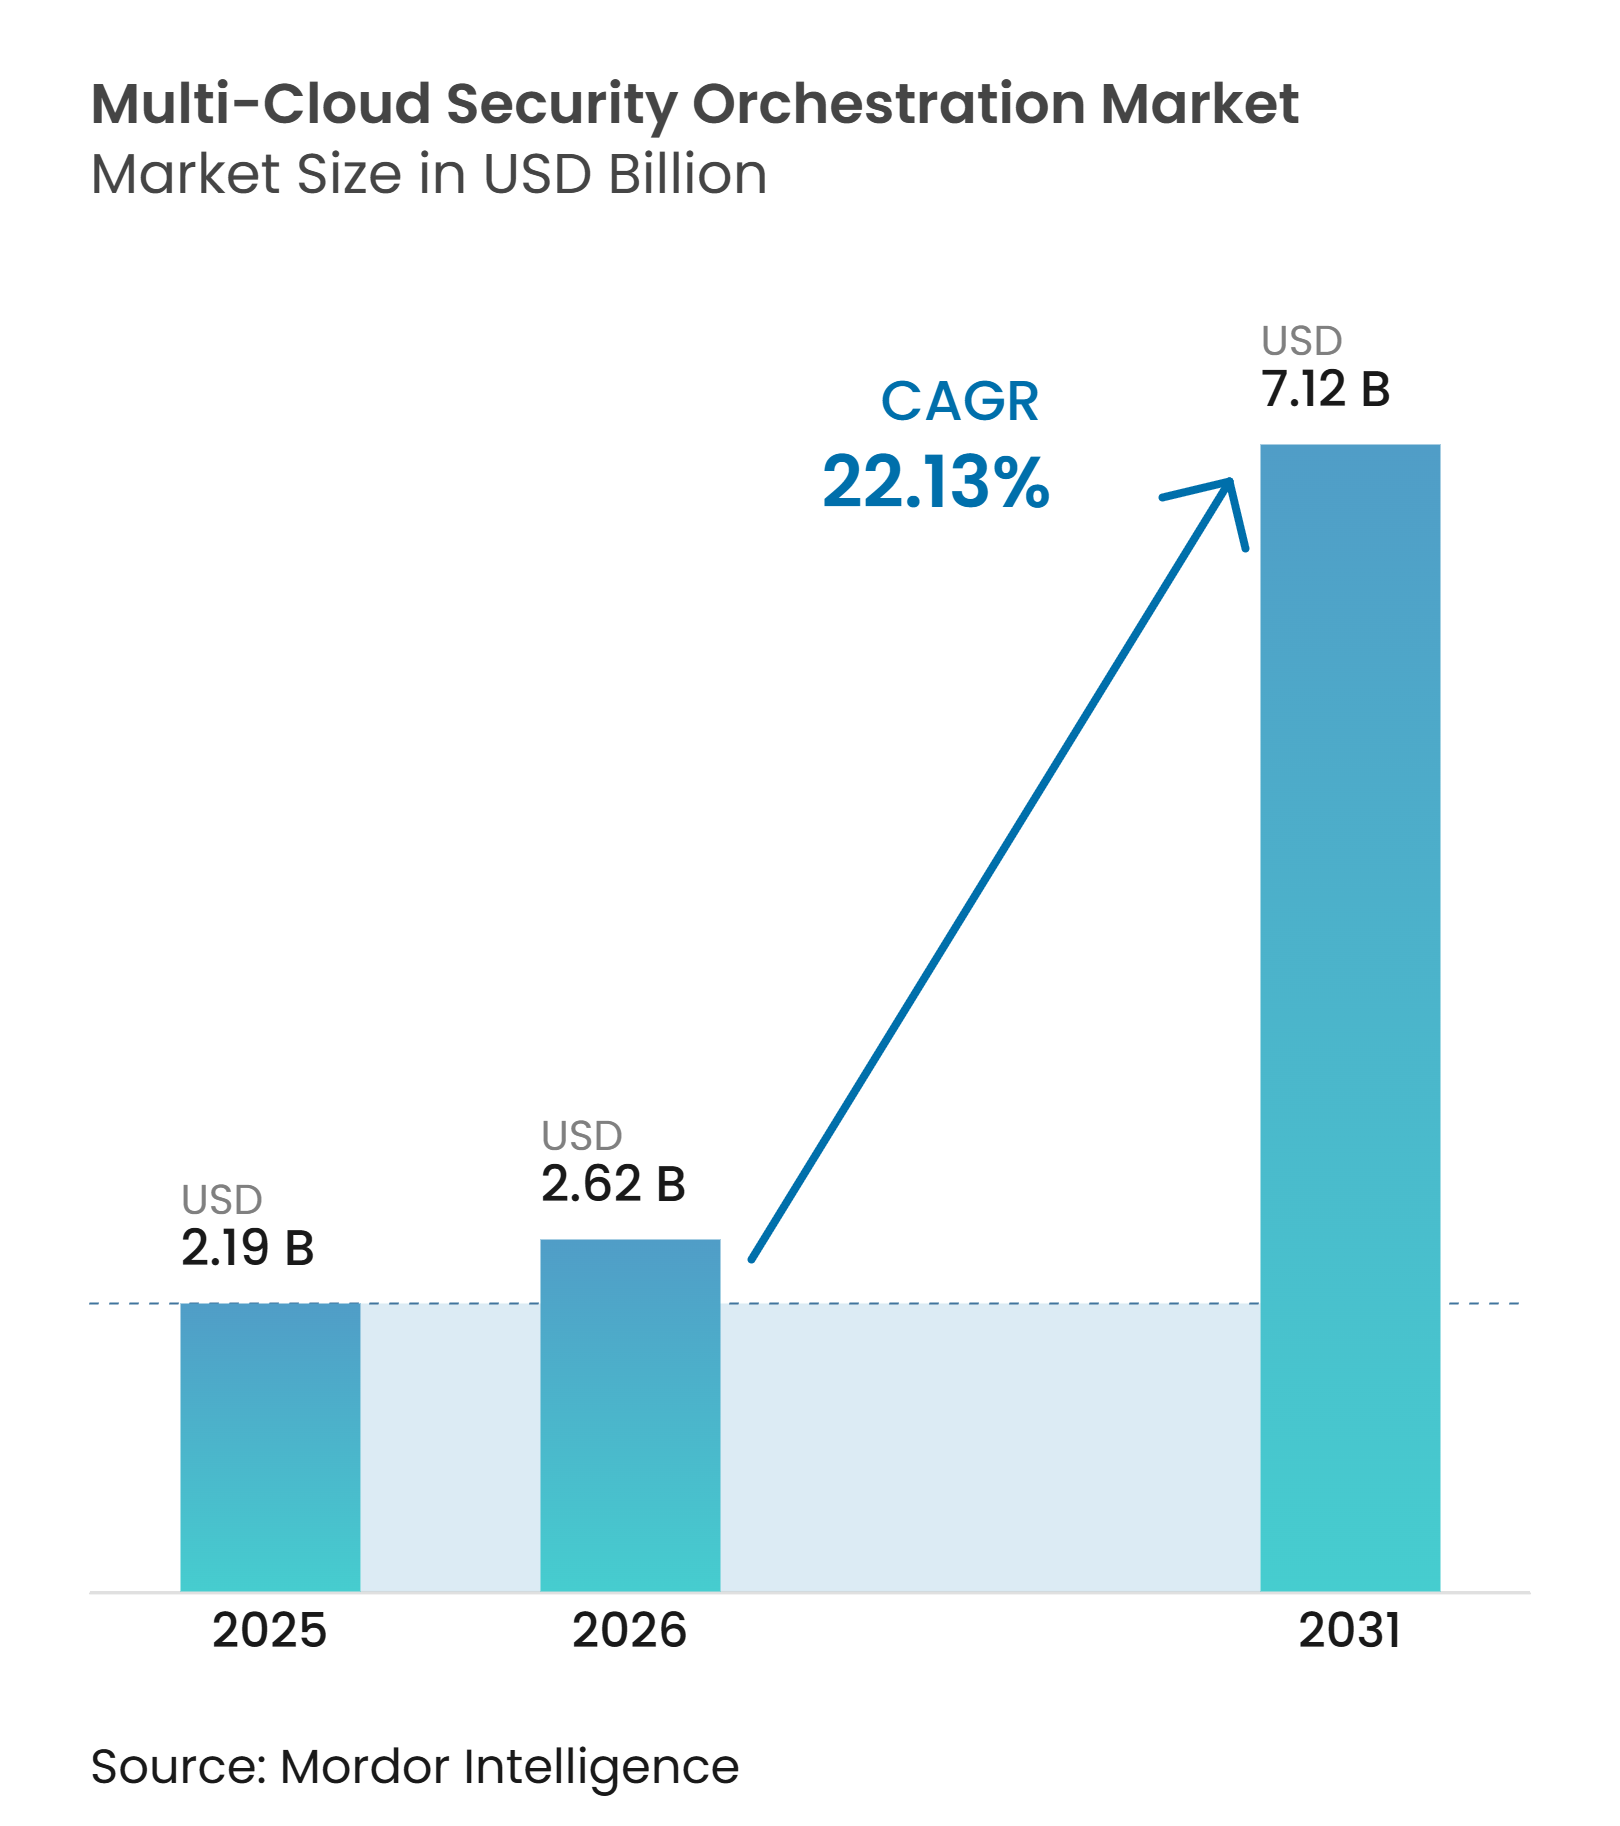
| Marktgröße (2026) | 2.62 Milliarden US-Dollar |
| Marktgröße (2031) | 7.12 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 22.13 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Multi-Cloud-Sicherheitsorchestrierung von Mordor Intelligence
Die Marktgröße für Multi-Cloud-Sicherheitsorchestrierung wird für 2025 auf 2,19 Milliarden USD, für 2026 auf 2,62 Milliarden USD prognostiziert und soll bis 2031 7,12 Milliarden USD erreichen, mit einer CAGR von 22,13 % von 2026 bis 2031. Unternehmen behandeln Multi-Cloud-Sicherheit als Ausgabenpriorität, da Workloads bei mehreren Cloud-Anbietern Risiken schaffen, die isolierte Tools nicht konsistent überwachen können. Jeder neue Cloud-Dienst fügt einen Angriffspunkt und einen weiteren Strom von Sicherheitsdaten hinzu, was den Wert von Systemen erhöht, die Informationen organisieren und schnell Reaktionen auslösen können. KI-Agenten verändern die Rolle der Orchestrierung, indem sie Triage, Untersuchung und Behebung innerhalb genehmigter Workflows unterstützen. Der Wettbewerb verlagert sich hin zu breiterer Datenabdeckung, KI-Fähigkeiten und Integrationstiefe, während Implementierungsherausforderungen weiterhin etablierte Anbieter und Managed-Service-Kanäle begünstigen.
Wichtigste Erkenntnisse des Berichts
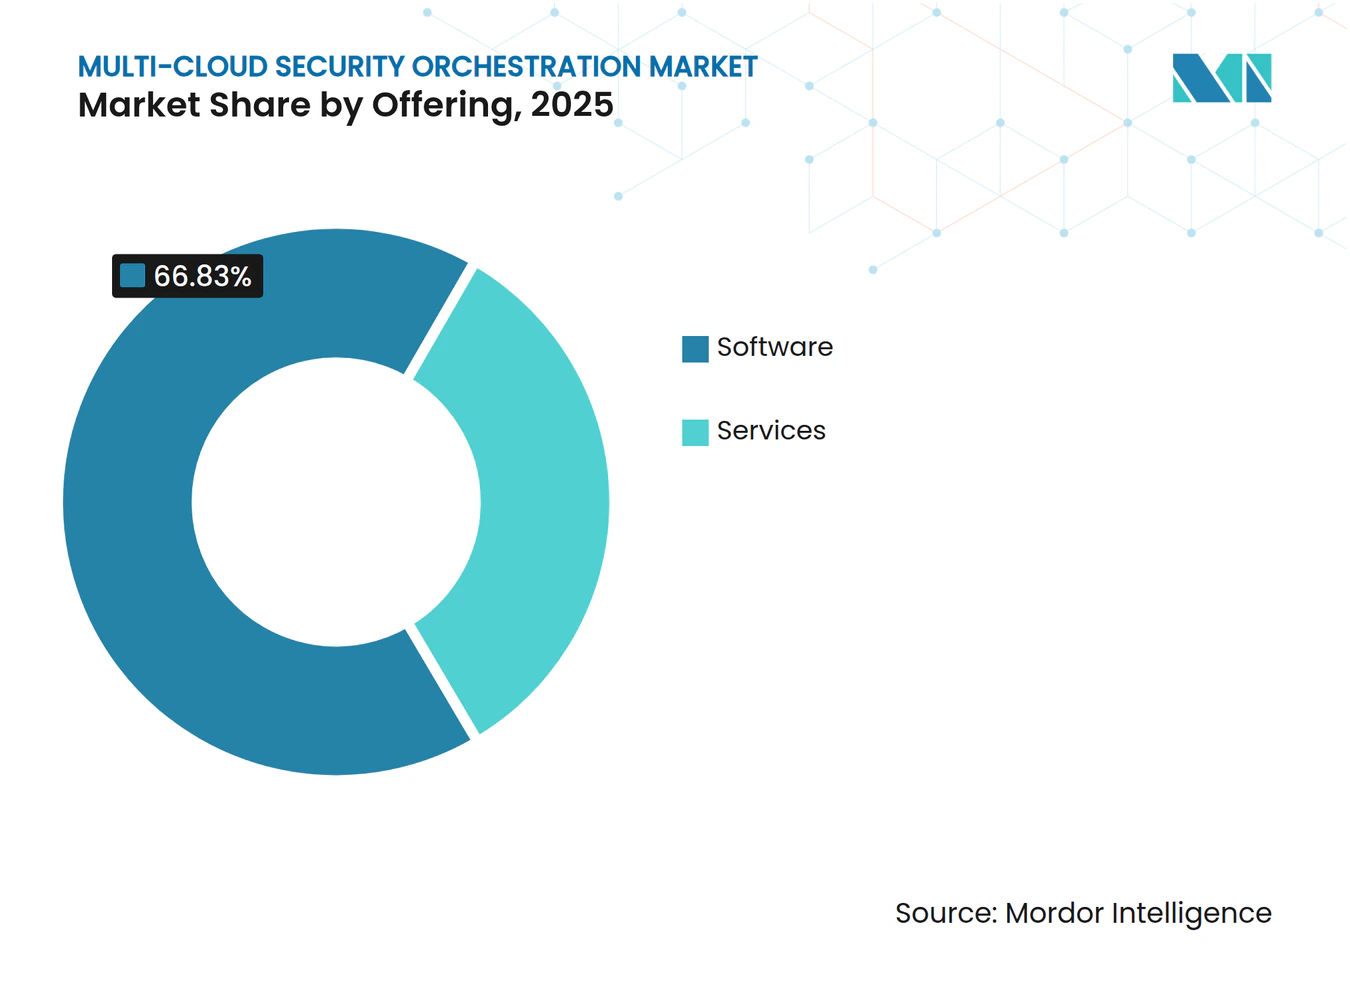
- Nach Angebot hielt Software im Jahr 2025 einen Anteil von 66,83 % am Markt für Multi-Cloud-Sicherheitsorchestrierung, während Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 24,91 % wachsen werden.
- Nach Orchestrierungsfunktion entfielen auf die Orchestrierung von Sicherheitslage und Compliance im Jahr 2025 26,19 %, während die Orchestrierung des Sicherheitsbetriebs bis 2031 voraussichtlich mit einer CAGR von 24,11 % wachsen wird.
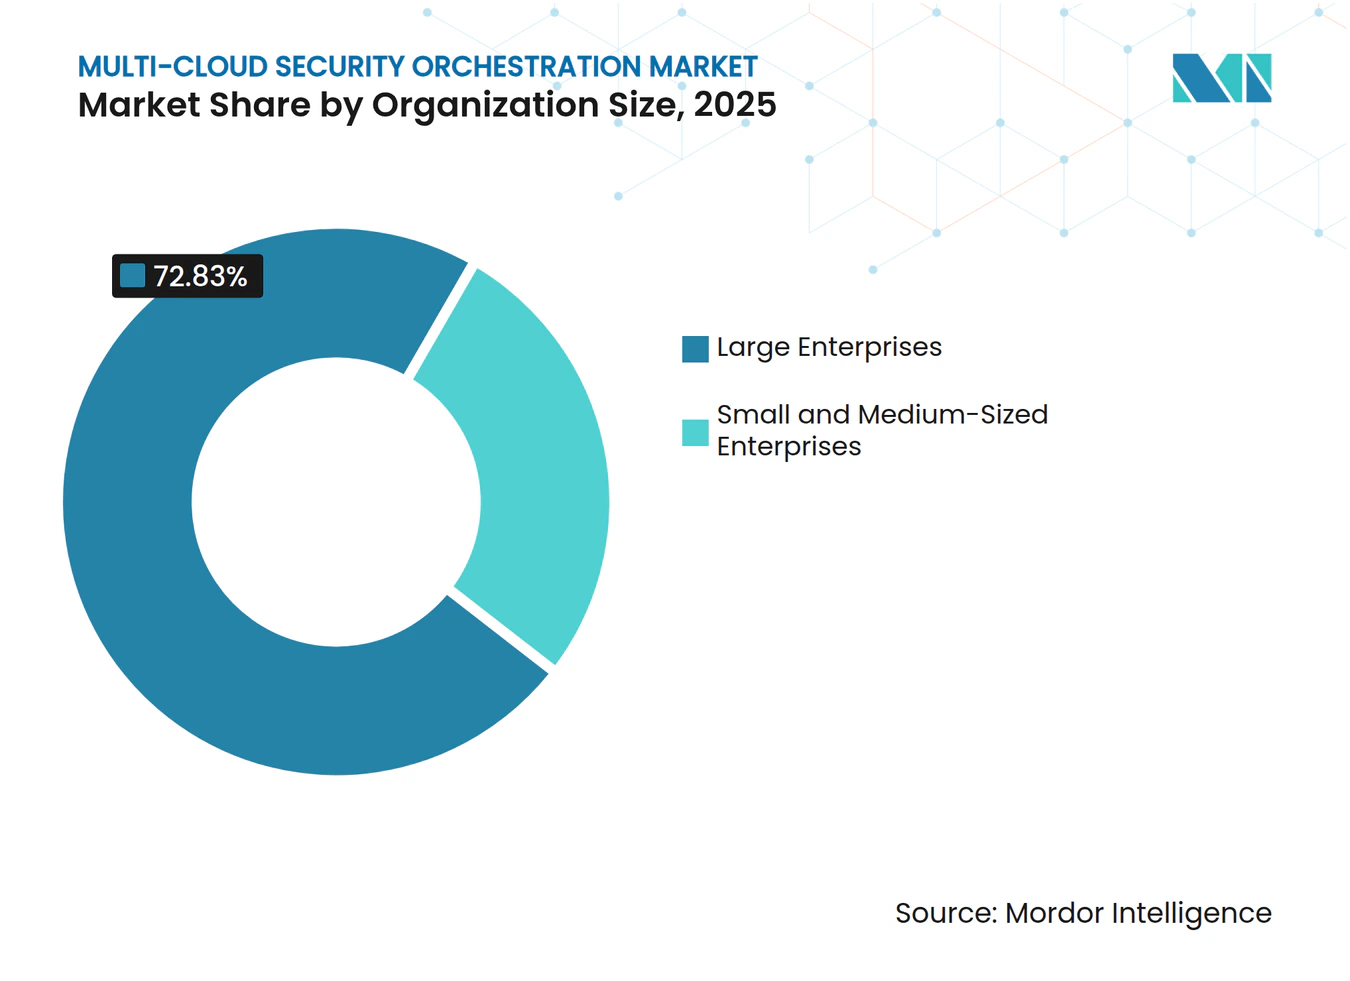
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2025 einen Anteil von 72,83 %, während kleine und mittelständische Unternehmen bis 2031 voraussichtlich mit einer CAGR von 26,49 % wachsen werden.
- Nach Endnutzerbranche entfiel auf BFSI im Jahr 2025 ein Anteil von 24,76 % am Markt für Multi-Cloud-Sicherheitsorchestrierung, während die Gesundheits- und Biowissenschaftsbranche bis 2031 voraussichtlich mit einer CAGR von 23,94 % wachsen wird.
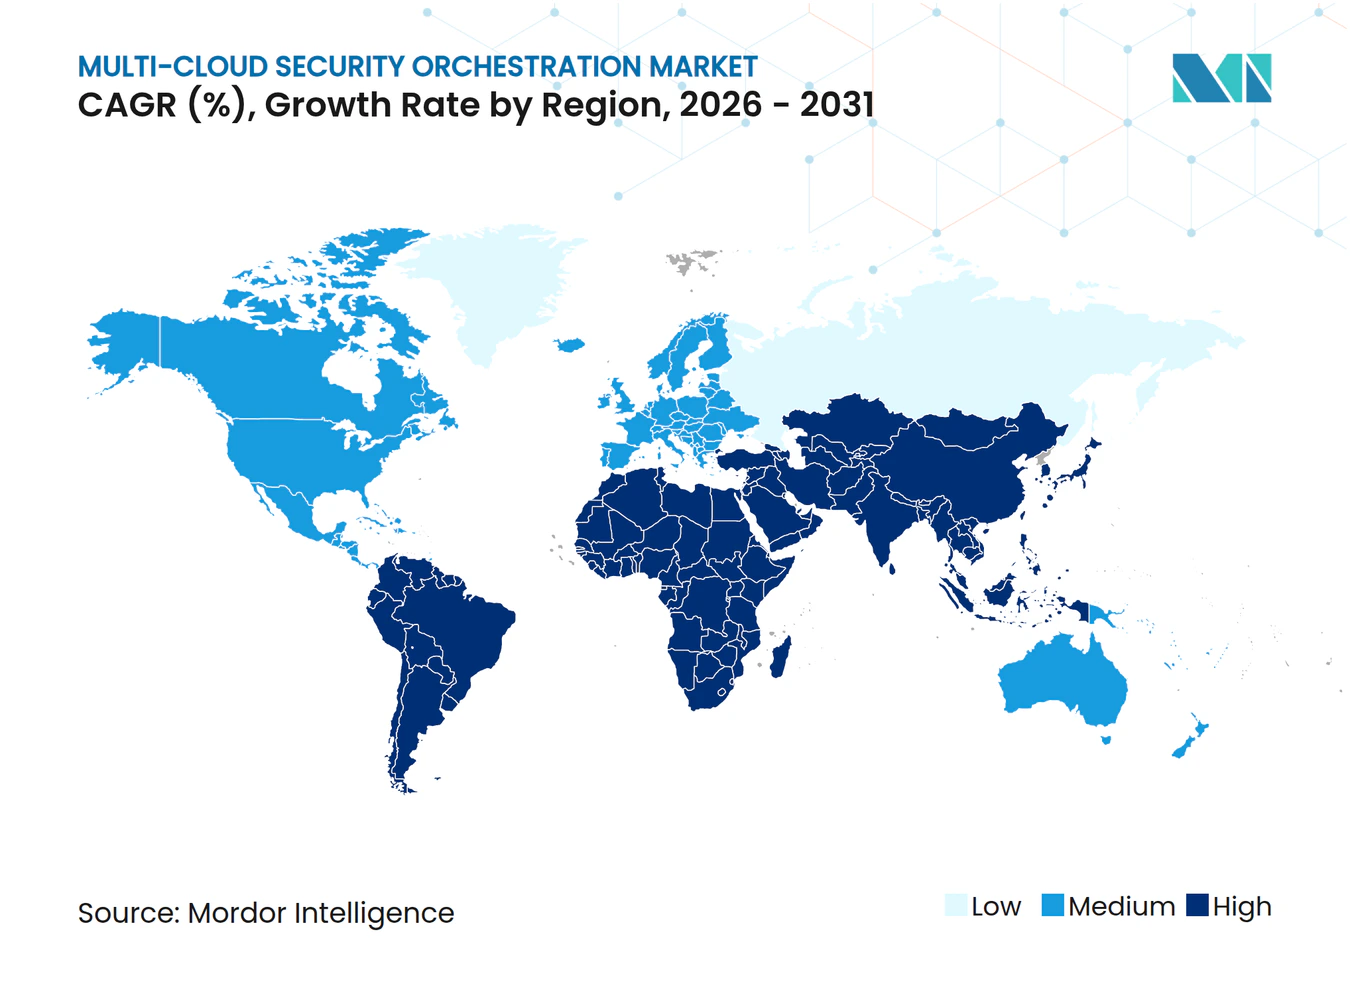
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Anteil von 36,28 % am Markt für Multi-Cloud-Sicherheitsorchestrierung, während Asien-Pazifik bis 2031 voraussichtlich mit einer CAGR von 28,67 % wachsen wird.
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT |
|---|---|---|---|
| Zunehmende Multi-Cloud-Komplexität und Proliferation von Sicherheitstools | +4.8% | Global, mit höchster Intensität in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Zunehmendes Cloud-natives Bedrohungsvolumen und Angriffspfad-Exposition | +4.2% | Global, verstärkt in Asien-Pazifik und Nordamerika | Kurzfristig (≤ 2 Jahre) |
| Regulatorische Anforderungen an kontinuierliche, prüfbare Reaktion | +3.6% | Europa, Nordamerika und Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Mangel an Cybersicherheitsfachkräften und Reduzierung von Alarmmüdigkeit | +3.1% | Global | Kurzfristig (≤ 2 Jahre) |
| Wachsender Bedarf an einheitlicher Cloud-übergreifender Transparenz und Risikokorrelation | +2.4% | Global, insbesondere Unternehmen in Nordamerika und Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Richtliniendrift zwischen Infrastruktur als Code und Laufzeitumgebungen | +1.8% | Global, mit frühen Gewinnen in Nordamerika, dem Vereinigten Königreich und Singapur | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Multi-Cloud-Komplexität und Proliferation von Sicherheitstools
Organisationen, die mehrere Cloud-Anbieter nutzen, müssen unterschiedliche Anwendungsschnittstellen, Protokollformate und Identitätssysteme verwalten. Dies erschwert es Sicherheitsteams, Ereignisse über Amazon Web Services, Microsoft Azure und Google Cloud hinweg zu vergleichen. Der Markt für Multi-Cloud-Sicherheitsorchestrierung profitiert, wenn Käufer einen einheitlichen Prozess zum Erfassen, Organisieren und Reagieren auf diese Daten benötigen. Die Proliferation von Tools macht die Plattformkonsolidierung auch attraktiver, da separate Produkte häufig unterschiedliche Alarmformate und Betriebsprozesse aufrechterhalten. Anbieter mit umfangreichen vordefinierten Integrationen können den Bereitstellungsaufwand verkürzen und ihre Position in Unternehmenskonten schützen. Die SANS SOC-Umfrage 2025 ergab, dass 42 % der Security Operations Center Daten ohne einen Plan zur Abfrage oder Verwaltung in SIEM-Systeme eingespeist haben, was zeigt, dass Datenverwaltungsprobleme häufig vor der Reaktionsphase beginnen.[1]
Zunehmendes Cloud-natives Bedrohungsvolumen und Angriffspfad-Exposition
Cloud-Umgebungen bringen Sicherheitsherausforderungen mit sich, die sich von denen traditioneller Endpunkt- und Netzwerkvorfälle unterscheiden. Falsch konfigurierter Speicher, übermäßige Berechtigungen und Container-Ausbrüche können systemübergreifend kombiniert werden, was die Interpretation isolierter Alarme erschwert. Dies unterstützt die Nachfrage im Markt für Multi-Cloud-Sicherheitsorchestrierung nach Systemen, die Infrastruktureinstellungen, Identitätsberechtigungen, Anwendungsverhalten und Laufzeitaktivitäten verknüpfen. Wiz, Inc. stellte im März 2026 seine KI-Anwendungsschutzplattform vor, um Code, Cloud-Ressourcen, Modelle, Agenten, Daten und Laufzeitschutz in seinem Sicherheitsgraphen zu verbinden.[2] Das Produkt spiegelt das Käuferinteresse wider, verbundene Angriffspfade zu identifizieren, anstatt jede Fehlkonfiguration einzeln zu überprüfen. Da automatisierte Angriffe schneller werden, haben Organisationen mehr Grund, Workflows zu nutzen, die Analysten bei der Untersuchung und Priorisierung von Risiken in ihrer Cloud-Umgebung unterstützen.
Regulatorische Anforderungen an kontinuierliche, prüfbare Reaktion
Regulatorische Anforderungen erhöhen den Bedarf an Sicherheitsaufzeichnungen, die vollständig, zeitnah und leicht überprüfbar sind. Der Digital Operational Resilience Act trat am 17. Januar 2025 in Kraft und verpflichtet betroffene Finanzinstitute, dokumentierte Risikomanagementvereinbarungen für Informations- und Kommunikationstechnologie zu unterhalten. Er legt auch Meldepflichten für schwerwiegende Informations- und Kommunikationstechnologievorfälle fest, was die manuelle Beweiserhebung für große Cloud-Umgebungen weniger praktikabel macht. Das NIST veröffentlichte im Februar 2024 das Cybersecurity Framework 2.0 und fügte die Govern-Funktion hinzu, um Organisationen dabei zu helfen, Cybersicherheit in das übergeordnete organisatorische Risikomanagement zu integrieren. Diese Rahmenwerke unterstützen Ausgaben für Plattformen, die Nachweise und Reaktionsaufzeichnungen über mehrere Cloud-Umgebungen hinweg pflegen. Finanzdienstleistungen, Gesundheitswesen und andere regulierte Käufer könnten daher bei der Auswahl einer Lösung für den Markt für Multi-Cloud-Sicherheitsorchestrierung kontinuierliche Überwachung gegenüber periodischen Bewertungen priorisieren.
Mangel an Cybersicherheitsfachkräften und Reduzierung von Alarmmüdigkeit
Sicherheitsteams müssen eine wachsende Anzahl von Alarmen verwalten und gleichzeitig erfahrene Analysten finden und halten. Repetitive Triage-Arbeit kann die für Untersuchungen mit höherem Risiko und umgebungsspezifische Entscheidungen verfügbare Zeit reduzieren. Dies schafft Nachfrage nach Orchestrierungstools, die häufige Alarme klassifizieren und nur validierte Probleme an menschliche Teams weiterleiten. Der Markt für Multi-Cloud-Sicherheitsorchestrierung profitiert auch davon, da Managed-Security-Anbieter komplexe Plattformen für Kunden mit begrenzten internen Kapazitäten betreiben können. Automatisierte Workflows können eine konsistente Bearbeitung bekannter Fälle gewährleisten, wenn Mitarbeiter die Rolle wechseln oder die Organisation verlassen. Käufer werden wahrscheinlich praktische Reduzierungen der repetitiven Arbeitslast neben konventionellen Kennzahlen wie Reaktionszeit und Kosten pro Vorfall schätzen.
Analyse der Hemmnisse*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT |
|---|---|---|---|
| Begrenzte Standardisierung bei Cloud-Sicherheitskontrollen | -3.2% | Global, am stärksten in Asien-Pazifik und Südamerika | Mittelfristig (2–4 Jahre) |
| Datenschutz- und Datensouveränitätsbeschränkungen bei zentralisierter Sicherheitstelemetrie | -2.7% | Europa, China, Indien und der Nahe Osten | Langfristig (≥ 4 Jahre) |
| Komplexität der Integration von Legacy-Sicherheitstools | -2.1% | Global, am höchsten bei Großunternehmen und Regierungsorganisationen | Kurzfristig (≤ 2 Jahre) |
| Fragmentierte Cloud-APIs und sich schnell ändernde Cloud-Dienste | -1.6% | Global | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Begrenzte Standardisierung bei Cloud-Sicherheitskontrollen
Große Cloud-Anbieter verwenden eigene Sicherheitskontrollen, Ereignisformate, Richtliniensprachen und Anwendungsschnittstellen. Eine für einen Anbieter zugeordnete Kontrolle erfordert möglicherweise separate Konfiguration und Tests für einen anderen. Dies erhöht den Aufwand für Anbieter und Kunden, die gemeinsame Kontrollen in einer Multi-Cloud-Umgebung anwenden möchten. Das Fehlen eines universellen Rahmens für Cloud-Sicherheitskontrollen kann Bereitstellungen verlängern und den laufenden Wartungsaufwand erhöhen. Es kann auch dazu führen, dass Käufer auf proprietäre Konnektoren angewiesen sind, selbst wenn sie Portabilität zwischen Anbietern anstreben. Diese Einschränkungen können den Markt für Multi-Cloud-Sicherheitsorchestrierung verlangsamen, wo Organisationen komplexe Umgebungen und begrenzte Implementierungsressourcen haben.
Datenschutz- und Datensouveränitätsbeschränkungen bei zentralisierter Sicherheitstelemetrie
Zentralisierte Orchestrierung basiert häufig auf der Erfassung von Protokollen, Ereignisströmen und Identitätsdaten in einer gemeinsamen Datenumgebung. Anforderungen an den Datenspeicherort können einschränken, wo diese Informationen verarbeitet und gespeichert werden. Die Datenschutz-Grundverordnung gilt für personenbezogene Daten in Sicherheitsprotokollen, während China lokale Anforderungen auf Daten anwendet, die in seinem Hoheitsgebiet generiert werden. Indiens Gesetz zum Schutz digitaler personenbezogener Daten und Anforderungen an souveräne Clouds in den Ländern des Golfkooperationsrats schaffen verwandte Planungsüberlegungen. Diese Vorschriften können hybride Designs erfordern, die Rohdaten lokal aufbewahren und nur zulässige oder aggregierte Signale an eine übergeordnete Steuerungsebene senden. Der zusätzliche Design-, Governance- und Bereitstellungsaufwand kann die Einführung im Markt für Multi-Cloud-Sicherheitsorchestrierung verlangsamen, selbst wenn Käufer die Sicherheitsvorteile erkennen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot:
Plattformen führen die Einführung an, Dienstleistungen unterstützen die BereitstellungSoftware hielt im Jahr 2025 einen Anteil von 66,83 % am Markt für Multi-Cloud-Sicherheitsorchestrierung. Unternehmen bevorzugen häufig konsolidierte Lizenzierung, da domänenübergreifende Korrelation am besten funktioniert, wenn Richtliniendurchsetzung, Lagemanagement und Reaktionsautomatisierung ein gemeinsames Datenmodell verwenden. Eine gemeinsame Steuerungsebene kann Sicherheitsteams dabei helfen, Informationen zu verbinden, die sonst in separaten Softwareprodukten verbleiben würden. CrowdStrike gab im August 2026 bekannt, dass Falcon auf Google Cloud verfügbar ist, sodass Kunden ein einheitliches Plattformmanagement beibehalten und gleichzeitig Datenlokalisierungsanforderungen erfüllen können. Diese Art von Plattformabdeckung unterstützt die Softwarenachfrage, da Organisationen die Anzahl der Sicherheitsanbieter reduzieren. Softwareanbieter müssen dennoch nachweisen, dass ihre Integrationen mit den Tools funktionieren, die Kunden bereits verwenden.
Dienstleistungen werden voraussichtlich von 2026 bis 2031 mit einer CAGR von 24,91 % wachsen. Der Markt für Multi-Cloud-Sicherheitsorchestrierungsdienstleistungen wächst, weil viele Kunden Unterstützung bei der Konfiguration von Konnektoren, der Erstellung von Workflows und dem Betrieb neuer Reaktionsprozesse benötigen. Dieser Bedarf ist besonders relevant für mittelständische Organisationen, Käufer aus dem öffentlichen Sektor und regulierte Nutzer in sich entwickelnden Cloud-Umgebungen. Managed-Security-Dienstleister können Orchestrierungstechnologie mit Überwachungs- und Reaktionsunterstützung bündeln und so die technische Belastung für den Endkunden reduzieren. Professionelle Dienstleistungen bleiben auch für Implementierung, Sicherheitsprogrammdesign und Anpassung von Orchestrierungs-Workflows wichtig. Diese Kanäle können die Einführung auf Organisationen ausweiten, die keine spezialisierten internen Teams unterhalten können.


Nach Orchestrierungsfunktion:
Compliance-Ausgaben führen, Sicherheitsbetrieb wächst schnellerDie Orchestrierung von Sicherheitslage und Compliance hielt im Jahr 2025 einen Anteil von 26,19 % am Markt für Multi-Cloud-Sicherheitsorchestrierung. Die kontinuierliche Beweiserhebung ist wichtiger geworden, da regulierte Organisationen nachweisen müssen, dass ihre Cloud-Einstellungen und -Kontrollen wirksam bleiben. DORA verpflichtet betroffene Finanzinstitute, einen dokumentierten und getesteten Risikomanagementrahmen für Informations- und Kommunikationstechnologie zu unterhalten. Dies macht automatisiertes Scannen und Beweiserhebung für technologische Umgebungen im Finanzdienstleistungsbereich wichtig. Sicherheitslagentools helfen Teams auch dabei, Konfigurationsänderungen zu identifizieren, bevor sie zu Prüfungs- oder Betriebsproblemen werden. Die Funktion bleibt wichtig, da Compliance-Arbeit wiederkehrend und nicht auf eine einmalige Überprüfung beschränkt ist.
Die Orchestrierung des Sicherheitsbetriebs wird voraussichtlich von 2026 bis 2031 mit einer CAGR von 24,11 % wachsen. KI-gestützte Untersuchungs-Workflows steigern das Interesse an Systemen, die Alarme triagieren, Kontext sammeln und Aktionen durch genehmigte Prozesse leiten können. Die Orchestrierung von Identitäts- und Zugriffssicherheit gewinnt ebenfalls an Bedeutung, da Zero-Trust-Programme häufigere Überprüfungen menschlicher und maschineller Identitäten erfordern. Die Orchestrierung von Workload- und Anwendungssicherheit wird durch containerisierte Anwendungen und Kubernetes-Cluster beeinflusst, die kurzlebige Workloads erzeugen. Die Orchestrierung von Sicherheitsrichtlinien und -kontrollen konvergiert zunehmend mit Bedrohungserkennungs- und Reaktionsfunktionen, da Anbieter Erkennungslogik in Reaktions-Workflows einbetten. Diese Veränderungen veranlassen Käufer, Funktionen als miteinander verbundene Teile eines einzigen Betriebsmodells zu bewerten, anstatt als separate Sicherheitskäufe.
Nach Unternehmensgröße:
Großunternehmen führen, KMU expandieren durch Managed ServicesGroßunternehmen hielten im Jahr 2025 einen Anteil von 72,83 % am Markt für Multi-Cloud-Sicherheitsorchestrierung. Ihr Anteil spiegelt Multi-Anbieter-Sicherheitsstacks, dedizierte Security Operations Center und Compliance-Anforderungen über Clouds, On-Premises- und Identitätsumgebungen hinweg wider. Diese Organisationen verfügen typischerweise über ausreichende Telemetrie und interne Prozessreife, um umfassendere Orchestrierungsprogramme praktikabel zu machen. CrowdStrike führte im September 2025 Charlotte AI AgentWorks als No-Code-Funktion zum Erstellen, Testen und Orchestrieren vertrauenswürdiger Sicherheitsagenten ein.[3] Die Veröffentlichung veranschaulicht das Produktentwicklungstempo, das auf Großunternehmen mit etablierten Sicherheitsdatenschichten abzielt. Große Käufer bleiben auch attraktiv, weil sie mehrere Sicherheitsfunktionen unter einer kleineren Gruppe von Anbietern konsolidieren können.
Kleine und mittelständische Unternehmen werden voraussichtlich von 2026 bis 2031 mit einer CAGR von 26,49 % wachsen. Viele kleinere Organisationen sind jetzt für Kerngeschäftsprozesse auf Cloud-Anwendungen angewiesen, verfügen jedoch über keine dedizierten Kontrollen über die in Software-Abonnements enthaltenen hinaus. Diese Lücke gibt Managed-Security-Anbietern einen Weg, Orchestrierung bereitzustellen, ohne dass jeder Kunde eine vollständige interne Security-Operations-Fähigkeit aufbauen muss. Abonnementpreise und schnittstellenbasiertes Onboarding können die Einführung für kleinere Informationstechnologieteams handhabbarer machen. Die Cloud-Sicherheitsorchestrierungsbranche erweitert daher ihre Reichweite durch Servicemodelle sowie durch direkte Softwareverkäufe. Anbieter, die Einrichtung und laufenden Betrieb vereinfachen, werden besser positioniert sein, um diese Kundengruppe zu bedienen.

Nach Endnutzerbranche:
BFSI führt die Nachfrage an, Gesundheitswesen wächst schnellBFSI hielt im Jahr 2025 einen Anteil von 24,76 % am Markt für Multi-Cloud-Sicherheitsorchestrierung. Finanzinstitute sehen sich einem dichten Geflecht von Compliance-Verpflichtungen gegenüber, darunter DORA, PCI DSS und das SWIFT Customer Security Program. Diese Anforderungen machen kontinuierliche Überwachung und dokumentierte Reaktion bei den von Finanzinstituten abgewickelten Transaktionsvolumina besonders wichtig. DORA verpflichtet betroffene Einrichtungen auch dazu, schwerwiegende Informations- und Kommunikationstechnologievorfälle unter definierten Bedingungen zu identifizieren, zu klassifizieren und zu melden. Eine koordinierte Kontrollumgebung kann diesen Organisationen helfen, Sicherheitsnachweise über mehrere Cloud-Dienste hinweg zu verwalten. Dies gibt BFSI eine stabile Rolle im Markt für Cloud-Sicherheitsorchestrierung.
Die Gesundheits- und Biowissenschaftsbranche wird voraussichtlich von 2026 bis 2031 mit einer CAGR von 23,94 % wachsen. Das US-amerikanische Ministerium für Gesundheit und Soziale Dienste veröffentlichte am 6. Januar 2025 einen vorgeschlagenen Update zur HIPAA-Sicherheitsregel.[4] Der Vorschlag würde Verschlüsselung, Mehrfaktorauthentifizierung und Netzwerksegmentierung zu obligatorischen technischen Schutzmaßnahmen anstatt zu adressierbaren Maßnahmen machen. Regierung und öffentliche Verwaltung, Informationstechnologie und Telekommunikation sowie Energie und Versorgungsunternehmen sind ebenfalls bedeutende Nutzer, da nationale Cybersicherheitsprogramme zunehmend kontinuierliche Compliance-Automatisierung fordern. Fertigung, Einzelhandel und E-Commerce gewinnen an Relevanz, da Betriebstechnologie und Cloud-verwaltete Lieferketten stärker vernetzt werden. Transport und Logistik, Medien und Unterhaltung sowie Bildung und Forschung bleiben kleinere Nutzergruppen, in denen die Einführung möglicherweise einem Sicherheitsvorfall oder einer Prüfungsanforderung folgt.
Geografische Analyse
Markt für Multi-Cloud-Sicherheitsorchestrierung in Nordamerika
Nordamerika hielt im Jahr 2025 einen Anteil von 36,28 % am Markt für Multi-Cloud-Sicherheitsorchestrierung. Die Vereinigten Staaten machten einen Großteil dieser Nachfrage aus, da sie über eine große Basis cloud-nativer Unternehmen und viele bedeutende Plattformanbieter verfügen. Bundesweite Sicherheitsanforderungen, die Cyber-Offenlegungspflichten der Securities and Exchange Commission sowie das NIST Cybersecurity Framework 2.0 unterstützen die Nachfrage nach prüfbaren Reaktionsprozessen. Kanada und Mexiko fördern das regionale Wachstum durch die Cloud-Einführung im Finanzdienstleistungs- und Energiesektor. Im September 2026 gab Palo Alto Networks die Übernahme von Console bekannt, um Cortex um agentische Fähigkeiten zu erweitern, was das Tempo der regionalen Produktaktivitäten verdeutlicht.
Markt für Multi-Cloud-Sicherheitsorchestrierung in Europa und Südamerika
Europa war im Jahr 2025 das zweitgrößte geografische Gebiet. DORA und NIS2 haben die Nachfrage nach Plattformen erhöht, die Kontrollen über verwandte, aber unterschiedliche regulatorische Verpflichtungen hinweg abbilden können. NIS2 hat die Cybersicherheitsanforderungen für wesentliche Einrichtungen in der gesamten Europäischen Union ausgeweitet.[5] Die ersten obligatorischen bedrohungsgesteuerten Penetrationstestzyklen im Rahmen von DORA begannen im Jahr 2026 und erhöhten den Bedarf an vollständigen Aufzeichnungen der Reaktionsaktivitäten. Anforderungen an die Cloud-Souveränität in Frankreich und Deutschland unterstützen hybride Designs, während Brasiliens Finanztechnologiesektor und Datenschutzbedürfnisse die südamerikanische Nachfrage stützen.
Markt für Multi-Cloud-Sicherheitsorchestrierung im asiatisch-pazifischen Raum und im Nahen Osten und Afrika
Der asiatisch-pazifische Raum wird voraussichtlich von 2026 bis 2031 mit einem CAGR von 28,67 % wachsen. Japan verstärkt den Einsatz von KI und maschinellem Lernen in Sicherheits-Workflows, während Indiens Datenschutzrahmen und die wachsende Finanztechnologieaktivität die Beschaffung von Cloud-Sicherheitslösungen unterstützen. Chinas Datenlokalisierungsanforderungen schaffen ein eigenständiges inländisches Umfeld, das hauptsächlich von lokalen Anbietern bedient wird. Der Nahe Osten und Afrika entwickeln sich durch die Nachfrage im öffentlichen Sektor, im Finanzdienstleistungsbereich, bei Behörden und im Bereich der verwalteten Dienste.
Wettbewerbslandschaft
Marktkonzentration
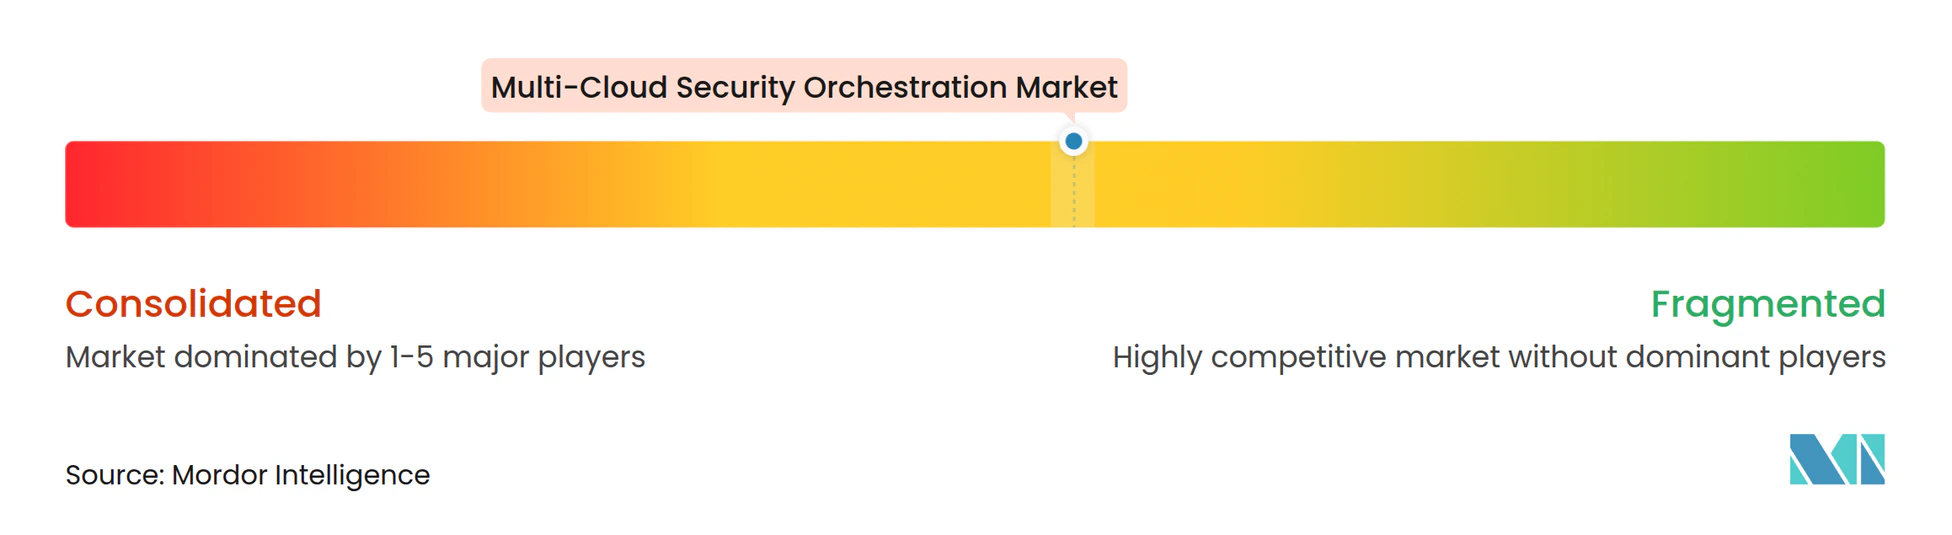
Der Markt für Multi-Cloud-Sicherheitsorchestrierung ist mäßig auf große Plattformanbieter konzentriert, während das mittlere Segment fragmentiert bleibt. Palo Alto Networks, Microsoft, CrowdStrike, Cisco Systems, Fortinet und IBM konkurrieren um Unternehmenskonsolidierungsprogramme. Ihr wesentlicher Vorteil ist eine breite Telemetrie über Endpunkte, Identitäten, Cloud-Workloads und Netzwerkschichten hinweg. Diese Abdeckung kann Kunden dabei helfen, Ereignisse aus mehreren Phasen eines Angriffs zu verbinden. Alphabet schloss im März 2026 die Übernahme von Wiz, Inc. für 32 Milliarden USD ab, während Palo Alto Networks im September 2026 die Übernahme von Console ankündigte.[6]
Wettbewerbsstrategien konzentrieren sich zunehmend auf agentische Sicherheitsoperationen. CrowdStrike startete Falcon IQ im August 2026 mit mehr als 50 KI-Agenten, die von NVIDIA Nemotron-Modellen für Bewertung, Priorisierung und Behebung angetrieben werden. Wiz, Inc. startete Wiz Workflows in der öffentlichen Vorschau im März 2026 und kombinierte Security-Graph-Kontext, KI-Agenten und mehr als 250 Integrationen, um mehrstufige Workflows zu ermöglichen. CrowdStrike erweiterte auch die Falcon Cloud Security-Abdeckung auf Azure und Google Cloud im Juni 2026 und erweiterte die Multi-Cloud-Risikokorrelation über Amazon Web Services hinaus. Diese Schritte zeigen, dass Anbieter um die Tiefe der Automatisierung, den Datenkontext und die Cloud-Abdeckung konkurrieren.
Anbieter der mittleren Ebene wie Swimlane, Inc., Tines Security Ltd. und Torq Technologies, Inc. konzentrieren sich weiterhin auf No-Code-Automatisierung und anbieterunabhängige Integration. Ihre Position hängt davon ab, Kunden zu bedienen, die nicht auf eine einzige breite Plattform angewiesen sein möchten. Eine Lücke bleibt bei der portablen Richtlinienausführung über die großen Cloud-Anbieter hinweg bestehen, was Käufern einen Grund gibt, Integrationsflexibilität in ihren Bewertungskriterien zu behalten. Der Markt für Multi-Cloud-Sicherheitsorchestrierung bleibt für spezialisierte Anbieter offen, aber sie stehen unter zunehmendem Druck von Unternehmen mit breiteren Daten- und Vertriebsressourcen.
Marktführer in der Branche für Multi-Cloud-Sicherheitsorchestrierung
-
Palo Alto Networks, Inc.
-
Microsoft Corporation
-
Cisco Systems, Inc.
-
Fortinet, Inc.
-
Alphabet Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Multi-Cloud-Sicherheitsorchestrierung Unternehmen in diesem Bericht
- Palo Alto Networks, Inc.
- Microsoft Corporation
- Cisco Systems, Inc.
- Fortinet, Inc.
- Alphabet Inc.
- IBM Corporation
- Broadcom Inc.
- Check Point Software Technologies Ltd.
- Trend Micro Incorporated
- CrowdStrike Holdings, Inc.
- Wiz, Inc.
- Orca Security Ltd.
- Aqua Security Software Ltd.
- Rapid7, Inc.
- Qualys, Inc.
- Zscaler, Inc.
- Cloudflare, Inc.
- Okta, Inc.
- ServiceNow, Inc.
- Swimlane, Inc.
- Tines Security Ltd.
- Torq Technologies, Inc.
- Sumo Logic, Inc.
- Tufin Software Technologies Ltd.
- Saviynt, Inc.
- HashiCorp, Inc.
Neueste Industrielle Entwicklungen in Markt für Multi-Cloud-Sicherheitsorchestrierung
- September 2026: Wipro Limited und CrowdStrike starteten das CISO Command Center und integrierten Endpunktsicherheit, Cloud-Sicherheit, Expositionsmanagement und KI-Sicherheit durch CrowdStrikeS Falcon-Plattform sowie Wipros CyberTransform- und CyberShield-Lösungen. Wipro trat gleichzeitig Project QuiltWorks bei und verstärkte den Wandel von werkzeuggetriebenen zu risikogeführten Sicherheitsbetriebsmodellen für Unternehmen im Beratungsmaßstab.
- September 2026: Palo Alto Networks gab die Übernahme von Console bekannt, einer KI-nativen Plattform, die agentische Sicherheitsfähigkeiten ermöglicht. Console wird die agentische Funktionalität in Cortex vertiefen und natürlichsprachgesteuerte Alarmuntersuchung, Priorisierung und Behebung mit Maschinengeschwindigkeit ermöglichen – der formale Übergang des Unternehmens hin zu einer Software-als-Agent-Sicherheitsarchitektur.
- August 2026: CrowdStrike startete Falcon IQ auf der Fal.Con 2026 und kommerzialisierte Project QuiltWorks zu einer kommerziell einsetzbaren agentischen Sicherheitsplattform. Falcon IQ verwendet mehr als 50 KI-Agenten, die von NVIDIA Nemotron-Modellen angetrieben werden, um Bewertung, Schwachstellenpriorisierung und Behebung im gesamten CrowdStrike-Partnerökosystem zu automatisieren. Der Start erweiterte Project QuiltWorks gleichzeitig um Telemetrie aus 12 zusätzlichen Datenquellen, darunter Zscaler, Inc. und Rubrik.
- Juni 2026: CrowdStrike erweiterte Falcon Cloud Security um Cloud Risks, eine Funktion, die mehrere Cloud-Expositionen zu potenziellen Angriffspfaden korreliert, auf Azure und Google Cloud. Cloud Infrastructure Entitlement Management-Fähigkeiten wurden gleichzeitig auf Azure ausgeweitet.
- März 2026: Wiz, Inc. startete die KI-Anwendungsschutzplattform und kombinierte Transparenz, schichtübergreifende Risikoanalyse und Laufzeitschutz für KI-native Anwendungen über Code, Cloud, Modelle, Agenten und Daten hinweg. Die Plattform führte 3 spezialisierte Orchestrierungsagenten ein – Rot, Grün und Blau –, die innerhalb eines gemeinsamen Sicherheitsgraphen für Angreifersimulation, Behebung, Eigentumsbestimmung und Bedrohungsuntersuchung operieren.
Berichtsumfang des globalen Marktes für Multi-Cloud-Sicherheitsorchestrierung
Der Markt für Multi-Cloud-Sicherheitsorchestrierung umfasst Plattformen, die einheitliches Sicherheitsrichtlinienmanagement, Governance und operative Transparenz über mehrere Cloud-Anbieter (AWS, Azure, GCP und andere) von einer zentralisierten Steuerungsebene aus bieten. Dieser Markt adressiert die Komplexität der Aufrechterhaltung einer konsistenten Sicherheitslage, Compliance und Bedrohungsreaktion über heterogene Cloud-Umgebungen hinweg, indem er Identitätsmanagement föderiert, Protokolle und Telemetrie aggregiert, einheitliche Sicherheitsrichtlinien durchsetzt und koordinierte Vorfallsreaktion über Clouds hinweg automatisiert. Lösungen ermöglichen es Organisationen, zentralisierte Überwachung, konsistente rollenbasierte Zugriffskontrolle und Zugriffskontrollen, einheitliche Verschlüsselung und Schlüsselverwaltung sowie Cloud-übergreifende Sicherheitsautomatisierung zu implementieren, während Cloud-native Integrationen mit anbieterspezifischen Diensten wie AWS Security Groups, Azure NSGs und Google Cloud Firewall Rules aufrechterhalten werden.
Der Bericht zum Markt für Multi-Cloud-Sicherheitsorchestrierung ist segmentiert nach Angebot (Software und Dienstleistungen [Professionelle Dienstleistungen und Managed Security Services]), Orchestrierungsfunktion (Orchestrierung von Sicherheitsrichtlinien und -kontrollen, Orchestrierung des Sicherheitsbetriebs, Orchestrierung von Sicherheitslage und Compliance, Orchestrierung von Identitäts- und Zugriffssicherheit, Orchestrierung von Workload- und Anwendungssicherheit, Orchestrierung von Bedrohungserkennung und -reaktion sowie weitere Orchestrierungsfunktionen), Unternehmensgröße (Großunternehmen und kleine und mittelständische Unternehmen), Endnutzerbranche (Regierung und öffentliche Verwaltung, Industrielle Fertigung, Einzelhandel und E-Commerce, Transport und Logistik, Energie und Versorgungsunternehmen, IT und Telekommunikation, Medien und Unterhaltung, Bildungs- und Forschungseinrichtungen, Gesundheits- und Biowissenschaften, Banken, Finanzdienstleistungen und Versicherungen (BFSI) sowie weitere Endnutzerbranchen) sowie Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Software | |
| Dienstleistungen | Professionelle Dienstleistungen |
| Managed Security Services |
| Orchestrierung von Sicherheitsrichtlinien und -kontrollen |
| Orchestrierung des Sicherheitsbetriebs |
| Orchestrierung von Sicherheitslage und Compliance |
| Orchestrierung von Identitäts- und Zugriffssicherheit |
| Orchestrierung von Workload- und Anwendungssicherheit |
| Orchestrierung von Bedrohungserkennung und -reaktion |
| Weitere Orchestrierungsfunktionen |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| Regierung und öffentliche Verwaltung |
| Industrielle Fertigung |
| Einzelhandel und E-Commerce |
| Transport und Logistik |
| Energie und Versorgungsunternehmen |
| IT und Telekommunikation |
| Medien und Unterhaltung |
| Bildungs- und Forschungseinrichtungen |
| Gesundheits- und Biowissenschaften |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Weitere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Spanien | |
| Übriges Europa | |
| Asien-Pazifik | China |
| Japan | |
| Indien | |
| Südkorea | |
| Australien | |
| Singapur | |
| Übriges Asien-Pazifik | |
| Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | |
| Türkei | |
| Israel | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Ägypten | |
| Übriges Afrika |
| Nach Angebot | Software | |
| Dienstleistungen | Professionelle Dienstleistungen | |
| Managed Security Services | ||
| Nach Orchestrierungsfunktion | Orchestrierung von Sicherheitsrichtlinien und -kontrollen | |
| Orchestrierung des Sicherheitsbetriebs | ||
| Orchestrierung von Sicherheitslage und Compliance | ||
| Orchestrierung von Identitäts- und Zugriffssicherheit | ||
| Orchestrierung von Workload- und Anwendungssicherheit | ||
| Orchestrierung von Bedrohungserkennung und -reaktion | ||
| Weitere Orchestrierungsfunktionen | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittelständische Unternehmen | ||
| Nach Endnutzerbranche | Regierung und öffentliche Verwaltung | |
| Industrielle Fertigung | ||
| Einzelhandel und E-Commerce | ||
| Transport und Logistik | ||
| Energie und Versorgungsunternehmen | ||
| IT und Telekommunikation | ||
| Medien und Unterhaltung | ||
| Bildungs- und Forschungseinrichtungen | ||
| Gesundheits- und Biowissenschaften | ||
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) | ||
| Weitere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Singapur | ||
| Übriges Asien-Pazifik | ||
| Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | ||
| Türkei | ||
| Israel | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Multi-Cloud-Sicherheitsorchestrierung?
Die Marktgröße für Multi-Cloud-Sicherheitsorchestrierung wird für 2025 auf 2,19 Milliarden USD, für 2026 auf 2,62 Milliarden USD prognostiziert und soll bis 2031 7,12 Milliarden USD erreichen, mit einer CAGR von 22,13 % von 2026 bis 2031.
Was treibt die Nachfrage nach Multi-Cloud-Sicherheitsorchestrierung an?
Multi-Cloud-Komplexität, Cloud-native Bedrohungen, kontinuierliche Compliance-Anforderungen und begrenztes Sicherheitspersonal unterstützen die Einführung.
Welches Angebot führt die Ausgaben für Cloud-Sicherheitsorchestrierung an?
Software führte im Jahr 2025 mit einem Anteil von 66,83 %, während Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 24,91 % wachsen werden.
Welche Endnutzergruppe hat die größte Nachfrage?
BFSI führte im Jahr 2025 mit einem Anteil von 24,76 %, da Finanzinstitute umfangreichen Überwachungs- und Reaktionsverpflichtungen unterliegen.
Welche Region wächst am schnellsten?
Asien-Pazifik wird voraussichtlich von 2026 bis 2031 mit einer CAGR von 28,67 % wachsen.
Wie beeinflussen KI-Agenten die Sicherheitsorchestrierung?
Anbieter setzen KI-Agenten ein, um Alarmbewertung, Untersuchung, Priorisierung und Behebung in genehmigten Workflows zu unterstützen.