
Taille et part du marché de l'orchestration de la sécurité multi-cloud
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
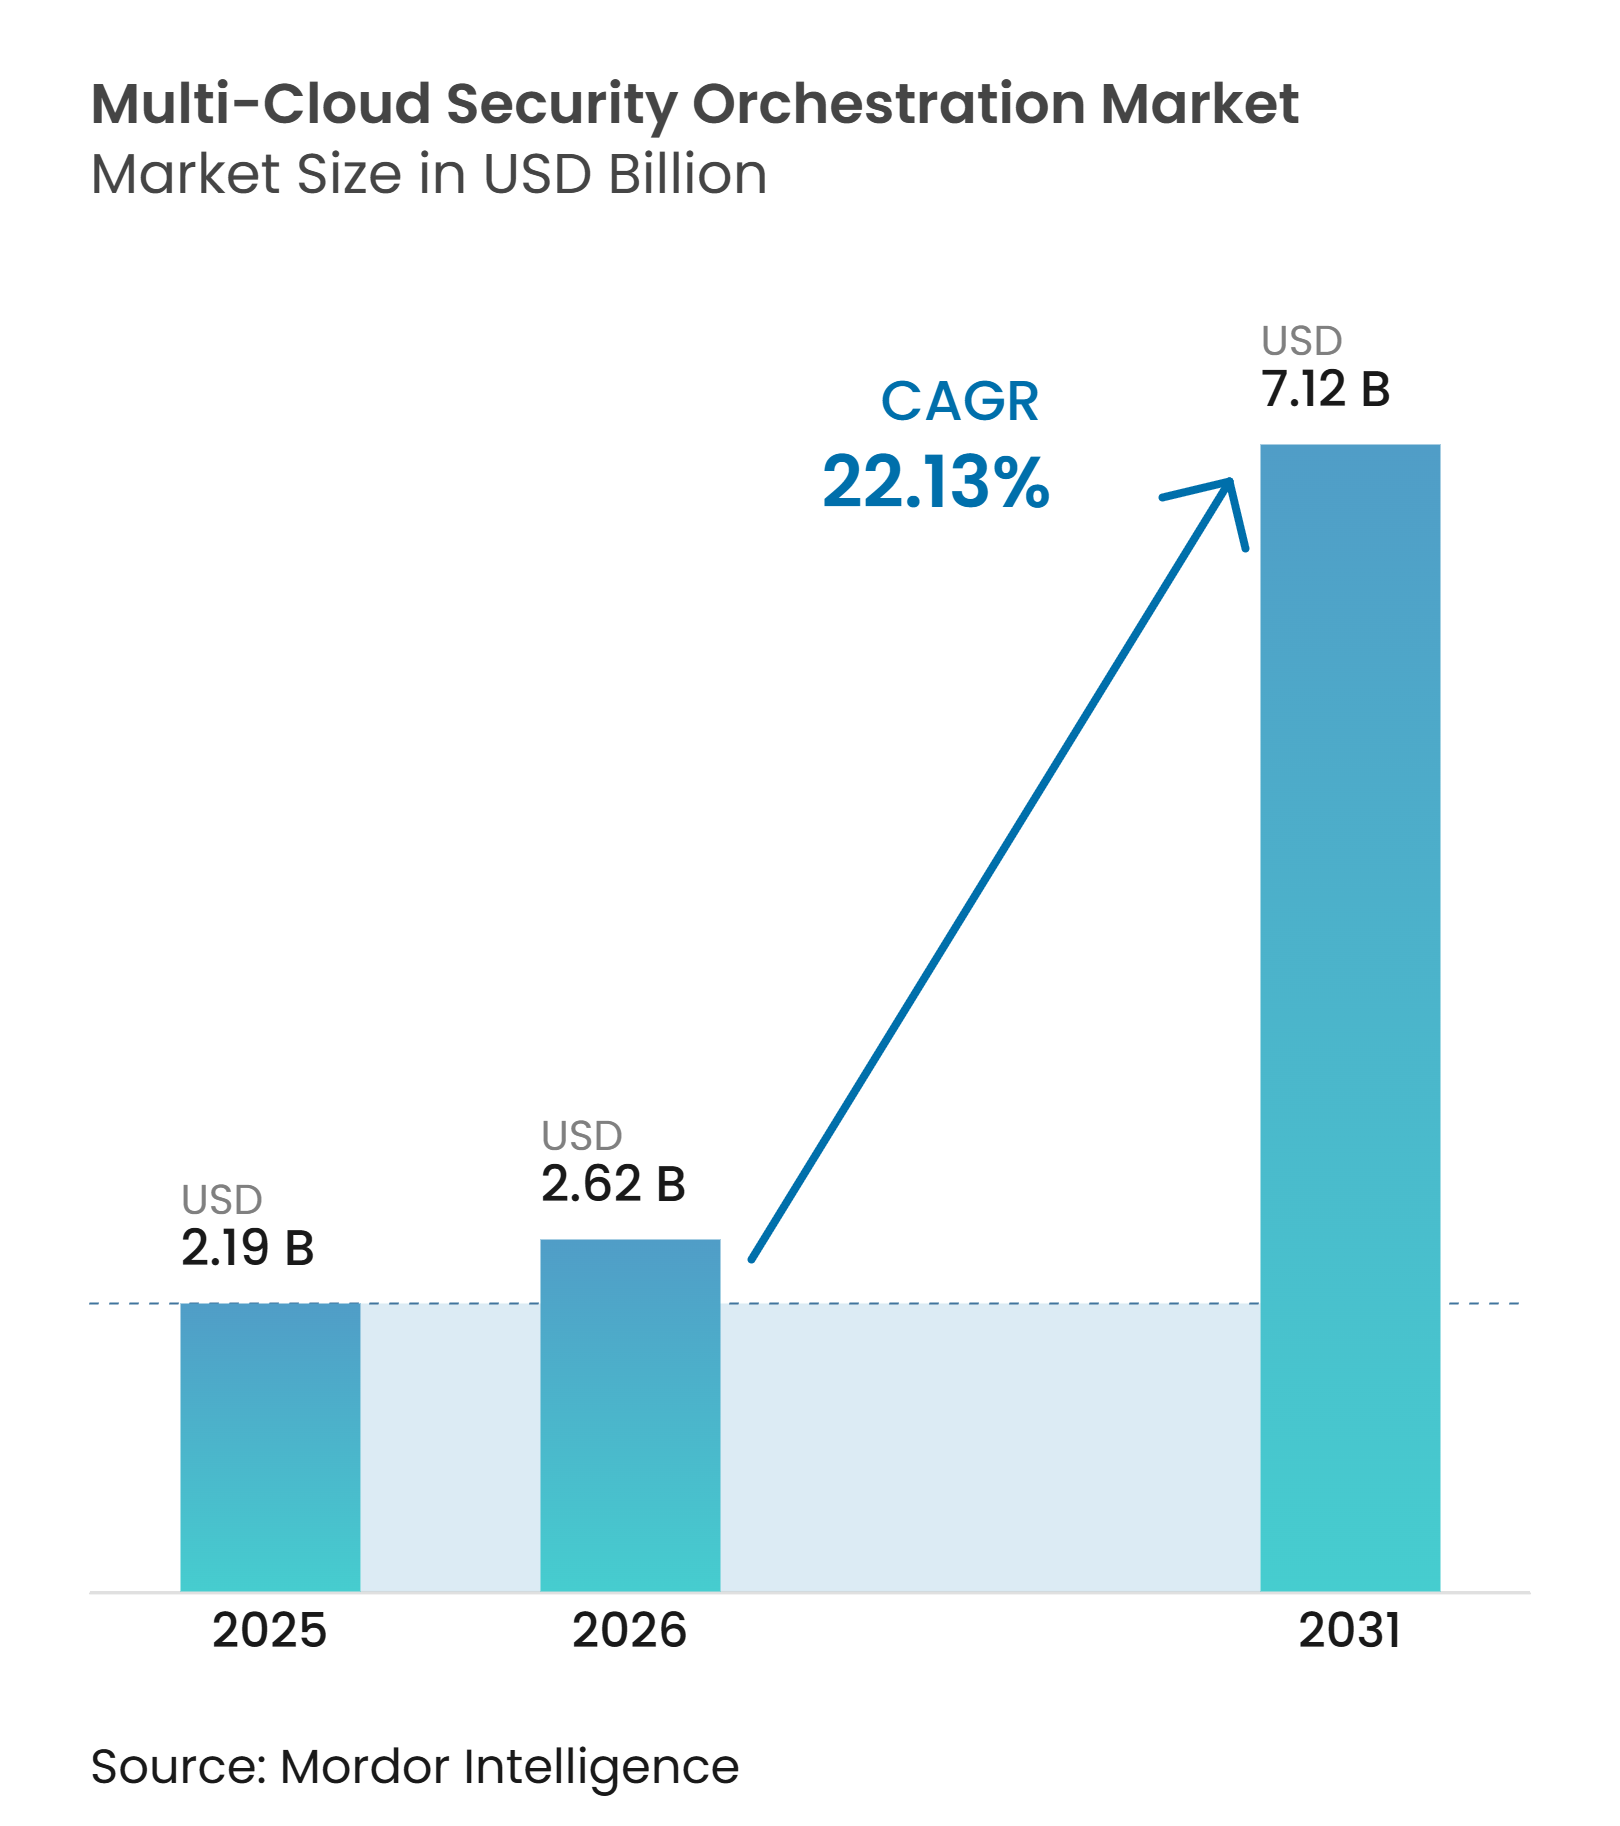
| Taille du Marché (2026) | 2.62 Milliards de dollars |
| Taille du Marché (2031) | 7.12 Milliards de dollars |
| Taux de croissance (2026 - 2031) | 22.13 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de l'orchestration de la sécurité multi-cloud par Mordor Intelligence
La taille du marché de l'orchestration de la sécurité multi-cloud est projetée à 2,19 milliards USD en 2025, 2,62 milliards USD en 2026, et devrait atteindre 7,12 milliards USD d'ici 2031, avec un CAGR de 22,13 % de 2026 à 2031. Les entreprises traitent la sécurité multi-cloud comme une priorité de dépenses, car les charges de travail réparties sur plusieurs fournisseurs de cloud créent des expositions que les outils isolés ne peuvent pas surveiller de manière cohérente. Chaque nouveau service cloud ajoute un point d'exposition et un flux supplémentaire de données de sécurité, ce qui accroît la valeur des systèmes capables d'organiser les informations et de déclencher des réponses rapidement. Les agents d'intelligence artificielle transforment le rôle de l'orchestration en prenant en charge le triage, l'investigation et la remédiation dans le cadre de flux de travail approuvés. La concurrence s'oriente vers une couverture de données plus large, des capacités d'intelligence artificielle et une profondeur d'intégration accrue, tandis que les défis de mise en œuvre continuent de favoriser les fournisseurs établis et les canaux de services gérés.
Principaux enseignements du rapport
- Par offre, les logiciels détenaient 66,83 % du marché de l'orchestration de la sécurité multi-cloud en 2025, tandis que les services devraient se développer à un CAGR de 24,91 % jusqu'en 2031.
- Par fonction d'orchestration, l'orchestration de la posture de sécurité et de la conformité représentait 26,19 % en 2025, tandis que l'orchestration des opérations de sécurité devrait croître à un CAGR de 24,11 % jusqu'en 2031.
- Par taille d'organisation, les grandes entreprises détenaient 72,83 % en 2025, tandis que les petites et moyennes entreprises devraient progresser à un CAGR de 26,49 % jusqu'en 2031.
- Par secteur d'utilisation finale, la BFSI représentait 24,76 % du marché de l'orchestration de la sécurité multi-cloud en 2025, tandis que le secteur de la santé et des sciences de la vie devrait se développer à un CAGR de 23,94 % jusqu'en 2031.
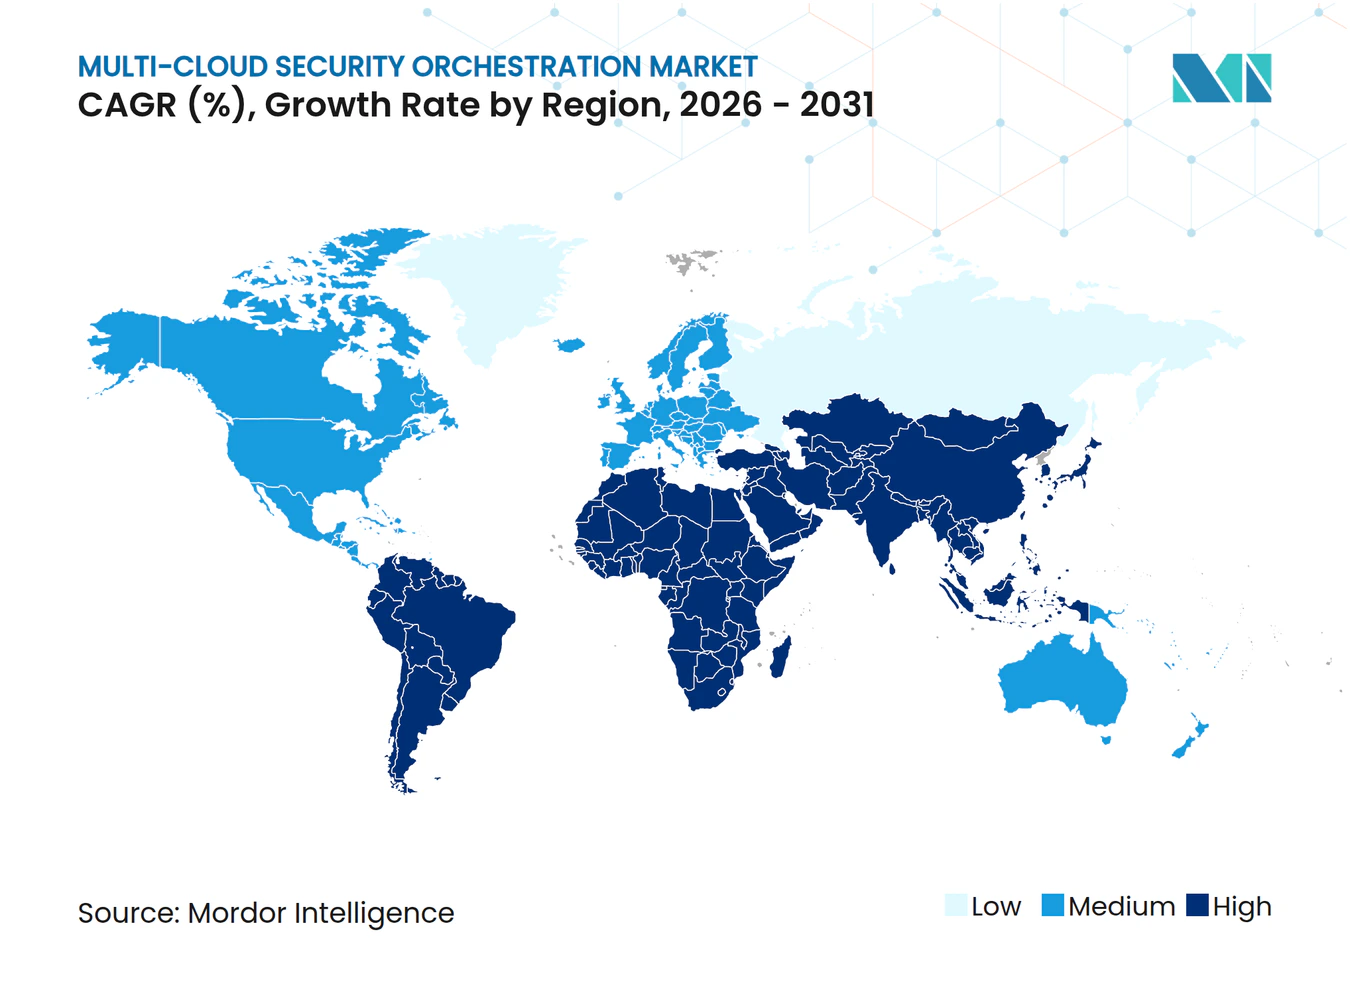
- Par géographie, l'Amérique du Nord détenait 36,28 % du marché de l'orchestration de la sécurité multi-cloud en 2025, tandis que l'Asie-Pacifique devrait croître à un CAGR de 28,67 % jusqu'en 2031.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de Mordor Intelligence, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL DE L'IMPACT |
|---|---|---|---|
| Complexité croissante du multi-cloud et prolifération des outils de sécurité | +4.8% | Mondial, avec une intensité maximale en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Volume croissant de menaces natives du cloud et exposition aux chemins d'attaque | +4.2% | Mondial, amplifié en Asie-Pacifique et en Amérique du Nord | Court terme (≤ 2 ans) |
| Exigences réglementaires en matière de réponse continue et auditable | +3.6% | Europe, Amérique du Nord et Asie-Pacifique | Moyen terme (2-4 ans) |
| Pénurie de talents en cybersécurité et réduction de la fatigue liée aux alertes | +3.1% | Mondial | Court terme (≤ 2 ans) |
| Besoin croissant de visibilité unifiée inter-cloud et de corrélation des risques | +2.4% | Mondial, notamment les entreprises d'Amérique du Nord et d'Asie-Pacifique | Moyen terme (2-4 ans) |
| Dérive des politiques entre les environnements d'infrastructure en tant que code et les environnements d'exécution | +1.8% | Mondial, avec des gains précoces en Amérique du Nord, au Royaume-Uni et à Singapour | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Complexité croissante du multi-cloud et prolifération des outils de sécurité
Les organisations utilisant plusieurs fournisseurs de cloud doivent gérer différentes interfaces d'application, formats de journalisation et systèmes d'identité. Cela rend difficile pour les équipes de sécurité la comparaison des événements entre Amazon Web Services, Microsoft Azure et Google Cloud. Le marché de l'orchestration de la sécurité multi-cloud bénéficie de la demande des acheteurs qui ont besoin d'un processus unique pour collecter, organiser et répondre à ces données. La prolifération des outils rend également la consolidation des plateformes plus attrayante, car des produits distincts maintiennent souvent des formats d'alerte et des processus opérationnels différents. Les fournisseurs disposant d'intégrations prédéfinies étendues peuvent réduire le travail de déploiement et consolider leur position dans les comptes d'entreprise. L'enquête SANS SOC 2025 a révélé que 42 % des centres d'opérations de sécurité ingéraient des données dans des systèmes SIEM sans plan pour les récupérer ou les gérer, montrant que les problèmes de gestion des données commencent souvent avant l'étape de réponse.[1]
Volume croissant de menaces natives du cloud et exposition aux chemins d'attaque
Les environnements cloud introduisent des défis de sécurité différents de ceux des incidents traditionnels liés aux points de terminaison et aux réseaux. Des stockages mal configurés, des autorisations excessives et des évasions de conteneurs peuvent se combiner entre les systèmes, rendant les alertes isolées difficiles à interpréter. Cela soutient la demande sur le marché de l'orchestration de la sécurité multi-cloud pour des systèmes qui relient les paramètres d'infrastructure, les autorisations d'identité, le comportement des applications et l'activité d'exécution. Wiz a introduit sa plateforme de protection des applications d'intelligence artificielle en mars 2026 pour connecter le code, les ressources cloud, les modèles, les agents, les données et la protection d'exécution dans son graphe de sécurité.[2] Le produit reflète l'intérêt des acheteurs pour l'identification des chemins d'attaque connectés plutôt que l'examen individuel de chaque mauvaise configuration. À mesure que les attaques automatisées s'accélèrent, les organisations ont davantage de raisons d'utiliser des flux de travail qui aident les analystes à investiguer et à prioriser les risques dans leur environnement cloud.
Exigences réglementaires en matière de réponse continue et auditable
Les exigences réglementaires accroissent le besoin d'enregistrements de sécurité complets, opportuns et faciles à examiner. La loi sur la résilience opérationnelle numérique est entrée en vigueur le 17 janvier 2025 et exige des entités financières concernées qu'elles maintiennent des dispositifs documentés de gestion des risques liés aux technologies de l'information et de la communication. Elle établit également des obligations de déclaration pour les incidents majeurs liés aux technologies de l'information et de la communication, rendant la collecte manuelle de preuves moins pratique pour les grands environnements cloud. Le NIST a publié le Cadre de cybersécurité 2.0 en février 2024, ajoutant la fonction Gouverner pour aider les organisations à intégrer la cybersécurité dans la gestion des risques organisationnels plus larges. Ces cadres soutiennent les dépenses sur des plateformes qui maintiennent des preuves et des enregistrements de réponse dans plusieurs environnements cloud. Les services financiers, la santé et d'autres acheteurs réglementés peuvent donc privilégier la surveillance continue aux évaluations périodiques lors de la sélection d'une solution sur le marché de l'orchestration de la sécurité multi-cloud.
Pénurie de talents en cybersécurité et réduction de la fatigue liée aux alertes
Les équipes de sécurité doivent gérer un nombre croissant d'alertes tout en trouvant et en fidélisant des analystes expérimentés. Le travail de triage répétitif peut réduire le temps disponible pour les investigations à risque plus élevé et les décisions spécifiques à l'environnement. Cela crée une demande pour des outils d'orchestration qui classifient les alertes courantes et n'envoient aux équipes humaines que les problèmes validés. Le marché de l'orchestration de la sécurité multi-cloud bénéficie également du fait que les fournisseurs de services de sécurité gérés peuvent exploiter des plateformes complexes pour des clients aux capacités internes limitées. Les flux de travail automatisés peuvent préserver un traitement cohérent des cas connus lorsque les membres du personnel changent de rôle ou quittent l'organisation. Les acheteurs sont susceptibles de valoriser les réductions pratiques de la charge de travail répétitive aux côtés des mesures conventionnelles telles que le temps de réponse et le coût par incident.
Analyse de l'impact des freins*
| FREIN | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL DE L'IMPACT |
|---|---|---|---|
| Standardisation limitée des contrôles de sécurité cloud | -3.2% | Mondial, plus aigu en Asie-Pacifique et en Amérique du Sud | Moyen terme (2-4 ans) |
| Contraintes de confidentialité des données et de souveraineté sur la télémétrie de sécurité centralisée | -2.7% | Europe, Chine, Inde et Moyen-Orient | Long terme (≥ 4 ans) |
| Complexité de l'intégration des outils de sécurité existants | -2.1% | Mondial, plus élevé parmi les grandes entreprises et les organisations gouvernementales | Court terme (≤ 2 ans) |
| Fragmentation des interfaces de programmation d'application cloud et évolution rapide des services cloud | -1.6% | Mondial | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Standardisation limitée des contrôles de sécurité cloud
Les principaux fournisseurs de cloud utilisent leurs propres contrôles de sécurité, formats d'événements, langages de politique et interfaces d'application. Un contrôle mappé pour un fournisseur peut nécessiter une configuration et des tests distincts pour un autre. Cela ajoute du travail pour les fournisseurs et les clients qui souhaitent appliquer des contrôles communs dans un environnement multi-cloud. L'absence d'un cadre universel pour les contrôles de sécurité cloud peut prolonger les déploiements et augmenter les exigences de maintenance continue. Cela peut également amener les acheteurs à dépendre de connecteurs propriétaires, même lorsqu'ils souhaitent une portabilité entre les fournisseurs. Ces limitations peuvent ralentir le marché de l'orchestration de la sécurité multi-cloud là où les organisations disposent d'environnements complexes et de ressources de mise en œuvre limitées.
Contraintes de confidentialité des données et de souveraineté sur la télémétrie de sécurité centralisée
L'orchestration centralisée repose souvent sur la collecte de journaux, de flux d'événements et de données d'identité dans un environnement de données partagé. Les exigences de résidence des données peuvent restreindre l'endroit où ces informations sont traitées et stockées. Le Règlement général sur la protection des données s'applique aux données personnelles dans les journaux de sécurité, tandis que la Chine applique des exigences locales aux données générées sur son territoire. La loi indienne sur la protection des données personnelles numériques et les exigences de cloud souverain dans les pays du Conseil de coopération du Golfe créent des considérations de planification connexes. Ces règles peuvent nécessiter des conceptions hybrides qui conservent les informations brutes localement et n'envoient que des signaux autorisés ou agrégés à un plan de contrôle plus large. Le travail supplémentaire de conception, de gouvernance et de déploiement peut ralentir l'adoption sur le marché de l'orchestration de la sécurité multi-cloud, même lorsque les acheteurs reconnaissent ses avantages en matière de sécurité.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre :
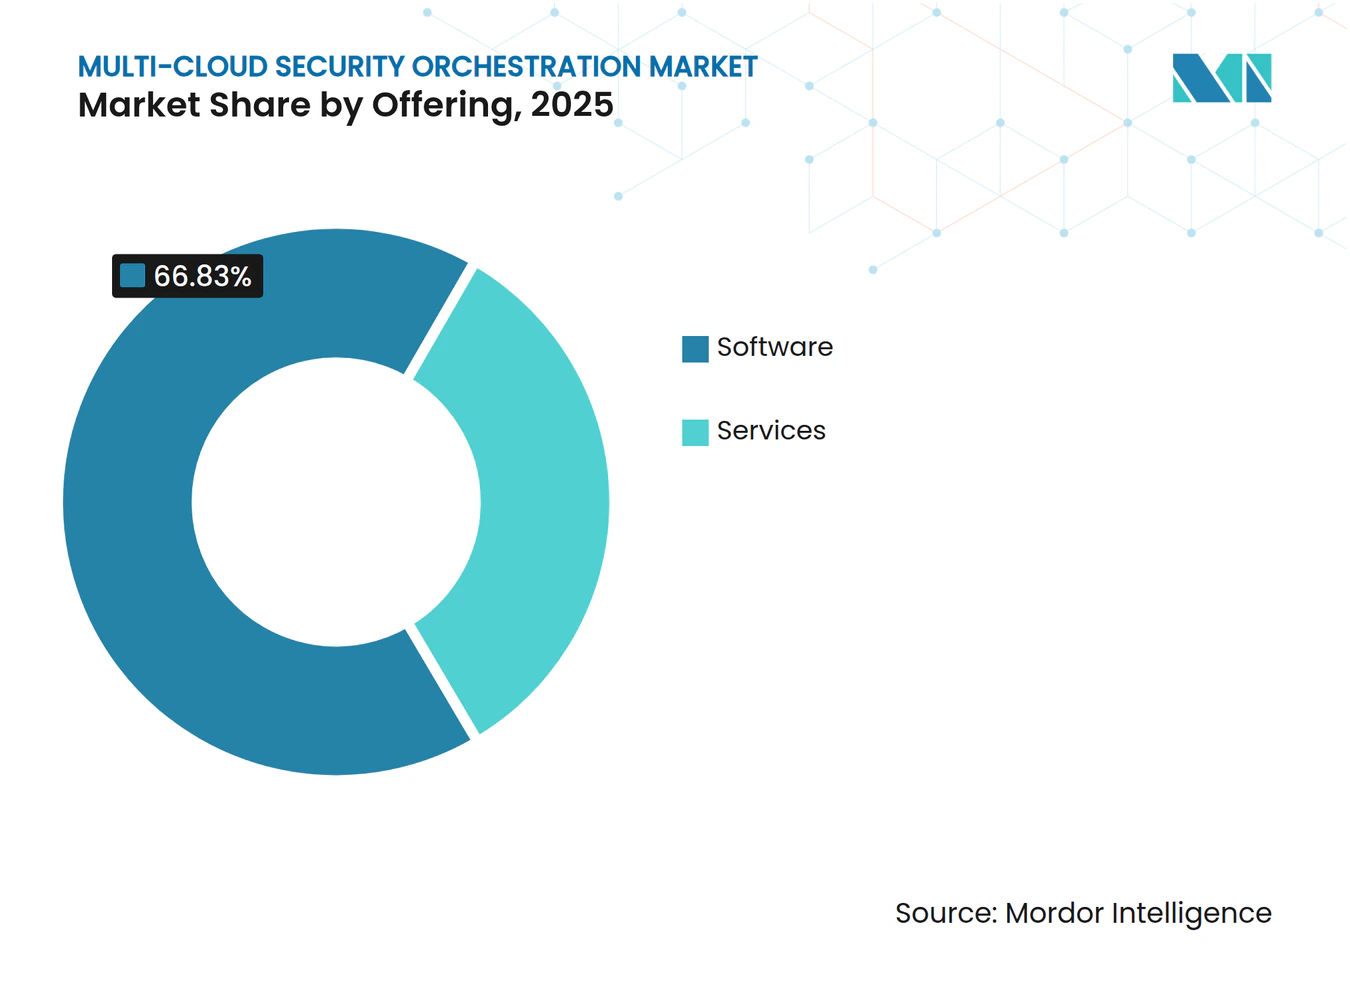
les plateformes mènent l'adoption, les services soutiennent le déploiementLes logiciels détenaient 66,83 % de la part du marché de l'orchestration de la sécurité multi-cloud en 2025. Les entreprises privilégient souvent les licences consolidées, car la corrélation inter-domaines fonctionne mieux lorsque l'application des politiques, la gestion de la posture et l'automatisation des réponses utilisent un modèle de données partagé. Un plan de contrôle commun peut aider les équipes de sécurité à connecter des informations qui resteraient autrement dans des produits logiciels distincts. CrowdStrike a annoncé en août 2026 que Falcon était disponible sur Google Cloud, permettant aux clients de conserver une gestion unifiée de la plateforme tout en répondant aux besoins de localisation des données. Ce type de couverture de plateforme soutient la demande de logiciels à mesure que les organisations réduisent le nombre de fournisseurs de sécurité. Les fournisseurs de logiciels doivent encore démontrer que leurs intégrations fonctionnent avec les outils que les clients utilisent déjà.
Les services devraient croître à un CAGR de 24,91 % de 2026 à 2031. Le marché des services d'orchestration de la sécurité multi-cloud se développe parce que de nombreux clients ont besoin d'aide pour configurer les connecteurs, créer des flux de travail et exploiter de nouveaux processus de réponse. Ce besoin est particulièrement pertinent pour les organisations du marché intermédiaire, les acheteurs du secteur public et les utilisateurs réglementés dans les environnements cloud en développement. Les fournisseurs de services de sécurité gérés peuvent associer la technologie d'orchestration à un support de surveillance et de réponse, réduisant ainsi la charge technique pour le client final. Les services professionnels restent également importants pour la mise en œuvre, la conception de programmes de sécurité et la personnalisation des flux de travail d'orchestration. Ces canaux peuvent étendre l'adoption aux organisations qui ne peuvent pas maintenir des équipes internes spécialisées.


Par fonction d'orchestration :
les dépenses de conformité mènent, les opérations de sécurité croissent plus viteL'orchestration de la posture de sécurité et de la conformité détenait 26,19 % de la part du marché de l'orchestration de la sécurité multi-cloud en 2025. La collecte continue de preuves est devenue plus importante à mesure que les organisations réglementées doivent démontrer que leurs paramètres et contrôles cloud restent efficaces. La loi sur la résilience opérationnelle numérique exige des entités financières concernées qu'elles maintiennent un cadre de gestion des risques liés aux technologies de l'information et de la communication documenté et testé. Cela rend l'analyse automatisée et la collecte de preuves importantes pour les environnements technologiques des services financiers. Les outils de posture de sécurité aident également les équipes à identifier les changements de configuration avant qu'ils ne deviennent des problèmes d'audit ou opérationnels. La fonction reste importante car le travail de conformité est récurrent plutôt que limité à un examen ponctuel.
L'orchestration des opérations de sécurité devrait croître à un CAGR de 24,11 % de 2026 à 2031. Les flux de travail d'investigation assistés par l'intelligence artificielle suscitent un intérêt croissant pour les systèmes capables de trier les alertes, de rassembler le contexte et d'acheminer les actions via des processus approuvés. L'orchestration de la sécurité des identités et des accès gagne également en importance, car les programmes de confiance zéro nécessitent des vérifications plus fréquentes des identités humaines et machines. L'orchestration de la sécurité des charges de travail et des applications est affectée par les applications conteneurisées et les clusters Kubernetes qui créent des charges de travail éphémères. L'orchestration des politiques et contrôles de sécurité converge de plus en plus avec les fonctions de détection et de réponse aux menaces, à mesure que les fournisseurs intègrent la logique de détection dans les flux de travail de réponse. Ces changements encouragent les acheteurs à évaluer les fonctions comme des parties interconnectées d'un modèle opérationnel unique plutôt que comme des achats de sécurité distincts.
Par taille d'organisation :
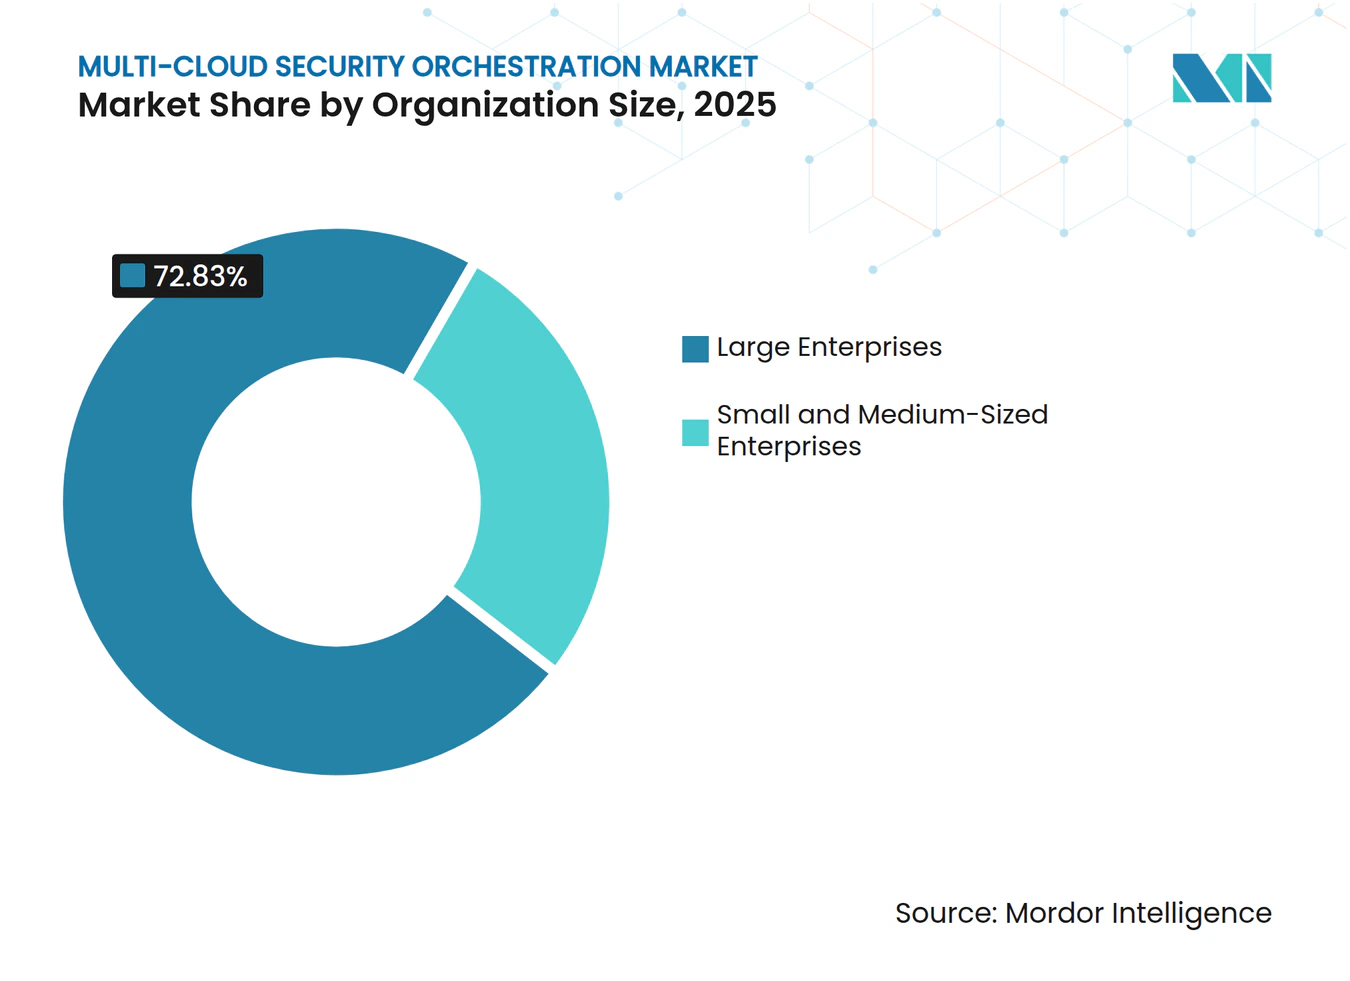
les grandes entreprises mènent, les PME se développent via les services gérésLes grandes entreprises détenaient 72,83 % du marché de l'orchestration de la sécurité multi-cloud en 2025. Leur part reflète des piles de sécurité multi-fournisseurs, des centres d'opérations de sécurité dédiés et des exigences de conformité dans les environnements cloud, sur site et d'identité. Ces organisations disposent généralement d'une télémétrie suffisante et d'une maturité des processus internes pour rendre les programmes d'orchestration plus larges pratiques. CrowdStrike a introduit Charlotte AI AgentWorks en septembre 2025 comme une capacité sans code pour construire, tester et orchestrer des agents de sécurité de confiance.[3] Cette version illustre le rythme de développement de produits visant les grandes entreprises disposant de couches de données de sécurité établies. Les grands acheteurs restent également attractifs car ils peuvent consolider plusieurs fonctions de sécurité sous un groupe plus restreint de fournisseurs.
Les petites et moyennes entreprises devraient croître à un CAGR de 26,49 % de 2026 à 2031. De nombreuses organisations plus petites s'appuient désormais sur des applications cloud pour leurs processus métier essentiels, mais manquent de contrôles dédiés au-delà de ceux inclus dans les abonnements logiciels. Cet écart offre aux fournisseurs de services de sécurité gérés un moyen de fournir l'orchestration sans que chaque client ait à construire une capacité complète d'opérations de sécurité interne. La tarification par abonnement et l'intégration basée sur les interfaces de programmation d'application peuvent rendre l'adoption plus gérable pour les équipes informatiques plus petites. Le secteur de l'orchestration de la sécurité cloud étend donc sa portée via des modèles de service ainsi que par des ventes directes de logiciels. Les fournisseurs qui simplifient la configuration et l'exploitation continue seront mieux positionnés pour servir ce groupe de clients.

Par secteur d'utilisation finale :
la BFSI mène la demande, la santé croît rapidementLa BFSI détenait 24,76 % du marché de l'orchestration de la sécurité multi-cloud en 2025. Les institutions financières font face à un ensemble dense d'obligations de conformité, notamment la loi sur la résilience opérationnelle numérique, la norme de sécurité des données de l'industrie des cartes de paiement et le programme de sécurité des clients SWIFT. Ces exigences rendent la surveillance continue et la réponse documentée particulièrement importantes aux volumes de transactions traités par les institutions financières. La loi sur la résilience opérationnelle numérique exige également des entités concernées qu'elles identifient, classifient et signalent les incidents majeurs liés aux technologies de l'information et de la communication dans des conditions définies. Un environnement de contrôle coordonné peut aider ces organisations à gérer les preuves de sécurité dans plusieurs services cloud. Cela confère à la BFSI un rôle stable sur le marché de l'orchestration de la sécurité cloud.
Le secteur de la santé et des sciences de la vie devrait croître à un CAGR de 23,94 % de 2026 à 2031. Le Département américain de la santé et des services sociaux a publié une mise à jour proposée de la règle de sécurité HIPAA le 6 janvier 2025.[4] La proposition rendrait le chiffrement, l'authentification multifacteur et la segmentation du réseau obligatoires en tant que mesures de protection techniques plutôt qu'adressables. Le gouvernement et l'administration publique, les technologies de l'information et les télécommunications, ainsi que l'énergie et les services publics sont également des utilisateurs importants, car les programmes nationaux de cybersécurité font de plus en plus appel à l'automatisation continue de la conformité. La fabrication, le commerce de détail et le commerce électronique gagnent en pertinence à mesure que les technologies opérationnelles et les chaînes d'approvisionnement gérées dans le cloud deviennent plus connectées. Le transport et la logistique, les médias et le divertissement, ainsi que l'éducation et la recherche restent des groupes d'utilisateurs plus petits, dans lesquels l'adoption peut suivre une violation ou une exigence d'audit.
Analyse géographique
Marché de l'orchestration de la sécurité multi-cloud en Amérique du Nord
L'Amérique du Nord détenait 36,28 % du marché de l'orchestration de la sécurité multi-cloud en 2025. Les États-Unis représentaient une grande partie de cette demande en raison de leur importante base d'entreprises natives du cloud et de nombreux grands fournisseurs de plateformes. Les exigences fédérales en matière de sécurité, les obligations de divulgation cybernétique de la Securities and Exchange Commission et le cadre de cybersécurité NIST 2.0 soutiennent la demande de processus de réponse auditables. Le Canada et le Mexique soutiennent la croissance régionale grâce à l'adoption du cloud dans les services financiers et l'énergie. En septembre 2026, Palo Alto Networks a annoncé l'acquisition de Console afin d'ajouter des capacités agentiques à Cortex, illustrant le rythme de l'activité produit régionale.
Marché de l'orchestration de la sécurité multi-cloud en Europe et en Amérique du Sud
L'Europe était la deuxième zone géographique en importance en 2025. DORA et NIS2 ont accru la demande de plateformes capables de cartographier les contrôles à travers des obligations réglementaires connexes mais distinctes. NIS2 a élargi les exigences en matière de cybersécurité pour les entités essentielles au sein de l'Union européenne.[5] Les premiers cycles obligatoires de tests de pénétration fondés sur les menaces dans le cadre de DORA ont débuté en 2026, renforçant le besoin de registres complets des activités de réponse. Les exigences de souveraineté cloud en France et en Allemagne favorisent les architectures hybrides, tandis que le secteur des technologies financières au Brésil et les besoins en matière de protection des données soutiennent la demande en Amérique du Sud.
Marché de l'orchestration de la sécurité multi-cloud en Asie-Pacifique et au Moyen-Orient et Afrique
L'Asie-Pacifique devrait croître à un CAGR de 28,67 % de 2026 à 2031. Le Japon accroît l'utilisation de l'IA et de l'apprentissage automatique dans les flux de travail de sécurité, tandis que le cadre de protection des données de l'Inde et l'expansion de l'activité dans les technologies financières soutiennent les achats en matière de sécurité cloud. Les exigences de localisation des données en Chine créent un environnement domestique distinct principalement desservi par des fournisseurs locaux. Le Moyen-Orient et l'Afrique se développent grâce à la demande dans le secteur public, les services financiers, les administrations publiques et les services gérés.
Paysage concurrentiel
Concentration du Marché
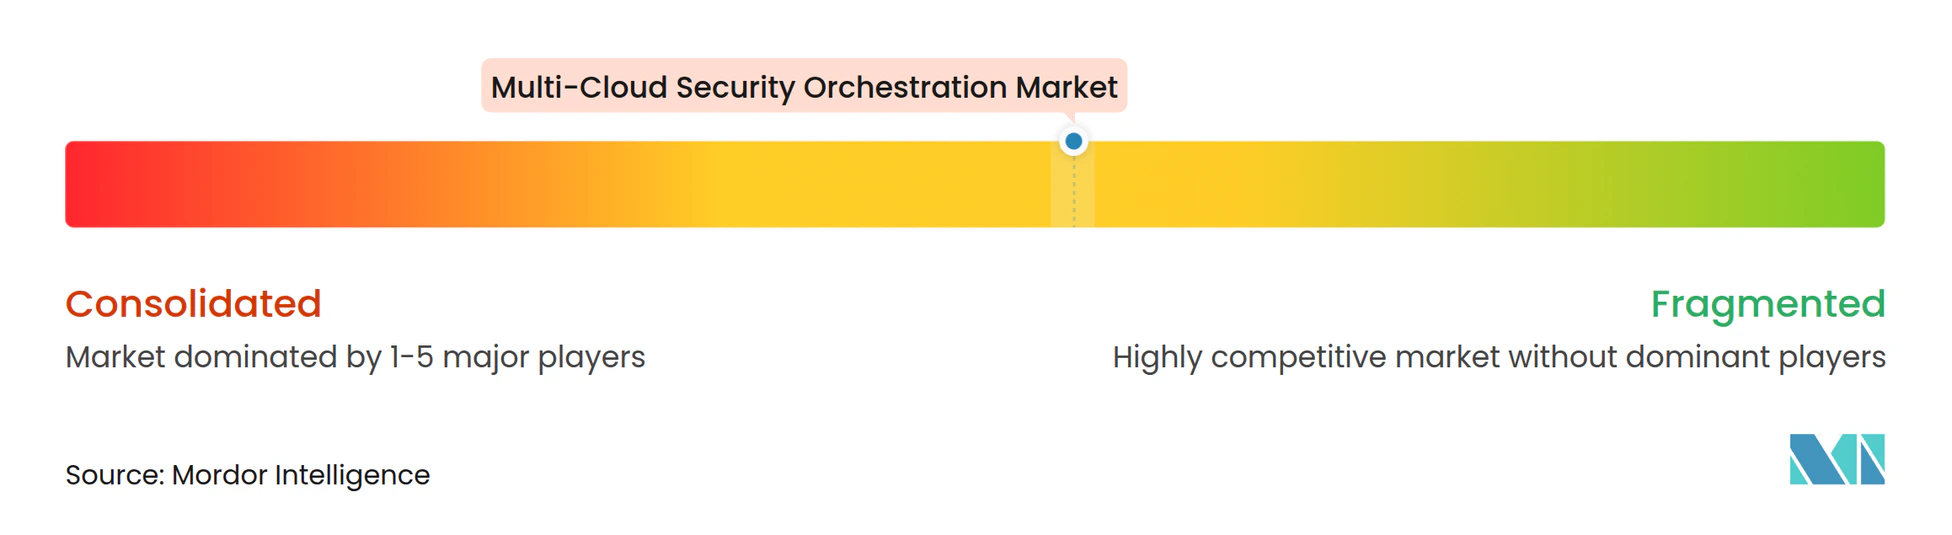
Le marché de l'orchestration de la sécurité multi-cloud est modérément concentré parmi les grands fournisseurs de plateformes, tandis que le niveau intermédiaire reste fragmenté. Palo Alto Networks, Microsoft, CrowdStrike, Cisco Systems, Fortinet et IBM se disputent les programmes de consolidation d'entreprise. Leur principal avantage est une large télémétrie couvrant les points de terminaison, les identités, les charges de travail cloud et les couches réseau. Cette couverture peut aider les clients à connecter les événements de plusieurs étapes d'une attaque. Alphabet a finalisé son acquisition de Wiz pour 32 milliards USD en mars 2026, tandis que Palo Alto Networks a annoncé son acquisition de Console en septembre 2026.[6]
Les stratégies concurrentielles se concentrent de plus en plus sur les opérations de sécurité agentiques. CrowdStrike a lancé Falcon IQ en août 2026, avec plus de 50 agents d'intelligence artificielle alimentés par les modèles NVIDIA Nemotron pour l'évaluation, la priorisation et la remédiation. Wiz a lancé Wiz Workflows en préversion publique en mars 2026, combinant le contexte du graphe de sécurité, des agents d'intelligence artificielle et plus de 250 intégrations pour permettre des flux de travail en plusieurs étapes. CrowdStrike a également étendu la couverture de Falcon Cloud Security à Azure et Google Cloud en juin 2026, étendant la corrélation des risques multi-cloud au-delà d'Amazon Web Services. Ces mouvements montrent que les fournisseurs se disputent la profondeur de l'automatisation, le contexte des données et la couverture cloud.
Les fournisseurs de niveau intermédiaire tels que Swimlane, Tines et Torq continuent de se concentrer sur l'automatisation sans code et l'intégration neutre vis-à-vis des fournisseurs. Leur position dépend du service aux clients qui ne souhaitent pas dépendre d'une seule plateforme large. Un écart subsiste dans l'exécution portable des politiques entre les principaux fournisseurs de cloud, donnant aux acheteurs une raison de maintenir la flexibilité d'intégration dans leurs critères d'évaluation. Le marché de l'orchestration de la sécurité multi-cloud reste ouvert aux fournisseurs spécialisés, mais ils font face à une pression croissante de la part d'entreprises disposant de ressources de données et de distribution plus larges.
Leaders du secteur de l'orchestration de la sécurité multi-cloud
-
Palo Alto Networks, Inc.
-
Microsoft Corporation
-
Cisco Systems, Inc.
-
Fortinet, Inc.
-
Alphabet Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de l'orchestration de la sécurité multi-cloud Entreprises couvertes dans ce rapport
- Palo Alto Networks, Inc.
- Microsoft Corporation
- Cisco Systems, Inc.
- Fortinet, Inc.
- Alphabet Inc.
- IBM Corporation
- Broadcom Inc.
- Check Point Software Technologies Ltd.
- Trend Micro Incorporated
- CrowdStrike Holdings, Inc.
- Wiz, Inc.
- Orca Security Ltd.
- Aqua Security Software Ltd.
- Rapid7, Inc.
- Qualys, Inc.
- Zscaler, Inc.
- Cloudflare, Inc.
- Okta, Inc.
- ServiceNow, Inc.
- Swimlane, Inc.
- Tines Security Ltd.
- Torq Technologies, Inc.
- Sumo Logic, Inc.
- Tufin Software Technologies Ltd.
- Saviynt, Inc.
- HashiCorp, Inc.
Développements industriels récents dans Marché de l'orchestration de la sécurité multi-cloud
- Septembre 2026 : Wipro Limited et CrowdStrike ont lancé le CISO Command Center, intégrant la sécurité des points de terminaison, la sécurité cloud, la gestion de l'exposition et la sécurité de l'intelligence artificielle via la plateforme Falcon de CrowdStrike et les solutions CyberTransform et CyberShield de Wipro. Wipro a simultanément rejoint le projet QuiltWorks, renforçant le passage de modèles de sécurité d'entreprise pilotés par les outils à des modèles pilotés par les risques à l'échelle du conseil.
- Septembre 2026 : Palo Alto Networks a annoncé l'acquisition de Console, une plateforme native d'intelligence artificielle permettant des capacités de sécurité agentiques. Console approfondira les fonctionnalités agentiques dans Cortex, permettant l'investigation des alertes en langage naturel, la priorisation et la remédiation à la vitesse machine, marquant la transition formelle de l'entreprise vers une architecture de sécurité logicielle en tant qu'agent.
- Août 2026 : CrowdStrike a lancé Falcon IQ lors de Fal.Con 2026, transformant le projet QuiltWorks en une plateforme de sécurité agentique déployable commercialement. Falcon IQ utilise plus de 50 agents d'intelligence artificielle alimentés par les modèles NVIDIA Nemotron pour automatiser l'évaluation, la priorisation des vulnérabilités et la remédiation dans l'écosystème de partenaires CrowdStrike. Le lancement a simultanément étendu le projet QuiltWorks avec la télémétrie de 12 sources de données supplémentaires, notamment Zscaler et Rubrik.
- Juin 2026 : CrowdStrike a étendu Falcon Cloud Security pour couvrir les risques cloud, une fonctionnalité corrélant plusieurs expositions cloud en chemins de violation potentiels, sur Azure et Google Cloud. Les capacités de gestion des droits d'accès à l'infrastructure cloud ont simultanément été étendues à Azure.
- Mars 2026 : Wiz a lancé la plateforme de protection des applications d'intelligence artificielle, combinant la visibilité, l'analyse des risques inter-couches et la protection d'exécution pour les applications natives d'intelligence artificielle dans le code, le cloud, les modèles, les agents et les données. La plateforme a introduit 3 agents d'orchestration spécialisés, Rouge, Vert et Bleu, opérant dans un graphe de sécurité partagé pour la simulation d'attaquants, la remédiation, la détermination de la propriété et l'investigation des menaces.
Périmètre du rapport mondial sur le marché de l'orchestration de la sécurité multi-cloud
Le marché de l'orchestration de la sécurité multi-cloud comprend des plateformes qui fournissent une gestion unifiée des politiques de sécurité, une gouvernance et une visibilité opérationnelle sur plusieurs fournisseurs de cloud (AWS, Azure, GCP et autres) depuis un plan de contrôle centralisé. Ce marché répond à la complexité du maintien d'une posture de sécurité cohérente, de la conformité et de la réponse aux menaces dans des environnements cloud hétérogènes en fédérant la gestion des identités, en agrégeant les journaux et la télémétrie, en appliquant des politiques de sécurité uniformes et en automatisant la réponse coordonnée aux incidents dans les clouds. Les solutions permettent aux organisations de mettre en œuvre une surveillance centralisée, des contrôles d'accès et de contrôle d'accès basé sur les rôles cohérents, une gestion unifiée du chiffrement et des clés, et une automatisation de la sécurité inter-cloud, tout en maintenant des intégrations natives au cloud avec des services spécifiques aux fournisseurs tels que les groupes de sécurité AWS, les groupes de sécurité réseau Azure et les règles de pare-feu Google Cloud.
Le rapport sur le marché de l'orchestration de la sécurité multi-cloud est segmenté par offre (logiciels et services [services professionnels et services de sécurité gérés]), fonction d'orchestration (orchestration des politiques et contrôles de sécurité, orchestration des opérations de sécurité, orchestration de la posture de sécurité et de la conformité, orchestration de la sécurité des identités et des accès, orchestration de la sécurité des charges de travail et des applications, orchestration de la détection et de la réponse aux menaces, et autres fonctions d'orchestration), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'utilisation finale (gouvernement et administration publique, fabrication industrielle, commerce de détail et commerce électronique, transport et logistique, énergie et services publics, technologies de l'information et télécommunications, médias et divertissement, établissements d'enseignement et de recherche, santé et sciences de la vie, banque, services financiers et assurance [BFSI], et autres secteurs d'utilisation finale), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Logiciels | |
| Services | Services professionnels |
| Services de sécurité gérés |
| Orchestration des politiques et contrôles de sécurité |
| Orchestration des opérations de sécurit |
| Orchestration de la posture de sécurité et de la conformité |
| Orchestration de la sécurité des identités et des accès |
| Orchestration de la sécurité des charges de travail et des applications |
| Orchestration de la détection et de la réponse aux menaces |
| Autres fonctions d'orchestration |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Gouvernement et administration publique |
| Fabrication industrielle |
| Commerce de détail et commerce électronique |
| Transport et logistique |
| Énergie et services publics |
| Technologies de l'information et télécommunications |
| Médias et divertissement |
| Établissements d'enseignement et de recherche |
| Santé et sciences de la vie |
| Banque, services financiers et assurance (BFSI) |
| Autres secteurs d'utilisation finale |
| Amérique du Nord | États-Unis |
| Canada | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Espagne | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Australie | |
| Singapour | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | |
| Turquie | |
| Israël | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Égypte | |
| Reste de l'Afrique |
| Par offre | Logiciels | |
| Services | Services professionnels | |
| Services de sécurité gérés | ||
| Par fonction d'orchestration | Orchestration des politiques et contrôles de sécurité | |
| Orchestration des opérations de sécurit | ||
| Orchestration de la posture de sécurité et de la conformité | ||
| Orchestration de la sécurité des identités et des accès | ||
| Orchestration de la sécurité des charges de travail et des applications | ||
| Orchestration de la détection et de la réponse aux menaces | ||
| Autres fonctions d'orchestration | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'utilisation finale | Gouvernement et administration publique | |
| Fabrication industrielle | ||
| Commerce de détail et commerce électronique | ||
| Transport et logistique | ||
| Énergie et services publics | ||
| Technologies de l'information et télécommunications | ||
| Médias et divertissement | ||
| Établissements d'enseignement et de recherche | ||
| Santé et sciences de la vie | ||
| Banque, services financiers et assurance (BFSI) | ||
| Autres secteurs d'utilisation finale | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Espagne | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Singapour | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | ||
| Turquie | ||
| Israël | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Égypte | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché de l'orchestration de la sécurité multi-cloud ?
La taille du marché de l'orchestration de la sécurité multi-cloud est projetée à 2,19 milliards USD en 2025, 2,62 milliards USD en 2026, et devrait atteindre 7,12 milliards USD d'ici 2031, avec un CAGR de 22,13 % de 2026 à 2031.
Qu'est-ce qui stimule la demande d'orchestration de la sécurité multi-cloud ?
La complexité du multi-cloud, les menaces natives du cloud, les besoins de conformité continue et les effectifs limités en sécurité soutiennent l'adoption.
Quelle offre mène les dépenses d'orchestration de la sécurité cloud ?
Les logiciels menaient avec 66,83 % en 2025, tandis que les services devraient croître à un CAGR de 24,91 % jusqu'en 2031.
Quel groupe d'utilisateurs finaux présente la plus forte demande ?
La BFSI menait avec 24,76 % en 2025, car les institutions financières font face à d'importantes obligations de surveillance et de réponse.
Quelle région connaît la croissance la plus rapide ?
L'Asie-Pacifique devrait croître à un CAGR de 28,67 % de 2026 à 2031.
Comment les agents d'intelligence artificielle affectent-ils l'orchestration de la sécurité ?
Les fournisseurs utilisent des agents d'intelligence artificielle pour soutenir l'évaluation des alertes, l'investigation, la priorisation et la remédiation dans des flux de travail approuvés.