
データセキュリティポリシーオーケストレーション市場規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
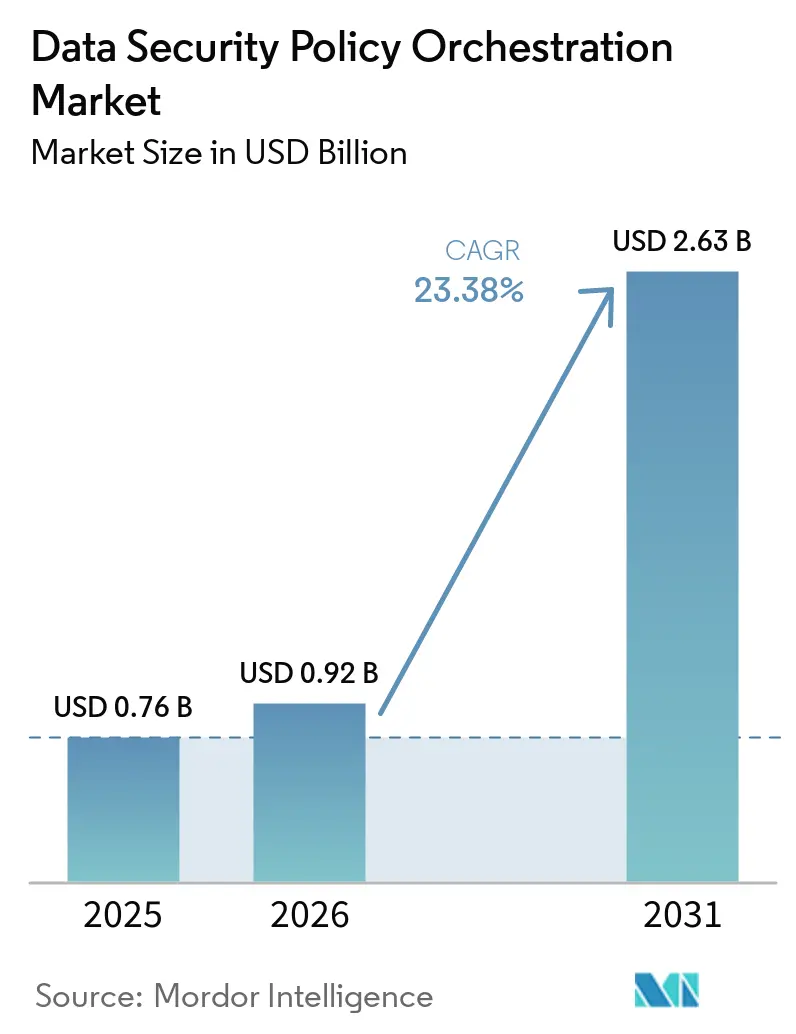
| 市場規模 (2026) | 0.92 十億米ドル |
| 市場規模 (2031) | 2.63 十億米ドル |
| 成長率 (2026 - 2031) | 23.38 % |
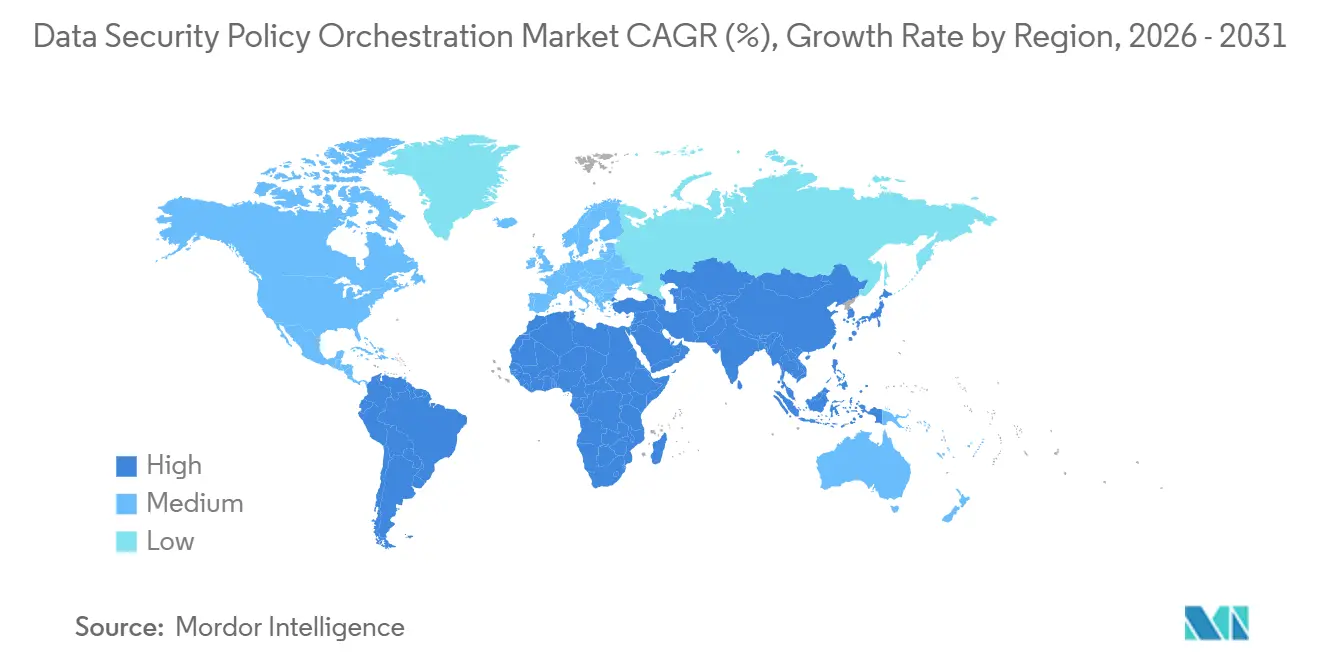
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
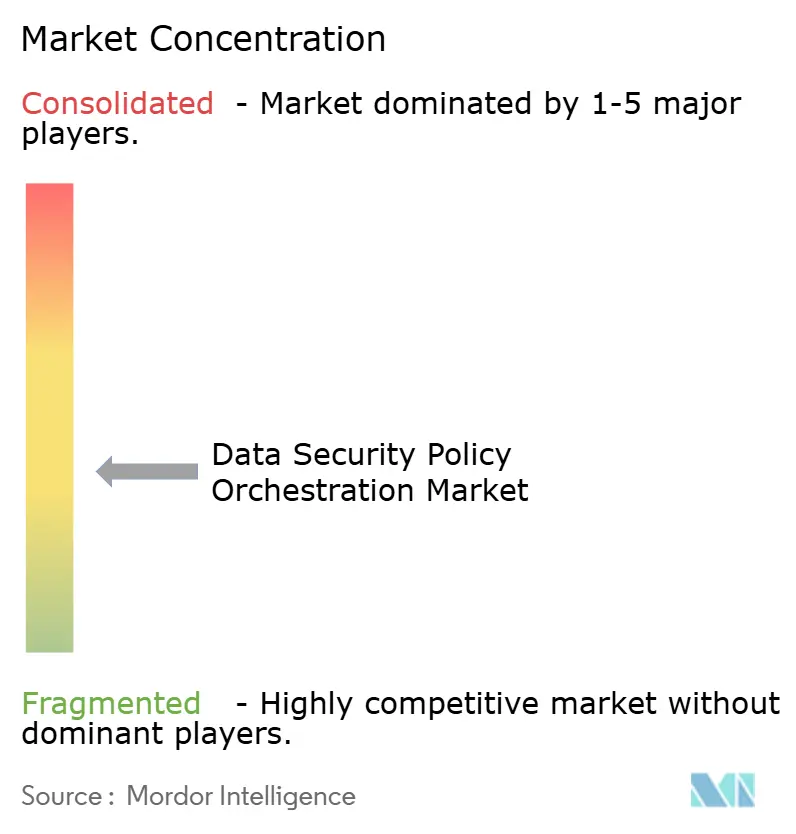
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるデータセキュリティポリシーオーケストレーション市場分析
データセキュリティポリシーオーケストレーション市場規模は、2025年の0.76 ビリオン 米ドルから2026年には0.92 ビリオン 米ドルへ、さらに2031年までに2.63 ビリオン 米ドルへと拡大する見込みであり、2026年から2031年にかけてCAGR 23.38%を記録すると予測されています。機密データがクラウドサービス、プライベートインフラ、サービスとしてのソフトウェアアプリケーション、AIワークフロー全体にわたって移動しており、データ露出の現状把握がより重要になっています。組織はまた、プライバシー、サイバーレジリエンス、AIガバナンス、インシデント文書化に関する重複した義務にも直面しています。2025年における複数環境にまたがる侵害のコストはインシデントあたり5.05 ミリオン 米ドルに達しており、継続的なデータ発見とコントロール検証の財務的根拠が強化されました。データセキュリティポリシーオーケストレーション市場は、定期的なコンプライアンスチェックを超え、機密データ、アクセス経路、リスク状態の継続的な特定へと移行しています。ベンダーはプラットフォーム開発、パートナーサービス、買収を通じて製品ポートフォリオを拡大しており、購買者はクラウド、SaaS、ハイブリッド、レガシー環境全体にわたるカバレッジをより重視しています。
レポートの主要ポイント
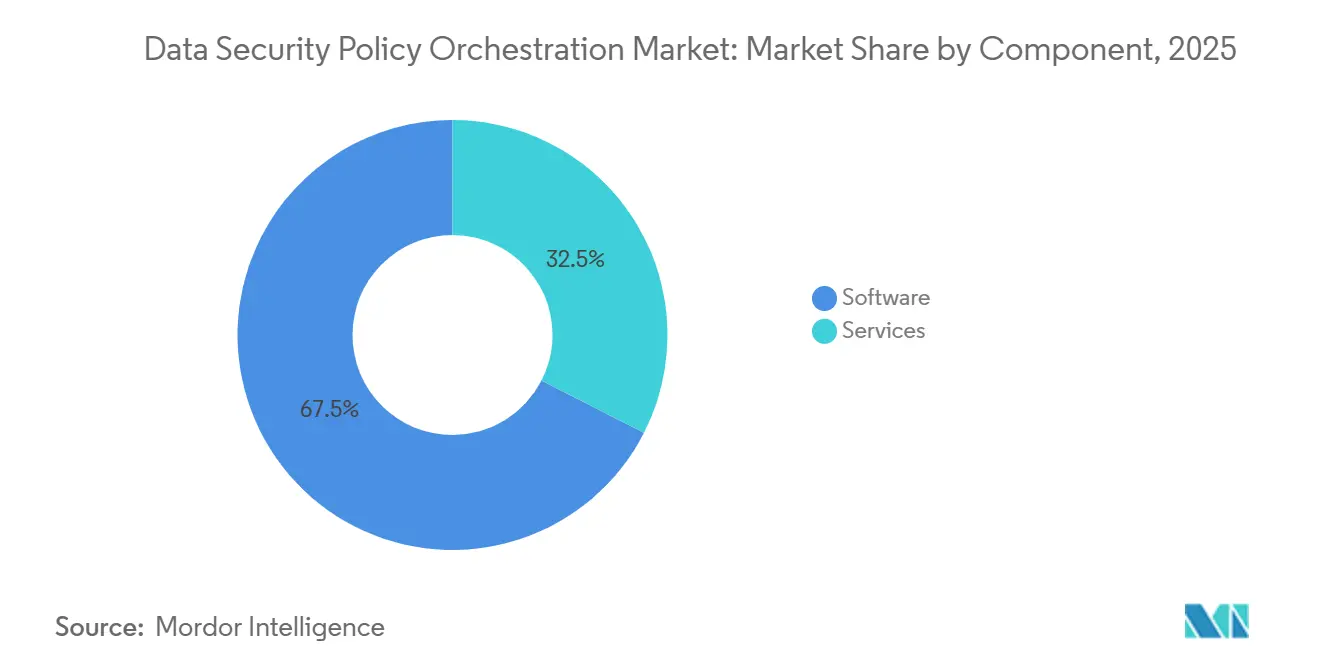
- コンポーネント別では、ソフトウェアが2025年のデータセキュリティポリシーオーケストレーション市場において収益の67.48%を占め、サービスは2031年にかけてCAGR 27.39%で拡大する見込みです。
- 展開モード別では、クラウドベースの展開が2025年の収益の62.79%を占め、2031年にかけてCAGR 26.98%で成長する見込みです。
- 組織規模別では、大企業が2025年のデータセキュリティポリシーオーケストレーション市場において収益シェアの73.14%を占め、中小企業は2031年にかけてCAGR 26.46%で拡大する見込みです。
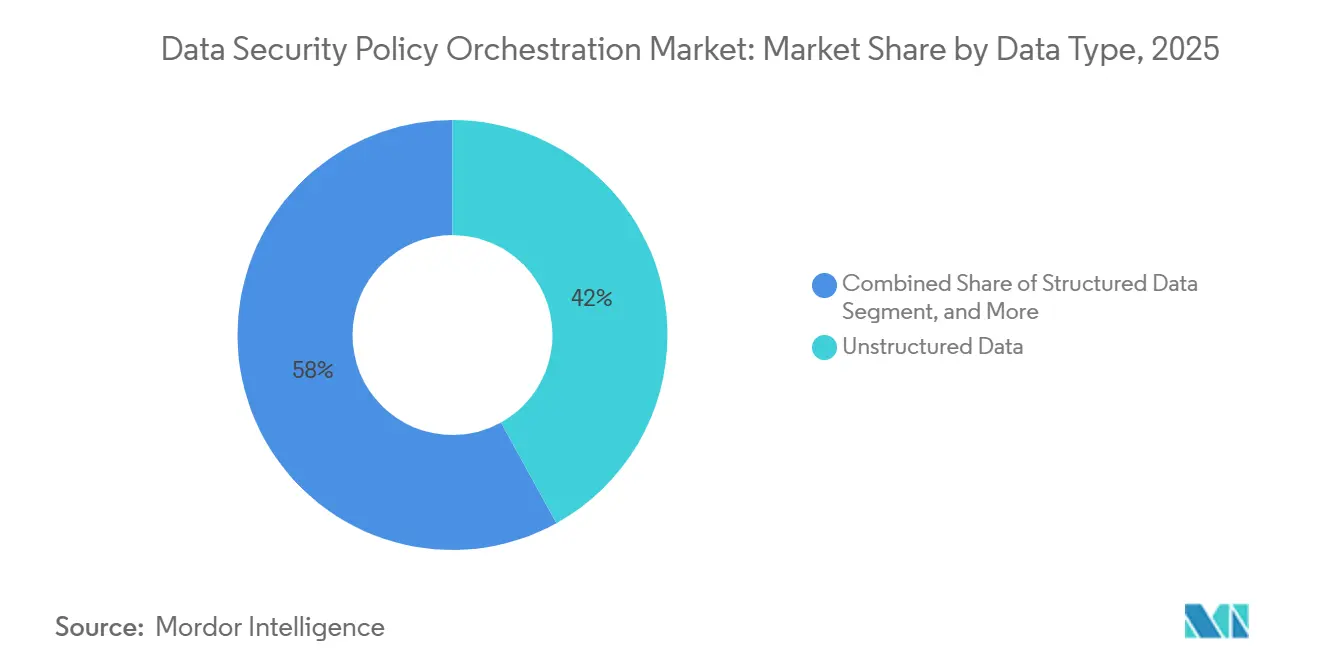
- データタイプ別では、非構造化データが2025年の収益の41.96%を占め、半構造化データは2031年にかけてCAGR 27.41%で成長する見込みです。
- 業種別では、BFSI(銀行・金融サービス・保険)が2025年の収益シェアの24.78%を占め、ヘルスケア・ライフサイエンス業界は2031年にかけてCAGR 28.32%で拡大する見込みです。
- 地域別では、北米が2025年のデータセキュリティポリシーオーケストレーション市場において収益シェアの38.29%を占め、アジア太平洋地域は2031年にかけてCAGR 28.66%で成長する見込みです。
注:本レポートの市場規模および予測数値は、Mordor Intelligence 独自の推定フレームワークを使用して作成されており、2026年1月時点の最新の利用可能なデータとインサイトで更新されています。
グローバルデータセキュリティポリシーオーケストレーション市場のトレンドとインサイト
ドライバーの影響分析*
| ドライバー | (~)% CAGRへの影響 | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| ハイブリッドおよびマルチクラウド環境全体にわたる機密データの拡散 | +6.5% | グローバル、特に北米とアジア太平洋地域で顕著 | 短期(2年以内) |
| 継続的なコンプライアンス証拠要件 | +5.2% | 北米とヨーロッパ、アジア太平洋地域および中東・アフリカへの波及あり | 中期(2〜4年) |
| 生成AIおよびAIエージェントによる企業データへのアクセス | +4.8% | グローバル、北米と西ヨーロッパで早期影響あり | 短期(2年以内) |
| アイデンティティ中心のゼロトラストおよび最小権限コントロール | +3.1% | 北米とヨーロッパ | 中期(2〜4年) |
| 変化するデータパイプラインに対応するコードとしてのポリシー | +2.2% | アジア太平洋地域と北米 | 長期(4年以上) |
| 迅速なリスク判断のためのランタイムデータリネージ | +1.8% | グローバル、金融サービスハブでの早期採用あり | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
ハイブリッドおよびマルチクラウド環境全体にわたる機密データ拡散の深刻化
企業のデータ量は、セキュリティチームが手動プロセスで分類・管理できる速度を上回るペースで増加しています。AIトレーニング、スナップショットレプリケーション、SaaSエクスポートを通じて生成されたデータは、計画されたストレージインベントリの外に残る可能性があります。このシャドーデータは、従来のデータ損失防止ツールでは特定できないブラインドスポットを生み出す可能性があります。コピーがクラウドサービスとオンプレミスリポジトリ全体に分散されると、露出はより深刻になります。IBMは、複数の環境にまたがる侵害のコストが2025年にインシデントあたり5.05 ミリオン 米ドルに達し、調査対象の環境の中で最高コストであったと報告しています。データセキュリティポリシーオーケストレーション市場は、自動化された継続的な発見から恩恵を受けており、これらの分散環境全体でデータを特定するための実用的な方法を提供しています。
規制の収束と継続的なコンプライアンス証拠要件
規制当局は、組織が重要なデータを特定、管理、保護できることを示すより強力な証拠を求めています。これらの期待は、定期的な証明から、継続的なコントロール活動を実証できる記録へと移行しています。デジタル・オペレーショナル・レジリエンス法(DORA)は2025年1月17日に完全適用となり、対象となる金融機関に対して情報通信技術リスクの管理とレジリエンス体制の文書化を求めています。[1] EU AI法もまた、データガバナンスおよび技術文書に関連するコントロールを含む、高リスクAIシステムに対する義務を導入しています。データ発見、分類、リネージ、アクセス記録は、これらの義務が求める証拠を支援することができます。データセキュリティポリシーオーケストレーション市場は、これらの機能が孤立した監査結果ではなく、防御可能な記録を必要とするため、コンプライアンスプログラムの間で支持を得ています。
生成AIおよびAIエージェントによる企業データへのアクセス
生成AIツールおよび自律型AIエージェントは、企業のファイル、データベース、API、共有ストレージと連携することができます。従来のユーザーアクティビティとは異なり、エージェントは各ステップに対する個別の人間の承認なしに、単一のワークフロー内で複数のアクションを実行できます。設定が不適切なワークフローは、セキュリティチームがアクティビティを特定する前に、接続されたシステム全体で規制対象データを露出させる可能性があります。Varonisは2026年5月にAtlas AIセキュリティプラットフームを発表し、AIインベントリ、AIセキュリティポスチャ管理、テスト、ランタイムガードレール、AI検出・対応機能を提供しています。[2] マイクロソフトも2026年5月にAI向けMicrosoft Purviewデータセキュリティポスチャ管理を一般提供開始し、Microsoft 365 CopilotおよびエージェントワークフローをサポートするSharePointサイトの定期的な評価を含めています。これらのリリースは、データセキュリティポリシーオーケストレーション市場がAIガバナンスチーム、法務機能、セキュリティリーダーを含むように拡大している理由を示しています。
アイデンティティ中心のゼロトラストおよび最小権限の徹底
ゼロトラストプログラムは、付与されたアクセス権と、そのアクセスが露出させる可能性のあるデータの両方を理解することに依存しています。従来のアイデンティティツールは権限を表示しますが、機密データがどこに存在するか、または権限パスが実質的な露出をもたらすかどうかを明らかにしない場合があります。長期にわたる権限、サービスアカウント、非人間アイデンティティ、侵害された認証情報は、不必要なアクセスルートをアクティブなままにする可能性があります。2025年のISC2サイバーセキュリティ人材調査は、クラウドおよびAIセキュリティなどの分野における継続的なスキルギャップを特定しました。機密データ、アクセスパターン、行動シグナルの自動相関は、チームが最も重大な権限に対する修復に集中するのを支援できます。このニーズは、プラットフォームが組織の書面上のアクセスポリシーと日常的な運用状況の差を埋めるのに役立つため、データセキュリティポリシーオーケストレーション市場を支援しています。
制約要因の影響分析*
| 制約要因 | (~)% CAGRへの影響 | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| レガシーリポジトリの統合と一貫性のないAPI | -2.8% | グローバル、特にヨーロッパと南米で顕著 | 中期(2〜4年) |
| データセキュリティエンジニアリングおよびポリシーガバナンスの人材不足 | -1.9% | グローバル | 長期(4年以上) |
| ビジネスデータ分類におけるセマンティックの曖昧さ | -1.2% | グローバル | 中期(2〜4年) |
| 機密テレメトリに対するプライバシー、データ所在地、モデル処理の制限 | -0.8% | ヨーロッパ、インドと中国を含むアジア太平洋地域、中東・アフリカ | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
レガシーリポジトリとの複雑な統合および一貫性のないAPI
メインフレームデータベース、オンプレミスウェアハウス、独自の企業資源計画システムは、ポスチャ管理プラットフォームへの接続が困難な場合があります。多くのレガシーシステムは、一貫した発見やポリシーチェックを可能にする標準化されたAPIを提供していません。ベンダーはカスタムコネクタを維持し、基盤となるシステムが変更されるたびに再検証する必要がある場合があります。これにより運用コストが増加し、完全な展開が遅延する可能性があります。部分的なロールアウトはクラウドデータをスキャンできる一方で、古いリポジトリをカバレッジモデルの外に残す可能性があり、誤ったセキュリティ感覚を生み出す可能性がありますデータセキュリティポリシーオーケストレーション市場は、顧客が機密データを移動させることなく、広範なエージェントレスかつ読み取り専用のコネクタサポートを提供するサプライヤーを優遇するでしょう。
データセキュリティエンジニアリングおよびポリシーガバナンスの人材不足
DSPMの展開には、クラウドデータの知識、セキュリティオペレーションスキル、プライバシーおよびコンプライアンス義務への精通の組み合わせが必要です。多くの組織は、これらすべての能力を一つの運用グループに持つチームを有していません。2025年のISC2調査では、スキルギャップが調査対象組織の88%において少なくとも1件の重大なセキュリティインシデントに寄与したと報告されています。[3] このギャップは、コネクタの展開、分類のチューニング、アラートのレビュー、修復計画を遅らせる可能性があります。また、組織がベンダー主導およびマネージド型デリバリーモデルに移行しているため、サービスのCAGR 27.39%の予測を説明するのにも役立ちます。データセキュリティポリシーオーケストレーション市場は、内部チームのメンテナンス、ポリシーチューニング、アラートトリアージを処理するサービスモデルに機会があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:サービスの成長は運用サポートの必要性を反映
ソフトウェアは2025年のデータセキュリティポリシーオーケストレーション市場シェアの67.48%を占めました。このセグメントが主導したのは、購買者がクラウドおよびハイブリッドデータ環境全体にわたる自動化された発見、分類、リスクスコアリングを必要としているためです。重要なリポジトリが発見プロセスの外に残る場合、プラットフォームの価値は限定的であるため、広範なコネクタカバレッジが重要です。ソフトウェアはまた、データインベントリ、ポリシー、リスク優先順位付け、修復ワークフローのための共通コントロールレイヤーを提供します。BigIDは2025年2月にBigID Nextを発表し、共通ポリシーエンジンの下に個別のセキュリティ、プライバシー、ガバナンスモジュールを統合したクラウドネイティブの統合プラットフォームを提供しました。[4] このタイプの製品設計は、個別のツールと切り離されたデータマップによって引き起こされる複雑さを軽減できます。また、セキュリティ、プライバシー、ガバナンスの責任を共有するチームの所有権をより明確にすることもできます。ソフトウェアのデータセキュリティポリシーオーケストレーション市場規模は、スケーラブルなプラットフォームレイヤーの必要性によって引き続き支えられています。
サービスは2026年から2031年にかけてCAGR 27.39%で成長し、データセキュリティポリシーオーケストレーション市場全体を上回る見込みです。企業はコネクタの設定、分類ポリシーの適、リスク発見を修復アクションに変換するための支援を必要とすることが多いです。データソース、クラウドサービス、ポリシー、アプリケーションワークフローが定期的に変化するため、これらのタスクは継続的なものです。マネージドプログラムは、内部チームが必要な運用モデルを維持できない場合に専門家リソースを提供できます。プロフェッショナルサービスはまた、購買者が技術的コントロールとコンプライアンス文書および運用上の説明責任を結びつけるのを支援できます。ベンダー主導のサポートは、多くのリポジトリを持つ複雑なハイブリッド環境に特に関連しています。サービスの機会は、ソフトウェア購入後に必要な実務的な作業に結びついており、初期実装だけに限定されません。製品能力と明確な運用サポートを組み合わせるサプライヤーは、この継続的なデリバリーニーズに対応できます。
展開モード別:クラウド需要とハイブリッド要件の共存
クラウドベースの展開は2025年の収益の62.79%を占めました。機密データはハイパースケールクラウドインフラ、SaaSアプリケーション、クラウドネイティブデータプラットフォームにますます保存されています。これらの環境は、継続的にデータを発見し、大規模にリスクを評価できるサービスに適しています。クラウドデリバリーはまた、アップデートを簡素化し、環境の変化に応じてコネクタを追加するのを支援できます。クラウドベースの展開は2026年から2031年にかけてCAGR 26.98%で成長する見込みです。成長は、規制対象ワークロードの移行とクラウドネイティブAIパイプラインの拡大によって支えられています。クラウドベースのデリバリーはまた、現在の製品機能への迅速なアクセスを求める購買者によっても支持されています。多くのデータ環境が現在、実質的なクラウドコンポーネントを持つため、クラウドプラットフォームはカテゴリの中心であり続けています。
オンプレミスおよびハイブリッドモデルは、依然として特定の購買者グループに対応しています。防衛、重要インフラ、金融サービス組織は、完全なデータインベントリをサプライヤー運営環境にエクスポートすることを妨げるデータ所在地の制限または内部要件に直面する場合があります。ハイブリッド展開は、SaaSサービス、クラウドストレージ、プライベートデータセンター、古いリポジトリ全体にわたる一貫した分類とポリシー適用をサポートする必要があります。この要件により、展開カバレッジが中核的な競争要因となる可能性があります。Varonisは、SaaS移行を継続しながら、レガシーセルフホスト製品のサポート終了日を2026年12月31日に設定しました。この動向により、永続的なオンプレミス要件を持つ一部の顧客が、これらの環境への完全なサポートを継続して提供するベンダーを評価する可能性があります。データセキュリティポリシーオーケストレーション市場は、クラウドの成長と制約のあるローカル環境の両方を考慮したアーキテクチャを引き続き必要とするでしょう。
組織規模別:中小企業の成長は規制範囲の拡大に伴う
大企業は2025年の収益の73.14%を占めました。これらの組織は広範な規制対象データ環境を管理し、複数環境にまたがる侵害コストへの高い露出に直面しています。また、事業部門、データストア、管轄区域全体にわたる広範な展開に資金を提供するリソースも持っています。複雑な調達およびコンプライアンス要件により、大企業は絶対的な支出の主要な源泉となっています。そのデータ環境には、広範なカバレッジを必要とするクラウドプラットフォーム、買収、レガシーシステム、特殊なアプリケーションが含まれることが多いです。大企業の需要は、ベンダーにプラットフォーム拡張とサービス収益のための安定した基盤を提供します。このセグメントはまた、データ分類とコネクタサポートの深さに対する期待を形成してきたため、重要です。採用が中小企業に拡大しても、大規模組織は主要な購買者グループであり続けるでしょう。
中小企業は2026年から2031年にかけてCAGR 26.46%で拡大する見込みです。GDPR、DORA、NIS2、および各国の要件が、より多くの中規模組織に正式なデータ保護とレジリエンスプログラムの採用を促しています。NIS2指令は18の重要セクターの事業体をカバーし、その範囲内の事業体に対してサイバーセキュリティリスク管理措置を確立しています。[5] 中小企業は、限られたセキュリティ人員と長い実装プロジェクトへの低い許容度によって制約される場合があります。エージェントレスおよび消費ベースの製品は、インフラの変更を制限し、使用モデルを通じてコストを分散させることで、これらの障壁を軽減できます。マネージドサービスは、内部で専門チームを構築する必要性をさらに軽減できます。データセキュリティポリシーオーケストレーション市場は、よりシンプルなオンボーディングと継続的なサポートを必要とする、よりマージン意識の高い購買者グループに開かれています。リーンなチームにとってデータ発見と修復を実用的にするベンダーは、この拡大する需要に対応できます。
データタイプ別:半構造化データはより広範な保護を必要とする
非構造化データは2025年の収益の41.96%を占めました。文書、電子メール、プレゼンテーション、ファイル共有コンテンツは、長らく組織にとって重大な分類上の課題をもたらしてきました。その量と多様なフォーマットにより、手動レビューによる機密情報の特定が困難です。購買者とサプライヤーは、非構造化コンテンツを検査・分類できるツールに多大な投資を行ってきました。このリーダーシップは、コラボレーションシステムと企業ファイルストアの継続的な重要性を反映しています。また、機密記録がコアトランザクションシステムの外にある文書にコピー、共有、保持されることが多いという事実も反映しています。ユーザーがより多くのクラウドアプリケーション全体でコンテンツを作成・共有するにつれて、非構造化データはDSPM展開の中心的な部分であり続けるでしょう。これらのリポジトリのカバレッジは、完全なデータインベントリの基本であり続けます。
半構造化データは2026年ら2031年にかけてCAGR 27.41%で成長する見込みです。JSONファイル、イベントログ、APIテレメトリ、XMLレコード、データベースエクスポートアーティファクトは、AIトレーニングパイプラインと自動化ワークフローを一般的にサポートしています。これらのファイルには、個人、財務、または規制対象の記録から派生した情報が含まれている場合があります。レガシーのデータ損失防止ツールは、コンテンツが固定データベースフィールドや全文文書パターンに適合しない場合に苦労する可能性があります。AI展開が拡大するにつれて、組織は分類とアクセスガバナンスを必要とするより多くのパイプラインアーティファクトを生成しています。クラウド管理データベースとクエリレベルのロギングがPCI DSS 4.0などの標準によってますます要求されているため、構造化データは引き続き重要です。データセキュリティポリシーオーケストレーション市場は、構造化、半構造化、非構造化形式全体にわたる一貫した発見を提供する必要があります。これらの形式全体でコンテキストを解釈できるサプライヤーは、断片化されたデータコントロールによって生み出されるブラインドスポットを軽減できます。
注記: 個別セグメントのすべてのセグメントシェアはレポート購入時に入手可能
業種別:ヘルスケアの成長はAIと保護データに関連
BFSIは2025年の収益の24.78%を占めました。金融機関は、取引記録、信用履歴、口座情報、顧客識別データをかなりの規模で管理しています。このセクターはまた、DORA、PCI DSS、GLBA、バーゼルIVのデータガバナンス期待の下で密接な義務に直面しています。DORAは対象となる金融機関に対して、デジタルオペレーショナルレジリエンスと関連する技術リスクを管理することを求めています。重要なデータを分類したり、アクセス経路を理解したりできない場合、コンプライアンスおよび運用上のリスクが生じる可能性があります。金融機関はまた、複雑なポスチャ管理プログラムを実行するために必要なリソースとガバナンス構造を持っています。これらの条件が、BFSIが最大の業種別収益ポジションを維持している理由を説明しています。BFSIにおけるデータセキュリティポリシーオーケストレーション市場規模は、継続的で監査可能なデータコントロールに対するセクターのニーズによって支えられています。
ヘルスケア・ライフサイエンス業界は2026年から2031年にかけてCAGR 28.32%で成長する見込みです。医療提供者とライフサイエンス組織は、臨床意思決定支援、医療画像分析、研究ワークフロー、患者エンゲージメントにAIを活用しています。これらのシステムは、保護された医療情報やその他の機密記録と連携する可能性があります。IBMは、医療データ侵害の平均コストが2025年に10.9 ミリオン 米ドルに達し、調査対象のセクターの中で最高コストであったと報告しています。これにり、予防的な発見、分類、アクセスガバナンスの根拠が強化されます。政府・公共行政、ITおよび通信、エネルギー・公益事業も、そのシステムが機密性の高い市民、ネットワーク、グリッド情報を扱うため、強い需要を持っています。小売、電子商取引、輸送、物流は、注文、ロイヤルティ、物流プラットフォームがより多くの顧客データを生成するにつれて、DSPMカバレッジを追加しています。データセキュリティポスチャ管理業界は、クラウドサービスとAIシステムがコントロールを必要とするデータ経路の数を増加させるにつれて、これらの業種全体で拡大しています。
地域分析
北米は2025年の収益の38.29%を占めました。米国は、相当量の機密データを保有する金融サービス、ヘルスケア、防衛請負業者、その他の規制対象活動の高い集中度を持っています。HIPAA、カリフォルニア州消費者プライバシー法、および拡大する州のプライバシー要件が、データ発見とガバナンスプログラムへの需要を持続させています。カナダは金融サービスと公共部門組織を通じて需要を追加しており、メキシコは金融セクターがクラウドセキュリティへの期待を強化するにつれて発展しています。BigIDは2026年3月にFedRAMP認可を取得し、そのデータインテリジェンスプラットフォームを米国連邦機関全体に展開できるようになりました。連邦採用は、認可要件を満たすサプライヤーにとって対応可能な政府購買者基盤を拡大します。AIプロジェクト予算もデータセキュリティ購入にますます関与しており、セキュリティリーダーシップを超えた内部資金調達基盤を広げる可能性があります。
アジア太平洋地域は2026年から2031年にかけてCAGR 28.66%で成長する見込みです。インド、日本、韓国、中国、オーストラリアはデータ保護とプライバシー要件を強化しており、意識をコンプライアンスに転換しています。インドのデジタル個人データ保護法、日本の改正個人情報保護法、韓国の個人情報保護法の改正は、個人データガバナンスをより重視しています。中国は、ローカライゼーション要件がローカルに適したデータアーキテクチャをより重視するため、独自の環境を提示しています。多国籍組織は、地域のデータ環境全体で一貫したコントロールを維持しながら、これらの要件を考慮する必要があります。オーストラリアのプライバシー法改正プロセスは、太平洋のデータフローを管理する組織にとってさらなる考慮事項を追加します。アジア太平洋地域の需要は、これらの重複する要件と拡大するクラウド採用によって支えられています。
ヨーロッパは、データセキュリティポリシーオーケストレーション市場において第2位の地域ポジションを維持しています。DORAは2025年1月17日から適用されており、対象となる金融機関にデジタルオペレーショナルレジリエンス体制の確立を求めています。ドイツのNIS2実施法は2025年12月6日に施行され、国内フレームワークの対象となる組織に対して登録とリスク管理措置を確立しました。[6] 英国のサイバーセキュリティ・レジリエンス法案は2025年11月12日に議会に提出され、マネージドサービスプロバイダーとデータセター事業者への注目を拡大しました。南米はブラジルを中心に発展しており、プライバシー要件と金融セクターの期待が継続的なモニタリングへの関心を支えています。中東・アフリカも、サウジアラビアのデジタルトランスフォーメーションアジェンダ、UAEのクラウドファースト政府プログラム、南アフリカの個人情報保護法を通じて勢いを増しています。これらの地域では、サプライヤーが異なるデータ所在地、公共部門、ソブリンクラウドの要件に適応することが求められます。
競合ランドスケープ
データセキュリティポリシーオーケストレーション市場は中程度に断片化されています。Varonis Systems、BigID、Cyeraは資本力のある専業ベンダーとして競合しており、ProofpointとForcepontはより広範なセキュリティポートフォリオをこのカテゴリに持ち込んでいます。購買者はデータ発見とデータ損失防止、アイデンティティガバナンス、プライバシーコントロール、AIトラスト機能を組み合わせたプラットフォームをますます求めています。これにより、より広範なセキュリティ運用モデルに適合しない狭い製品への圧力が高まっています。Cyeraは2026年6月に120 ビリオン 米ドルのバリュエーションで6.00 ビリオン 米ドルの資金調達ラウンドを完了し、統合データセキュリティ、データ損失防止、アイデンティティ、エージェンティックセキュリティトラストプラットフォームの拡大を支援しました。[7] Veeamは2025年12月にSecuriti AIの1.725 ビリオン 米ドルの買収を完了し、データレジリエンスとDSPM、プライバシーガバナンス、AIトラスト機能を統合しました。これらの動向は、プラットフォームの幅と資本リソースがベンダーポジショニングにおいてより重要になっている理由を示しています。
Proofpointは2024年11月にNormalyzeの買収を完了し、エージェントレスのインプレーススキャンとリスク分析機能をそのセキュリティプラットフォームに追加しました。この取引は、確立されたベンダーが長期間にわたって構築するのではなく、買収を通じてDSPM機能を追加できることを示しました。Varonisは2026年5月にAtlasを導入し、AIインベントリ、AIセキュリティポスチャ管理、テスト、ランタイムガードレール、AI検出・対応を提供しました。BigIDは2025年2月にBigID Nextを発表し、共通ポリシーエンジンの下にセキュリティ、プライバシー、ガバナンス機能を統合しました。これらの動きは、データインテリジェンス機能の統合と断片化されたコントロールモデルの削減という共通の焦を反映しています。ベンダーはまた、分類精度、データからアイデンティティへのコンテキスト、ナレッジグラフ機能、サポートされるコネクタの範囲を通じて競合しています。コネクタの幅は、顧客がSaaS、クラウド、プライベートインフラ、レガシーリポジトリ全体で完全なカバレッジに到達できるかどうかを決定する可能性があります。
未対応のニーズは、自律型AIワークフローのランタイムガバナンス、半構造化および合成AIデータのカバレッジ、中小規模組織向けに設計されたマネージドサービスの周辺に残っています。Sentraはデータ主権のサポートを強調し、Concentric AIは事前定義されたルールなしのセマンティックリスク分類に焦点を当てています。Nightfall AIは、SaaSとクラウドストレージのための開発者向けAPIネイティブのユースケースに対応しています。これらのベンダーはアーリーアダプターアカウントを獲得できますが、大規模なプラットフォームは特定のユースケースが保証するよりも多くの労力を必要とします。データセキュリティポスチャ管理業界は、主権、データタイプ、または運用モデルによって要件が異なる場合、専門サプライヤーのための余地を保持する可能性があります。同時に、製品の統合により、基本的な発見のみで競合することが専業プロバイダーにとってより困難になっています。市場リーダーシップは、データ分類を意味のあるアクセスコンテキスト、ポリシー適用、使用可能な修復プロセスと結びつける能力に依存するでしょう。
データセキュリティポリシーオーケストレーション業界リーダー
-
Varonis Systems, Inc.
-
BigID, Inc.
-
Cyera, Inc.
-
Securiti, Inc.
-
Proofpoint, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
最近の業界動向
- 2026年6月:Cyeraは、Evolution Equity Partnersが主導し、Cyberstarts、Temasek、およびAccel、Blackstone、Coatueを含む既存投資家が参加した、120 ビリオン 米ドルのバリュエーションでの6.00 ビリオン 米ドルの資金調達ラウンドを完了しました。このラウンドにより、Cyeraの総資金調達額は2.3 ビリオン 米ドルを超え、フォーチュン1000企業をターゲットとした統合DSPM、DLP、アイデンティティ、エージェンティックセキュリティトラストレイヤープラットフォームの加速的な拡大を促進しています。
- 2026年5月:Varonisは、継続的なAIインベントリ、AI-SPM、AI侵入テスト、ランタイムガードレール、AI検出・対応(AIDR)を提供するエンドツーエンドのAIセキュリティプラットフォームであるAtlasを発表しました。AtlasはエンタープライズAIシステムをEU AI法およびNIST AI RMFのコンプライアンス義務にマッピングし、リアルタイムで監査対応の証拠を生成し、VaronisをコアDSPMオファリングと並んで新興AIガバナンスセグメントに位置づけています。
- 2026年3月:BigIDはそのデータインテリジェンスプラットフォームのFedRAMP認可を取得し、米国連邦機関全体への展開を可能にしました。この認証は、連邦データ保護義務とサイバーセキュリティに関する大統領令14028によって推進されるDSPMの高成長セグメントである政府業種への戦略的参入を表しています。
- 2025年12月:VeeamはSecuriti AIの1.725 ビリオン 米ドルの買収を完了し、DSPM、プライバシーガバナンス、AIトラスト、データレジリエンス機能を統合されたコマンドセンタープラットフォームに統合しました。統合された事業体は、フォーチュン500組織の相当なシェアを含む世界中の55万人以上の顧客にサービスを提供しており、Securiti AIの創業者であるRehan JalilをVeeamのセキュリティおよびAI担当プレジデントとして迎えました。
グローバルデータセキュリティポリシーオーケストレーション市場レポートの範囲
データセキュリティポリシーオーケストレーション市場には、マルチクラウド、ハイブリッド、オンプレミスのデータ環境全体にわたるデータセキュリティポリシーの統合された集中管理と自動化された適用を提供するプラットフォームが含まれます。この市場により、組織はデータセキュリティポリシーを一度定義し(暗号化、アクセス制御、マスキング、トークン化、保持、DLPをカバー)、AWS S3、Azure SQLデータベース、Google BigQuery、Snowflake、Databricks、オンプレミスデータベースなどの異種データプラットフォーム全体にわたってその適用を自動的にオーケストレーションできます。ソリューションは、高レベルのセキュリティおよびコンプライアンス要件を技術的コントロールに変換し、環境全体にわたる一貫したポリシーの可視性と監査証跡を提供し、規制変更に応じてポリシーの更新を自動化し、データ分類、エンタイトルメント管理、モニタリングシステムと統合して、一貫したデータセキュリティポスチャ管理フレームワークを作成します。
データセキュリティポリシーオーケストレーション市場レポートは、コンポーネント(ソフトウェア、サービス)、展開モード(クラウドベース、オンプレミス、ハイブリッド)、組織規模(大企業、中小企業)、データタイプ(構造化データ、半構造化データ、非構造化データ)、業種(政府・公共行政、産業製造、小売・電子商取引、輸送・物流、エネルギー・公益事業、石油・ガス、ITおよび通信、メディア・エンターテインメント、教育・研究機関、ヘルスケ・ライフサイエンス、銀行・金融サービス・保険(BFSI)、その他の業種)、地域(北米、南米、ヨーロッパ、アジア太平洋地域、中東・アフリカ)別にセグメント化されています。市場予測は金額(米ドル)で提供されます。
| ソフトウェア |
| サービス |
| クラウドベース |
| オンプレミス |
| ハイブリッド |
| 大企業 |
| 中小企業 |
| 構造化データ |
| 半構造化データ |
| 非構造化データ |
| 政府・公共行政 |
| 産業製造 |
| 小売・電子商取引 |
| 輸送・物流 |
| エネルギー・公益事業 |
| 石油・ガス |
| ITおよび通信 |
| メディア・エンターテインメント |
| 教育・研究機関 |
| ヘルスケア・ライフサイエンス |
| 銀行・金融サービス・保険(BFSI) |
| その他の業種 |
| 北米 | 米国 | |
| カナダ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| メキシコ | ||
| その他の南米 | ||
| ヨーロッパ | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| ベネルクス | ||
| その他のヨーロッパ | ||
| アジア太平洋地域 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| その他のアジア太平洋地域 | ||
| 中東・アフリカ | 中東 | アラブ首長国連邦 |
| サウジアラビア | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| エジプト | ||
| その他のアフリカ | ||
| コンポーネント別 | ソフトウェア | ||
| サービス | |||
| 展開モード別 | クラウドベース | ||
| オンプレミス | |||
| ハイブリッド | |||
| 組織規模別 | 大企業 | ||
| 中小企業 | |||
| データタイプ別 | 構造化データ | ||
| 半構造化データ | |||
| 非構造化データ | |||
| 業種別 | 政府・公共行政 | ||
| 産業製造 | |||
| 小売・電子商取引 | |||
| 輸送・物流 | |||
| エネルギー・公益事業 | |||
| 石油・ガス | |||
| ITおよび通信 | |||
| メディア・エンターテインメント | |||
| 教育・研究機関 | |||
| ヘルスケア・ライフサイエンス | |||
| 銀行・金融サービス・保険(BFSI) | |||
| その他の業種 | |||
| 地域別 | 北米 | 米国 | |
| カナダ | |||
| 南米 | ブラジル | ||
| アルゼンチン | |||
| メキシコ | |||
| その他の南米 | |||
| ヨーロッパ | ドイツ | ||
| 英国 | |||
| フランス | |||
| イタリア | |||
| ベネルクス | |||
| その他のヨーロッパ | |||
| アジア太平洋地域 | 中国 | ||
| 日本 | |||
| インド | |||
| 韓国 | |||
| オーストラリア | |||
| その他のアジア太平洋地域 | |||
| 中東・アフリカ | 中東 | アラブ首長国連邦 | |
| サウジアラビア | |||
| その他の中東 | |||
| アフリカ | 南アフリカ | ||
| ナイジェリア | |||
| エジプト | |||
| その他のアフリカ | |||
レポートで回答される主要な質問
データセキュリティポリシーオーケストレーション市場の規模はどのくらいですか?
データセキュリティポリシーオーケストレーション市場規模は、2025年の0.76 ビリオン 米ドルから2026年には0.92 ビリオン 米ドルへ、さらに2031年までに2.63 ビリオン 米ドルへと拡大する見込みであり、2026年から2031年にかけてCAGR 23.38%を記録すると予測されています。
データセキュリティポリシーオーケストレーション管理の採用を促進しているものは何ですか?
ハイブリッドおよびマルチクラウドのデータ拡散、継続的なコンプライアンス証拠要件、AIエージェントアクセス、ゼロトラストプログラムが、継続的なデータ発見とアクセスガバナンスへの需要を高めています。
データセキュリティポスチャ管理の採用においてどの展開モードが主導していますか?
クラウドベースの展開が2025年の収益シェアの62.79%で主導しており、2031年にかけてCAGR 26.98%で成長する見込みです。
DSPMプロバイダーにとって最も急速に成長しているデータタイプはどれですか?
半構造化データは、AIパイプラインと自動化ワークフローがJSONファイル、イベントログ、APIテレメトリ、関連アーティファクトを生成するため、2031年にかけてCAGR 27.41%で成長する見込みです。
どの組織がDSPMを最も迅速に採用していますか?
中小企業は、規制の範囲が拡大し、エージェントレスおよびマネージド型デリバリーモデルが実装の障壁を低減するにつれて、2031年にかけてCAGR 26.46%で拡大する見込みです。
最も高い成長予測を持つ業種はどれですか?
ヘルスケア・ライフサイエンスは、AIユースケースと機密医療情報の保護の必要性に支えられ、2031年にかけてCAGR 28.32%で成長する見込みです。