
マネージド・エクスポージャー・マネジメント・サービス市場規模およびシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
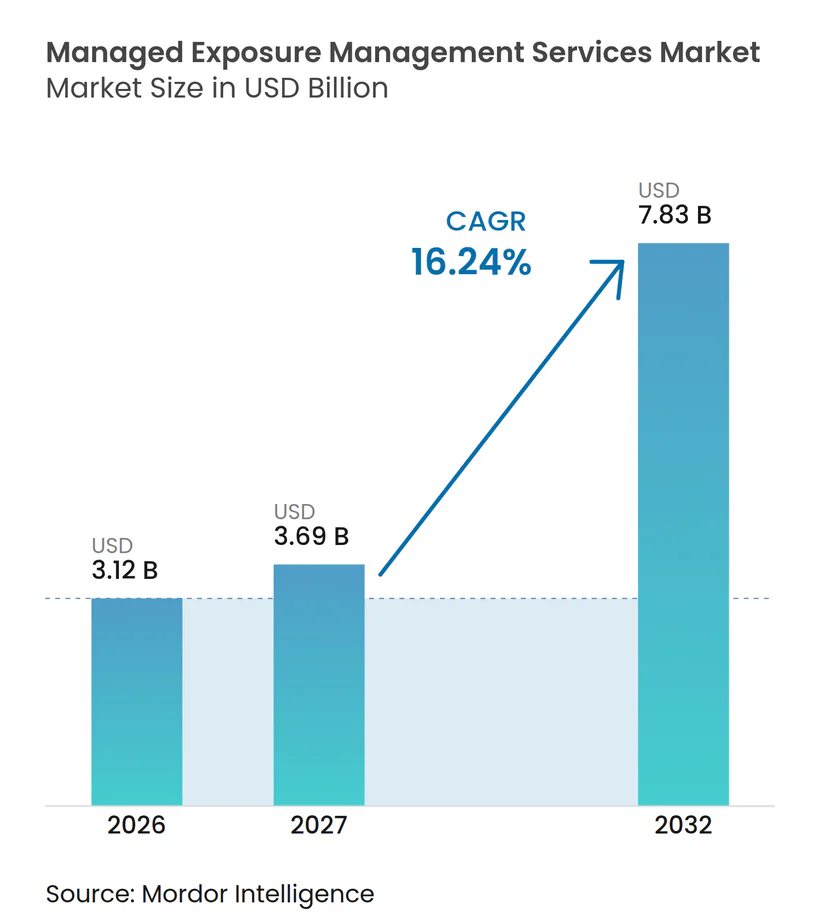
| 市場規模 (2027) | 3.69 十億米ドル |
| 市場規模 (2032) | 7.83 十億米ドル |
| 成長率 (2027 - 2032) | 16.24 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるマネージド・エクスポージャー・マネジメント・サービス市場分析
マネージド・エクスポージャー・マネジメント・サービス市場規模は、2026年の3.12 ビリオン 米ドルから2027年には3.69 ビリオン 米ドルへ、さらに2032年までに7.83 ビリオン 米ドルへと拡大し、2027年から2032年にかけてCAGR 16.24%を記録する見込みです。市場は、年次セキュリティレビューから、変化するデジタル環境全体でエクスポージャーを特定・優先順位付け・検証するプロバイダー主導型プログラムへと移行しています。クラウド利用の拡大、SaaS接続の増加、および複雑なハイブリッド環境により、静的な資産インベントリは多くの企業にとって有用性が低下しています。買い手側も、保険・規制・内部ガバナンス目的のために継続的なセキュリティコントロールの文書化されたエビデンスを必要としています。プロバイダーは、発見・優先順位付け・修復ワークフローをアドバイザリーサービスと組み合わせることで対応しており、一方でプラットフォームベンダーはバンドル型オファリングを通じて価格圧力をかけています。したがって、マネージド・エクスポージャー・マネジメント・サービス市場は、クライアントの既存ツール全体にわたってセキュリティの発見事項を実践的な修復につなげることができるプロバイダーを優遇する傾向にあります。
主要レポートのポイント
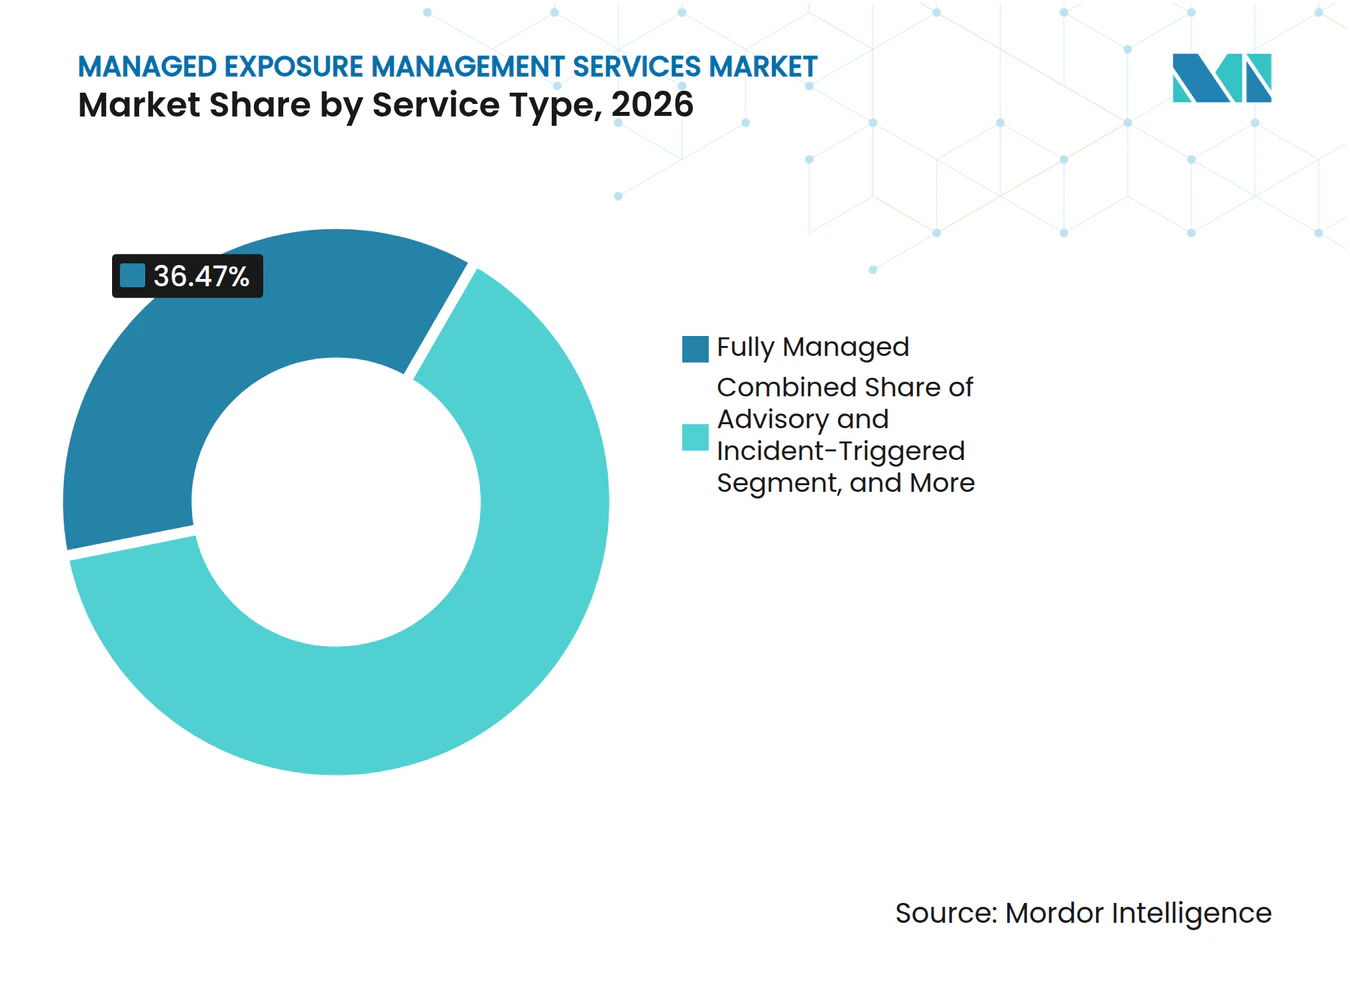
- サービスタイプ別では、フルマネージドが2026年のマネージド・エクスポージャー・マネジメント・サービス市場シェアの36.47%を占め、コマネージドサービスは2032年までにCAGR 17.53%で拡大する見込みです。
- アプリケーション別では、脆弱性・エクスポージャー管理が2026年のマネージド・エクスポージャー・マネジメント・サービス市場規模の31.83%を占め、修復オーケストレーションおよび検証は2032年までにCAGR 16.82%で成長する見込みです。
- 展開モデル別では、クラウドベース展開が2026年の市場シェアの62.17%を占め、ハイブリッド展開は2032年までにCAGR 17.03%で成長する見込みです。
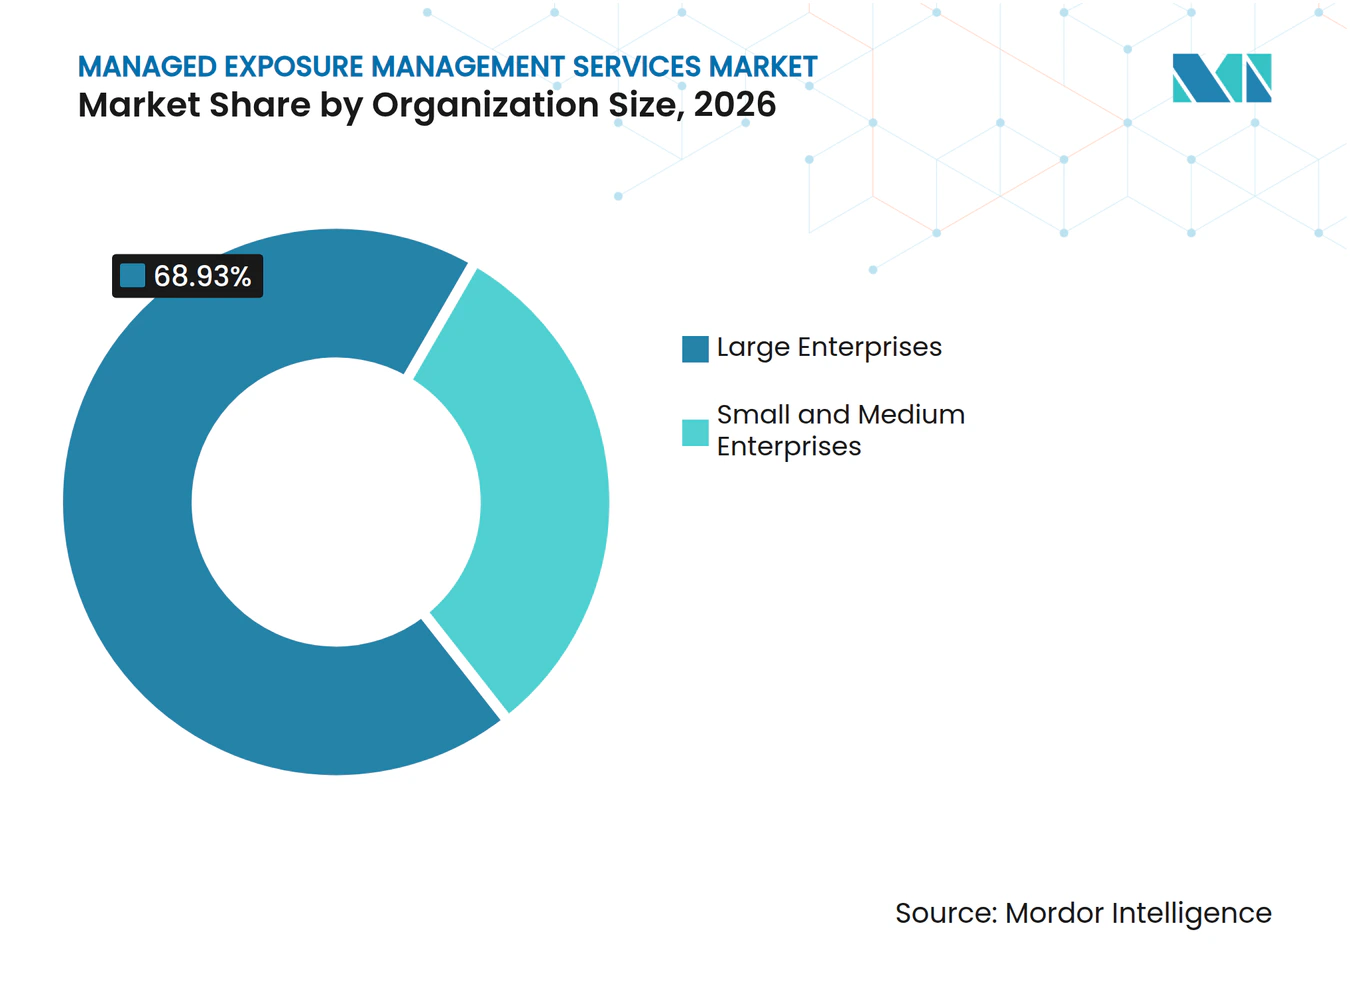
- 組織規模別では、大企業が2026年の市場シェアの68.93%を占め、中小企業は2032年までにCAGR 17.26%で拡大する見込みです。
- エンドユーザー産業別では、BFSIが2026年の市場シェアの24.63%を占め、ヘルスケアは2032年までにCAGR 17.43%で成長する見込みです。
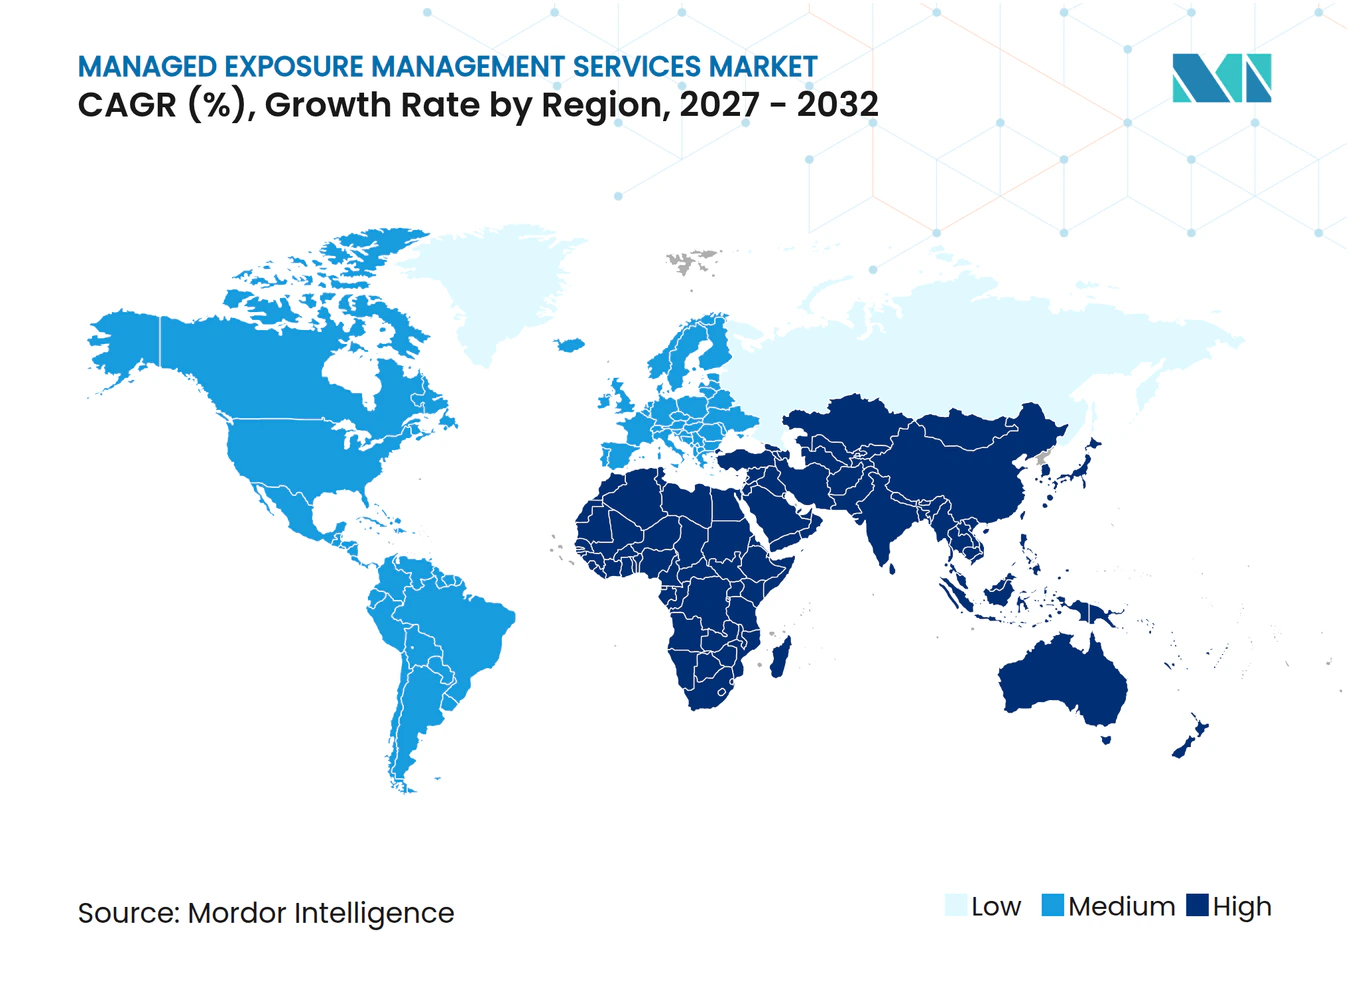
- 地域別では、北米が2026年のグローバル収益の40.27%を占め、アジア太平洋地域は2032年までにCAGR 17.32%で成長す見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
グローバル・マネージド・エクスポージャー・マネジメント・サービス市場のトレンドとインサイト
ドライバーの影響分析*
| ドライバー | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| サイバー攻撃の激化とインターネット接続資産の悪用 | +3.5% | 北米、欧州、アジア太平洋地域に集中した圧力を伴うグローバル | 短期(2年以内) |
| クラウド、SaaS、およびハイブリッドデジタルフットプリントの拡大 | +3.2% | 北米、西欧、アジア太平洋都市圏で最も顕著なグローバル | 中期(2〜4年) |
| サイバーセキュリティ人材不足とアウトソーシング需要 | +2.8% | 北米、オーストラリア、英国、インドで最も深刻なグローバル | 中期(2〜4年) |
| 継続的なエクスポージャーエビデンスに対する規制上の需要 | +2.5% | 欧州、北米、アジア太平洋地域、中東への波及あり | 中期(2〜4年) |
| サイバー保険および契約上のエクスポージャーエビデンス要件 | +1.8% | 北米および欧州、アジア太平洋地域での関連性が高まりつつある | 短期(2年以内) |
| 合併・買収およびサードパーティ接続からのエクスポージャー継承 | +1.4% | 北米および欧州に集中したグローバル | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
サイバー攻撃の激化とインターネット接続資産の悪用
インターネット接続資産は脅威アクターにとって一般的な侵入口であり続けており、固定インベントリに依存できない組織にとって継続的な外部発見の価値を高めています。CISAは連邦民間機関に対し、定期的な認証情報付き脆弱性スキャンの実施と、インターネットアクセス可能な資産の特定・優先順位付けプロセスの維持を指示しています。マネージド・エクスポージャー・マネジメント・サービス市場は、企業が外部資産インベントリに同様の期待を適用し、孤立した技術的演習ではなく継続的なプロセスを求める場合に恩恵を受けます。プロバイダー主導の継続的モニタリングにより、内部チームには見えない資産を特定し、エクスポージャーの所有権を割り当て、セキュリティチームが修復に集中できるよう支援することができます。
クラウド、SaaS、およびハイブリッドデジタルフットプリントの拡大
ハイブリッドおよびマルチクラウド運用は、セキュリティチームが追跡しなければならない環境を拡大しており、多くの場合、異なるプロバイダー、アイデンティティ、および運用グループにまたがっています。Fortinet社は、2026年に88%の組織がハイブリッドまたはマルチクラウド環境を運用していたと報告しており、前年の82%から増加しています。同レポートでは、81%が重要なワークロードに2つ以上のクラウドプロバイダーを利用し、29%が3つ以上を使用しており、レビューが必要な設定と接続の数が増加していることも明らかになっています。クラウド・セキュリティ・アライアンスは、55%の従業員がセキュリティ部門の関与なしにSaaSツールを導入し、56%がAPIアクセスの過剰について懸念を示していることを発見しました。[1] これらの状況により、定期的なスキャンによって構築されたインベントリは急速に陳腐化し、内部チームがリスクの全体像を把握することが困難になっいます。マネージド・エクスポージャー・マネジメント・サービス市場は、継続的な発見が単一のマネージドプロセスを通じてクラウド設定、SaaS利用、アイデンティティ、および外部公開サービスの変化を追跡できるため、需要を獲得しています。
サイバーセキュリティ人材不足とアウトソーシング需要
サイバーセキュリティの人材ギャップは、特にエクスポージャー管理が技術的な深さと部門横断的な調整の両方を必要とする場合に、買い手が内部運用とマネージドサービスのどちらを選択するかに影響を与えています。ISC2は、2025年に95%の組織が少なくとも1つのサイバーセキュリティスキルを必要としていたと報告しています。ニーズは人員配置レベルに限定されず、組織は発見事項の優先順位付け、ビジネス上の関連性の評価、およびチーム全体での修復管理ができる実務者も必要としています。マネージド・エクスポージャー・マネジメント・サービス市場は、完全な内部エクスポージャー管理機能を一日中構築することなく、共有された専門家キャパシティへのアクセスを買い手に提供します。マネージドプロバイダーはまた、アラートトリアージおよび初期調査ツールのコストを複数のクライアントに分散させることができ、継続的なサービス提供の経済性を向上させます。この構造は、継続的なカバレッジが必要でありながら、大規模な社内チームを維持したり、必要なすべての専門性を内部で開発したりすることができない組織にとって特に関連性が高い場合があります。
継続的なエクスポージャーエビデンスに対する規制上の需要
規制は、一貫したサイバーリスク管理を実証する必要がある金融機関、重要インフラ事業者、および上場企業にとって、直接的な調達上の考慮事項となっています。EUデジタル運用レジリエンス法(DORA)は2025年1月17日に発効し、対象となる金融機関にICTリスク管理体制の維持とデジタル運用レジリエンスのテストを義務付けています。NIS2は、重要セクター全体の重要エンティティおよび重要エンティティに対してサイバーセキュリティリスク管理および報告義務を確立しています。米国では、SEC規則により上場企業は重要なサイバーセキュリティインシデントを開示し、サイバーリスクの評価・管理プロセスを説明することが求められています。これらの義務は、エクスポージャーがどのように特定・割り当て・対処・監視されたかを示す記録の重要性を高めており、責任ある担当者によって時系列で管理される必要があります。マネージド・エクスポージャー・マネジメント・サービス市場は、プロバイダーが技術的モニタリングと並行してレポートおよび運用上のエビデンスを提供でき、顧客が別々のシステムからエビデンスを収集する必要がない場合に支持されます。
制約の影響分析*
| 制約 | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| セキュリティおよびITツールチェーン全体の統合摩擦 | -3.0% | 北米および欧州の異種ツール環境を持つ大企業で最も深刻なグローバル | 中期(2〜4年) |
| 高い実装複雑性と専門家コストの負担 | -2.5% | 新興市場、中堅市場セグメント、およびMSSP密度が低い地域で最も顕著なグローバル | 中期(2〜4年) |
| データ居住地、認可、およびセーフスキャニングの制約 | -1.8% | 欧州、アジア太平洋地域、中東、およびグーバルの政府・防衛組織 | 長期(4年以上) |
| 不明確な資産所有権と修復責任 | -1.5% | 大規模な分散型企業で最も深刻なグローバル | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
セキュリティおよびITツールチェーン全体の統合摩擦
統合は実際の障壁であり、エクスポージャー管理はデータ構造とプロセスが異なることが多い別々のセキュリティおよびITシステム全体で発見・優先順位付け・修復を接続する必要があります。大企業がクリーンな環境から始まることはほとんどないため、プロバイダーは多様な資産名、ワークフロー、エスカレーションルール、および同じシステムを使用しない可能性のある異なるチームと連携する必要があります。セキュリティチームからIT運用チームおよびアプリケーションオーナーへの引き渡しは、リスクが迅速に特定され技術的に理解されている場合でも、修復を遅らせる可能性があります。これらの要件はオンボーディングを延長し、買い手の技術リソースを消費し、初期価値の実証をより困難にする可能性があります。
高い実装複雑性と専門家コストの負担
マネージドエクスポジャープログラムのコストはサービスサブスクリプションを超えており、買い手は環境を準備し、ローンチ後に運用モデルを維持する必要があります。買い手はまた、スコーピング、発見キャリブレーション、修復ワークフロー設計、継続的なアナリスト関与、および内部チームが資産コンテキストの提供に費やす時間も考慮する必要があります。Censinet社は、ヘルスケア組織が通常ITバジェットの4%〜7%をサイバーセキュリティに割り当てており、金融サービスの15%と比較して低いと報告しています。この差異は、ヘルスケア組織がエクスポージャーを認識し、より一貫したモニタリングを望んでいる場合でも、導入を制限する可能性があります。レガシーシステムは、一部の環境がオンプレミスの発見エージェント、特殊な設定、および老朽化したアプリケーションやデバイスを担当するチームとの調整を必要とするため、より多くの作業を生み出す可能性があります。プロバイダーはまた、特にヘルスケア、金融サービス、および政府において実証されたセクター専門知識を必要とし、これにより買い手の評価と実装タイムラインが長くなる可能性があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービスタイプ別:コマネージドモデルが買い手のコントロールを拡大
フルマネージドサービスは2026年のマネージド・エクスポージャー・マネジメント・サービス市場シェアの36.47%を占めました。この位置は、単一の運用モデル内で発見・優先順位付け・修復調整・修復検証の責任を担うプロバイダーへの買い手需要を反映しています。大規模な規制対象組織は、このモデルを好む傾向があります。なぜなら、スキャナーの操作、発見事項の解釈、および複数のオーナーにわたる作業の調整を行う必要がある内部セキュリティチームの運用負荷を軽減するからです。また、別々のツールからの個別の技術的アウトプットを買い手に残すのではなく、監査・保険・経営幹部の監督レビューのための継続的なセキュリティ活動の文書化された記録を作成することもできます。マネージド・エクスポージャー・マネジメント・サービス産業は、クライアントが幅広い運用サポート、明確なサービス責任、および対応が必要なエクスポージーをエスカレートするための一貫したプロセスを必要とする場合に、このモデルを使用します。
コマネージドサービスは2027年から2032年にかけてCAGR 17.53%で成長する見込みです。これらのサービスにより、買い手はエクスポージャーデータを最新の状態に保つための定期的な運用作業とともに、発見・スキャン・優先順位付けをアウトソーシングしながら、修復の意思決定に関する権限を保持することができます。このアプローチは、より強固な内部ガバナンスを発展させ、ビジネス上の優先事項を理解しているが、すべての技術的プロセスを運用したり、常時専門家カバレッジを維持したりしたくない企業に適しています。モニタリングのみおよびアドバイザリー・インシデント起因型オファリングは、保険更新、買収デューデリジェンス、規制監査、および重大なイベント後の集中的なサポートなど、より限定的なニーズに対応します。自動化により継続的な発見のコストが低下するにつれて、プロバイダーは基本的なモニタリングと、より価値の高い修復調整・エビデンス収集・アドバイザリー業務を別するよう圧力を受ける可能性があります。


注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能
アプリケーション別:修復検証の重要性が高まる
脆弱性・エクスポージャー管理は2026年のマネージド・エクスポージャー・マネジメント・サービス市場規模の31.83%を占めました。このセグメントは、外部サービス、クラウドリソース、および組織のデジタル環境を構成する既知のシステムを含む企業資産全体わたる継続的なスキャンと優先順位付けに基づいています。技術チームはリスクに対処するための実行可能な順序を必要としているため、買い手は大量の生のスキャナー結果ではなく、発見事項の分析をますます期待しています。リスク・コンプライアンス管理、脅威インテリジェンス、およびデジタルリスク保護は、エクスポージャー情報をより広範な運用・ガバナンスニーズと結びつけることで、コアの脆弱性プログラムを拡張します。資産発見・インベントリもすべてのアプリケーションをサポートします。なぜなら、組織は記録に存在しないか、割り当てられたオーナーがいないサービスを保護することができないからです。
修復オーケストレーションおよび検証は2027年から2032年にかけてCAGR 16.82%で拡大する見込みです。その成長は、買い手が修復が実施されたこと、正しいチームに割り当てられたこと、およびそのアクションがエクスポージャーを解決したことの確認を必要としていることを示しています。この作業は、修復タスクが完了するIT運用とセキュリティ運用を接続し、競合するビジス上の優先事項や不明確な責任から遅延が生じる可能性があります。Accenture社とCrowdStrike社は2025年3月、両社のコラボレーションにより、統合されたエクスポージャー可視性と攻撃パス分析を通じて脆弱性管理ワークフローで最大15%のコスト最適化を実現できると述べました。[2] したがって、マネージド・エクスポージャー・マネジメント・サービス産業は、検出された問題・計画された対応・検証済みの解決の間のギャップを埋めるサービスにより高い価値を置いています。
展開モデル別:ハイブリッドアーキテクチャがデータ制約に対応
クラウドベース展開は2026年のマネージド・エクスポージャー・マネジメント・サービス市場シェアの62.17%を占めました。クラウド配信はマルチクラウド環境全体での継続的な外部発見をサポートし、プロバイダーが各顧客の個別の更新サイクルを必要とせずに検出コンテンツを更新できるようにし、クライアント側の変更の必要性を軽減します。また、チームが場所を問わずアクセス可能なレポートと共有ワークフローを必要とする、サービスとしてのソフトウェアセキュリティオペレーションへの広範な移行にも適合しています。クラウドベースサービスは、クライアントが従来の内部レビュー中には存在しない可能性のある変化する資産・場所・接続サービス全体でスケーラビリティを必要とする場合に有用です。ただし、特に法的・契約上・政府の要件がデータ処理を制限する場合、すべてのクライアントが生のセキュリティデータを自社環境の外に移動できるわけではありません。
ハイブリッド展開は2027年から2032年にかけてCAGR 17.03%で成長する見込みです。このモデルはローカルデータ収集とクラウドベースの分析・ワークフロー管理を組み合わせており、プロバイダーが機密情報のより厳密な管理を維持ながら集中分析を適用できるようにします。組織がプロバイダー運用の分析・レポート・修復調整を使用しながら、機密データを自社環境内に保持するのに役立ちます。データ居住地ルールが厳格であるか、内部ポリシーが外部データ転送を制限する場合、政府機関・防衛請負業者・金融機関はこのモデルを好む可能性があります。
組織規模別:サブスクリプション配信が中小企業のアクセスを拡大
大企業は2026年の市場シェアの68.93%を占めました。その規模、より広い資産基盤、複数の管轄区域にわたる義務、および多数のビジネスシステムへの依存により、継続的なエクスポージャー管理が優先事項となっています。これらの買い手はマネージドセキュリティプロバイダーとの確立された関係を持つことが多いですが、内部環境は事業部門と技術チーム全体で調整が困難な場合があります。また、成熟したエクスポージャープログラムを内部で運用し、発見・優先順位付け・検証全体で必要なすべての専門知識を維持するために必要なアナリストの採用においても継続的な困難に直面しています。
中小企業は2027年から2032年にかけてCAGR 17.26%で成長する見込みです。サブスクリプションベースのサービスは、購入モデルを大規模な初期支出から、より小規模な組織の予算プロセスと限られた人員配置に適した予測可能な運用コストへと移行させます。これにより、すべての専門家能力を独自に維持できない小規模なセキュリティチームを持つ組織にとって、継続的な発見と優先順位付けがよりアクセスしやすくなります。アウトソーシングされたモニタリングにより、内部チームは大量の技術的発見事項のレビューという反復的なタスクではなく、意思決定・修復調整・ビジネス運用に集中することができます。スキャン記録・パッチ管理・インシデント対応計画に対する保険要件は、小規模な組織がマネージドサービスを採用する追加の理由を提供する可能性があります。

エンドユーザー産業別:セキュリティ圧力の高まりとともにヘルスケア需要が増加
BFSIは2026年の市場シェアの24.63%を占めました。金融機関は、機密性の高い顧客データ・重要な決済プロセス・大規模なサードパーティプロバイダーネットワークを管理しているため、厳しいサイバーリスクおよび運用レジリエンス要件のもとで業務を行っています。欧州のDORA、米国のSEC開示規則、およびその他のセクターフレームワークは、継続的な可視性・明確なレポート・重要な問題への対応のエビデンスの必要性を強化しています。マネージド・エクスポージャー・マネジメント・サービス産業は、特定・優先順位付け・修復追跡・ガバナンス記録を結びつけることでこのニーズに対応しています。
ヘルスケアは2027年から2032年にかけてCAGR 17.43%で成長する見込みです。このセクターは、老朽化した臨床機器・複雑なケアネットワーク・患者ケに影響を与える可能性のあるセキュリティリスクを管理する必要があり、多くの組織が専門的なセキュリティ業務のための限られたリソースで運営しています。連邦準備制度理事会の研究では、サードパーティプロバイダーが関与するサイバーイベントが、大規模な米国金融機関での通常のインシデントよりも大きな損失を引き起こす可能性があることが指摘されており、サプライヤーリスク監視のより広範な重要性が強調されています。2026年には、ARPA-Hが医療機器全体の脆弱性検出と修復に焦点を当てた病院規模のデジタルツインプロジェクトを支援しました。政府・防衛、製造業、情報技術・通信、小売・電子商取引、エネルギー・ユーティリティ、および教育も、正式なエクスポージャー管理に対する需要が高まっています。
地域分析
北米は2026年のマネージド・エクスポージャー・マネジメント・サービス市場収益の40.27%を占めました。この地域には成熟したマネージドセキュリティプロバイダーエコシステム、洗練された企業セキュリティ調達、および専門的なセキュリティツールと外部サビスパートナーをすでに使用している多くの組織があります。金融サービスおよびヘルスケア組織は、より正式なリスク監視と技術的コントロールの定期的なレビューを促進する複数の連邦・州・セクター固有の義務に直面しています。SEC規則は上場企業に重要なサイバーインシデントを報告し、サイバーリスク管理プロセスを説明することを義務付けています。米国が地域収益をリードし、カナダはリスク管理の明確なエビデンスを必要とする金融機関と重要インフラ事業者の間でマネージドセキュリティプログラムを拡大しています。
欧州はDORAおよびNIS2の実施に支えられ、グローバル収益の重要なシェアを保持しています。DORAは金融機関に適用され、デジタル運用レジリエンス体制を義務付けており、NIS2は重要セクターの重要エンティティおよび重要エンティティへのリスク管理要件を拡大しています。ドイツ、英国、フランスは、主要な金融機関・防衛請負業者・国境を越えた運用ニーズを持つ多国籍組織を有しているため、重要な市場であり続けています。イングランド銀行は、2025年のCBESTテー別作業において、プロアクティブな検出・認証情報管理・リスクベースの修復計画のギャップを特定しました。[3] これらの状況は、継続的なエクスポージャーエビデンスと明確に文書化された作業を提供するサービスへの需要を高めることで、マネージド・エクスポージャー・マネジメント・サービス市場を支持しています。
アジア太平洋地域は2027年から2032年にかけてCAGR 17.32%で成長する見込みです。急速なクラウド導入・脅威レベルの上昇・限られた専門家キャパシティが、特に企業が継続的な運用を必要としながら同じペースで内部セキュリティチームを拡大できない地域でのアウトソーシング配信を支持しています。インドは重要な成長市場であり、日本は2025年8月のNTT東日本のBizDrive ASMや2026年4月のユニアデックスのTenable Oneベースのサービスを含国内のマネージドアタックサーフェスおよび脆弱性管理オファリングを通じてローカルキャパシティを構築しています。南米・中東・アフリカは引き続き初期段階の市場であり、金融サービスのデジタル化・クラウド導入・より強固な国家サイバーセキュリティ要件を通じて需要が発展しています。
競合ランドスケープ
市場集中度
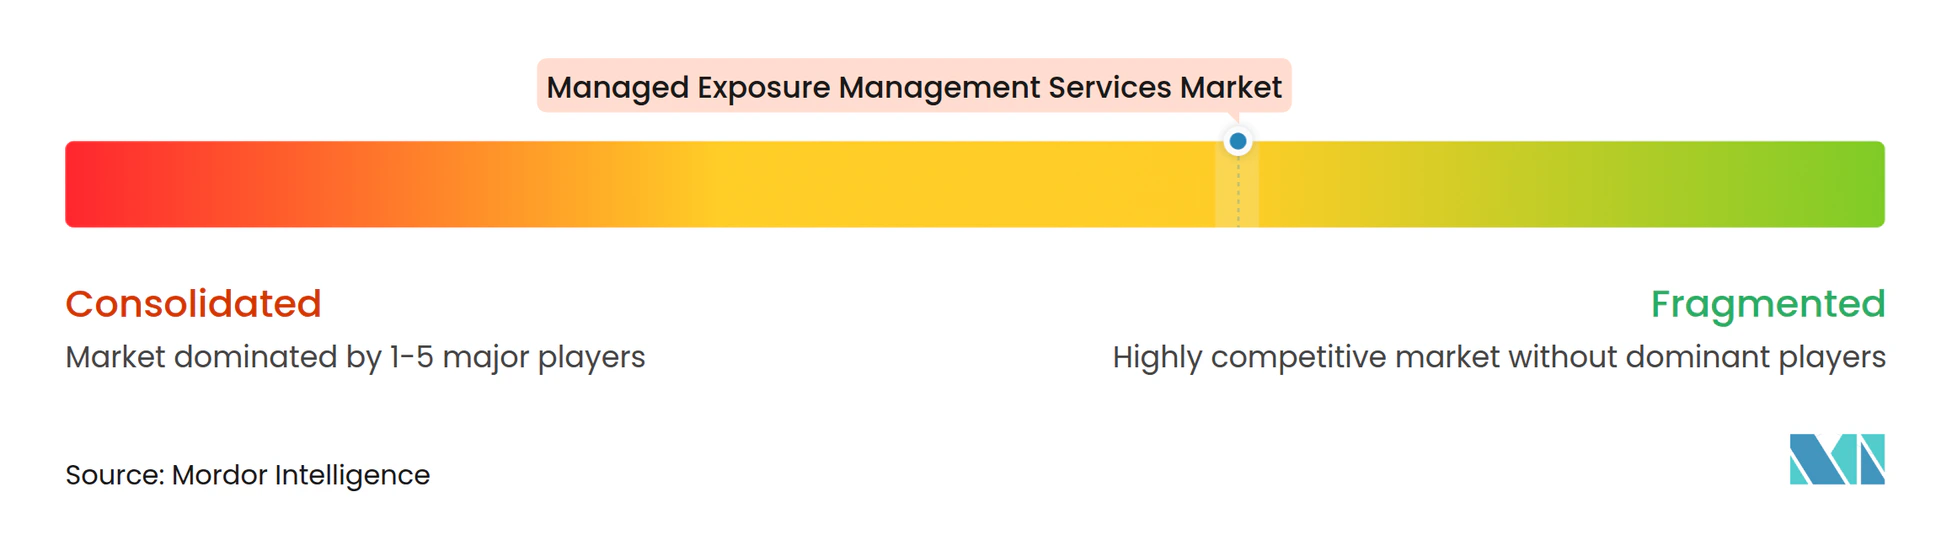
マネージド・エクスポージャー・マネジメント・サービス市場は適度に断片化されており、支配的な地位を持つプロバイダーは存在しません。競争には、グローバルコンサルタンシー・確立された脆弱性プラットフォームベンダー・専門的なアタックサーフェス管理プロバイダーが関与しており、それぞれがサービスと技術の異なる組み合わせを通じて買い手にアプローチしています。グローバルコンサルタンシーはエクスポージャー管理をより広範な変革業務と結びつけることができ、プラットフォームベンダーは顧客がすでに使用しているツールを拡張でき、専門家は外部発見の深さを強調することができます。Accenture、Deloitte、IBM、およびKyndrylは、より大規模なクライアントエンゲージメントにバンドルできる幅広いセキュリティ変革プログラムとセクター固有のコンプライアンス専門知識を提供することで競争しています。Tenable、Qualys、およびRapid7は、既存顧客向けのマネージド配信機能を追加するためにプラットフォーム関係とスキャナーデータを活用しています。
プラットフォームベンダーは、既存の顧客運用環境との統合の必要性を反映して、発見事項を異なるクライアントツール全体の修復ワークフローに変換するための統合を追加しています。Tenableは2026年10月に、SentinelOne、Corelight、Snyk、およびBeyondTrustへのコネクタを通じてオープンセキュリティエコシステムを拡大しました。この動きにより、エクスポージャーデータがネットワークテレメトリ・アイデンティティコンテキスト・コードレベルの発見事項と接続され、チームが対応の優先順位付けを行う際により関連する情報を使用できるようになります。AccentureとAttackIQは2026年2月に、侵害・攻撃シミュレーション・AI駆動の優先順位付け・セキュリティオペレーションの近代化を組み合わせるパートナーシップを発表しました。[4] これらの動きは、マネージド・エクスポージャー・マネジメント・サービス市場が技術的な発見とそれに続く運用上の対応の両方をサポートするプロバイダーをますます評価していることを示しています。
プロバイダーはまた、多くのプログラムが従来のIT資産に焦を当てており、接続されたシステムの全範囲をまだカバーしていない可能性がある運用技術および産業用モノのインターネット環境にサービスを提供する余地があります。ISO 27001およびSOC 2 Type II認証は企業評価においてますます重要になっており、成熟したセキュリティとガバナンスの実践を実証できる確立されたプロバイダーを優遇する可能性があります。プラットフォームベンダーが現在の技術契約にマネージド機能をバンドルするにつれて価格圧力が高まっており、純粋なプレイプロバイダーはセクター専門知識・外部発見の深さ・検証済みの修復結果を通じて価値を示す必要があります。
マネージド・エクスポージャー・マネジメント・サービス産業リーダー
-
Accenture plc
-
Armis, Inc.
-
BitSight Technologies, Inc.
-
Cisco Systems, Inc.
-
CrowdStrike Holdings, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
最近の産業動向
- 2026年10月:Tenableは、Tenable OPENプログラムを通じてSentinelOne、Corelight、Snyk、およびBeyondTrustへのクロスプラットフォームコネクタを立ち上げ、オープンセキュリティエコシステムを拡大しました。このコネクタはTenableのエクスポージャーデータをネットワークテレメトリ・アイデンティティコンテキスト・コードレベルの脆弱性発見事項と統合し、単一のAI支援インターフェースからの統合トリアージを可能にし、スタンドアロンスキャナー展開を超えてTenable Oneプラットフォームの価値を拡大します。これにより、TenableはマネージドエクスポージャーセグメントにおいてCrowdStrikeおよびMicrosoftのプラットフォーム統合戦略とより直接的に競争する位置置かれます。
- 2026年2月:ArmisはDISAから米国国防総省インパクトレベル5認可を取得し、Armis Centrixプラットフォームを通じて国防総省の重要インフラおよび管理対象非機密情報システムの管理・保護が可能になりました。これは以前のFedRAMP ModerateおよびIL4認可に続くものであり、Armisの資産インテリジェンスおよび脆弱性管理プラットフォームに対して米国政府・防衛の垂直市場を開放しました。
- 2026年2月:AccentureとAttackIQは、AttackIQの侵害・攻撃シミュレーションおよびAI駆動のコントロール検証機能をAccentureのグローバルSOC近代化サービスに統合し、セキュリティオペレーションの近代化を加速するパートナーシップを発表しました。このコラボレーションには、CTEMフレームワークに沿った継続的な脅威エクスポージャー管理プログラムの将来のロードマップが含まれており、クライアント環境全体で敵対的テスト・テレメトリ集約・エクスポージャー優先順位付けを統合する計画が含まれています。
- 2025年3月:AccentureとCrowdStrikeは、CrowdStrike Falconプラットフォームとアクセンチュアのマネージドセキュリティサービスを組み合わせ、企業クライアントのセキュリティオペレーションを変革する戦略的コラボレーションを発表しました。このコラボレーションの継続的な脅威エクスポージャー管理コンポーネントは、拡張されたアタックサーフェス全体でエクスポージャー可視性を統合し、攻撃パス分析を使用して優先順位付けを合理化することで最大15%のコスト最適化を達成できると言及されており、最初のクライアント展開はWHSmithのグローバルセキュリティオペレーション近代化を参照しています。
グローバル・マネージド・エクスポージャー・マネジメント・サービス市場レポートの範囲
マネージド・エクスポージャー・マネジメント・サービスは、組織がデジタルアタックサーフェス全体のサイバーセキュリティ脆弱性とエクスポージャーを特定・評価・優先順位付け・修復するのを支援します。これらのサービスは、継続的なモニタリング・脅威インテリジェンス・リスク評価・修復ガイダンスを組み合わせて、組織のセキュリティポスチャーを改善します。
マネージド・エクスポージャー・マネジメント・サービス市場レポートは、サービスタイプ(フルマネージド、コマネージド、モニタリングのみ、アドバイザリーおよびインシデント起因型)、アプリケーション(資産発見・インベントリ、リスク・コンプライアンス管理、脆弱性・エクスポージャー管理、脅威インテリジェンスおよびデジタルリスク保護、修復オーケストレーションおよび検証)、展開モデル(オンプレミス、クラウドベース、ハイブリッド)、組織規模(中小企業および大企業)、エンドユーザー産業(情報技術・通信、BFSI、ヘルスケア、小売・電子商取引、製造業、政府・防衛、教育、エネルギー・ユーティリティ、輸送・物流、ホスピタリティ・旅行、その他のエンドユーザ産業)、および地域(北米、南米、欧州、アジア太平洋、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
| フルマネージド |
| コマネージド |
| モニタリングのみ |
| アドバイザリーおよびインシデント起因型 |
| 資産発見・インベントリ |
| リスク・コンプライアンス管理 |
| 脆弱性・エクスポージャー管理 |
| 脅威インテリジェンスおよびデジタルリスク保護 |
| 修復オーケストレーションおよび検証 |
| オンプレミス |
| クラウドベース |
| ハイブリッド |
| 中小企業 |
| 大企業 |
| 情報技術・通信 |
| BFSI |
| ヘルスケア |
| 小売・電子商取引 |
| 製造業 |
| 政府・防衛 |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| 南米その他 | |
| 欧州 | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| スペイン | |
| ロシア | |
| 欧州その他 | |
| アジア太平洋 | 中国 |
| インド | |
| 日本 | |
| 韓国 | |
| オーストラリア | |
| アジア太平洋その他 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| トルコ | |
| 中東その他 | |
| アフリカ | 南アフリカ |
| エジプト | |
| ナイジェリア | |
| アフリカその他 |
| サービスタイプ別 | フルマネージド | |
| コマネージド | ||
| モニタリングのみ | ||
| アドバイザリーおよびインシデント起因型 | ||
| アプリケーション別 | 資産発見・インベントリ | |
| リスク・コンプライアンス管理 | ||
| 脆弱性・エクスポージャー管理 | ||
| 脅威インテリジェンスおよびデジタルリスク保護 | ||
| 修復オーケストレーションおよび検証 | ||
| 展開モデル別 | オンプレミス | |
| クラウドベース | ||
| ハイブリッド | ||
| 組織規模別 | 中小企業 | |
| 大企業 | ||
| エンドユーザー産業別 | 情報技術・通信 | |
| BFSI | ||
| ヘルスケア | ||
| 小売・電子商取引 | ||
| 製造業 | ||
| 政府・防衛 | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| 南米その他 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| ロシア | ||
| 欧州その他 | ||
| アジア太平洋 | 中国 | |
| インド | ||
| 日本 | ||
| 韓国 | ||
| オーストラリア | ||
| アジア太平洋その他 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| トルコ | ||
| 中東その他 | ||
| アフリカ | 南アフリカ | |
| エジプト | ||
| ナイジェリア | ||
| アフリカその他 | ||
レポートで回答される主要な質問
マネージド・エクスポージャー・マネジメント・サービス市場の規模はどのくらいですか?
マネージド・エクスポージャー・マネジメント・サービス市場は、2026年の3.12 ビリオン 米ドルおよび2027年の3.69 ビリオン 米ドルから2032年までに7.83 ビリオン 米ドルへと、CAGR 16.24%で増加する見込みです。
マネージド・エクスポージャー・マネジメント・サービスの需要を牽引しているものは何ですか?
マネージド・エクスポージャー・マネジメント・サービス市場は、クラウド・SaaS・ハイブリッド環境の拡大によって支持されており、これにより静的な資産インベントリの有用性が低下しています。
最大のシェアを持つサービスタイプはどれですか?
フルマネージドサービスは2026年に36.47%のシェアを保持し、コマネージドサービスは2032年までにCAGR 17.53%でより速く成長する見込みです。
どの展開モデルが導入をリードしていますか?
クラウドベース展開は2026年に62.17%のシェアを保持し、分散したデジタル環境を監視する必要性に支えられています。
どのエンドユーザーセクターが最も速く成長していますか?
ヘルスケアは2032年までにCAGR 17.43%で成長する見込みであり、医療機器のエクスポージャー・レガシーシステム・ケア提供の保護の必要性によって牽引されています。