
マネージド・セキュア・ウェブ・ゲートウェイ・サービス市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
| 市場規模 (2027) | 3.97 十億米ドル |
| 市場規模 (2032) | 7.48 十億米ドル |
| 成長率 (2027 - 2032) | 13.51 % |
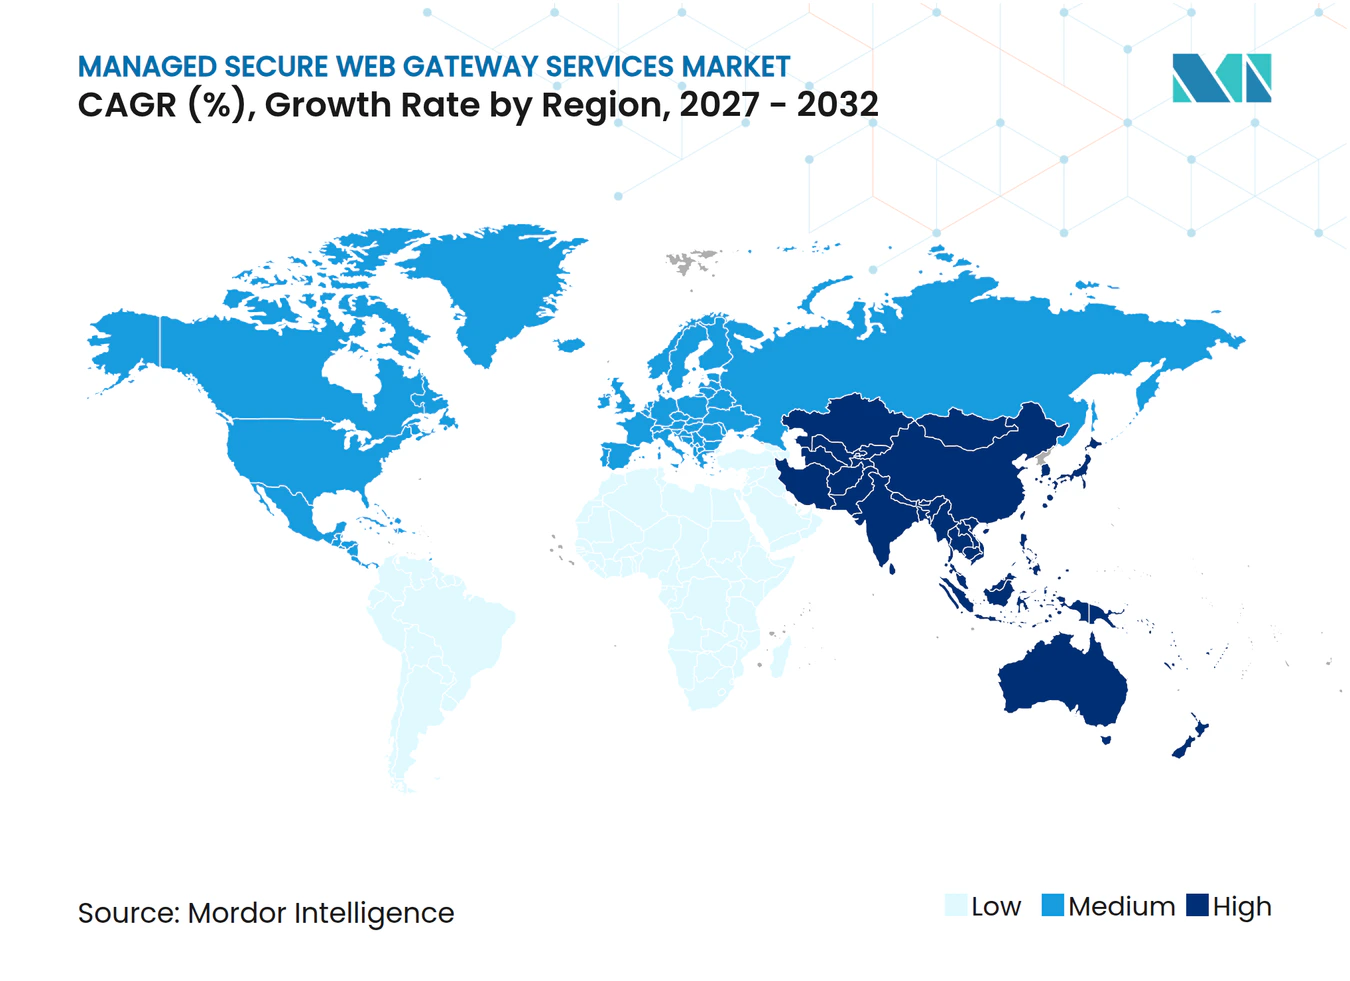
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるマネージド・セキュア・ウェブ・ゲートウェイ・サービス市場分析
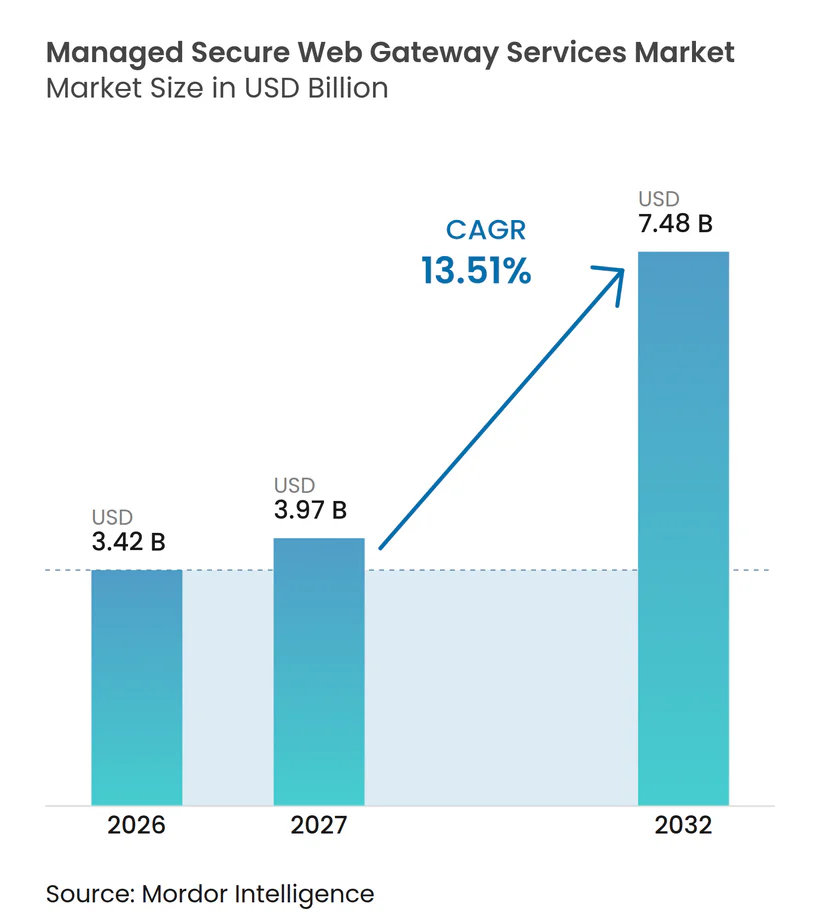
マネージド・セキュア・ウェブ・ゲートウェイ・サービス市場規模は、2026年の3.42 ビリオン 米ドル、2027年の3.97 ビリオン 米ドルから2032年には7.48 ビリオン 米ドルへと拡大し、2027年から2032年の間に13.51%のCAGRを記録すると予測されています。ウェブベースの脅威とクラウドアプリケーションの普及により、ウェブセキュリティはポイント製品から継続的なマネージドサービスへと移行しています。バイヤーはますます、内部チームに負担をかけることなくゲートウェイを運用し、ポリシーを改善し、脅威に対応できるプロバイダーを求めています。クラウド提供型のセキュリティ・サービス・エッジ(SSE)プラットフォームも、検知から対応までの時間を短縮しており、これがマネージド・セキュア・ウェブ・ゲートウェイ・サービス市場を支えています。プロバイダーの価値は現在、実践的なポリシー実行、検査パフォーマンス、および広範なセキュリティ管理との統合に依存しています。マネージド・セキュア・ウェブ・ゲートウェイ・サービス市場は、レガシーインフラ、プライバシー規制、およびベンダー間での移行が困難なポリシーによる制約にも直面しています。
レポートの主要ポイント
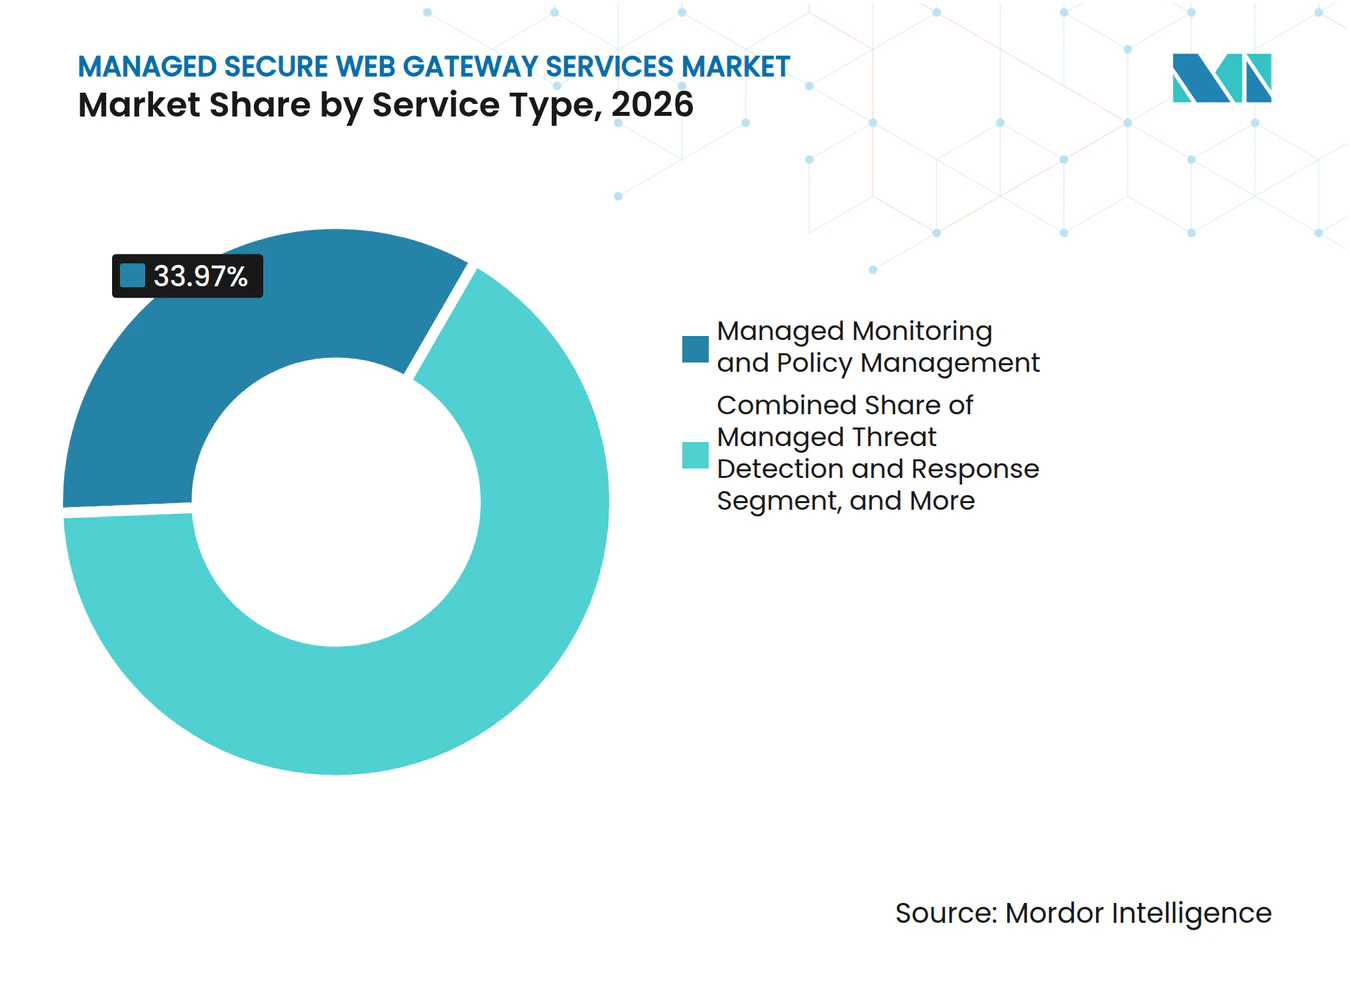
- サービスタイプ別では、マネージド監視・ポリシー管理が2026年のマネージド・セキュア・ウェブ・ゲートウェイ・サービス市場シェアの33.97%を占め、マネージド脅威検知・対応は2032年にかけて15.31%のCAGRで拡大すると予測されています。
- 展開モード別では、クラウドベースの提供が2026年の益の64.89%を占め、2032年にかけて15.47%のCAGRで拡大すると予測されています。
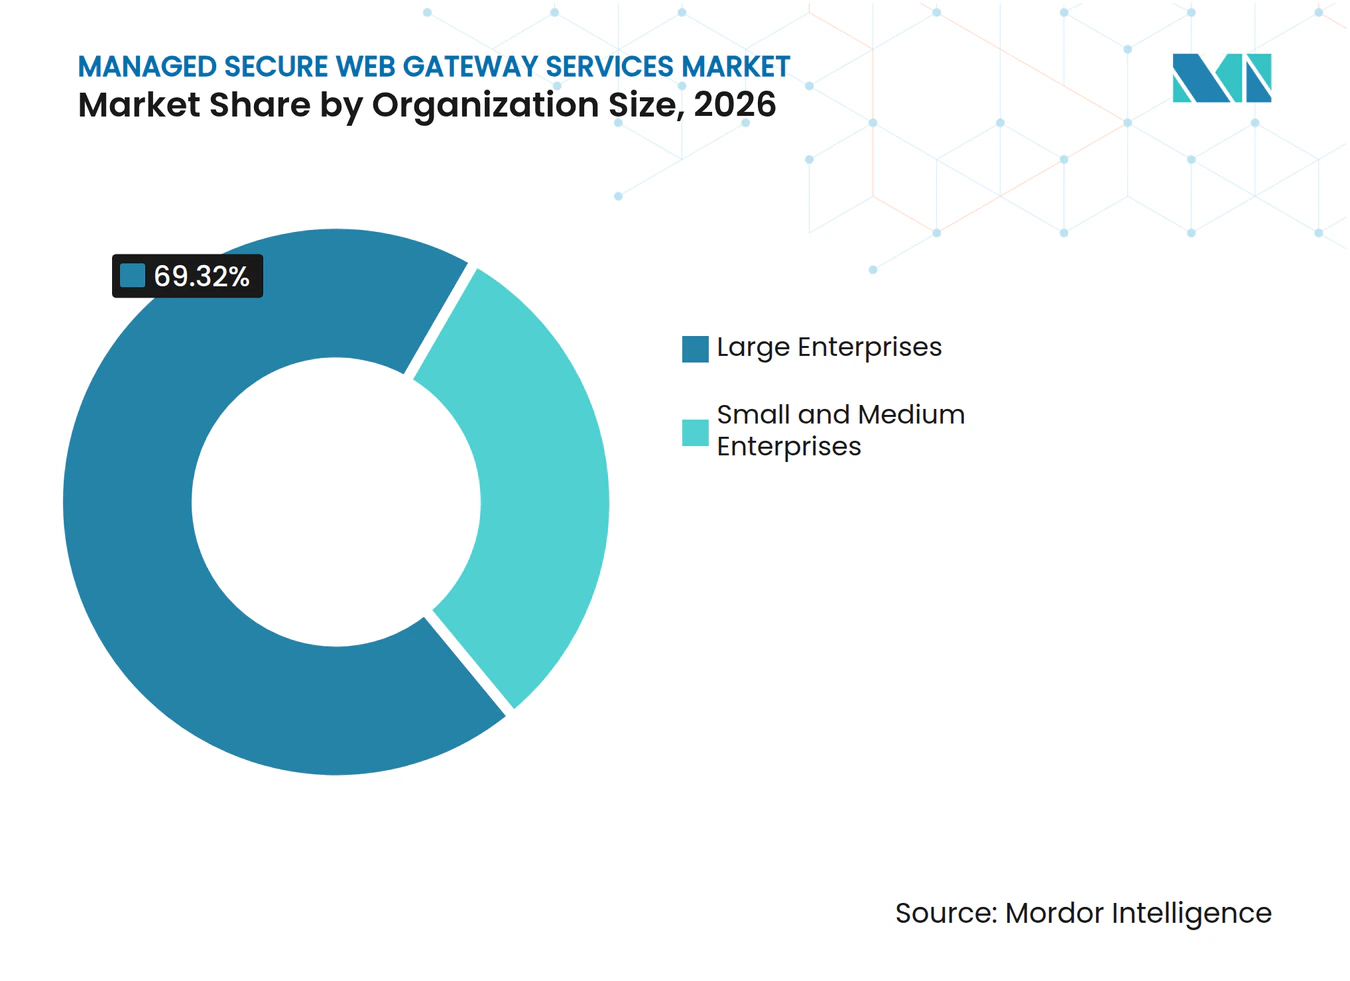
- 組織規模別では、大企業が2026年のマネージド・セキュア・ウェブ・ゲートウェイ・サービス市場シェアの69.32%を占め、中小企業は2032年にかけて15.78%のCAGRで拡大すると予測されています。
- エンドユーザー業種別では、BFSIが2026年の収益の28.17%を占め、ヘルスケアおよびライフサイエンスは2032年にかけて16.17%のCAGRで拡大すると予測されています。
- 地域別では、北米が2026年のマネージド・セキュア・ウェブ・ゲートウェイ・サービス市場シェアの35.41%を占め、アジア太平洋地域は2032年にかけて16.53%のCAGRで拡大すると予測されています。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| ウェブ由来の脅威の増大とAIを活用したマルウェア | +4.2% | グローバル(北米およびアジア太平洋地域で早期に高まる) | 短期(2年以内) |
| クラウド移行とハイブリッドワークフォースの拡大 | +3.1% | グローバル(北米、欧州、アジア太平洋地域で最も高い関連性) | 短期(2年以内) |
| SASEおよびゼロトラスト・アーキテクチャの更新サイクル | +2.8% | 北米および欧州(アジア太平洋地域および中東への波及あり) | 中期(2〜4年) |
| サイバーセキュリティ人材不足によるアウトソーシングの増加 | +2.0% | グローバル(北米、欧州、アジア太平洋地域で最大の圧力) | 中期(2〜4年) |
| 継続的監視とデータ保護に関する規制要件 | +1.5% | 欧州および北米(アジア太平洋地域および中東への拡大あり) | 中期(2〜4年) |
| 暗号化トラフィックおよび非人間トラフィックに対するマネージド・ポリシー・チューニング | +0.8% | グローバル(大企業に集中) | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
ウェブ由来の脅威の増大とAIを活用したマルウェア
ウェブ層への攻撃は、正規のユーザー活動と区別することがますます困難になっています。Check Point Researchは、ウェブ対応のAIサービスがコマンド・アンド・コントロールの中継として悪用される可能性があり、攻撃者の活動が通常の企業トラフィックに紛れ込むことを示しました。ESETは、PromptSpyが実行フロー内で生成AIを使用して画面上の要素を解釈し、デバイス設定をまたいで持続性を向上させることを報告しました。これらの手法は、静的なカテゴリ分類や単純なURLブロッキングの有効性を制限します。マネージドプロバイダーは、日常業務の一環として行動分析とポリシー変更を適用することで対応できます。この機能は、検知の失敗が直接的なサービスおよびコンプライアンス上の影響をもたらしうる金融サービスやヘルスケアにおいて重要です。
マネージド・セキュア・ウェブ・ゲートウェイ・サービス市場は、バイヤーが基本的なトラフィックフィルタリング以上のものを求める場合に恩恵を受けます。継続的な監視により、プロバイダーは変化する攻撃経路や異常なアプリケーション動作をより明確に把握できます。AIを活用した分析をサービス運用に組み込んだプロバイダーは、顧客が別の機能を設定するのを待たずに調査結果に基づいて行動できます。これにより、競争上の注目は、基盤となるゲートウェイプラットフォームだけでなく、プロバイダーの運用モデルへと移行します。また、特にアラートがビジネスクリティカルなアプリケーションに影響を与える場合、明確なエスカレーションプロセスの重要性も高まります。より多くのトラフィックが自動化されたシステムから発生するにつれ、暗号化トラフィックおよび非人間トラフィックに対するマネージド・ポリシー・チューニングの価値が高まります。
クラウド移行とハイブリッドワークフォースの拡大
ハイブリッドワークにより、オフィスネットワークの境界よりもユーザー、デバイス、アプリケーションの重要性が高まっています。Parallelsの調査によると、2026年には44.2%の組織がハイブリッドワークフォースを採用し、33.5%が主にリモートで運営し、16.4%が完全にオンサイトで運営していました。[1] 同調査では、72.4%の組織で従業員が未承認のSaaSツールを頻繁に使用していることも判明しました。これらの働き方は、中央オフィスやデータセンターに依存するゲートウェイ設計のカバレッジを弱体化させます。したがって、マネージド・セキュア・ウェブ・ゲートウェイ・サービス市場は、リモートユーザー、個人デバイス、ブランチサイトにわたって一貫した管理を適用するサービスを優先します。
クラウド提供はまた、プロバイダー評価においてクライアントが測定する内容を変化させます。バイヤーは検査遅延に注目します。なぜなら、一般的な生産性ツールを遅延させるセキュリティ管理はユーザーの受け入れを損なう可能性があるからです。グローバルなプレゼンスポイントと予測可能な検査パフォーマンスは、二次的な技術的詳細ではなく、実用的な要件となっています。マネージドサービスは、アプリケーションの機密性と地理的な場所に合ったポリシーを選択することでこの懸念に対処できます。また、内部チームがすべての新しいクラウドアプリケーションを確認することを強制せずに、シャドーITを特定することもできます。これにより、マネージド・セキュア・ウェブ・ゲートウェイ・サービス市場において、初期のゲートウェイ展開だけでなく、継続的なガバナンスに関するサービス機会が生まれます。
SASEおよびゼロトラスト・アーキテクチャの更新サイクル
多くの組織がゼロトラストプログラムをデバイス、自動化されたアイデンティティ、AIに関連するトラフィックへと拡張しています。Open SystemsとCybersecurity Insidersの調査では、10社中1社未満の組織がゼロトラストを完全に統合しており、約5社中4社がコマネージドまたは完全マネージドのSASEアプローチを好むことが判明しました。この結果は、技術展開後にポリシー層を運用するプロバイダーの役割を支持しています。ゼロトラストプログラムには、一度に変更できない複数のレガシールール、アイデンティティシステム、アクセスパスが含まれることが多くあります。マネージドサービスは、古いルールをクラウドベースの管理に変換することで、この移行の負担を軽減できます。マネージド・セキュア・ウェブ・ゲートウェイ・サービス市場は、セキュリティアーキテクチャ刷新のこの第二フェーズから恩恵を受けます。
クライアントが既存のセキュリティツール間を移行している場合、ベンダー中立のポリシーオーバーレイが有用です。これにより、プバイダーはすべてのプラットフォームの即時置き換えを要求するのではなく、移行プロセスに集中できます。このアプローチは、より広範なアイデンティティおよびネットワークの変更が進行中の間も、インターネットトラフィックを保護する必要がある組織に関連します。また、アプリケーションとユーザーにわたる一貫した適用に向けた明確な経路をクライアントに提供することもできます。マネージド・セキュア・ウェブ・ゲートウェイ・サービス市場には、内部チームが外部の支援を求めながらもセキュリティ上の意思決定の管理を維持したい場合の機会があります。プロバイダーは、マネージド運用が別の管理層を追加するのではなく、複雑さを軽減することを示す必要があります。
サイバーセキュリティ人材不足によるアウトソーシングの増加
人材不足により、マネージドゲートウェイの採用は中小規模の組織を超えて拡大しています。ISC2の調査では、2025年に回答者の59%が重大または重要な人材ニーズを報告しており、2024年の44%から増加しています。AIセキュリティとクラウドセキュリティが主要なスキルギャップとして特定されました。これらのギャップにより、内部チームが複数のセキュリティ製品にわたってルールを最新の状態に保ち、アラートを調査し、例外を管理することが困難になっています。マネージド・セキュア・ウェブ・ゲートウェイ・サービス市場は、クライアントにこれらの運用タスクに毎日集中するスタッフへのアクセスを提供します。
Logpointの調査では、マネージド・セキュリティ・サービスのバイヤーの60%がスキル不足を、48%が採用困難をアウトソーシングの動機として挙げています。この結果は、購買決定においてケイパビリティのニーズが単純なコスト上の懸念を上回る可能性があることを示しています。クライアントは、自社チームに専門的な能力が不足している場合、検査範囲、例外処理、脅威エスカレーションに関する決定を委任することがあります。これにより、マネージドエンゲージメントの価値は基本的な監視を超えて拡大します。各ポリシー決定を誰が行うかを説明できるプロバイダーは、大規模なクライアントとの信頼構築においてより有利な立場にあります。ウェブセキュリティがプライバシー、アプリケーションアクセス、インシデント対応に影響を与える場合、明確な説明責任が特に重要です。
制約の影響分析*
| 制約 | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| レガシーおよびハイブリッドインフラにわたる統合の複雑さ | -3.2% | グローバル(製造業および政府機関で最も顕著) | 中期(2〜4年) |
| SSL/TLS検査に関するプライバシー上の制約 | -2.1% | 欧州(アジア太平洋地域のデータ保護体制への拡大あり) | 短期(2年以内) |
| クラウド検査ポイントにおけるレイテンシーとユーザーエクスペリエンスのリスク | -1.4% | グローバル(アジア太平洋地域およびアフリカで最も高い関連性) | 中期(2〜4年) |
| 独自のポリシー言語とベンダーロックイン | -0.8% | グローバル(大企業および規制対象セクターに集中) | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
レガシーおよびハイブリッドインフラにわたる統合の複雑さ
レガシーゲートウェイシステムは、計画よりも長く稼働し続けることが多くあります。古いアプライアンスは、クラウド提供型の管理と一致しないルールを使用することがあり、トラフィックパス全体で一貫性のない適用が生じます。この課題は、監査においてポリシーがすべての関連する接続に適用されているという証拠が必要な場合に特に重要です。クライアントが完全な移行前にレガシーシステムとクラウドシステムの両方を運用しなければならない場合、マネージド・セキュア・ウェブ・ゲートウェイ・サービス市場は減速する可能性があります。プロバイダーは、移行の認識リスクを低減するために、これらの環境全体にわたる統合された可視性を必要とします。また、ポリシーを移行し、すぐに廃止できないシステムを処理するための現実的な計画も必要です。
マネージド展開・統合サービスはこの障壁を軽減できますが、技術的な設定だけでなくビジネス上の依存関係にも対処する必要があります。製造業者や政府機関は、標準的なオフィストラフィックと同じ検査ルールを受け入れられない、隔離されたネットワークや古いアプリケーションを持っている場合があります。ハイブリッド設計は、機密性の高いワークロードに対する特別な処理を維持しながら、一般ユーザーの保護を維持できます。これにより、マネージド・セキュア・ウェブ・ゲートウェイ・サービス市場でのサービスの複雑さが増し、より広範な採用が遅れる可能性があります。また、プロバイダーが移行サポートを非公式な実装タスクではなく、定義されたサービスとしてパッケージ化する機会も提供します。バイヤーは、そのサポートが移行後に一貫した運用モデルをもたらすかどうかを評価します。
SSL/TLS検査に関するプライバシー上の制約
完全なSSL/TLS検査は、制限なしに適用することがますます困難になっています。米国国立標準技術研究所(NIST)は、TLS 1.3に関連する可視性の課題を文書化し、企業の検査能力を維持するためのアーキテクチャ上の対策の必要性を説明しました。[2] オランダ国家サイバーセキュリティセンターは、組織がTLSプロキシを使用する前にTLS傍受の必要性と比例性を評価し、GDPRレビューを完了すべきと述べました。これらの要件により、すべてのケースで広範な復号化ポリシーを正当化することが困難になっています。また、サービスプロバイダーに必要なポリシー管理作業も増加します。この制約は、欧州および同様のプライバシー期待を持つ法域において特に重要です。
選択的な検査は、組織がセキュリティ監視とプライバシーおよびデータ所在地の要件のバランスをとるのに役立ちます。プロバイダーは、どのユーザーグループ、アプリケーション、データタイプを異なる方法で扱うべきかを理解する必要があります。これにより、提供コストが上昇し、実装に関する議論が長引く可能性があります。また、法域を考慮したバイパス設計を構築し、その選択の明確な記録を維持するプロバイダーを差別化することもできます。マネージド・セキュア・ウェブ・ゲートウェイ・サービス市場は、クライアントがサービスがセキュリティとプライバシーの両方のニーズを満たせると確信している場合にのみ恩恵を受けます。広範で均一なポリシーに依存するプロバイダーは、規制対象のアカウントを獲得することが難しくなる可能性があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービスタイプ別:
ポリシー管理が収益を牽引し、脅威検知が成長を促進マネージド監視・ポリシー管理は、2026年のマネージド・セキュア・ウェブ・ゲートウェイ・サービス市場規模の33.97%を占めました。このセグメントが先行しているのは、ゲートウェイルールが展開後に定期的な注意を必要とするためです。新しいSaaSアプリケーション、未承認のツール、変化する脅威パターンにより、既存のルールセットの有効性が低下する可能性があります。多くの組織は、必要なペースでこの活動を確認するのに十分なスタッフを持っていません。継続的な監視により、プロバイダーはトラフィックの変化を特定し、それが持続的なギャップになる前に管理を調整できます。ポリシー管理はまた、プロバイダーとクライアントの間に定期的な運用関係を生み出します。これにより、一回限りの実装プロジェクトではなく、継続的なサービス収益が支えられます。このセグメントは、クライアントがコアのウェブゲートウェイ技術を所有している場合でも関連性を保ちます。これは、日常のビジネス活動に合わせて管理を維持するという実践的なタスクを中心に構築されています。
マネージド脅威検知・対応は、2032年にかけて15.31%のCAGRで拡大すると予測されています。このサービスは、行動分析、自動化された対応ステップ、および重大なアラートの明確な処理に対する需要に応えます。バイヤーは、内部チームへの通知のみを生成する契約から離れつつあります。彼らはますます、プロバイダーが定義された対応アクションとエスカレーション時間に責任を持つことを期待しています。このモデルは、平均検知時間から平均対応時間へと注目を移します。コンサルティング・最適化は、クライアントがギャップ評価から始めることが多いため、エントリーポイントとして機能します。マネージド展開・統合は、レガシーインフラからクラウド管理への移行に対応します。サポート・メンテナンスは、ガバナンスを内部で維持しながら運用支援をアウトソーシングする組織に引き続き関連します。欧州の認証フレームワークは、スタッフの能力、サービス品質、データ保護管理をすでに実証しているプロバイダーを優遇する可能性があります。


注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能
展開モード別:
クラウドがシェアと成長の両方をリードクラウドベースの提供は2026年の収益の64.89%を占め、2032年にかけて15.47%のCAGRで拡大すると予測されています。このモデルにより、組織はリモートユーザー、請負業者のデバイス、人デバイス、ブランチロケーションにわたってポリシーを適用できます。また、すべての場所に専用のゲートウェイハードウェアを設置する必要もなくなります。プレゼンスポイントを追加するたびに、検査ポイントまでの距離を短縮することでユーザーアクセスを改善できます。したがって、クラウド提供は、分散したワークフォースや企業データセンターの外にすでにあるアプリケーションに適しています。このモデルはまた、場所をまたいで1つのポリシーフレームワークを適用しやすくします。これらの理由から、クラウドベースの提供はマネージド・セキュア・ウェブ・ゲートウェイ・サービス市場をリードしています。プロバイダーは、サービスがレイテンシー、プライバシー、データロケーションの要件を満たせることを示す必要があります。
オンプレミス提供は、特定の規制対象環境において引き続き重要です。金融市場インフラ、防衛請負業者、ヘルスケアシステムは、機密性の高いトラフィックや隔離されたネットワークに対してより厳格な管理を必要とする場合があります。これらの組織は、特定の接続を共有クラウド適用ノードを通じてルーティングすることを制限する場合があります。ハイブリッド提供は、機密性の高いワークロードにローカルゲートウェイを維持しながら、一般従業員のトラフィックをクラウドポイントを通じてルーティングすることで、実用的な移行パスを提供できます。このモデルは移行中の混乱を軽減できますが、クライアントに2つのポリシー環境を管理させることにもなります。この複雑さは、プロバイダーが専用のハイブリッド移行エンゲージメントを提供する場合、マネージド・セキュア・ウェブ・ゲートウェイ・サービス市場においてマネージドサービスの機会となり得ます。そのようなエンゲージメントは、両方の環境にわたってルールがどのように一貫性を保つかを示す必要があります。オンプレミスおよびハイブリッド提供の将来的な役割は、規制、運用、アーキテクチャの変化のペースに依存します。
組織規模別:
大企業がリード、中小企業がギャップを縮小大企業は2026年の収益の69.32%を占めました。その先行的な地位は、広範な地理的フットプリント、大規模なトランザクション量、および厳しいコンプライアンス責任を反映しています。これらの組織は、ウェブゲートウェイと並行して、複数のアイデンティティ、エンドポイント、セキュリティ情報システムを使用することが多くあります。マネージドプロバイダーは、独立して運用するのではなく、この環境と統合する必要があります。ポリシーと手順が既存のツールと連携するため、複数年のサービス契約は高い切り替えコストを生み出す可能性があります。大規模なクライアントはまた、24時間365日のセキュリティ・オペレーション・センターのサポート、AIを活用したトリアージ、および契約上の対応コミットメントを求めます。これらの要件は、基本的な監視契約ではなくプレミアムサービス契約を支えます。このセグメントの規模は、プロバイダーの収益と参照アカウント戦略の中心となっています。
中小企業は2032年にかけて15.78%のCAGRで拡大すると予測されています。ユーザーごとのサブスクリプションにより、かつてマネージドウェブセキュリティをアプライアンス規模のニーズを持つ組織に限定していた最低コミットメントが削減されます。これにより、専用のセキュリティチームを構築せずに専門的なカバレッジを必要とする、より大きな中小規模の組織の需要が支えられます。プロバイダーにとっての主要な課題は、基本的な脅威ブロッキングにおける価格圧力です。低コストの自動化された管理により、エントリーレベルのオファーを区別することが難しくなる可能性があります。プロバイダーは、ポリシーガバナンス、コンプライアンスレポート、アプリケーション例外に関する実践的な支援で対応できます。これらの追加により、内部のセキュリティ能力が限られた組織にとってサービスがより関連性を持つようになります。

エンドユーザー業種別:
BFSIがリード、ヘルスケアが加速BFSIは2026年のマネージド・セキュア・ウェブ・ゲートウェイ・サービス市場シェアの28.17%を占めました。金融機関は、継続的な監視、追跡可能な管理、および第三者監督に対する高い要件のもとで運営されています。DORAは2025年1月から適用されており、運用レジリエンスとICTリスク管理への注目を強化しています。PCI DSS 4.0および金融機関審査評議会の期待も、ウェブトラフィックとマネージドサービスプロバイダーの文書化された監視の必要性を支えています。これにより、裁量的な技術支出に左右されにくい基本的なニーズが生まれます。BFSIクライアントは、プロバイダーが監査証拠、ポリシー例外、インシデントエスカレーションをどのように処理するかを評価します。これらのニーズは、ウェブセキュリティ管理をレポートとガバナンスに結びつけるサービスを優遇します。規制対象のトランザクションと複雑なユーザー集団は、一貫した適用の価値をさらに高めます。
ヘルスケアおよびライフサイエンスは2032年にかけて16.17%のCAGRで拡大すると予測されています。患者ポータル、医療機器テレメトリー、および臨床SaaSアプリケーションにより、ヘルスケアネットワーク全体でウェブに面したトラフィックが増加しています。これらの接続は、古いエアギャップアプローチだけでは保護することが困難です。NHS Wales Hywel Dda Health Boardは2025年2月にibossにSASE契約を授与し、Forcepoint Cloud SWGライセンスをSWG、CASB、ZTNA、リモートブラウザ分離、DLPを含むパッケージに置き換えました。[3] この事例は、ヘルスケアのバイヤーがスタンドアロンのウェブゲートウェイから統合されたサービスモデルへと移行できることを示しています。政府および防衛機関は、主権的な提供と制限されたデータ処理を必要とします。製造業は、ITと運用技術環境がより接続されるにつれてウェブ検査を追加しています。小売・Eコマース、ITおよび通信も、顧客データの義務と5G関連のトラフィックの拡大に伴い利用を増やしています。
地域分析
北米マネージド セキュア ウェブ ゲートウェイ サービス市場
北米は2026年の収益の35.41%を占めました。この地域にはクラウドファーストの企業が高密度に集積しており、マネージド セキュリティ サービ プロバイダーの成熟した基盤が存在します。連邦政府のゼロトラスト要件も、政府請負業者および重要インフラ事業者からの需要を支えています。ゼロトラスト指令のもとで活動する米国連邦機関は、アクセスおよびネットワーク活動に対するより強固な管理を必要としています。これらの要件は、より広範な運用責任を伴うマネージド サービス契約を支援する可能性があります。カナダでは、サードパーティからの技術リスクおよびサイバーリスクを管理しなければならない金融機関からの需要も存在します。メキシコの導入は、グローバルなセキュリティ標準に準拠する多国籍製造業の拠点に集中しています。マネージド セキュア ウェブ ゲートウェイ サービス市場は、北米において広範な基盤を有しています。これは、同地域がテクノロジーの導入、規制上のニーズ、および確立されたサービス エコシステムを兼ね備えているためです。
欧州および南米マネージド セキュア ウェブ ゲートウェイ サービス市場
欧州は第2位の地域クラスターであり、強固なコンプライアンス環境によって形成さています。金融機関に対するDORAの要件は、継続的なICTリスク監視およびサードパーティ サービス プロバイダーへの可視性に対する需要を生み出しています。欧州連合のマネージド セキュリティ サービス認証スキームは、サービス品質、能力、およびデータ保護に対するさらなる注目を加えています。ドイツ、英国、フランスは、この地域における重要な国内市場です。これらの国々のバイヤーは、ローカルのセキュリティ オペレーション センターおよび管轄区域を考慮した処理に対してより大きな比重を置く場合があります。このような要件により、ソブリン デリバリーがオプション機能ではなく、調達の中核要件となる可能性があります。南米は依然として新興地域であり、ブラジルのLGPDおよび金融セクターのデジタル化が、金融機関および通信事業者の間での初期需要を支えています。展開規模は、国固有のデータ取り扱い要件を満たすことができるプロバイダーに依存しています。
アジア太平洋および中東・アフリカ マネージド セキュア ウェブ ゲートウェイ サービス市場
アジア太平洋域は2032年までに16.53%のCAGRで拡大すると予測されています。この地域は、政府主導のデジタル トランスフォーメーションと、マネージド セキュリティ プロバイダーおよびデータ保護要件の拡大する基盤を組み合わせています。インド、シンガポール、およびオーストラリアは、各国の組織がクラウド導入を拡大しセキュリティ ガバナンスを正式化しているため、サービス需要において重要な位置を占めています。日本は、プライバシー規則および金融サービスにおける継続的な監視要件を通じて特有の需要を加えています。中東は、サウジアラビアおよびアラブ首長国連邦におけるクラウド インフラへの投資によって支えられています。これらの投資はウェブ層の攻撃対象領域を拡大し、マネージド コントロールの必要性を高めています。アフリカは導入の初期段階にあり、活動は南アフリカおよびナイジェリアの銀行および通信組織を中心に展開されています。マネージド セキュア ウェブ ゲートウェイ サービス市場は、これらの地域においてより強固なローカル プレゼンスを必要としています。これは、査パフォーマンスおよびデータ取り扱いへの期待が場所によって大きく異なる可能性があるためです。
競合環境
市場集中度
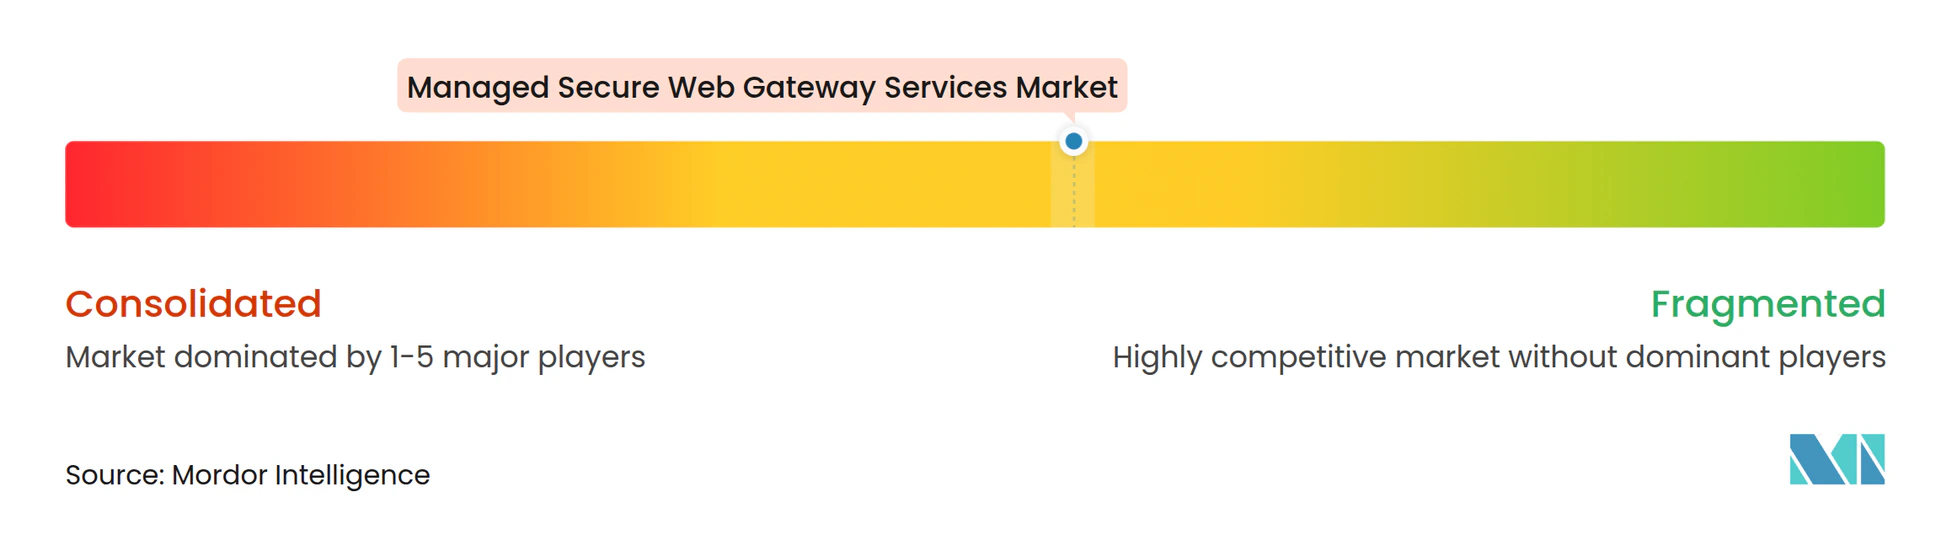
マネージド・セキュア・ウェブ・ゲートウェイ・サービス市場は、プラットフォームレベルでは適度に集中しており、マネージド運用においては分散しています。Zscaler、Netskope、Palo Alto Networks、Cloudflareは重要なプラットフォームと価格設定の期待を設定しています。地域のマネージド・セキュリティ・サービス・プロバイダー、システムインテグレーター、通信系プロバイダーは、クライアントのためにこれらのプラットフォームを運用・サポートすることで競争しています。この構造は、主要なゲートウェイプラットフォームがマネージド運用のリーダーシップに自動的につながるわけではないことを意味します。プロバイダーには技術的な能力、ローカルサービスカバレッジ、明確な運用プロセスが必要です。また、ウェブセキュリティ、データ損失防止、アイデンティティ管理、クラウドアプリケーションにわたってポリシー変更を調整する必要もあります。競争の結果は、より小さなグループの主要なセキュリティプラットフォームを中心に構築された広範なサービスプロバイダーのフィールドとなっています。
差別化は基本的なセキュア・ウェブ・ゲートウェイ機能を超えて進んでいます。NetskopeのOne DLP for GenAIとPalo Alto NetworksのAI Access Securityモジュールは、生成AIアプリケーション使用に対する管理への移行を示しています。これらの機能はポリシー決定をより広範なセキュリティプラットフォームに組み込んでおり、ライセンス関係なしには小規模なプロバイダーが複製することが困難です。欧州連合のマネージド・セキュリティ・サービス認証スキームも、公共部門の調達における競争結果に影響を与える可能性があります。これらの期待へのコンプライアンスを文書化できるプロバイダーは、規制対象の機会においてより有利な立場にある可能性があります。小規模なプロバイダーは、簡素化されたオンボーディングと予測可能なユーザーごとの価格設定で競争します。この圧力により、主要なプロバイダーはプラットフォーム機能とより容易なマネージド提供を組み合わせるよう促されます。
いくつかの機会領域はまだ成熟していません。ハイブリッド移行管理は、レガシーとクラウドの管理を並行して運用する必要があるクライアントにとって重要です。産業クライアントは、運用技術のニーズを認識する検査アプローチを必要とする場合があります。政府アカウントは、主権的な展開と法域制限されたデータ処理を優先する場合があります。JFrogは2026年8月にソフトウェア・サプライチェーン・トラフィック・コントローラーをZscaler、Cloudflare、Netskopeと統合し、SASEの適用ノードがソフトウェアパッケージリクエストをJFrog Artifactoryを通じて再ルーティングし、悪意のあるパッケージが開発者のマシンに到達する前にネットワーク層でブロックできるようにしました。これにより、ウェブゲートウェイ管理の潜在的な役割がソフトウェア・サプライチェーン活動へと拡大します。サービス提供を困難にすることなくこれらのより広範な管理を運用できるプバイダーは、差別化のより明確な方法を持つことになります。全体的な競争上の地位は、機能発表だけでなく、信頼性の高い運用に依存します。
マネージド・セキュア・ウェブ・ゲートウェイ・サービス業界のリーダー
-
Zscaler, Inc.
-
Cisco Systems, Inc.
-
Broadcom Inc.
-
Fortinet, Inc.
-
Cloudflare, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
マネージド セキュア ウェブ ゲートウェイ サービス市場 このレポートでカバーされる企業
- Zscaler, Inc.
- Cisco Systems, Inc.
- Broadcom Inc.
- Netskope, Inc.
- Fortinet, Inc.
- Palo Alto Networks, Inc.
- Cloudflare, Inc.
- Check Point Software Technologies Ltd.
- Forcepoint LLC
- Trend Micro Incorporated
- Sophos Ltd
- McAfee LLC
- Skyhigh Security
- Menlo Security, Inc.
- iboss, Inc.
- Akamai Technologies, Inc.
- Barracuda Networks, Inc.
- Proofpoint, Inc.
- Aryaka Networks, Inc.
- Cato Networks Ltd.
最近の産業開発事情 マネージド セキュア ウェブ ゲートウェイ サービス市場
- 2026年10月:CloudflareはGatewayとデータ損失防止をWorkersエッジコンピューティングプラットフォームと統合し、ポリシー適用ポイントでインラインのカスタム検証ロジックを可能にする完全プログラマブルなセキュア・ウェブ・ゲートウェイを発表しました。
- 2026年8月:JFrogはソフトウェア・サプライチェーン・トラフィック・コントローラーをZscaler、Cloudflare、Netskopeと統合し、SASEの適用ノードがソフトウェアパッケージリクエストをJFrog Artifactoryを通じて再ルーティングし、悪意のあるパッケージが開発者のマシンに到達する前にネットワーク層でブロックできるようにしました。
- 2026年6月:LTMはCisco Live 2026において新しいマネージド・セキュア・サービス・エッジ(SSE)ソリューションを発表しました。Cisco Secure Accessをベースに構築されたこのオファリングは、クラウドファーストおよびハイブリッドワーク環境を保護しながら、AIモデルの安全な使用を可能にします。クラウドネイティブのゼロトラストフレームワークは、ゼロトラスト・ネットワーク・アクセス(ZTNA)、セキュア・ウェブ・ゲートウェイ(SWG)、クラウド・アクセス・セキュリティ・ブローカー(CASB)の機能を統合します。LTMのAIを活用したマネージドサービスに支えられ、アイデンティティを考慮したアクセスを提供し、運用を簡素化し、エンドツーエンドの企業可視性を実現します。
- 2026年2月:Zscalerはゼロトラスト管理とアクセスラフ技術を組み合わせ、企業環境全体でAIエージェントの通信をマッピングして保護するためにSymmetry Systemsの買収を発表しました。
グローバル・マネージド・セキュア・ウェブ・ゲートウェイ・サービス市場レポートの範囲
マネージド・セキュア・ウェブ・ゲートウェイ(SWG)サービスは、組織のアウトバウンドインターネットトラフィックを監視、フィルタリング、保護するアウトソーシングされた第三者のサイバーセキュリティソリューションです。クラウド提供型またはハイブリッドのチェックポイントとして内部ユーザーと公共インターネットの間で機能することにより、これらのサービスはウェブベースの脅威をブロックし、不正なデータ流出を防止し、企業のコンプライアンスポリシーを適用します。
マネージド・セキュア・ウェブ・ゲートウェイ・サービス市場レポートは、サービスタイプ(マネージド展開・統合、マネージド監視・ポリシー管理、マネージド脅威検知・対応、コンサルティング・最適化、サポート・メンテナンス)、展開モード(クラウドベース、オンプレミス、ハイブリッド)、組織規模(大企業、中小企業)、エンドユーザー業種(BFSI、ITおよび通信、ヘルスケアおよびライフサイエンス、政府および防衛、製造業、小売・Eコマース、その他のエンドユーザー業種)、地域(北米、南米、欧州、アジア太平洋、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| マネージド展開・統合 |
| マネージド監視・ポリシー管理 |
| マネージド脅威検知・対応 |
| コンサルティング・最適化 |
| サポート・メンテナンス |
| クラウドベース |
| オンプレミス |
| ハイブリッド |
| 大企業 |
| 中小企業 |
| BFSI |
| ITおよび通信 |
| ヘルスケアおよびライフサイエンス |
| 政府および防衛 |
| 製造業 |
| 小売・Eコマース |
| その他のエンドユーザー業種 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他の南米 | |
| 欧州 | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| スペイン | |
| その他の欧州 | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| その他の南アフリカ |
| サービスタイプ別 | マネージド展開・統合 | |
| マネージド監視・ポリシー管理 | ||
| マネージド脅威検知・対応 | ||
| コンサルティング・最適化 | ||
| サポート・メンテナンス | ||
| 展開モード別 | クラウドベース | |
| オンプレミス | ||
| ハイブリッド | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| エンドユーザー業種別 | BFSI | |
| ITおよび通信 | ||
| ヘルスケアおよびライフサイエンス | ||
| 政府および防衛 | ||
| 製造業 | ||
| 小売・Eコマース | ||
| その他のエンドユーザー業種 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| その他の南アフリカ | ||
レポートで回答される主要な質問
マネージド・セキュア・ウェブ・ゲートウェイ・サービス市場の規模はどのくらいですか?
市場は2026年の3.42 ビリオン 米ドル、2027年の3.97 ビリオン 米ドルから2032年には7.48 ビリオン 米ドルへと、13.51%のCAGRで拡大すると予測されています。
マネージド・セキュア・ウェブ・ゲートウェイ・サービスの需要を牽引しているものは何ですか?
ウェブベースの脅威、ハイブリッドワーク、クウドアプリケーションの利用、セキュリティ人材不足、および規制上の監視要件が需要を支えています。
セキュア・ウェブ・ゲートウェイ・サービスをリードする展開モデルはどれですか?
クラウドベースの提供は2026年の収益の64.89%を占め、2032年にかけて15.47%のCAGRで拡大すると予測されています。
最も需要が高いエンドユーザー業種はどれですか?
BFSIは2026年の収益の28.17%を占めました。これは金融機関が継続的な監視、第三者監督、および文書化された管理を必要とするためです。
最も急速に拡大しているエンドユーザー業種はどれですか?
ヘルスケアおよびライフサイエンスは、患者ポータル、臨床SaaS、医療機器トラフィックがウェブ層の露出を拡大するにつれ、2032年にかけて16.17%のCAGRで拡大すると予測されています。
マネージド・セキュア・ウェブ・ゲートウェイ・サービスで最も急速に拡大している地域はどこですか?
アジア太平洋地域は、デジタルトランスフォーメーション、ローカルサービスエコシステム、データ保護要件に支えられ、2032年にかけて16.53%のCAGRで拡大すると予測されています。