
Marktgröße und Marktanteil für Managed Secure Web Gateway Services
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 3.97 Milliarden US-Dollar |
| Marktgröße (2032) | 7.48 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 13.51 % |
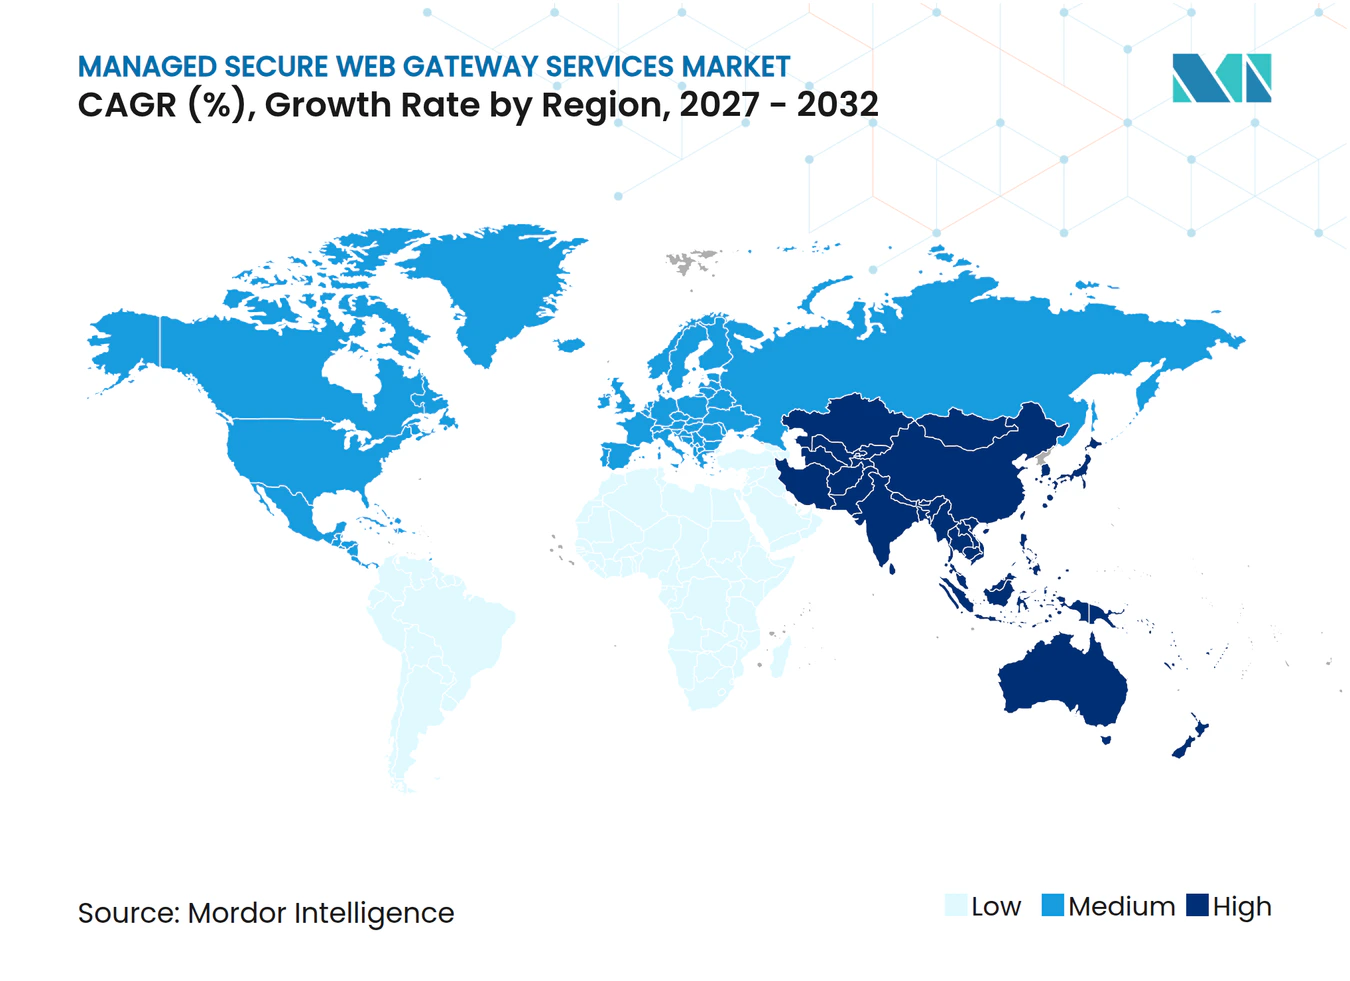
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Managed Secure Web Gateway Services von Mordor Intelligence
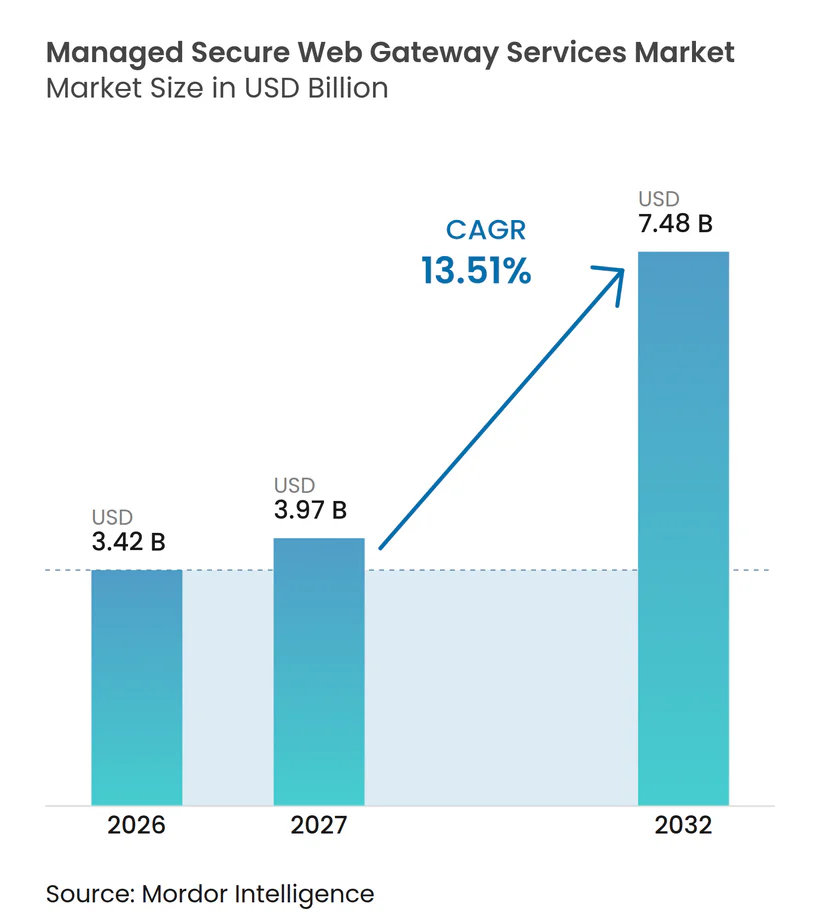
Die Marktgröße für Managed Secure Web Gateway Services wird voraussichtlich von 3,42 Milliarden USD im Jahr 2026 und 3,97 Milliarden USD im Jahr 2027 auf 7,48 Milliarden USD bis 2032 anwachsen, mit einer CAGR von 13,51 % zwischen 2027 und 2032. Webbasierte Bedrohungen und die Verbreitung von Cloud-Anwendungen haben die Web-Sicherheit von einem Einzelprodukt hin zu einem kontinuierlich verwalteten Dienst verschoben. Käufer suchen zunehmend nach Anbietern, die Gateways betreiben, Richtlinien verfeinern und auf Bedrohungen reagieren können, ohne den internen Teams zusätzliche Arbeit zu bereiten. Cloud-basierte Security Service Edge-Plattformen haben zudem den Weg von der Erkennung zur Reaktion verkürzt, was den Markt für Managed Secure Web Gateway Services begünstigt. Der Wert eines Anbieters hängt nun von der praktischen Richtlinienumsetzung, der Inspektionsleistung und der Integration in umfassendere Sicherheitskontrollen ab. Der Markt für Managed Secure Web Gateway Services sieht sich auch mit Einschränkungen durch veraltete Infrastruktur, Datenschutzvorschriften und Richtlinien konfrontiert, die sich nur schwer zwischen Anbietern übertragen lassen.
Wichtigste Erkenntnisse des Berichts
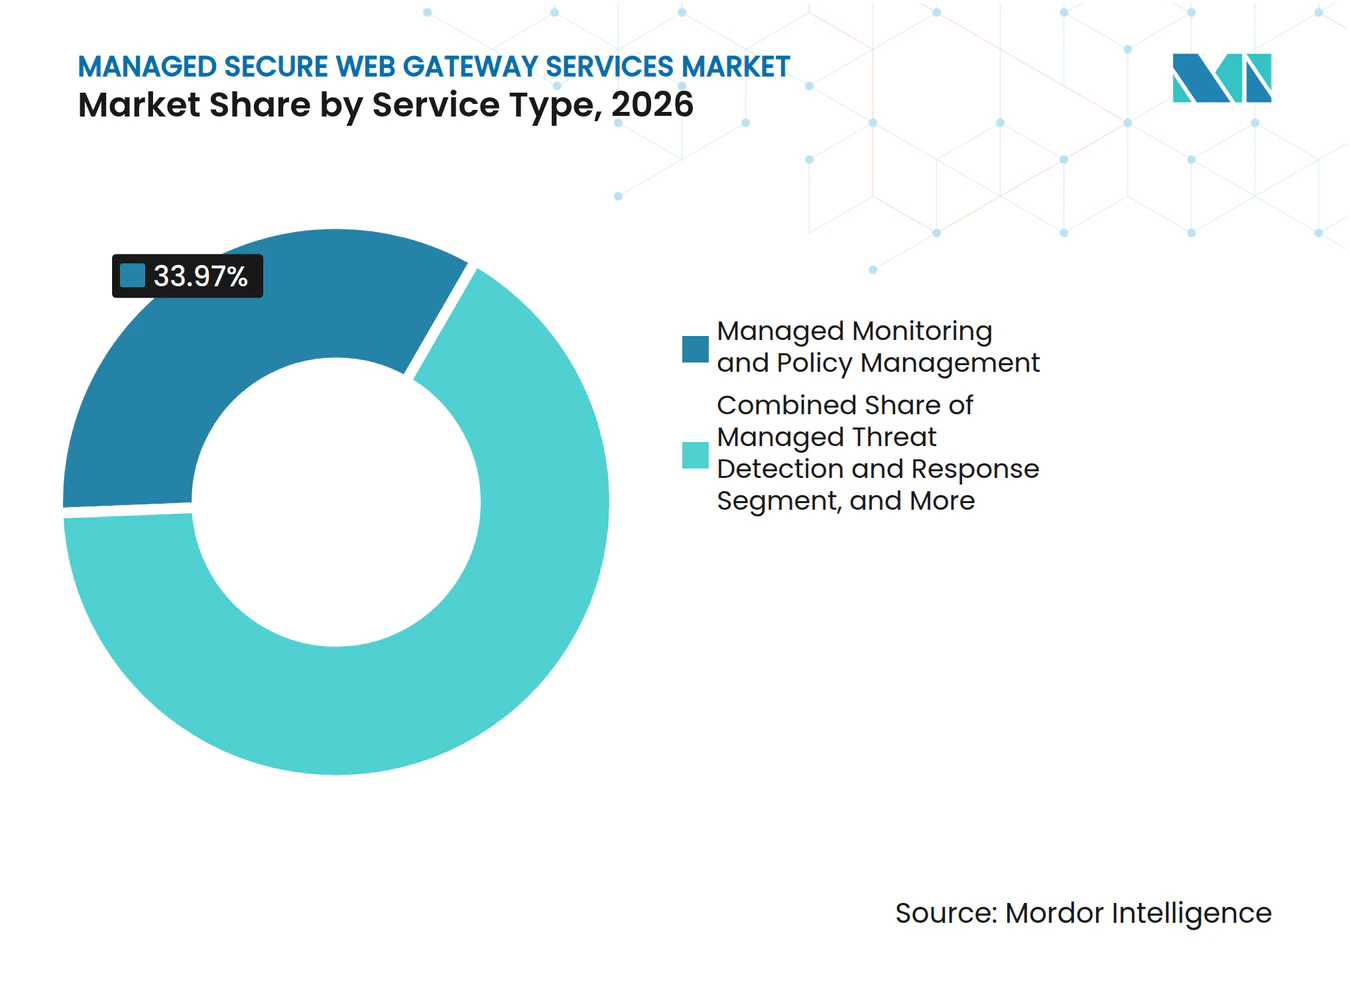
- Nach Servicetyp hielt Managed Monitoring und Policy Management im Jahr 2026 einen Marktanteil von 33,97 % am Markt für Managed Secure Web Gateway Services, während Managed Threat Detection and Response bis 2032 voraussichtlich mit einer CAGR von 15,31 % wachsen wird.
- Nach Bereitstellungsmodus entfiel im Jahr 2026 ein Umsatzanteil von 64,89 % auf die Cloud-basierte Bereitstellung, die bis 2032 voraussichtlich mit einer CAGR von 15,47 % wachsen wird.
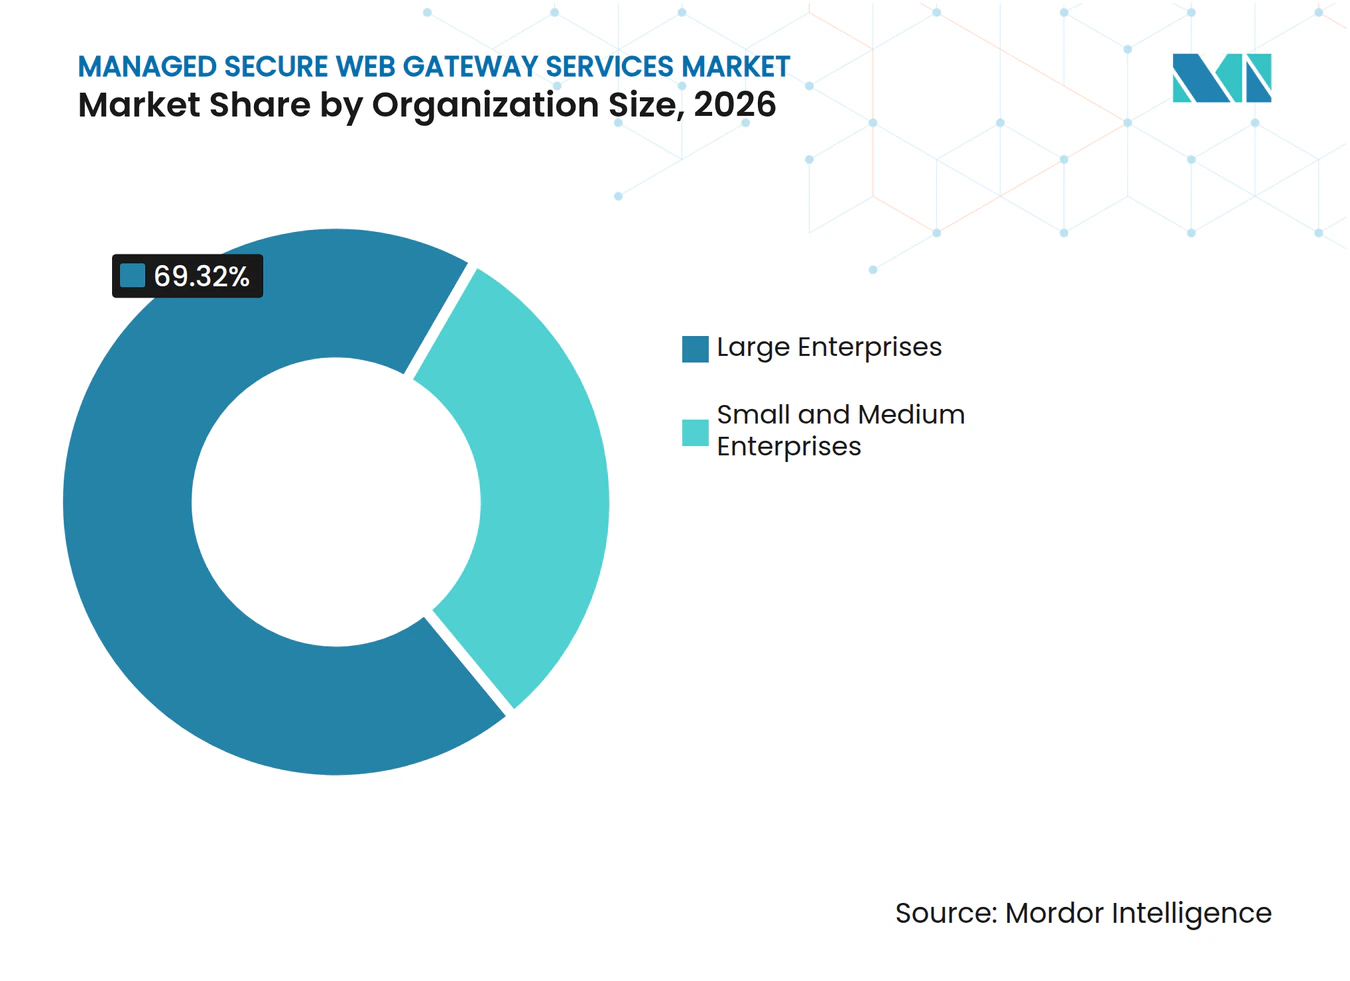
- Nach Unternehmensgröße entfielen im Jahr 2026 69,32 % des Marktanteils am Markt für Managed Secure Web Gateway Services auf Großunternehmen, während kleine und mittelständische Unternehmen bis 2032 voraussichtlich mit einer CAGR von 15,78 % wachsen werden.
- Nach Endnutzerbranche hielt BFSI im Jahr 2026 einen Umsatzanteil von 28,17 %, während das Gesundheitswesen und die Biowissenschaften bis 2032 voraussichtlich mit einer CAGR von 16,17 % wachsen werden.
- Nach Geografie entfiel im Jahr 2026 ein Marktanteil von 35,41 % am Markt für Managed Secure Web Gateway Services auf Nordamerika, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 16,53 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende webbasierte Bedrohungen und KI-gestützte Malware | +4.2% | Global, mit früher Intensität in Nordamerika und dem asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Cloud-Migration und Expansion hybrider Belegschaften | +3.1% | Global, mit höchster Relevanz in Nordamerika, Europa und dem asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| SASE- und Zero-Trust-Architektur-Erneuerungszyklen | +2.8% | Nordamerika und Europa, mit Ausstrahlungseffekten auf den asiatisch-pazifischen Raum und den Nahen Osten | Mittelfristig (2–4 Jahre) |
| Mangel an Cybersicherheitsfachkräften fördert Outsourcing | +2.0% | Global, mit dem größten Druck in Nordamerika, Europa und dem asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Regulatorische Anforderungen an kontinuierliches Monitoring und Datenschutz | +1.5% | Europa und Nordamerika, mit Ausweitung auf den asiatisch-pazifischen Raum und den Nahen Osten | Mittelfristig (2–4 Jahre) |
| Managed Policy Tuning für verschlüsselten und nicht-menschlichen Datenverkehr | +0.8% | Global, konzentriert auf Großunternehmen | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende webbasierte Bedrohungen und KI-gestützte Malware
Angriffe auf der Web-Schicht werden immer schwerer von legitimer Nutzeraktivität zu unterscheiden. Check Point Research zeigte, dass webbasierte KI-Dienste als Command-and-Control-Relais missbraucht werden können, wodurch Angreiferaktivitäten mit normalem Unternehmensverkehr vermischt werden. ESET berichtete, dass PromptSpy generative KI in seinen Ausführungsablauf integrierte, um Bildschirmelemente zu interpretieren und die Persistenz über verschiedene Gerätekonfigurationen hinweg zu verbessern. Diese Methoden schränken den Nutzen statischer Kategorien und einfacher URL-Sperren ein. Managed-Anbieter können reagieren, indem sie Verhaltensanalysen und Richtlinienänderungen als Teil des täglichen Betriebs anwenden. Diese Fähigkeit ist im Finanzdienstleistungs- und Gesundheitsbereich von Bedeutung, wo nicht erkannte Bedrohungen direkte Auswirkungen auf den Betrieb und die Compliance haben können.
Der Markt für Managed Secure Web Gateway Services profitiert, wenn Käufer mehr als nur eine grundlegende Datenverkehrsfilterung benötigen. Kontinuierliches Monitoring gibt Anbietern einen klareren Überblick über sich verändernde Angriffspfade und ungewöhnliches Anwendungsverhalten. Anbieter, die KI-gestützte Analysen in ihren Servicebetrieb integrieren, können auf Erkenntnisse reagieren, ohne auf eine Kundenkonfiguration eines separaten Features warten zu müssen. Dies verlagert den Wettbewerbsfokus auf das Betriebsmodell des Anbieters und nicht nur auf die zugrunde liegende Gateway-Plattform. Es erhöht auch die Bedeutung klarer Eskalationsprozesse, insbesondere wenn eine Warnung geschäftskritische Anwendungen betrifft. Managed Policy Tuning für verschlüsselten und nicht-menschlichen Datenverkehr gewinnt an Wert, da immer mehr Datenverkehr von automatisierten Systemen ausgeht.
Cloud-Migration und Expansion hybrider Belegschaften
Hybrides Arbeiten hat Nutzer, Gerät und Anwendung wichtiger gemacht als die Büronetzwerkgrenze. Parallels stellte fest, dass 44,2 % der Unternehmen im Jahr 2026 eine hybride Belegschaft einsetzten, 33,5 % hauptsächlich remote arbeiteten und 16,4 % vollständig vor Ort verblieben.[1] Dieselbe Studie ergab, dass 72,4 % der Unternehmen beobachteten, dass Mitarbeiter häufig nicht autorisierte SaaS-Tools nutzten. Diese Arbeitsmuster schwächen die Abdeckung von Gateway-Designs, die auf ein zentrales Büro oder Rechenzentrum angewiesen sind. Der Markt für Managed Secure Web Gateway Services begünstigt daher Dienste, die konsistente Kontrollen für Remote-Nutzer, private Geräte und Zweigstellen durchsetzen.
Die Cloud-Bereitstellung verändert auch das, was Kunden bei einer Anbieterbewertung messen. Käufer achten genau auf Inspektionsverzögerungen, da eine Sicherheitskontrolle, die gängige Produktivitätswerkzeuge verlangsamt, die Nutzerakzeptanz beeinträchtigen kann. Globale Points of Presence und eine vorhersehbare Inspektionsleistung sind zu praktischen Anforderungen geworden und nicht mehr nur zu sekundären technischen Details. Managed Services können dieses Problem angehen, indem sie Richtlinien auswählen, die der Anwendungsempfindlichkeit und dem geografischen Standort entsprechen. Sie können auch Schatten-IT identifizieren, ohne interne Teams zu zwingen, jede neue Cloud-Anwendung zu überprüfen. Dies schafft eine Servicechance im Markt für Managed Secure Web Gateway Services rund um die laufende Governance und nicht nur die anfängliche Gateway-Bereitstellung.
SASE- und Zero-Trust-Architektur-Erneuerungszyklen
Viele Unternehmen erweitern ihre Zero-Trust-Programme auf Geräte, automatisierte Identitäten und KI-bezogenen Datenverkehr. Open Systems und Cybersecurity Insiders stellten fest, dass weniger als 1 von 10 Unternehmen Zero Trust vollständig integriert hatte, während fast 4 von 5 co-gemanagte oder vollständig gemanagte SASE-Ansätze bevorzugten. Das Ergebnis unterstützt eine Rolle für Anbieter, die die Richtlinienebene nach der Technologiebereitstellung betreiben. Zero-Trust-Programme umfassen häufig mehrere veraltete Regeln, Identitätssysteme und Zugriffspfade, die nicht auf einmal geändert werden können. Managed Services können diese Übergangslast reduzieren, indem sie ältere Regeln in Cloud-basierte Kontrollen übersetzen. Der Markt für Managed Secure Web Gateway Services profitiert von dieser zweiten Phase der Erneuerung der Sicherheitsarchitektur.
Eine anbieterneutrale Richtlinienüberlagerung kann nützlich sein, wenn ein Kunde zwischen etablierten Sicherheitswerkzeugen wechselt. Sie ermöglicht es Anbietern, sich auf den Migrationsprozess zu konzentrieren, anstatt den sofortigen Austausch jeder Plattform zu verlangen. Dieser Ansatz ist für Unternehmen relevant, die den Internetverkehr schützen müssen, während umfassendere Identitäts- und Netzwerkänderungen noch im Gange sind. Er kann Kunden auch einen klareren Weg zu einer konsistenten Durchsetzung über Anwendungen und Nutzer hinweg bieten. Der Markt für Managed Secure Web Gateway Services bietet eine Chance, wenn interne Teams externe Hilfe wünschen, aber dennoch die Kontrolle über Sicherheitsentscheidungen behalten müssen. Anbieter müssen zeigen, dass der gemanagte Betrieb die Komplexität reduziert, anstatt eine weitere administrative Ebene hinzuzufügen.
Mangel an Cybersicherheitsfachkräften fördert Outsourcing
Der Fachkräftemangel treibt die Einführung gemanagter Gateways über kleinere Unternehmen hinaus. ISC2 stellte fest, dass 59 % der Befragten im Jahr 2025 einen kritischen oder erheblichen Fachkräftebedarf meldeten, verglichen mit 44 % im Jahr 2024. KI-Sicherheit und Cloud-Sicherheit wurden als führende Qualifikationslücken identifiziert. Diese Lücken erschweren es internen Teams, Regeln aktuell zu halten, Warnmeldungen zu untersuchen und Ausnahmen über mehrere Sicherheitsprodukte hinweg zu verwalten. Der Markt für Managed Secure Web Gateway Services bietet Kunden Zugang zu Mitarbeitern, die sich täglich auf diese Betriebsaufgaben konzentrieren.
Logpoint stellte fest, dass 60 % der Käufer von Managed Security Services fehlende Fachkenntnisse und 48 % Schwierigkeiten bei der Einstellung als Outsourcing-Treiber nannten. Die Ergebnisse zeigen, dass Kompetenzanforderungen einfache Kostenüberlegungen bei Kaufentscheidungen überwiegen können. Kunden können Entscheidungen über den Inspektionsumfang, die Ausnahmebehandlung und die Bedrohungseskalation delegieren, wenn ihren eigenen Teams die Spezialistenkapazität fehlt. Dies erweitert den Wert eines gemanagten Engagements über das grundlegende Monitoring hinaus. Anbieter, die erklären können, wer jede Richtlinienentscheidung trifft, sind besser positioniert, um das Vertrauen größerer Kunden aufzubauen. Klare Verantwortlichkeit ist besonders wichtig, wenn Web-Sicherheit Datenschutz, Anwendungszugang und Incident Response betrifft.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Integrationskomplexität über veraltete und hybride Infrastruktur hinweg | -3.2% | Global, am ausgeprägtesten in der Fertigungsindustrie und im öffentlichen Sektor | Mittelfristig (2–4 Jahre) |
| Datenschutzbeschränkungen bei der SSL/TLS-Inspektion | -2.1% | Europa, mit Ausweitung auf Datenschutzregime im asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Latenz- und Nutzererfahrungsrisiko an Cloud-Inspektionspunkten | -1.4% | Global, mit höchster Relevanz im asiatisch-pazifischen Raum und Afrika | Mittelfristig (2–4 Jahre) |
| Proprietäre Richtliniensprachen und Anbieterabhängigkeit | -0.8% | Global, konzentriert auf Großunternehmen und regulierte Sektoren | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Integrationskomplexität über veraltete und hybride Infrastruktur hinweg
Veraltete Gateway-Systeme bleiben oft länger als geplant im Einsatz. Ältere Appliances können Regeln verwenden, die nicht mit Cloud-basierten Kontrollen übereinstimmen, was zu einer inkonsistenten Durchsetzung über verschiedene Datenverkehrspfade hinweg führt. Die Herausforderung ist besonders bedeutsam, wenn Audits den Nachweis erfordern, dass eine Richtlinie für jede relevante Verbindung gilt. Der Markt für Managed Secure Web Gateway Services kann gebremst werden, wenn ein Kunde sowohl veraltete als auch Cloud-Systeme betreiben muss, bevor ein vollständiger Übergang möglich ist. Anbieter benötigen eine einheitliche Transparenz über diese Umgebungen hinweg, um das wahrgenommene Migrationsrisiko zu senken. Sie benötigen auch realistische Pläne für die Migration von Richtlinien und den Umgang mit Systemen, die nicht sofort abgelöst werden können.
Managed Deployment und Integration-Dienste können diese Hürde senken, müssen aber neben technischen Einstellungen auch geschäftliche Abhängigkeiten berücksichtigen. Fertigungsunternehmen und Behörden können über isolierte Netzwerke oder ältere Anwendungen verfügen, die nicht dieselben Inspektionsregeln wie der Standard-Büroverkehr akzeptieren können. Ein hybrides Design kann den Schutz für allgemeine Nutzer aufrechterhalten und gleichzeitig eine besondere Behandlung für sensible Arbeitslasten gewährleisten. Dies kann die Servicekomplexität erhöhen und die breitere Einführung im Markt für Managed Secure Web Gateway Services verzögern. Es gibt Anbietern auch die Möglichkeit, Migrationsunterstützung als definierten Dienst statt als informelle Implementierungsaufgabe anzubieten. Käufer werden beurteilen, ob diese Unterstützung nach dem Übergang zu einem konsistenten Betriebsmodell führt.
Datenschutzbeschränkungen bei der SSL/TLS-Inspektion
Die vollständige SSL/TLS-Inspektion wird immer schwieriger ohne Einschränkungen anzuwenden. Das NIST dokumentierte Transparenzprobleme im Zusammenhang mit TLS 1.3 und beschrieb die Notwendigkeit architektonischer Maßnahmen zur Erhaltung der Inspektionsfähigkeit von Unternehmen.[2] Das Niederländische Nationale Zentrum für Cybersicherheit erklärte, dass Unternehmen die Notwendigkeit und Verhältnismäßigkeit der TLS-Interception bewerten und eine DSGVO-Prüfung durchführen sollten, bevor sie TLS-Proxys einsetzen. Diese Anforderungen machen es schwierig, in jedem Fall breite Entschlüsselungsrichtlinien zu rechtfertigen. Sie erhöhen auch den Richtlinienverwaltungsaufwand für Dienstanbieter. Das Hemmnis ist besonders bedeutsam in Europa und in Rechtsordnungen mit ähnlichen Datenschutzerwartungen.
Selektive Inspektion kann Unternehmen helfen, Sicherheitsmonitoring mit Datenschutz- und Datenspeicherungsanforderungen in Einklang zu bringen. Sie erfordert, dass Anbieter verstehen, welche Nutzergruppen, Anwendungen und Datentypen unterschiedlich behandelt werden sollten. Dies kann die Bereitstellungskosten erhöhen und Implementierungsgespräche verlängern. Es kann auch Anbieter auszeichnen, die jurisdiktionsbewusste Bypass-Designs entwickeln und klare Aufzeichnungen über ihre Entscheidungen führen. Der Markt für Managed Secure Web Gateway Services profitiert nur dort, wo Kunden zuversichtlich sind, dass ein Dienst sowohl Sicherheits- als auch Datenschutzanforderungen erfüllen kann. Anbieter, die auf breite, einheitliche Richtlinien setzen, könnten es schwerer haben, regulierte Kunden zu gewinnen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Servicetyp:
Richtlinienverwaltung verankert den Umsatz, Bedrohungserkennung treibt das WachstumManaged Monitoring und Policy Management hielt im Jahr 2026 einen Anteil von 33,97 % an der Marktgröße für Managed Secure Web Gateway Services. Das Segment führt, weil Gateway-Regeln nach der Bereitstellung regelmäßiger Aufmerksamkeit bedürfen. Neue SaaS-Anwendungen, nicht autorisierte Tools und sich verändernde Bedrohungsmuster können einen bestehenden Regelsatz weniger effektiv machen. Viele Unternehmen verfügen nicht über genügend Personal, um diese Aktivitäten im erforderlichen Tempo zu überprüfen. Kontinuierliches Monitoring ermöglicht es einem Anbieter, Datenverkehrsänderungen zu identifizieren und Kontrollen anzupassen, bevor sie zu dauerhaften Lücken werden. Policy Management schafft auch eine regelmäßige Betriebsbeziehung zwischen dem Anbieter und dem Kunden. Dies unterstützt wiederkehrende Serviceumsätze anstelle eines einmaligen Implementierungsprojekts. Das Segment bleibt relevant, auch wenn ein Kunde die Kern-Web-Gateway-Technologie selbst besitzt. Es basiert auf der praktischen Aufgabe, Kontrollen mit der täglichen Geschäftstätigkeit in Einklang zu halten.
Managed Threat Detection and Response wird voraussichtlich bis 2032 mit einer CAGR von 15,31 % wachsen. Der Dienst reagiert auf die Nachfrage nach Verhaltensanalysen, automatisierten Reaktionsschritten und einer klaren Handhabung bedeutsamer Warnmeldungen. Käufer wenden sich von Verträgen ab, die nur Benachrichtigungen für interne Teams generieren. Sie erwarten zunehmend, dass der Anbieter die Verantwortung für definierte Reaktionsmaßnahmen und Eskalationszeiten übernimmt. Dieses Modell verlagert die Aufmerksamkeit von der mittleren Erkennungszeit zur mittleren Reaktionszeit. Beratung und Optimierung kann als Einstiegspunkt dienen, da Kunden häufig mit einer Lückenanalyse beginnen. Managed Deployment und Integration adressiert den Wechsel von veralteter Infrastruktur zu Cloud-Kontrollen. Support und Wartung bleibt für Unternehmen relevant, die die Governance intern behalten, aber den operativen Support auslagern. Das europäische Zertifizierungsrahmenwerk könnte Anbieter bevorzugen, die bereits Mitarbeiterkompetenz, Servicequalität und Datenschutzkontrollen nachweisen.



Nach Bereitstellungsmodus:
Cloud führt sowohl bei Marktanteil als auch beim WachstumDie Cloud-basierte Bereitstellung entfiel im Jahr 2026 auf 64,89 % des Umsatzes und wird voraussichtlich bis 2032 mit einer CAGR von 15,47 % wachsen. Dieses Modell bietet Unternehmen eine Möglichkeit, Richtlinien für Remote-Nutzer, Auftragnehmergeräte, private Geräte und Zweigstellen durchzusetzen. Es vermeidet auch die Notwendigkeit, dedizierte Gateway-Hardware an jedem Standort zu platzieren. Jeder zusätzliche Point of Presence kann den Nutzerzugang verbessern, indem die Entfernung zu einem Inspektionspunkt verringert wird. Die Cloud-Bereitstellung eignet sich daher gut für verteilte Belegschaften und Anwendungen, die sich bereits außerhalb des Unternehmensrechenzentrums befinden. Das Modell erleichtert auch die Anwendung eines einheitlichen Richtlinienrahmens über Standorte hinweg. Aus diesen Gründen führt die Cloud-basierte Bereitstellung den Markt für Managed Secure Web Gateway Services an. Anbieter müssen dennoch nachweisen, dass ihr Dienst Latenz-, Datenschutz- und Datenspeicherungsanforderungen erfüllen kann.
Die On-Premises-Bereitstellung bleibt in ausgewählten regulierten Umgebungen wichtig. Finanzmarktinfrastrukturen, Rüstungsunternehmen und Gesundheitssysteme benötigen möglicherweise eine engere Kontrolle über sensiblen Datenverkehr oder isolierte Netzwerke. Diese Unternehmen können die Weiterleitung bestimmter Verbindungen über gemeinsame Cloud-Durchsetzungsknoten einschränken. Die hybride Bereitstellung kann einen praktischen Übergangspfad bieten, indem lokale Gateways für sensible Arbeitslasten beibehalten werden, während der allgemeine Mitarbeiterdatenverkehr über Cloud-Punkte geleitet wird. Das Modell kann Störungen während einer Migration reduzieren, hinterlässt den Kunden jedoch mit 2 zu verwaltenden Richtlinienumgebungen. Diese Komplexität kann zu einer Managed-Service-Chance im Markt für Managed Secure Web Gateway Services werden, wenn Anbieter ein dediziertes Hybrid-Migrationsengagement anbieten. Solche Engagements müssen zeigen, wie Regeln in beiden Umgebungen konsistent bleiben. Die künftige Rolle der On-Premises- und Hybrid-Bereitstellung hängt vom Tempo des regulatorischen, betrieblichen und architektonischen Wandels ab.
Nach Unternehmensgröße:
Großunternehmen führen, KMU holen aufGroßunternehmen entfielen im Jahr 2026 auf 69,32 % des Umsatzes. Ihre führende Position spiegelt breite geografische Präsenz, erhebliche Transaktionsvolumina und anspruchsvolle Compliance-Verantwortlichkeiten wider. Diese Unternehmen nutzen häufig mehrere Identitäts-, Endpunkt- und Sicherheitsinformationssysteme neben Web-Gateways. Ein Managed-Anbieter muss sich in diese Umgebung integrieren, anstatt isoliert zu operieren. Mehrjährige Servicevereinbarungen können hohe Wechselkosten verursachen, da Richtlinien und Verfahren mit bestehenden Tools verknüpft werden. Große Kunden suchen auch nach 24/7-Support durch ein Security Operations Center, KI-gestützter Triage und vertraglichen Reaktionsverpflichtungen. Diese Anforderungen unterstützen Premium-Serviceverträge anstelle von grundlegenden Monitoring-Vereinbarungen. Die Größe des Segments macht es zentral für Anbieterumsätze und Referenzkundenstrategien.
Kleine und mittelständische Unternehmen werden voraussichtlich bis 2032 mit einer CAGR von 15,78 % wachsen. Abonnements pro Nutzer reduzieren die Mindestbindung, die einst gemanagte Web-Sicherheit auf Unternehmen mit Appliance-Bedarf beschränkte. Dies fördert die Nachfrage bei größeren kleinen und mittelständischen Unternehmen, die spezialisierte Abdeckung benötigen, ohne ein separates Sicherheitsteam aufzubauen. Die wichtigste Herausforderung für Anbieter ist der Preisdruck bei der grundlegenden Bedrohungsblockierung. Kostengünstige automatisierte Kontrollen können Einstiegsangebote schwer unterscheidbar machen. Anbieter können mit Richtlinien-Governance, Compliance-Reporting und praktischer Hilfe bei Anwendungsausnahmen reagieren. Diese Ergänzungen machen den Dienst relevanter für Unternehmen mit begrenzter interner Sicherheitskapazität.

Nach Endnutzerbranche:
BFSI führt, Gesundheitswesen beschleunigt sichBFSI hielt im Jahr 2026 einen Marktanteil von 28,17 % am Markt für Managed Secure Web Gateway Services. Finanzunternehmen unterliegen hohen Anforderungen an kontinuierliches Monitoring, nachvollziehbare Kontrollen und die Überwachung von Drittanbietern. DORA gilt seit Januar 2025 und stärkt den Fokus auf operative Resilienz und IKT-Risikomanagement. PCI DSS 4.0 und die Erwartungen des Financial Institutions Examination Council unterstützen ebenfalls den Bedarf an einer dokumentierten Überwachung des Webverkehrs und von Managed-Service-Anbietern. Dies schafft einen Grundbedarf, der weniger an diskretionäre Technologieausgaben gebunden ist. BFSI-Kunden werden beurteilen, wie ein Anbieter mit Prüfungsnachweisen, Richtlinienausnahmen und der Eskalation von Vorfällen umgeht. Diese Anforderungen begünstigen Dienste, die Web-Sicherheitskontrollen mit Reporting und Governance verbinden. Regulierte Transaktionen und komplexe Nutzerpopulationen erhöhen den Wert einer konsistenten Durchsetzung weiter.
Das Gesundheitswesen und die Biowissenschaften werden voraussichtlich bis 2032 mit einer CAGR von 16,17 % wachsen. Patientenportale, Telemetrie medizinischer Geräte und klinische SaaS-Anwendungen erzeugen mehr webbasierten Datenverkehr in Gesundheitsnetzwerken. Diese Verbindungen sind allein durch ältere Air-Gap-Ansätze schwer zu schützen. NHS Wales Hywel Dda Health Board vergab im Februar 2025 einen SASE-Vertrag an iboss und ersetzte Forcepoint Cloud SWG-Lizenzen durch ein Paket, das SWG, CASB, ZTNA, Remote Browser Isolation und DLP umfasste.[3] Das Beispiel zeigt, wie Käufer im Gesundheitswesen von einem eigenständigen Web-Gateway zu einem integrierten Servicemodell wechseln können. Behörden und Verteidigungsorganisationen benötigen eine souveräne Bereitstellung und eine eingeschränkte Datenverarbeitung. Die Fertigungsindustrie fügt Web-Inspektion hinzu, da IT- und Betriebstechnologieumgebungen stärker vernetzt werden. Einzelhandel, E-Commerce, IT und Telekommunikation steigern ebenfalls die Nutzung, da Kundendatenverpflichtungen und 5G-bezogener Datenverkehr zunehmen.
Geografische Analyse
Markt für verwaltete sichere Web-Gateway-Dienste in Nordamerika
Nordamerika entfiel im Jahr 2026 auf 35,41 % des Umsatzes. Die Region weist eine hohe Konzentration an Cloud-first-Unternehmen und eine ausgereifte Basis an Anbietern verwalteter Sicherheitsdienste auf. Bundesweite Zero-Trust-Anforderungen unterstützen zudem die Nachfrage von Regierungsauftragnehmern und Betreibern kritischer Infrastrukturen. US-Bundesbehörden, die unter Zero-Trust-Direktiven arbeiten, benötigen stärkere Kontrollen über Zugang und Netzwerkaktivitäten. Diese Anforderungen können Verträge für verwaltete Dienste mit umfassenderen betrieblichen Verantwortlichkeiten unterstützen. Auch in Kanada besteht Nachfrage von Finanzinstituten, die Technologie- und Cyberrisiken durch Dritte verwalten müssen. Die Einführung in Mexiko konzentriert sich auf multinationale Fertigungsbetriebe, die globale Sicherheitsstandards einhalten. Der Markt für verwaltete sichere Web-Gateway-Dienste verfügt in Nordamerika über eine breite Basis, da die Region Technologieakzeptanz, regulatorische Anforderungen und etablierte Dienstleistungsökosysteme vereint.
Markt für verwaltete sichere Web-Gateway-Dienste in Europa und Südamerika
Europa ist das zweitgrößte regionale Cluster und wird durch ein starkes Compliance-Umfeld geprägt. Die Anforderungen von DORA an Finanzunternehmen schaffen Nachfrage nach kontinuierlicher IKT-Risikoüberwachung und Transparenz gegenüber Drittdienstleistern. Das Zertifizierungsschema der Europäischen Union für verwaltete Sicherheitsdienste legt einen weiteren Schwerpunkt auf Dienstleistungsqualität, Kompetenz und Datenschutz. Deutschland, das Vereinigte Königreich und Frankreich sind wichtige nationale Märkte innerhalb der Region. Käufer in diesen Ländern können lokalen Sicherheitsbetriebszentren und jurisdiktionsbewusster Verarbeitung ein höheres Gewicht beimessen. Solche Anforderungen können eine souveräne Bereitstellung zu einer zentralen Beschaffungsanforderung machen, anstatt sie als optionales Merkmal zu betrachten. Südamerika bleibt ein aufstrebendes Gebiet, in dem Brasiliens LGPD und die Digitalisierung des Finanzsektors eine frühe Nachfrage bei Finanzinstituten und Telekommunikationsanbietern unterstützen. Das Ausmaß der Bereitstellung hängt von Anbietern ab, die länderspezifische Erwartungen an die Datenverarbeitung erfüllen können.
Markt für verwaltete sichere Web-Gateway-Dienste in APAC und MEA
Asien-Pazifik wird voraussichtlich bis 2032 mit einer CAGR von 16,53 % wachsen. Die Region verbindet staatlich geführte digitale Transformation mit einer wachsenden Basis an Anbietern verwalteter Sicherheitsdienste und Datenschutzanforderungen. Indien, Singapur und Australien sind für die Dienstleistungsnachfrage bedeutsam, da ihre Organisationen die Cloud-Einführung ausweiten und die Sicherheits-Governance formalisieren. Japan trägt durch Datenschutzvorschriften und Erwartungen an eine kontinuierliche Überwachung im Finanzdienstleistungsbereich eine spezifische Nachfrage bei. Der Nahe Osten wird durch Investitionen in Cloud-Infrastrukturen in Saudi-Arabien und den Vereinigten Arabischen Emiraten unterstützt. Diese Investitionen vergrößern die Angriffsfläche auf Web-Ebene und erhöhen den Bedarf an verwalteten Kontrollen. Afrika befindet sich in einem früheren Stadium der Einführung, wobei die Aktivitäten auf Bank- und Telekommunikationsorganisationen in Südafrika und Nigeria konzentriert sind. Der Markt für verwaltete sichere Web-Gateway-Dienste erfordert in diesen Regionen eine stärkere lokale Präsenz, da Inspektionsleistung und Erwartungen an die Datenverarbeitung je nach Standort erheblich variieren können.
Wettbewerbslandschaft
Marktkonzentration
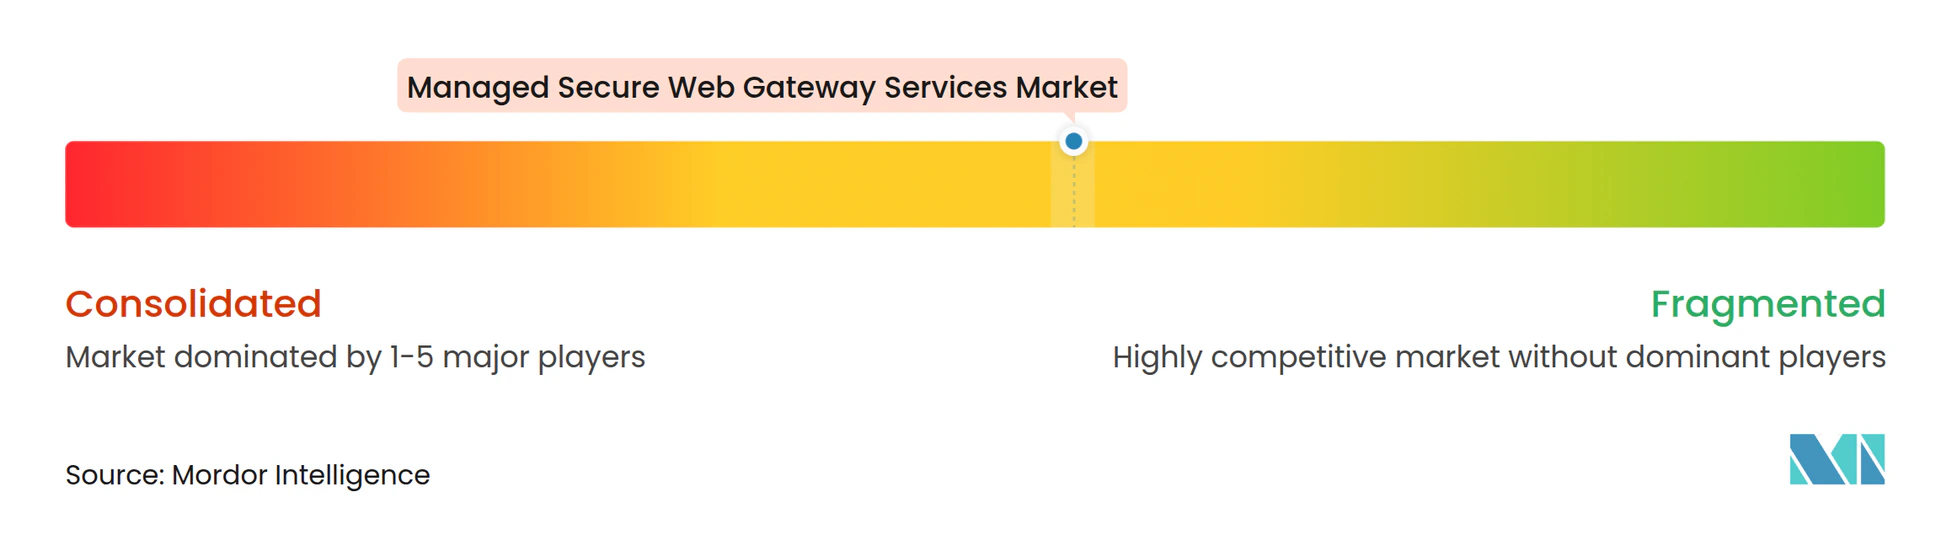
Der Markt für Managed Secure Web Gateway Services ist auf Plattformebene mäßig konzentriert und im gemanagten Betrieb fragmentiert. Zscaler, Netskope, Palo Alto Networks und Cloudflare setzen wichtige Plattform- und Preiserwartungen. Regionale Managed Security Service-Anbieter, Systemintegratoren und telekommunikationsgebundene Anbieter konkurrieren durch den Betrieb und die Unterstützung dieser Plattformen für Kunden. Diese Struktur bedeutet, dass eine führende Gateway-Plattform nicht automatisch zu einer Führungsposition im gemanagten Betrieb führt. Anbieter benötigen technische Kompetenz, lokale Serviceabdeckung und einen klaren Betriebsprozess. Sie müssen auch Richtlinienänderungen über Web-Sicherheit, Datenverlustprävention, Identitätskontrollen und Cloud-Anwendungen hinweg koordinieren. Das Wettbewerbsergebnis ist ein breites Feld von Dienstanbietern, das um eine kleinere Gruppe wichtiger Sicherheitsplattformen herum aufgebaut ist.
Die Differenzierung geht über grundlegende Secure Web Gateway-Funktionen hinaus. Netskopes One DLP für generative KI und Palo Alto Networks' KI-Zugriffssicherheitsmodul veranschaulichen den Übergang zu Kontrollen für die Nutzung generativer KI-Anwendungen. Diese Fähigkeiten betten Richtlinienentscheidungen in eine breitere Sicherheitsplattform ein und können für kleinere Anbieter ohne eine Lizenzbeziehung schwer zu replizieren sein. Das Zertifizierungsrahmenwerk der Europäischen Union für Managed Security Services kann auch Wettbewerbsergebnisse bei der Beschaffung im öffentlichen Sektor beeinflussen. Anbieter, die die Einhaltung dieser Erwartungen dokumentieren können, sind möglicherweise besser für regulierte Aufträge positioniert. Kleinere Anbieter konkurrieren durch vereinfachtes Onboarding und vorhersehbare Preise pro Nutzer. Dieser Druck ermutigt große Anbieter, Plattformfunktionen mit einer einfacheren gemanagten Bereitstellung zu kombinieren.
Mehrere Chancenbereiche sind noch weniger ausgereift. Das Management von Hybrid-Migrationen ist wichtig für Kunden, die veraltete und Cloud-Kontrollen gemeinsam betreiben müssen. Industriekunden benötigen möglicherweise Inspektionsansätze, die die Anforderungen der Betriebstechnologie berücksichtigen. Behördenaufträge können souveräner Bereitstellung und jurisdiktionsbeschränkter Datenverarbeitung Priorität einräumen. JFrog integrierte seinen Software Supply Chain Traffic Controller im August 2026 mit Zscaler, Cloudflare und Netskope und ermöglichte damit Netzwerkschichtkontrollen für Software-Paketanfragen. Dies erweitert die potenzielle Rolle von Web-Gateway-Kontrollen auf die Aktivität der Software-Lieferkette. Anbieter, die diese umfassenderen Kontrollen betreiben können, ohne die Servicebereitstellung zu erschweren, werden einen klareren Weg zur Differenzierung haben. Die gesamte Wettbewerbsposition hängt von einem zuverlässigen Betrieb ab, nicht nur von Funktionsankündigungen.
Marktführer für Managed Secure Web Gateway Services
-
Zscaler, Inc.
-
Cisco Systems, Inc.
-
Broadcom Inc.
-
Fortinet, Inc.
-
Cloudflare, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für verwaltete sichere Web-Gateway-Dienste Unternehmen in diesem Bericht
- Zscaler, Inc.
- Cisco Systems, Inc.
- Broadcom Inc.
- Netskope, Inc.
- Fortinet, Inc.
- Palo Alto Networks, Inc.
- Cloudflare, Inc.
- Check Point Software Technologies Ltd.
- Forcepoint LLC
- Trend Micro Incorporated
- Sophos Ltd
- McAfee LLC
- Skyhigh Security
- Menlo Security, Inc.
- iboss, Inc.
- Akamai Technologies, Inc.
- Barracuda Networks, Inc.
- Proofpoint, Inc.
- Aryaka Networks, Inc.
- Cato Networks Ltd.
Neueste Industrielle Entwicklungen in Markt für verwaltete sichere Web-Gateway-Dienste
- Oktober 2026: Cloudflare startete ein vollständig programmierbares Secure Web Gateway und integrierte Gateway und Datenverlustprävention mit seiner Workers Edge-Computing-Plattform, um benutzerdefinierte Validierungslogik direkt am Richtliniendurchsetzungspunkt zu ermöglichen.
- August 2026: JFrog integrierte seinen Software Supply Chain Traffic Controller mit Zscaler, Cloudflare und Netskope und ermöglichte es SASE-Durchsetzungsknoten, Software-Paketanfragen über JFrog Artifactory umzuleiten und schädliche Pakete auf der Netzwerkschicht zu blockieren, bevor sie Entwicklermaschinen erreichen.
- Juni 2026: LTM stellte auf der Cisco Live 2026 seine neue Managed Secure Service Edge (SSE)-Lösung vor. Aufgebaut auf Cisco Secure Access schützt dieses Angebot Cloud-first- und hybride Arbeitsumgebungen und ermöglicht gleichzeitig die sichere Nutzung von KI-Modellen. Das Cloud-native Zero-Trust-Framework vereint Zero Trust Network Access (ZTNA), Secure Web Gateway (SWG) und Cloud Access Security Broker (CASB)-Funktionen. Unterstützt durch LTMs KI-gestützte Managed Services bietet es identitätsbewussten Zugang, vereinfacht den Betrieb und liefert durchgängige Unternehmenstransparenz.
- Februar 2026: Zscaler gab die Übernahme von Symmetry Systems bekannt und kombinierte Zero-Trust-Kontrollen mit Access-Graph-Technologie, um die Kommunikation von KI-Agenten in Unternehmensumgebungen zu kartieren und zu sichern.
Berichtsumfang des globalen Marktes für Managed Secure Web Gateway Services
Managed Secure Web Gateway (SWG) Services sind ausgelagerte Cybersicherheitslösungen von Drittanbietern, die den ausgehenden Internetverkehr eines Unternehmens überwachen, filtern und sichern. Als Cloud-basierter oder hybrider Kontrollpunkt zwischen internen Nutzern und dem öffentlichen Internet blockieren diese Dienste webbasierte Bedrohungen, verhindern unbefugte Datenexfiltration und setzen unternehmensweite Compliance-Richtlinien durch.
Der Bericht über den Markt für Managed Secure Web Gateway Services ist segmentiert nach Servicetyp (Managed Deployment und Integration, Managed Monitoring und Policy Management, Managed Threat Detection and Response, Beratung und Optimierung sowie Support und Wartung), Bereitstellungsmodus (Cloud-basiert, On-Premises und Hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittelständische Unternehmen), Endnutzerbranche (BFSI, IT und Telekommunikation, Gesundheitswesen und Biowissenschaften, Behörden und Verteidigung, Fertigung, Einzelhandel und E-Commerce sowie sonstige Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Managed Deployment und Integration |
| Managed Monitoring und Policy Management |
| Managed Threat Detection and Response |
| Beratung und Optimierung |
| Support und Wartung |
| Cloud-basiert |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| BFSI |
| IT und Telekommunikation |
| Gesundheitswesen und Biowissenschaften |
| Behörden und Verteidigung |
| Fertigung |
| Einzelhandel und E-Commerce |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Südafrika |
| Nach Servicetyp | Managed Deployment und Integration | |
| Managed Monitoring und Policy Management | ||
| Managed Threat Detection and Response | ||
| Beratung und Optimierung | ||
| Support und Wartung | ||
| Nach Bereitstellungsmodus | Cloud-basiert | |
| On-Premises | ||
| Hybrid | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittelständische Unternehmen | ||
| Nach Endnutzerbranche | BFSI | |
| IT und Telekommunikation | ||
| Gesundheitswesen und Biowissenschaften | ||
| Behörden und Verteidigung | ||
| Fertigung | ||
| Einzelhandel und E-Commerce | ||
| Sonstige Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Südafrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Managed Secure Web Gateway Services?
Der Markt wird voraussichtlich von 3,42 Milliarden USD im Jahr 2026 und 3,97 Milliarden USD im Jahr 2027 auf 7,48 Milliarden USD bis 2032 wachsen, mit einer CAGR von 13,51 %.
Was treibt die Nachfrage nach Managed Secure Web Gateway Services an?
Webbasierte Bedrohungen, hybrides Arbeiten, die Nutzung von Cloud-Anwendungen, Personalmangel im Sicherheitsbereich und regulatorische Monitoring-Anforderungen unterstützen die Nachfrage.
Welches Bereitstellungsmodell führt bei Secure Web Gateway Services?
Die Cloud-basierte Bereitstellung entfiel im Jahr 2026 auf 64,89 % des Umsatzes und wird voraussichtlich bis 2032 mit einer CAGR von 15,47 % wachsen.
Welche Endnutzerbranche hat die höchste Nachfrage?
BFSI hielt im Jahr 2026 einen Umsatzanteil von 28,17 %, da Finanzunternehmen kontinuierliches Monitoring, die Überwachung von Drittanbietern und dokumentierte Kontrollen benötigen.
Welche Endnutzerbranche wächst am schnellsten?
Das Gesundheitswesen und die Biowissenschaften werden voraussichtlich bis 2032 mit einer CAGR von 16,17 % wachsen, da Patientenportale, klinische SaaS-Anwendungen und der Datenverkehr medizinischer Geräte die Exposition auf der Web-Schicht ausweiten.
Welche Region wächst am schnellsten bei Managed Secure Web Gateway Services?
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einer CAGR von 16,53 % wachsen, unterstützt durch digitale Transformation, lokale Service-Ökosysteme und Datenschutzanforderungen.