
Tamanho e Participação do Mercado de Serviços de Gateway Web Seguro Gerenciado
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 3.97 Bilhões de dólares |
| Tamanho do Mercado (2032) | 7.48 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 13.51 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços de Gateway Web Seguro Gerenciado por Mordor Intelligence
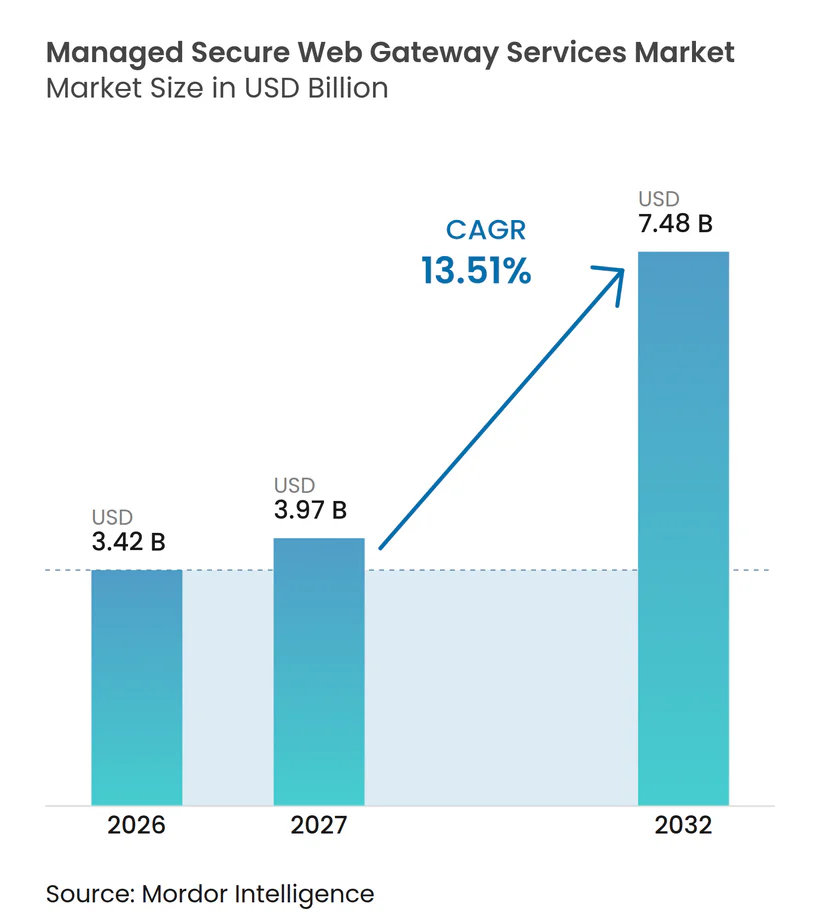
O tamanho do mercado de serviços de gateway web seguro gerenciado está projetado para se expandir de 3,42 bilhões de USD em 2026 e 3,97 bilhões de USD em 2027 para 7,48 bilhões de USD até 2032, registrando um CAGR de 13,51% entre 2027 e 2032. As ameaças baseadas na web e a proliferação de aplicações em nuvem deslocaram a segurança web de um produto pontual para um serviço continuamente gerenciado. Os compradores buscam cada vez mais fornecedores capazes de operar gateways, refinar políticas e responder a ameaças sem sobrecarregar as equipes internas. As plataformas de borda de serviço de segurança entregues na nuvem também encurtaram o caminho da detecção à resposta, o que sustenta o mercado de serviços de gateway web seguro gerenciado. O valor de um fornecedor depende agora da execução prática de políticas, do desempenho de inspeção e da integração com controles de segurança mais amplos. O mercado de serviços de gateway web seguro gerenciado também enfrenta restrições decorrentes de infraestrutura legada, regras de privacidade e políticas difíceis de migrar entre fornecedores.
Principais Conclusões do Relatório
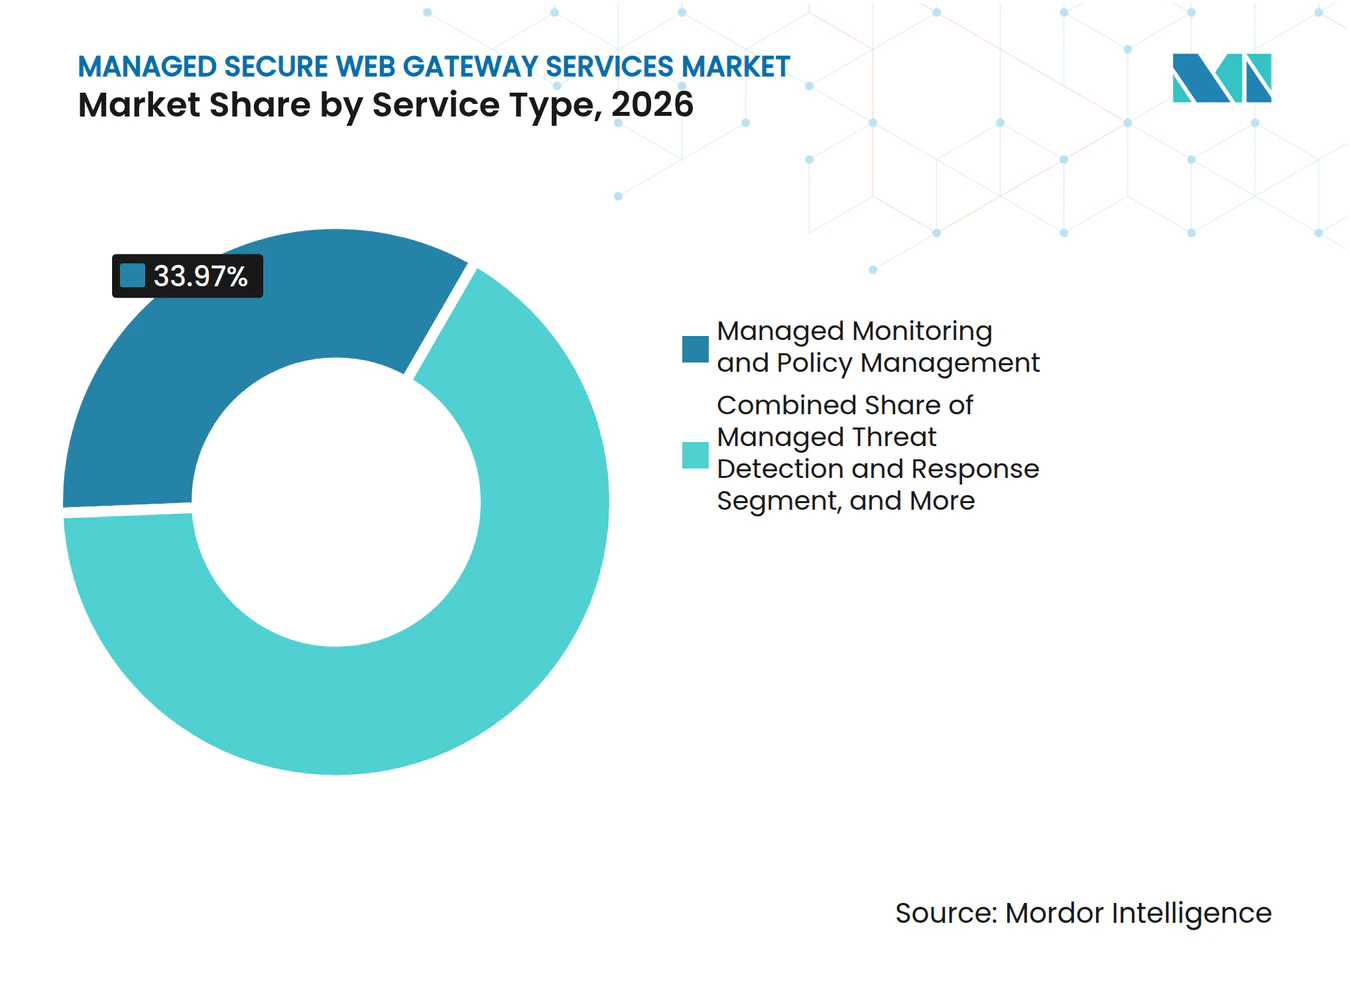
- Por tipo de serviço, o monitoramento gerenciado e a gestão de políticas detinham 33,97% da participação do mercado de serviços de gateway web seguro gerenciado em 2026, enquanto a detecção e resposta a ameaças gerenciadas está projetada para se expandir a um CAGR de 15,31% até 2032.
- Por modo de implantação, a entrega baseada em nuvem representou 64,89% da receita em 2026 e está projetada para se expandir a um CAGR de 15,47% até 2032.
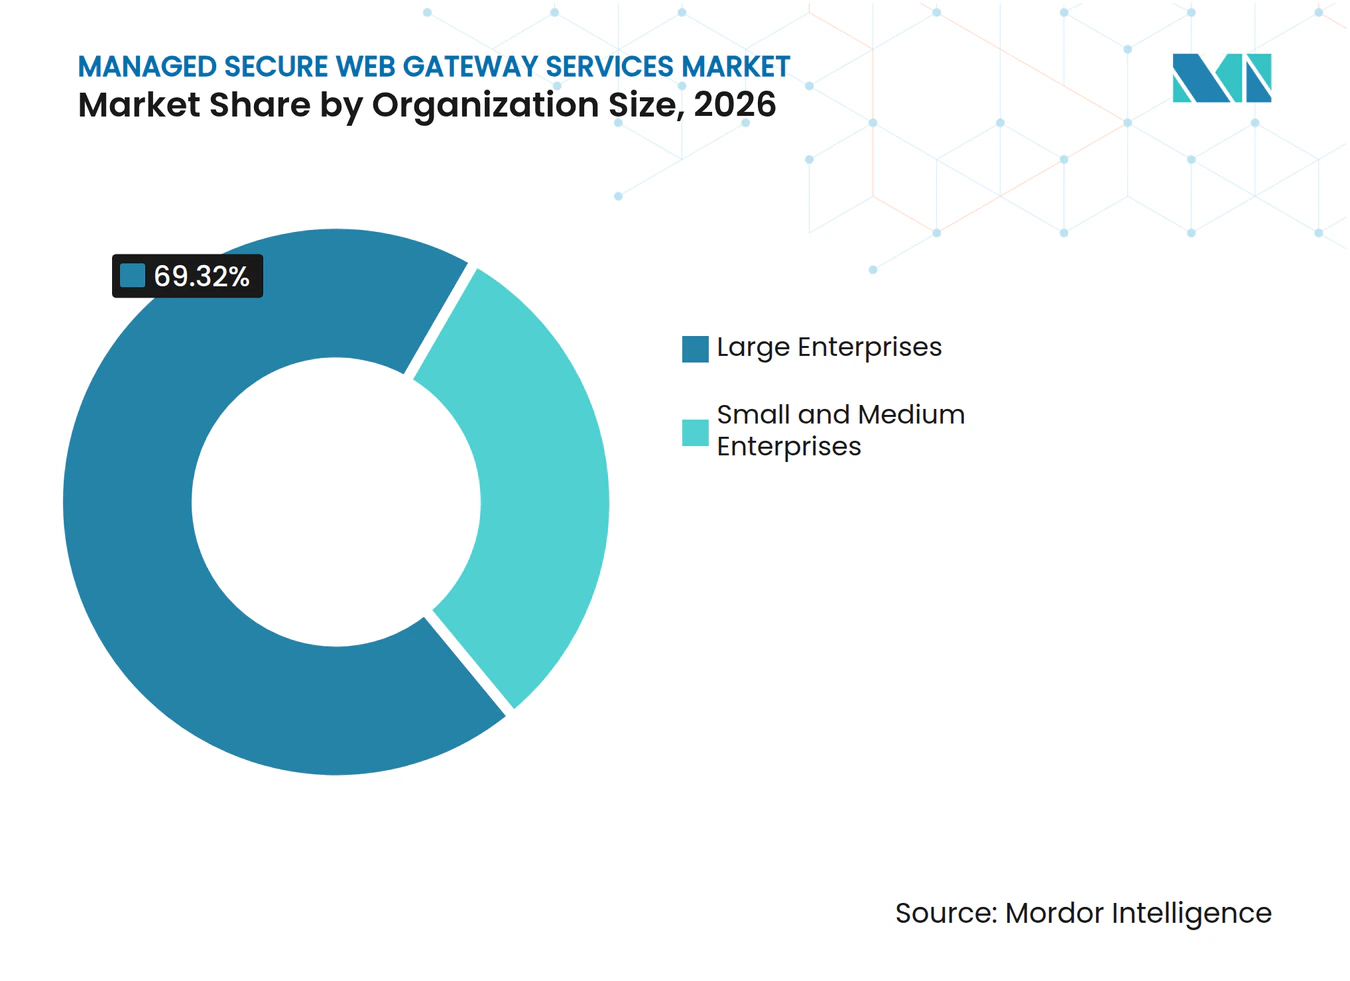
- Por tamanho de organização, as grandes empresas representaram 69,32% da participação do mercado de serviços de gateway web seguro gerenciado em 2026, enquanto as pequenas e médias empresas estão projetadas para se expandir a um CAGR de 15,78% até 2032.
- Por vertical de usuário final, o BFSI detinha 28,17% da receita em 2026, enquanto saúde e ciências da vida estão projetadas para se expandir a um CAGR de 16,17% até 2032.
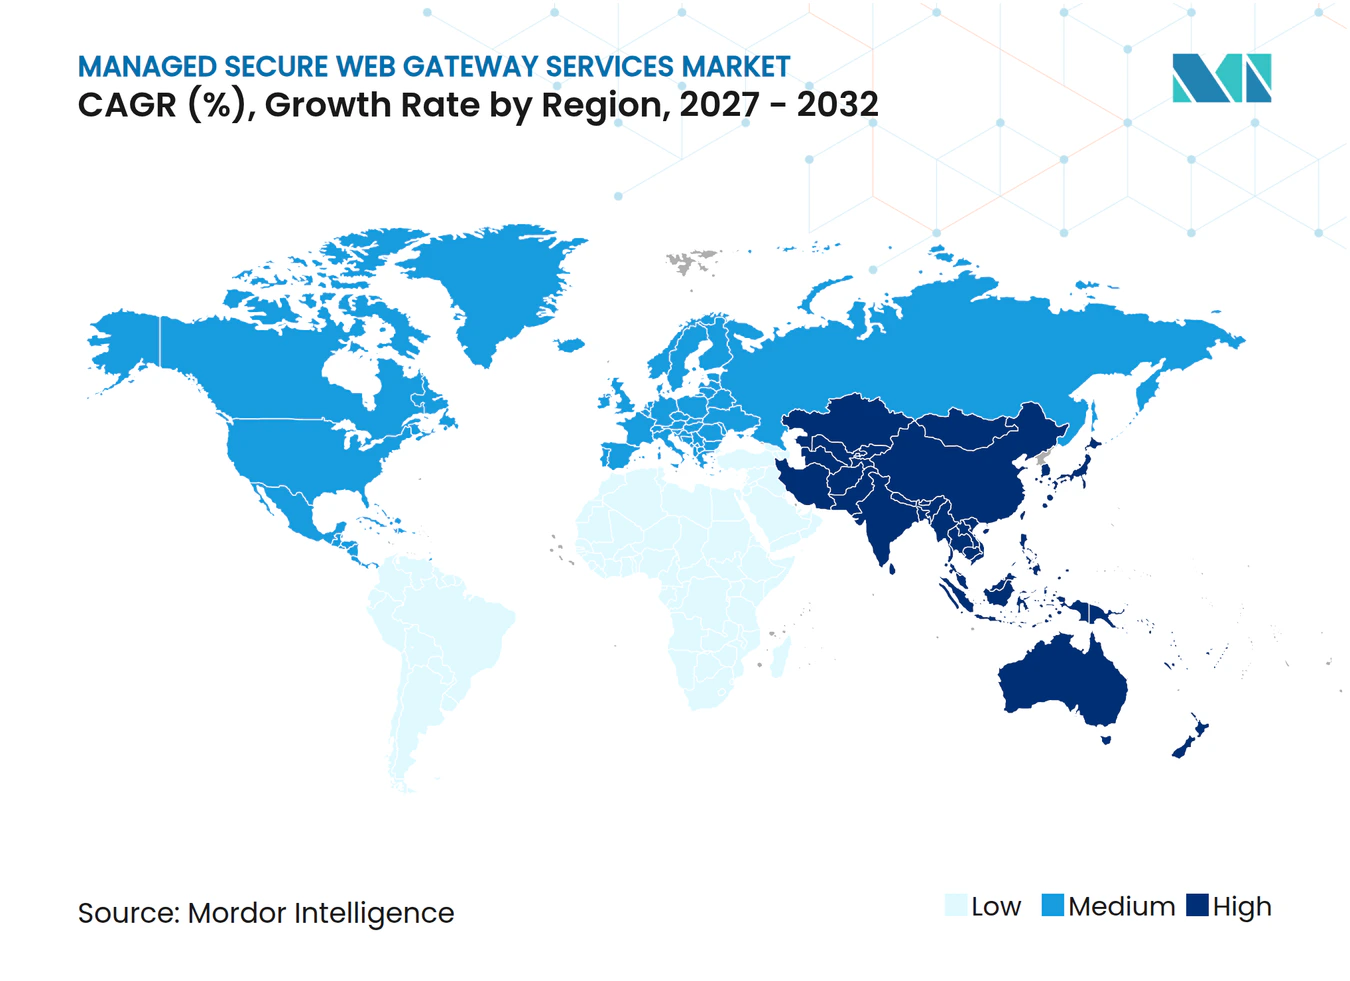
- Por geografia, a América do Norte representou 35,41% da participação do mercado de serviços de gateway web seguro gerenciado em 2026, enquanto a Ásia-Pacífico está projetada para se expandir a um CAGR de 16,53% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Horizonte de Impacto |
|---|---|---|---|
| Escalada das Ameaças Originadas na Web e Malware Habilitado por Inteligência Artificial | +4.2% | Global, com intensidade inicial na América do Norte e na Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Migração para a Nuvem e Expansão da Força de Trabalho Híbrida | +3.1% | Global, com maior relevância na América do Norte, Europa e Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Ciclos de Renovação de Arquitetura SASE e Zero Trust | +2.8% | América do Norte e Europa, com expansão para a Ásia-Pacífico e o Oriente Médio | Médio prazo (2-4 anos) |
| Escassez de Competências em Cibersegurança Impulsionando a Terceirização | +2.0% | Global, com maior pressão na América do Norte, Europa e Ásia-Pacífico | Médio prazo (2-4 anos) |
| Requisitos Regulatórios para Monitoramento Contínuo e Proteção de Dados | +1.5% | Europa e América do Norte, com expansão para a Ásia-Pacífico e o Oriente Médio | Médio prazo (2-4 anos) |
| Ajuste Gerenciado de Políticas para Tráfego Criptografado e Não Humano | +0.8% | Global, concentrado em grandes empresas | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Escalada das Ameaças Originadas na Web e Malware Habilitado por Inteligência Artificial
Os ataques na camada web estão se tornando cada vez mais difíceis de distinguir da atividade legítima dos utilizadores. A Check Point Research demonstrou que serviços de inteligência artificial habilitados para a web podem ser utilizados indevidamente como retransmissores de comando e controlo, permitindo que a atividade de atacantes se misture com o tráfego normal das empresas. A ESET relatou que o PromptSpy utilizou inteligência artificial generativa no seu fluxo de execução para interpretar elementos no ecrã e melhorar a persistência em diferentes configurações de dispositivos. Estes métodos limitam a utilidade das categorias estáticas e do bloqueio simples de URLs. Os fornecedores gerenciados podem responder aplicando análise comportamental e alterações de políticas como parte das operações diárias. Esta capacidade é relevante nos setores financeiro e de saúde, onde deteções falhadas podem ter consequências diretas ao nível do serviço e da conformidade.
O mercado de serviços de gateway web seguro gerenciado beneficia quando os compradores exigem mais do que uma filtragem básica de tráfego. O monitoramento contínuo proporciona aos fornecedores uma visão mais clara dos caminhos de ataque em evolução e do comportamento incomum das aplicações. Os fornecedores que associam análise assistida por inteligência artificial às suas operações de serviço podem agir com base nos resultados sem aguardar que o cliente configure uma funcionalidade separada. Isto desloca a atenção competitiva para o modelo operacional do fornecedor, e não apenas para a plataforma de gateway subjacente. Aumenta também a importância de processos de escalada claros, especialmente quando um alerta afeta aplicações críticas para o negócio. O ajuste gerenciado de políticas para tráfego criptografado e não humano torna-se mais valioso à medida que mais tráfego tem origem em sistemas automatizados.
Migração para a Nuvem e Expansão da Força de Trabalho Híbrida
O trabalho híbrido tornou o utilizador, o dispositivo e a aplicação mais importantes do que o perímetro da rede do escritório. A Parallels constatou que 44,2% das organizações utilizavam uma força de trabalho híbrida, 33,5% operavam principalmente de forma remota e 16,4% permaneciam totalmente presenciais em 2026.[1] A mesma pesquisa constatou que 72,4% das organizações verificaram que os colaboradores utilizavam frequentemente ferramentas SaaS não autorizadas. Estes padrões de trabalho enfraquecem a cobertura de designs de gateway que dependem de um escritório central ou de um centro de dados. O mercado de serviços de gateway web seguro gerenciado favorece, portanto, serviços que aplicam controlos consistentes a utilizadores remotos, dispositivos pessoais e filiais.
A entrega em nuvem também altera o que os clientes avaliam durante uma avaliação de fornecedor. Os compradores analisam atentamente o atraso de inspeção, pois um controlo de segurança que abranda as ferramentas de produtividade comuns pode prejudicar a aceitação pelos utilizadores. Os pontos de presença globais e o desempenho de inspeção previsível tornaram-se requisitos práticos em vez de detalhes técnicos secundários. Os serviços gerenciados podem responder a esta preocupação selecionando políticas adequadas à sensibilidade das aplicações e à localização geográfica. Podem também identificar shadow IT sem obrigar as equipas internas a rever cada nova aplicação em nuvem. Isto cria uma oportunidade de serviço no mercado de serviços de gateway web seguro gerenciado em torno da governação contínua, e não apenas da implantação inicial do gateway.
Ciclos de Renovação de Arquitetura SASE e Zero Trust
Muitas organizações estão a expandir os programas de zero trust a dispositivos, identidades automatizadas e tráfego relacionado com inteligência artificial. A Open Systems e a Cybersecurity Insiders constataram que menos de 1 em cada 10 organizações tinha integrado totalmente o zero trust, enquanto quase 4 em cada 5 preferiam abordagens SASE co-gerenciadas ou totalmente gerenciadas. A conclusão apoia um papel para os fornecedores que operam a camada de políticas após a implantação tecnológica. Os programas de zero trust envolvem frequentemente várias regras legadas, sistemas de identidade e caminhos de acesso que não podem ser alterados de uma só vez. Os serviços gerenciados podem reduzir este encargo de transição traduzindo regras mais antigas em controlos baseados na nuvem. O mercado de serviços de gateway web seguro gerenciado beneficia desta segunda fase de renovação da arquitetura de segurança.
Uma sobreposição de políticas independente de fornecedor pode ser útil quando um cliente está a migrar entre ferramentas de segurança estabelecidas. Permite que os fornecedores se concentrem no processo de migração em vez de exigir a substituição imediata de todas as plataformas. Esta abordagem é relevante para organizações que precisam de proteger o tráfego de internet enquanto mudanças mais amplas de identidade e rede ainda estão em curso. Pode também proporcionar aos clientes um caminho mais claro para uma aplicação consistente em aplicações e utilizadores. O mercado de serviços de gateway web seguro gerenciado tem uma oportunidade onde as equipas internas pretendem ajuda externa, mas ainda precisam de controlo sobre as decisões de segurança. Os fornecedores devem demonstrar que as operações gerenciadas reduzirão a complexidade em vez de acrescentar mais uma camada administrativa.
Escassez de Competências em Cibersegurança Impulsionando a Terceirização
A escassez de competências está a levar a adoção de gateways gerenciados para além das organizações de menor dimensão. A ISC2 constatou que 59% dos inquiridos reportaram necessidades críticas ou significativas de competências em 2025, em comparação com 44% em 2024. A segurança de inteligência artificial e a segurança em nuvem foram identificadas como as principais lacunas de competências. Estas lacunas dificultam que as equipas internas mantenham as regras atualizadas, investiguem alertas e gerem exceções em múltiplos produtos de segurança. O mercado de serviços de gateway web seguro gerenciado oferece aos clientes acesso a colaboradores que se dedicam a estas tarefas operacionais diariamente.
A Logpoint constatou que 60% dos compradores de serviços de segurança gerenciados citaram a falta de competências e 48% citaram a dificuldade de contratação como fatores impulsionadores da terceirização. Os resultados indicam que as necessidades de capacidade podem superar as simples preocupações com custos nas decisões de compra. Os clientes podem delegar decisões sobre o âmbito de inspeção, o tratamento de exceções e a escalada de ameaças quando as suas próprias equipas carecem de capacidade especializada. Isto expande o valor de um contrato gerenciado para além do monitoramento básico. Os fornecedores que conseguem explicar quem toma cada decisão de política estão melhor posicionados para construir confiança com clientes de maior dimensão. A responsabilização clara é particularmente importante quando a segurança web afeta a privacidade, o acesso a aplicações e a resposta a incidentes.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Horizonte de Impacto |
|---|---|---|---|
| Complexidade de Integração em Infraestrutura Legada e Híbrida | -3.2% | Global, mais pronunciada no setor manufatureiro e governamental | Médio prazo (2-4 anos) |
| Restrições de Privacidade na Inspeção SSL/TLS | -2.1% | Europa, com expansão para os regimes de proteção de dados da Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Risco de Latência e Experiência do Utilizador nos Pontos de Inspeção em Nuvem | -1.4% | Global, com maior relevância na Ásia-Pacífico e em África | Médio prazo (2-4 anos) |
| Linguagens de Políticas Proprietárias e Dependência de Fornecedor | -0.8% | Global, concentrado em grandes empresas e setores regulados | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Complexidade de Integração em Infraestrutura Legada e Híbrida
Os sistemas de gateway legados permanecem frequentemente em funcionamento por mais tempo do que o planeado. Os equipamentos mais antigos podem utilizar regras que não correspondem aos controlos entregues na nuvem, o que cria uma aplicação inconsistente nos diferentes caminhos de tráfego. O desafio é especialmente significativo quando as auditorias exigem evidências de que uma política se aplica a todas as ligações relevantes. O mercado de serviços de gateway web seguro gerenciado pode ser abrandado quando um cliente tem de operar sistemas legados e em nuvem antes de uma transição completa. Os fornecedores precisam de visibilidade unificada nestes ambientes para reduzir o risco percebido de uma migração. Precisam também de planos realistas para migrar políticas e gerir sistemas que não podem ser desativados imediatamente.
Os serviços de implantação e integração gerenciadas podem reduzir esta barreira, mas devem abordar as dependências de negócio, bem como as configurações técnicas. Os fabricantes e as organizações governamentais podem ter redes isoladas ou aplicações mais antigas que não conseguem aceitar as mesmas regras de inspeção que o tráfego de escritório padrão. Um design híbrido pode preservar a proteção para os utilizadores gerais, mantendo um tratamento especial para cargas de trabalho sensíveis. Isto pode aumentar a complexidade do serviço e atrasar uma adoção mais ampla no mercado de serviços de gateway web seguro gerenciado. Proporciona também aos fornecedores uma oportunidade de incluir o suporte à migração como um serviço definido, em vez de uma tarefa de implementação informal. Os compradores avaliarão se esse suporte produz um modelo operacional consistente após a transição.
Restrições de Privacidade na Inspeção SSL/TLS
A inspeção SSL/TLS completa está a tornar-se cada vez mais difícil de aplicar sem limitações. O NIST documentou os desafios de visibilidade associados ao TLS 1.3 e descreveu a necessidade de medidas arquiteturais para preservar a capacidade de inspeção empresarial.[2] O Centro Nacional de Cibersegurança dos Países Baixos declarou que as organizações devem avaliar a necessidade e a proporcionalidade da interceção TLS e concluir uma revisão ao abrigo do RGPD antes de utilizarem proxies TLS. Estes requisitos tornam difícil justificar políticas de desencriptação amplas em todos os casos. Aumentam também o trabalho de gestão de políticas exigido aos fornecedores de serviços. A restrição é particularmente relevante na Europa e em jurisdições com expectativas de privacidade semelhantes.
A inspeção seletiva pode ajudar as organizações a equilibrar o monitoramento de segurança com os requisitos de privacidade e residência de dados. Exige que os fornecedores compreendam quais os grupos de utilizadores, aplicações e tipos de dados que devem ser tratados de forma diferente. Isto pode aumentar os custos de entrega e prolongar as discussões de implementação. Pode também distinguir os fornecedores que constroem designs de bypass com consciência jurisdicional e mantêm registos claros das suas escolhas. O mercado de serviços de gateway web seguro gerenciado beneficiará apenas onde os clientes tiverem confiança de que um serviço consegue satisfazer tanto as necessidades de segurança como as de privacidade. Os fornecedores que dependem de políticas amplas e uniformes podem ter mais dificuldade em conquistar contas reguladas.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Serviço:
A Gestão de Políticas Ancora a Receita, a Deteção de Ameaças Impulsiona o CrescimentoO monitoramento gerenciado e a gestão de políticas detinham 33,97% do tamanho do mercado de serviços de gateway web seguro gerenciado em 2026. O segmento lidera porque as regras de gateway requerem atenção regular após a implantação. Novas aplicações SaaS, ferramentas não autorizadas e padrões de ameaças em evolução podem tornar um conjunto de regras existente menos eficaz. Muitas organizações não dispõem de pessoal suficiente para rever esta atividade ao ritmo necessário. O monitoramento contínuo permite que um fornecedor identifique alterações no tráfego e ajuste os controlos antes que se tornem lacunas persistentes. A gestão de políticas cria também uma relação operacional regular entre o fornecedor e o cliente. Isto sustenta receitas de serviço recorrentes em vez de um projeto de implementação único. O segmento mantém-se relevante mesmo quando um cliente detém a tecnologia de gateway web principal. É construído em torno da tarefa prática de manter os controlos alinhados com a atividade diária do negócio.
A deteção e resposta a ameaças gerenciadas está projetada para se expandir a um CAGR de 15,31% até 2032. O serviço responde à procura de análise comportamental, etapas de resposta automatizadas e tratamento claro de alertas significativos. Os compradores estão a afastar-se de contratos que apenas geram notificações para as equipas internas. Esperam cada vez mais que o fornecedor assuma a responsabilidade por ações de resposta definidas e tempos de escalada. Este modelo desloca a atenção do tempo médio de deteção para o tempo médio de resposta. A consultoria e otimização pode servir como ponto de entrada, pois os clientes frequentemente começam com uma avaliação de lacunas. A implantação e integração gerenciadas aborda a transição de infraestrutura legada para controlos em nuvem. O suporte e manutenção mantém-se relevante para organizações que retêm a governação internamente, mas externalizam a assistência operacional. O quadro europeu de certificação pode favorecer os fornecedores que já demonstram competência do pessoal, qualidade do serviço e controlos de proteção de dados.



Por Modo de Implantação:
A Nuvem Lidera Tanto em Participação como em CrescimentoA entrega baseada em nuvem representou 64,89% da receita em 2026 e está projetada para se expandir a um CAGR de 15,47% até 2032. Este modelo oferece às organizações uma forma de aplicar políticas a utilizadores remotos, dispositivos de contratados, dispositivos pessoais e filiais. Evita também a necessidade de colocar hardware de gateway dedicado em cada localização. Cada ponto de presença adicional pode melhorar o acesso dos utilizadores ao reduzir a distância até um ponto de inspeção. A entrega em nuvem é, portanto, adequada para forças de trabalho distribuídas e aplicações que já se encontram fora do centro de dados corporativo. O modelo também facilita a aplicação de um único quadro de políticas em todas as localizações. Por estas razões, a entrega baseada em nuvem lidera o mercado de serviços de gateway web seguro gerenciado. Os fornecedores ainda precisam de demonstrar que o seu serviço consegue satisfazer os requisitos de latência, privacidade e localização de dados.
A entrega local mantém-se importante em determinados ambientes regulados. A infraestrutura de mercados financeiros, os contratados de defesa e os sistemas de saúde podem necessitar de um controlo mais rigoroso sobre o tráfego sensível ou redes isoladas. Estas organizações podem restringir o encaminhamento de determinadas ligações através de nós de aplicação de segurança em nuvem partilhados. A entrega híbrida pode oferecer um caminho de transição prático, retendo gateways locais para cargas de trabalho sensíveis enquanto encaminha o tráfego geral dos colaboradores através de pontos em nuvem. O modelo pode reduzir a perturbação durante uma migração, mas deixa também o cliente com 2 ambientes de políticas para gerir. Esta complexidade pode tornar-se uma oportunidade de serviço gerenciado no mercado de serviços de gateway web seguro gerenciado quando os fornecedores oferecem um contrato dedicado de migração híbrida. Esses contratos devem demonstrar como as regras permanecerão consistentes em ambos os ambientes. O papel futuro da entrega local e híbrida depende do ritmo das mudanças regulatórias, operacionais e arquiteturais.
Por Tamanho de Organização:
As Grandes Empresas Lideram, as PME Reduzem a DiferençaAs grandes empresas representaram 69,32% da receita em 2026. A sua posição de liderança reflete uma ampla presença geográfica, volumes de transações substanciais e exigentes responsabilidades de conformidade. Estas organizações utilizam frequentemente vários sistemas de identidade, endpoint e informação de segurança em conjunto com gateways web. Um fornecedor gerenciado deve integrar-se neste ambiente em vez de operar de forma isolada. Os contratos de serviço plurianuais podem criar custos de mudança elevados porque as políticas e os procedimentos ficam ligados às ferramentas existentes. Os grandes clientes procuram também suporte de centro de operações de segurança 24/7, triagem assistida por inteligência artificial e compromissos contratuais de resposta. Estes requisitos sustentam contratos de serviço premium em vez de acordos de monitoramento básico. A escala do segmento torna-o central para as estratégias de receita e de contas de referência dos fornecedores.
As pequenas e médias empresas estão projetadas para se expandir a um CAGR de 15,78% até 2032. As subscrições por utilizador reduzem o compromisso mínimo que outrora limitava a segurança web gerenciada a organizações com necessidades à escala de equipamentos. Isto sustenta a procura entre organizações de maior dimensão, pequenas e médias que necessitam de cobertura especializada sem construir uma equipa de segurança separada. O principal desafio para os fornecedores é a pressão sobre os preços no bloqueio básico de ameaças. Os controlos automatizados de baixo custo podem tornar as ofertas de nível de entrada difíceis de distinguir. Os fornecedores podem responder com governação de políticas, relatórios de conformidade e ajuda prática com exceções de aplicações. Estas adições tornam o serviço mais relevante para organizações com capacidade de segurança interna limitada.

Por Vertical de Utilizador Final:
O BFSI Lidera, a Saúde AceleraO BFSI detinha 28,17% da participação do mercado de serviços de gateway web seguro gerenciado em 2026. As organizações financeiras operam sob elevados requisitos de monitoramento contínuo, controlos rastreáveis e supervisão de terceiros. O DORA está em vigor desde janeiro de 2025 e reforça o foco na resiliência operacional e na gestão de riscos de TIC. As expectativas do PCI DSS 4.0 e do Conselho de Análise de Instituições Financeiras também sustentam a necessidade de monitoramento documentado do tráfego web e de fornecedores de serviços gerenciados. Isto cria uma necessidade de base menos ligada a despesas tecnológicas discricionárias. Os clientes do BFSI avaliarão como um fornecedor trata as evidências de auditoria, as exceções de políticas e a escalada de incidentes. Estas necessidades favorecem serviços que ligam os controlos de segurança web com relatórios e governação. As transações reguladas e as populações de utilizadores complexas aumentam ainda mais o valor de uma aplicação consistente.
A saúde e as ciências da vida estão projetadas para se expandir a um CAGR de 16,17% até 2032. Os portais de pacientes, a telemetria de dispositivos médicos e as aplicações SaaS clínicas criam mais tráfego voltado para a web nas redes de saúde. Estas ligações são difíceis de proteger apenas através de abordagens de isolamento mais antigas. O NHS Wales Hywel Dda Health Board adjudicou à iboss um contrato SASE em fevereiro de 2025, substituindo as licenças Forcepoint Cloud SWG por um pacote que incluía SWG, CASB, ZTNA, isolamento remoto de browser e DLP.[3] O exemplo demonstra como os compradores do setor da saúde podem transitar de um gateway web autónomo para um modelo de serviço integrado. As organizações governamentais e de defesa necessitam de entrega soberana e tratamento restrito de dados. O setor manufatureiro está a adicionar inspeção web à medida que os ambientes de TI e tecnologia operacional se tornam mais interligados. O retalho, o comércio eletrónico, as TI e as telecomunicações também estão a aumentar a utilização à medida que as obrigações relativas a dados de clientes e o tráfego relacionado com o 5G se expandem.
Análise Geográfica
Mercado de Serviços Gerenciados de Gateway Web Seguro na América do Norte
A América do Norte respondeu por 35,41% da receita em 2026. A região possui uma alta concentração de empresas com abordagem cloud-first e uma base consolidada de provedores de serviços de segurança gerenciados. Os requisitos federais de zero trust também sustentam a demanda de contratantes governamentais e operadores de infraestrutura crítica. As agências federais dos EUA que operam sob diretrizes de zero trust exigem controles mais rigorosos sobre acesso e atividade de rede. Esses requisitos podem dar suporte a contratos de serviços gerenciados com responsabilidades operacionais mais amplas. O Canadá também apresenta demanda de instituições financeiras que precisam gerenciar riscos tecnológicos e cibernéticos provenientes de terceiros. A adoção no México está concentrada em operações de manufatura multinacional que seguem padrões globais de segurança. O mercado de serviços gerenciados de gateway web seguro possui uma base ampla na América do Norte, pois a região combina adoção tecnológica, necessidades regulatórias e ecossistemas de serviços consolidados.
Mercado de Serviços Gerenciados de Gateway Web Seguro na Europa e América do Sul
A Europa é o segundo maior agrupamento regional e é moldada por um forte ambiente de conformidade. Os requisitos do DORA para entidades financeiras criam demanda por monitoramento contínuo de riscos de TIC e visibilidade sobre prestadores de serviços terceirizados. O esquema de certificação de serviços de segurança gerenciados da União Europeia acrescenta um foco adicional em qualidade de serviço, competência e proteção de dados. Alemanha, Reino Unido e França são mercados nacionais relevantes dentro da região. Os compradores nesses países podem atribuir maior peso a centros de operações de segurança locais e ao processamento com consciência jurisdicional. Tais requisitos podem tornar a entrega soberana um requisito central de aquisição, em vez de um recurso opcional. A América do Sul permanece uma área emergente, onde a LGPD do Brasil e a digitalização do setor financeiro sustentam a demanda inicial entre instituições financeiras e operadoras de telecomunicações. A escala de implantação depende de provedores capazes de atender às expectativas específicas de cada país em relação ao tratamento de dados.
Mercado de Serviços Gerenciados de Gateway Web Seguro na APAC e MEA
A Ásia-Pacífico deve expandir a um CAGR de 16,53% até 2032. A região combina transformação digital liderada por governos com uma base crescente de provedores de segurança gerenciados e requisitos de proteção de dados. Índia, Singapura e Austrália são importantes para a demanda por serviços, pois suas organizações estão ampliando a adoção de nuvem e formalizando a governança de segurança. O Japão acrescenta demanda específica por meio de regras de privacidade e expectativas de monitoramento contínuo nos serviços financeiros. O Oriente Médio é impulsionado por investimentos em infraestrutura de nuvem na Arábia Saudita e nos Emirados Árabes Unidos. Esses investimentos ampliam a superfície de ataque na camada web e aumentam a necessidade de controles gerenciados. A África está em um estágio mais inicial de adoção, com atividade concentrada em organizações bancárias e de telecomunicações na África do Sul e na Nigéria. O mercado de serviços gerenciados de gateway web seguro requer uma presença local mais robusta nessas regiões, pois o desempenho de inspeção e as expectativas de tratamento de dados podem variar significativamente conforme a localização.
Cenário Competitivo
Concentração do Mercado
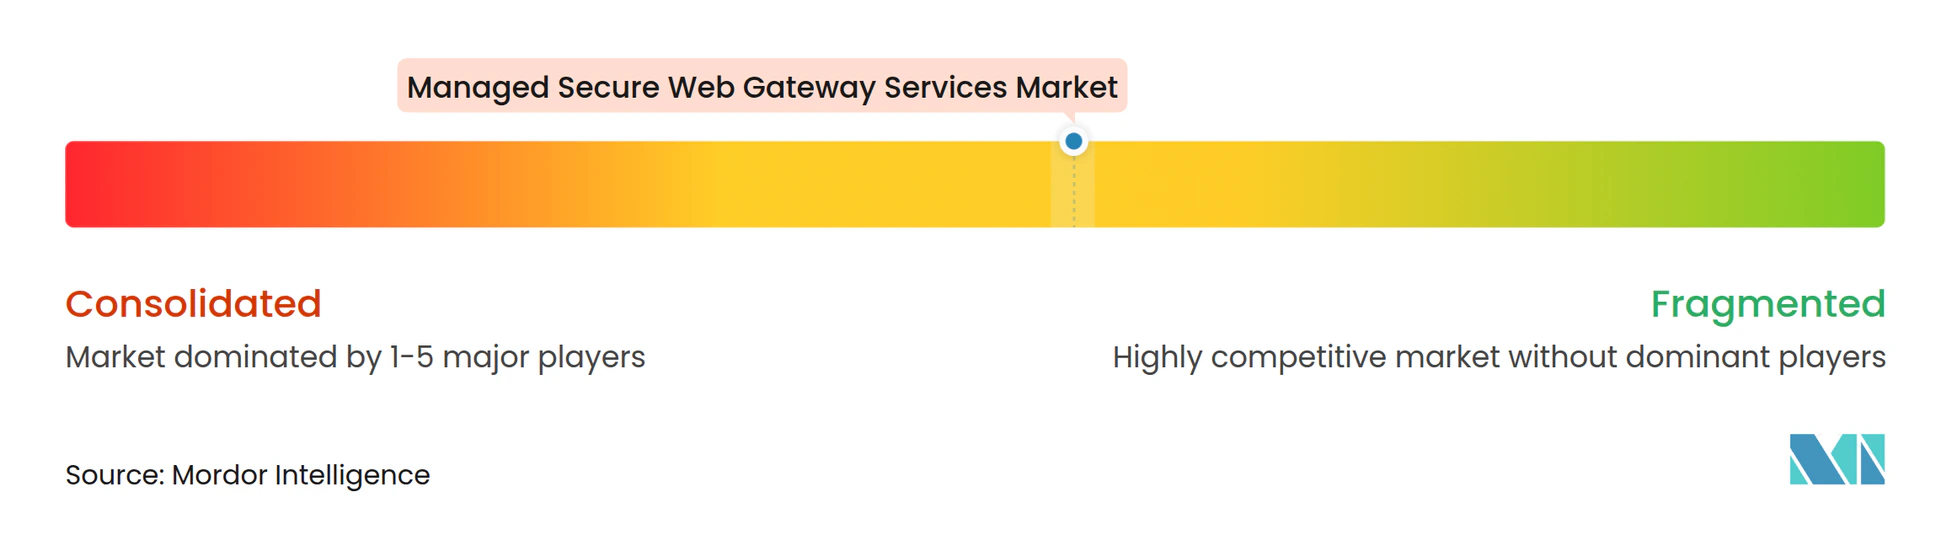
O mercado de serviços de gateway web seguro gerenciado está moderadamente concentrado ao nível da plataforma e fragmentado nas operações gerenciadas. A Zscaler, a Netskope, a Palo Alto Networks e a Cloudflare definem expectativas importantes de plataforma e preços. Os fornecedores regionais de serviços de segurança gerenciados, os integradores de sistemas e os fornecedores ligados a operadoras de telecomunicações competem operando e suportando estas plataformas para os clientes. Esta estrutura significa que uma plataforma de gateway líder não se traduz automaticamente em liderança nas operações gerenciadas. Os fornecedores necessitam de capacidade técnica, cobertura de serviço local e um processo operacional claro. Precisam também de coordenar as alterações de políticas em segurança web, prevenção de perda de dados, controlos de identidade e aplicações em nuvem. O resultado competitivo é um amplo campo de fornecedores de serviços construído em torno de um grupo mais pequeno de plataformas de segurança principais.
A diferenciação está a ir além das funções básicas de gateway web seguro. O One DLP para GenAI da Netskope e o módulo AI Access Security da Palo Alto Networks ilustram a evolução para controlos de utilização de aplicações de inteligência artificial generativa. Estas capacidades incorporam decisões de políticas numa plataforma de segurança mais ampla e podem ser difíceis de replicar por fornecedores de menor dimensão sem uma relação de licenciamento. O esquema de certificação de serviços de segurança gerenciados da União Europeia pode também influenciar os resultados competitivos na contratação pública. Os fornecedores que consigam documentar a conformidade com estas expectativas podem estar melhor posicionados para oportunidades reguladas. Os fornecedores de menor dimensão competem através de integração simplificada e preços por utilizador previsíveis. Esta pressão incentiva os principais fornecedores a combinar funcionalidades de plataforma com uma entrega gerenciada mais fácil.
Várias áreas de oportunidade permanecem menos maduras. A gestão de migração híbrida é importante para clientes que precisam de operar controlos legados e em nuvem em simultâneo. Os clientes industriais podem requerer abordagens de inspeção que reconheçam as necessidades de tecnologia operacional. As contas governamentais podem priorizar a implantação soberana e o tratamento de dados com restrições jurisdicionais. A JFrog integrou o seu Controlador de Tráfego da Cadeia de Fornecimento de Software com a Zscaler, a Cloudflare e a Netskope em agosto de 2026, permitindo controlos ao nível da rede para pedidos de pacotes de software. Isto expande o papel potencial dos controlos de gateway web para a atividade da cadeia de fornecimento de software. Os fornecedores que consigam operar estes controlos mais amplos sem tornar a entrega do serviço difícil terão uma forma mais clara de se diferenciar. A posição competitiva global depende de operações fiáveis, e não apenas de anúncios de funcionalidades.
Líderes do Setor de Serviços de Gateway Web Seguro Gerenciado
-
Zscaler, Inc.
-
Cisco Systems, Inc.
-
Broadcom Inc.
-
Fortinet, Inc.
-
Cloudflare, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Serviços Gerenciados de Gateway Web Seguro Empresas cobertas neste relatório
- Zscaler, Inc.
- Cisco Systems, Inc.
- Broadcom Inc.
- Netskope, Inc.
- Fortinet, Inc.
- Palo Alto Networks, Inc.
- Cloudflare, Inc.
- Check Point Software Technologies Ltd.
- Forcepoint LLC
- Trend Micro Incorporated
- Sophos Ltd
- McAfee LLC
- Skyhigh Security
- Menlo Security, Inc.
- iboss, Inc.
- Akamai Technologies, Inc.
- Barracuda Networks, Inc.
- Proofpoint, Inc.
- Aryaka Networks, Inc.
- Cato Networks Ltd.
Desenvolvimentos industriais recentes em Mercado de Serviços Gerenciados de Gateway Web Seguro
- Outubro de 2026: A Cloudflare lançou um gateway web seguro totalmente programável, integrando o Gateway e a Prevenção de Perda de Dados com a sua plataforma de computação de borda Workers, para permitir lógica de validação personalizada inline no ponto de aplicação de políticas.
- Agosto de 2026: A JFrog integrou o seu Controlador de Tráfego da Cadeia de Fornecimento de Software com a Zscaler, a Cloudflare e a Netskope, permitindo que os nós de aplicação SASE redirecionem os pedidos de pacotes de software através do JFrog Artifactory e bloqueiem pacotes maliciosos ao nível da rede antes de chegarem às máquinas dos programadores.
- Junho de 2026: A LTM lançou a sua nova solução de Borda de Serviço de Segurança (SSE) Gerenciada na Cisco Live 2026. Construída sobre o Cisco Secure Access, esta oferta protege ambientes de trabalho centrados na nuvem e híbridos, permitindo a utilização segura de modelos de inteligência artificial. O quadro nativo da nuvem e de zero trust unifica as capacidades de Acesso à Rede de Zero Trust (ZTNA), Gateway Web Seguro (SWG) e Corretor de Segurança de Acesso à Nuvem (CASB). Suportada pelos serviços gerenciados com inteligência artificial da LTM, proporciona acesso com reconhecimento de identidade, simplifica as operações e oferece visibilidade empresarial de ponta a ponta.
- Fevereiro de 2026: A Zscaler anunciou a aquisição da Symmetry Systems, combinando controlos de zero trust com tecnologia de grafo de acesso para mapear e proteger a comunicação de agentes de inteligência artificial em ambientes empresariais.
Âmbito do Relatório Global do Mercado de Serviços de Gateway Web Seguro Gerenciado
Os Serviços de Gateway Web Seguro (SWG) Gerenciado são soluções de cibersegurança terceirizadas que monitoram, filtram e protegem o tráfego de internet de saída de uma organização. Ao operar como um ponto de controlo entregue na nuvem ou híbrido entre os utilizadores internos e a internet pública, estes serviços bloqueiam ameaças baseadas na web, previnem a exfiltração não autorizada de dados e aplicam políticas de conformidade corporativa.
O Relatório do Mercado de Serviços de Gateway Web Seguro Gerenciado é Segmentado por Tipo de Serviço (Implantação e Integração Gerenciadas, Monitoramento Gerenciado e Gestão de Políticas, Deteção e Resposta a Ameaças Gerenciadas, Consultoria e Otimização, e Suporte e Manutenção), Modo de Implantação (Baseado em Nuvem, Local e Híbrido), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Vertical de Utilizador Final (BFSI, TI e Telecomunicações, Saúde e Ciências da Vida, Governo e Defesa, Manufatura, Retalho e Comércio Eletrónico, e Outros Verticais de Utilizador Final) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Implantação e Integração Gerenciadas |
| Monitoramento Gerenciado e Gestão de Políticas |
| Deteção e Resposta a Ameaças Gerenciadas |
| Consultoria e Otimização |
| Suporte e Manutenção |
| Baseado em Nuvem |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| BFSI |
| TI e Telecomunicações |
| Saúde e Ciências da Vida |
| Governo e Defesa |
| Manufatura |
| Retalho e Comércio Eletrónico |
| Outros Verticais de Utilizador Final |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Espanha | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África do Sul |
| Por Tipo de Serviço | Implantação e Integração Gerenciadas | |
| Monitoramento Gerenciado e Gestão de Políticas | ||
| Deteção e Resposta a Ameaças Gerenciadas | ||
| Consultoria e Otimização | ||
| Suporte e Manutenção | ||
| Por Modo de Implantação | Baseado em Nuvem | |
| Local | ||
| Híbrido | ||
| Por Tamanho de Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Vertical de Utilizador Final | BFSI | |
| TI e Telecomunicações | ||
| Saúde e Ciências da Vida | ||
| Governo e Defesa | ||
| Manufatura | ||
| Retalho e Comércio Eletrónico | ||
| Outros Verticais de Utilizador Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Espanha | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África do Sul | ||
Principais Questões Respondidas no Relatório
Qual é o tamanho do mercado de serviços de gateway web seguro gerenciado?
O mercado está projetado para se expandir de 3,42 bilhões de USD em 2026 e 3,97 bilhões de USD em 2027 para 7,48 bilhões de USD até 2032, a um CAGR de 13,51%.
O que está a impulsionar a procura de serviços de gateway web seguro gerenciado?
As ameaças baseadas na web, o trabalho híbrido, a utilização de aplicações em nuvem, as lacunas de pessoal de segurança e os requisitos regulatórios de monitoramento sustentam a procura.
Qual o modelo de implantação líder nos serviços de gateway web seguro?
A entrega baseada em nuvem representou 64,89% da receita em 2026 e está projetada para se expandir a um CAGR de 15,47% até 2032.
Qual o vertical de utilizador final com maior procura?
O BFSI detinha 28,17% da receita em 2026 porque as organizações financeiras necessitam de monitoramento contínuo, supervisão de terceiros e controlos documentados.
Qual o vertical de utilizador final com crescimento mais rápido?
A saúde e as ciências da vida estão projetadas para se expandir a um CAGR de 16,17% até 2032, à medida que os portais de pacientes, o SaaS clínico e o tráfego de dispositivos médicos alargam a exposição na camada web.
Qual a região com crescimento mais rápido para os serviços de gateway web seguro gerenciado?
A Ásia-Pacífico está projetada para se expandir a um CAGR de 16,53% até 2032, sustentada pela transformação digital, pelos ecossistemas de serviços locais e pelos requisitos de proteção de dados.