
Taille et part du marché des services managés de passerelle web sécurisée
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
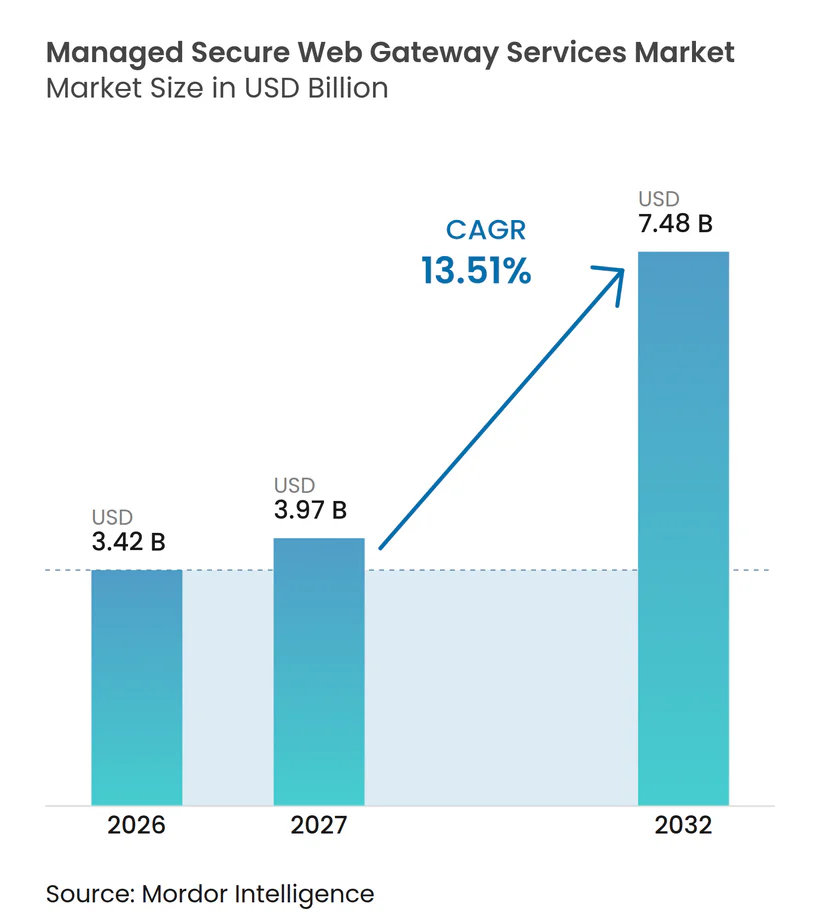
| Taille du Marché (2027) | 3.97 Milliards de dollars |
| Taille du Marché (2032) | 7.48 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 13.51 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services managés de passerelle web sécurisée par Mordor Intelligence
La taille du marché des services managés de passerelle web sécurisée devrait s'étendre de 3,42 milliards USD en 2026 et 3,97 milliards USD en 2027 à 7,48 milliards USD d'ici 2032, enregistrant un CAGR de 13,51 % entre 2027 et 2032. Les menaces d'origine web et la prolifération des applications cloud ont fait évoluer la sécurité web d'un produit ponctuel vers un service géré en continu. Les acheteurs recherchent de plus en plus des prestataires capables d'exploiter des passerelles, d'affiner les politiques et de répondre aux menaces sans alourdir la charge des équipes internes. Les plateformes de périmètre de service de sécurité distribuées dans le cloud ont également raccourci le délai entre la détection et la réponse, ce qui soutient le marché des services managés de passerelle web sécurisée. La valeur d'un prestataire dépend désormais de l'exécution pratique des politiques, des performances d'inspection et de l'intégration avec des contrôles de sécurité plus larges. Le marché des services managés de passerelle web sécurisée est également confronté à des contraintes liées aux infrastructures héritées, aux règles de confidentialité et aux politiques difficiles à transférer entre fournisseurs.
Points clés du rapport
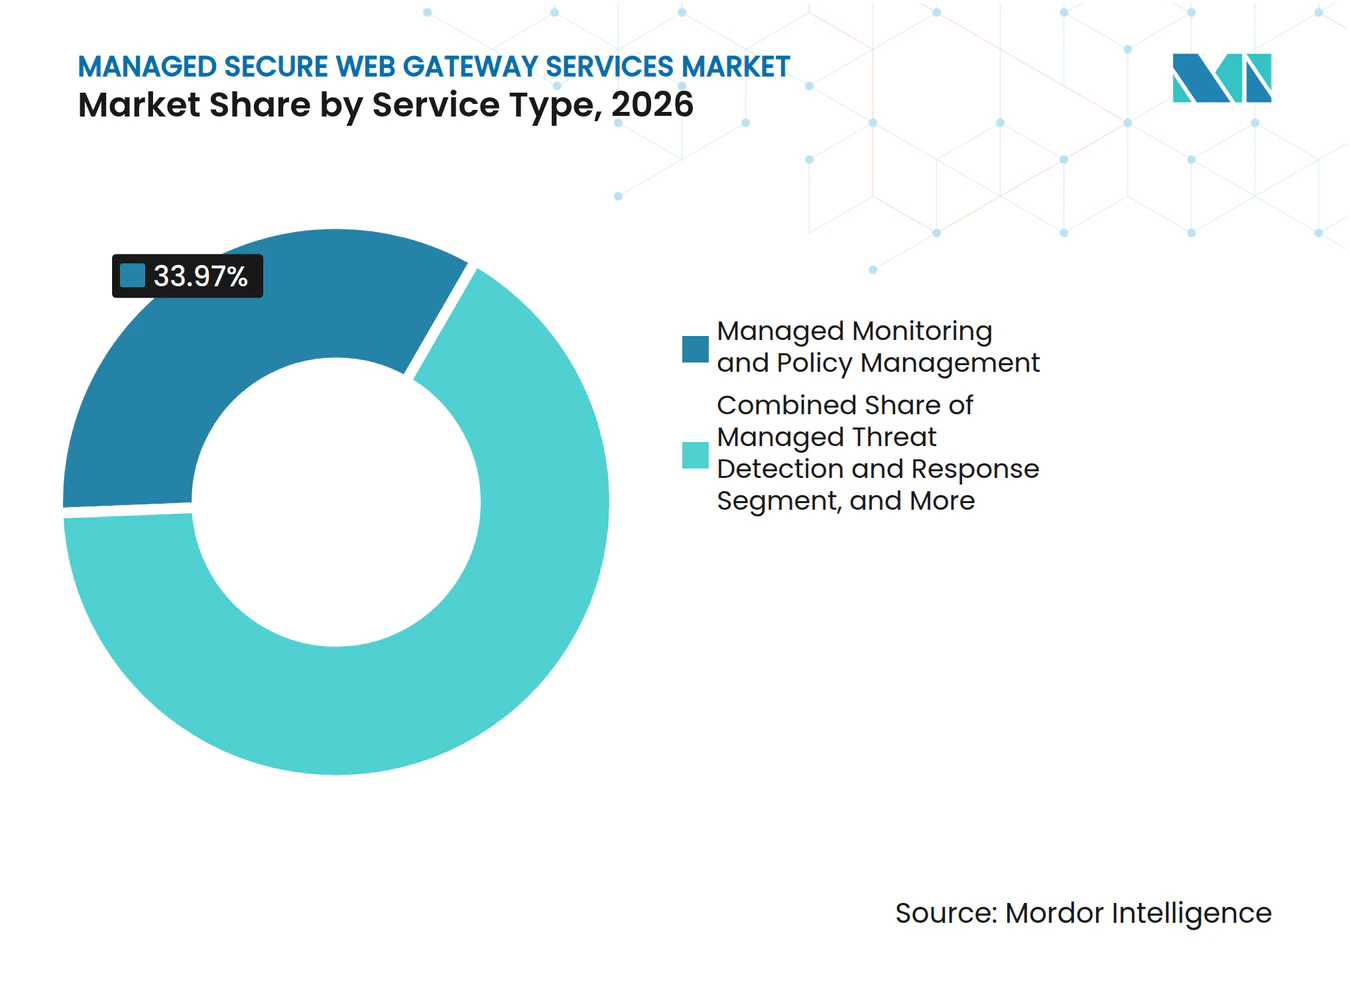
- Par type de service, la surveillance managée et la gestion des politiques détenaient 33,97 % de la part du marché des services managés de passerelle web sécurisée en 2026, tandis que la détection et la réponse aux menaces managées devraient progresser à un CAGR de 15,31 % jusqu'en 2032.
- Par mode de déploiement, la distribution cloud représentait 64,89 % des revenus en 2026 et devrait progresser à un CAGR de 15,47 % jusqu'en 2032.
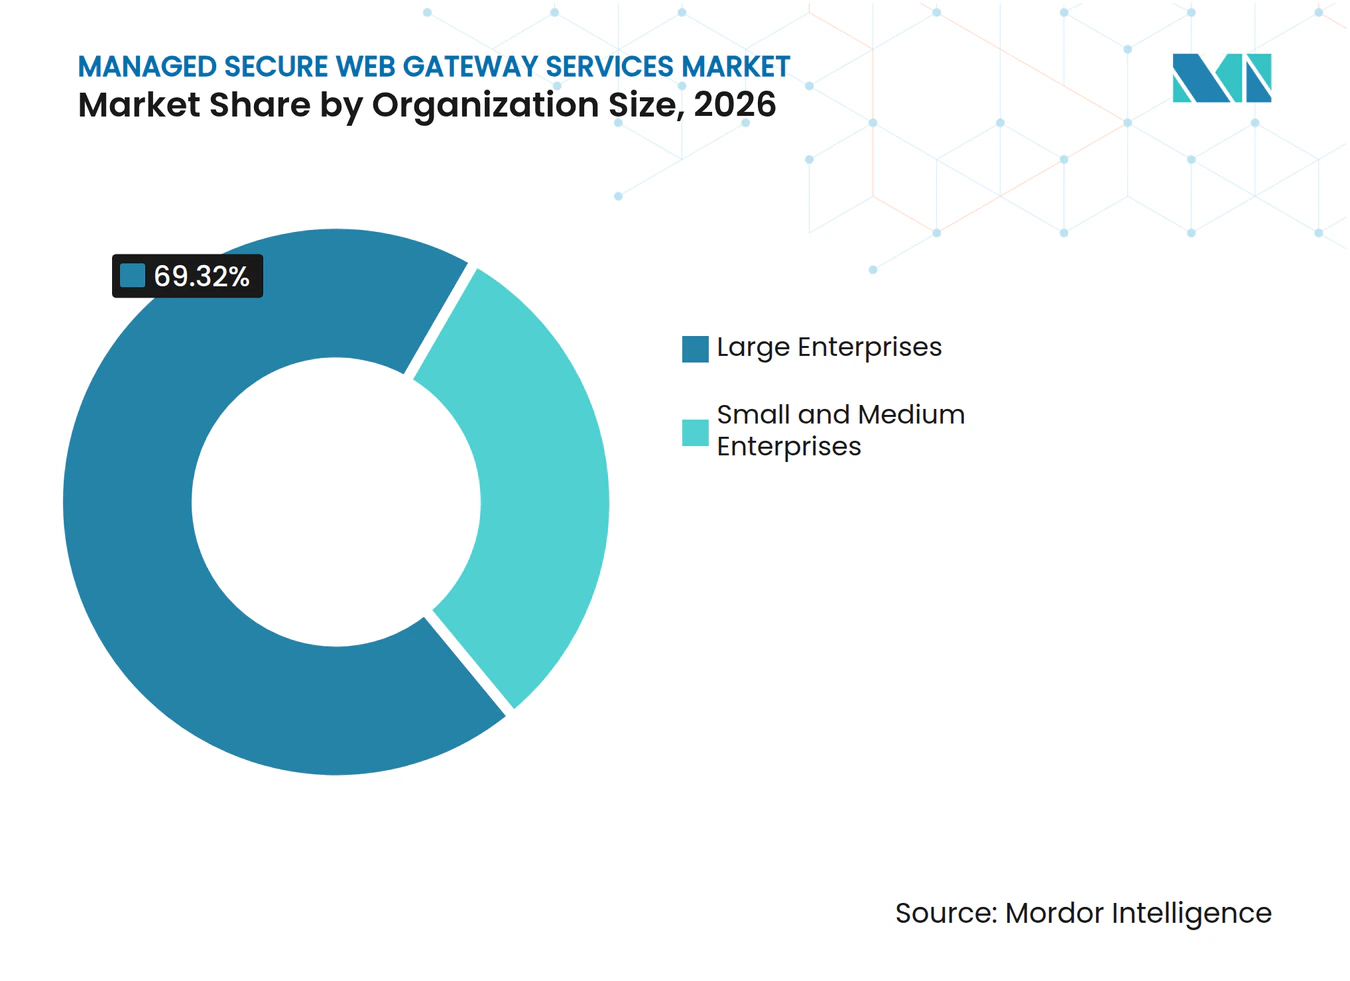
- Par taille d'organisation, les grandes entreprises représentaient 69,32 % de la part du marché des services managés de passerelle web sécurisée en 2026, tandis que les petites et moyennes entreprises devraient progresser à un CAGR de 15,78 % jusqu'en 2032.
- Par secteur d'utilisation final, le BFSI détenait 28,17 % des revenus en 2026, tandis que la santé et les sciences de la vie devraient progresser à un CAGR de 16,17 % jusqu'en 2032.
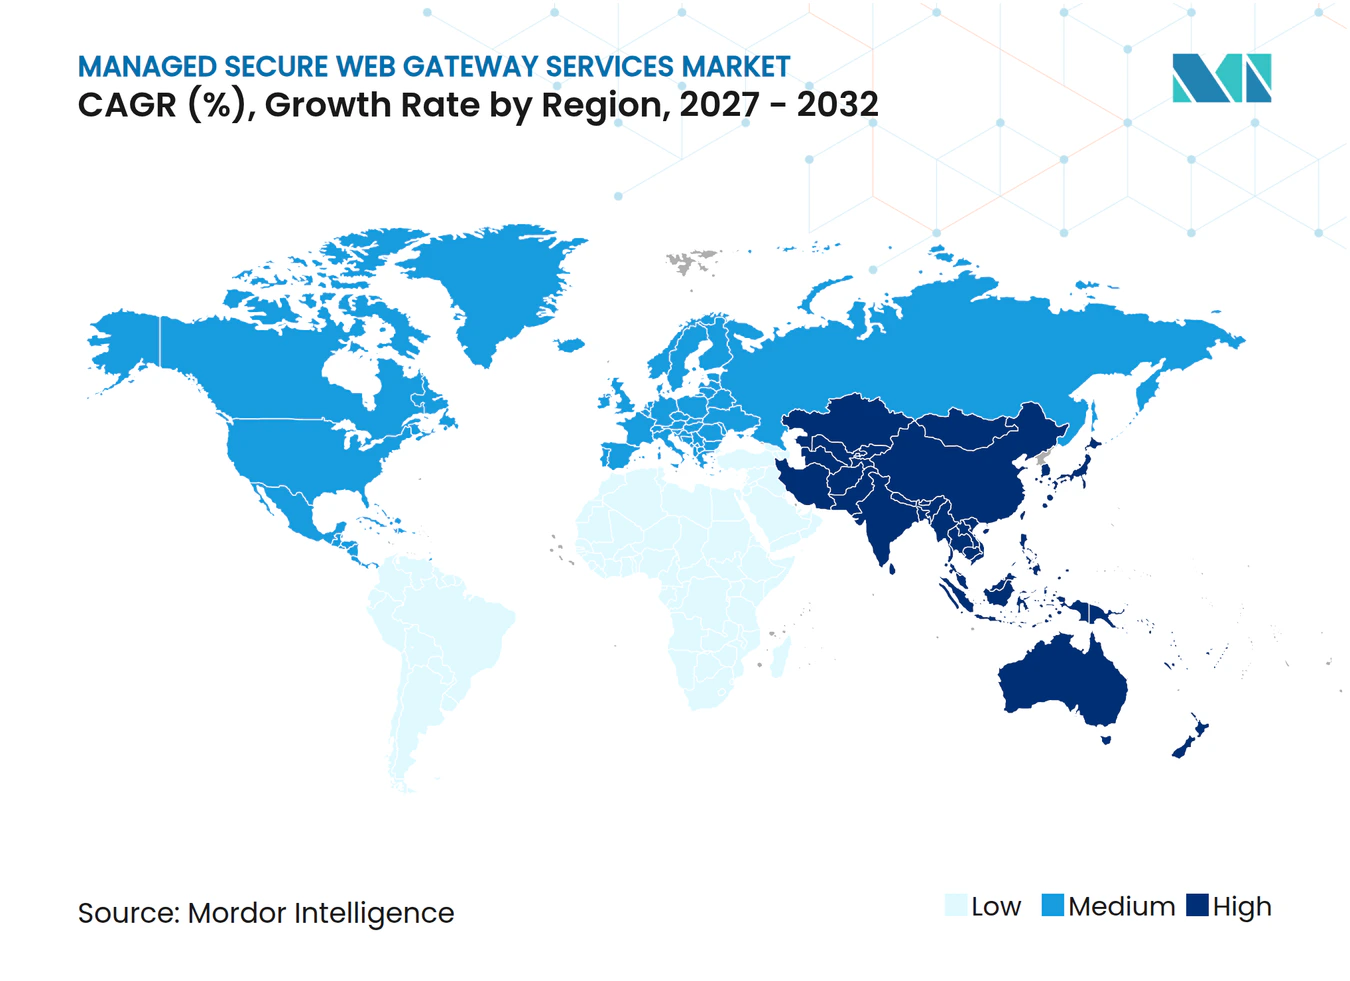
- Par géographie, l'Amérique du Nord représentait 35,41 % de la part du marché des services managés de passerelle web sécurisée en 2026, tandis que l'Asie-Pacifique devrait progresser à un CAGR de 16,53 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | Impact (~) % sur les prévisions de CAGR | Pertinence géographique | Horizon temporel |
|---|---|---|---|
| Escalade des menaces d'origine web et des logiciels malveillants activés par l'IA | +4.2% | Mondial, avec une intensité précoce en Amérique du Nord et en Asie-Pacifique | Court terme (≤ 2 ans) |
| Migration vers le cloud et expansion de la main-d'œuvre hybride | +3.1% | Mondial, avec la plus grande pertinence en Amérique du Nord, en Europe et en Asie-Pacifique | Court terme (≤ 2 ans) |
| Cycles de renouvellement de l'architecture SASE et Zéro Confiance | +2.8% | Amérique du Nord et Europe, avec des répercussions en Asie-Pacifique et au Moyen-Orient | Moyen terme (2-4 ans) |
| Pénuries de compétences en cybersécurité accroissant l'externalisation | +2.0% | Mondial, avec la plus forte pression en Amérique du Nord, en Europe et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Exigences réglementaires en matière de surveillance continue et de protection des données | +1.5% | Europe et Amérique du Nord, avec extension à l'Asie-Pacifique et au Moyen-Orient | Moyen terme (2-4 ans) |
| Ajustement managé des politiques pour le trafic chiffré et non humain | +0.8% | Mondial, concentré dans les grandes entreprises | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Escalade des menaces d'origine web et des logiciels malveillants activés par l'IA
Les attaques au niveau de la couche web deviennent de plus en plus difficiles à distinguer de l'activité légitime des utilisateurs. Check Point Research a montré que les services d'IA accessibles via le web peuvent être détournés comme relais de commande et de contrôle, permettant à l'activité des attaquants de se fondre dans le trafic normal de l'entreprise. ESET a signalé que PromptSpy utilisait l'IA générative dans son flux d'exécution pour interpréter les éléments à l'écran et améliorer la persistance sur différentes configurations d'appareils. Ces méthodes limitent l'utilité des catégories statiques et du simple blocage d'URL. Les prestataires managés peuvent répondre en appliquant une analyse comportementale et des modifications de politiques dans le cadre de leurs opérations quotidiennes. Cette capacité est importante dans les services financiers et la santé, où les détections manquées peuvent avoir des conséquences directes sur les services et la conformité.
Le marché des services managés de passerelle web sécurisée bénéficie lorsque les acheteurs exigent plus qu'un simple filtrage du trafic. La surveillance continue donne aux prestataires une vision plus claire de l'évolution des vecteurs d'attaque et des comportements inhabituels des applications. Les prestataires qui associent une analyse assistée par l'IA à leurs opérations de service peuvent agir sur les résultats sans attendre qu'un client configure une fonctionnalité distincte. Cela déplace l'attention concurrentielle vers le modèle opérationnel du prestataire, et pas seulement vers sa plateforme de passerelle sous-jacente. Cela accroît également l'importance de processus d'escalade clairs, notamment lorsqu'une alerte affecte des applications critiques pour l'activité. L'ajustement managé des politiques pour le trafic chiffré et non humain devient plus précieux à mesure que davantage de trafic provient de systèmes automatisés.
Migration vers le cloud et expansion de la main-d'œuvre hybride
Le travail hybride a rendu l'utilisateur, l'appareil et l'application plus importants que la frontière du réseau de bureau. Parallels a constaté que 44,2 % des organisations utilisaient une main-d'œuvre hybride, 33,5 % fonctionnaient principalement à distance et 16,4 % restaient entièrement sur site en 2026.[1] La même étude a révélé que 72,4 % des organisations ont constaté que leurs employés utilisaient fréquemment des outils SaaS non autorisés. Ces modes de travail affaiblissent la couverture des architectures de passerelle qui dépendent d'un bureau central ou d'un centre de données. Le marché des services managés de passerelle web sécurisée favorise donc les services qui appliquent des contrôles cohérents aux utilisateurs distants, aux appareils personnels et aux sites de succursales.
La distribution cloud modifie également ce que les clients mesurent lors de l'évaluation d'un prestataire. Les acheteurs examinent attentivement le délai d'inspection, car un contrôle de sécurité qui ralentit les outils de productivité courants peut nuire à l'acceptation par les utilisateurs. Les points de présence mondiaux et des performances d'inspection prévisibles sont devenus des exigences pratiques plutôt que des détails techniques secondaires. Les services managés peuvent répondre à cette préoccupation en sélectionnant des politiques adaptées à la sensibilité des applications et à la localisation géographique. Ils peuvent également identifier le shadow IT sans obliger les équipes internes à examiner chaque nouvelle application cloud. Cela crée une opportunité de service sur le marché des services managés de passerelle web sécurisée autour de la gouvernance continue, et pas seulement du déploiement initial de la passerelle.
Cycles de renouvellement de l'architecture SASE et Zéro Confiance
De nombreuses organisations étendent leurs programmes de zéro confiance aux appareils, aux identités automatisées et au trafic lié à l'IA. Open Systems et Cybersecurity Insiders ont constaté que moins d'1 organisation sur 10 avait pleinement intégré le zéro confiance, tandis que près de 4 sur 5 préféraient des approches SASE co-managées ou entièrement managées. Ce résultat soutient un rôle pour les prestataires qui opèrent la couche de politique après le déploiement technologique. Les programmes de zéro confiance impliquent souvent plusieurs règles héritées, systèmes d'identité et chemins d'accès qui ne peuvent pas être modifiés simultanément. Les services managés peuvent réduire cette charge de transition en traduisant les anciennes règles en contrôles basés sur le cloud. Le marché des services managés de passerelle web sécurisée bénéficie de cette deuxième phase de renouvellement de l'architecture de sécurité.
Une couche de politique neutre vis-à-vis des fournisseurs peut être utile lorsqu'un client migre entre des outils de sécurité établis. Elle permet aux prestataires de se concentrer sur le processus de migration plutôt que d'exiger le remplacement immédiat de chaque plateforme. Cette approche est pertinente pour les organisations qui doivent protéger le trafic internet pendant que des changements plus larges d'identité et de réseau sont en cours. Elle peut également offrir aux clients une voie plus claire vers une application cohérente des politiques sur l'ensemble des applications et des utilisateurs. Le marché des services managés de passerelle web sécurisée offre une opportunité là où les équipes internes souhaitent une aide externe tout en conservant le contrôle des décisions de sécurité. Les prestataires doivent démontrer que les opérations managées réduiront la complexité au lieu d'ajouter une couche administrative supplémentaire.
Pénuries de compétences en cybersécurité accroissant l'externalisation
Les pénuries de compétences font évoluer l'adoption des passerelles managées au-delà des petites organisations. ISC2 a constaté que 59 % des répondants signalaient des besoins critiques ou significatifs en compétences en 2025, contre 44 % en 2024. La sécurité de l'IA et la sécurité cloud ont été identifiées comme les principales lacunes en compétences. Ces lacunes rendent difficile pour les équipes internes de maintenir les règles à jour, d'enquêter sur les alertes et de gérer les exceptions sur plusieurs produits de sécurité. Le marché des services managés de passerelle web sécurisée offre aux clients l'accès à du personnel qui se concentre sur ces tâches opérationnelles au quotidien.
Logpoint a constaté que 60 % des acheteurs de services de sécurité managés citaient le manque de compétences et 48 % citaient la difficulté de recrutement comme moteurs d'externalisation. Les résultats indiquent que les besoins en capacités peuvent l'emporter sur les simples considérations de coût dans les décisions d'achat. Les clients peuvent déléguer les décisions sur la portée de l'inspection, la gestion des exceptions et l'escalade des menaces lorsque leurs propres équipes manquent de capacité spécialisée. Cela élargit la valeur d'un engagement managé au-delà de la simple surveillance. Les prestataires capables d'expliquer qui prend chaque décision de politique sont mieux placés pour établir la confiance avec les grands clients. Une responsabilité claire est particulièrement importante lorsque la sécurité web affecte la confidentialité, l'accès aux applications et la réponse aux incidents.
Analyse de l'impact des contraintes*
| Contrainte | Impact (~) % sur les prévisions de CAGR | Pertinence géographique | Horizon temporel |
|---|---|---|---|
| Complexité d'intégration dans les infrastructures héritées et hybrides | -3.2% | Mondial, plus prononcé dans l'industrie manufacturière et le secteur public | Moyen terme (2-4 ans) |
| Contraintes de confidentialité sur l'inspection SSL/TLS | -2.1% | Europe, avec extension aux régimes de protection des données en Asie-Pacifique | Court terme (≤ 2 ans) |
| Risque de latence et d'expérience utilisateur aux points d'inspection cloud | -1.4% | Mondial, avec la plus grande pertinence en Asie-Pacifique et en Afrique | Moyen terme (2-4 ans) |
| Langages de politique propriétaires et dépendance vis-à-vis des fournisseurs | -0.8% | Mondial, concentré dans les grandes entreprises et les secteurs réglementés | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Complexité d'intégration dans les infrastructures héritées et hybrides
Les systèmes de passerelle hérités restent souvent en place plus longtemps que prévu. Les anciens équipements peuvent utiliser des règles qui ne correspondent pas aux contrôles distribués dans le cloud, ce qui crée une application incohérente sur les différents chemins de trafic. Le défi est particulièrement important lorsque les audits exigent la preuve qu'une politique s'applique à chaque connexion concernée. Le marché des services managés de passerelle web sécurisée peut être ralenti lorsqu'un client doit exploiter simultanément des systèmes hérités et des systèmes cloud avant une transition complète. Les prestataires ont besoin d'une visibilité unifiée sur ces environnements pour réduire le risque perçu d'une migration. Ils ont également besoin de plans réalistes pour migrer les politiques et gérer les systèmes qui ne peuvent pas être retirés immédiatement.
Les services de déploiement et d'intégration managés peuvent réduire cet obstacle, mais ils doivent traiter les dépendances métier ainsi que les paramètres techniques. Les fabricants et les organisations gouvernementales peuvent avoir des réseaux isolés ou des applications plus anciennes qui ne peuvent pas accepter les mêmes règles d'inspection que le trafic de bureau standard. Une conception hybride peut préserver la protection pour les utilisateurs généraux tout en maintenant un traitement spécial pour les charges de travail sensibles. Cela peut accroître la complexité du service et retarder une adoption plus large sur le marché des services managés de passerelle web sécurisée. Cela donne également aux prestataires l'opportunité de proposer le support à la migration comme un service défini plutôt qu'une tâche d'implémentation informelle. Les acheteurs évalueront si ce support produit un modèle opérationnel cohérent après la transition.
Contraintes de confidentialité sur l'inspection SSL/TLS
L'inspection SSL/TLS complète devient de plus en plus difficile à appliquer sans limites. Le NIST a documenté les défis de visibilité associés à TLS 1.3 et décrit la nécessité de mesures architecturales pour préserver la capacité d'inspection des entreprises.[2] Le Centre national néerlandais de cybersécurité a déclaré que les organisations devraient évaluer la nécessité et la proportionnalité de l'interception TLS et effectuer un examen RGPD avant d'utiliser des proxys TLS. Ces exigences rendent difficile la justification de politiques de déchiffrement larges dans tous les cas. Elles augmentent également la charge de gestion des politiques requise des prestataires de services. Cette contrainte est particulièrement importante en Europe et dans les juridictions ayant des attentes similaires en matière de confidentialité.
L'inspection sélective peut aider les organisations à équilibrer la surveillance de la sécurité avec les exigences de confidentialité et de résidence des données. Elle exige des prestataires qu'ils comprennent quels groupes d'utilisateurs, applications et types de données doivent être traités différemment. Cela peut augmenter les coûts de prestation et prolonger les discussions de mise en œuvre. Cela peut également distinguer les prestataires qui conçoivent des contournements tenant compte des juridictions et maintiennent des enregistrements clairs de leurs choix. Le marché des services managés de passerelle web sécurisée ne bénéficiera que là où les clients sont confiants qu'un service peut répondre à la fois aux besoins de sécurité et de confidentialité. Les prestataires qui s'appuient sur des politiques larges et uniformes peuvent avoir plus de difficultés à remporter des comptes réglementés.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service :
la gestion des politiques ancre les revenus, la détection des menaces stimule la croissanceLa surveillance managée et la gestion des politiques détenaient 33,97 % de la taille du marché des services managés de passerelle web sécurisée en 2026. Le segment est en tête car les règles de passerelle nécessitent une attention régulière après le déploiement. Les nouvelles applications SaaS, les outils non autorisés et l'évolution des schémas de menaces peuvent rendre un ensemble de règles existant moins efficace. De nombreuses organisations ne disposent pas d'un personnel suffisant pour examiner cette activité au rythme nécessaire. La surveillance continue permet à un prestataire d'identifier les changements de trafic et d'ajuster les contrôles avant qu'ils ne deviennent des lacunes persistantes. La gestion des politiques crée également une relation opérationnelle régulière entre le prestataire et le client. Cela soutient des revenus de service récurrents plutôt qu'un projet d'implémentation ponctuel. Le segment reste pertinent même lorsqu'un client possède la technologie de passerelle web principale. Il est construit autour de la tâche pratique de maintenir les contrôles alignés sur l'activité commerciale quotidienne.
La détection et la réponse aux menaces managées devraient progresser à un CAGR de 15,31 % jusqu'en 2032. Le service répond à la demande d'analyse comportementale, d'étapes de réponse automatisées et d'une gestion claire des alertes significatives. Les acheteurs s'éloignent des contrats qui ne génèrent que des notifications pour les équipes internes. Ils attendent de plus en plus que le prestataire prenne en charge des actions de réponse définies et des délais d'escalade. Ce modèle déplace l'attention du délai moyen de détection vers le délai moyen de réponse. Le conseil et l'optimisation peuvent servir de point d'entrée car les clients commencent souvent par une évaluation des lacunes. Le déploiement et l'intégration managés répondent au passage des infrastructures héritées aux contrôles cloud. Le support et la maintenance restent pertinents pour les organisations qui conservent la gouvernance en interne mais externalisent l'assistance opérationnelle. Le cadre de certification européen peut favoriser les prestataires qui démontrent déjà la compétence du personnel, la qualité du service et les contrôles de protection des données.



Par mode de déploiement :
le cloud mène à la fois en part et en croissanceLa distribution cloud représentait 64,89 % des revenus en 2026 et devrait progresser à un CAGR de 15,47 % jusqu'en 2032. Ce modèle offre aux organisations un moyen d'appliquer des politiques aux utilisateurs distants, aux appareils des sous-traitants, aux appareils personnels et aux sites de succursales. Il évite également la nécessité de placer du matériel de passerelle dédié à chaque emplacement. Chaque point de présence supplémentaire peut améliorer l'accès des utilisateurs en réduisant la distance jusqu'à un point d'inspection. La distribution cloud est donc bien adaptée aux effectifs distribués et aux applications déjà situées en dehors du centre de données de l'entreprise. Le modèle facilite également l'application d'un cadre de politique unique sur l'ensemble des sites. Pour ces raisons, la distribution cloud est en tête du marché des services managés de passerelle web sécurisée. Les prestataires doivent néanmoins démontrer que leur service peut répondre aux exigences de latence, de confidentialité et de localisation des données.
La distribution sur site reste importante dans certains environnements réglementés. Les infrastructures de marchés financiers, les sous-traitants de la défense et les systèmes de santé peuvent avoir besoin d'un contrôle plus strict sur le trafic sensible ou les réseaux isolés. Ces organisations peuvent restreindre le routage de certaines connexions via des nœuds d'application cloud partagés. La distribution hybride peut offrir une voie de transition pratique en conservant des passerelles locales pour les charges de travail sensibles tout en acheminant le trafic général des employés via des points cloud. Le modèle peut réduire les perturbations lors d'une migration, mais il laisse également le client avec 2 environnements de politique à gérer. Cette complexité peut devenir une opportunité de service managé sur le marché des services managés de passerelle web sécurisée lorsque les prestataires proposent un engagement dédié à la migration hybride. Ces engagements doivent montrer comment les règles resteront cohérentes dans les deux environnements. Le rôle futur de la distribution sur site et hybride dépend du rythme des changements réglementaires, opérationnels et architecturaux.
Par taille d'organisation :
les grandes entreprises en tête, les PME comblent l'écartLes grandes entreprises représentaient 69,32 % des revenus en 2026. Leur position de leader reflète une large empreinte géographique, des volumes de transactions importants et des responsabilités de conformité exigeantes. Ces organisations utilisent souvent plusieurs systèmes d'identité, de terminal et d'information de sécurité en parallèle des passerelles web. Un prestataire managé doit s'intégrer à cet environnement plutôt que d'opérer de manière isolée. Les arrangements de service pluriannuels peuvent créer des coûts de changement élevés car les politiques et procédures deviennent liées aux outils existants. Les grands clients recherchent également un support de centre d'opérations de sécurité 24h/24 et 7j/7, un triage assisté par l'IA et des engagements contractuels de réponse. Ces exigences soutiennent des contrats de service premium plutôt que des arrangements de surveillance de base. L'échelle du segment en fait un élément central des stratégies de revenus et de comptes de référence des prestataires.
Les petites et moyennes entreprises devraient progresser à un CAGR de 15,78 % jusqu'en 2032. Les abonnements par utilisateur réduisent l'engagement minimum qui limitait autrefois la sécurité web managée aux organisations ayant des besoins à l'échelle des équipements. Cela soutient la demande parmi les organisations de taille plus grande, petite et moyenne qui ont besoin d'une couverture spécialisée sans constituer une équipe de sécurité distincte. Le principal défi pour les prestataires est la pression sur les prix dans le blocage des menaces de base. Les contrôles automatisés à faible coût peuvent rendre les offres d'entrée de gamme difficiles à distinguer. Les prestataires peuvent répondre avec la gouvernance des politiques, les rapports de conformité et l'aide pratique pour les exceptions d'application. Ces ajouts rendent le service plus pertinent pour les organisations qui ont une capacité de sécurité interne limitée.

Par secteur d'utilisation final :
le BFSI en tête, la santé accélèreLe BFSI détenait 28,17 % de la part du marché des services managés de passerelle web sécurisée en 2026. Les organisations financières opèrent sous des exigences élevées en matière de surveillance continue, de contrôles traçables et de supervision des tiers. DORA est appliqué depuis janvier 2025 et renforce l'accent sur la résilience opérationnelle et la gestion des risques TIC. Les exigences de PCI DSS 4.0 et du Conseil d'examen des institutions financières soutiennent également un besoin de surveillance documentée du trafic web et des prestataires de services managés. Cela crée un besoin de base moins lié aux dépenses technologiques discrétionnaires. Les clients BFSI évalueront comment un prestataire gère les preuves d'audit, les exceptions de politique et l'escalade des incidents. Ces besoins favorisent les services qui relient les contrôles de sécurité web aux rapports et à la gouvernance. Les transactions réglementées et les populations d'utilisateurs complexes augmentent encore la valeur d'une application cohérente.
La santé et les sciences de la vie devraient progresser à un CAGR de 16,17 % jusqu'en 2032. Les portails patients, la télémétrie des dispositifs médicaux et les applications SaaS cliniques créent davantage de trafic orienté web sur les réseaux de santé. Ces connexions sont difficiles à protéger uniquement par des approches d'isolation physique plus anciennes. NHS Wales Hywel Dda Health Board a attribué à iboss un contrat SASE en février 2025, remplaçant les licences Forcepoint Cloud SWG par un package comprenant SWG, CASB, ZTNA, isolation du navigateur à distance et DLP.[3] Cet exemple montre comment les acheteurs du secteur de la santé peuvent passer d'une passerelle web autonome à un modèle de service intégré. Les organisations gouvernementales et de défense ont besoin d'une distribution souveraine et d'une gestion restreinte des données. L'industrie manufacturière ajoute l'inspection web à mesure que les environnements informatiques et de technologie opérationnelle deviennent plus connectés. Le commerce de détail, le commerce électronique, l'informatique et les télécommunications augmentent également leur utilisation à mesure que les obligations liées aux données clients et le trafic lié à la 5G s'étendent.
Analyse géographique
Marché des services gérés de passerelle web sécurisée en Amérique du Nord
L'Amérique du Nord a représenté 35,41 % des revenus en 2026. La région présente une forte concentration d'entreprises axées sur le cloud et une base mature de fournisseurs de services de sécurité gérés. Les exigences fédérales en matière de confiance zéro soutiennent également la demande des contractants gouvernementaux et des opérateurs d'infrastructures critiques. Les agences fédérales américaines opérant dans le cadre de directives de confiance zéro exigent des contrôles plus stricts sur les accès et l'activité réseau. Ces exigences peuvent soutenir des contrats de services gérés avec des responsabilités opérationnelles plus larges. Le Canada enregistre également une demande de la part des institutions financières qui doivent gérer les risques technologiques et cybernétiques liés aux tiers. L'adoption au Mexique est concentrée dans les opérations de fabrication multinationales qui respectent les normes de sécurité mondiales. Le marché des services gérés de passerelle web sécurisée dispose d'une large base en Amérique du Nord, car la région combine adoption technologique, exigences réglementaires et écosystèmes de services établis.
Marché des services gérés de passerelle web sécurisée en Europe et en Amérique du Sud
L'Europe est le deuxième cluster régional en importance et est façonné par un environnement de conformité rigoureux. Les exigences du DORA pour les entités financières créent une demande de surveillance continue des risques liés aux TIC et de visibilité sur les prestataires de services tiers. Le schéma de certification des services de sécurité gérés de l'Union européenne renforce davantage l'accent sur la qualité des services, les compétences et la protection des données. L'Allemagne, le Royaume-Uni et la France constituent d'importants marchés nationaux au sein de la région. Les acheteurs dans ces pays peuvent accorder une plus grande importance aux centres d'opérations de sécurité locaux et au traitement des données tenant compte de la juridiction. De telles exigences peuvent faire de la livraison souveraine une exigence d'approvisionnement fondamentale plutôt qu'une fonctionnalité optionnelle. L'Amérique du Sud demeure un marché émergent, où la LGPD brésilienne et la numérisation du secteur financier soutiennent une demande précoce parmi les institutions financières et les opérateurs de télécommunications. L'ampleur du déploiement dépend des fournisseurs capables de répondre aux attentes spécifiques à chaque pays en matière de traitement des données.
Marché des services gérés de passerelle web sécurisée en Asie-Pacifique et au Moyen-Orient et Afrique
L'Asie-Pacifique devrait se développer à un CAGR de 16,53 % jusqu'en 2032. La région combine une transformation numérique portée par les gouvernements avec une base croissante de fournisseurs de sécurité gérés et des exigences en matière de protection des données. L'Inde, Singapour et l'Australie sont des marchés importants pour la demande de services, car leurs organisations accroissent leur adoption du cloud et formalisent leur gouvernance en matière de sécurité. Le Japon génère une demande spécifique grâce aux règles de confidentialité et aux attentes en matière de surveillance continue dans les services financiers. Le Moyen-Orient est soutenu par les investissements dans les infrastructures cloud en Arabie saoudite et aux Émirats arabes unis. Ces investissements élargissent la surface d'attaque au niveau de la couche web et accroissent le besoin de contrôles gérés. L'Afrique se trouve à un stade d'adoption plus précoce, avec une activité centrée sur les organisations bancaires et de télécommunications en Afrique du Sud et au Nigeria. Le marché des services gérés de passerelle web sécurisée nécessite une présence locale plus forte dans ces régions, car les performances d'inspection et les attentes en matière de traitement des données peuvent varier sensiblement selon les emplacements.
Paysage concurrentiel
Concentration du Marché
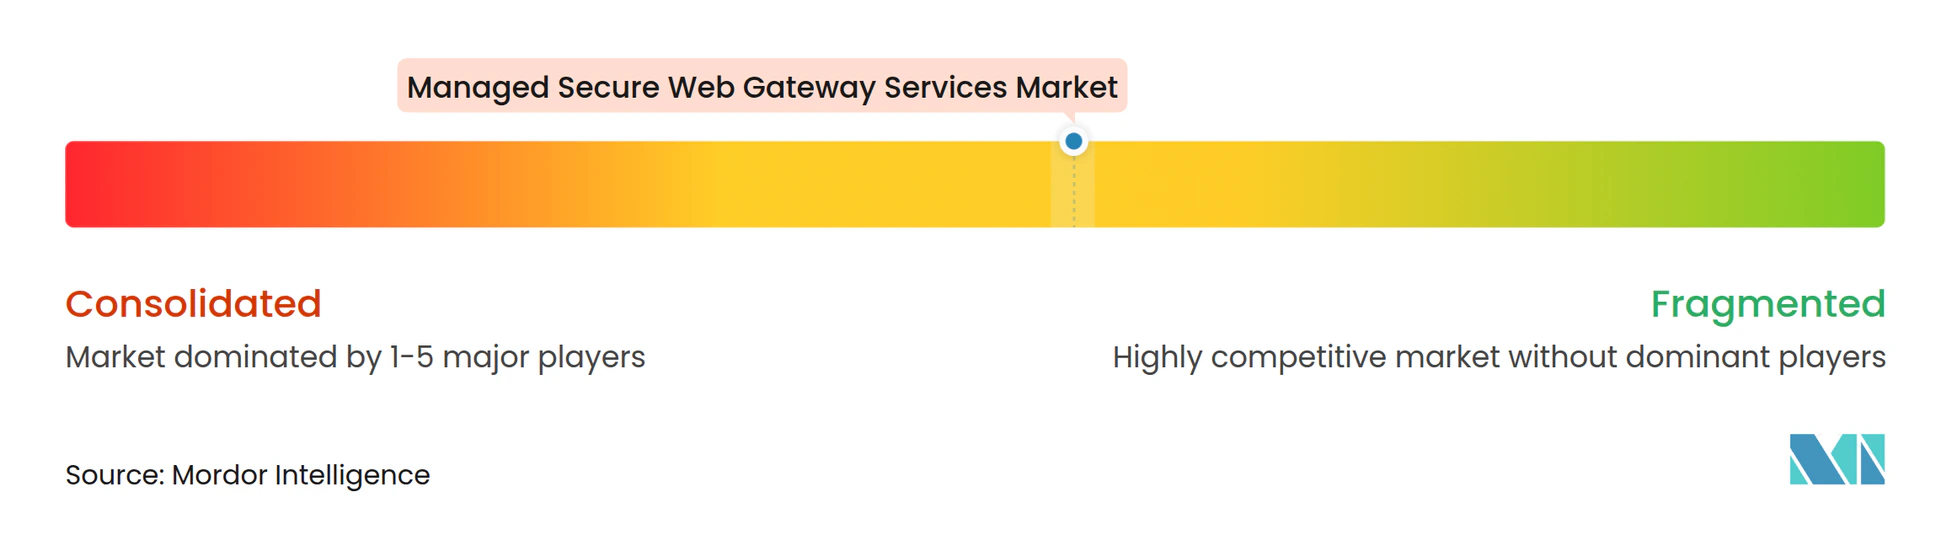
Le marché des services managés de passerelle web sécurisée est modérément concentré au niveau de la plateforme et fragmenté dans les opérations managées. Zscaler, Netskope, Palo Alto Networks et Cloudflare définissent d'importantes attentes en matière de plateforme et de tarification. Les prestataires régionaux de services de sécurité managés, les intégrateurs de systèmes et les prestataires liés aux télécommunications se font concurrence en exploitant et en soutenant ces plateformes pour leurs clients. Cette structure signifie qu'une plateforme de passerelle de premier plan ne se traduit pas automatiquement par un leadership dans les opérations managées. Les prestataires ont besoin de capacités techniques, d'une couverture de service locale et d'un processus opérationnel clair. Ils doivent également coordonner les changements de politique en matière de sécurité web, de prévention des pertes de données, de contrôles d'identité et d'applications cloud. Le résultat concurrentiel est un large champ de prestataires de services construits autour d'un groupe plus restreint de grandes plateformes de sécurité.
La différenciation va au-delà des fonctions de base de la passerelle web sécurisée. One DLP pour GenAI de Netskope et le module AI Access Security de Palo Alto Networks illustrent l'évolution vers des contrôles pour l'utilisation des applications d'IA générative. Ces capacités intègrent les décisions de politique dans une plateforme de sécurité plus large et peuvent être difficiles à reproduire pour les prestataires plus petits sans relation de licence. Le schéma de certification des services de sécurité managés de l'Union européenne peut également influencer les résultats concurrentiels dans les marchés publics. Les prestataires capables de documenter leur conformité à ces attentes peuvent être mieux placés pour les opportunités réglementées. Les prestataires plus petits se font concurrence grâce à une intégration simplifiée et une tarification prévisible par utilisateur. Cette pression encourage les grands prestataires à combiner les fonctionnalités de la plateforme avec une distribution managée plus facile.
Plusieurs domaines d'opportunité restent moins matures. La gestion de la migration hybride est importante pour les clients qui doivent exploiter simultanément des contrôles hérités et cloud. Les clients industriels peuvent nécessiter des approches d'inspection qui reconnaissent les besoins en technologie opérationnelle. Les comptes gouvernementaux peuvent donner la priorité au déploiement souverain et à la gestion des données restreinte à une juridiction. JFrog a intégré son contrôleur de trafic de chaîne d'approvisionnement logicielle avec Zscaler, Cloudflare et Netskope en août 2026, permettant aux nœuds d'application SASE de réacheminer les demandes de paquets logiciels via JFrog Artifactory et de bloquer les paquets malveillants au niveau de la couche réseau avant qu'ils n'atteignent les machines des développeurs. Cela élargit le rôle potentiel des contrôles de passerelle web à l'activité de la chaîne d'approvisionnement logicielle. Les prestataires capables d'exploiter ces contrôles plus larges sans rendre la prestation de services difficile auront une voie plus claire pour se différencier. La position concurrentielle globale dépend d'opérations fiables, et pas seulement d'annonces de fonctionnalités.
Leaders du secteur des services managés de passerelle web sécurisée
-
Zscaler, Inc.
-
Cisco Systems, Inc.
-
Broadcom Inc.
-
Fortinet, Inc.
-
Cloudflare, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des services gérés de passerelle web sécurisée Entreprises couvertes dans ce rapport
- Zscaler, Inc.
- Cisco Systems, Inc.
- Broadcom Inc.
- Netskope, Inc.
- Fortinet, Inc.
- Palo Alto Networks, Inc.
- Cloudflare, Inc.
- Check Point Software Technologies Ltd.
- Forcepoint LLC
- Trend Micro Incorporated
- Sophos Ltd
- McAfee LLC
- Skyhigh Security
- Menlo Security, Inc.
- iboss, Inc.
- Akamai Technologies, Inc.
- Barracuda Networks, Inc.
- Proofpoint, Inc.
- Aryaka Networks, Inc.
- Cato Networks Ltd.
Développements industriels récents dans Marché des services gérés de passerelle web sécurisée
- Octobre 2026 : Cloudflare a lancé une passerelle web sécurisée entièrement programmable, intégrant Gateway et la prévention des pertes de données avec sa plateforme d'informatique en périphérie Workers pour permettre une logique de validation personnalisée en ligne au point d'application des politiques.
- Août 2026 : JFrog a intégré son contrôleur de trafic de chaîne d'approvisionnement logicielle avec Zscaler, Cloudflare et Netskope, permettant aux nœuds d'application SASE de réacheminer les demandes de paquets logiciels via JFrog Artifactory et de bloquer les paquets malveillants au niveau de la couche réseau avant qu'ils n'atteignent les machines des développeurs.
- Juin 2026 : LTM a lancé sa nouvelle solution de périmètre de service de sécurité managé (SSE) lors de Cisco Live 2026. Construite sur Cisco Secure Access, cette offre protège les environnements de travail axés sur le cloud et hybrides tout en permettant l'utilisation sécurisée des modèles d'IA. Le cadre natif cloud et zéro confiance unifie les capacités d'accès réseau zéro confiance (ZTNA), de passerelle web sécurisée (SWG) et de courtier de sécurité d'accès au cloud (CASB). Soutenu par les services managés alimentés par l'IA de LTM, il fournit un accès tenant compte de l'identité, simplifie les opérations et offre une visibilité de bout en bout sur l'entreprise.
- Février 2026 : Zscaler a annoncé l'acquisition de Symmetry Systems, combinant les contrôles zéro confiance avec la technologie de graphe d'accès pour cartographier et sécuriser la communication des agents d'IA dans les environnements d'entreprise.
Portée du rapport mondial sur le marché des services managés de passerelle web sécurisée
Les services managés de passerelle web sécurisée (SWG) sont des solutions de cybersécurité externalisées auprès de tiers qui surveillent, filtrent et sécurisent le trafic internet sortant d'une organisation. En opérant comme un point de contrôle distribué dans le cloud ou hybride entre les utilisateurs internes et l'internet public, ces services bloquent les menaces d'origine web, empêchent l'exfiltration non autorisée de données et appliquent les politiques de conformité de l'entreprise.
Le rapport sur le marché des services managés de passerelle web sécurisée est segmenté par type de service (déploiement et intégration managés, surveillance managée et gestion des politiques, détection et réponse aux menaces managées, conseil et optimisation, et support et maintenance), mode de déploiement (cloud, sur site et hybride), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'utilisation final (BFSI, informatique et télécommunications, santé et sciences de la vie, gouvernement et défense, industrie manufacturière, commerce de détail et commerce électronique, et autres secteurs d'utilisation final) et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Déploiement et intégration managés |
| Surveillance managée et gestion des politiques |
| Détection et réponse aux menaces managées |
| Conseil et optimisation |
| Support et maintenance |
| Cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| BFSI |
| Informatique et télécommunications |
| Santé et sciences de la vie |
| Gouvernement et défense |
| Industrie manufacturière |
| Commerce de détail et commerce électronique |
| Autres secteurs d'utilisation final |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigeria | |
| Reste de l'Afrique du Sud |
| Par type de service | Déploiement et intégration managés | |
| Surveillance managée et gestion des politiques | ||
| Détection et réponse aux menaces managées | ||
| Conseil et optimisation | ||
| Support et maintenance | ||
| Par mode de déploiement | Cloud | |
| Sur site | ||
| Hybride | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'utilisation final | BFSI | |
| Informatique et télécommunications | ||
| Santé et sciences de la vie | ||
| Gouvernement et défense | ||
| Industrie manufacturière | ||
| Commerce de détail et commerce électronique | ||
| Autres secteurs d'utilisation final | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigeria | ||
| Reste de l'Afrique du Sud | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services managés de passerelle web sécurisée ?
Le marché devrait s'étendre de 3,42 milliards USD en 2026 et 3,97 milliards USD en 2027 à 7,48 milliards USD d'ici 2032, à un CAGR de 13,51 %.
Qu'est-ce qui stimule la demande de services managés de passerelle web sécurisée ?
Les menaces d'origine web, le travail hybride, l'utilisation des applications cloud, les lacunes en personnel de sécurité et les exigences réglementaires de surveillance soutiennent la demande.
Quel modèle de déploiement est en tête pour les services de passerelle web sécurisée ?
La distribution cloud représentait 64,89 % des revenus en 2026 et devrait progresser à un CAGR de 15,47 % jusqu'en 2032.
Quel secteur d'utilisation final présente la demande la plus élevée ?
Le BFSI détenait 28,17 % des revenus en 2026 car les organisations financières ont besoin d'une surveillance continue, d'une supervision des tiers et de contrôles documentés.
Quel secteur d'utilisation final se développe le plus rapidement ?
La santé et les sciences de la vie devraient progresser à un CAGR de 16,17 % jusqu'en 2032, car les portails patients, les SaaS cliniques et le trafic des dispositifs médicaux élargissent l'exposition au niveau de la couche web.
Quelle région se développe le plus rapidement pour les services managés de passerelle web sécurisée ?
L'Asie-Pacifique devrait progresser à un CAGR de 16,53 % jusqu'en 2032, soutenue par la transformation numérique, les écosystèmes de services locaux et les exigences de protection des données.